
Was ist ein Audit-Log? Felder, Aufbewahrung und Compliance
Was ist ein Audit-Log? Erfahren Sie, welche Felder erfasst werden, wie lange Daten aufzubewahren sind und wie Sie Logs für Compliance und Untersuchungen vertrauenswürdig gestalten.
Ein Audit Log ist eine chronologische, strukturierte Aufzeichnung darüber, wer was, an welchem Objekt, wann, von wo aus und mit welchem Ergebnis getan hat - aufbewahrt, damit die Aktivität später überprüft werden kann. Wenn Sie sehen können, dass eine Aktion stattgefunden hat, aber weder den Akteur, das Objekt noch das Ergebnis benennen können: Haben Sie dann einen echten Nachweis oder nur eine Notiz, dass irgendetwas passiert ist?
Diese Frage offenbart die Lücke in der Art und Weise, wie Teams über Logging sprechen. Viele Systeme führen Dateien voller Ereignisse, und viele Anbieter bezeichnen jede dieser Dateien als Audit-Log. Der Name allein sagt gar nichts aus. Worauf es ankommt, ist, ob eine Aufzeichnung Monate später von jemandem überprüft werden kann, der nicht beteiligt war, und ob sie beweist, dass die Kontrollen ordnungsgemäß funktioniert haben.
Inhaltsverzeichnis
- Was ein Audit-Log ist und warum Unternehmen eines führen
- Was jeder Eintrag erfasst und was er auslässt
- Audit-Logs im Vergleich zu Trails, App-Logs und Monitoring-Feeds
- Welche Standards ein Audit-Log erwarten
- Integrität schützen und Aufbewahrungsfristen festlegen
- Wie Sie einen Vorfall aus einem Audit-Log rekonstruieren
- Umgang mit Datenschutzanfragen ohne Beweisvernichtung
- Missverständnisse und ein Governance-Check, bevor Sie Ihrem Log vertrauen
Was ein Audit-Protokoll ist und warum Unternehmen eines führen
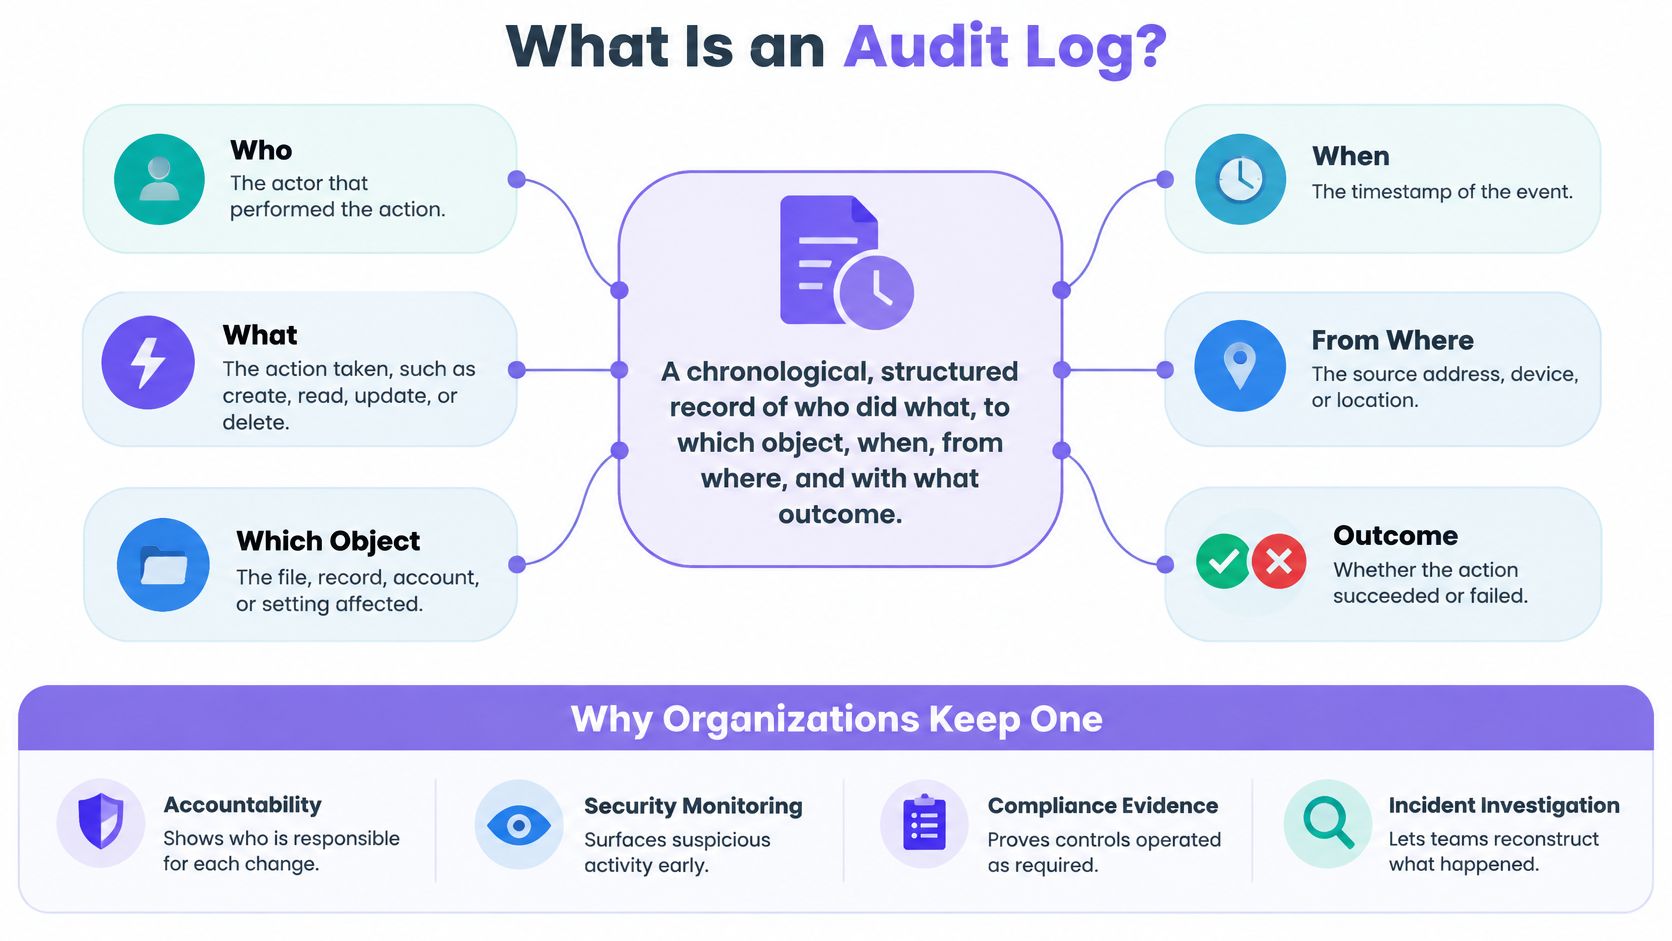
Beginnen Sie mit der Definition, die Sie testen können. Ein Audit-Log ist ein chronologischer, strukturierter Datensatz darüber, wer was, an welchem Objekt, wann, von wo und mit welchem Ergebnis getan hat. Die NIST-Glossardefinition eines Audit-Logs definiert es als chronologischen Datensatz, der dokumentarische Nachweise über bestimmte Systemereignisse liefert, einschließlich Zugriffe und Vorgänge, die während eines festgelegten Zeitraums durchgeführt wurden.
Chronologisch bedeutet, dass die Reihenfolge zählt. Strukturiert bedeutet, dass jeder Eintrag dieselben Felder enthält, sodass Sie Einträge suchen und vergleichen können, anstatt Freitext zu lesen. Nachweis bedeutet, dass der Datensatz existiert, damit sich spätere Dritte darauf berufen können - nicht nur der Entwickler, der den Code geschrieben hat.
Warum das Protokoll existiert
Unternehmen führen ein Audit Log aus vier miteinander verbundenen Gründen. Rechenschaftspflicht verbindet eine Aktion mit einer Person, einem Prozess oder einem System, das dafür verantwortlich ist. Untersuchung ermöglicht es einem Team, eine Sequenz zu rekonstruieren, nachdem etwas schiefgelaufen ist. Compliance weist nach, dass eine erforderliche Kontrolle funktioniert hat. Änderungsrekonstruktion zeigt, wie ein Datensatz oder eine Einstellung ihren aktuellen Zustand erreicht hat.
Diese Zwecke unterscheiden ein Audit-Log von einer generischen Fehlerdatei. Eine Fehlerdatei hilft einem Entwickler, einen Fehler zu finden. Sie zeichnet möglicherweise einen Stack-Trace auf und nichts darüber, wer die Aktion ausgelöst hat. Ein Audit-Log kann erfolgreiche und fehlgeschlagene Anmeldungen, Passwortänderungen, Berechtigungsnutzungen, Konfigurationsänderungen, Datenänderungen, administrative Aktionen und Zugriffsversuche dokumentieren, unabhängig davon, ob technisch etwas fehlgeschlagen ist.
Die sechs Fakten, die ein nützlicher Eintrag etabliert
Die NIST-Richtlinie erwartet von einem nützlichen Audit-Datensatz, dass er mindestens sechs Fakten feststellt. Diese Fakten sind: welches Ereignis aufgetreten ist, wann es aufgetreten ist, wo es aufgetreten ist, seine Quelle, sein Ergebnis und die Identität der beteiligten Person, des Prozesses oder der Entität. Fehlt einer dieser Punkte, verliert der Eintrag an Aussagekraft. Ein Eintrag ohne Ergebnis kann Ihnen nicht sagen, ob eine Änderung angewendet wurde. Ein Eintrag ohne Identität kann keine Rechenschaftspflicht unterstützen.
Diese Felder ermöglichen es Ermittlern, eine Zeitachse zu rekonstruieren, autorisierte Aktivitäten von verdächtigem Verhalten zu trennen, betroffene Systeme zu identifizieren und eine Aktion einer verantwortlichen Identität zuzuordnen. Das ist der praktische Test: Wählen Sie einen beliebigen Eintrag aus und fragen Sie sich, ob eine fremde Person diese sechs Fragen allein anhand dieses Eintrags beantworten könnte.
Von der Fehlerbehebung zur Rechenschaftspflicht
Audit-Protokollierung begann nahe am Betrieb als Möglichkeit zur Fehlerbehebung in Systemen. Sie entwickelte sich hin zu formeller Rechenschaftspflicht und Nachweisen für die Cybersicherheit, da Unternehmen Aufzeichnungen benötigten, die die Überwachung, Analyse, Untersuchung und Meldung rechtswidriger oder unbefugter Aktivitäten unterstützen. Dieser Wandel ändert das, was Sie aufzeichnen. Sie schreiben keine Notizen mehr für sich selbst. Sie schreiben Beweise für einen zukünftigen Leser, der diese anfechten könnte.
Nehmen wir an, eine Veranstaltungsort-Plattform verwaltet Gastidentitäten, Einwilligungsänderungen, Kampagnengenehmigungen, Integrationen und Nachrichten. Ein qualifizierter Eintrag zeichnet auf, wer einen Einwilligungsstatus geändert hat, wann eine Genehmigung erfolgte, welcher Datensatz oder welche Zielgruppe betroffen war und ob die Operation erfolgreich war. Wenn dort nur "Update abgeschlossen" steht, erfüllt es keine Audit-Funktion - unabhängig davon, wie die Datei genannt wird.
Was jeder Eintrag erfasst und was er auslässt
Jedes Ereignis muss vier Fragen beantworten. Wann ist es aufgetreten, wo ist es aufgetreten, wer hat es initiiert oder war davon betroffen, und was ist passiert? Das OWASP Logging Cheat Sheet baut sein Schema um diese Fragen herum auf und empfiehlt ein konsistentes, maschinenlesbares Format.
Maschinenlesbarkeit ist wichtig, da Einträge nicht in einem einzigen System verbleiben. Sie werden diese über Anwendungen, Identitätssysteme, APIs und Infrastrukturen hinweg abfragen und korrelieren. OWASP empfiehlt außerdem die Zentralisierung von Anwendungs-Logs in einem Log-Server oder SIEM, da lokale Datensätze während der Reaktion auf Vorfälle schwer zu korrelieren sind. Wenn sich Einträge auf einzelnen Servern in unterschiedlichen Formaten befinden, verbringen Sie eine Untersuchung mit dem Übersetzen statt mit dem Analysieren.
Kerndatenfelder in einem Audit-Log-Eintrag
| Feld | Beantwortete Frage | Beispielwert |
|---|---|---|
| Ereignis ID | Um welches genaue Ereignis handelt es sich? | evt_7Qx2, unveränderlich |
| Zeitstempel | Wann ist es geschehen? | 2026-03-14T09:12:04Z, UTC |
| Akteur | Wer hat es initiiert? | j.smith, Mitarbeiterkonto, Rolle Marketing Manager |
| Authentifizierungskontext | Wie wurde der Akteur verifiziert? | Single Sign-On mit MFA erfolgreich |
| Bereich | Welcher Mandant oder Standort war betroffen? | Standort 214, Standort London |
| Quellsystem | Welche Anwendung oder welcher Dienst hat es aufgezeichnet? | Einwilligungsdienst, Web-Admin-Konsole |
| Aktion | Was wurde durchgeführt? | consent.status.change |
| Objekt | Welcher Datensatz oder welche Zielgruppe war betroffen? | Gästereferenz G-48192 |
| Vorher und Nachher | Was hat sich geändert? | E-Mail-Einwilligung, von zugestimmt auf abgelehnt |
| Autorisierungsentscheidung | War die Aktion zulässig und unter welcher Regel? | Erlaubt, Rollenregel ADMIN_CONSENT |
| Korrelations- oder Genehmigungs-ID | Mit welchem Batch, welcher Genehmigung oder welcher Kampagne ist dies verknüpft? | Genehmigung APR-2210, Batch B-88 |
| Ergebnis | War es erfolgreich oder fehlerhaft? | Erfolg |
| Ursprung | Von welchem Netzwerk oder Gerät? | Büro-IP-Bereich, verwalteter Laptop |
Zwei Felder werden am häufigsten weggelassen, und genau diese benötigen Ermittler später. Die Autorisierungsentscheidung zeigt Ihnen, ob der Akteur handeln durfte, nicht nur, dass er es getan hat. Die Korrelations-ID verknüpft Hunderte von Einzeländerungen mit einer einzigen Massenaktualisierung und deren Genehmigung. Ohne sie sieht ein Massenexport wie Hunderte unzusammenhängender Ereignisse aus, und Sie können nicht beweisen, wer den Stapel genehmigt hat.
Praktische Regel: Wenn Sie eine einzelne Änderung nicht mit der Genehmigung verknüpfen können, die den Batch autorisiert hat, verfügen Sie über keinen vollständigen Nachweis dieser Änderung.
Aufzeichnungswürdige Ereignisse
Gruppieren Sie die Ereignisauswahl nach Risiko, nicht nach dem, was die Anwendung zufällig ausgibt.
- Authentifizierung: Erfolgreiche und fehlgeschlagene Anmeldungen, Kontosperrungen und MFA-Änderungen.
- Autorisierung: Berechtigungserteilungen, verweigerte Zugriffsversuche und Nutzung von Privilegien.
- Datenänderungen: Erstellungen, Bearbeitungen, Löschungen, Exporte und Massenaktualisierungen.
- Administrative und Konfigurationsänderungen: Richtlinienbearbeitungen, API-Schlüsselerstellung und Webhook-Änderungen, einschließlich fehlgeschlagener Webhook-Verifizierungen.
- Datenschutz und Einwilligung: Opt-ins, Opt-outs, Auskunftsanfragen und Löschungsanfragen.
- Messaging-Aktivität: Genehmigungsentscheidungen, Nachrichtensendungen und fehlgeschlagene Zustellungen.
Diese Gruppierung sorgt für Ehrlichkeit bei der Abdeckung. Teams protokollieren Datenänderungen oft gründlich, vergessen aber Administratorzugriffe vollständig - genau die Aktivität, nach der ein Prüfer zuerst fragt.
Was niemals in einen Eintrag gehört
Ein Audit Log wird von mehr Personen gelesen als das Quellsystem und wird länger aufbewahrt. Das macht es zu einem risikoreichen Ort für vertrauliche Daten. Zeichnen Sie niemals Passwörter, Token, Session-Cookies, Verschlüsselungsschlüssel, Zahlungskartendaten oder unnötige personenbezogene Informationen auf.
Stellen Sie sensible Werte stattdessen durch Kategorien, maskierte Werte oder stabile Referenzen dar. Erfassen Sie "Zahlungsmethode aktualisiert" und eine Referenz auf den Zahlungsdatensatz, nicht die Kartennummer. Erfassen Sie eine Gastreferenz, anstatt die E-Mail-Adresse und Telefonnummer des Gastes in jedem Eintrag zu wiederholen.
Die Auswahl erfolgt aus demselben Grund ganz bewusst. Das Logging von allem erhöht das Datenschutzrisiko sowie die Speicherkosten und begräbt die wirklich wichtigen Ereignisse. Ein zu geringes Logging hinterlässt Lücken, die Sie im Nachhinein nicht mehr schließen können. Sie können ein Ereignis, das Sie nie geschrieben haben, nicht wiederherstellen - wählen Sie den Abdeckungsbereich daher danach aus, was Sie bei einer Untersuchung nachweisen müssten, und dokumentieren Sie diese Begründung.
Audit-Protokolle im Vergleich zu Audit Trails, App-Protokollen und Monitoring-Feeds
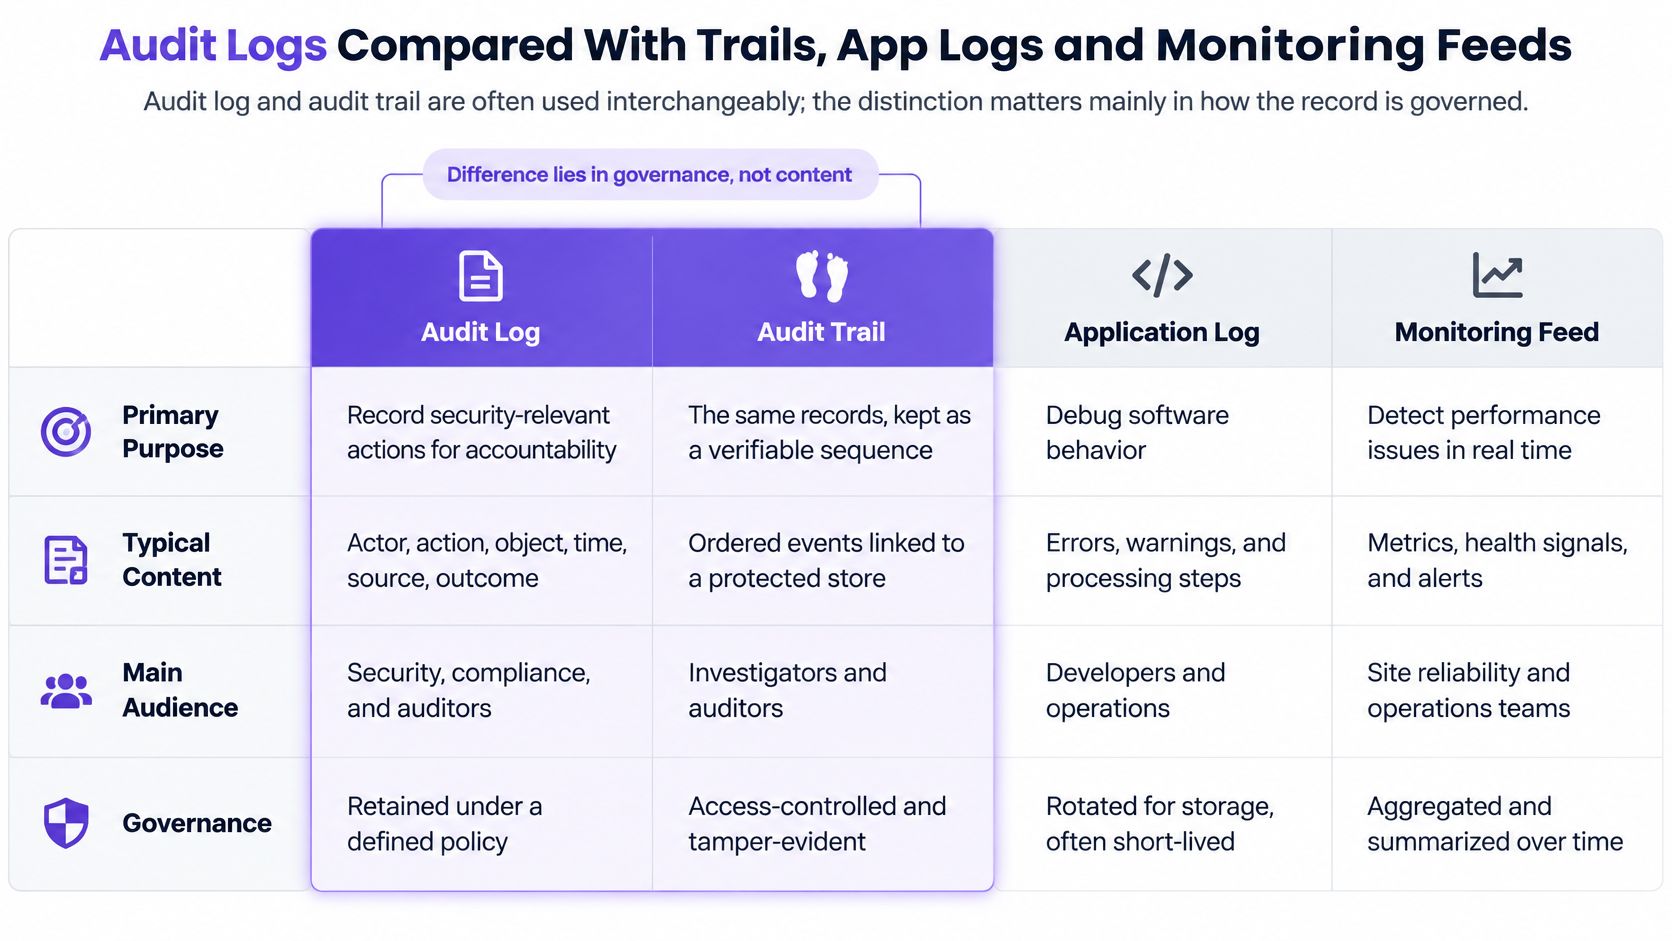
Begriffe wie Audit Log und Audit Trail werden häufig synonym verwendet, und Diskussionen über reine Wortklaubereien helfen selten weiter. Der entscheidende Unterschied liegt in der Governance - also darin, wie der Datensatz geschützt, aufbewahrt und auf Anfrage bereitgestellt wird. Zwei Systeme können identische Ereignisse enthalten. Dasjenige, das als Nachweis verwaltet wird, ist der Audit-Datensatz.
Audit Log im Vergleich zu verwandten Datensätzen
| Datensatztyp | Hauptzweck | Typischer Leser | Aufbewahrungsmuster |
|---|---|---|---|
| Audit-Log | Nachweis darüber, wer was, wann und mit welchem Ergebnis getan hat | Compliance, Ermittler, Auditoren | Durch Richtlinie festgelegt, Monate bis Jahre, mit Hot- und Cold-Stufen |
| Audit-Trail | Derselbe Beweiszweck, oft als Synonym verwendet | Compliance, Auditoren | Entspricht dem beschriebenen Audit-Log |
| Anwendungs- oder Debug-Log | Fehlerbehebung und Verhaltensanalyse | Entwickler, Support-Ingenieure | Oft Tage bis Wochen, kürzer als Audit-Datensätze |
| Sicherheitsüberwachungs-Feed (SIEM) | Schnelle Erkennung von Bedrohungen über Systeme hinweg | Analysten für Sicherheitsoperationen | Durchsuchbarer Zeitraum, vom Überwachungsteam festgelegt |
| Datenbank-Transaktions-Log | Wiederherstellung und Replikation von Datenänderungen | Datenbankadministratoren | Geregelt durch Wiederherstellungsanforderungen, nicht durch Audit-Anforderungen |
| Versionsverlauf | Anzeige des Zustands eines Datensatzes bei jeder Überarbeitung | Inhaltseigentümer, Redakteure | Wird oft direkt beim Datensatz selbst aufbewahrt |
Die eine Unterscheidung, die am meisten zählt
Ein Audit-Log muss gerichtsfeste historische Nachweise bewahren. Ein Monitoring-Feed ist für die schnelle Erkennung von Ereignissen optimiert. Diese Ziele streben in entgegengesetzte Richtungen. Ein Feed kann Stichproben nehmen, aggregieren und Details verwerfen, um schnell zu bleiben. Ein beweiskräftiger Datensatz kann keinen unbequemen Eintrag verwerfen und trotzdem vertrauenswürdig bleiben.
Das macht sie nicht zu Rivalen. Das Senden von Anwendungsprotokollen an einen zentralen Protokollserver oder ein SIEM ist eine bewährte Praxis, und dieselben Ereignisse speisen oft beide Systeme. Die Erkennung verbessert sich, weil Analysten Aktivitäten über verschiedene Systeme hinweg an einem Ort sehen. Ein SIEM-Feed allein erfüllt jedoch keine Beweisanforderungen, wenn Ereignisse herausgefiltert, zusammengefasst oder rotiert werden können, bevor ein Ermittler sie anfordert.
Ein Datensatz, der zur schnellen Alarmierung erstellt wurde, und ein Datensatz, der für eine spätere Nachweisführung gedacht ist, erfüllen unterschiedliche Aufgaben, selbst wenn sie dieselben Ereignisse enthalten.
Erkennen, welchen Datensatz Sie vor sich haben
Fragen Sie sich, welche Frage der Datensatz beantworten soll. "Warum ist diese Anfrage fehlgeschlagen?" weist auf ein Debug-Log hin. "Greift uns gerade etwas an?" weist auf einen Monitoring-Feed hin. "Können wir die Datenbank zurücksetzen?" weist auf ein Transaktions-Log hin. "Was stand am letzten Dienstag auf dieser Seite?" weist auf die Versionshistorie hin.
Die Audit Frage ist eine andere. Sie lautet: "Wer hat das getan, war die Person dazu berechtigt und können wir es beweisen?" Wenn der Datensatz das nicht beantworten kann, wird er auch dann nicht zu einem Audit Log, wenn man ihn in einem Richtliniendokument so nennt.
Welche Standards ein Audit Log erwarten
Ein Audit Log wird zu einer formalen Kontrollanforderung, wenn eine Untersuchung eine Historie benötigt, die das Erkennen eines Vorfalls überdauert. Das ist der rote Faden, der sich durch alle unten genannten Standards zieht. Jeder setzt voraus, dass Sie erst nach dem Stattfinden der Aktivität von einem Problem erfahren und dass Sie dann immer noch nachweisen müssen, was genau vorgefallen ist.
Erwartungen im Zahlungskartenbereich
Organisationen, die dem Zahlungskartenstandard unterliegen, sind mit den konkretesten Vorgaben konfrontiert. Die Richtlinien des PCI Security Standards Council legen eine Mindestaufbewahrungsfrist für die Historie des Audit-Trails fest, und ein Teil dieser Historie muss für Analysen sofort verfügbar bleiben, anstatt in einem Archiv zu liegen, das Sie erst wiederherstellen müssen. Diese Unterscheidung ist operativ entscheidend. Langlebiger Speicher bewahrt Beweise über den gesamten Zeitraum auf. Sofort verfügbarer Speicher ermöglicht Ihnen das Erkennen und Reagieren ohne Wartezeiten.
Diese Anforderung bindet nur Organisationen, die in den Anwendungsbereich des Zahlungskartenstandards fallen. Wenn Sie keine Kartendaten verarbeiten, gilt sie für Sie nicht direkt. Sie ist dennoch eine nützliche Referenz, da sie zwei Konzepte trennt, die Teams oft verwechseln: das Aufbewahren von Nachweisen und die Fähigkeit, diese schnell zu durchsuchen.
NIST- und OWASP-Leitfäden
Die NIST-Richtlinie verfolgt einen anderen Ansatz. Sie erwartet von Organisationen, dass sie die Ereignistypen identifizieren, die sie protokollieren können, die Ereignisse auswählen, die ihre Sicherheits- und Datenschutzziele erfordern, dokumentieren, warum diese Auswahl für spätere Untersuchungen ausreichend ist, und die Auswahl regelmäßig überprüfen. Es gibt keine universelle Ereignisliste. Die Verpflichtung besteht darin, eine vertretbare Wahl zu treffen und Ihre Begründung schriftlich einzuhalten.
Die OWASP-Leitlinien richten sich an die Praxis. Sie empfehlen, Logs lange genug aufzubewahren, um auch langsam verlaufende Vorfälle untersuchen und geltende Pflichten erfüllen zu können, sowie Anwendungs-Logs in einem Log-Server oder SIEM zu zentralisieren, um sie korrelieren zu können. Zusammegefasst fordert NIST Sie auf, die Abdeckung zu begründen, während OWASP Sie auffordert, diese Abdeckung nutzbar zu machen.
DORA und branchenspezifische Pflichten
Der EU Digital Operational Resilience Act, bekannt als DORA, gilt für betroffene Finanzunternehmen und relevante IKT-Dienstleister. Er setzt voraus, dass IKT-Aktivitäten in einer Form aufgezeichnet werden, die Untersuchungen und Audits unterstützt, einschließlich Bereichen wie Datenzugriff, Systemänderungen und administrative Aktionen. Die Richtung ist klar. Das bloße Vorhandensein von Protokollen irgendwo reicht nicht aus. Entscheidend ist die Fähigkeit, auf deren Basis Untersuchungen durchzuführen.
Ermitteln, was für Sie gilt
Der Geltungsbereich entscheidet über alles. Lagen Sie ihn daher fest, bevor Sie Ereignisklassen oder Aufbewahrungsfristen auswählen. Ein Zahlungsabwickler unterliegt möglicherweise PCI-Pflichten. Eine Bank fällt vielleicht unter DORA. Ein Betreiber von Standorten an mehreren Standorten fällt möglicherweise unter keine von beiden direkt, benötigt aber dennoch zuverlässige Nachweise für seine eigene Governance, seine Verträge und seine Datenschutzpflichten.
Der letzte Punkt ist die Stelle, an der Teams oft scheitern. Wenn Sie nicht unter einen bestimmten Standard fallen, entfällt die Notwendigkeit der Rechenschaftspflicht keineswegs. Es bedeutet lediglich, dass Sie die Anforderung selbst festlegen und dokumentieren. Wenn Sie eine Plattform zur Verarbeitung von Gästedaten nutzen, prüfen Sie, was der Vertrag über Audit-Informationen und Unterauftragsverarbeiter aussagt. In unserer Vereinbarung zur Auftragsverarbeitung legen wir diese Verpflichtungen für Kunden fest, die sie schriftlich benötigen.
Kopieren Sie nicht einfach einen numerischen Aufbewahrungswert aus einem Standard, dem Sie nicht unterliegen, und behandeln Sie ihn nicht als universelle Regel. Nutzen Sie ihn als Kontext und legen Sie dann Ihren eigenen Zeitraum anhand Ihrer Pflichten, Ihres Untersuchungsbedarfs und Ihrer Speicherkosten fest.
Schutz der Integrität und Festlegung von Aufbewahrungsfristen
Ein Audit-Log ist nur dann nützlich, wenn seine Einträge vertrauenswürdig bleiben. Steuern Sie, wer auf die Datensätze zugreifen oder diese löschen kann, legen Sie fest, wie lange jede Ereignisklasse aufbewahrt wird, und überprüfen Sie, ob das Logging weiterhin funktioniert. Wenn derselbe Administrator einen Einwilligungsstatus ändern und den Eintrag zur Aufzeichnung dieser Änderung löschen kann, kann der Datensatz nicht zuverlässig belegen, was passiert ist.
Integritätskontrollen, die einen Eintrag glaubwürdig machen
Speichern Sie Audit-Protokolle in einem fälschungssicheren Repository (Append-Only) mit eingeschränkten Löschrechten und separat überwachtem administrativem Zugriff. Append-Only-Speicher ermöglicht das Hinzufügen neuer Einträge, verhindert jedoch, dass normale Produktfunktionen bestehende Einträge bearbeiten oder entfernen. Eine separate Überwachung bedeutet, dass bereits der Zugriff auf das Log selbst einen Eintrag erzeugt.
Mehrere Techniken können die Integrität stärken:
- Hash-Verkettung: Der Hash jedes Eintrags hängt vom vorherigen Eintrag ab. Das Ändern oder Entfernen eines Eintrags bricht die Kette.
- Signierte Ereignisse: Kryptografische Signaturen helfen zu überprüfen, ob Einträge von dem System stammen, das sie angeblich geschrieben hat.
- Write-Once-Speicher: Die Speicherschicht verhindert Änderungen, nachdem ein Eintrag geschrieben wurde.
- Unabhängige Zeitstempelung: Eine separate Zeitquelle bestätigt, wann ein Eintrag existierte.
- Lücken-Alarmierung: Warnmeldungen kennzeichnen Sequenzlücken oder unerwartete Löschungen.
Wählen Sie Kontrollen, die zu Ihren Systemen passen, und dokumentieren Sie deren Funktionsweise. Das Ziel besteht darin, unbefugte Änderungen erkennbar und erklärbar zu machen. Erfassen Sie sowohl versuchte als auch abgeschlossene Aktionen: Autorisierungsfehler, Genehmigungen, Ausführungsergebnisse und administrative Änderungen. Ein abgelehnter Versuch, Gästedaten zu exportieren, kann wichtiger sein als eine routinemäßige, erfolgreiche Bearbeitung.
Referenzwerte für Aufbewahrungsfristen
| Anforderung | Referenzwert | Kontext |
|---|---|---|
| PCI-DSS-Audit-Trail-Aufbewahrung | Mindestens 1 Jahr | Organisationen, die dem Zahlungskartenstandard unterliegen |
| PCI DSS sofort verfügbare Historie | Mindestens 3 Monate | Für Analysen verfügbar, ohne Archive wiederherzustellen |
| Cold Storage nach der Hot-Phase | Kostengünstigeres Archiv für die verbleibende Aufbewahrungsfrist | Hält ältere Datensätze verfügbar und reduziert gleichzeitig die Speicherkosten |
Diese Werte gelten in spezifischen Kontexten, nicht als universelle Regeln. Hot- und Cold-Speicher-Tiers können helfen, Suchgeschwindigkeit und Kosten auszubalancieren: Neueste Einträge bleiben schnell durchsuchbar, während ältere Datensätze in ein Archiv verschoben werden, dessen Abruf länger dauert. Wenn alles im Hot Storage verbleibt, können Kosten den Druck erhöhen, Daten vorzeitig zu löschen. Wenn alles direkt in den Cold Storage wandert, kann der Abruf eine Untersuchung verzögern.
Legen Sie die Aufbewahrung nach Ereignisklasse fest, basierend auf den geltenden Verpflichtungen und Untersuchungsanforderungen. Eine unbegrenzte Aufbewahrung kann das Datenschutzrisiko, die Speicherkosten und die Suchzeiten erhöhen. Dokumentieren Sie den Grund für jeden Zeitraum und löschen Sie Datensätze nach Zeitplan. Für kleinere Organisationen, die eine praktische Richtlinie entwickeln, bietet die Aufbewahrungsberatung für Kleinunternehmen von Networking2000 einen guten Ausgangspunkt.
Aufbewahrungsregel: Bewahren Sie Einträge lange genug auf, um spät entdeckte Vorfälle zu untersuchen, und nicht länger, als Sie schriftlich begründen können.
Dokumentation, die eine vertretbare Implementierung benötigt
Dokumentieren Sie die Ereignisklassen, die Sie aufzeichnen, und deren Grund, Ihre Aufbewahrungs- und Legal-Hold-Richtlinien, wer welche Zugriffsrollen innehat, wie Exporte erstellt und authentifiziert werden, wie Uhren synchronisiert werden, welche Schwellenwerte für Warnmeldungen Sie verwenden und welche Backup-Kontrollen den Speicher schützen. Überprüfen Sie dann regelmäßig, ob die Protokollierung noch funktioniert. Ein stiller Protokollierungsfehler kann ein ruhiges System normal aussehen lassen.
Die Uhrzeitsynchronisation ist wichtig, da Einträge von Systemen mit abweichenden Uhren zu einer irreführenden Zeitachse führen können. Synchronisieren Sie Systeme auf UTC und stellen Sie sicher, dass diese Synchronisation fortlaufend überprüft wird.
Fordern Sie bei der Bewertung eines Anbieters dokumentierte Informationen über dessen Sicherheits- und Governance-Praktiken an. Die Sicherheits- und Governance-Informationen von Purple Engage können IT- und Compliance-Verantwortlichen bei der Bewertung der Plattform helfen.
So rekonstruieren Sie einen Vorfall aus einem Audit Log
Die Rekonstruktion benötigt Historie, da Kompromittierungen oft nicht sofort bemerkt werden. Die Leitlinien des PCI Security Standards Council zur effektiven täglichen Log-Überwachung verpflichten Organisationen, die dem entsprechenden Zahlungskartenstandard unterliegen, die Audit-Trail-Historie für mindestens 1 Jahr aufzubewahren, wobei mindestens 3 Monate für Analysen sofort verfügbar sein müssen.
Diese Anforderung existiert aus einem forensischen Grund. Ermittler benötigen ausreichend Historie, um festzustellen, wann unautorisierte Aktivitäten begonnen haben, wie lange sie andauerten und welche Systeme oder Datensätze betroffen waren. Wenn Ihr Log nur die letzten paar Wochen abdeckt, können Sie zwar beschreiben, was Sie heute gefunden haben, aber nichts darüber, wie es angefangen hat.
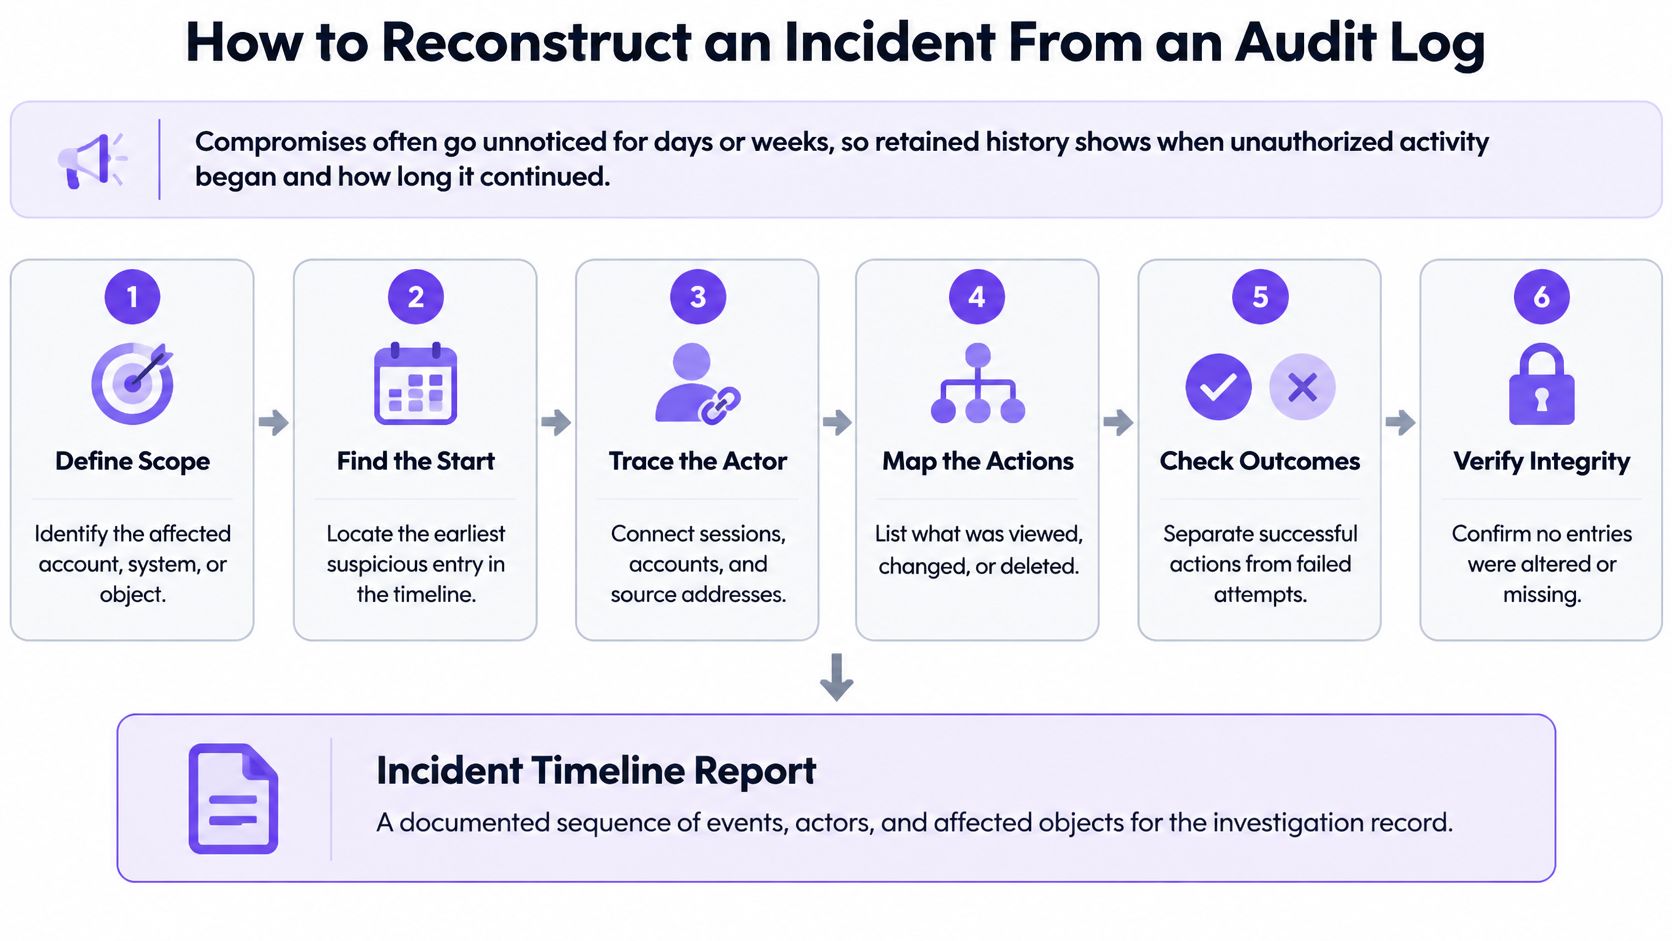
Das folgende Diagramm zeigt den Ablauf der Rekonstruktion vor den nachfolgend beschriebenen Schritten.
Eine Rekonstruktion in sieben Schritten
Definieren Sie die Frage und das Zeitfenster. Schreiben Sie genau auf, was Sie feststellen möchten, z. B. Einwilligungsänderungen für einen Standort in den letzten 30 Tagen. Eine vage Frage führt zu einer vagen Suche. Eine spezifische Frage sagt Ihnen, nach welchen Feldern Sie filtern müssen.
Abdeckung und Uhren bestätigen. Überprüfen Sie, ob die Log Quelle dieses Fenster abdeckt und ob ihre Uhren in UTC synchronisiert sind. Wenn ein Teil des Fensters im Cold Storage liegt, rufen Sie ihn ab, bevor Sie Schlussfolgerungen ziehen.
Nach Aktionstyp und Umfang filtern. Rufen Sie Ereignisse ab, die zur Aktion passen, wie z. B. consent.status.change, beschränkt auf Standort 214. Begrenzen Sie zuerst den Umfang, da standortübergreifende Aktivitäten sonst die benötigten Einträge überlagern.
Akteur, Authentifizierungskontext und Ursprung abrufen. Notieren Sie für jedes passende Ereignis, wer gehandelt hat, wie diese Person verifiziert wurde und welches Netzwerk oder Gerät verwendet wurde. Ein bekannter Akteur von einem unbekannten Ursprung ist ein Muster, bei dem man innehalten sollte.
Autorisierungsentscheidung und Korrelations ID prüfen. Bestätigen Sie, dass jede Aktion zulässig war, und verknüpfen Sie Massenaktualisierungen mit ihrer Genehmigung. Einträge, die eine Korrelations ID teilen, gehören zu einer Entscheidung, bewerten Sie diese also gemeinsam statt einzeln.
Zeitleiste erstellen und Werte vergleichen. Ordnen Sie Ereignisse nach Zeitstempel und vergleichen Sie Vorher und Nachher Werte für jede Änderung. Dieser Schritt zeigt, ob sich ein Datensatz einmal geändert hat oder ob er geändert, zurückgesetzt und erneut geändert wurde.
Autorisierte von verdächtigen Aktivitäten trennen und Ergebnisse festhalten. Markieren Sie, welche Aktivität mit einer Genehmigung übereinstimmt und welche nicht, und verfassen Sie die Ergebnisse mit den Ereignis IDs als Nachweisreferenzen. Ihre Schlussfolgerung sollte auf bestimmte Einträge hinweisen, nicht auf einen allgemeinen Eindruck.
Die kurze Anleitung unten zeigt die Erstellung einer Zeitleiste in der Praxis unter Verwendung desselben feldbasierten Ansatzes.
Wo Rekonstruktionen an ihre Grenzen stoßen
Drei Probleme treten wiederholt auf. Fehlende Ereignisse sind am schlimmsten, da Sie nicht unterscheiden können, ob "nichts passiert ist" oder "nichts aufgezeichnet wurde". Abweichende Zeitzonen bringen die Chronologie durcheinander, sodass eine Genehmigung scheinbar nach der Aktion erfolgt, die sie genehmigt hat. Zu früh maskierte Datensätze entfernen die Referenz, die Sie benötigen, um einen Eintrag mit einem Gast oder einer Kampagne zu verknüpfen.
Für den Betrieb mehrerer Standorte sorgen fälschungssichere Datensätze (Append-Only) über Einwilligungs-, Zielgruppen-, Angebots-, Genehmigungs-, Integrations- und Messaging-Aktionen hinweg dafür, dass dies standortübergreifend funktioniert. Ohne ein gemeinsames Bereichsfeld können Sie nicht feststellen, ob ein Muster das Problem eines einzelnen Standorts oder ein gruppenweites Problem ist. Das ist eine Designentscheidung, die Sie lange vor jedem Vorfall treffen.
Umgang mit Datenschutzanfragen ohne Beweise zu vernichten
Ein Gast fordert Sie auf, seine Daten zu löschen. Ihr Audit Log enthält Einträge über diesen Gast, einschließlich der Einwilligungsänderungen, für die Sie rechenschaftspflichtig sind. Alles zu löschen vernichtet Ihre Nachweise. Die Anfrage komplett abzulehnen ignoriert die Anforderung. Sie benötigen ein Muster, das beides berücksichtigt.
Der Konflikt ist real, aber geringer als es scheint. Ein Audit-Eintrag muss keine personenbezogenen Daten des Gastes enthalten, um seinen Zweck zu erfüllen. Er muss belegen, dass eine Aktion stattgefunden hat, wer sie ausgeführt hat und was das Ergebnis war. Trennen Sie diese beiden Dinge, löst sich ein Großteil der Spannung auf.
Ein Arbeitsmuster in fünf Schritten
Erfassen Sie zuerst die Anfrage selbst. Zeichnen Sie die Anfrage als Ereignis auf, bevor Sie darauf reagieren, einschließlich Typ, Empfangszeitpunkt, bearbeitender Person und letztendlichem Ergebnis. Wenn später jemand fragt, wie Sie damit umgegangen sind, ist die Bearbeitung selbst nachgewiesen.
Trennen Sie personenbezogene Daten vom Ereignisdatensatz. Bewahren Sie eine stabile Gäste-Referenz im Audit-Eintrag auf, anstatt Namen, Kontaktdaten oder unstrukturierten Einwilligungstext zu speichern. Die Referenz ermöglicht Ihnen die Korrelation von Einträgen, während die personenbezogenen Daten im operativen Datensatz verbleiben, wo sie von Löschungen erreicht werden können.
Führen Sie Löschungen im operativen Datensatz durch. Löschen oder beschränken Sie den Gästedatensatz wie erforderlich und belassen Sie den Audit-Eintrag für dessen Aufbewahrungsfrist an Ort und Stelle, sofern nicht eine dokumentierte Regel eine frühere Entfernung erlaubt. Der Eintrag verweist nun auf eine Referenz, die nicht mehr zu personenbezogenen Daten aufgelöst werden kann - was in der Regel das gewünschte Ergebnis ist.
Richten Sie bei Bedarf eine rechtliche Sperre ein. Wenn eine laufende Untersuchung oder ein Rechtsstreit noch bestimmte Einträge erfordert, sperren Sie diese explizit, anstatt die Löschung informell zu pausieren. Eine benannte Sperre mit Grund und Verantwortlichem übersteht Personalwechsel. Eine mündliche Vereinbarung tut dies nicht.
Halten Sie die Entscheidung und ihre Grundlage fest. Notieren Sie, warum ein Feld maskiert oder entfernt wurde, welche Regel Sie angewendet haben und wer dies genehmigt hat. Ein Auditor, der ein maskiertes Feld ohne Erklärung vorfindet, wird dies als Lücke werten. Ein Auditor, der eine dokumentierte Entscheidung vorfindet, wird in der Regel fortfahren.
Fragen zur Klärung mit der Rechtsabteilung
Zwei Fragen erfordern rechtliche Beratung statt einer technischen Ermessensentscheidung: Welche Aufbewahrungsfrist gilt für die jeweilige Ereignisklasse unter Berücksichtigung Ihrer Branche und Verträge? Und gilt ein maskierter Eintrag für den Zweck, für den Sie ihn aufbewahrt haben, weiterhin als vollständiger Datensatz?
Holen Sie sich diese Antworten pro Ereignisklasse, nicht als pauschale Aussage. Eine Änderung der Einwilligung und ein fehlgeschlagener Login haben nicht dasselbe Beweisgewicht und unterliegen möglicherweise nicht derselben Aufbewahrungspflicht. Die Dokumentation dieses Unterschieds macht Ihre Position vertretbar.
Transparenz hilft auch auf der Gastseite. Personen, die Anfragen stellen, möchten wissen, was Sie speichern und was damit geschieht. Unser Datenschutzhinweis legt dar, wie wir diese Handhabung beschreiben, und Ihr eigener Hinweis sollte in einfachen Worten erklären können, dass eine minimale Aufzeichnung der Anfrage selbst nach der Löschung aufbewahrt werden kann.
Das Löschen des Gästedatensatzes und das Aufbewahren eines reinen Referenzeintrags, der das Löschen belegt, widersprechen sich nicht. Letzteres ist die Art und Weise, wie Sie Erstgenanntes nachweisen.
Missverständnisse und eine Governance-Prüfung, bevor Sie Ihrem Protokoll vertrauen
Kann man einem Audit Log vertrauen, und was ändert sich, wenn ein Ermittler danach fragt? Das ist die Frage, die die meisten einführenden Erklärungen überspringen. Die NIST SP 800-171 Control Reference für die Erstellung von Audit-Datensätzen spiegelt die Erwartung wider, dass Unternehmen festlegen und dokumentieren, welche Ereignisse für fortlaufende Audit-Anforderungen erheblich und relevant sind, anstatt wahllos zu protokollieren.
Diese Erwartung korrigiert vier häufige Missverständnisse.
Vier Missverständnisse, die Sie ausräumen sollten
Mehr Protokolle bedeuten bessere Beweise. Das stimmt nicht. Es kommt auf die vertretbare Abdeckung bedeutender Ereignisse an; ein zu hohes Volumen kann die benötigten Einträge verdecken und gleichzeitig das Datenschutzrisiko erhöhen.
Das Aufbewahren von Protokollen reicht aus. Die Überprüfbarkeit hängt von Integrität, Vollständigkeit, Zugriffskontrolle und Abrufbarkeit ab, nicht von der bloßen Speicherung. Ein Protokoll, das Sie nicht durchsuchen oder dessen Unverfälschtheit Sie nicht beweisen können, hält einer Untersuchung nicht stand.
Ein Audit-Log ist ein Backup. Es zeichnet Aktivitäten auf. Es stellt keine gelöschten Daten wieder her und stellt keinen verloren gegangenen Datensatz eines Gastes wieder her.
Das Audit-Protokoll verhindert Angriffe. Es unterstützt die Untersuchung im Nachhinein und kann der Erkennung dienen, aber für sich genommen verhindert es nichts.
DORA veranschaulicht, wohin sich die Regulierung entwickelt. Die Verordnung trat im Januar 2025 in Kraft und verpflichtet betroffene Finanzunternehmen sowie relevante IKT-Dienstleister, IKT-Aktivitäten - einschließlich Datenzugriff, Systemänderungen und administrativer Aktionen - in einer Form aufzuzeichnen und zu protokollieren, die Untersuchungen und Audits unterstützt. Der Wandel vollzieht sich von "Protokolle besitzen" hin zu "Untersuchungen durchführen können".
Ein Governance Check, den Sie diese Woche durchführen können
Beantworten Sie jede Frage mit Nachweisen, nicht mit einer Zusicherung.
- Ereignisumfang: Sind die von uns erfassten Ereignisse die richtigen für unser Risiko und unsere Regulierung, und ist das dokumentiert?
- Vollständigkeit der Einträge: Enthält jeder Eintrag UTC Zeit, Akteur, Umfang, Ergebnis und Korrelations ID?
- Integrität: Ist der Speicher schreibgeschützt (Append-Only) oder fälschungssicher, mit eingeschränkter Löschung und separat überwachtem Admin Zugriff? Kann ein Administrator einen Eintrag ändern oder löschen?
- Aufbewahrung: Ist die Aufbewahrung pro Ereignisklasse dokumentiert, mit Hot und Cold Tiers sowie Legal Holds?
- Abruf: Können wir Datensätze für einen Prüfer exportieren und diesen Export authentifizieren?
- Uhren: Ist die Uhrensynchronisation verifiziert oder wird sie nur angenommen?
- Datenschutzhandhabung: Können wir einer Einwilligungs oder Löschaufforderung nachkommen, ohne die Beweishistorie zu zerstören?
Versuchen Sie nicht, alles auf einmal zu beheben. Wählen Sie einen Workflow mit hohem Risiko aus, wie z. B. Einwilligungsänderungen oder Massenexporte, verfolgen Sie ihn anhand der Checkliste und beheben Sie die erste Lücke, die Sie finden. Ein vollständig nachgewiesener Workflow bringt Ihnen mehr Erkenntnisse als eine unternehmensweite Überprüfung, die nur eine lange Liste und keine Änderungen hervorbringt.
Dies ist auch ein gutes Kriterium zur Bewertung von Plattformen, die Sie erwerben. Purple Engage bietet Enterprise-Funktionen wie ein Audit-Protokoll, API und Webhooks für die Personen, die eine Marketingplattform freigeben. Es bietet einen zentralen Gästedatensatz, ein zentrales Einwilligungsregister und ein einziges Messsystem über jeden Kanal hinweg, indem Daten aus WiFi-, Kassen-, Buchungs- und Hotelaufenthaltsquellen kombiniert werden. Engage erfasst mehr als 60 Ereignistypen für jeden Gast, darunter WiFi-Anmeldungen, Käufe, Buchungen, Check-outs, Formularübermittlungen, Kampagnenaktivitäten und Umfrageantworten. Diese Details helfen jedoch nur, wenn der dahinterstehende Datensatz ordnungsgemäß verwaltet wird - weshalb die Checkliste wichtiger ist als die Funktionsliste.
Manipulationssicherheit und Erklärbarkeit sind wichtiger als das reine Log-Volumen. Wenn Sie sich an einen Test erinnern, wenn jemand fragt, was ein Audit Log in Ihrem eigenen Stack ist, nutzen Sie diesen: Könnten Sie diesen Datensatz einem skeptischen Außenstehenden übergeben und würde er ihm glauben?
Wenn Sie bewerten, wie Einwilligungsänderungen, Genehmigungen, Exporte und Nachrichtenversendungen an Ihren Standorten nachgewiesen werden, bietet Ihnen Purple Engage ein Audit-Protokoll zusammen mit einem zentralen Gästedatensatz und einem zentralen Einwilligungs-Ledger, das bei der Genehmigung und vor jeder Nachricht erneut überprüft wird. Besuchen Sie uns, um zu sehen, wie dieser Datensatz strukturiert ist, welche Ereignistypen er abdeckt und wie Ihre IT- und Compliance-Verantwortlichen ihn prüfen können, bevor Sie sich festlegen.