
GDPR-konformes E-Mail-Marketing für Veranstaltungsorte: Eine praktische Checkliste
Diese praktische Checkliste führt Marketingverantwortliche von Veranstaltungsorten durch die Grundlagen des GDPR-konformen E-Mail-Marketings.
Listen to this guide
Read the transcript
Willkommen zur Marketing-Serie von Purple Engage. Ich bin Ihr Gastgeber, und heute sprechen wir über etwas, das jeder Marketingverantwortliche für Veranstaltungsorte richtig machen muss: GDPR-konformes E-Mail-Marketing. Egal, ob Sie eine Restaurantgruppe, ein Hotel, eine Bar oder eine Einzelhandelskette leiten - diese Episode bietet Ihnen eine Checkliste in verständlicher Sprache, die Sie noch heute umsetzen können. Beginnen wir damit, warum das so wichtig ist. --- Warum es wichtig ist --- Hier ist die unbequeme Wahrheit. Die meisten Veranstaltungsorte sitzen auf einer Goldgrube an Besucherzahlen und machen fast nichts daraus. Gäste kommen herein, geben Geld aus und gehen wieder. Kein Follow-up. Kein Grund, wiederzukommen. Keine Beziehung. E-Mail-Marketing löst dieses Problem. Eine rechtzeitige E-Mail an einen Gast, der vor drei Wochen da war, kann ihn wieder durch die Tür bringen. Ein Geburtstagsangebot an einen Gast, der Ihnen seine Daten beim Login anvertraut hat, kann eine Buchung generieren, die es sonst nie gegeben hätte. Veranstaltungsorte, die Purple Engage nutzen, verzeichnen bei First-Party-Datenlisten Öffnungsraten von über 40 %, verglichen mit dem Branchendurchschnitt von rund 21 % bei gekauften oder gescrapten Listen. Dieser Unterschied liegt im Einverständnis. Wenn sich jemand aktiv dafür entscheidet, von Ihnen zu hören, liest er auch, was Sie senden. Aber hier ist der Haken. Unter der GDPR - der Datenschutz-Grundverordnung - können Sie nicht einfach E-Mail-Adressen sammeln und mit dem Versand beginnen. Sie benötigen eine ausdrückliche, informierte und freiwillig erteilte Einwilligung. Und Sie müssen in der Lage sein, diese nachzuweisen. Wenn Sie das falsch machen, drohen Ihnen Bußgelder von bis zu 20 Millionen Euro oder 4 % des weltweiten Jahresumsatzes, je nachdem, welcher Wert höher ist. Das ICO - die Datenschutzbehörde in Großbritannien - hat allein im Jahr 2023 Bußgelder in Höhe von über 7 Millionen Pfund wegen Verstößen bei der Marketingeinwilligung verhängt. Die gute Nachricht? Wenn Sie die Einwilligung beim WiFi Login korrekt erfassen, haben Sie den größten Teil des Weges bereits hinter sich. Genau dafür wurde Purple Engage entwickelt. --- Der Ansatz --- Lassen Sie mich Sie durch die fünf Säulen des GDPR-konformen E-Mail-Marketings für Veranstaltungsorte führen. Säule eins: Erfassung der Einwilligung. Die GDPR verlangt, dass die Einwilligung freiwillig, für den konkreten Fall, in informierter Weise und unmissverständlich erteilt wird. Auf gut Deutsch bedeutet das, dass Ihr Gast aktiv ein Häkchen setzen muss - kein bereits angekreuztes Kästchen, keine im Kleingedruckten versteckte Klausel -, um zu bestätigen: Ja, ich möchte Marketing-E-Mails von Ihnen erhalten. Wenn sich ein Gast über Purple Engage mit dem WiFi Ihres Veranstaltungsortes verbindet, sieht er ein Captive Portal - eine Landingpage, die geladen wird, bevor er online geht. Diese Seite enthält ein klar gekennzeichnetes Opt-in-Kontrollkästchen. Die Formulierung ist wichtig. Sie sollte in etwa so lauten: "Ich möchte Angebote und Neuigkeiten von The Crown Hotel erhalten. Sie können sich jederzeit wieder abmelden." Kurz, klar, ehrlich. Kein Juristendeutsch. Das Kontrollkästchen darf standardmäßig nicht angekreuzt sein. Das Setzen des Häkchens muss die aktive Entscheidung des Gastes sein. Das ist es, was ein Opt-in mit bewusster Entscheidung ausmacht - und das ist der Begriff, den wir bei Purple verwenden, weil er genau das trifft, was die GDPR verlangt. Säule zwei: Einwilligungsnachweise. Die Einholung der Einwilligung reicht nicht aus. Sie müssen in der Lage sein, diese nachzuweisen. Gemäß GDPR Artikel 7 müssen Sie, wenn Sie von einem Gast herausgefordert oder von einer Aufsichtsbehörde untersucht werden, nachweisen, dass die Einwilligung erteilt wurde. Das bedeutet, dass der Zeitstempel der Einwilligung, die Quelle - in diesem Fall das WiFi-Anmeldeportal - der genaue Wortlaut, dem der Gast zugestimmt hat, und die Version Ihrer Datenschutzrichtlinie, die zu diesem Zeitpunkt in Kraft war, erfasst werden müssen. Purple Engage protokolliert all dies automatisch. Jedes Opt-In wird mit einem Zeitstempel versehen, dem Standort zugeordnet und im Gastprofil gespeichert. Falls die Aufsichtsbehörde jemals anklopft, können Sie den Einwilligungsnachweis in Sekundenschnelle abrufen. Dritte Säule: Datenspeicherung und Datensicherheit. Gemäß GDPR müssen personenbezogene Daten - einschließlich E-Mail-Adressen - sicher gespeichert werden, und für Organisationen in Großbritannien und der EU entweder innerhalb Großbritanniens oder der EU oder in einem Land, das über ein Angemessenheitsabkommen mit Großbritannien oder der EU verfügt. Die Infrastruktur von Purple ist ISO 27001 zertifiziert und GDPR-konform. Die Daten werden in EU-basierten Rechenzentren gespeichert. Sie müssen sich bei der Nutzung von Purple Engage keine Sorgen über Fragen des grenzüberschreitenden Datentransfers machen. Sie müssen außerdem sicherstellen, dass nur autorisierte Mitarbeiter auf Ihre Gästedaten zugreifen können. Purple Engage verwendet rollenbasierte Zugriffskontrollen, sodass Ihr Marketing-Manager Kampagnen durchführen kann, ohne die gesamte Datenbank exportieren zu können. Vierte Säule: Opt-Out-Mechanismen. Jede Marketing-E-Mail, die Sie versenden, muss einen klaren, funktionierenden Abmeldelink enthalten. Gemäß GDPR muss eine Opt-Out-Anfrage unverzüglich bearbeitet werden - die Richtlinie empfiehlt innerhalb einer angemessenen Frist, und die bewährte Praxis liegt bei innerhalb von 10 Werktagen. In der Praxis verarbeitet Purple Engage Abmeldungen automatisch. Wenn ein Gast auf "Abmelden" klickt, wird er sofort zu Ihrer Sperrliste hinzugefügt. Er wird keine weitere E-Mail von Ihnen erhalten. Sie müssen dies nicht manuell verwalten. Die Sperrliste ist von entscheidender Bedeutung. Es reicht nicht aus, jemanden aus Ihrer aktiven Liste zu löschen. Sie müssen dokumentieren, dass die Person sich abgemeldet hat, damit das System weiß, dass sie nicht angeschrieben werden darf, falls ihre E-Mail-Adresse später wieder hinzugefügt wird - beispielsweise durch einen Datenimport. Purple Engage pflegt diese Sperrliste automatisch. Fünfte Säule: Datenaufbewahrung und Datenhygiene. Der Grundsatz der Speicherbegrenzung der GDPR besagt, dass Sie personenbezogene Daten nicht länger als nötig aufbewahren sollten. Für das E-Mail-Marketing bedeutet dies, dass Sie eine Richtlinie zur Datenaufbewahrung benötigen. Ein sinnvoller Ansatz für die meisten Standorte ist es, die Einwilligung alle 24 Monate zu überprüfen. Wenn ein Gast in zwei Jahren auf keine Ihrer E-Mails reagiert und Ihren Standort nicht besucht hat, ist seine Einwilligung möglicherweise nicht mehr aussagekräftig. Senden Sie eine E-Mail zur erneuten Einwilligung. Wenn keine Reaktion erfolgt, entfernen Sie ihn aus Ihrer aktiven Liste. Dies ist nicht nur eine Pflichtübung zur Compliance. Es ist auch gutes Marketing. Eine bereinigte, aktive Liste wird immer besser abschneiden als eine große, veraltete Liste. Die Zustellbarkeit verbessert sich. Die Öffnungsraten steigen. Der Umsatz pro Sendung steigt. --- Praktische Schritte und Fallstricke --- Hier ist Ihre praktische Checkliste. Diese zehn Voraussetzungen müssen erfüllt sein, bevor Sie Ihre erste Kampagne versenden. Erstens: Die Einwilligung wird beim WiFi Login über ein nicht vorab ausgewähltes Opt-in Kontrollkästchen mit eindeutiger Formulierung eingeholt. Zweitens: Zeitstempel und Quelle der Einwilligung werden automatisch für jedes Gastprofil erfasst. Drittens: Verlinkung der Datenschutzerklärung im Moment der Einwilligung - die Splash Page muss einen Link zu Ihrer vollständigen Datenschutzerklärung enthalten. Viertens: Die Willkommens-E-Mail wird innerhalb von 24 Stunden nach dem Opt-in versendet. Dies ist Ihre erfolgreichste E-Mail. Die Öffnungsraten von Willkommens-E-Mails liegen im Durchschnitt bei 50% oder höher. Nutzen Sie diese Chance. Fünftens: Ein Abmeldelink in jeder E-Mail, der deutlich sichtbar ist - nicht im Kleingedruckten ganz unten versteckt. Sechstens: Opt-outs werden innerhalb von 10 Werktagen bearbeitet. Mit Purple Engage erfolgt dies automatisch. Siebtens: Daten werden in Großbritannien, der EU oder einem Land mit Angemessenheitsbeschluss gespeichert. Überprüfen Sie dies bei Ihrem E-Mail-Anbieter, falls Sie nicht Purple Engage nutzen. Achtens: Eine Sperrliste wird gepflegt und beachtet. Importieren Sie niemals eine Liste, ohne sie vorher mit Ihrer Sperrliste abzugleichen. Neuntens: Einwilligungsnachweise stehen für Audits zur Verfügung. Sie sollten jederzeit in der Lage sein, einen Einwilligungsbericht zu exportieren. Zehntens: Jährliche Bereinigung der Einwilligungen. Richten Sie sich eine Kalendererinnerung ein. Überprüfen Sie Ihre Liste einmal im Jahr. Holen Sie die Einwilligung von allen Personen neu ein, die seit 18 Monaten oder länger inaktiv sind. Nun zu den Fallstricken. Der häufigste Fehler, den ich bei Standorten sehe, ist der Import einer Liste aus einem früheren System, ohne die Herkunft der Einwilligung zu prüfen. Nur weil jemand seine E-Mail-Adresse für Ihr altes Treueprogramm angegeben hat, bedeutet das nicht, dass er dem Erhalt von E-Mails aus Ihrem neuen CRM zugestimmt hat. Wenn Sie die Einwilligung nicht nachweisen können, schreiben Sie diese Personen nicht an. Der zweite Fallstrick ist eine vage Formulierung der Einwilligung. "Ich stimme den Allgemeinen Geschäftsbedingungen zu" deckt Marketing-E-Mails nicht ab. Die Einwilligung muss spezifisch sein. Wenn Sie Werbe-E-Mails versenden möchten, muss Ihr Opt-in Kontrollkästchen dies ausdrücklich erwähnen. Der dritte Fallstrick ist das Ignorieren von passivem Opt-out. Einige Gäste klicken nicht auf Abmelden - sie hören einfach auf, Ihre E-Mails zu öffnen. Nach sechs Monaten ohne jegliche Interaktion sollten Sie diese Personen so behandeln, als hätten sie sich abgemeldet. Stellen Sie den E-Mail-Versand an sie ein oder senden Sie ihnen zuvor eine E-Mail zur Rückgewinnung. --- Kurze Fragen & Antworten --- Lassen Sie mich einige Fragen beantworten, die ich von Marketingverantwortlichen vor Ort regelmäßig höre. Frage: Kann ich für das E-Mail-Marketing berechtigte Interessen anstelle einer Einwilligung nutzen? Antwort: Theoretisch ja - die GDPR erlaubt berechtigte Interessen als Rechtsgrundlage. Die Richtlinien der Behörden für Direktmarketing sind jedoch eindeutig: Die Einwilligung ist die bevorzugte Grundlage, und berechtigte Interessen sind bei Werbe-E-Mails an Verbraucher schwerer zu rechtfertigen. Bleiben Sie bei der Einwilligung. Das ist rechtssicherer und führt letztendlich zu besseren Ergebnissen, da Ihre Empfänger aktiver sind. Frage: Benötige ich ein separates Opt-in für SMS-Marketing? Antwort: Ja. Die Einwilligung für E-Mails deckt SMS nicht ab. Wenn Sie SMS-Nachrichten versenden möchten, benötigen Sie ein separates Opt-in für diesen Kanal. Purple Engage unterstützt die Erfassung von Einwilligungen für mehrere Kanäle - Sie können auf Ihrer Splash Page neben dem E-Mail-Opt-in ein weiteres Kontrollkästchen für SMS-Opt-in hinzufügen.Frage: Was passiert, wenn ein Gast mich bittet, all seine Daten zu löschen? Antwort: Dabei handelt es sich um ein Auskunftsbegehren oder ein Recht auf Löschung gemäß den DSGVO-Artikeln 15 und 17. Sie haben einen Monat Zeit, um darauf zu reagieren. Purple Engage ermöglicht es Ihnen, ein Gästeprofil von der Plattform zu löschen. Beachten Sie, dass Sie einige Aufzeichnungen aus rechtlichen oder finanziellen Gründen aufbewahren müssen - beispielsweise Transaktionsdaten - Marketingdaten sollten jedoch unverzüglich gelöscht werden. --- Zusammenfassung und nächste Schritte --- Lassen Sie mich das zusammenfassen. DSGVO-konformes E-Mail-Marketing für Standorte ist nicht kompliziert, erfordert aber Disziplin. Die Grundlage ist die Einwilligung - ausdrücklich, mit Zeitstempel versehen und nachweisbar. Wenn Sie darauf mit einer sauberen Datenspeicherung, einer automatischen Opt-out-Verarbeitung und einer regelmäßigen Listenbereinigung aufbauen, erhalten Sie ein Programm, das sowohl rechtlich einwandfrei als auch kommerziell effektiv ist. Die Standorte, die dies richtig machen, bauen etwas auf, das Mailchimp, Klaviyo und HubSpot ihnen nicht bieten können: eine Liste, die sich von echten Gästen, die sich bewusst dafür entschieden haben, von Ihnen zu hören, von selbst aufbaut. Das sind First-Party-Daten. Und in einer Welt, in der Third-Party-Cookies verschwinden und die Kosten für bezahlte Medien steigen, sind First-Party-Daten das wertvollste Marketing-Asset, das Sie besitzen können. Purple Engage erfasst bewusste Opt-ins beim WiFi-Login, versieht jeden Einwilligungsdatensatz mit einem Zeitstempel und verarbeitet Abmeldungen automatisch. Die Einhaltung der GDPR ist integriert - nicht nachträglich hinzugefügt. Ihre nächsten Schritte sind einfach. Überprüfen Sie zunächst Ihren aktuellen Prozess zur Erfassung von Einwilligungen. Ist Ihr Opt-in-Kontrollkästchen standardmäßig nicht angekreuzt? Ist die Formulierung spezifisch für Marketing-E-Mails? Überprüfen Sie zweitens Ihre Datenspeicherung. Wo werden Ihre Gästedaten aufbewahrt und ist dies GDPR-konform? Drittens: Testen Sie Ihren Abmeldevorgang. Klicken Sie in einer Ihrer eigenen E-Mails auf den Abmeldelink und überprüfen Sie, ob er funktioniert und das Opt-out innerhalb von 10 Tagen verarbeitet wird. Wenn Sie sehen möchten, wie Purple Engage all dies automatisch erledigt, besuchen Sie purple.ai und werfen Sie einen Blick auf das Produkt Engage. Unseren vollständigen Leitfaden zur E-Mail-Segmentierung finden Sie auch im Bereich für Marketing-Leitfäden auf der Website. Vielen Dank fürs Zuhören. Wir sehen uns in der nächsten Folge.
Warum dies für Ihren Standort wichtig ist
Die meisten Standorte sitzen auf einer Goldgrube an Kundenfrequenz, tun aber fast nichts damit. Gäste kommen an, geben Geld aus und gehen wieder. Sie haben keine Möglichkeit zur Nachverfolgung. Es gibt keinen Grund für sie, zurückzukehren. Keine Beziehung.
E-Mail-Marketing löst dieses Problem. Eine rechtzeitige E-Mail an einen Gast, der vor drei Wochen zu Besuch war, kann ihn wieder durch Ihre Türen bringen. Ein Geburtstagsangebot an einen Gast, der seine Daten beim Login angegeben hat, kann eine Buchung generieren, die sonst nie zustande gekommen wäre. Standorte, die Purple Engage nutzen, verzeichnen Öffnungsraten von über 40 % bei First-Party-Datenlisten, verglichen mit einem Branchendurchschnitt von rund 21 % bei gekauften oder gescrapten Listen. Der Grund für diesen Unterschied ist die Einwilligung. Wenn sich jemand aktiv dafür entscheidet, von Ihnen zu hören, liest er auch die E-Mails, die Sie senden.
Aber die Sache hat einen Haken. Unter der GDPR können Sie nicht einfach E-Mail-Adressen sammeln und mit dem Senden beginnen. Sie benötigen eine eindeutige, informierte und freiwillig erteilte Einwilligung. Und Sie müssen diese nachweisen können. Fehler in diesem Bereich können Sie Bußgelder von bis zu 20 Millionen Euro oder 4 % des weltweiten Jahresumsatzes kosten - je nachdem, welcher Betrag höher ist.
Die gute Nachricht ist: Wenn Sie die Einwilligung ordnungsgemäß während des Logins im Guest WiFi einholen, haben Sie bereits mehr als die halbe Miete. Purple Engage ist genau dafür ausgelegt.
Die Methode
Lassen Sie uns die fünf Säulen des GDPR-konformen E-Mail-Marketings für Standorte durchgehen.
Säule 1: Erfassung der Einwilligung
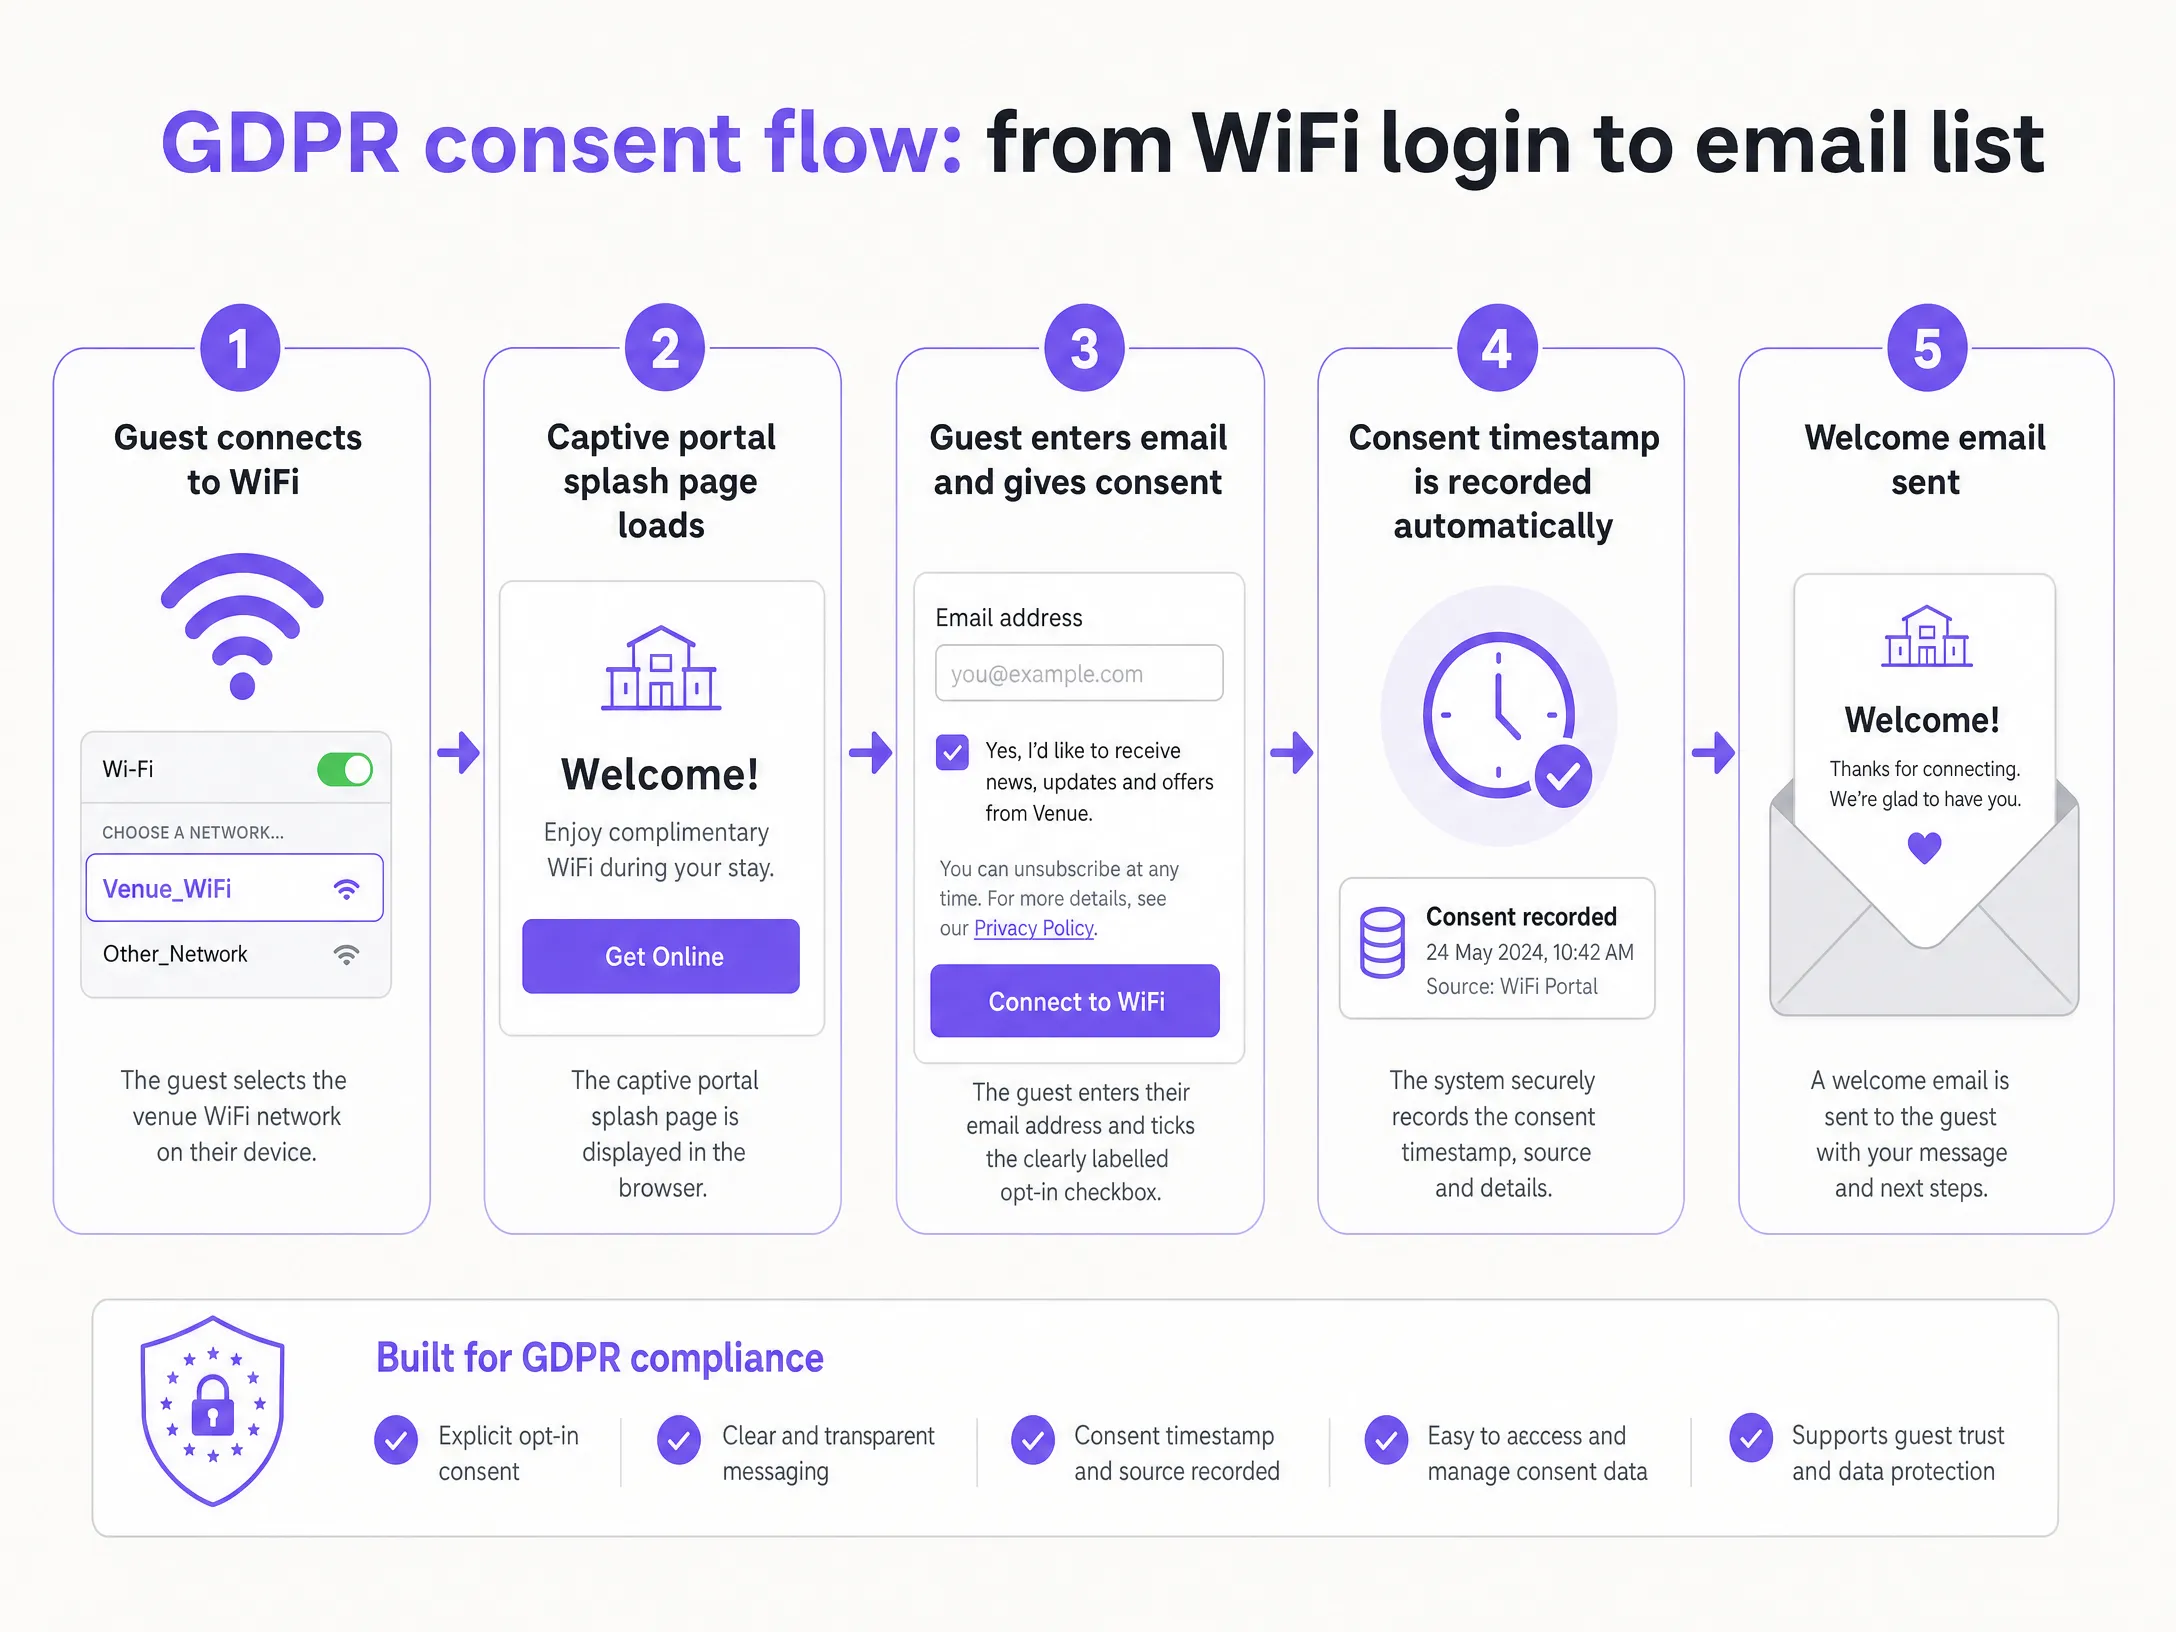
Die GDPR verlangt, dass die Einwilligung freiwillig, für den konkreten Fall, in informierter Weise und unmissverständlich erteilt wird. Einfach ausgedrückt bedeutet dies, dass Ihr Gast aktiv ein Kästchen ankreuzen muss - kein bereits angekreuztes Kästchen und keine in Ihren allgemeinen Geschäftsbedingungen versteckte Klausel - um zu bestätigen: Ja, ich möchte Marketing-E-Mails von Ihnen erhalten.
Wenn sich ein Gast über Purple Engage mit dem WiFi Ihres Standorts verbindet, sieht er ein Captive Portal - eine Splash-Page, die geladen wird, bevor er online geht. Auf dieser Seite befindet sich ein klar gekennzeichnetes Kontrollkästchen für das Opt-In. Die Formulierung ist wichtig. Sie sollte in etwa so lauten: "Ich möchte Angebote und Neuigkeiten von The Crown Hotel erhalten. Sie können sich jederzeit wieder abmelden." Kurz, klar, ehrlich. Keine komplizierte Juristensprache.
Das Kontrollkästchen muss standardmäßig deaktiviert sein. Das Anklicken muss die aktive Entscheidung des Gastes sein. Dies macht es zu einem Opt-In mit bewusster Entscheidung - und das ist der Begriff, den wir bei Purple verwenden, weil er genau das trifft, was die GDPR verlangt.
Säule 2: Nachweise der Einwilligung
Die Einholung der Einwilligung reicht nicht aus. Sie müssen in der Lage sein, sie nachzuweisen. Wenn Sie gemäß GDPR Artikel 7 von einem Gast herausgefordert oder von einer Aufsichtsbehörde untersucht werden, müssen Sie nachweisen, dass die Einwilligung erteilt wurde. Das bedeutet, dass Sie den Zeitstempel der Einwilligung, die Quelle - in diesem Fall das WiFi-Login-Portal - den genauen Wortlaut, dem der Gast zugestimmt hat, und die Version Ihrer Datenschutzrichtlinie, die zu diesem Zeitpunkt aktiv war, erfassen müssen.
Purple Engage erfasst all dies automatisch. Jedes Opt-In wird mit einem Zeitstempel versehen, dem Standort zugeordnet und im Gastprofil gespeichert. Falls die Behörden jemals eine Untersuchung durchführen, können Sie den Einwilligungsnachweis in Sekundenschnelle abrufen.
Säule 3: Datenspeicherung und Datensicherheit
Gemäß GDPR müssen personenbezogene Daten - einschließlich E-Mail-Adressen - sicher gespeichert werden. Für Organisationen in Großbritannien und der EU muss dies innerhalb Großbritanniens oder der EU erfolgen, oder in einem Land mit einem Angemessenheitsbeschluss. Die Infrastruktur von Purple ist ISO 27001 zertifiziert und GDPR-konform. Die Daten werden in EU-basierten Rechenzentren gespeichert. Sie müssen sich bei der Nutzung von Purple Engage keine Sorgen über grenzüberschreitende Datentransfers machen.
Sie müssen zudem sicherstellen, dass nur autorisierte Mitarbeiter auf Ihre Gästedaten zugreifen können. Purple Engage nutzt eine rollenbasierte Zugriffskontrolle, sodass Ihr Marketing-Manager Kampagnen durchführen kann, ohne die gesamte Datenbank exportieren zu müssen.
Säule 4: Opt-out-Verfahren
Jede Marketing-E-Mail, die Sie versenden, muss einen klaren, funktionierenden Abmeldelink enthalten. Gemäß GDPR muss eine Opt-out-Anfrage schnell bearbeitet werden - innerhalb eines angemessenen Zeitrahmens gemäß den Richtlinien der Aufsichtsbehörden, wobei die Best Practice bei maximal 10 Werktagen liegt. In der Praxis verarbeitet Purple Engage Abmeldungen automatisch. Wenn ein Gast auf Abmelden klickt, wird er sofort zu Ihrer Sperrliste hinzugefügt. Er wird keine weitere E-Mail von Ihnen erhalten. Sie müssen dies nicht manuell verwalten.
Die Sperrliste ist von entscheidender Bedeutung. Es reicht nicht aus, jemanden einfach aus Ihrer aktiven Liste zu löschen. Sie müssen erfassen, dass sich die Person abgemeldet hat, damit das System bei einer eventuellen späteren erneuten Hinzufügung der E-Mail-Adresse - beispielsweise über einen Datenimport - weiß, dass sie nicht kontaktiert werden darf. Purple Engage pflegt diese Sperrliste automatisch.
Säule 5: Datenspeicherung und Datenhygiene
Der Grundsatz der Speicherbegrenzung der GDPR besagt, dass Sie personenbezogene Daten nicht länger als nötig aufbewahren sollten. Für das E-Mail-Marketing bedeutet dies, dass Sie eine Richtlinie zur Datenaufbewahrung benötigen. Ein sinnvoller Ansatz für die meisten Standorte ist es, die Einwilligung alle 24 Monate zu überprüfen. Wenn ein Gast seit zwei Jahren auf keine Ihrer E-Mails reagiert und Ihren Standort nicht besucht hat, ist seine Einwilligung möglicherweise nicht mehr relevant. Senden Sie eine E-Mail zur erneuten Einwilligung. Wenn er nicht reagiert, entfernen Sie ihn aus Ihrer aktiven Liste.
Dies ist nicht nur eine Compliance-Maßnahme. Es ist auch gutes Marketing. Eine bereinigte, aktive Liste wird immer bessere Ergebnisse erzielen als eine große, aber inaktive Liste. Die Zustellbarkeit verbessert sich. Die Öffnungsraten steigen. Der Umsatz pro E-Mail erhöht sich.
So setzen Sie dies mit Ihrem Guest WiFi um
Betriebe, die dies richtig umsetzen, bauen etwas auf, das Mailchimp, Klaviyo und HubSpot ihnen nicht bieten können: eine Liste, die sich von selbst aus echten Gästen aufbaut, die sich bewusst dafür entschieden haben, von Ihnen zu hören. Das sind First-Party-Daten. Und in einer Welt, in der Third-Party-Cookies verschwinden und die Kosten für bezahlte Medien steigen, sind First-Party-Daten das wertvollste Marketing-Asset, das Sie besitzen.
Purple Engage erfasst bewusste Opt-ins während des WiFi-Logins, versieht jeden Einwilligungsdatensatz mit einem Zeitstempel und verarbeitet Abmeldungen automatisch. Die DSGVO-Konformität ist direkt integriert - nicht nachträglich hinzugefügt.
Um mehr über die Segmentierung dieser Daten zu erfahren, lesen Sie unseren Leitfaden E-Mail-Segmentierung für Betriebe: Ein praktischer Leitfaden.
Was Sie senden sollten und wann
Sobald Sie eine Liste mit erteilten Einwilligungen haben, müssen Sie E-Mails senden, die den Umsatz steigern.
Willkommens-E-Mails Senden Sie diese innerhalb von 24 Stunden nach dem Opt-in. Dies ist Ihre erfolgreichste E-Mail. Willkommens-E-Mails haben eine durchschnittliche Öffnungsrate von 50 % oder mehr. Fügen Sie ein klares Angebot hinzu, um zu einem erneuten Besuch anzuregen.
Geburtstagsangebote Wenn Sie beim Login das Geburtsdatum erfassen, richten Sie eine automatisierte Geburtstags-E-Mail 14 Tage vor dem Datum ein. Dies fördert wertvolle Gruppenbuchungen.
Kampagnen zur Reaktivierung Senden Sie ein Angebot an Gäste, die Ihr Haus seit 90 Tagen nicht mehr besucht haben. So machen Sie aus Einmalbesuchern treue Stammgäste.
Messen, was funktioniert
Messen Sie nicht nur Öffnungen und Klicks. Messen Sie wiederkehrende Besuche und Umsätze.
Da Purple Engage WiFi-Logins verfolgt, können Sie sehen, wann ein Gast nach dem Erhalt einer E-Mail in Ihren Betrieb zurückkehrt. Das ist echte Closed-Loop-Attribution. Sie wissen genau, wie viel Umsatz Ihr E-Mail-Marketing generiert.
Wo Sie anfangen sollten
Ihre nächsten Schritte sind einfach.
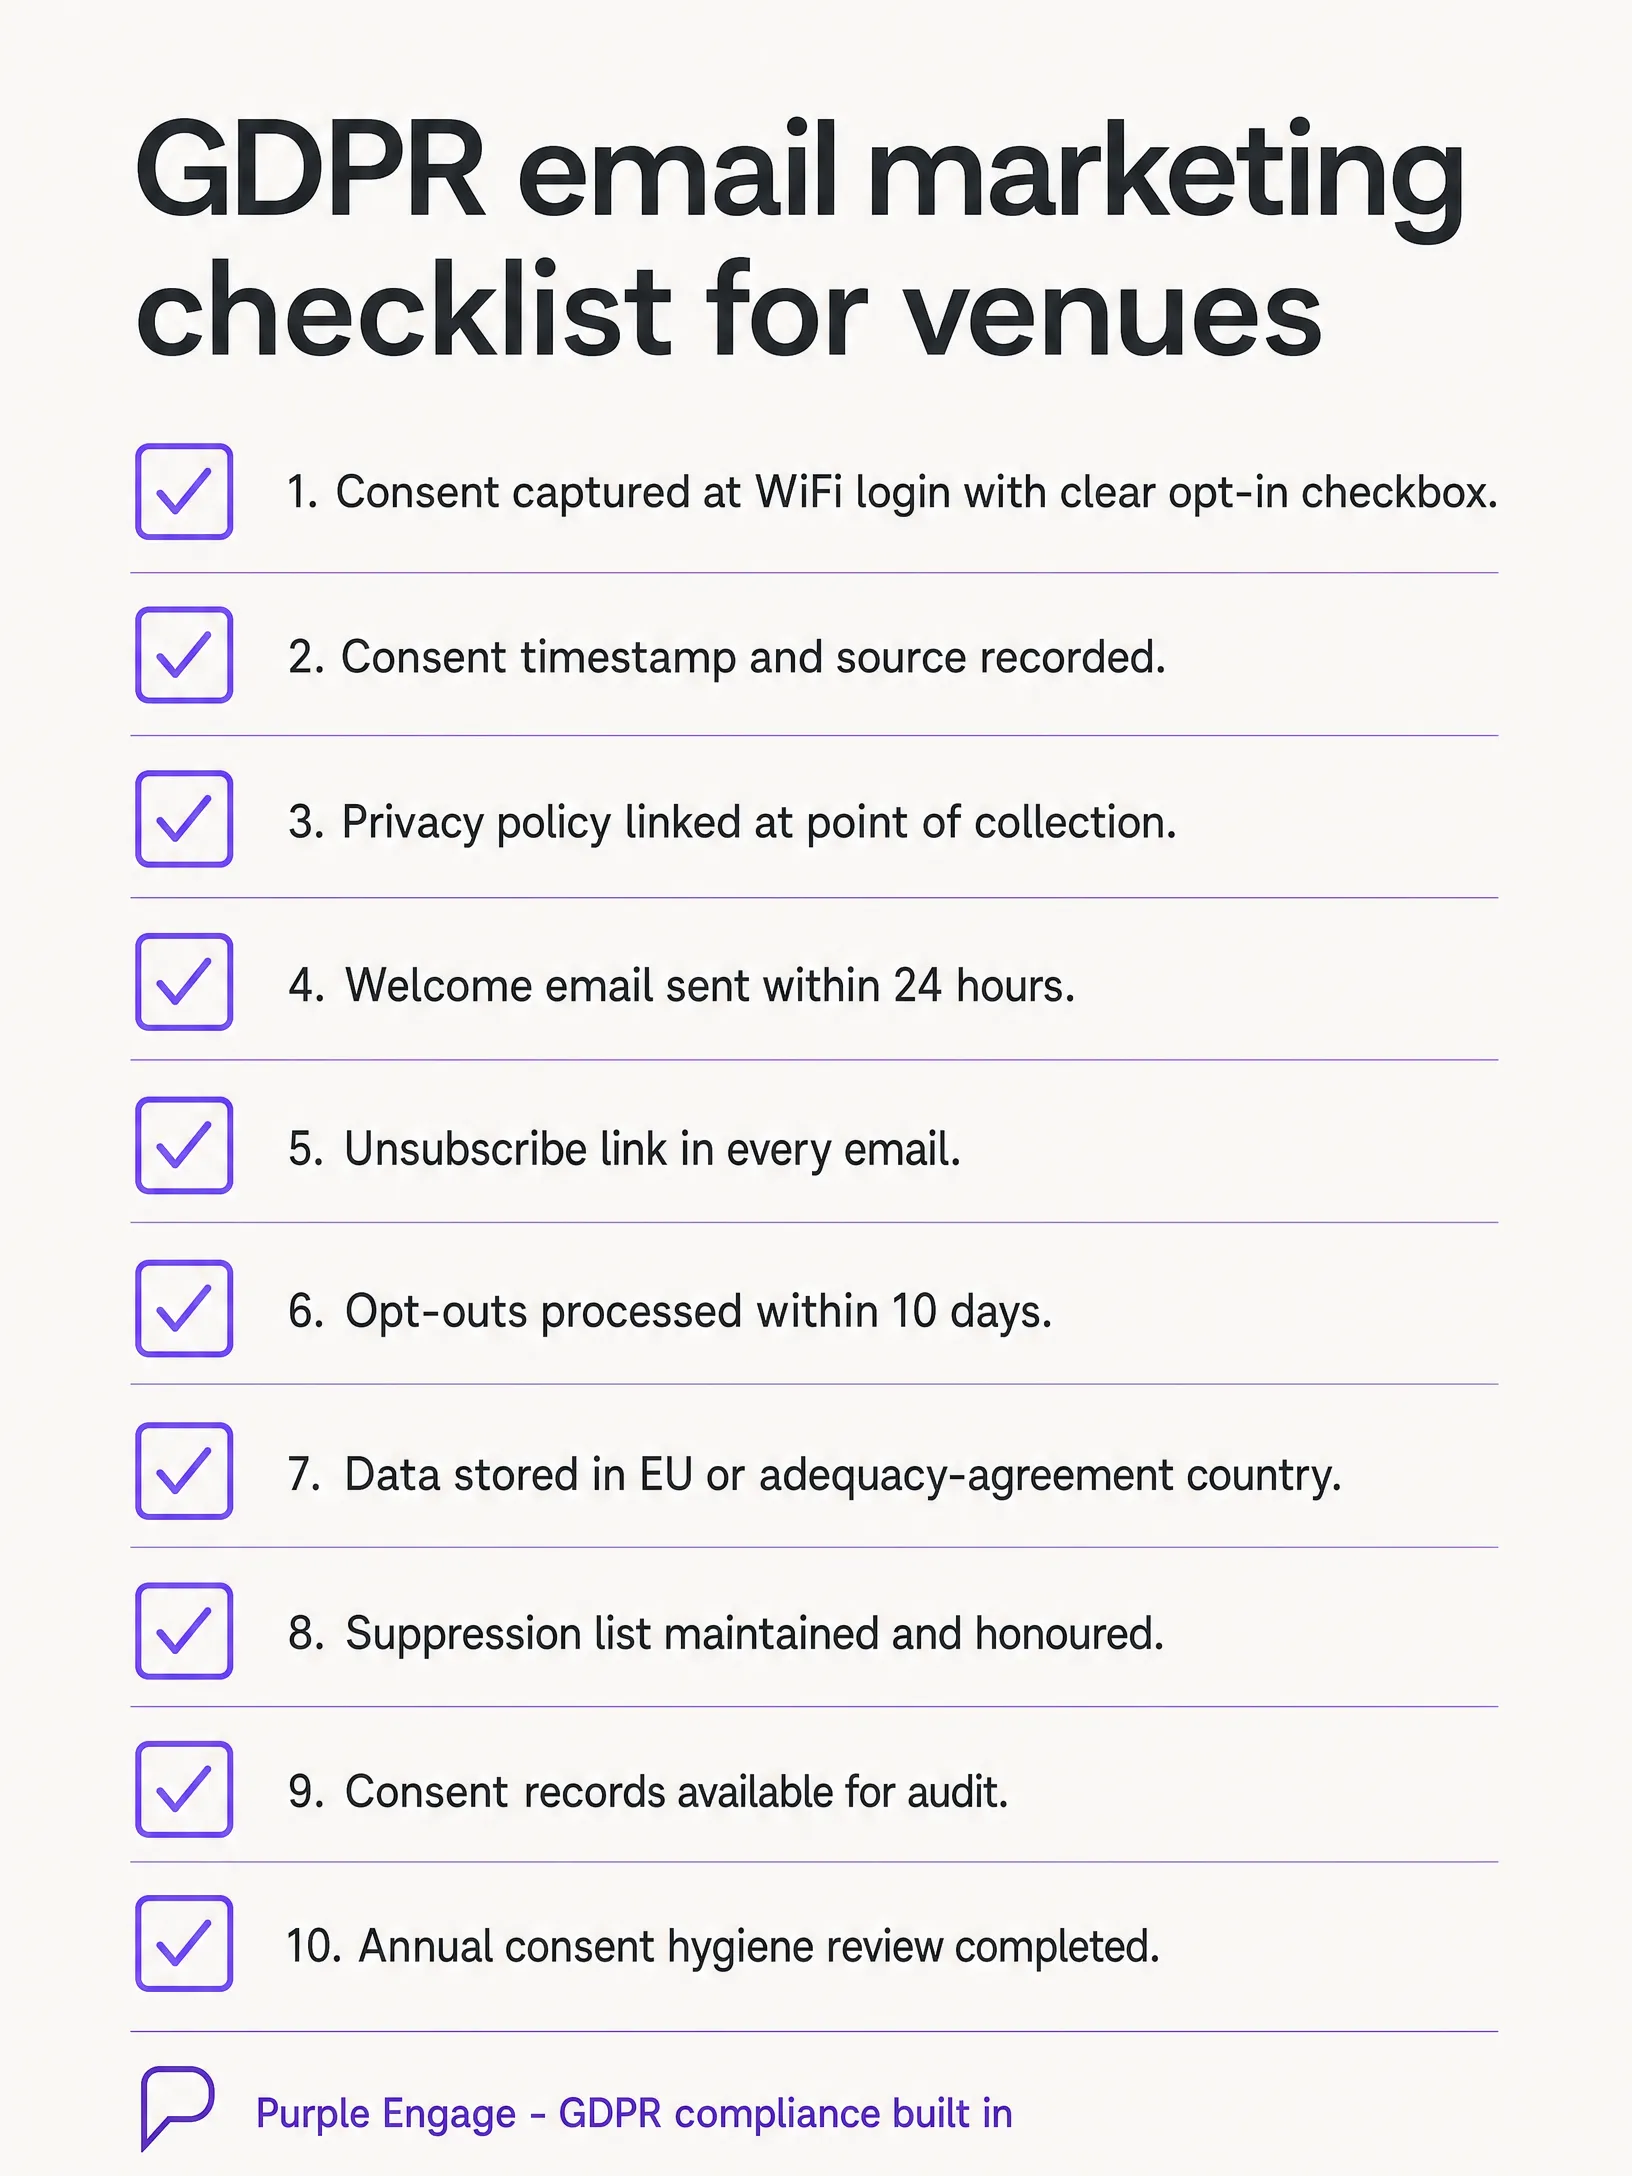
- Überprüfen Sie Ihren aktuellen Prozess zur Erfassung von Einwilligungen. Ist Ihr Opt-in-Kontrollkästchen standardmäßig deaktiviert? Ist die Formulierung spezifisch für Marketing-E-Mails?
- Überprüfen Sie Ihre Datenspeicherung. Wo werden Ihre Gästedaten aufbewahrt und ist dies DSGVO-konform?
- Testen Sie Ihren Abmeldevorgang. Klicken Sie in einer Ihrer eigenen E-Mails auf den Abmeldelink und überprüfen Sie, ob er funktioniert und ob das Opt-out innerhalb von 10 Tagen verarbeitet wird.
Hören Sie sich unten unser 10-minütiges Briefing zu diesem Thema an.