
Marketing por correo electrónico para establecimientos de conformidad con GDPR: una lista de verificación práctica
Esta lista de verificación práctica guía a los especialistas de marketing de establecimientos a través de los aspectos esenciales del marketing por correo electrónico de conformidad con GDPR.
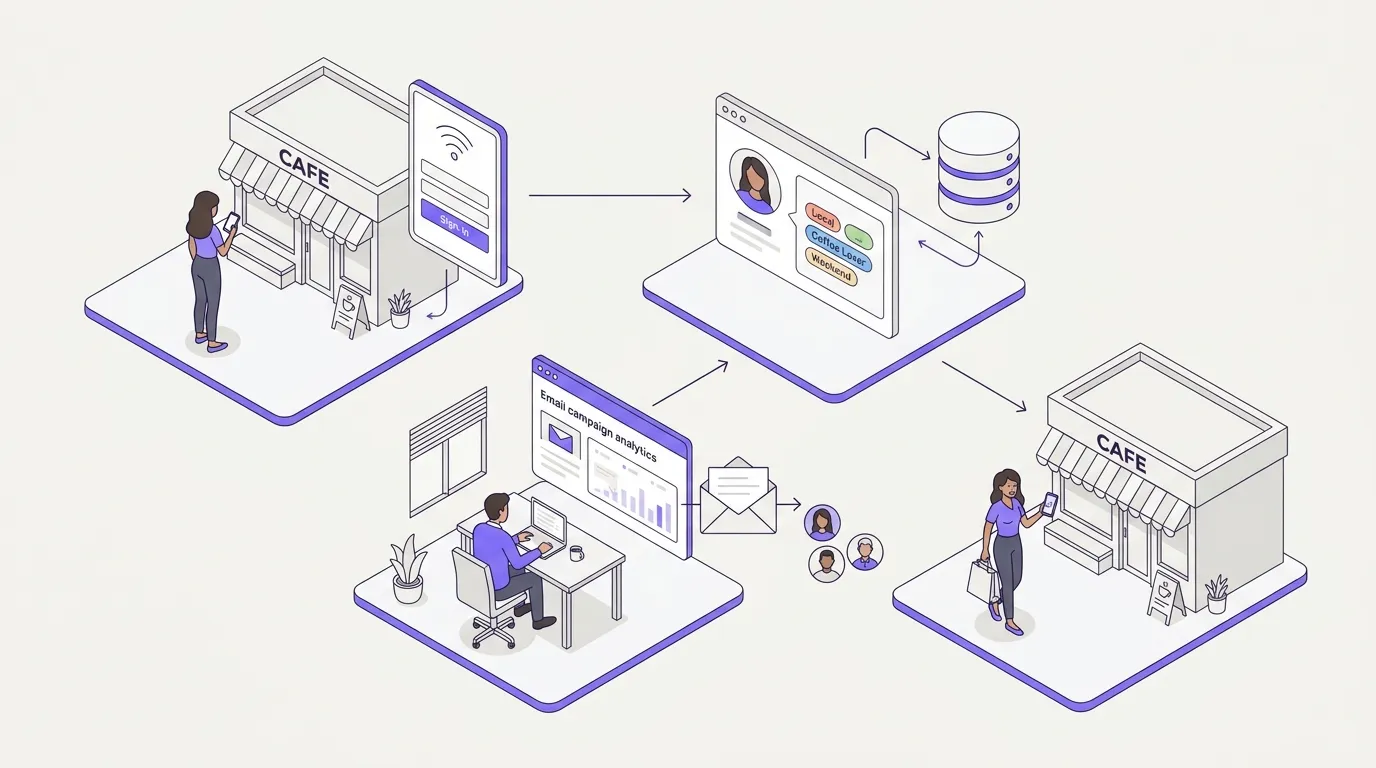
Listen to this guide
Read the transcript
Bienvenido a la serie de marketing de Purple Engage. Soy su anfitrión, y hoy hablaremos de algo que todo especialista en marketing de espacios físicos debe dominar: el marketing por correo electrónico que cumpla con el GDPR. Ya sea que dirija un grupo de restaurantes, un hotel, un bar o una cadena de tiendas de retail, este episodio le ofrece una lista de verificación en un lenguaje sencillo sobre la cual puede actuar hoy mismo. Comencemos con el porqué de la importancia de esto. --- ¿Por qué es importante? --- Esta es la incómoda realidad. La mayoría de los espacios físicos tienen una mina de oro en el flujo de visitantes y no hacen casi nada con ella. Los huéspedes entran, gastan dinero y se van. Sin seguimiento. Sin motivos para volver. Sin relación alguna. El marketing por correo electrónico soluciona eso. Un correo enviado a tiempo a un huésped que los visitó hace tres semanas puede hacer que vuelva a cruzar la puerta. Una oferta de cumpleaños enviada a un comensal que ingresó sus datos al iniciar sesión puede generar una reservación que de otro modo nunca habría ocurrido. Los establecimientos que utilizan Purple Engage observan tasas de apertura superiores al 40% en listas de datos de origen (first-party data), en comparación con el promedio de la industria de alrededor del 21% para listas compradas u obtenidas mediante scraping. Esa diferencia es el consentimiento. Cuando alguien decide activamente recibir noticias suyas, lee lo que usted le envía. Pero aquí está el truco. Bajo el GDPR (el Reglamento General de Protección de Datos) no puede simplemente recopilar direcciones de correo electrónico y comenzar a enviar mensajes. Necesita un consentimiento explícito, informado y otorgado libremente. Y debe ser capaz de demostrarlo. Si se equivoca en esto, se enfrenta a multas de hasta 20 millones de euros, o el 4% de la facturación anual global, lo que sea mayor. La ICO (la Oficina del Comisionado de Información del Reino Unido) emitió más de 7 millones de libras en multas solo en 2023 por fallas en el consentimiento de marketing. ¿La buena noticia? Si captura el consentimiento correctamente en el punto de inicio de sesión de WiFi, ya tiene la mayor parte del camino recorrido. Eso es exactamente para lo que está diseñado Purple Engage. --- El enfoque --- Permítame guiarlo a través de los cinco pilares del marketing por correo electrónico que cumple con el GDPR para espacios físicos. Pilar uno: captura del consentimiento. El GDPR exige que el consentimiento sea libre, específico, informado e inequívoco. En palabras sencillas, esto significa que su huésped debe marcar activamente una casilla (no una casilla previamente marcada, ni una cláusula oculta en sus términos y condiciones) para decir sí, quiero recibir correos electrónicos de marketing suyos. Cuando un huésped se conecta al WiFi de su establecimiento a través de Purple Engage, ve un Captive Portal: una página de bienvenida que se carga antes de que se conecte a Internet. Esa página incluye una casilla de verificación de consentimiento claramente etiquetada. La redacción es importante. Debería decir algo como: "Me gustaría recibir ofertas y noticias de The Crown Hotel. Puede cancelar su suscripción en cualquier momento". Corto, claro, honesto. Sin tecnicismos legales. La casilla de verificación debe estar desmarcada de forma predeterminada. Marcarla es la elección activa del huésped. Eso es lo que la convierte en una opción de consentimiento de elección consciente, y esa es la frase que usamos en Purple porque define exactamente lo que exige el GDPR. Pilar dos: registros de consentimiento. Capturar el consentimiento no es suficiente. Debe ser capaz de demostrarlo. Según el Artículo 7 del GDPR, si un invitado lo cuestiona o un regulador lo investiga, debe demostrar que se otorgó el consentimiento. Eso significa registrar la marca de tiempo de cuándo se dio el consentimiento, la fuente - en este caso, el portal de inicio de sesión de WiFi - la redacción exacta que el invitado aceptó y la versión de su política de privacidad que estaba vigente en ese momento. Purple Engage registra todo esto de forma automática. Cada opción de consentimiento (opt-in) tiene una marca de tiempo, se etiqueta según el lugar y se almacena en el perfil del invitado. Si la ICO llega a solicitar información, puede obtener el registro de consentimiento en segundos. Tercer pilar: almacenamiento y seguridad de datos. Bajo el GDPR, los datos personales - incluyendo las direcciones de correo electrónico - deben almacenarse de forma segura y, para las organizaciones del Reino Unido y la UE, ya sea dentro del Reino Unido o la UE, o en un país que tenga un acuerdo de adecuación con el Reino Unido o la UE. La infraestructura de Purple cuenta con la certificación ISO 27001 y cumple con el GDPR. Los datos se almacenan en centros de datos basados en la UE. No tiene que preocuparse por problemas de transferencia transfronteriza al utilizar Purple Engage. También debe asegurarse de que solo el personal autorizado pueda acceder a los datos de sus invitados. Purple Engage utiliza controles de acceso basados en roles, por lo que su gerente de marketing puede ejecutar campañas sin tener la capacidad de exportar la base de datos completa. Cuarto pilar: mecánicas de exclusión (opt-out). Cada correo electrónico de marketing que envíe debe incluir un enlace de cancelación de suscripción claro y funcional. Bajo el GDPR, una solicitud de exclusión voluntaria debe atenderse de inmediato - la guía de la ICO indica que dentro de un plazo razonable, y la mejor práctica es dentro de los 10 días hábiles. En la práctica, Purple Engage procesa las cancelaciones de suscripción de manera automática. Cuando un invitado hace clic en cancelar suscripción, se agrega a su lista de supresión de inmediato. No volverán a recibir otro correo electrónico de su parte. No es necesario que gestione esto manualmente. La lista de supresión es fundamental. No basta con eliminar a alguien de su lista activa. Debe mantener un registro de que optaron por excluirse, de modo que si su dirección de correo electrónico se vuelve a agregar más tarde - por ejemplo, a través de una importación de datos - el sistema sepa que no debe enviarle correos. Purple Engage mantiene esta lista de supresión de forma automática. Quinto pilar: retención e higiene de datos. El principio de limitación de almacenamiento del GDPR establece que no debe conservar los datos personales durante más tiempo del necesario. Para el marketing por correo electrónico, eso significa que necesita una política de retención de datos. Un enfoque sensato para la mayoría de los establecimientos es revisar el consentimiento cada 24 meses. Si un invitado no ha interactuado con ninguno de sus correos electrónicos en dos años y no ha visitado su establecimiento, es posible que su consentimiento ya no sea significativo. Envíe un correo electrónico de reconfirmación de consentimiento. Si no responden, elimínelos de su lista activa. Esto no es solo un ejercicio de cumplimiento normativo. También es una buena práctica de marketing. Una lista limpia y activa siempre superará a una grande y obsoleta. La entregabilidad mejora. Las tasas de apertura mejoran. Los ingresos por envío mejoran. --- Pasos prácticos y errores comunes --- Ahora permítame darle la lista de verificación práctica. Estas son las diez cosas que debe tener preparadas antes de enviar su primera campaña. Uno. Consentimiento capturado en el inicio de sesión de WiFi con una casilla de verificación de suscripción sin marcar y una redacción clara. Dos. Marca de tiempo y fuente de consentimiento registradas automáticamente en cada perfil de invitado. Tres. Política de privacidad vinculada en el punto de consentimiento: la página de bienvenida debe incluir un enlace a su política de privacidad completa. Cuatro. Correo electrónico de bienvenida enviado dentro de las 24 horas posteriores a la suscripción. Este es su correo electrónico con el mejor rendimiento. Las tasas de apertura en los correos de bienvenida promedian el 50% o más. No lo desperdicie. Cinco. Enlace para darse de baja en cada correo electrónico, claramente visible, no oculto en letra pequeña en la parte inferior. Seis. Cancelaciones de suscripción procesadas dentro de los 10 días hábiles. Con Purple Engage, esto es automático. Siete. Datos almacenados en el Reino Unido, la UE o un país con acuerdo de adecuación. Verifique con su plataforma de correo electrónico si no está utilizando Purple Engage. Ocho. Lista de supresión mantenida y respetada. Nunca importe una lista sin antes verificarla con su lista de supresión. Nueve. Registros de consentimiento disponibles para auditoría. Debería poder exportar un informe de consentimiento en cualquier momento. Diez. Revisión anual de higiene de consentimiento. Establezca un recordatorio en su calendario. Revise su lista una vez al año. Vuelva a solicitar el consentimiento a cualquier persona que haya estado inactiva durante 18 meses o más. Ahora, los errores comunes. El error más frecuente que veo cometer a los establecimientos es importar una lista de un sistema anterior sin verificar el origen del consentimiento. El hecho de que alguien haya proporcionado su dirección de correo electrónico a su antiguo programa de lealtad no significa que haya dado su consentimiento para recibir correos electrónicos de su nuevo CRM. Si no puede probar el consentimiento, no les envíe correos electrónicos. El segundo error común es una redacción de consentimiento vaga. "Acepto los términos y condiciones" no cubre los correos electrónicos de marketing. El consentimiento debe ser específico. Si desea enviar correos electrónicos promocionales, su casilla de verificación de suscripción debe indicarlo explícitamente. El tercer error común es ignorar las bajas pasivas. Algunos invitados no harán clic en darse de baja, simplemente dejarán de abrir sus correos electrónicos. Después de seis meses de nula interacción, considérelos como si se hubieran dado de baja. Deje de enviarles correos electrónicos o envíe un correo de reactivación antes de hacerlo. --- Preguntas y respuestas rápidas --- Permítame responder a algunas preguntas que escucho con frecuencia de los profesionales de marketing de establecimientos. Pregunta: ¿Puedo utilizar el interés legítimo en lugar del consentimiento para el marketing por correo electrónico? Respuesta: En teoría, sí, el GDPR permite el interés legítimo como base legal. Pero la guía de la ICO para el marketing directo es clara: el consentimiento es la base preferida, y el interés legítimo es más difícil de defender para los correos electrónicos promocionales dirigidos a los consumidores. Quédese con el consentimiento. Es más limpio, más defendible y, de hecho, produce mejores resultados porque su lista está más interesada. Pregunta: ¿Necesito una suscripción independiente para el marketing por SMS? Respuesta: Sí. El consentimiento para el correo electrónico no cubre los SMS. Si desea enviar mensajes de texto, necesita una suscripción independiente para ese canal. Purple Engage admite la captura de consentimiento multicanal: puede agregar una casilla de verificación de suscripción a SMS junto con la de suscripción a correo electrónico en su página de bienvenida.Pregunta: ¿Qué pasa si un invitado me pide que elimine todos sus datos? Respuesta: Esa es una Solicitud de Acceso del Interesado o una solicitud de Derecho de Supresión según los Artículos 15 y 17 del GDPR. Tiene un mes para responder. Purple Engage le permite eliminar un perfil de invitado de la plataforma. Tenga en cuenta que tiene la obligación de conservar algunos registros por razones legales o financieras - por ejemplo, registros de transacciones - pero los datos de marketing deben eliminarse de inmediato. --- Resumen y próximos pasos --- Permítame resumir todo esto. El marketing por correo electrónico que cumple con el GDPR para establecimientos no es complicado, pero sí requiere disciplina. La base es el consentimiento - explícito, registrado con marca de tiempo y demostrable. Complemente eso con un almacenamiento de datos limpio, un procesamiento automático de bajas y una higiene periódica de la lista, y tendrá un programa que es tanto legalmente sólido como comercialmente eficaz. Los establecimientos que hacen esto bien están construyendo algo que Mailchimp, Klaviyo y HubSpot no pueden darles: una lista que se construye sola a partir de invitados reales que han tomado la decisión consciente de recibir noticias suyas. Esos son datos de primera mano. Y en un mundo donde las cookies de terceros están desapareciendo y los costos de los medios pagados van en aumento, los datos de primera mano son el activo de marketing más valioso que puede poseer. Purple Engage captura suscripciones por decisión consciente al iniciar sesión en el WiFi, registra con marca de tiempo cada registro de consentimiento y gestiona las bajas de forma automática. El cumplimiento del GDPR está integrado de origen - no añadido como un parche. Sus próximos pasos son sencillos. Primero, audite su proceso actual de captura de consentimiento. ¿Su casilla de verificación de suscripción está desmarcada de forma predeterminada? ¿La redacción es específica para correos electrónicos de marketing? Segundo, verifique su almacenamiento de datos. ¿Dónde se guardan los datos de sus invitados y cumplen con el GDPR? Tercero, pruebe su flujo de baja. Haga clic en el enlace de cancelación de suscripción en uno de sus propios correos electrónicos y verifique que funcione y que la baja se procese dentro de un plazo de 10 días. Si desea ver cómo Purple Engage gestiona todo esto de forma automática, visite purple.ai y eche un vistazo al producto Engage. También puede encontrar nuestra guía completa de segmentación de correo electrónico en la sección de guías de marketing del sitio. Gracias por escuchar. Nos vemos en el próximo episodio.
Por qué esto es importante para su establecimiento
La mayoría de los establecimientos tienen una mina de oro de tráfico peatonal pero hacen muy poco con ella. Los clientes entran, gastan dinero y se van. No hay seguimiento. No hay razón para volver. No hay relación.
El email marketing resuelve esto. Un correo enviado en el momento adecuado a un cliente que estuvo allí hace tres semanas puede traerlo de vuelta por sus puertas. Una oferta de cumpleaños enviada a un comensal que compartió sus datos al iniciar sesión puede generar una reservación que de otro modo nunca habría ocurrido. Los establecimientos que utilizan Purple Engage ven tasas de apertura superiores al 40% en listas de datos de primera mano, en comparación con el promedio de la industria de alrededor del 21% para listas compradas o extraídas. La diferencia es el consentimiento. Cuando alguien elige activamente recibir noticias suyas, lee lo que usted envía.
Pero aquí está el truco. Bajo el GDPR, usted no puede simplemente recopilar direcciones de correo electrónico y empezar a enviar. Necesita un consentimiento que sea claro, informado y otorgado libremente. Y debe ser capaz de demostrarlo. Si lo hace mal, se enfrenta a multas de hasta 20 millones de euros o el 4% de la facturación anual global, lo que sea mayor.
La buena noticia es que si recopila el consentimiento correctamente en el punto de inicio de sesión de Guest WiFi, ya tiene más de la mitad del camino recorrido. Purple Engage está diseñado específicamente para hacer exactamente esto.
El enfoque
Analicemos los cinco pilares del email marketing que cumple con el GDPR para establecimientos.
Pilar 1: Captura de consentimiento (Consent capture)
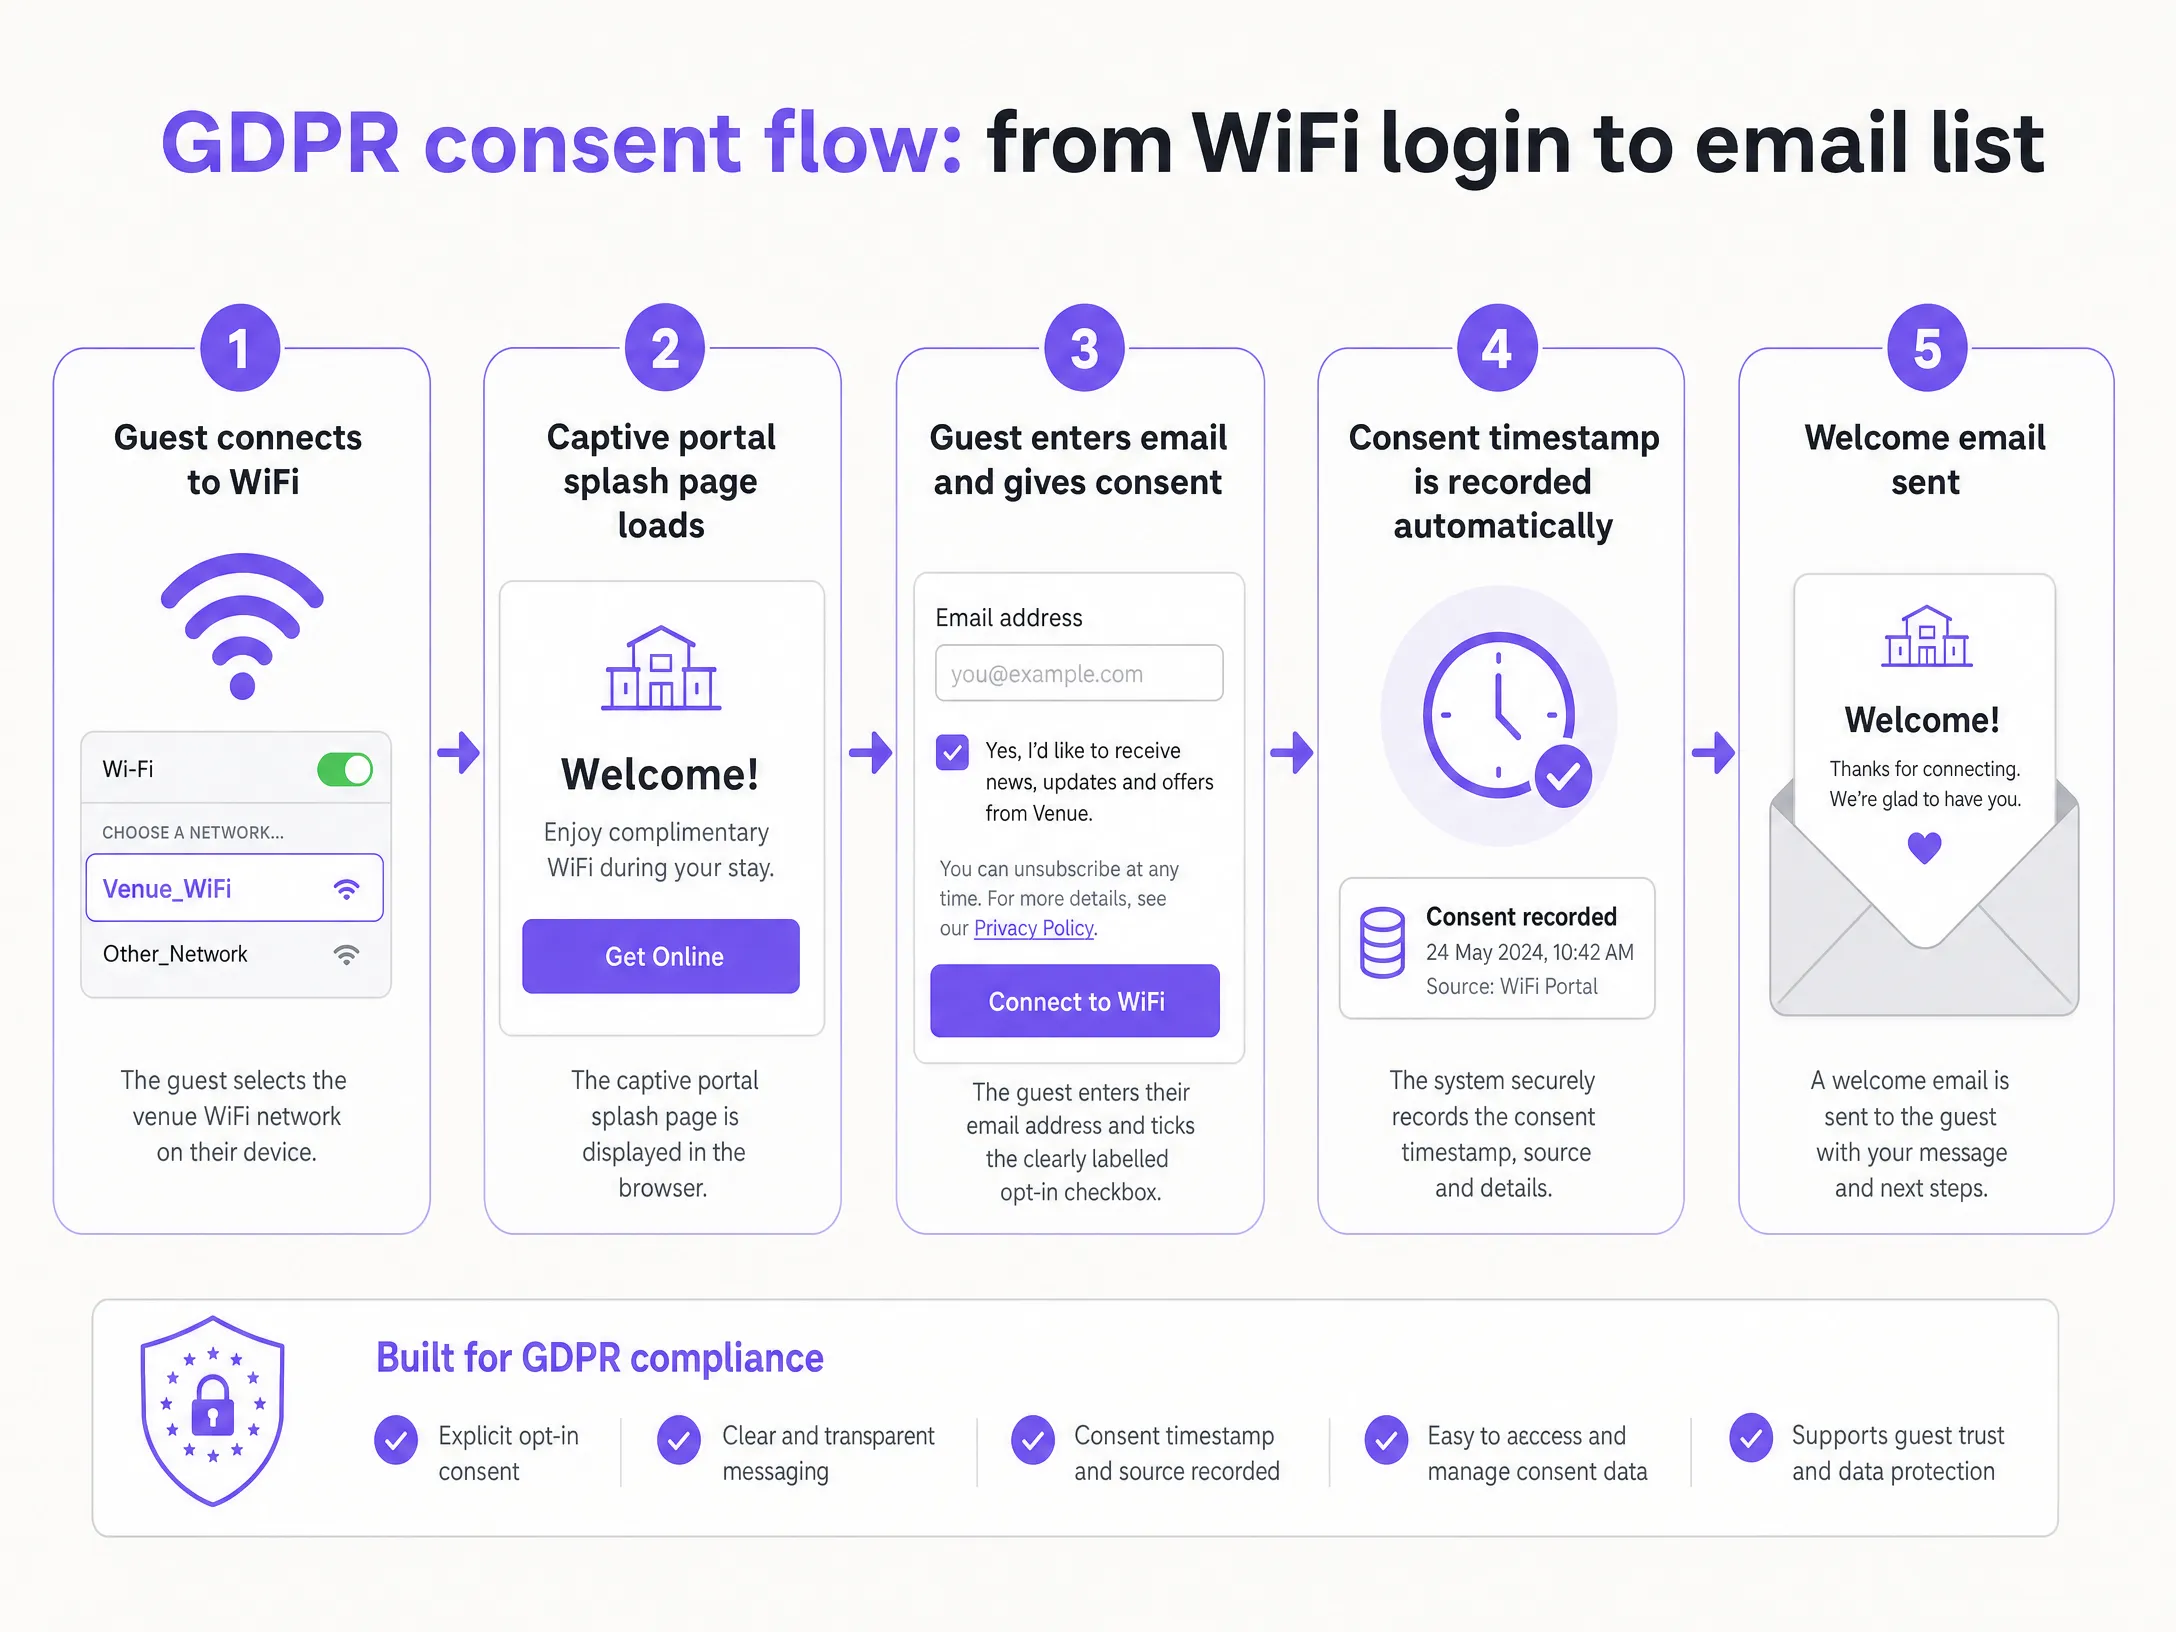
El GDPR exige que el consentimiento sea libre, específico, informado e inequívoco. En términos sencillos, esto significa que su cliente debe marcar activamente una casilla - no una casilla previamente marcada, ni una cláusula oculta en sus términos y condiciones - para decir que sí, quiero recibir correos de marketing de su parte.
Cuando un cliente se conecta al WiFi de su establecimiento a través de Purple Engage, ve un Captive Portal - una página de inicio que se carga antes de que se conecte a internet. En esa página, hay una casilla de verificación de suscripción claramente etiquetada. El lenguaje es importante. Debe ser algo como: "Me gustaría recibir ofertas y noticias de The Crown Hotel. Puede darse de baja en cualquier momento". Corto, claro, honesto. Sin jerga legal complicada.
La casilla de verificación debe estar desmarcada por defecto. Marcarla es la elección activa del cliente. Esto es lo que la convierte en una suscripción de elección consciente - y es la frase que usamos en Purple porque describe exactamente lo que exige el GDPR.
Pilar 2: Registros de consentimiento (Consent records)
Recopilar el consentimiento no es suficiente. Debe ser capaz de demostrarlo. Bajo el artículo 7 del GDPR, si se enfrenta a una impugnación por parte de un invitado o a una investigación de un regulador, debe demostrar que se otorgó el consentimiento. Esto significa registrar la marca de tiempo de cuándo se dio el consentimiento, la fuente - en este caso, el portal de inicio de sesión de WiFi - a qué texto exacto dio su consentimiento el invitado y qué versión de su política de privacidad estaba vigente en ese momento.
Purple Engage registra todo esto automáticamente. Cada aceptación tiene una marca de tiempo, se etiqueta con la sucursal y se almacena en el perfil del invitado. Si la ICO llegara a investigar, usted podría extraer el registro de consentimiento en segundos.
Columna 3: Almacenamiento de datos y seguridad
Bajo el GDPR, los datos personales - incluidas las direcciones de correo electrónico - deben almacenarse de forma segura y, para las organizaciones del Reino Unido y la UE, dentro del Reino Unido o la UE, o en un país que tenga un acuerdo de adecuación con el Reino Unido o la UE. La infraestructura de Purple cuenta con la certificación ISO 27001 y cumple con el GDPR. Los datos se almacenan en centros de datos ubicados en la UE. No tiene que preocuparse por los problemas de transferencia transfronteriza de datos cuando utiliza Purple Engage.
También debe asegurarse de que solo el personal autorizado pueda acceder a los datos de sus invitados. Purple Engage utiliza un control de acceso basado en roles, por lo que su gerente de marketing puede ejecutar campañas sin tener que exportar toda la base de datos.
Columna 4: Mecanismos de exclusión voluntaria (Opt-out)
Cada correo electrónico de marketing que envíe debe incluir un enlace de cancelación de suscripción claro y funcional. Bajo el GDPR, una solicitud de exclusión voluntaria debe procesarse rápidamente - dentro de un plazo razonable según las directrices de la ICO, y la mejor práctica es dentro de los 10 días hábiles. En la práctica, Purple Engage procesa las cancelaciones de suscripción automáticamente. Cuando un invitado hace clic en cancelar suscripción, se añade inmediatamente a su lista de supresión. No volverán a recibir ningún correo electrónico de su parte. No tiene que gestionar esto manualmente.
La lista de supresión es crucial. No basta con eliminar a alguien de su lista activa. Debe mantener un registro de que se han excluido voluntariamente, de modo que si su dirección de correo electrónico se vuelve a introducir más tarde - por ejemplo, a través de una importación de datos - el sistema sepa que no se les puede enviar correos electrónicos. Purple Engage mantiene esta lista de supresión de forma automática.
Columna 5: Retención e higiene de datos
El principio de limitación de almacenamiento del GDPR establece que no debe conservar datos personales por más tiempo del necesario. Para el marketing por correo electrónico, esto significa que necesita una política de retención de datos. Un enfoque sensato para la mayoría de los establecimientos es revisar el consentimiento cada 24 meses. Si un invitado no ha interactuado con ninguno de sus correos electrónicos y no ha visitado su establecimiento en dos años, es posible que su consentimiento ya no sea válido. Envíe un correo electrónico de reconfirmación de consentimiento. Si no responden, elimínelos de su lista activa.
Esto no es solo un ejercicio de cumplimiento. También es una buena estrategia de marketing. Una lista limpia y activa siempre tendrá un mejor rendimiento que una lista grande pero inactiva. La entregabilidad mejora. Las tasas de apertura aumentan. Los ingresos por correo electrónico crecen.
Cómo lograrlo a través de su WiFi para invitados
Los establecimientos que hacen esto de manera correcta están construyendo algo que Mailchimp, Klaviyo y HubSpot no pueden ofrecerles: una lista que se genera de forma orgánica a partir de invitados reales que han tomado la decisión consciente de recibir información de usted. Esto es el valor de los datos de primera mano (first-party data). Y en un mundo donde las cookies de terceros están desapareciendo y los costos de los medios pagados están aumentando, los datos de primera mano son el activo de marketing más valioso que posee.
Purple Engage captura el consentimiento explícito de opt-in durante el inicio de sesión de WiFi, registra la marca de tiempo de cada registro de consentimiento y gestiona las bajas de forma automatizada. El cumplimiento de GDPR está integrado, no es un añadido de última hora.
Para obtener más detalles sobre cómo segmentar estos datos, lea nuestra Segmentación de correo electrónico para establecimientos: una guía práctica.
Qué enviar y cuándo enviarlo
Una vez que tenga una lista de contactos con consentimiento, debe enviar correos electrónicos que impulsen los ingresos.
Correos electrónicos de bienvenida Envíelos dentro de las 24 horas posteriores al opt-in. Este será su correo electrónico con el mejor rendimiento. Los correos de bienvenida tienen una tasa de apertura promedio del 50% o más. Incluya una oferta clara para incentivar una nueva visita.
Ofertas de cumpleaños Si recopila la fecha de nacimiento al iniciar sesión, configure un correo electrónico de cumpleaños automatizado 14 días antes de la fecha. Esto impulsa reservas grupales de alto valor.
Campañas de reactivación Envíe una oferta a los invitados que no han visitado el establecimiento en 90 días. Esto convierte a los visitantes únicos en clientes habituales.
Medir lo que realmente funciona
No mida solo las aperturas y los clics. Mida las visitas repetidas y los ingresos.
Dado que Purple Engage realiza un seguimiento de los inicios de sesión de WiFi, puede ver exactamente cuándo regresa un invitado a su establecimiento después de recibir un correo electrónico. Esto es una atribución real de ciclo cerrado. Sabrá con precisión cuántos ingresos está generando su marketing por correo electrónico.
Por dónde empezar
Sus próximos pasos son sencillos.
- Audite su proceso actual de recopilación de consentimiento. ¿Su casilla de verificación de opt-in está desmarcada de forma predeterminada? ¿La redacción es específica para correos electrónicos de marketing?
- Verifique su almacenamiento de datos. ¿Dónde se guardan los datos de sus invitados y cumple este almacenamiento con GDPR?
- Pruebe su flujo de baja. Haga clic en el enlace para darse de baja en uno de sus propios correos electrónicos y verifique que funcione y que el proceso de exclusión voluntaria (opt-out) se complete en un plazo de 10 días.
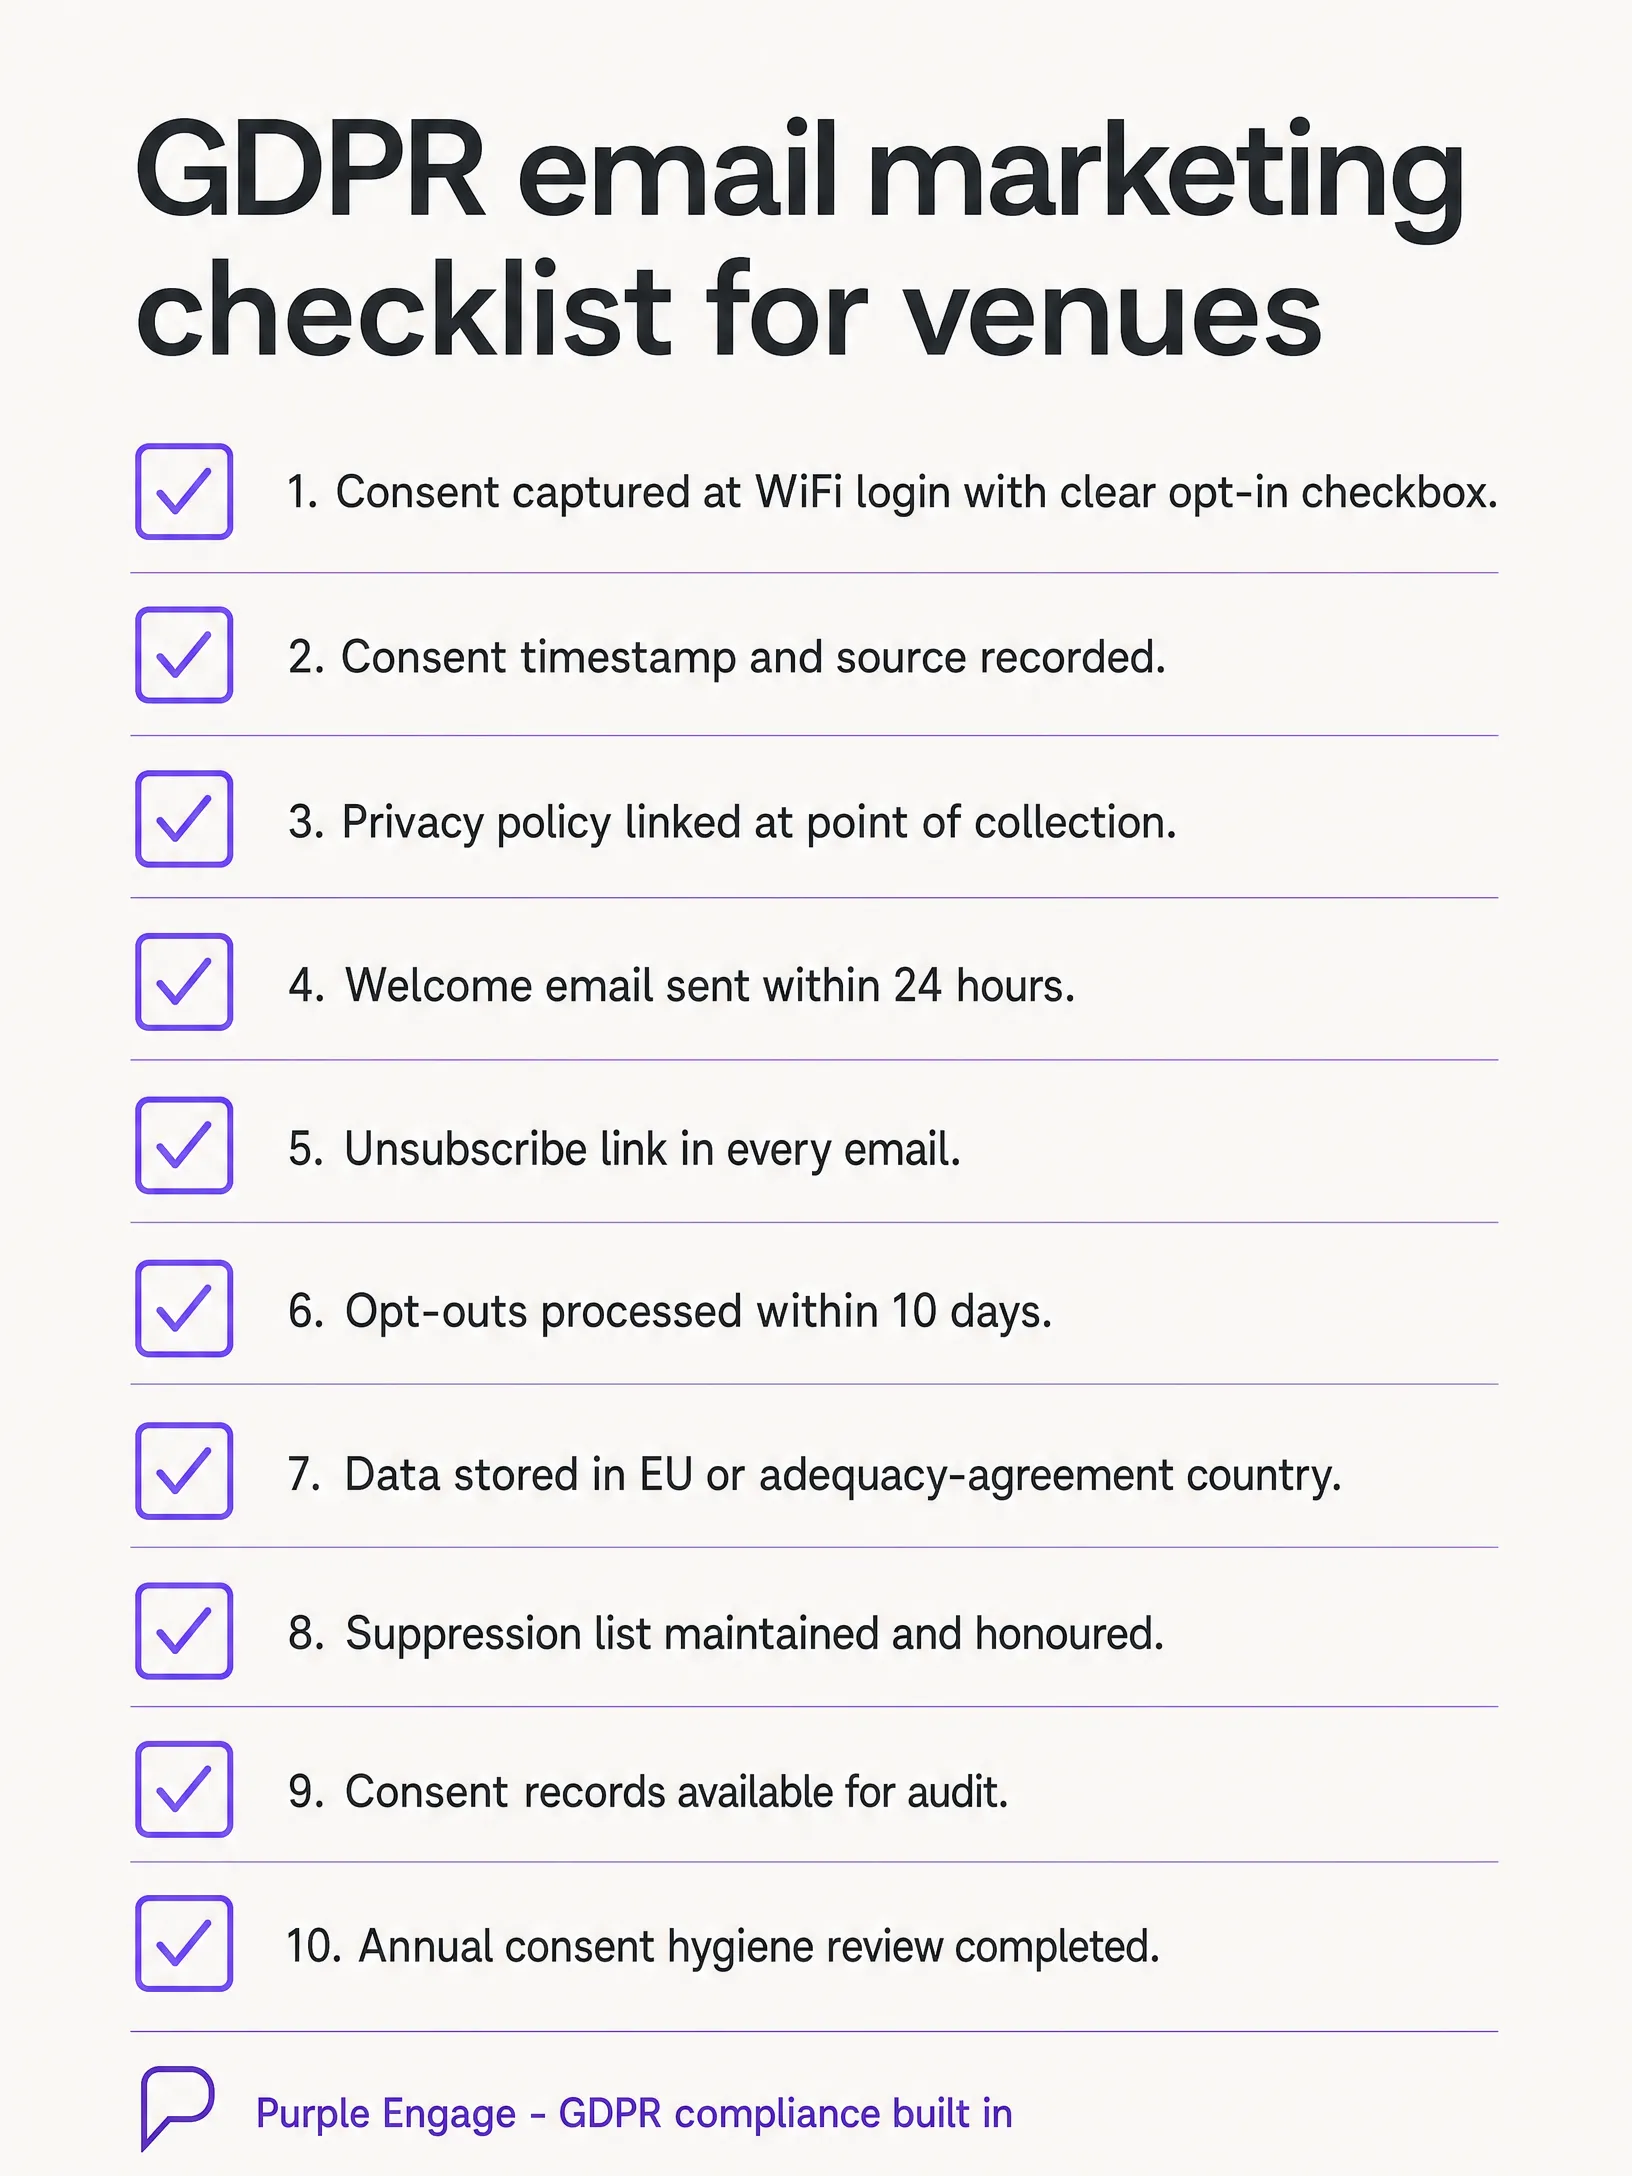
Escuche nuestro informe de 10 minutos sobre este tema a continuación.