
E-mailing marketing conforme au GDPR pour les établissements : une checklist pratique
Cette checklist pratique guide les responsables marketing des établissements à travers les aspects essentiels de l'e-mailing marketing conforme au GDPR.
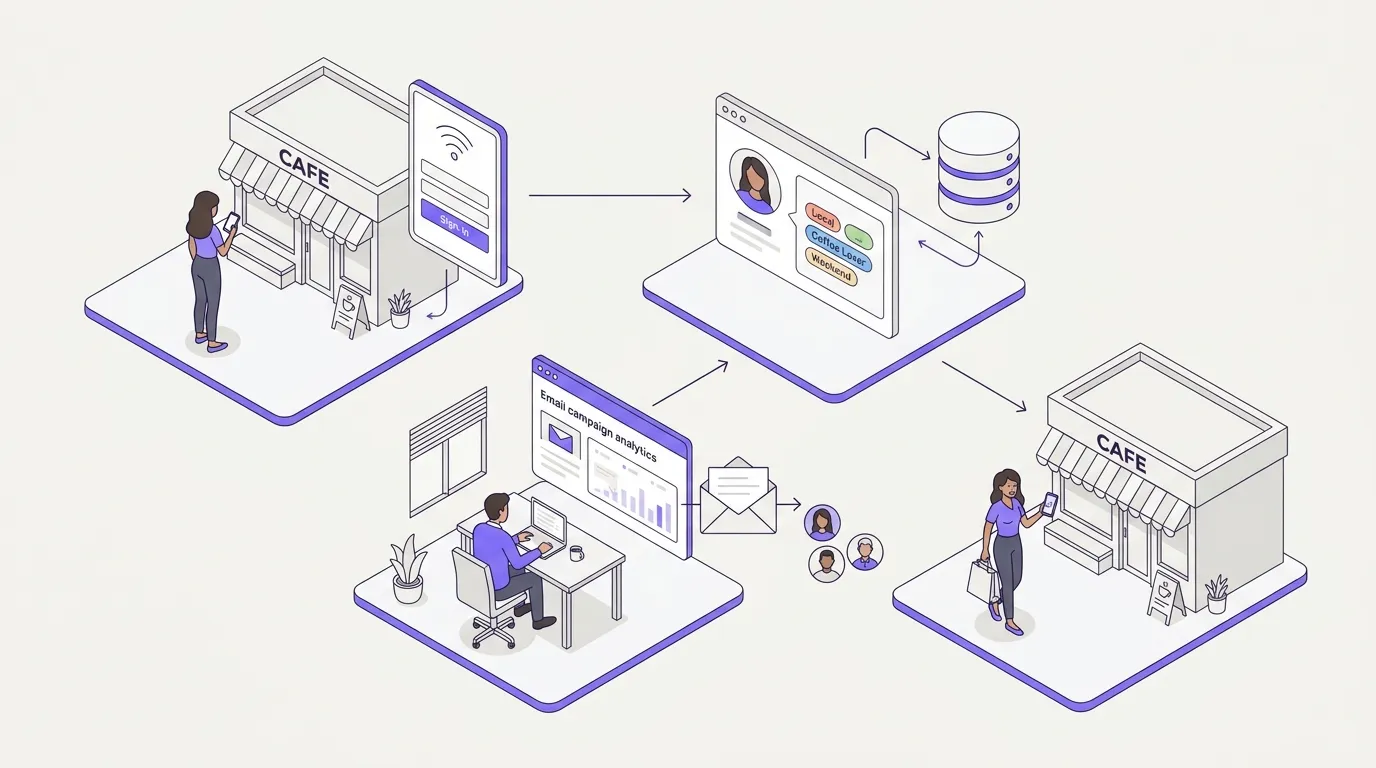
Listen to this guide
Read the transcript
Bienvenue dans la série marketing de Purple Engage. Je suis votre hôte et, aujourd'hui, nous allons aborder un sujet que chaque marketeur de point de vente doit maîtriser : l'email marketing conforme au GDPR. Que vous gériez un groupe de restaurants, un hôtel, un bar ou une chaîne de magasins, cet épisode vous propose une checklist simple et concrète à appliquer dès aujourd'hui. Commençons par comprendre pourquoi c'est important. --- Pourquoi c'est important --- Voici la vérité qui dérange. La plupart des points de vente sont assis sur une mine d'or de trafic physique et n'en font pratiquement rien. Les clients entrent, dépensent de l'argent et repartent. Pas de suivi. Aucune raison de revenir. Pas de relation. L'email marketing résout ce problème. Un email envoyé au bon moment à un client qui est venu il y a trois semaines peut le faire revenir. Une offre d'anniversaire envoyée à un client qui vous a donné ses coordonnées lors de sa connexion peut générer une réservation qui n'aurait jamais eu lieu autrement. Les points de vente qui utilisent Purple Engage constatent des taux d'ouverture supérieurs à 40 % sur les listes de données collectées directement, contre une moyenne du secteur d'environ 21 % pour les listes achetées ou récupérées par scraping. Cette différence, c'est le consentement. Quand quelqu'un choisit activement de recevoir de vos nouvelles, il lit ce que vous lui envoyez. Mais il y a un piège. En vertu du GDPR - le Règlement général sur la protection des données - vous ne pouvez pas simplement collecter des adresses email et commencer à envoyer des messages. Vous avez besoin d'un consentement explicite, éclairé et librement donné. Et vous devez être en mesure de le prouver. Si vous vous trompez, vous risquez des amendes allant jusqu'à 20 millions d'euros ou 4 % de votre chiffre d'affaires annuel mondial, le montant le plus élevé étant retenu. L'ICO - l'autorité de protection des données au Royaume-Uni - a infligé plus de 7 millions de livres sterling d'amendes en 2023 uniquement pour des manquements liés au consentement marketing. La bonne nouvelle ? Si vous recueillez le consentement correctement au moment de la connexion au WiFi, vous avez déjà fait la majeure partie du chemin. C'est exactement ce pour quoi Purple Engage a été conçu. --- L'approche --- Laissez-moi vous guider à travers les cinq piliers de l'email marketing conforme au GDPR pour les points de vente. Premier pilier : la collecte du consentement. Le GDPR exige que le consentement soit librement donné, spécifique, éclairé et univoque. En clair, cela signifie que votre client doit cocher activement une case - pas une case pré-cochée, pas une clause cachée dans vos conditions d'utilisation - pour dire oui, je souhaite recevoir vos emails marketing. Lorsqu'un client se connecte au WiFi de votre établissement via Purple Engage, il voit un Captive Portal - une page d'accueil qui s'affiche avant qu'il ne se connecte. Cette page comprend une case d'inscription clairement identifiée. La formulation est importante. Elle doit ressembler à ceci : "Je souhaite recevoir des offres et des actualités de la part de l'Hôtel Crown. Vous pouvez vous désabonner à tout moment." Court, clair, honnête. Pas de jargon juridique. La case doit être décochée par défaut. La cocher est le choix actif du client. C'est ce qui en fait un consentement par choix conscient - et c'est l'expression que nous utilisons chez Purple car elle correspond exactement aux exigences du GDPR. Deuxième pilier : l'historique des consentements. Capturer le consentement ne suffit pas. Vous devez être en mesure de le prouver. Selon l'article 7 du GDPR, si vous êtes contesté par un visiteur ou visé par une enquête d'un organisme de réglementation, vous devez démontrer que le consentement a été donné. Cela signifie qu'il faut enregistrer l'horodatage du moment où le consentement a été accordé, la source - dans ce cas, le portail de connexion WiFi - la formulation exacte acceptée par le visiteur, et la version de votre politique de confidentialité qui était alors en vigueur. Purple Engage enregistre tout cela automatiquement. Chaque opt-in est horodaté, associé au point de vente et stocké dans le profil du visiteur. Si l'organisme de réglementation frappe à votre porte, vous pouvez extraire le registre de consentement en quelques secondes. Troisième pilier : stockage et sécurité des données. Selon le GDPR, les données personnelles - y compris les adresses e-mail - doivent être stockées de manière sécurisée et, pour les organisations du Royaume-Uni et de l'UE, soit au sein du Royaume-Uni ou de l'UE, soit dans un pays bénéficiant d'une décision d'adéquation avec le Royaume-Uni ou l'UE. L'infrastructure de Purple est certifiée ISO 27001 et conforme au GDPR. Les données sont stockées dans des centres de données basés dans l'UE. Vous n'avez pas à vous soucier des problèmes de transfert de données transfrontalier lorsque vous utilisez Purple Engage. Vous devez également vous assurer que seul le personnel autorisé peut accéder aux données de vos visiteurs. Purple Engage utilise des contrôles d'accès basés sur les rôles, afin que votre responsable marketing puisse mener des campagnes sans pour autant pouvoir exporter l'intégralité de la base de données. Quatrième pilier : mécanismes d'opt-out. Chaque e-mail marketing que vous envoyez doit inclure un lien de désinscription clair et fonctionnel. Selon le GDPR, une demande d'opt-out doit être honorée rapidement - les directives du régulateur indiquent un délai raisonnable, et les meilleures pratiques préconisent un maximum de 10 jours ouvrables. En pratique, Purple Engage traite les désinscriptions automatiquement. Lorsqu'un visiteur clique sur se désinscrire, il est immédiatement ajouté à votre liste d'exclusion. Il ne recevra plus d'e-mail de votre part. Vous n'avez pas besoin de gérer cela manuellement. La liste d'exclusion est essentielle. Il ne suffit pas de supprimer une personne de votre liste active. Vous devez conserver la trace de son opt-out afin que si son adresse e-mail est ajoutée à nouveau ultérieurement - par exemple lors d'un import de données - le système sache qu'il ne doit pas lui envoyer d'e-mail. Purple Engage gère cette liste d'exclusion automatiquement. Cinquième pilier : conservation et hygiène des données. Le principe de limitation de la conservation du GDPR stipule que vous ne devez pas conserver de données personnelles plus longtemps que nécessaire. Pour l'e-mail marketing, cela signifie que vous devez avoir une politique de conservation des données. Une approche sensée pour la plupart des établissements consiste à réévaluer le consentement tous les 24 mois. Si un visiteur n'a interagi avec aucun de vos e-mails depuis deux ans et n'a pas visité votre établissement, son consentement n'est peut-être plus pertinent. Envoyez un e-mail de renouvellement de consentement. S'il ne répond pas, supprimez-le de votre liste active. Ce n'est pas seulement un exercice de conformité. C'est aussi une bonne pratique marketing. Une liste propre et active sera toujours plus performante qu'une liste volumineuse et obsolète. La délivrabilité s'améliore. Les taux d'ouverture augmentent. Le chiffre d'affaires par envoi progresse. --- Étapes pratiques et pièges à éviter ---Laissez-moi maintenant vous donner la liste de contrôle pratique. Voici les dix éléments que vous devez mettre en place avant d'envoyer votre première campagne. Un. Consentement recueilli lors de la connexion au WiFi avec une case d'acceptation décochée et une formulation claire. Deux. Horodatage et source du consentement enregistrés automatiquement pour chaque profil de visiteur. Trois. Politique de confidentialité liée au moment du consentement - la page de connexion doit inclure un lien vers votre politique de confidentialité complète. Quatre. E-mail de bienvenue envoyé dans les 24 heures suivant l'acceptation. C'est votre e-mail le plus performant. Le taux d'ouverture des e-mails de bienvenue est en moyenne de 50 % ou plus. Ne le gâchez pas. Cinq. Lien de désinscription dans chaque e-mail, clairement visible - pas dissimulé dans les petits caractères en bas. Six. Désinscriptions traitées sous 10 jours ouvrés. Avec Purple Engage, cela est automatique. Sept. Données stockées au Royaume-Uni, dans l'UE ou dans un pays bénéficiant d'une décision d'adéquation. Vérifiez auprès de votre plateforme de messagerie si vous n'utilisez pas Purple Engage. Huit. Liste d'exclusion tenue à jour et respectée. N'importez jamais une liste sans la vérifier d'abord par rapport à votre liste d'exclusion. Neuf. Registres de consentement disponibles pour audit. Vous devez être en mesure d'exporter un rapport de consentement à tout moment. Dix. Examen annuel de l'hygiène des consentements. Définissez un rappel dans votre calendrier. Examinez votre liste une fois par an. Demandez à nouveau le consentement de toute personne inactive depuis 18 mois ou plus. Maintenant, les pièges. L'erreur la plus courante que je vois commettre par les établissements est d'importer une liste provenant d'un système précédent sans vérifier la provenance du consentement. Ce n'est pas parce que quelqu'un a donné son adresse e-mail à votre ancien programme de fidélité qu'il a consenti à recevoir des e-mails de votre nouveau CRM. Si vous ne pouvez pas prouver le consentement, ne lui envoyez pas d'e-mail. Le deuxième piège est une formulation de consentement vague. "J'accepte les conditions générales" ne couvre pas les e-mails marketing. Le consentement doit être spécifique. Si vous souhaitez envoyer des e-mails promotionnels, votre case d'acceptation doit l'indiquer explicitement. Le troisième piège est d'ignorer les désengagements progressifs. Certains visiteurs ne cliqueront pas sur se désinscrire - ils cesseront simplement d'ouvrir vos e-mails. Après six mois sans aucun engagement, considérez-les comme s'étant désinscrits. Arrêtez de leur envoyer des e-mails, ou envoyez un e-mail de réengagement avant de le faire. --- Questions-réponses rapides --- Permettez-moi de répondre à quelques questions que les responsables marketing d'établissements me posent régulièrement. Question : Puis-je utiliser l'intérêt légitime au lieu du consentement pour l'e-mail marketing ? Réponse : En théorie, oui - le GDPR autorise l'intérêt légitime comme base légale. Mais les directives de l'ICO pour le marketing direct sont claires : le consentement est la base privilégiée, et l'intérêt légitime est plus difficile à défendre pour les e-mails promotionnels destinés aux consommateurs. Restez-en au consentement. C'est plus propre, plus facile à défendre et cela produit de meilleurs résultats car votre liste est plus engagée. Question : Ai-je besoin d'une option d'acceptation distincte pour le marketing par SMS ? Réponse : Oui. Le consentement pour les e-mails ne couvre pas les SMS. Si vous souhaitez envoyer des SMS, vous devez obtenir une acceptation distincte pour ce canal. Purple Engage prend en charge la capture de consentements multicanaux - vous pouvez ajouter une case d'acceptation pour les SMS à côté de celle des e-mails sur votre page de connexion. Question : Que se passe-t-il si un visiteur me demande de supprimer toutes ses données ? Réponse : Il s'agit d'une Demande d'accès de la personne concernée ou d'une demande de Droit à l'effacement en vertu des articles 15 et 17 du GDPR. Vous disposez d'un mois pour y répondre. Purple Engage vous permet de supprimer un profil de visiteur de la plateforme. Notez que vous êtes tenu de conserver certains enregistrements pour des raisons légales ou financières - par exemple, les historiques de transactions - mais les données marketing doivent être supprimées rapidement. --- Résumé et étapes suivantes --- Récapitulons. Le marketing par e-mail conforme au GDPR pour les établissements physiques n'est pas complexe, mais il exige de la discipline. Le fondement repose sur le consentement - explicite, horodaté et prouvable. En y ajoutant un stockage propre des données, un traitement automatique des désinscriptions et une hygiène régulière de vos listes, vous obtenez un programme à la fois juridiquement solide et commercialement efficace. Les établissements qui réussissent dans ce domaine construisent quelque chose que Mailchimp, Klaviyo et HubSpot ne peuvent pas leur offrir : une liste qui se constitue d'elle-même à partir de visiteurs réels ayant fait le choix conscient de recevoir de vos nouvelles. C'est cela, la donnée propriétaire. Et dans un monde où les cookies tiers disparaissent et où le coût des médias payants augmente, la donnée propriétaire est l'actif marketing le plus précieux que vous puissiez posséder. Purple Engage capture les consentements explicites lors de la connexion au WiFi, horodate chaque enregistrement de consentement et gère automatiquement les désinscriptions. La conformité au GDPR est intégrée nativement - elle n'est pas simplement rajoutée après coup. Vos prochaines étapes sont simples. Tout d'abord, auditez votre processus actuel de capture de consentement. Votre case d'inscription est-elle décochée par défaut ? La formulation est-elle spécifique aux e-mails marketing ? Deuxièmement, vérifiez le stockage de vos données. Où sont conservées les données de vos visiteurs, et ce stockage est-il conforme au GDPR ? Troisièmement, testez votre parcours de désinscription. Cliquez sur le lien de désinscription dans l'un de vos propres e-mails et vérifiez qu'il fonctionne et que le désabonnement est traité sous 10 jours. Si vous souhaitez découvrir comment Purple Engage automatise l'ensemble de ce processus, visitez purple.ai et découvrez le produit Engage. Vous trouverez également notre guide complet de segmentation des e-mails dans la section des guides marketing du site. Merci pour votre écoute. On se retrouve dans le prochain épisode.
Pourquoi cela est crucial pour votre établissement
La plupart des établissements disposent d'une mine d'or grâce à la fréquentation de leurs clients, mais n'en font pratiquement rien. Les clients arrivent, dépensent de l'argent et repartent. Vous n'avez aucun suivi. Il n'y a aucune raison pour qu'ils reviennent. Aucune relation.
Le marketing par e-mail résout ce problème. Un e-mail envoyé au bon moment à un client venu il y a trois semaines peut le faire franchir à nouveau vos portes. Une offre d'anniversaire envoyée à un client qui a communiqué ses coordonnées lors de sa connexion peut générer une réservation qui n'aurait autrement jamais eu lieu. Les établissements utilisant Purple Engage constatent des taux d'ouverture supérieurs à 40 % sur les listes de données de première partie, contre une moyenne sectorielle d'environ 21 % pour les listes achetées ou récupérées sur le web. La raison de cette différence est le consentement. Lorsque quelqu'un choisit activement de recevoir de vos nouvelles, il lit les e-mails que vous envoyez.
Mais voici le piège. En vertu du GDPR, vous ne pouvez pas simplement collecter des adresses e-mail et commencer vos envois. Vous devez obtenir un consentement clair, éclairé et librement donné. Et vous devez être en mesure de le prouver. Une erreur dans ce domaine peut vous coûter des amendes allant jusqu'à 20 millions d'euros ou 4 % de votre chiffre d'affaires annuel mondial, le montant le plus élevé étant retenu.
La bonne nouvelle, c'est que si vous collectez correctement le consentement lors de la connexion au Guest WiFi, vous avez déjà fait plus de la moitié du chemin. Purple Engage est conçu précisément pour cela.
La méthode
Passons en revue les cinq piliers d'un marketing par e-mail conforme au GDPR pour les établissements.
Pilier 1 : La collecte du consentement
Le GDPR exige que le consentement soit librement donné, spécifique, éclairé et univoque. En termes simples, cela signifie que votre client doit cocher activement une case - et non une case pré-cochée ou une clause masquée dans vos conditions générales - pour dire "oui, je souhaite recevoir des e-mails marketing de votre part".
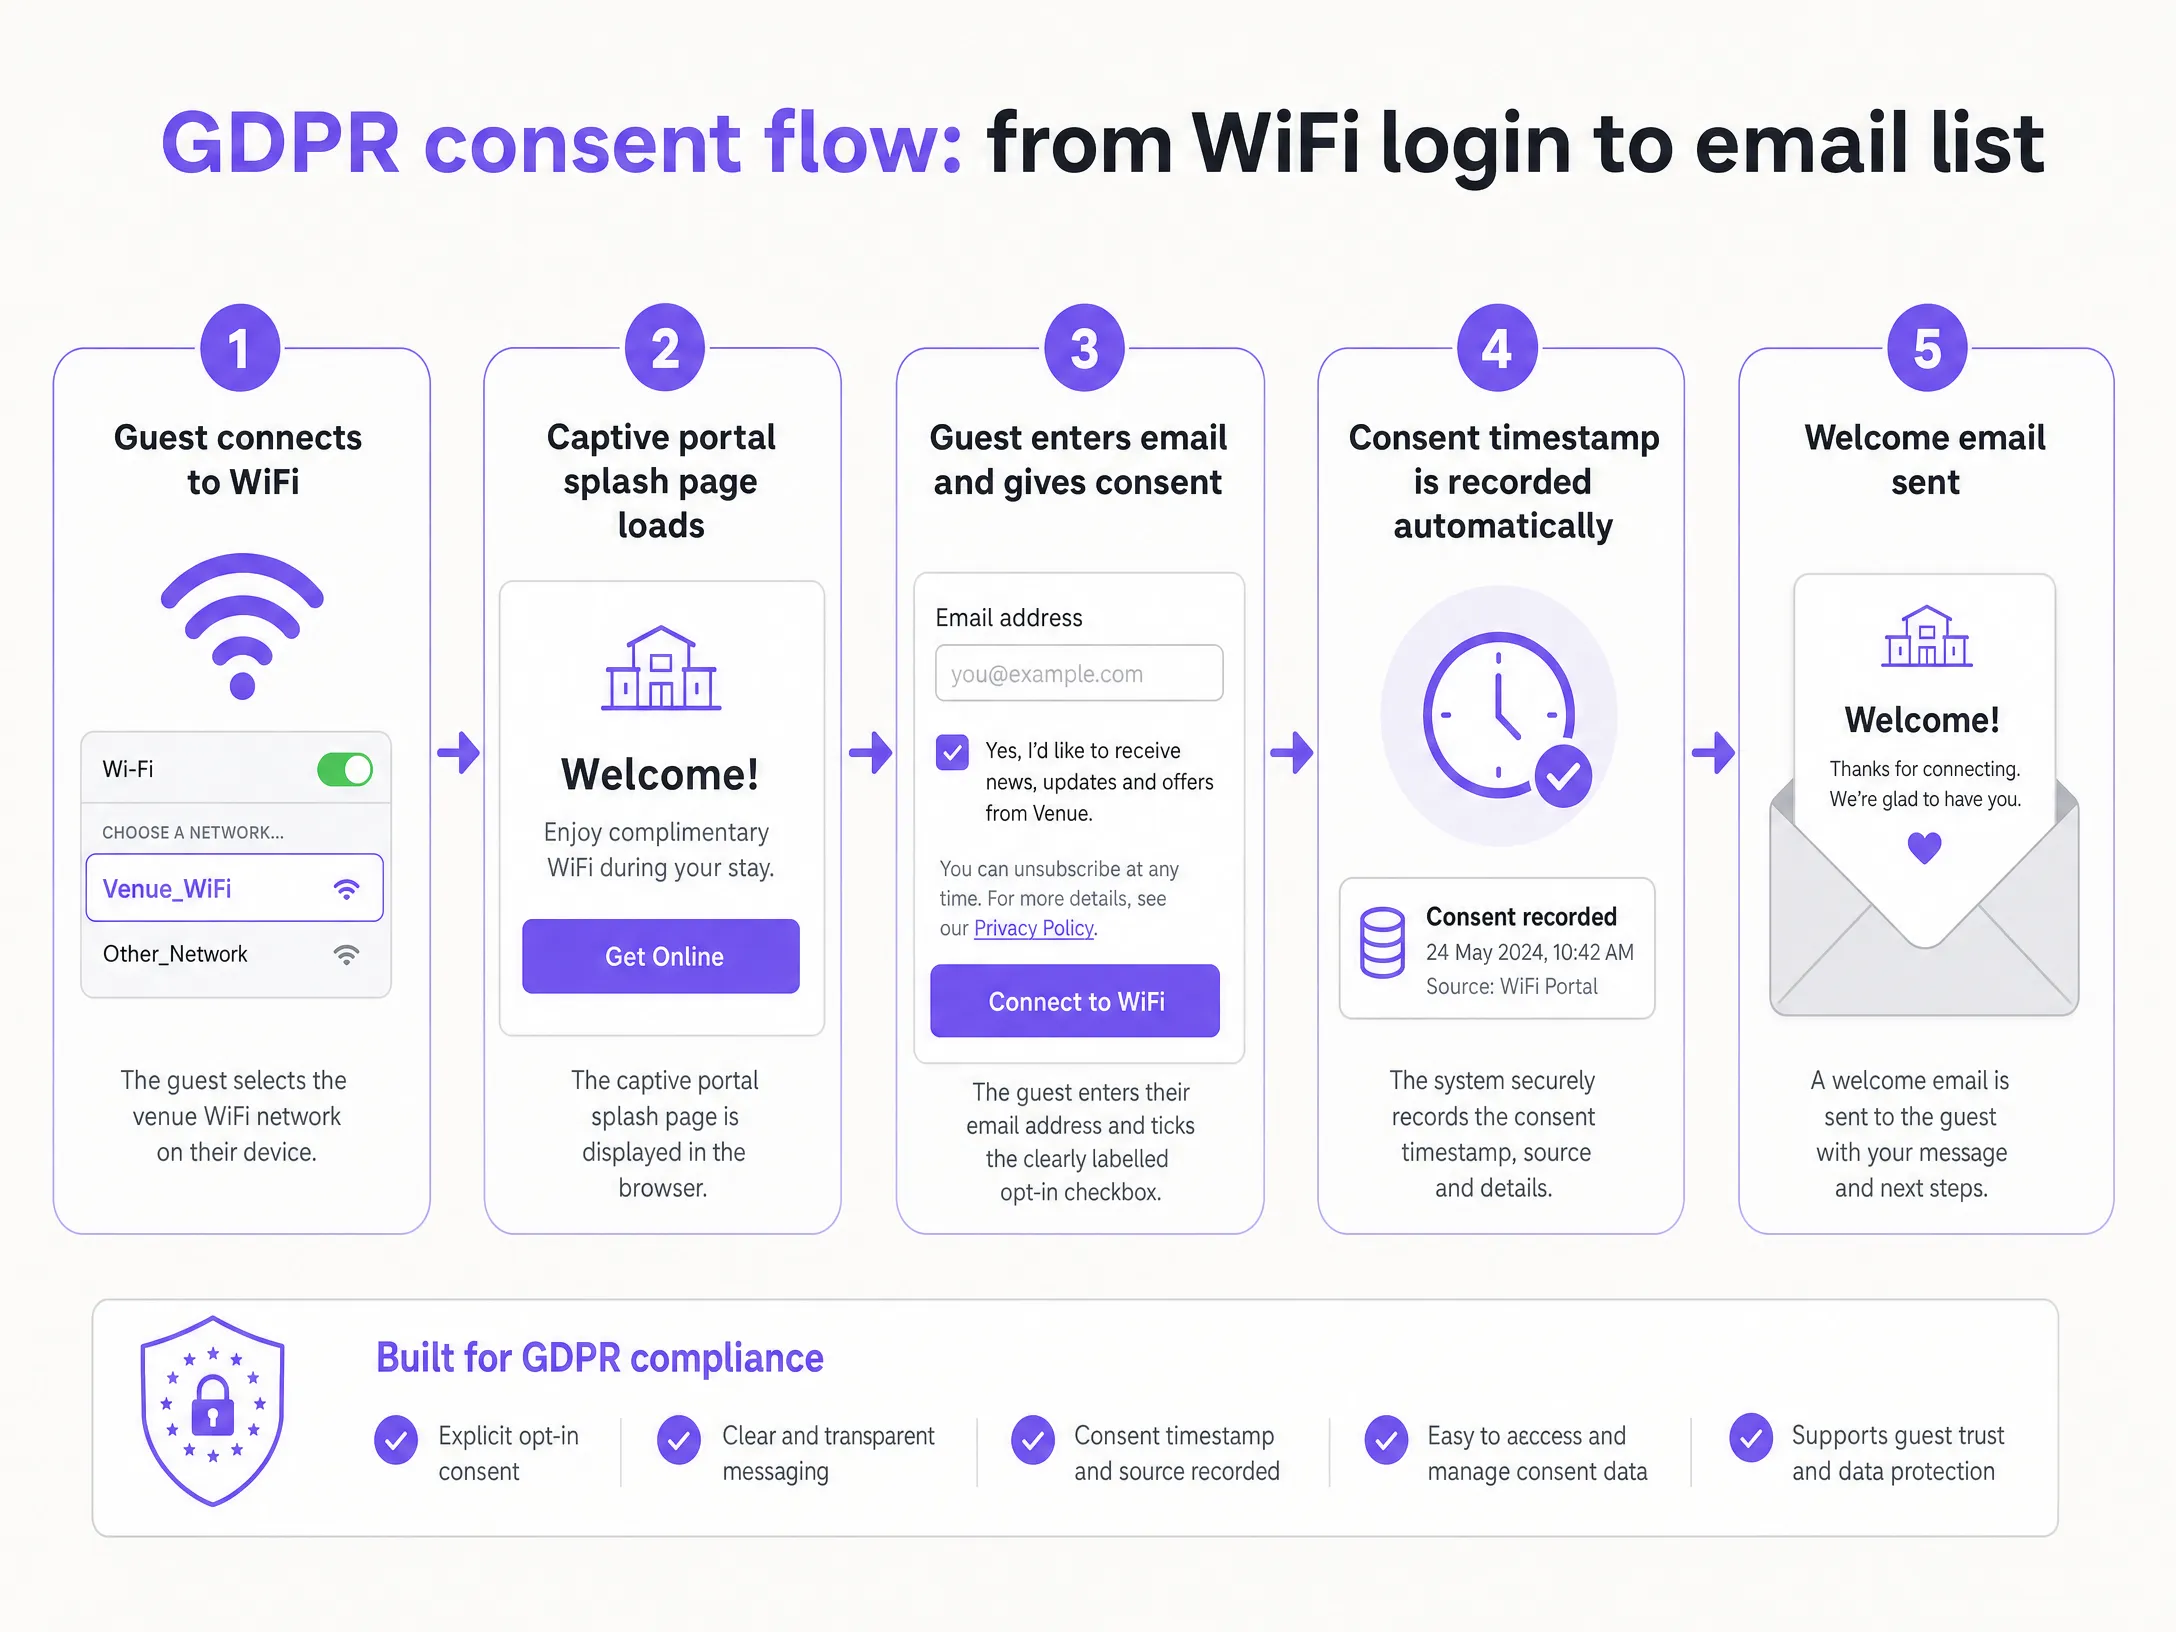
Lorsqu'un client se connecte au WiFi de votre établissement via Purple Engage, il voit un Captive Portal - une page d'accueil qui s'affiche avant qu'il ne se connecte à Internet. Sur cette page se trouve une case d'option d'adhésion clairement identifiée. La formulation est importante. Elle doit ressembler à ceci : "Je souhaite recevoir des offres et des actualités de The Crown Hotel. Vous pouvez vous désabonner à tout moment." Court, clair, honnête. Pas de jargon juridique complexe.
La case d'option doit être décochée par défaut. La cocher est le choix actif du client. C'est ce qui en fait un consentement par choix conscient - et c'est l'expression que nous utilisons chez Purple car elle correspond exactement aux exigences du GDPR.
Pilier 2 : L'enregistrement du consentement
Recueillir le consentement ne suffit pas. Vous devez être en mesure de le prouver. Selon l'article 7 du GDPR, si vous êtes contesté par un visiteur ou si vous faites l'objet d'une enquête de la part d'un organisme de réglementation, vous devez prouver que le consentement a été donné. Cela implique d'enregistrer l'horodatage du moment où le consentement a été accordé, la source - dans ce cas, le portail de connexion WiFi - la formulation exacte acceptée par le visiteur, et la version de votre politique de confidentialité qui était active à ce moment-là.
Purple Engage enregistre tout cela automatiquement. Chaque consentement est horodaté, associé au lieu concerné et stocké dans le profil du visiteur. Si l'organisme de contrôle mène une enquête, vous pouvez récupérer le registre de consentement en quelques secondes.
Pilier 3 : Stockage et sécurité des données
Conformément au GDPR, les données personnelles - y compris les adresses e-mail - doivent être stockées de manière sécurisée et, pour les organisations du Royaume-Uni et de l'UE, au sein du Royaume-Uni ou de l'UE, ou dans un pays disposant d'un accord d'adéquation avec le Royaume-Uni ou l'UE. L'infrastructure de Purple est certifiée ISO 27001 et conforme au GDPR. Les données sont stockées dans des centres de données basés dans l'UE. Vous n'avez pas à vous soucier des problèmes de transfert de données transfrontalier lorsque vous utilisez Purple Engage.
Vous devez également vous assurer que seul le personnel autorisé peut accéder aux données de vos visiteurs. Purple Engage utilise un contrôle d'accès basé sur les rôles, afin que votre responsable marketing puisse mener des campagnes sans avoir à exporter l'intégralité de la base de données.
Pilier 4 : Mécanismes d'opt-out
Chaque e-mail marketing que vous envoyez doit contenir un lien de désinscription clair et fonctionnel. Selon le GDPR, une demande d'opt-out doit être traitée rapidement - dans un délai raisonnable selon les directives des autorités de régulation, la bonne pratique étant de moins de 10 jours ouvrables. En réalité, Purple Engage traite les désinscriptions automatiquement. Lorsqu'un visiteur clique sur se désabonner, il est immédiatement ajouté à votre liste d'exclusion. Il ne recevra plus aucun e-mail de votre part. Vous n'avez pas à gérer cela manuellement.
La liste d'exclusion est cruciale. Supprimer simplement quelqu'un de votre liste active ne suffit pas. Vous devez conserver une trace de son opt-out, de sorte que si son adresse e-mail est ajoutée à nouveau ultérieurement - par exemple, via une importation de données - le système sache qu'il ne faut pas lui envoyer d'e-mail. Purple Engage gère cette liste d'exclusion automatiquement.
Pilier 5 : Conservation et hygiène des données
Le principe de limitation de la conservation du GDPR stipule que vous ne devez pas conserver de données personnelles plus longtemps que nécessaire. Pour l'e-mail marketing, cela signifie que vous devez disposer d'une politique de conservation des données. Une approche judicieuse pour la plupart des établissements consiste à réévaluer le consentement tous les 24 mois. Si un visiteur n'a interagi avec aucun de vos e-mails et n'a pas visité votre établissement depuis deux ans, son consentement n'est peut-être plus valable. Envoyez-lui un e-mail de renouvellement de consentement. S'il ne répond pas, retirez-le de votre liste active.
Il ne s'agit pas seulement d'un exercice de conformité. C'est aussi une excellente pratique marketing. Une liste propre et active sera toujours plus performante qu'une base de données volumineuse mais inactive. La délivrabilité s'améliore. Les taux d'ouverture augmentent. Le revenu par e-mail progresse.
Comment mettre cela en œuvre avec votre WiFi visiteur
Les établissements qui réussissent dans ce domaine construisent quelque chose que Mailchimp, Klaviyo et HubSpot ne peuvent pas leur offrir : une liste qui se constitue d'elle-même à partir de clients réels ayant fait le choix conscient de recevoir de vos nouvelles. Il s'agit de données de première partie (first-party data). Et dans un monde où les cookies tiers disparaissent et où les coûts des médias payants augmentent, les données de première partie sont l'actif marketing le plus précieux que vous possédez.
Purple Engage capture les consentements explicites lors de la connexion WiFi, horodate chaque enregistrement de consentement et gère automatiquement les désabonnements. La conformité GDPR est intégrée d'office - et non ajoutée après coup.
Pour en savoir plus sur la segmentation de ces données, lisez notre Email segmentation for venues: a practical guide.
Quoi envoyer et quand l'envoyer
Une fois que vous disposez d'une liste de contacts ayant donné leur consentement, vous devez envoyer des e-mails qui génèrent du chiffre d'affaires.
E-mails de bienvenue Envoyez-le dans les 24 heures suivant l'inscription. C'est votre e-mail le plus performant. Les e-mails de bienvenue ont un taux d'ouverture moyen de 50 % ou plus. Incluez une offre claire pour encourager une nouvelle visite.
Offres d'anniversaire Si vous collectez la date de naissance lors de la connexion, configurez un e-mail d'anniversaire automatisé 14 jours avant la date. Cela permet de générer des réservations de groupe à forte valeur ajoutée.
Campagnes de réengagement Envoyez une offre aux clients qui ne sont pas revenus depuis 90 jours. Cela transforme les visiteurs occasionnels en clients fidèles.
Mesurer ce qui fonctionne
Ne vous contentez pas de mesurer les ouvertures et les clics. Mesurez les visites répétées et le chiffre d'affaires.
Comme Purple Engage suit les connexions WiFi, vous pouvez voir quand un client revient dans votre établissement après avoir reçu un e-mail. C'est une véritable attribution en boucle fermée. Vous saurez exactement combien de revenus votre marketing par e-mail génère.
Par où commencer
Vos prochaines étapes sont simples.
- Auditez votre processus actuel de capture de consentement. Votre case d'inscription est-elle décochée par défaut ? La formulation est-elle spécifique aux e-mails marketing ?
- Vérifiez le stockage de vos données. Où sont conservées les données de vos clients, et sont-elles conformes à la réglementation GDPR ?
- Testez votre parcours de désabonnement. Cliquez sur le lien de désabonnement dans l'un de vos propres e-mails et vérifiez qu'il fonctionne et que le désabonnement est traité dans les 10 jours.
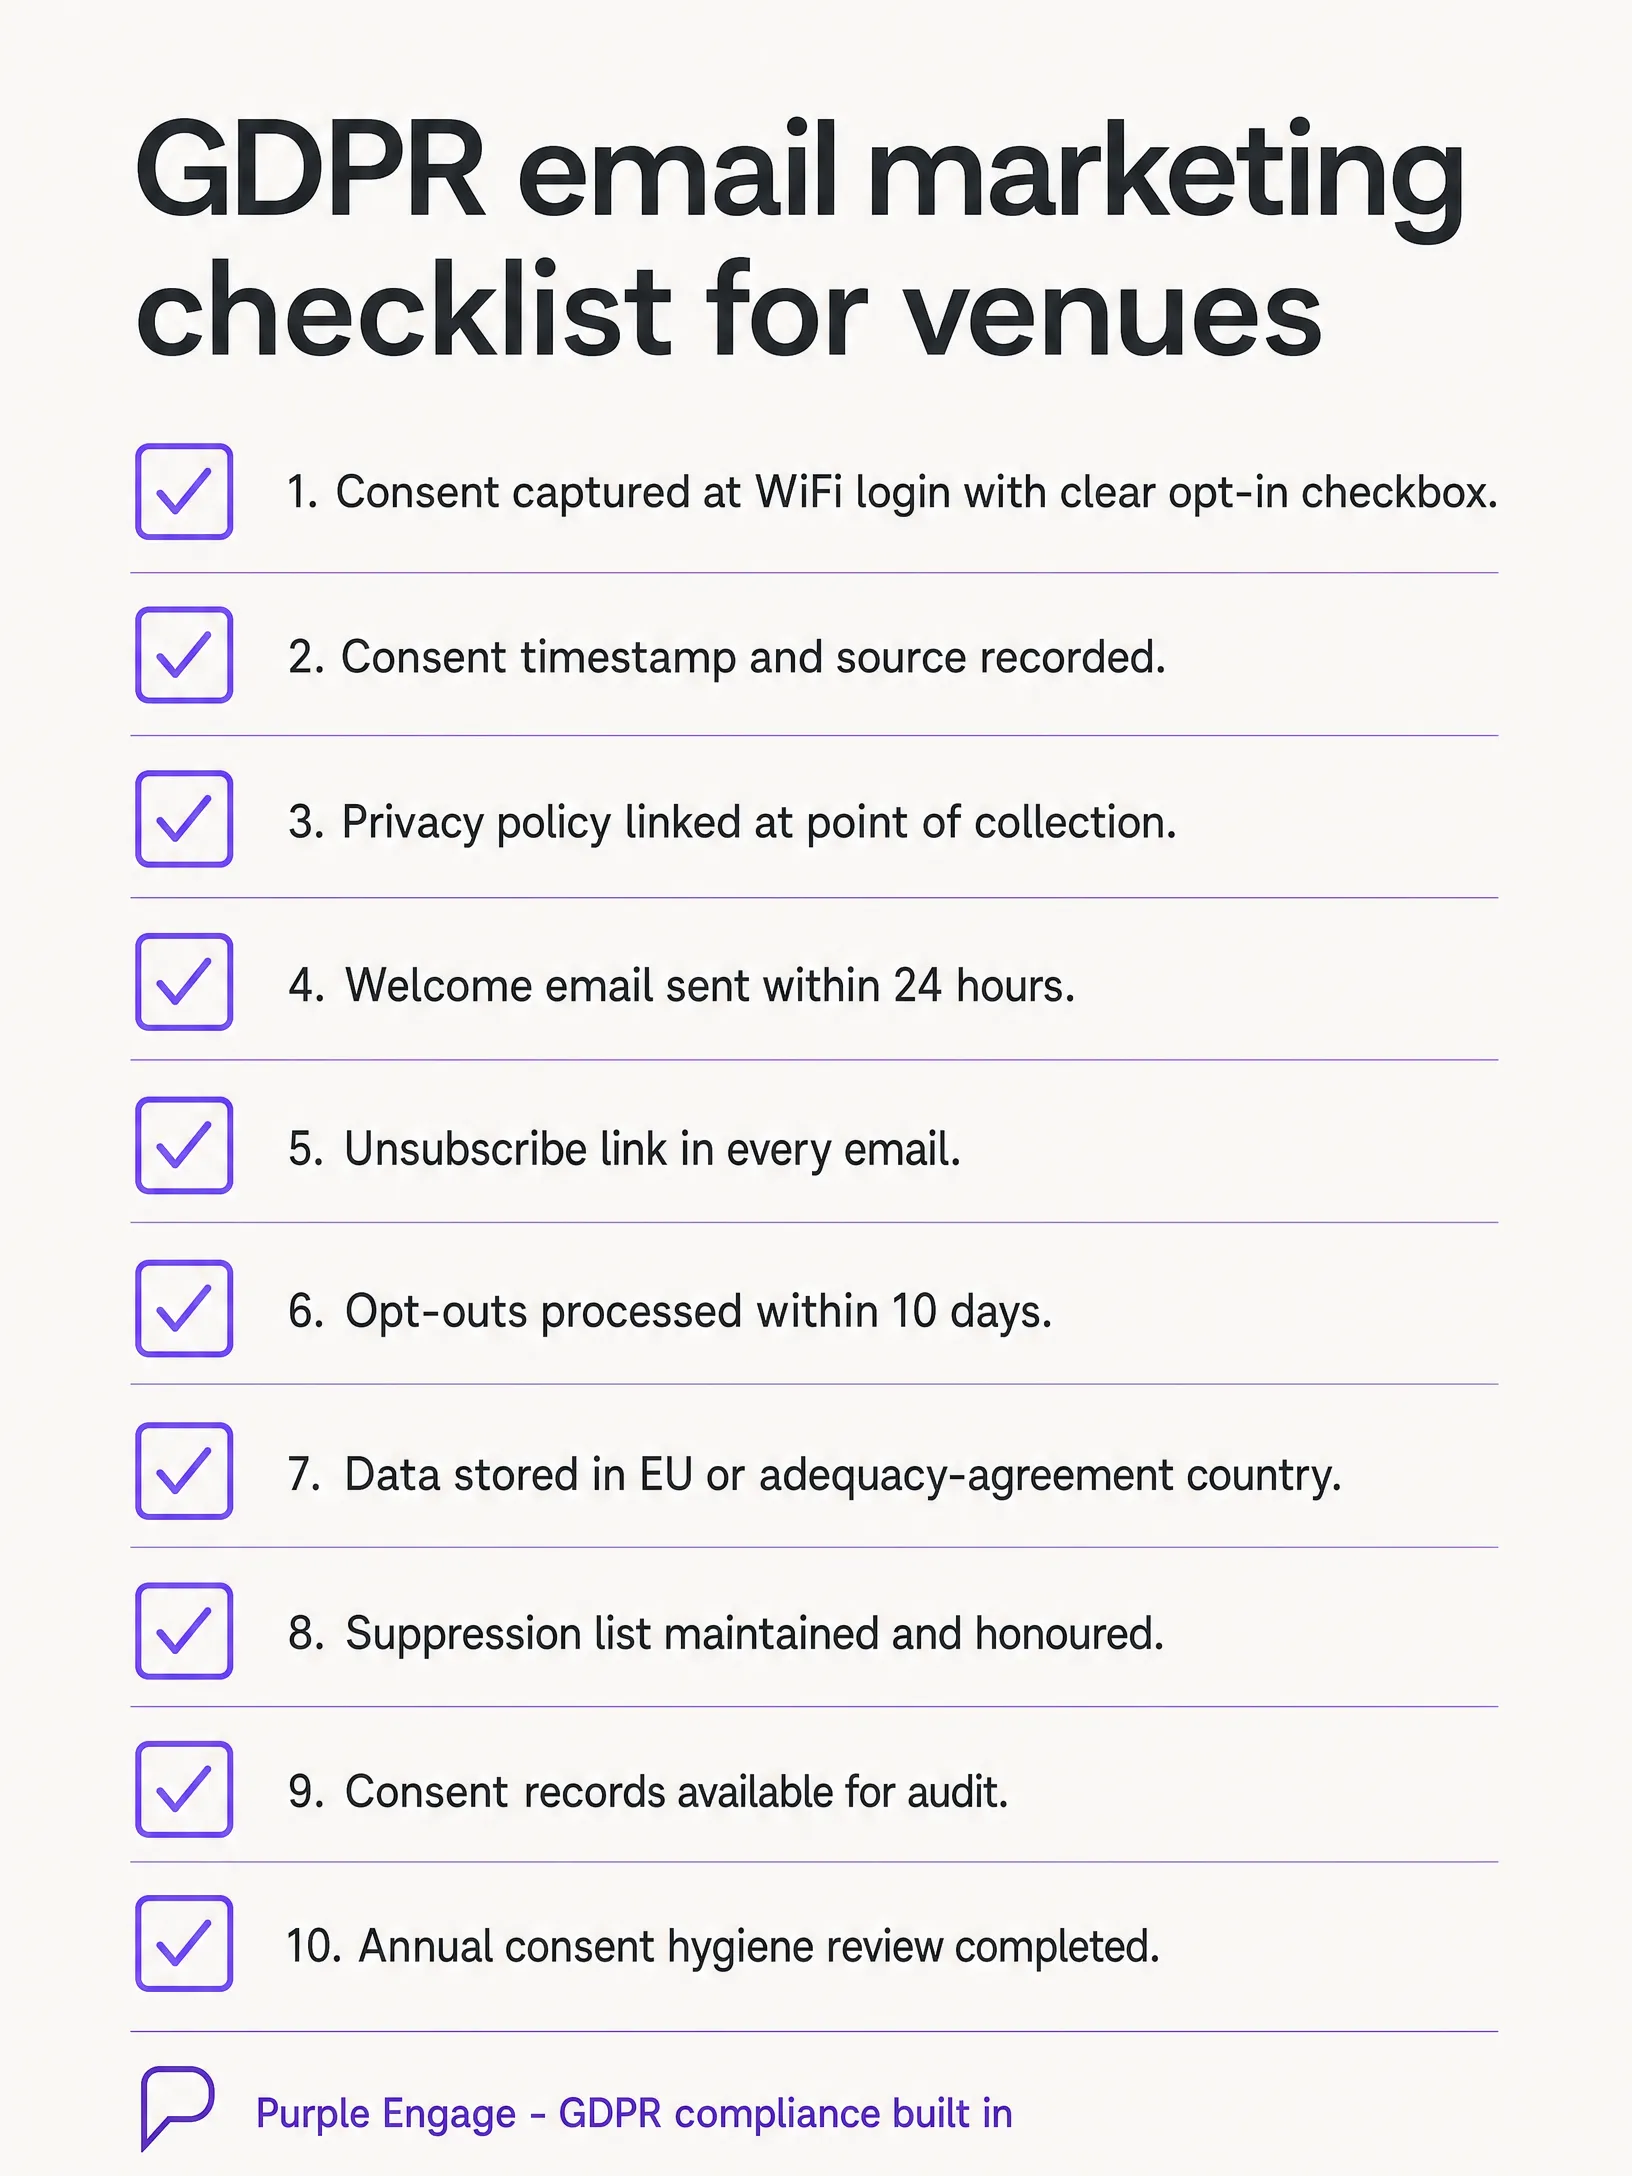
Écoutez notre briefing de 10 minutes sur ce sujet ci-dessous.