
Email marketing conforme al GDPR per le location: una checklist pratica
Questa checklist pratica guida i marketer delle location attraverso gli aspetti essenziali dell'email marketing conforme al GDPR.
Listen to this guide
Read the transcript
Benvenuto alla serie di marketing Purple Engage. Sono il tuo presentatore e oggi parleremo di un argomento che ogni marketer di location deve gestire correttamente: il marketing via email conforme al GDPR. Che tu gestisca un gruppo di ristoranti, un hotel, un bar o una catena di negozi, questo episodio ti offre una checklist in parole semplici su cui puoi agire oggi stesso. Iniziamo con il motivo per cui questo è importante. --- Perché è importante --- Ecco la scomoda verità. La maggior parte delle location dispone di una miniera d'oro di traffico pedonale e non ne fa quasi nulla. Gli ospiti entrano, spendono e se ne vanno. Nessun follow-up. Nessun motivo per tornare. Nessuna relazione. L'email marketing risolve questo problema. Un'email inviata al momento giusto a un ospite che ha visitato la struttura tre settimane fa può farlo tornare. Un'offerta di compleanno inviata a un cliente che ti ha fornito i suoi dati al momento dell'accesso può generare una prenotazione che altrimenti non sarebbe mai avvenuta. Le location che utilizzano Purple Engage registrano tassi di apertura superiori al 40% sulle liste di dati di prima parte, rispetto a una media del settore di circa il 21% per le liste acquistate o ottenute tramite scraping. Questa differenza è il consenso. Quando qualcuno sceglie attivamente di ricevere tue notizie, legge ciò che invii. Ma c'è un inghippo. Ai sensi del GDPR - il Regolamento Generale sulla Protezione dei Dati - non puoi semplicemente raccogliere indirizzi email e iniziare a inviare comunicazioni. Ti serve un consenso esplicito, informato e liberamente fornito. E devi essere in grado di dimostrarlo. Se sbagli questo passaggio rischi sanzioni fino a 20 milioni di euro o al 4% del fatturato annuo globale, a seconda di quale sia l'importo più elevato. L'ICO - l'autorità di regolamentazione del Regno Unito - ha emesso oltre 7 milioni di sterline in multe solo nel 2023 per violazioni del consenso di marketing. La buona notizia? Se acquisisci il consenso in modo corretto al momento dell'accesso al WiFi, sei già a buon punto. Questo è esattamente ciò per cui Purple Engage è stato progettato. --- L'approccio --- Lascia che ti illustri i cinque pilastri del marketing via email conforme al GDPR per le location. Primo pilastro: acquisizione del consenso. Il GDPR richiede che il consenso sia libero, specifico, informato e inequivocabile. In parole povere, questo significa che il tuo ospite deve selezionare attivamente una casella - non una casella preselezionata, né una clausola nascosta nei tuoi termini e condizioni - per dire sì, voglio ricevere email di marketing da te. Quando un ospite si connette al WiFi della tua location tramite Purple Engage, visualizza un Captive Portal - una splash page che si carica prima di andare online. Questa pagina include una casella di opt-in chiaramente etichettata. La formulazione è importante. Dovrebbe essere simile a: "Desidero ricevere offerte e novità da The Crown Hotel. Puoi annullare l'iscrizione in qualsiasi momento." Breve, chiaro, onesto. Senza linguaggio giuridico. La casella di controllo deve essere deselezionata per impostazione predefinita. Spuntarla deve essere una scelta attiva dell'ospite. Questo è ciò che lo rende un opt-in a scelta consapevole - ed è la frase che usiamo in Purple perché esprime esattamente ciò che il GDPR richiede. Secondo pilastro: record di consenso. Acquisire il consenso non è sufficiente. Devi essere in grado di dimostrarlo. Ai sensi dell'Articolo 7 del GDPR, in caso di contestazione da parte di un ospite o di un'indagine da parte di un'autorità di regolamentazione, devi dimostrare che il consenso è stato prestato. Ciò significa registrare la marca temporale del momento in cui è stato fornito il consenso, la fonte - in questo caso, il portale di accesso WiFi - la formulazione esatta accettata dall'ospite e la versione della privacy policy in vigore in quel momento. Purple Engage registra tutto questo automaticamente. Ogni opt-in è dotato di marca temporale, associato alla sede e memorizzato nel profilo dell'ospite. Se l'ICO dovesse effettuare un controllo, potrai recuperare il registro del consenso in pochi secondi. Terzo pilastro: memorizzazione e sicurezza dei dati. Ai sensi del GDPR, i dati personali - inclusi gli indirizzi email - devono essere memorizzati in modo sicuro e, per le organizzazioni del Regno Unito e dell'UE, all'interno del Regno Unito o dell'UE, oppure in un paese che dispone di un accordo di adeguatezza con il Regno Unito o l'UE. L'infrastruttura di Purple è certificata ISO 27001 e conforme al GDPR. I dati sono memorizzati in data center con sede nell'UE. Non devi preoccuparti di problemi di trasferimento transfrontaliero quando utilizzi Purple Engage. Devi inoltre assicurarti che solo il personale autorizzato possa accedere ai dati dei tuoi ospiti. Purple Engage utilizza controlli di accesso basati sui ruoli, in modo che il tuo marketing manager possa eseguire campagne senza poter esportare l'intero database. Quarto pilastro: meccanismi di opt-out. Ogni email di marketing inviata deve includere un link di disiscrizione chiaro e funzionante. Ai sensi del GDPR, una richiesta di opt-out deve essere soddisfatta tempestivamente - le linee guida dell'ICO indicano entro un periodo di tempo ragionevole e la best practice è entro 10 giorni lavorativi. All'atto pratico, Purple Engage elabora le disiscrizioni in modo automatico. Quando un ospite clicca su disiscriviti, viene aggiunto immediatamente alla tua lista di soppressione. Non riceverà un'altra email da parte tua. Non avrai bisogno di gestire questo processo manualmente. La lista di soppressione è fondamentale. Non basta cancellare qualcuno dalla tua lista attiva. È necessario conservare una traccia del fatto che abbia effettuato l'opt-out, in modo che se il suo indirizzo email viene aggiunto nuovamente in seguito - ad esempio, tramite un'importazione di dati - il sistema sappia che non deve inviargli email. Purple Engage gestisce questa lista di soppressione automaticamente. Quinto pilastro: conservazione e igiene dei dati. Il principio di limitazione della conservazione del GDPR stabilisce che non si dovrebbero conservare i dati personali più a lungo del necessario. Per l'email marketing, ciò significa che è necessaria una politica di conservazione dei dati. Un approccio sensato per la maggior parte delle sedi consiste nel verificare il consenso ogni 24 mesi. Se un ospite non ha interagito con nessuna delle tue email per due anni e non ha visitato la tua sede, il suo consenso potrebbe non essere più significativo. Invia un'email di riconferma del consenso. Se non risponde, rimuovilo dalla tua lista attiva. Questo non è solo un esercizio di conformità. È anche un ottimo marketing. Una lista pulita e attiva supererà sempre in termini di performance una lista grande e obsoleta. La deliverability migliora. I tassi di apertura migliorano. I ricavi per invio migliorano. - Passaggi pratici e insidie - Ora ti fornirò la checklist pratica. Queste sono le dieci cose che devi implementare prima di inviare la tua prima campagna. Uno. Consenso acquisito al login WiFi con una casella di opt-in non selezionata e una formulazione chiara. Due. Timestamp del consenso e origine registrati automaticamente per ciascun profilo ospite. Tre. Informativa sulla privacy collegata al momento del consenso - la splash page deve includere un link alla tua informativa sulla privacy completa. Quattro. Email di benvenuto inviata entro 24 ore dall'opt-in. Questa è la tua email con le prestazioni più elevate. I tassi di apertura delle email di benvenuto si aggirano in media intorno al 50% o più. Non sprecarla. Cinque. Link di disiscrizione in ogni email, chiaramente visibile - non nascosto in caratteri minuscoli in fondo. Sei. Opt-out elaborati entro 10 giorni lavorativi. Con Purple Engage, questo processo è automatico. Sette. Dati memorizzati nel Regno Unito, nell'UE o in un paese con decisione di adeguatezza. Verifica con la tua piattaforma di email se non utilizzi Purple Engage. Otto. Elenco di soppressione mantenuto e rispettato. Non importare mai un elenco senza averlo prima confrontato con il tuo elenco di soppressione. Nove. Record di consenso disponibili per l'audit. Dovresti essere in grado di esportare un report sul consenso in qualsiasi momento. Dieci. Revisione annuale dell'igiene del consenso. Imposta un promemoria sul calendario. Controlla la tua lista una volta all'anno. Richiedi nuovamente il consenso a chiunque sia rimasto inattivo per 18 mesi o più. Ora, le insidie. L'errore più comune che vedo fare alle location è importare un elenco da un sistema precedente senza verificare la provenienza del consenso. Solo perché qualcuno ha fornito il proprio indirizzo email al tuo vecchio programma fedeltà non significa che abbia acconsentito a ricevere email dal tuo nuovo CRM. Se non puoi dimostrare il consenso, non inviare loro email. La seconda insidia è una formulazione del consenso vaga. "Accetto i termini e le condizioni" non copre le email di marketing. Il consenso deve essere specifico. Se desideri inviare email promozionali, la tua casella di opt-in deve indicarlo esplicitamente. La terza insidia è ignorare gli opt-out impliciti. Alcuni ospiti non cliccheranno su disiscriviti - smetteranno semplicemente di aprire le tue email. Dopo sei mesi di zero interazioni, considerali a tutti gli effetti come disiscritti. Smetti di inviare loro email o invia un'email di riattivazione prima di farlo. --- Domande e risposte rapide --- Permettimi di rispondere ad alcune domande che sento regolarmente dai marketer delle location. Domanda: Posso utilizzare il legittimo interesse invece del consenso per l'email marketing? Risposta: In teoria sì - il GDPR consente il legittimo interesse come base giuridica. Ma le linee guida dell'ICO per il marketing diretto sono chiare: il consenso è la base preferita e il legittimo interesse è più difficile da difendere per le email promozionali ai consumatori. Attieniti al consenso. È più trasparente, più difendibile e in realtà produce risultati migliori perché la tua lista è più attiva. Domanda: Ho bisogno di un opt-in separato per l'SMS marketing? Risposta: Sì. Il consenso per l'email non copre gli SMS. Se desideri inviare messaggi di testo, hai bisogno di un opt-in separato per quel canale. Purple Engage supporta l'acquisizione del consenso multicanale - puoi aggiungere una casella di opt-in per gli SMS accanto a quella per l'email sulla tua splash page. Domanda: Cosa succede se un ospite mi chiede di cancellare tutti i suoi dati? Risposta: Si tratta di una Richiesta di Accesso dell'Interessato o di una richiesta di Diritto alla Cancellazione ai sensi degli Articoli 15 e 17 del GDPR. Hai un mese di tempo per rispondere. Purple Engage ti consente di eliminare un profilo ospite dalla piattaforma. Tieni presente che sei tenuto a conservare alcuni record per motivi legali o finanziari - ad esempio, i record delle transazioni - ma i dati di marketing devono essere cancellati tempestivamente. --- Sintesi e prossimi passi --- Ricapitoliamo. L'email marketing conforme al GDPR per i locali non è complicato, ma richiede disciplina. La base è il consenso - esplicito, registrato con timestamp e dimostrabile. Costruisci su questa base un'archiviazione pulita dei dati, l'elaborazione automatica dell'opt-out e una regolare igiene delle liste, e avrai un programma che è sia legalmente solido che commercialmente efficace. I locali che fanno questo nel modo giusto stanno costruendo qualcosa che Mailchimp, Klaviyo e HubSpot non possono dare loro: una lista che si alimenta da sola con ospiti reali che hanno fatto una scelta consapevole di ricevere tue notizie. Questo si chiama dato di prima parte. E in un mondo in cui i cookie di terze parti stanno scomparendo e i costi dei media a pagamento stanno aumentando, i dati di prima parte sono la risorsa di marketing più preziosa che tu possa possedere. Purple Engage acquisisce opt-in basati su scelte consapevoli al momento del login al WiFi, registra con timestamp ogni record di consenso e gestisce le disiscrizioni in modo automatico. La conformità al GDPR è integrata nativamente - non aggiunta in un secondo momento. I tuoi prossimi passi sono semplici. Per prima cosa, verifica il tuo attuale processo di acquisizione del consenso. La casella di opt-in è deselezionata per impostazione predefinita? Il testo è specifico per le email di marketing? In secondo luogo, controlla l'archiviazione dei dati. Dove sono conservati i dati dei tuoi ospiti e sono conformi al GDPR? In terzo luogo, testa il flusso di disiscrizione. Fai clic sul link di disiscrizione in una delle tue email e verifica che funzioni e che l'opt-out venga elaborato entro 10 giorni. Se vuoi vedere come Purple Engage gestisce tutto questo in modo automatico, visita purple.ai ed esplora il prodotto Engage. Puoi trovare anche la nostra guida completa alla segmentazione delle email nella sezione delle guide di marketing del sito. Grazie per l'ascolto. Ci vediamo al prossimo episodio.
Perché questo è importante per la tua location
La maggior parte delle location dispone di una miniera d'oro in termini di affluenza di clienti, ma non fa quasi nulla per sfruttarla. Gli ospiti arrivano, spendono e se ne vanno. Non c'è alcun follow-up. Non c'è alcun motivo per cui debbano tornare. Nessuna relazione.
L'email marketing risolve questo problema. Un'email inviata al momento giusto a un ospite che ha visitato la struttura tre settimane fa può riportarlo attraverso le tue porte. Un'offerta di compleanno inviata a un cliente che ha fornito i propri dati al momento dell'accesso può generare una prenotazione che altrimenti non sarebbe mai avvenuta. Le location che utilizzano Purple Engage registrano tassi di apertura superiori al 40% su elenchi di dati di prima parte, rispetto a una media del settore di circa il 21% per gli elenchi acquistati o recuperati dal web. Il motivo di questa differenza è il consenso. Quando qualcuno sceglie attivamente di ricevere tue notizie, legge le email che invii.
Ma c'è un inghippo. Ai sensi del GDPR, non puoi semplicemente raccogliere indirizzi email e iniziare a inviare comunicazioni. Ti occorre un consenso chiaro, informato e liberamente espresso. E devi essere in grado di dimostrarlo. Commettere errori in questo ambito può costarti sanzioni fino a 20 milioni di euro o al 4% del fatturato annuo globale, a seconda di quale sia l'importo più elevato.
La buona notizia è che se raccogli il consenso correttamente durante l'accesso al Guest WiFi, sei già a più di metà dell'opera. Purple Engage è progettato esattamente per fare questo.
Il metodo
Esaminiamo i cinque pilastri dell'email marketing conforme al GDPR per le location.
Pilastro 1: Acquisizione del consenso
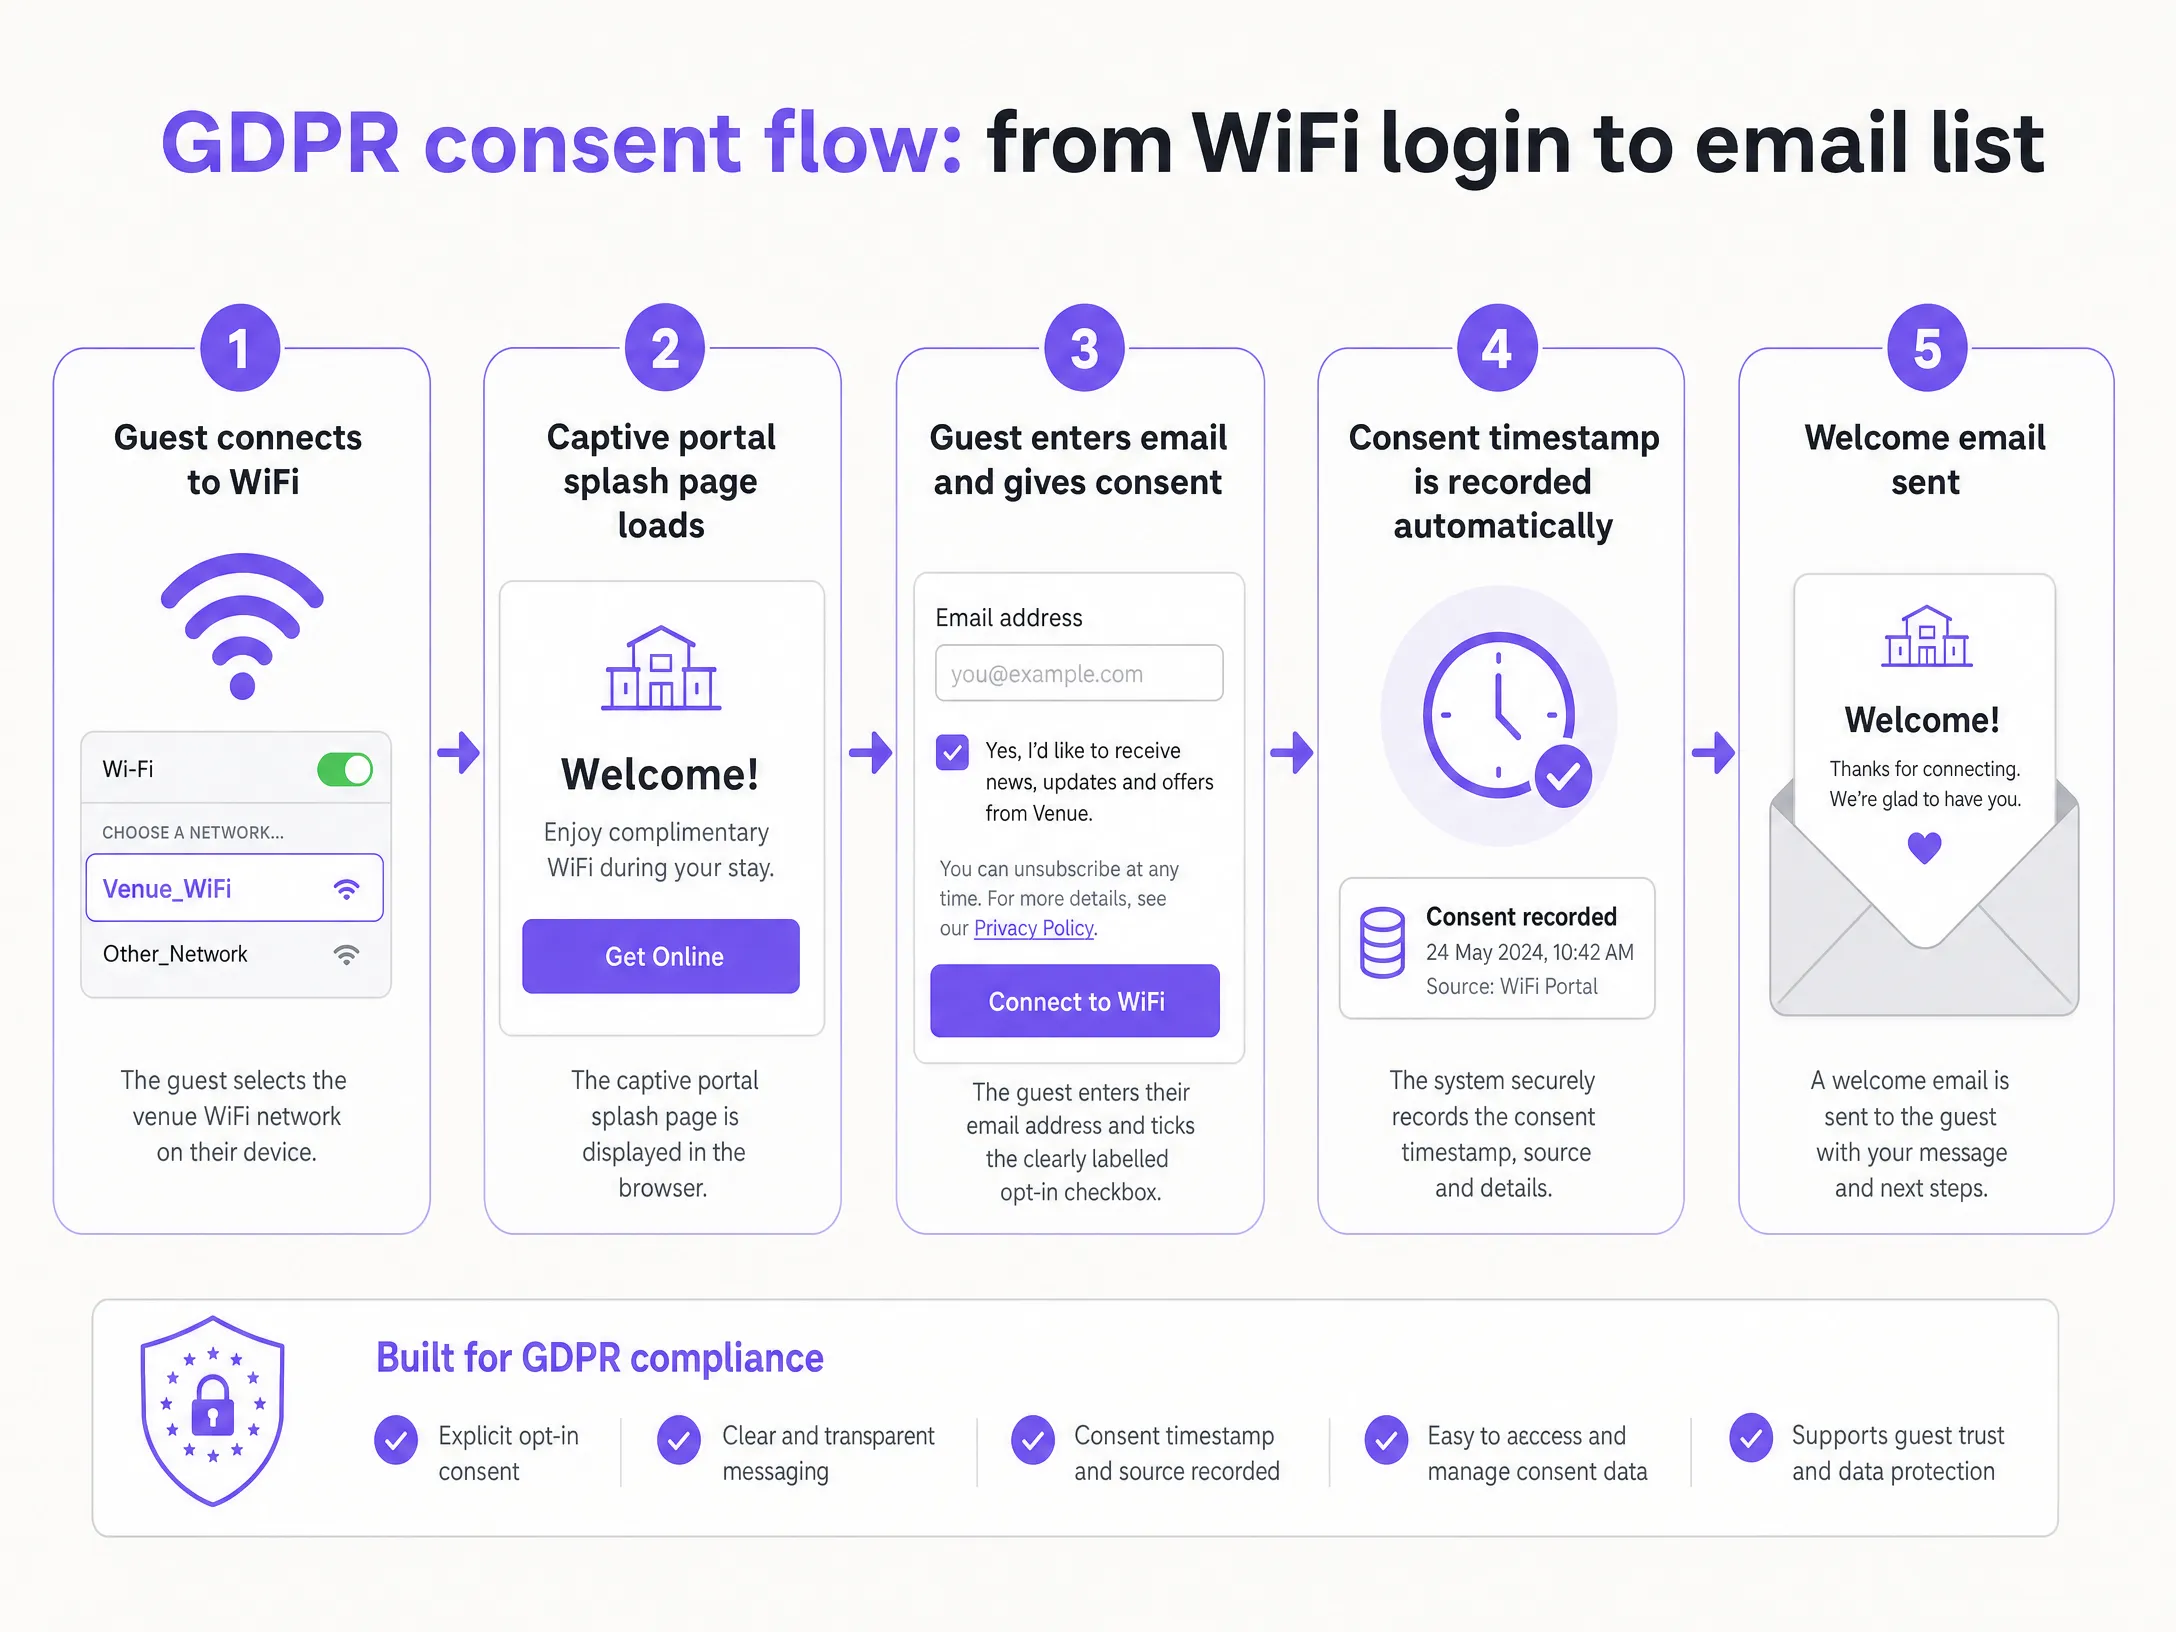
Il GDPR richiede che il consenso sia libero, specifico, informato e inequivocabile. In parole povere, questo significa che il tuo ospite deve spuntare attivamente una casella - non una casella preselezionata e non una clausola nascosta nei tuoi termini e condizioni - per dire sì, voglio ricevere email di marketing da parte tua.
Quando un ospite si connette al WiFi della tua location tramite Purple Engage, visualizza un Captive Portal - una splash page che si carica prima di andare online. Su quella pagina è presente una casella di opt-in chiaramente etichettata. Il linguaggio è importante. Dovrebbe essere qualcosa come: "Desidero ricevere offerte e novità da The Crown Hotel. È possibile annullare l'iscrizione in qualsiasi momento." Breve, chiaro, onesto. Nessun gergo legale complesso.
La casella di controllo non deve essere selezionata per impostazione predefinita. Spuntarla deve essere una scelta attiva dell'ospite. Questo è ciò che lo rende un opt-in a scelta consapevole - ed è questa la frase che usiamo in Purple perché esprime esattamente ciò che il GDPR richiede.
Pilastro 2: Registrazione del consenso
Raccogliere il consenso non basta. Devi essere in grado di dimostrarlo. Ai sensi dell'Articolo 7 del GDPR, in caso di contestazione da parte di un ospite o di indagine da parte di un'autorità di regolamentazione, spetta a te dimostrare che il consenso è stato effettivamente prestato. Ciò significa registrare la data e l'ora esatte del consenso, la sorgente - in questo caso, il portale di accesso WiFi - la dicitura esatta approvata dall'ospite e quale versione della tua informativa sulla privacy fosse attiva in quel momento.
Purple Engage registra tutto questo in modo automatico. Ogni adesione viene dotata di timestamp, associata alla sede e archiviata nel profilo dell'ospite. In caso di controlli da parte dell'autorità di controllo, potrai recuperare la prova del consenso in pochi secondi.
Pilastro 3: Archiviazione e sicurezza dei dati
Ai sensi del GDPR, i dati personali - compresi gli indirizzi email - devono essere archiviati in modo sicuro e, per le organizzazioni del Regno Unito e dell'UE, all'interno del Regno Unito o dell'UE, oppure in un paese terzo che garantisca un livello di protezione adeguato riconosciuto. L'infrastruttura di Purple è certificata ISO 27001 e conforme al GDPR. I dati sono archiviati in data center con sede nell'UE. Non dovrai preoccuparti di problematiche relative al trasferimento transfrontaliero dei dati utilizzando Purple Engage.
Devi inoltre garantire che solo il personale autorizzato possa accedere ai dati dei tuoi ospiti. Purple Engage utilizza un controllo degli accessi basato sui ruoli, in modo che il tuo marketing manager possa avviare campagne senza dover esportare l'intero database.
Pilastro 4: Meccanismi di opt-out
Ogni email di marketing inviata deve contenere un link di disiscrizione chiaro e funzionante. Secondo il GDPR, una richiesta di opt-out deve essere elaborata rapidamente - entro tempi ragionevoli in linea con le linee guida delle autorità garanti, idealmente entro 10 giorni lavorativi. Con Purple Engage, la gestione delle disiscrizioni avviene in modo automatico. Quando un ospite clicca sul link di disiscrizione, viene immediatamente inserito nella tua lista di soppressione. Non riceverà altre email da parte tua e non dovrai gestire questo processo manualmente.
La lista di soppressione è fondamentale. Eliminare semplicemente un utente dalla lista attiva non è sufficiente. È necessario conservare una traccia della sua opposizione al trattamento affinché, qualora il suo indirizzo email venisse reinserito in un secondo momento - ad esempio tramite un'importazione di dati - il sistema sappia di non dovergli inviare email. Purple Engage gestisce questa lista di soppressione in modo del tutto automatico.
Pilastro 5: Conservazione e igiene dei dati
Il principio di limitazione della conservazione del GDPR stabilisce che i dati personali non devono essere conservati più a lungo di quanto necessario per le finalità del trattamento. Per l'email marketing, questo implica l'adozione di una policy di conservazione dei dati. Un approccio sensato per la maggior parte delle strutture consiste nel verificare il consenso ogni 24 mesi. Se un ospite non ha interagito con le tue email e non ha visitato la tua sede negli ultimi due anni, il suo consenso potrebbe non essere più valido. Invia un'email per richiedere nuovamente il consenso. Se non risponde, rimuovilo dalla lista attiva.
Non si tratta solo di conformità normativa. È anche una buona pratica di marketing. Una lista pulita e attiva offrirà sempre performance superiori rispetto a una lista numerosa ma non interessata. La deliverability migliora. I tassi di apertura aumentano. Le entrate generate per ogni singola email crescono.
Come realizzare tutto questo con il tuo WiFi per gli ospiti
I locali che gestiscono correttamente questo aspetto stanno costruendo qualcosa che Mailchimp, Klaviyo e HubSpot non possono offrire: una lista che si alimenta da sola grazie a ospiti reali che hanno scelto consapevolmente di ricevere comunicazioni. Questi sono dati di prima parte. In un mondo in cui i cookie di terze parti stanno scomparendo e i costi dei media a pagamento aumentano, i dati di prima parte rappresentano la risorsa di marketing più preziosa in vostro possesso.
Purple Engage acquisisce i consensi espressi consapevolmente durante l'accesso al WiFi, registra la data e l'ora di ogni consenso e gestisce automaticamente le disiscrizioni. La conformità al GDPR è integrata nativamente, non aggiunta a posteriori.
Per saperne di più su come segmentare questi dati, leggete la nostra Guida pratica alla segmentazione e-mail per i locali.
Cosa inviare e quando farlo
Una volta ottenuta una lista di contatti consensuale, è necessario inviare e-mail che generino profitti.
E-mail di benvenuto Inviate questa e-mail entro 24 ore dall'iscrizione. È la comunicazione che registra le migliori prestazioni, con un tasso medio di apertura pari o superiore al 50%. Includete un'offerta chiara per incoraggiare una nuova visita.
Offerte per il compleanno Se raccogliete la data di nascita al momento del login, configurate un'e-mail di compleanno automatizzata 14 giorni prima della data. Questo incentiva le prenotazioni di gruppo ad alto valore.
Campagne di riattivazione Inviate un'offerta agli ospiti che non visitano il locale da 90 giorni. Questo trasforma i visitatori occasionali in clienti abituali e fedeli.
Misurare ciò che funziona
Non limitatevi a misurare aperture e clic. Misurate le visite ricorrenti e i ricavi.
Poiché Purple Engage monitora gli accessi al WiFi, potete vedere quando un ospite torna nel vostro locale dopo aver ricevuto un'e-mail. Questa è una vera attribuzione a circuito chiuso. Saprete esattamente quanti ricavi sta generando il vostro e-mail marketing.
Da dove iniziare
I prossimi passi sono semplici.
- Verificate l'attuale processo di acquisizione del consenso. La casella di opt-in è deselezionata per impostazione predefinita? Il testo è specifico per le e-mail di marketing?
- Controllate dove vengono archiviati i dati. Dove risiedono i dati dei vostri ospiti e sono conformi al GDPR?
- Testate il processo di disiscrizione. Cliccate sul link di disiscrizione in una delle vostre e-mail e verificate che funzioni e che l'opt-out venga elaborato entro 10 giorni.
Ascoltate il nostro briefing di 10 minuti su questo argomento qui sotto.