
E-mail marketing em conformidade com o GDPR para locais físicos: um checklist prático
Este checklist prático orienta os profissionais de marketing de locais físicos pelos aspectos essenciais do e-mail marketing em conformidade com o GDPR.
Listen to this guide
Read the transcript
Bem-vindo à série de marketing do Purple Engage. Sou o seu anfitrião e hoje vamos falar sobre algo que todo profissional de marketing de espaços físicos precisa acertar: email marketing em conformidade com a GDPR. Não importa se você gerencia um grupo de restaurantes, um hotel, um bar ou uma rede de varejo, este episódio oferece um checklist em linguagem simples e prática que você pode aplicar ainda hoje. Vamos começar pelo motivo de isso ser tão importante. --- Por que isso importa --- A verdade é desconfortável. A maioria dos estabelecimentos físicos tem uma verdadeira mina de ouro em fluxo de pessoas e não faz quase nada com isso. Os visitantes entram, gastam dinheiro e vão embora. Sem acompanhamento. Sem motivos para voltar. Sem relacionamento. O email marketing resolve isso. Um email enviado no momento certo para um visitante que esteve aqui há três semanas pode trazê-lo de volta. Uma oferta de aniversário enviada para um cliente que informou seus dados no login do WiFi pode gerar uma reserva que, de outra forma, nunca teria acontecido. Estabelecimentos que utilizam o Purple Engage registram taxas de abertura superiores a 40% em listas de dados primários (first-party data), em comparação com médias de mercado em torno de 21% para listas compradas ou obtidas por scraping. Essa diferença se chama consentimento. Quando alguém escolhe ativamente receber suas mensagens, essa pessoa lê o que você envia. Mas há um detalhe crucial. Sob as regras da GDPR - a General Data Protection Regulation - você não pode simplesmente coletar endereços de email e começar a enviar mensagens. Você precisa de um consentimento explícito, informado e dado livremente. E você precisa ser capaz de provar isso. Se cometer um erro aqui, você estará sujeito a multas de até 20 milhões de euros ou 4% do faturamento anual global, o que for maior. O ICO - que é o órgão regulador de proteção de dados no Reino Unido - aplicou mais de 7 milhões de libras em multas apenas em 2023 por falhas de consentimento em ações de marketing. A boa notícia? Se você coletar o consentimento corretamente no momento do login no WiFi, você já terá percorrido a maior parte do caminho. É exatamente para isso que o Purple Engage foi desenvolvido. --- A abordagem --- Deixe-me guiar você pelos cinco pilares do email marketing em conformidade com a GDPR para estabelecimentos físicos. Primeiro pilar: coleta de consentimento. A GDPR exige que o consentimento seja dado de forma livre, específica, informada e inequívoca. Em linguagem simples, isso significa que seu visitante precisa marcar ativamente uma caixa - não uma caixa pré-selecionada ou uma cláusula oculta em seus termos - para dizer sim, eu quero receber emails de marketing de vocês. Quando um visitante se conecta ao WiFi do seu estabelecimento por meio do Purple Engage, ele visualiza um Captive Portal - uma tela de login que é carregada antes de ele acessar a internet. Essa página inclui uma caixa de seleção de opt-in claramente identificada. A redação é importante. Deve dizer algo como: "Gostaria de receber ofertas e novidades do The Crown Hotel. Você pode cancelar a inscrição a qualquer momento." Curto, claro e honesto. Sem juridiquês. A caixa de seleção deve vir desmarcada por padrão. Marcá-la deve ser uma escolha ativa do visitante. É isso que define um opt-in de escolha consciente - e essa é a expressão que usamos na Purple porque reflete exatamente o que a GDPR exige. Segundo pilar: registro de consentimento. Capturar o consentimento não é suficiente. Você precisa ser capaz de prová-lo. De acordo com o Artigo 7 do GDPR, se você for contestado por um convidado ou investigado por um órgão regulador, deverá demonstrar que o consentimento foi fornecido. Isso significa registrar o carimbo de data/hora de quando o consentimento foi dado, a fonte - neste caso, o portal de login do WiFi - o texto exato com o qual o convidado concordou e a versão da sua política de privacidade que estava em vigor no momento. O Purple Engage registra tudo isso automaticamente. Cada opt-in recebe um carimbo de data/hora, é marcado para o local e armazenado no perfil do convidado. Se a autoridade reguladora bater à sua porta, você poderá extrair o registro de consentimento em segundos. Terceiro pilar: armazenamento e segurança de dados. De acordo com o GDPR, os dados pessoais - incluindo endereços de e-mail - devem ser armazenados de forma segura e, para organizações do Reino Unido e da UE, dentro do Reino Unido ou da UE, ou em um país que tenha um acordo de adequação com o Reino Unido ou a UE. A infraestrutura da Purple é certificada ISO 27001 e em conformidade com o GDPR. Os dados são armazenados em data centers baseados na UE. Você não precisa se preocupar com problemas de transferência internacional de dados ao usar o Purple Engage. Você também precisa garantir que apenas funcionários autorizados possam acessar os dados dos seus convidados. O Purple Engage utiliza controles de acesso baseados em funções, para que seu gerente de marketing possa executar campanhas sem poder exportar o banco de dados completo. Quarto pilar: mecânica de opt-out. Todo e-mail de marketing que você enviar deve incluir um link de cancelamento de inscrição claro e funcional. De acordo com o GDPR, uma solicitação de opt-out deve ser atendida imediatamente - a orientação do órgão regulador diz dentro de um prazo razoável, e a melhor prática é em até 10 dias úteis. Na prática, o Purple Engage processa os cancelamentos de inscrição automaticamente. Quando um convidado clica em cancelar inscrição, ele é adicionado à sua lista de supressão imediatamente. Ele não receberá outro e-mail seu. Você não precisa gerenciar isso manualmente. A lista de supressão é crítica. Não basta apenas excluir alguém da sua lista ativa. Você precisa manter um registro de que a pessoa optou por sair, para que, se o endereço de e-mail dela for adicionado novamente mais tarde - por exemplo, por meio de uma importação de dados - o sistema saiba que não deve enviar e-mails para ela. O Purple Engage mantém essa lista de supressão de forma automática. Quinto pilar: retenção e higiene de dados. O princípio de limitação de armazenamento do GDPR diz que você não deve manter dados pessoais por mais tempo do que o necessário. Para o marketing por e-mail, isso significa que você precisa de uma política de retenção de dados. Uma abordagem sensata para a maioria dos locais é revisar o consentimento a cada 24 meses. Se um convidado não interagiu com nenhum dos seus e-mails em dois anos e não visitou o seu local, o consentimento dele pode não ser mais significativo. Envie um e-mail de novo consentimento. Se ele não responder, remova-o da sua lista ativa. Isso não é apenas um exercício de conformidade. É também um bom marketing. Uma lista limpa e engajada sempre superará uma lista grande e inativa. A entregabilidade melhora. As taxas de abertura melhoram. A receita por envio melhora. --- Passos práticos e armadilhas --- Agora, deixe-me fornecer a checklist prática. Estas são as dez coisas que você precisa ter prontas antes de enviar sua primeira campanha. Um. Consentimento capturado no login do WiFi com uma caixa de aceitação desmarcada e termos claros. Dois. Registro de data/hora e origem do consentimento gravados automaticamente em cada perfil de visitante. Três. Link para a política de privacidade no momento do consentimento - a splash page precisa incluir um link para a sua política de privacidade completa. Quatro. E-mail de boas-vindas enviado dentro de 24 horas após o aceite. Este é o seu e-mail de melhor desempenho. As taxas de abertura de e-mails de boas-vindas têm média de 50% ou mais. Não o desperdice. Cinco. Link de cancelamento de inscrição em todos os e-mails, claramente visível - não escondido em letras miúdas no rodapé. Seis. Cancelamentos processados em até 10 dias úteis. Com o Purple Engage, isso é automático. Sete. Dados armazenados no Reino Unido, UE ou em um país com acordo de adequação. Verifique com sua plataforma de e-mail se você não estiver usando o Purple Engage. Oito. Lista de supressão mantida e respeitada. Nunca importe uma lista sem antes cruzá-la com sua lista de supressão. Nove. Registros de consentimento disponíveis para auditoria. Você deve ser capaz de exportar um relatório de consentimento a qualquer momento. Dez. Revisão anual de higiene do consentimento. Defina um lembrete no calendário. Revise sua lista uma vez por ano. Peça um novo consentimento para qualquer pessoa que esteja inativa por 18 meses ou mais. Agora, as armadilhas. O erro mais comum que vejo os estabelecimentos cometerem é importar uma lista de um sistema anterior sem verificar a procedência do consentimento. Só porque alguém forneceu o endereço de e-mail no seu antigo programa de fidelidade não significa que autorizou o recebimento de e-mails do seu novo CRM. Se você não puder provar o consentimento, não envie e-mails para eles. A segunda armadilha são os termos de consentimento vagos. "Aceito os termos e condições" não cobre e-mails de marketing. O consentimento deve ser específico. Se você deseja enviar e-mails promocionais, sua caixa de seleção de opt-in deve dizer isso explicitamente. A terceira armadilha é ignorar os opt-outs implícitos. Alguns visitantes não clicarão em cancelar a inscrição - eles apenas pararão de abrir seus e-mails. Após seis meses de engajamento zero, trate-os como se tivessem cancelado a inscrição. Pare de enviar e-mails para eles ou envie um e-mail de reengajamento antes de fazer isso. --- Perguntas e Respostas Rápidas --- Deixe-me responder a algumas perguntas que ouço frequentemente de profissionais de marketing de estabelecimentos. Pergunta: Posso usar interesses legítimos em vez de consentimento para marketing por e-mail? Resposta: Em teoria, sim - a GDPR permite interesses legítimos como base legal. Mas as diretrizes da ICO para marketing direto são claras: o consentimento é a base preferencial, e os interesses legítimos são mais difíceis de defender para e-mails promocionais enviados a consumidores. Continue com o consentimento. É mais limpo, mais defensável e gera melhores resultados porque sua lista fica mais engajada. Pergunta: Preciso de um opt-in separado para marketing por SMS? Resposta: Sim. O consentimento para e-mail não cobre SMS. Se quiser enviar mensagens de texto, precisará de um opt-in separado para esse canal. O Purple Engage oferece suporte à captura de consentimento multicanal - você pode adicionar uma caixa de seleção de opt-in de SMS ao lado do opt-in de e-mail na sua splash page. Pergunta: O que acontece se um visitante solicitar a exclusão de todos os seus dados? Resposta: Trata-se de uma Solicitação de Acesso do Titular (Subject Access Request) ou um pedido de Direito ao Esquecimento sob os Artigos 15 e 17 do GDPR. Você tem um mês para responder. O Purple Engage permite que você exclua um perfil de visitante da plataforma. Observe que você é obrigado a manter alguns registros por motivos legais ou financeiros - por exemplo, registros de transações - mas os dados de marketing devem ser excluídos imediatamente. --- Resumo e próximos passos --- Vamos resumir tudo isso. O e-mail marketing em conformidade com o GDPR para estabelecimentos não é complicado, mas exige disciplina. A base é o consentimento - explícito, registrado com data/hora e comprovável. Construa sobre essa base com armazenamento limpo de dados, processamento automático de opt-out e higienização regular da lista, e você terá um programa juridicamente seguro e comercialmente eficaz. Os estabelecimentos que fazem isso da maneira certa estão construindo algo que o Mailchimp, Klaviyo e HubSpot não podem oferecer: uma lista que se constrói sozinha a partir de visitantes reais que fizeram uma escolha consciente de receber suas comunicações. Isso é dado primário (first-party data). E em um mundo onde os cookies de terceiros estão desaparecendo e os custos de mídia paga estão aumentando, o dado primário é o ativo de marketing mais valioso que você pode possuir. O Purple Engage captura opt-ins de escolha consciente no momento do login do WiFi, registra a data e hora de cada consentimento e gerencia os cancelamentos de inscrição automaticamente. A conformidade com o GDPR é integrada - e não um recurso adicionado posteriormente. Seus próximos passos são simples. Primeiro, audite seu processo atual de captura de consentimento. Sua caixa de seleção de opt-in está desmarcada por padrão? O texto é específico para e-mails de marketing? Segundo, verifique seu armazenamento de dados. Onde os dados dos seus visitantes estão armazenados e isso está em conformidade com o GDPR? Terceiro, teste seu fluxo de cancelamento de inscrição. Clique no link de descadastro em um de seus próprios e-mails e verifique se ele funciona e se o opt-out é processado em até 10 dias. Se você quiser ver como o Purple Engage lida com tudo isso de forma automática, visite purple.ai e conheça o produto Engage. Você também pode encontrar nosso guia completo de segmentação de e-mail na seção de guias de marketing do site. Obrigado por nos acompanhar. Nos vemos no próximo episódio.
Por que isso importa para o seu estabelecimento
A maioria dos estabelecimentos possui uma mina de ouro de fluxo de clientes, mas não faz quase nada com ela. Os visitantes chegam, gastam dinheiro e vão embora. Você não tem pós-venda. Não há motivo para eles voltarem. Sem relacionamento.
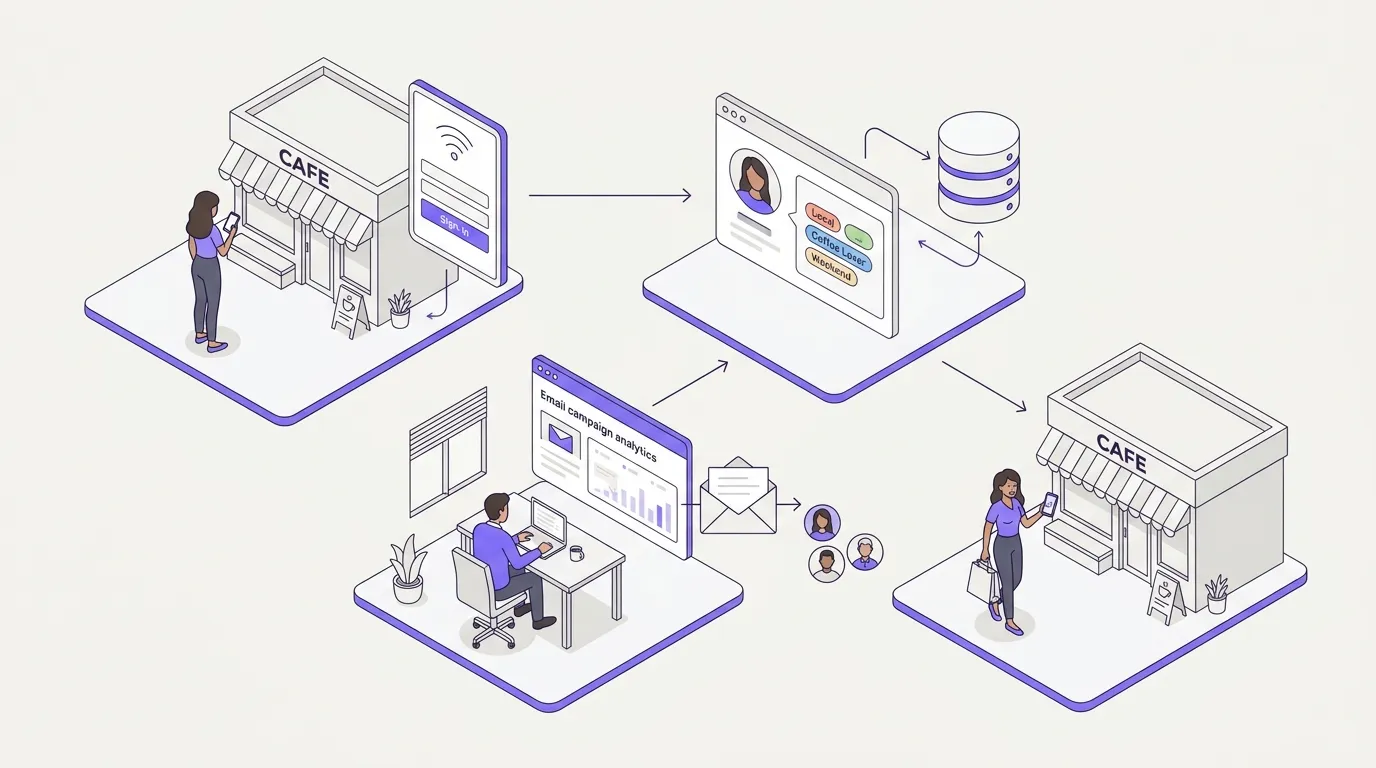
O email marketing resolve esse problema. Um email no momento certo para um visitante que esteve aqui há três semanas pode trazê-lo de volta. Uma oferta de aniversário enviada a um cliente que forneceu seus dados no login pode gerar uma reserva que, de outra forma, nunca teria acontecido. Estabelecimentos que utilizam o Purple Engage registram taxas de abertura superiores a 40% em listas de dados primários, em comparação com uma média de mercado de cerca de 21% para listas compradas ou extraídas. O motivo dessa diferença é o consentimento. Quando alguém escolhe ativamente receber novidades de você, essa pessoa lê os emails que você envia.
Mas aqui está o detalhe. Sob as regras do GDPR, você não pode simplesmente coletar endereços de email e começar a disparar mensagens. Você precisa de consentimento claro, informado e dado de forma livre. E você deve ser capaz de comprovar isso. Errar nesse ponto pode resultar em multas de até €20 milhões ou 4% do faturamento anual global, o que for maior.
A boa notícia é que se você coletar o consentimento corretamente durante o login no Guest WiFi, você já estará no meio do caminho. O Purple Engage foi desenvolvido para fazer exatamente isso.
O método
Vamos analisar os cinco pilares do email marketing em conformidade com o GDPR para estabelecimentos.
Pilar 1: Captura de consentimento
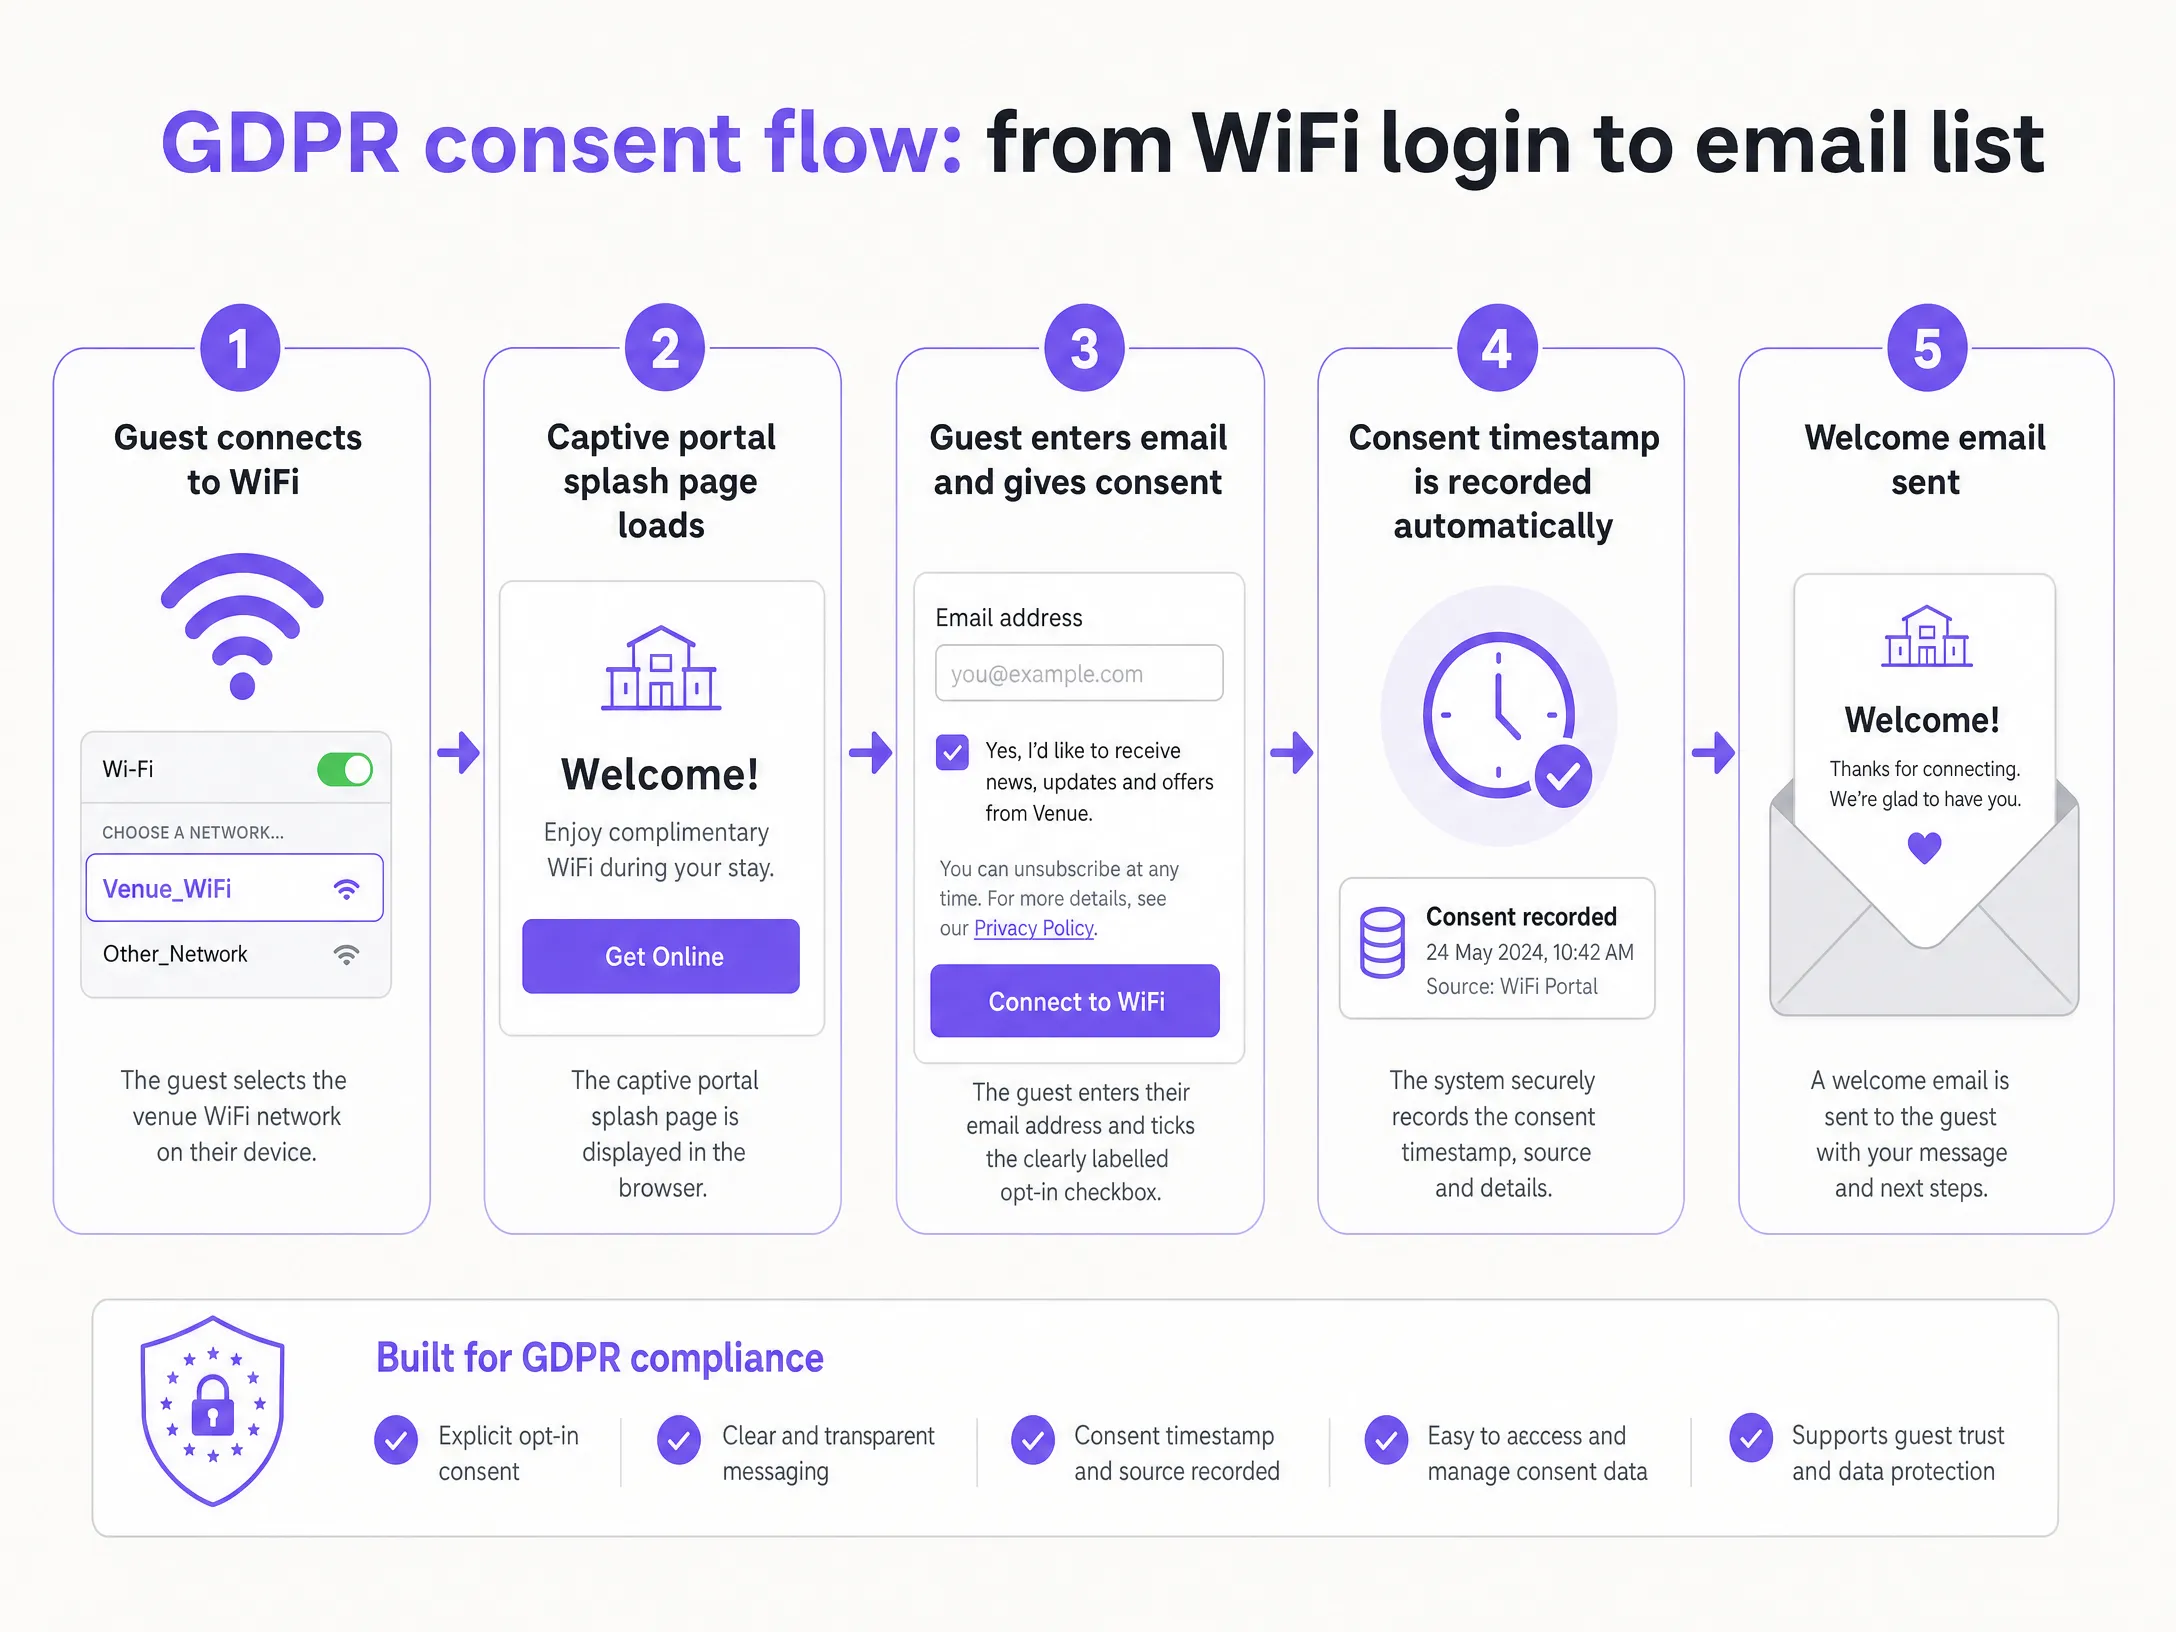
O GDPR exige que o consentimento seja fornecido de forma livre, específica, informada e inequívoca. Em termos simples, isso significa que seu visitante deve marcar ativamente uma caixa - não uma caixa pré-selecionada, e não uma cláusula oculta em seus termos e condições - para dizer sim, eu quero receber emails de marketing de você.
Quando um visitante se conecta ao WiFi do seu estabelecimento através do Purple Engage, ele visualiza um Captive Portal - uma splash page carregada antes de navegar. Nessa página, há uma caixa de seleção de opt-in claramente identificada. A linguagem utilizada é importante. Deve ser algo como: "Gostaria de receber ofertas e novidades do The Crown Hotel. Você pode cancelar sua inscrição a qualquer momento." Curto, claro, honesto. Sem juridiquês complexo.
A caixa de seleção deve estar desmarcada por padrão. Marcá-la deve ser uma escolha ativa do visitante. Isso é o que a torna um opt-in de escolha consciente - e essa é a frase que usamos na Purple porque traduz exatamente o que o GDPR exige.
Pilar 2: Registros de consentimento
Coletar o consentimento não é suficiente. Você deve ser capaz de prová-lo. De acordo com o Artigo 7 do GDPR, se você for questionado por um visitante ou investigado por um órgão regulador, você deve provar que o consentimento foi concedido. Isso significa registrar o carimbo de data/hora de quando o consentimento foi dado, a fonte - neste caso, o portal de login do WiFi - o texto exato com o qual o visitante concordou e qual versão da sua política de privacidade estava ativa no momento.
O Purple Engage registra tudo isso automaticamente. Cada opt-in recebe um carimbo de data/hora, é associado ao local e armazenado no perfil do visitante. Se a autoridade reguladora investigar, você poderá acessar o registro de consentimento em segundos.
Pilar 3: Armazenamento e segurança de dados
De acordo com o GDPR, os dados pessoais - incluindo endereços de e-mail - devem ser armazenados de forma segura e, para organizações do Reino Unido e da UE, dentro do Reino Unido ou da UE, ou em um país que tenha um acordo de adequação com o Reino Unido ou a UE. A infraestrutura da Purple é certificada ISO 27001 e em conformidade com o GDPR. Os dados são armazenados em data centers localizados na UE. Você não precisa se preocupar com problemas de transferência transfronteiriça de dados ao usar o Purple Engage.
Você também precisa garantir que apenas funcionários autorizados possam acessar os dados dos seus visitantes. O Purple Engage usa controle de acesso baseado em funções, para que seu gerente de marketing possa executar campanhas sem exportar todo o banco de dados.
Pilar 4: Mecanismos de opt-out
Todo e-mail de marketing que você enviar deve conter um link de cancelamento de inscrição claro e funcional. De acordo com o GDPR, uma solicitação de opt-out deve ser processada rapidamente - dentro de um prazo razoável de acordo com as diretrizes regulatórias, sendo a melhor prática em até 10 dias úteis. Na realidade, o Purple Engage processa os cancelamentos de inscrição automaticamente. Quando um visitante clica em cancelar inscrição, ele é adicionado imediatamente à sua lista de supressão. Eles não receberão outro e-mail seu. Você não precisa gerenciar isso manualmente.
A lista de supressão é crucial. Simplesmente excluir alguém da sua lista ativa não é suficiente. Você deve manter um registro de que eles optaram por sair para que, se o endereço de e-mail deles for adicionado novamente mais tarde - por exemplo, por meio de uma importação de dados - o sistema saiba que não deve enviar e-mails para eles. O Purple Engage mantém essa lista de supressão de forma automática.
Pilar 5: Retenção e higiene de dados
O princípio de limitação de armazenamento do GDPR estabelece que você não deve manter dados pessoais por mais tempo do que o necessário. Para o e-mail marketing, isso significa que você precisa de uma política de retenção de dados. Uma abordagem sensata para a maioria dos locais é revisar o consentimento a cada 24 meses. Se um visitante não interagiu com nenhum de seus e-mails e não visitou seu local em dois anos, o consentimento dele pode não ser mais válido. Envie um e-mail de re-consentimento. Se eles não responderem, remova-os da sua lista ativa.
Isso não é apenas um exercício de conformidade. É também uma boa prática de marketing. Uma lista limpa e ativa sempre terá um desempenho melhor do que uma lista grande, mas desengajada. A entregabilidade melhora. As taxas de abertura aumentam. A receita por e-mail cresce.
Como fazer isso com o seu WiFi de visitantes
Os estabelecimentos que acertam nisso estão construindo algo que o Mailchimp, Klaviyo e HubSpot não podem oferecer: uma lista que se constrói sozinha a partir de visitantes reais que tomaram a decisão consciente de receber suas comunicações. Isso é dados primários. E em um mundo onde os cookies de terceiros estão desaparecendo e os custos de mídia paga estão aumentando, os dados primários são o ativo de marketing mais valioso que você possui.
O Purple Engage captura consentimentos de escolha consciente durante o login do WiFi, registra a data e hora de cada consentimento e gerencia os cancelamentos de inscrição automaticamente. A conformidade com a GDPR já vem integrada - não adicionada como um recurso posterior.
Para saber mais sobre como segmentar esses dados, leia o nosso Segmentação de e-mail para estabelecimentos: um guia prático.
O que enviar e quando enviar
Depois de ter uma lista com consentimento, você precisa enviar e-mails que gerem receita.
E-mails de boas-vindas Envie em até 24 horas após a adesão. Este é o seu e-mail de melhor desempenho. Os e-mails de boas-vindas têm uma taxa média de abertura de 50% ou mais. Inclua uma oferta clara para incentivar uma nova visita.
Ofertas de aniversário Se você coletar a data de nascimento no login, configure um e-mail de aniversário automatizado 14 dias antes da data. Isso impulsiona reservas de grupo de alto valor.
Campanhas de reengajamento Envie uma oferta para visitantes que não retornam há 90 dias. Isso transforma visitantes únicos em clientes frequentes e leais.
Medindo o que funciona
Não meça apenas aberturas e cliques. Meça visitas recorrentes e receita.
Como o Purple Engage rastreia os logins de WiFi, você pode ver quando um visitante retorna ao seu estabelecimento após receber um e-mail. Isso é uma atribuição real de ciclo fechado. Você saberá exatamente quanta receita o seu marketing de e-mail está gerando.
Por onde começar
Seus próximos passos são simples.
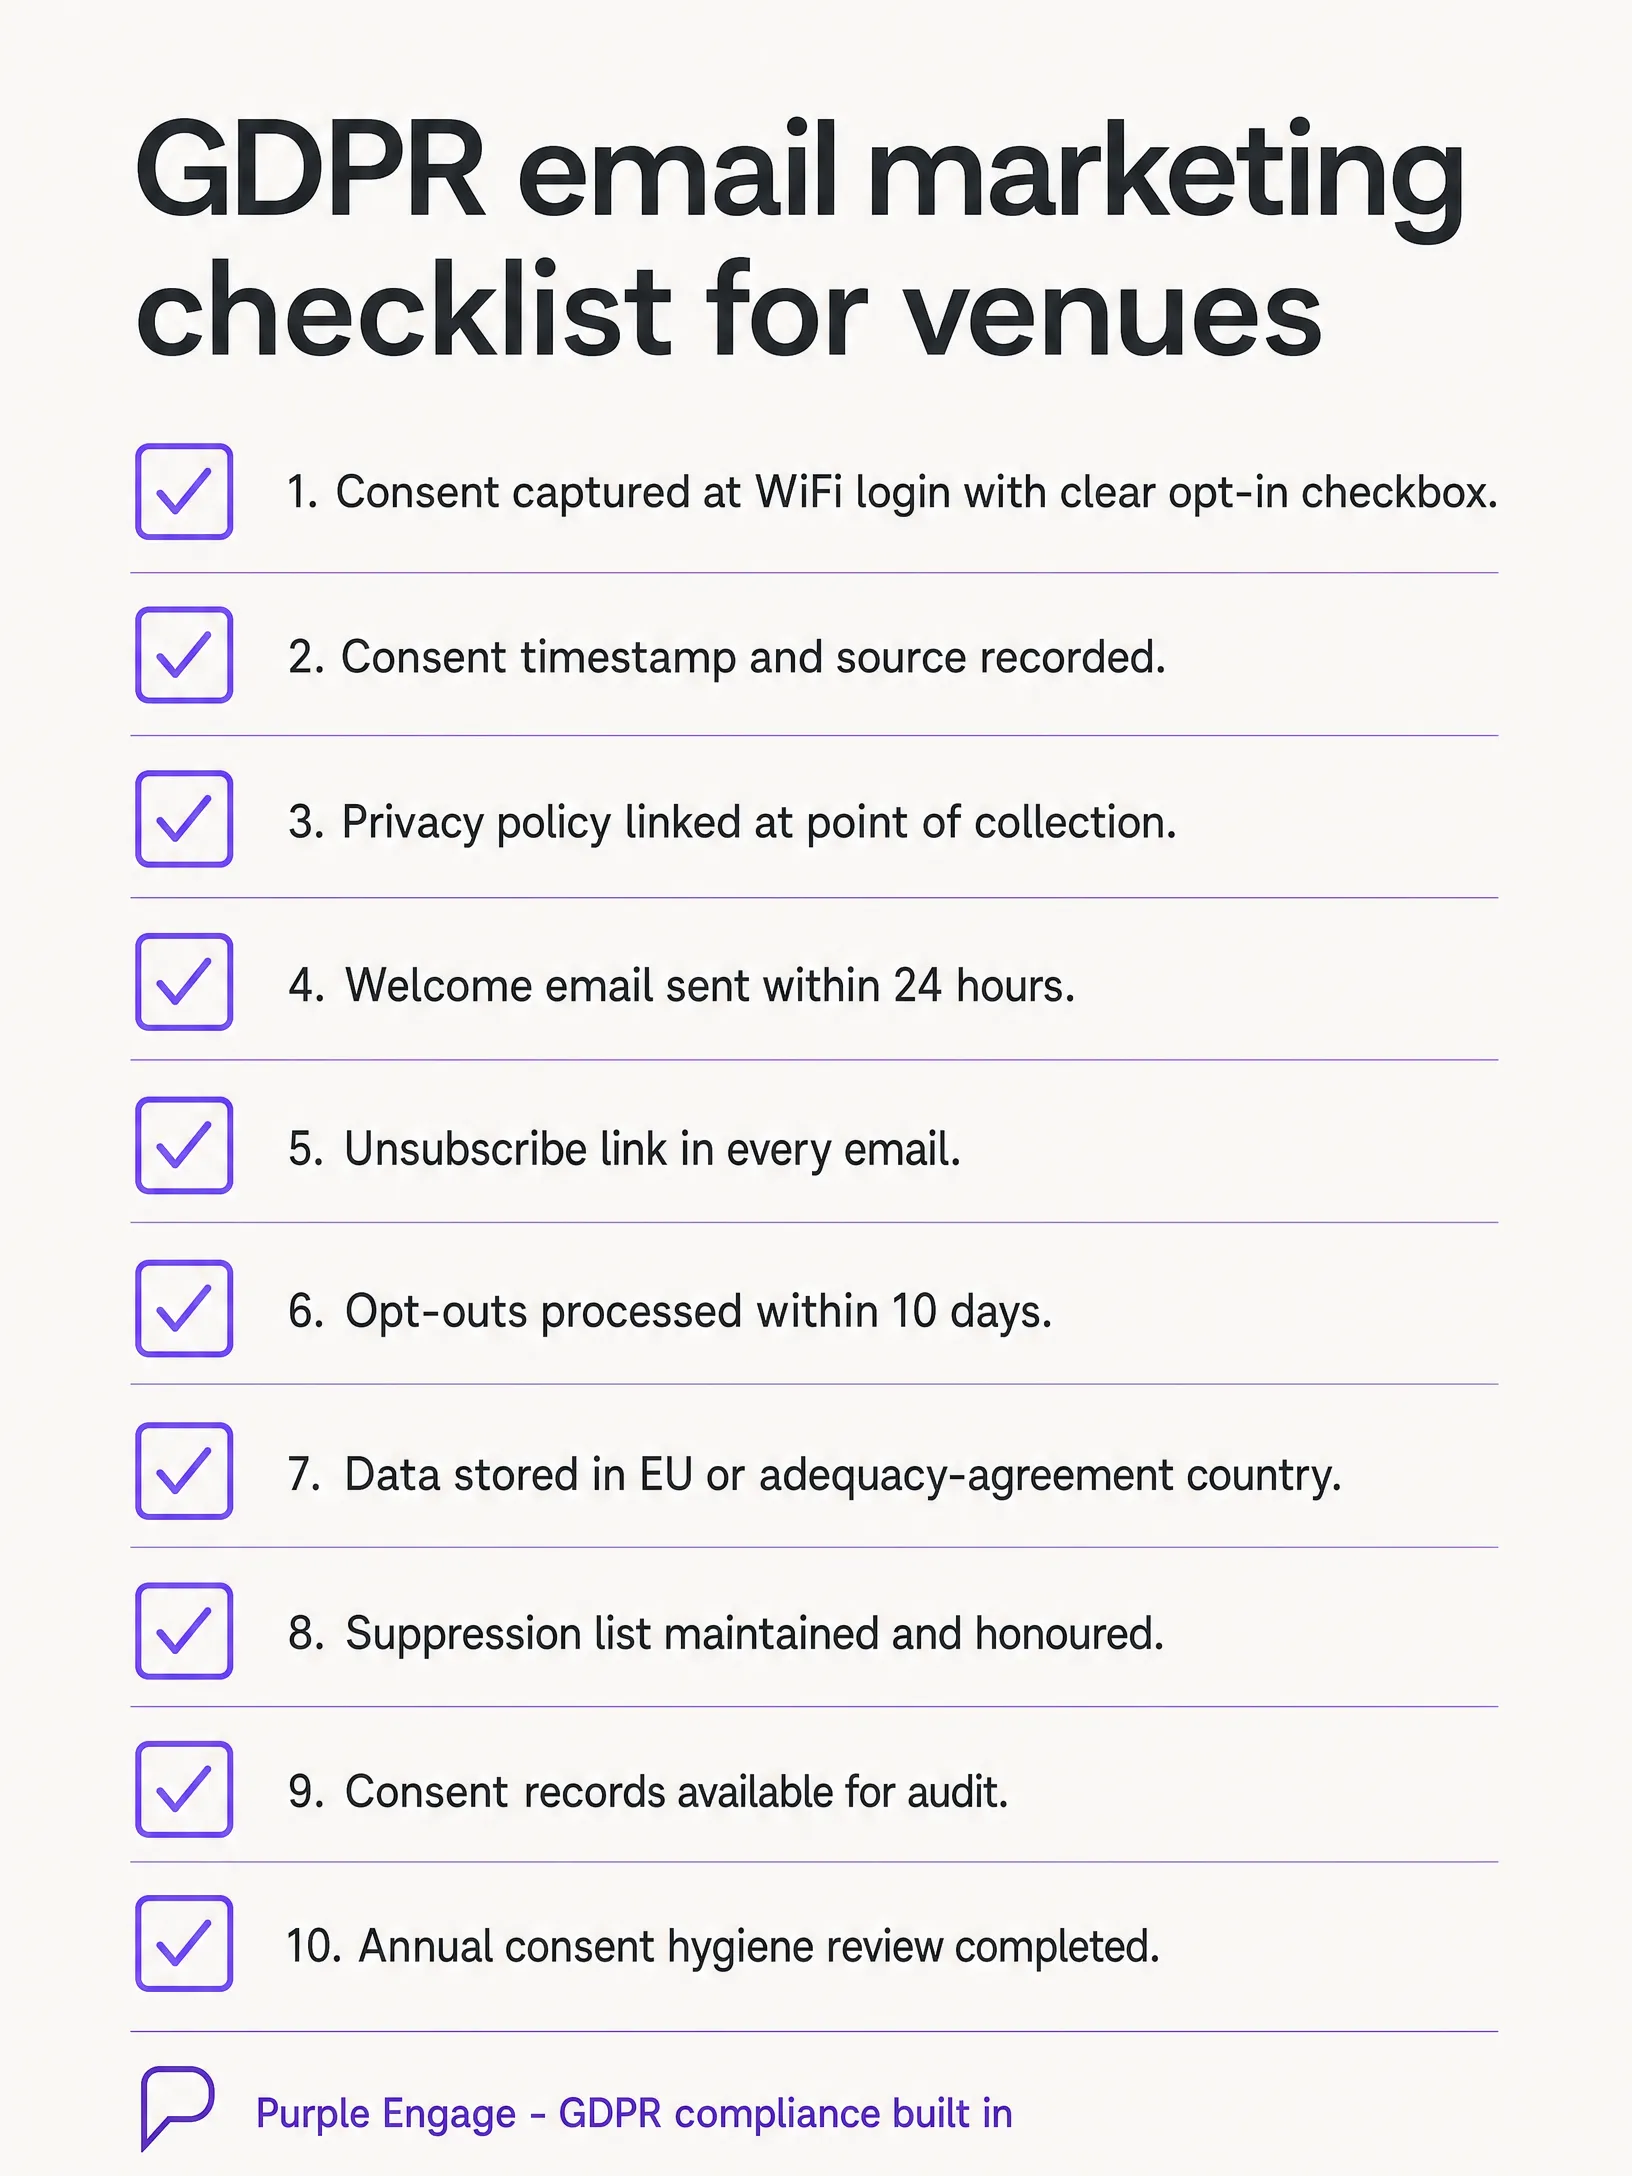
- Audite seu processo atual de captura de consentimento. A sua caixa de seleção de adesão está desmarcada por padrão? O texto é específico para e-mails de marketing?
- Verifique o armazenamento de dados. Onde os dados dos seus visitantes estão sendo mantidos e eles estão em conformidade com a GDPR?
- Teste o seu fluxo de cancelamento de inscrição. Clique no link de cancelamento de inscrição em um dos seus próprios e-mails e verifique se ele funciona e se a desativação é processada em até 10 dias.
Ouça nosso briefing de 10 minutos sobre este assunto abaixo.