
UK PECR e o soft opt-in: regras de e-mail marketing para estabelecimentos físicos
Este guia explica o que o UK PECR exige para o e-mail marketing de estabelecimentos físicos e por que a exceção de soft opt-in é estruturalmente insuficiente para locais físicos.
Listen to this guide
Read the transcript
[0:00 - 1:00] Introdução e por que isso importa Boas-vindas. Hoje estamos analisando o PECR do Reino Unido, o soft opt-in, e como os estabelecimentos podem criar listas de e-mail com segurança. Se você gerencia um restaurante, bar ou espaço de varejo, o fluxo de pessoas é o seu maior ativo. Mas transformar um visitante único em um cliente recorrente significa que você precisa alcançá-lo depois que ele for embora. O e-mail ainda é a melhor maneira de fazer isso. O problema é a conformidade. O Information Commissioner's Office, ou ICO, aplica regras rígidas sob as Regulamentações de Privacidade e Comunicações Eletrônicas, conhecidas como PECR, e o UK GDPR. Errar significa multas. Acertar significa um banco de dados de clientes verificados e que optaram por participar. Vamos analisar por que confiar no soft opt-in é arriscado para os estabelecimentos e por que o consentimento explícito capturado no login do WiFi é o caminho mais seguro e lucrativo. [1:00 - 6:00] A abordagem: PECR e o soft opt-in vs consentimento explícito Vamos começar com o soft opt-in. A Regulamentação PECR 22(3) permite que você envie e-mails de marketing para clientes existentes sem consentimento explícito, mas apenas se você atender a quatro condições rígidas. Primeiro, você deve ter obtido os dados deles durante uma venda ou negociações para uma venda. Segundo, o marketing deve se referir a produtos ou serviços semelhantes. Terceiro, você deve oferecer a eles uma maneira simples de recusar (opt-out) quando coletar os dados. Quarto, você deve incluir uma opção de exclusão em cada mensagem subsequente. Para um varejista online, isso funciona bem. Para um estabelecimento físico, é um pesadelo. Pense em um pub movimentado. Um cliente entra, compra uma cerveja e paga com aproximação. Você não recebe o e-mail dele. Se ele reservar uma mesa online, você pode receber um e-mail, mas o soft opt-in cobre apenas aquela pessoa específica que fez a reserva, não as outras cinco pessoas na mesa. E se você quiser enviar um e-mail sobre a inauguração de um novo hotel, em vez de apenas comida? A regra de produtos semelhantes restringe você. É aqui que o consentimento explícito muda o jogo. Em vez de depender de uma exceção estreita apenas para clientes pagantes, você captura o consentimento quando os visitantes se conectam ao seu WiFi. Com o Purple Engage, o Captive Portal solicita o e-mail deles e apresenta uma caixa de opt-in clara e desmarcada. Este é um consentimento livre, específico, informado e inequívoco sob o Artigo 4(11) do UK GDPR. Por que isso é melhor? Primeiro, cobre todos no estabelecimento, não apenas a pessoa que paga a conta. Você captura o grupo inteiro. Segundo, remove a restrição de produtos semelhantes. Com o consentimento explícito, você pode comercializar sua gama completa de serviços. Terceiro, o Purple Engage registra o carimbo de data/hora exato e o endereço IP do consentimento. Se o ICO solicitar provas, você terá um registro auditável. Ferramentas de e-mail genéricas como o Mailchimp enviam a campanha, mas não constroem a lista. A rede Purple constrói a lista para você, transformando o fluxo de pessoas anônimas em dados primários de escolha consciente. [6:00 - 8:00] Passos práticos e armadilhas Como você implementa isso na prática? Primeiro, não use caixas pré-assinaladas. O ICO já multou empresas por causa disso. O visitante deve assinalar a caixa ativamente. Segundo, mantenha o consentimento de marketing separado dos termos e condições do WiFi. O consentimento agrupado é inválido. Terceiro, certifique-se de que sua política de privacidade esteja vinculada diretamente na tela de login. Um erro comum é o uso de listas de terceiros. O soft opt-in nunca se aplica a listas compradas. Você deve obter os dados diretamente. Outra armadilha é a confusão entre B2B e B2C. Embora você possa enviar e-mails para endereços corporativos sob interesses legítimos, profissionais autônomos e e-mails de consumidores padrão como Gmail ou Outlook exigem consentimento explícito ou um soft opt-in válido. Para estabelecimentos, a grande maioria do seu tráfego é B2C. Trate todos sob as regras mais rígidas de B2C para garantir a segurança. [8:00 - 9:00] Perguntas e Respostas rápidas Vamos abordar uma pergunta rápida que ouvimos frequentemente de diretores de CRM. Podemos apenas presumir o consentimento se eles usarem nosso WiFi gratuito? Não. O silêncio ou a inatividade não constituem consentimento. Fornecer um endereço de e-mail para se conectar à internet é uma transação para acesso à rede, não um acordo para receber marketing. O opt-in de marketing deve ser uma ação afirmativa e separada. É por isso que o Captive Portal da Purple foi projetado para capturar esse consentimento de marketing específico de forma clara, antes de começarem a navegar. [9:00 - 10:00] Resumo e próximos passos Para resumir: o soft opt-in é uma base frágil para o marketing de estabelecimentos físicos. Ele perde a maior parte do seu fluxo de visitantes e restringe o que você pode dizer. O consentimento explícito capturado via Guest WiFi é robusto, escalável e segue o padrão da GDPR. Ele constrói um banco de dados de dados primários verificados automaticamente. Seus próximos passos: revise sua lista de e-mails atual. Você sabe exatamente como e quando cada pessoa fez o opt-in? Se você depende do soft opt-in, audite seus processos de acordo com as quatro condições da PECR. Para construir uma lista que cresça com segurança, conheça o Purple Engage para transformar o WiFi do seu estabelecimento em sua ferramenta mais poderosa de captação de contatos. Obrigado pela atenção.
Por que isso é importante para o seu estabelecimento
Para estabelecimentos físicos, o fluxo de pessoas é o seu principal ativo. Um cliente que entra pela porta só gera receita para aquela visita única. Para aumentar o valor do tempo de vida do cliente, você precisa alcançá-lo após a saída e dar-lhe um motivo para retornar. O e-mail marketing continua sendo o canal mais eficaz para isso, mas no Reino Unido ele é estritamente regulamentado. O Information Commissioner's Office (ICO) aplica o Privacy and Electronic Communications Regulations 2003 (PECR) juntamente com o UK GDPR. Enviar e-mails de marketing sem consentimento válido ou uma exceção legal corre o risco de multas pesadas e danos à reputação.
Muitos estabelecimentos tentam contar com a regra de "soft opt-in" para enviar e-mails a clientes antigos. Embora isso funcione para o e-commerce, é estruturalmente falho para hospitalidade, varejo e eventos. Se uma mesa de seis pessoas janta no seu restaurante e uma pessoa paga a conta, você só tem a oportunidade de coletar um endereço de e-mail. O soft opt-in deixa os outros cinco clientes anônimos. Pior ainda, se você tentar enviar um e-mail para o cliente que pagou sobre um serviço diferente - como uma estadia em hotel em vez do jantar - você violará as condições estritas do soft opt-in.
Para impulsionar visitas repetidas e maximizar a receita por envio, os estabelecimentos precisam de uma lista que se construa sozinha a partir de dados primários verificados e com opt-in. Ferramentas padrão de e-mail como Mailchimp ou Klaviyo são feitas para enviar campanhas, mas dependem que você forneça a lista. O Purple Engage coleta o consentimento explícito de opt-in com registro de data e hora no momento do login no WiFi, convertendo o fluxo de pessoas anônimas em um banco de dados de marketing em conformidade e escalonável. Para entender como funciona a captura de dados do início ao fim, consulte o nosso guia Guest WiFi email capture: how it works and what to expect.
O funcionamento: PECR e as limitações do soft opt-in
De acordo com o Regulamento 22 do PECR, você não pode enviar e-mails de marketing não solicitados para indivíduos sem consentimento específico. A única exceção é o soft opt-in, que permite enviar e-mails para clientes existentes sem consentimento explícito se - e somente se - você cumprir quatro condições estritas:
- Você coletou os dados de contato deles no decorrer de uma venda ou negociações para uma venda.
- O marketing é apenas em relação a produtos ou serviços semelhantes.
- Você forneceu uma maneira simples de recusar (opt-out) quando coletou os dados pela primeira vez.
- Você fornece uma opção clara de opt-out em cada mensagem subsequente.
Para um local físico, o soft opt-in é uma base frágil. Ele limita você apenas a compradores anteriores, excluindo visitantes, acompanhantes e potenciais clientes. A regra de "produtos semelhantes" restringe a venda cruzada entre diferentes tipos de locais ou marcas dentro do seu portfólio. Provar que você ofereceu um opt-out no ponto de venda é frequentemente difícil ao depender de sistemas de ponto de venda ou plataformas de reserva de terceiros. O ICO já multou empresas - incluindo um varejista do Reino Unido multado em £ 150.000 em 2024 - que enviaram e-mails de marketing para clientes não inscritos e argumentaram uma justificativa de soft opt-in que a empresa não conseguiu provar de fato (ICO Enforcement Register, 2024).
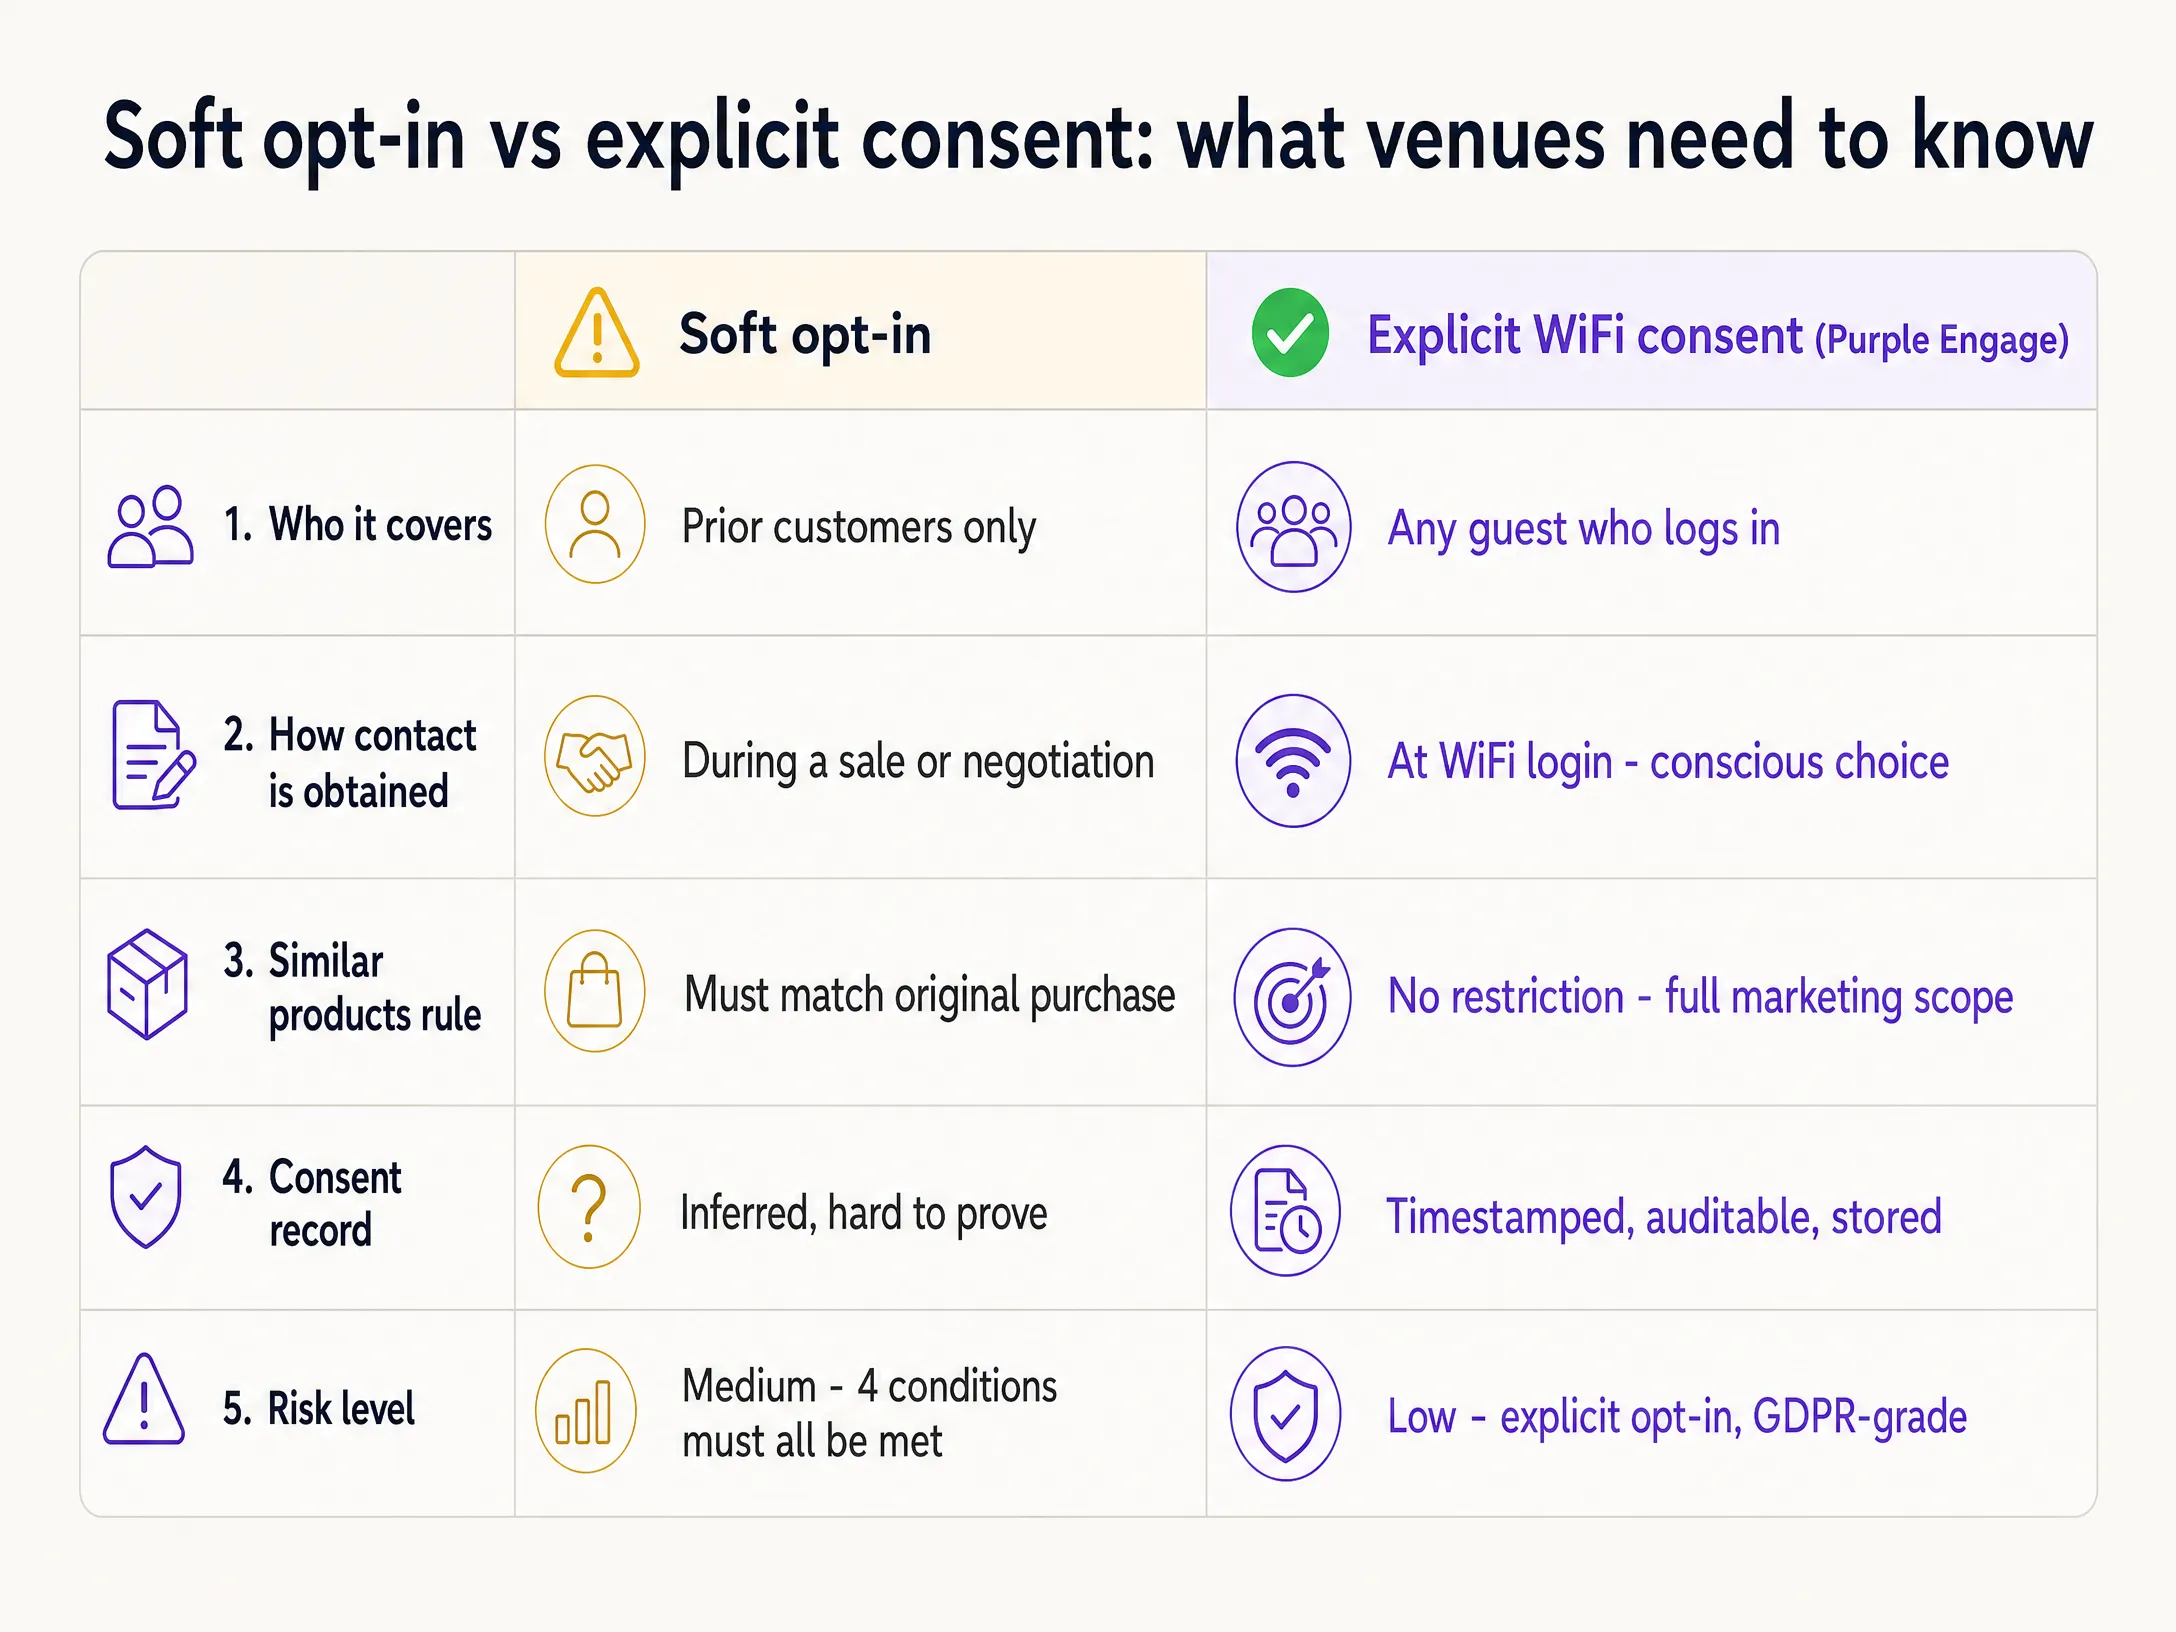
O consentimento explícito é a opção mais segura e lucrativa. De acordo com o Artigo 4(11) do UK GDPR, o consentimento deve ser livre, específico, informado e uma indicação inequívoca dos desejos do visitante. Ao garantir o consentimento explícito, você elimina totalmente as limitações do soft opt-in. Você pode promover sua gama completa de serviços para aqueles que optaram por participar, independentemente de terem feito uma compra ou não.
Como fazer isso com o seu Guest WiFi
O seu local já está oferecendo Guest WiFi. Ao integrar o Purple Engage, você pode converter um centro de custo em um mecanismo automatizado de criação de listas. Quando um visitante se conecta à sua rede, ele se depara com um Captive Portal - a página web necessária para interagir com o visitante antes de acessar a rede WiFi pública. Este portal exige que ele se autentique usando um formulário padrão ou login social.
Crucialmente, o portal apresenta uma caixa de opt-in clara e desmarcada para comunicações de marketing. Isso não é agrupado com os termos e condições do WiFi - o consentimento agrupado é ilegal sob o Artigo 7 do UK GDPR. O visitante toma uma decisão ativa e consciente de receber ofertas.
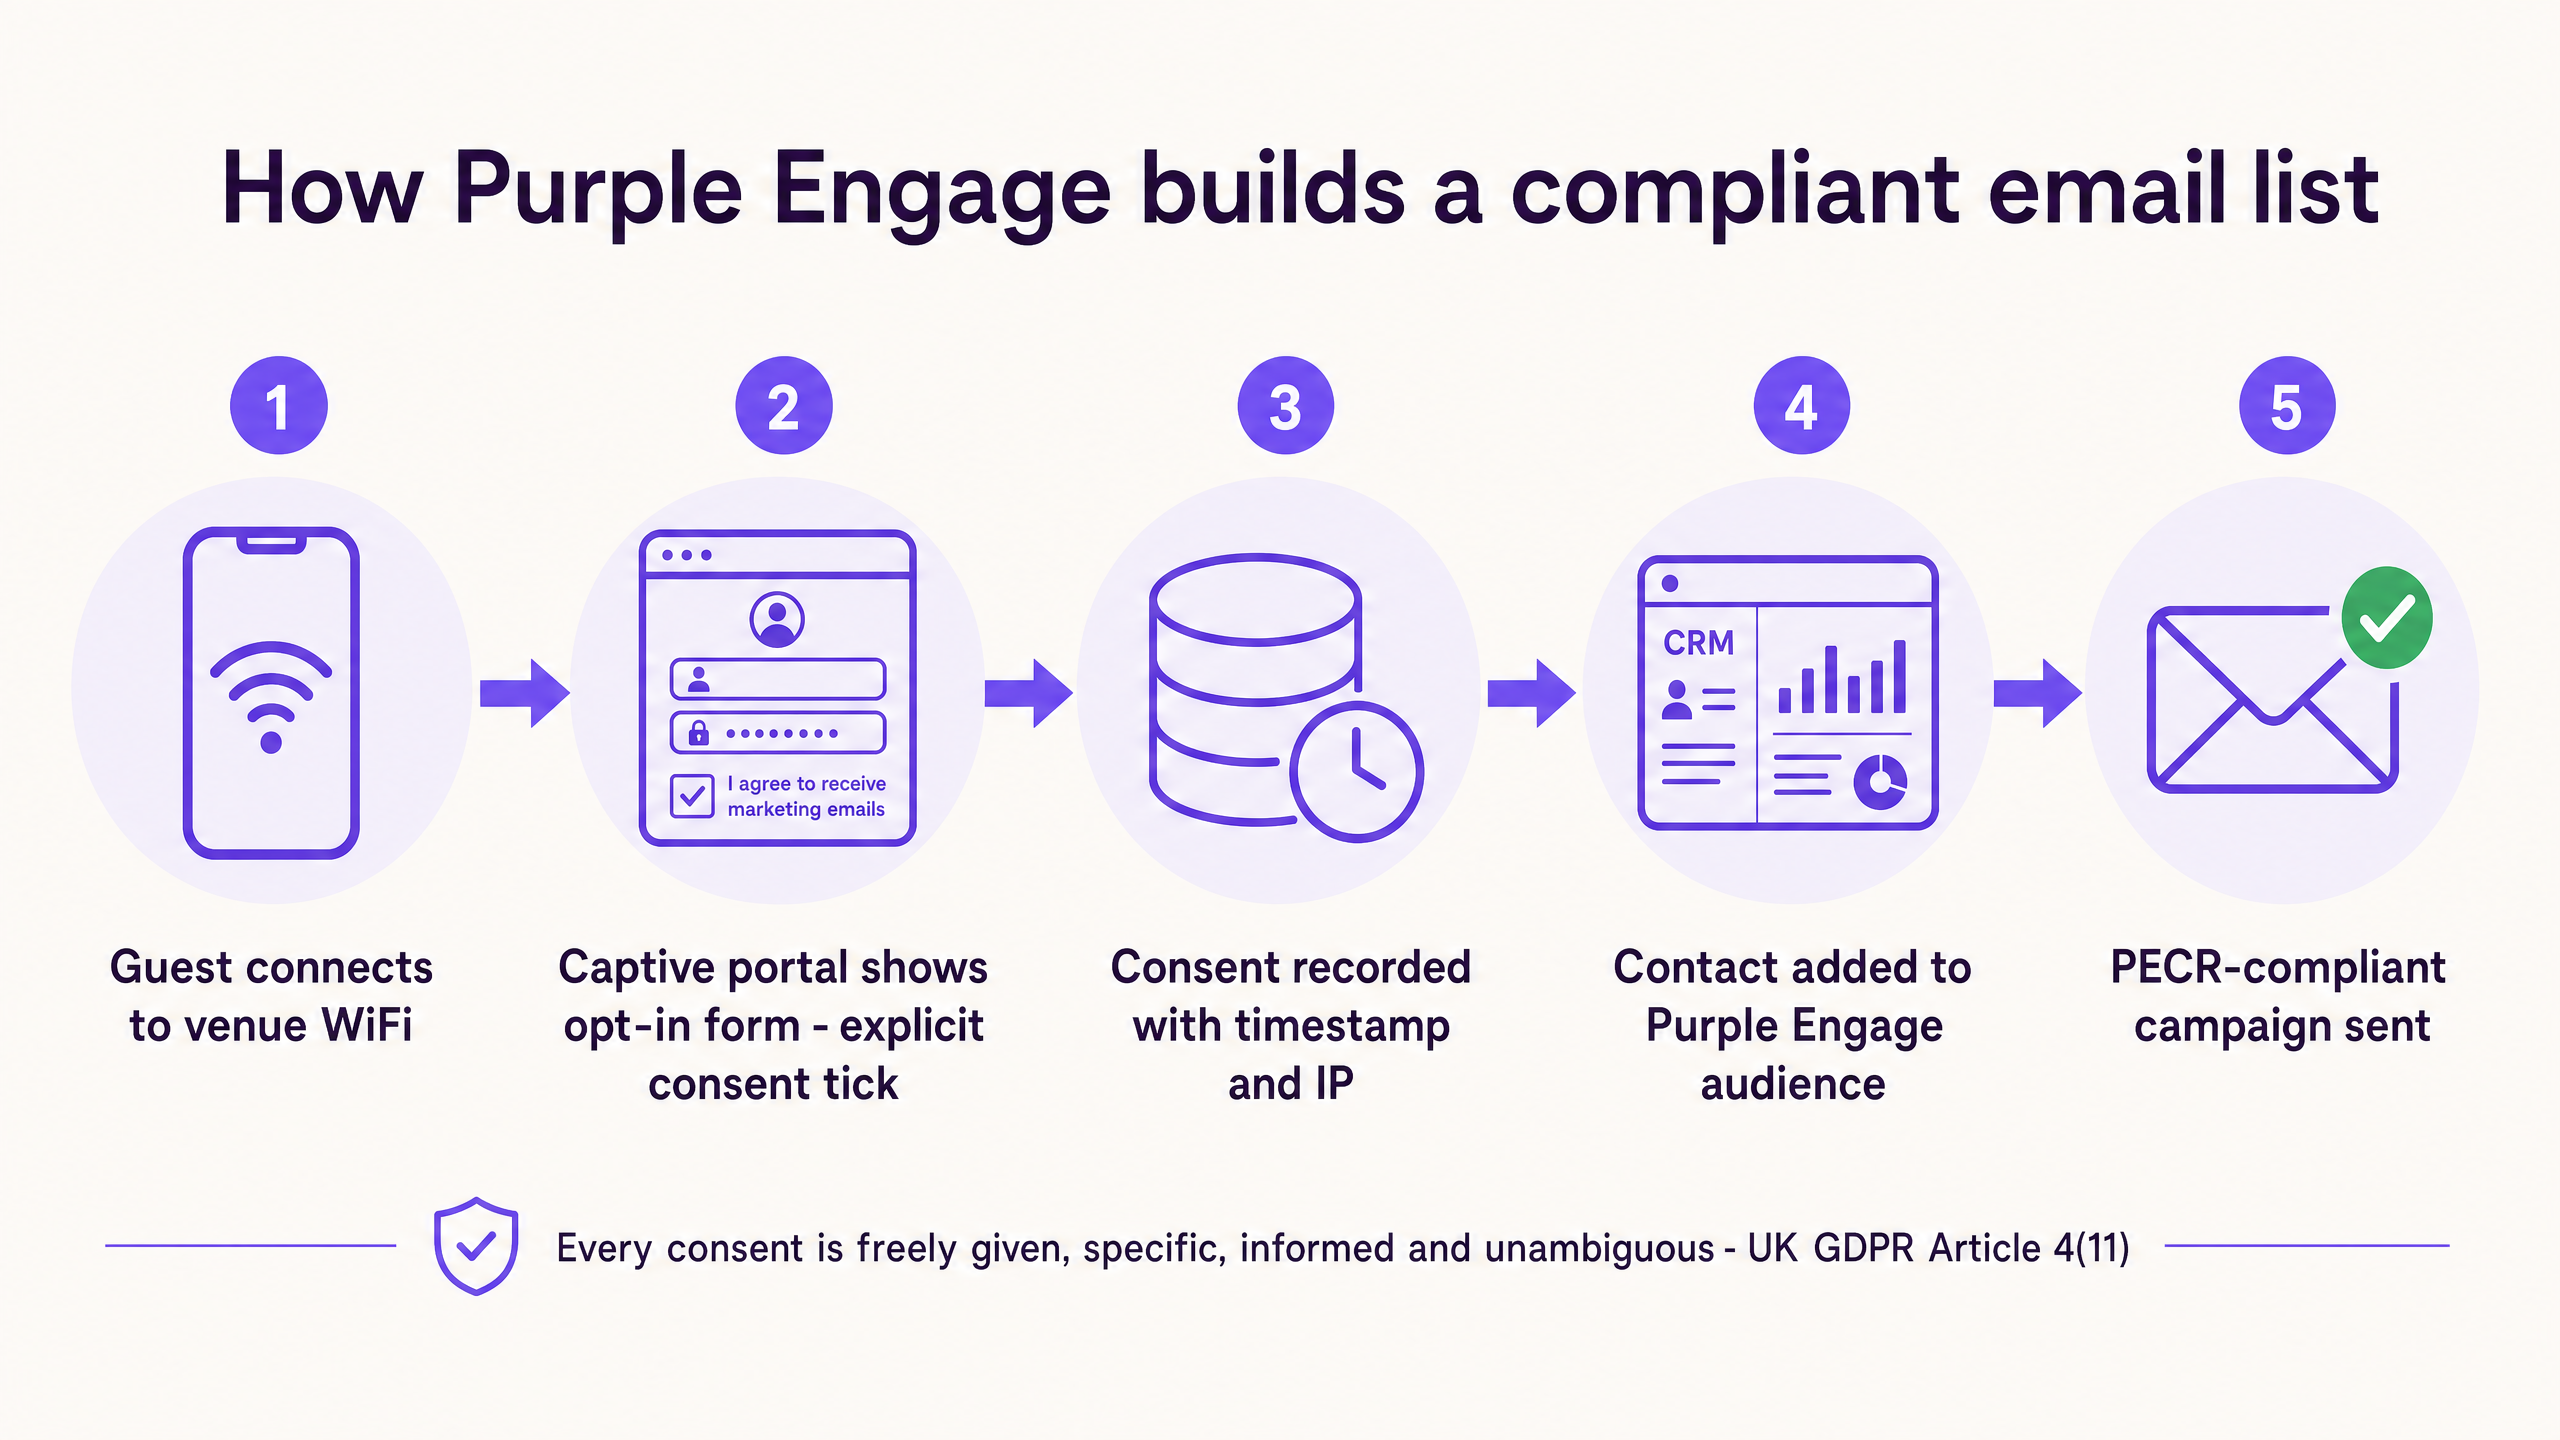
Quando o visitante marca a caixa, o Purple Engage registra a marca de data/hora exata, o endereço IP e o texto específico com o qual ele concordou. Isso cria um registro de consentimento auditável que atende aos mais altos padrões do UK GDPR. Os dados fluem diretamente para o seu CRM do Purple Engage, segmentando os visitantes com base em seus dados demográficos, frequência de visitas e tempo de permanência. A Purple opera em mais de 80.000 locais ativos e registrou 440 milhões de logins em 2024 (dados internos da Purple, 2024), fornecendo a você uma infraestrutura comprovada e de grande escala para essa abordagem.
O que enviar e quando
Depois de criar uma lista em conformidade com base no consentimento explícito, você pode executar campanhas direcionadas que geram fluxo de pessoas. O Purple Engage permite automatizar essas campanhas com base no comportamento do mundo real capturado pela rede WiFi.
Campanhas de boas-vindas: Envie um e-mail automatizado 24 horas após a primeira visita de um visitante. Agradeça pela presença e ofereça um pequeno incentivo para o retorno - um café cortesia ou 10% de desconto na próxima visita. Isso foca na janela crítica em que um visitante de primeira viagem decide se tornará um cliente regular.
Campanhas para clientes ausentes: Use dados de presença WiFi para identificar clientes que não visitam o local há 30 dias. Dispare automaticamente um e-mail de "sentimos sua falta" com uma oferta atraente. Como você possui o consentimento explícito, não fica dependente de um soft opt-in desatualizado de uma compra feita há meses.
Campanhas de cross-sell: Se um cliente visita o seu restaurante com frequência, envie um e-mail sobre seus próximos eventos com ingressos ou espaços para reserva privada. O soft opt-in poderia restringir isso como um produto diferente, mas o consentimento explícito do WiFi oferece a liberdade de promover todo o seu estabelecimento.
Medindo o que funciona
Métricas genéricas de e-mail, como taxas de abertura e taxas de clique, contam apenas metade da história. A verdadeira medida do marketing para estabelecimentos físicos é se o e-mail gerou uma visita física e receita.
Como o Purple Engage vincula o perfil de e-mail à presença do dispositivo na rede, você pode medir a atribuição offline. Quando você envia uma campanha para 10.000 clientes que realizaram o opt-in, o Purple monitora quantos desses dispositivos específicos retornam ao seu estabelecimento nos sete dias seguintes.
Foque nestas três métricas:
| Métrica | O que ela indica |
|---|---|
| Taxa de opt-in no login do WiFi | A porcentagem de clientes que marcam ativamente a caixa de consentimento |
| Taxa de retorno de visitas | A porcentagem de destinatários de e-mail que retornam fisicamente ao estabelecimento |
| Receita por envio | A estimativa de gastos gerada pelos clientes que retornaram |
Por onde começar
Para se afastar dos riscos do soft opt-in e construir uma lista de e-mails em conformidade e de alto desempenho, siga estes passos em ordem:
- Audite sua lista atual. Identifique quais contatos dependem do soft opt-in e se você pode comprovar todas as quatro condições da PECR para cada um deles.
- Implante um Captive Portal. Configure o Purple com uma tela de login personalizada com sua marca em todos os seus estabelecimentos.
- Configure o consentimento explícito. Certifique-se de que a caixa de opt-in de marketing esteja desmarcada por padrão e explique claramente o que o cliente receberá.
- Automatize as mensagens de boas-vindas. Configure uma automação no Purple Engage para enviar e-mails aos novos opt-ins em até 24 horas para garantir aquela segunda visita.
- Monitore os retornos offline. Acompanhe o painel para ver quantos e-mails estão se convertendo em fluxo de visitantes físicos.
Para um passo a passo detalhado sobre o mecanismo de captura, consulte Captura de e-mail com WiFi de convidados: como funciona e o que esperar.
Referências
[1] Information Commissioner's Office, "Electronic mail marketing," Guide to Privacy and Electronic Communications Regulations. https://ico.org.uk/for-organisations/direct-marketing-and-privacy-and-electronic-communications/guide-to-pecr/electronic-and-telephone-marketing/electronic-mail-marketing/
[2] Information Commissioner's Office, "How do we comply with the PECR electronic mail marketing rules?" Guidance on direct marketing using electronic mail. https://ico.org.uk/for-organisations/direct-marketing-and-privacy-and-electronic-communications/guidance-on-direct-marketing-using-electronic-mail/how-do-we-comply-with-the-pecr-electronic-mail-marketing-rules/
[3] GDPR Local, "PECR Compliance Explained: What Every Email Marketer Needs to Know," Maio de 2025. https://gdprlocal.com/gdpr-newsletter-compliance/
[4] MailGraf, "UK GDPR Email Marketing: Compliance Guide (2026)," Maio de 2026. https://mailgraf.com/blog/uk-gdpr-email-marketing-guide
[5] Dados internos da Purple, 2024. Mais de 80.000 locais ativos, 440 milhões de logins em 2024.