
E-mail marketing em conformidade com o GDPR para espaços físicos: uma checklist prática
Esta checklist prática orienta os profissionais de marketing de espaços físicos através dos aspetos essenciais do e-mail marketing em conformidade com o GDPR.
Listen to this guide
Read the transcript
Bem-vindo à série de marketing do Purple Engage. Sou o seu anfitrião e hoje vamos falar sobre algo que todos os profissionais de marketing de espaços físicos precisam de dominar: o marketing por email em conformidade com o GDPR. Quer faça a gestão de um grupo de restaurantes, um hotel, um bar ou uma cadeia de retalho, este episódio disponibiliza-lhe uma lista de verificação em linguagem simples que pode colocar em prática hoje mesmo. Comecemos por perceber por que razão isto é importante. --- Por que razão é importante --- Aqui está a verdade desconfortável. A maioria dos espaços físicos dispõe de uma mina de ouro em termos de tráfego pedonal e não faz quase nada com ela. Os clientes entram, gastam dinheiro e saem. Sem acompanhamento. Sem motivos para regressar. Sem relação. O marketing por email resolve isso. Um email enviado no momento certo a um cliente que nos visitou há três semanas pode fazê-lo voltar. Uma oferta de aniversário enviada a um cliente que partilhou os seus dados ao iniciar sessão pode gerar uma reserva que, de outra forma, nunca teria acontecido. Os espaços físicos que utilizam o Purple Engage registam taxas de abertura superiores a 40% em listas de dados primários (first-party data), comparativamente às médias do setor de cerca de 21% para listas compradas ou obtidas por extração de dados. Essa diferença chama-se consentimento. Quando alguém escolhe ativamente receber notícias suas, lê o que lhe envia. Mas há um pormenor. Ao abrigo do GDPR - o Regulamento Geral sobre a Proteção de Dados - não pode simplesmente recolher endereços de email e começar a enviar mensagens. Precisa de um consentimento explícito, informado e livremente fornecido. E precisa de conseguir prová-lo. Se falhar neste aspeto, arrisca-se a multas de até 20 milhões de euros ou 4% da faturação anual global, consoante o valor que for mais elevado. O ICO - o Information Commissioner's Office no Reino Unido - aplicou mais de 7 milhões de libras em multas apenas em 2023 por falhas no consentimento de marketing. A boa notícia? Se captar o consentimento corretamente no momento de início de sessão no WiFi, já terá feito a maior parte do trabalho. É exatamente para isso que o Purple Engage foi desenvolvido. --- A abordagem --- Deixe-me apresentar-lhe os cinco pilares do marketing por email em conformidade com o GDPR para espaços físicos. Primeiro pilar: captação de consentimento. O GDPR exige que o consentimento seja livremente fornecido, específico, informado e inequívoco. Em linguagem simples, isto significa que o seu cliente precisa de assinalar ativamente uma caixa - não uma caixa pré-assinalada, nem uma cláusula oculta nos seus termos - para dizer "sim, quero receber emails de marketing da vossa parte". Quando um cliente se liga ao WiFi do seu espaço através do Purple Engage, visualiza um Captive Portal - uma splash page que é carregada antes de aceder à internet. Essa página inclui uma caixa de seleção de opt-in claramente identificada. A redação é importante. Deve dizer algo como: "Gostaria de receber ofertas e novidades do The Crown Hotel. Posso anular a subscrição a qualquer momento." Curto, claro, honesto. Sem jargão jurídico. A caixa de seleção deve estar desmarcada por predefinição. Marcá-la deve ser uma escolha ativa do cliente. É isso que constitui um opt-in de escolha consciente - e essa é a expressão que utilizamos na Purple porque traduz exatamente o que o GDPR exige. Segundo pilar: registos de consentimento. Capturar o consentimento não é suficiente. É necessário ser capaz de o provar. Ao abrigo do Artigo 7.º do GDPR, se for contestado por um convidado ou investigado por um regulador, deve demonstrar que o consentimento foi dado. Isso significa registar a marca temporal de quando o consentimento foi dado, a fonte - neste caso, o portal de login de WiFi - o texto exato com o qual o convidado concordou e a versão da sua política de privacidade que estava em vigor no momento. O Purple Engage regista tudo isto automaticamente. Cada opt-in possui uma marca temporal, é associado ao local e armazenado no perfil do convidado. Se a autoridade de controlo alguma vez o questionar, pode extrair o registo de consentimento em segundos. Terceiro pilar: armazenamento e segurança de dados. Ao abrigo do GDPR, os dados pessoais - incluindo endereços de email - devem ser armazenados de forma segura e, para organizações do Reino Unido e da UE, dentro do Reino Unido ou da UE, ou num país que tenha um acordo de adequação com o Reino Unido ou a UE. A infraestrutura da Purple é certificada pela norma ISO 27001 e está em conformidade com o GDPR. Os dados são armazenados em centros de dados sediados na UE. Não precisa de se preocupar com problemas de transferência transfronteiriça de dados ao utilizar o Purple Engage. Também precisa de garantir que apenas o pessoal autorizado pode aceder aos dados dos seus convidados. O Purple Engage utiliza controlos de acesso baseados em funções, para que o seu gestor de marketing possa executar campanhas sem poder exportar a base de dados completa. Quarto pilar: mecanismos de opt-out. Cada email de marketing que envia deve incluir um link de cancelamento de subscrição claro e funcional. Ao abrigo do GDPR, um pedido de opt-out deve ser atendido prontamente - as diretrizes regulatórias recomendam que seja feito num prazo razoável, sendo que as boas práticas apontam para um período de 10 dias úteis. Na prática, o Purple Engage processa os cancelamentos de subscrição automaticamente. Quando um convidado clica em cancelar subscrição, é adicionado à sua lista de supressão imediatamente. Não receberá outro email seu. Não precisa de gerir isto manualmente. A lista de supressão é crítica. Não basta eliminar alguém da sua lista ativa. Precisa de manter um registo de que a pessoa optou por sair, para que, se o endereço de email dela for adicionado novamente mais tarde - por exemplo, através de uma importação de dados - o sistema saiba que não lhe deve enviar emails. O Purple Engage mantém esta lista de supressão de forma automática. Quinto pilar: retenção e higiene de dados. O princípio da limitação da conservação do GDPR diz que não deve reter dados pessoais por mais tempo do que o necessário. Para o marketing por email, isso significa que precisa de uma política de retenção de dados. Uma abordagem sensata para a maioria dos locais é rever o consentimento a cada 24 meses. Se um convidado não interagiu com nenhum dos seus emails em dois anos e não visitou o seu local, o consentimento dele pode já não ser significativo. Envie um email de re-consentimento. Se não responderem, remova-os da sua lista ativa. Isto não é apenas um exercício de conformidade. É também bom marketing. Uma lista limpa e ativa terá sempre um desempenho superior a uma lista grande e desatualizada. A entregabilidade melhora. As taxas de abertura melhoram. A receita por envio melhora. --- Passos práticos e armadilhas --- Agora, permita-me apresentar a checklist prática. Estes são os dez aspetos que precisa de ter em vigor antes de enviar a sua primeira campanha. Um. Consentimento recolhido no acesso ao WiFi com uma caixa de seleção de aceitação desmarcada e um texto claro. Dois. Registo automático da data/hora e da origem do consentimento em cada perfil de convidado. Três. Política de privacidade associada no momento do consentimento - a página splash deve incluir um link para a sua política de privacidade completa. Quatro. E-mail de boas-vindas enviado nas primeiras 24 horas após a aceitação. Este é o seu e-mail com melhor desempenho. As taxas de abertura dos e-mails de boas-vindas rondam em média os 50% ou mais. Não o desperdice. Cinco. Link de cancelamento de subscrição em todos os e-mails, claramente visível - e não oculto em letras pequenas no rodapé. Seis. Pedidos de exclusão processados em 10 dias úteis. Com o Purple Engage, isto é automático. Sete. Dados armazenados no Reino Unido, na UE ou num país com decisão de adequação. Verifique com a sua plataforma de e-mail se não estiver a utilizar o Purple Engage. Oito. Lista de supressão mantida e respeitada. Nunca importe uma lista sem a verificar primeiro em relação à sua lista de supressão. Nove. Registos de consentimento disponíveis para auditoria. Deve ser capaz de exportar um relatório de consentimento a qualquer momento. Dez. Revisão anual da higiene dos consentimentos. Defina um lembrete no calendário. Reveja a sua lista uma vez por ano. Volte a solicitar o consentimento a qualquer pessoa que tenha estado inativa durante 18 meses ou mais. Agora, as armadilhas. O erro mais comum que vejo os locais cometerem é importar uma lista de um sistema anterior sem verificar a origem do consentimento. Só porque alguém forneceu o seu endereço de e-mail para o seu antigo programa de fidelização não significa que tenha consentido em receber e-mails do seu novo CRM. Se não conseguir provar o consentimento, não lhes envie e-mails. A segunda armadilha é o texto de consentimento vago. "Aceito os termos e condições" não abrange e-mails de marketing. O consentimento deve ser específico. Se deseja enviar e-mails promocionais, a sua caixa de seleção de aceitação deve dizê-lo explicitamente. A terceira armadilha é ignorar as exclusões tácitas. Alguns convidados não vão clicar em cancelar subscrição - vão simplesmente deixar de abrir os seus e-mails. Após seis meses de zero interação, trate-os como efetivamente excluídos. Deixe de lhes enviar e-mails ou envie um e-mail de reativação antes de o fazer. - Perguntas e Respostas Rápidas - Deixe-me responder a algumas perguntas que ouço regularmente da parte de profissionais de marketing de locais físicos. Pergunta: Posso utilizar interesses legítimos em vez de consentimento para marketing por e-mail? Resposta: Em teoria, sim - o GDPR permite interesses legítimos como base jurídica. Mas as orientações da ICO para marketing direto são claras: o consentimento é a base preferencial e os interesses legítimos são mais difíceis de defender no caso de e-mails promocionais para consumidores. Opte pelo consentimento. É mais transparente, mais defensável e, na verdade, produz melhores resultados porque a sua lista está mais interessada. Pergunta: Preciso de uma autorização de aceitação separada para marketing por SMS? Resposta: Sim. O consentimento para e-mail não abrange SMS. Se deseja enviar mensagens de texto, precisa de uma autorização de aceitação separada para esse canal. O Purple Engage suporta a recolha de consentimento multicanal - pode adicionar uma caixa de seleção de aceitação de SMS ao lado da aceitação de e-mail na sua página splash. Pergunta: O que acontece se um visitante me pedir para apagar todos os seus dados? Resposta: Trata-se de um Pedido de Acesso do Titular dos Dados ou de um pedido de Direito ao Apagamento ao abrigo dos Artigos 15 e 17 do GDPR. Tem um mês para responder. O Purple Engage permite-lhe eliminar um perfil de visitante da plataforma. Tenha em atenção que é obrigado a manter alguns registos por razões legais ou financeiras - por exemplo, registos de transações - mas os dados de marketing devem ser eliminados de imediato. --- Resumo e próximos passos --- Deixe-me resumir tudo isto. O marketing por e-mail em conformidade com o GDPR para espaços físicos não é complicado, mas exige disciplina. A base é o consentimento - explícito, com carimbo de data/hora e comprovável. Construa sobre essa base com armazenamento de dados limpo, processamento automático de exclusão (opt-out) e higiene regular da lista, e terá um programa que é legalmente seguro e comercialmente eficaz. Os espaços que fazem isto bem estão a construir algo que o Mailchimp, o Klaviyo e o HubSpot não lhes podem dar: uma lista que se constrói a si própria a partir de visitantes reais que fizeram uma escolha consciente para receber comunicações da sua parte. Trata-se de dados primários (first-party data). E num mundo onde os cookies de terceiros estão a desaparecer e os custos de media paga estão a aumentar, os dados primários são o ativo de marketing mais valioso que pode possuir. O Purple Engage recolhe consentimentos de escolha consciente no login do WiFi, regista com carimbo de data/hora cada registo de consentimento e gere as anulações de subscrição de forma automática. A conformidade com o GDPR está integrada - e não adicionada à posteriori. Os seus próximos passos são simples. Primeiro, audite o seu processo atual de recolha de consentimento. A sua caixa de seleção de opt-in está desmarcada por predefinição? O texto é específico para e-mails de marketing? Segundo, verifique o seu armazenamento de dados. Onde estão guardados os dados dos seus visitantes e estão em conformidade com o GDPR? Terceiro, teste o seu fluxo de anulação de subscrição. Clique no link de cancelamento num dos seus próprios e-mails e verifique se funciona e se a exclusão é processada no prazo de 10 dias. Se quiser ver como o Purple Engage gere tudo isto de forma automática, visite purple.ai e conheça o produto Engage. Também pode encontrar o nosso guia completo de segmentação de e-mail na secção de guias de marketing do site. Obrigado por ouvir. Vemo-nos no próximo episódio.
Por que isto é importante para o seu espaço
A maioria dos espaços tem uma mina de ouro de visitantes presenciais, mas quase não faz nada com ela. Os clientes chegam, gastam dinheiro e vão-se embora. Não existe acompanhamento. Não há razão para regressarem. Não há relação.
O marketing por email resolve este problema. Um email enviado no momento certo a um cliente que visitou o espaço há três semanas pode fazê-lo voltar. Uma oferta de aniversário enviada a um cliente que indicou os seus dados ao iniciar sessão pode gerar uma reserva que, de outra forma, nunca teria acontecido. Os espaços que utilizam o Purple Engage registam taxas de abertura superiores a 40% em listas de dados originais, em comparação com uma média do setor de cerca de 21% para listas compradas ou recolhidas sem consentimento. A razão desta diferença é o consentimento. Quando alguém escolhe ativamente receber as suas comunicações, lê os emails que envia.
Mas há um pormenor. Ao abrigo do GDPR, não pode simplesmente recolher endereços de email e começar a enviar mensagens. Precisa de um consentimento claro, informado e livremente prestado. E tem de conseguir prová-lo. Errar neste ponto pode custar-lhe multas de até 20 milhões de euros ou 4% do volume de negócios anual global, consoante o que for mais elevado.
A boa notícia é que, se recolher o consentimento corretamente durante o início de sessão no Guest WiFi, já fez mais de metade do caminho. O Purple Engage foi concebido precisamente para fazer isto.
O método
Vamos analisar os cinco pilares do marketing por email em conformidade com o GDPR para espaços.
Pilar 1: Recolha de consentimento
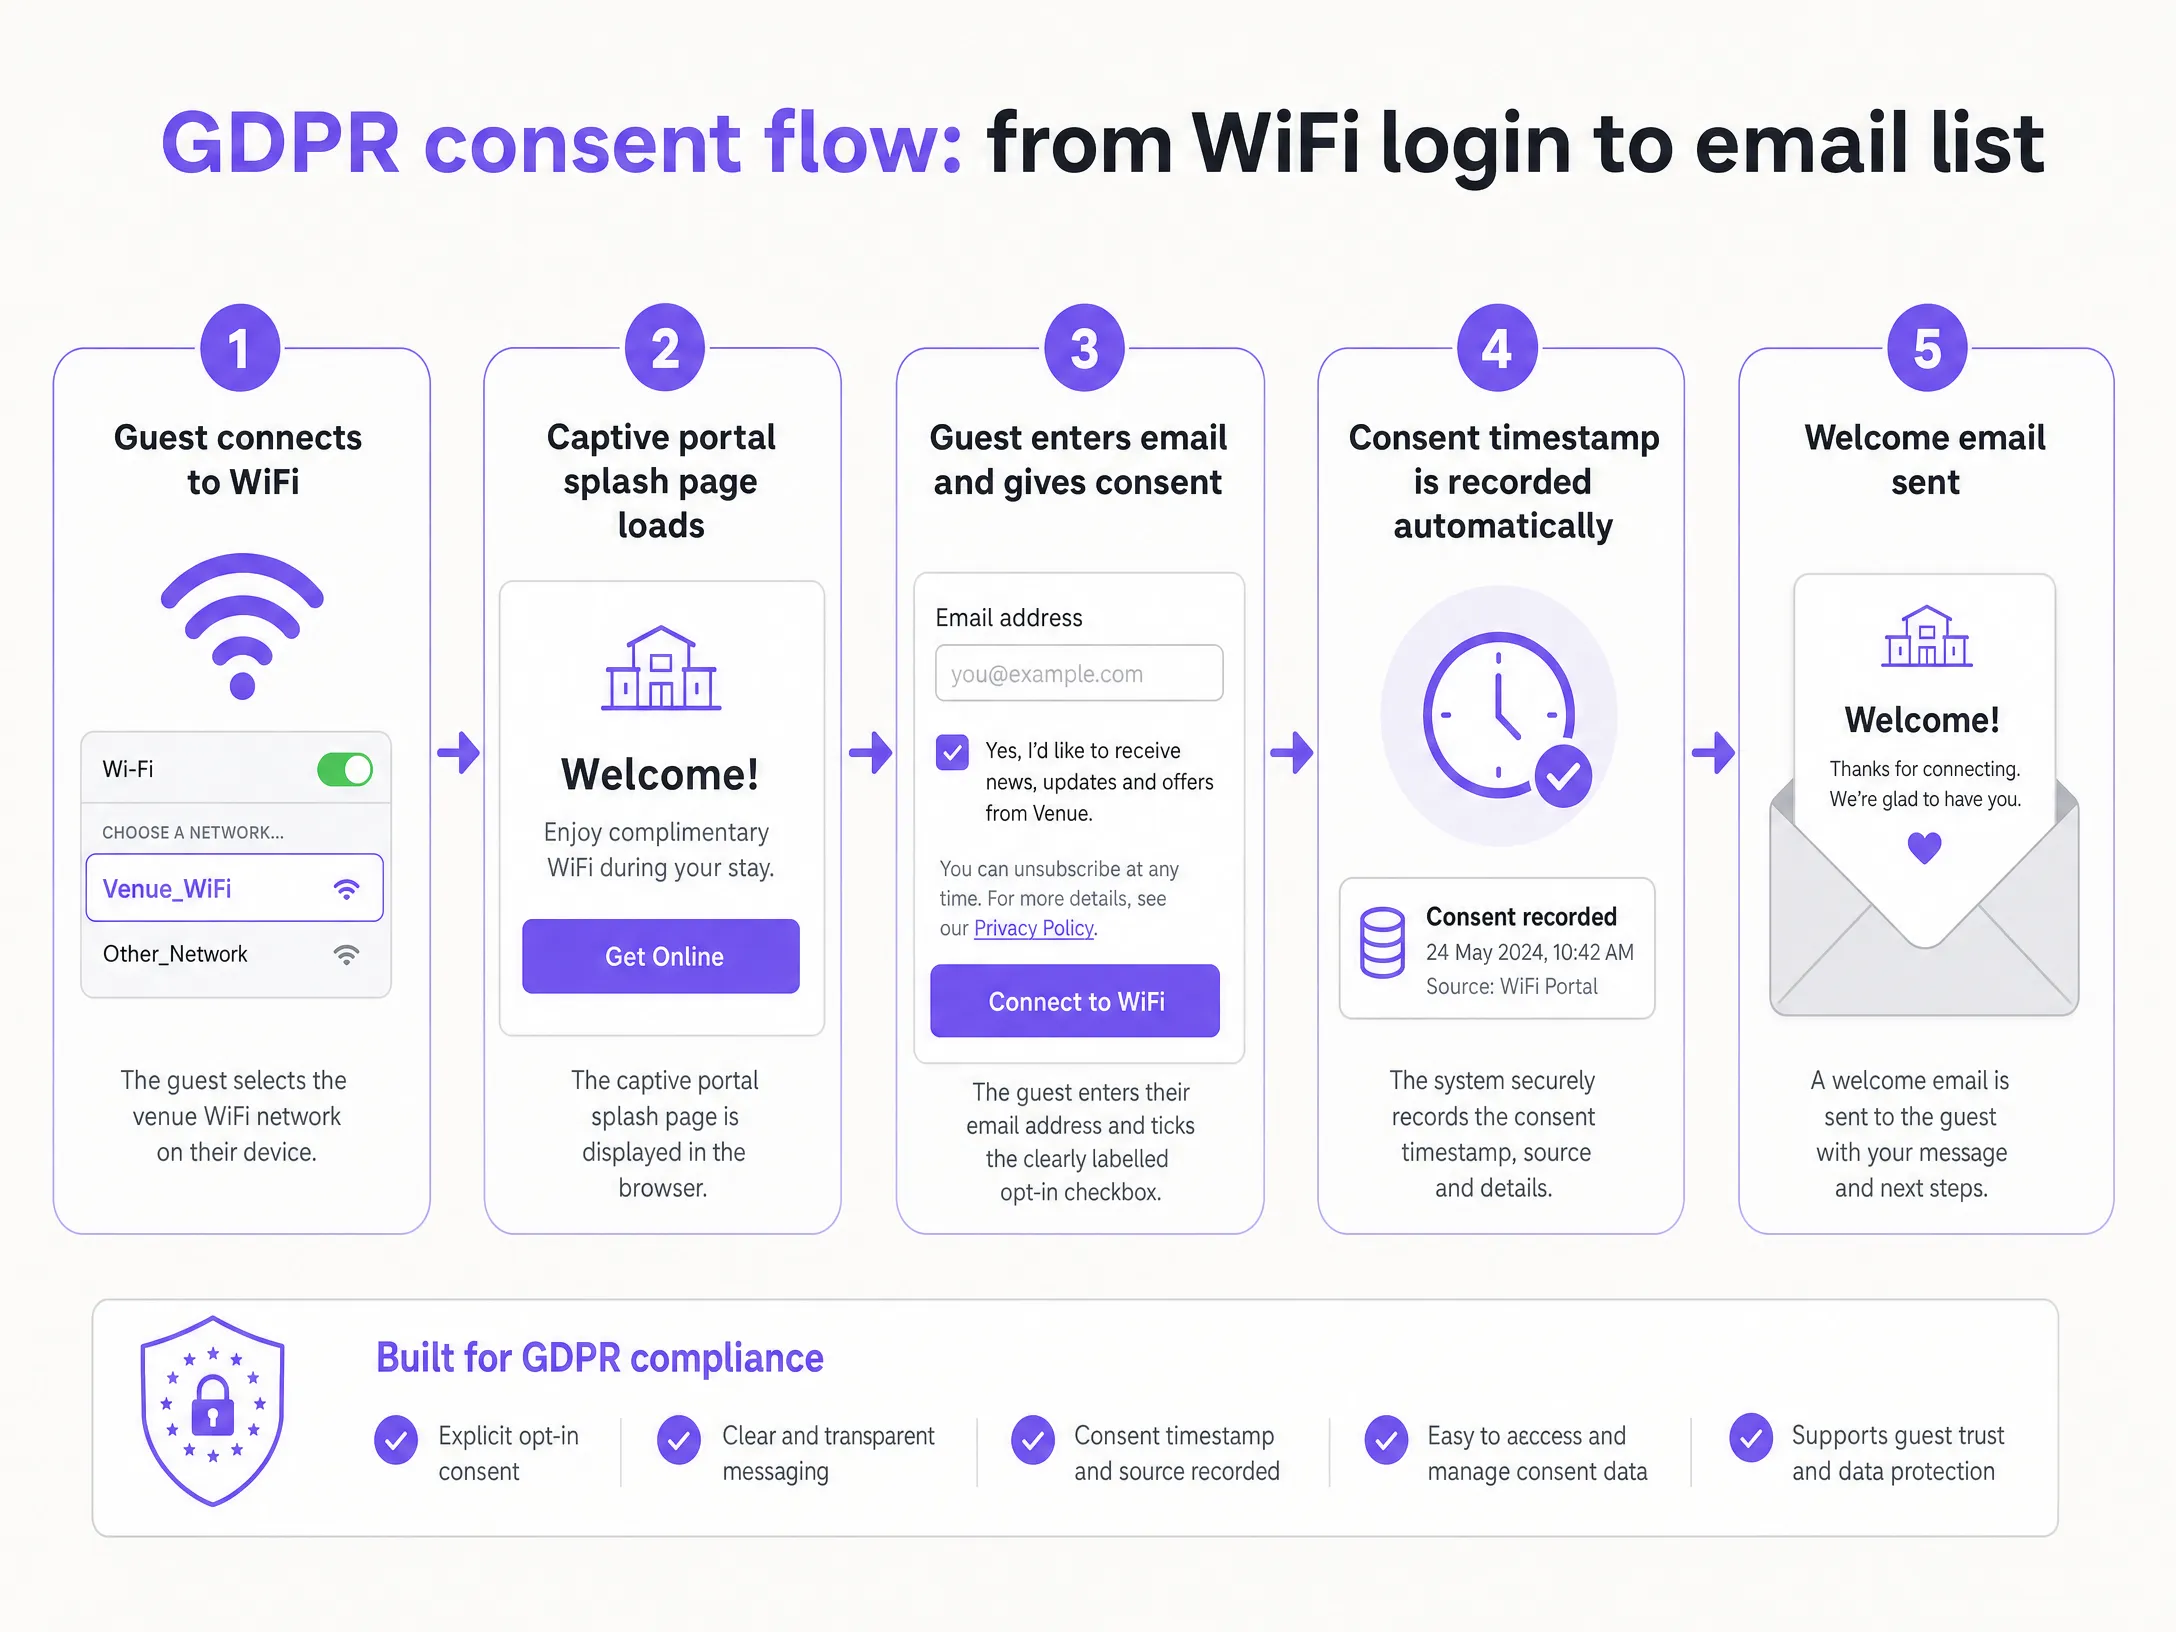
O GDPR exige que o consentimento seja livremente prestado, específico, informado e inequívoco. Em termos simples, isto significa que o seu cliente deve assinalar ativamente uma caixa - não uma caixa pré-assinalada, nem uma cláusula oculta nos seus termos e condições - para dizer sim, quero receber emails de marketing do seu espaço.
Quando um cliente se liga ao WiFi do seu espaço através do Purple Engage, vê um Captive Portal - uma página de entrada que carrega antes de ficar online. Nessa página, existe uma caixa de seleção de adesão claramente identificada. A linguagem utilizada é importante. Deve ser algo como: "Gostaria de receber ofertas e novidades do The Crown Hotel. Posso anular a subscrição a qualquer momento." Curto, claro, honesto. Sem termos jurídicos complexos.
A caixa de seleção deve estar desmarcada por defeito. Assinalá-la tem de ser uma escolha ativa do cliente. É isto que constitui uma adesão por escolha consciente - e esta é a expressão que utilizamos na Purple porque traduz exatamente o que o GDPR exige.
Pilar 2: Registos de consentimento
Recolher o consentimento não é suficiente. Deve ser capaz de o provar. Ao abrigo do Artigo 7.º do GDPR, se for contestado por um convidado ou investigado por um organismo regulador, deve provar que o consentimento foi dado. Isto significa registar a marca temporal de quando o consentimento foi dado, a fonte - neste caso, o portal de login de WiFi - o texto exato com o qual o convidado concordou e qual a versão da sua política de privacidade que estava ativa no momento.
O Purple Engage regista tudo isto automaticamente. Cada opt-in é marcado temporalmente, associado ao local e armazenado no perfil do convidado. Se o ICO alguma vez investigar, pode obter o registo de consentimento em segundos.
Pilar 3: Armazenamento e segurança de dados
Ao abrigo do GDPR, os dados pessoais - incluindo endereços de email - devem ser armazenados de forma segura e, para organizações do Reino Unido e da UE, dentro do Reino Unido ou da UE, ou num país que tenha um acordo de adequação com o Reino Unido ou a UE. A infraestrutura da Purple é certificada pela ISO 27001 e está em conformidade com o GDPR. Os dados são armazenados em centros de dados sediados na UE. Não precisa de se preocupar com problemas de transferência transfronteiriça de dados quando utiliza o Purple Engage.
Também precisa de garantir que apenas o pessoal autorizado pode aceder aos dados dos seus convidados. O Purple Engage utiliza o controlo de acesso baseado em funções, para que o seu gestor de marketing possa executar campanhas sem exportar toda a base de dados.
Pilar 4: Mecânica de opt-out
Todos os emails de marketing que enviar devem conter um link de cancelamento de subscrição claro e funcional. Ao abrigo do GDPR, um pedido de opt-out deve ser processado rapidamente - dentro de um prazo razoável, de acordo com as diretrizes do ICO, sendo que a boa prática é no prazo de 10 dias úteis. Na realidade, o Purple Engage processa os cancelamentos de subscrição automaticamente. Quando um convidado clica em cancelar subscrição, é imediatamente adicionado à sua lista de supressão. Não voltará a receber outro email seu. Não tem de gerir isto manualmente.
A lista de supressão é crucial. Apagar simplesmente alguém da sua lista ativa não é suficiente. Deve manter um registo de que a pessoa optou por sair, para que se o seu endereço de email for adicionado novamente mais tarde - por exemplo, através de uma importação de dados - o sistema saiba que não deve enviar-lhe emails. O Purple Engage mantém esta lista de supressão de forma automática.
Pilar 5: Retenção e higiene de dados
O princípio da limitação de armazenamento do GDPR estabelece que não deve guardar dados pessoais por mais tempo do que o necessário. Para o marketing por email, isto significa que precisa de uma política de retenção de dados. Uma abordagem sensata para a maioria dos locais é rever o consentimento a cada 24 meses. Se um convidado não interagiu com nenhum dos seus emails e não visitou o seu local em dois anos, o seu consentimento pode já não ser significativo. Envie um email de novo consentimento. Se não responderem, remova-os da sua lista ativa.
Isto não é apenas um exercício de conformidade. É também uma boa prática de marketing. Uma lista limpa e ativa terá sempre um desempenho superior a uma lista grande mas inativa. A entregabilidade melhora. As taxas de abertura aumentam. A receita por email aumenta.
Como fazer isto com o seu WiFi de Convidados
Os locais que acertam nesta estratégia estão a construir algo que o Mailchimp, Klaviyo e HubSpot não lhes podem dar: uma lista que se constrói a si mesma a partir de clientes reais que fizeram uma escolha consciente de receber comunicações suas. Isto são dados de primeira entidade (first-party data). E num mundo onde os cookies de terceiros estão a desaparecer e os custos dos meios pagos estão a aumentar, os dados de primeira entidade são o ativo de marketing mais valioso que possui.
O Purple Engage capta consentimentos por escolha consciente durante o início de sessão no WiFi, regista a data/hora de cada consentimento e gere os cancelamentos de subscrição de forma automática. A conformidade com o GDPR está integrada de raiz - não apenas adicionada como um extra.
Para saber mais sobre como segmentar estes dados, leia o nosso guia Email segmentation for venues: a practical guide.
O que enviar e quando enviar
Depois de ter uma lista com consentimento, precisa de enviar emails que gerem receita.
Emails de boas-vindas Envie este email num prazo de 24 horas após o consentimento. Este é o seu email com melhor desempenho. Os emails de boas-vindas têm uma taxa de abertura média de 50% ou superior. Inclua uma oferta clara para incentivar uma nova visita.
Ofertas de aniversário Se recolher a data de nascimento no início de sessão, configure um email de aniversário automatizado 14 dias antes da data. Isto impulsiona reservas de grupo de elevado valor.
Campanhas de reativação Envie uma oferta aos clientes que não visitam o seu espaço há 90 dias. Isto transforma visitantes ocasionais em clientes habituais e leais.
Medir o que funciona
Não meça apenas as aberturas e os cliques. Meça as visitas repetidas e a receita.
Como o Purple Engage monitoriza os inícios de sessão no WiFi, pode ver quando um cliente regressa ao seu espaço após receber um email. Isto é atribuição em circuito fechado real. Saberá exatamente quanta receita o seu marketing por email está a gerar.
Por onde começar
Os seus próximos passos são simples.
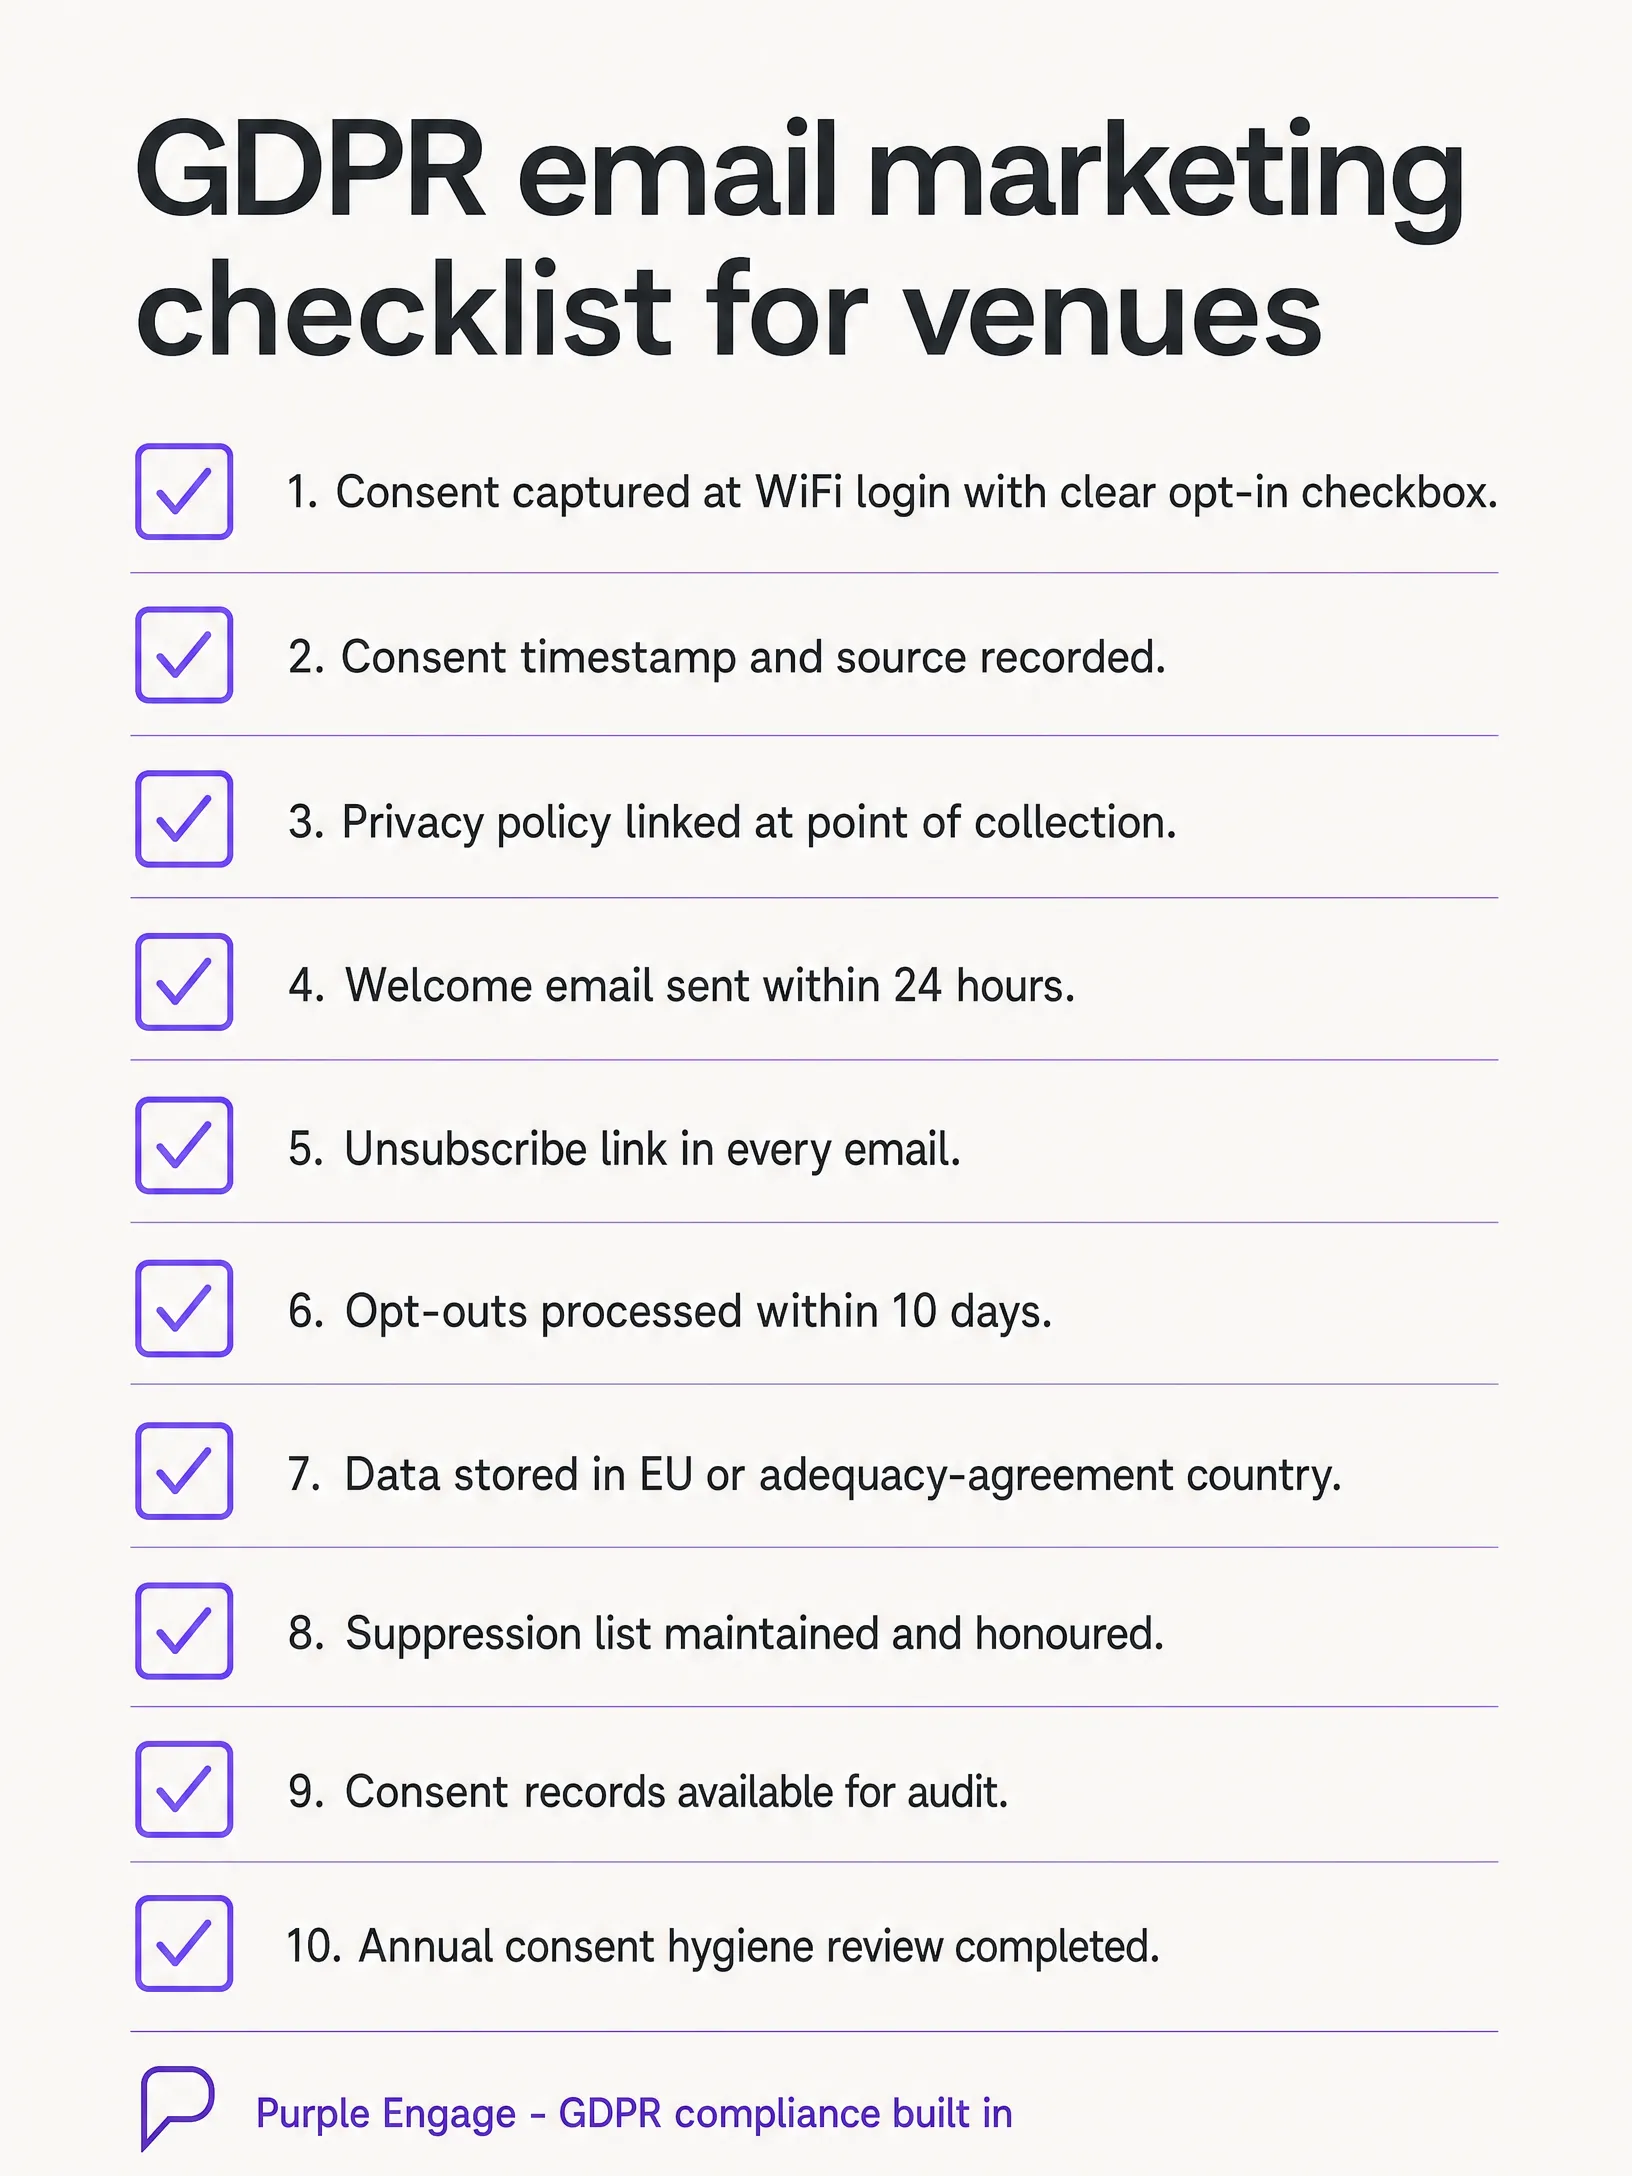
- Audite o seu processo atual de captação de consentimento. A sua caixa de seleção de consentimento está desmarcada por predefinição? O texto é específico para emails de marketing?
- Verifique o armazenamento dos seus dados. Onde estão a ser guardados os dados dos seus clientes e estão em conformidade com o GDPR?
- Teste o seu fluxo de cancelamento de subscrição. Clique na ligação de cancelamento de subscrição num dos seus próprios emails e verifique se funciona e se a recusa é processada num prazo de 10 dias.
Ouça o nosso briefing de 10 minutos sobre este tema abaixo.