
符合 GDPR 規範的場地電子郵件行銷:實用檢查清單
這份實用的檢查清單將引導場地行銷人員掌握符合 GDPR 規範的電子郵件行銷要點。內容涵蓋自願選擇訂閱(opt-ins)、資料儲存、自動退訂(opt-outs),以及 Purple Engage 如何直接從訪客 WiFi 登入中建立符合規範的第一方資料清單。
Listen to this guide
Read the transcript
歡迎來到 Purple Engage 行銷系列節目。我是您的主持人,今天我們要探討每位場域行銷人員都必須做對的一件事:符合 GDPR 規範的電子郵件行銷。無論您經營的是連鎖餐廳、飯店、酒吧還是連鎖零售店,本集節目都將為您提供一份今天就能著手執行的白話檢核表。 讓我們先從這為什麼至關重要開始談起。 - 為什麼這至關重要 - 這是一個令人有些難堪的事實。大多數場域都坐擁龐大線下客流量的黃金礦脈,卻幾乎對此毫無作為。顧客走進來、花錢,然後離開。沒有後續追蹤、沒有讓他們再次光臨的理由、沒有建立任何關係。 電子郵件行銷能解決這個問題。在適當的時間發送一封郵件給三週前光顧過的顧客,就能吸引他們再次光臨。將生日優惠發送給在登入時提供資料的饕客,就能為您帶來原本根本不會發生的預約。使用 Purple Engage 的場域在第一方數據名單上的開信率高達 40% 以上,而購買或抓取來的名單行業平均開信率僅為 21% 左右。這其中的差異就在於「同意」。當某人主動選擇接收您的消息時,他們就會閱讀您發送的內容。 但這裡有個前提。在 GDPR - 一般資料保護規則 - 之下,您不能只收集電子郵件地址就開始發送郵件。您需要取得明確、知情且自由給予的同意。而且您必須能夠證明這一點。一旦出錯,您將面臨高達 2000 萬歐元或全球年營業額 4%(以較高者為準)的罰款。光是在 2023 年,英國的 ICO - 即資訊專員辦公室 - 就因行銷同意授權合規失敗開出了超過 700 萬英鎊的罰款。 好消息是?如果您在 WiFi 登入時正確地獲取了同意,那麼您就已經完成大半的工作了。這正是 Purple Engage 的設計初衷。 - 具體做法 - 讓我帶您了解場域符合 GDPR 規範的電子郵件行銷的五大支柱。 第一支柱:獲取同意。 GDPR 要求同意必須是自由給予、具體、知情且毫不含糊的。通俗來說,這意味著您的顧客需要主動勾選一個方格 - 不能是預先勾選的方格,也不能是埋藏在服務條款中的隱藏條款 - 來表示「是的,我想要接收來自您的行銷電子郵件」。 當顧客透過 Purple Engage 連接到您的場域 WiFi 時,他們會看到一個 Captive Portal - 在他們上網前載入的入口網頁。該頁面包含一個標示清晰的訂閱勾選方格。文字表述非常重要,它應該寫著類似:「我想接收來自 The Crown Hotel 的優惠與最新消息。您可以隨時取消訂閱。」簡短、清晰、誠實,沒有冗長的法律術語。 該勾選方格預設必須是未勾選狀態。勾選它必須是顧客的主動選擇。這就是它成為「自覺選擇訂閱」的原因 - 這也是我們在 Purple 所使用的辭彙,因為它準確地傳達了 GDPR 的要求。 第二支柱:同意記錄。 收集同意是不夠的。您必須能夠對此進行證明。根據 GDPR 第 7 條規定,如果您面臨顧客的質疑或監管機構的調查,您必須證明該同意確實已獲得授權。這意味著必須記錄同意的時間戳記、來源(在此案例中為 WiFi 登入網頁)、顧客同意的確切字句,以及當時有效的隱私權政策版本。 Purple Engage 會自動記錄所有這些資訊。每一次的選擇同意(opt-in)都會標記時間戳記、關聯至特定場域,並儲存於顧客設定檔中。如果 ICO 登門稽查,您可以在幾秒鐘之內調出同意紀錄。 第三支柱:資料儲存與安全性。 根據 GDPR 規定,個人資料(包括電子郵件地址)必須安全地儲存,且針對英國和歐盟的組織,資料必須儲存在英國或歐盟境內,或儲存在與英國或歐盟簽有適當性認定協議的國家。Purple 的基礎設施已通過 ISO 27001 認證並符合 GDPR 規範。資料儲存在位於歐盟的資料中心。當您使用 Purple Engage 時,無需擔心跨國傳輸的問題。 您還需要確保只有授權的員工才能存取您的顧客資料。Purple Engage 採用角色型存取控制,因此您的行銷經理可以執行行銷活動,而無法匯出完整的資料庫。 第四支柱:選擇退出(opt-out)機制。 您發送的每封行銷電子郵件都必須包含一個清晰且有效的取消訂閱連結。根據 GDPR 規定,選擇退出請求必須立即處理 - ICO 的指引指出應在合理時間內處理,而最佳做法是在 10 個工作天內。在實際操作中,Purple Engage 會自動處理取消訂閱。當顧客點擊取消訂閱時,他們會立即被加入到您的排除清單中。他們將不會再收到您的任何電子郵件。您無需手動管理此程序。 排除清單至關重要。僅將某人從您的啟用清單中刪除是不夠的。您需要保留他們已選擇退出的紀錄,如此一來,如果他們的電子郵件地址日後被重新加入(例如透過資料匯入),系統就會知道不要向他們發送電子郵件。Purple Engage 會自動維護此排除清單。 第五支柱:資料保留與衛生管理。 GDPR 的儲存限制原則指出,您保留個人資料的時間不應超過必要期限。對於電子郵件行銷,這意味著您需要制定資料保留政策。對大多數場域而言,較為明智的做法是每 24 個月重新檢視一次同意狀態。如果顧客在兩年內未曾與您的任何電子郵件互動,也未曾造訪您的場域,他們的同意可能已不再具有實質意義。此時請發送一封重新確認同意的電子郵件。如果他們沒有回應,請將他們從您的啟用清單中移除。 這不僅僅是一項合規工作。這也是良好的行銷手段。一個乾淨且高度互動的清單,其成效總是優於龐大而過期的清單。這能提升電子郵件到達率、提高開啟率,並增加每次發送所帶來的收益。 - 實用步驟與常見陷阱 - 現在讓我為您提供實用的核對清單。在您發送第一個行銷活動之前,您需要準備好以下十件事。 第一,在 WiFi 登入時取得同意,並提供未勾選的同意核取方塊與清晰的字句。 第二,針對每個訪客設定檔,自動記錄同意時間戳記和來源。 第三,在同意處連結隱私權政策 - 登入頁面(splash page)必須包含指向您完整隱私權政策的連結。 第四,在同意後 24 小時內發送歡迎電子郵件。這是您成效最高的電子郵件。歡迎電子郵件的開啟率平均在 50% 或以上,請勿浪費這個機會。 第五,每封電子郵件中都應有清楚可見的取消訂閱連結 - 而非隱藏在底部的小字中。 第六,在 10 個工作天內處理退訂。使用 Purple Engage,這是自動完成的。 第七,將資料儲存在英國、歐盟或符合足夠保護認定協定的國家。如果您未使用 Purple Engage,請與您的電子郵件平台確認。 第八,維護並遵守拒絕往來清單(suppression list)。在未與您的拒絕往來清單進行比對之前,切勿匯入名單。 第九,提供同意記錄以供稽核。您應該要能隨時匯出同意報告。 第十,年度同意資料整理審查。設定行事曆提醒。每年審查一次您的名單。對已停止活動 18 個月或更長時間的任何人重新取得同意。 接下來是常見陷阱。我看到場所最常犯的錯誤是從先前的系統匯入名單,卻沒有確認同意的來源。僅因為某人向您舊的會員計劃提供了他們的電子郵件地址,並不意味著他們同意接收來自您新 CRM 的電子郵件。如果您無法證明該同意,就不要向他們發送電子郵件。 第二個陷阱是模糊的同意字句。「我同意服務條款和細則」並不涵蓋行銷電子郵件。同意必須是具體的。如果您想發送促銷電子郵件,您的同意核核方塊必須明確說明這一點。 第三個陷阱是忽略軟性退訂(soft opt-outs)。有些訪客不會點擊取消訂閱 - 他們只會停止開啟您的電子郵件。在六個月零互動之後,請將他們視為已實際退訂。停止向他們發送電子郵件,或者在發送之前先發送一封重新互動電子郵件。 --- 快速問與答 --- 讓我回答一些我經常從場所行銷人員那裡聽到的問題。 問題:我可以使用正當利益(legitimate interests)代替同意來進行電子郵件行銷嗎? 答案:理論上可以 - GDPR 允許將正當利益作為合法基礎。但 ICO 針對直接行銷的指引很明確:同意是首選基礎,且對於向消費者發送促銷電子郵件,正當利益更難進行辯護。堅持使用同意。它更乾淨、更站得住腳,而且實際上能產生更好的效果,因為您的名單參與度更高。 問題:SMS 行銷需要單獨的同意勾選嗎? 答案:是的。對電子郵件的同意並不涵蓋 SMS。如果您想發送簡訊,您需要為該管道提供單獨的同意勾選。Purple Engage 支援多管道同意獲取 - 您可以在登入頁面的電子郵件同意核取方塊旁,加入一個 SMS 同意核取方塊。 問題:如果訪客要求我刪除其所有資料,該怎麼辦? 回答:根據 GDPR 第 15 條和第 17 條,這是「個人主體存取請求」或「被遺忘權(刪除請求)」。您有一個月的時間進行回應。Purple Engage 允許您從平台中刪除訪客個人檔案。請注意,出於法律或財務原因(例如交易記錄),您必須保留某些記錄,但應立即刪除行銷資料。 - - - 總結與後續步驟 - - - 讓我來做個總結。 符合 GDPR 規範的實體場域電子郵件行銷並不複雜,但確實需要嚴格的紀律。其基礎在於同意 - 必須是明確、帶有時間戳記且可證明的。在此基礎上,搭配乾淨的資料儲存、自動退訂處理以及定期的名單整理,您就能擁有一個既合規又具商業效益的行銷計畫。 做好這點的場域正在建立 Mailchimp、Klaviyo 和 HubSpot 無法提供給他們的優勢:一個由實際到訪且主動選擇接收您訊息的訪客所自動建立的名單。這就是第一方數據。在第三方 Cookie 逐漸消失、付費媒體成本不斷攀升的世界中,第一方數據是您可以擁有的最具價值的行銷資產。 Purple Engage 在訪客登入 WiFi 時擷取主動選擇的同意加入,為每筆同意記錄加上時間戳記,並自動處理退訂。GDPR 合規性是內建的 - 而非事後追加。 您的後續步驟非常簡單。首先,審查您目前的同意擷取流程。您的同意加入勾選方塊預設是否為未勾選?文字說明是否具體針對行銷電子郵件?其次,檢查您的資料儲存。您的訪客資料儲存在哪裡,是否符合 GDPR 規範?第三,測試您的退訂流程。點擊您自己寄出的其中一封電子郵件中的退訂連結,確認其正常運作,且退訂要求在 10 天內處理完畢。 如果您想了解 Purple Engage 如何自動處理這一切,請造訪 purple.ai 並查看 Engage 產品。您也可以在網站的行銷指南專區找到我們完整的電子郵件分眾指南。 感謝您的收聽。我們下集再見。
為什麼這對您的場域至關重要
大多數場域都坐擁龐大顧客流量的寶藏,卻幾乎沒有採取任何行動。賓客前來、消費,然後離開。您沒有任何後續跟進,沒有吸引他們再次光臨的誘因,也沒有建立起任何關係。
電子郵件行銷解決了這個問題。在正確的時間發送一封電子郵件給三週前光顧的賓客,就能引導他們再次光臨。在登入時提供資料的用餐者,收到生日優惠郵件可能會促成一次原本不會發生的預訂。使用 Purple Engage 的場域在第一方數據名單上看到了超過 40% 的開啟率,而購買或抓取名單的行業平均開啟率僅約 21%。這兩者之間的關鍵差異在於「同意」。當有人主動選擇接收您的消息時,他們就會閱讀您發送的電子郵件。
但這裡有一個重點。在 GDPR 的規定下,您不能只收集電子郵件地址就開始發送郵件。您需要明確、知情且自由給予的同意,而且您必須能夠證明這一點。如果做錯了,您可能會面臨高達 2,000 萬歐元或全球年營業額 4% 的罰款(以較高者為準)。
好消息是,如果您在 Guest WiFi 登入期間正確收集同意,您就已經成功了一半。Purple Engage 的設計正是為了實現這一目標。
方法
讓我們來看看場域符合 GDPR 規範的電子郵件行銷的五大支柱。
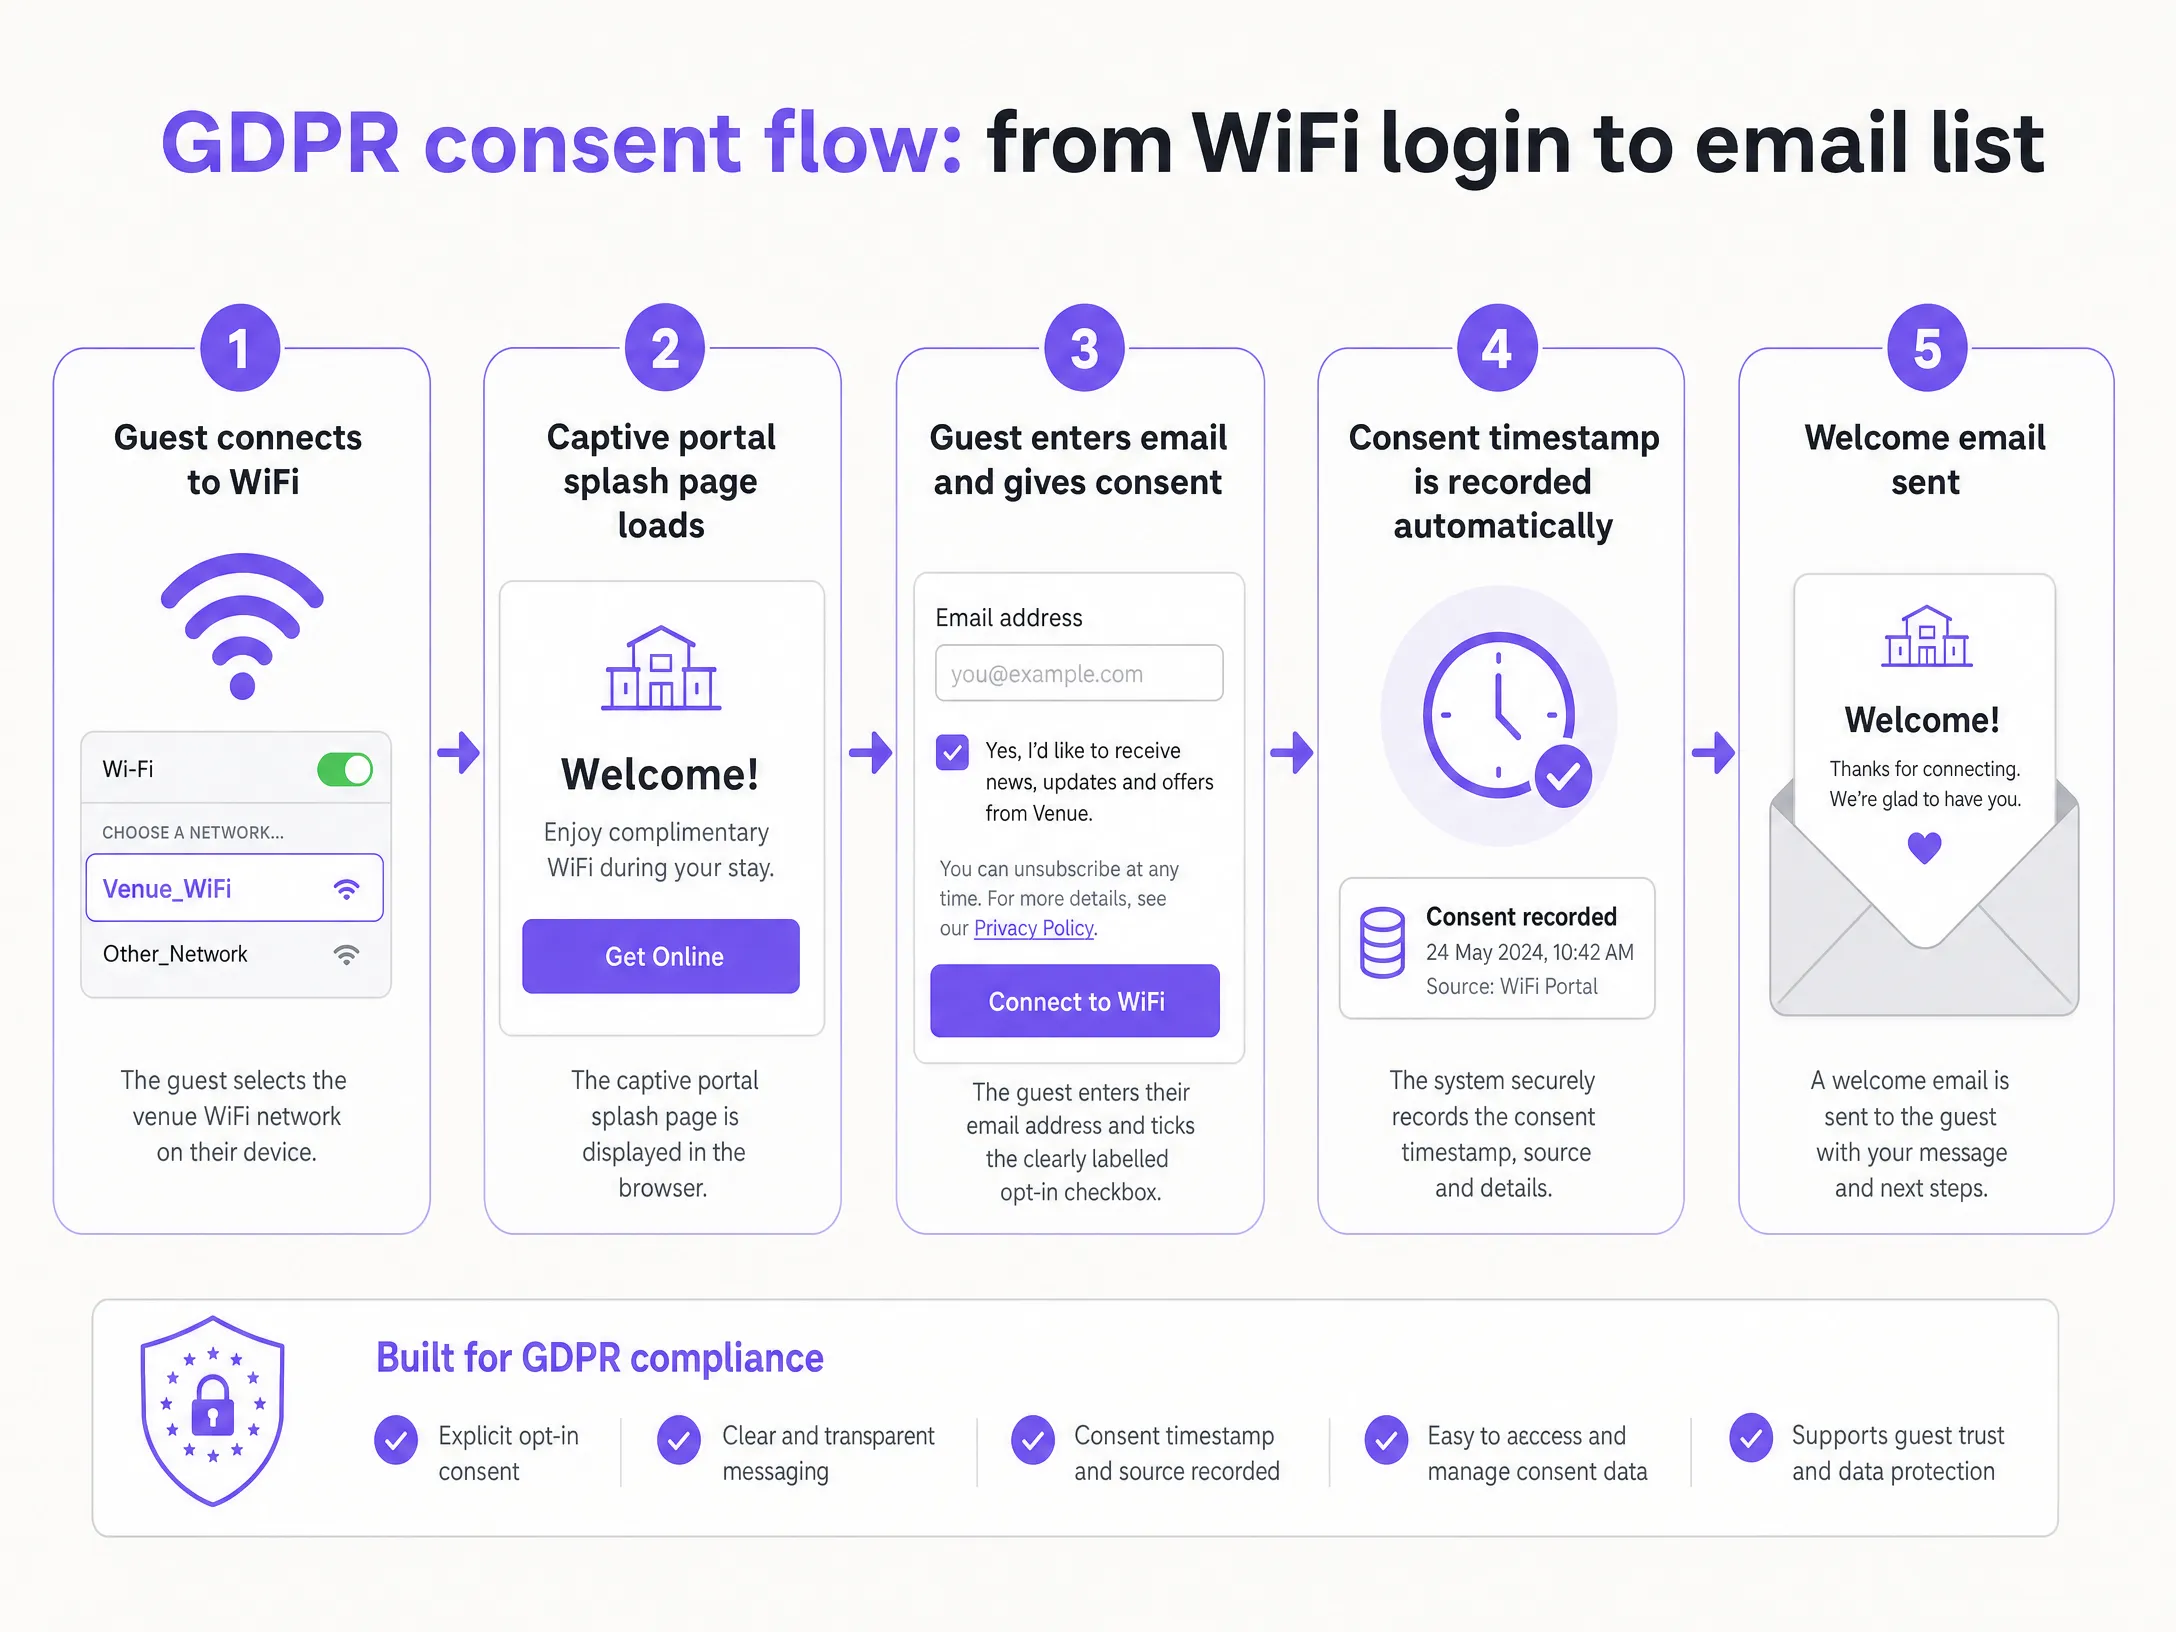
支柱 1:同意收集(Consent capture)
GDPR 要求同意必須是自由給予、具體、知情且毫不含糊的。簡單來說,這意味著您的賓客必須主動勾選一個方框(不能是預先勾選的方框,也不是隱藏在條款和條件中的條款),以表示「是的,我想收到您的行銷電子郵件」。
當賓客透過 Purple Engage 連接到您場域的 WiFi 時,他們會看到一個 Captive Portal - 也就是他們在上網前載入的登入頁面。該頁面包含一個標示清晰的訂閱勾選框。文字描述非常重要,應該類似於:「我希望收到 The Crown Hotel 的優惠和最新消息。您可以隨時取消訂閱。」簡短、清晰、誠實,沒有複雜的法律術語。
該勾選框在預設情況下必須保持未勾選狀態。勾選必須是賓客的主動選擇。這就是我們在 Purple 所稱的「自願選擇訂閱」(conscious-choice opt-in),因為這完全符合 GDPR 的要求。
支柱 2:同意記錄(Consent records)
單純收集同意聲明是不夠的。您必須能夠證明其有效性。根據 GDPR 第 7 條,如果您面臨顧客的質疑或監管機構的調查,您必須證明該同意已確實獲得授權。這意味著必須記錄同意的時間戳記、來源 - 在此案例中即為 WiFi 登入入口網頁 - 顧客具體同意的條款內容,以及當時生效的隱私政策版本。
Purple Engage 會自動記錄這一切。每一次的訂閱加入都會標記時間戳記、標籤對應的場域,並儲存在顧客個人檔案中。如果 ICO 進行調查,您可以在幾秒鐘內提取同意記錄。
支柱 3:資料儲存與安全性 (Data storage and security)
根據 GDPR 的規定,個人資料 - 包括電子郵件地址 - 必須安全地儲存。對於英國和歐盟組織而言,資料必須儲存在英國或歐盟境內,或與英國或歐盟簽有適當性認定協定的國家。Purple 的基礎設施已通過 ISO 27001 認證並符合 GDPR 規範。資料儲存在位於歐盟的資料中心。當您使用 Purple Engage 時,您無需擔心跨境資料傳輸的問題。
您還必須確保只有獲得授權的人員才能存取您的顧客資料。Purple Engage 採用角色權限存取控制,因此您的行銷經理可以執行行銷活動,而無需匯出整個資料庫。
支柱 4:退出機制 (Opt-out mechanics)
您發送的每封行銷電子郵件都必須包含一個清晰、有效的取消訂閱連結。根據 GDPR 的規定,退出要求必須迅速執行 - 依據 ICO 的指引需在合理時間內完成,而最佳做法是在 10 個工作天內。在實際運作中,Purple Engage 會自動處理取消訂閱。當顧客點擊取消訂閱時,他們會立即被加入到您的排除名單中。他們將不會再收到您的任何電子郵件。您無需手動處理此操作。
排除名單至關重要。僅將某人從您的活動名單中刪除是不夠的。您必須保留他們已選擇退出的記錄,以便日後如果他們的電子郵件地址被重新加入 - 例如透過資料匯入 - 系統會知道不能向他們發送電子郵件。Purple Engage 會自動維護此排除名單。
支柱 5:資料保留與淨化 (Data retention and hygiene)
GDPR 的儲存限制原則指出,您保留個人資料的時間不應超過所需期限。對於電子郵件行銷,這意味著您需要制定資料保留政策。對大多數場域而言,一個明智的做法是每 24 個月重新審視一次同意聲明。如果顧客在兩年內沒有對您的任何電子郵件做出回應,且未曾造訪您的場域,則其同意可能已不再具有實質意義。發送一封重新同意確認電子郵件。如果他們沒有回應,請將他們從您的活動名單中移除。 這不僅僅是一項合規工作。這也是優秀的行銷。一個乾淨、活躍的清單,其表現總是優於龐大但處於休眠狀態的清單。遞送率得以提高。開啟率上升。每封電子郵件帶來的收益也隨之增加。
如何透過您的顧客 WiFi 做到這一點
能做好這一點的實體場域正在建立 Mailchimp、Klaviyo 和 HubSpot 無法提供的優勢:一個完全由真實顧客建立的清單,且這些顧客做出了主動選擇來接收您的訊息。這就是第一方數據。在第三方 Cookie 逐漸消失且付費媒體成本攀升的世界中,第一方數據是您所擁有最具價值的行銷資產。
Purple Engage 在 WiFi 登入期間擷取主動選擇的 opt-in,並為每筆同意記錄加上時間戳記,同時自動處理取消訂閱。 GDPR 合規性是內建的,而非事後疊加的。
有關如何細分此數據的更多詳細資訊,請閱讀我們的場域電子郵件細分:實用指南。
該發送什麼以及何時發送
一旦您擁有了獲得同意的清單,您就需要發送能帶來收益的電子郵件。
歡迎電子郵件 在 opt-in 後的 24 小時內發送此郵件。這是您表現最好的電子郵件。歡迎電子郵件的平均開啟率為 50% 或更高。請附上一個明確的再次光臨優惠。
生日優惠 如果您在登入時收集了出生日期,請設定在該日期前 14 天發送自動生日電子郵件。這能吸引高價值的團體預訂。
重新互動活動 向 90 天內未曾光臨的顧客發送優惠。這能將一次性訪客轉化為常客。
衡量成效
不要只測量開啟率和點擊率。請測量再次光臨率和收益。
由於 Purple Engage 會追蹤 WiFi 登入,因此您可以查看顧客在收到電子郵件後何時返回您的場域。這就是真正的閉環歸因。您將能確切知道您的電子郵件行銷產生了多少收益。
從哪裡開始
您的後續步驟非常簡單。
- 稽核您目前的同意收集流程。您的 opt-in 勾選框預設是否為未勾選?字句是否專門針對行銷電子郵件?
- 檢查您的數據儲存。您的顧客數據儲存在哪裡,是否符合 GDPR 規範?
- 測試您的取消訂閱流程。點擊您自己發送的電子郵件中的取消訂閱連結,並驗證其是否有效,以及是否在 10 天內處理了 opt-out 請求。
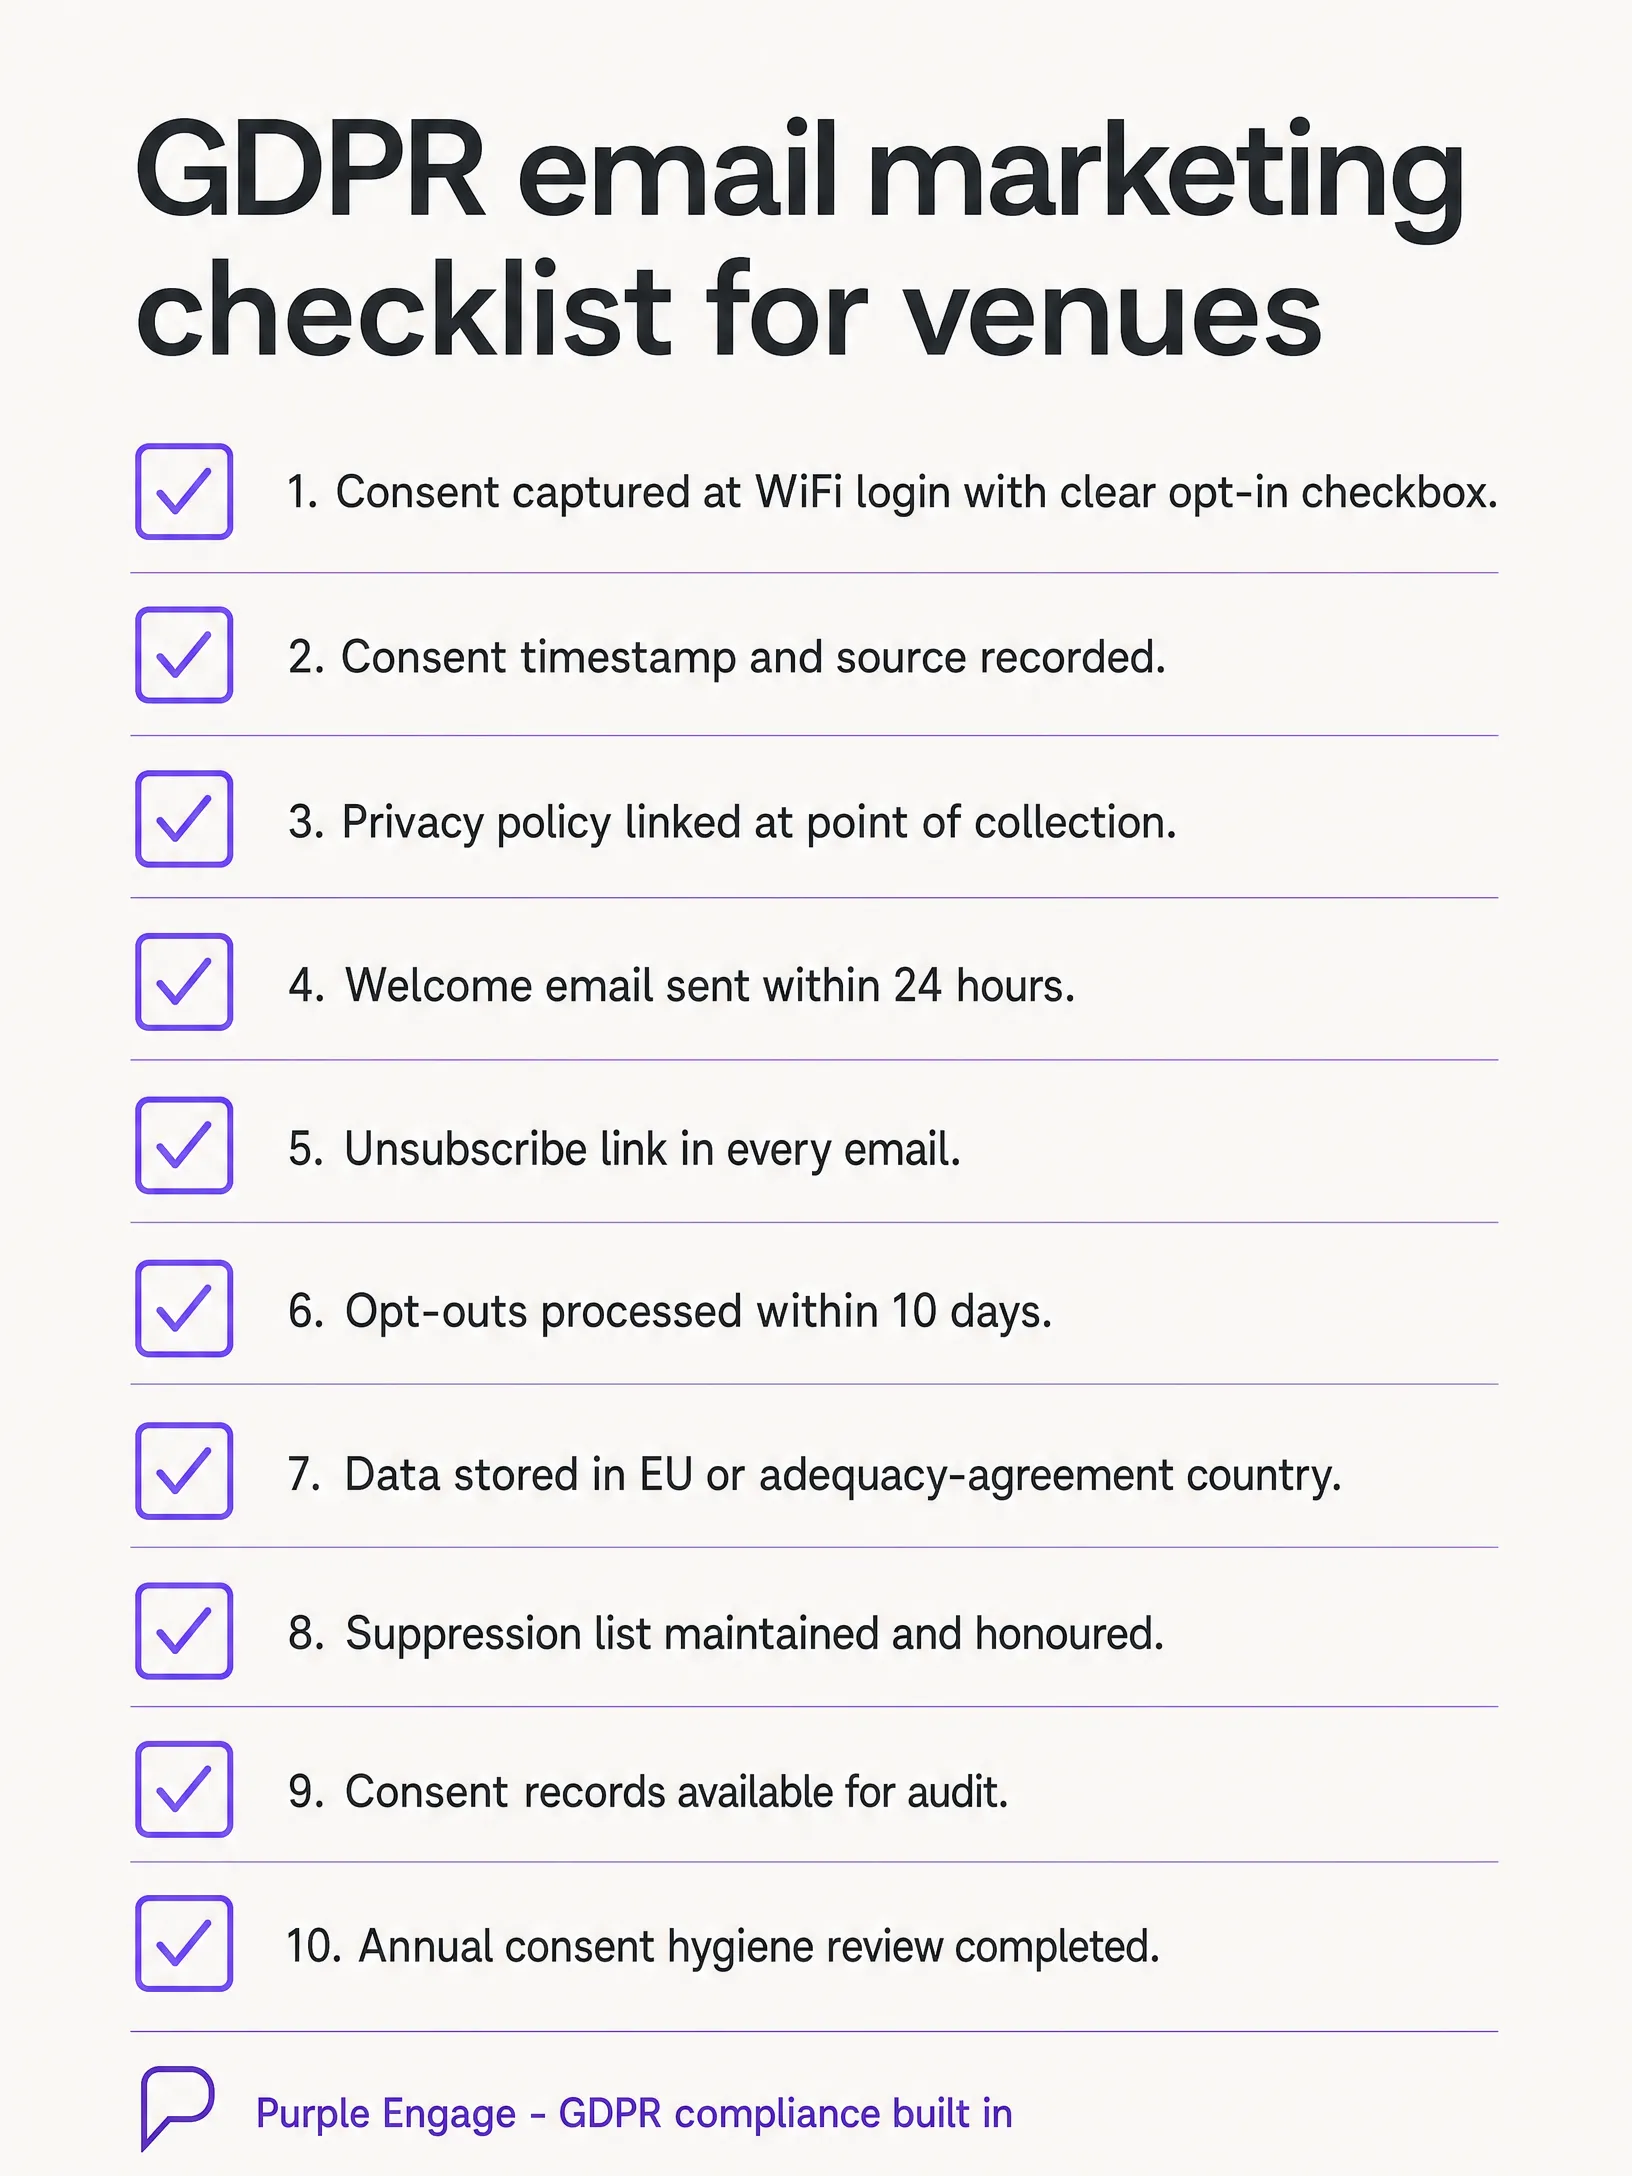
歡迎在下方收聽我們關於此主題的 10 分鐘簡報。