
वेन्यू एकीकरण के लिए Webhook बनाम API: एक व्यावहारिक मार्गदर्शिका
वेन्यू और हॉस्पिटैलिटी टीमों के लिए Webhook बनाम API की व्याख्या। लेटेंसी, विश्वसनीयता, सुरक्षा की तुलना करें और जानें कि WiFi, POS, बुकिंग और स्टे के लिए किसे चुनें।
आप एक बहु-साइट रोलआउट में छह सप्ताह पूरे कर चुके हैं। WiFi कैप्चर लाइव है, टिल जुड़े हुए हैं, बुकिंग आ रही हैं, और मार्केटिंग एक सरल चीज़ चाहती है। जब कोई अतिथि खरीदारी करता है, बुक करता है, WiFi से जुड़ता है, या चेक आउट करता है, तो सही समय पर सही संदेश भेजें। फिर एक खरीद वेबहुक दो बार आता है और दो एकल-उपयोग ऑफ़र जारी करता है। रिसीवर रीस्टार्ट के दौरान एक WiFi साइन-इन गायब हो जाता है। किसी ने खराब विक्रेता नहीं चुना। आपने वेबहुक बनाम API को दो विनिमेय पाइपों के बीच एक विकल्प के रूप में माना, और उत्पादन ने अंतर उजागर कर दिया।
विषय-सूची
- वेन्यू टीमें इस विकल्प को चुनने में गलती क्यों करती हैं
- Webhooks और APIs वास्तव में क्या करते हैं
- महत्वपूर्ण मापदंडों के आधार पर Webhooks और APIs की तुलना
- प्रत्येक वेन्यू इवेंट के लिए कौन सा पैटर्न उपयुक्त है
- एक ऐसे रिसीवर का डिज़ाइन बनाना जो प्रोडक्शन में खराब न हो
- वास्तविक विकल्प Webhook के साथ API क्यों है
स्थान की टीमें इस विकल्प को चुनने में गलती क्यों करती हैं
एक रेस्तरां समूह साइन-इन के लिए Purple WiFi, रसीदों के लिए Square या Epos Now, आरक्षण के लिए ResDiary और अपने कमरों के व्यवसाय के लिए Mews को जोड़ता है। प्रत्येक विक्रेता का कहना है कि वह एकीकरण का समर्थन करता है। प्रत्येक का अर्थ थोड़ा अलग है। एक इवेंट्स को पुश करता है, एक आपसे पोलिंग की अपेक्षा करता है, एक दोनों करता है लेकिन अलग-अलग फ़ील्ड और पुनः प्रयास व्यवहार के साथ।
टीम सबसे पहले सबसे तेज़ पथ को जोड़ती है। एक POS बिक्री एक ऑफ़र के साथ धन्यवाद यात्रा को ट्रिगर करती है। POS को पर्याप्त तेज़ी से प्रतिक्रिया नहीं मिलती है, वह पुनः प्रयास करता है, और रिसीवर उसी बिक्री को फिर से प्रोसेस करता है क्योंकि उसने कभी इवेंट ID स्टोर ही नहीं की थी। मेहमान को दो संदेश मिलते हैं और, इससे भी बदतर, दो भुनाने योग्य कोड मिलते हैं।
छूटा हुआ ईवेंट एक शांत लेकिन गंभीर विफलता है
उसी सप्ताहांत पर, परिनियोजन (deploy) के लिए रिसीवर ऑफ़लाइन रहता है। WiFi साइन-इन कुछ समय के लिए भेजने वाले के पास कतार (queue) में रहते हैं, फिर प्रयास समाप्त हो जाते हैं। उन्हें पुनर्प्राप्त करने के लिए कोई निर्धारित API रीड नहीं है, इसलिए वे मेहमान कभी भी वेलकम जर्नी में प्रवेश नहीं करते हैं। रिपोर्टिंग केवल कमज़ोर दिखाई देती है, टूटी हुई नहीं। छूटे हुए साइन-इन के लिए कोई भी किसी को पेज नहीं करता है।
व्यावहारिक नियम: एक webhook को इस संकेत के रूप में मानें कि कुछ हुआ होगा, न कि वर्तमान स्थिति के प्रमाण के रूप में। कुछ भी भेजने, जारी करने या भुनाने से पहले स्थिति साबित करें।
ये एज केस नहीं हैं। वे वितरित प्रणालियों का सामान्य व्यवहार हैं, जैसा कि रिकवरी के लिए API के साथ webhooks को संयोजित करने पर मार्गदर्शन में रेखांकित किया गया है। डिलीवरी आम तौर पर कम से कम एक बार होती है, इवेंट्स देर से या बिना क्रम के आ सकते हैं, और यदि आपने रिकॉन्सिलिएशन डिज़ाइन नहीं किया है तो एक अनुपलब्ध रिसीवर अंतराल बनाता है।
स्थान (venue) की टीमें तीन समझने योग्य कारणों से इसमें गलती करती हैं।
- वे पूछते हैं कि कौन सा टूल जीतता है: उपयोगी प्रश्न यह है कि देरी की आवश्यकता और त्रुटि की लागत को देखते हुए कौन सा पैटर्न प्रत्येक ईवेंट, WiFi जॉइन, POS बिक्री, बुकिंग, या चेकआउट के अनुकूल है।
- वे पेलोड पर भरोसा करते हैं: एक पेलोड भेजने के समय का एक स्नैपशॉट होता है। घंटों बाद पुन: प्रयास सफल होने से पहले सहमति, पात्रता और खर्च बदल सकते हैं।
- वे रिकवरी को छोड़ देते हैं: हैप्पी-पाथ डेमो डुप्लिकेट डिलीवरी, पुनः क्रमित करने, या शनिवार की सेवा के दौरान डाउन रहने वाले रिसीवर को नहीं दिखाते हैं।
यह रेस्तरां, होटल और रिटेल वेन्यू में IT, डेटा और CRM लीड्स के लिए एक कार्यशील संक्षिप्त विवरण है। आपको मुख्य तंत्र, मानदंड-दर-मानदंड तुलना, घटना-दर-घटना अनुशंसा, और रिसीवर डिज़ाइन मिलेगा जिसकी समीक्षा हम किसी भी मल्टी-साइट लॉन्च से पहले चाहेंगे। लक्ष्य webhook vs API में विजेता घोषित करना नहीं है। इसका उद्देश्य डुप्लिकेट अभियानों और छूटी हुई यात्राओं को रोकना है।
वेबहुक और API वास्तव में क्या करते हैं
इस बात से शुरुआत करें कि कॉल की शुरुआत कौन करता है। यह अकेला तथ्य आगे आने वाले अधिकांश समझौतों (trade-offs) को समझाता है।
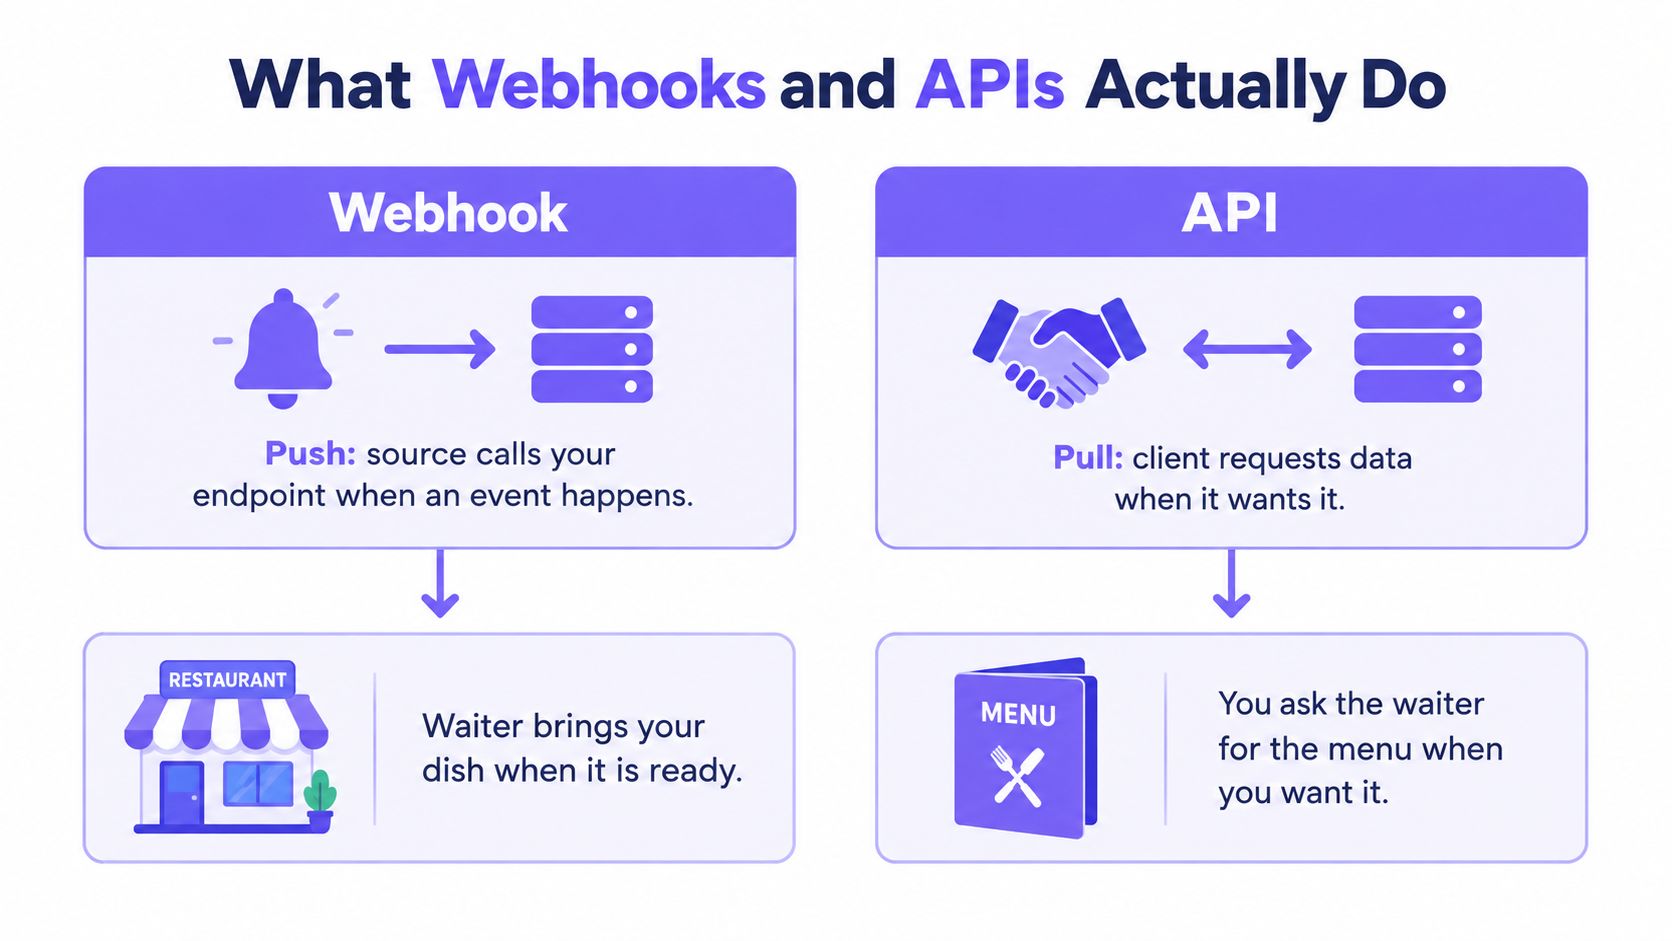
एक API एक पुल मॉडल का उपयोग करता है। आपका क्लाइंट एक HTTP अनुरोध भेजता है जब उसे डेटा की आवश्यकता होती है या वह कोई कार्रवाई करना चाहता है, और सर्वर उत्तर देता है। एक webhook एक पुश मॉडल का उपयोग करता है। स्रोत सिस्टम आपके द्वारा पूर्व-कॉन्फ़िगर किए गए एंडपॉइंट पर एक HTTP अनुरोध भेजता है जब कोई ईवेंट घटित होता है, जैसे कि खरीदारी, बुकिंग, ऑप्ट-इन, या खाता अपडेट। वह अंतर API प्रदाता अपनाने पर Svix के स्टेट ऑफ वेबहुक्स शोध में निर्धारित किया गया है।
स्थान का उदाहरण यहाँ बिल्कुल सही बैठता है। API का मतलब है कि जब आप चाहें तो वेटर से मेनू मांग रहे हैं। एक वेबहुक का मतलब है कि वेटर आपकी डिश तैयार होते ही आपके पास ले आता है, बिना आपके किसी को बुलाए।
वे मैकेनिक जिन्हें आप कॉन्फ़िगर कर रहे हैं
दोनों पैटर्न HTTP का उपयोग करते हैं, आमतौर पर JSON पेलोड ले जाते हैं, हेडर में मेटाडेटा पास करते हैं, और प्रतिक्रिया कोड के माध्यम से सफलता या विफलता की सूचना देते हैं। दिशा उलट जाती है, और इसके साथ ही परिचालन का बोझ भी। API के साथ, आपके पास क्रेडेंशियल होते हैं, आप समय चुनते हैं, और पेजिनेशन तथा दर सीमाओं को संभालते हैं। वेबहुक के साथ, आप एक सार्वजनिक रूप से सुलभ URL प्रदर्शित करते हैं, उस इनकमिंग ट्रैफ़िक को प्रमाणित करते हैं जिसे आपने शुरू नहीं किया था, और उस लोड के तहत तेज़ी से प्रतिक्रिया देनी होती है जिसे आप नियंत्रित नहीं करते हैं।
- POS बिक्री: लेन-देन समाप्त होने पर टिल एक webhook भेजता है, जिससे प्रत्येक टिल को पोल किए बिना रसीद या फीडबैक यात्रा शुरू हो सकती है।
- स्टे हिस्ट्री: आपका प्लेटफ़ॉर्म किसी मेहमान के पिछले ठहराव को प्राप्त करने, चेकआउट का मिलान करने, या किसी छूटे हुए सप्ताह को भरने के लिए PMS API को कॉल करता है।
- सेगमेंट रिफ्रेश: एक मार्केटिंग प्लेटफॉर्म प्रत्येक फ़ील्ड परिवर्तन पर प्रतिक्रिया करने के बजाय एक शेड्यूल पर API के माध्यम से अपडेट किए गए रिकॉर्ड खींचता है।
वे एक-दूसरे के पूरक स्तर हैं, न कि विकल्प। 100 स्थापित API प्रदाताओं की जांच करने वाले शोध में पाया गया कि 2023 के अध्ययन में 83% ने वेबहुक सेवा की पेशकश की, और एक अनुवर्ती रिपोर्ट में इसे बढ़कर 85% बताया गया, जैसा कि स्टेट ऑफ वेबहुक्स शोध में प्रलेखित है। प्रदाता API को वेबहुक से नहीं बदल रहे हैं। वे इसके ऊपर इवेंट डिलीवरी जोड़ रहे हैं।
पुश साइड ऐसे दायित्व भी लाता है जो पुल साइड में कभी नहीं होते। एक webhook एंडपॉइंट को हस्ताक्षरों को सत्यापित करना होता है, डुप्लिकेट डिलीवरी को सहन करना होता है, और बाद में मिलान के लिए हर इवेंट को लॉग करना होता है, क्योंकि स्रोत फिर से ट्रिगर होगा चाहे आप तैयार हों या नहीं।
यदि आप साझा इंफ्रास्ट्रक्चर के माध्यम से दोनों को रूट कर रहे हैं, तो यह समझना सार्थक है कि GoReplay से API गेटवे क्या है, क्योंकि गेटवे अक्सर API ट्रैफ़िक के लिए प्रमाणीकरण, दर सीमित करने और रूटिंग को संभालते हैं, जबकि webhook रिसीवर को उनके सामने अपने स्वयं के सत्यापन और कतारबद्धता की आवश्यकता होती है।
किसी डिज़ाइन को साइन ऑफ़ करने से पहले इसे व्हाइटबोर्ड पर ड्रा करें। हर तीर पर इनिशिएटर को लेबल करें। यदि आपकी टीम यह नहीं बता सकती कि WiFi जॉइन बनाम स्टे-हिस्ट्री लुकअप के लिए कौन किसे कॉल करता है, तो आप वेंडर्स पर चर्चा करने के लिए तैयार नहीं हैं।
महत्वपूर्ण मानदंडों के आधार पर वेबहुक और API की तुलना
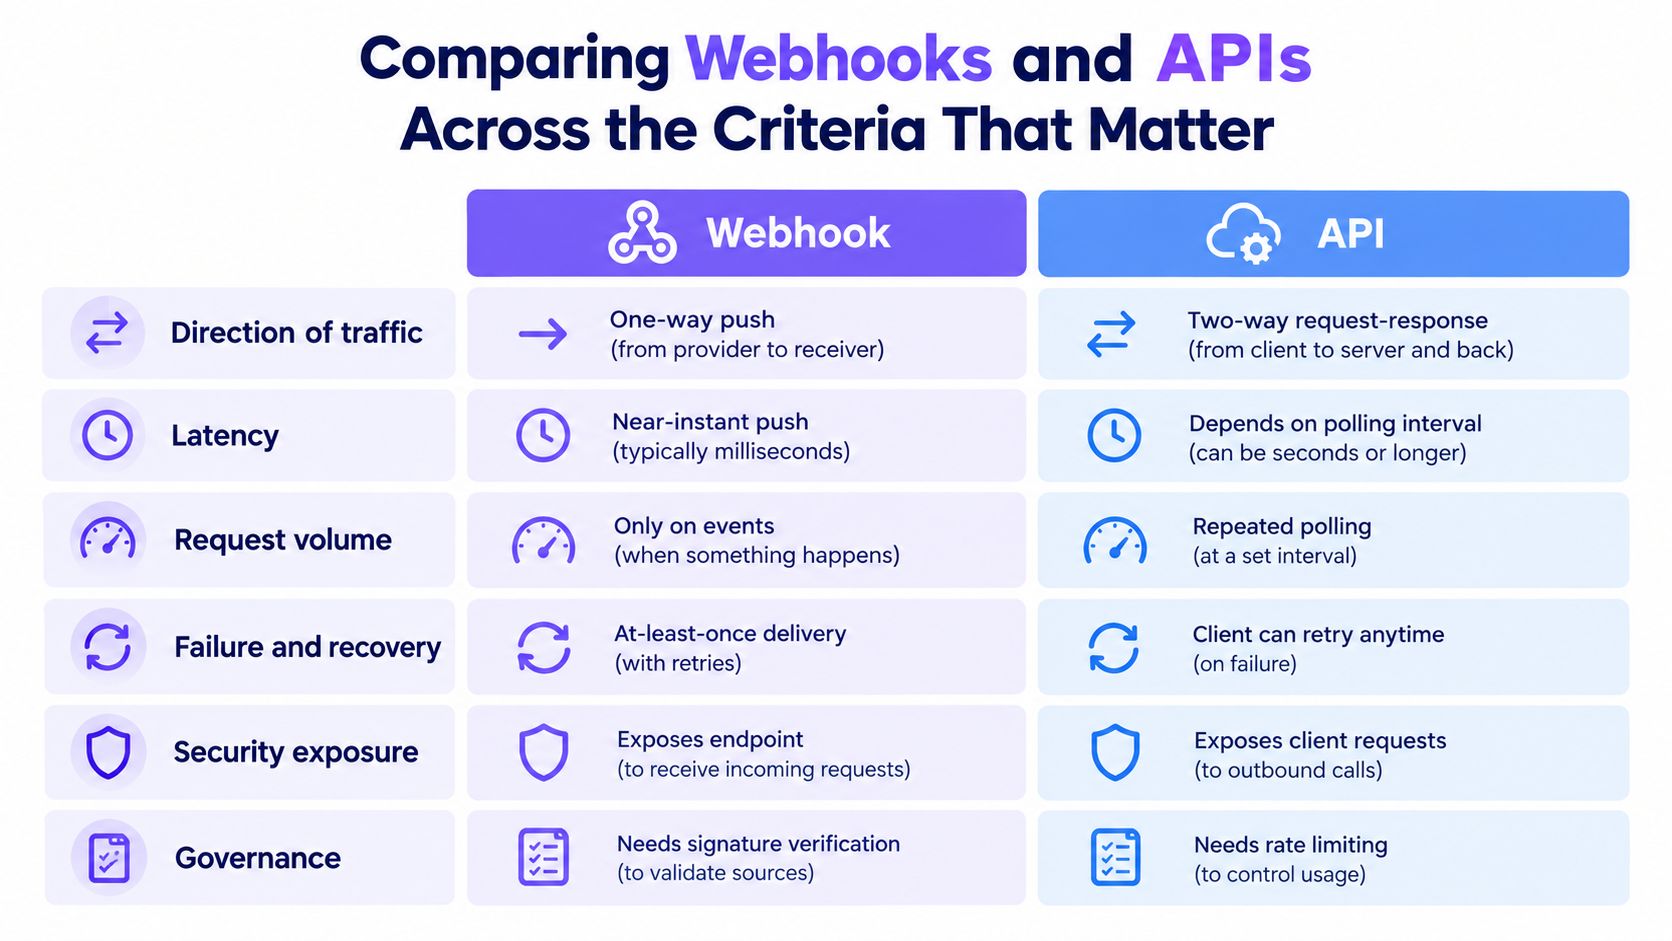
सामान्य फायदे और नुकसान की सूचियों को भूल जाइए। दिशा, विलंबता, अनुरोध मात्रा, विफलता व्यवहार, सुरक्षा जोखिम और प्रशासन के आधार पर दोनों पैटर्न का मूल्यांकन करें। नीचे दिया गया चार्ट विस्तृत तालिका से पहले छह मानदंडों को दृश्य रूप से प्रस्तुत करता है।
एकीकरण मानदंडों के आधार पर वेबहुक बनाम API
| मापदंड | Webhook | API |
|---|---|---|
| ट्रैफ़िक की दिशा | इवेंट होने पर स्रोत आपके एंडपॉइंट पर पुश करता है | क्लाइंट मांग के अनुसार स्रोत से डेटा खींचता है |
| लेटेंसी | लगभग रियल टाइम, नीचे दी गई तुलना में एक सेकंड से कम बताई गई है | आपके पोलिंग अंतराल द्वारा सीमित |
| अनुरोध मात्रा | अनुरोध मुख्य रूप से तब होते हैं जब परिवर्तन होते हैं | कुछ भी न बदलने पर भी बार-बार कॉल होती हैं |
| विफलता और रिकवरी | कम से कम एक बार, पुनः प्रयास, डुप्लिकेट संभव हैं | क्लाइंट किसी भी समय पुनः प्रयास कर सकता है, आसान समाधान |
| सुरक्षा जोखिम | सार्वजनिक रूप से पहुंच योग्य रिसीवर, नकली और रीप्ले किए गए संदेश संभव हैं | प्रत्येक क्लाइंट अनुरोध को प्रमाणित और अधिकृत करें |
| गवर्नेंस | हस्ताक्षर जांच, केवल-जोड़ने वाले लॉग, डेड-लेटर हैंडलिंग | स्कोप, दर सीमाएं, रीड्स और राइट्स का ऑडिट |
लेटेंसी और वॉल्यूम की पंक्तियां वे जगह हैं जहां पोलिंग का गणित बहुत कठिन हो जाता है। वेबहुक और पोलिंग की तुलना करने वाले Hook0 दस्तावेज़ों के एक प्रतिनिधि तुलना में, 60-सेकंड की पोलिंग से औसतन 30-सेकंड की देरी होती है और एक उच्च-वॉल्यूम परिदृश्य में प्रति सेकंड एक बार जांच करने पर प्रतिदिन लगभग 14.4 मिलियन API कॉल उत्पन्न होती हैं। उसी तुलना के अनुसार, 5-सेकंड की पोलिंग को कड़ा करने पर औसतन 2.5 सेकंड का समय लगता है, लेकिन ट्रैफ़िक बढ़कर प्रतिदिन लगभग 172.8 मिलियन कॉल हो जाता है। ये परिदृश्य गणनाएं हैं, सार्वभौमिक बेंचमार्क नहीं, इसलिए अपने क्षेत्र में प्रदाता लेटेंसी, इवेंट आवृत्ति और दर सीमाओं को मापें। दिशा अभी भी स्पष्ट है। आप सस्ते में रियल-टाइम पोलिंग नहीं कर सकते।
विफलता और पुनर्प्राप्ति दूसरे तरीके से काम करती है। पोलिंग सीधी और पुनर्प्राप्ति योग्य है। यदि कोई फ़ेंच विफल हो जाता है, तो आप फिर से फ़ेंच करते हैं और समाधान करते हैं। वेबहुक कतारबद्धता, बैकप्रेशर नियंत्रण और रीप्ले हैंडलिंग की मांग करते हैं क्योंकि भेजने वाला यह तय करता है कि ट्रैफ़िक कब आता है, जिसमें आपकी सबसे व्यस्त सेवा या आपकी परिनियोजन अवधि भी शामिल है।
सुरक्षा के विषय में जाने से पहले निम्नलिखित गाइड दिशा और समय के अंतर को स्पष्ट करती है।
सुरक्षा जोखिम असमान है, एक ही काम के दो संस्करण नहीं। API सुरक्षा प्रत्येक क्लाइंट अनुरोध को प्रमाणित करने पर केंद्रित है। Webhook सुरक्षा जाली, रीप्ले किए गए, विकृत और डुप्लिकेट किए गए संदेशों के खिलाफ सार्वजनिक एंडपॉइंट का बचाव करती है, जैसा कि webhook बनाम API सुरक्षा पर SuprSend मार्गदर्शन में बताया गया है। इसका मतलब है रॉ अनुरोध पर हस्ताक्षर करना, टाइमस्टैम्प की ताजगी को सत्यापित करना, निरंतर-समय तुलना का उपयोग करना, HTTPS लागू करना और प्रोसेसिंग को इडेमपोटेंट बनाना।
शासन उसी से आता है। पूछें कि क्या कोई आने वाला इवेंट किसी अतिथि रिकॉर्ड को सुरक्षित रूप से बदल सकता है या कई साइटों, समय क्षेत्रों और अनुमोदन नियमों में भेजने के लिए ट्रिगर कर सकता है। जब आप Purple Engage एकीकरण या किसी अन्य निर्देशिका की समीक्षा कर रहे हों, तो केवल इस बात पर न रुकें कि लोगो मौजूद है या नहीं। पूछें कि कौन से इवेंट पुश करते हैं, किसे आपको पुल करना होगा, पुनः प्रयास कैसे दिखते हैं, और आप आउटेज के बाद किसी रिकॉर्ड को सही कैसे साबित करेंगे।
प्रत्येक वेन्यू ईवेंट के लिए कौन सा पैटर्न उपयुक्त है
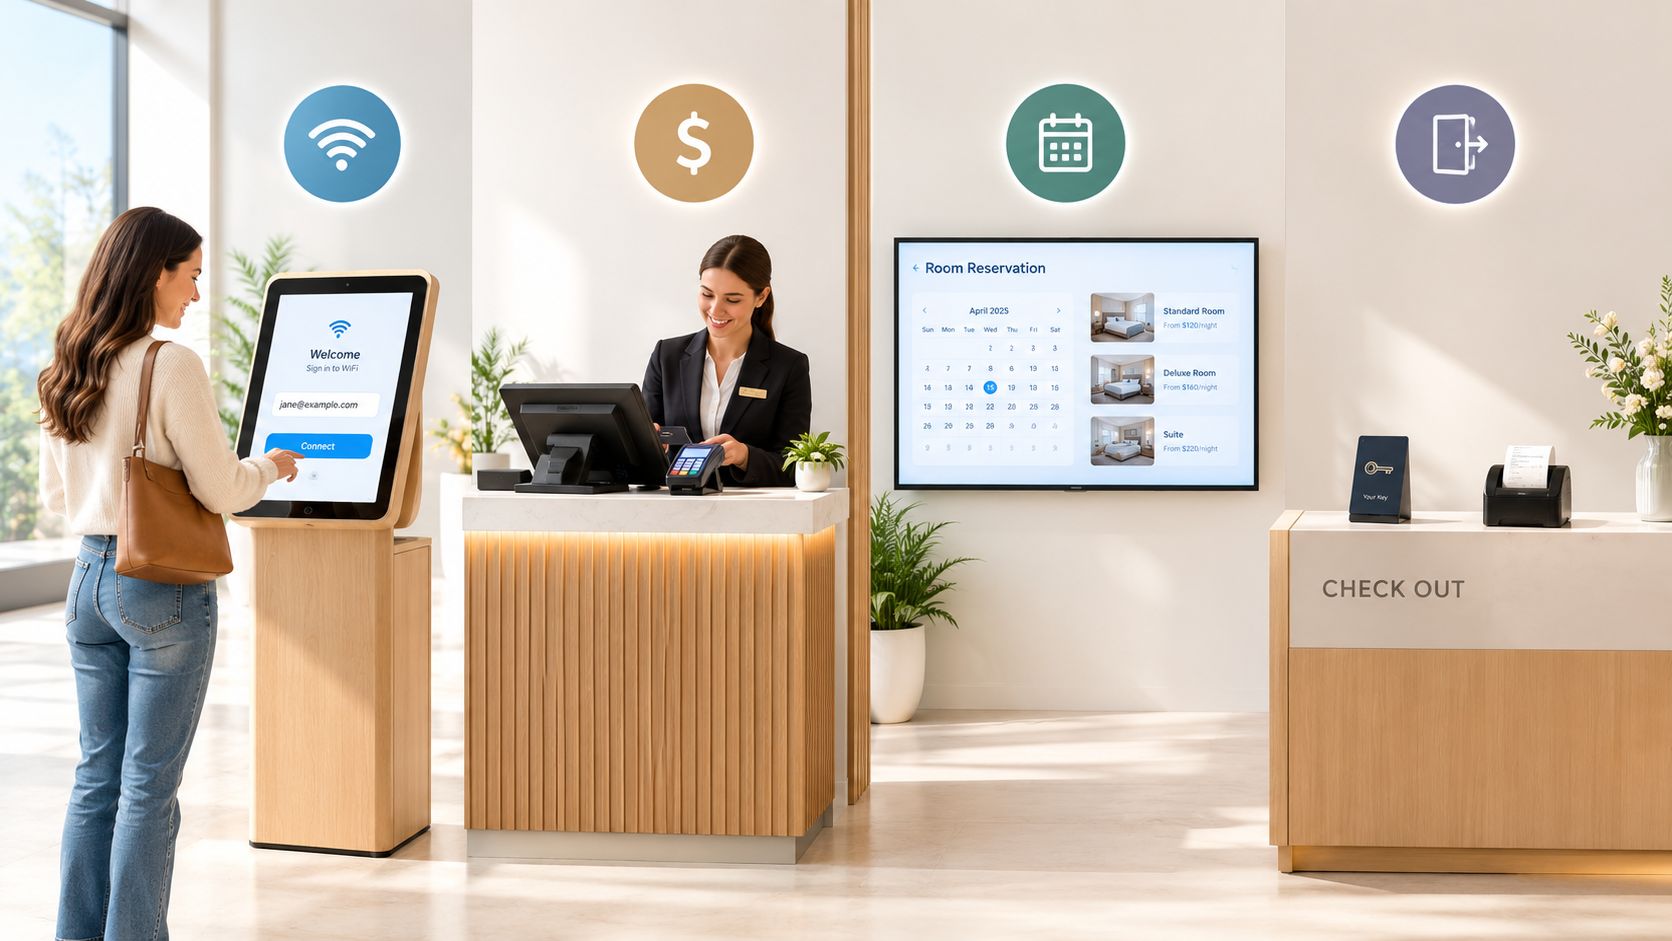
प्रत्येक इवेंट को दो प्रश्नों पर आंकें। आपको कितनी जल्दी प्रतिक्रिया देनी होगी, और पुराने या डुप्लिकेट डेटा पर कार्रवाई करने की लागत क्या है? नीचे दी गई छवि एक उपयोगी अनुस्मारक है कि ये इवेंट किसी स्थान में भौतिक क्षणों के रूप में शुरू होते हैं, न कि डेटाबेस में पंक्तियों के रूप में।
WiFi साइन-इन
ट्रिगर के रूप में webhook का उपयोग करें। जो अतिथि अभी-अभी जुड़ा है, वह अभी परिसर में है, इसलिए स्वागत संदेश, ऑन-साइट ऑफ़र प्रॉम्प्ट, या सर्वे आमंत्रण में देरी से इसका मूल्य कम हो जाता है। जॉइन के लिए पोलिंग करने से बिना किसी लाभ के विलंबता बढ़ती है।
केवल पेलोड को ही रिकॉर्ड न बनाने दें। इवेंट ID को सुरक्षित रखें, फिर अतिथि को किसी यात्रा में शामिल करने से पहले पहचान और सहमति की पुष्टि करें। एक आवधिक API रीड उन जॉइंट्स को पकड़ लेता है जो आपका रिसीवर बंद होने के दौरान छूट गए थे।
POS बिक्री
Webhooks उसी कारण से बिक्री के लिए भी उपयुक्त हैं, जहाँ जोखिम अधिक होता है। लेन-देन पूरा होने पर एक रसीद, समीक्षा अनुरोध, या खर्च आधारित सेगमेंट अपडेट ट्रिगर हो सकता है, जब तक कि विज़िट अभी ताज़ा है। यदि आप Purple Engage के लिए Toast एकीकरण जैसे टिल (till) का मूल्यांकन कर रहे हैं, तो सटीक रूप से जांचें कि कौन सी लेन-देन स्थिति ईवेंट उत्सर्जित करती हैं, क्या रिफंड और वॉयड अलग-अलग ईवेंट उत्सर्जित करते हैं, और आंशिक रूप से भुगतान किया गया बिल कैसे दिखाई देता है। ये विवरण डेटाशीट पर लिखे webhook शब्द की तुलना में अधिक महत्वपूर्ण हैं।
यहाँ विफलता का तरीका महंगा साबित हो सकता है। डुप्लिकेट बिक्री कार्यक्रम खर्च की दोहरी गणना कर सकते हैं, एट्रिब्यूशन को खराब कर सकते हैं, और डुप्लिकेट ऑफ़र जारी कर सकते हैं। हैंडलर को इडेमपोटेंट बनाएं और अंतिम खर्च के लिए API रिकॉर्ड को ही प्रामाणिक मानें।
बुकिंग और आरक्षण
बुकिंग को दोनों की आवश्यकता होती है, जिसमें API का पलड़ा भारी रहता है। नई, परिवर्तित या रद्द की गई बुकिंग के लिए एक webhook आपको तुरंत प्रतिक्रिया देने, पुष्टि करने, याद दिलाने या किसी यात्रा चरण को जारी करने की अनुमति देता है। लेकिन बुकिंग बार-बार स्थिति बदलती है। मेहमानों की संख्या बदलती है, समय बदलता है, डिपॉजिट जमा होते हैं।
बुकिंग वेबहुक आपको जाँच करने का संकेत देता है। इसे इस बात का अंतिम फैसला नहीं होना चाहिए कि अब बुकिंग की स्थिति क्या है।
मेहमान को कुछ भी भेजने से पहले API के माध्यम से वर्तमान स्थिति प्राप्त करें। यदि आप रद्दीकरण वेबहुक छूट जाने के बाद किसी पुराने पेलोड पर कार्रवाई करते हैं, तो आप मेहमान को उस टेबल के बारे में याद दिलाएंगे जो अब उनके पास नहीं है।
होटल चेक-आउट और प्रवास
चेकआउट के बाद पोस्ट-स्टे सर्वे और समीक्षा अनुरोध ट्रिगर होते हैं, इसलिए एक webhook आपको समय पर शुरुआत प्रदान करता है। स्टे हिस्ट्री, रूम रेवेन्यू और फोलियो विवरण API रीड्स के अंतर्गत आते हैं। वे ऐतिहासिक हैं, पेजिनेटेड हैं, और चेकआउट के बाद सुधार के अधीन हैं।
स्टे रिकॉर्ड के लिए केवल वेबहुक पर भरोसा करना एक क्लासिक गलती है। एक रिसीवर आउटेज और सेगमेंटेशन से पूरे स्टे गायब हो जाते हैं। इस अंतर को बंद करने के लिए अनुसूचित API पुनर्मिलन का उपयोग करें, और जब आप किसी संपत्ति को शामिल करते हैं तो API के माध्यम से बैकफिल करें। संदर्भ के लिए, Purple Engage, WiFi साइन-इन, POS रसीदें, बुकिंग और होटल स्टे को एक ही अतिथि रिकॉर्ड में जोड़ता है, जो केवल तभी काम करता है जब प्रत्येक स्रोत में ट्रिगर पाथ और रिकवरी पाथ दोनों हों।
एक ऐसे रिसीवर को डिज़ाइन करना जो प्रोडक्शन में खराब न हो
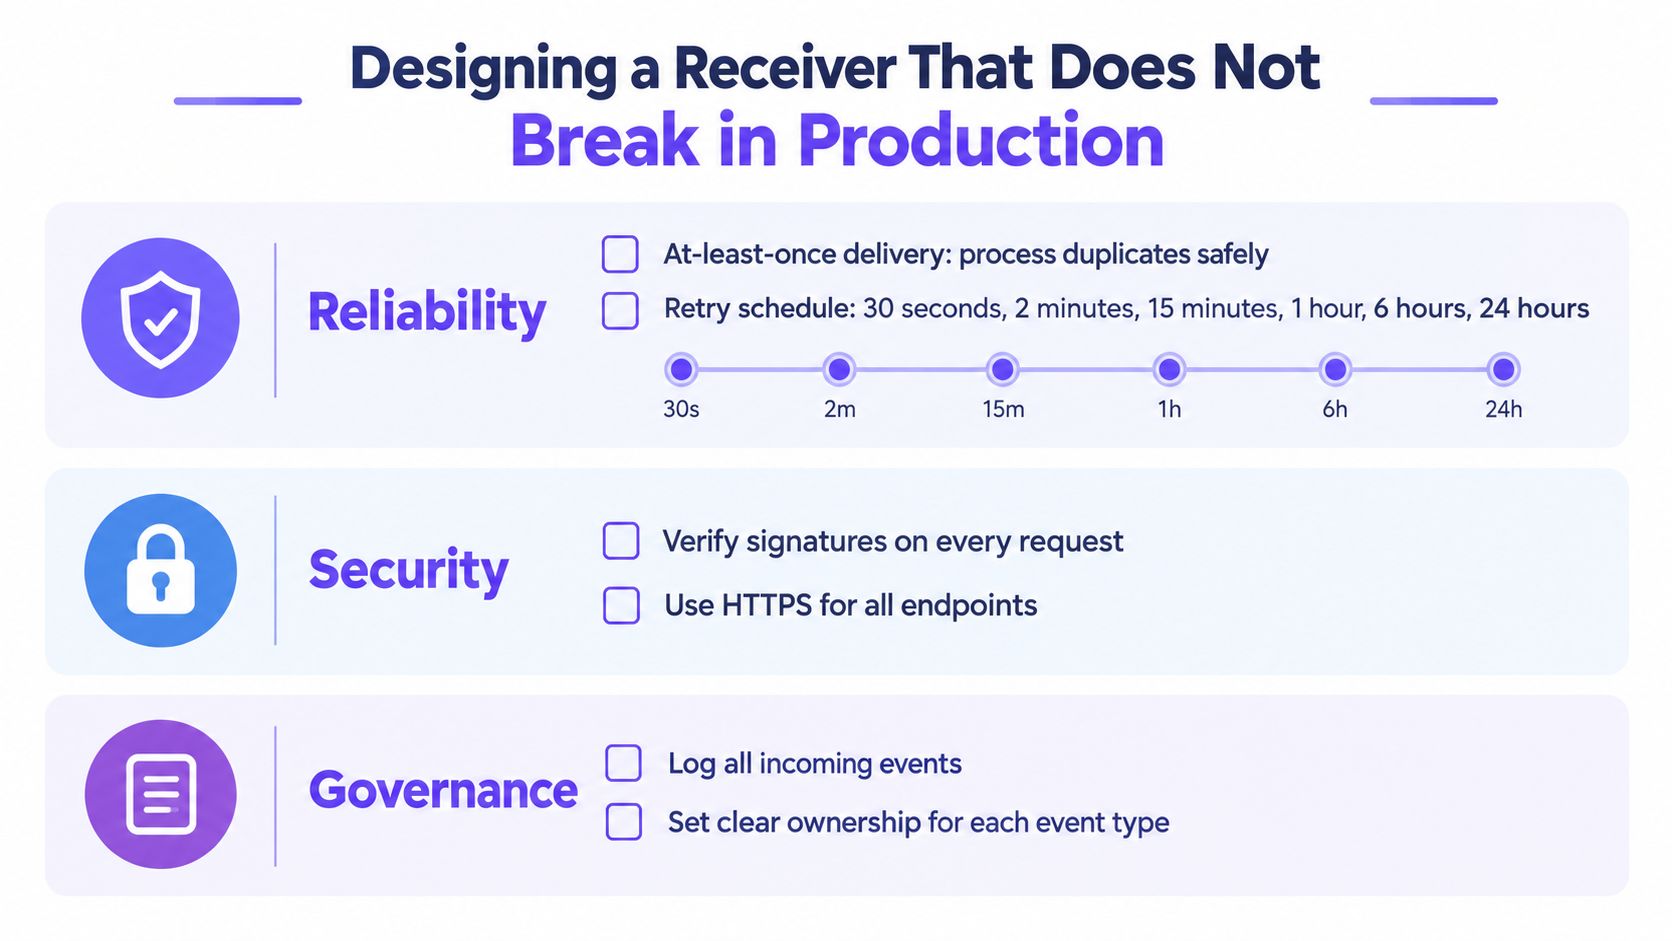
विश्वसनीयता कोई वेंडर फ़ीचर नहीं है जिसे आप खरीदते हैं। यह निर्णयों का एक समूह है जो आप पहले स्थान के लाइव होने से पहले लेते हैं। कम से कम एक बार डिलीवरी (at-least-once delivery) के लिए डिज़ाइन करें, बिल्कुल एक बार नहीं, और बाकी सब कुछ अपने आप हो जाता है।
तेज़ी से स्वीकार (Acknowledge) करें, बाद में प्रोसेस करें
अनुरोध को प्रमाणित करें, इसे सुरक्षित रूप से कतार में रखें, फिर सफलता का परिणाम दें। केवल 2xx प्रतिक्रिया को ही स्वीकृति मानें, जैसा कि वेबहुक वितरण गारंटी पर Svix मार्गदर्शन में बताया गया है। अनुरोध हैंडलर के भीतर सेगमेंटेशन, ऑफ़र जारी करना या संदेश भेजना न चलाएं। धीमे हैंडलर टाइमआउट का कारण बनते हैं, टाइमआउट से पुनः प्रयास होते हैं, और पुनः प्रयास आपकी डुप्लिकेट प्रविष्टियों को बढ़ाते हैं।
ऊपर दिए गए Svix मार्गदर्शन के अनुसार, एक दस्तावेजी शेड्यूल में घातीय बैकऑफ़ और जिटर के साथ लगभग 41 घंटे में कुल आठ प्रयासों के लिए 30 सेकंड, 2 मिनट, 15 मिनट, 1 घंटा, 4 घंटे, 12 घंटे और 24 घंटे की देरी का उपयोग किया जाता है। यह वह विंडो है जिससे आपके डिज़ाइन को जीवित रहना चाहिए। एक दिन बाद लैंडिंग का पुनप्रयास सामान्य है, असामान्य नहीं।
डुप्लिकेट्स को नुकसानरहित बनाएं
प्रदाता के स्थिर इवेंट आइडेंटिफ़ायर को स्टोर करें और इसे idempotency key के रूप में उपयोग करें। यदि आपने इसे पहले देखा है, तो इसे स्वीकार करें और साइड इफ़ेक्ट को छोड़ दें। समाप्त हो चुकी डिलीवरी रीप्ले सपोर्ट के साथ dead-letter queue में चली जाती हैं, ताकि ऑपरेटर मेहमानों की शिकायतों के माध्यम से कमियों की खोज करने के बजाय उनका निरीक्षण और पुनः प्रसंस्करण कर सके।
डाउनस्ट्रीम इंफ्रास्ट्रक्चर में इवेंट्स को स्ट्रीम करने वाली टीमों के लिए, Streamkap का यह नो-कोड webhook Kafka एकीकरण इनजेश्चन लेयर को हाथ से बनाए बिना webhook इवेंट्स को Kafka में ले जाने के लिए एक उपयोगी संदर्भ है। आप जो भी चुनें, कतार रसीद और बिजनेस लॉजिक के बीच बैठती है। वह आवश्यक है।
भरोसा करने से पहले सत्यापित करें
- रॉ बॉडी पर HMAC हस्ताक्षर सत्यापित करें: पहले पार्स करें और फिर से री-सीरियलाइज़ करें, तो आप वैध हस्ताक्षरों को तोड़ देंगे या अमान्य हस्ताक्षरों को स्वीकार कर लेंगे।
- टाइमस्टैम्प की ताजगी जांचें: आज रीप्ले किए गए एक वैध पुराने अनुरोध को अस्वीकार कर दिया जाना चाहिए, जो आपको कैप्चर किए गए पेलोड को फिर से भेजे जाने से बचाता है।
- निरंतर समय में तुलना करें: सामान्य स्ट्रिंग तुलना समय संबंधी जानकारी लीक कर सकती है।
- प्रति स्रोत अधिकृत करें: आपके बुकिंग प्रदाता का एक हस्ताक्षर POS आकार के इवेंट लिखने में सक्षम नहीं होना चाहिए।
मानकीकरण में सुधार हो रहा है। Open Webhooks विनिर्देश सामान्य पहचानकर्ताओं, टाइमस्टैम्प और HMAC-SHA256 हस्ताक्षर पर केंद्रित है, और RFC 9421 एक मानकीकृत HTTP संदेश हस्ताक्षर ढांचा प्रदान करता है। सार्वभौमिक अपनाव की प्रतीक्षा न करें। नियंत्रणों को अभी लागू करें।
अंतिम क्षण में सहमति की पुनः जाँच करें
गवर्नेंस वह जगह है जहाँ वेन्यू मार्केटिंग सामान्य एकीकरण सलाह से अलग हो जाती है। केवल-संलग्न ऑडिट लॉग रखें, वेन्यू समय क्षेत्रों को स्पष्ट रूप से संभालें, क्षेत्रीय प्रोसेसिंग आवश्यकताओं का सम्मान करें, और किसी भी तरह से भेजने या ऑफ़र जारी करने से ठीक पहले वर्तमान सहमति और पात्रता की पुनः जांच करें। मूल ईवेंट और 12 घंटे बाद पुनः प्रयास के बीच एक मेहमान ऑप्ट-आउट कर सकता है। आपके हैंडलर को बाद वाले विकल्प का सम्मान करना चाहिए, न कि पहले वाले पेलोड का।
वास्तविक विकल्प वेबहुक और API दोनों का संयोजन क्यों है
ईमानदार तुलना webhook बनाम API की नहीं है। यह केवल webhook बनाम Webhook के साथ API की है। केवल webhook प्रोडक्शन में विफल हो जाता है।
पुनः प्रयास (retries) डुप्लिकेट बनाते हैं। इवेंट्स बिना किसी क्रम के आते हैं, इसलिए एक रद्दीकरण उस बुकिंग से पहले आ सकता है जिसे वह रद्द करता है। एक संक्षिप्त आउटेज ऐसी कमियां पैदा करता है जिन पर किसी का ध्यान नहीं जाता जब तक कि कोई सेगमेंट नियमित ग्राहकों को कम न गिने या कोई अभियान उन विज़िट का श्रेय न ले जो उसने उत्पन्न नहीं की थीं। विलंबता (latency) मानक इनमें से किसी को भी कैप्चर नहीं करते हैं।
स्थिरता (consistency) का वह पैटर्न जो काम करता है
- किसी भी प्रोसेसिंग से पहले, रसीद पर प्रदाता इवेंट ID को सुरक्षित रखें।
- प्रत्येक हैंडलर को इडेमपोटेंट बनाएं, ताकि दूसरी बार मिलने पर भी कोई बदलाव न हो।
- किसी भी साइड इफेक्ट, संदेश, ऑफ़र, सेगमेंट परिवर्तन या रिडेम्पशन से पहले API के माध्यम से वर्तमान स्थिति प्राप्त करें।
- छूटे हुए, पुनर्व्यवस्थित या संशोधित रिकॉर्ड खोजने के लिए स्रोत स्नैपशॉट के साथ अनुसूचित पुनर्मिलन (reconciliation) चलाएं।
वेबहुक को डोरबेल की तरह समझें और API को यह जांचने की तरह कि दरवाजे पर कौन है। वह फ्रेमिंग WebinOne के बिल्डरों के लिए वेबहुक बनाम API के साथ संरेखित होती है, जो बिल्डर-पक्ष के कार्यान्वयन विकल्प को कवर करती है। स्थान टीमों के लिए, परिचालन परिणाम ही मायने रखता है। अतिथि रिकॉर्ड, जैसे कि Purple Engage अतिथि डेटा में वर्णित एकीकृत दृश्य, केवल तभी भरोसेमंद होता है जब इसे फीड करने वाले प्रत्येक स्रोत के पास केवल एक ट्रिगर ही नहीं, बल्कि एक रिकवरी पाथ भी हो।
डिजाइन परीक्षण: यदि आपका रिसीवर आपके सबसे व्यस्त शनिवार को एक घंटे के लिए ऑफ़लाइन हो गया, तो क्या आप कल यह साबित कर सकते हैं कि प्रत्येक WiFi जॉइन, बिक्री, बुकिंग और चेकआउट वास्तव में एक बार पुनर्प्राप्त किया गया था? यदि नहीं, तो आपके पास अभी तक एक हाइब्रिड डिज़ाइन नहीं है।
रिकॉन्सिलिएशन छोड़ें और लागतें बढ़ती जाती हैं। डुप्लिकेट यात्राएं मेहमानों को परेशान करती हैं और ऑफ़र बजट बर्बाद करती हैं। बासी वर्गीकरण उन लोगों को लक्षित करता है जिन्होंने कल दौरा किया था जैसे कि वे समाप्त हो गए हों। एट्रिब्यूशन वृद्धिशील प्रभाव को बढ़ा-चढ़ाकर पेश करता है क्योंकि खरीदारी को दोहरा गिना गया था या चेकआउट छूट गए थे। इनमें से कोई भी डैशबोर्ड में एकीकरण त्रुटियों के रूप में दिखाई नहीं देता है। वे ऐसे मार्केटिंग के रूप में दिखाई देते हैं जिस पर धीरे-धीरे विश्वास होना बंद हो जाता है।
पहली बार हाइब्रिड बनाएं। यह रियल-टाइम डेमो की तुलना में कम आकर्षक है, और यह एक ऐसे एकीकरण के बीच का अंतर है जो एक मल्टी-साइट रोलआउट से जीवित रहता है और जिसे आपकी टीम भरोसा करना बंद कर देती है। कम-विलंबता वाले संकेतों के लिए webhooks चुनें, आधिकारिक स्थिति और रिकवरी के लिए API चुनें, और संदेश भेजने या ऑफ़र जारी करने वाली किसी भी चीज़ के लिए अकेले किसी को भी शिप करने से इनकार करें।
यदि आप बहु-साइट रोलआउट की योजना बना रहे हैं और चाहते हैं कि WiFi, POS, बुकिंग और स्टे एक ही अतिथि रिकॉर्ड में हस्ताक्षरित वेबहुक, एक सार्वजनिक API, और भेजने से पहले पुनः जांचे गए सहमति विवरण के साथ दर्ज हों, तो Purple Engage का पता लगाएं और ऊपर दी गई हाइब्रिड चेकलिस्ट के साथ इसके एकीकरण की समीक्षा करें। अपनी सबसे कठिन घटना - जैसे वह POS बिक्री या चेकआउट जिसे आप डुप्लिकेट करना बर्दाश्त नहीं कर सकते - लाएं और परीक्षण करें कि क्या डिज़ाइन आउटेज के बाद इसे पुनर्प्राप्त करता है।