
स्थानों के लिए GDPR-compliant ईमेल मार्केटिंग: एक व्यावहारिक चेकलिस्ट
यह व्यावहारिक चेकलिस्ट स्थान के मार्केटरों को GDPR-compliant ईमेल मार्केटिंग की आवश्यक बातों के बारे में मार्गदर्शन प्रदान करती है। इसमें सचेत-विकल्प वाले ऑप्ट-इन्स, डेटा स्टोरेज, स्वचालित ऑप्ट-आउट और अतिथि WiFi लॉगिन से सीधे Purple Engage द्वारा एक अनुपालन योग्य फर्स्ट-पार्टी…
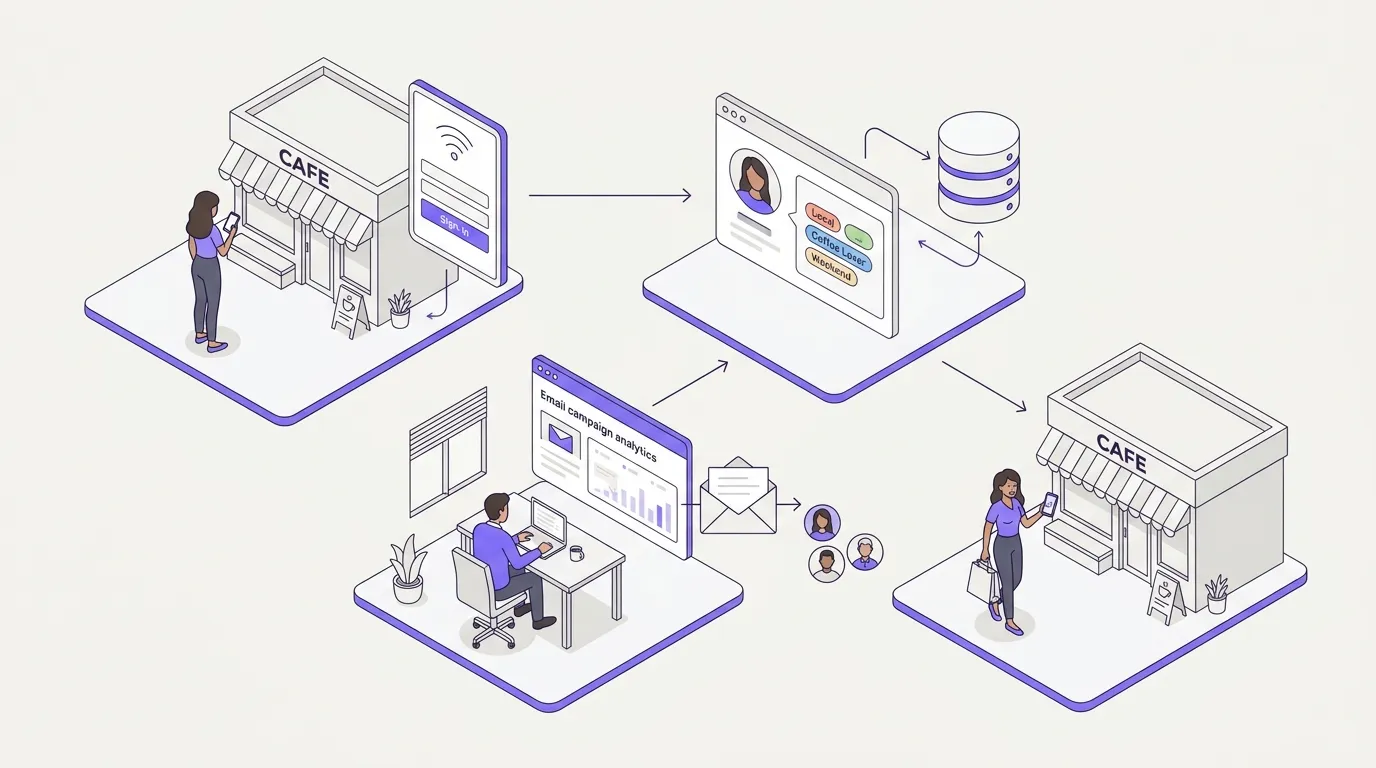
Listen to this guide
Read the transcript
Purple Engage मार्केटिंग सीरीज़ में आपका स्वागत है। मैं आपका होस्ट हूँ, और आज हम उस चीज़ के बारे में बात कर रहे हैं जो हर वेन्यू मार्केटर के लिए सही करना बेहद ज़रूरी है: GDPR-अनुकूल ईमेल मार्केटिंग। चाहे आप कोई रेस्टोरेंट ग्रुप, होटल, बार, या रिटेल चेन चलाते हों, यह एपिसोड आपको एक आसान-हिंदी चेकलिस्ट देता है जिस पर आप आज ही काम कर सकते हैं। आइए शुरुआत करें कि यह क्यों मायने रखता है। --- यह क्यों मायने रखता है --- यहाँ असहज करने वाला सच है। अधिकांश वेन्यू ग्राहकों की भारी आवाजाही के सोने की खदान पर बैठे हैं और इसका लगभग कुछ भी उपयोग नहीं कर रहे हैं। मेहमान अंदर आते हैं, पैसे खर्च करते हैं, और बाहर चले जाते हैं। कोई फ़ॉलो-अप नहीं। वापस आने का कोई कारण नहीं। कोई संबंध नहीं। ईमेल मार्केटिंग इसे ठीक करती है। तीन हफ्ते पहले आने वाले मेहमान को सही समय पर भेजा गया एक ईमेल उन्हें दोबारा आपके पास वापस ला सकता है। लॉगिन के समय अपना विवरण देने वाले किसी डाइनर को भेजा गया जन्मदिन का ऑफ़र एक ऐसी बुकिंग जनरेट कर सकता है जो अन्यथा कभी नहीं होती। Purple Engage का उपयोग करने वाले वेन्यू फ़र्स्ट-पार्टी डेटा सूचियों पर 40% से अधिक की ओपन रेट देखते हैं, जबकि खरीदी गई या स्क्रैप की गई सूचियों के लिए उद्योग का औसत लगभग 21% है। यह अंतर सहमति का है। जब कोई आपसे संदेश प्राप्त करने का सक्रिय रूप से विकल्प चुनता है, तो वे आपके द्वारा भेजी गई चीज़ों को पढ़ते हैं। लेकिन यहाँ एक पेंच है। GDPR - जनरल डेटा प्रोटेक्शन रेगुलेशन - के तहत आप केवल ईमेल पते एकत्र करके भेजना शुरू नहीं कर सकते। आपको स्पष्ट, सूचित और स्वतंत्र रूप से दी गई सहमति की आवश्यकता होती है। और आपको इसे साबित करने में सक्षम होना चाहिए। इसे गलत करने पर आपको 20 मिलियन यूरो या वैश्विक वार्षिक टर्नओवर का 4%, जो भी अधिक हो, तक का जुर्माना भुगतना पड़ सकता है। ICO - जो कि UK में इन्फॉर्मेशन कमिश्नर्स ऑफिस है - ने केवल 2023 में मार्केटिंग सहमति विफलताओं के लिए 7 मिलियन पाउंड से अधिक का जुर्माना जारी किया था। अच्छी खबर? यदि आप WiFi लॉगिन के समय सहमति को सही ढंग से कैप्चर करते हैं, तो आपका अधिकांश काम पहले ही हो चुका होता है। Purple Engage को ठीक इसी काम के लिए बनाया गया है। --- दृष्टिकोण --- आइए मैं आपको वेन्यू के लिए GDPR-अनुकूल ईमेल मार्केटिंग के पांच स्तंभों के बारे में बताता हूँ। पहला स्तंभ: सहमति कैप्चर करना। GDPR के लिए आवश्यक है कि सहमति स्वतंत्र रूप से दी गई, विशिष्ट, सूचित और स्पष्ट हो। सरल शब्दों में, इसका मतलब है कि आपके मेहमान को सक्रिय रूप से एक बॉक्स पर टिक करना होगा - पहले से टिक किया हुआ बॉक्स नहीं, न ही आपके नियमों में छिपी हुई कोई शर्त - यह कहने के लिए कि हाँ, मैं आपसे मार्केटिंग ईमेल प्राप्त करना चाहता हूँ। जब कोई मेहमान Purple Engage के माध्यम से आपके वेन्यू WiFi से जुड़ता है, तो उन्हें एक Captive Portal दिखाई देता है - एक स्प्लैश पेज जो उनके ऑनलाइन होने से पहले लोड होता है। उस पेज में स्पष्ट रूप से लेबल किया गया ऑप्ट-इन चेकबॉक्स शामिल होता है। इसके शब्द बहुत मायने रखते हैं। यह कुछ ऐसा होना चाहिए: "मैं The Crown Hotel से ऑफ़र और समाचार प्राप्त करना चाहूंगा। आप किसी भी समय अनसब्सक्राइब कर सकते हैं।" छोटा, स्पष्ट, ईमानदार। कोई कानूनी उलझन नहीं। चेकबॉक्स डिफ़ॉल्ट रूप से अनटिक होना चाहिए। इसे टिक करना मेहमान की सक्रिय पसंद है। यही इसे एक सचेत-विकल्प ऑप्ट-इन (conscious-choice opt-in) बनाता है - और यह वह शब्द है जिसका उपयोग हम Purple में करते हैं क्योंकि यह ठीक वही कैप्चर करता है जो GDPR की मांग है। दूसरा स्तंभ: सहमति के रिकॉर्ड।सहमति प्राप्त करना ही काफी नहीं है। आपको इसे साबित करने में सक्षम होना चाहिए। GDPR Article 7 के तहत, यदि कोई अतिथि आपको चुनौती देता है या कोई नियामक आपकी जांच करता है, तो आपको यह प्रदर्शित करना होगा कि सहमति दी गई थी। इसका अर्थ है सहमति दिए जाने का टाइमस्टैम्प, स्रोत - इस मामले में, WiFi लॉगिन पोर्टल - अतिथि द्वारा सहमत सटीक शब्दों और उस समय लागू आपकी गोपनीयता नीति के संस्करण को रिकॉर्ड करना। Purple Engage यह सब स्वचालित रूप से रिकॉर्ड करता है। प्रत्येक ऑप्ट-इन टाइमस्टैम्पड होता है, स्थल से टैग किया जाता है, और अतिथि प्रोफ़ाइल में सुरक्षित किया जाता है। यदि ICO कभी पूछताछ के लिए आता है, तो आप कुछ ही सेकंड में सहमति रिकॉर्ड निकाल सकते हैं। तीसरा स्तंभ: डेटा स्टोरेज और सुरक्षा। GDPR के तहत, व्यक्तिगत डेटा - जिसमें ईमेल पते शामिल हैं - सुरक्षित रूप से संग्रहीत किया जाना चाहिए और, UK और EU संगठनों के लिए, या तो UK या EU के भीतर, या ऐसे देश में होना चाहिए जिसका UK या EU के साथ पर्याप्तता समझौता हो। Purple का इन्फ्रास्ट्रक्चर ISO 27001 प्रमाणित और GDPR-अनुरूप है। डेटा EU-आधारित डेटा केंद्रों में संग्रहीत किया जाता है। जब आप Purple Engage का उपयोग करते हैं तो आपको क्रॉस-बॉर्डर ट्रांसफर के मुद्दों के बारे में चिंता करने की आवश्यकता नहीं होती है। आपको यह भी सुनिश्चित करना होगा कि केवल अधिकृत कर्मचारी ही आपके अतिथि डेटा तक पहुँच सकें। Purple Engage भूमिका-आधारित एक्सेस नियंत्रणों का उपयोग करता है, ताकि आपका मार्केटिंग मैनेजर संपूर्ण डेटाबेस को एक्सपोर्ट किए बिना भी कैंपेन चला सके। चौथा स्तंभ: ऑप्ट-आउट तंत्र। आपके द्वारा भेजे जाने वाले प्रत्येक मार्केटिंग ईमेल में एक स्पष्ट, सक्रिय अनसब्सक्राइब लिंक शामिल होना चाहिए। GDPR के तहत, ऑप्ट-आउट अनुरोध का तुरंत सम्मान किया जाना चाहिए - ICO का मार्गदर्शन कहता है कि एक उचित समय के भीतर, और सर्वोत्तम अभ्यास 10 कार्य दिवसों के भीतर है। व्यवहार में, Purple Engage अनसब्सक्राइब को स्वचालित रूप से प्रोसेस करता है। जब कोई अतिथि अनसब्सक्राइब पर क्लिक करता है, तो वे तुरंत आपकी सप्रेशन लिस्ट में जुड़ जाते हैं। उन्हें आपकी ओर से कोई दूसरा ईमेल प्राप्त नहीं होगा। आपको इसे मैन्युअल रूप से प्रबंधित करने की आवश्यकता नहीं है। सप्रेशन लिस्ट महत्वपूर्ण है। किसी को अपनी सक्रिय सूची से हटा देना ही काफी नहीं है। आपको यह रिकॉर्ड रखना होगा कि उन्होंने ऑप्ट-आउट किया है, ताकि यदि उनका ईमेल पता बाद में फिर से जोड़ा जाता है - मान लीजिए, डेटा इम्पोर्ट के माध्यम से - तो सिस्टम को पता हो कि उन्हें ईमेल नहीं भेजना है। Purple Engage इस सप्रेशन लिस्ट को स्वचालित रूप से बनाए रखता है। पांचवां स्तंभ: डेटा प्रतिधारण (रिटेंशन) और स्वच्छता। GDPR का स्टोरेज लिमिटेशन सिद्धांत कहता है कि आपको व्यक्तिगत डेटा को आवश्यकता से अधिक समय तक नहीं रखना चाहिए। ईमेल मार्केटिंग के लिए, इसका मतलब है कि आपके पास एक डेटा रिटेंशन नीति होनी चाहिए। अधिकांश स्थलों के लिए एक समझदारी भरा दृष्टिकोण हर 24 महीनों में सहमति की समीक्षा करना है। यदि किसी अतिथि ने दो वर्षों में आपके किसी भी ईमेल से जुड़ाव नहीं दिखाया है और आपके स्थल पर नहीं आया है, तो उनकी सहमति अब सार्थक नहीं रह सकती है। एक पुनः सहमति ईमेल भेजें। यदि वे प्रतिक्रिया नहीं देते हैं, तो उन्हें अपनी सक्रिय सूची से हटा दें। यह केवल एक अनुपालन अभ्यास नहीं है। यह अच्छी मार्केटिंग भी है। एक साफ-सुथरी, सक्रिय सूची हमेशा एक बड़ी, पुरानी सूची से बेहतर प्रदर्शन करेगी। डिलिवरेबिलिटी में सुधार होता है। ओपन रेट में सुधार होता है। प्रति सेंड राजस्व में सुधार होता है। --- व्यावहारिक कदम और नुकसान ---अब मैं आपको प्रैक्टिकल चेकलिस्ट देता हूँ। अपनी पहली कैंपेन भेजने से पहले आपके पास ये दस चीज़ें तैयार होनी चाहिए। एक। बिना टिक किए हुए ऑप्ट-इन चेकबॉक्स और स्पष्ट शब्दों के साथ WiFi लॉगिन पर कैप्चर की गई सहमति। दो। प्रत्येक गेस्ट प्रोफाइल के सामने स्वचालित रूप से रिकॉर्ड किया गया सहमति का टाइमस्टैम्प और सोर्स। तीन। सहमति के बिंदु पर लिंक की गई प्राइवेसी पॉलिसी - स्प्लैश पेज में आपकी पूरी प्राइवेसी पॉलिसी का एक लिंक होना चाहिए। चार। ऑप्ट-इन के 24 घंटों के भीतर भेजा गया वेलकम ईमेल। यह आपका सबसे बेहतरीन प्रदर्शन करने वाला ईमेल होता है। वेलकम ईमेल पर ओपन रेट औसतन 50% या उससे अधिक होता है। इसे बेकार न जाने दें। पांच। हर ईमेल में अनसब्सक्राइब लिंक, जो स्पष्ट रूप से दिखाई दे - नीचे छोटे अक्षरों में छिपा हुआ न हो। छह। ऑप्ट-आउट्स को 10 वर्किंग डेज के भीतर प्रोसेस किया जाना। Purple Engage के साथ, यह प्रोसेस ऑटोमैटिक है। सात। डेटा का UK, EU, या पर्याप्तता-समझौते (adequacy-agreement) वाले देश में स्टोर होना। यदि आप Purple Engage का उपयोग नहीं कर रहे हैं, तो अपने ईमेल प्लेटफॉर्म से इसकी जांच करें। आठ। सप्रेशन लिस्ट (suppression list) का रखरखाव और सम्मान करना। अपनी सप्रेशन लिस्ट से मिलान किए बिना कभी भी कोई लिस्ट इम्पोर्ट न करें। नौ। ऑडिट के लिए सहमति रिकॉर्ड उपलब्ध होना। आप किसी भी समय सहमति रिपोर्ट एक्सपोर्ट करने में सक्षम होने चाहिए। दस। वार्षिक सहमति स्वच्छता समीक्षा (consent hygiene review)। एक कैलेंडर रिमाइंडर सेट करें। साल में एक बार अपनी लिस्ट की समीक्षा करें। ऐसे किसी भी व्यक्ति से दोबारा सहमति लें जो 18 महीने या उससे अधिक समय से निष्क्रिय है। अब, नुकसानदेह गलतियों की बात करते हैं। सबसे आम गलती जो मैं वेन्यूज़ को करते हुए देखता हूँ, वह है सहमति के सोर्स की जांच किए बिना पिछले सिस्टम से लिस्ट इम्पोर्ट करना। केवल इसलिए कि किसी ने आपके पुराने लॉयल्टी प्रोग्राम को अपना ईमेल एड्रेस दिया था, इसका मतलब यह नहीं है कि उन्होंने आपके नए CRM से ईमेल प्राप्त करने की सहमति दी है। यदि आप सहमति साबित नहीं कर सकते हैं, तो उन्हें ईमेल न भेजें। दूसरी गलती है अस्पष्ट सहमति के शब्द। "मैं नियम और शर्तों से सहमत हूँ" मार्केटिंग ईमेल को कवर नहीं करता है। सहमति विशिष्ट होनी चाहिए। यदि आप प्रमोशनल ईमेल भेजना चाहते हैं, तो आपके ऑप्ट-इन चेकबॉक्स पर इसका स्पष्ट रूप से उल्लेख होना चाहिए। तीसरी गलती है सॉफ्ट ऑप्ट-आउट्स को अनदेखा करना। कुछ गेस्ट अनसब्सक्राइब पर क्लिक नहीं करेंगे - वे बस आपके ईमेल को खोलना बंद कर देंगे। छह महीने की जीरो एंगेजमेंट के बाद, उन्हें प्रभावी रूप से ऑप्ट-आउट मान लें। उन्हें ईमेल भेजना बंद कर दें, या ऐसा करने से पहले एक री-एंगेजमेंट ईमेल भेजें। --- क्विक Q&A --- आइए कुछ ऐसे सवालों के जवाब दें जो मैं वेन्यू मार्केटर्स से नियमित रूप से सुनता हूँ। सवाल: क्या मैं ईमेल मार्केटिंग के लिए सहमति के बजाय लेजिटिमेट इंटरेस्ट (legitimate interests) का उपयोग कर सकता हूँ? जवाब: सैद्धांतिक रूप से, हाँ - GDPR कानूनी आधार के रूप में लेजिटिमेट इंटरेस्ट की अनुमति देता है। लेकिन डायरेक्ट मार्केटिंग के लिए ICO का मार्गदर्शन स्पष्ट है: सहमति पसंदीदा आधार है, और उपभोक्ताओं को प्रमोशनल ईमेल भेजने के लिए लेजिटिमेट इंटरेस्ट का बचाव करना अधिक कठिन है। सहमति पर ही टिके रहें। यह अधिक स्पष्ट है, बचाव करने में आसान है, और वास्तव में बेहतर परिणाम देता है क्योंकि आपकी लिस्ट अधिक एंगेज्ड होती है। सवाल: क्या मुझे SMS मार्केटिंग के लिए एक अलग ऑप्ट-इन की आवश्यकता है? जवाब: हाँ। ईमेल के लिए सहमति SMS को कवर नहीं करती है। यदि आप टेक्स्ट मैसेज भेजना चाहते हैं, तो आपको उस चैनल के लिए एक अलग ऑप्ट-इन की आवश्यकता होगी। Purple Engage मल्टी-चैनल सहमति कैप्चर का समर्थन करता है - आप अपने स्प्लैश पेज पर ईमेल ऑप्ट-इन के साथ एक SMS ऑप्ट-इन चेकबॉक्स जोड़ सकते हैं। प्रश्न: क्या होगा यदि कोई अतिथि मुझसे अपना सारा डेटा हटाने के लिए कहे? उत्तर: यह GDPR Article 15 और 17 के तहत एक विषय एक्सेस अनुरोध (Subject Access Request) या हटाने का अधिकार (Right to Erasure) अनुरोध है। आपके पास जवाब देने के लिए एक महीने का समय है। Purple Engage आपको प्लेटफॉर्म से अतिथि प्रोफ़ाइल को हटाने की अनुमति देता है। ध्यान दें कि आपको कानूनी या वित्तीय कारणों से कुछ रिकॉर्ड - उदाहरण के लिए, लेनदेन के रिकॉर्ड - रखने की आवश्यकता होती है - लेकिन मार्केटिंग डेटा को तुरंत हटा दिया जाना चाहिए। --- सारांश और अगले कदम --- आइए इसे एक साथ समझते हैं। स्थानों (venues) के लिए GDPR-compliant ईमेल मार्केटिंग जटिल नहीं है, लेकिन इसके लिए अनुशासन की आवश्यकता होती है। इसकी नींव सहमति (consent) है - जो स्पष्ट, टाइमस्टैम्पड और प्रमाणित करने योग्य होनी चाहिए। स्वच्छ डेटा स्टोरेज, स्वचालित ऑप्ट-आउट प्रोसेसिंग और नियमित सूची स्वच्छता के साथ इसे और मजबूत बनाएं, और आपके पास एक ऐसा कार्यक्रम होगा जो कानूनी रूप से सही और व्यावसायिक रूप से प्रभावी दोनों है। जो स्थान इसे सही तरीके से करते हैं, वे कुछ ऐसा बना रहे हैं जो Mailchimp, Klaviyo, और HubSpot उन्हें नहीं दे सकते: एक ऐसी सूची जो उन वास्तविक अतिथियों से खुद बनती है जिन्होंने आपसे संदेश प्राप्त करने का सचेत विकल्प चुना है। यह फर्स्ट-पार्टी डेटा (first-party data) है। और ऐसी दुनिया में जहां थर्ड-पार्टी कुकीज़ गायब हो रही हैं और पेड मीडिया की लागत बढ़ रही है, फर्स्ट-पार्टी डेटा आपके स्वामित्व वाली सबसे मूल्यवान मार्केटिंग संपत्ति है। Purple Engage WiFi लॉगिन पर सचेत-विकल्प वाले ऑप्ट-इन को कैप्चर करता है, प्रत्येक सहमति रिकॉर्ड को टाइमस्टैम्प करता है, और अनसब्सक्राइब को स्वचालित रूप से संभालता है। GDPR अनुपालन इसमें पहले से अंतर्निहित है - इसे अलग से जोड़ने की आवश्यकता नहीं होती है। आपके अगले कदम सरल हैं। सबसे पहले, अपनी वर्तमान सहमति कैप्चर प्रक्रिया का ऑडिट करें। क्या आपका ऑप्ट-इन चेकबॉक्स डिफ़ॉल्ट रूप से अनटिक है? क्या इसके शब्द विशेष रूप से मार्केटिंग ईमेल के लिए हैं? दूसरा, अपना डेटा स्टोरेज चेक करें। आपके अतिथि का डेटा कहाँ रखा गया है, और क्या यह GDPR-compliant है? तीसरा, अपने अनसब्सक्राइब फ़्लो का परीक्षण करें। अपने खुद के ईमेल में से किसी एक में अनसब्सक्राइब लिंक पर क्लिक करें और जांचें कि यह काम करता है या नहीं और ऑप्ट-आउट 10 दिनों के भीतर प्रोसेस हो जाता है या नहीं। यदि आप देखना चाहते हैं कि Purple Engage इन सभी को स्वचालित रूप से कैसे संभालता है, तो purple.ai पर जाएं और Engage प्रोडक्ट को देखें। आप साइट के मार्केटिंग गाइड सेक्शन में हमारी पूरी ईमेल सेगमेंटेशन गाइड भी पा सकते हैं। सुनने के लिए धन्यवाद। आपसे अगले एपिसोड में मुलाकात होगी।
यह आपके वेन्यू के लिए क्यों महत्वपूर्ण है
अधिकांश वेन्यू ग्राहकों के आने-जाने के एक बड़े अवसर पर बैठे हैं लेकिन इसके साथ लगभग कुछ नहीं कर रहे हैं। मेहमान आते हैं, पैसे खर्च करते हैं, और चले जाते हैं। आपके पास कोई फॉलो-अप नहीं होता है। उनके वापस लौटने का कोई कारण नहीं होता है। कोई संबंध नहीं होता है।
ईमेल मार्केटिंग इस समस्या का समाधान करती है। तीन सप्ताह पहले आने वाले किसी मेहमान को सही समय पर भेजा गया एक ईमेल उन्हें वापस आपके दरवाज़े पर ला सकता है। लॉगिन के समय अपना विवरण प्रदान करने वाले किसी डाइनर को भेजा गया जन्मदिन का ऑफ़र एक ऐसी बुकिंग जनरेट कर सकता है जो अन्यथा कभी नहीं होती। Purple Engage का उपयोग करने वाले वेन्यू फ़र्स्ट-पार्टी डेटा सूचियों पर 40% से अधिक की ओपन रेट देखते हैं, जबकि खरीदी गई या स्क्रैप की गई सूचियों के लिए उद्योग का औसत लगभग 21% है। इस अंतर का कारण सहमति है। जब कोई आपसे संदेश प्राप्त करने का सक्रिय रूप से विकल्प चुनता है, तो वे आपके द्वारा भेजे गए ईमेल पढ़ते हैं।
लेकिन यहाँ एक पेंच है। GDPR के तहत, आप केवल ईमेल पते एकत्र करके भेजना शुरू नहीं कर सकते। आपको स्पष्ट, सूचित और स्वतंत्र रूप से दी गई सहमति की आवश्यकता होती है। और आपको इसे साबित करने में सक्षम होना चाहिए। इसे गलत करने पर आपको €20 मिलियन या वैश्विक वार्षिक टर्नओवर का 4%, जो भी अधिक हो, तक का जुर्माना लग सकता है।
अच्छी खबर यह है कि यदि आप Guest WiFi लॉगिन के दौरान सहमति सही तरीके से एकत्र करते हैं, तो आप पहले से ही आधे से अधिक रास्ता तय कर चुके हैं। Purple Engage को ठीक यही करने के लिए बनाया गया है।
तरीका
आइए वेन्यू के लिए GDPR-compliant ईमेल मार्केटिंग के पांच स्तंभों को देखें।
स्तंभ 1: सहमति कैप्चर करना
GDPR के लिए आवश्यक है कि सहमति स्वतंत्र रूप से दी गई, विशिष्ट, सूचित और स्पष्ट हो। सरल शब्दों में, इसका मतलब है कि आपके मेहमान को सक्रिय रूप से एक बॉक्स पर टिक करना होगा - पहले से टिक किया हुआ बॉक्स नहीं, और आपके नियमों और शर्तों में छिपी हुई कोई धारा नहीं - यह कहने के लिए कि हाँ, मैं आपसे मार्केटिंग ईमेल प्राप्त करना चाहता हूँ।
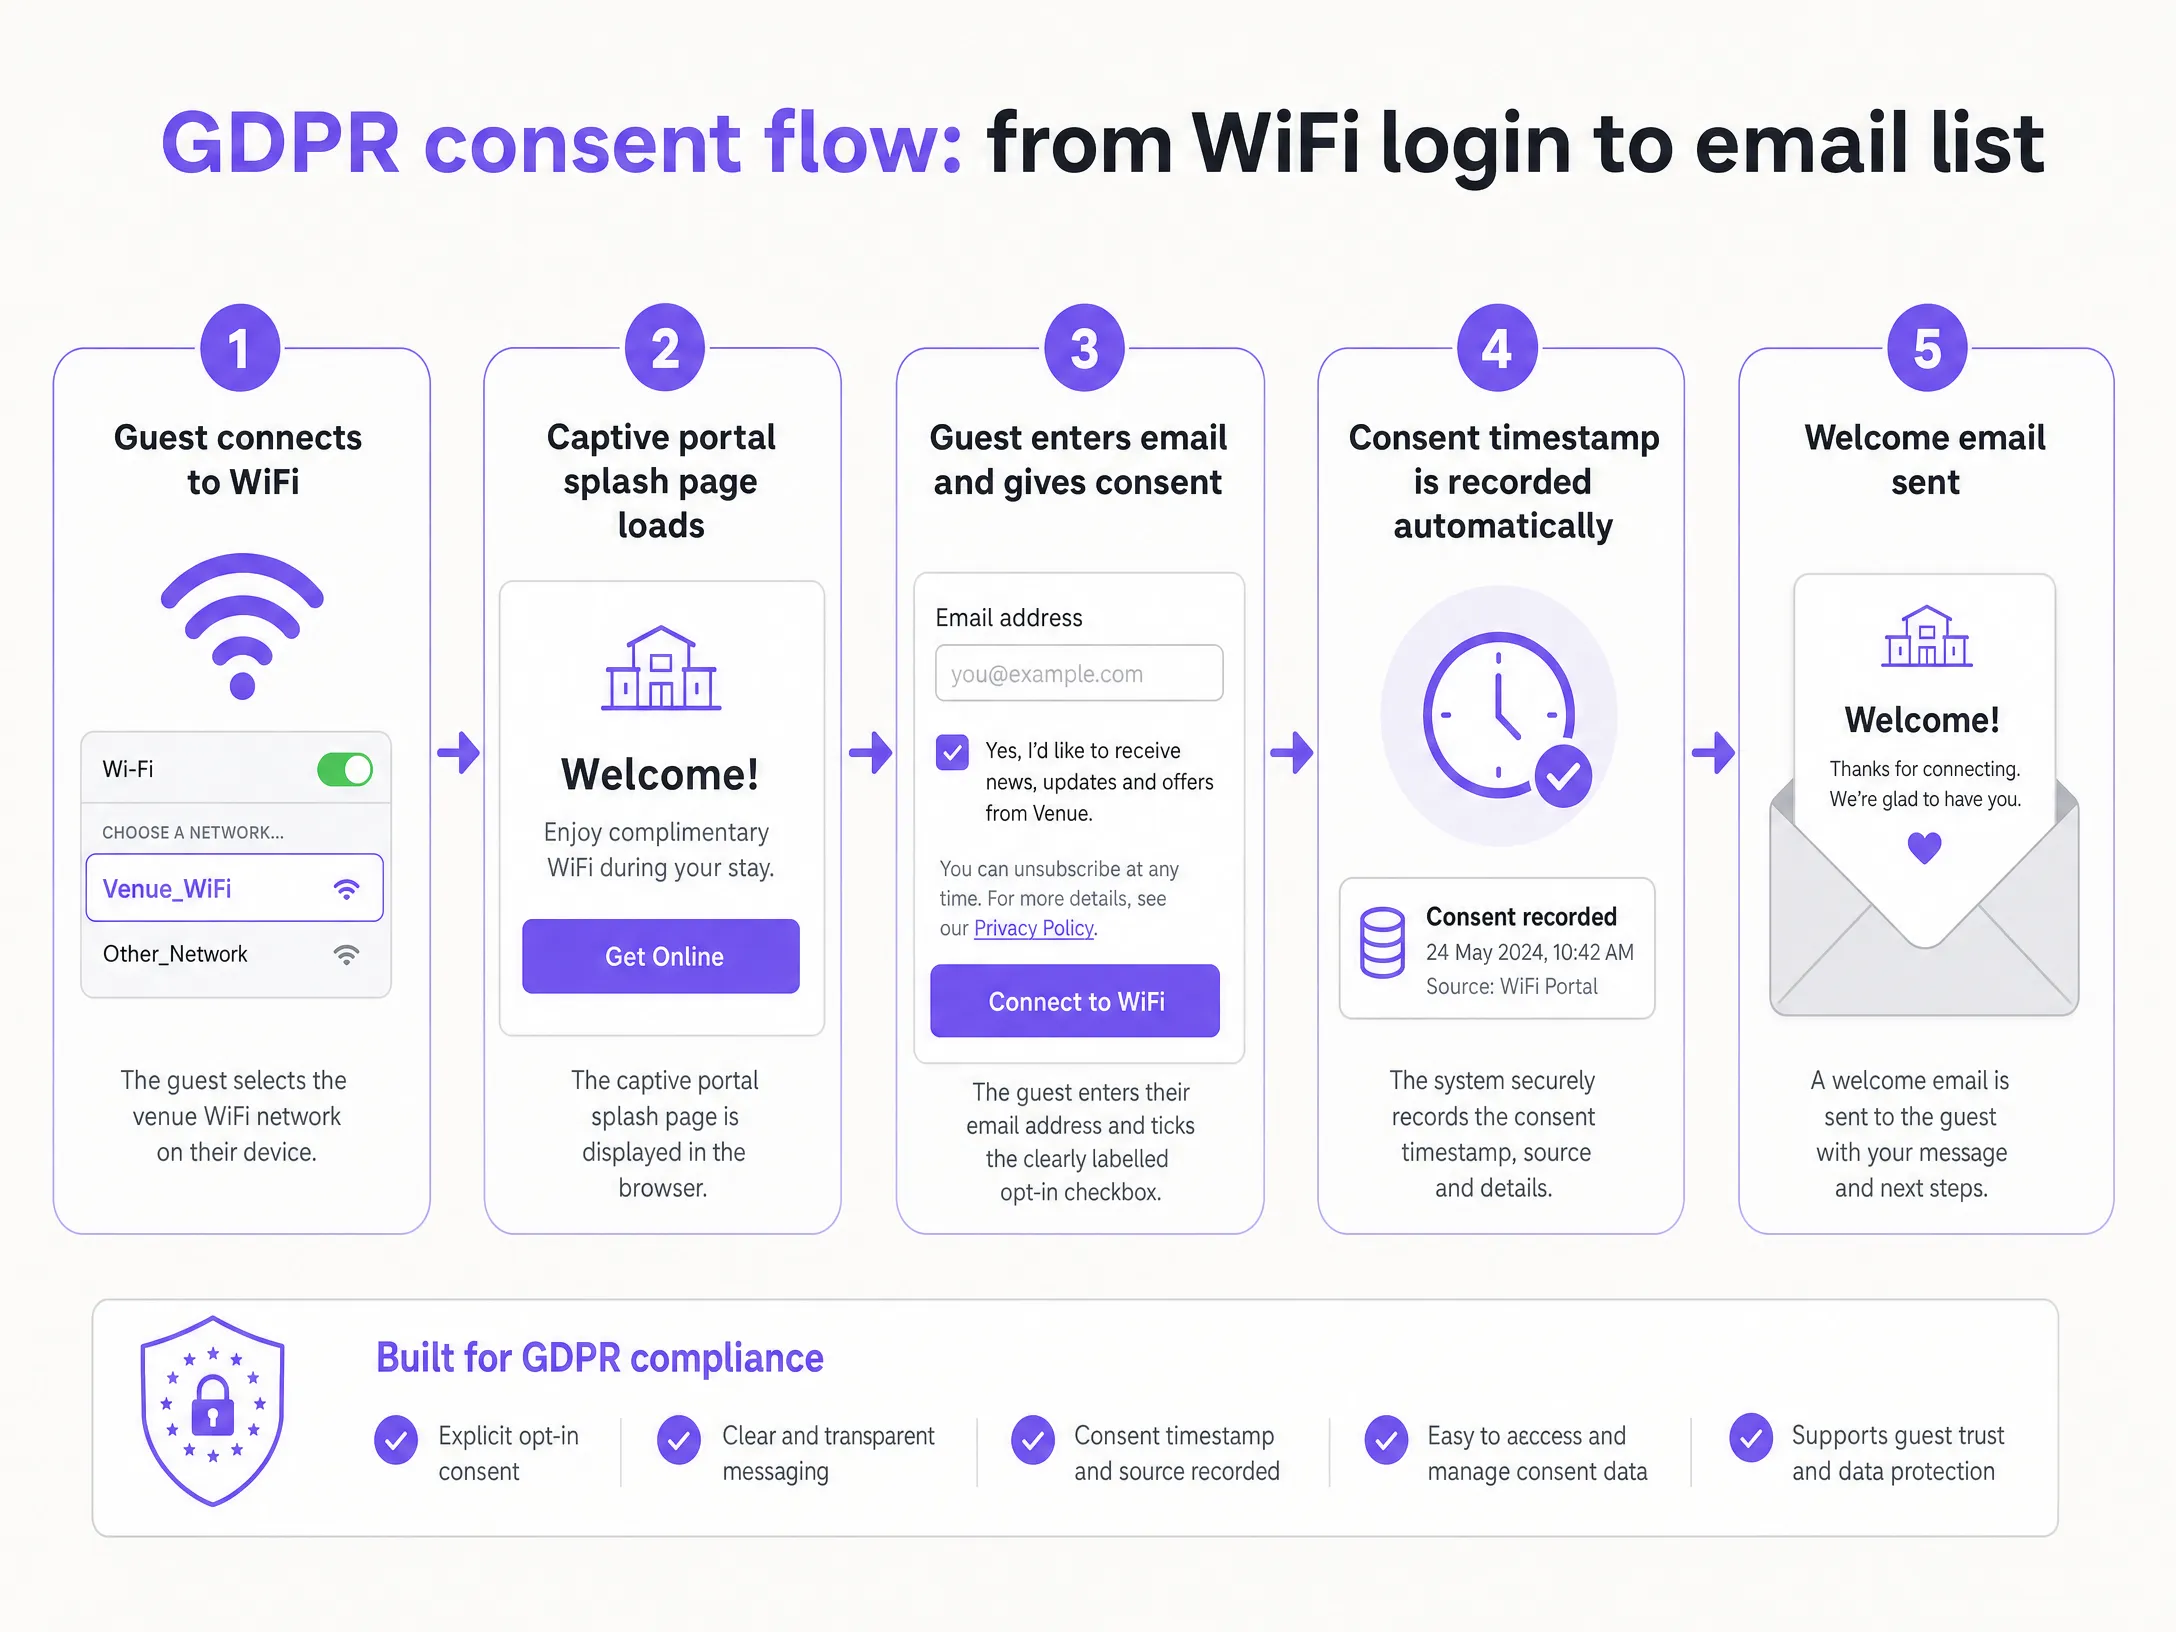
जब कोई मेहमान Purple Engage के माध्यम से आपके वेन्यू के WiFi से कनेक्ट होता है, तो वे एक Captive Portal देखते हैं - एक स्प्लैश पेज जो उनके ऑनलाइन जाने से पहले लोड होता है। उस पेज पर एक स्पष्ट रूप से लेबल किया गया ऑप्ट-इन चेकबॉक्स होता है। भाषा महत्वपूर्ण है। यह कुछ इस तरह होनी चाहिए: "मैं द क्राउन होटल से ऑफ़र और समाचार प्राप्त करना चाहूंगा। आप किसी भी समय अनसब्सक्राइब कर सकते हैं।" संक्षिप्त, स्पष्ट, ईमानदार। कोई जटिल कानूनी भाषा नहीं।
चेकबॉक्स डिफ़ॉल्ट रूप से अनटिक होना चाहिए। इसे टिक करना मेहमान की सक्रिय पसंद है। यही इसे एक सचेत-विकल्प ऑप्ट-इन बनाता है - और यह वह वाक्यांश है जिसे हम Purple में उपयोग करते हैं क्योंकि यह ठीक वही कैप्चर करता है जो GDPR मांगता है।
स्तंभ 2: सहमति के रिकॉर्ड
केवल सहमति एकत्र करना ही काफी नहीं है। आपको इसे साबित करने में सक्षम होना चाहिए। GDPR Article 7 के तहत, यदि किसी अतिथि द्वारा आपको चुनौती दी जाती है या किसी नियामक निकाय द्वारा जांच की जाती है, तो आपको यह साबित करना होगा कि सहमति दी गई थी। इसका मतलब है कि सहमति कब दी गई थी उसका टाइमस्टैम्प, स्रोत - इस मामले में, WiFi लॉगिन पोर्टल - वे सटीक शब्द जिनसे अतिथि सहमत हुआ था, और उस समय आपकी गोपनीयता नीति का कौन सा संस्करण सक्रिय था, इन सभी को रिकॉर्ड करना।
Purple Engage यह सब स्वचालित रूप से रिकॉर्ड करता है। प्रत्येक ऑप्ट-इन को टाइमस्टैम्प किया जाता है, स्थान से टैग किया जाता है, और अतिथि प्रोफ़ाइल में संग्रहीत किया जाता है। यदि ICO कभी जांच करता है, तो आप सेकंडों में सहमति रिकॉर्ड निकाल सकते हैं।
स्तंभ 3: डेटा भंडारण और सुरक्षा
GDPR के तहत, व्यक्तिगत डेटा - जिसमें ईमेल पते शामिल हैं - सुरक्षित रूप से संग्रहीत किया जाना चाहिए और, UK और EU संगठनों के लिए, UK या EU के भीतर, या ऐसे देश में होना चाहिए जिसका UK या EU के साथ पर्याप्तता समझौता हो। Purple का इन्फ्रास्ट्रक्चर ISO 27001 प्रमाणित और GDPR-compliant है। डेटा EU-आधारित डेटा केंद्रों में संग्रहीत किया जाता है। जब आप Purple Engage का उपयोग करते हैं तो आपको सीमा पार डेटा ट्रांसफर के मुद्दों के बारे में चिंता करने की आवश्यकता नहीं होती है।
आपको यह भी सुनिश्चित करना होगा कि केवल अधिकृत कर्मचारी ही आपके अतिथि डेटा तक पहुँच सकें। Purple Engage भूमिका-आधारित पहुंच नियंत्रण (रोल-बेस्ड एक्सेस कंट्रोल) का उपयोग करता है, जिससे आपका मार्केटिंग मैनेजर संपूर्ण डेटाबेस को निर्यात किए बिना अभियान चला सकता है।
स्तंभ 4: ऑप्ट-आउट तंत्र (अनसब्सक्राइब मैकेनिक)
आपके द्वारा भेजे जाने वाले प्रत्येक मार्केटिंग ईमेल में एक स्पष्ट, कार्यशील अनसब्सक्राइब लिंक होना चाहिए। GDPR के तहत, ऑप्ट-आउट अनुरोध पर तेजी से कार्रवाई की जानी चाहिए - ICO दिशानिर्देशों के अनुसार एक उचित समय सीमा के भीतर, जिसमें सबसे अच्छा तरीका 10 कार्य दिवसों के भीतर होना है। वास्तव में, Purple Engage अनसब्सक्राइब को स्वचालित रूप से संसाधित करता है। जब कोई अतिथि अनसब्सक्राइब पर क्लिक करता है, तो उन्हें तुरंत आपकी दमन सूची (सप्रेशन लिस्ट) में जोड़ दिया जाता है। उन्हें आपकी ओर से कोई दूसरा ईमेल प्राप्त नहीं होगा। आपको इसे मैन्युअल रूप से प्रबंधित करने की आवश्यकता नहीं है।
दमन सूची महत्वपूर्ण है। किसी को अपनी सक्रिय सूची से केवल हटा देना ही काफी नहीं है। आपको यह रिकॉर्ड रखना होगा कि उन्होंने ऑप्ट-आउट कर लिया है, ताकि यदि उनका ईमेल पता बाद में फिर से जोड़ा जाए - उदाहरण के लिए, डेटा आयात के माध्यम से - तो सिस्टम को पता चल सके कि उन्हें ईमेल नहीं भेजना है। Purple Engage इस दमन सूची को स्वचालित रूप से बनाए रखता है।
स्तंभ 5: डेटा प्रतिधारण (रिटेंशन) और स्वच्छता
GDPR का भंडारण सीमा सिद्धांत कहता है कि आपको व्यक्तिगत डेटा को अपनी आवश्यकता से अधिक समय तक नहीं रखना चाहिए। ईमेल मार्केटिंग के लिए, इसका मतलब है कि आपके पास एक डेटा प्रतिधारण नीति होनी चाहिए। अधिकांश स्थानों के लिए एक समझदारी भरा दृष्टिकोण हर 24 महीनों में सहमति की समीक्षा करना है। यदि किसी अतिथि ने आपके किसी भी ईमेल के साथ बातचीत नहीं की है और दो वर्षों में आपके स्थान पर नहीं आया है, तो उनकी सहमति अब सार्थक नहीं रह सकती है। एक पुनः सहमति ईमेल भेजें। यदि वे प्रतिक्रिया नहीं देते हैं, तो उन्हें अपनी सक्रिय सूची से हटा दें।
यह केवल एक अनुपालन (कॉम्प्लायंस) अभ्यास नहीं है। यह अच्छी मार्केटिंग भी है। एक स्वच्छ, सक्रिय सूची हमेशा एक बड़ी लेकिन निष्क्रिय सूची से बेहतर प्रदर्शन करेगी। डिलिवरेबिलिटी में सुधार होता है। ओपन रेट बढ़ते हैं। प्रति ईमेल राजस्व में वृद्धि होती है।
अपने अतिथि WiFi के साथ ऐसा कैसे करें
जो वेन्यू इसे सही तरीके से करते हैं, वे कुछ ऐसा बना रहे हैं जो Mailchimp, Klaviyo, और HubSpot उन्हें नहीं दे सकते: एक ऐसी सूची जो उन वास्तविक मेहमानों से अपने आप बनती है जिन्होंने आपसे जानकारी प्राप्त करने का सचेत विकल्प चुना है। यह फर्स्ट-पार्टी डेटा है। और एक ऐसी दुनिया में जहां थर्ड-पार्टी कुकीज़ गायब हो रही हैं और पेड मीडिया की लागत बढ़ रही है, फर्स्ट-पार्टी डेटा आपकी सबसे मूल्यवान मार्केटिंग संपत्ति है।
Purple Engage WiFi लॉगिन के दौरान सचेत-विकल्प वाले ऑप्ट-इन्स को कैप्चर करता है, प्रत्येक सहमति रिकॉर्ड को टाइमस्टैम्प करता है, और अनसब्सक्राइब को स्वचालित रूप से संभालता है। GDPR अनुपालन इसमें इन-बिल्ट है - अलग से जोड़ा हुआ नहीं।
इस डेटा को विभाजित करने के तरीके के बारे में अधिक जानने के लिए, हमारा वेन्यू के लिए ईमेल सेगमेंटेशन: एक व्यावहारिक गाइड पढ़ें।
क्या भेजें और कब भेजें
एक बार जब आपके पास सहमति वाली सूची आ जाती है, तो आपको ऐसे ईमेल भेजने होंगे जो रेवेन्यू बढ़ाएं।
स्वागत ईमेल (Welcome emails) इसे ऑप्ट-इन करने के 24 घंटों के भीतर भेजें। यह आपका सबसे अच्छा प्रदर्शन करने वाला ईमेल है। स्वागत ईमेल की औसत ओपन रेट 50% या उससे अधिक होती है। दोबारा आने के लिए प्रोत्साहित करने हेतु एक स्पष्ट ऑफ़र शामिल करें।
जन्मदिन के ऑफ़र (Birthday offers) यदि आप लॉगिन पर जन्म तिथि एकत्र करते हैं, तो उस तिथि से 14 दिन पहले एक स्वचालित जन्मदिन ईमेल सेट करें। यह उच्च-मूल्य वाली ग्रुप बुकिंग को बढ़ावा देता है।
री-एंगेजमेंट अभियान (Re-engagement campaigns) उन मेहमानों को एक ऑफ़र भेजें जो 90 दिनों से नहीं आए हैं। यह एक बार आने वाले मेहमानों को वफादार नियमित ग्राहकों में बदल देता है।
क्या काम कर रहा है उसे मापना
केवल ओपन और क्लिक को न मापें। दोबारा आने वाले मेहमानों और रेवेन्यू को मापें।
चूंकि Purple Engage WiFi लॉगिन को ट्रैक करता है, इसलिए आप देख सकते हैं कि कोई मेहमान ईमेल प्राप्त करने के बाद आपके वेन्यू पर कब वापस आता है। यह वास्तविक क्लोज्ड-लूप एट्रिब्यूशन है। आपको ठीक से पता चल जाएगा कि आपकी ईमेल मार्केटिंग कितना रेवेन्यू उत्पन्न कर रही है।
कहाँ से शुरू करें
आपके अगले कदम सरल हैं।
- अपनी वर्तमान सहमति कैप्चर प्रक्रिया का ऑडिट करें। क्या आपका ऑप्ट-इन चेकबॉक्स डिफ़ॉल्ट रूप से अनटिक है? क्या इसकी शब्दावली विशेष रूप से मार्केटिंग ईमेल के लिए है?
- अपने डेटा स्टोरेज की जाँच करें। आपके मेहमानों का डेटा कहाँ रखा जा रहा है, और क्या यह GDPR-compliant है?
- अपने अनसब्सक्राइब फ्लो का परीक्षण करें। अपने खुद के ईमेल में से किसी एक में अनसब्सक्राइब लिंक पर क्लिक करें और जांचें कि यह काम करता है और ऑप्ट-आउट 10 दिनों के भीतर प्रोसेस हो जाता है।
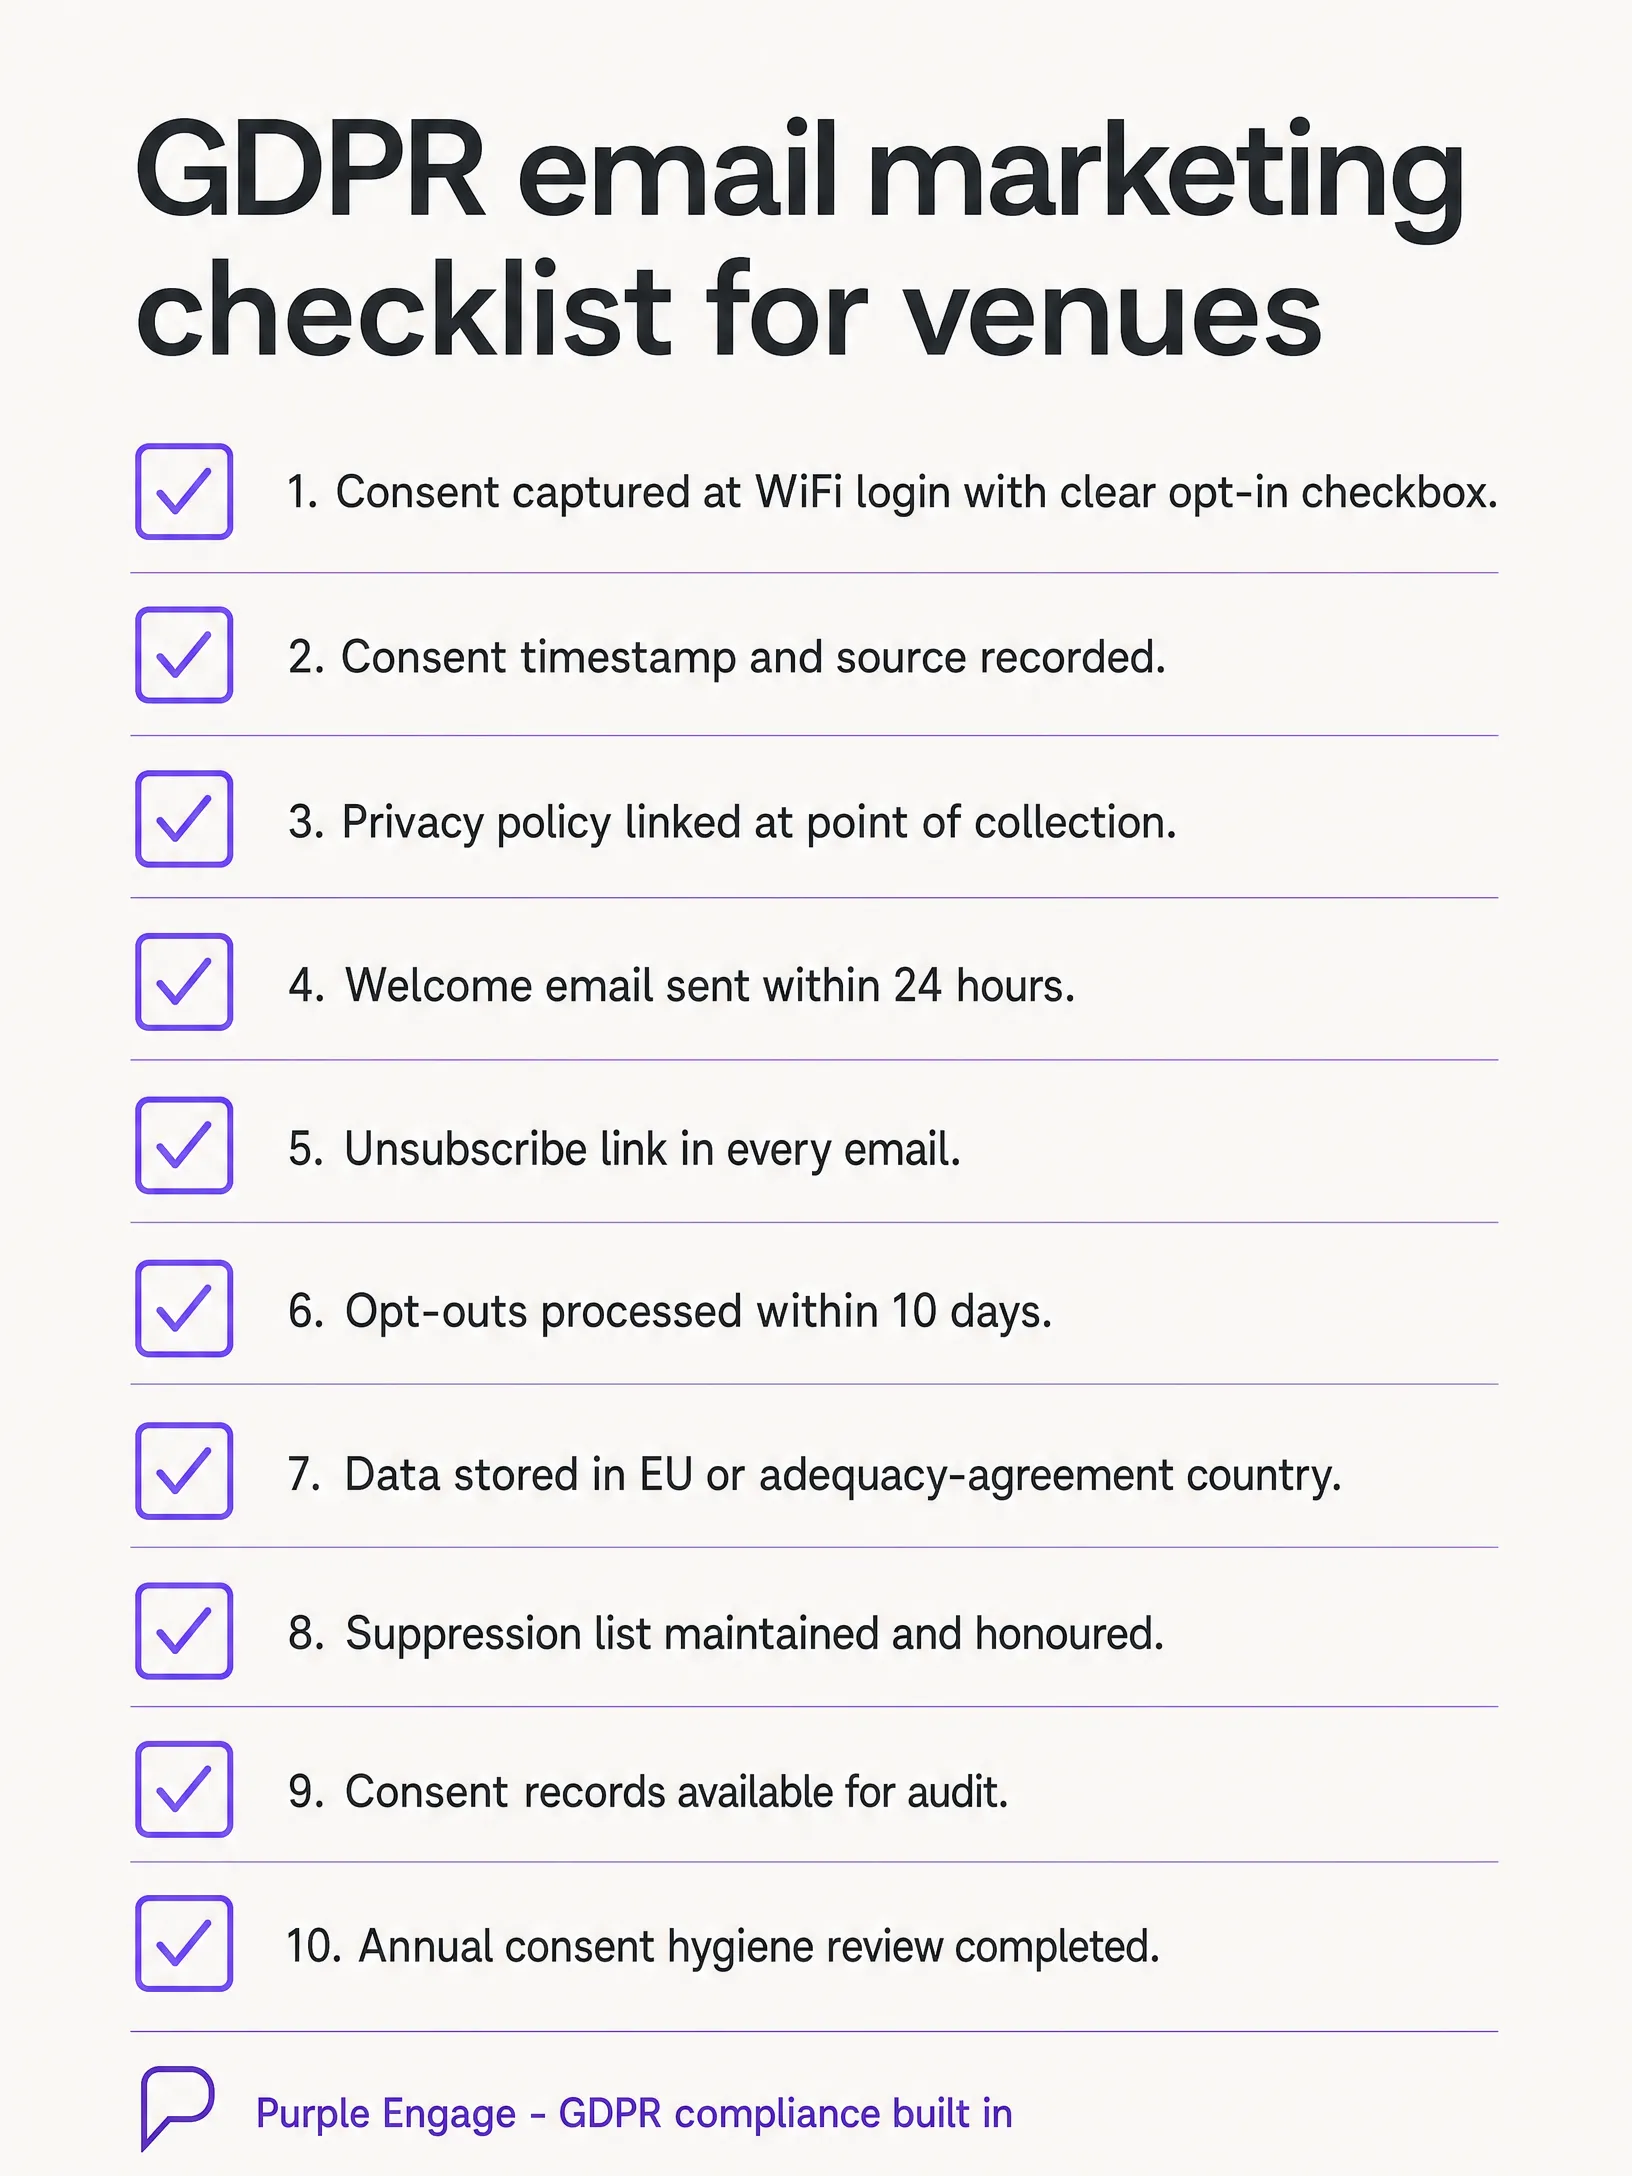
इस विषय पर हमारी 10 मिनट की ब्रीफिंग नीचे सुनें।