
UK PECR और सॉफ्ट ऑप्ट-इन: वेन्यू के लिए ईमेल मार्केटिंग नियम
यह गाइड स्पष्ट करती है कि वेन्यू ईमेल मार्केटिंग के लिए UK PECR को क्या आवश्यकताएं हैं और क्यों सॉफ्ट ऑप्ट-इन अपवाद भौतिक वेन्यू के लिए संरचनात्मक रूप से अपर्याप्त है। यह दिखाता है कि कैसे Purple Engage का उपयोग करके Guest WiFi लॉगिन पर स्पष्ट, टाइमस्टैम्प सहमति प्राप्त करना…
Listen to this guide
Read the transcript
[0:00 - 1:00] परिचय और यह क्यों मायने रखता है आपका स्वागत है। आज हम UK PECR, सॉफ्ट ऑप्ट-इन, और इस बात पर विचार कर रहे हैं कि वेन्यू सुरक्षित रूप से ईमेल सूचियाँ कैसे बना सकते हैं। यदि आप एक रेस्तरां, बार, या रिटेल स्पेस चलाते हैं, तो आने वाले लोगों की संख्या (foot traffic) आपकी सबसे बड़ी संपत्ति है। लेकिन एक बार आने वाले विजिटर को बार-बार आने वाले ग्राहक में बदलने का मतलब है कि आपको उनके जाने के बाद उन तक पहुँचने की आवश्यकता है। ऐसा करने के लिए ईमेल अभी भी सबसे अच्छा तरीका है। समस्या अनुपालन (compliance) की है। सूचना आयुक्त कार्यालय, या ICO, प्राइवेसी एंड इलेक्ट्रॉनिक कम्युनिकेशंस रेगुलेशंस, जिसे PECR के रूप में जाना जाता है, और UK GDPR के तहत सख्त नियम लागू करता है। इसे गलत करने का मतलब है जुर्माना। इसे सही करने का मतलब है सत्यापित, ऑप्ट-इन किए गए ग्राहकों का डेटाबेस। हम देखेंगे कि वेन्यू के लिए सॉफ्ट ऑप्ट-इन पर भरोसा करना क्यों जोखिम भरा है, और WiFi लॉगिन पर लिया गया स्पष्ट सहमति (explicit consent) का विकल्प अधिक सुरक्षित और अधिक लाभदायक मार्ग क्यों है। [1:00 - 6:00] दृष्टिकोण: PECR और सॉफ्ट ऑप्ट-इन बनाम स्पष्ट सहमति आइए सॉफ्ट ऑप्ट-इन से शुरू करते हैं। PECR Regulation 22(3) आपको स्पष्ट सहमति के बिना भी मौजूदा ग्राहकों को मार्केटिंग ईमेल भेजने की अनुमति देता है, लेकिन केवल तभी जब आप चार सख्त शर्तों को पूरा करते हैं। पहला, आपको उनकी बिक्री या बिक्री के लिए बातचीत के दौरान उनका विवरण प्राप्त हुआ होना चाहिए। दूसरा, मार्केटिंग समान उत्पादों या सेवाओं से संबंधित होनी चाहिए। तीसरा, जब आप उनका विवरण एकत्र करते हैं तो आपको उन्हें ऑप्ट-आउट करने का एक सरल तरीका देना होगा। चौथा, आपको प्रत्येक बाद के संदेश में एक ऑप्ट-आउट शामिल करना होगा। एक ऑनलाइन रिटेलर के लिए, यह अच्छी तरह से काम करता है। एक भौतिक वेन्यू के लिए, यह एक बुरा सपना है। एक व्यस्त पब के बारे में सोचें। एक ग्राहक अंदर आता है, एक ड्रिंक खरीदता है, और कांटेक्टलेस से भुगतान करता है। आपको उनका ईमेल नहीं मिलता है। यदि वे ऑनलाइन टेबल बुक करते हैं, तो आपको एक ईमेल मिल सकता है, लेकिन सॉफ्ट ऑप्ट-इन केवल उस विशिष्ट व्यक्ति को कवर करता है जिसने बुकिंग की है, न कि टेबल पर मौजूद अन्य पांच लोगों को। और क्या होगा यदि आप उन्हें केवल भोजन के बजाय एक नए होटल के खुलने के बारे में ईमेल करना चाहते हैं? समान उत्पादों का नियम आपको प्रतिबंधित करता है। यह वह जगह है जहाँ स्पष्ट सहमति खेल को बदल देती है। केवल भुगतान करने वाले ग्राहकों के लिए एक संकीर्ण अपवाद पर भरोसा करने के बजाय, आप तब सहमति प्राप्त करते हैं जब मेहमान आपके WiFi से जुड़ते हैं। Purple Engage के साथ, Captive Portal उनका ईमेल मांगता है और एक स्पष्ट, अनचेक ऑप्ट-इन बॉक्स प्रस्तुत करता है। यह UK GDPR Article 4(11) के तहत स्वतंत्र रूप से दी गई, विशिष्ट, सूचित और स्पष्ट सहमति है। यह बेहतर क्यों है? पहला, यह वेन्यू में मौजूद सभी लोगों को कवर करता है, न कि केवल बिल का भुगतान करने वाले व्यक्ति को। आप पूरे समूह का डेटा कैप्चर करते हैं। दूसरा, यह समान उत्पादों के प्रतिबंध को हटा देता है। स्पष्ट सहमति के साथ, आप अपनी सेवाओं की पूरी श्रृंखला का विपणन कर सकते हैं। तीसरा, Purple Engage सहमति का सटीक टाइमस्टैम्प और IP पता रिकॉर्ड करता है। यदि ICO कभी सबूत मांगता है, तो आपके पास एक ऑडिट करने योग्य रिकॉर्ड होता है। Mailchimp जैसे सामान्य ईमेल टूल अभियान भेजते हैं, लेकिन वे सूची नहीं बनाते हैं। Purple नेटवर्क आपके लिए सूची बनाता है, जिससे अनाम फुट ट्रैफिक सचेत-विकल्प वाले, प्रथम-पक्ष डेटा में बदल जाता है। [6:00 - 8:00] व्यावहारिक कदम और नुकसान आप इसे व्यावहारिक रूप से कैसे लागू करते हैं? सबसे पहले, पहले से टिक किए गए बॉक्स (pre-ticked boxes) का उपयोग न करें। ICO ने इसके लिए कंपनियों पर जुर्माना लगाया है। मेहमान को सक्रिय रूप से बॉक्स को टिक करना होगा। दूसरा, मार्केटिंग सहमति को WiFi नियमों और शर्तों से अलग रखें। बंडल की गई सहमति अमान्य है। तीसरा, सुनिश्चित करें कि आपकी गोपनीयता नीति (privacy policy) सीधे लॉगिन स्क्रीन पर लिंक की गई हो। एक आम गलती थर्ड-पार्टी सूचियों (third-party lists) का उपयोग करना है। सॉफ्ट ऑप्ट-इन (soft opt-in) कभी भी खरीदी गई सूचियों पर लागू नहीं होता है। आपको डेटा सीधे प्राप्त करना होगा। दूसरी गलती B2B बनाम B2C का भ्रम है। जबकि आप वैध हितों (legitimate interests) के तहत कॉर्पोरेट पतों पर ईमेल भेज सकते हैं, एकमात्र व्यापारियों (sole traders) और मानक उपभोक्ता ईमेल जैसे कि Gmail या Outlook के लिए स्पष्ट सहमति या वैध सॉफ्ट ऑप्ट-इन की आवश्यकता होती है। वेन्यू (venues) के लिए, आपके ट्रैफ़िक का एक बड़ा हिस्सा B2C है। सुरक्षित रहने के लिए सभी के साथ सख्त B2C नियमों के तहत व्यवहार करें। [8:00 - 9:00] त्वरित प्रश्न और उत्तर आइए एक त्वरित प्रश्न पर चर्चा करें जो हम अक्सर CRM निर्देशकों से सुनते हैं। क्या हम केवल सहमति मान सकते हैं यदि वे हमारे मुफ्त WiFi का उपयोग करते हैं? नहीं। मौन या निष्क्रियता सहमति का गठन नहीं करती है। ऑनलाइन होने के लिए एक ईमेल पता प्रदान करना इंटरनेट एक्सेस के लिए एक लेनदेन है, न कि मार्केटिंग प्राप्त करने का कोई समझौता। मार्केटिंग ऑप्ट-इन एक अलग, सकारात्मक कार्रवाई होनी चाहिए। यही कारण है कि Purple Captive Portal को उनके ब्राउज़ करने से पहले, उस विशिष्ट मार्केटिंग सहमति को स्पष्ट रूप से कैप्चर करने के लिए डिज़ाइन किया गया है। [9:00 - 10:00] सारांश और अगले कदम संक्षेप में कहें तो, सॉफ्ट ऑप्ट-इन वेन्यू मार्केटिंग के लिए एक कमजोर आधार है। यह आपके अधिकांश फुट ट्रैफ़िक को छोड़ देता है और आप जो कह सकते हैं उसे प्रतिबंधित करता है। गेस्ट WiFi के माध्यम से कैप्चर की गई स्पष्ट सहमति मजबूत, स्केलेबल और GDPR-ग्रेड है। यह सत्यापित फ़र्स्ट-पार्टी डेटा का एक डेटाबेस स्वचालित रूप से बनाता है। आपके अगले कदम: अपनी वर्तमान ईमेल सूची की समीक्षा करें। क्या आप जानते हैं कि प्रत्येक व्यक्ति ने वास्तव में कैसे और कब ऑप्ट-इन किया था? यदि आप सॉफ्ट ऑप्ट-इन पर भरोसा कर रहे हैं, तो चार PECR शर्तों के खिलाफ अपनी प्रक्रियाओं का ऑडिट करें। एक ऐसी सूची बनाने के लिए जो सुरक्षित रूप से स्केल हो, अपने वेन्यू WiFi को अपने सबसे शक्तिशाली सूची-निर्माण टूल में बदलने के लिए Purple Engage को देखें। सुनने के लिए धन्यवाद।
आपके वेन्यू के लिए यह क्यों महत्वपूर्ण है
भौतिक वेन्यू के लिए, लोगों का आना-जाना आपकी प्राथमिक संपत्ति है। दरवाजे से अंदर आने वाला कोई मेहमान केवल उसी एक विजिट के लिए रेवेन्यू जनरेट करता है। लाइफटाइम वैल्यू बढ़ाने के लिए, आपको उनके जाने के बाद उन तक पहुंचना होगा और उन्हें वापस आने का एक कारण देना होगा। इसके लिए ईमेल मार्केटिंग सबसे प्रभावी चैनल बना हुआ है, लेकिन UK में इसे सख्ती से रेगुलेट किया जाता है। इन्फॉर्मेशन कमिश्नर ऑफिस (ICO) UK GDPR के साथ प्राइवेसी एंड इलेक्ट्रॉनिक कम्युनिकेशन्स रेगुलेशंस 2003 (PECR) को लागू करता है। वैध सहमति या कानूनी छूट के बिना मार्केटिंग ईमेल भेजने से भारी जुर्माना और प्रतिष्ठा को नुकसान होने का जोखिम रहता है।
कई वेन्यू पिछले ग्राहकों को ईमेल भेजने के लिए "सॉफ्ट ऑप्ट-इन" नियम पर निर्भर रहने का प्रयास करते हैं। हालांकि यह ई-कॉमर्स के लिए काम करता है, लेकिन हॉस्पिटैलिटी, रिटेल और इवेंट्स के लिए यह संरचनात्मक रूप से त्रुटिपूर्ण है। यदि आपके रेस्टोरेंट में छह लोगों की टेबल भोजन करती है और एक व्यक्ति बिल का भुगतान करता है, तो आपको केवल एक ईमेल एड्रेस कलेक्ट करने का अवसर मिलता है। सॉफ्ट ऑप्ट-इन अन्य पांच मेहमानों को अज्ञात छोड़ देता है। इससे भी बदतर, यदि आप उस भुगतान करने वाले मेहमान को किसी अन्य सर्विस के बारे में ईमेल करने का प्रयास करते हैं - जैसे कि डाइनिंग के बजाय होटल स्टे - तो आप सॉफ्ट ऑप्ट-इन की सख्त शर्तों का उल्लंघन करेंगे।
बार-बार आने वाले विजिटर्स को आकर्षित करने और प्रति सेंड रेवेन्यू को अधिकतम करने के लिए, वेन्यू को एक ऐसी सूची की आवश्यकता होती है जो सत्यापित, ऑप्ट-इन फर्स्ट-पार्टी डेटा से स्वतः तैयार हो। Mailchimp या Klaviyo जैसे मानक ईमेल टूल कैंपेन भेजने के लिए बनाए गए हैं, लेकिन वे सूची प्रदान करने के लिए आप पर निर्भर करते हैं। Purple Engage WiFi लॉगिन के समय स्पष्ट, टाइमस्टैम्प वाली ऑप्ट-इन सहमति कलेक्ट करता है, जिससे अज्ञात फुट ट्रैफिक एक अनुपालन योग्य, स्केलेबल मार्केटिंग डेटाबेस में बदल जाता है। डेटा कैप्चर शुरू से अंत तक कैसे काम करता है, यह समझने के लिए हमारी गाइड Guest WiFi email capture: how it works and what to expect देखें।
इसकी कार्यप्रणाली: PECR और सॉफ्ट ऑप्ट-इन की सीमाएं
PECR के रेगुलेशन 22 के तहत, आप विशिष्ट सहमति के बिना व्यक्तियों को अवांछित मार्केटिंग ईमेल नहीं भेज सकते। इसका एकमात्र अपवाद सॉफ्ट ऑप्ट-इन है, जो आपको बिना किसी स्पष्ट सहमति के मौजूदा ग्राहकों को ईमेल करने की अनुमति देता है यदि - और केवल यदि - आप चार सख्त शर्तों को पूरा करते हैं:
- आपने किसी बिक्री या बिक्री के लिए बातचीत के दौरान उनके संपर्क विवरण कलेक्ट किए हों।
- मार्केटिंग केवल समान उत्पादों या सेवाओं के संबंध में हो।
- जब आपने पहली बार उनके विवरण कलेक्ट किए थे, तब आपने ऑप्ट-आउट करने का एक सरल तरीका प्रदान किया था।
- आप प्रत्येक बाद के संदेश में एक स्पष्ट ऑप्ट-आउट प्रदान करते हैं। किसी भौतिक स्थल के लिए, सॉफ्ट ऑप्ट-इन (soft opt-in) एक कमजोर आधार है। यह आपको केवल पिछले खरीदारों तक सीमित करता है, जिसमें ब्राउज़ करने वाले, साथी और संभावित ग्राहक शामिल नहीं होते हैं। "समान उत्पाद" नियम आपके पोर्टफोलियो के भीतर विभिन्न प्रकार के स्थलों या ब्रांडों में क्रॉस-सेलिंग को प्रतिबंधित करता है। पॉइंट-ऑफ-सेल सिस्टम या तीसरे पक्ष के बुकिंग प्लेटफॉर्म पर निर्भर होने पर यह साबित करना अक्सर कठिन होता है कि आपने बिक्री के समय ऑप्ट-आउट की पेशकश की थी। ICO ने उन कंपनियों पर जुर्माना लगाया है - जिसमें 2024 में £150,000 का जुर्माना पाने वाला एक UK रिटेलर भी शामिल है - जिन्होंने अनसब्सक्राइब किए गए ग्राहकों को मार्केटिंग ईमेल भेजे थे और सॉफ्ट ऑप्ट-इन का तर्क दिया था जिसे कंपनी वास्तव में साबित नहीं कर सकी (ICO प्रवर्तन रजिस्टर, 2024)।
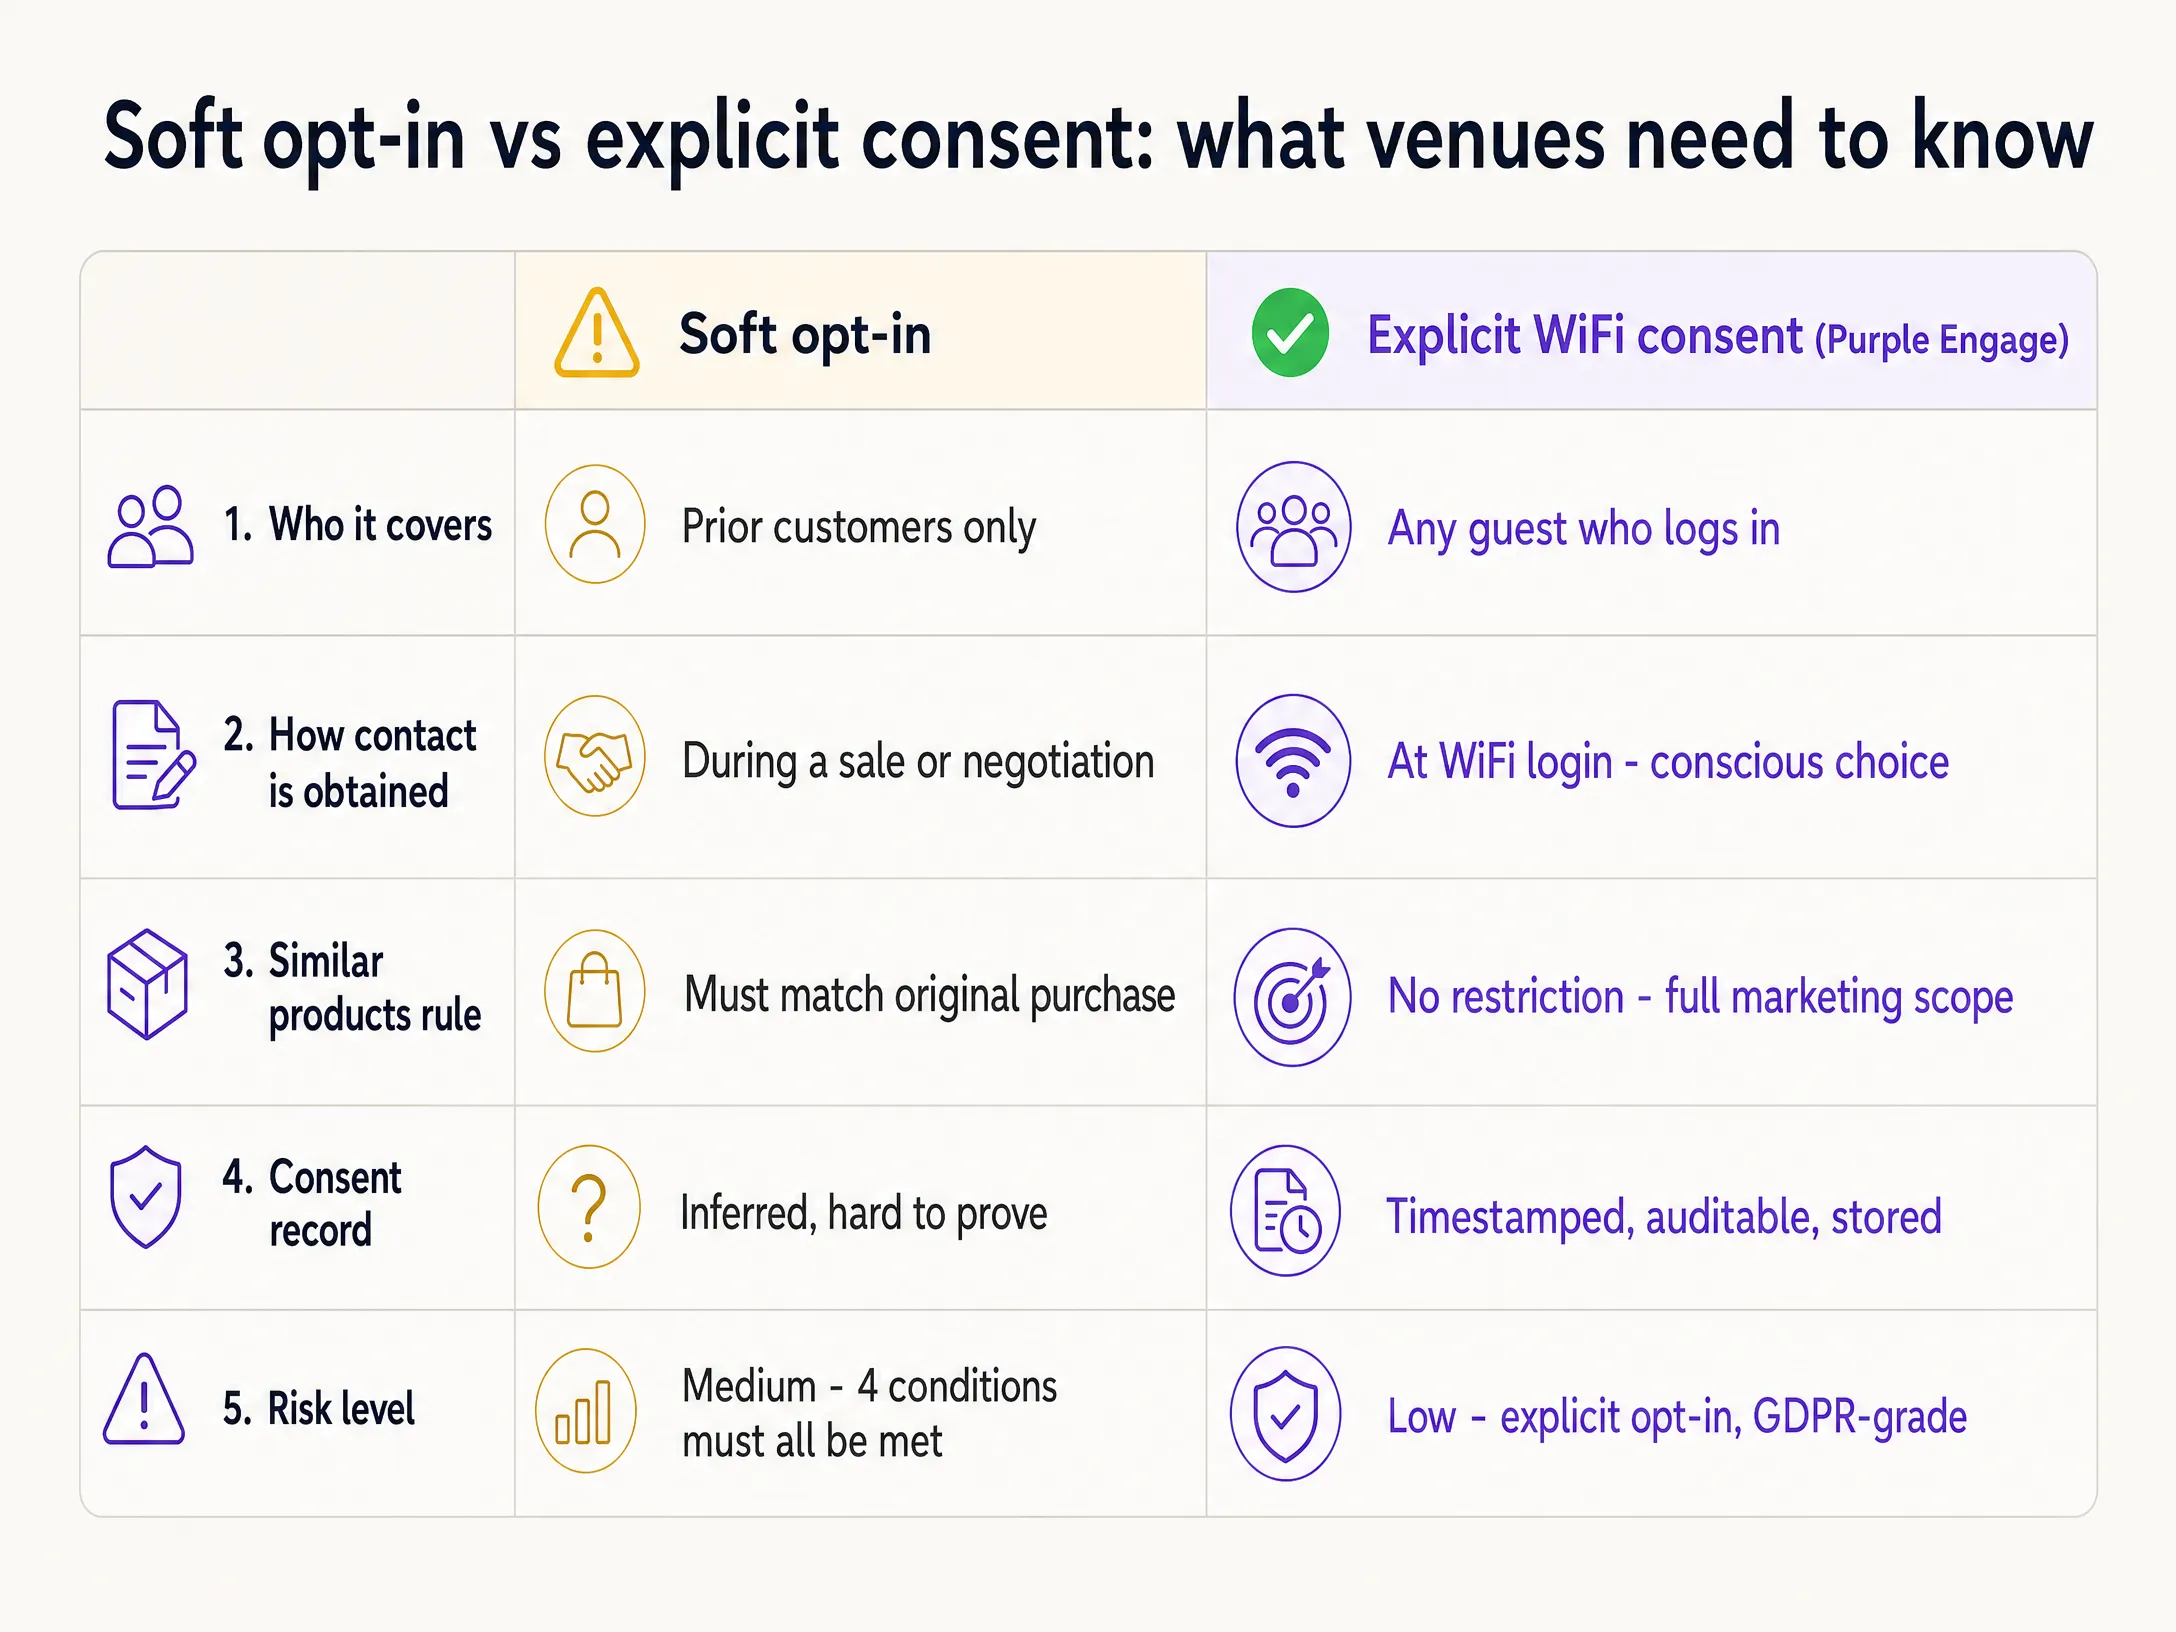
स्पष्ट सहमति (Explicit consent) अधिक सुरक्षित और अधिक लाभदायक विकल्प है। UK GDPR के अनुच्छेद 4(11) के अनुसार, सहमति स्वतंत्र रूप से दी गई, विशिष्ट, सूचित और अतिथि की इच्छाओं का एक स्पष्ट संकेत होनी चाहिए। स्पष्ट सहमति सुरक्षित करके, आप सॉफ्ट ऑप्ट-इन की सीमाओं को पूरी तरह से समाप्त कर देते हैं। आप उन लोगों को अपनी सेवाओं की पूरी श्रृंखला का विपणन कर सकते हैं जिन्होंने ऑप्ट-इन किया है, भले ही उन्होंने कोई खरीदारी की हो या नहीं।
अपने Guest WiFi के साथ ऐसा कैसे करें
आपका स्थल पहले से ही Guest WiFi की पेशकश कर रहा है। Purple Engage को एकीकृत करके, आप एक लागत केंद्र को एक स्वचालित सूची-निर्माण इंजन में बदल सकते हैं। जब कोई अतिथि आपके नेटवर्क से जुड़ता है, तो उनके सामने एक Captive Portal प्रस्तुत किया जाता है - सार्वजनिक WiFi नेटवर्क तक पहुंचने से पहले अतिथि के साथ बातचीत करने के लिए आवश्यक वेब पेज। इस पोर्टल के लिए उन्हें एक मानक फॉर्म या सोशल लॉगिन का उपयोग करके प्रमाणित करने की आवश्यकता होती है।
महत्वपूर्ण रूप से, पोर्टल मार्केटिंग संचार के लिए एक स्पष्ट, बिना टिक किया हुआ ऑप्ट-इन बॉक्स प्रस्तुत करता है। इसे WiFi नियमों और शर्तों के साथ बंडल नहीं किया गया है - UK GDPR के अनुच्छेद 7 के तहत बंडल की गई सहमति गैरकानूनी है। अतिथि ऑफ़र प्राप्त करने के लिए एक सक्रिय, सचेत निर्णय लेता है।
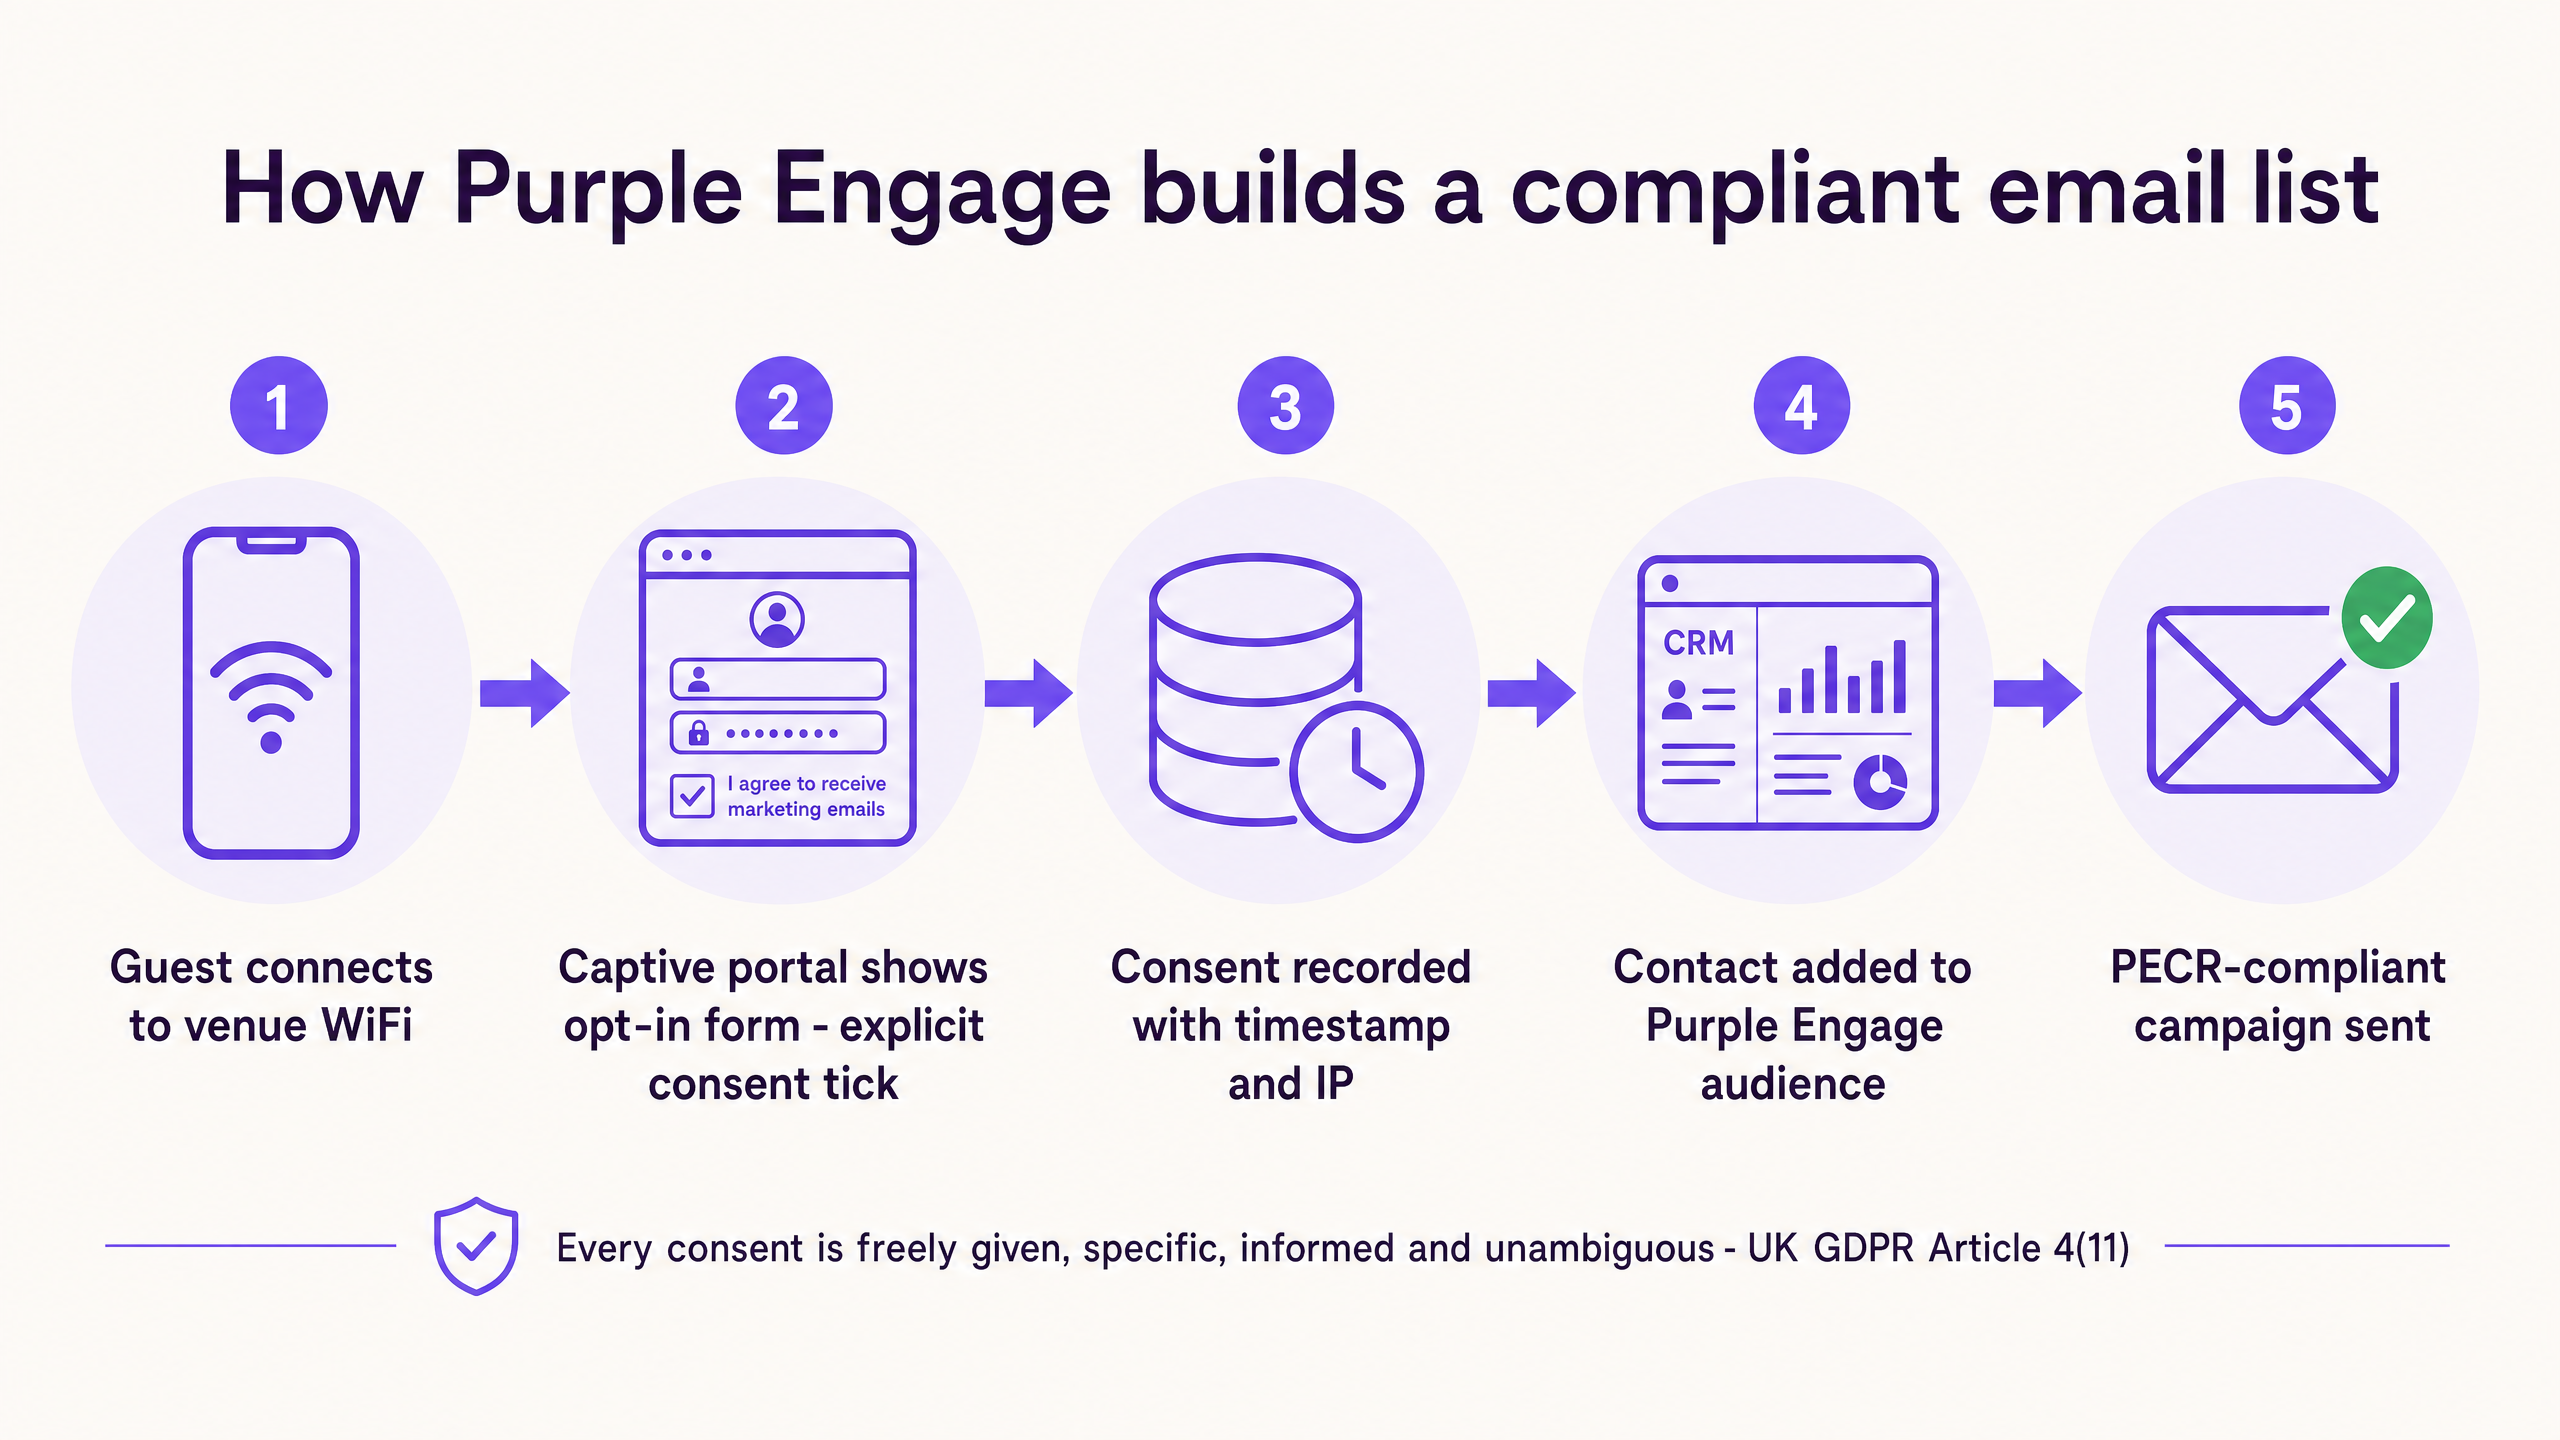
जब अतिथि बॉक्स को टिक करता है, तो Purple Engage सटीक टाइमस्टैम्प, IP पता और विशिष्ट शब्द रिकॉर्ड करता है जिसके लिए वे सहमत हुए थे। यह एक ऑडिट योग्य सहमति रिकॉर्ड बनाता है जो उच्चतम UK GDPR मानकों को पूरा करता है। डेटा सीधे आपके Purple Engage CRM में प्रवाहित होता है, जो मेहमानों को उनकी जनसांख्यिकी, विज़िट की आवृत्ति और ठहरने के समय के आधार पर विभाजित करता है। Purple 80,000+ से अधिक लाइव स्थलों में काम करता है और 2024 में 440 मिलियन लॉगिन रिकॉर्ड किए गए (Purple आंतरिक डेटा, 2024), जो आपको इस दृष्टिकोण के लिए एक सिद्ध, बड़े पैमाने का बुनियादी ढांचा प्रदान करता है।
क्या भेजें, और कब
एक बार जब आप स्पष्ट सहमति के आधार पर एक अनुपालन सूची बना लेते हैं, तो आप लक्षित अभियान चला सकते हैं जो फुटफॉल बढ़ाते हैं। Purple Engage आपको WiFi नेटवर्क द्वारा कैप्चर किए गए वास्तविक दुनिया के व्यवहार के आधार पर इन्हें स्वचालित करने की अनुमति देता है।
स्वागत अभियान (Welcome campaigns): मेहमान की पहली यात्रा के 24 घंटे बाद एक स्वचालित ईमेल भेजें। आने के लिए उन्हें धन्यवाद दें और वापस आने के लिए एक छोटा प्रोत्साहन दें - एक मुफ्त कॉफी या उनकी अगली यात्रा पर 10% की छूट। यह उस महत्वपूर्ण समय को लक्षित करता है जब पहली बार आने वाला विजिटर यह तय करता है कि उसे नियमित रूप से आना है या नहीं।
लापता मेहमान अभियान (Lapsed guest campaigns): उन मेहमानों की पहचान करने के लिए WiFi उपस्थिति डेटा का उपयोग करें जिन्होंने 30 दिनों से विजिट नहीं किया है। एक आकर्षक ऑफर के साथ "हमें आपकी याद आ रही है" का ईमेल स्वचालित रूप से ट्रिगर करें। क्योंकि आपके पास स्पष्ट सहमति है, इसलिए आप महीनों पहले की गई खरीदारी से मिले पुराने सॉफ्ट ऑप्ट-इन पर निर्भर नहीं हैं।
क्रॉस-सेल अभियान (Cross-sell campaigns): यदि कोई मेहमान अक्सर आपके रेस्तरां में आता है, तो उन्हें अपने आगामी टिकट वाले कार्यक्रमों या निजी किराए के स्थानों के बारे में ईमेल करें। सॉफ्ट ऑप्ट-इन इसे एक अलग उत्पाद के रूप में प्रतिबंधित कर सकता है, लेकिन स्पष्ट WiFi सहमति आपको अपने पूरे वेन्यू को प्रमोट करने की स्वतंत्रता देती है।
क्या काम कर रहा है उसे मापना
ओपन रेट और क्लिक-थ्रू रेट जैसे सामान्य ईमेल मेट्रिक्स केवल आधी कहानी बताते हैं। वेन्यू मार्केटिंग का वास्तविक माप यह है कि क्या ईमेल ने किसी व्यक्ति को शारीरिक रूप से वहां आने के लिए प्रेरित किया और राजस्व उत्पन्न किया।
क्योंकि Purple Engage ईमेल प्रोफ़ाइल को नेटवर्क पर डिवाइस की उपस्थिति से जोड़ता है, आप ऑफलाइन एट्रिब्यूशन को माप सकते हैं। जब आप ऑप्ट-इन करने वाले 10,000 मेहमानों को एक अभियान भेजते हैं, तो Purple ट्रैक करता है कि उनमें से कितने विशिष्ट डिवाइस अगले सात दिनों के भीतर आपके वेन्यू पर वापस आते हैं।
इन तीन मेट्रिक्स पर ध्यान केंद्रित करें:
| मेट्रिक | यह आपको क्या बताता है |
|---|---|
| WiFi लॉगिन पर ऑप्ट-इन दर | उन मेहमानों का प्रतिशत जो सक्रिय रूप से सहमति बॉक्स को टिक करते हैं |
| वापसी यात्रा दर | ईमेल प्राप्तकर्ताओं का प्रतिशत जो शारीरिक रूप से वेन्यू पर वापस आते हैं |
| प्रति सेंड राजस्व | लौटने वाले मेहमानों द्वारा उत्पन्न अनुमानित खर्च |
कहाँ से शुरू करें
सॉफ्ट ऑप्ट-इन के जोखिमों से दूर जाने और एक अनुपालन करने वाली, उच्च-प्रदर्शन वाली ईमेल सूची बनाने के लिए, क्रम से इन चरणों का पालन करें:
- अपनी वर्तमान सूची का ऑडिट करें। पहचानें कि कौन से संपर्क सॉफ्ट ऑप्ट-इन पर निर्भर हैं और क्या आप प्रत्येक के लिए सभी चार PECR शर्तों को साबित कर सकते हैं।
- एक Captive Portal तैनात करें। अपने वेन्यू पर एक ब्रांडेड लॉगिन स्क्रीन के साथ Purple अतिथि WiFi सेट करें।
- स्पष्ट सहमति कॉन्फ़िगर करें। सुनिश्चित करें कि मार्केटिंग ऑप्ट-इन बॉक्स डिफ़ॉल्ट रूप से अनचेक हो और स्पष्ट रूप से समझाए कि मेहमान को क्या प्राप्त होगा।
- स्वागत संदेशों को स्वचालित करें। उस दूसरी यात्रा को सुरक्षित करने के लिए 24 घंटे के भीतर नए ऑप्ट-इन लोगों को ईमेल भेजने के लिए एक Purple Engage ऑटोमेशन सेट करें।
- ऑफलाइन रिटर्न ट्रैक करें। यह देखने के लिए डैशबोर्ड की निगरानी करें कि कितने ईमेल वास्तविक विज़िट्स में परिवर्तित हो रहे हैं।
कैप्चर मैकेनिक्स के विस्तृत विवरण के लिए, Guest WiFi email capture: how it works and what to expect देखें।
संदर्भ
[1] Information Commissioner's Office, "Electronic mail marketing," Guide to Privacy and Electronic Communications Regulations. https://ico.org.uk/for-organisations/direct-marketing-and-privacy-and-electronic-communications/guide-to-pecr/electronic-and-telephone-marketing/electronic-mail-marketing/
[2] Information Commissioner's Office, "How do we comply with the PECR electronic mail marketing rules?" Guidance on direct marketing using electronic mail. https://ico.org.uk/for-organisations/direct-marketing-and-privacy-and-electronic-communications/guidance-on-direct-marketing-using-electronic-mail/how-do-we-comply-with-the-pecr-electronic-mail-marketing-rules/
[3] GDPR Local, "PECR Compliance Explained: What Every Email Marketer Needs to Know," मई 2025. https://gdprlocal.com/gdpr-newsletter-compliance/
[4] MailGraf, "UK GDPR Email Marketing: Compliance Guide (2026)," मई 2026. https://mailgraf.com/blog/uk-gdpr-email-marketing-guide
[5] Purple आंतरिक डेटा, 2024. 80,000+ लाइव स्थान, 2024 में 440 मिलियन लॉगिन।