
वेन्यू इंटिग्रेशनसाठी Webhook vs API: एक व्यावहारिक मार्गदर्शक
वेन्यू आणि हॉस्पिटॅलिटी टीमसाठी Webhook vs API स्पष्ट केले आहे. लेटन्सी, विश्वासार्हता, सुरक्षा यांची तुलना करा आणि WiFi, POS, बुकिंग आणि स्टेसाठी कोणती निवड करावी ते पहा.
तुम्ही मल्टी-साइट रोलआउटमध्ये सहा आठवडे पुढे आहात. WiFi कॅप्चर लाइव्ह आहे, टिल्स कनेक्ट केलेले आहेत, बुकिंग्ज येत आहेत आणि मार्केटिंग टीमला एक सोपी गोष्ट हवी आहे. जेव्हा एखादा अतिथी खरेदी करतो, बुकिंग करतो, WiFi ला जोडला जातो किंवा चेक आउट करतो, तेव्हा योग्य वेळी योग्य संदेश पाठवा. परंतु नंतर खरेदी वेबहूक दोनदा येतो आणि दोन सिंगल-यूज ऑफर्स जारी करतो. रिसिव्हर रीस्टार्ट दरम्यान WiFi साइन-इन नाहीसे होते. कोणीही वाईट वेंडर निवडला नाही. तुम्ही वेबहूक विरूद्ध API कडे दोन परस्पर बदलण्यायोग्य पाइप्समधील पर्याय म्हणून पाहिले आणि प्रॉडक्शनने यातील फरक उघड केला.
अनुक्रमणिका
- वेन्यू टीम्स ही निवड करण्यात का चुकतात
- Webhooks आणि APIs खरोखर काय करतात
- महत्त्वाच्या निकषांच्या आधारे Webhooks आणि APIs ची तुलना
- प्रत्येक वेन्यू इव्हेंटसाठी कोणता पॅटर्न योग्य आहे
- प्रोडक्शनमध्ये खंडित न होणारा रिसीव्हर डिझाइन करणे
- खरी निवड Webhook प्लस API का आहे
व्हेन्यू टीम्स या निवडीत का चुकतात
एक रेस्टॉरंट ग्रुप साइन-इनसाठी Purple WiFi, पावतीसाठी Square किंवा Epos Now, आरक्षणासाठी ResDiary आणि त्याच्या रूम्स व्यवसायासाठी Mews जोडतो. प्रत्येक व्हेंडर सांगतो की तो एकात्मतेला (integration) सपोर्ट करतो. प्रत्येकाचा अर्थ थोडा वेगळा असतो. एक इव्हेंट पुश करतो, एकाची अपेक्षा तुम्ही पोल करण्याची असते, एक दोन्ही करतो परंतु वेगवेगळ्या फील्ड्स आणि रीट्राई वर्तनासह.
टीम प्रथम सर्वात वेगवान मार्ग जोडते. एक POS विक्री ऑफरसह थँक-यू जर्नी ट्रिगर करते. POS ला पुरेसा जलद प्रतिसाद मिळत नाही, तो पुन्हा प्रयत्न करतो आणि रिसिव्हर त्याच विक्रीवर पुन्हा प्रक्रिया करतो कारण त्याने इव्हेंट ID कधीही स्टोअर केला नव्हता. पाहुण्याला दोन संदेश मिळतात आणि त्याहूनही वाईट म्हणजे दोन रिडीम करण्यायोग्य कोड मिळतात.
कळू न शकलेली चूक ही अधिक गंभीर निष्फळता असते
त्याच वीकेंडला, उपयोजनासाठी (deploy) रिसिव्हर ऑफलाइन असतो. WiFi थोड्या वेळासाठी सेंडरकडे रांगेत जोडले जाते, नंतर प्रयत्न संपतात. त्यांना रिकव्हर करण्यासाठी कोणतेही शेड्यूल केलेले API रीड नाही, त्यामुळे ते पाहुणे कधीही वेलकम जर्नीमध्ये प्रवेश करत नाहीत. रिपोर्टिंग फक्त सौम्य दिसते, तुटलेले नाही. गहाळ झालेल्या साइन-इनसाठी कोणीही कोणाला पेज करत नाही.
व्यावहारिक नियम: वेबहुकला काहीतरी घडले असावे असा सिग्नल म्हणून पहा, सध्याच्या स्थितीचा पुरावा म्हणून नाही. तुम्ही काहीही पाठवण्यापूर्वी, जारी करण्यापूर्वी किंवा रिडीम करण्यापूर्वी स्थिती सिद्ध करा.
या दुर्मिळ घटना नाहीत. रिकव्हरीसाठी APIs सह वेबहुक्स एकत्र करण्याच्या मार्गदर्शनामध्ये नमूद केल्यानुसार हे वितरित प्रणालींचे सामान्य वर्तन आहे. डिलिव्हरी साधारणपणे कमीत कमी एकदा असते, इव्हेंट उशिरा किंवा चुकीच्या क्रमाने येऊ शकतात आणि आपण रिकॉन्सिलिएशन डिझाइन केल्याशिवाय अनुपलब्ध रिसीव्हर गॅप तयार करतो.
व्हेन्यू टीम्स तीन समजण्याजोग्या कारणांमुळे यामध्ये चुका करतात.
- ते विचारतात कोणते टूल जिंकते: उपयुक्त प्रश्न हा आहे की प्रत्येक इव्हेंट, WiFi जॉइन, POS विक्री, बुकिंग किंवा चेकआउटसाठी त्याची लेटन्सी गरज आणि त्रुटीचा खर्च लक्षात घेता कोणता पॅटर्न योग्य आहे.
- ते पेलोडवर विश्वास ठेवतात: पेलोड हा पाठवण्याच्या वेळेचा स्नॅपशॉट असतो. काही तासांनंतर पुन्हा प्रयत्न करेपर्यंत संमती, पात्रता आणि खर्च बदलू शकतात.
- ते रिकव्हरी वगळतात: हॅपी-पाथ डेमोमध्ये डुप्लिकेट वितरणे, पुनर्क्रमवारी किंवा शनिवारच्या सेवेदरम्यान बंद असलेले रिसिव्हर दाखवले जात नाहीत.
रेस्टॉरंट्स, हॉटेल्स आणि रिटेल व्हेंन्यूजमधील IT, डेटा आणि CRM लीड्ससाठी ही एक कार्यप्रणाली संक्षिप्त माहिती आहे. तुम्हाला मुख्य मेकॅनिक्स, निकषानुसार तुलना, इव्हेंटनुसार शिफारस आणि मल्टी-साइट लाँचपूर्वी पुनरावलोकन करू इच्छित असलेली रिसीव्हर डिझाइन मिळेल. webhook vs API मध्ये कोणता विजेता आहे हे घोषित करणे हे ध्येय नाही. डुप्लिकेट मोहिमा आणि चुकलेले प्रवास थांबवणे हे उद्दिष्ट आहे.
वेबहुक आणि APIs प्रत्यक्षात काय करतात
कॉलची सुरुवात कोण करतो येथून प्रारंभ करा. ही एकच गोष्ट पुढील बहुतांश तडजोडी स्पष्ट करते.
एक API हे पुल मॉडेल वापरते. जेव्हा तुमच्या क्लायंटला डेटाची आवश्यकता असते किंवा कोणतीही कृती करायची असते तेव्हा ते HTTP विनंती पाठवते आणि सर्व्हर प्रतिसाद देतो. एक वेबहुक हे पुश मॉडेल वापरते. जेव्हा एखादी खरेदी, बुकिंग, ऑप्ट-इन किंवा खाते अद्यतन यांसारखी घटना घडते, तेव्हा सोर्स सिस्टम तुम्ही पूर्व-कॉन्फिगर केलेल्या एंडपॉइंटवर HTTP विनंती पाठवते. हा फरक API प्रदाता स्वीकारण्यावरील Svix च्या स्टेट ऑफ वेबहुक्स संशोधनात मांडला गेला आहे.
व्हेन्यूचे उदाहरण येथे तंतोतंत लागू होते. API म्हणजे जेव्हा तुम्हाला गरज असते तेव्हा वेटरला मेनू मागणे. वेबहुक म्हणजे तुम्ही कोणालाही न बोलावता, तुमची डिश तयार झाल्यावर वेटरने ती स्वतःहून घेऊन येणे.
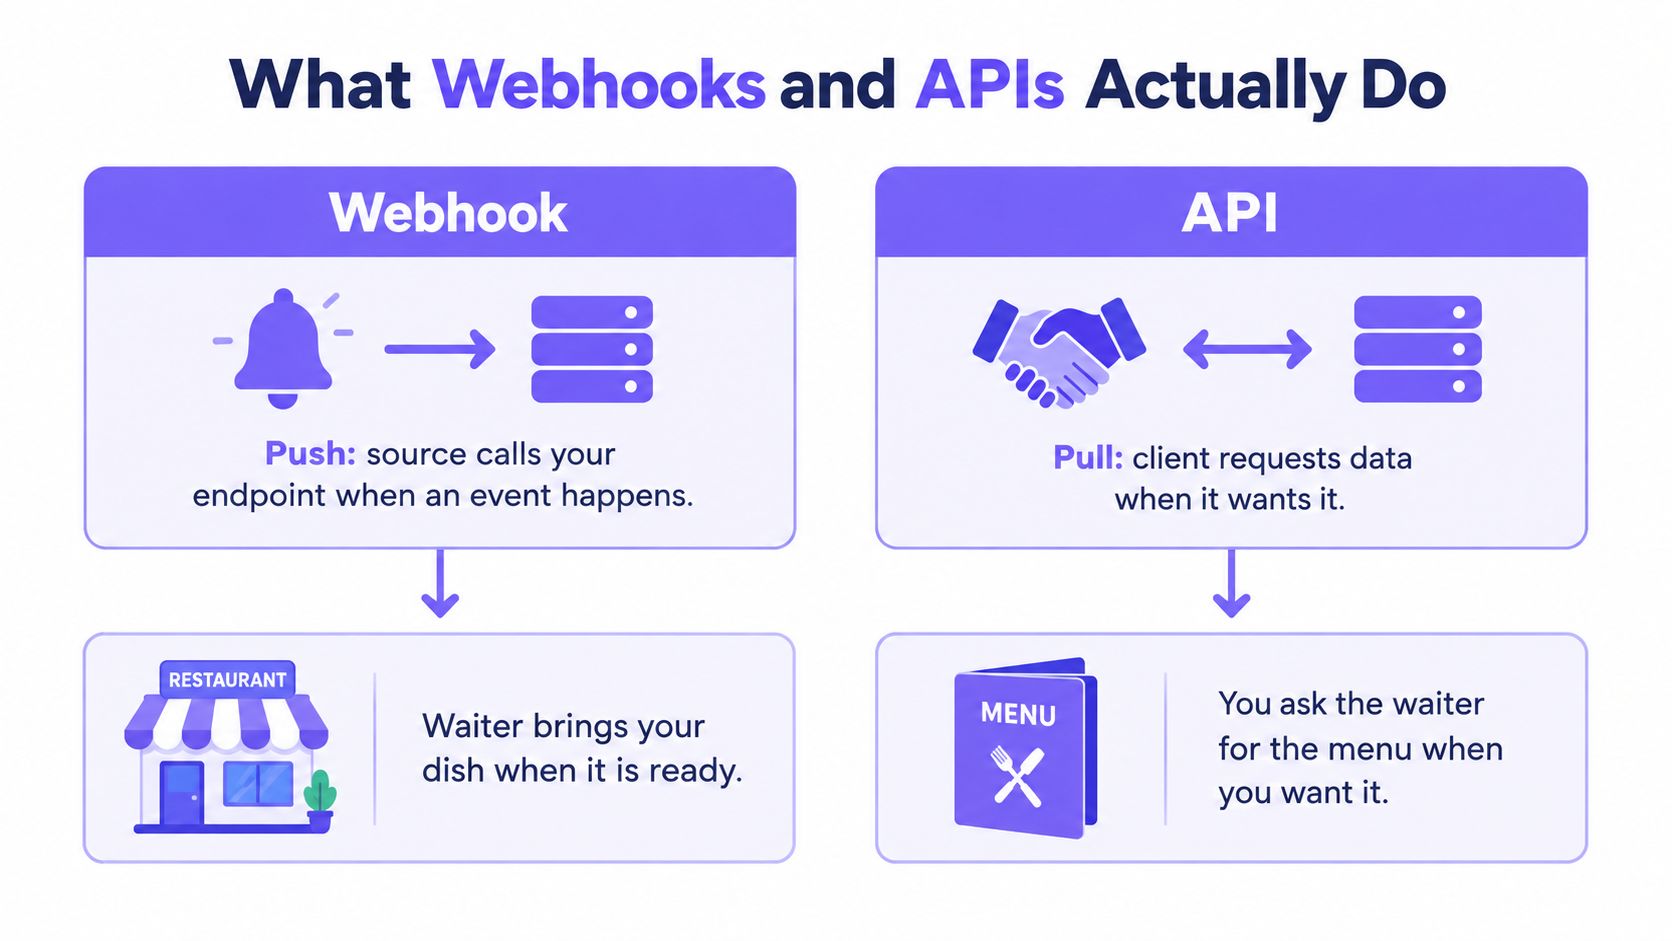
तुम्ही कॉन्फिगर करत असलेली कार्यपद्धती
दोन्ही पॅटर्न HTTP वापरतात, सहसा JSON पेलोड वाहून नेतात, हेडरमध्ये मेटाडेटा पास करतात आणि रिस्पॉन्स कोडद्वारे यश किंवा अपयश कळवतात. पण दिशेमध्ये फरक असतो आणि त्यानुसार ऑपरेशन्सचा भारही बदलतो. API सोबत, तुम्ही क्रेडेंशियल्स बाळगता, वेळ निवडता आणि पॅजिनेशन तसेच रेट लिमिट्स व्यवस्थापित करता. वेबहूकसह, तुम्ही एक सार्वजनिकरीत्या उपलब्ध URL उघड करता, तुम्ही सुरू न केलेल्या इनकमिंग ट्रॅफिकचे ऑथेंटिकेशन करता आणि तुमच्या नियंत्रणात नसलेल्या लोड अंतर्गत लवकर प्रतिसाद देणे आवश्यक असते.
- POS विक्री: व्यवहार पूर्ण झाल्यावर कॅश रजिस्टर वेबहुक पाठवते, जेणेकरून प्रत्येक कॅश रजिस्टरचे पोलिंग न करता पावती किंवा अभिप्राय प्रवास सुरू होऊ शकेल.
- मुक्कामाचा इतिहास: पाहुण्यांचे मागील मुक्काम मिळवण्यासाठी, चेकआउटचे जुळवणी करण्यासाठी किंवा वगळलेला आठवडा भरून काढण्यासाठी तुमचा प्लॅटफॉर्म PMS API ला कॉल करतो.
- विभाग रिफ्रेश: मार्केटिंग प्लॅटफॉर्म प्रत्येक फील्ड बदलावर प्रतिक्रिया देण्याऐवजी, वेळापत्रकानुसार API द्वारे अद्यतनित रेकॉर्ड प्राप्त करतो.
हे एकमेकांना पूरक असलेले स्तर आहेत, पर्याय नाहीत. 100 प्रस्थापित API प्रोव्हायडर्सची पाहणी करणाऱ्या संशोधनात असे दिसून आले आहे की 2023 च्या अभ्यासात 83% लोकांनी वेबहूक सर्व्हिस ऑफर केली होती आणि एका पाठपुरावा अहवालात हा अवलंब 85% पर्यंत वाढल्याचे नोंदवले गेले आहे, जसे की स्टेट ऑफ वेबहूक्स रिसर्च मध्ये दस्तऐवजीकरण केले आहे. प्रोव्हायडर्स API च्या जागी वेबहूक्स आणत नाहीत. ते वरच्या स्तरावर इव्हेंट डिलिव्हरी जोडत आहेत.
पुश बाजू देखील अशा जबाबदाऱ्या आणते ज्या पुल बाजू कधीही आणत नाही. एका webhook एंडपॉइंटला स्वाक्षऱ्या सत्यापित कराव्या लागतात, ड्युप्लिकेट डिलिव्हरी सहन कराव्या लागतात आणि नंतरच्या जुळणीसाठी प्रत्येक इव्हेंटची नोंद ठेवावी लागते, कारण तुम्ही तयार असो वा नसो, स्त्रोत पुन्हा फायर करेल.
तुम्ही दोन्ही सामायिक इन्फ्रास्ट्रक्चरद्वारे राउट करत असल्यास, GoReplay कडून API गेटवे काय आहे हे समजून घेणे फायदेशीर ठरेल, कारण गेटवे सहसा API ट्रॅफिकसाठी ऑथेंटिकेशन, रेट लिमिटिंग आणि राउटिंग हाताळतात, तर वेबहुक रिसीव्हर्सना त्यांच्यासमोर स्वतःचे व्हेरिफिकेशन आणि क्युइंग आवश्यक असते.
डिझाइन मंजूर करण्यापूर्वी ते व्हाईटबोर्डवर आरेखित करा. प्रत्येक बाणावर इनिशिएटरचे लेबल लावा. जर तुमची टीम हे सांगू शकत नसेल की WiFi जॉइन विरूद्ध मुक्काम-इतिहास शोधासाठी कोण कोणाला कॉल करते, तर तुम्ही व्हेंडर्सशी चर्चा करण्यासाठी तयार नाही आहात.
महत्त्वाच्या निकषांवर वेबहुक आणि APIs ची तुलना करणे
सामान्य फायदे आणि तोट्यांच्या याद्या विसरा. दिशा, लॅटन्सी, रिक्वेस्ट व्हॉल्यूम, अपयश वर्तन, सुरक्षितता एक्सपोजर आणि गव्हर्नन्स या सहा मुद्द्यांवर दोन्ही पॅटर्नचे मूल्यमापन करा. खालील तक्ता तपशीलवार तक्त्यापूर्वी हे सहा निकष दृश्य स्वरूपात मांडतो.
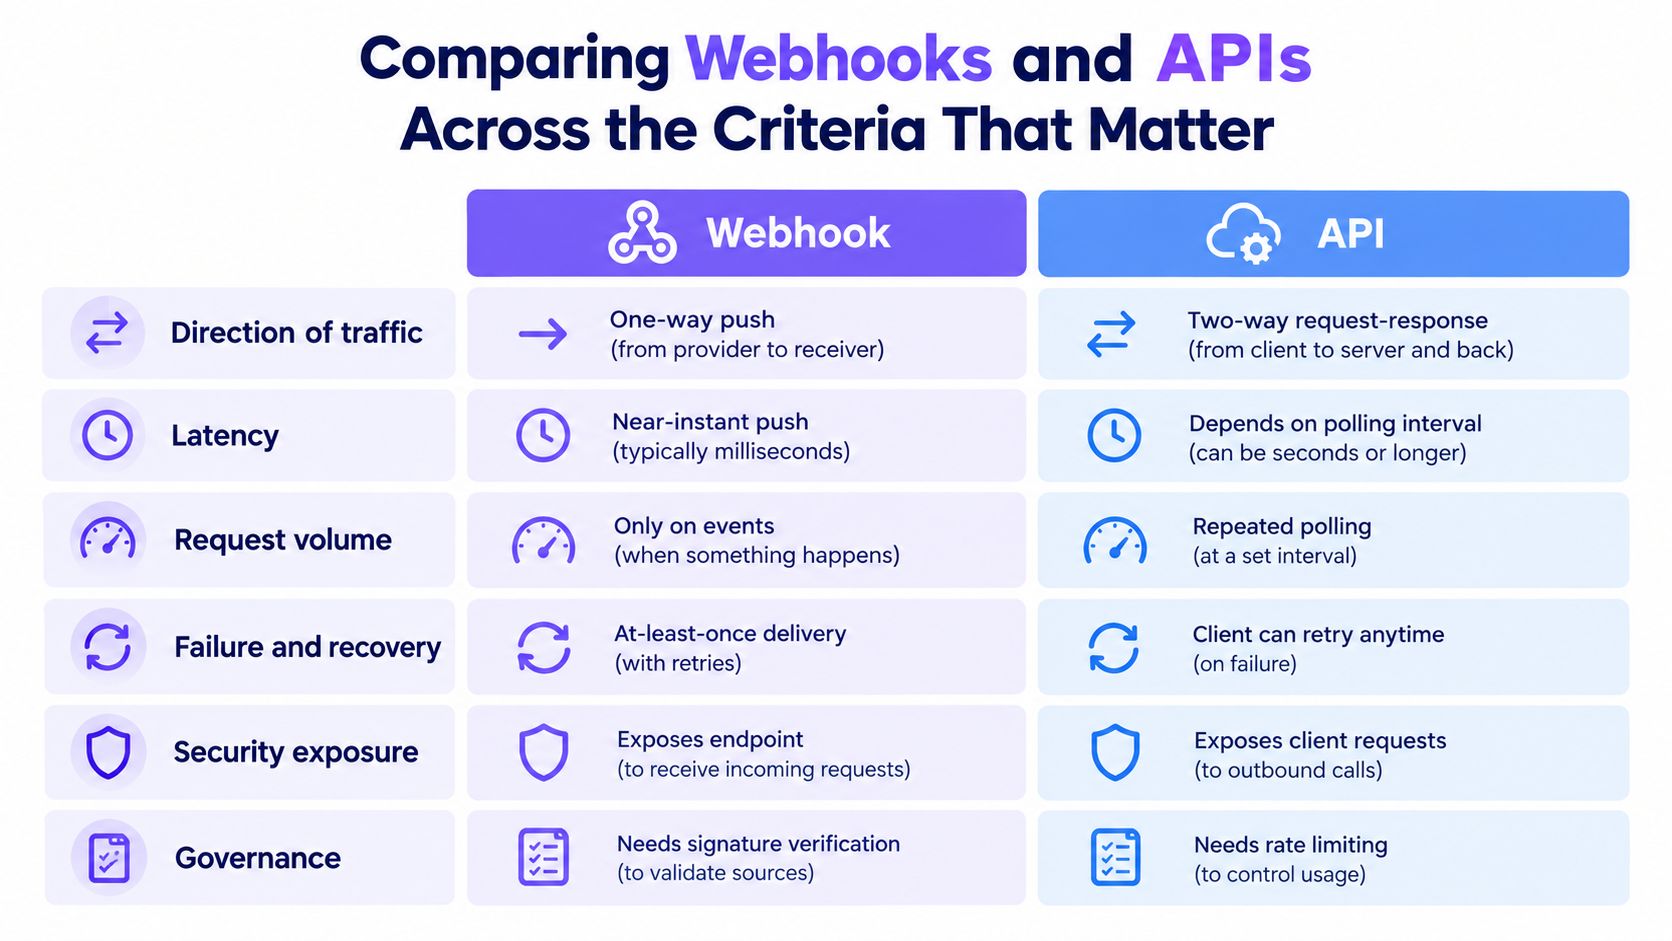
इंटीग्रेशन निकषांनुसार वेबहुक विरुद्ध API
| निकष | Webhook | API |
|---|---|---|
| ट्रॅफिकची दिशा | इव्हेंट घडल्यावर स्त्रोत तुमच्या एंडपॉइंटवर पुश करतो | क्लायंट आवश्यकतेनुसार स्त्रोताकडून माहिती पुल करतो |
| लॅटन्सी | जवळजवळ रिअल टाइम, खालील तुलनेत एका सेकंदापेक्षा कमी म्हणून नोंदवले आहे | तुमच्या पोलिंग अंतराने मर्यादित |
| रिक्वेस्ट व्हॉल्यूम | मुख्यतः बदल झाल्यावरच रिक्वेस्ट पाठवल्या जातात | काहीही बदलले नाही तरीही वारंवार कॉल्स केले जातात |
| अपयश आणि रिकव्हरी | किमान एकदा, पुन्हा प्रयत्न, डुप्लिकेट शक्य | क्लायंट कधीही पुन्हा प्रयत्न करू शकतो, सोपे जुळवणी (reconciliation) |
| सुरक्षा एक्सपोजर | सार्वजनिकपणे पोहोचण्यायोग्य रिसीव्हर, बनावट आणि रिप्ले केलेले मेसेज शक्य | प्रत्येक क्लायंट रिक्वेस्टचे ऑथेंटिकेशन आणि ऑथोरायझेशन करा |
| गव्हर्नन्स | स्वाक्षरी तपासणी, ॲपेंड-ओन्ली लॉग्स, डेड-लेटर हँडलिंग | स्कोप्स, रेट लिमिट्स, रीड्स आणि राइट्सचे ऑडिट |
लेटन्सी आणि व्हॉल्यूमच्या ओळींमध्ये पोलिंगचे गणित खूप कठीण होते. वेबहूक विरूद्ध पोलिंगची तुलना करणाऱ्या Hook0 दस्तऐवजीकरणातील एका प्रातिनिधिक तुलनेत, उच्च-व्हॉल्यूम परिस्थितीत प्रति सेकंद एकदा तपासताना 60-सेकंदांचे पोलिंग सरासरी 30-सेकंदांचा विलंब आणि दररोज अंदाजे 14.4 दशलक्ष API कॉल्स निर्माण करते. 5-सेकंदांच्या पोलिंगपर्यंत ते कमी केल्यास सरासरी 2.5 सेकंद लागतात, परंतु त्याच तुलनेनुसार ट्रॅफिक दररोज अंदाजे 172.8 दशलक्ष कॉल्स पर्यंत वाढते. या परिस्थितीची गणिती आकडेमोड आहे, युनिव्हर्सल बेंचमार्क नाहीत, म्हणून तुमच्या स्वतःच्या प्रदेशात प्रोव्हायडरची लेटन्सी, इव्हेंट फ्रिक्वेन्सी आणि रेट लिमिट्स मोजा. या प्रवासाची दिशा स्पष्ट आहे. तुम्ही स्वस्त दरात पोलिंग करून रिअल टाइम मिळवू शकत नाही.
अपयश आणि रिकव्हरी दुसऱ्या मार्गाने जाते. पोलिंग हे कंटाळवाणे आणि रिकव्हर करण्यायोग्य आहे. जर एखादी फेच अयशस्वी झाली, तर तुम्ही पुन्हा फेच करता आणि जुळवून घेता. वेबहुक्स क्विइंग, बॅकप्रेशर कंट्रोल्स आणि रीप्ले हँडलिंगची मागणी करतात कारण सेंडर ट्रॅफिक कधी येईल हे ठरवतो, ज्यामध्ये तुमची सर्वात व्यस्त सेवा किंवा तुमची डिप्लॉय विंडो समाविष्ट असते.
आम्ही सुरक्षेकडे वळण्यापूर्वी खालील वॉकथ्रू दिशा आणि वेळेतील फरक अधिक स्पष्ट करतो.
सुरक्षा जोखीम ही असमान असते, ही एकाच कामाची दोन रूपे नाहीत. API सुरक्षा प्रत्येक क्लायंट विनंतीचे प्रमाणीकरण करण्यावर केंद्रित असते. वेबहुक सुरक्षेमध्ये बनावट, पुन्हा प्ले केलेल्या, चुकीच्या स्वरूपातील आणि डुप्लिकेट केलेल्या संदेशांपासून सार्वजनिक एंडपॉइंटचे रक्षण करणे समाविष्ट असते, जसे की वेबहुक विरुद्ध API सुरक्षेवरील SuprSend मार्गदर्शकामध्ये स्पष्ट केले आहे. याचा अर्थ रॉ विनंतीवर स्वाक्षरी करणे, टाइमस्टॅम्प ताजेपणा सत्यापित करणे, काँस्टंट-टाइम तुलना वापरणे, HTTPS लागू करणे आणि प्रक्रिया आयडेमपोटेंट करणे असा होतो.
गव्हर्नन्स यावरून ठरते. येणारा इव्हेंट अतिथीच्या रेकॉर्डमध्ये सुरक्षितपणे बदल करू शकतो का किंवा अनेक साइट्स, टाइम झोन आणि मंजुरीच्या नियमांमध्ये मेसेज पाठवणे ट्रिगर करू शकतो का ते विचारा. तुम्ही Purple Engage integrations किंवा इतर कोणत्याही डिरेक्टरीचे पुनरावलोकन करत असताना, केवळ लोगो अस्तित्वात आहे का तेवढ्यावरच थांबू नका. कोणते इव्हेंट्स पुश होतात, कोणते तुम्हाला पुल करावे लागतील, रीट्राय कसे दिसतात आणि आऊटोजनंतर रेकॉर्ड बरोबर असल्याचे तुम्ही कसे सिद्ध कराल ते विचारा.
प्रत्येक व्हेन्यू इव्हेंटसाठी कोणता पॅटर्न योग्य आहे
प्रत्येक इव्हेंटला दोन प्रश्नांवर गुण द्या. तुम्हाला किती वेगाने प्रतिक्रिया देणे आवश्यक आहे आणि जुन्या किंवा ड्युप्लिकेट केलेल्या डेटावर कारवाई करण्याचा खर्च काय आहे? खालील प्रतिमा ही एक उपयुक्त आठवण आहे की हे इव्हेंट डेटाबेसमधील पंक्ती म्हणून नाही, तर वेन्यूमधील भौतिक क्षण म्हणून सुरू होतात.
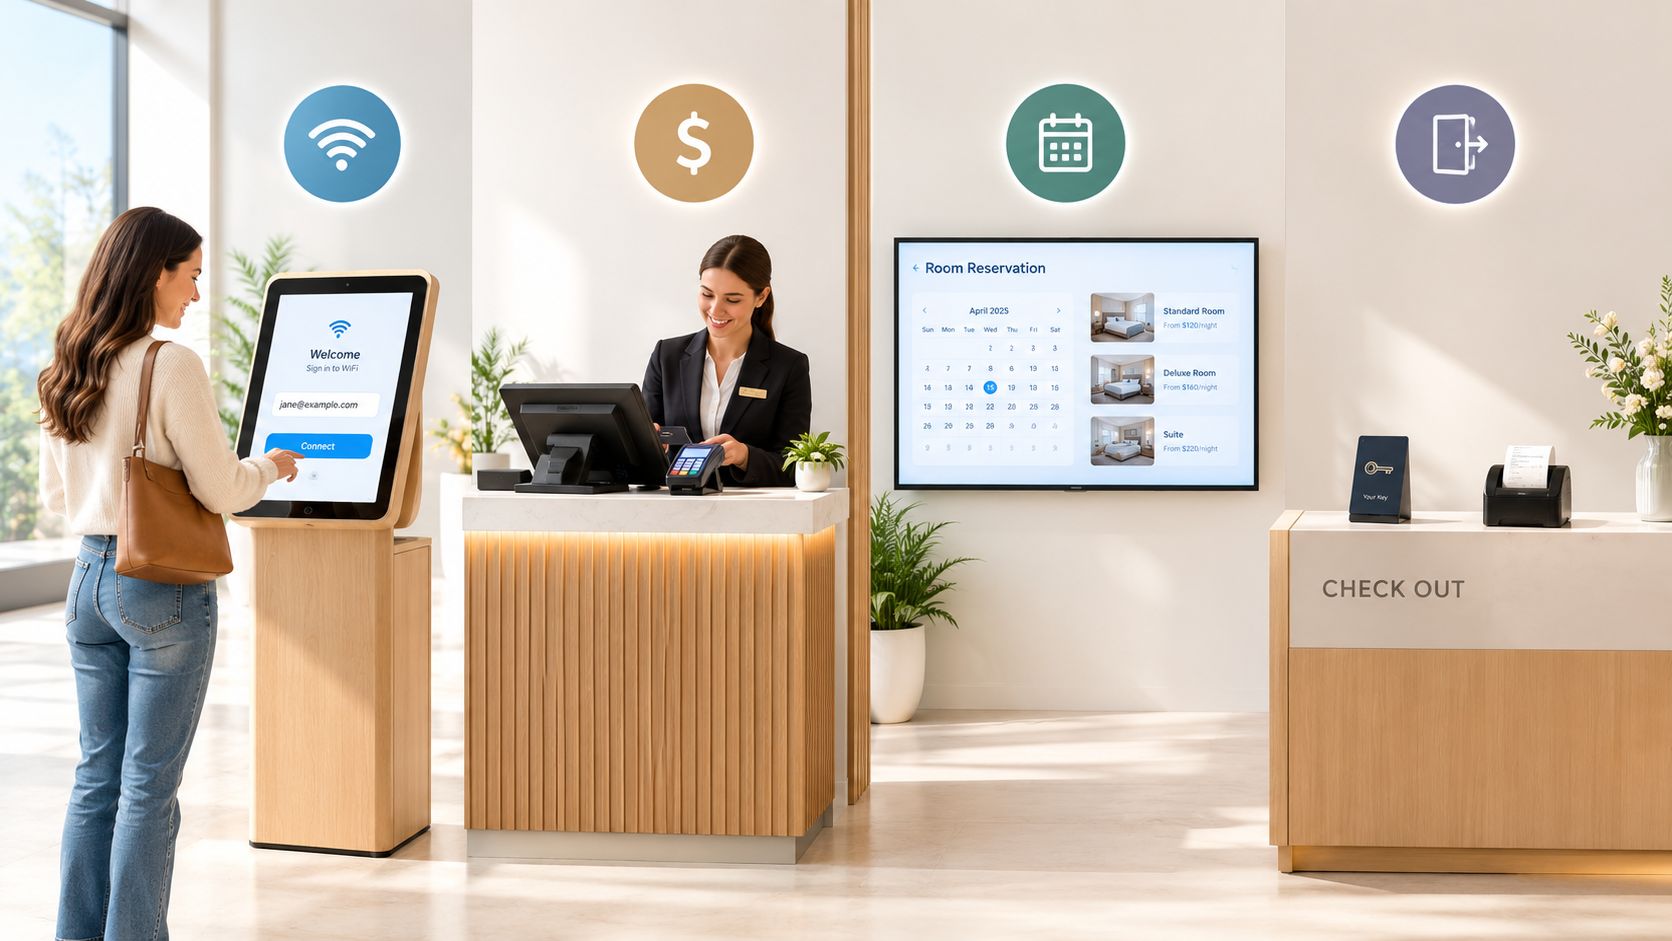
WiFi साइन-इन्स
एक टॉगल/ट्रिगर म्हणून webhook वापरा. नुकताच सामील झालेला अतिथी सध्या साइटवर आहे, त्यामुळे स्वागत संदेश, ऑन-साइट ऑफर सूचना किंवा सर्वेक्षण आमंत्रणास उशीर झाल्यास त्याचे मूल्य कमी होते. जॉइन्ससाठी पोलिंग केल्याने कोणत्याही फायद्याशिवाय लॅटन्सी वाढते.
केवळ पेलोडला रेकॉर्ड तयार करू देऊ नका. इव्हेंट ID जतन करा, नंतर अतिथीला प्रवासात समाविष्ट करण्यापूर्वी ओळख आणि संमतीची पुष्टी करा. तुमचे रिसिव्हर बंद असताना चुकलेले जॉइन्स नियतकालिक API रीडद्वारे मिळवले जातात.
POS विक्री
वेबहुक्स त्याच कारणासाठी विक्रीसाठी योग्य ठरतात, तेही अधिक महत्त्वाच्या वेळी. एखादा व्यवहार पूर्ण झाल्यावर, भेट अजूनही ताजी असताना पावती, पुनरावलोकन विनंती किंवा खर्चावर आधारित विभाग अद्यतन ट्रिगर केले जाऊ शकते. जर तुम्ही Purple Engage साठी Toast इन्टिग्रेशन सारख्या कॅश रजिस्टरचे मूल्यमापन करत असाल, तर कोणत्या व्यवहार स्थितींमध्ये इव्हेंट पाठवले जातात, परतावे आणि रद्द केलेल्या व्यवहारांसाठी वेगळे इव्हेंट पाठवले जातात का आणि अंशतः भरलेले बिल कसे दिसते ते तंतोतंत तपासा. डेटाशीटवरील वेबहुक या शब्दापेक्षा या तपशीलांना अधिक महत्त्व आहे.
येथे फेल्युअर मोड महागडा ठरू शकतो. डुप्लिकेट विक्री इव्हेंट्स खर्च दुप्पट मोजू शकतात, ॲट्रिब्यूशन खराब करू शकतात आणि डुप्लिकेट ऑफर्स जारी करू शकतात. हँडलर्स आयडेम्पोटंट बनवा आणि अंतिम खर्चासाठी API रेकॉर्ड अधिकृत माना.
बुकिंग आणि आरक्षणे
बुकिंगला दोन्हीची आवश्यकता असते, ज्यामध्ये API कडे जास्त कल असतो. नवीन, बदललेल्या किंवा रद्द केलेल्या आरक्षणासाठीचा webhook तुम्हाला त्वरित प्रतिक्रिया देण्यास, पुष्टी करण्यास, आठवण करून देण्यास किंवा प्रवास टप्पा सोडण्यास मदत करतो. परंतु बुकिंगची स्थिती वारंवार बदलते. लोकांची संख्या बदलते, वेळा बदलतात, ठेवी जमा होतात.
बुकिंग वेबहुक तुम्हाला तपासण्यास सांगते. आता बुकिंगची स्थिती काय आहे यावरील तो अंतिम निर्णय असू नये.
पाहुण्यांना काहीही पाठवण्यापूर्वी API द्वारे वर्तमान स्थिती मिळवा. जर तुम्ही missed वेबहुक रद्द केल्यानंतरच्या जुन्या पेलोडवर कारवाई केली, तर तुम्ही पाहुण्याला अशा टेबलची आठवण करून द्याल जो त्यांच्याकडे आता नाही.
हॉटेल चेकआउट्स आणि मुक्काम
चेकआउट्स मुक्कामानंतरचे सर्वेक्षण आणि पुनरावलोकन विनंत्या ट्रिगर करतात, त्यामुळे webhook तुम्हाला वेळेवर सुरुवात करून देतो. मुक्कामाचा इतिहास, खोलीचे उत्पन्न आणि फोलिओ तपशील हे API रीड्सशी संबंधित आहेत. ते ऐतिहासिक, पृष्ठबद्ध आणि चेकआउटनंतर सुधारणेच्या अधीन आहेत.
स्टे रेकॉर्डसाठी केवळ वेबहूक्सवर अवलंबून राहणे ही एक मोठी चूक आहे. एक रिसीव्हर आउटेज झाला तरी संपूर्ण स्टे डेटा सेगमेंटेशनमधून नाहीसा होतो. ही दरी भरून काढण्यासाठी शेड्यूल्ड API रिकॉन्सिलिएशनचा वापर करा आणि जेव्हा तुम्ही एखाद्या प्रॉपर्टीला ऑनबोर्ड करता तेव्हा API द्वारे बॅकफिल करा. Purple Engage, संदर्भासाठी, WiFi साइन-इन्स, POS रिसिप्ट्स, बुकिंग्स आणि हॉटेल स्टे एकत्र करून एकच गेस्ट रेकॉर्ड तयार करते, जे प्रत्येक सोर्सकडे ट्रिगर पाथ आणि रिकव्हरी पाथ दोन्ही असल्यास कार्य करते.
प्रॉडक्शनमध्ये ब्रेक न होणारा रिसिव्हर डिझाइन करणे
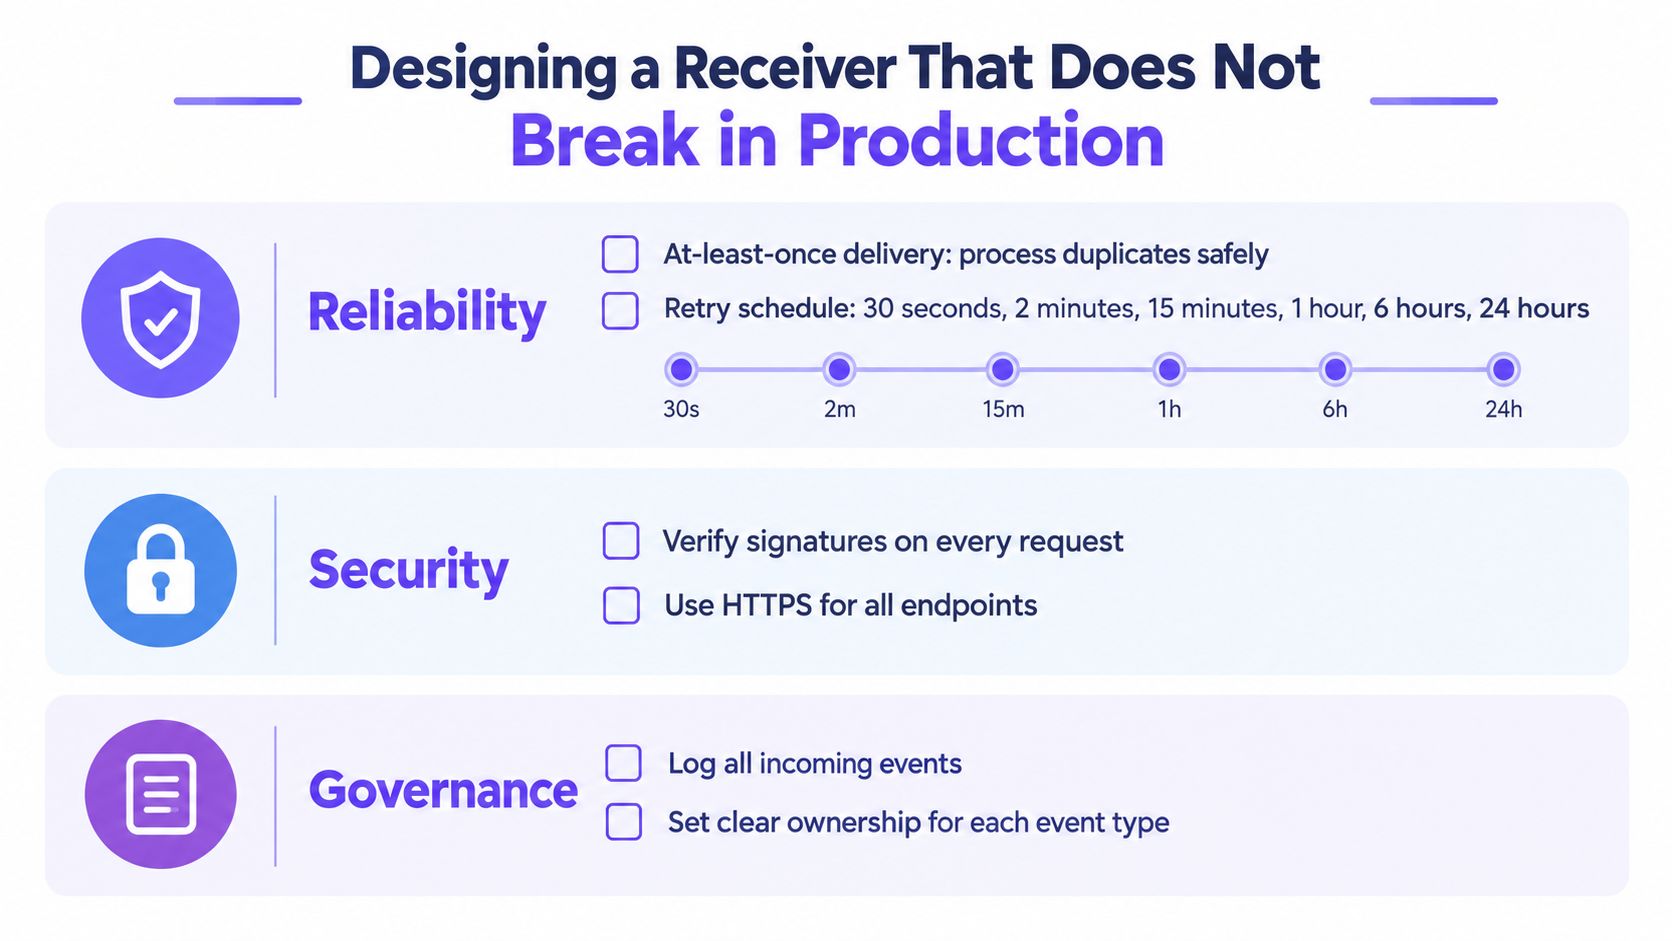
विश्वसनीयता हे तुम्ही विकत घेणारे व्हेंडर वैशिष्ट्य नाही. पहिले वेन्यू लाईव्ह होण्यापूर्वी तुम्ही घेतलेला हा निर्णयांचा संच आहे. अगदी एकाच वेळेऐवजी, किमान-एकदा डिलिव्हरीसाठी डिझाइन करा, आणि बाकी सर्व गोष्टी आपोआप जुळून येतील.
त्वरित स्वीकृती द्या, प्रक्रिया नंतर करा
रिक्वेस्टचे ऑथेंटिकेशन करा, ती शाश्वतपणे रांगेत (enqueue) ठेवा आणि नंतर यशस्वी झाल्याचे रिझल्ट द्या. केवळ 2xx रिस्पॉन्स लाच पोच पावती म्हणून समजा, जसे की वेबहूक डिलिव्हरी गॅरंटीवरील Svix मार्गदर्शनामध्ये स्पष्ट केले आहे. रिक्वेस्ट हँडलरच्या आत सेगमेंटेशन, ऑफर जारी करणे किंवा मेसेज पाठवण्याची कामे करू नका. स्लो हँडलर्समुळे टाइमआउट होतो, टाइमआउटमुळे पुन्हा प्रयत्न (retries) केले जातात आणि retries मुळे तुमच्या डुप्लिकेट्सची संख्या वाढते.
वरील लिंक केलेल्या Svix मार्गदर्शनानुसार, एक दस्तऐवजीकरण केलेले वेळापत्रक सुमारे 41 तासांमध्ये एकूण आठ प्रयत्नांसाठी 30 सेकंद, 2 मिनिटे, 15 मिनिटे, 1 तास, 4 तास, 12 तास आणि 24 तास चा विलंब वापरते, ज्यामध्ये एक्स्पोनेंशियल बॅकऑफ आणि जिटर असते. तेच विंडो तुमच्या डिझाइनला टिकवून ठेवले पाहिजे. एका दिवसानंतर रिट्राय लँडिंग होणे सामान्य आहे, विसंगत नाही.
ड्युप्लिकेट्स निरुपद्रवी करा
प्रदात्याचे स्थिर इव्हेंट आयडेंटिफायर स्टोअर करा आणि ते idempotency key म्हणून वापरा. जर तुम्ही ते आधी पाहिले असेल, तर ते मान्य करा आणि साइड इफेक्ट वगळा. संपलेल्या डिलिव्हरी रीप्ले सपोर्टसह dead-letter queue मध्ये जातात, ज्यामुळे ऑपरेटर पाहुण्यांच्या तक्रारींमधून त्रुटी शोधण्याऐवजी त्यांची तपासणी आणि पुनर्प्रक्रिया करू शकतो.
डाऊनस्ट्रीम इन्फ्रास्ट्रक्चरमध्ये इव्हेंट स्ट्रीम करणाऱ्या टीम्ससाठी, Streamkap मधील हे no-code webhook Kafka integration इनॅजेशन लेयर स्वतः न बनवता वेबहुक इव्हेंट Kafka मध्ये हलवण्यासाठी एक उपयुक्त संदर्भ आहे. आपण काहीही निवडले तरी, रांग पावती आणि व्यवसाय लॉजिक दरम्यान असते. ते आवश्यक आहे.
विश्वास ठेवण्यापूर्वी पडताळणी करा
- रॉ बॉडीवरील HMAC स्वाक्षरी सत्यापित करा: प्रथम पार्स करा आणि पुन्हा सिरियलाइज करा, अन्यथा तुम्ही वैध स्वाक्षऱ्या तोडाल किंवा अवैध स्वाक्षऱ्या स्वीकाराल.
- टाइमस्टॅम्प फ्रेशनेस तपासा: आज पुन्हा प्ले केलेली वैध जुनी विनंती नाकारली पाहिजे, जी कॅप्चर केलेले पेलोड पुन्हा पाठवण्यापासून तुमचे संरक्षण करते.
- कॉन्स्टंट टाइममध्ये तुलना करा: सामान्य स्ट्रिंग तुलना टायमिंगची माहिती लीक करू शकते.
- प्रति स्त्रोत अधिकृत करा: तुमच्या बुकिंग प्रोव्हायडरकडून मिळालेली स्वाक्षरी POS-आकाराचे इव्हेंट लिहिण्यास सक्षम नसावी.
मानकीकरण सुधारत आहे. ओपन वेबहुक्स तपशील सामान्य आयडेंटिफायर्स, टाइमस्टॅम्प्स आणि HMAC-SHA256 स्वाक्षऱ्यांवर एकत्र येतो आणि RFC 9421 एक मानक HTTP संदेश स्वाक्षरी फ्रेमवर्क प्रदान करतो. सार्वत्रिक स्वीकृतीची वाट पाहू नका. आताच नियंत्रणे लागू करा.
ऐनवेळी संमतीची पुन्हा पडताळणी करा
गव्हर्नन्स हे असे क्षेत्र आहे जिथे व्हेन्यू मार्केटिंग सामान्य इन्टिग्रेशन सल्ल्यापासून वेगळे होते. केवळ ॲपेंड-ओन्ली ऑडिट लॉग ठेवा, व्हेन्यू वेळ क्षेत्र स्पष्टपणे हाताळा, प्रादेशिक प्रक्रिया आवश्यकतांचा आदर करा आणि कोणतीही ऑफर पाठवण्यापूर्वी किंवा जारी करण्यापूर्वी सध्याच्या संमतीची आणि पात्रतेची त्वरित पुन्हा तपासणी करा. मूळ इव्हेंट आणि १२ तासांनंतरच्या पुन्हा केलेल्या प्रयत्नांच्या दरम्यान पाहुणे ऑप्ट-आऊट करू शकतात. तुमच्या हँडलरने मागील पेलोडचा नाही, तर नंतरच्या निवडीचा आदर केला पाहिजे.
खरा पर्याय वेबहुक अधिक API का आहे
प्रामाणिक तुलना webhook vs API अशी नाही. ती फक्त webhook विरुद्ध webhook प्लस API अशी आहे. फक्त webhook हा पर्याय प्रोडक्शनमध्ये अपयशी ठरतो.
रीट्राईमुळे डुप्लिकेट तयार होतात. इव्हेंट क्रमाबाहेर येतात, त्यामुळे कॅन्सलेशन ते रद्द करत असलेल्या बुकिंगच्या आधी पोहोचू शकते. एका संक्षिप्त आऊटेजमुळे अशा त्रुटी निर्माण होतात ज्या कोणाच्याही लक्षात येत नाहीत जोपर्यंत एखादा विभाग नियमित भेट देणाऱ्यांची कमी गणना करत नाही किंवा एखादी मोहीम तिने न केलेल्या भेटींचे श्रेय घेत नाही. लेटेंसी बेंचमार्क यापैकी कशाचेही मूल्यांकन करत नाहीत.
कार्य करणारा सुसंगतता पॅटर्न
- कोणतीही प्रक्रिया करण्यापूर्वी, पावतीवर प्रोव्हायडर इव्हेंट ID सेव्ह करून ठेवा.
- प्रत्येक हँडलर आयडेम्पोटंट (idempotent) बनवा, जेणेकरून दुसऱ्यांदा डिलिव्हरी झाल्यास काहीही बदलणार नाही.
- कोणताही साइड इफेक्ट, मेसेज, ऑफर, सेगमेंट बदल किंवा रिडेम्प्शन करण्यापूर्वी API द्वारे वर्तमान स्थिती फेच करा.
- सुटलेले, पुनर्क्रमित केलेले किंवा सुधारलेले रेकॉर्ड शोधण्यासाठी सोर्स स्नॅपशॉटविरुद्ध वेळापत्रकानुसार रिकॉन्सिलिएशन चालवा.
वेबहूकला डोअरबेल आणि API ला दारात कोण आहे हे तपासण्यासारखे माना. हे फ्रेमिंग WebinOne च्या बिल्डर्ससाठी वेबहूक विरूद्ध API या संदर्भाशी जुळते, जे बिल्डर-साइड अंमलबजावणीच्या पर्यायाचा मागोवा घेते. व्हेन्यू टीमसाठी, ऑपरेशन्समधील परिणाम हाच महत्त्वाचा असतो. Purple Engage guest data मध्ये वर्णन केलेल्या युनिफाइड व्ह्यूप्रमाणे, अतिथीचा रेकॉर्ड केवळ तेव्हाच विश्वासार्ह असतो जर त्याला डेटा पुरवणाऱ्या प्रत्येक स्त्रोताकडे फक्त ट्रिगरच नाही तर रिकव्हरी पाथ देखील असेल.
डिझाइन चाचणी: जर तुमचा रिसिव्हर तुमच्या सर्वात व्यस्त शनिवारी एका तासासाठी ऑफलाइन गेला, तर तुम्ही उद्या सिद्ध करू शकाल का की प्रत्येक WiFi जॉइन, विक्री, बुकिंग आणि चेकआउट प्रभावीपणे नक्की एकदा रिकव्हर झाले होते? जर नसेल, तर तुमच्याकडे अजून हायब्रिड डिझाइन नाही.
रिकॉन्सिलिएशन वगळा आणि खर्च वाढत जातो. डुप्लिकेट प्रवासांमुळे पाहुणे त्रासतात आणि ऑफरचे बजेट वाया जाते. जुने सेगमेंटेशन काल भेट दिलेल्या लोकांना ते पूर्वी येऊन गेल्यासारखे लक्ष्य करते. ॲट्रिब्यूशन इनक्रिमेंटल प्रभाव जास्त दाखवते कारण खरेदी दुप्पट मोजली गेली किंवा चेकआउट चुकले. यापैकी काहीही डॅशबोर्डवर इंटिग्रेशन त्रुटी म्हणून दिसत नाही. ते अशा मार्केटिंगच्या रूपात दिसतात ज्यावर हळूहळू विश्वास ठेवणे बंद होते.
पहिल्यांदाच हायब्रिड तयार करा. रिअल-टाइम डेमोपेक्षा हे कमी आकर्षक आहे, परंतु मल्टी-साइट रोलआउटमध्ये टिकून राहणारे इंटिग्रेशन आणि तुमची टीम ज्यावर विश्वास ठेवणे बंद करते यामधील हा फरक आहे. कमी-लॅटेंसी सिग्नलसाठी वेबहुक्स निवडा, अधिकृत स्थिती आणि रिकव्हरीसाठी APIs निवडा आणि संदेश पाठवू शकणाऱ्या किंवा ऑफर देऊ शकणाऱ्या कोणत्याही गोष्टीसाठी एकट्याने पाठवण्यास नकार द्या.
तुम्ही मल्टी-साइट रोलआउटचे नियोजन करत असाल आणि साइन केलेले वेबहूक्स, एक पब्लिक API आणि मेसेज पाठवण्यापूर्वी पुन्हा संमती तपासली जाईल अशा प्रकारे WiFi, POS, बुकिंग्स आणि स्टे-डेटा एकाच गेस्ट रेकॉर्डला जोडायचा असेल, तर Purple Engage चे पर्याय शोधा आणि वरील हायब्रिड चेकलिस्टनुसार त्याच्या इंटिग्रेशन्सचे पुनरावलोकन करा. तुमचा सर्वात कठीण इव्हेंट - POS विक्री किंवा चेकआउट ज्याची तुम्ही डुप्लिकेट परवड करू शकत नाही - तो समोर ठेवा आणि आउटेज नंतर ही डिझाइन त्याला पुन्हा रिकव्हर करू शकते का याची चाचणी घ्या.