
व्हेन्यू ईमेलसाठी संमती आणि अनसबस्क्राइब्स व्यवस्थापित करणे
योग्यरित्या ईमेल संमती व्यवस्थापित करणे हे हाय-कन्व्हर्टिंग गेस्ट डेटाबेस आणि GDPR दायित्व यामधील फरक ठरवते.
Listen to this guide
Read the transcript
Purple Engage ब्रीफिंगमध्ये आपले स्वागत आहे. मी तुमचा होस्ट आहे, आणि आज आपण अनुपालन (compliance) आणि व्यावसायिक कामगिरीच्या अगदी मध्यभागी असणाऱ्या एका विषयावर चर्चा करणार आहोत: वेन्यू ईमेल मार्केटिंगसाठी ईमेल संमती (consent) आणि अनसबस्क्राइब्सचे व्यवस्थापन करणे. जर तुम्ही रेस्टॉरंट, हॉटेल, बार किंवा रिटेल स्पेस चालवत असाल, तर याचा तुमच्यावर थेट परिणाम होतो. यामध्ये चूक झाली तर तुम्हाला GDPR अंतर्गत दंड आणि पाठवणाऱ्याची (sender) खराब झालेली प्रतिष्ठा याला सामोरे जावे लागू शकते. हे योग्य प्रकारे हाताळले तर तुम्ही एक उच्च-गुणवत्तेची, उच्च-रूपांतरण (high-converting) करणारी यादी तयार करता जी खऱ्या अर्थाने ग्राहकांच्या वारंवार भेटींना चालना देते. याचे महत्त्व का आहे यापासून आपण सुरुवात करूया. मुख्य समस्या येथे आहे. बहुतांश वेन्यूजची संमती प्रक्रिया सदोष असते. कोणीतरी बारमध्ये कागदी फॉर्म भरते, कर्मचारी वर्ग शुक्रवारी दुपारी तो स्प्रेडशीटमध्ये टाईप करतो, आणि तो डेटा तुमच्या ईमेल प्लॅटफॉर्मपर्यंत पोहोचेपर्यंत तीन दिवस जुना आणि कदाचित चुकीचा झालेला असतो. मंगळवारी अनसबस्क्राइब केलेल्या पाहुण्याला तरीही तुमचे गुरुवारचे न्यूजलेटर मिळू शकते, कारण मॅन्युअल सिंक अद्याप झालेले नसते. हा केवळ GDPR अंतर्गत अनुपालनाचा धोका नाही. ही यादीच्या गुणवत्तेची समस्या आहे. आपण पाठवलेला प्रत्येक ईमेल अशा व्यक्तीला ज्याला तो नको आहे, तो Google आणि Microsoft सारख्या इनबॉक्स प्रदात्यांकडे पाठवणारे म्हणून तुमची प्रतिष्ठा खराब करतो. खराब झालेली प्रतिष्ठा म्हणजे तुमचे ईमेल स्पॅममध्ये जातात, अगदी त्या पाहुण्यांसाठी देखील ज्यांना खरोखर तुमच्याकडून अपडेट्स मिळवायचे आहेत. याची आर्थिक बाजू स्पष्ट आहे. जे वेन्यू स्वच्छ, सत्यापित याद्या ठेवतात त्यांना अधिक ओपन रेट्स, अधिक क्लिक-थ्रू रेट्स आणि - महत्त्वाचे म्हणजे - अधिक परतावा भेट दर (return visit rates) पाहायला मिळतात. ती यादी हीच मालमत्ता आहे. तिचे रक्षण करणे म्हणजे महसूल सुरक्षित करणे होय. यासाठी योग्य दृष्टिकोन म्हणजे तुमच्या अतिथी WiFi लॉगिनचा संमतीसाठी एकमेव सत्य स्रोत (single point of truth) म्हणून वापर करणे. हे कसे कार्य करते ते येथे आहे. जेव्हा एखादा पाहुणा तुमच्या WiFi शी जोडला जातो, तेव्हा त्यांना एक captive portal दिसते - ऑनलाइन जाण्यापूर्वीचे लॉगिन पृष्ठ. ते पोर्टल विपणन संप्रेषणासाठी (marketing communications) स्पष्ट, जाणीवपूर्वक निवडण्याचा (opt-in) पर्याय सादर करते. आधीच टिक केलेले बॉक्स नाही. अटी आणि शर्तींमध्ये दडलेले नाही. एक जाणीवपूर्वक, स्पष्ट दिसणारी निवड. हाच तो महत्त्वाचा फरक आहे जो Purple Engage ला सामान्य ईमेल साधनांपासून वेगळा करतो. Mailchimp, Klaviyo, HubSpot - मोहीम (campaigns) पाठवण्यासाठी हे उत्कृष्ट प्लॅटफॉर्म आहेत. परंतु ते यादी तयार करत नाहीत. Purple ही यादी स्वयंचलितपणे, अशा सत्यापित पाहुण्यांकडून तयार करते जे त्यांनी opt-in केले त्याच क्षणी तुमच्या वेन्यूमध्ये प्रत्यक्ष उपस्थित असतात. GDPR नुसार संमती ही स्वेच्छेने दिलेली, विशिष्ट, माहितीपूर्ण आणि स्पष्ट असणे आवश्यक आहे. WiFi पोर्टलवरील जाणीवपूर्वक केलेली निवड हे चारही निकष पूर्ण करते. आणि Purple प्रत्येक संमतीच्या घटनेची तारीख, वेळ, वेन्यू आणि opt-in ची पद्धत नोंदवून टाईमस्टॅम्प ठेवत असल्याने, नियामक चौकशीच्या प्रसंगी सादर करण्यासाठी तुमच्याकडे एक मजबूत पुरावा असतो. तो टाईमस्टॅम्प हा कोणताही किरकोळ तांत्रिक तपशील नाही. तो तुमचा कायदेशीर पुरावा आहे. जर एखाद्या पाहुण्याने त्यांनी opt-in केल्याबद्दल कधीही वाद घातला, तर तुमच्याकडे अचूक रेकॉर्ड उपलब्ध असते. चला मी तुम्हाला प्रत्यक्ष अंमलबजावणीच्या टप्प्यांवरून घेऊन जातो. पहिले पाऊल: तुमचे captive portal कॉन्फिगर करा. तुमच्या पोर्टलवर मार्केटिंगसाठी संमती देण्याकरिता एक स्पष्ट, वेगळा चेकबॉक्स असणे आवश्यक आहे. तिची भाषा अगदी सोपी असावी - जसे की 'मला या ठिकाणाकडून विशेष ऑफर्स आणि अपडेट्स मिळवायला आवडेल.' हे नियम आणि अटींच्या मंजुरीसोबत एकत्र करू नका. GDPR नुसार हे दोन्ही पर्याय वेगळे असणे आवश्यक आहे. दुसरे पाऊल: Purple ला डेटा सुरक्षितपणे कॅप्चर करू द्या. जेव्हा पाहुणे लॉग इन करतात, तेव्हा Purple त्यांचा ईमेल पत्ता, संमतीची स्थिती आणि वेळ नोंदवून घेते. हे त्यांच्या डिव्हाइसचा ओळखकर्ता (identifier) देखील कॅप्चर करते, ज्यामुळे Purple ला पुन्हा येणाऱ्या पाहुण्यांची ते पुन्हा लॉग इन करण्यापूर्वीच ओळख पटते. यामुळे एक भेटीचा इतिहास तयार होतो जो थेट तुमच्या सेगमेंटेशनमध्ये जोडला जातो. तिसरे पाऊल: सिंक स्वयंचलित करा. Purple थेट तुमच्या ईमेल मार्केटिंग प्लॅटफॉर्मसह इंटिग्रेट होते. प्रत्येक नवीन संमती देणारा युझर स्वयंचलितपणे तुमच्या लिस्टमध्ये समाविष्ट होतो. प्रत्येक अनसबस्क्राइब करणारा युझर स्वयंचलितपणे बाहेर काढला जातो. यामध्ये मॅन्युअली CSV एक्सपोर्ट करण्याची गरज नसते. शुक्रवारी दुपारी बसून डेटा एंट्री करण्याची कोणतीही कटकट उरत नाही. ही लिस्ट नेहमी अपडेटेड राहते. चौथे पाऊल: अनसबस्क्राइब योग्य प्रकारे हाताळा. तुम्ही पाठवत असलेल्या प्रत्येक मार्केटिंग ईमेलमध्ये अनसबस्क्राइबची लिंक असणे आवश्यक आहे. जेव्हा एखादा पाहुणा त्यावर क्लिक करतो, तेव्हा Purple ला तात्काळ ऑप्ट-आउटचा संदेश मिळतो आणि ते त्वरित त्यांचे प्रोफाइल अपडेट करते. त्यांना भविष्यातील सर्व ईमेल्समधून काढून टाकले जाते. हे अगदी रिअल टाइममध्ये घडते, पुढील आठवड्याच्या बॅचची वाट पाहावी लागत नाही. नियम पाळणाऱ्या प्रक्रियेमध्ये आणि जोखमीच्या प्रक्रियेमधील हाच मुख्य संरक्षणात्मक फरक आहे. जोखीम हेतूंमध्ये नसते - बहुतांश रेस्टॉरंट आणि हॉटेल मालकांना त्यांच्या पाहुण्यांना स्पॅम करण्याची मुळीच इच्छा नसते. खरी जोखीम ही अनसबस्क्राइबची कृती आणि लिस्ट अपडेट होण्यामधील वेळेच्या अंतरामध्ये असते. Purple हे अंतर शून्यावर आणते. एकदा तुमच्याकडे व्हेरिफाय झालेली, संमती मिळालेली लिस्ट तयार झाली की, मग प्रश्न उरतो तो म्हणजे काय पाठवायचे आणि कधी पाठवायचे. वेलकम ईमेल हा रेस्टॉरंट आणि हॉटेल मार्केटिंगमधील सर्वोत्तम कामगिरी करणारा ऑटोमेशनचा भाग आहे. पाहुण्यांच्या पहिल्या भेटीनंतर २४ तासांच्या आत तो पाठवा. आल्याबद्दल त्यांचे आभार माना. पुन्हा येण्यासाठी एखादे कारण द्या - जसे की डिस्काउंट, लॉयल्टी पॉईंट्स किंवा एखादा विशेष इव्हेंट. योग्य वेळी वेलकम ईमेल मिळणारे पाहुणे हे ईमेल न मिळणाऱ्या पाहुण्यांच्या तुलनेत लक्षणीयरीत्या जास्त प्रमाणात परत येतात. विन-बॅक मोहीम अशा पाहुण्यांना टार्गेट करते ज्यांनी गेल्या ९० दिवसांत भेट दिलेली नाही. Purple भेटींच्या वारंवारतेचा मागोवा घेते, ज्यामुळे तुम्हाला नेमके कोण शांत झाले आहे हे ओळखता येते. एक टार्गेटेड ऑफर - 'आम्ही तुम्हाला बऱ्याच दिवसांत पाहिले नाही, तुम्हाला परत आणण्यासाठी येथे एक विशेष भेट आहे' - यामुळे निष्क्रिय झालेल्या पाहुण्यांपैकी मोठ्या प्रमाणावर पाहुणे पुन्हा सक्रिय होतात. VIP सेगमेंट तुमच्या सर्वात वारंवार भेट देणाऱ्या पाहुण्यांना पुरस्कृत करतो. हे असे पाहुणे आहेत जे महिन्यातून किमान एकदा भेट देतात, सरासरीपेक्षा जास्त खर्च करतात आणि जे खरोखर निष्ठावंत असतात. त्यांना वेगळी वागणूक देणे - जसे की इव्हेंटसाठी आधी प्रवेश देणे, वैयक्तिकृत ऑफर्स देणे किंवा व्यवस्थापकाकडून हाताने लिहिलेली नोट देणे - अशा प्रकारची निष्ठा निर्माण करते जी प्रतिस्पर्ध्यांसाठी मोडून काढणे अत्यंत कठीण असते. नुकतीच झालेली भेट, वारंवारता आणि मॉनेटरी व्हॅल्यू वापरून हे सेगमेंट्स कसे तयार करावेत याबद्दल अधिक माहितीसाठी, आमच्याकडे रेस्टॉरंट्स आणि हॉस्पिटॅलिटीसाठी RFM सेगमेंटेशनवर एक संपूर्ण मार्गदर्शक उपलब्ध आहे. त्याची लिंक शो नोट्समध्ये दिली आहे. रेस्टॉरंट आणि हॉटेल मालक करत असलेल्या तीन सर्वात सामान्य चुकांबद्दल मला सांगू द्या. पहिली चूक: WiFi ॲक्सेस आणि मार्केटिंग संमतीची सरमिसळ करणे. तुम्ही WiFi ॲक्सेस मिळवण्यासाठी मार्केटिंग संमती देणे ही अनिवार्य अट बनवू शकत नाही. GDPR मध्ये याबद्दल स्पष्ट नियम आहे. संमती ही स्वेच्छेने दिलेली असावी. जर एखाद्या पाहुण्याला ऑनलाइन जाण्यासाठी मार्केटिंग बॉक्स टिक करावाच लागत असेल, तर ती संमती वैध ठरत नाही. या दोन्ही गोष्टी वेगवेगळ्या ठेवा. दुसरी चूक: केवळ एकाच अनसबस्क्राइब पद्धतीवर अवलंबून राहणे. तुमच्या ईमेलच्या खाली दिलेली लिंक ही किमान गरज आहे, पण केवळ तेवढेच पुरेसे नाही. पाहुण्यांनी पुन्हा भेट दिली असता त्यांना WiFi पोर्टलवर त्यांच्या आवडीनिवडी अपडेट करण्याची सुविधा देखील तुम्ही दिली पाहिजे. Purple ही गोष्ट सोपी करते - पुन्हा येणारे पाहुणे प्रत्येक वेळी लॉग इन करताना त्यांच्या संमतीच्या आवडीनिवडी पाहू शकतात आणि अपडेट करू शकतात. तिसरी चूक: तुमच्या लिस्टचे नियमित ऑडिट न करणे. स्वयंचलित प्रक्रिया असल्या तरीही, दर तिमाहीला तुमच्या संमतीच्या रेकॉर्डचे पुनरावलोकन करणे फायदेशीर ठरते. तुमच्या पोर्टलवरील संमतीची भाषा अजूनही अचूक आहे का ते तपासा. ज्या पाहुण्यांनी अनसबस्क्राइब केले आहे, त्यांची स्थिती तुमची ईमेल सिस्टीम योग्य प्रकारे दाखवत आहे का ते तपासा. तिमाही ऑडिटसाठी केवळ एक तास लागतो आणि तुमची प्रक्रिया अपेक्षेनुसार काम करत असल्याचा आत्मविश्वास तुम्हाला मिळतो. वेन्यू ऑपरेटर्सकडून मला वारंवार विचारल्या जाणाऱ्या काही प्रश्नांची उत्तरे मी देतो. प्रश्न: GDPR लागू होण्यापूर्वी साइन अप केलेल्या पाहुण्यांकडून मला पुन्हा संमती घेण्याची आवश्यकता आहे का? उत्तर: जर तुम्ही हे सिद्ध करू शकत नसाल की त्यांची मूळ संमती GDPR मानकांनुसार - म्हणजेच स्वेच्छेने, स्पष्ट, माहिती देऊन आणि निःसंदिग्धपणे दिलेली होती - तर होय, तुम्ही पुन्हा संमती मिळवण्यासाठी मोहीम चालवली पाहिजे. यामुळे तात्पुरती तुमच्या लिस्टची साईझ कमी होईल, पण उरलेली लिस्ट अधिक दर्जेदार आणि पूर्णपणे सुरक्षित असेल. प्रश्न: जर एखाद्या पाहुण्याने आमच्या WiFi शी कनेक्ट केले पण मार्केटिंगसाठी संमती दिली नाही तर काय होईल? उत्तर: ते WiFi वापरू शकतील. बस तेवढेच. तुम्ही त्यांना तुमच्या मार्केटिंग लिस्टमध्ये समाविष्ट करू शकत नाही. तुम्ही नेटवर्क व्यवस्थापनाच्या हेतूने त्यांचा कनेक्शन डेटा जतन करू शकता, पण स्पष्ट संमतीशिवाय मार्केटिंगसाठी त्याचा वापर करू शकत नाही. प्रश्न: मी माझी सध्याची ईमेल लिस्ट Purple Engage मध्ये इम्पोर्ट करू शकतो का? उत्तर: होय, पण तुम्ही केवळ अशाच संपर्कांना इम्पोर्ट करावे ज्यांच्यासाठी तुमच्याकडे वैध, दस्तऐवजीकरण केलेली संमती आहे. Purple त्यापुढील संमती आणि अनसबस्क्राइब प्रक्रियेचे व्यवस्थापन करेल. आता याचा थोडक्यात निष्कर्ष काढूया. मुख्य सिद्धांत अगदी सोपा आहे: संमती हा एक पर्याय आहे, अट नाही. तुमच्या मार्केटिंग लिस्टमध्ये सामील होणारा प्रत्येक पाहुणा हा विचारपूर्वक आणि आपण कशासाठी साइन अप करत आहोत हे स्पष्टपणे समजून घेऊनच समाविष्ट झाला पाहिजे. आणि ज्या पाहुण्याने अनसबस्क्राइब केले आहे, त्याला कोणत्याही मॅन्युअल हस्तक्षेपाशिवाय त्वरित, स्वयंचलितपणे लिस्टधून काढून टाकले पाहिजे. Purple Engage या दोन्ही बाजू स्वयंचलित करते. हे WiFi पोर्टलवर जाणीवपूर्वक घेतलेली संमती रेकॉर्ड करते, प्रत्येक संमतीच्या वेळेची नोंद (timestamp) ठेवते आणि रिअल-टाइममध्ये अनसबस्क्राइबची प्रक्रिया हाताळते. याचा परिणाम म्हणजे अशी लिस्ट मिळते जी बेकायदेशीरपणे गोळा केलेल्या किंवा खरेदी केलेल्या लिस्टपेक्षा आकाराने लहान असू शकते, पण अत्यंत मौल्यवान असते - कारण त्यातील प्रत्येक संपर्क हा एक पडताळणी केलेला पाहुणा असतो ज्याने तुमच्या वेन्यूला भेट दिली आहे आणि तुमच्याकडून अपडेट्स मिळवणे स्वतःहून निवडले आहे. तुमची पुढील पावले अगदी सरळ आहेत. सर्वात आधी, तुमच्या सध्याच्या WiFi पोर्टलचे पुनरावलोकन करा आणि तुमचे मार्केटिंग ऑप्ट-इन स्पष्ट, स्वतंत्र आणि सुसंगत असल्याचे तपासा. दुसरे म्हणजे, Purple आणि तुमच्या ईमेल प्लॅटफॉर्म दरम्यान स्वयंचलित सिंक (sync) सक्षम करा. तिसरे म्हणजे, पहिल्यांदा येणाऱ्या पाहुण्यांसाठी वेलकम ऑटोमेशन सेट करा. आणि चौथे, गेल्या ९० दिवसांत न आलेल्या पाहुण्यांसाठी विन-बॅक मोहीम तयार करा. जर तुम्ही अजून Purple Engage वापरत नसाल, तर ते कसे कार्य करते हे पाहण्यासाठी purple.ai ला भेट द्या. आणि जर तुम्हाला ही माहिती उपयुक्त वाटली असेल, तर ती तुमच्या मार्केटिंग डायरेक्टर किंवा CRM मॅनेजरसोबत शेअर करा - त्यांच्याकडे अशाच प्रकारची प्रक्रिया असणे अत्यंत आवश्यक आहे. ऐकल्याबद्दल धन्यवाद. तुमच्या वेन्यूच्या फूट ट्रॅफिकला दीर्घकालीन ग्राहक संबंधांमध्ये बदलण्याबद्दल अधिक व्यावहारिक मार्गदर्शनासह आम्ही पुढील वेळी पुन्हा भेटू.
आपल्या वेन्यूसाठी हे का महत्त्वाचे आहे
प्रत्येक वेन्यू ऑपरेटरला उच्च दर्जाची ईमेल लिस्ट हवी असते. खरी अडचण बहुतेक वेन्यू ही लिस्ट कशी तयार करतात यामध्ये आहे. बारमधील कागदी साइन-अप शीट, शुक्रवारी दुपारी कर्मचाऱ्याने स्प्रेडशीटमध्ये टाईप केलेले पत्ते, Mailchimp मध्ये साप्ताहिक CSV एक्स्पोर्ट - ही हॉस्पिटॅलिटी आणि रिटेल व्यवसायांच्या मोठ्या भागाची वस्तुस्थिती आहे. हे संथ आहे, चुका होण्याची शक्यता जास्त असते आणि अनसबस्क्राइब्स रिअल टाईममध्ये हाताळण्यास ते सक्षम नसते.
याचा व्यावसायिक तोटा वास्तविक आहे. मंगळवारी अनसबस्क्राइब केलेल्या परंतु गुरुवारी तुमचे वृत्तपत्र मिळवणाऱ्या पाहुण्याकडून तक्रार येण्याची शक्यता असते. सर्वात महत्त्वाचे म्हणजे, ज्या व्यक्तीला तुमचे ईमेल नको आहेत त्यांना तुम्ही पाठवलेला प्रत्येक ईमेल Google आणि Microsoft सारख्या इनबॉक्स प्रदात्यांकडे तुमची प्रेषक प्रतिष्ठा (sender reputation) खराब करतो. खालावलेली प्रेषक प्रतिष्ठा म्हणजेच तुमचे मोहिमांचे ईमेल स्पॅम फोल्डरमध्ये जातात - ज्या पाहुण्यांना तुमचे ईमेल हवे आहेत त्यांच्याकडे सुद्धा. यामुळे ओपन रेट्स कमी होतात, क्लिक-थ्रू रेट्स कमी होतात आणि त्यासोबतच प्रति ईमेल मिळणारा महसूलही कमी होतो.
अनुपालन खर्च (compliance cost) देखील तितकाच महत्त्वाचा आहे. GDPR अंतर्गत, तुमच्या लिस्टवरील प्रत्येक संपर्काने विपणन संप्रेषणे (marketing communications) प्राप्त करण्यासाठी स्पष्ट, स्वेच्छेने आणि माहितीपूर्ण संमती दिली आहे हे तुम्ही सिद्ध करू शकले पाहिजे. ती संमती केव्हा आणि कशी दिली गेली याचा टाइमस्टॅम्प केलेला रेकॉर्ड तुम्ही सादर करू शकत नसल्यास, तक्रार किंवा नियामक चौकशीच्या प्रसंगी तुम्ही स्वतःचा बचाव करू शकत नाही. इन्फॉर्मेशन कमिशनर्स ऑफिस (ICO) ने मार्केटिंग डेटाबेसमधील संमती अपयशांसाठी £1,00,000 पेक्षा जास्त दंड ठोठावले आहेत.
चांगली बातमी अशी आहे की हे दुरुस्त करण्यासाठी कोणत्याही क्लिष्ट IT प्रोजेक्टची आवश्यकता नाही. यासाठी फक्त तुमच्या ईमेल संमती व्यवस्थापनाला प्रत्येक पाहुणा आधीपासूनच वापरत असलेल्या एका टचपॉइंटशी जोडणे आवश्यक आहे: तुमचे WiFi.
दृष्टिकोन
मुख्य पद्धत म्हणजे पाहुण्यांच्या WiFi लॉगिनला संमतीसाठी एकमेव सत्य स्रोत (single point of truth) म्हणून वापरणे. जेव्हा एखादा पाहुणा तुमच्या नेटवर्कशी जोडला जातो, तेव्हा त्यांना captive portal - इंटरनेटवर प्रवेश करण्यापूर्वी सादर केलेले लॉगिन पेज दिसते. त्या पोर्टलवरच संमतीची प्रक्रिया पार पडते.
एक योग्यरित्या कॉन्फिगर केलेले captive portal दोन वेगवेगळ्या कृती सादर करते. प्रथम, पाहुणा WiFi वापरण्यासाठी तुमच्या सेवा अटी स्वीकारतो. दुसरे, त्यांना विपणन संप्रेषणांमध्ये (marketing communications) सामील होण्यासाठी एक स्पष्ट, अनचेक केलेला चेकबॉक्स दिला जातो. हे दोन्ही वेगळे असले पाहिजेत. GDPR च्या कलम 7 नुसार मार्केटिंगसाठीची संमती सेवेच्या अटींसोबत जोडली जाऊ शकत नाही. जर पाहुण्याला ऑनलाइन जाण्यासाठी मार्केटिंग बॉक्स चेक करणे बंधनकारक असेल, तर ती संमती वैध मानली जात नाही.Purple Engage हे वर्गीकरण स्वयंचलितपणे हाताळते. पाहुणा कशासाठी साइन अप करत आहे हे स्पष्ट भाषेत समजावून सांगणारा स्वतंत्र मार्केटिंग ऑप्ट-इन सादर करण्यासाठी हे पोर्टल कॉन्फिगर केले आहे. जेव्हा एखादा पाहुणा चेक बॉक्सवर टिक करतो, तेव्हा Purple टाइमस्टॅम्प, ठिकाणाचा आयडेंटिफायर, तारीख व वेळ आणि ऑप्ट-इनची पद्धत यासह संमतीच्या इव्हेंटची नोंद करते. हा तुमचा बचावात्मक संमतीचा रेकॉर्ड आहे - सब्जेक्ट ॲक्सेस विनंतीला किंवा नियामक चौकशीला प्रतिसाद म्हणून तुम्ही सादर करू शकाल असा हा पुरावा आहे.
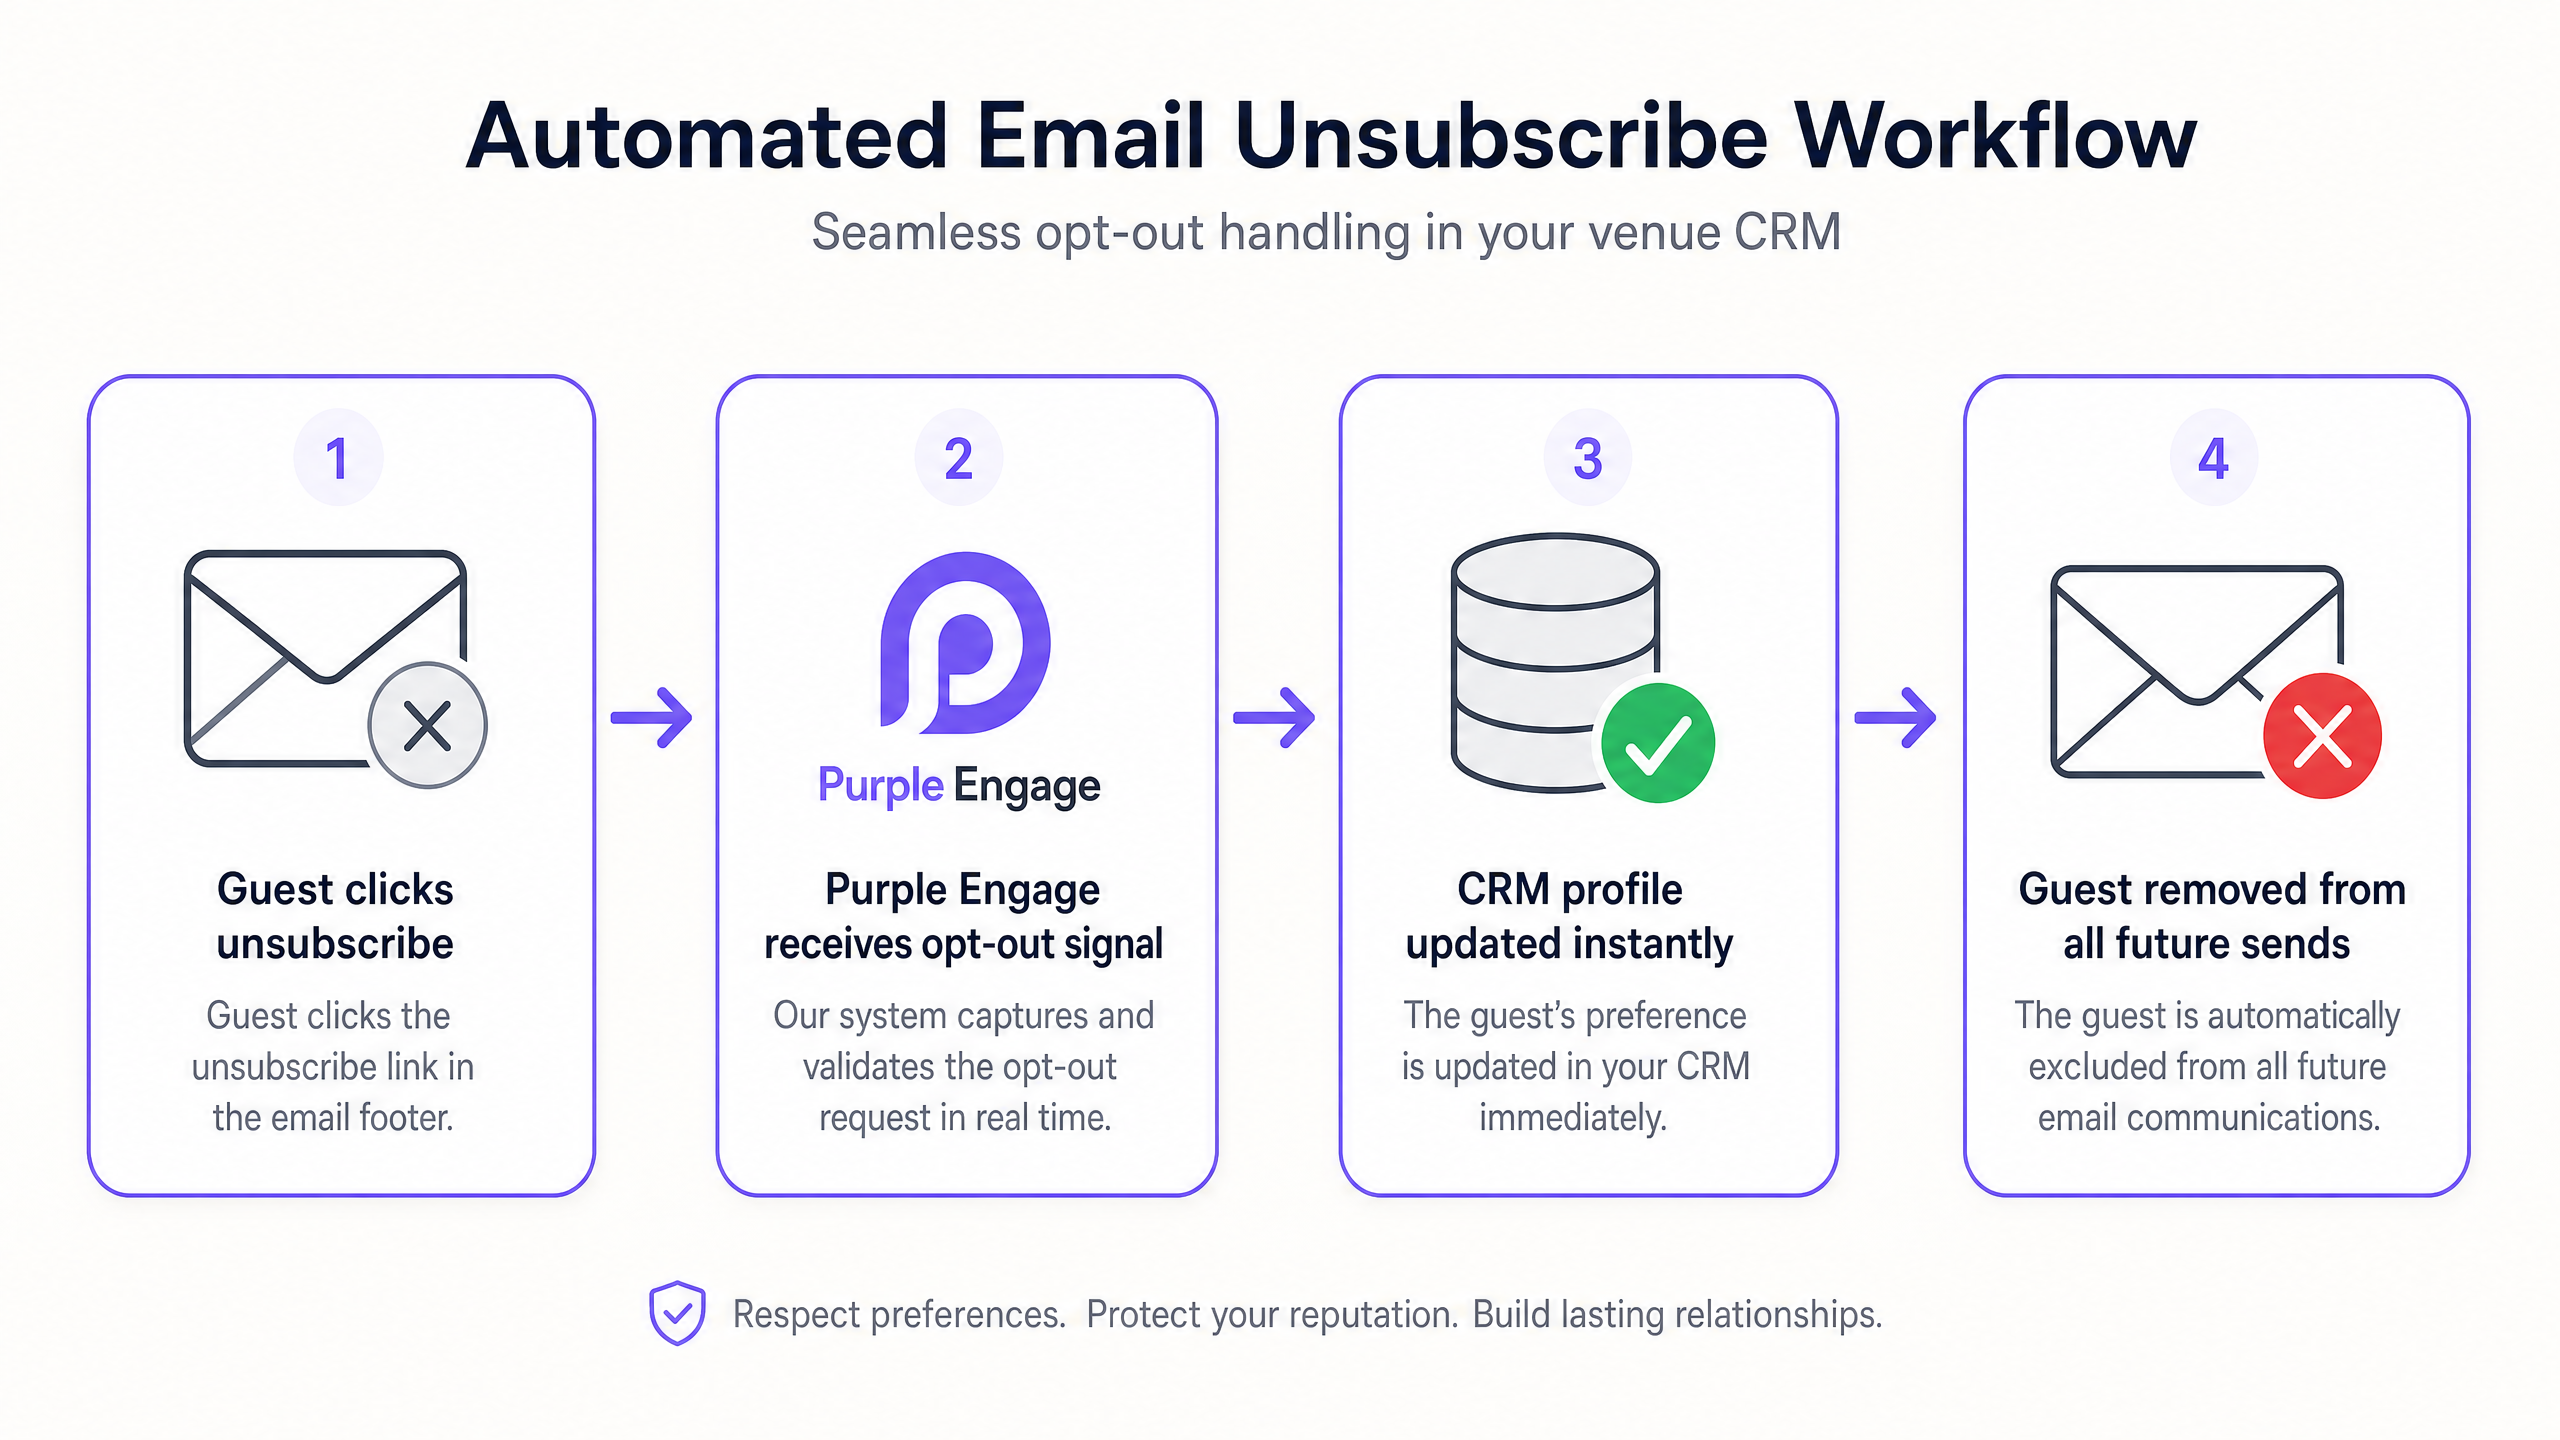
जेव्हा एखादा पाहुणा ऑप्ट-आऊट करतो - मग तो ईमेलच्या फुटरमधील अनसब्सक्राइब लिंकवर क्लिक करून असो किंवा नंतरच्या WiFi लॉगिनवर त्यांच्या पसंती अपडेट करून असो - Purple त्यांचे प्रोफाइल त्वरित अपडेट करते. हे ऑप्ट-आऊट सर्व कनेक्ट केलेल्या प्लॅटफॉर्मवर रिअल टाइममध्ये दिसून येते. कोणतीही बॅच प्रक्रिया नसते, कोणतेही साप्ताहिक सिंक नसते, पाहुण्यांच्या कृतीमध्ये आणि सूची अपडेटमध्ये कोणताही फरक नसतो.
तुमच्या गेस्ट WiFi सह हे कसे करावे
Purple Engage सह ही प्रक्रिया तैनात करण्यात चार पायऱ्यांचा समावेश आहे.
पायरी १: Captive Portal कॉन्फिगर करा. सेवा शर्तींपासून स्वतंत्र असलेला, स्पष्टपणे लेबल केलेला मार्केटिंग ऑप्ट-इन चेकबॉक्स समाविष्ट करण्यासाठी तुमचे लॉगिन पेज सेट अप करा. ऑप्ट-इनची भाषा विशिष्ट असावी: पाहुण्यांना त्यांना काय मिळणार आहे, किती वेळा मिळणार आहे आणि कोणत्या ठिकाणावरून किंवा ब्रँडकडून मिळणार आहे हे सांगा. GDPR अंतर्गत "आमच्याकडून कम्युनिकेशन्स मिळवा" अशी अस्पष्ट भाषा अपुरी आहे. "[Venue Name] कडून ईमेलद्वारे विशेष ऑफर्स आणि इव्हेंट अपडेट्स मिळवा" हे विशिष्ट आणि सुसंगत आहे.
पायरी २: Purple ला डेटा कॅप्चर करू द्या. पाहुणे जेव्हा Guest WiFi द्वारे लॉग इन करतात, तेव्हा Purple त्यांचा ईमेल पत्ता, संमतीची स्थिती आणि संपूर्ण टाइमस्टॅम्प नोंदवते. हे त्यांचे डिव्हाइस आयडेंटिफायर देखील कॅप्चर करते, ज्यामुळे Purple ला पुढील भेटींदरम्यान परत येणाऱ्या पाहुण्यांना ओळखणे शक्य होते - यामुळे भेटींचा एक इतिहास तयार होतो जो प्रत्येक वेळी नवीन लॉगिनची आवश्यकता न ठेवता थेट तुमच्या सेगमेंटेशनमध्ये जोडला जातो.
पायरी ३: सिंक स्वयंचलित करा. Purple थेट तुमच्या ईमेल मार्केटिंग प्लॅटफॉर्मशी समाकलित होते. प्रत्येक नवीन ऑप्ट-इन तुमच्या सूचीमध्ये स्वयंचलितपणे प्रवाहित होते. प्रत्येक अनसब्सक्राइब स्वयंचलितपणे बाहेर काढले जाते. कोणताही मॅन्युअल CSV एक्सपोर्ट नसतो, शुक्रवारच्या दुपारची कोणतीही डेटा एंट्री नसते, जुन्या सूचीची कोणतीही जोखीम नसते. डेटाबेस नेहमी अपडेट असतो.
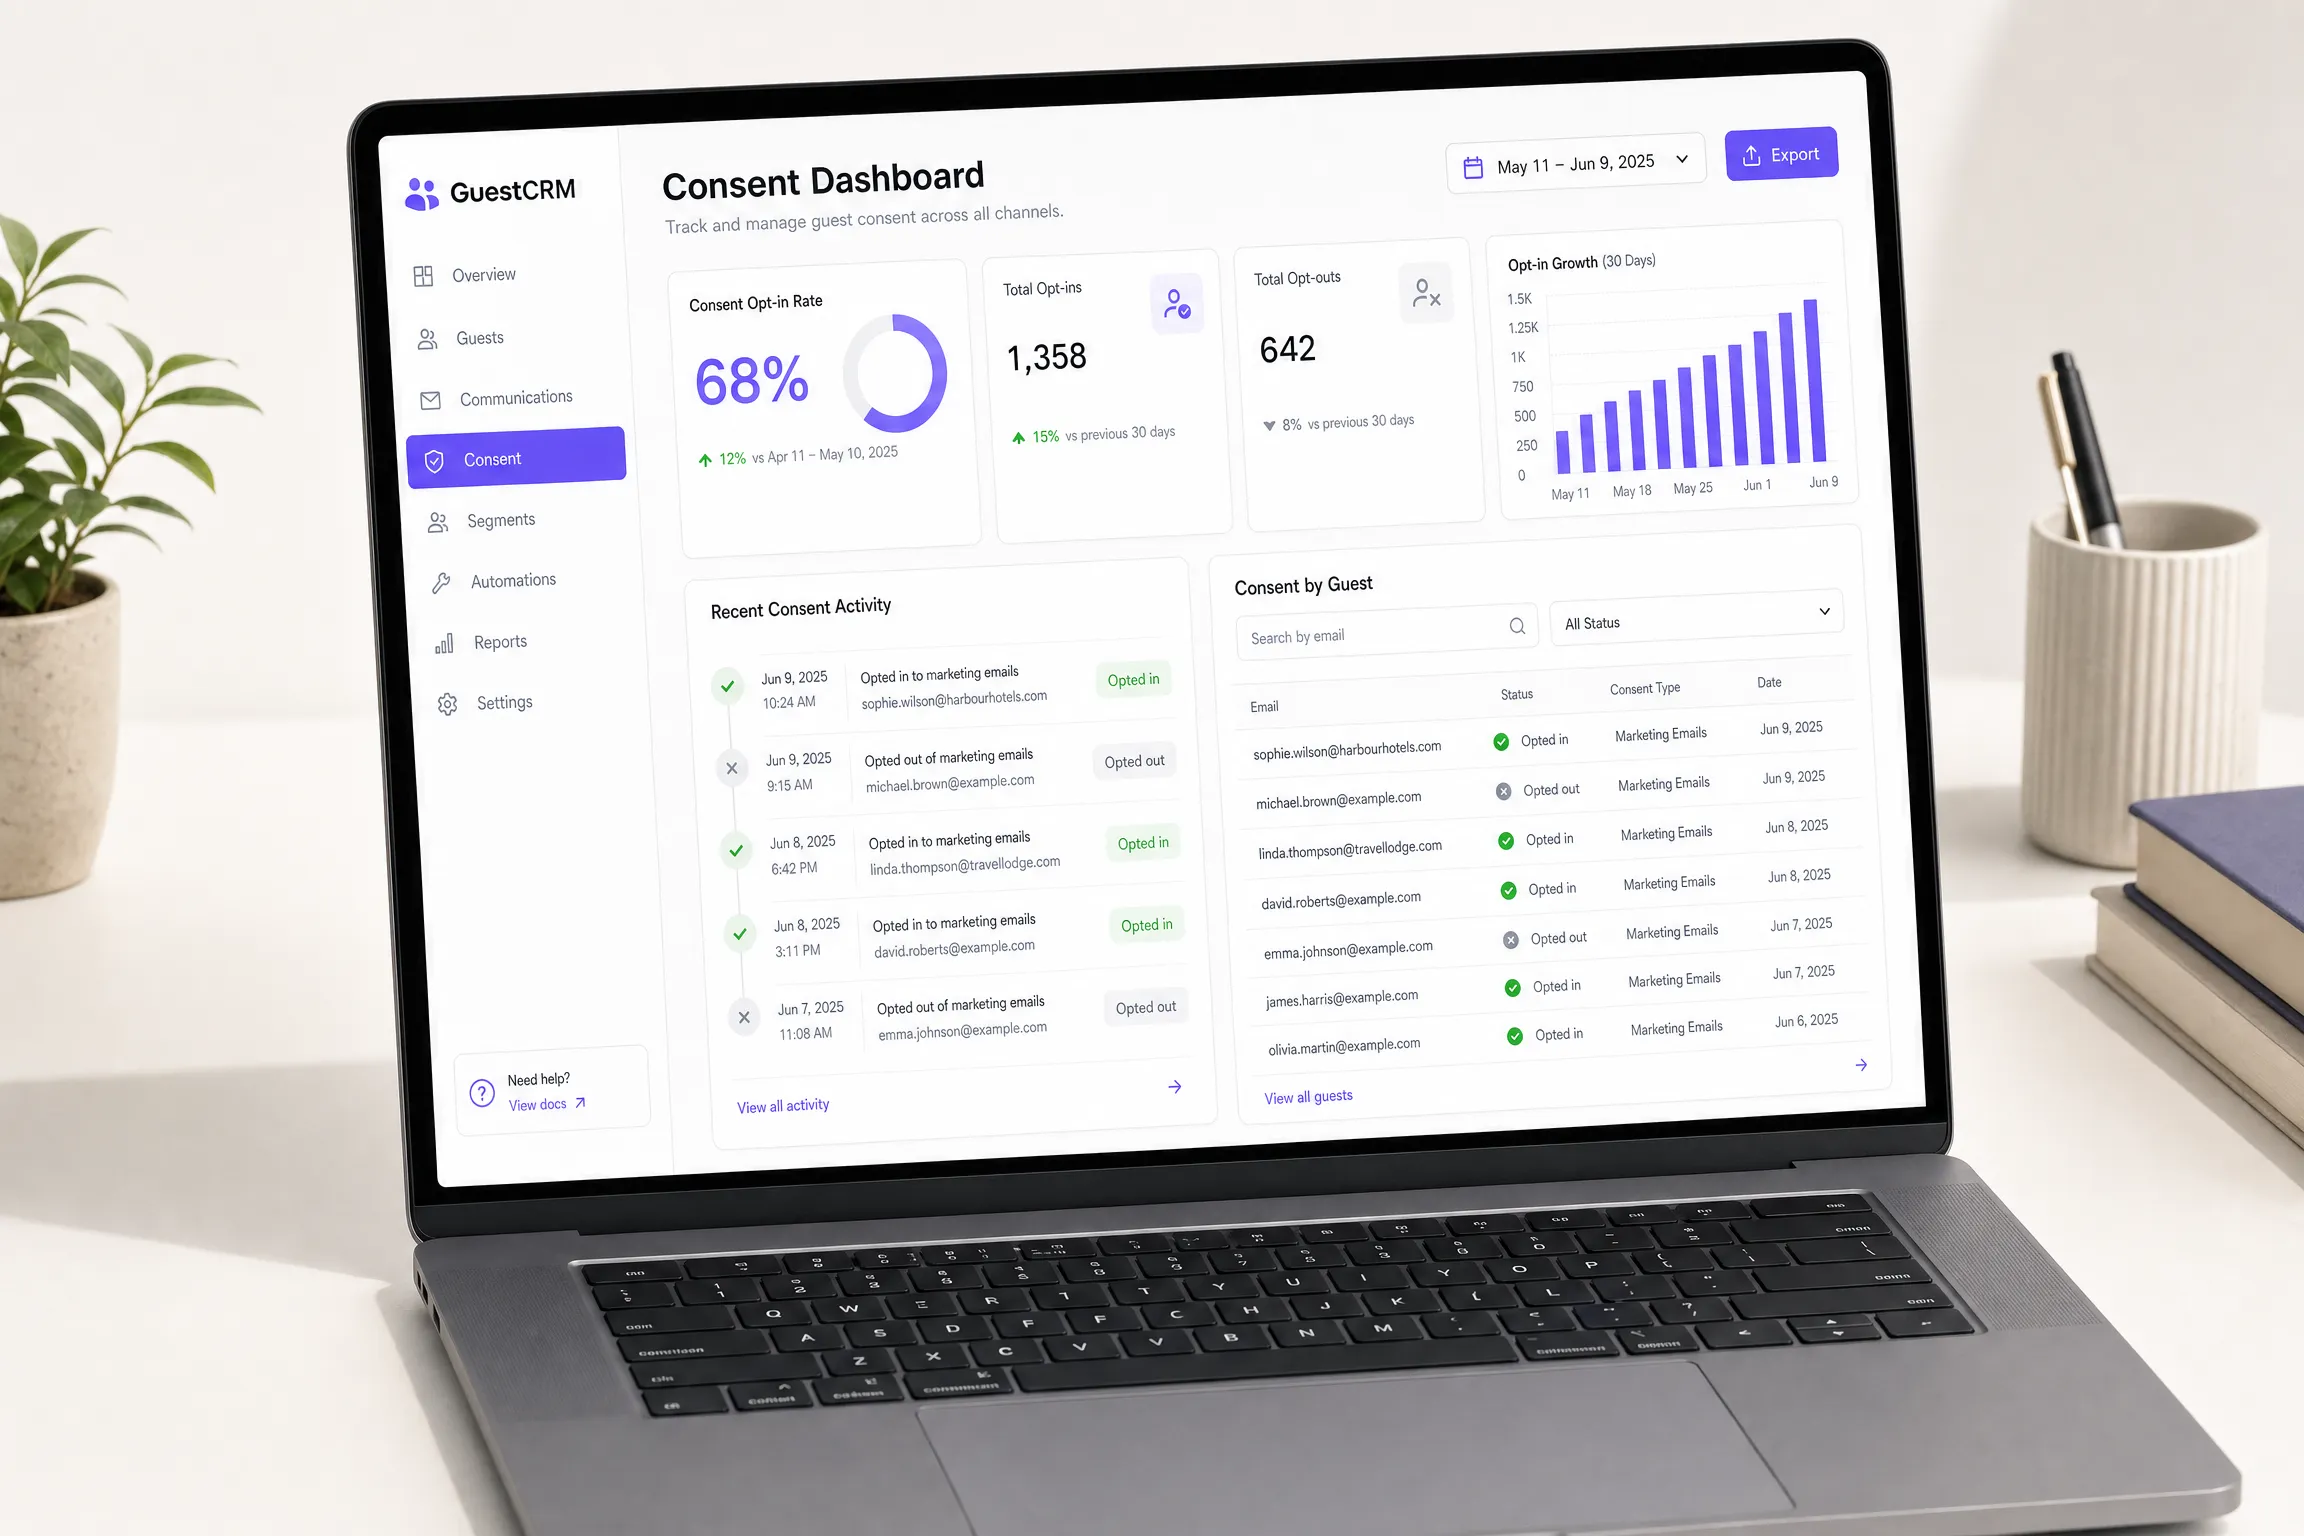
पायरी ४: ऑडिट ट्रेल कायम ठेवा. Purple प्रत्येक संपर्कासाठी संपूर्ण संमतीचा रेकॉर्ड साठवून ठेवते. सब्जेक्ट ॲक्सेस विनंतीला प्रतिसाद देण्यासाठी किंवा नियामकाला अनुपालन दाखवण्यासाठी तुम्ही हे कधीही एक्सपोर्ट करू शकता. या रेकॉर्डमध्ये तारीख, वेळ, ठिकाण, पोर्टलची आवृत्ती आणि संमती देताना पाहुण्यांनी पाहिलेली अचूक ऑप्ट-इन भाषा समाविष्ट असते.
काय पाठवायचे आणि कधी
तुमच्या वेन्यूला प्रत्यक्ष भेट दिलेल्या आणि संमती दिलेल्या पाहुण्यांची पडताळणी केलेली यादी ही एक अत्यंत मूल्यवान मालमत्ता आहे. या प्रेक्षकांसाठी सर्वोत्तम कामगिरी करणाऱ्या मोहिमा थेट त्यांच्या भेट देण्याच्या वर्तनाशी जोडलेल्या असतात.
वेन्यू मार्केटिंगमध्ये वेलकम ईमेल ही सर्वात चांगली कामगिरी करणारी ऑटोमेशन प्रक्रिया आहे. पाहुण्यांच्या पहिल्या भेटीनंतर २४ तासांच्या आत तो पाठवा. आल्याबद्दल त्यांचे आभार माना, वेन्यूचा विशिष्ट उल्लेख करा आणि परत येण्यासाठी काहीतरी कारण ऑफर करा - त्यांच्या पुढील भेटीवर सूट, लॉयल्टी पॉईंट, किंवा आगामी कार्यक्रमाचे आमंत्रण. योग्य वेळी आणि वैयक्तिकृत केलेला वेलकम ईमेल मिळणाऱ्या पाहुण्यांचा परत येण्याचा दर हा न मिळणाऱ्या पाहुण्यांच्या तुलनेत लक्षणीयरीत्या जास्त असतो.
विन - बॅक मोहीम अशा पाहुण्यांना लक्ष्य करते ज्यांनी गेल्या ९० दिवसांत भेट दिलेली नाही. Purple डिव्हाइस ओळखीद्वारे भेट देण्याच्या वारंवारतेचा मागोवा घेत असल्याने, नेमके कोण शांत झाले आहे हे तुम्ही शोधू शकता. त्यांच्या भेटींमधील अंतर लक्षात घेऊन आणि काही सवलत देऊन पाठवलेला लक्ष्यित संदेश - नवीन ग्राहक मिळवण्याच्या खर्चाच्या अगदी अल्पशा भागात निष्क्रीय झालेल्या पाहुण्यांच्या मोठ्या भागाला पुन्हा सक्रिय करतो.
VIP विभाग तुमच्या वारंवार भेट देणाऱ्या पाहुण्यांना पुरस्कृत करतो. हे असे पाहुणे आहेत जे महिन्यातून किमान एकदा भेट देतात, सरासरीपेक्षा जास्त खर्च करतात आणि जे खरोखर निष्ठावान आहेत. त्यांना वेगळी वागणूक देणे - जसे की कार्यक्रमांमध्ये लवकर प्रवेश देणे, वैयक्तिकृत ऑफर्स देणे, किंवा वेन्यू मॅनेजरकडून चिठ्ठी देणे - अशा प्रकारची निष्ठा निर्माण करते जी प्रतिस्पर्धी सहजपणे कॉपी करू शकत नाहीत. भेट देण्याची ताजी तारीख, वारंवारता आणि आर्थिक मूल्य यांचा वापर करून हे विभाग तयार करण्याच्या तपशीलवार संरचनेसाठी, आमचे रेस्टॉरंट्स आणि हॉस्पिटॅलिटीसाठी RFM वर्गीकरण मार्गदर्शक पहा.
या सर्वांमधील वेळेचे सूत्र सारखेच आहे: जेव्हा भेट ताजी असते तेव्हाच संदेश पाठवा. पहिल्या भेटीनंतरचा २४ तासांचा काळ हा नवीन पाहुण्यांसोबत संवाद साधण्याचा सर्वात जास्त प्रतिबद्धता असणारा क्षण असतो. सामान्य न्यूजलेटर पाठवून तो वाया घालवू नका.
काय प्रभावी ठरते आहे ते मोजणे
ओपन रेट्स आणि क्लिक - थ्रू रेट्स हे उपयुक्त प्राथमिक मेट्रिक्स आहेत, परंतु वेन्यू ईमेल प्रोग्रामच्या यशाचे ते खरे परिमाण नाहीत. यशाचे खरे परिमाण म्हणजे पाहुण्यांनी पुन्हा दिलेली भेट आणि त्यातून मिळालेला महसूल हे आहे.
Purple Engage डिव्हाइस ओळखीद्वारे प्रत्यक्ष उपस्थितीचा मागोवा घेत असल्याने, तुम्ही पाठवलेली मोहीम आणि पाहुण्यांचे वेन्यूमध्ये पुन्हा परत येणे यामधील थेट संबंध शोधू शकता. हे क्लोज्ड - लूप रिपोर्टिंग हा एक व्यावसायिक पुरावा आहे जो तुमच्या ईमेल मार्केटिंगमधील गुंतवणुकीचे औचित्य सिद्ध करतो. एखाद्या विशिष्ट मोहिमेसाठी, किती प्राप्तकर्ते ३० दिवसांच्या आत वेन्यूवर परत आले, त्यांनी काय खर्च केला आणि ईमेल न मिळालेल्या नियंत्रण गटाच्या तुलनेत तो कसा आहे, हे तुम्ही पाहू शकता.
यासोबतच मागोवा घेण्यासारखे इतर दुय्यम मेट्रिक्स म्हणजे यादी वाढण्याचा दर, पोर्टलवरील संमतीचा दर आणि प्रति मोहीम अनसबस्क्राइब दर हे आहेत. एखाद्या विशिष्ट प्रकारच्या मोहिमेवर वाढणारा अनसबस्क्राइब दर हा एक संकेत आहे की मजकूर किंवा पाठवण्याची वारंवारता पाहुण्यांच्या अपेक्षेनुसार नाही - आणि तुमच्या प्रेषक प्रतिष्ठेला तडा जाण्यापूर्वी हा संकेत लवकर ओळखणे केव्हाही चांगले ठरते.पोर्टलवर संमतीचा (consent opt-in) दर ३०% पेक्षा कमी असणे हे सहसा संमतीची भाषा अस्पष्ट असल्याचे किंवा त्याचे फायदे स्पष्ट नसल्याचे लक्षण आहे. हा दर सुधारण्यासाठी वेगवेगळ्या पोर्टल कॉपीची चाचणी घ्या. प्रत्येक टक्क्याची सुधारणा थेट एका मोठ्या आणि अधिक दर्जेदार यादीमध्ये रूपांतरित होते.
कुठून सुरुवात करावी
तुमची संमती व्यवस्थापन (consent management) प्रक्रिया सुरू करण्यासाठी खालीलप्रमाणे एक लहान आणि क्रमबद्ध चेकलिस्ट दिली आहे.
१. तुमच्या सध्याच्या Captive Portal चे ऑडिट करा. मार्केटिंग ऑप्ट-इन हा विशिष्ट, सोप्या भाषेतील मजकुरासह एक स्वतंत्र आणि अनचेक केलेला चेकबॉक्स असल्याचे निश्चित करा. २. तुमच्या पोर्टलवर प्रत्येक संमतीच्या इव्हेंटची वेळ (timestamp) नोंदवली जात आहे आणि हा डेटा एक्सपोर्ट करण्यासाठी उपलब्ध आहे याची खात्री करा. ३. Purple Engage आणि तुमच्या ईमेल मार्केटिंग प्लॅटफॉर्म दरम्यान स्वयंचलित सिंक सुरू करा, जेणेकरून ऑप्ट-इन्स आणि अनसबस्क्राइब्स रीअल-टाइममध्ये अपडेट होतील. ४. पाहुण्यांच्या पहिल्या भेटीनंतर २४ तासांच्या आत ट्रिगर होणारे एक स्वागत स्वयंचलन (welcome automation) सेट करा. ५. गेल्या ९० दिवसांत भेट न दिलेल्या पाहुण्यांसाठी एक विन-बॅक (win-back) सेगमेंट तयार करा. ६. पोर्टलच्या भाषेचे पुनरावलोकन करण्यासाठी, अनसबस्क्राइबचे दर तपासण्यासाठी आणि ऑप्ट-आउट केलेल्या संपर्कांना सर्व प्लॅटफॉर्मवरून योग्यरित्या काढून टाकले गेल्याची खात्री करण्यासाठी त्रैमासिक संमती ऑडिट शेड्यूल करा.
जर तुम्ही ही प्रक्रिया लागू होण्यापूर्वीच्या जुन्या यादीपासून सुरुवात करत असाल, तर संपर्कांना Purple Engage मध्ये इंपोर्ट करण्यापूर्वी पुन्हा परवानगी मिळवण्यासाठी (re-permission) मोहीम चालवा. प्राप्तकर्त्यांना ते अजूनही तुमच्याकडून माहिती मिळवू इच्छितात का याची खात्री करण्यासाठी एकच ईमेल पाठवा. यामुळे यादी लहान होईल, परंतु उरलेला प्रत्येक संपर्क सत्यापित आणि सुरक्षित असेल.