
UK PECR এবং soft opt-in: ভেন্যুগুলোর জন্য ইমেল মার্কেটিংয়ের নিয়মাবলী
এই গাইডে ব্যাখ্যা করা হয়েছে যে ভেন্যুর ইমেল মার্কেটিংয়ের জন্য UK PECR-এর কী কী প্রয়োজনীয়তা রয়েছে এবং কেন ফিজিক্যাল ভেন্যুগুলোর জন্য soft opt-in ব্যতিক্রমটি কাঠামোগতভাবে অপর্যাপ্ত। এটি দেখায় যে কীভাবে Guest WiFi লগইনের সময় Purple Engage ব্যবহার করে সুস্পষ্ট, টাইমস্ট্যাম্পসহ…
Listen to this guide
Read the transcript
[0:00 - 1:00] ভূমিকা এবং কেন এটি গুরুত্বপূর্ণ স্বাগতম। আজ আমরা আলোচনা করব UK PECR, soft opt-in এবং কীভাবে ভেন্যুগুলো নিরাপদে ইমেল তালিকা তৈরি করতে পারে। আপনি যদি কোনও রেস্তোরাঁ, বার বা রিটেল স্পেস পরিচালনা করেন, তবে আগত কাস্টমারদের ভিড়ই আপনার সবচেয়ে বড় সম্পদ। কিন্তু একজন এককালীন দর্শনার্থীকে নিয়মিত কাস্টমারে পরিণত করতে হলে, তারা চলে যাওয়ার পরেও আপনাকে তাদের কাছে পৌঁছাতে হবে। আর এটি করার জন্য ইমেল এখনও সেরা মাধ্যম। সমস্যাটি হলো কমপ্লায়েন্স বা নিয়ম মেনে চলা। Information Commissioner's Office বা ICO, Privacy and Electronic Communications Regulations (যা PECR নামে পরিচিত) এবং UK GDPR-এর অধীনে কঠোর নিয়ম প্রয়োগ করে। ভুল করার অর্থ হলো জরিমানা। আর সঠিকভাবে করার অর্থ হলো যাচাইকৃত, সম্মতিযুক্ত কাস্টমারদের একটি ডাটাবেস। আমরা দেখব কেন ভেন্যুগুলোর জন্য soft opt-in-এর ওপর নির্ভর করা ঝুঁকিপূর্ণ এবং কেন WiFi লগইনে নেওয়া স্পষ্ট সম্মতি (explicit consent) আরও নিরাপদ ও লাভজনক পথ। [1:00 - 6:00] দৃষ্টিভঙ্গি: PECR এবং soft opt-in বনাম স্পষ্ট সম্মতি (explicit consent) চলুন soft opt-in দিয়ে শুরু করা যাক। PECR Regulation 22(3) আপনাকে স্পষ্ট সম্মতি ছাড়াই বিদ্যমান কাস্টমারদের কাছে মার্কেটিং ইমেল পাঠানোর অনুমতি দেয়, তবে কেবল তখনই যদি আপনি চারটি কঠোর শর্ত পূরণ করেন। প্রথমত, কোনো বিক্রি বা বিক্রির আলোচনার সময় আপনাকে অবশ্যই তাদের বিবরণ সংগ্রহ করতে হবে। দ্বিতীয়ত, মার্কেটিং অবশ্যই একই ধরণের পণ্য বা পরিষেবার সাথে সম্পর্কিত হতে হবে। তৃতীয়ত, যখন আপনি তাদের বিবরণ সংগ্রহ করবেন, তখন তাদের সহজেই অপ্ট-আউট করার একটি উপায় দিতে হবে। চতুর্থত, পরবর্তী প্রতিটি মেসেজে একটি অপ্ট-আউট বিকল্প অন্তর্ভুক্ত করতে হবে। একটি অনলাইন রিটেলারের জন্য এটি চমৎকার কাজ করে। তবে একটি ফিজিক্যাল ভেন্যুর জন্য এটি একটি দুঃস্বপ্ন। একটি ব্যস্ত পাব-এর কথা ভাবুন। একজন কাস্টমার ভেতরে ঢুকলেন, একটি পানীয় কিনলেন এবং কন্ট্যাক্টলেস পেমেন্ট করলেন। আপনি কিন্তু তাদের ইমেল পাবেন না। তারা যদি অনলাইনে একটি টেবিল বুক করেন, তবে আপনি হয়তো একটি ইমেল পেতে পারেন, কিন্তু soft opt-in শুধুমাত্র সেই নির্দিষ্ট বুকিং করা ব্যক্তির ক্ষেত্রেই প্রযোজ্য হবে, টেবিলের বাকি পাঁচজন মানুষের জন্য নয়। আর আপনি যদি কেবল খাবারের পরিবর্তে একটি নতুন হোটেল খোলার বিষয়ে তাদের ইমেল করতে চান তবে কী হবে? একই ধরণের পণ্যের নিয়মটি আপনাকে সীমাবদ্ধ করে ফেলে। ঠিক এখানেই স্পষ্ট সম্মতি (explicit consent) পুরো বিষয়টি বদলে দেয়। কেবল পেমেন্ট করা কাস্টমারদের জন্য একটি সংকীর্ণ ব্যতিক্রমের ওপর নির্ভর করার পরিবর্তে, অতিথিরা যখন আপনার WiFi-এ সংযুক্ত হন তখনই আপনি তাদের সম্মতি সংগ্রহ করেন। Purple Engage-এর সাহায্যে, Captive Portal তাদের ইমেল চায় এবং একটি স্পষ্ট, আনচেক করা অপ্ট-ইন বক্স প্রদর্শন করে। এটি UK GDPR Article 4(11) এর অধীনে একটি অবাধে প্রদত্ত, নির্দিষ্ট, অবহিত এবং দ্ব্যর্থহীন সম্মতি। কেন এটি আরও ভালো? প্রথমত, এটি ভেন্যুতে থাকা প্রত্যেককে কভার করে, কেবল বিল পরিশোধকারী ব্যক্তিকে নয়। আপনি পুরো গ্রুপটির বিবরণ সংগ্রহ করতে পারেন। দ্বিতীয়ত, এটি একই ধরণের পণ্যের সীমাবদ্ধতা দূর করে। স্পষ্ট সম্মতির মাধ্যমে, আপনি আপনার সম্পূর্ণ পরিসরের পরিষেবাগুলোর মার্কেটিং করতে পারেন। তৃতীয়ত, Purple Engage সম্মতির সঠিক টাইমস্ট্যাম্প এবং IP অ্যাড্রেস রেকর্ড করে। ICO যদি কখনো প্রমাণের জন্য অনুরোধ করে, আপনার কাছে একটি অডিটযোগ্য রেকর্ড থাকবে। Mailchimp-এর মতো জেনেরিক ইমেল টুলগুলো ক্যাম্পেইন পাঠায়, কিন্তু তারা তালিকা তৈরি করে না। Purple নেটওয়ার্ক আপনার জন্য এই তালিকাটি তৈরি করে, বেনামী ভিড়কে সচেতনভাবে সম্মত হওয়া ফার্স্ট-পার্টি ডেটাতে পরিণত করে। [6:00 - 8:00] বাস্তবসম্মত পদক্ষেপ এবং সম্ভাব্য ভুলত্রুটি আপনি এটিকে বাস্তবিকভাবে কীভাবে প্রয়োগ করবেন? প্রথমত, আগে থেকে টিক চিহ্ন দেওয়া বক্স ব্যবহার করবেন না। এর জন্য ICO কোম্পানিগুলিকে জরিমানা করেছে। অতিথিকে অবশ্যই সক্রিয়ভাবে বক্সে টিক চিহ্ন দিতে হবে। দ্বিতীয়ত, মার্কেটিং সম্মতি WiFi-এর শর্তাবলী থেকে আলাদা রাখুন। বান্ডিল করা সম্মতি অবৈধ। তৃতীয়ত, আপনার গোপনীয়তা নীতি সরাসরি লগইন স্ক্রিনে লিঙ্ক করা আছে তা নিশ্চিত করুন। একটি সাধারণ সমস্যা হলো তৃতীয় পক্ষের তালিকা ব্যবহার করা। কেনা তালিকার ক্ষেত্রে soft opt-in কখনই প্রযোজ্য হয় না। আপনাকে অবশ্যই সরাসরি ডেটা সংগ্রহ করতে হবে। অন্য আরেকটি সমস্যা হলো B2B বনাম B2C-এর মধ্যকার বিভ্রান্তি। যদিও আপনি বৈধ স্বার্থের অধীনে কর্পোরেট ঠিকানায় ইমেল পাঠাতে পারেন, তবে এক মালিকানাধীন ব্যবসায়ী এবং সাধারণ ভোক্তা ইমেল যেমন Gmail বা Outlook-এর জন্য স্পষ্ট সম্মতি বা একটি বৈধ soft opt-in-এর প্রয়োজন হয়। ভেন্যুগুলির জন্য, আপনার বেশিরভাগ ট্রাফিকই হলো B2C। নিরাপদ থাকতে সবাইকে আরও কঠোর B2C নিয়মের অধীনে বিবেচনা করুন। [8:00 - 9:00] দ্রুত প্রশ্নোত্তর আসুন আমরা একটি দ্রুত প্রশ্ন আলোচনা করি যা আমরা প্রায়শই CRM ডিরেক্টরদের কাছ থেকে শুনে থাকি। তারা যদি আমাদের ফ্রি WiFi ব্যবহার করে তবে কি আমরা কেবল সম্মতি ধরে নিতে পারি? না। নীরবতা বা নিষ্ক্রিয়তা সম্মতি গঠন করে না। অনলাইনে যাওয়ার জন্য একটি ইমেল ঠিকানা প্রদান করা হলো ইন্টারনেট অ্যাক্সেসের জন্য একটি লেনদেন, মার্কেটিং ইমেল পাওয়ার কোনো চুক্তি নয়। মার্কেটিং opt-in অবশ্যই একটি আলাদা, ইতিবাচক পদক্ষেপ হতে হবে। এই কারণেই Purple captive portal এমনভাবে ডিজাইন করা হয়েছে যাতে তারা ব্রাউজ করার আগেই সেই নির্দিষ্ট মার্কেটিং সম্মতিটি স্পষ্টভাবে সংগ্রহ করতে পারে। [9:00 - 10:00] সারসংক্ষেপ এবং পরবর্তী পদক্ষেপ সংক্ষেপে বলতে গেলে, ভেন্যু মার্কেটিংয়ের জন্য soft opt-in একটি ভঙ্গুর ভিত্তি। এটি আপনার অধিকাংশ ফুট ট্রাফিক মিস করে এবং আপনি কী বলতে পারেন তা সীমিত করে। Guest WiFi-এর মাধ্যমে সংগৃহীত স্পষ্ট সম্মতি শক্তিশালী, পরিমাপযোগ্য এবং GDPR মানের। এটি স্বয়ংক্রিয়ভাবে যাচাইকৃত ফার্স্ট-পার্টি ডেটার একটি ডাটাবেস তৈরি করে। আপনার পরবর্তী পদক্ষেপ: আপনার বর্তমান ইমেল তালিকা পর্যালোচনা করুন। প্রতিটি ব্যক্তি কীভাবে এবং কখন opt in করেছে তা কি আপনি সঠিকভাবে জানেন? আপনি যদি soft opt-in-এর ওপর নির্ভর করে থাকেন, তবে চারটি PECR শর্তাবলীর বিপরীতে আপনার প্রক্রিয়াগুলি অডিট করুন। নিরাপদে স্কেল করে এমন একটি তালিকা তৈরি করতে, আপনার ভেন্যু WiFi-কে আপনার সবচেয়ে শক্তিশালী তালিকা তৈরির টুলে পরিণত করতে Purple Engage ব্যবহার করে দেখুন। শোনার জন্য আপনাকে ধন্যবাদ। ধন্যবাদ।
আপনার ভেন্যুর জন্য এটি কেন গুরুত্বপূর্ণ
শারীরিক ভেন্যুগুলির জন্য, ফুট ট্রাফিক আপনার প্রধান সম্পদ। দরজার মধ্য দিয়ে হেঁটে আসা একজন অতিথি কেবল সেই একটি মাত্র পরিদর্শনের জন্যই রাজস্ব তৈরি করেন। লাইফটাইম ভ্যালু বাড়াতে, তারা চলে যাওয়ার পরে আপনাকে অবশ্যই তাদের কাছে পৌঁছাতে হবে এবং ফিরে আসার একটি কারণ দিতে হবে। এর জন্য ইমেল মার্কেটিং সবচেয়ে কার্যকর চ্যানেল হিসেবে রয়ে গেছে, কিন্তু UK-তে এটি কঠোরভাবে নিয়ন্ত্রিত। ইনফরমেশন কমিশনার্স অফিস (ICO) UK GDPR এর পাশাপাশি প্রাইভেসি অ্যান্ড ইলেকট্রনিক কমিউনিকেশনস রেগুলেশনস ২০০৩ (PECR) প্রয়োগ করে। বৈধ সম্মতি বা আইনি ব্যতিক্রম ছাড়া মার্কেটিং ইমেল পাঠানো হলে ভারী জরিমানা এবং সুনামের ক্ষতির ঝুঁকি থাকে।
অনেক ভেন্যু পূর্ববর্তী গ্রাহকদের ইমেল পাঠানোর জন্য "soft opt-in" নিয়মের উপর নির্ভর করার চেষ্টা করে। যদিও এটি ই-কমার্সের জন্য কাজ করে, তবে এটি আতিথেয়তা, খুচরা বিক্রেতা এবং ইভেন্টগুলির জন্য কাঠামোগতভাবে ত্রুটিযুক্ত। যদি ছয়জনের একটি টেবিল আপনার রেস্তোরাঁয় ডিনার করে এবং একজন ব্যক্তি বিল পরিশোধ করে, তবে আপনি কেবল একটি ইমেল ঠিকানা সংগ্রহ করার সুযোগ পাবেন। soft opt-in বাকি পাঁচজন অতিথিকে বেনামী রেখে দেয়। আরও খারাপ বিষয় হলো, আপনি যদি সেই অর্থ প্রদানকারী অতিথিকে অন্য কোনো পরিষেবা সম্পর্কে ইমেল করার চেষ্টা করেন - যেমন ডিনারের পরিবর্তে হোটেলে থাকার বিষয়ে - তবে আপনি soft opt-in এর কঠোর শর্তাবলী লঙ্ঘন করবেন।
পুনরায় পরিদর্শনের সংখ্যা বাড়াতে এবং প্রতি প্রেরণে সর্বাধিক রাজস্ব নিশ্চিত করতে, ভেন্যুগুলির এমন একটি তালিকার প্রয়োজন যা যাচাইকৃত, opt-in প্রথম-পক্ষ ডেটা থেকে নিজে নিজেই তৈরি হয়। Mailchimp বা Klaviyo-এর মতো স্ট্যান্ডার্ড ইমেল টুলগুলি ক্যাম্পেইন পাঠানোর জন্য তৈরি করা হয়েছে, কিন্তু তালিকা দেওয়ার জন্য সেগুলি আপনার উপর নির্ভর করে। Purple Engage WiFi লগইনের সময় স্পষ্ট, টাইমস্ট্যাম্পযুক্ত opt-in সম্মতি সংগ্রহ করে, বেনামী ফুট ট্রাফিককে একটি অনুগত, স্কেলযোগ্য মার্কেটিং ডাটাবেসে রূপান্তর করে। ডেটা ক্যাপচার কীভাবে শুরু থেকে শেষ পর্যন্ত কাজ করে তা বুঝতে, আমাদের গাইড Guest WiFi email capture: how it works and what to expect দেখুন।
প্রক্রিয়া: PECR এবং soft opt-in এর সীমাবদ্ধতা
PECR-এর রেগুলেশন ২২-এর অধীনে, আপনি নির্দিষ্ট সম্মতি ছাড়া ব্যক্তিদের অবাঞ্ছিত মার্কেটিং ইমেল পাঠাতে পারবেন না। একমাত্র ব্যতিক্রম হলো soft opt-in, যা আপনাকে স্পষ্ট সম্মতি ছাড়াই বিদ্যমান গ্রাহকদের ইমেল করার অনুমতি দেয় যদি - এবং শুধুমাত্র যদি - আপনি চারটি কঠোর শর্ত পূরণ করেন:
১. আপনি বিক্রয়ের সময় বা বিক্রয়ের আলোচনার সময় তাদের যোগাযোগের বিবরণ সংগ্রহ করেছেন। ২. মার্কেটিং শুধুমাত্র অনুরূপ পণ্য বা পরিষেবার সাথে সম্পর্কিত হতে হবে। ৩. আপনি যখন প্রথমবার তাদের বিবরণ সংগ্রহ করেছিলেন তখন অপ্ট-আউট করার একটি সহজ উপায় প্রদান করেছিলেন। ৪. আপনি প্রতিটি পরবর্তী মেসেজে একটি স্পষ্ট অপ্ট-আউট প্রদান করবেন।
একটি ফিজিক্যাল ভেন্যুর জন্য, soft opt-in হল একটি দুর্বল ভিত্তি। এটি আপনাকে কেবল পূর্ববর্তী ক্রেতাদের মধ্যেই সীমাবদ্ধ করে, যা ব্রাউজার, সঙ্গী এবং সম্ভাব্য গ্রাহকদের বাদ দেয়। "similar products" নিয়মটি আপনার পোর্টফোলিওর মধ্যে বিভিন্ন ধরণের ভেন্যু বা ব্র্যান্ড জুড়ে ক্রস-সেলিংকে সীমাবদ্ধ করে। পয়েন্ট-অফ-সেল সিস্টেম বা থার্ড-পার্টি বুকিং প্ল্যাটফর্মের ওপর নির্ভর করার সময় বিক্রয়ের স্থানে আপনি যে একটি opt-out-এর সুযোগ দিয়েছিলেন তা প্রমাণ করা প্রায়শই কঠিন হয়ে দাঁড়ায়। ICO এমন কোম্পানিগুলোকে জরিমানা করেছে - যার মধ্যে ২০২৪ সালে £১৫০,০০০ জরিমানা হওয়া একটি UK খুচরা বিক্রেতা অন্তর্ভুক্ত রয়েছে - যারা আনসাবস্ক্রাইব করা গ্রাহকদের মার্কেটিং ইমেল পাঠিয়েছিল এবং একটি soft opt-in-এর যৌক্তিকতা দেখানোর চেষ্টা করেছিল যা কোম্পানিটি আসলে প্রমাণ করতে পারেনি (ICO Enforcement Register, 2024)।
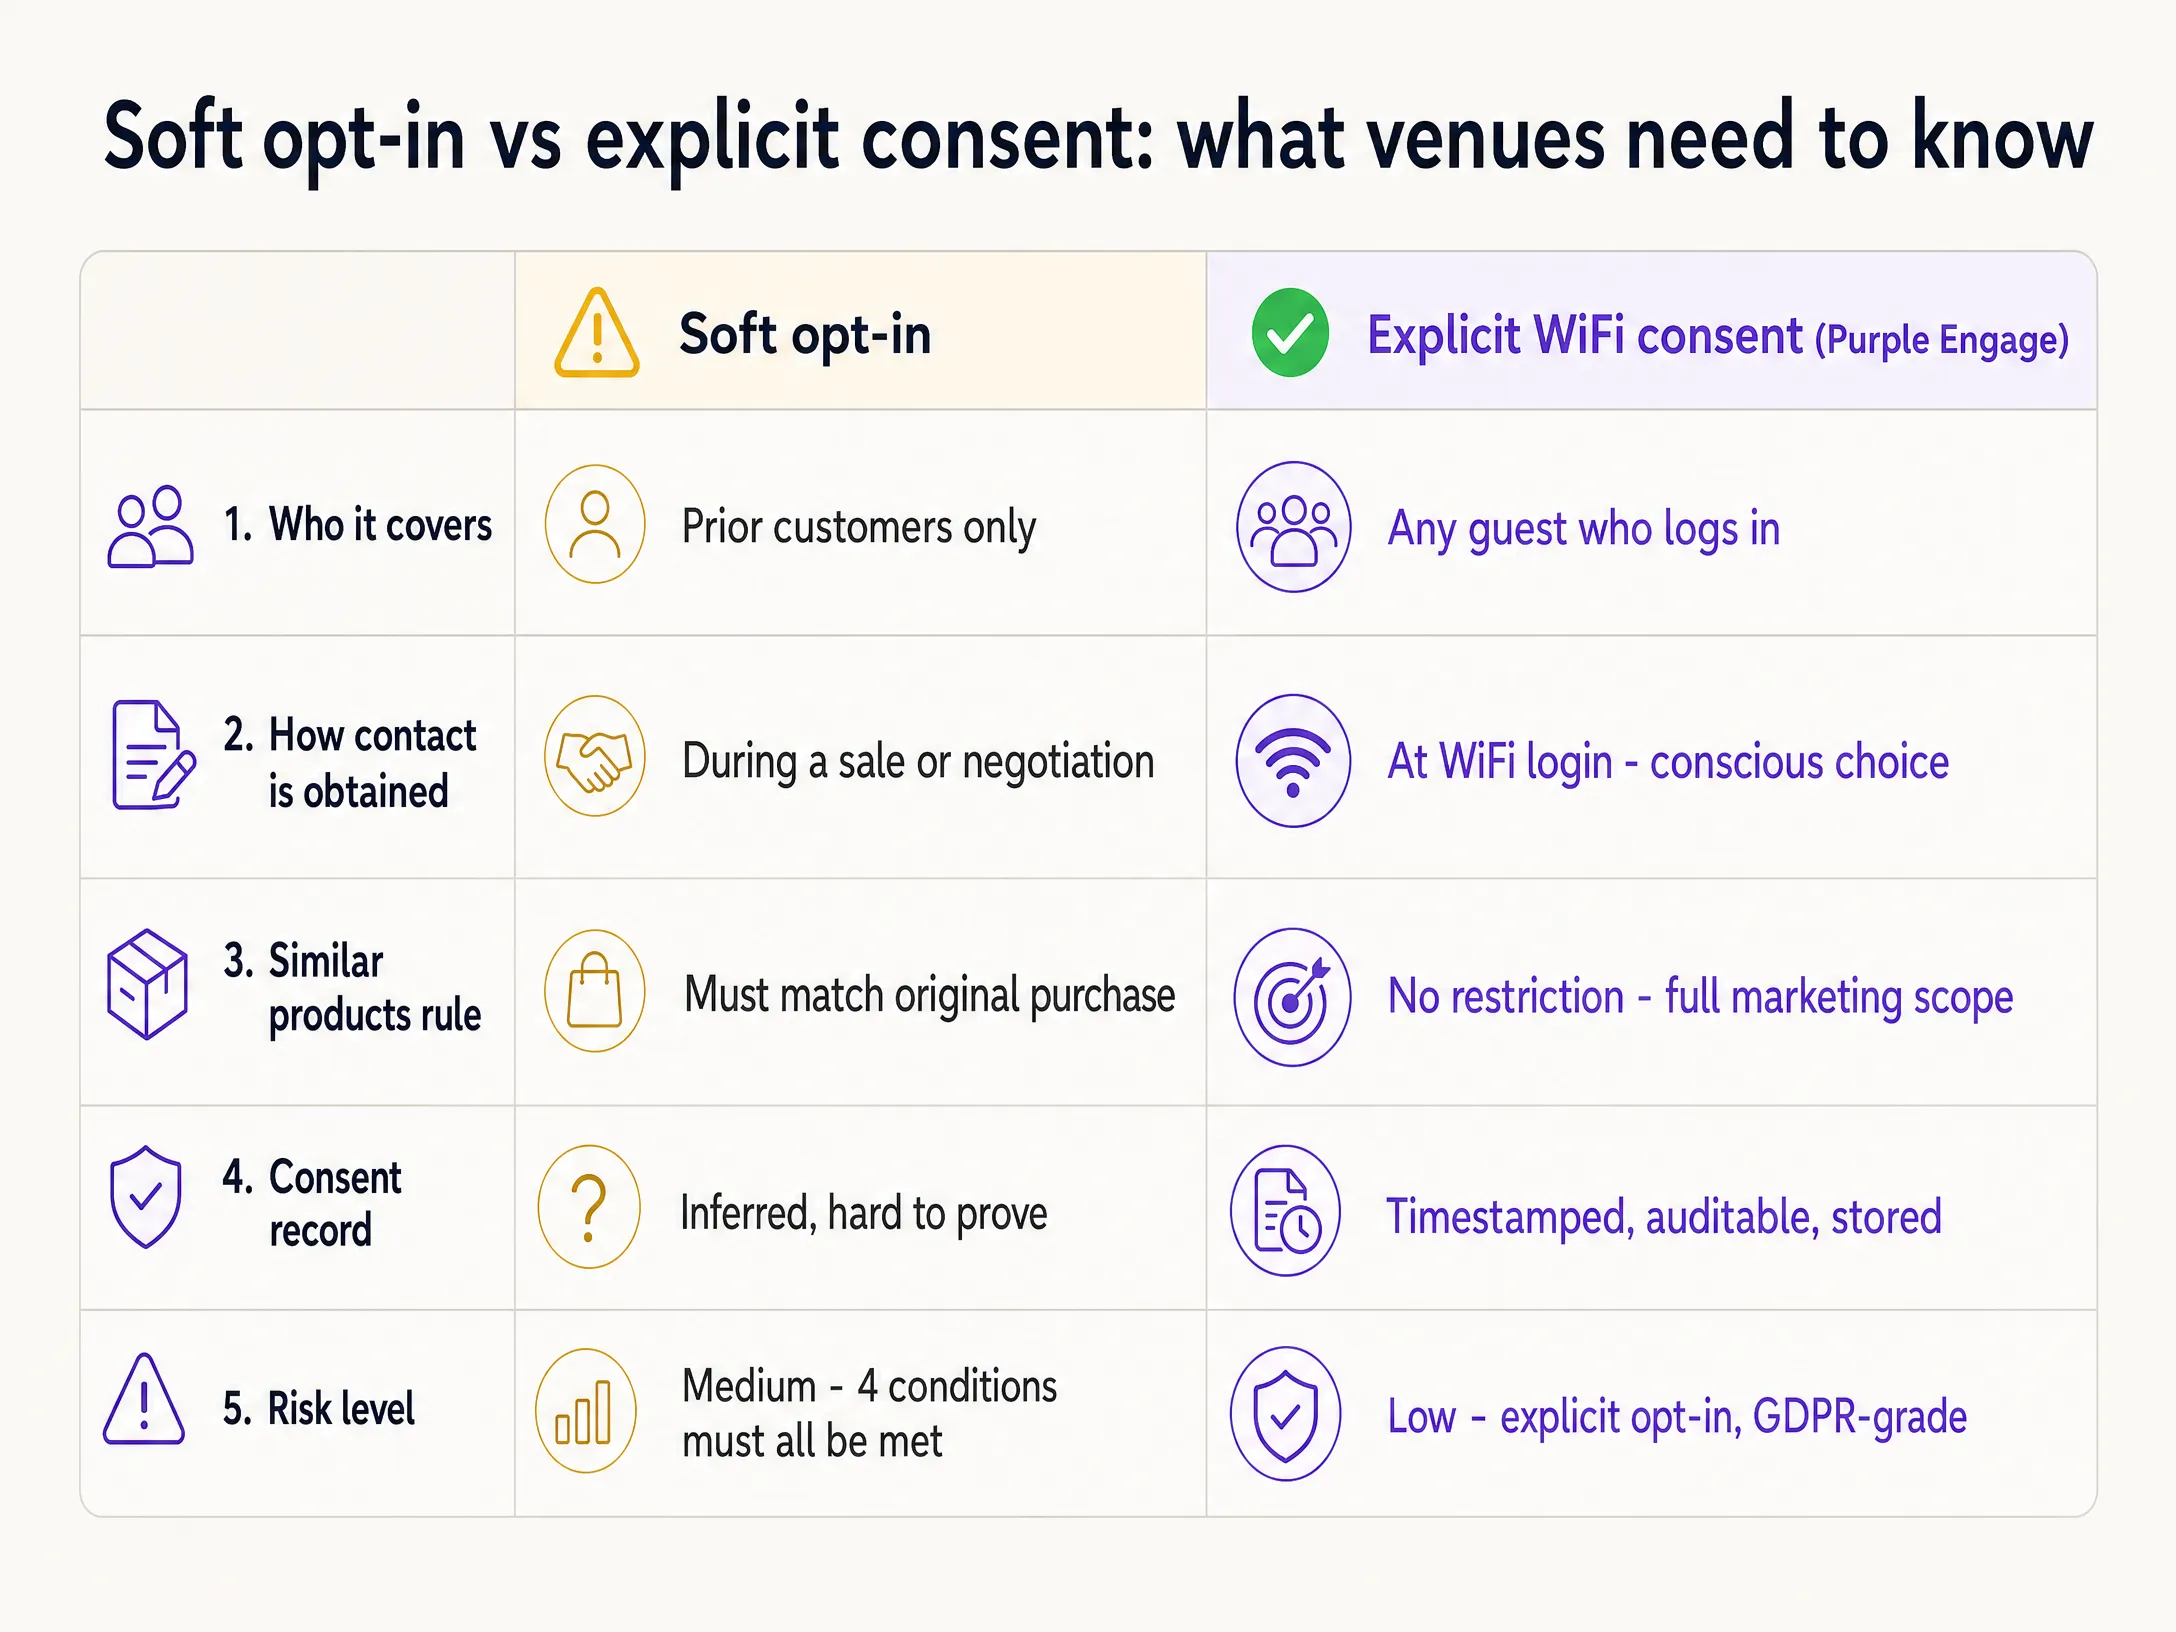
সুস্পষ্ট সম্মতি (Explicit consent) হল নিরাপদ এবং আরও লাভজনক বিকল্প। UK GDPR-এর অনুচ্ছেদ 4(11) অনুযায়ী, সম্মতি অবশ্যই অবাধে দেওয়া, সুনির্দিষ্ট, অবহিত এবং অতিথির ইচ্ছার একটি দ্ব্যর্থহীন ইঙ্গিত হতে হবে। স্পষ্ট সম্মতি সুরক্ষিত করার মাধ্যমে, আপনি soft opt-in-এর সীমাবদ্ধতাগুলোকে সম্পূর্ণরূপে দূর করতে পারেন। যারা সম্মতি দিয়েছেন তাদের কাছে আপনি আপনার সম্পূর্ণ পরিসরের পরিষেবাগুলো বিপণন করতে পারেন, তারা কোনো কেনাকাটা করেছেন কি না তা বিবেচনা না করেই।
আপনার গেস্ট WiFi-এর সাহায্যে কীভাবে এটি করবেন
আপনার ভেন্যু ইতিমধ্যেই Guest WiFi অফার করছে। Purple Engage সংহত করার মাধ্যমে, আপনি একটি খরচ কেন্দ্রকে একটি স্বয়ংক্রিয় তালিকা তৈরির ইঞ্জিনে রূপান্তর করতে পারেন। যখন কোনো অতিথি আপনার নেটওয়ার্কের সাথে সংযোগ স্থাপন করেন, তখন তাদের সামনে একটি Captive Portal উপস্থাপিত হয় - পাবলিক WiFi নেটওয়ার্ক অ্যাক্সেস করার আগে অতিথির সাথে যোগাযোগ করার জন্য প্রয়োজনীয় ওয়েব পেজ। এই পোর্টালটির জন্য তাদের একটি স্ট্যান্ডার্ড ফর্ম বা সোশ্যাল লগইন ব্যবহার করে প্রমাণীকরণ করতে হয়।
গুরুত্বপূর্ণভাবে, পোর্টালটি মার্কেটিং যোগাযোগের জন্য একটি স্পষ্ট, আনচেক করা opt-in বক্স প্রদর্শন করে। এটি WiFi-এর শর্তাবলীর সাথে বান্ডিল করা থাকে না - কারণ UK GDPR-এর অনুচ্ছেদ 7-এর অধীনে বান্ডিল করা সম্মতি বেআইনি। অতিথি অফারগুলো পাওয়ার জন্য একটি সক্রিয়, সচেতন সিদ্ধান্ত নেন।
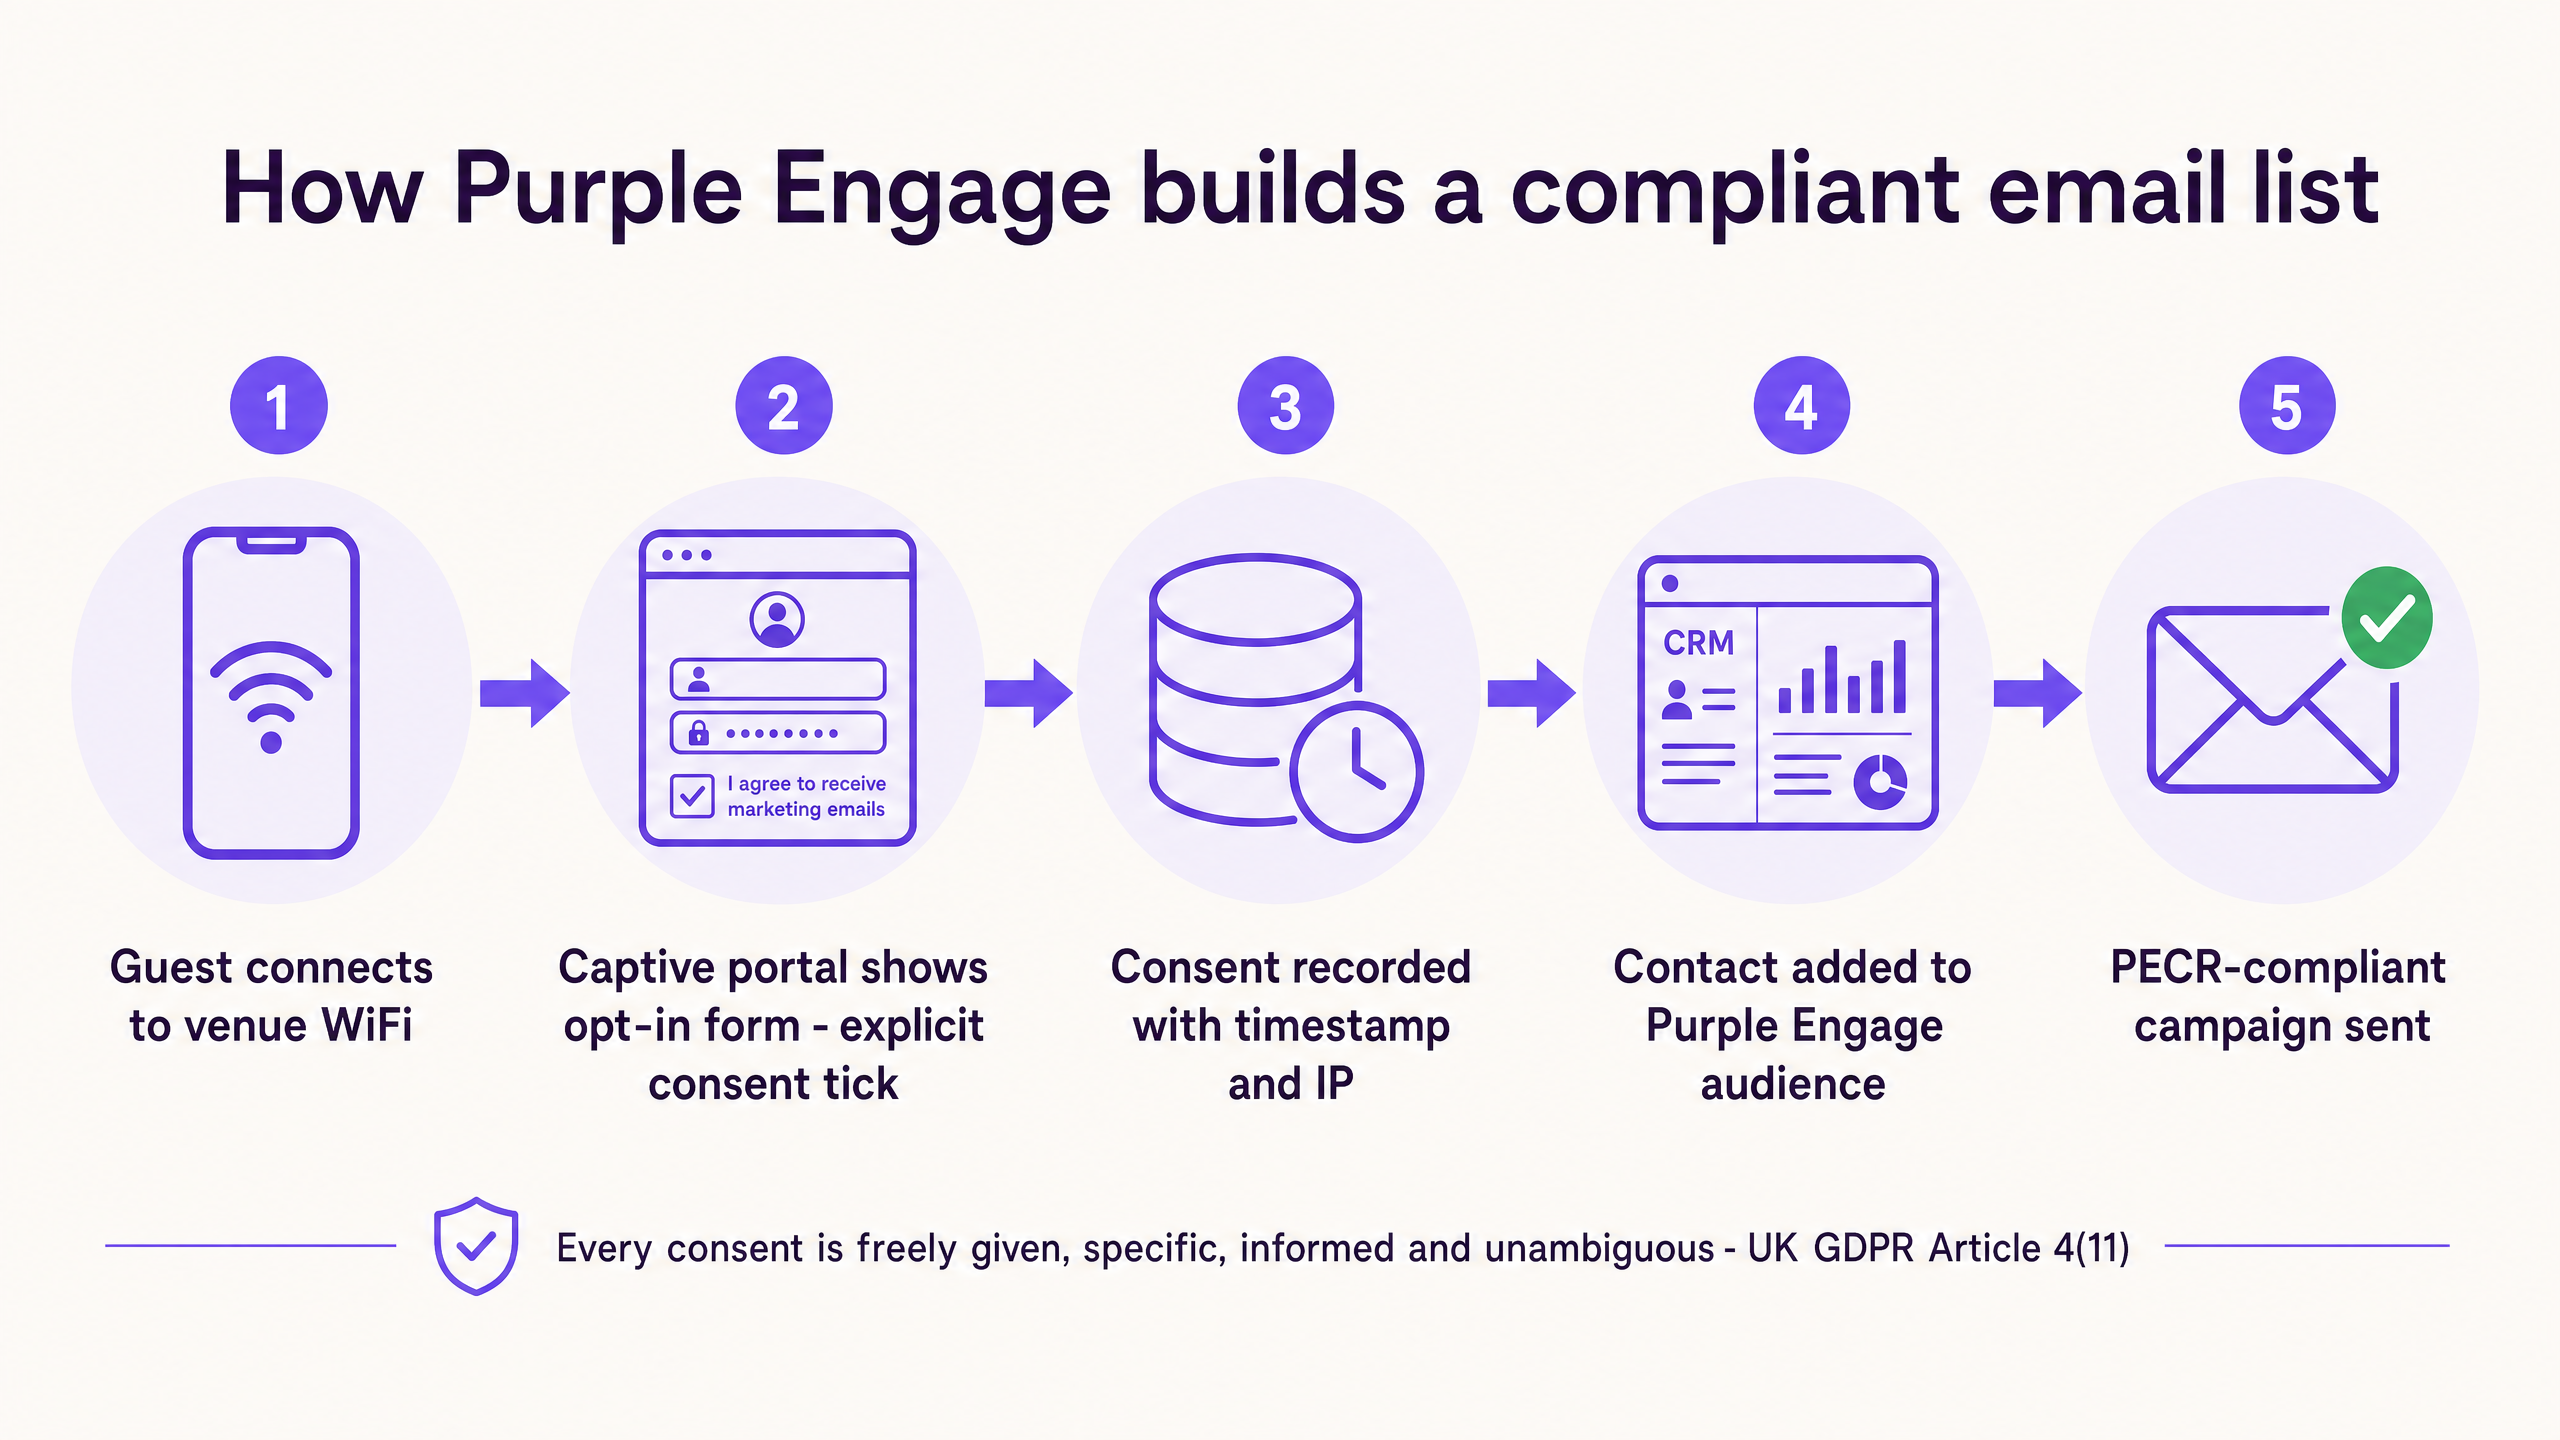
যখন অতিথি বক্সটিতে টিক চিহ্ন দেন, তখন Purple Engage সঠিক টাইমস্ট্যাম্প, IP ঠিকানা এবং তারা যে সুনির্দিষ্ট শব্দাবলীতে সম্মত হয়েছেন তা রেকর্ড করে। এটি একটি অডিটযোগ্য সম্মতির রেকর্ড তৈরি করে যা সর্বোচ্চ UK GDPR মান পূরণ করে। ডেটা সরাসরি আপনার Purple Engage CRM-এ চলে যায়, যা অতিথিদের তাদের জনসংখ্যা, পরিদর্শনের ফ্রিকোয়েন্সি এবং অবস্থানের সময়কালের ওপর ভিত্তি করে বিভক্ত করে। Purple ৮০,০০০টিরও বেশি লাইভ ভেন্যুতে কাজ করে এবং ২০২৪ সালে ৪৪০ মিলিয়ন লগইন রেকর্ড করেছে (Purple অভ্যন্তরীণ ডেটা, ২০২৪), যা আপনাকে এই পদ্ধতির জন্য একটি প্রমাণিত, বড় আকারের পরিকাঠামো প্রদান করে।
কী পাঠাতে হবে, এবং কখন
আপনি যখন স্পষ্ট সম্মতির ওপর ভিত্তি করে একটি কমপ্লায়েন্ট তালিকা তৈরি করে ফেলবেন, তখন আপনি লক্ষ্যযুক্ত ক্যাম্পেইন চালাতে পারেন যা ফুটফল বাড়িয়ে তোলে। Purple Engage আপনাকে WiFi নেটওয়ার্ক দ্বারা ধারণ করা বাস্তব জগতের আচরণের ওপর ভিত্তি করে এগুলোকে স্বয়ংক্রিয় করার অনুমতি দেয়।
স্বাগতম ক্যাম্পেইন: কোনো অতিথির প্রথমবার আসার ২৪ ঘণ্টা পর একটি স্বয়ংক্রিয় ইমেল পাঠান। তাদের আসার জন্য ধন্যবাদ জানান এবং পুনরায় আসার জন্য একটি ছোট উপহার দিন - একটি ফ্রি কফি বা তাদের পরবর্তী পরিদর্শনে ১০% ছাড়। এটি সেই গুরুত্বপূর্ণ সময়কে লক্ষ্য করে যখন একজন প্রথমবার আসা দর্শনার্থী সিদ্ধান্ত নেন যে তিনি নিয়মিত গ্রাহক হবেন কিনা।
অনুপস্থিত অতিথি ক্যাম্পেইন: যে সমস্ত অতিথি ৩০ দিন ধরে আসেননি তাদের চিহ্নিত করতে WiFi উপস্থিতির ডেটা ব্যবহার করুন। একটি আকর্ষণীয় অফার সহ একটি "আমরা আপনাকে মিস করছি" ইমেল স্বয়ংক্রিয়ভাবে চালু করুন। যেহেতু আপনার কাছে স্পষ্ট সম্মতি রয়েছে, তাই আপনি কয়েক মাস আগের কেনাকাটার ওপর ভিত্তি করে কোনো দুর্বল সফট অপ্ট-ইনের (soft opt-in) ওপর নির্ভর করছেন না।
ক্রস-সেল ক্যাম্পেইন: যদি কোনো অতিথি প্রায়শই আপনার রেস্তোরাঁয় আসেন, তবে আপনার আসন্ন টিকিটযুক্ত ইভেন্ট বা প্রাইভেট হায়ার স্পেস সম্পর্কে তাদের ইমেল করুন। সফট অপ্ট-ইন এটিকে একটি ভিন্ন পণ্য হিসেবে সীমাবদ্ধ করতে পারে, তবে স্পষ্ট WiFi সম্মতি আপনাকে আপনার সম্পূর্ণ ভেন্যুর প্রচার করার স্বাধীনতা দেয়।
কোনটি কাজ করছে তা পরিমাপ করা
ওপেন রেট বা ক্লিক-থ্রু রেটের মতো সাধারণ ইমেল মেট্রিকগুলি কেবল অর্ধেক গল্প বলে। ভেন্যু মার্কেটিংয়ের আসল পরিমাপ হলো ইমেলটি একটি শারীরিক পরিদর্শনের সিদ্ধান্ত নিতে সাহায্য করেছে এবং রাজস্ব তৈরি করেছে কিনা।
যেহেতু Purple Engage ইমেল প্রোফাইলটিকে নেটওয়ার্কে ডিভাইসের উপস্থিতির সাথে সংযুক্ত করে, তাই আপনি অফলাইন অ্যাট্রিবিউশন পরিমাপ করতে পারেন। আপনি যখন ১০,০০০ সম্মতি প্রদানকারী অতিথিদের একটি ক্যাম্পেইন পাঠান, তখন Purple ট্র্যাক করে যে সেই নির্দিষ্ট ডিভাইসগুলির মধ্যে কতটি আগামী সাত দিনের মধ্যে আপনার ভেন্যুতে ফিরে আসে।
এই তিনটি মেট্রিকের ওপর মনোযোগ দিন:
| মেট্রিক | এটি আপনাকে কী জানায় |
|---|---|
| WiFi লগইনে অপ্ট-ইন রেট | অতিথিদের শতকরা হার যারা সক্রিয়ভাবে সম্মতির বক্সে টিক চিহ্ন দেয় |
| ফেরত আসার হার | ইমেল প্রাপকদের শতকরা হার যারা শারীরিকভাবে ভেন্যুতে ফিরে আসে |
| প্রতি প্রেরণে রাজস্ব | ফিরে আসা অতিথিদের দ্বারা উৎপন্ন আনুমানিক খরচ |
কোথায় শুরু করবেন
সফট অপ্ট-ইনের ঝুঁকি থেকে দূরে সরে যেতে এবং একটি সম্মতিপূর্ণ, উচ্চ-কার্যক্ষমতাসম্পন্ন ইমেল তালিকা তৈরি করতে, ক্রমানুসারে এই পদক্ষেপগুলি অনুসরণ করুন:
- আপনার বর্তমান তালিকা অডিট করুন। কোন পরিচিতিগুলি সফট অপ্ট-ইনের ওপর নির্ভর করে এবং আপনি প্রত্যেকের জন্য ৪টি PECR শর্ত প্রমাণ করতে পারেন কিনা তা সনাক্ত করুন।
- একটি Captive Portal স্থাপন করুন। আপনার ভেন্যু জুড়ে একটি ব্র্যান্ডেড লগইন স্ক্রিন সহ Purple Guest WiFi সেট আপ করুন।
- স্পষ্ট সম্মতি কনফিগার করুন। নিশ্চিত করুন যে মার্কেটিং অপ্ট-ইন বক্সটি ডিফল্টরূপে আনচেক করা আছে এবং অতিথি কী পাবেন তা স্পষ্টভাবে ব্যাখ্যা করা আছে।
- স্বাগত বার্তা স্বয়ংক্রিয় করুন। সেই দ্বিতীয় পরিদর্শন নিশ্চিত করতে ২৪ ঘণ্টার মধ্যে নতুন অপ্ট-ইনকারীদের ইমেল করতে একটি Purple Engage অটোমেশন সেট আপ করুন।
- অফলাইন রিটার্ন ট্র্যাক করুন। কতগুলি ইমেল শারীরিক পদচারণায় রূপান্তরিত হচ্ছে তা দেখতে ড্যাশবোর্ড পর্যবেক্ষণ করুন।
ডেটা সংগ্রহের মেকানিক্স সম্পর্কে বিস্তারিত নির্দেশিকার জন্য, দেখুন Guest WiFi email capture: how it works and what to expect।
সূত্রসমূহ
[1] Information Commissioner's Office, "Electronic mail marketing," Guide to Privacy and Electronic Communications Regulations. https://ico.org.uk/for-organisations/direct-marketing-and-privacy-and-electronic-communications/guide-to-pecr/electronic-and-telephone-marketing/electronic-mail-marketing/
[2] Information Commissioner's Office, "How do we comply with the PECR electronic mail marketing rules?" Guidance on direct marketing using electronic mail. https://ico.org.uk/for-organisations/direct-marketing-and-privacy-and-electronic-communications/guidance-on-direct-marketing-using-electronic-mail/how-do-we-comply-with-the-pecr-electronic-mail-marketing-rules/
[3] GDPR Local, "PECR Compliance Explained: What Every Email Marketer Needs to Know," মে ২০২৫। https://gdprlocal.com/gdpr-newsletter-compliance/
[4] MailGraf, "UK GDPR Email Marketing: Compliance Guide (2026)," মে ২০২৬। https://mailgraf.com/blog/uk-gdpr-email-marketing-guide
[5] Purple এর অভ্যন্তরীণ ডেটা, ২০২৪। ২০২৪ সালে ৮০,০০০+ লাইভ ভেন্যু, ৪৪০ মিলিয়ন লগইন।