
Webhook vs. API für Standort-Integrationen: Ein praktischer Leitfaden
Webhook vs. API erklärt für Standort- und Gastronomieteams. Vergleichen Sie Latenz, Zuverlässigkeit sowie Sicherheit und erfahren Sie, was sich für WiFi, POS, Buchungen und Aufenthalte eignet.
Sie befinden sich sechs Wochen nach dem Start eines standortübergreifenden Rollouts. Die WiFi-Erfassung ist live, die Kassen sind angebunden, Buchungen treffen ein und das Marketing fordert eine einfache Sache: Wenn ein Gast etwas kauft, bucht, sich im WiFi anmeldet oder auscheckt, soll im richtigen Moment die passende Nachricht gesendet werden. Dann trifft ein Kauf-Webhook doppelt ein und gibt zwei einmalige Angebote aus. Eine WiFi-Anmeldung geht während eines Neustarts des Empfängers verloren. Niemand hat einen schlechten Anbieter gewählt. Sie haben Webhook vs. API lediglich als Wahl zwischen zwei austauschbaren Datenleitungen betrachtet - und die Live-Umgebung hat den Unterschied aufgezeigt.
Inhaltsverzeichnis
- Warum Venue Teams diese Entscheidung falsch treffen
- Was Webhooks und APIs tatsächlich tun
- Vergleich von Webhooks und APIs anhand der entscheidenden Kriterien
- Welches Muster zu welchem Venue Event passt
- Entwicklung eines Empfängers, der im Betrieb nicht ausfällt
- Warum die wahre Wahl Webhook plus API ist
Warum Venue-Teams bei dieser Entscheidung falsch liegen
Eine Restaurantgruppe verbindet Purple WiFi für Anmeldungen, Square oder Epos Now für Belege, ResDiary für Reservierungen und Mews für das Übernachtungsgeschäft. Jeder Anbieter erklärt, eine Integration zu unterstützen. Jeder meint jedoch etwas leicht anderes. Einer sendet Ereignisse per Push, einer erwartet Polling, ein anderer tut beides, aber mit unterschiedlichen Feldern und Wiederholungsverhalten.
Das Team richtet zuerst den schnellsten Pfad ein. Ein POS-Verkauf löst eine Dankes-Journey mit einem Angebot aus. Das POS-System erhält keine ausreichend schnelle Antwort, versucht es erneut und der Empfänger verarbeitet denselben Verkauf noch einmal, weil die Ereignis-ID nicht gespeichert wurde. Der Gast erhält zwei Nachrichten und, was noch schlimmer ist, zwei einlösbare Codes.
Das verpasste Ereignis ist der unbemerktere Fehler
Am selben Wochenende ist der Empfänger wegen einer Bereitstellung offline. Die WiFi-Beitritte stauen sich beim Sender für eine Weile in der Warteschlange, bis die Zustellversuche aufgebraucht sind. Es gibt keinen geplanten API-Abruf zur Wiederherstellung, sodass diese Gäste nie in die Welcome Journey gelangen. Das Reporting wirkt lediglich etwas schwach, nicht fehlerhaft. Niemand schlägt Alarm wegen fehlender Anmeldungen.
Praktische Regel: Betrachten Sie einen Webhook als Signal, dass etwas passiert sein könnte - nicht als Beweis für den aktuellen Status. Überprüfen Sie den Status, bevor Sie etwas senden, ausstellen oder einlösen.
Das sind keine Sonderfälle. Es ist das normale Verhalten verteilter Systeme, wie in der Anleitung zur Kombination von Webhooks mit APIs zur Wiederherstellung beschrieben. Die Zustellung erfolgt in der Regel mindestens einmal, Ereignisse können verspätet oder in falscher Reihenfolge eintreffen, und ein nicht verfügbarer Empfänger erzeugt Lücken, sofern Sie keinen Datenabgleich eingeplant haben.
Teams an Veranstaltungsorten liegen hierbei aus drei verständlichen Gründen falsch.
- Sie fragen, welches Tool gewinnt: Die nützliche Frage ist, welches Muster zu jedem Ereignis passt - WiFi-Anmeldung, POS-Verkauf, Buchung oder Checkout - unter Berücksichtigung des Latenzbedarfs und der Fehlerkosten.
- Sie vertrauen der Nutzlast: Eine Nutzlast ist eine Momentaufnahme zum Zeitpunkt des Sendens. Einwilligung, Berechtigung und Ausgaben können sich ändern, bevor eine Wiederholung Stunden später eintrifft.
- Sie überspringen die Wiederherstellung: Demos von Erfolgsfällen zeigen keine doppelten Zustellungen, Neuordnungen oder einen Empfänger, der während des Samstagsservice ausfällt.
Dies ist ein praktischer Leitfaden für IT-, Daten- und CRM-Verantwortliche in Restaurants, Hotels und Einzelhandelsstandorten. Sie erhalten die grundlegende Funktionsweise, einen Kriterienvergleich, eine empfohlene Zuordnung nach Ereignis sowie das Design des Empfängers, das wir vor jedem standortübergreifenden Rollout überprüfen würden. Das Ziel ist nicht, einen Sieger beim Thema Webhook vs API zu küren. Es geht darum, doppelte Kampagnen und verpasste Kundenreisen zu verhindern.
Was Webhooks und APIs tatsächlich tun
Beginnen Sie damit, wer den Aufruf initiiert. Diese eine Tatsache erklärt die meisten der darauffolgenden Kompromisse.
Eine API nutzt ein Pull-Modell. Ihr Client sendet eine HTTP-Anfrage, wenn er Daten benötigt oder eine Aktion ausführen möchte, und der Server antwortet. Ein Webhook nutzt ein Push-Modell. Das Quellsystem sendet eine HTTP-Anfrage an einen von Ihnen vorkonfigurierten Endpunkt, wenn ein Ereignis eintritt, wie z. B. ein Kauf, eine Buchung, ein Opt-in oder eine Kontoaktualisierung. Dieser Unterschied wird in der Forschung von Svix zum State of Webhooks über die Einführung von API-Anbietern dargelegt.
Die Gastro-Analogie passt perfekt. Eine API entspricht der Bitte an den Kellner nach der Speisekarte, wenn Sie diese wünschen. Ein Webhook ist der Kellner, der Ihr Gericht bringt, sobald es fertig ist - ohne dass Sie jemanden herbeiwinken müssen.
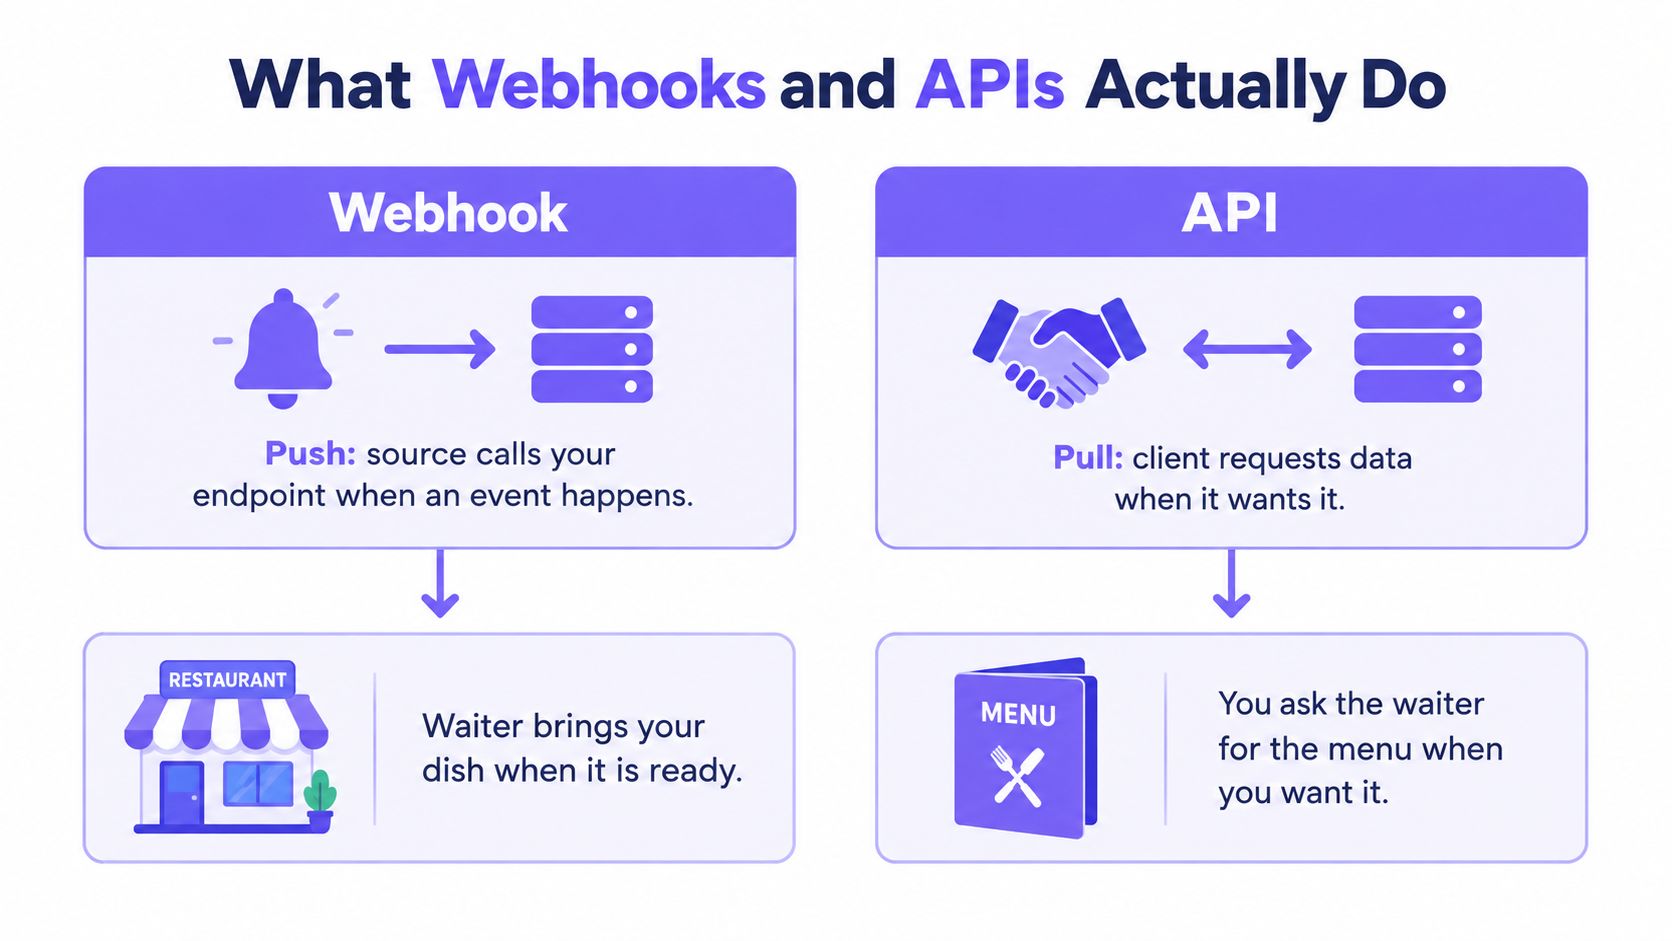
Die Funktionsweise, die Sie konfigurieren
Beide Muster verwenden HTTP, übertragen in der Regel JSON-Nutzdaten, übergeben Metadaten in Headern und kommunizieren Erfolg oder Misserfolg über Antwortcodes. Die Richtung kehrt sich um - und damit auch der betriebliche Aufwand. Bei einer API besitzen Sie die Zugangsdaten, wählen den Zeitpunkt und verwalten Paginierung sowie Ratenbegrenzungen. Bei einem Webhook stellen Sie eine öffentlich erreichbare URL bereit, authentifizieren eingehenden Datenverkehr, den Sie nicht initiiert haben, und müssen unter einer Last, die Sie nicht steuern können, schnell antworten.
- POS-Verkauf: Die Kasse sendet einen Webhook, wenn eine Transaktion abgeschlossen wird, sodass eine Quittung oder Feedback-Reise gestartet werden kann, ohne jede Kasse abzufragen.
- Aufenthaltshistorie: Ihre Plattform ruft die PMS-API auf, um vergangene Aufenthalte eines Gastes abzurufen, einen Checkout abzugleichen oder eine fehlende Woche nachzureichen.
- Segmentaktualisierung: Eine Marketingplattform ruft aktualisierte Datensätze zeitgesteuert über eine API ab, anstatt auf jede Feldänderung zu reagieren.
Es handelt sich um sich ergänzende Ebenen, nicht um Alternativen. Untersuchungen von 100 etablierten API-Anbietern ergaben, dass 83 % in der Studie von 2023 einen Webhook-Dienst anboten, und eine Folgestudie berichtete von einem Anstieg der Nutzung auf 85 %, wie in der Studie State of Webhooks dokumentiert. Anbieter ersetzen APIs nicht durch Webhooks. Sie fügen lediglich die Ereigniszustellung als zusätzliche Ebene hinzu.
Die Push-Seite bringt auch Pflichten mit sich, die die Pull-Seite niemals hat. Ein Webhook-Endpunkt muss Signaturen verifizieren, doppelte Zustellungen tolerieren und jedes Ereignis für einen späteren Abgleich protokollieren, da die Quelle erneut sendet - unabhängig davon, ob Sie bereit sind oder nicht.
Wenn Sie beides über eine gemeinsame Infrastruktur leiten, lohnt sich ein Blick darauf, was ein API Gateway ist (von GoReplay). Gateways übernehmen häufig die Authentifizierung, Ratenbegrenzung und das Routing für API-Datenverkehr, während Webhook-Empfänger ihre eigene Verifizierung und Warteschlange vorgeschaltet benötigen.
Zeichnen Sie es auf ein Whiteboard, bevor Sie ein Design freigeben. Kennzeichnen Sie den Initiator an jedem Pfeil. Wenn Ihr Team nicht sagen kann, wer wen für ein WiFi-Login im Vergleich zu einer Abfrage des Aufenthaltsverlaufs aufruft, sind Sie noch nicht bereit, über Anbieter zu sprechen.
Webhooks und APIs im Vergleich anhand der wichtigsten Kriterien
Vergessen Sie generische Vor- und Nachteile-Listen. Bewerten Sie beide Muster nach Richtung, Latenz, Anfragevolumen, Verhalten bei Fehlern, Sicherheitsrisiko und Governance. Die Grafik unten stellt die sechs Kriterien vor der detaillierten Tabelle visuell dar.
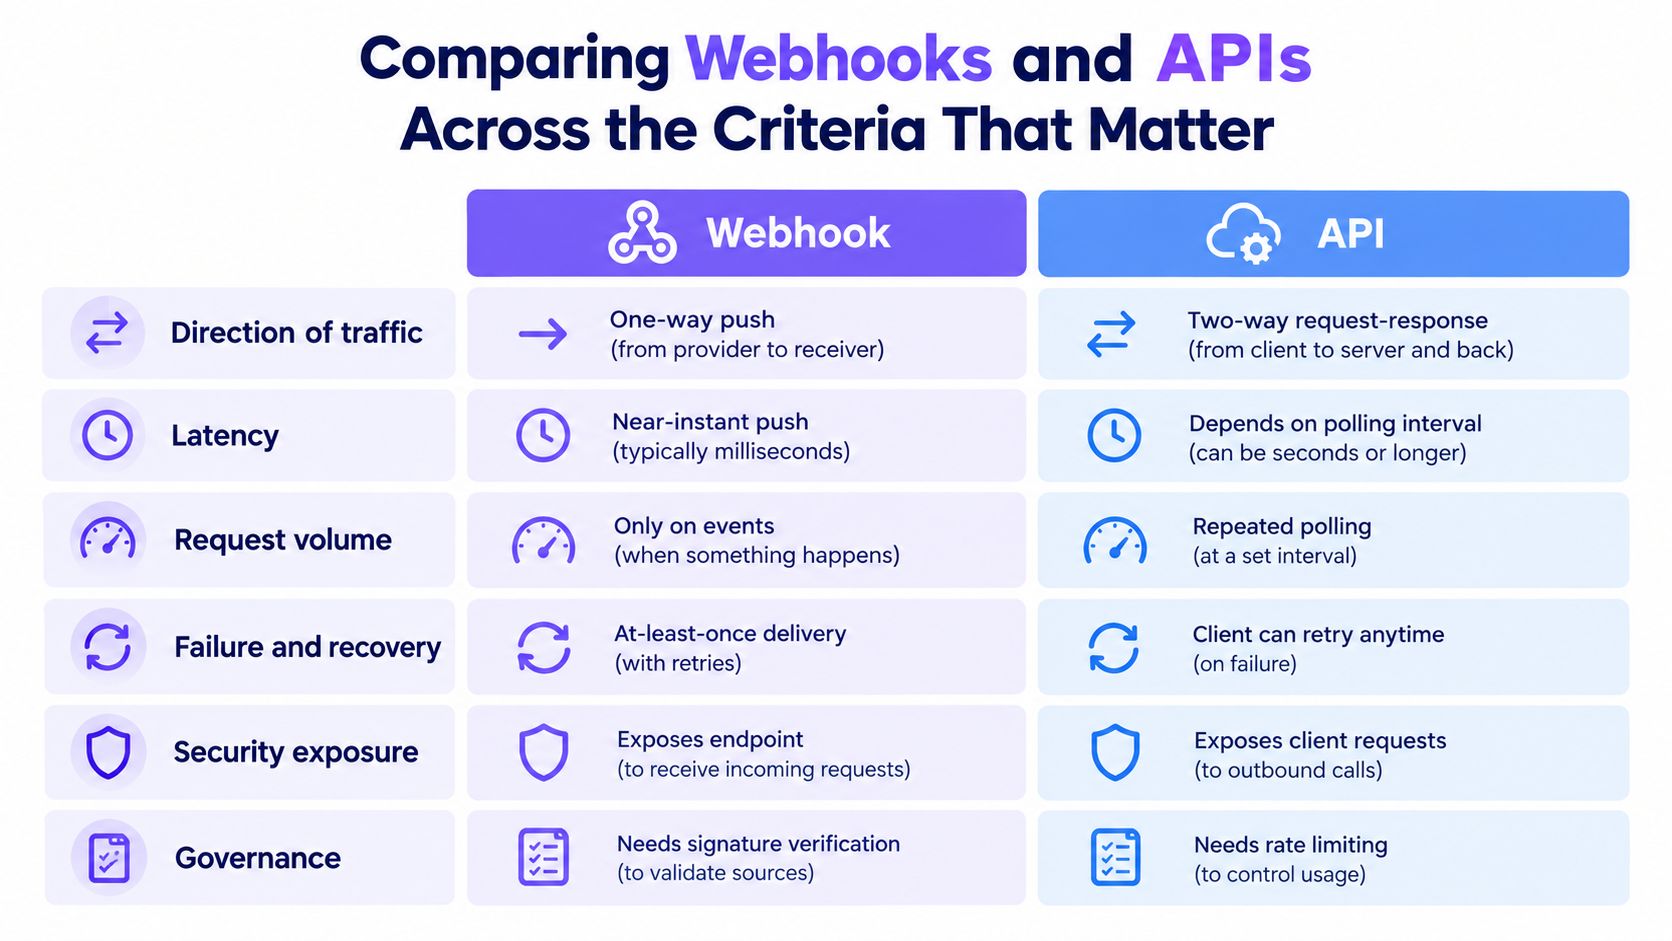
Webhook vs. API anhand von Integrationskriterien
| Kriterium | Webhook | API |
|---|---|---|
| Datenverkehrsrichtung | Quelle sendet bei einem Ereignis an Ihren Endpunkt | Client ruft Daten bei Bedarf von der Quelle ab |
| Latenz | Nahezu Echtzeit, im folgenden Vergleich mit unter einer Sekunde angegeben | Begrenzt durch Ihr Abfrageintervall |
| Anfragevolumen | Anfragen hauptsächlich bei Änderungen | Wiederholte Aufrufe, selbst wenn sich nichts geändert hat |
| Fehler und Wiederherstellung | Mindestens einmal, Wiederholungsversuche, Duplikate möglich | Client wiederholt jederzeit, einfachere Abstimmung |
| Sicherheitsrisiko | Öffentlich erreichbarer Empfänger, gefälschte und wiederholte Nachrichten möglich | Jede Client-Anfrage authentifizieren und autorisieren |
| Governance | Signaturprüfungen, Append-Only-Lese-Protokolle, Dead-Letter-Behandlung | Berechtigungsbereiche, Ratenlimits, Audit von Lese- und Schreibzugriffen |
In den Zeilen für Latenz und Volumen wird die Polling-Mathematik extrem. In einem repräsentativen Vergleich in der Hook0-Dokumentation zum Thema Webhook vs. Polling erzeugt ein 60-Sekunden-Polling eine durchschnittliche Verzögerung von 30 Sekunden und ungefähr 14,4 Millionen API-Aufrufe pro Tag, wenn in einem Szenario mit hohem Volumen einmal pro Sekunde geprüft wird. Eine Verkürzung auf ein 5-Sekunden-Polling führt laut demselben Vergleich zu durchschnittlich 2,5 Sekunden, erhöht den Datenverkehr jedoch auf etwa 172,8 Millionen Aufrufe pro Tag. Dies sind Szenarioberechnungen und keine universellen Benchmarks. Messen Sie daher die Anbieterlatenz, Ereignishäufigkeit und Rate Limits in Ihrer eigenen Region. Die Tendenz ist dennoch eindeutig: Echtzeit lässt sich durch Polling nicht kostengünstig erreichen.
Fehlerbehandlung und Wiederherstellung funktionieren in beide Richtungen. Polling ist unspektakulär und fehlertolerant. Wenn ein Abruf fehlschlägt, rufen Sie die Daten erneut ab und gleicht sie ab. Webhooks erfordern Queueing, Backpressure-Steuerung und Replay-Handling, da der Sender bestimmt, wann Datenverkehr eingeht - auch während Ihrer Hauptbetriebszeiten oder Ihres Bereitstellungsfensters.
Die folgende Anleitung verdeutlicht die Unterschiede bezüglich Richtung und Timing, bevor wir auf Sicherheitsaspekte eingehen.
Das Sicherheitsrisiko ist asymmetrisch und nicht zwei Versionen derselben Aufgabe. Die API-Sicherheit konzentriert sich auf die Authentifizierung jeder Client-Anfrage. Die Webhook-Sicherheit umfasst zusätzlich die Verteidigung eines öffentlichen Endpunkts gegen gefälschte, erneut eingespielte, fehlerhafte und doppelte Nachrichten, wie in den SuprSend-Richtlinien zur Webhook- versus API-Sicherheit erläutert. Das bedeutet das Signieren der Rohanfrage, die Validierung der Aktualität des Zeitstempels, die Verwendung von Vergleichen in konstanter Zeit, die Erzwingung von HTTPS und die Erstellung idempotenter Verarbeitungen.
Daraus ergibt sich die Governance. Fragen Sie sich, ob ein eingehendes Ereignis einen Gästedatensatz sicher ändern oder einen Versand über mehrere Standorte, Zeitzonen und Freigaberegeln hinweg auslösen kann. Wenn Sie Purple Engage Integrationen oder ein anderes Verzeichnis prüfen, geben Sie sich nicht damit zufrieden, dass ein Logo vorhanden ist. Fragen Sie nach, welche Ereignisse per Push übertragen werden, welche Sie per Pull abrufen müssen, wie Wiederholungsversuche (Retries) aussehen und wie Sie die Richtigkeit eines Datensatzes nach einem Ausfall nachweisen können.
Welches Muster zu welchem Venue-Ereignis passt
Bewerten Sie jedes Ereignis anhand von zwei Fragen. Wie schnell müssen Sie reagieren, und wie hoch sind die Kosten für das Handeln auf Basis veralteter oder doppelter Daten? Das Bild unten ist eine nützliche Erinnerung daran, dass diese Ereignisse als physische Momente an einem Standort beginnen und nicht als Zeilen in einer Datenbank.
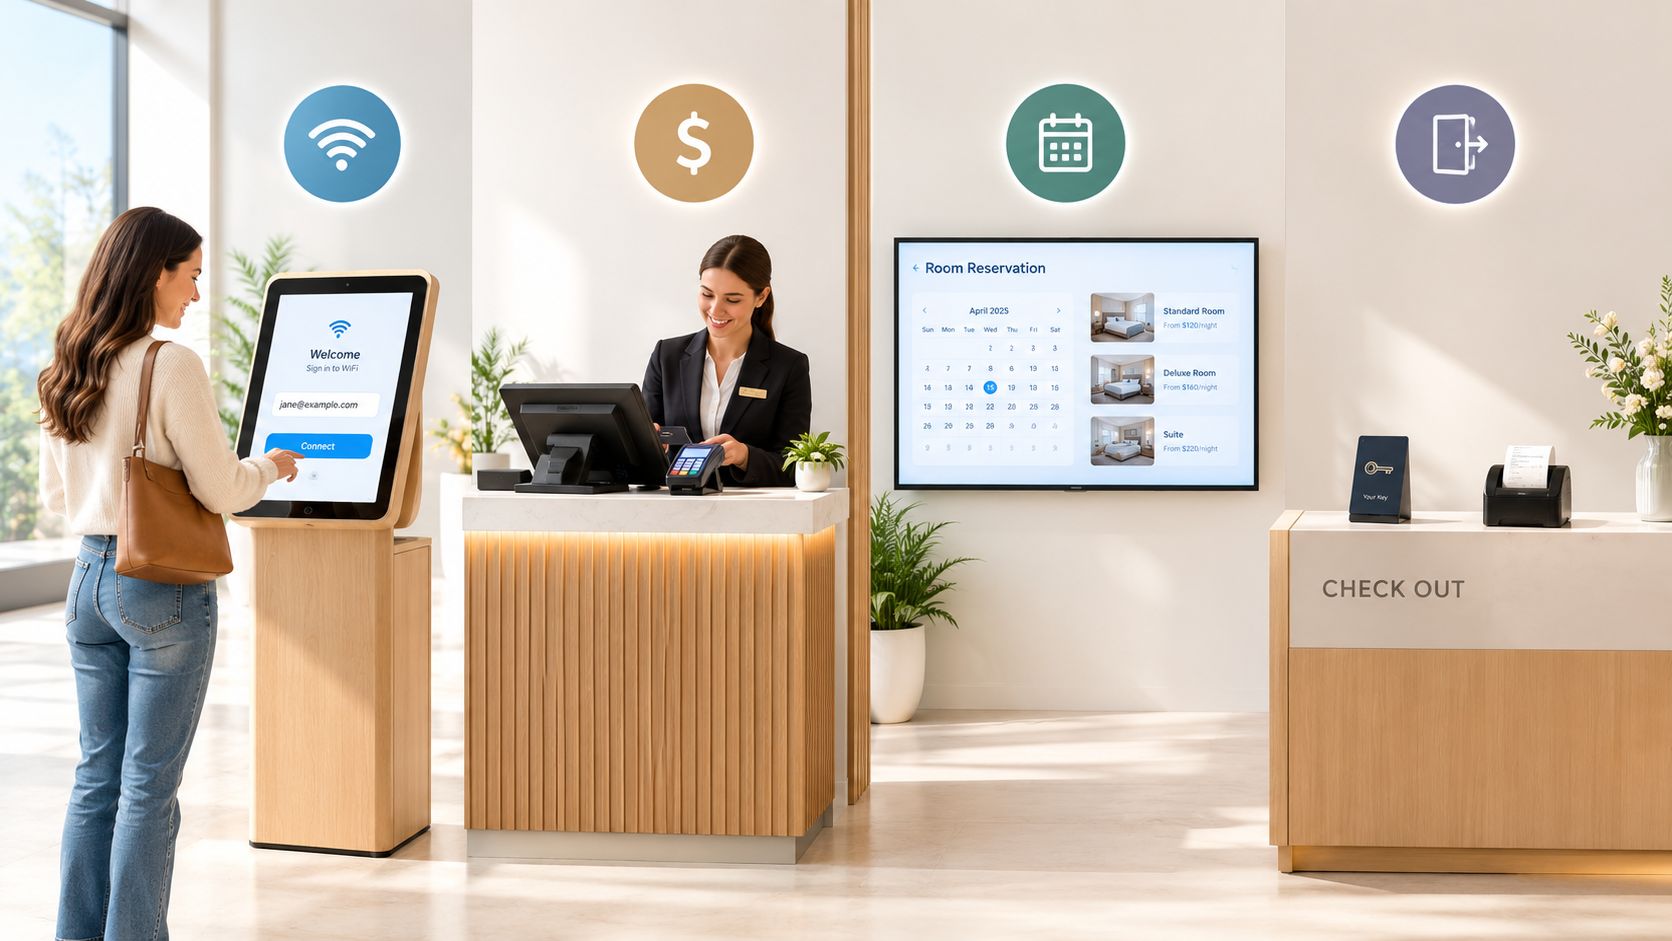
WiFi-Anmeldungen
Nutzen Sie einen Webhook als Auslöser. Ein Gast, der sich gerade angemeldet hat, ist jetzt vor Ort - eine Willkommensnachricht, ein Angebot vor Ort oder eine Einladung zu einer Umfrage verliert mit Verzögerung an Wert. Das Polling nach Anmeldungen erhöht die Latenz ohne Nutzen.
Lassen Sie nicht zu, dass die Nutzlast allein den Datensatz erstellt. Speichern Sie die Ereignis-ID dauerhaft und bestätigen Sie dann Identität und Einwilligung, bevor Sie den Gast in eine Journey aufnehmen. Ein periodischer API-Lesezugriff erfasst Anmeldungen, die verpasst wurden, während Ihr Empfänger offline war.
POS-Verkäufe
Webhooks passen aus demselben Grund zum Vertrieb, jedoch mit höherem Einsatz. Eine abgeschlossene Transaktion kann eine Quittung, eine Bewertungsanfrage oder eine ausgabenbasierte Segmentaktualisierung auslösen, während der Besuch noch frisch ist. Wenn Sie eine Kasse wie die Toast-Integration für Purple Engage evaluieren, prüfen Sie genau, welche Transaktionsstatus Ereignisse auslösen, ob Rückerstattungen und Stornierungen separate Ereignisse auslösen und wie eine teilweise bezahlte Rechnung dargestellt wird. Diese Details sind wichtiger als das Wort Webhook auf einem Datenblatt.
Dieser Fehlermodus ist kostspielig. Doppelte Verkaufsereignisse können Ausgaben doppelt zählen, die Zuordnung verfälschen und doppelte Angebote ausgeben. Gestalten Sie Handler idempotent und betrachten Sie den API-Datensatz als maßgeblich für die tatsächlichen Ausgaben.
Buchungen und Reservierungen
Buchungen benötigen beides, mit Schwerpunkt auf der API. Ein Webhook für eine neue, geänderte oder stornierte Reservierung ermöglicht es Ihnen, schnell zu reagieren, zu bestätigen, zu erinnern oder einen Schritt der Customer Journey auszulösen. Buchungen ändern jedoch wiederholt ihren Status. Die Gruppengröße ändert sich, Zeiten verschieben sich, Anzahlungen treffen ein.
Ein Buchungs-Webhook signalisiert Ihnen nachzusehen. Er sollte nicht das letzte Wort darüber haben, wie der aktuelle Buchungsstatus aussieht.
Rufen Sie den aktuellen Status über die API ab, bevor Sie Inhalte an Gäste senden. Wenn Sie auf einen veralteten Payload reagieren, nachdem ein Stornierungs-Webhook verpasst wurde, erinnern Sie einen Gast an einen Tisch, den er gar nicht mehr reserviert hat.
Hotel-Check-outs und Aufenthalte
Checkouts lösen Umfragen nach dem Aufenthalt und Bewertungsanfragen aus, sodass ein Webhook für eine zeitnahe Initiierung sorgt. Aufenthaltsverlauf, Zimmerumsatz und Folio-Details gehören zu API-Lesezugriffen. Sie sind historisch, paginiert und können nach dem Checkout noch korrigiert werden.
Sich bei Aufenthaltsdatensätzen ausschließlich auf Webhooks zu verlassen, ist der klassische Fehler. Ein einziger Empfängerausfall führt dazu, dass gesamte Aufenthalte in der Segmentierung fehlen. Nutzen Sie den geplanten API-Abgleich, um diese Lücke zu schließen, und führen Sie den Datenimport über die API durch, wenn Sie ein neues Objekt einbinden. Purple Engage führt beispielsweise WiFi-Anmeldungen, POS-Belege, Buchungen und Hotelaufenthalte in einem einzigen Gästedatensatz zusammen - was nur funktioniert, wenn jede Quelle sowohl über einen Trigger-Pfad als auch über einen Wiederherstellungspfad verfügt.
Entwicklung eines Empfängers, der im Betrieb stabil bleibt
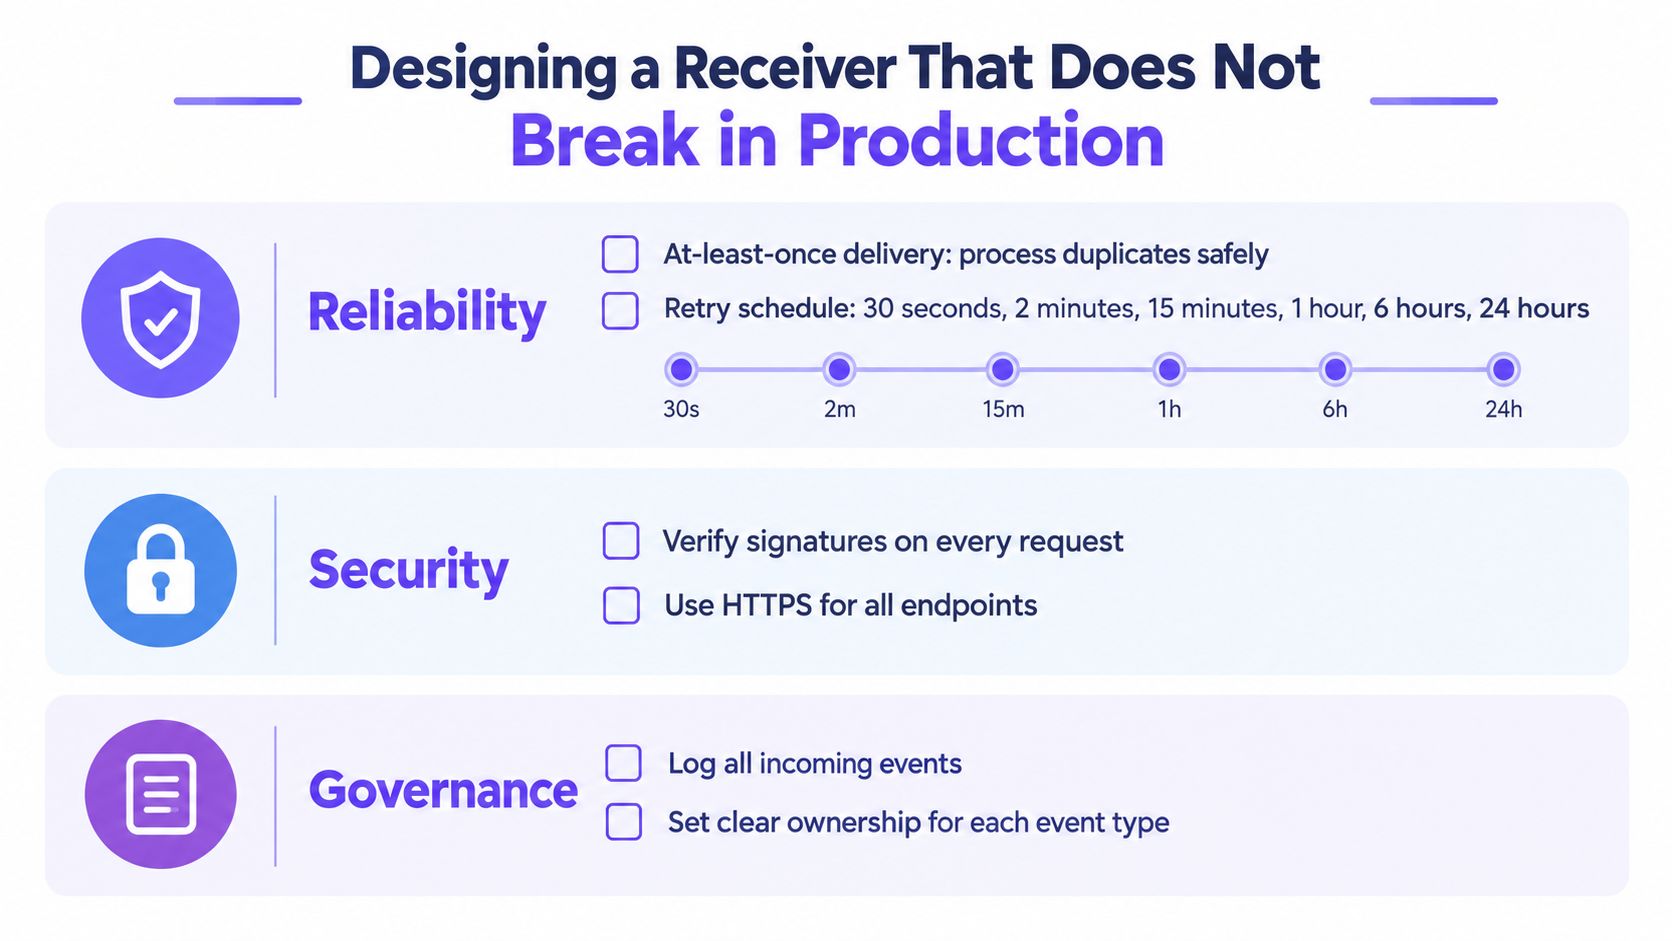
Zuverlässigkeit ist kein Anbieter-Feature, das man einfach kauft. Es ist eine Reihe von Entscheidungen, die Sie treffen, bevor der erste Standort live geht. Entwickeln Sie für eine At-Least-Once-Zustellung (mindestens einmalige Zustellung) anstelle von Genau-Einmal, und alles andere ergibt sich von selbst.
Schnell bestätigen, später verarbeiten
Authentifizieren Sie die Anfrage, stellen Sie sie dauerhaft in die Warteschlange und geben Sie dann eine Erfolgsmeldung zurück. Betrachten Sie nur eine 2xx-Antwort als Bestätigung, wie in den Svix-Richtlinien zu Webhook-Zustellgarantien beschrieben. Führen Sie keine Segmentierung, Angebotserstellung oder den Versand von Nachrichten innerhalb des Request-Handlers aus. Langsame Handler führen zu Zeitüberschreitungen, Zeitüberschreitungen zu erneuten Versuchen und erneute Versuche vervielfachen Ihre Duplikate.
Ein dokumentierter Zeitplan nutzt Verzögerungen von 30 Sekunden, 2 Minuten, 15 Minuten, 1 Stunde, 4 Stunden, 12 Stunden und 24 Stunden - für insgesamt acht Versuche über etwa 41 Stunden hinweg, mit exponentiellem Backoff und Jitter, gemäß den oben verlinkten Svix-Richtlinien. Das ist das Zeitfenster, das Ihre Architektur abdecken muss. Ein erneuter Versuch, der einen Tag später eintrifft, ist der Normalfall, keine Ausnahme.
Duplikate unschädlich machen
Speichern Sie die stabile Ereignis-ID des Anbieters und verwenden Sie diese als Idempotenz-Schlüssel. Wenn Sie das Ereignis bereits verarbeitet haben, bestätigen Sie den Empfang und überspringen Sie den Nebeneffekt. Fehlgeschlagene Zustellungen wandern in eine Dead-Letter-Queue mit Replay-Unterstützung, sodass ein Administrator sie prüfen und erneut verarbeiten kann, anstatt Lücken erst durch Beschwerden von Gästen zu entdecken.
Für Teams, die Ereignisse in nachgelagerte Infrastrukturen streamen, ist diese No-Code Webhook-Kafka-Integration von Streamkap eine nützliche Referenz, um Webhook-Ereignisse ohne manuelle Entwicklung der Erfassungsschicht nach Kafka zu übertragen. Wofür Sie sich auch entscheiden: Die Warteschlange liegt zwischen dem Empfang und der Geschäftslogik. Das ist entscheidend.
Verifizieren, bevor Sie vertrauen
- Überprüfen Sie die HMAC-Signatur auf den Rohdaten (Raw Body): Wenn Sie zuerst parsen und erneut serialisieren, beschädigen Sie gültige Signaturen oder akzeptieren ungültige.
- Prüfen Sie die Aktualität des Zeitstempels: Eine gültige alte Anfrage, die heute erneut eingespielt wird (Replay-Angriff), muss abgelehnt werden. Dies schützt Sie davor, dass abgefangene Nutzdaten erneut gesendet werden.
- Vergleichen Sie in konstanter Zeit (Constant Time): Ein gewöhnlicher Zeichenkettenvergleich kann Timing-Informationen preisgeben.
- Autorisieren Sie pro Quelle: Eine Signatur Ihres Buchungsanbieters sollte nicht in der Lage sein, POS-bezogene Ereignisse zu schreiben.
Die Standardisierung schreitet voran. Die Open-Webhooks-Spezifikation setzt auf einheitliche Bezeichner, Zeitstempel und HMAC-SHA256-Signaturen, und RFC 9421 bietet ein standardisiertes Framework für HTTP-Nachrichtensignaturen. Warten Sie nicht auf die universelle Verbreitung. Implementieren Sie die Steuerungsmechanismen bereits jetzt.
Einwilligung im letzten Moment erneut prüfen
Governance ist der Punkt, an dem sich Standorte-Marketing von allgemeinen Integrationsempfehlungen unterscheidet. Führen Sie schreibgeschützte Audit-Logs, behandeln Sie Zeitzonen von Standorten explizit, beachten Sie regionale Verarbeitungsanforderungen und überprüfen Sie die aktuelle Einwilligung und Berechtigung unmittelbar vor jedem Versand oder jeder Angebotserteilung erneut. Ein Gast kann sich zwischen dem ursprünglichen Ereignis und einem erneuten Versuch 12 Stunden später abmelden. Ihr Handler muss die spätere Auswahl berücksichtigen, nicht die frühere Nutzlast.
Warum die richtige Wahl Webhook plus API lautet
Der ehrliche Vergleich lautet nicht Webhook vs API. Er lautet Nur-Webhook gegenüber Webhook plus API. Nur-Webhook verliert im Produktivbetrieb.
Wiederholungsversuche erzeugen Duplikate. Ereignisse treffen außerhalb der Reihenfolge ein, sodass eine Stornierung vor der zugehörigen Buchung eingehen kann. Ein kurzer Ausfall erzeugt Lücken, die niemand bemerkt, bis ein Segment Stammgäste zu niedrig zählt oder eine Kampagne Erfolge für Besuche beansprucht, die sie nicht verursacht hat. Latenz-Benchmarks erfassen all das nicht.
Das Konsistenzmuster, das funktioniert
- Speichern Sie die Provider-Ereignis-ID direkt bei Empfang und vor jeglicher Verarbeitung.
- Gestalten Sie jeden Handler idempotent, sodass eine zweite Zustellung nichts ändert.
- Rufen Sie den aktuellen Status über die API ab, bevor Sie Seiteneffekte, Nachrichten, Angebote, Segmentänderungen oder Einlösungen ausführen.
- Führen Sie einen geplanten Abgleich mit dem Quell-Snapshot durch, um verpasste, umverlegte oder korrigierte Datensätze zu finden.
Betrachten Sie den Webhook als Türklingel und die API als den Blick durch den Türspion, wer davor steht. Diese Sichtweise deckt sich mit dem Leitfaden Webhook vs. API für Entwickler von WebinOne, der die feine Auswahl bei der Implementierung auf Entwicklerseite beschreibt. Für Teams vor Ort zählt die betriebliche Konsequenz. Der Gästedatensatz, wie die zentrale Ansicht in den Purple Engage Gästedaten, ist nur dann vertrauenswürdig, wenn jede einspeisende Quelle über einen Wiederherstellungspfad verfügt und nicht nur über einen Auslöser.
Design-Test: Wenn Ihr Empfänger an einem umsatzstarken Samstag für eine Stunde offline ginge, könnten Sie morgen nachweisen, dass jeder WiFi-Beitritt, jeder Verkauf, jede Buchung und jeder Check-out effektiv genau einmal wiederhergestellt wurde? Wenn nicht, verfügen Sie noch über kein hybrides Design.
Wenn Sie auf den Datenabgleich verzichten, summieren sich die Kosten. Doppelte Kundenreisen verärgern Gäste und verschwenden das Budget für Angebote. Veraltete Segmentierungen sprechen Personen, die erst gestern zu Besuch waren, so an, als wären sie inaktiv. Die Attributierung übertreibt den inkrementellen Effekt, weil Käufe doppelt gezählt oder Checkouts verpasst wurden. Keines dieser Probleme erscheint als Integrationsfehler im Dashboard. Sie zeigen sich darin, dass das Marketing langsam an Glaubwürdigkeit verliert.
Bauen Sie von Anfang an die hybride Lösung. Sie ist zwar weniger spektakulär als eine Echtzeit-Demo, entscheidet aber darüber, ob eine Integration einen standortübergreifenden Rollout übersteht oder ob Ihr Team das Vertrauen darin verliert. Nutzen Sie Webhooks für Signale mit geringer Latenz und APIs für den maßgeblichen Status sowie die Wiederherstellung - und verzichten Sie darauf, eine der beiden Optionen alleine einzusetzen, wenn Nachrichten gesendet oder Angebote ausgestellt werden.
Wenn Sie einen Rollout an mehreren Standorten planen und möchten, dass WiFi, POS, Buchungen und Aufenthalte in einem einzigen Gästedatensatz mit signierten Webhooks, einer öffentlichen API und vor dem Versand erneut geprüfter Einwilligung zusammenfließen, entdecken Sie Purple Engage und prüfen Sie die Integrationen anhand der obigen Checkliste für Hybridmodelle. Bringen Sie Ihr anspruchsvollstes Ereignis mit - den POS-Verkauf oder Checkout, den Sie sich keinesfalls doppelt leisten können - und testen Sie, ob das Design diesen nach einem Ausfall wiederherstellen kann.