
UK PECR und der Soft-Opt-in: E-Mail-Marketing-Regeln für Venues
Dieser Leitfaden erklärt, was die UK PECR für das E-Mail-Marketing an Veranstaltungsorten verlangt und warum die Ausnahme des Soft-Opt-ins für physische Venues strukturell unzureichend ist.
Listen to this guide
Read the transcript
[0:00 - 1:00] Intro und warum es wichtig ist Willkommen. Heute befassen wir uns mit der britischen PECR, dem Soft Opt-in, und wie Veranstaltungsorte sicher E-Mail-Listen aufbauen können. Wenn Sie ein Restaurant, eine Bar oder ein Einzelhandelsgeschäft betreiben, ist die Laufkundschaft Ihr größtes Kapital. Aber um aus einem einmaligen Besucher einen Stammkunden zu machen, müssen Sie ihn nach dem Verlassen des Geschäfts erreichen. E-Mail ist dafür immer noch der beste Weg. Das Problem ist die Compliance. Das Information Commissioner's Office, kurz ICO, setzt strenge Regeln im Rahmen der Privacy and Electronic Communications Regulations, bekannt als PECR, und der UK GDPR durch. Fehler zu machen bedeutet Geldstrafen. Es richtig zu machen bedeutet eine Datenbank mit verifizierten Kunden, die ihre Zustimmung gegeben haben. Wir werden uns ansehen, warum die Nutzung des Soft Opt-ins für Veranstaltungsorte riskant ist und warum die ausdrückliche Einwilligung, die beim WiFi-Login erfasst wird, der sicherere und profitablere Weg ist. [1:00 - 6:00] Der Ansatz: PECR und das Soft Opt-in vs. ausdrückliche Einwilligung Beginnen wir mit dem Soft Opt-in. Die PECR-Regelung 22(3) erlaubt es Ihnen, Marketing-E-Mails an bestehende Kunden ohne ausdrückliche Einwilligung zu senden, jedoch nur, wenn Sie vier strenge Bedingungen erfüllen. Erstens müssen Sie deren Daten im Rahmen eines Verkaufs oder von Verhandlungen über einen Verkauf erhalten haben. Zweitens muss sich das Marketing auf ähnliche Produkte oder Dienstleistungen beziehen. Drittens müssen Sie ihnen eine einfache Möglichkeit zur Abmeldung bieten, wenn Sie deren Daten erfassen. Viertens müssen Sie in jeder folgenden Nachricht eine Abmeldemöglichkeit vorsehen. Für einen Online-Händler funktioniert das gut. Für einen physischen Veranstaltungsort ist es ein Albtraum. Denken Sie an ein gut besuchtes Pub. Ein Kunde kommt herein, kauft ein Bier und bezahlt kontaktlos. Sie erhalten seine E-Mail-Adresse nicht. Wenn er online einen Tisch reserviert, erhalten Sie vielleicht eine E-Mail, aber das Soft Opt-in gilt nur für diese eine Person, die reserviert hat - nicht für die anderen fünf Personen am Tisch. Und was ist, wenn Sie ihnen eine E-Mail über die Eröffnung eines neuen Hotels anstelle von Essen schicken möchten? Die Regel für ähnliche Produkte schränkt Sie hierbei ein. Hier verändert die ausdrückliche Einwilligung die Spielregeln. Anstatt sich auf eine enge Ausnahme nur für zahlende Kunden zu verlassen, erfassen Sie die Einwilligung, wenn Gäste sich mit Ihrem WiFi verbinden. Mit Purple Engage fragt das Captive Portal nach deren E-Mail-Adresse und zeigt ein klares, nicht vorab angekreuztes Opt-in-Kästchen an. Dies ist eine freiwillige, spezifische, informierte und unmissverständliche Einwilligung gemäß Artikel 4(11) der UK GDPR. Warum ist das besser? Erstens deckt es jeden im Raum ab, nicht nur die Person, die die Rechnung bezahlt. Sie erfassen die gesamte Gruppe. Zweitens entfällt die Einschränkung auf ähnliche Produkte. Mit der ausdrücklichen Einwilligung können Sie Ihr gesamtes Dienstleistungsspektrum bewerben. Drittens zeichnet Purple Engage den genauen Zeitstempel und die IP-Adresse der Einwilligung auf. Wenn das ICO jemals nach einem Nachweis verlangt, verfügen Sie über ein auditierbares Protokoll. Generische E-Mail-Tools wie Mailchimp versenden zwar die Kampagne, bauen aber nicht die Liste auf. Das Purple-Netzwerk baut die Liste für Sie auf und verwandelt anonyme Laufkundschaft in First-Party-Daten, die auf einer bewussten Entscheidung basieren. [6:00 - 8:00] Praktische Schritte und Fallstricke Wie setzen Sie das in der Praxis um? Erstens: Verwenden Sie keine bereits angekreuzten Kästchen. Die Aufsichtsbehörden haben dafür bereits Bußgelder gegen Unternehmen verhängt. Der Gast muss das Kästchen aktiv selbst ankreuzen. Zweitens: Halten Sie die Marketing-Einwilligung von den WiFi-Nutzungsbedingungen getrennt. Eine gekoppelte Einwilligung ist ungültig. Drittens: Stellen Sie sicher, dass Ihre Datenschutzerklärung direkt auf dem Anmeldebildschirm verlinkt ist. Eine häufige Falle ist die Verwendung von Drittanbieter-Listen. Das Soft-Opt-in gilt niemals für eingekaufte Listen. Sie müssen die Daten direkt selbst erheben. Eine weitere Falle ist die Verwechslung von B2B und B2C. Während Sie geschäftliche E-Mail-Adressen auf Basis berechtigter Interessen anschreiben dürfen, erfordern Einzelunternehmer und Standard-E-Mail-Adressen von Endverbrauchern wie Gmail oder Outlook eine ausdrückliche Einwilligung oder ein gültiges Soft-Opt-in. Bei physischen Standorten ist die überwiegende Mehrheit Ihres Datenverkehrs B2C. Behandeln Sie zur Sicherheit alle Nutzer nach den strengeren B2C-Regeln. [8:00 - 9:00] Kurze Fragerunde Lassen Sie uns eine kurze Frage beantworten, die wir oft von CRM-Verantwortlichen hören: Können wir die Einwilligung nicht einfach voraussetzen, wenn die Nutzer unser kostenloses WiFi nutzen? Nein. Schweigen oder Untätigkeit stellen keine Einwilligung dar. Die Angabe einer E-Mail-Adresse, um online zu gehen, ist eine Transaktion für den Internetzugang, keine Zustimmung zum Erhalt von Marketing-Inhalten. Das Marketing-Opt-in muss eine separate, bestätigende Handlung sein. Aus diesem Grund ist das Captive Portal von Purple so konzipiert, dass es diese spezifische Marketing-Einwilligung klar und deutlich erfasst, bevor die Nutzer im Internet surfen. [9:00 - 10:00] Zusammenfassung und nächste Schritte Zusammenfassend lässt sich sagen: Das Soft-Opt-in ist ein instabiles Fundament für das Marketing an Standorten. Es erreicht den Großteil Ihrer Besucher vor Ort nicht und schränkt Ihre Werbemöglichkeiten ein. Eine ausdrückliche Einwilligung, die über Guest WiFi erfasst wird, ist robust, skalierbar und entspricht den Anforderungen der GDPR. Sie baut automatisch eine Datenbank mit verifizierten First-Party-Daten auf. Ihre nächsten Schritte: Überprüfen Sie Ihre aktuelle E-Mail-Liste. Wissen Sie genau, wie und wann sich jede einzelne Person angemeldet hat? Wenn Sie sich auf das Soft-Opt-in verlassen, prüfen Sie Ihre Prozesse eingehend. Um eine Liste aufzubauen, die sicher skaliert, nutzen Sie Purple Engage, um Ihr Standort-WiFi in Ihr leistungsstärkstes Tool zur Listenerstellung zu verwandeln. Vielen Dank fürs Zuhören.
Warum dies für Ihren Standort wichtig ist
Für physische Standorte ist die Besucherfrequenz Ihr wertvollstes Gut. Ein Gast, der durch die Tür kommt, generiert nur für diesen einen Besuch Umsatz. Um den Customer Lifetime Value zu steigern, müssen Sie ihn nach dem Verlassen des Standorts kontaktieren und ihm einen Grund für die Rückkehr geben. E-Mail-Marketing ist hierfür nach wie vor der effektivste Kanal, ist jedoch im Vereinigten Königreich streng reguliert. Das Information Commissioner's Office (ICO) setzt die Privacy and Electronic Communications Regulations 2003 (PECR) zusammen mit der UK GDPR durch. Der Versand von Marketing-E-Mails ohne gültige Einwilligung oder eine gesetzliche Ausnahme birgt das Risiko hoher Geldstrafen und eines Reputationsschadens.
Viele Standorte versuchen sich auf die "Soft-Opt-In"-Regel zu verlassen, um E-Mails an ehemalige Kunden zu senden. Während dies im E-Commerce funktioniert, ist es für das Gastgewerbe, den Einzelhandel und Veranstaltungen strukturell unzureichend. Wenn ein Tisch mit sechs Personen in Ihrem Restaurant isst und eine Person die Rechnung bezahlt, haben Sie nur die Möglichkeit, eine einzige E-Mail-Adresse zu erfassen. Das Soft-Opt-In lässt die anderen fünf Gäste anonym. Schlimmer noch: Wenn Sie versuchen, diesem zahlenden Gast eine E-Mail über eine andere Dienstleistung zu senden - wie beispielsweise eine Hotelübernachtung anstelle eines Restaurantbesuchs - verstoßen Sie gegen die strengen Bedingungen des Soft-Opt-In.
Um wiederholte Besuche zu fördern und den Umsatz pro Versand zu maximieren, benötigen Standorte eine Liste, die sich von selbst aus verifizierten First-Party-Daten mit ausdrücklicher Einwilligung aufbaut. Standard-E-Mail-Tools wie Mailchimp oder Klaviyo sind für den Versand von Kampagnen konzipiert, hängen jedoch davon ab, dass Sie die Liste bereitstellen. Purple Engage erfasst die ausdrückliche, mit einem Zeitstempel versehene Einwilligung zur Aktivierung direkt beim WiFi-Login und verwandelt anonyme Besucherströme in eine datenschutzkonforme, skalierbare Marketing-Datenbank. Um zu verstehen, wie die Datenerfassung von Anfang bis Ende funktioniert, lesen Sie unseren Leitfaden Guest WiFi email capture: how it works and what to expect.
Die Funktionsweise: PECR und die Grenzen des Soft-Opt-In
Gemäß Richtlinie 22 der PECR dürfen Sie keine unaufgeforderten Marketing-E-Mails an Einzelpersonen ohne ausdrückliche Einwilligung senden. Die einzige Ausnahme ist das Soft-Opt-In, das es Ihnen erlaubt, bestehende Kunden ohne ausdrückliche Einwilligung zu kontaktieren, wenn - und nur wenn - Sie vier strenge Bedingungen erfüllen:
- Sie haben die Kontaktdaten im Rahmen eines Verkaufs oder von Verkaufsverhandlungen erfasst.
- Das Marketing bezieht sich ausschließlich auf ähnliche Produkte oder Dienstleistungen.
- Sie haben bei der ersten Erfassung der Daten eine einfache Möglichkeit zum Abmelden (Opt-Out) bereitgestellt.
- Sie bieten in jeder nachfolgenden Nachricht eine klare Opt-Out-Möglichkeit an.
Für einen physischen Standort ist das Soft-Opt-in ein fragiles Fundament. Es beschränkt Sie nur auf ehemalige Käufer und schließt Besucher, Begleitpersonen und potenzielle Kunden aus. Die Regelung für "ähnliche Produkte" schränkt das Cross-Selling über verschiedene Arten von Standorten oder Marken in Ihrem Portfolio hinweg ein. Der Nachweis, dass Sie zum Zeitpunkt des Verkaufs ein Opt-out angeboten haben, ist oft schwierig, wenn Sie sich auf Kassensysteme oder Buchungsplattformen von Drittanbietern verlassen müssen. Das ICO hat bereits Unternehmen sanktioniert - darunter einen britischen Einzelhändler, der 2024 zu einer Geldstrafe von 150.000 £ verurteilt wurde -, weil sie Marketing-E-Mails an abgemeldete Kunden gesendet und dies mit einem Soft-Opt-in begründet hatten, das das Unternehmen tatsächlich nicht nachweisen konnte (ICO-Durchsetzungsregister, 2024).
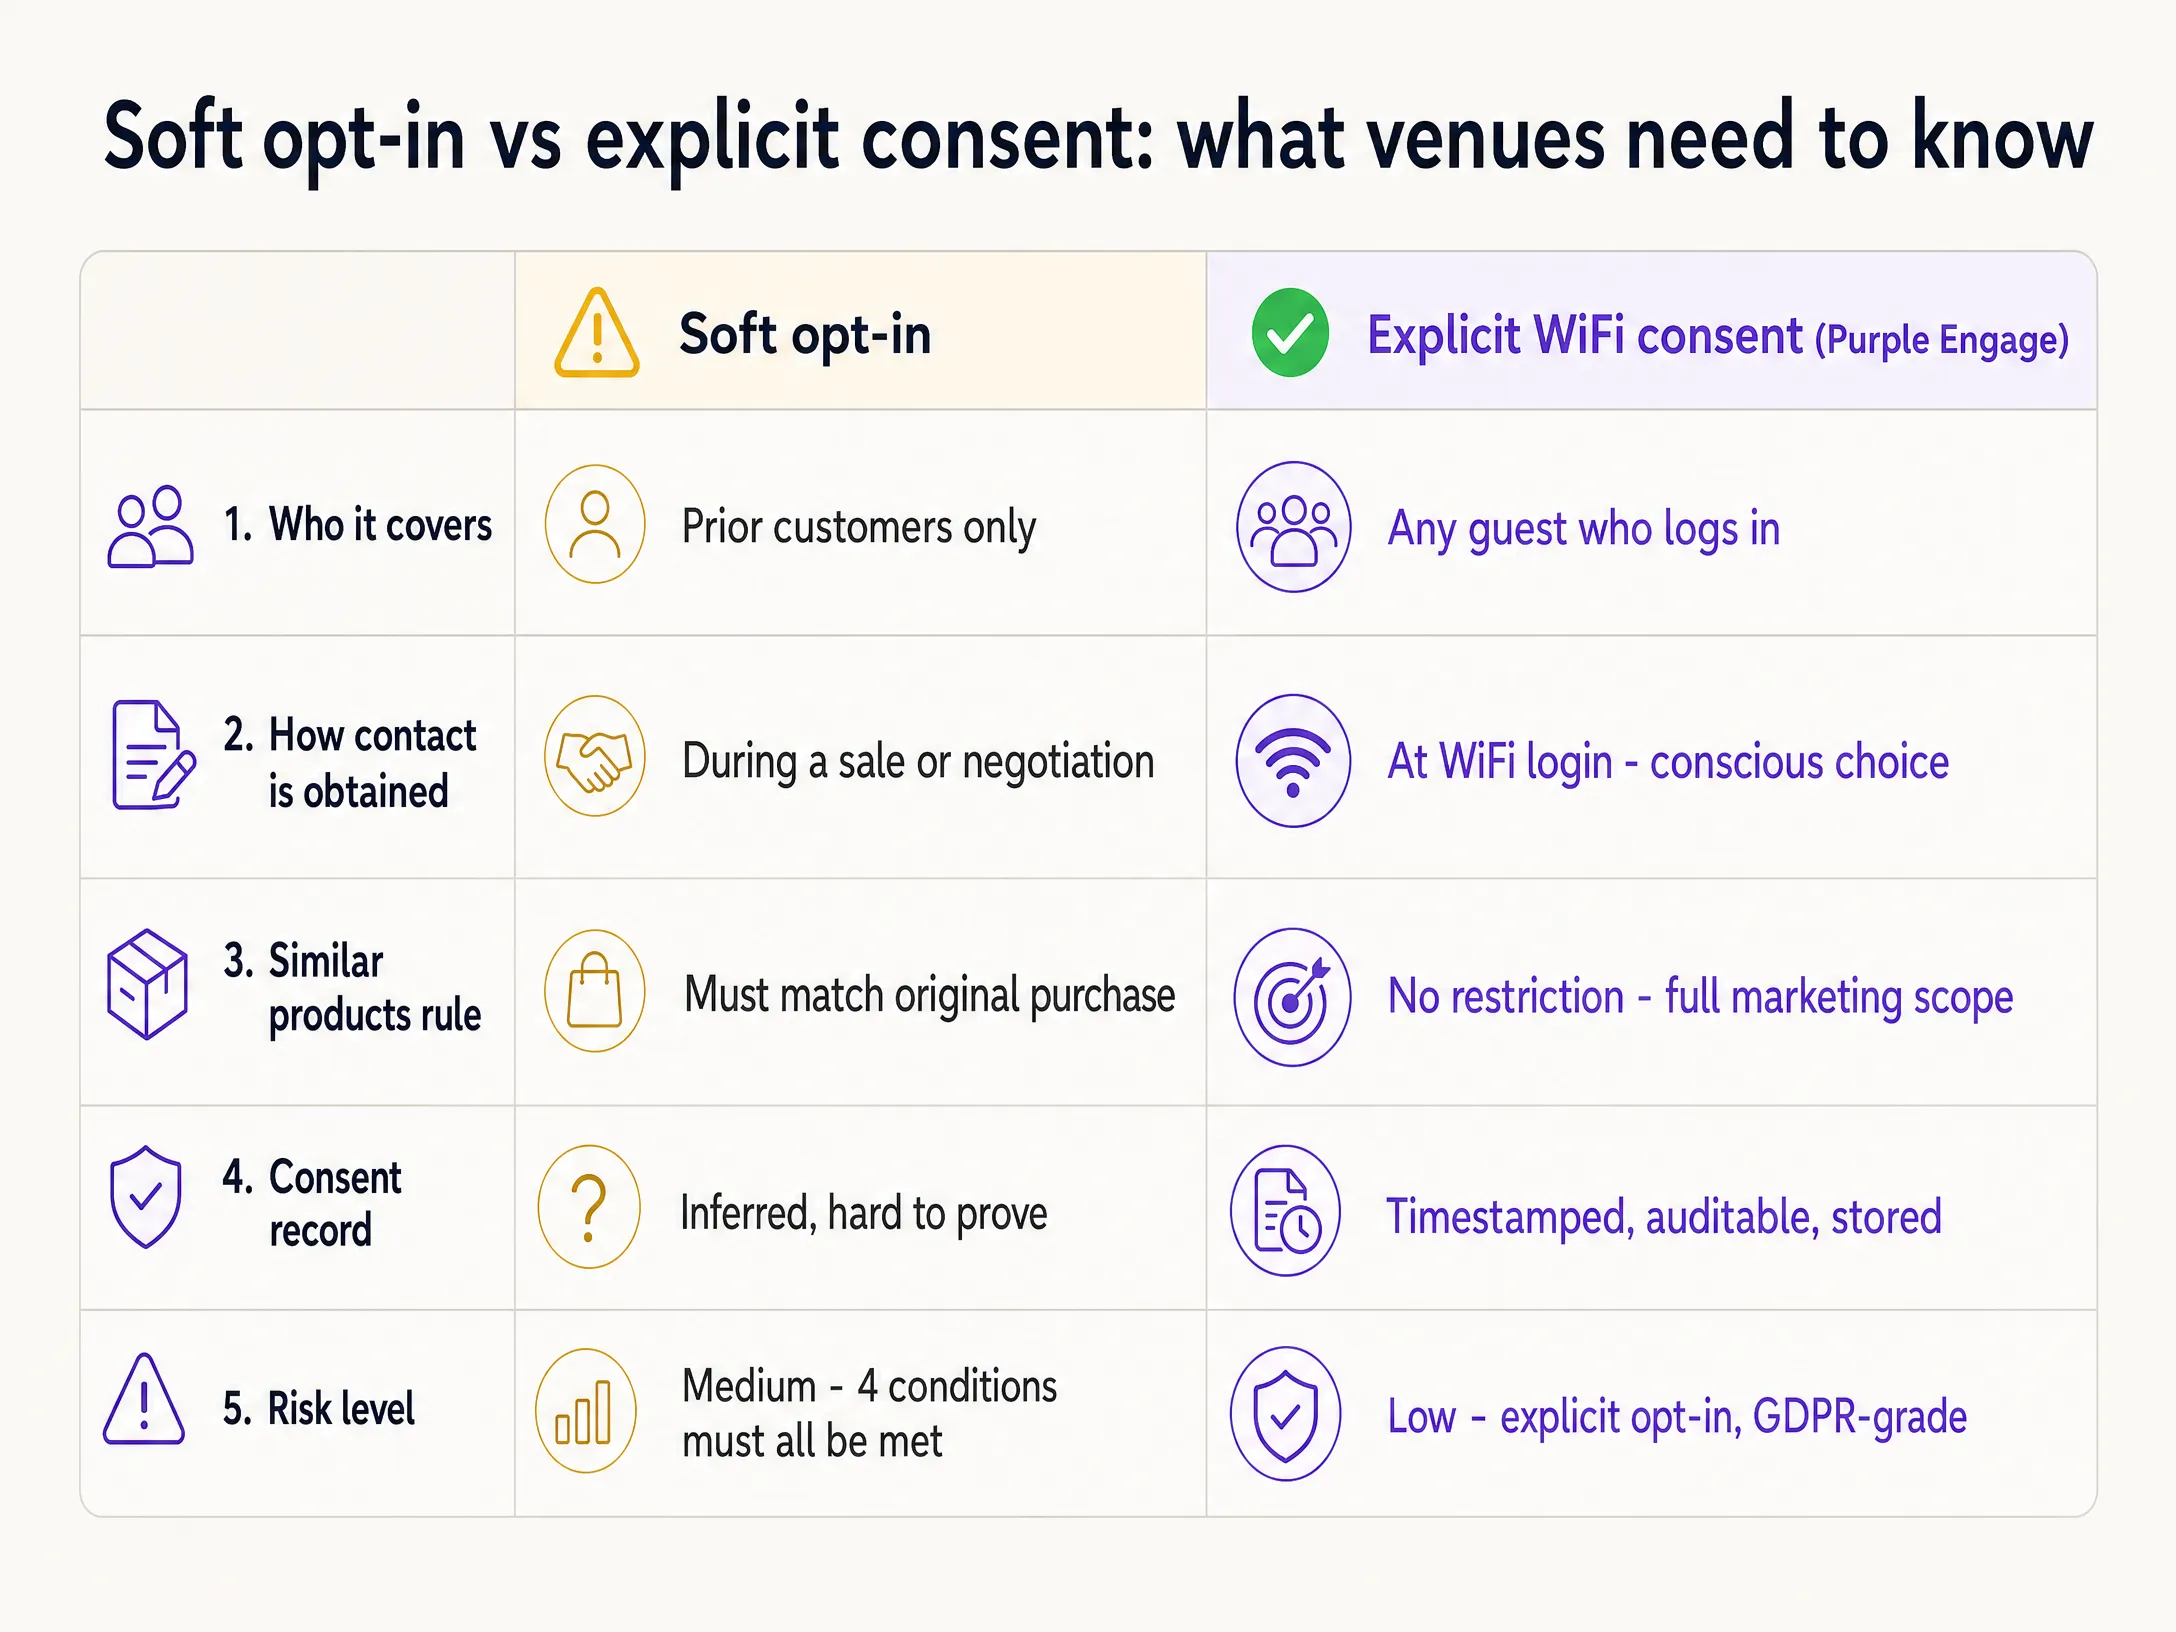
Eine ausdrückliche Einwilligung (Explicit Consent) ist die sicherere und profitablere Option. Gemäß Artikel 4 Absatz 11 der UK GDPR muss die Einwilligung freiwillig, für den bestimmten Fall, in informierter Weise und unmissverständlich abgegeben werden. Indem Sie sich die ausdrückliche Einwilligung sichern, eliminieren Sie die Einschränkungen des Soft-Opt-ins vollständig. Sie können Ihre gesamte Dienstleistungspalette an diejenigen vermarkten, die sich angemeldet haben, unabhängig davon, ob sie einen Kauf getätigt haben.
So setzen Sie dies mit Ihrem Gäste-WiFi um
Ihr Standort bietet bereits Guest WiFi an. Durch die Integration von Purple Engage können Sie ein Kostenzentrum in eine automatisierte Engine zum Listenaufbau verwandeln. Wenn sich ein Gast mit Ihrem Netzwerk verbindet, wird ihm ein Captive Portal angezeigt - die Webseite, die für die Interaktion mit dem Gast erforderlich ist, bevor er auf das öffentliche WiFi-Netzwerk zugreifen kann. Über dieses Portal müssen sie sich über ein Standardformular oder ein Social-Login authentifizieren.
Entscheidend ist, dass das Portal ein klares, nicht vorausgewähltes Kontrollkästchen für die Einwilligung in Marketingmitteilungen enthält. Dies darf nicht mit den WiFi-Nutzungsbedingungen gekoppelt sein - eine gekoppelte Einwilligung ist nach Artikel 7 der UK GDPR rechtswidrig. Der Gast trifft eine aktive, bewusste Entscheidung, Angebote zu erhalten.
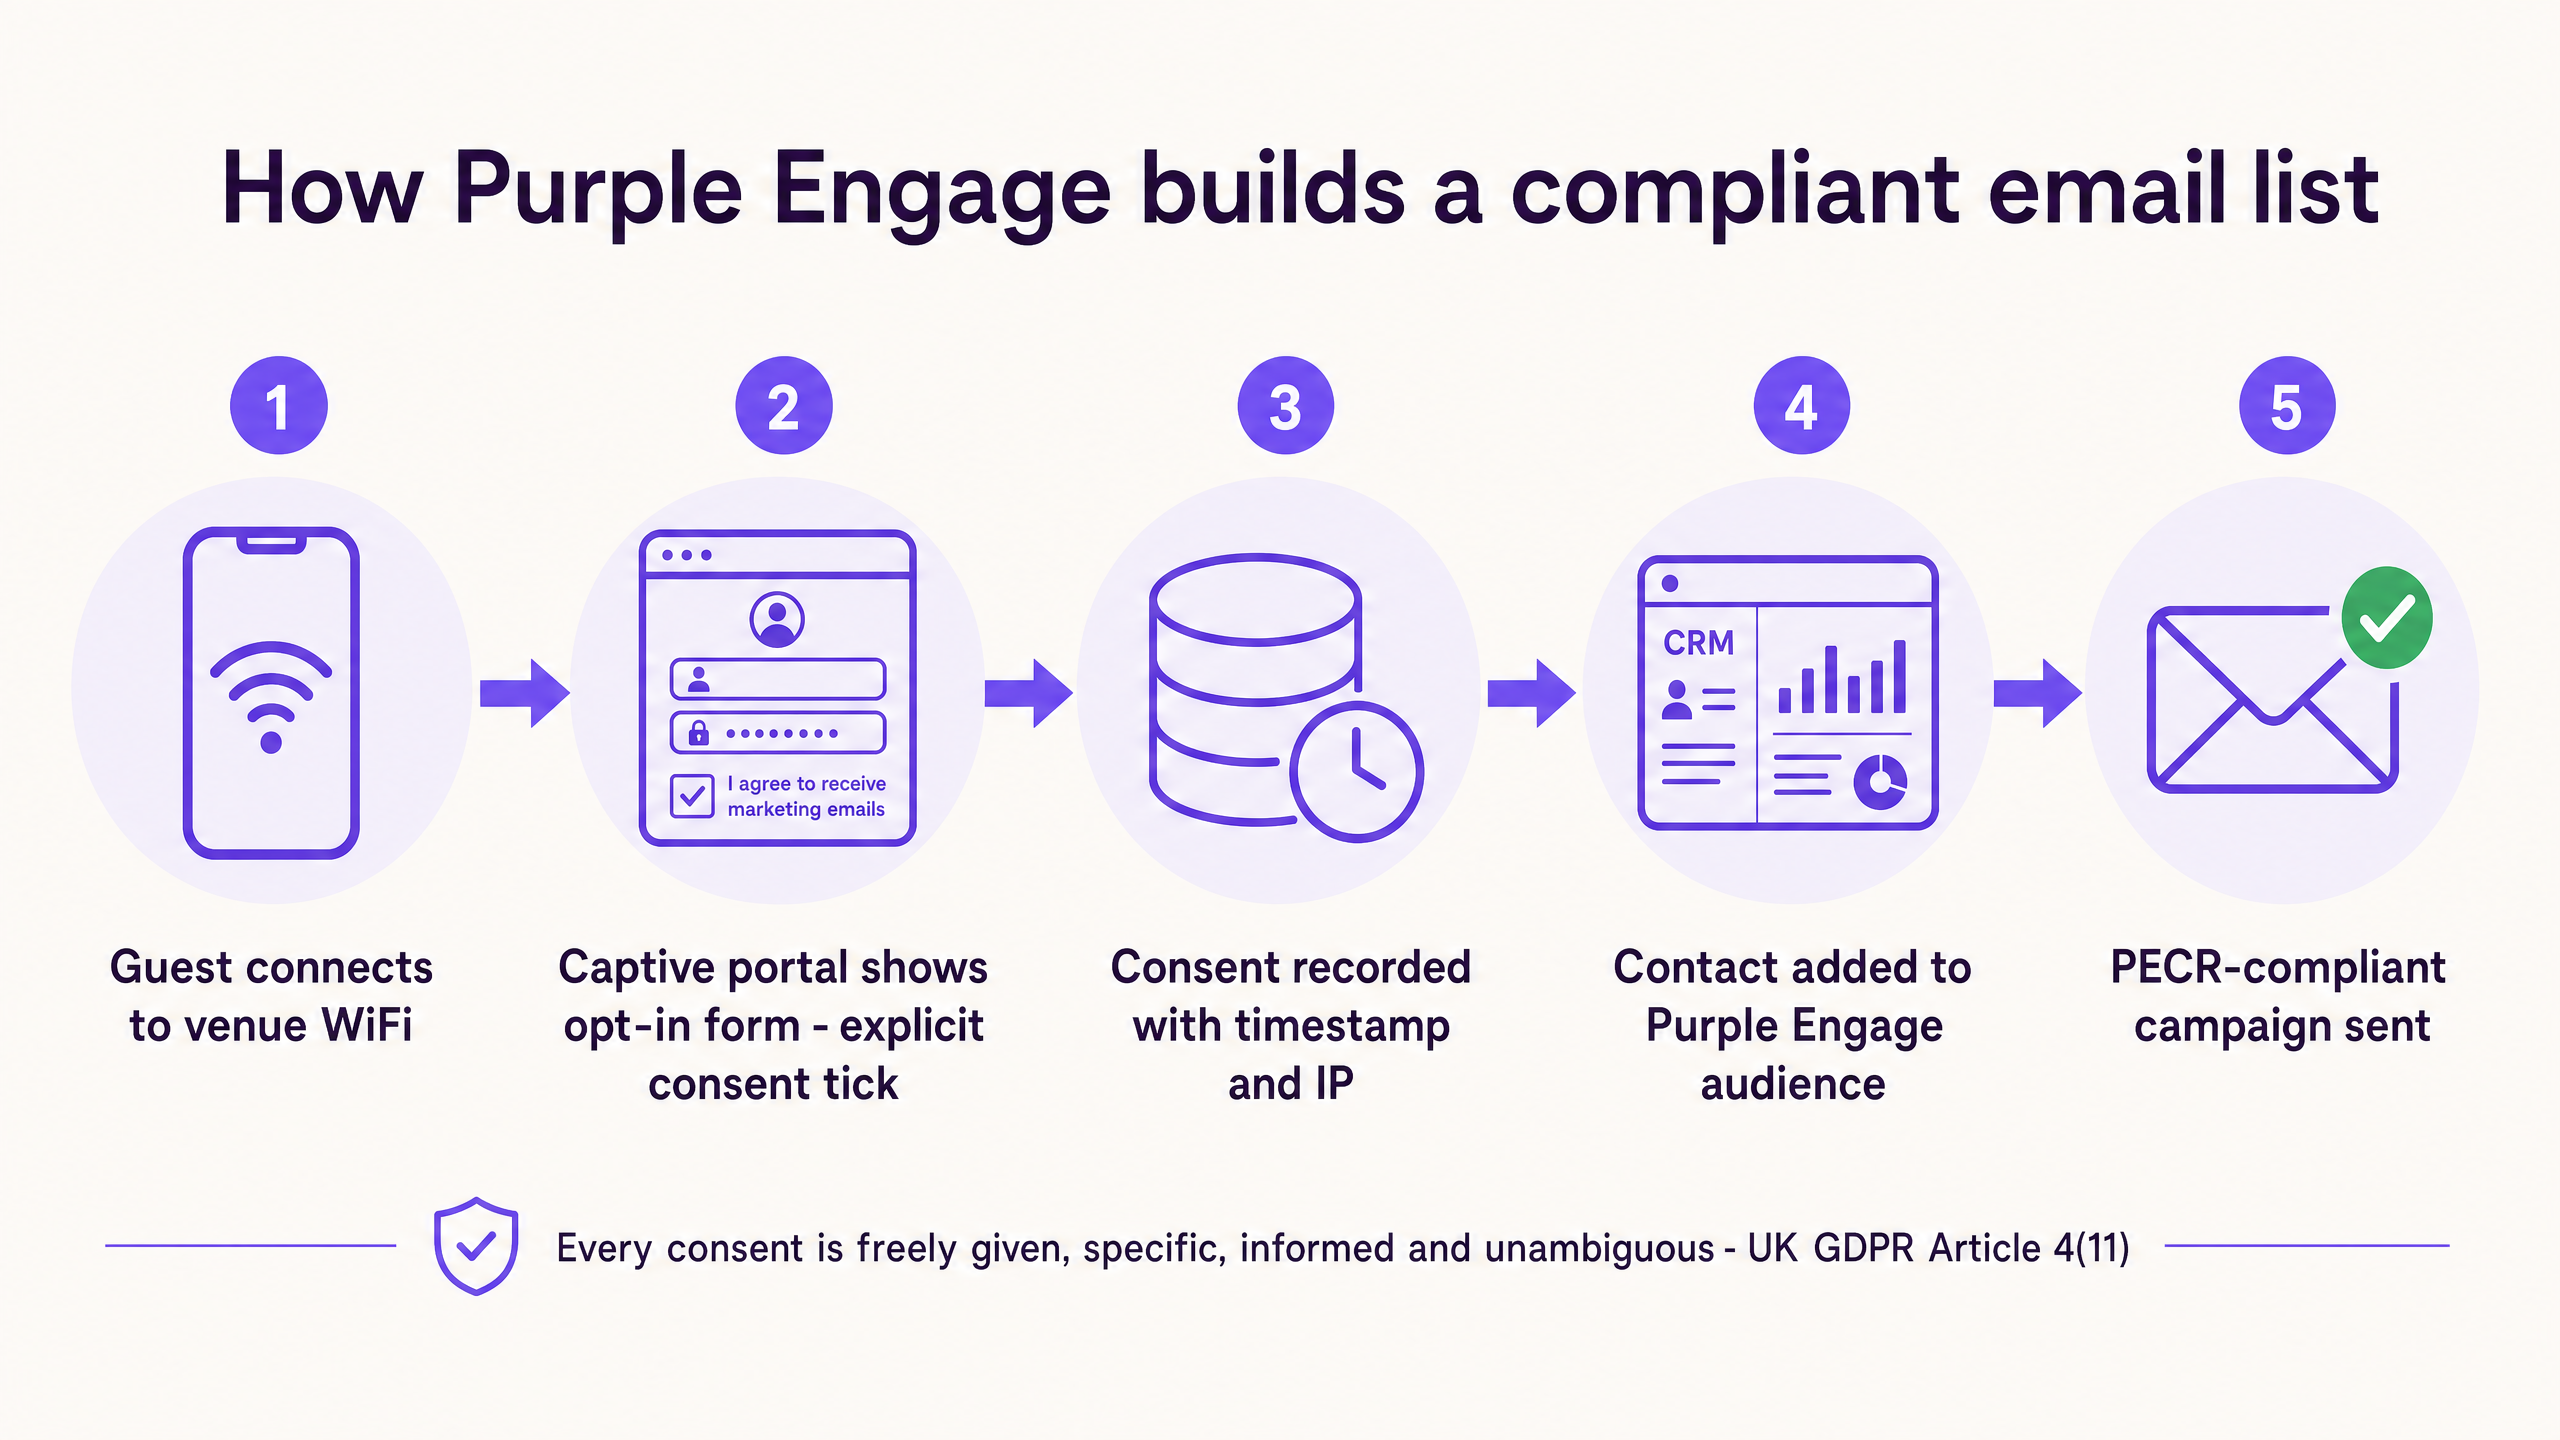
Wenn der Gast das Kontrollkästchen aktiviert, zeichnet Purple Engage den genauen Zeitstempel, die IP-Adresse und den spezifischen Wortlaut auf, dem er zugestimmt hat. Dadurch entsteht ein prüfbares Protokoll der Einwilligung, das den höchsten UK GDPR-Standards entspricht. Die Daten fließen direkt in Ihr Purple Engage CRM und segmentieren die Gäste nach Demografie, Besuchsaufkommen und Verweildauer. Purple ist an über 80.000 Live-Standorten im Einsatz und verzeichnete im Jahr 2024 rund 440 Millionen Logins (interne Purple-Daten, 2024), wodurch Ihnen eine bewährte, skalierbare Infrastruktur für diesen Ansatz zur Verfügung steht.
Was Sie senden sollten und wann
Sobald Sie eine datenschutzkonforme Liste auf Basis einer ausdrücklichen Einwilligung aufgebaut haben, können Sie zielgerichtete Kampagnen starten, die die Besucherzahlen erhöhen. Mit Purple Engage können Sie diese basierend auf dem realen Verhalten automatisieren, das über das WiFi-Netzwerk erfasst wird.
Willkommens-Kampagnen: Senden Sie 24 Stunden nach dem ersten Besuch eines Gastes eine automatisierte E-Mail. Bedanken Sie sich für den Besuch und bieten Sie einen kleinen Anreiz für die Rückkehr an - einen kostenlosen Kaffee oder 10% Rabatt auf den nächsten Besuch. Dies zielt auf das kritische Zeitfenster ab, in dem ein Erstbesucher entscheidet, ob er zum Stammkunden wird.
Kampagnen für inaktive Gäste: Nutzen Sie WiFi-Präsenzdaten, um Gäste zu identifizieren, die seit 30 Tagen nicht mehr zu Besuch waren. Lösen Sie automatisch eine „Wir vermissen Sie“-E-Mail mit einem verlockenden Angebot aus. Da Sie eine ausdrückliche Einwilligung haben, müssen Sie sich nicht auf ein veraltetes Soft-Opt-in von einem Kauf verlassen, der Monate zurückliegt.
Cross-Selling-Kampagnen: Wenn ein Gast Ihr Restaurant häufig besucht, senden Sie ihm eine E-Mail über Ihre bevorstehenden Ticket-Events oder Räumlichkeiten zur exklusiven Miete. Das Soft-Opt-in könnte dies als anderes Produkt einschränken, aber die ausdrückliche WiFi-Einwilligung gibt Ihnen die Freiheit, Ihre gesamte Location zu bewerben.
Messen, was funktioniert
Generische E-Mail-Metriken wie Öffnungsraten und Klickraten erzählen nur die halbe Wahrheit. Das wahre Maß für Location-Marketing ist, ob die E-Mail zu einem physischen Besuch geführt und Umsatz generiert hat.
Da Purple Engage das E-Mail-Profil mit der Präsenz des Geräts im Netzwerk verknüpft, können Sie die Offline-Attribution messen. Wenn Sie eine Kampagne an 10.000 angemeldete Gäste senden, erfasst Purple, wie viele dieser spezifischen Geräte innerhalb der nächsten sieben Tage in Ihre Location zurückkehren.
Konzentrieren Sie sich auf diese drei Kennzahlen:
| Kennzahl | Was sie Ihnen sagt |
|---|---|
| Opt-in-Rate beim WiFi-Login | Der Prozentsatz der Gäste, die das Kontrollkästchen für die Einwilligung aktiv aktivieren |
| Rückkehrrate | Der Prozentsatz der E-Mail-Empfänger, die physisch in die Location zurückkehren |
| Umsatz pro Sendung | Der geschätzte Umsatz, der durch zurückkehrende Gäste generiert wird |
Wo man anfängt
Um sich von den Risiken des Soft-Opt-ins zu lösen und eine datenschutzkonforme, leistungsstarke E-Mail-Liste aufzubauen, befolgen Sie diese Schritte in der Reihenfolge:
- Prüfen Sie Ihre aktuelle Liste. Identifizieren Sie, welche Kontakte auf dem Soft-Opt-in basieren und ob Sie alle vier PECR-Bedingungen für jeden einzelnen nachweisen können.
- Stellen Sie ein Captive Portal bereit. Richten Sie Purple Guest WiFi mit einer gebrandeten Anmeldeseite in Ihren Locations ein.
- Konfigurieren Sie die ausdrückliche Einwilligung. Stellen Sie sicher, dass das Kontrollkästchen für das Marketing-Opt-in standardmäßig deaktiviert ist und klar erklärt, was der Gast erhalten wird.
- Automatisieren Sie Willkommensnachrichten. Richten Sie eine Purple Engage-Automatisierung ein, um neuen Kontakten innerhalb von 24 Stunden eine E-Mail zu senden und diesen zweiten Besuch zu sichern.
- Verfolgen Sie Offline-Rückkehrer. Überwachen Sie das Dashboard, um zu sehen, wie viele E-Mails in physische Besuche umgewandelt werden.
Für eine detaillierte Anleitung zu den Erfassungsmethoden lesen Sie Guest WiFi email capture: how it works and what to expect.
Referenzen
[1] Information Commissioner's Office, "Electronic mail marketing," Guide to Privacy and Electronic Communications Regulations. https://ico.org.uk/for-organisations/direct-marketing-and-privacy-and-electronic-communications/guide-to-pecr/electronic-and-telephone-marketing/electronic-mail-marketing/
[2] Information Commissioner's Office, "How do we comply with the PECR electronic mail marketing rules?" Guidance on direct marketing using electronic mail. https://ico.org.uk/for-organisations/direct-marketing-and-privacy-and-electronic-communications/guidance-on-direct-marketing-using-electronic-mail/how-do-we-comply-with-the-pecr-electronic-mail-marketing-rules/
[3] GDPR Local, "PECR Compliance Explained: What Every Email Marketer Needs to Know," Mai 2025. https://gdprlocal.com/gdpr-newsletter-compliance/
[4] MailGraf, "UK GDPR Email Marketing: Compliance Guide (2026)," Mai 2026. https://mailgraf.com/blog/uk-gdpr-email-marketing-guide
[5] Interne Daten von Purple, 2024. Über 80.000 Live-Standorte, 440 Millionen Logins im Jahr 2024.