
PECR del Reino Unido y el soft opt-in: reglas de marketing por correo electrónico para establecimientos
Esta guía explica lo que exige la PECR del Reino Unido para el marketing por correo electrónico en establecimientos y por qué la excepción del soft opt-in es estructuralmente insuficiente para los establecimientos físicos.
Listen to this guide
Read the transcript
[0:00 - 1:00] Intro y por qué es importante Bienvenido. Hoy analizaremos el PECR del Reino Unido, el soft opt-in y cómo los establecimientos pueden crear listas de correo electrónico de forma segura. Si gestionas un restaurante, bar o espacio comercial, el tráfico peatonal es tu mayor activo. Pero convertir a un visitante único en un cliente recurrente significa que necesitas llegar a él después de que se vaya. El correo electrónico sigue siendo la mejor manera de hacerlo. El problema es el cumplimiento normativo. La Oficina del Comisionado de Información, o ICO, aplica normas estrictas en virtud de las Regulaciones de Privacidad y Comunicaciones Electrónicas, conocidas como PECR, y el UK GDPR. Hacerlo mal significa multas. Hacerlo bien significa una base de datos de clientes verificados que han dado su consentimiento. Analizaremos por qué depender del soft opt-in es riesgoso para los establecimientos y por qué el consentimiento explícito capturado al iniciar sesión en el WiFi es la vía más segura y rentable. [1:00 - 6:00] El enfoque: PECR y el soft opt-in frente al consentimiento explícito Comencemos con el soft opt-in. La Regulación 22(3) de PECR te permite enviar correos de marketing a clientes existentes sin consentimiento explícito, pero solo si cumples con cuatro condiciones estrictas. Primero, debes haber obtenido sus datos durante una venta o las negociaciones para una venta. Segundo, el marketing debe referirse a productos o servicios similares. Tercero, debes ofrecerles una forma sencilla de excluirse cuando recopiles sus datos. Cuarto, debes incluir una opción de exclusión en cada mensaje posterior. Para un minorista en línea, esto funciona bien. Para un establecimiento físico, es una pesadilla. Piensa en un pub concurrido. Un cliente entra, compra una cerveza y paga con tarjeta sin contacto. No obtienes su correo electrónico. Si reservan una mesa en línea, podrías obtener un correo, pero el soft opt-in solo cubre a esa persona específica que reservó, no a las otras cinco personas en la mesa. ¿Y qué pasa si quieres enviarles un correo sobre la apertura de un nuevo hotel, en lugar de solo comida? La regla de productos similares te limita. Aquí es donde el consentimiento explícito cambia el juego. En lugar de depender de una excepción estrecha solo para los clientes que pagan, capturas el consentimiento cuando los invitados se conectan a tu WiFi. Con Purple Engage, el Captive Portal solicita su correo electrónico y presenta una casilla de consentimiento clara y desmarcada. Este es un consentimiento libre, específico, informado e inequívoco según el Artículo 4(11) del UK GDPR. ¿Por qué es mejor? Primero, cubre a todos en el establecimiento, no solo a la persona que paga la cuenta. Capturas a todo el grupo. Segundo, elimina la restricción de productos similares. Con el consentimiento explícito, puedes promocionar toda tu gama de servicios. Tercero, Purple Engage registra la marca de tiempo exacta y la dirección IP del consentimiento. Si la ICO alguna vez solicita pruebas, tienes un registro auditable. Las herramientas de correo electrónico genéricas como Mailchimp envían la campaña, pero no crean la lista. La red de Purple crea la lista por ti, convirtiendo el tráfico peatonal anónimo en datos de primera mano elegidos conscientemente. [6:00 - 8:00] Pasos prácticos y errores comunes ¿Cómo se implementa esto en la práctica? Primero, no utilice casillas previamente marcadas. La ICO ha multado a empresas por esto. El invitado debe marcar la casilla activamente. Segundo, mantenga el consentimiento de marketing separado de los términos y condiciones de WiFi. El consentimiento agrupado no es válido. Tercero, asegúrese de que su política de privacidad esté vinculada directamente en la pantalla de inicio de sesión. Un error común es utilizar listas de terceros. El soft opt-in nunca se aplica a listas compradas. Debe obtener los datos directamente. Otro error es la confusión entre B2B y B2C. Aunque puede enviar correos electrónicos a direcciones corporativas bajo intereses legítimos, los empresarios individuales y los correos electrónicos de consumidores estándar como Gmail o Outlook requieren un consentimiento explícito o un soft opt-in válido. Para los establecimientos, la gran mayoría de su tráfico es B2C. Trate a todos bajo las reglas B2C más estrictas para estar seguro. [8:00 - 9:00] Preguntas y respuestas rápidas Respondamos a una pregunta rápida que solemos escuchar de los directores de CRM. ¿Podemos simplemente asumir el consentimiento si utilizan nuestro WiFi gratuito? No. El silencio o la inactividad no constituyen consentimiento. Proporcionar una dirección de correo electrónico para conectarse a internet es una transacción para el acceso a internet, no un acuerdo para recibir marketing. El opt-in de marketing debe ser una acción afirmativa y separada. Es por eso que el Captive Portal de Purple está diseñado para capturar ese consentimiento de marketing específico de manera clara, antes de que naveguen. [9:00 - 10:00] Resumen y próximos pasos Para resumir. El soft opt-in es una base frágil para el marketing de establecimientos. Se pierde la mayoría de su tráfico peatonal y restringe lo que puede decir. El consentimiento explícito capturado a través de WiFi para invitados es robusto, escalable y cumple con el estándar de GDPR. Construye una base de datos de origen verificada de forma automática. Sus próximos pasos: revise su lista de correo electrónico actual. ¿Sabe exactamente cómo y cuándo se registró cada persona? Si depende del soft opt-in, audite sus procesos con respecto a las cuatro condiciones de PECR. Para crear una lista que escale de forma segura, explore Purple Engage para convertir el WiFi de su establecimiento en su herramienta de creación de listas más potente. Gracias por escucharnos.
Por qué es importante para tu establecimiento
Para los establecimientos físicos, el flujo de visitantes es su activo principal. Un invitado que cruza la puerta solo genera ingresos para esa única visita. Para aumentar el valor de vida del cliente, debes comunicarte con ellos después de que se vayan y darles un motivo para volver. El marketing por correo electrónico sigue siendo el canal más eficaz para esto, pero en el Reino Unido está estrictamente regulado. La Oficina del Comisionado de Información (ICO) aplica el Reglamento de Privacidad y Comunicaciones Electrónicas de 2003 (PECR) junto con el UK GDPR. Enviar correos electrónicos de marketing sin un consentimiento válido o una excepción legal genera el riesgo de sufrir fuertes multas y daños a la reputación.
Muchos establecimientos intentan confiar en la regla del "soft opt-in" (suscripción tácita) para enviar correos electrónicos a clientes anteriores. Aunque esto funciona para el comercio electrónico, está estructuralmente defectuoso para la hospitalidad, el comercio minorista y los eventos. Si una mesa de seis personas cena en tu restaurante y una sola persona paga la cuenta, solo tienes la oportunidad de recopilar una dirección de correo electrónico. El soft opt-in deja a los otros cinco invitados de forma anónima. Peor aún, si intentas enviar un correo electrónico a ese invitado que pagó sobre un servicio diferente - como una estancia en un hotel en lugar de una cena - violarás las estrictas condiciones del soft opt-in.
Para impulsar las visitas recurrentes y maximizar los ingresos por envío, los establecimientos necesitan una lista que se construya sola a partir de datos de primera mano verificados y con opción de participación voluntaria. Las herramientas de correo electrónico estándar como Mailchimp o Klaviyo están diseñadas para enviar campañas, pero dependen de que tú proporciones la lista. Purple Engage recopila el consentimiento explícito de participación con marca de tiempo en el punto de inicio de sesión de WiFi, lo que convierte el flujo de visitantes anónimos en una base de datos de marketing escalable y en cumplimiento de la ley. Para comprender cómo funciona la captura de datos de principio a fin, consulta nuestra guía Guest WiFi email capture: how it works and what to expect.
La mecánica: PECR y las limitaciones del soft opt-in
Según el Reglamento 22 de PECR, no puedes enviar correos electrónicos de marketing no solicitados a personas sin un consentimiento específico. La única excepción es el soft opt-in, que te permite enviar correos electrónicos a clientes existentes sin consentimiento explícito si - y solo si - cumples con cuatro condiciones estrictas:
- Recopilaste sus datos de contacto en el transcurso de una venta o negociaciones para una venta.
- El marketing se refiere únicamente a productos o servicios similares.
- Proporcionaste una manera sencilla de excluirse cuando recopilaste sus datos por primera vez.
- Proporcionas una opción clara de exclusión en cada mensaje posterior.
Para un establecimiento físico, el soft opt-in es una base frágil. Lo limita únicamente a compradores anteriores, excluyendo a visitantes casuales, acompañantes y clientes potenciales. La regla de "productos similares" restringe la venta cruzada entre diferentes tipos de establecimientos o marcas dentro de su portafolio. Demostrar que ofreció una opción de exclusión en el punto de venta suele ser difícil cuando se depende de sistemas de punto de venta o plataformas de reserva de terceros. La ICO ha multado a empresas - incluyendo a un minorista del Reino Unido multado con £150,000 en 2024 - que enviaron correos electrónicos de marketing a clientes dados de baja y argumentaron una justificación de soft opt-in que la empresa no pudo demostrar en realidad (ICO Enforcement Register, 2024).
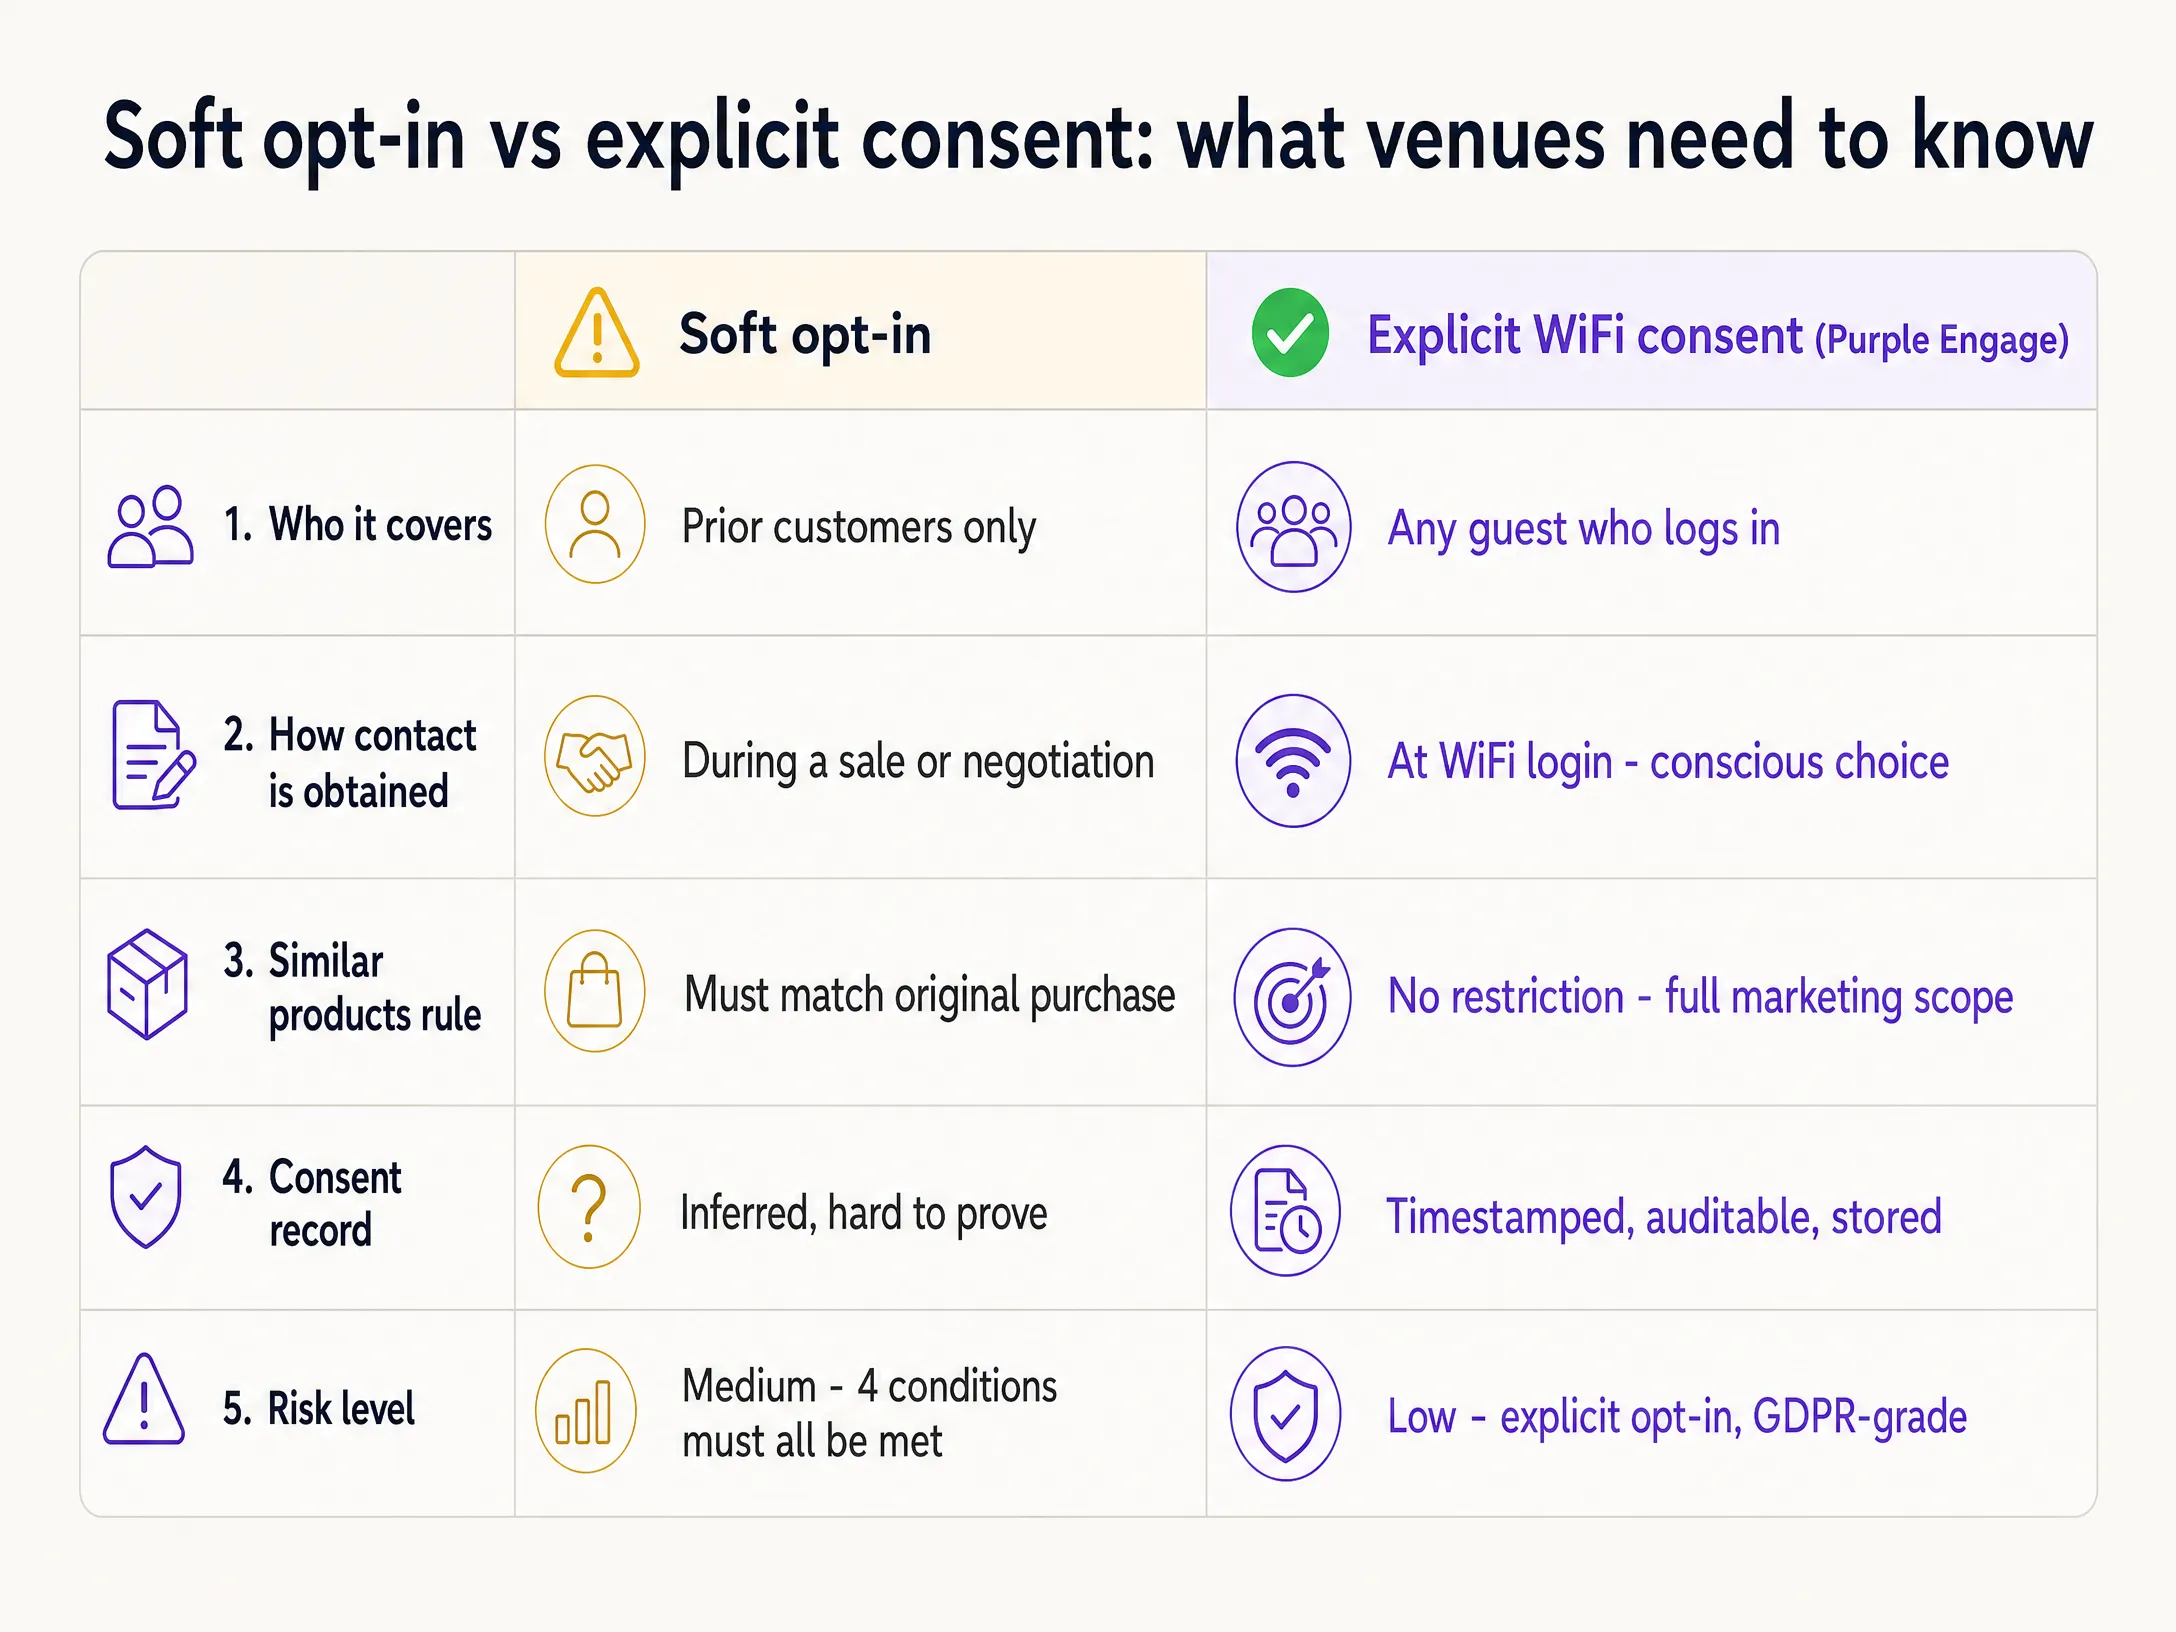
El consentimiento explícito es la opción más segura y rentable. De acuerdo con el Artículo 4(11) del UK GDPR, el consentimiento debe ser libre, específico, informado y una indicación inequívoca de los deseos del huésped. Al asegurar el consentimiento explícito, elimina por completo las limitaciones del soft opt-in. Puede promocionar su gama completa de servicios a quienes hayan optado por participar, independientemente de si han realizado una compra.
Cómo hacer esto con su WiFi para huéspedes
Su establecimiento ya ofrece WiFi para huéspedes. Al integrar Purple Engage, puede convertir un centro de costos en un motor automatizado de generación de listas. Cuando un huésped se conecta a su red, se le presenta un Captive Portal - la página web requerida para interactuar con el huésped antes de acceder a la red WiFi pública. Este portal requiere que se autentiquen utilizando un formulario estándar o inicio de sesión social.
De manera crucial, el portal presenta una casilla de opt-in clara y desmarcada para comunicaciones de marketing. Esto no está empaquetado con los términos y condiciones de WiFi - el consentimiento empaquetado es ilegal según el Artículo 7 del UK GDPR. El huésped toma una decisión activa y consciente para recibir ofertas.
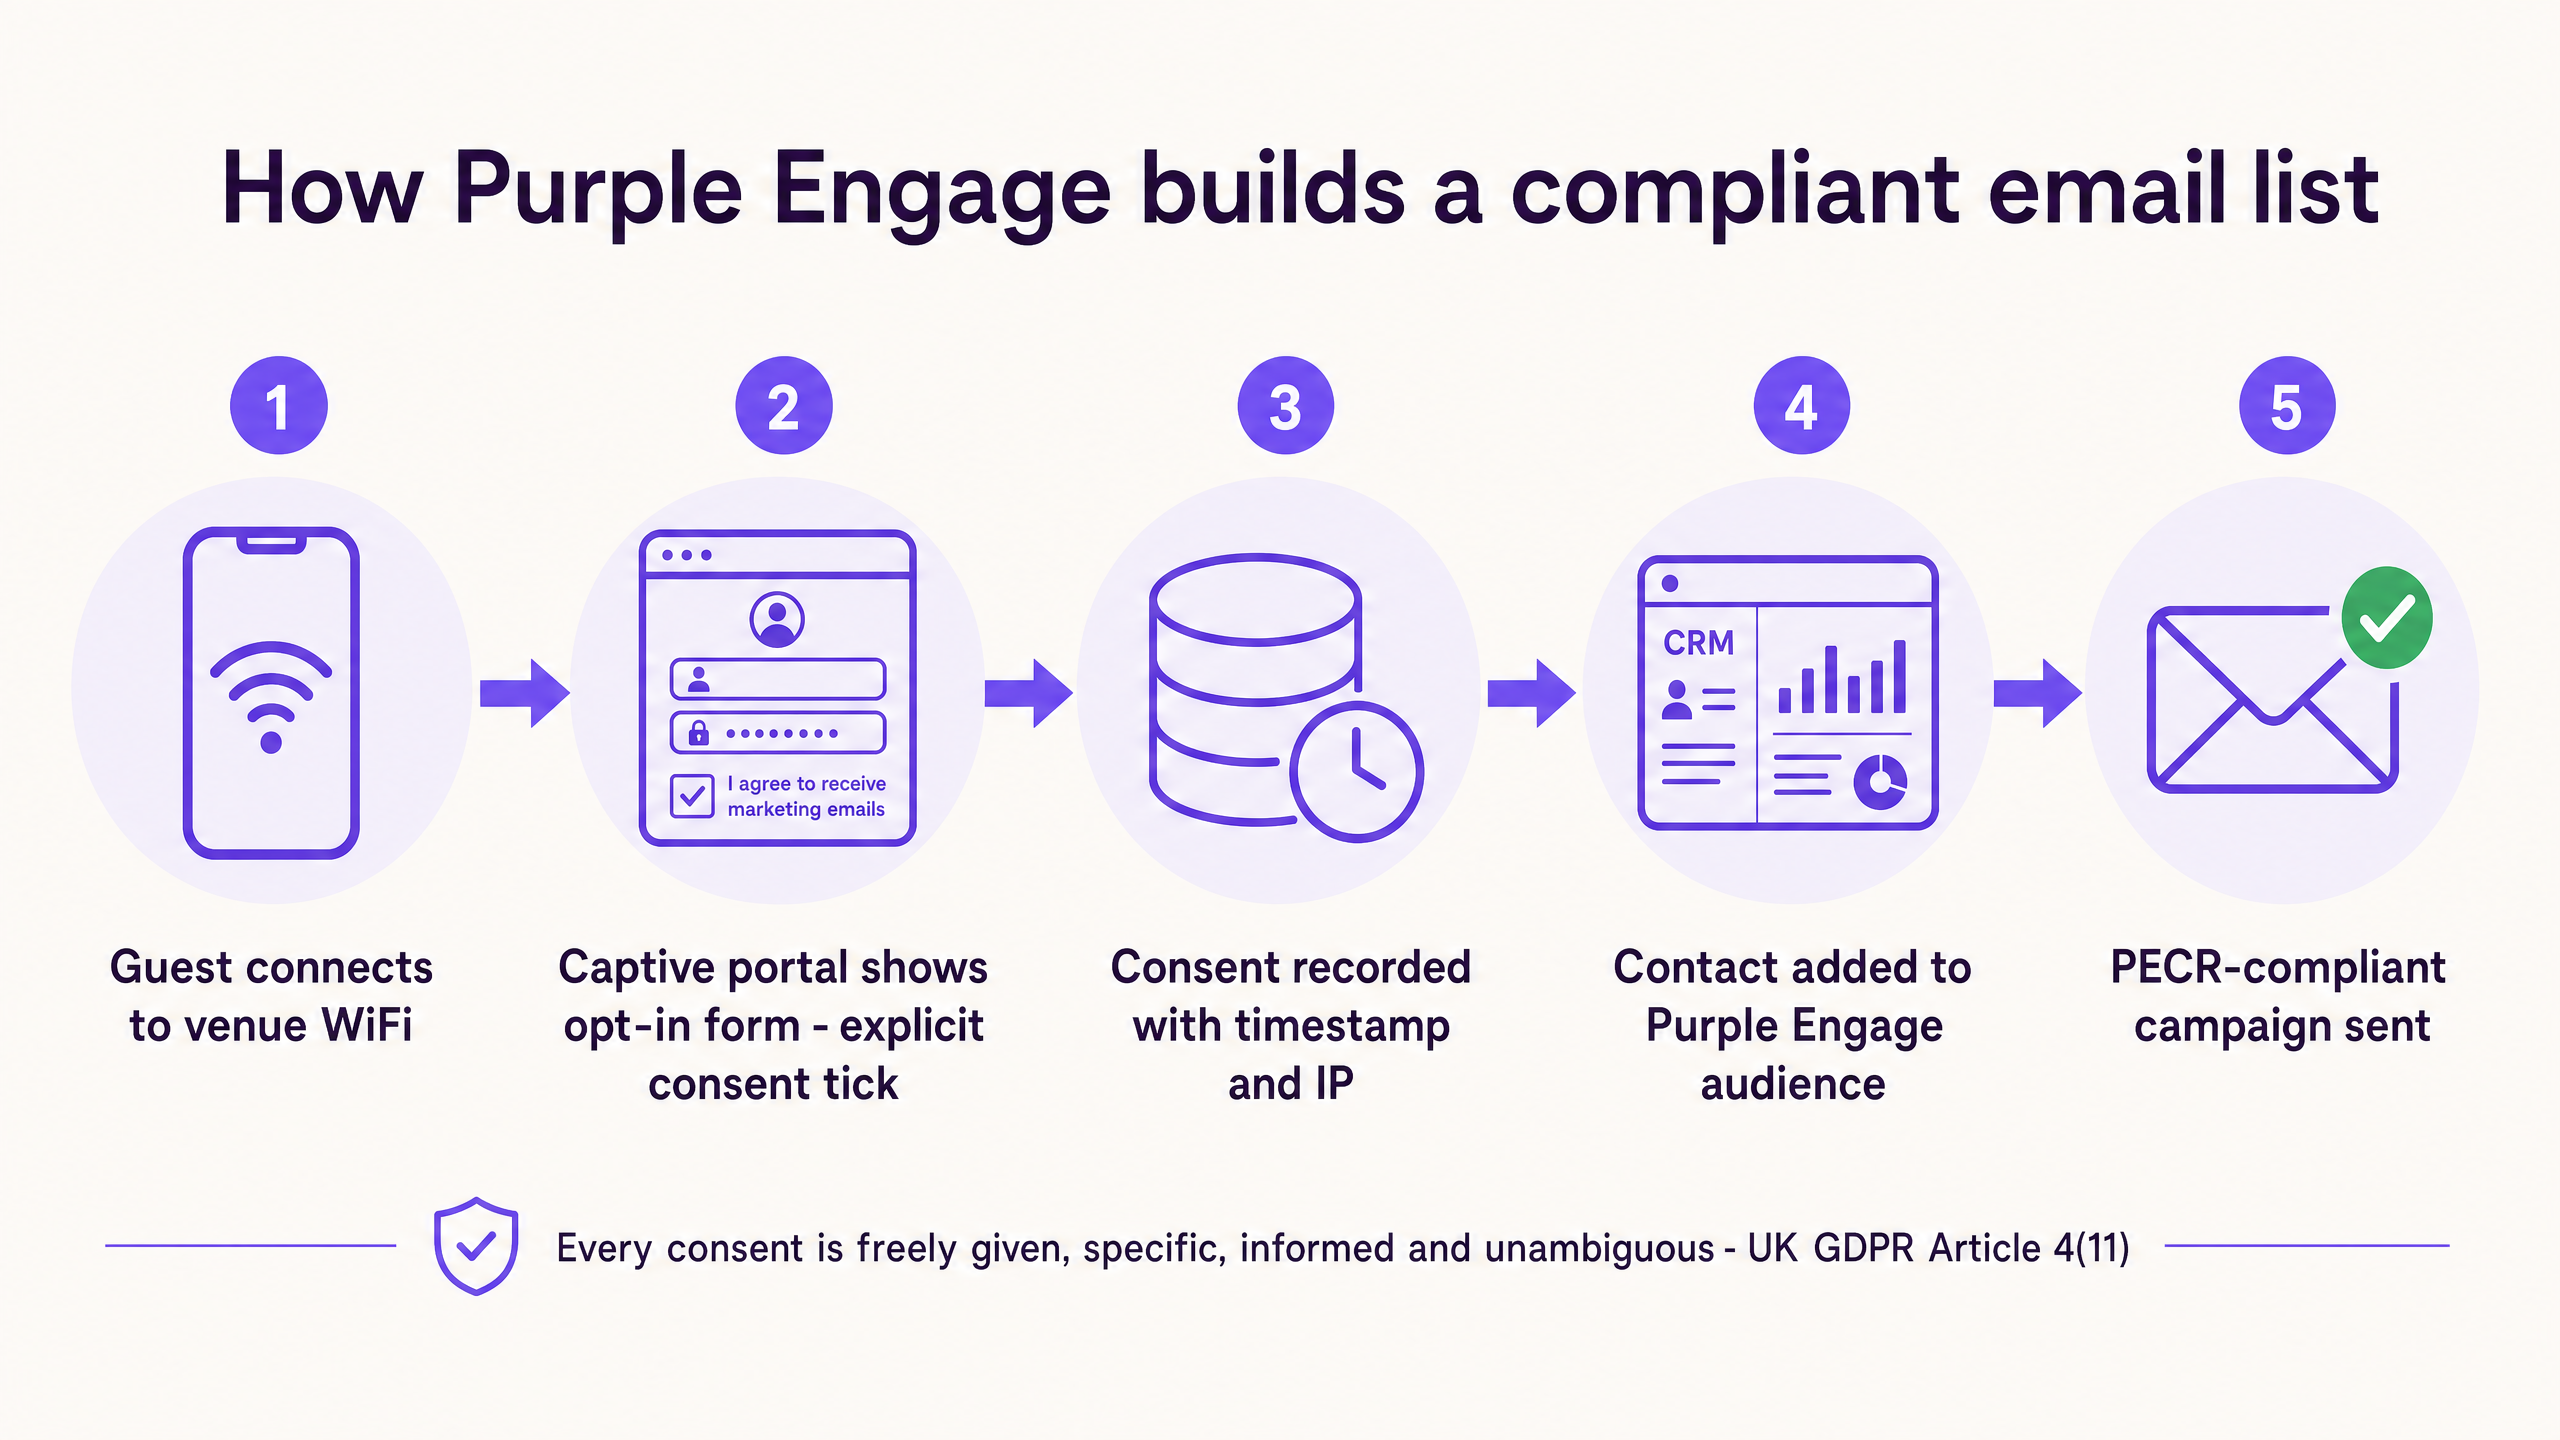
Cuando el huésped marca la casilla, Purple Engage registra la marca de tiempo exacta, la dirección IP y la redacción específica que aceptó. Esto crea un registro de consentimiento auditable que cumple con los estándares más altos del UK GDPR. Los datos fluyen directamente a su CRM de Purple Engage, segmentando a los huéspedes según su demografía, frecuencia de visitas y tiempo de permanencia. Purple opera en más de 80,000 establecimientos activos y registró 440 millones de inicios de sesión en 2024 (datos internos de Purple, 2024), brindándole una infraestructura probada y a gran escala para este enfoque.
Qué enviar y cuándo
Una vez que haya creado una lista de cumplimiento basada en el consentimiento explícito, puede ejecutar campañas dirigidas que impulsen las visitas. Purple Engage le permite automatizar estas campañas en función del comportamiento del mundo real capturado por la red WiFi.
Campañas de bienvenida: Envía un correo electrónico automatizado 24 horas después de la primera visita de un invitado. Agradéceles por venir y ofréceles un pequeño incentivo para que regresen - un café gratis o un 10% de descuento en su próxima visita. Esto se enfoca en el periodo crítico en el que un visitante primerizo decide si se convertirá en un cliente habitual.
Campañas para clientes ausentes: Utiliza los datos de presencia de WiFi para identificar a los invitados que no han visitado el lugar en 30 días. Activa automáticamente un correo electrónico de "te extrañamos" con una oferta atractiva. Al contar con un consentimiento explícito, no dependes de un soft opt-in obsoleto de una compra realizada hace meses.
Campañas de venta cruzada: Si un invitado visita tu restaurante con frecuencia, envíale un correo electrónico sobre tus próximos eventos con boleto o espacios para renta privada. El soft opt-in podría restringir esto al considerarlo como un producto diferente, pero el consentimiento explícito de WiFi te da la libertad de promocionar todo tu establecimiento.
Medir lo que funciona
Las métricas de correo electrónico genéricas, como las tasas de apertura y las tasas de clics, solo cuentan la mitad de la historia. La verdadera medida del marketing para establecimientos es si el correo electrónico impulsó una visita física y generó ingresos.
Debido a que Purple Engage vincula el perfil de correo electrónico con la presencia del dispositivo en la red, puedes medir la atribución fuera de línea. Cuando envías una campaña a 10,000 invitados que han otorgado su consentimiento, Purple realiza un seguimiento de cuántos de esos dispositivos específicos regresan a tu establecimiento dentro de los siguientes siete días.
Enfócate en estas tres métricas:
| Métrica | Lo que te indica |
|---|---|
| Tasa de opt-in en el inicio de sesión de WiFi | El porcentaje de invitados que marcan activamente la casilla de consentimiento |
| Tasa de visitas de retorno | El porcentaje de destinatarios de correo electrónico que regresan físicamente al establecimiento |
| Ingresos por envío | El gasto estimado generado por los invitados que regresan |
Por dónde empezar
Para alejarte de los riesgos del soft opt-in y crear una lista de correo electrónico que cumpla con las normativas y sea de alto rendimiento, sigue estos pasos en orden:
- Audita tu lista actual. Identifica qué contactos dependen del soft opt-in y si puedes demostrar las cuatro condiciones de la PECR para cada uno.
- Implementa un Captive Portal. Configura Purple Guest WiFi con una pantalla de inicio de sesión personalizada con tu marca en todos tus establecimientos.
- Configura el consentimiento explícito. Asegúrate de que la casilla de opt-in de marketing esté desmarcada por defecto y explique claramente lo que recibirá el invitado.
- Automatiza los mensajes de bienvenida. Configura una automatización de Purple Engage para enviar un correo electrónico a los nuevos opt-ins dentro de las 24 horas para asegurar esa segunda visita.
- Realiza un seguimiento de los retornos fuera de línea. Monitorea el panel para ver cuántos correos electrónicos se están convirtiendo en visitas físicas reales.
Para obtener una guía detallada de las mecánicas de captura, consulta Guest WiFi email capture: how it works and what to expect.
Referencias
[1] Information Commissioner's Office, "Electronic mail marketing," Guide to Privacy and Electronic Communications Regulations. https://ico.org.uk/for-organisations/direct-marketing-and-privacy-and-electronic-communications/guide-to-pecr/electronic-and-telephone-marketing/electronic-mail-marketing/
[2] Information Commissioner's Office, "How do we comply with the PECR electronic mail marketing rules?" Guidance on direct marketing using electronic mail. https://ico.org.uk/for-organisations/direct-marketing-and-privacy-and-electronic-communications/guidance-on-direct-marketing-using-electronic-mail/how-do-we-comply-with-the-pecr-electronic-mail-marketing-rules/
[3] GDPR Local, "PECR Compliance Explained: What Every Email Marketer Needs to Know," mayo de 2025. https://gdprlocal.com/gdpr-newsletter-compliance/
[4] MailGraf, "UK GDPR Email Marketing: Compliance Guide (2026)," mayo de 2026. https://mailgraf.com/blog/uk-gdpr-email-marketing-guide
[5] Datos internos de Purple, 2024. Más de 80,000 establecimientos activos, 440 millones de inicios de sesión en 2024.