
POS और EPOS को समझें: कार्य, अंतर और उपयोग
POS और EPOS की तुलना: प्रत्येक सिस्टम क्या करता है, यह किसी वेन्यू में कहाँ फिट बैठता है, और टिल सेल्स डेटा कैसे गेस्ट मार्केटिंग को सशक्त बना सकता है।
दो वेन्यू एक जैसे टिल सॉफ़्टवेयर चला सकते हैं, समान संख्या में कार्ड से भुगतान ले सकते हैं, और फिर भी उनके पास उपलब्ध उपयोग योग्य गेस्ट डेटा में भारी अंतर हो सकता है। एक आपको यह बता सकता है कि 45 दिन पहले किसने विज़िट किया था, उन्होंने क्या खर्च किया और क्या उन्होंने आपसे संपर्क प्राप्त करने का विकल्प चुना है। दूसरा आपको केवल आज की कमाई बता सकता है और कुछ नहीं। तो उन्हें क्या अलग करता है, एक POS या एक EPOS?
दोनों में से कोई भी लेबल इसका उत्तर नहीं देता है। वेंडर एक ही उत्पाद के लिए दोनों नामों का उपयोग करते हैं, और संक्षिप्त नाम किसी क्षमता के बजाय किसी कार्य का वर्णन करते हैं। जो चीज़ दोनों स्थानों को अलग करती है वह है स्वामित्व: कौन सा सिस्टम उत्पाद रिकॉर्ड, बिक्री, अतिथि पहचान और सहमति रखता है, और क्या किसी ने असहमति होने पर उनका समाधान करने के नियम लिखे हैं। इसे तय कर लें और लेबल का कोई महत्व नहीं रह जाएगा। इसे छोड़ दें और आप एक ऐसा EPOS खरीद लेंगे जो सदस्यता वाले कैश रजिस्टर की तरह व्यवहार करता है।
विषय सूची
- POS और EPOS पर एक नज़र
- EPOS आपके सुरक्षा दायरे (सिक्योरिटी स्कोप) को क्यों बढ़ाता है
- लेबल से परे मोबाइल और क्लाउड EPOS के ट्रेड-ऑफ
- प्रत्येक वेन्यू प्रकार के अनुसार सेटअप का मिलान
- ग्राहक रिकॉर्ड का स्वामी कौन है
- टिल बिक्री को वेन्यू मार्केटिंग संकेतों में बदलना
- मार्केटिंग कनेक्ट करने से पहले अपने डेटा पाथ की पुष्टि करें
POS और EPOS एक नज़र में
POS का अर्थ पॉइंट ऑफ सेल है: वह स्थान और वह क्षण, जहां बिक्री रिकॉर्ड की जाती है और उसका भुगतान किया जाता है। EPOS का अर्थ इलेक्ट्रॉनिक पॉइंट ऑफ सेल है, यही चेकआउट फ़ंक्शन एक नेटवर्क सिस्टम में विस्तारित होता है जिसमें उत्पाद कैटलॉग, स्टॉक स्तर, स्टाफ अनुमतियाँ, रिपोर्टिंग और इंटीग्रेशन भी शामिल होते हैं। एक POS काउंटर है; एक EPOS वह सब कुछ है जो उसके पीछे काम करता है।
मुख्य मानदंडों पर POS और EPOS की तुलना
| पहलू | POS | EPOS |
|---|---|---|
| मुख्य कार्य | बिक्री रिकॉर्ड करता है और भुगतान लेता है | बिक्री के साथ-साथ इन्वेंट्री, कैटलॉग, स्टाफ और रिपोर्टिंग का प्रबंधन करता है |
| सामान्य दायरा | एक टिल या टर्मिनल | एकाधिक टर्मिनल, साइट्स और बैक-ऑफिस टूल्स |
| कैप्चर किया गया डेटा | लेनदेन, तिथि, समय, वस्तुएं, कुल राशि | स्टॉक स्तर, कर्मचारियों की गतिविधियां और अनुमति होने पर ग्राहक संदर्भ जोड़ता है |
| एकीकरण (इंटीग्रेशन्स) | अक्सर भुगतानों तक सीमित | बुकिंग, अकाउंटिंग, लॉयल्टी और मार्केटिंग टूल्स को कनेक्ट करता है |
| PCI दायरा | भुगतान डिवाइस और उसका डेटा पाथ | ऐप्स, अनुमतियां, रिपोर्टिंग और एकीकरण सहित व्यापक वातावरण |
| विशिष्ट वेन्यू | एकल कैफ़े, कियोस्क या बाज़ार स्टॉल | रेस्तरां समूह, टेबल सेवा वाले बार, रिटेल श्रृंखलाएं और होटल |
अधिकांश वेंडर पेज उसी टेबल पर रुक जाते हैं और बात खत्म मान लेते हैं। पंक्तियों का महत्व केवल इसलिए है क्योंकि उनके नीचे कुछ और आधार छिपा है। IBM का पॉइंट ऑफ़ सेल का इतिहास इस महत्वपूर्ण मोड़ को 1973 में ले जाता है, जब कंपनी ने अपना 3660 सुपरमार्केट सिस्टम पेश किया था। इसमें उत्पादों की पहचान करने, कीमतें प्राप्त करने और बिक्री को इलेक्ट्रॉनिक रूप से रिकॉर्ड करने के लिए उभरते यूनिवर्सल प्रोडक्ट कोड और लेजर स्कैनर का उपयोग किया गया था। शुरुआती इंस्टॉलेशन में न्यू जर्सी में पैथमार्क और क्यूबेक में स्टीनबर्ग शामिल थे। यह मील का पत्थर तेज़ चेकआउट नहीं था। बल्कि यह था कि एक भुगतान एक रिकॉर्ड बन गया था।
उस रिकॉर्ड को मानकीकृत करने में एक और दशक लग गया। बारकोड के एक Digimarc इतिहास में उल्लेख किया गया है कि पहला रिटेल UPC स्कैन 26 जून 1974 को ट्रॉय, ओहायो के एक Marsh Supermarket में Wrigley's च्युइंग गम के 10-पैक पर हुआ था। 1976 तक केवल लगभग 50 स्टोर ही स्कैनिंग कर रहे थे, फिर भी 1980 तक लगभग 8,000 अमेरिकी स्टोर ऐसा कर रहे थे। इसका लाभ बड़े पैमाने पर विस्तार (स्केल) है: GS1 US ने बाद में रिपोर्ट किया कि बारकोड ने 1 अरब से अधिक उत्पादों की पहचान की और दुनिया भर में प्रतिदिन 10 अरब से अधिक बार स्कैन किए गए।
बारकोड किसी व्यक्ति की पहचान नहीं करता है। यह किसी उत्पाद की पहचान इस तरह करता है कि प्रत्येक सिस्टम इसे पढ़ सके, यही कारण है कि दो साइटें बिक्री रिकॉर्ड को समेकित (consolidate) करने में सक्षम होती हैं। मानवीय पहलू इससे अधिक कठिन हिस्सा है।
अंगूठे का नियम: यदि टिल को विभिन्न साइट्स पर स्टॉक, स्टाफ़ और अतिथि डेटा शेयर करना है, तो काउंटर पर रखे हार्डवेयर की तुलना में EPOS फ़ीचर्स कहीं अधिक मायने रखते हैं।
EPOS आपके सुरक्षा दायरे को क्यों बढ़ाता है
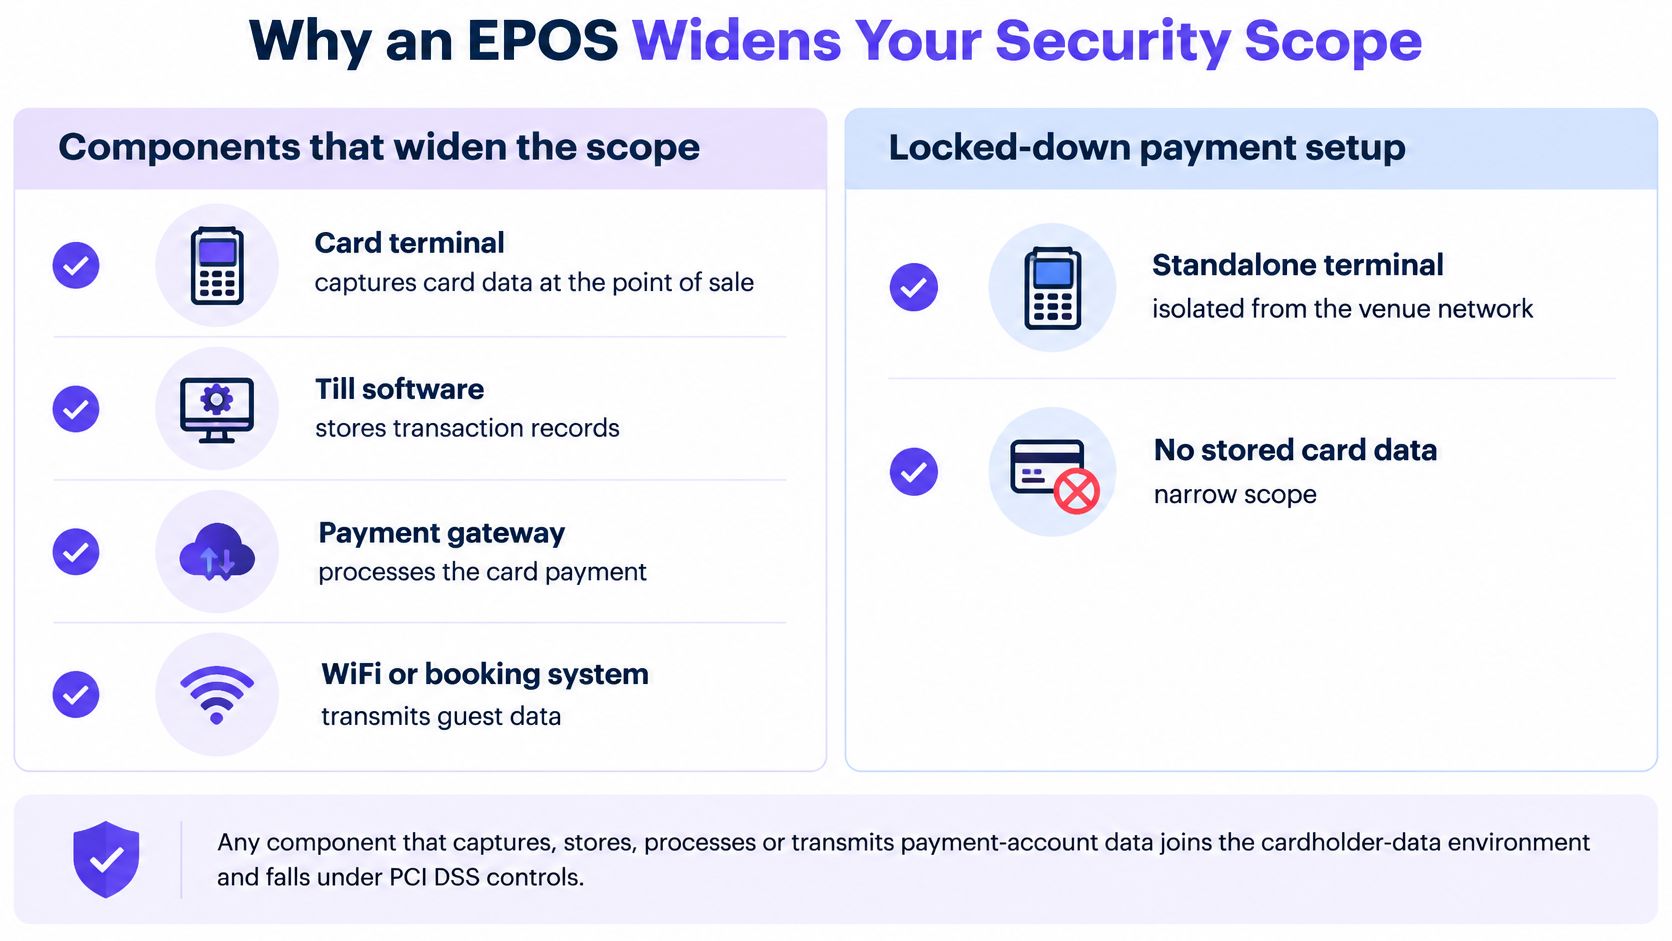
एक कार्ड टर्मिनल और एक EPOS एक ही भुगतान स्वीकार कर सकते हैं, लेकिन वे एक ही सुरक्षा सीमा के भीतर स्थित नहीं होते हैं। पॉइंट ऑफ़ सेल स्कोप पर PCI Security Standards Council का मार्गदर्शन इसके कारण को स्पष्ट करता है: कोई भी घटक जो भुगतान-खाता डेटा को कैप्चर, स्टोर, प्रोसेस या ट्रांसमिट करता है, वह मर्चेंट के कार्डधारक-डेटा वातावरण का हिस्सा बन जाता है और लागू PCI DSS नियंत्रणों के दायरे में आता है।
एक EPOS आमतौर पर इनमें से कई घटकों को एक साथ जोड़ता है। कैटलॉग प्रबंधन, इन्वेंट्री, कर्मचारी अनुमतियां, रिपोर्टिंग और इंटीग्रेशन सभी भुगतान डेटा को छूते हैं या सीधे इसके साथ मौजूद होते हैं, इसलिए एक EPOS परिनियोजन एक सुरक्षित (लॉक्ड-डाउन) टर्मिनल की तुलना में काफी व्यापक दायरा रखता है। वही मार्गदर्शन बताता है कि कई अनुप्रयोगों और कॉन्फ़िगरेशन विकल्पों वाले एक जटिल POS को एक सरल सुरक्षित टर्मिनल की तुलना में अधिक नियंत्रणों की आवश्यकता होती है।
नीचे दिया गया विज़ुअल दिखाता है कि एक सामान्य वेन्यू स्टैक के कौन से हिस्से भुगतान की सीमा (payment boundary) का दायरा बढ़ाते हैं।
इनमें से कोई भी EPOS खरीदने के ख़िलाफ़ तर्क नहीं है। यह कोटेशन स्वीकार करने से पहले डेटा पाथ को मैप करने के पक्ष में एक तर्क है।
व्यापक दायरे के लिए आवश्यक जांचें
प्रत्येक टर्मिनल और एप्लिकेशन की इन्वेंटरी बनाएं। बिक्री से जुड़े प्रत्येक टिल, टैबलेट, बैक-ऑफिस टूल और प्लगइन को नोट करें। आप ऐसे किसी भी डिवाइस को सुरक्षित नहीं रख सकते जिसे सूचीबद्ध करना कोई भूल गया हो।
वेंडर सपोर्ट और पैच स्थिति को Verify करें। पूछें कि कौन से ऑपरेटिंग सिस्टम संस्करण समर्थित हैं और अपडेट कैसे वितरित किए जाते हैं। जिस डिवाइस को फ़िक्स मिलना बंद हो गया है, वह आपके नेटवर्क पर रहने तक असुरक्षित बना रहता है।
डिफ़ॉल्ट क्रेडेंशियल्स बदलें। डिफ़ॉल्ट प्रशासनिक लॉगिन सार्वजनिक मैनुअल में प्रकाशित होते हैं। उन्हें इंस्टॉलेशन के समय ही बदलें और किसी शेयर्ड नोट्स ऐप की तुलना में किसी बेहतर सुरक्षित स्थान पर स्टोर करें।
स्टोर किए गए डेटा को सुरक्षित रखें, और इस बात पर विचार करें कि आप इसे क्यों रख रहे हैं। यदि किसी फ़ील्ड की आवश्यकता रिफ़ंड, विवादों या अकाउंटिंग के लिए नहीं है, तो उसे न रखें।
ट्रांसमिशन से पहले अकाउंट डेटा को एन्क्रिप्ट करें। एन्क्रिप्शन टिल, गेटवे और बैक ऑफिस के बीच डेटा के आवागमन को सुरक्षित रखता है, क्योंकि यहीं गलत तरीके से कॉन्फ़िगर किए गए इंटीग्रेशन लीक होते हैं।
रिमोट एक्सेस पर मल्टी-फैक्टर ऑथेंटिकेशन लागू करें। वेंडर सहायता सत्र और घर से काम करने वाले प्रबंधक वे दो मुख्य रास्ते हैं जिन्हें हमलावर सबसे पहले तलाशते हैं।
छेड़छाड़ या बदलाव के लिए डिवाइसों की जांच करें। बदला हुआ टर्मिनल या लगाया गया स्किमर पहली नज़र में सामान्य दिखता है, इसलिए अपनी इन्वेंट्री के साथ सीरियल नंबरों की जांच करें और सील देखें।
सबसे बड़ा भ्रम यह मान लेना है कि एक कम्प्लायंट पेमेंट टर्मिनल पूरे EPOS को भी कम्प्लायंट बना देता है। ऐसा नहीं है, और न ही यह मर्चेंट के मूल्यांकन संबंधी दायित्वों को समाप्त करता है। बार पर मौजूद डिवाइस से लेकर बैक ऑफ़िस तक और बिक्री रिकॉर्ड प्राप्त करने वाले प्रत्येक इंटीग्रेशन तक - पूरे पाथ का आकलन करें, क्योंकि यही वह पाथ है जिसका आप ऑडिट में बचाव कर सकते हैं।
मोबाइल और Cloud EPOS के नफ़े-नुकसान: सिर्फ़ नाम तक सीमित नहीं
आर्किटेक्चर से जुड़ा निर्णय यह तय करता है कि कौन सा कंपोनेंट काम करना बंद करता है, कौन अब भी पेमेंट ले सकता है, और जब सिस्टम अलग-अलग हों तो कौन सा रिकॉर्ड सही माना जाएगा। POS बनाम EPOS लेबल इस बात की तुलना में कम मायने रखता है कि प्रत्येक फ़ील्ड का स्वामित्व किसके पास है: उत्पाद, मूल्य, बिक्री, अतिथि की पहचान और सहमति।
EPOS आर्किटेक्चर और उनके नफ़े-नुकसान (trade-offs)
| सेटअप | ऑफ़लाइन व्यवहार | सुरक्षा फ़ोकस | सबसे उपयुक्त |
|---|---|---|---|
| ऑन-प्रिमाइसेस EPOS | आउटेज के दौरान प्रोसेसिंग स्थानीय रूप से जारी रहती है | स्थानीय नेटवर्क, भौतिक पहुँच और पैचिंग | अस्थिर इंटरनेट वाले और भारी लेनदेन वाले स्थान |
| क्लाउड EPOS | वेंडर के कैश्ड मोड द्वारा निर्धारित, इसलिए पुष्टि करें कि क्या कतारबद्ध होता है और कितने समय के लिए | वेंडर पहुँच, क्रेडेंशियल और एकीकरण अनुमतियाँ | केंद्रीकृत रिपोर्टिंग की आवश्यकता वाले बहु-साइट समूह |
| फ़ोन या टैबलेट पर मोबाइल EPOS | ऐप के ऑफ़लाइन मोड और इसकी कतारबद्ध-लेनदेन सीमा द्वारा निर्धारित | CPoC या MPoC के अंतर्गत सत्यापित भुगतान आर्किटेक्चर | पॉप-अप, टेबलसाइड सेवा और वितरित स्थल |
ऑन-प्रिमाइसेस सिस्टम की लोकप्रियता के पीछे एक ठोस कारण है। POS सॉफ्टवेयर बाज़ार का एक विश्लेषण दर्शाता है कि ऑन-प्रिमाइसेस POS उन व्यवसायों और स्थानों द्वारा अधिक पसंद किया जाता है जहाँ लेनदेन की मात्रा अधिक होती है या इंटरनेट अविश्वसनीय होता है, क्योंकि यह ऑफलाइन प्रोसेसिंग और निरंतरता का समर्थन करता है। साथ ही, यह 2025 के एक एंटरप्राइज सर्वेक्षण का हवाला देता है जिसमें हॉस्पिटैलिटी निर्णयकर्ताओं ने डेटा गोपनीयता और सुरक्षा को भुगतान प्रणालियों और POS समाधानों के लिए प्रमुख चुनौती बताया - जिसे क्रमशः 48% और 47% द्वारा उद्धृत किया गया था। यदि बारिश होने पर आपकी साइट की कनेक्टिविटी बार-बार बाधित होती है, तो ऑर्डर्स स्वीकार करते रहने वाला टिल पुराना नहीं, बल्कि व्यावहारिक माना जाएगा।
मोबाइल स्वीकृति के अपने नियम हैं। PCI Security Standards Council के प्रकाशित मानक COTS पर कॉन्टैक्टलेस पेमेंट्स का वर्णन करते हैं, जो एक व्यावसायिक ऑफ़-द-शेल्फ़ फ़ोन या टैबलेट को बिना किसी बाहरी रीडर के अपने मूल NFC के माध्यम से कॉन्टैक्टलेस भुगतान स्वीकार करने की सुविधा देता है, जबकि MPoC इस मॉडल को PIN प्रविष्टि से जुड़े परिदृश्यों तक विस्तारित करता है। यह पॉप-अप, टेबलसाइड सेवा और वितरित स्थानों से समर्पित हार्डवेयर की आवश्यकता को समाप्त करता है। यह इंजीनियरिंग को समाप्त नहीं करता है: विनिर्देशों में सुदृढ़ क्रिप्टोग्राफ़िक कार्यान्वयन, सत्यापित रैंडम-नंबर-जनरेशन एल्गोरिदम और लाइब्रेरीज़, तथा डिवाइस संसाधनों तक अत्यधिक प्रतिबंधित पहुँच की आवश्यकता होती है।
ऑफ़लाइन मोड को एक अतिरिक्त पावर केबल की तरह समझें। यह सेवा को जारी रखता है, लेकिन अनप्लग रहने के दौरान किए गए किसी भी काम का कनेक्शन वापस आने पर स्पष्ट रूप से मिलान किया जाना आवश्यक है।
हस्ताक्षर करने से पहले, लिखित रूप में पांच उत्तर प्राप्त करें:
- कौन से लेनदेन ऑफ़लाइन कतारबद्ध होते हैं, और टिल बंद होने से पहले उन्हें कब तक स्वीकार करता रहता है।
- डुप्लिकेट भुगतानों को कैसे रोका जाता है जब कोई कतारबद्ध प्राधिकरण आखिरकार प्रोसेसर तक पहुंचता है।
- कीमतों और मेनू को कैसे कैश किया जाता है, और जब कोई साइट डिस्कनेक्ट होती है तो उन्हें कौन बदल सकता है।
- पुनः कनेक्शन समाधान कैसे काम करता है, जिसमें यह भी शामिल है कि ऑफ़लाइन कीमत लाइव कीमत से भिन्न होने पर कौन सा रिकॉर्ड मान्य होता है।
- कौन से कार्य फ़ेल-क्लोज़ होते हैं, ताकि कनेक्टिविटी समस्या को ओपन टैब या अस्वीकृत छूट में न बदला जा सके।
एक वाक्य में यह समझौता: भुगतान, अतिथि और परिचालन डेटा को केंद्रीकृत करने से आपको दृश्यता मिलती है और साथ ही, यह किसी आउटेज, चोरी हुए क्रेडेंशियल या गलत कॉन्फ़िगर किए गए इंटीग्रेशन के प्रभाव को पहले की तुलना में कहीं अधिक व्यापक बना देता है।
ऑस्ट्रेलियाई वाइन खरीदने के लिए शीर्ष प्लेटफॉर्म्स में से चुनने वाले एक खरीदार को विस्तृत श्रृंखला और चेकआउट में आसानी दिखाई देती है। कनेक्शन टूटने पर ऑर्डर, भुगतान, गेस्ट और सहमति फ़ील्ड कहाँ रहेंगे, इसका निर्णय पर्दे के पीछे ऑपरेटर को ही लेना होता है, क्योंकि गेस्ट की स्क्रीन पर मिलने वाली सुविधा उसके पीछे स्वामित्व और समाधान (रिकॉन्सिलीएशन) पर निर्भर करती है।
प्रत्येक स्थल (venue) के प्रकार के अनुसार सेटअप का मिलान करना
एक काउंटर वाला कैफ़े और एक छत (टेरेस) वाला बार दोनों ही सिंगल-साइट व्यवसाय हैं, फिर भी उन्हें एक टिल से अलग-अलग चीज़ों की आवश्यकता होती है। आगे छह सेटअप दिए गए हैं, जिनमें से प्रत्येक में एक ऐसी जांच शामिल है जो अधिकांश समस्याओं को पकड़ लेती है। प्रत्येक जांच एक अलग परिस्थिति में वही अंतर्निहित प्रश्न पूछती है: रिकॉर्ड किस सिस्टम के पास है, और कुछ गलत होने पर क्या होता है।
एक काउंटर वाला एक स्वतंत्र कैफ़े। स्पष्ट दैनिक रिपोर्टिंग और सिंगल कार्ड टर्मिनल वाला एक POS इसके लिए पर्याप्त है। Verify करें कि दिन के अंत के कुल आंकड़े बिना किसी सपोर्ट टिकट के एक्सपोर्ट हो जाएं, क्योंकि यही वह एक्सपोर्ट है जिसे आप बैंक के साथ रीकंसाइल करते हैं।
टेबल सेवा वाला एक बार। टेबल पर ऑर्डर लेने वाले कर्मचारियों को एक ऐसे मोबाइल EPOS की आवश्यकता होती है जिसमें दस्तावेज़ीकृत ऑफ़लाइन मोड और सख्त स्टाफ़ अनुमतियाँ हों। Verify करें कि शिफ्ट समाप्त होने के बाद भी एक सर्वर अकाउंट क्या कर सकता है, क्योंकि साझा लॉगिन के कारण ही मुफ़्त (कॉम्प्ड) ड्रिंक्स पर किसी का ध्यान नहीं जाता है।
बारह साइट्स वाला एक रेस्टोरेंट ग्रुप। यह EPOS का क्षेत्र है: एक साझा कैटलॉग, केंद्रीय रिपोर्टिंग, एक ही स्थान से लागू किए गए मूल्य परिवर्तन। Verify करें कि मूल्य परिवर्तन एक ही रिपोर्टिंग अवधि के भीतर प्रत्येक साइट तक पहुंचे, अन्यथा आपकी मार्जिन तुलनाएं केवल एक भ्रम हैं।
किसी वेंडर से बातचीत करने से पहले एक संक्षिप्त वॉकथ्रू मददगार साबित होता है।
रेस्टोरेंट, बार और स्पा वाला एक होटल। आपको ऐसे EPOS की आवश्यकता है जो बुकिंग और रूम चार्ज को किसी एक अतिथि की पहचान से जोड़ता हो। Verify करें कि किसी कमरे में लगाया गया चार्ज उस अतिथि के इतिहास में केवल एक बार दिखे, न कि प्रत्येक आउटलेट के लिए अलग से।
गेस्ट WiFi प्रदान करने वाला एक शॉपिंग सेंटर। यहाँ टिल को ईमेल द्वारा सहमति-प्राप्त WiFi साइन-इन के साथ बिक्री का मिलान करना होता है। अपने पहले कैंपेन से पहले डुप्लिकेट नियम को Verify करें, क्योंकि एक खरीदार के पास दो ईमेल पते होना एक सामान्य बात है।
एक पॉप-अप। मोबाइल पेमेंट्स आपके ले जाने वाले उपकरणों और आवश्यक केबलिंग को कम करते हैं। Verify करें कि पेमेंट ऐप केवल कार्ड रीडर से जुड़ा कोई उपभोक्ता ऐप न होकर, CPoC या MPoC के अंतर्गत एक मान्य आर्किटेक्चर हो।
टिल के स्तर पर एकीकरण वास्तविक है। RestaurantData की POS इंस्टॉलेशन की 2025 की गणना ने Aloha/NCR को 65,079 रेस्तरां स्थानों पर रखा, जो इसके द्वारा सर्वेक्षण किए गए स्थानों का 22.68% था। उस पैमाने पर एकाग्रता का खरीदार के लिए एक व्यावहारिक लाभ होता है: व्यापक रूप से स्थापित सिस्टम आमतौर पर प्रशिक्षित कर्मचारियों और संगत हार्डवेयर के एक बड़े पूल के साथ आते हैं, जो मुख्य शुल्क के साथ तौलने लायक है।
जहां लेबल मददगार साबित होना बंद हो जाता है
इन छह सेटअपों को दोबारा पढ़ें और पैटर्न अपने आप स्पष्ट हो जाएगा। प्रत्येक परिदृश्य दो निर्णयों पर आधारित होता है: कौन सा सिस्टम प्रत्येक रिकॉर्ड रखता है, और इसके उपयोग को कौन मंज़ूरी देता है। इनमें से कोई भी निर्णय फ़ीचर तुलना पृष्ठ पर दिखाई नहीं देता है, और न ही यह इस बात पर निर्भर करता है कि वेंडर के ब्रोशर में POS लिखा है या EPOS।
लेबल इस बात से कम मायने रखता है कि किस सिस्टम के पास ग्राहक रिकॉर्ड का स्वामित्व है और इसके उपयोग को कौन मंज़ूरी देता है।
ग्राहक रिकॉर्ड का स्वामी कौन है
जब टिल डेटा मार्केटिंग के करीब पहुंचता है, तो लगभग सारा जोखिम चार फ़ील्ड्स में होता है। अनुबंध पर हस्ताक्षर करने से पहले, इनमें से प्रत्येक के लिए लिखित रूप में एक सिंगल सिस्टम ऑफ़ रिकॉर्ड तय करें।
- उत्पाद, मूल्य और स्टॉक। EPOS कैटलॉग इनके लिए मुख्य स्रोत है। कहीं और मेनू या मूल्य बदलें, और एक साइट पुराने आँकड़े पर बिक्री करेगी जबकि आपकी मार्जिन रिपोर्ट आपके बैंक के साथ मेल नहीं खाएगी।
- स्वयं लेनदेन। बिक्री का स्वामित्व टिल के पास होता है: तिथि, समय, स्थान, आइटम, छूट, रिफ़ंड और कुल राशि। मार्केटिंग टूल्स उस रिकॉर्ड को केवल पढ़ते हैं; वे इसे संशोधित नहीं करते।
- अतिथि पहचान। अतिथि ने अपनी पहचान बताने के लिए सबसे पहले जिस भी सिस्टम का उपयोग किया था - आमतौर पर एक WiFi साइन-इन, बुकिंग या होटल स्टे - वही पहचान का मुख्य स्रोत होता है। मिलान ईमेल पर काम करता है, जिसमें एक ही व्यक्ति से संबंधित दो पतों के लिए एक लिखित नियम होता है।
- सहमति। कुछ भी भेजने की अनुमति सहमति रिकॉर्ड पर निर्भर करती है, और किसी भी अन्य सिस्टम से किया गया कोई भी आयात ऑप्ट-आउट को ओवरराइड नहीं कर सकता है।
एक अतिथि, तीन रिकॉर्ड
मान लीजिए कि कोई गेस्ट बार में कार्ड से भुगतान करता है, उसी ईमेल पते से वेन्यू WiFi में साइन इन करता है, और दो सप्ताह बाद चार लोगों के लिए टेबल बुक करता है। अब तीन सिस्टम एक ही व्यक्ति का एक अंश रखते हैं। टिल के पास खर्च का विवरण है, WiFi प्लेटफॉर्म के पास साइन-इन है, बुकिंग टूल के पास रिज़र्वेशन है, और मर्ज किए गए प्रोफ़ाइल को यह दिखाना होगा कि जहाँ नाम, फ़ोन नंबर या मार्केटिंग वरीयता के बारे में तीनों असहमत हैं, वहाँ कौन सा रिकॉर्ड मान्य माना गया।
डुप्लिकेट होना एक सामान्य बात है, कोई अपवाद नहीं। जब तक कोई नियम तय न करे, तब तक ऑफिस और पर्सनल एड्रेस का इस्तेमाल करने वाला खरीदार दो अलग-अलग गेस्ट जैसा दिखता है। किसी वेन्यू के सिस्टम्स में पहचान समाधान (आइडेंटिटी रिज़ॉल्यूशन) का काम ठीक यही तय करना है: यह निर्णय लेना कि मर्ज के बाद कौन से एट्रिब्यूट सुरक्षित रहेंगे और किन्हें इतिहास के रूप में रखा जाएगा।
पहले ओनरशिप मैप तैयार करें, फिर प्लेटफ़ॉर्म चुनें। एक इंटीग्रेशन लिस्ट आपको यह बताती है कि क्या कनेक्ट किया जा सकता है। यह इस बारे में कुछ नहीं बताती कि किसी विवाद या टकराव में कौन सा डेटा प्राथमिकता पाएगा, और यही वह सवाल है जो आपका पहला गलत मिलान वाला कैंपेन खड़ा करेगा।
टिल सेल्स को वेन्यू मार्केटिंग सिग्नल्स में बदलना
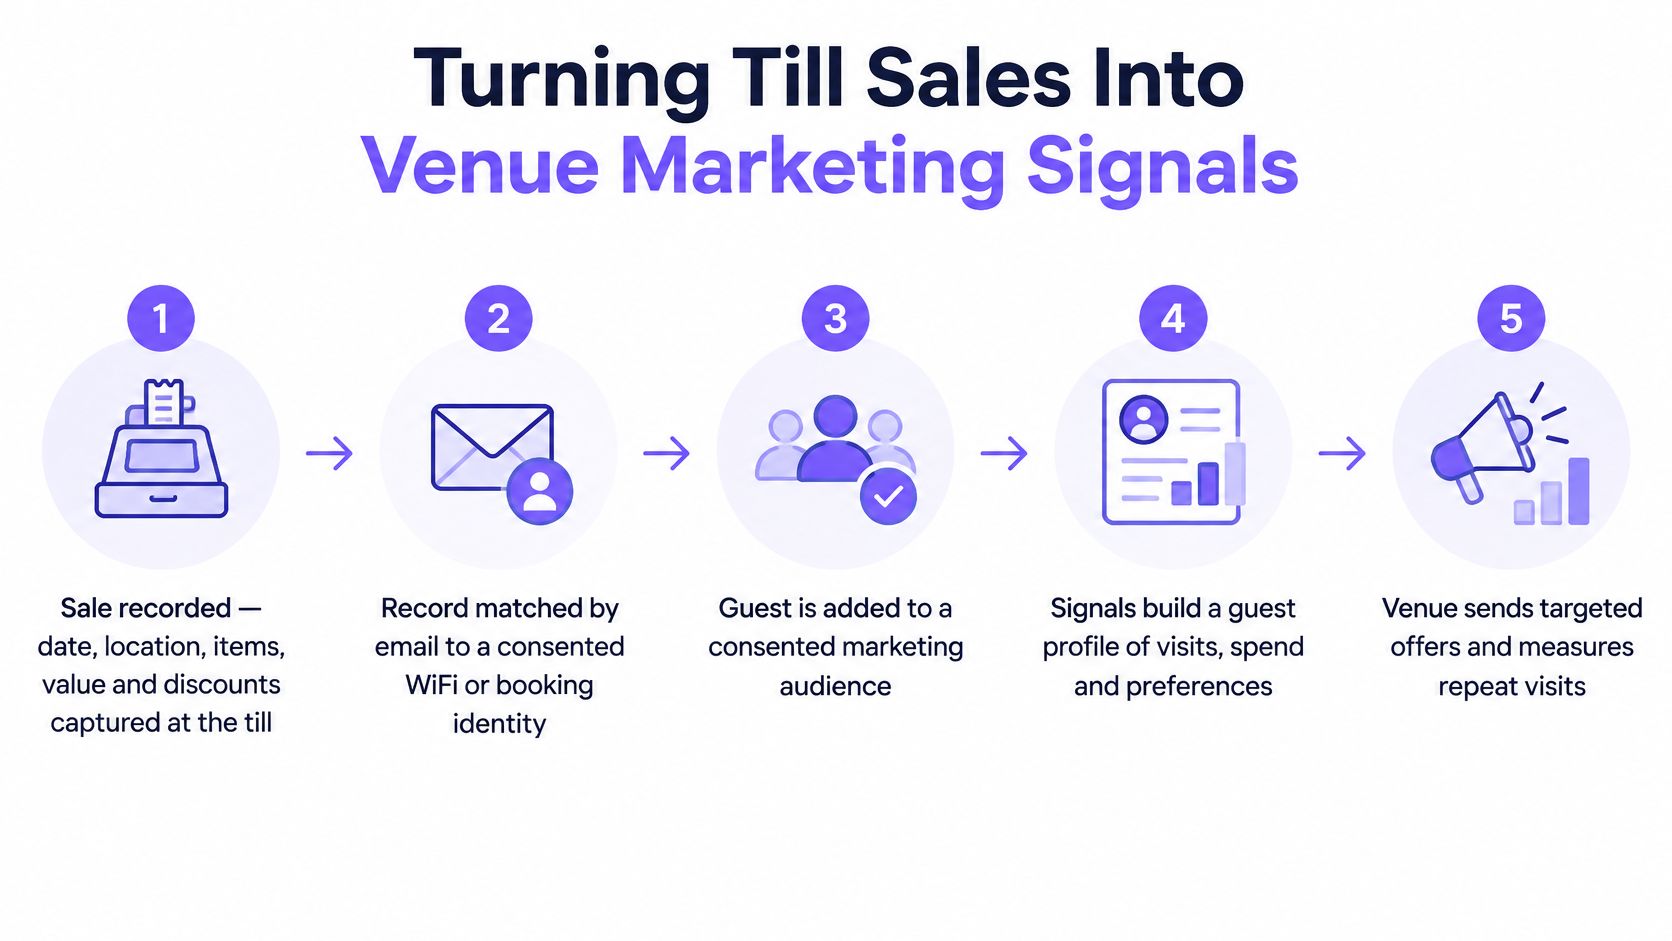
ओनरशिप तय हो जाने के बाद, टिल पांच चरणों के माध्यम से एक मार्केटिंग इंस्ट्रूमेंट बन जाता है, जिनमें से कोई भी वैकल्पिक नहीं है।
- बिक्री रिकॉर्ड की जाती है तिथि, स्थान, आइटम, मूल्य और छूट के साथ।
- रिकॉर्ड का मिलान ईमेल द्वारा पहले से मौजूद किसी पहचान से किया जाता है, आमतौर पर सहमति प्राप्त WiFi साइन-इन या बुकिंग से।
- अतिथि उन सेगमेंट में शामिल होते हैं जो विज़िट की आवृत्ति, ख़र्च और रीसेंसी के आधार पर तैयार किए जाते हैं, जैसे कि 45 दिनों में कोई विज़िट नहीं।
- एक जर्नी केवल उन संपर्कों को संदेश भेजती है जिनकी सहमति इसकी अनुमति देती है।
- अलग रखा गया कंट्रोल ग्रुप मापता है कि क्या अतिरिक्त विज़िट या ख़रीदारी हुई।
यह जांचना कि क्या कनेक्शन बना रहता है
एक इंटीग्रेशन मौजूद हो सकता है और फिर भी अविश्वसनीय ऑडियंस उत्पन्न कर सकता है। खुदरा डेटा एकीकरण पर 2025 की एक सर्वेक्षण रिपोर्ट में पाया गया कि 73% खुदरा दिग्गजों ने खंडित या अनुपलब्ध इंटीग्रेशन के कारण डेटा विसंगति का अनुभव किया था, जबकि केवल 27% के पास POS, इन्वेंट्री और वित्त को जोड़ने वाला एकल समाधान था। उसी रिपोर्ट में उल्लिखित रेस्तरां तकनीक कवरेज में पाया गया कि 85% ऑपरेटरों ने इंटीग्रेशन को एक प्रमुख POS-खरीद सुविधा माना, फिर भी 44% ने लीगेसी सिस्टम के साथ इंटीग्रेशन को अपनी प्रमुख परिचालन चुनौती के रूप में स्थान दिया।
वह अंतर ही व्यावहारिक जोखिम है। किसी भी सेगमेंट पर भरोसा करने से पहले ट्रांज़ैक्शन के एक सैंपल की जांच करें:
- डुप्लिकेट्स। कतारबद्ध ऑफ़लाइन बिक्री के सिंक होने पर देखें कि कहीं एक ही खरीद को दो बार तो नहीं गिना गया है।
- टाइमस्टैम्प्स। जांचें कि क्या शनिवार को 23:50 बजे की गई बिक्री शनिवार को दर्ज होती है या रविवार को, क्योंकि 45-दिवसीय नवीनतम ऑडियंस इस पर निर्भर करती है।
- रिफंड्स और वॉयड्स। पुष्टि करें कि वे खर्च के साथ अलग से दिखने के बजाय उसमें से घटते हैं।
- ऐतिहासिक बैकफ़िल। पूछें कि आयात कितनी पुरानी अवधि तक पहुंचता है और उससे पहले के अंतराल का क्या होता है।
- विफल सिंक। कतार खोजें, और पता लगाएं कि इसके भरने पर किसे सूचित किया जाता है।
फिर रीकंसाइल करें। एक सप्ताह के टिल योग को जोड़ें और उनकी तुलना अपनी मार्केटिंग ऑडियंस में मौजूद खर्च के आंकड़ों से करें। यदि वे मेल नहीं खाते हैं, तो सेगमेंट गलत है, भले ही इंटीग्रेशन मार्केटप्लेस में इसका वर्णन कैसे भी किया गया हो।
अंतिम चरण वह है जिसे अक्सर छोड़ दिया जाता है। एक लेन-देन ऑपरेशनल रूप से पूरी तरह से मान्य हो सकता है और फिर भी संचार के लिए अनुपयोगी हो सकता है यदि उसके पीछे सहमति का रिकॉर्ड अनुपस्थित या अस्पष्ट हो। बड़े पैमाने पर, टिल डेटा केवल तभी उपयोगी होता है जब लेन-देन से सहमति प्राप्त गेस्ट तक का कोई प्रलेखित मार्ग हो, और यहीं से POS डेटा को गेस्ट प्रोफ़ाइल से जोड़ना शुरू होता है।
मार्केटिंग से कनेक्ट करने से पहले अपने डेटा पाथ की पुष्टि करें
निष्कर्ष सीधा है। बिना किसी गेस्ट पहचान वाला सिंगल-साइट वेन्यू, और जिसे बनाने की कोई योजना भी नहीं है, POS चला सकता है और मार्केटिंग इंटीग्रेशन को पूरी तरह से छोड़ सकता है, क्योंकि उस डेटा का कहीं कोई उपयोगी इस्तेमाल नहीं है। WiFi, बुकिंग या होटल स्टे वाले एक मल्टी-साइट समूह को डेटा पाथ कन्फर्म होने के बाद ही टिल सेल्स को मार्केटिंग से कनेक्ट करना चाहिए।
| जांच | सफल परिणाम कैसा दिखता है |
|---|---|
| इंटीग्रेशन लाइव है | बिक्री डेटा आपके प्रोडक्शन साइट्स से आता है, न कि किसी पायलट वेन्यू से |
| डुप्लिकेट्स और रिफंड्स | रिफंड्स, वॉयड्स और ऑफ़लाइन बिक्री के बाद लेनदेन का एक नमूना टिल योग से मेल खाता है |
| सहमति लागू की जाती है | कोई संदेश ऑप्ट-आउट किए गए अतिथि तक नहीं पहुंच सकता, और कोई भी आयात ऑप्ट-आउट को उलट नहीं सकता |
| होल्डआउट सेट है | पहला अभियान चलने से पहले एक रोक कर रखा गया (हेल्ड-बैक) समूह मौजूद होता है |
पहली जाँच में, यह स्थापित करें कि क्या आप किसी ऐसे वेबहुक का उपभोग कर रहे हैं जो इवेंट्स को पुश करता है या किसी ऐसे API का जिसे आप पोल करते हैं, क्योंकि यह तय करता है कि कोई बिक्री कितनी तेज़ी से दिखाई देती है और पुनः प्रयास (रीट्राई) का स्वामित्व किसके पास है। गेस्ट डेटा के लिए वेबहुक और API की तुलना इस अंतर को सरल शब्दों में प्रस्तुत करती है।
आप चाहे जो भी प्लेटफ़ॉर्म चुनें, वही चार जाँचें लागू होती हैं। जहाँ वह प्लेटफ़ॉर्म Purple Engage है, वहाँ ईमेल पर WiFi साइन-इन, टिल सेल्स, बुकिंग, फ़ॉर्म, फ़ाइलें, संदेश और सर्वेक्षण उत्तरों का मिलान करके अतिथि रिकॉर्ड बनाया जाता है, और यह Purple WiFi, Juniper Mist, Square, Epos Now और Loyverse से डेटा कैप्चर करता है, जिसमें Cisco Spaces, Cisco Meraki, Lightspeed X-Series, Oracle Simphony, ResDiary, Mews और apaleo पायलट में हैं। सहमति की दो बार जाँच की जाती है, ऑप्ट-आउट इंपोर्ट को पूर्ववत नहीं किया जा सकता है और मिटाया गया डेटा हमेशा मिटा ही रहता है - ठीक यही वह व्यवहार है जिसका तीसरा चेक परीक्षण कर रहा है।
पहले एक साइट पर पूरी चेकलिस्ट चलाएं। एक ऐसा वेन्यू जो चार हफ़्तों तक बिना किसी विसंगति के ठीक से मिलान (reconciliation) करता है, वह आपको किसी भी वेंडर डेमो की तुलना में बाकी ग्रुप के बारे में कहीं अधिक जानकारी देता है।
Purple Engage ईमेल पर मिलान करके WiFi साइन-इन, टिल सेल्स, बुकिंग और होटल स्टे को एक अतिथि रिकॉर्ड में लाता है, जिससे कोई वेन्यू यह देख सकता है कि कौन वापस आया, न कि केवल यह कि किसने ईमेल खोला। यदि आप इस तिमाही में किसी टिल को मार्केटिंग से जोड़ रहे हैं, तो यह उन स्रोतों को एक सहमति लेज़र के सापेक्ष रखता है और एक होल्ड-बैक समूह के सापेक्ष अभियानों को मापता है, जिससे एक सीमा के साथ वृद्धिशील विज़िट की रिपोर्ट मिलती है। कोई निर्णय लेने से पहले टिल से अतिथि रिकॉर्ड तक के मार्ग को कैसे प्रबंधित किया जाता है, यह देखने के लिए Purple Engage पर जाएं।