
Webhook vs API per le integrazioni delle location: una guida pratica
Differenza tra Webhook e API spiegata per i team del settore hospitality e venue. Confronta latenza, affidabilità, sicurezza e scopri quale scegliere per WiFi, POS, prenotazioni e soggiorni.
Siete a sei settimane dall'avvio di un rollout multisede. La registrazione WiFi è attiva, le casse sono collegate, le prenotazioni arrivano costantemente e il marketing chiede una sola semplice cosa: quando un ospite acquista, prenota, si connette al WiFi o effettua il check-out, inviare il messaggio giusto al momento giusto. Poi però un webhook di acquisto viene ricevuto due volte ed emette due offerte monouso. Una registrazione al WiFi scompare durante il riavvio del ricevitore. Nessuno ha scelto un fornitore errato: avete semplicemente considerato webhook vs API come una scelta tra due canali intercambiabili, e la fase di produzione ha mostrato la differenza.
Sommario
- Perché i team delle location sbagliano questa scelta
- Cosa fanno realmente Webhook e API
- Confronto tra Webhook e API in base ai criteri fondamentali
- Quale modello si adatta a ciascun evento della location
- Progettare un ricevitore che non si interrompa in produzione
- Perché la vera scelta è Webhook più API
Perché i team delle location sbagliano questa scelta
Un gruppo di ristorazione collega Purple WiFi per gli accessi, Square o Epos Now per le ricevute, ResDiary per le prenotazioni e, per il settore alberghiero, Mews per i soggiorni. Ogni fornitore dichiara di supportare l'integrazione. Ciascuno intende qualcosa di leggermente diverso. Uno invia eventi in modalità push, uno si aspetta che tu faccia polling, uno fa entrambe le cose ma con campi e comportamenti di retry differenti.
Il team configura prima il percorso più rapido. Una vendita POS attiva un journey di ringraziamento con un'offerta. Il POS non riceve una risposta abbastanza veloce, riprova e il ricevitore elabora nuovamente la stessa vendita perché non ha mai memorizzato l'ID evento. L'ospite riceve due messaggi e, peggio ancora, due codici promozionali.
L'evento mancato è il fallimento più silenzioso
Nello stesso fine settimana, il ricevitore è offline per un rilascio. Gli accessi WiFi rimangono in coda presso il mittente per un po', poi i tentativi si esauriscono. Non c'è alcuna lettura API pianificata per recuperarli, quindi quegli ospiti non entrano mai nel journey di benvenuto. I report sembrano solo leggermente sottotono, non bloccati. Nessuno riceve un alert per gli accessi mancanti.
Regola pratica: Considera un webhook come il segnale che qualcosa potrebbe essere accaduto, non come la prova dello stato attuale. Verifica lo stato prima di inviare, emettere o riscattare qualsiasi elemento.
Non si tratta di casi limite, ma del normale comportamento dei sistemi distribuiti, come illustrato nelle linee guida sull'unione dei webhook con le API per il ripristino. La consegna avviene generalmente almeno una volta, gli eventi possono arrivare in ritardo o non in ordine e un ricevitore non disponibile crea lacune, a meno che non si sia progettata una procedura di riconciliazione.
I team che gestiscono le location commettono questo errore per tre motivi comprensibili.
- Si chiedono quale strumento sia migliore: La domanda utile è quale modello si adatti a ciascun evento - accesso WiFi, vendita POS, prenotazione o checkout - in base alla latenza richiesta e al costo di eventuali errori.
- Si fidano del payload: Un payload è uno screenshot istantaneo al momento dell'invio. Il consenso, l'idoneità e la spesa possono cambiare prima che un secondo tentativo vada a buon fine ore dopo.
- Trascurano il ripristino: Le dimostrazioni degli scenari ideali non mostrano invii duplicati, riordinamenti o un ricevitore fuori servizio durante il lavoro del sabato.
Questa è una guida operativa per i responsabili IT, dati e CRM di ristoranti, hotel e punti vendita retail. Scoprirai le dinamiche principali, un confronto criterio per criterio, una raccomandazione evento per evento e la configurazione del ricevitore che raccomandiamo di verificare prima di qualsiasi lancio multi-sede. L'obiettivo non è decretare un vincitore tra webhook vs API, ma eliminare campagne duplicate e percorsi cliente mancati.
Cosa fanno concretamente i webhook e le API
Inizia da chi avvia la chiamata. Questo singolo fattore spiega la maggior parte dei compromessi che ne derivano.
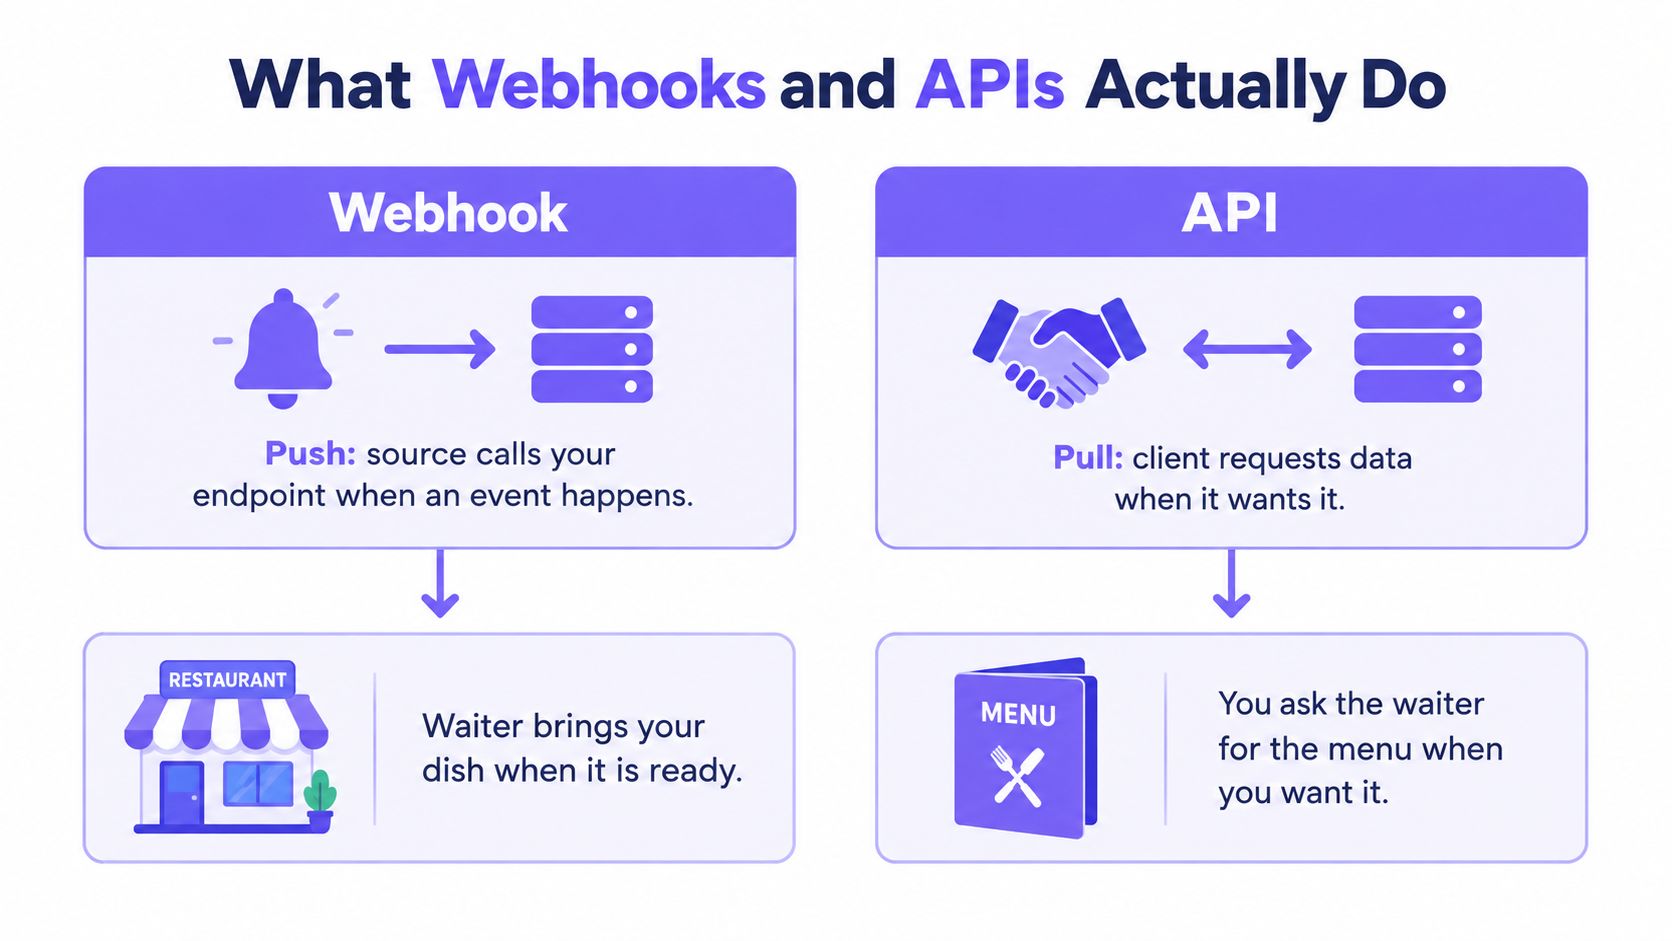
Un'API utilizza un modello pull. Il tuo client invia una richiesta HTTP quando ha bisogno di dati o desidera eseguire un'azione e il server risponde. Un webhook utilizza un modello push. Il sistema di origine invia una richiesta HTTP a un endpoint che hai preconfigurato quando si verifica un evento, come un acquisto, una prenotazione, un consenso esplicito o l'aggiornamento di un account. Questa distinzione è illustrata nella ricerca di Svix sullo Stato dei Webhook relativa all'adozione da parte dei provider di API.
L'analogia con il ristorante rende bene l'idea. Un'API è come chiedere il menu al cameriere quando lo desideri. Un webhook è il cameriere che ti porta il piatto appena è pronto, senza che tu debba chiamare nessuno.
I meccanismi che stai configurando
Entrambi i modelli utilizzano HTTP, mettono generalmente in atto payload JSON, trasmettono metadati negli header e comunicano l'esito positivo o negativo tramite codici di risposta. La direzione si inverte, e così anche l'onere operativo. Con un'API, detieni le credenziali, scegli le tempistiche e gestisci la paginazione e i limiti di frequenza. Con un webhook, esponi un URL raggiungibile pubblicamente, autentichi il traffico in entrata che non hai avviato e devi rispondere rapidamente sotto un carico che non controlli.
- Vendita POS: La cassa invia un webhook alla chiusura di una transazione, in modo che una ricevuta o un percorso di feedback possano avviarsi senza dover interrogare continuamente ogni cassa.
- Cronologia dei soggiorni: La tua piattaforma chiama l'API del PMS per recuperare i soggiorni passati di un ospite, riconciliare un checkout o integrare una settimana mancante.
- Aggiornamento dei segmenti: Una piattaforma di marketing estrae i record aggiornati tramite un'API pianificata, anziché reagire a ogni singola modifica dei campi.
Sono livelli complementari, non sostitutivi. Una ricerca che ha esaminato 100 provider API consolidati ha rilevato che l'83% offriva un servizio di webhook nello studio del 2023 e un'analisi successiva ha riportato un'adozione salita all'85%, come documentato nel report State of Webhooks. I provider non stanno sostituendo le API con i webhook. Stanno aggiungendo l'invio di eventi come ulteriore livello.
L'approccio push comporta anche obblighi che l'approccio pull non richiede mai. Un endpoint webhook deve verificare le firme, tollerare consegne duplicate e registrare ogni evento per la successiva riconciliazione, poiché la sorgente invierà nuovamente i dati, indipendentemente dal fatto che tu sia pronto o meno.
Se state instradando entrambi attraverso un'infrastruttura condivisa, vale la pena comprendere cos'è un API gateway secondo GoReplay, poiché i gateway spesso gestiscono l'autenticazione, il rate limiting e l'instradamento del traffico API, mentre i ricevitori di webhook necessitano di processi dedicati di verifica e accodamento a monte.
Disegnalo su una lavagna prima di approvare una struttura. Etichetta il promotore su ogni freccia. Se il tuo team non sa definire chi chiama chi per una connessione WiFi rispetto a una consultazione della cronologia dei soggiorni, non sei pronto per valutare i fornitori.
Confronto tra webhook e API in base ai criteri fondamentali
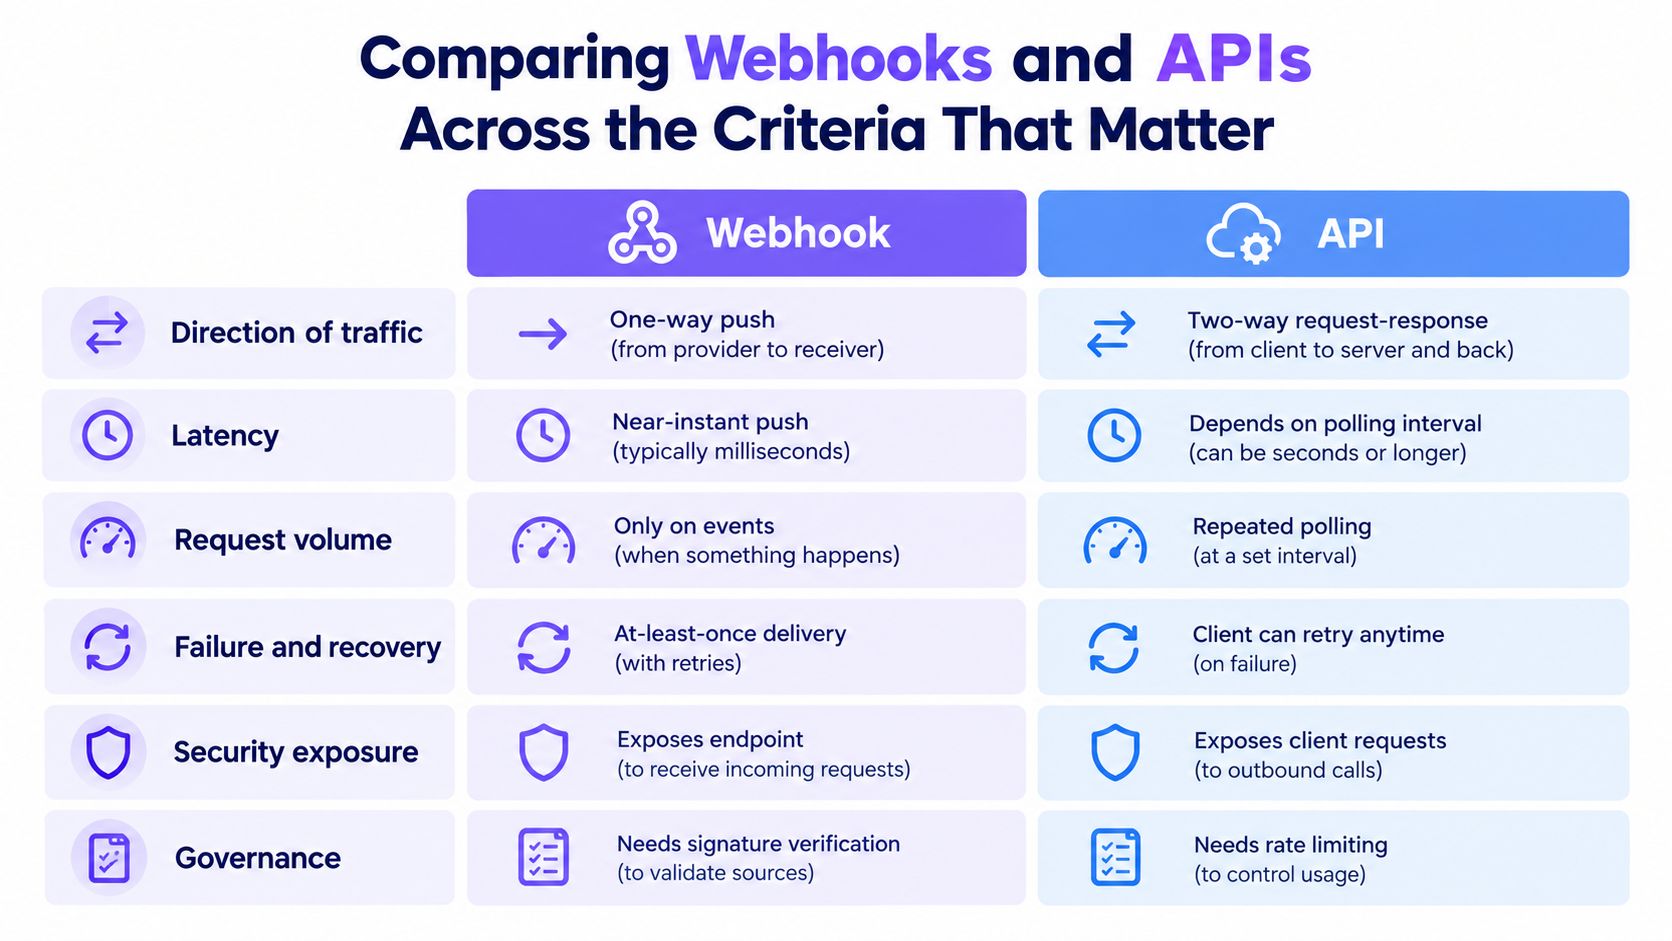
Dimentica i generici elenchi di pro e contro. Valuta entrambi i modelli in base a direzione, latenza, volume di richieste, gestione degli errori, esposizione alla sicurezza e governance. Il grafico sottostante illustra visivamente i sei criteri prima della tabella dettagliata.
Webhook e API a confronto nei criteri di integrazione
| Criterio | Webhook | API |
|---|---|---|
| Direzione del traffico | La sorgente invia l'evento al tuo endpoint al verificarsi di un evento | Il client richiede i dati alla sorgente su richiesta |
| Latenza | Quasi in tempo reale, indicata come inferiore a un secondo nel confronto sottostante | Limitata dall'intervallo di polling |
| Volume di richieste | Richieste principalmente quando si verificano modifiche | Chiamate ripetute anche quando nulla è cambiato |
| Errore e ripristino | Almeno una volta, tentativi successivi, possibili duplicati | Il client riprova in qualsiasi momento, riconciliazione più semplice |
| Esposizione alla sicurezza | Ricevitore raggiungibile pubblicamente, possibili messaggi falsificati o replicati | Autenticazione e autorizzazione di ogni richiesta del client |
| Governance | Verifiche della firma, log in sola aggiunta, gestione delle dead-letter | Ambito di autorizzazione, limiti di frequenza, audit delle letture e delle scritture |
Le righe relative a latenza e volume mostrano quanto i calcoli del polling possano diventare spietati. In un confronto significativo presente nella documentazione di Hook0 su webhook e polling, un polling ogni 60 secondi produce un ritardo medio di 30 secondi e circa 14,4 milioni di chiamate API al giorno se si effettua un controllo al secondo in uno scenario ad alto volume. Riducendo l'intervallo a un polling ogni 5 secondi la media scende a 2,5 secondi, ma il traffico sale a circa 172,8 milioni di chiamate al giorno, secondo lo stesso confronto. Si tratta di calcoli teorici e non di benchmark universali, quindi misurate la latenza del provider, la frequenza degli eventi e i limiti di frequenza (rate limit) nella vostra area. La direzione resta comunque chiara: non si può ottenere il tempo reale tramite polling a basso costo.
I guasti e il ripristino funzionano anche in senso inverso. Il polling è noioso e ripristinabile. Se un recupero fallisce, esegui nuovamente il fetch e la riconciliazione. I webhook richiedono gestione delle code, controlli di backpressure e gestione dei replay perché è il mittente a decidere quando arriva il traffico, anche durante il servizio più intenso o durante la finestra di rilascio.
La seguente panoramica chiarisce le differenze di direzione e tempistica prima di passare alla sicurezza.
L'esposizione alla sicurezza è asimmetrica, non si tratta di due versioni dello stesso lavoro. La sicurezza delle API si concentra sull'autenticazione di ogni richiesta del client. La sicurezza dei webhook aggiunge la difesa di un endpoint pubblico da messaggi falsificati, reiterati, errati e duplicati, come spiegato nella guida di SuprSend sulla sicurezza dei webhook rispetto alle API. Ciò significa firmare la richiesta grezza, convalidare la freschezza del timestamp, utilizzare il confronto a tempo costante, imporre HTTPS e rendere l'elaborazione idempotente.
La governance ne consegue direttamente. Chiedetevi se un evento in entrata possa modificare in sicurezza il profilo di un ospite o attivare un invio tra più sedi, fusi orari e regole di approvazione. Quando analizzate le integrazioni di Purple Engage o qualsiasi altro catalogo, non fermatevi alla presenza di un logo. Verificate quali eventi vengono inviati in modalità push, quali dovete recuperare via pull, come funzionano i tentativi di rinvio (retry) e come dimostrereste la correttezza di un dato dopo un'interruzione di servizio.
Quale modello si adatta a ciascun evento della location
Valuta ogni evento in base a due domande: quanto velocemente devi reagire e qual è il costo dell'azione su dati non aggiornati o duplicati? L'immagine sottostante è un utile promemoria del fatto che questi eventi iniziano come momenti fisici all'interno di una sede, non come righe in un database.
Accessi WiFi
Utilizza un webhook come trigger. Un ospite appena connesso si trova attualmente nella struttura, quindi un messaggio di benvenuto, un'offerta in loco o un invito a un sondaggio perdono di valore se ritardati. Il polling per le connessioni aggiunge latenza senza alcun beneficio.
Non lasciare che sia solo il payload a creare il record. Salva l'ID evento, quindi conferma l'identità e il consenso prima di iscrivere l'ospite in un percorso. Una lettura API periodica recupera le connessioni perse mentre il tuo ricevitore era offline.
Vendite POS
I webhook si adattano alle vendite per la stessa ragione, ma con una posta in gioco più alta. Una transazione conclusa può attivare una ricevuta, una richiesta di recensione o l'aggiornamento di un segmento basato sulla spesa mentre la visita è ancora recente. Se stai valutando una cassa come l'integrazione Toast per Purple Engage, verifica esattamente quali stati di transazione emettono eventi, se i rimborsi e gli storni emettono eventi separati e come appare un conto parzialmente pagato. Questi dettagli contano più della parola webhook su una scheda tecnica.
La modalità di guasto in questo caso è onerosa. Gli eventi di vendita duplicati possono conteggiare due volte la spesa, alterare l'attribuzione ed emettere offerte duplicate. Rendi i gestori idempotenti e considera il record dell'API come fa fede per la spesa finale.
Prenotazioni e appuntamenti
Le prenotazioni richiedono entrambi gli approcci, con una maggiore inclinazione verso le API. Un webhook per una nuova prenotazione, modificata o cancellata consente di reagire rapidamente, confermare, inviare un promemoria o attivare una fase del percorso. Tuttavia, le prenotazioni cambiano stato continuamente. Il numero di ospiti varia, gli orari cambiano, i depositi vengono incassati.
Un webhook di prenotazione ti avvisa di controllare. Non dovrebbe essere la parola definitiva sullo stato aggiornato della prenotazione.
Recupera lo stato attuale tramite API prima di inviare qualsiasi comunicazione al cliente. Se intervieni su un payload vecchio dopo che un webhook di cancellazione è andato perso, rischierai di inviare un promemoria per un tavolo che il cliente non ha più prenotato.
Checkout e soggiorni in hotel
I checkout attivano sondaggi post-soggiorno e richieste di recensione, quindi un webhook offre un avvio tempestivo. La cronologia dei soggiorni, i ricavi delle camere e i dettagli del conto appartengono alle letture API. Sono dati storici, impaginati e soggetti a rettifica dopo il checkout.
Affidarsi solo ai webhook per i record dei soggiorni è l'errore classico. Un'interruzione del ricevitore e interi soggiorni scompaiono dalla segmentazione. Utilizza la riconciliazione pianificata tramite API per colmare il divario ed effettua il backfill tramite API quando integri una proprietà. Purple Engage, per contestualizzare, combina accessi WiFi, ricevute POS, prenotazioni e soggiorni alberghieri in un unico profilo ospite, il che funziona solo se ciascuna fonte dispone sia di un percorso di attivazione sia di un percorso di ripristino.
Progettare un ricevitore che non si interrompa in produzione
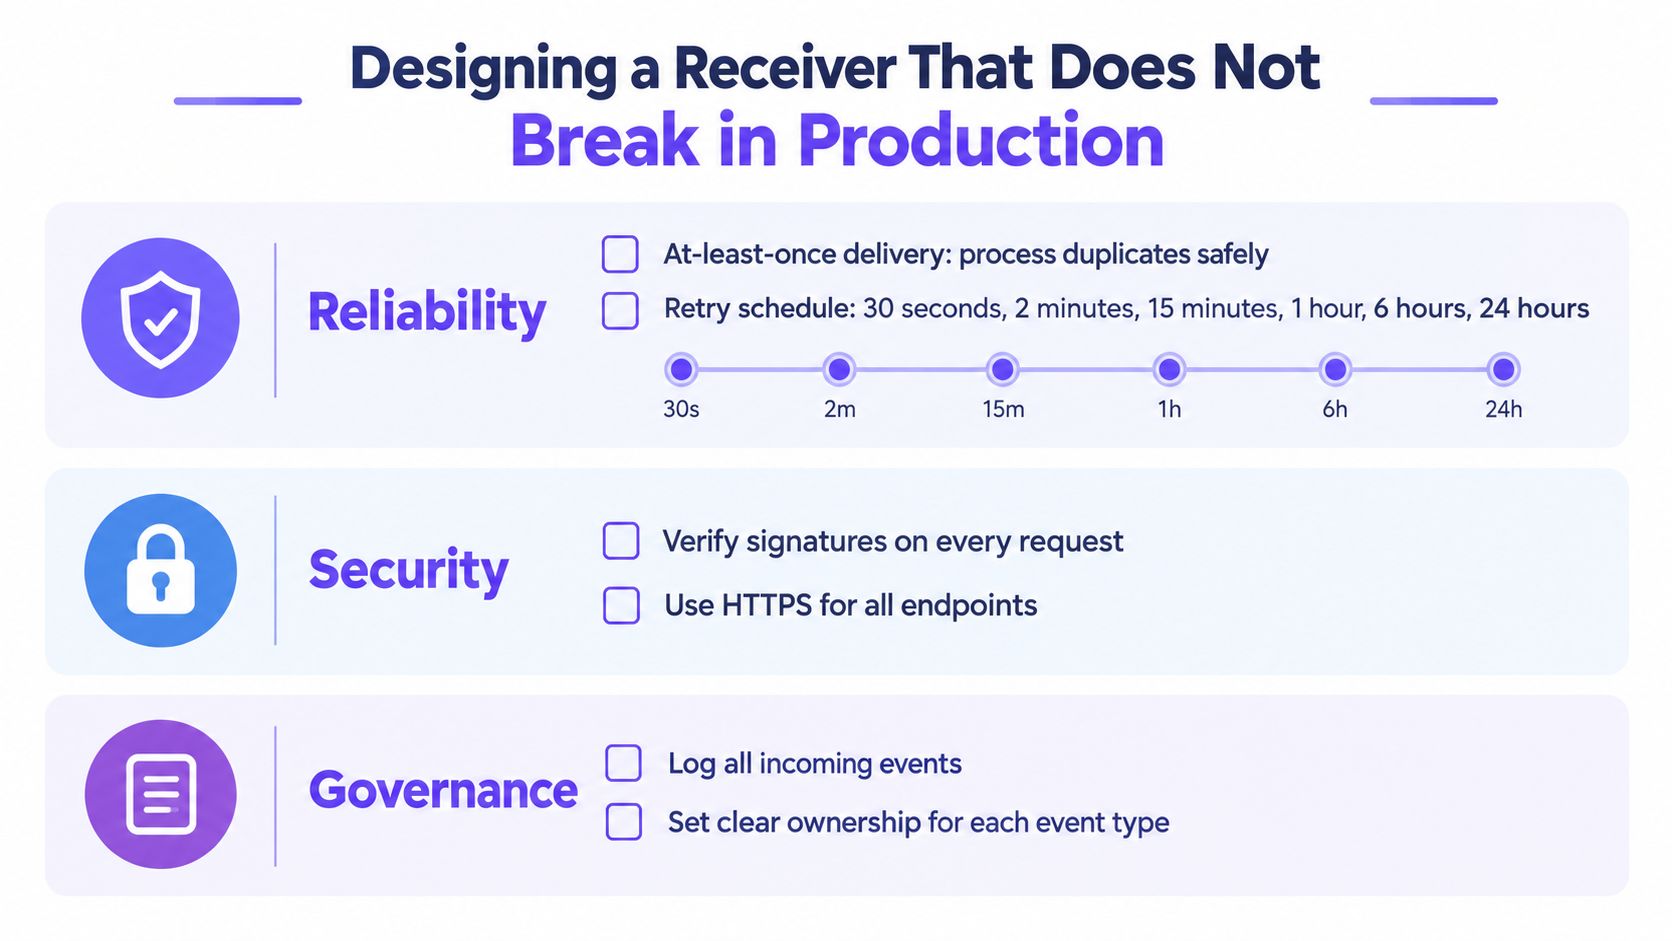
L'affidabilità non è una funzionalità commerciale da acquistare. È un insieme di decisioni prese prima che la prima sede vada online. Progetta per una consegna at-least-once (almeno una volta), non esattamente una volta, e tutto il resto verrà da sé.
Conferma rapidamente, elabora in seguito
Autentica la richiesta, inseriscila in coda in modo duraturo, quindi restituisci un esito positivo. Considera solo una risposta 2xx come conferma, come stabilito nelle linee guida Svix sulle garanzie di consegna dei webhook. Non eseguire la segmentazione, l'emissione di offerte o l'invio di messaggi all'interno del gestore della richiesta. I gestori lenti causano timeout, i timeout causano tentativi di reinvio e i tentativi di reinvio moltiplicano i duplicati.
Una pianificazione documentata prevede ritardi di 30 secondi, 2 minuti, 15 minuti, 1 ora, 4 ore, 12 ore e 24 ore, per un totale di otto tentativi nell'arco di circa 41 ore, con backoff esponenziale e jitter, secondo le linee guida Svix sopra collegate. È questo l'intervallo di tempo a cui il vostro progetto deve resistere. Un riassestamento dei tentativi a distanza di un giorno è un evento normale, non un'anomalia.
Rendi innocui i duplicati
Memorizza l'identificatore di evento stabile del provider e utilizzalo come chiave di idempotenza. Se lo hai già visto, confermalo e salta l'effetto collaterale. Le consegne esaurite vanno in una dead-letter queue con supporto per il replay, in modo che un operatore possa ispezionarle e rielaborarle anziché scoprire lacune attraverso i reclami degli ospiti.
Per i team che trasmettono eventi in streaming verso infrastrutture a valle, questa integrazione webhook Kafka no-code di Streamkap è un riferimento utile per trasferire gli eventi webhook in Kafka senza dover costruire manualmente il livello di acquisizione. Qualsiasi opzione si scelga, la coda deve posizionarsi tra la ricezione e la logica aziendale. Questo è fondamentale.
Verifica prima di fidarti
- Verificare la firma HMAC sul corpo grezzo (raw body): Se si effettua prima il parsing e poi la riserializzazione, si rischia di invalidare firme corrette o di accettarne di non valide.
- Verificare la freschezza del timestamp: Una richiesta datata ma valida reimmessa oggi deve essere rifiutata, proteggendovi dal rinvio di payload intercettati.
- Confrontare in tempo costante: Il normale confronto tra stringhe può causare la perdita di informazioni sui tempi di esecuzione (timing attack).
- Autorizzare per singola sorgente: Una firma del vostro provider di prenotazioni non dovrebbe essere in grado di registrare eventi di tipo POS.
La standardizzazione sta migliorando. Le specifiche Open Webhooks stanno convergendo su identificatori comuni, timestamp e firme HMAC-SHA256, mentre RFC 9421 fornisce un framework standardizzato per le firme dei messaggi HTTP. Non attendere l'adozione universale. Implementa i controlli già ora.
Ricontrolla il consenso all'ultimo momento
La governance è il punto in cui il marketing per le location si discosta dai consigli di integrazione generici. Mantieni log di audit di soli inserimenti, gestisci esplicitamente i fusi orari delle location, rispetta i requisiti di elaborazione regionali e ricontrolla il consenso attuale e l'idoneità subito prima di qualsiasi invio o emissione di offerte. Un ospite può revocare il consenso tra l'evento originale e un secondo tentativo inviato 12 ore dopo. Il tuo gestore deve rispettare l'ultima scelta, non il payload precedente.
Perché la vera scelta è webhook più API
Il confronto onesto non è webhook vs API. È solo webhook rispetto a webhook più API. La soluzione solo webhook fallisce in produzione.
I retry creano duplicati. Gli eventi arrivano fuori ordine, quindi una cancellazione può arrivare prima della prenotazione che annulla. Una breve interruzione crea lacune di cui nessuno si accorge finché un segmento non sottostima i clienti abituali o una campagna attribuisce crediti a visite che non ha generato. I benchmark di latenza non rilevano nulla di tutto ciò.
Il modello di coerenza che funziona
- Conserva l'ID evento del provider al momento della ricezione, prima di qualsiasi elaborazione.
- Rendi ogni gestore idempotente, in modo che una seconda consegna non modifichi nulla.
- Recupera lo stato attuale tramite l'API prima di qualsiasi effetto collaterale, messaggio, offerta, modifica di segmento o riscatto.
- Esegui una riconciliazione pianificata rispetto allo snapshot di origine per individuare record persi, riordinati o corretti.
Considerate il webhook come un campanello e l'API come l'atto di controllare chi c'è alla porta. Questa metafora si allinea con la guida webhook vs API per sviluppatori di WebinOne, che tratta la scelta di implementazione dal punto di vista dello sviluppatore. Per i team che gestiscono le strutture, ciò che conta è l'impatto operativo. Il profilo dell'ospite, come la vista unificata descritta nei dati ospiti di Purple Engage, è affidabile solo se ogni sorgente che lo alimenta dispone di un percorso di ripristino, e non solo di un trigger.
Test di progettazione: se il tuo ricevitore andasse offline per un'ora durante il sabato di massima affluenza, saresti in grado di dimostrare domani che ogni accesso WiFi, vendita, prenotazione e checkout è stato effettivamente recuperato esattamente una volta? In caso contrario, non disponi ancora di un'architettura ibrida.
Se saltate la riconciliazione, i costi si sommano. I percorsi duplicati infastidiscono gli ospiti e sprecano il budget delle offerte. La segmentazione obsoleta si rivolge a chi ha effettuato una visita ieri come se fosse un cliente inattivo. L'attribuzione sovrastima l'impatto incrementale perché gli acquisti sono stati conteggiati due volte o i checkout sono stati persi. Nessuno di questi problemi appare come errore di integrazione in una dashboard, ma si manifestano come interventi di marketing a cui si smette gradualmente di credere.
Costruite l'architettura ibrida fin da subito. È meno appariscente rispetto a una demo in tempo reale, ma fa la differenza tra un'integrazione in grado di reggere un rilascio multi-sede e una di cui il vostro team smetterà di fidarsi. Scegliete i webhook per i segnali a bassa latenza, le API per uno stato autorevole e il ripristino, e rifiutatevi di distribuire ciascuna delle due soluzioni da sola per qualsiasi sistema in grado di inviare un messaggio o emettere un'offerta.
Se stai pianificando un'implementazione multi-sede e desideri che WiFi, POS, prenotazioni e soggiorni alimentino un unico profilo ospite con webhook firmati, un'API pubblica e il consenso verificato nuovamente prima dell'invio, scopri Purple Engage e valuta le sue integrazioni con la checklist ibrida riportata sopra. Metti alla prova l'evento più complesso, come la vendita POS o il checkout che non puoi permetterti di duplicare, e verifica se la struttura è in grado di recuperarlo dopo un'interruzione.