
Regolamento PECR del Regno Unito e il soft opt-in: regole di email marketing per i locali
Questa guida spiega cosa prevede il regolamento PECR del Regno Unito per l'email marketing nei locali e perché l'eccezione del soft opt-in è strutturalmente insufficiente per le sedi fisiche.
Listen to this guide
Read the transcript
[0:00 - 1:00] Introduzione e perché è importante Benvenuti. Oggi parliamo del PECR del Regno Unito, del soft opt-in e di come i locali fisici possono creare liste email in modo sicuro. Se gestite un ristorante, un bar o uno spazio retail, il traffico pedonale è la vostra risorsa principale. Ma trasformare un visitatore occasionale in un cliente abituale significa doverlo ricontattare dopo che ha lasciato il locale. L'email è ancora il modo migliore per farlo. Il problema è la conformità. L'Information Commissioner's Office, o ICO, applica regole severe ai sensi delle Privacy and Electronic Communications Regulations, note come PECR, e del UK GDPR. Commettere errori significa rischiare sanzioni. Fare le cose per bene significa invece ottenere un database di clienti verificati che hanno prestato il consenso. Vedremo perché affidarsi al soft opt-in è rischioso per i locali fisici e perché il consenso esplicito acquisito al momento del login al WiFi è la via più sicura e redditizia. [1:00 - 6:00] L'approccio: PECR e soft opt-in contro consenso esplicito Partiamo dal soft opt-in. Il regolamento PECR 22(3) consente di inviare email di marketing ai clienti esistenti senza un consenso esplicito, ma solo se si soddisfano quattro rigide condizioni. In primo luogo, dovete aver ottenuto i loro dati durante una vendita o le trattative per una vendita. In secondo luogo, il marketing deve riguardare prodotti o servizi simili. In terzo luogo, dovete offrire loro un modo semplice per opporsi (opt-out) al momento della raccolta dei dati. In quarto luogo, dovete includere un'opzione di opt-out in ogni messaggio successivo. Per un retailer online, questo sistema funziona bene. Per un locale fisico, è un incubo. Pensate a un pub affollato. Un cliente entra, compra una birra e paga con il contactless. Non ottenete la sua email. Se prenota un tavolo online, potreste ottenere un'email, ma il soft opt-in copre solo la persona specifica che ha effettuato la prenotazione, non le altre cinque persone al tavolo. E se voleste inviare loro un'email per l'apertura di un nuovo hotel, anziché solo sul cibo? La regola dei prodotti simili vi limita. È qui che il consenso esplicito cambia le regole del gioco. Invece di affidarvi a una stretta eccezione riservata solo ai clienti paganti, acquisite il consenso quando gli ospiti si connettono al vostro WiFi. Con Purple Engage, il Captive Portal richiede la loro email e presenta una casella di opt-in deselezionata e chiara. Questo rappresenta un consenso liberamente fornito, specifico, informato e inequivocabile ai sensi dell'Articolo 4(11) del UK GDPR. Perché questo è meglio? In primo luogo, copre tutti i presenti nel locale, non solo chi paga il conto. Acquisite l'intero gruppo. In secondo luogo, elimina la restrizione dei prodotti simili. Con il consenso esplicito, potete promuovere l'intera gamma dei vostri servizi. In terzo luogo, Purple Engage registra la marca temporale esatta e l'indirizzo IP del consenso. Se l'ICO dovesse mai chiedere una prova, avrete un registro verificabile. Gli strumenti di email generici come Mailchimp inviano la campagna, ma non creano la lista. La rete Purple crea la lista per voi, trasformando il traffico pedonale anonimo in dati di prima parte basati su una scelta consapevole. [6:00 - 8:00] Passaggi pratici e insidie Come si implementa tutto questo a livello pratico? In primo luogo, non utilizzare caselle preselezionate. L'ICO ha sanzionato diverse aziende per questo motivo. L'ospite deve selezionare attivamente la casella. In secondo luogo, mantieni il consenso al marketing separato dai termini e condizioni del WiFi. Il consenso cumulativo non è valido. In terzo luogo, assicurati che la tua informativa sulla privacy sia collegata direttamente alla schermata di accesso. Un errore comune è l'utilizzo di elenchi di terze parti. Il soft opt-in non si applica mai agli elenchi acquistati. È necessario acquisire i dati direttamente. Un altro errore comune è la confusione tra B2B e B2C. Sebbene sia possibile inviare e-mail a indirizzi aziendali in base a legittimi interessi, le ditte individuali e le e-mail dei consumatori standard come Gmail o Outlook richiedono un consenso esplicito o un soft opt-in valido. Per le sedi fisiche, la stragrande maggioranza del traffico è B2C. Tratta tutti secondo le regole B2C più severe per sicurezza. [8:00 - 9:00] Breve sessione di domande e risposte Rispondiamo a una domanda frequente che sentiamo spesso dai direttori CRM. Possiamo semplicemente presumere il consenso se utilizzano il nostro WiFi gratuito? No. Il silenzio o l'inattività non costituiscono consenso. Fornire un indirizzo e-mail per andare online è una transazione per l'accesso a Internet, non un accordo per ricevere comunicazioni di marketing. L'opt-in di marketing deve essere un'azione separata e positiva. Questo è il motivo per cui il Captive Portal di Purple è progettato per catturare in modo chiaro quel consenso specifico al marketing, prima che gli utenti inizino la navigazione. [9:00 - 10:00] Riepilogo e prossimi passi Per riassumere. Il soft opt-in è una base fragile per il marketing delle sedi fisiche. Esclude la maggior parte dei visitatori e limita ciò che si può comunicare. Il consenso esplicito acquisito tramite Guest WiFi è robusto, scalabile e conforme ai requisiti GDPR. Costruisce automaticamente un database di dati di prima parte verificati. I tuoi prossimi passi: controlla la tua attuale lista e-mail. Sai esattamente come e quando ogni persona ha effettuato l'opt-in? Se ti affidi al soft opt-in, verifica i tuoi processi rispetto alle quattro condizioni PECR. Per creare una lista che si sviluppi in modo sicuro, scopri Purple Engage per trasformare il WiFi della tua sede nel tuo strumento di lead generation più potente. Grazie per l'ascolto.
Perché questo è importante per la tua sede
Per le sedi fisiche, il traffico pedonale è la risorsa principale. Un ospite che varca la soglia genera ricavi solo per quella singola visita. Per aumentare il valore nel tempo, devi raggiungerlo dopo che se ne è andato e offrirgli un motivo per tornare. L'email marketing rimane il canale più efficace per questo scopo, ma nel Regno Unito è strettamente regolamentato. L'Information Commissioner's Office (ICO) applica le Privacy and Electronic Communications Regulations 2003 (PECR) insieme al UK GDPR. L'invio di email di marketing senza un consenso valido o un'eccezione legale rischia di comportare pesanti sanzioni e danni reputazionali.
Molte sedi cercano di affidarsi alla regola del "soft opt-in" per inviare email ai clienti passati. Sebbene questo funzioni per l'e-commerce, è strutturalmente carente per il settore dell'ospitalità, della vendita al dettaglio e degli eventi. Se un tavolo da sei persone cena nel tuo ristorante e una sola persona paga il conto, hai l'opportunità di raccogliere un solo indirizzo email. Il soft opt-in lascia gli altri cinque ospiti anonimi. Peggio ancora, se provi a inviare un'email a quell'ospite pagante riguardante un servizio diverso - come un soggiorno in hotel anziché la cena - violerai le rigide condizioni del soft opt-in.
Per incentivare le visite ripetute e massimizzare i ricavi per invio, le sedi hanno bisogno di un elenco che si alimenti da solo a partire da dati di prima parte verificati e con opt-in. Gli strumenti email standard come Mailchimp o Klaviyo sono progettati per inviare campagne, ma dipendono da te per la fornitura dell'elenco. Purple Engage raccoglie un consenso esplicito e registrato con marca temporale al momento dell'accesso al WiFi, trasformando il traffico pedonale anonimo in un database di marketing conforme e scalabile. Per capire come funziona la raccolta dei dati dall'inizio alla fine, consulta la nostra guida Guest WiFi email capture: how it works and what to expect.
Il funzionamento: PECR e i limiti del soft opt-in
Ai sensi del Regolamento 22 delle PECR, non è consentito inviare email di marketing non richieste a persone fisiche senza un consenso specifico. L'unica eccezione è il soft opt-in, che consente di inviare email ai clienti esistenti senza un consenso esplicito se - e solo se - si soddisfano quattro rigide condizioni:
- Hai raccolto i loro dati di contatto nel corso di una vendita o di trattative per una vendita.
- Il marketing riguarda esclusivamente prodotti o servizi simili.
- Hai offerto un modo semplice per disattivare l'iscrizione al momento della prima raccolta dei dati.
- Fornisci una chiara opzione di opt-out in ogni messaggio successivo.
Per una sede fisica, il soft opt-in è una base fragile. Ti limita solo agli acquirenti passati, escludendo i visitatori occasionali, gli accompagnatori e i potenziali clienti. La regola dei "prodotti simili" limita il cross-selling tra diversi tipi di sedi o marchi all'interno del tuo portfolio. Dimostrare di aver offerto un opt-out al momento della vendita è spesso difficile quando ci si affida a sistemi point-of-sale o a piattaforme di prenotazione di terze parti. L'ICO ha sanzionato diverse aziende - tra cui un rivenditore del Regno Unito multato per £150.000 nel 2024 - che hanno inviato email di marketing a clienti disiscritti e hanno addotto come giustificazione un soft opt-in che l'azienda non ha potuto effettivamente dimostrare (ICO Enforcement Register, 2024).
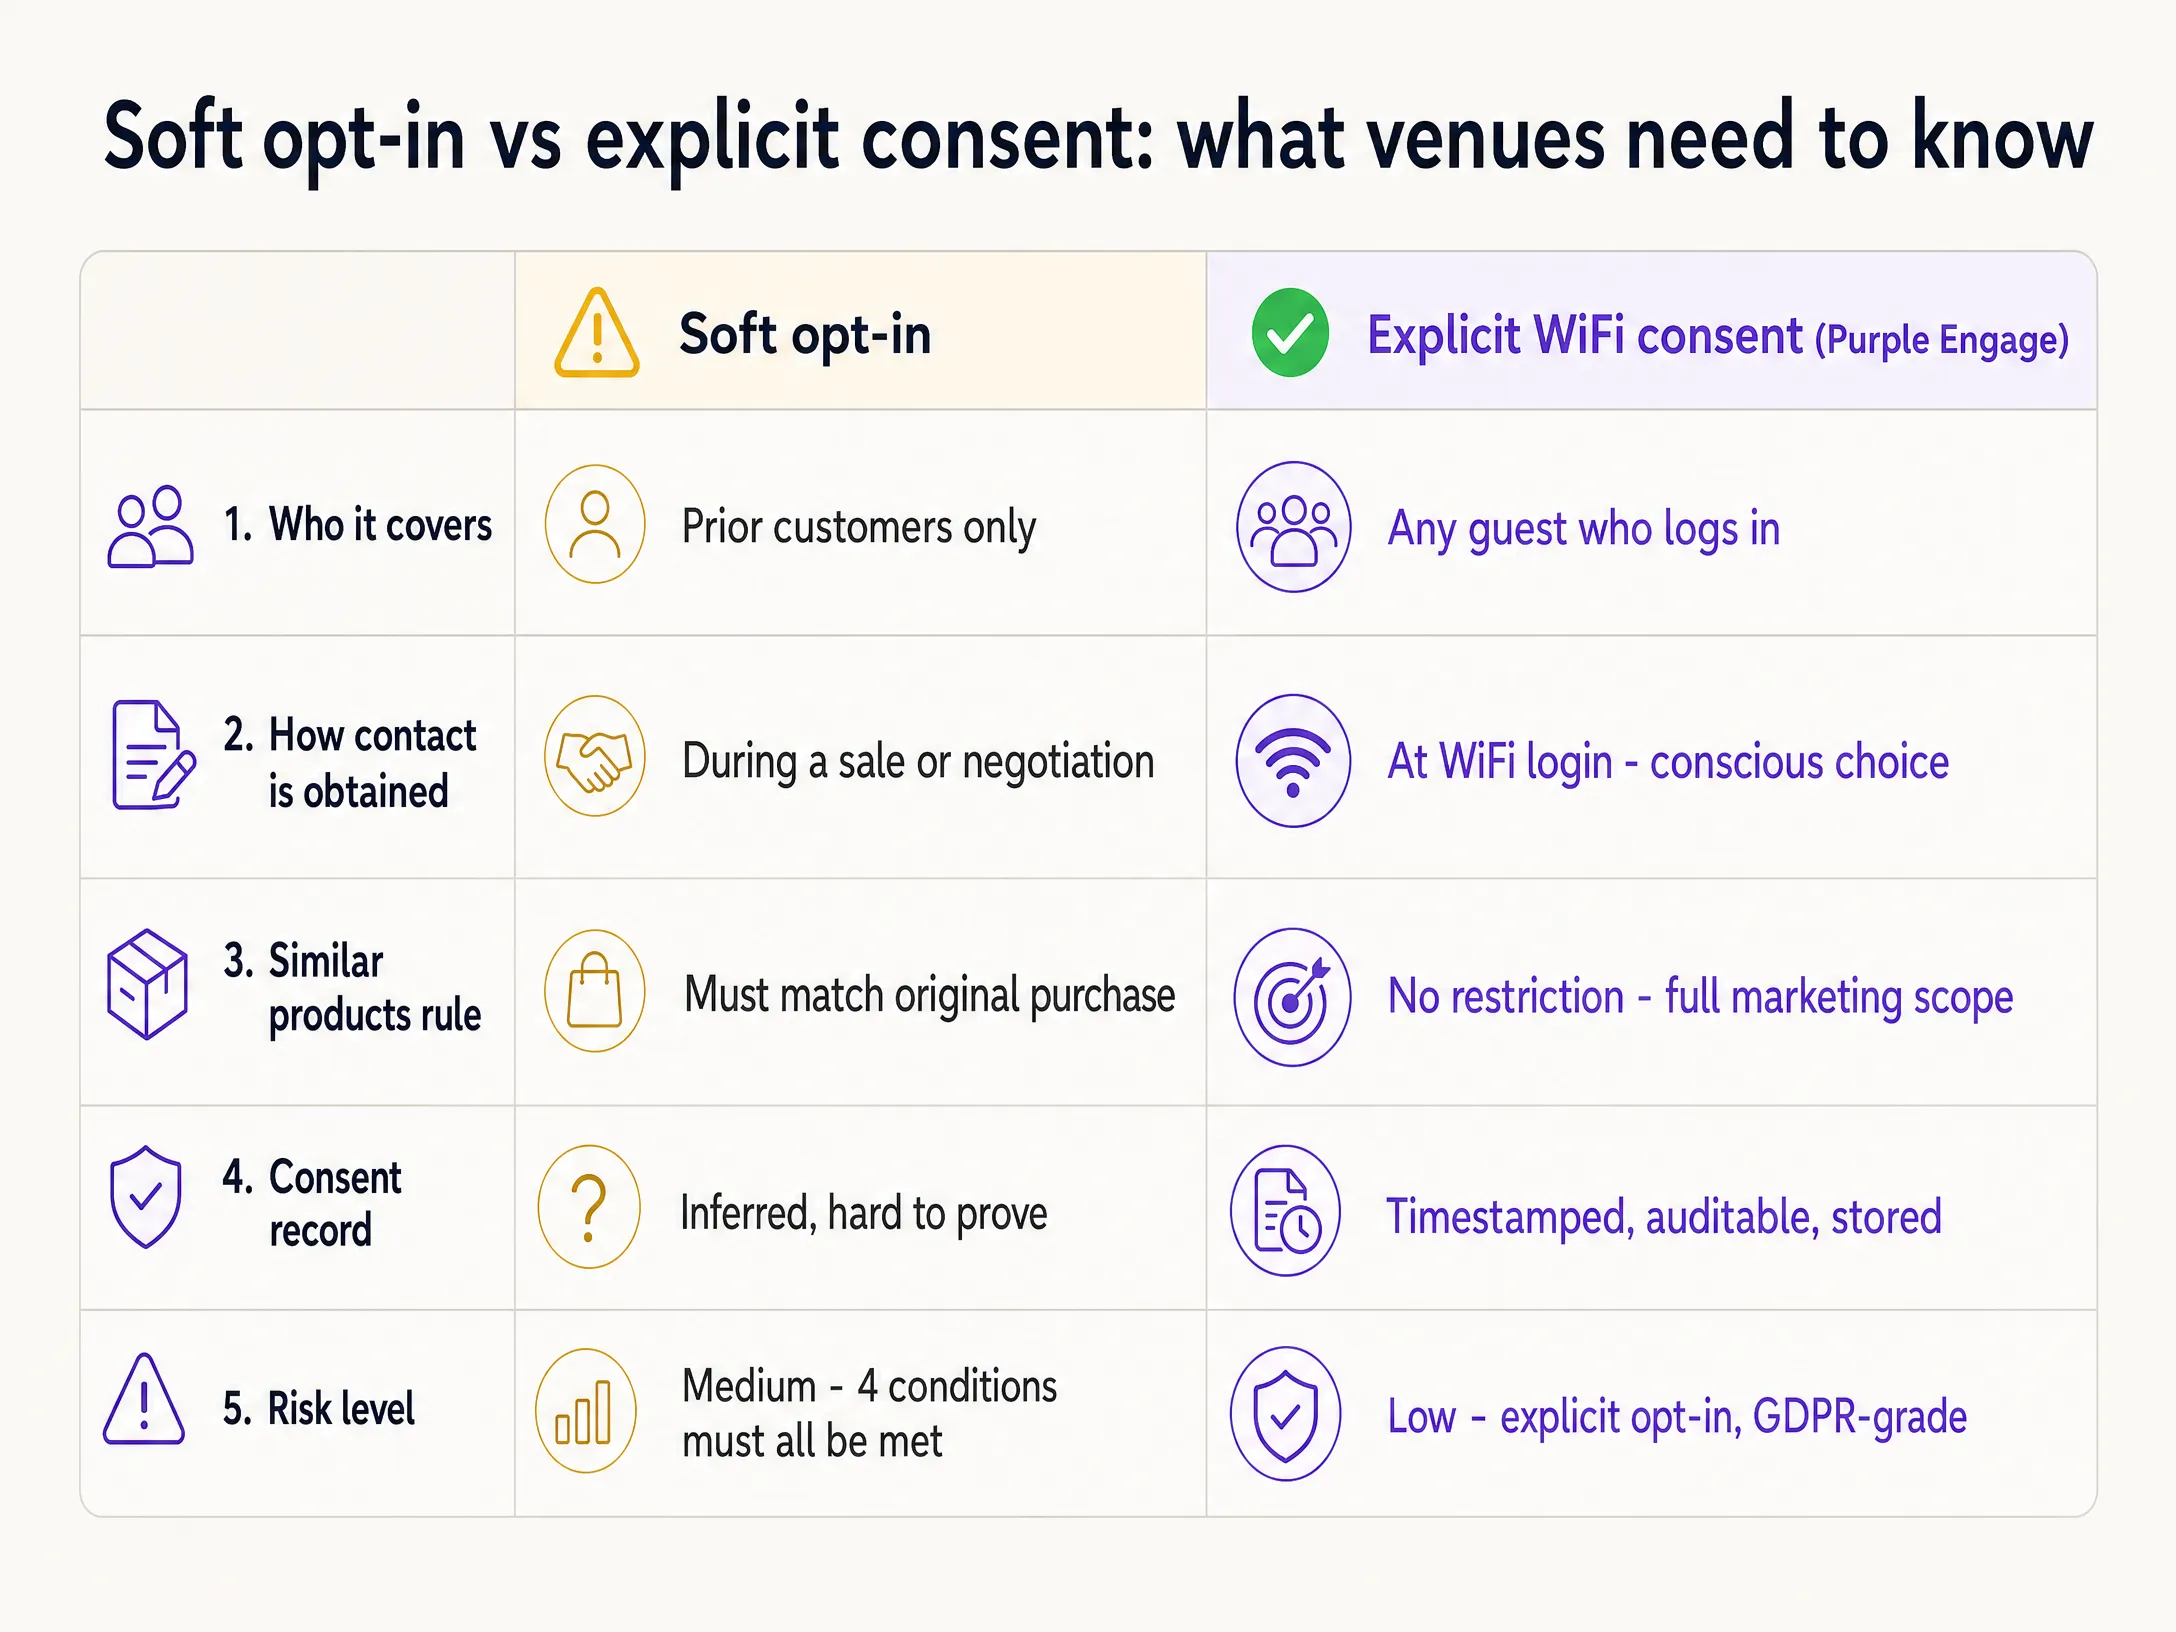
Il consenso esplicito è l'opzione più sicura e redditizia. Ai sensi dell'Articolo 4(11) del UK GDPR, il consenso deve essere libero, specifico, informato e indicare in modo inequivocabile la volontà dell'ospite. Assicurandoti il consenso esplicito, elimini completamente i limiti del soft opt-in. Puoi promuovere l'intera gamma dei tuoi servizi a coloro che hanno effettuato l'opt-in, indipendentemente dal fatto che abbiano effettuato o meno un acquisto.
Come fare questo con il tuo WiFi per gli ospiti
La tua sede offre già il WiFi per gli ospiti. Integrando Purple Engage, puoi trasformare un centro di costo in un motore automatizzato per la creazione di liste di contatti. Quando un ospite si connette alla tua rete, gli viene presentato un Captive Portal - la pagina web necessaria per interagire con l'ospite prima di accedere alla rete WiFi pubblica. Questo portale richiede loro di autenticarsi tramite un modulo standard o un login social.
Aspetto cruciale: il portale presenta una casella di opt-in deselezionata e chiara per le comunicazioni di marketing. Questa non è accorpata ai termini e condizioni del WiFi - il consenso accorpato è illegale ai sensi dell'Articolo 7 del UK GDPR. L'ospite prende una decisione attiva e consapevole di ricevere offerte.
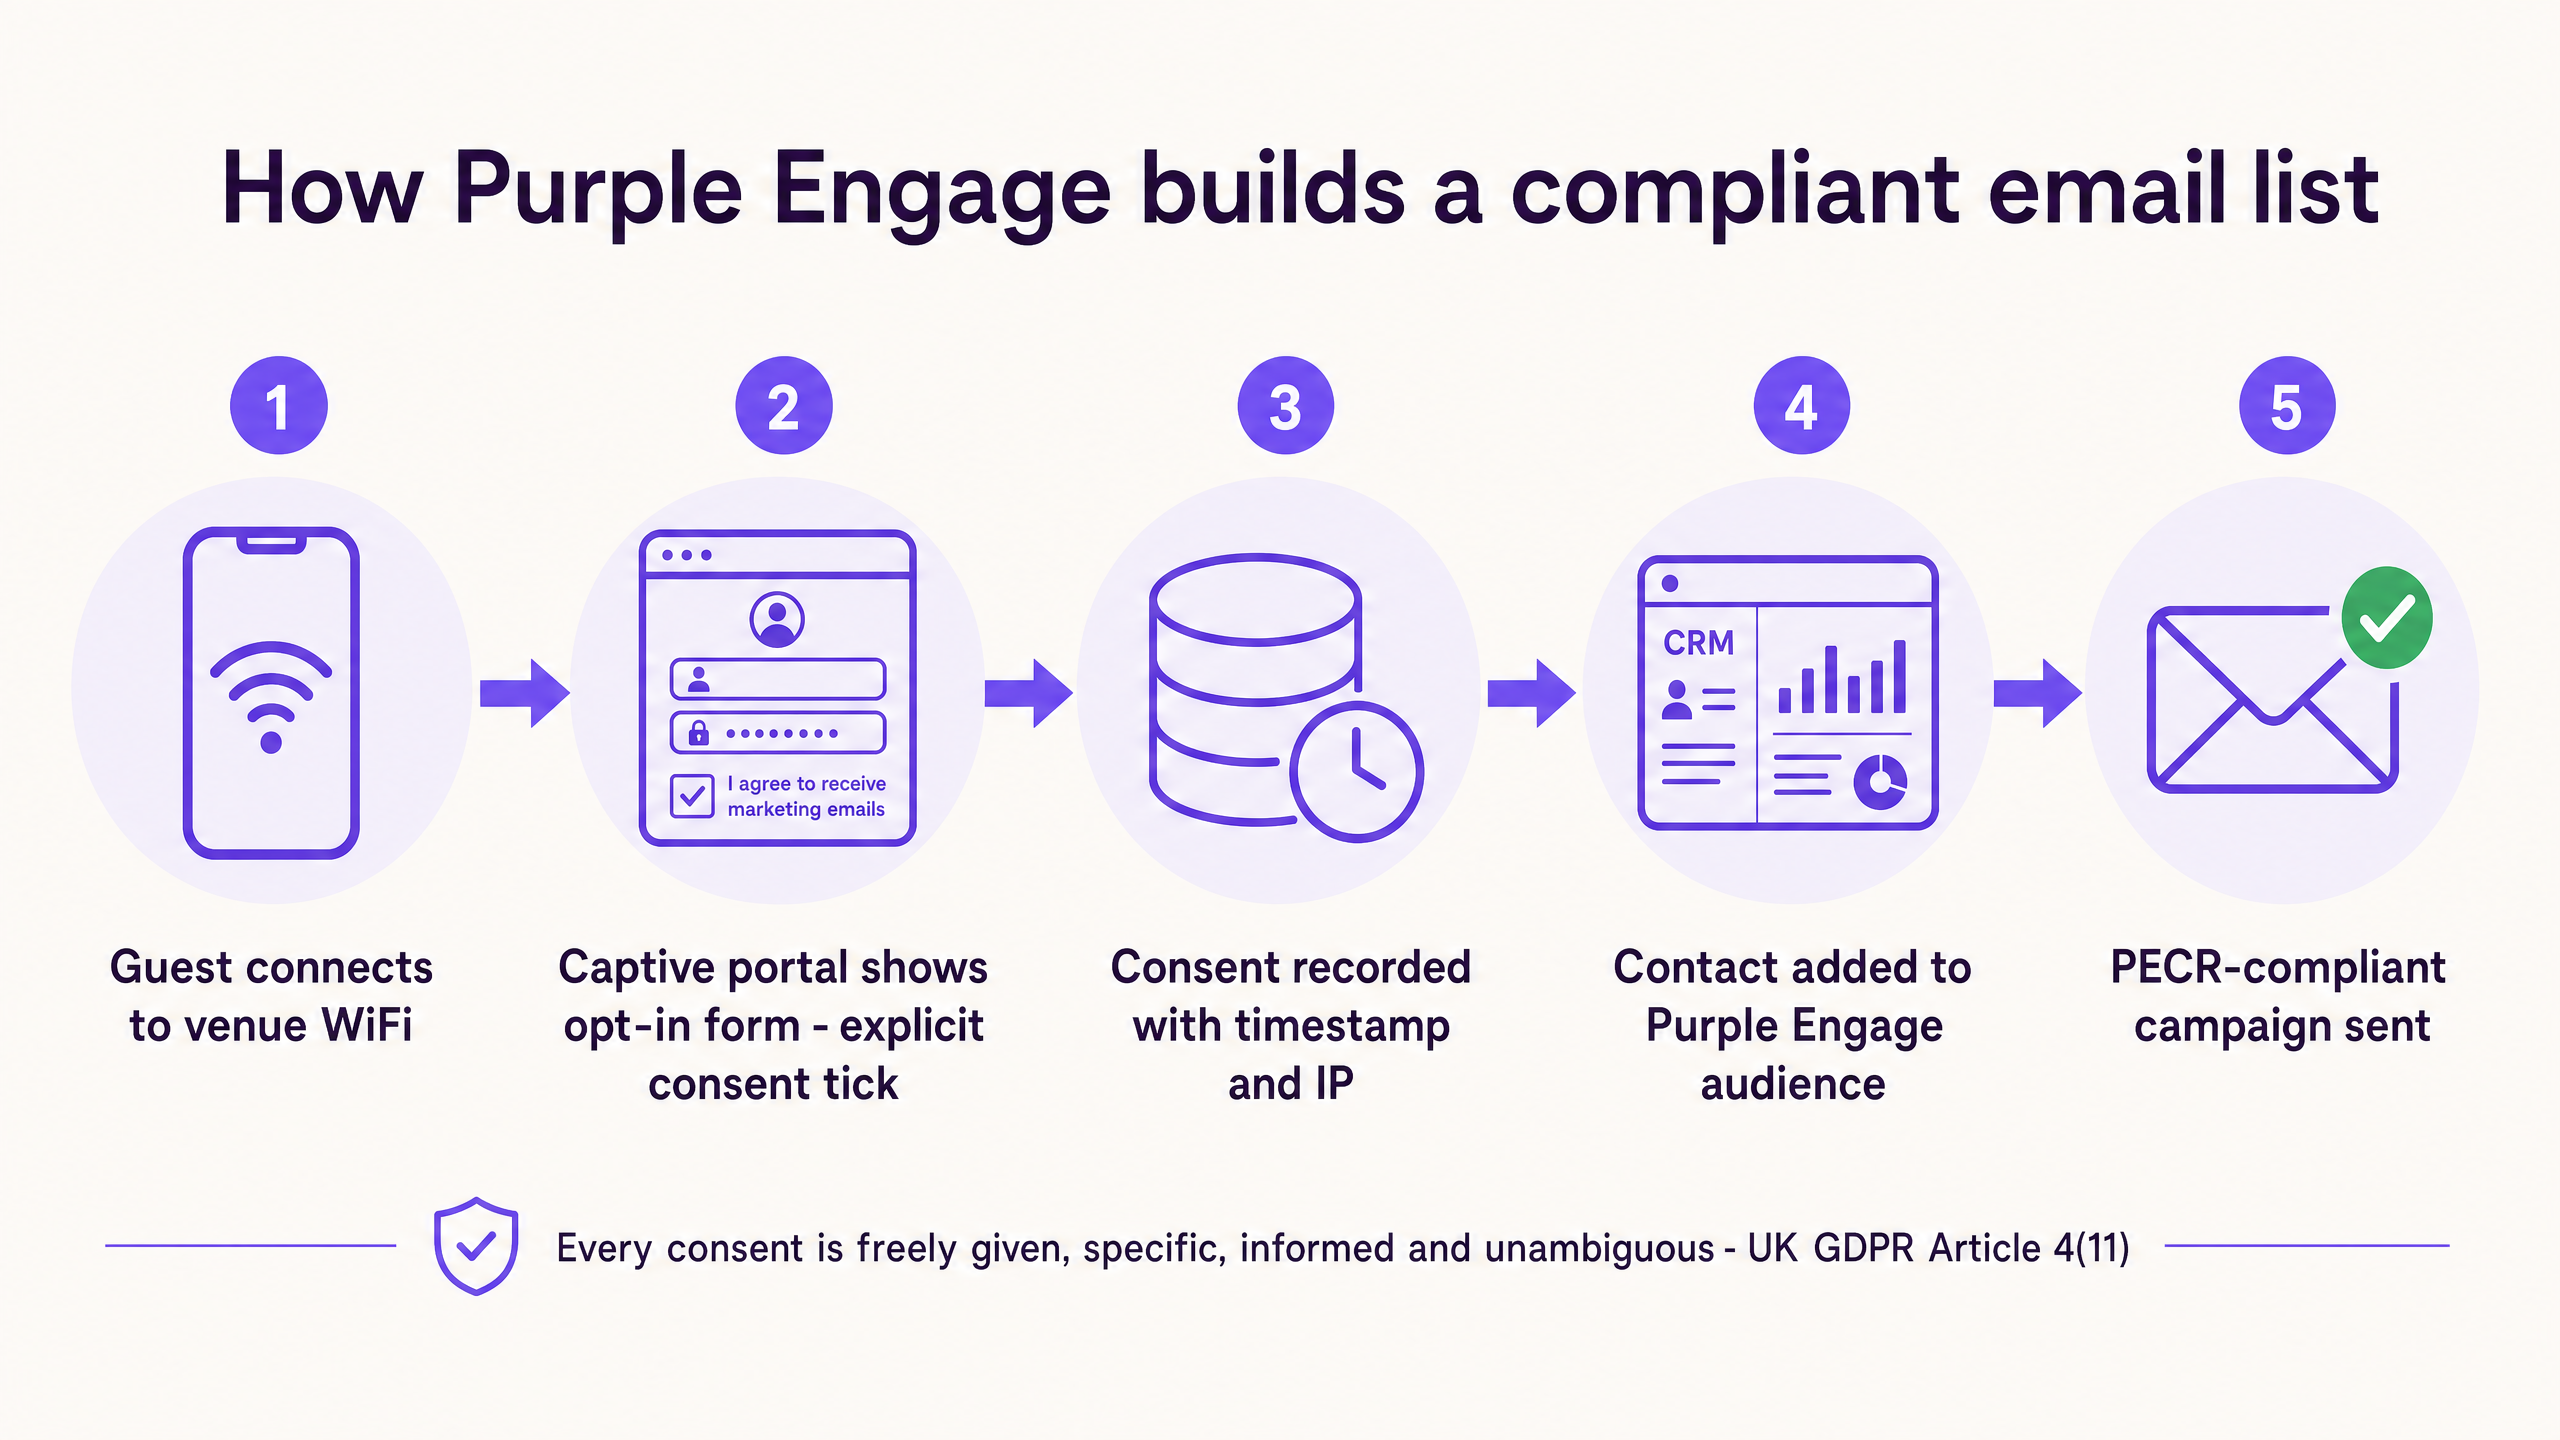
Quando l'ospite seleziona la casella, Purple Engage registra l'ora esatta, l'indirizzo IP e il testo specifico che ha accettato. Questo crea un record di consenso verificabile che soddisfa i più elevati standard del UK GDPR. I dati fluiscono direttamente nel tuo CRM di Purple Engage, segmentando gli ospiti in base ai loro dati demografici, alla frequenza delle visite e al tempo di permanenza. Purple opera in oltre 80.000+ sedi attive e ha registrato 440 milioni di accessi nel 2024 (dati interni Purple, 2024), fornendoti un'infrastruttura collaudata e su larga scala per questo approccio.
Cosa inviare e quando
Una volta creata una lista conforme basata sul consenso esplicito, puoi avviare campagne mirate che incentivano le visite fisiche. Purple Engage ti consente di automatizzarle in base al comportamento nel mondo reale rilevato dalla rete WiFi.
Campagne di benvenuto: Invia un'e-mail automatica 24 ore dopo la prima visita di un ospite. Ringrazialo per essere venuto e offri un piccolo incentivo a tornare - un caffè gratuito o uno sconto del 10% sulla prossima visita. Questo si rivolge alla finestra critica in cui un visitatore per la prima volta decide se diventare un cliente abituale.
Campagne per ospiti persi: Utilizza i dati di presenza WiFi per identificare gli ospiti che non visitano la struttura da 30 giorni. Attiva automaticamente un'e-mail "ci manchi" con un'offerta interessante. Poiché disponi di un consenso esplicito, non farai affidamento su un soft opt-in obsoleto derivante da un acquisto effettuato mesi fa.
Campagne di cross-selling: Se un ospite frequenta spesso il tuo ristorante, inviagli un'e-mail riguardante i tuoi prossimi eventi con biglietto o gli spazi per eventi privati. Il soft opt-in potrebbe limitare questa comunicazione considerandola come un prodotto diverso, ma il consenso esplicito tramite WiFi ti dà la libertà di promuovere l'intera struttura.
Misurare ciò che funziona
Le metriche generiche delle e-mail come i tassi di apertura e i tassi di clic dicono solo metà della storia. La vera misura del marketing per le strutture fisiche è se l'e-mail ha generato una visita fisica e prodotto entrate.
Poiché Purple Engage collega il profilo e-mail alla presenza del dispositivo sulla rete, puoi misurare l'attribuzione offline. Quando invii una campagna a 10.000 ospiti che hanno effettuato l'opt-in, Purple monitora quanti di questi specifici dispositivi tornano nella tua struttura nei sette giorni successivi.
Concentrati su queste tre metriche:
| Metrica | Cosa ti dice |
|---|---|
| Tasso di opt-in al login WiFi | La percentuale di ospiti che spuntano attivamente la casella del consenso |
| Tasso di ritorno | La percentuale di destinatari di e-mail che tornano fisicamente nella struttura |
| Entrate per invio | La spesa stimata generata dagli ospiti che ritornano |
Da dove iniziare
Per allontanarsi dai rischi del soft opt-in e creare un elenco e-mail conforme e ad alte prestazioni, segui questi passaggi nell'ordine:
- Verifica il tuo elenco attuale. Identifica quali contatti si affidano al soft opt-in e se puoi dimostrare tutte e quattro le condizioni PECR per ciascuno.
- Distribuisci un Captive Portal. Configura il WiFi per gli ospiti Purple con una schermata di login personalizzata con il tuo brand in tutte le tue strutture.
- Configura il consenso esplicito. Assicurati che la casella di opt-in per il marketing sia deselezionata per impostazione predefinita e spieghi chiaramente cosa riceverà l'ospite.
- Automatizza i messaggi di benvenuto. Configura un'automazione di Purple Engage per inviare un'e-mail ai nuovi opt-in entro 24 ore per assicurarti la seconda visita.
- Monitora i ritorni offline. Controlla la dashboard per vedere quante e-mail si stanno convertendo in visite fisiche reali.
Per una panoramica dettagliata dei meccanismi di acquisizione, consulta Guest WiFi email capture: how it works and what to expect.
Riferimenti
[1] Information Commissioner's Office, "Electronic mail marketing," Guide to Privacy and Electronic Communications Regulations. https://ico.org.uk/for-organisations/direct-marketing-and-privacy-and-electronic-communications/guide-to-pecr/electronic-and-telephone-marketing/electronic-mail-marketing/
[2] Information Commissioner's Office, "How do we comply with the PECR electronic mail marketing rules?" Guidance on direct marketing using electronic mail. https://ico.org.uk/for-organisations/direct-marketing-and-privacy-and-electronic-communications/guidance-on-direct-marketing-using-electronic-mail/how-do-we-comply-with-the-pecr-electronic-mail-marketing-rules/
[3] GDPR Local, "PECR Compliance Explained: What Every Email Marketer Needs to Know," Maggio 2025. https://gdprlocal.com/gdpr-newsletter-compliance/
[4] MailGraf, "UK GDPR Email Marketing: Compliance Guide (2026)," Maggio 2026. https://mailgraf.com/blog/uk-gdpr-email-marketing-guide
[5] Dati interni Purple, 2024. Oltre 80.000 location attive, 440 milioni di accessi nel 2024.