
POS आणि EPOS स्पष्टीकरण: कार्ये, फरक आणि उपयोग
POS आणि EPOS यांची तुलना: प्रत्येक प्रणाली काय करते, ती एखाद्या ठिकाणी कशी उपयुक्त ठरते आणि विक्री डेटा अतिथी विपणनाला कशी मदत करू शकतो.
दोन ठिकाणे अगदी सारखेच टिल सॉफ्टवेअर वापरू शकतात, समान संख्येत कार्ड पेमेंट घेऊ शकतात, तरीही त्यांच्याकडे उपलब्ध असणारा उपयुक्त अतिथी डेटा खूप वेगळा असू शकतो. एक ठिकाण तुम्हाला सांगू शकते की ४५ दिवसांपूर्वी कोणी भेट दिली होती, त्यांनी किती खर्च केला आणि त्यांनी तुमच्याकडून अपडेट्स मिळवण्यास सहमती दर्शविली आहे का. दुसरे ठिकाण तुम्हाला फक्त आजची कमाई सांगू शकते आणि त्याहून अधिक काही नाही. मग त्यांना नेमके काय वेगळे करते, POS की EPOS?
यापैकी कोणतेही लेबल त्याचे उत्तर देत नाही. व्हेंडर्स एकाच उत्पादनासाठी दोन्ही नावे वापरतात आणि संक्षिप्त रूपे (ॲक्रोनिम्स) क्षमतेऐवजी केवळ कार्य दर्शवतात. दोन ठिकाणांना वेगळे करणारी गोष्ट म्हणजे मालकी: कोणत्या प्रणालीकडे प्रॉडक्ट रेकॉर्ड, विक्री, गेस्टची ओळख आणि संमती असते, आणि मतभेद झाल्यावर त्यांचे निराकरण करण्यासाठी कोणी नियम लिहून ठेवले आहेत का. हे निश्चित करा आणि मग लेबलचे महत्त्व उरणार नाही. याकडे दुर्लक्ष केले तर तुम्ही असा EPOS खरेदी कराल जो सबस्क्रिप्शन असलेल्या कॅश रजिस्टरसारखा काम करतो.
अनुक्रमणिका
- एका दृष्टिक्षेपात POS आणि EPOS
- EPOS तुमची सुरक्षा व्याप्ती का वाढवते
- लेबलपलीकडील मोबाइल आणि क्लाउड EPOS तडजोडी
- प्रत्येक ठिकाणाच्या प्रकारानुसार सेटअपची जुळणी करणे
- ग्राहक नोंदीची मालकी कोणाकडे असते
- गल्ल्यावरील विक्रीचे रूपांतर वेन्यू मार्केटिंग सिग्नल्समध्ये करणे
- मार्केटिंग जोडण्यापूर्वी तुमचा डेटा पाथ निश्चित करा
POS आणि EPOS एका दृष्टीक्षेपात
POS म्हणजे point of sale: विक्रीची नोंद आणि पैसे भरण्याचे ठिकाण आणि वेळ. EPOS म्हणजे electronic point of sale, म्हणजेच नेटवर्क केलेल्या प्रणालीमध्ये रूपांतरित केलेली तीच चेकआउट प्रक्रिया, जी प्रॉडक्ट कॅटलॉग, स्टॉक लेव्हल्स, कर्मचाऱ्यांच्या परवानग्या, रिपोर्टिंग आणि इंटिग्रेशन्स देखील हाताळते. POS म्हणजे काउंटर आहे; तर EPOS म्हणजे त्याच्या मागे काम करणारी संपूर्ण यंत्रणा आहे.
POS आणि EPOS ची मुख्य निकषांवर तुलना
| पैलू | POS | EPOS |
|---|---|---|
| मुख्य काम | विक्री नोंदवणे आणि पेमेंट स्वीकारणे | विक्रीसह इन्व्हेंटरी, कॅटलॉग, कर्मचारी आणि रिपोर्टिंग व्यवस्थापित करणे |
| ठराविक व्याप्ती | एक गल्ला (till) किंवा टर्मिनल | अनेक टर्मिनल्स, ठिकाणे आणि बॅक-ऑफिस टूल्स |
| कॅप्चर केलेला डेटा | व्यवहार, तारीख, वेळ, वस्तू, एकूण रक्कम | परवानगी असल्यास स्टॉकची पातळी, कर्मचाऱ्यांच्या कृती आणि ग्राहक संदर्भ जोडते |
| इंटिग्रेशन्स | बऱ्याचदा केवळ पेमेंटपुरते मर्यादित | बुकिंग, अकाउंटिंग, लॉयल्टी आणि मार्केटिंग टूल्स कनेक्ट करते |
| PCI व्याप्ती | पेमेंट डिव्हाइस आणि त्याचा डेटा पाथ | अॅप्स, परवानग्या, रिपोर्टिंग आणि इंटिग्रेशन्ससह अधिक व्यापक वातावरण |
| ठराविक ठिकाणे | एकल कॅफे, किऑस्क किंवा बाजारातील स्टॉल | रेस्टॉरंट समूह, टेबल सेवा देणारे बार, रिटेल चेन्स आणि हॉटेल्स |
बहुतांश व्हेंडर पेजेस त्या टेबलवरच थांबतात आणि काम संपले असे मानतात. पंक्ती केवळ त्यांच्या खाली काय आहे या कारणामुळेच महत्त्वाच्या ठरतात. IBM चा पॉइंट ऑफ सेलचा इतिहास हा 1973 मधील एका महत्त्वाच्या टप्प्याशी जोडलेला आहे, जेव्हा कंपनीने त्यांची 3660 सुपरमार्केट प्रणाली सादर केली होती, ज्यामध्ये उत्पादने ओळखण्यासाठी, किमती पुनर्प्राप्त करण्यासाठी आणि विक्रीची इलेक्ट्रॉनिक पद्धतीने नोंद करण्यासाठी नवीन युनिव्हर्सल प्रॉडक्ट कोड आणि लेझर स्कॅनरचा वापर करण्यात आला होता. सुरुवातीच्या इन्स्टॉलेशन्समध्ये न्यू जर्सीमधील Pathmark आणि क्वेबेकमधील Steinberg's यांचा समावेश होता. हा टप्पा अधिक जलद चेकआउटसाठी नव्हता, तर पेमेंट ही एक नोंद (रेकॉर्ड) बनली यासाठी होता.
तो रेकॉर्ड प्रमाणित करण्यासाठी आणखी एक दशक लागले. बारकोडच्या Digimarc च्या इतिहासामध्ये असे नमूद केले आहे की पहिले किरकोळ UPC स्कॅन 26 जून 1974 रोजी Troy, Ohio मधील Marsh Supermarket मध्ये Wrigley's च्युइंग गमच्या 10-पॅकवर झाले होते. 1976 पर्यंत फक्त 50 स्टोअर स्कॅनिंग करत होते, तरीही 1980 पर्यंत अंदाजे 8,000 US स्टोअर्स हे करत होते. याचा फायदा मोठ्या प्रमाणावर झाला: GS1 US ने नंतर नोंदवले की बारकोडने जगभरात 1 अब्जाहून अधिक उत्पादने ओळखली आणि दररोज 10 अब्जांपेक्षा जास्त वेळा स्कॅन केली गेली.
बारकोड एखाद्या व्यक्तीची ओळख पटवत नाही. तो उत्पादन अशा प्रकारे ओळखतो जे प्रत्येक सिस्टम वाचू शकते, म्हणूनच दोन साईट्स विक्रीचे रेकॉर्ड एकत्रित करू शकतात. मानवी बाजू हाताळणे ही अधिक कठीण बाब आहे.
महत्त्वाचा नियम: जर टिलला वेगवेगळ्या शाखांमध्ये स्टॉक, कर्मचारी आणि अतिथींचा डेटा शेअर करायचा असेल, तर काउंटरवरील हार्डवेअरपेक्षा EPOS ची वैशिष्ट्ये अधिक महत्त्वाची ठरतात.
EPOS तुमची सुरक्षा व्याप्ती का वाढवते
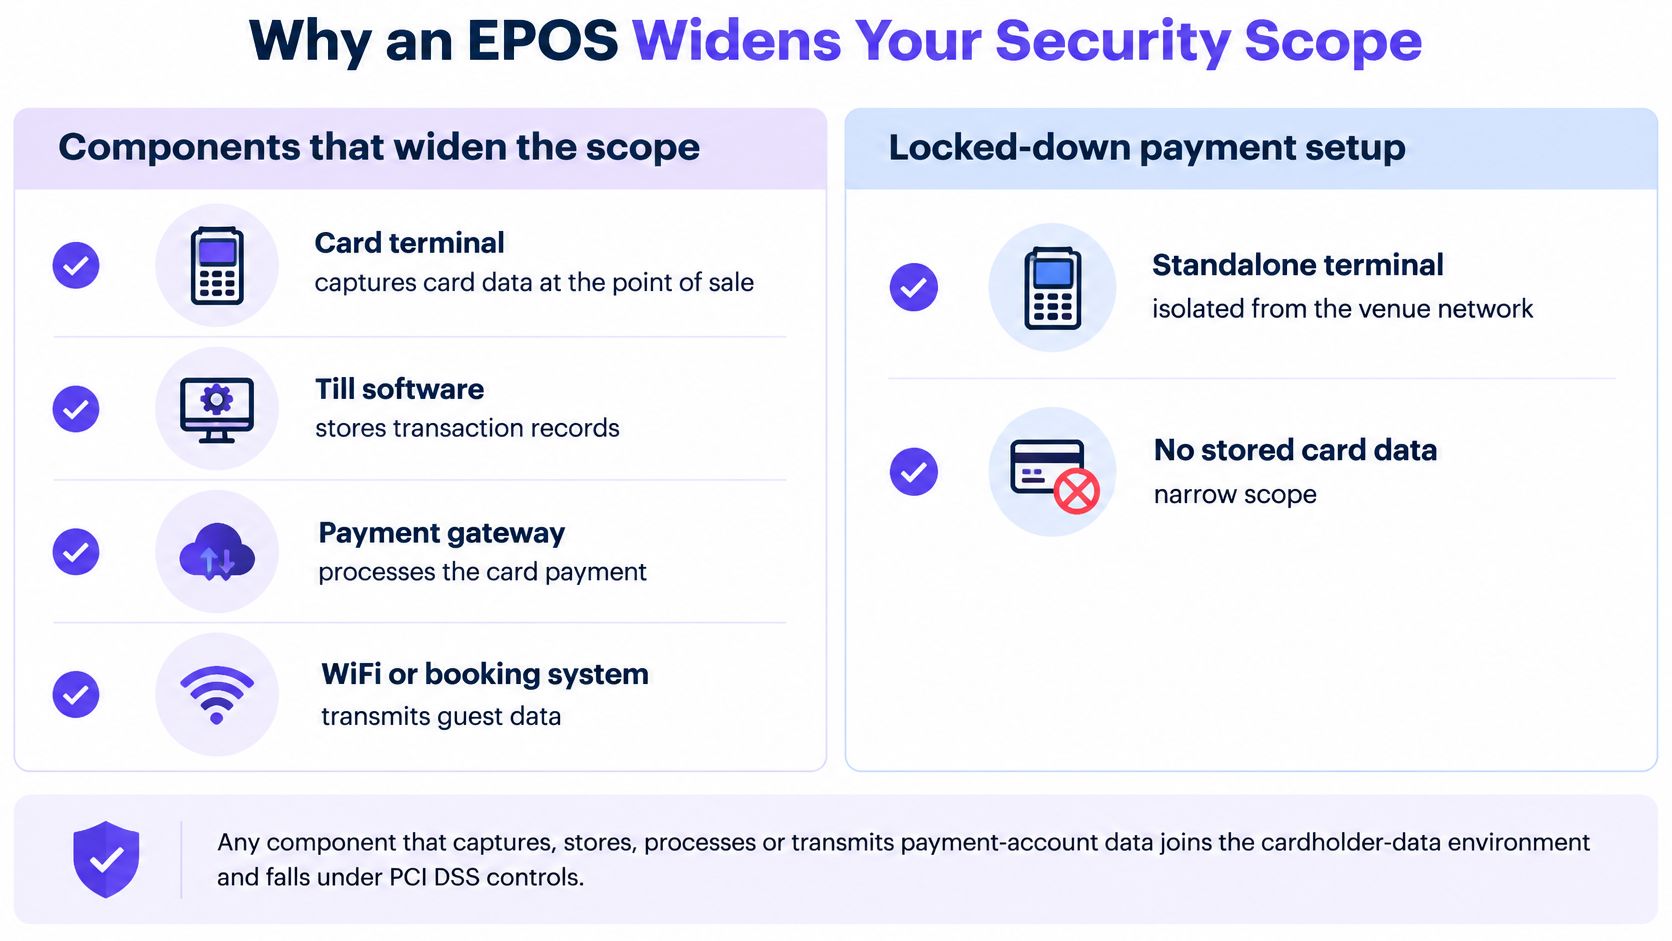
एक कार्ड टर्मिनल आणि एक EPOS समान पेमेंट स्वीकारू शकतात, परंतु ते एकाच सुरक्षा मर्यादेत (सिक्युरिटी बाउंड्री) येत नाहीत. पॉइंट ऑफ सेल व्याप्तीबाबत PCI Security Standards Council चे मार्गदर्शन त्याचे कारण स्पष्ट करते: पेमेंट-खात्याचा डेटा कॅप्चर, स्टोअर, प्रोसेस किंवा ट्रान्समिट करणारा कोणताही घटक मर्चंटच्या कार्डधारक-डेटा पर्यावरणाचा (CDE) भाग बनतो आणि तो लागू PCI DSS नियंत्रणांच्या अखत्यारीत येतो.
एक EPOS सहसा यापैकी अनेक घटक एकाच वेळी जोडते. कॅटलॉग व्यवस्थापन, इन्व्हेंटरी, कर्मचारी परवानग्या, रिपोर्टिंग आणि इंटिग्रेशन्स हे सर्व पेमेंट डेटाला स्पर्श करतात किंवा थेट त्याच्या शेजारी असतात, त्यामुळे लॉक-डाउन केलेल्या टर्मिनलच्या तुलनेत EPOS उपयोजन (डिप्लॉयमेंट) मोठ्या प्रमाणावर लागू होते. त्याच मार्गदर्शनात नमूद केले आहे की एकाधिक ॲप्लिकेशन्स आणि कॉन्फिगरेशन पर्याय असलेल्या एका गुंतागुंतीच्या POS ला साध्या सुरक्षित टर्मिनलपेक्षा अधिक नियंत्रणांची आवश्यकता असते.
खालील व्हिज्युअल एका विशिष्ट व्हेन्यू स्टॅकमधील कोणते भाग पेमेंटची मर्यादा वाढवतात हे दर्शवते.
यापैकी कोणताही युक्तिवाद EPOS खरेदी करण्याविरुद्ध नाही. कोटेशन स्वीकारण्यापूर्वी डेटा पाथ मॅप करण्यासाठीचा हा युक्तिवाद आहे.
विस्तृत व्याप्तीसाठी आवश्यक असणाऱ्या तपासण्या
प्रत्येक टर्मिनल आणि ॲप्लिकेशनची इन्व्हेंटरी तयार करा. विक्री प्रक्रियेशी जोडलेले प्रत्येक टिल, टॅबलेट, बॅक-ऑफिस टूल आणि प्लगइन लिहून ठेवा. ज्या डिव्हाइसची नोंद कोणालाही आठवत नाही, त्याचे संरक्षण तुम्ही करू शकत नाही.
व्हेंडर सपोर्ट आणि पॅच स्थितीची पडताळणी करा. कोणत्या ऑपरेटिंग सिस्टीम आवृत्त्या समर्थित आहेत आणि अपडेट्स कसे वितरित केले जातात ते विचारा. ज्या डिव्हाइसला फिक्स मिळणे बंद झाले आहे ते जोपर्यंत तुमच्या नेटवर्कवर आहे तोपर्यंत असुरक्षितच राहते.
डीफॉल्ट क्रेडेंशियल्स बदला. डीफॉल्ट ॲडमिनिस्ट्रेटिव्ह लॉगिन सार्वजनिक मॅन्युअलमध्ये प्रसिद्ध केलेले असतात. इन्स्टॉलेशनच्या वेळी ते बदला आणि शेअर केलेल्या नोट्स ॲपपेक्षा अधिक सुरक्षित ठिकाणी सेव्ह करा.
स्टोअर केलेल्या डेटाचे रक्षण करा, आणि तो का ठेवला आहे याचा विचार करा. रिफंड, वाद किंवा अकाउंटिंगसाठी एखादे फील्ड आवश्यक नसल्यास ते साठवून ठेवू नका.
ट्रान्समिशनपूर्वी अकाउंट डेटा एन्क्रिप्ट करा. एन्क्रिप्शन टिल, गेटवे आणि बॅक ऑफिसमधील डेटा प्रवासाचे संरक्षण करते, जेथे चुकीच्या पद्धतीने कॉन्फिगर केलेल्या इंटिग्रेशन्समुळे डेटा लीक होतो.
रिमोट ॲक्सेसवर मल्टी-फॅक्टर ऑथेंटिकेशन लागू करा. व्हेंडर सपोर्ट सेशन्स आणि घरून काम करणारे मॅनेजर्स हे दोन मार्ग हल्लेखोर सर्वात आधी शोधतात.
डिव्हाइसेसमध्ये छेडछाड किंवा अदलाबदल झाली आहे का ते तपासा. बदललेले टर्मिनल किंवा बसवलेले स्किमर एका दृष्टीक्षेपात सामान्य दिसते, त्यामुळे तुमच्या इन्व्हेंटरीसह अनुक्रमांक तपासा आणि सील तपासा.
सर्वात मोठी चूक म्हणजे अनुपालन असलेले पेमेंट टर्मिनल संपूर्ण EPOS ला देखील अनुपालनक्षम बनवते असे गृहीत धरले जाते. तसे अजिबात होत नाही, आणि यामुळे मर्चंटच्या मूल्यांकन जबाबदाऱ्या देखील संपत नाहीत. बारवरील उपकरणापासून ते बॅक ऑफिसपर्यंत आणि विक्रीची नोंद प्राप्त करणाऱ्या प्रत्येक इंटिग्रेशनपर्यंतच्या संपूर्ण मार्गाचे मूल्यांकन करा, कारण ऑडिटदरम्यान तुम्ही याच मार्गाचे समर्थन करू शकता.
मोबाइल आणि क्लाउड EPOS मधील तडजोडी - लेबलच्या पलीकडे
आर्किटेक्चरचा निर्णय ठरवतो की कोणता घटक अयशस्वी होतो, कोण अजूनही पेमेंट स्वीकारू शकते आणि सिस्टीम वेगळ्या असताना कोणता रेकॉर्ड अचूक मानला जातो. POS विरुद्ध EPOS लेबलपेक्षा प्रत्येक फील्डची कस्टडी अधिक महत्त्वाची असते: उत्पादन, किंमत, विक्री, अतिथींची ओळख आणि संमती.
EPOS आर्किटेक्चर आणि त्यांचे फायदे-तोटे
| सेटअप | ऑफलाइन वर्तन | सुरक्षा केंद्रबिंदू | सर्वाधिक उपयुक्त |
|---|---|---|---|
| ऑन-प्रिमाइस EPOS | इंटरनेट खंडित असतानाही स्थानिक पातळीवर प्रक्रिया सुरू राहते | स्थानिक नेटवर्क, प्रत्यक्ष प्रवेश आणि पॅचिंग | इंटरनेट अस्थिर असलेली आणि मोठ्या प्रमाणात व्यवहार होणारी ठिकाणे |
| क्लाउड EPOS | व्हेंडरच्या कॅश्ड मोडद्वारे सेट केलेले असते, त्यामुळे काय आणि किती वेळ रांगेत राहते याची खात्री करा | व्हेंडर अॅक्सेस, क्रेडेंशियल्स आणि इंटिग्रेशन परवानग्या | केंद्रीकृत रिपोर्टिंगची आवश्यकता असलेले बहु-स्थानिक (मल्टी-साइट) समूह |
| फोन किंवा टॅबलेटवरील मोबाइल EPOS | अॅपच्या ऑफलाइन मोडद्वारे आणि त्याच्या रांगेतील व्यवहार मर्यादेद्वारे सेट केलेले असते | CPoC किंवा MPoC अंतर्गत प्रमाणित पेमेंट आर्किटेक्चर | पॉप-अप्स, टेबलसाइड सेवा आणि वितरित ठिकाणे |
ऑन-प्रिमाइस सिस्टीमची लोकप्रियता कायम राहण्यामागे एक कारण आहे. POS सॉफ्टवेअर मार्केटचे एक मार्केट विश्लेषण असे नमूद करते की, ऑन-प्रिमाइस POS ला व्यवहार-केंद्रित व्यवसायांकडून आणि अविश्वसनीय इंटरनेट असलेल्या ठिकाणांकडून पसंती दिली जाते, कारण ते ऑफलाइन प्रोसेसिंग आणि सातत्य टिकवून ठेवण्यास समर्थन देते. तसेच 2025 मधील एका एंटरप्राइझ सर्वेक्षणाचा हवाला देते ज्यामध्ये हॉस्पिटॅलिटी क्षेत्रातील निर्णयकर्त्यांनी डेटा गोपनीयता आणि सुरक्षिततेला पेमेंट सिस्टीम आणि POS सोल्यूशन्ससाठी सर्वात मोठे आव्हान मानले आहे, ज्याचा उल्लेख अनुक्रमे 48% आणि 47% लोकांनी केला आहे. प्रत्येक वेळी पाऊस पडल्यावर जर तुमच्या ठिकाणची कनेक्टिव्हिटी खंडित होत असेल, तर ऑर्डर्स घेणे सुरू ठेवणारा गल्ला हा कालबाह्य नसून अधिक व्यावहारिक ठरतो.
मोबाइल स्वीकृतीचे स्वतःचे नियम आहेत. PCI Security Standards Council चे प्रकाशित मानके COTS वरील संपर्करहित पेमेंट्सचे (Contactless Payments on COTS) वर्णन करतात, जे कोणत्याही बाह्य रीडरशिवाय व्यावसायिक ऑफ-द-शेल्फ फोन किंवा टॅबलेटला त्याच्या मूळ NFC द्वारे संपर्करहित पेमेंट्स स्वीकारण्याची अनुमती देते, तर MPoC या मॉडेलचा विस्तार PIN नोंदणी समाविष्ट असलेल्या परिस्थितींपर्यंत करते. यामुळे पॉप-अप्स, टेबलसाइड सेवा आणि वितरित ठिकाणांवरून समर्पित हार्डवेअरची गरज दूर होते. परंतु यामुळे इंजिनिअरिंगची गरज दूर होत नाही: या वैशिष्ट्यांसाठी मजबूत क्रिप्टोग्राफिक अंमलबजावणी, प्रमाणित रँडम-नंबर-जनरेशन अल्गोरिदम आणि लायब्ररी, आणि डिव्हाइस संसाधनांमध्ये अत्यंत मर्यादित प्रवेश असणे आवश्यक आहे.
ऑफलाइन मोडला एका अतिरिक्त पॉवर केबलप्रमाणे समजा. तो सेवा सुरू ठेवतो, परंतु अनप्लग असताना केलेल्या प्रत्येक गोष्टीचा कनेक्शन परत आल्यावर सुरळीतपणे ताळमेळ घालावा लागतो.
स्वाक्षरी करण्यापूर्वी, पाच उत्तरे लिखित स्वरूपात मिळवा:
- कोणते व्यवहार ऑफलाइन रांगेत राहतात, आणि ते थांबण्यापूर्वी टिल त्यांना किती काळ स्वीकारत राहते.
- जेव्हा रांगेत असलेले अधिकृतता (ऑथोरायझेशन) शेवटी प्रोसेसरपर्यंत पोहोचते तेव्हा डुप्लिकेट पेमेंट्स कशी रोखली जातात.
- किमती आणि मेन्यू कॅशमध्ये कसे साठवले जातात, आणि एखादी साइट डिस्कनेक्ट असताना त्यामध्ये कोण बदल करू शकते.
- पुन्हा कनेक्ट झाल्यावर मेळ घालण्याचे काम (रिकन्सिलिएशन) कसे चालते, ज्यामध्ये ऑफलाइन किंमत लाइव्ह किमतीपेक्षा वेगळी असताना कोणत्या नोंदीला प्राधान्य दिले जाते याचा समावेश आहे.
- कोणती फंक्शन्स सुरक्षितपणे बंद (फेल क्लोज्ड) होतात, जेणेकरून कनेक्टिव्हिटीच्या समस्येचे रूपांतर ओपन टॅब किंवा अनधिकृत डिस्काउंटमध्ये होणार नाही.
एका वाक्यात सांगायचा तडजोडीचा मुद्दा: पेमेंट, गेस्ट आणि ऑपरेशनल डेटाचे केंद्रीकरण केल्याने तुम्हाला व्हिजिबिलिटी मिळते आणि त्याच वेळी, आउटेज, चोरी झालेली क्रेडेन्शियल्स किंवा चुकीचे कॉन्फिगरेशन असलेले इंटिग्रेशन पूर्वीपेक्षा खूप जास्त दूरपर्यंत पसरू शकते.
ऑस्ट्रेलियन वाइन खरेदीसाठीच्या सर्वोत्तम प्लॅटफॉर्म्समधून निवड करताना खरेदीदाराला उत्पादनांची श्रेणी आणि चेकआउटची सुलभता दिसते. परंतु जेव्हा कनेक्शन खंडित होते तेव्हा ऑर्डर, पेमेंट, अतिथी आणि संमती (कन्सेंट) फील्ड कुठे राहतात हे अंतर्गत ऑपरेटरला ठरवावे लागते, कारण अतिथीच्या स्क्रीनवरील सुविधा ही पडद्यामागील मालकी आणि ताळमेळावर अवलंबून असते.
प्रत्येक ठिकाणाच्या प्रकारानुसार सेटअप जुळवणे
एका काउंटरचे कॅफे आणि टेरेस असलेला बार हे दोन्ही एकाच जागेवर चालणारे व्यवसाय आहेत, तरीही त्यांना टिलकडून वेगवेगळ्या गोष्टींची आवश्यकता असते. पुढे सहा सेटअप दिले आहेत, ज्यापैकी प्रत्येकामध्ये एक तपासणी दिली आहे जी बहुतेक समस्या रोखू शकते. प्रत्येक तपासणी वेगवेगळ्या परिस्थितीत एकच मूलभूत प्रश्न विचारते: नोंदीची मालकी कोणत्या प्रणालीकडे आहे आणि जेव्हा काही चूक होते तेव्हा काय होते.
एका काउंटरसह एक स्वतंत्र कॅफे. स्पष्ट दैनंदिन रिपोर्टिंग आणि सिंगल कार्ड टर्मिनल असलेला POS यासाठी पुरेसा आहे. एंड-ऑफ-डे एकूण डेटा सपोर्ट तिकीट न काढता एक्सपोर्ट होतो याची पडताळणी करा, कारण याच एक्सपोर्टचा तुम्ही बँकेशी ताळमेळ (reconcile) घालता.
टेबल सर्व्हिस असलेला बार. टेबलवर ऑर्डर्स घेणाऱ्या कर्मचाऱ्यांना डॉक्युमेंटेड ऑफलाइन मोड आणि कर्मचाऱ्यांसाठी कडक परवानग्यांसह मोबाईल EPOS ची आवश्यकता असते. शिफ्ट संपल्यानंतरही सर्व्हर खाते काय करू शकते हे तपासा, कारण सामायिक लॉगइनमुळेच मोफत दिलेल्या पेयांची (comped drinks) नोंद चुकते.
बारा ठिकाणे असलेला एक रेस्टॉरंट ग्रुप. हे EPOS चे कार्यक्षेत्र आहे: एक सामायिक कॅटलॉग, सेंट्रलाइज्ड रिपोर्टिंग, एकाच ठिकाणाहून किमतींमधील बदल लागू करणे. किमतीतील बदल त्याच रिपोर्टिंग कालावधीत प्रत्येक ठिकाणी लागू होतो की नाही हे तपासा, अन्यथा तुमच्या मार्जिनची तुलना केवळ काल्पनिक ठरेल.
व्हेंडरशी चर्चा करण्यापूर्वी एक छोटा वॉकथ्रू उपयुक्त ठरतो.
रेस्टॉरंट, बार आणि स्पा असलेले हॉटेल. तुम्हाला अशा EPOS ची आवश्यकता आहे जे बुकिंग आणि रूम चार्जेस एकाच अतिथीच्या ओळखीशी जोडते. रूमवर आकारलेले शुल्क अतिथीच्या हिस्ट्रीमध्ये एकदाच दिसत असल्याची पडताळणी करा, प्रत्येक आउटलेटनुसार वेगवेगळे नाही.
गेस्ट WiFi ऑफर करणारे शॉपिंग सेंटर. येथे टिलला ईमेलद्वारे संमती मिळालेल्या WiFi साइन-इन्ससह विक्री जुळवावी लागते. तुमच्या पहिल्या मोहिमेपूर्वी डुप्लिकेट नियमाची पडताळणी करा, कारण एका खरेदीदाराकडे दोन ईमेल ॲड्रेस असणे ही सामान्य बाब आहे.
पॉप-अप. मोबाईल पेमेंट्समुळे सोबत लागणारे साहित्य आणि वायरिंगची गरज कमी होते. पेमेंट ॲप हे कार्ड रीडर जोडलेले केवळ ग्राहक ॲप नसून CPoC किंवा MPoC अंतर्गत प्रमाणित आर्किटेक्चर आहे याची पडताळणी करा.
टिलच्या बाजूचे एकत्रीकरण (कन्सोलिडेशन) वास्तविक आहे. RestaurantData च्या POS इन्स्टॉलेशन्सच्या 2025 च्या मोजणीनुसार Aloha/NCR कडे 65,079 रेस्टॉरंट लोकेशन्स आहेत, जे त्याने सर्व्हे केलेल्या ठिकाणांच्या 22.68% आहे. त्या प्रमाणातील केंद्रीकरणाचा खरेदीदारासाठी व्यावहारिक फायदा होतो: मोठ्या प्रमाणावर इन्स्टॉल केलेल्या प्रणालींमध्ये प्रशिक्षित कर्मचारी आणि सुसंगत हार्डवेअरचा अधिक मोठा पर्याय उपलब्ध असतो, ज्याचा विचार मुख्य शुल्कासोबत करणे योग्य ठरते.
लेबलची उपयुक्तता कुठे संपते
सहा सेटअप्स पुन्हा एकदा तपासा आणि तुम्हाला एक पॅटर्न दिसून येईल. प्रत्येक परिस्थिती दोन निर्णयांवर अवलंबून असते: प्रत्येक नोंद कोणत्या प्रणालीमध्ये ठेवली जाते आणि तिच्या वापरास कोण मंजुरी देते. यांपैकी कोणताही निर्णय वैशिष्ट्यांच्या तुलना पृष्ठावर दिसत नाही, आणि विक्रेत्याच्या ब्रोशरमध्ये POS लिहिले आहे की EPOS यावरही तो अवलंबून नसतो.
लेबलपेक्षा ग्राहकांच्या रेकॉर्डची मालकी कोणत्या सिस्टीमकडे आहे आणि त्याच्या वापरास कोण मान्यता देते हे अधिक महत्त्वाचे आहे.
ग्राहक रेकॉर्ड कोणाच्या मालकीचे असते
जेव्हा टिल डेटा मार्केटिंगच्या जवळ जातो तेव्हा चार फील्ड्समध्ये जवळपास सर्व जोखीम असते. करार स्वाक्षरी करण्यापूर्वी या प्रत्येकासाठी एकाच सिस्टीम ऑफ रेकॉर्डचे नाव लिखित स्वरूपात निश्चित करा.
- उत्पादन, किंमत आणि स्टॉक. हे सर्व EPOS कॅटलॉगच्या नियंत्रणात असते. मेनू किंवा किंमत इतरत्र कुठेही बदलल्यास एका ठिकाणी जुन्या दराने विक्री होईल, ज्यामुळे तुमचा नफ्याचा अहवाल (मार्जिन रिपोर्ट) बँकेच्या नोंदींशी जुळणार नाही.
- स्वतः व्यवहार. विक्रीची नोंद ही कॅश रजिस्टरच्या नियंत्रणात असते: तारीख, वेळ, स्थान, वस्तू, सवलती, परतावे (रिफंड्स) आणि एकूण रक्कम. मार्केटिंग टूल्स या नोंदी फक्त वाचतात; त्यामध्ये सुधारणा करत नाहीत.
- अतिथीची ओळख. अतिथीने स्वतःची ओळख पटवण्यासाठी प्रथम कोणतीही प्रणाली वापरली असेल, सहसा WiFi साइन-इन, बुकिंग किंवा हॉटेलमधील मुक्काम, त्या प्रणालीकडे त्या ओळखीचे नियंत्रण असते. हे जुळवणी काम ईमेलवर चालते, ज्यामध्ये एकाच व्यक्तीच्या दोन पत्त्यांसाठी लिखित नियम असतो.
- संमती. संमतीच्या नोंदीकडे (कन्सेंट रेकॉर्ड) काहीही पाठवण्याची परवानगी असते, आणि इतर कोणत्याही सिस्टीममधून केलेला डेटा इम्पोर्ट हा ऑप्ट-आउट पर्याय खोडून काढू शकत नाही.
एक पाहुणा, तीन रेकॉर्ड्स
समजा एका अतिथीने बारमध्ये कार्डने पेमेंट केले, त्याच ईमेल पत्त्यासह व्हेन्यूच्या WiFi मध्ये साइन इन केले आणि पंधरा दिवसांनंतर चार जणांसाठी टेबल बुक केले. आता तीन सिस्टीममध्ये एकाच व्यक्तीचा तुकडा साठवला गेला आहे. टिलकडे खर्चाची माहिती असते, WiFi प्लॅटफॉर्मकडे साइन-इनची मालकी असते, बुकिंग टूलकडे आरक्षणाची मालकी असते, आणि जेव्हा हे तिघे नाव, फोन नंबर किंवा मार्केटिंग पसंतीबाबत असहमत असतात, तेव्हा विलीन केलेल्या प्रोफाईलला कोणता रेकॉर्ड ग्राह्य ठरला हे दाखवावे लागते.
डुप्लिकेट्स असणे ही एक नियमित बाब आहे, अपवाद नाही. जोपर्यंत कोणी नियम परिभाषित करत नाही तोपर्यंत कामाचा पत्ता आणि वैयक्तिक पत्ता वापरणारा खरेदीदार दोन वेगळे अतिथी वाटू शकतात; हेच काम करण्यासाठी व्हेन्यूच्या विविध सिस्टीम्समध्ये ओळख निराकरण (आयडेंटिटी रिझोल्यूशन) अस्तित्वात आहे: विलीनीकरणातून कोणते ॲट्रिब्यूट्स टिकून राहतात आणि कोणते इतिहास म्हणून ठेवले जातात हे ठरवणे.
प्रथम मालकीचा मॅप तयार करा, नंतर प्लॅटफॉर्म निवडा. इंटिग्रेशन लिस्ट तुम्हाला काय जोडले जाऊ शकते ते सांगते. विवादाच्या वेळी कोणाचा निर्णय ग्राह्य धरला जाईल याबद्दल ते काहीही सांगत नाही, आणि हीच ती समस्या आहे जी तुमची पहिली चुकीची मॅच झालेली मोहीम उभी करेल.
टिल सेल्सचे व्हेन्यू मार्केटिंग सिग्नल्समध्ये रूपांतर करणे
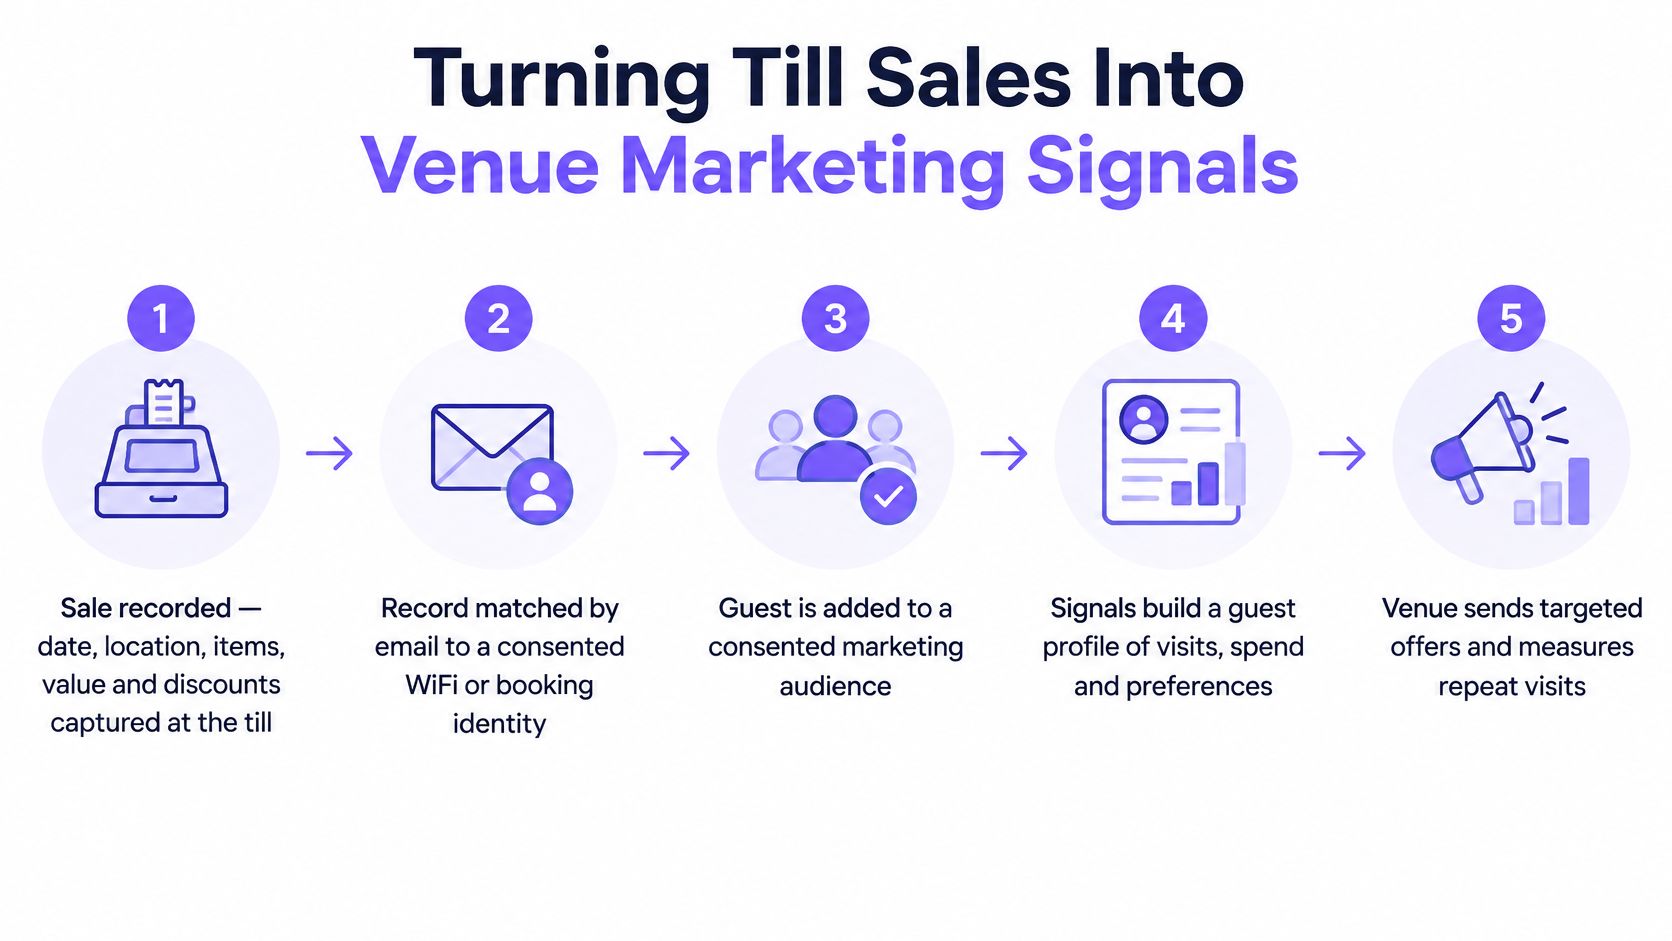
मालकी हक्क निश्चित झाल्यावर, टिल हे पाच टप्प्यांद्वारे एक मार्केटिंग साधन बनते, ज्यापैकी कोणताही टप्पा पर्यायी नाही.
- विक्रीची नोंद केली जाते तारीख, ठिकाण, वस्तू, मूल्य आणि सवलतींसह.
- नोंद ईमेलद्वारे जुळवली जाते आधीपासून अस्तित्वात असलेल्या ओळखीशी, सहसा संमती दर्शविलेले WiFi साइन-इन किंवा बुकिंग.
- अतिथीचे वर्गीकरण केले जाते भेटींची वारंवारता, खर्च आणि अलीकडील भेटींच्या आधारे तयार केलेल्या विभागांमध्ये, जसे की 45 दिवसांत एकही भेट नाही.
- प्रणाली संदेश पाठवते केवळ अशा संपर्कांना ज्यांच्या संमतीने त्याला परवानगी दिली आहे.
- राखून ठेवलेला नियंत्रण गट मोजतो अतिरिक्त भेटी किंवा खरेदी झाली आहे की नाही.
कनेक्शन टिकून राहते की नाही हे तपासणे
एखादे इंटिग्रेशन अस्तित्वात असूनही त्यातून अविश्वसनीय वर्ग (ऑडियन्स) तयार होऊ शकतात. किरकोळ विक्री डेटा इंटिग्रेशनवरील 2025 च्या एका पाहणी अहवालात असे आढळले की, 73% किरकोळ विक्री प्रमुखांना विखंडित किंवा गहाळ इंटिग्रेशन्समुळे डेटा विसंगतीचा अनुभव आला होता, तर केवळ 27% प्रमुखांकडे POS, इन्व्हेंटरी आणि वित्त जोडणारे एकच सोल्यूशन उपलब्ध होते. त्याच अहवालात नमूद केलेल्या रेस्टॉरंट तंत्रज्ञानाच्या कव्हरेजमध्ये असे आढळले की 85% ऑपरेटर्सनी इंटिग्रेशन हे POS खरेदीचे मुख्य वैशिष्ट्य मानले, तरीही 44% ऑपरेटर्सनी जुन्या सिस्टीम्ससोबतच्या (लेगसी सिस्टीम्स) इंटिग्रेशनला त्यांचे प्रमुख ऑपरेशनल आव्हान म्हणून स्थान दिले.
ही तफावत म्हणजेच प्रत्यक्ष जोखीम आहे. कोणत्याही सेगमेंटवर विश्वास ठेवण्यापूर्वी व्यवहारांच्या नमुन्याची तपासणी करा:
- डुप्लिकेट्स. रांगेतील ऑफलाइन विक्री सिंक झाल्यावर एखादी खरेदी दोनदा मोजली जात आहे का ते तपासा.
- टाइमस्टॅम्प्स. शनिवारी 23:50 वाजता झालेली विक्री शनिवारची मानली जाते की रविवारची ते तपासा, कारण 45 दिवसांची अलीकडची ऑडियन्स त्यावर अवलंबून असते.
- रिफंड्स आणि व्हॉइड्स. ते खर्चाच्या बाजूला राहण्याऐवजी खर्चातून वजा केले जातात याची खात्री करा.
- ऐतिहासिक बॅकफिल. डेटा इंपोर्ट किती मागे जाऊन मिळवला जातो आणि त्यापूर्वीच्या अंतराचे काय होते ते विचारा.
- अयशस्वी सिंक. रांग शोधा आणि ती भरल्यावर कोणाला सूचना दिली जाते ते शोधा.
त्यानंतर ताळमेळ घाला. आठवड्याभराच्या टिलच्या बेरजेची बेरीज करा आणि तुमच्या मार्केटिंग प्रेक्षकांकडील खर्चाच्या आकडेवारीशी त्यांची तुलना करा. त्या आकडेवारीत तफावत असल्यास, इंटिग्रेशन मार्केटप्लेस त्याचे कसेही वर्णन करत असले तरीही तो सेगमेंट चुकीचा आहे.
शेवटची पायरी ही बऱ्याचदा दुर्लक्षित केली जाते. एखादा व्यवहार ऑपरेशनल दृष्टीने पूर्णपणे वैध असू शकतो, तरीही त्यामागील संमतीचा (कन्सेंट) रेकॉर्ड गहाळ किंवा अस्पष्ट असल्यास तो संवादासाठी निरुपयोगी ठरू शकतो. मोठ्या प्रमाणावर, टिल (till) डेटा केवळ तेव्हाच वापरण्यायोग्य असतो जेव्हा व्यवहारापासून संमती दिलेल्या अतिथीपर्यंत एक दस्तऐवजीकरण केलेला मार्ग असतो, आणि येथूनच POS डेटा एका अतिथी प्रोफाइलशी कनेक्ट करण्याची सुरुवात होते.
मार्केटिंग कनेक्ट करण्यापूर्वी तुमचा डेटा पाथ निश्चित करा
थोडक्यात निष्कर्ष स्पष्ट आहे. अतिथींची ओळख नसलेले आणि ती तयार करण्याची कोणतीही योजना नसलेले सिंगल-साइट ठिकाण POS चालवू शकते आणि मार्केटिंग इंटिग्रेशन पूर्णपणे वगळू शकते, कारण त्या डेटाचा कुठेही उपयुक्त वापर होणार नसतो. WiFi, बुकिंग किंवा हॉटेलमधील मुक्काम असलेल्या मल्टी-साइट ग्रुपने डेटा मार्ग निश्चित झाल्यानंतरच टिलच्या विक्रीला मार्केटिंगशी जोडले पाहिजे.
| तपासणी | यशस्वी तपासणी (पास) कशी दिसते |
|---|---|
| इंटिग्रेशन लाइव्ह आहे | विक्रीचे आकडे प्रत्यक्ष वापरात असलेल्या तुमच्या साइट्सवरून येतात, प्रायोगिक ठिकाणावरून (पायलट व्हेन्यू) नाही |
| डुप्लिकेट्स आणि परतावे (रिफंड्स) | रिफंड्स, रद्द केलेले व्यवहार (व्हॉइड्स) आणि ऑफलाइन विक्री यांनंतर व्यवहारांचा एक नमुना गल्ल्याच्या एकूण बेरजेशी (टिल टोटल्स) जुळतो |
| संमतीची अंमलबजावणी केली जाते | ऑप्ट-आउट केलेल्या पाहुण्यापर्यंत मेसेज पोहोचू शकत नाही, आणि कोणताही डेटा इंपोर्ट ऑप्ट-आउट उलटवू शकत नाही |
| होल्डआउट सेट केले आहे | पहिली मोहीम सुरू होण्यापूर्वी एक राखून ठेवलेला गट (होल्ड-बॅक ग्रुप) अस्तित्वात असतो |
पहिल्या तपासणीत, तुम्ही इव्हेंट्स पुश करणारा वेबहूक वापरत आहात की तुम्ही पोल करत असलेला API वापरत आहात हे निश्चित करा, कारण यावरून विक्री किती वेगाने दिसते आणि पुन्हा प्रयत्न करण्याची (रिट्राय) जबाबदारी कोणाची आहे हे ठरते. अतिथी डेटासाठी वेबहूक्स आणि APIs ची तुलना हा फरक सोप्या शब्दांत स्पष्ट करते.
तुम्ही कोणतेही प्लॅटफॉर्म निवडले तरी, तेच चार चेक्स लागू होतात. जेथे ते प्लॅटफॉर्म Purple Engage आहे, तिथे ईमेलवरील WiFi साइन-इन्स, टिल विक्री, बुकिंग्ज, फॉर्म्स, फाइल्स, मेसेजेस आणि सर्व्हेची उत्तरे मॅच करून गेस्ट रेकॉर्ड तयार केले जाते, आणि ते Purple WiFi, Juniper Mist, Square, Epos Now आणि Loyverse कडून डेटा कॅप्चर करते, ज्यामध्ये Cisco Spaces, Cisco Meraki, Lightspeed X-Series, Oracle Simphony, ResDiary, Mews आणि apaleo पायलट प्रोजेक्टमध्ये आहेत. संमती दोनदा तपासली जाते, ऑप्ट-आउट इम्पोर्ट्स पूर्ववत करता येत नाहीत आणि इरेझर कायमस्वरूपी इरेझ राहते, जे नेमके तिसऱ्या चेकद्वारे तपासले जाणारे वर्तन आहे.
प्रथम एकाच साईटवर संपूर्ण चेकलिस्ट चालवून पाहा. चार आठवडे सुरळीतपणे ताळमेळ (reconcile) साधणारे व्हेन्यू तुम्हाला कोणत्याही व्हेंडर प्रात्यक्षिकापेक्षा उर्वरित ग्रुपबद्दल अधिक माहिती देते.
Purple Engage ईमेलवर मॅच केलेल्या एका गेस्ट रेकॉर्डमध्ये WiFi साइन-इन्स, टिल विक्री, बुकिंग्ज आणि हॉटेलमधील मुक्काम एकत्र आणते, जेणेकरून एखाद्या ठिकाणाला (व्हेन्यूला) ईमेल कोणी उघडला याऐवजी कोण परत आले हे पाहता येईल. जर तुम्ही या तिमाहीत मार्केटिंगशी टिल जोडत असाल, तर ते या स्रोतांना एका संमती लेजरमध्ये ठेवते आणि मोहिमांचे मूल्यांकन एका बाजूला ठेवलेल्या ग्रुपशी (हेल्ड-बॅक ग्रुप) तुलना करून करते, ज्यामुळे एका रेंजसह वाढीव भेटींची माहिती मिळते. तुम्ही अंतिम निर्णय घेण्यापूर्वी टिलपासून गेस्ट रेकॉर्डपर्यंतचा मार्ग कसा हाताळला जातो हे पाहण्यासाठी Purple Engage ला भेट द्या.