
आयडेंटिटी रिझोल्यूशन म्हणजे काय? ठिकाणे पाहुण्यांची जुळणी कशी करतात
आयडेंटिटी रिझोल्यूशन म्हणजे काय? ठिकाणे WiFi, टिल आणि बुकिंगच्या नोंदींची कशी जुळणी करतात आणि जुळणी कोठे अयशस्वी होते ते पहा.
आयडेंटिटी रिझोल्यूशन हे WiFi, गल्ले, बुकिंग आणि ईमेल मधील नोंदी एकाच वास्तविक व्यक्तीच्या आहेत का हे ठरवते आणि नंतर त्यांना एका वापरण्यायोग्य अतिथी नोंदीमध्ये जोडते.
तुमच्याकडे आधीपासूनच काही माहिती असू शकते: बुकिंग यादी, पावती ईमेल, WiFi नोंदणी आणि वृत्तपत्र सदस्य. तरीही, जेव्हा एखादी नियमित भेट देणारी व्यक्ती येणे बंद करते, तेव्हा तुमची टीम ते अनुपस्थित आहेत की वेगवेगळ्या ईमेल आयडीसह दिसत आहेत हे सांगू शकत नाही. त्या नोंदी कनेक्ट केल्याने मदत होते, परंतु एखाद्याला ओळखल्याने तुम्हाला त्यांच्याकडे मार्केटिंग करण्याची आपोआप परवानगी मिळत नाही.
अनुक्रमणिका
- एका पाहुण्यासाठी ओळख रिझोल्यूशनचा अर्थ काय आहे
- WiFi, टिल्स आणि बुकिंगचे रेकॉर्ड्स कसे जोडले जातात
- पुराव्याच्या शक्तीनुसार मॅचिंग पद्धतींची तुलना
- मॅचेस कुठे चुकतात आणि प्रत्येक चुकीची किंमत काय असते
- वेन्यूंना एका गेस्ट रेकॉर्डचा फायदा का होतो
- पाठवण्यापूर्वी जोडलेले रेकॉर्ड तपासा
एका पाहुण्यासाठी (गेस्ट) आयडेंटिटी रिझोल्युशन म्हणजे काय
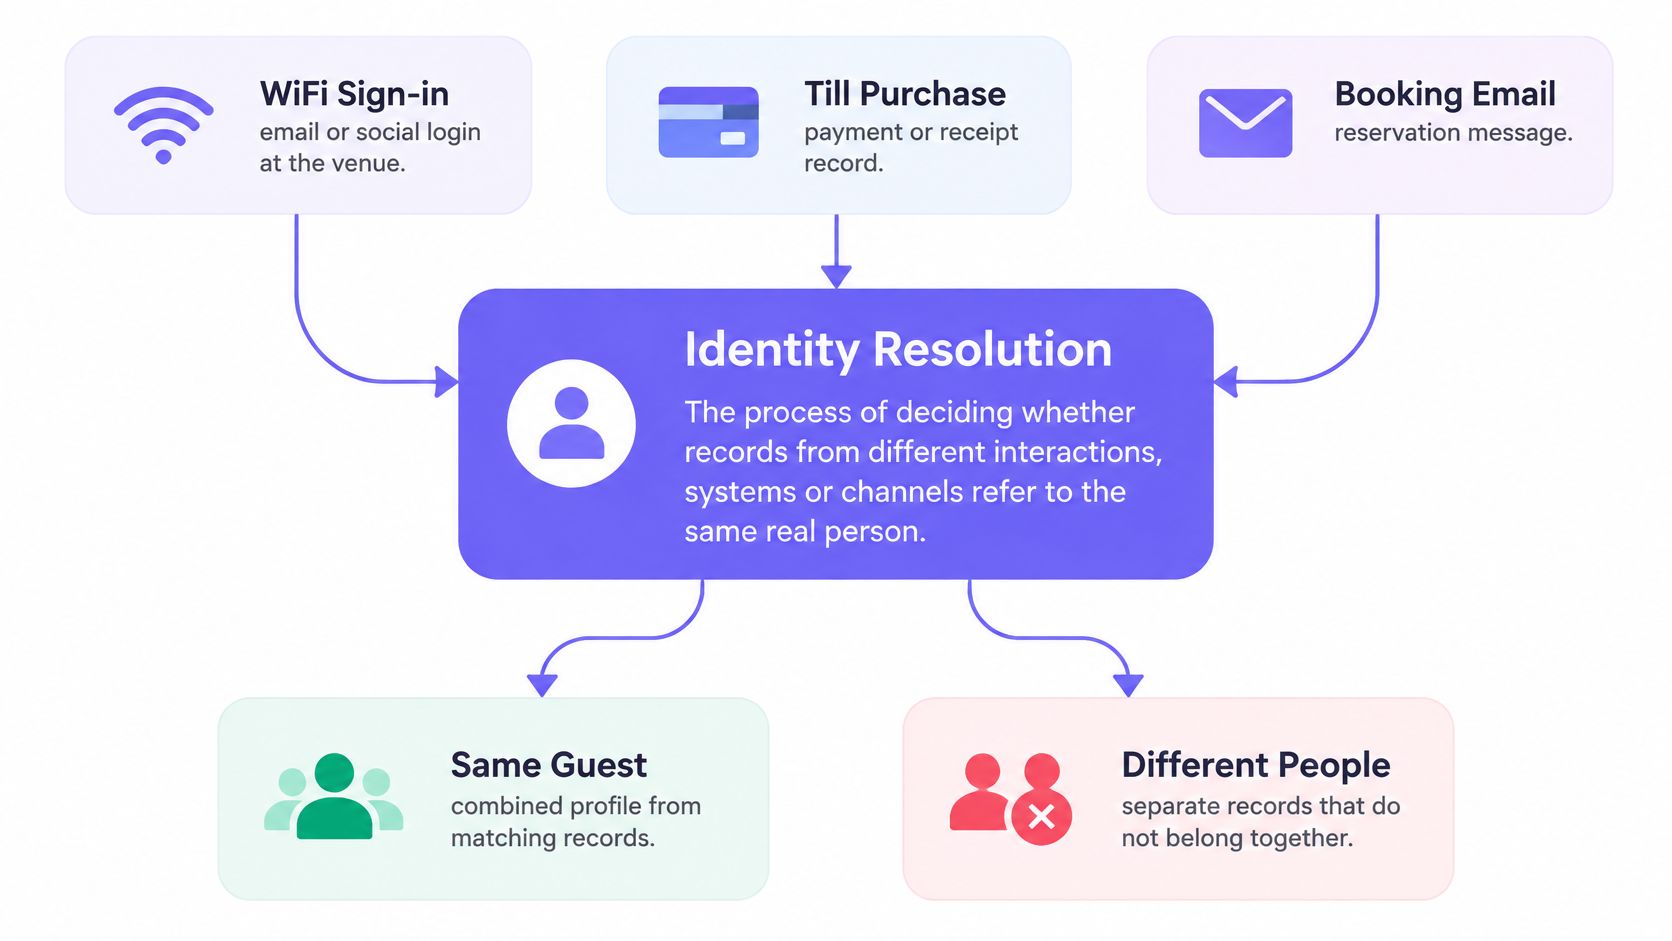
आयडेंटिटी रिझोल्यूशन ही विविध संवाद, प्रणाली किंवा चॅनेलवरील नोंदी एकाच वास्तविक व्यक्तीशी संबंधित आहेत का हे ठरवण्याची आणि नंतर त्यांना एका वापरण्यायोग्य ओळखीमध्ये जोडण्याची प्रक्रिया आहे.
समजा सॅम तिचा वर्क ईमेल वापरून टेबल बुक करते, सोशल लॉगिनद्वारे कॅफे WiFi मध्ये जॉईन होते, कार्डद्वारे टिलवर पेमेंट करते आणि S. Jones म्हणून वृत्तपत्राची सदस्यता घेते. तुमच्या सिस्टीममध्ये त्या संवादांचे स्वतंत्र रेकॉर्ड असतात. या कथेचे वाचका म्हणून तुम्हाला माहित आहे की ते सर्व सॅम आहेत. सॉफ्टवेअरला पुराव्याची गरज असते.
केवळ कार्ड व्यवहार हा पुरावा प्रदान करू शकत नाही. जोपर्यंत खरेदीमध्ये पावती ईमेल किंवा लिंक केलेले लॉयल्टी खाते यासारखा वापरण्यायोग्य आयडेंटिफायर समाविष्ट नसेल, तोपर्यंत पैसे कोणी दिले हे आपल्याला माहित आहे असे ठिकाणाने गृहीत धरू नये.
आकृती एकत्र असणाऱ्या नोंदी आणि स्वतंत्र राहणाऱ्या नोंदी यातील फरक दाखवते.
जुळणारे नाव हा पुरावा असू शकत नाही
थोड्या वेगळ्या स्पेलिंगसह रिझर्व्हेशन तपासणाऱ्या हॉटेल रिसेप्शनिस्टचा विचार करा. सारखी नावे ही तपशील तपासण्याचे समर्थन करतात, त्याच खोलीची कल्ली देण्याचे नाही.
NIST डिजिटल आयडेंटिटी मार्गदर्शक तत्त्वे स्पष्ट करतात की, डिजिटल ओळख ही एखाद्या विशिष्ट सेवेच्या संदर्भात अनन्य असते, ती प्रत्येक संदर्भात अनन्य असेलच असे नाही. बुकिंग आयडी बुकिंग रेकॉर्ड ओळखतो; ती त्यामागील व्यक्तीची सार्वत्रिक ओळख नसते.
कोणत्याही संभाव्य जोडीसाठी योग्य निष्कर्ष खालीलप्रमाणे आहेत:
- उलब्ध पुरावा जुळणी नियमांची पूर्तता करत असल्यास त्यांना लिंक करा.
- पुरावा वेगवेगळ्या व्यक्तींना सूचित करत असल्यास त्यांना वेगळे ठेवा.
- पुरावा कोणत्याही निष्कर्षाचे समर्थन करत नसल्यास त्यांना अनिश्चित म्हणून चिन्हांकित करा.
ओळख पडताळणी (Identity verification) एका वेगळ्या प्रश्नाचे उत्तर देते: दावा केलेली ओळख ही ती सादर करणाऱ्या वास्तविक व्यक्तीशी संबंधित आहे का? ओळख निराकरण (Identity resolution) हे व्यवसायाकडे असलेल्या रेकॉर्डमधील संबंधांवर कार्य करते. संपूर्ण सिस्टीममध्ये ईमेल जुळवणे म्हणजे अतिथीचे त्या ईमेलवर नियंत्रण आहे हे स्वतःहून सिद्ध होत नाही.
"आडेंटिटी रिझोल्यूशन म्हणजे काय?" असा प्रश्न विचारणाऱ्या वेन्यू मॅनेजरसाठी, व्यावहारिक उत्तर हे आहे की प्रत्येक रेकॉर्डचे निराकरण केले जाऊ शकते असे न दाखवता, एका अतिथीचा विखुरलेला इतिहास अनेक लोकांच्या क्रियाकलापांपासून वेगळा करण्याचा एक अनुशासित मार्ग आहे.
WiFi, टिल्स आणि बुकिंगचे रेकॉर्ड्स कसे एकत्र जोडले जातात
एक उपयुक्त पाइपलाइन संकलन, तुलना आणि निर्णय घेणे वेगळे ठेवते. माहिती एकाच डेटाबेसमध्ये हलवल्याने तुलना करणे शक्य होते; त्यामुळे प्रत्येक प्रस्तावित कनेक्शन अचूक ठरत नाही.
आमचे व्हेन्यूसाठी फर्स्ट-पार्टी डेटाचे मार्गदर्शक अतिथी थेट शेअर करत असलेल्या माहितीसाठी संदर्भ प्रदान करते. प्रत्येक टिल पावती किंवा आरक्षणामध्ये ईमेल समाविष्ट आहे असे गृहीत धरण्याऐवजी, प्रत्येक सिस्टम कोणते आयडेंटिफायर्स पुरवते याचे मॅपिंग करून सुरुवात करा.
जोडलेल्या प्रोफाईलमागील टप्पे
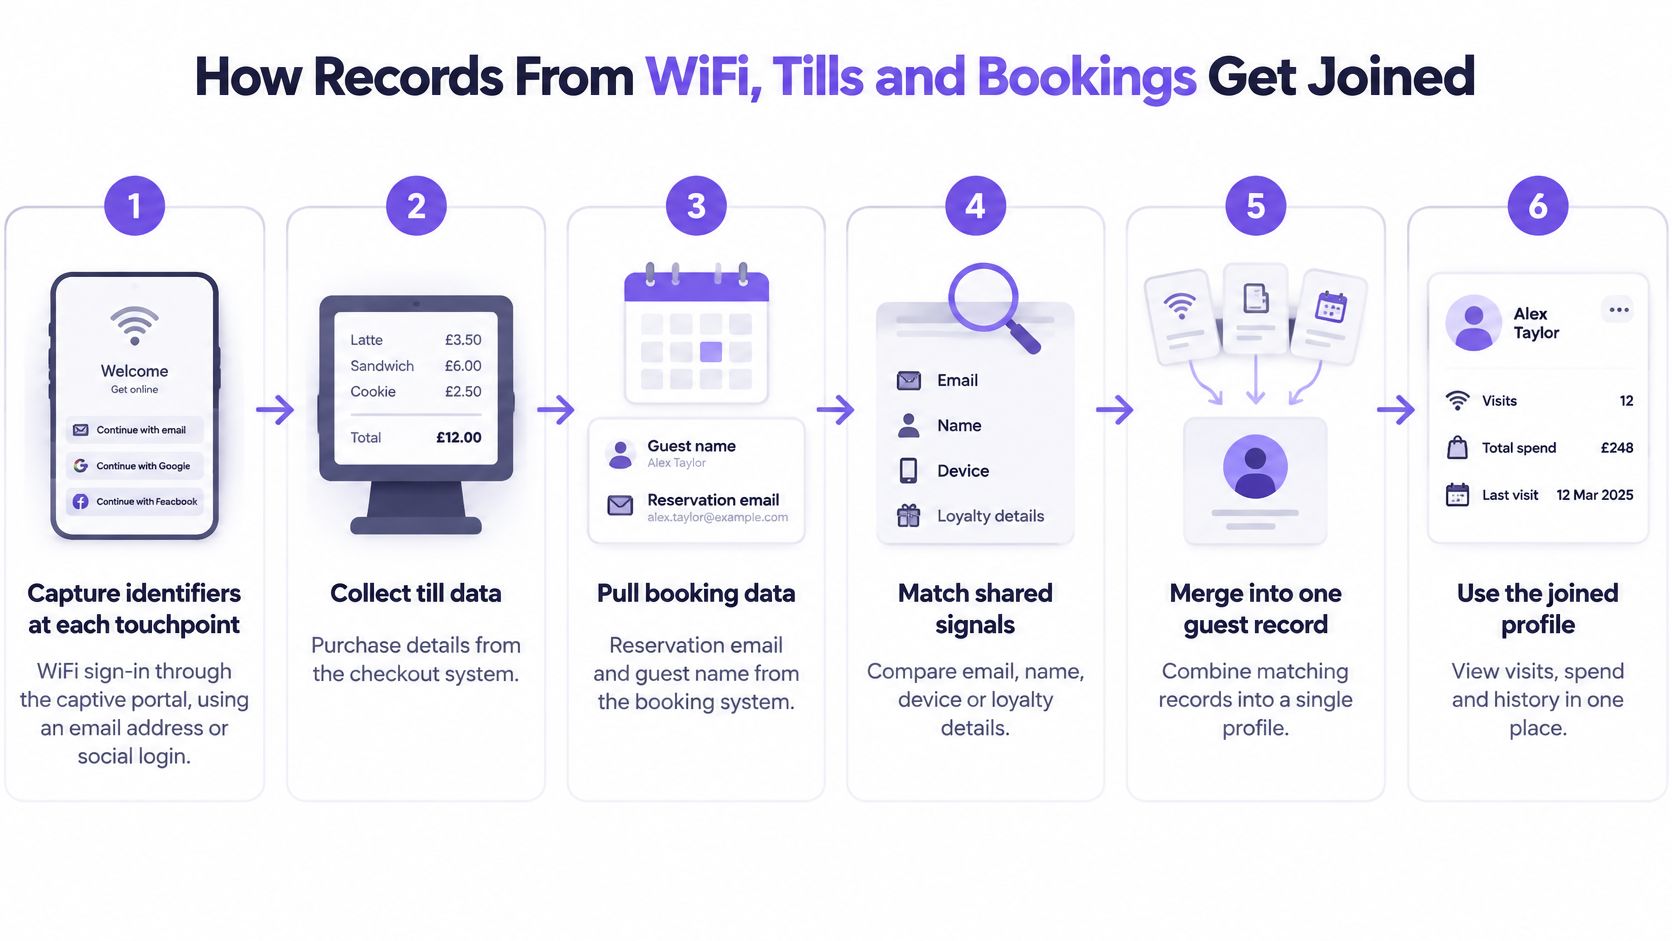
प्रत्येक टचपॉइंटवर आयडेंटिफायर्स कॅप्चर करा. जेव्हा एखादा गेस्ट WiFi शी कनेक्ट होतो, तेव्हा तो एका कॅप्टिव्ह पोर्टलवर पोहोचतो आणि ईमेल ॲड्रेस किंवा सोशल प्रोफाईल वापरून लॉग इन करतो; आम्ही ती माहिती कॅप्चर करतो आणि एका मध्यवर्ती CRM मध्ये स्टोअर करतो. इतर इनपुट्समध्ये टिल पावतीचा ईमेल, बुकिंग संदर्भ किंवा सर्व्हे प्रतिसाद ॲड्रेस समाविष्ट असू शकतो.
त्यांचा अर्थ न बदलता मूल्ये नॉर्मलाइझ करा. अतिरिक्त स्पेस ट्रिम करा, सुसंगत ईमेल केसिंग लागू करा, देशाच्या संदर्भानुसार फोन फॉरमॅटचे प्रमाणीकरण करा आणि नावाची कॅपिटलायझेशन सुटसुटीत करा. मूळ मूल्ये जशीच्या तशी ठेवा जेणेकरून समीक्षक फॉरमॅटिंगमधील बदल आणि गेस्टने दिलेली माहिती यातील फरक ओळखू शकेल.
संभाव्य दावेदार जनरेट करा. प्रत्येक शक्य कॉम्बिनेशन तपासण्याऐवजी, नॉर्मलाइज्ड ईमेल किंवा फोन सफिक्ससारखे उपयुक्त सिग्नल शेअर करणाऱ्या रेकॉर्ड्सची तुलना करा. फोन सफिक्स दावेदारांचा शोध घेण्यास मदत करू शकतो, परंतु स्वतःहून लिंक मंजूर करण्यासाठी तो पुरेसा मजबूत नाही.
पुराव्यांचे मूल्यांकन करा. तंतोतंत जुळणारा ईमेल मॅचला सपोर्ट करू शकतो, तर परस्परविरोधी तपशिलांमुळे विश्वासार्हता कमी झाली पाहिजे किंवा पुनरावलोकन ट्रिगर झाले पाहिजे. Science Advances मध्ये प्रकाशित झालेले रेकॉर्ड-लिंकेज संशोधन प्रत्येक जुळणाऱ्या नियमाला तितकेच विश्वासार्ह मानण्याऐवजी अनिश्चित लिंक्सचे मूल्यांकन करण्याच्या पद्धतींचे वर्णन करते.
जोडीचे वर्गीकरण करा. मॅच, नॉन-मॅच किंवा अनसॉल्व्ह्ड निकाल मिळवण्यासाठी दस्तऐवजीकरण केलेल्या थ्रेशोल्ड्सचा वापर करा. अनसॉल्व्ह्ड रेकॉर्ड्सना पूर्ण मानल्या गेलेल्या प्रोफाईलमध्ये जबरदस्तीने समाविष्ट करण्याऐवजी रिव्ह्यू क्यूमध्ये ठेवा.
उगम नोंदवा (Record provenance). सोर्स रेकॉर्ड्स, जुळणारी आणि परस्परविरोधी फील्ड्स, वापरलेला नियम आणि दिलेला कॉन्फिडन्स धरून ठेवा. यामुळे कर्मचाऱ्यांना लिंकचे स्पष्टीकरण मिळते आणि ती पूर्ववत करण्याचा मार्ग मिळतो.
हे चित्र वेन्यू टचपॉइंट्सवरील माहिती एका वापरण्यायोग्य प्रोफाईलमध्ये कशी रूपांतरित होते हे दर्शवते.
फक्त अंतिम स्क्रीनच नाही, तर डेटा हँडऑफची देखील तपासणी करा
इम्पोर्ट अयशस्वी झाल्यावर इंटिग्रेशन कामासाठी स्पष्ट फील्ड मॅपिंग, अपडेट नियम आणि मालकी आवश्यक असते. विद्यमान प्लॅटफॉर्ममधील ते कनेक्शन प्लॅन करण्यासाठी स्मूथ व्यवसाय ऑपरेशन्ससाठी युनिफाइड सिस्टीमवरील Wiselyचे संसाधन उपयुक्त संदर्भ आहे.
परिणामाची पाहणी करण्यासाठी, जोडलेली प्रोफाइल उघडा आणि त्याचे आयडेंटिफायर्स मूळ सिस्टमपर्यंत ट्रेस करा. कोणते फील्ड जुळले, विरोधाभासी माहितीकडे दुर्लक्ष केले गेले का आणि नोंदवलेल्या परवानग्या अजूनही इच्छित वापराचे वर्णन करतात का हे तपासा. घटना तेथे कशा पोहोचल्या हे जर कोणी स्पष्ट करू शकत नसेल, तर केवळ स्वच्छ दिसणारी टाइमलाइन पुरेशी नाही.
पुराव्यांच्या तीव्रतेनुसार मॅचिंग पद्धतींची तुलना
पद्धत किती प्रगत वाटते याऐवजी तुमच्या सर्वात मजबूत आयडेंटिफायरच्या विश्वासार्हतेनुसार पद्धत निवडा. ही तुलना प्रत्येक दृष्टीकोन काय स्थापित करू शकतो आणि ठिकाणाला अतिरिक्त नियंत्रणाची कुठे गरज आहे हे हायलाइट करते.
मॅचिंग पद्धती ते कसे निर्णय घेतात यानुसार तुलना केल्या जातात
| पद्धत | निर्णय कसा घेतला जातो | ताकद | मुख्य धोका | सर्वोत्तम वापर |
|---|---|---|---|---|
| डिटर्मिनिस्टिक (Deterministic) | सत्यापित ईमेलसारख्या स्थिर अभिज्ञापकावर (identifier) अचूक मॅच | ऑडिट करणे सोपे; अभिज्ञापक विश्वसनीय असल्यास खूप कमी चुकीचे विलीनीकरण | सामायिक कौटुंबिक ईमेलमुळे चुकीचे विलीनीकरण होऊ शकते; टायपिंगच्या चुकांमुळे सहसा मॅचेस सुटतात | सत्यापित ईमेलवर बुकिंगशी जोडलेले WiFi साइन-इन्स |
| प्रोबॅबिलिस्टिक (Probabilistic) | फिल्ड्समधील आंशिक सहमतीचे मूल्यमापन करते आणि जोडीचे मूल्यांकन करते | टायपिंगच्या चुका, संक्षिप्त नावे आणि बदललेले फोन नंबर हाताळते | थ्रेशोल्ड्स ट्यून करणे आवश्यक आहे; समान माहिती असलेले अनोळखी लोक मॅच म्हणून स्कोअर होऊ शकतात | नाव, पोस्टकोड आणि फोन व्हेरियेशन्स असलेले टिल रेकॉर्ड्स |
| पुनरावलोकन-आधारित | एक व्यक्ती जोडण्यापूर्वी अनिश्चित जोड्यांची तपासणी करते | संवेदनशील रेकॉर्डसाठी थेट बारकाईने तपासणी | मोठ्या प्रमाणात संख्येवर मंद कार्य करते; पुनरावलोकनकर्त्यांना तरीही पुराव्याची आवश्यकता असते | तक्रार, परतावा किंवा वयोमर्यादा असलेल्या ऑफरमागील रेकॉर्ड्स |
| हायब्रिड, क्रमाने | डिटर्मिनिस्टिक नियम चालवते, नंतर प्रोबॅबिलिस्टिक स्कोअरिंग, नंतर पुनरावलोकन करते | नियंत्रणासह कव्हरेज संतुलित करते | स्पष्ट थ्रेशोल्ड्स आणि पुनरावलोकन रांगेसाठी मालक आवश्यक आहे | WiFi, टिल आणि बुकिंग डेटा जोडणारे मल्टी-साइट गट |
विश्वसनीयता ही पुराव्यांवरून येते
डिटर्मिनिस्टिक म्हणजे नियमांवर आधारित, अचूक असणेच असे नाही. मूळ फील्ड तुमच्या लोकसंख्येतील लोकांना विश्वासार्हपणे वेगळे करते तेव्हाच तंतोतंत जुळणी उपयुक्त ठरते.
ते तत्त्व म्हणजे सुलभ संदर्भातील अनन्यता (contextual uniqueness). एखादा ईमेल व्यवसायामध्ये पाहुण्यांची पुरेशी ओळख स्पष्ट करू शकतो, परंतु इतरत्र ते एकाच घरातील सामायिक ओळख दर्शवू शकते. NIST चे ओळख-निवारण मार्गदर्शन (identity-resolution guidance) अंधाधुंदपणे वैयक्तिक माहिती गोळा करण्याऐवजी, ओळख निश्चित करण्यासाठी आवश्यक असलेले किमान गुणधर्म गोळा करण्याची शिफारस करते.
संभाव्यता जुळणी उपयुक्त ठरते जेव्हा रेकॉर्डमध्ये अंशतः सुसंगतता असते: उदाहरणार्थ, सुसंगत संपर्क तपशीलांसह Sam Jones आणि S. Jones. एक स्कोअर त्या पुराव्याची ताकद दर्शवतो. ते संभाव्य जोडणीचे सत्यापित तथ्यात रूपांतर करत नाही.
एक समंजस मल्टी-साइट वर्कफ्लो आधी विश्वासार्ह तंतोतंत जुळण्यांचा वापर करतो, उर्वरित उमेदवारांना गुण देतो आणि अनावृत किंवा परिणामकारक प्रकरणांसाठी मानवी पुनरावलोकनाची सोय ठेवतो. पुनरावलोकनकर्त्यांना एखादी केस अनावृत सोडण्याची अनुमती असणे आवश्यक आहे; विलीन केलेल्या प्रोफाइलची संख्या जास्तीत जास्त वाढवणे हे त्यांचे काम नाही.
व्यावहारिक नियम: जर एखादा आयडेंटिफायर सत्यापित, स्थिर आणि तुमच्या अतिथी लोकसंख्येसाठी उपयुक्त असेल, तर त्याचा वापर करा. अन्यथा, सहाय्यक पुराव्यांचे मूल्यांकन करा आणि अनिश्चित जोड्यांना स्वयंचलित विलीनीकरणापासून दूर ठेवा.
वय-प्रतिबंधित ऑफरचे परीक्षण करणाऱ्या पुनरावलोकनकर्त्याला ओळख पुरावा आणि पात्रता पुरावा यातील फरक ओळखणे आवश्यक आहे. खरेदीला प्रोफाइलशी जोडल्याने अतिथीचे वय सिद्ध होत नाही, जसे की बुकिंग जोडल्याने कोण उपस्थित होते हे सिद्ध होत नाही.
मॅचेस कुठे चुकतात आणि प्रत्येक चुकीचा काय परिणाम होतो
प्रत्येक जुळणारी प्रोफाईल हा एक निर्णय असतो आणि हा निर्णय दोन दिशांनी चुकीचा ठरू शकतो. तुमची सिस्टीम वेगवेगळ्या लोकांच्या नोंदी जोडण्याची चूक करू शकते, किंवा ती एका व्यक्तीच्या नोंदी वेगवेगळ्या प्रोफाईल्समध्ये विखुरलेली सोडू शकते. पहिली चूक म्हणजे फॉल्स मर्ज (False merge). दुसरी चूक म्हणजे फॉल्स स्प्लिट (False split). प्रत्येकाचा खर्च वेगळा असतो आणि एक चूक निष्काळजीपणे दुरुस्त केल्याने दुसरी चूक निर्माण होते.
जुळणी त्रुटी, त्यांचे वेन्यूवरील परिणाम आणि उपाय
| त्रुटी | हे कसे दिसते | वेन्यूचा परिणाम | उपाय |
|---|---|---|---|
| फॉल्स मर्ज (चुकीचे एकत्रीकरण) | घरगुती ईमेल शेअर करणारे गेस्ट एकत्रित खर्च इतिहासासह दिसतात | चुकीची ऑफर पाठवली जाते; कोणाची तरी ऑप्ट-आऊट निवड दुसऱ्या गेस्टचे नाव जमा केली जाते | स्वतंत्र समर्थन पुराव्याची आवश्यकता ठेवा; मर्जेस पूर्ववत करण्यायोग्य ठेवा |
| फॉल्स स्प्लिट (चुकीचे विभाजन) | एकाच गेस्टचे स्वतंत्र WiFi, टिल आणि बुकिंग प्रोफाईल्स असतात | डुप्लिकेट मेसेजेस; नुकत्याच दिलेल्या भेटीनंतर विन-बॅक प्रवास सुरू होतो | जवळपास जुळणाऱ्या जोड्यांचे पुनरावलोकन करा; समर्थन पुरावा म्हणून नॉर्मलाइज्ड फोन वापरा |
| पुन्हा वापरलेला फोन नंबर | पुन्हा असाइन केलेला नंबर नवीन ग्राहकाला जुन्या प्रोफाईलशी जोडतो | मेसेजेस अनोळखी व्यक्तीपर्यंत पोहोचतात | फक्त जुन्या फोनशी जोडलेल्या लिंक्सचे पुनर्मूल्यांकन करा; ईमेलसारख्या स्वतंत्र पुराव्याने याची पुष्टी करा |
| कर्मचाऱ्याने प्रविष्ट केलेली टायपिंगची चूक | पावतीच्या ईमेलमध्ये चुकीचे स्पेलिंग असलेले डोमेन आहे | गेस्टला संबंधित प्रेक्षकांमधून वगळले जाते किंवा मेसेजेस अपयशी ठरतात | ईमेल सिंटॅक्स व्हॅलिडेट करा आणि संशयास्पद डोमेन्स फ्लॅग करा; शांतपणे दुरुस्त करण्याऐवजी पुष्टीकरणासाठी विचारा |
फक्त मॅचेस मोजू नका, परिणामांचाही विचार करा
चुकीचे मर्जर एखाद्याची खरेदी किंवा राहण्याचा इतिहास चुकीच्या प्रोफाइलसमोर उघड करू शकते. चुकीचे स्प्लिट कर्मचाऱ्यांना एका नियमित अतिथीला लॅप्स झालेले मानण्यास प्रवृत्त करू शकते आणि तशीही झाली असती अशा भेटीवर ऑफर खर्च करू शकते.
त्या तक्त्यामध्ये एक सूक्ष्म खर्च लपलेला आहे, आणि तो अचूकतेपेक्षा परवानगीशी संबंधित आहे. जुळणी एका प्रश्नाचे उत्तर देते: हे रेकॉर्ड एकाच व्यक्तीचे वर्णन करतात का? संमती वेगळ्या प्रश्नाचे उत्तर देते: तुम्ही त्यांच्याशी संपर्क साधू शकता का? जर अतिथीने तुमच्या सिस्टीमने अद्याप लिंक न केलेल्या ईमेलद्वारे ऑप्ट आउट केले असेल, तर तांत्रिकदृष्ट्या अचूक जॉईन देखील बेकायदेशीर मेसेज तयार करू शकतो, आणि चुकीचे विलीनीकरण (false merge) एका व्यक्तीचे नकार पत्र अनोळखी व्यक्तीच्या प्रोफाईलला जोडू शकते. प्रत्येक विलीनीकरणाकडे फक्त पहिल्याच नाही, तर दोन्ही प्रश्नांचा समावेश असल्याचे मानून व्यवहार करा.
केवळ जोडलेल्या रेकॉर्डच्या प्रमाणासाठी ऑप्टिमाइझ करू नका. जोडलेल्या प्रोफाइलमध्ये संबंध नसलेले लोक आहेत का आणि अस्सल पुनरावृत्ती अतिथी प्रोफाइलमध्ये विखुरलेले आहेत का याची चाचणी करा. चांगल्या उदाहरणांसोबतच कठीण प्रकरणांचेही परीक्षण करा.
दुरुस्तीच्या विनंत्या आणि हटवण्याच्या वर्कफ्लोसाठी एका मालकाची नियुक्ती करा. जेव्हा कर्मचारी एखादे विलीनीकरण पूर्ववत करतात, तेव्हा मूळ चूक इतरत्र सक्रिय ठेवण्याऐवजी, डाउनस्ट्रीम प्रेक्षक आणि प्रवास पात्रता यांची पुन्हा गणना केली गेल्याची खात्री करा.
चुकीचे असण्याच्या परिणामांनुसार विश्वासार्हता मर्यादा सेट करा. बदल पूर्ववत करता येण्याजोगे ठेवा, आणि जुळलेल्या प्रेक्षकांशी जोडलेली प्रत्येक खरेदी संदेशामुळेच झाली आहे असे गृहीत धरण्याऐवजी बाजूला ठेवलेल्या गटाविरुद्ध मोहिमेच्या प्रभावाचे मोजमाप करा.
एकाच गेस्ट रेकॉर्डमुळे वेन्यूचा काय फायदा होतो
समजा, एखादी नियमित व्यक्ती भेट देणे बंद झाल्याचे दिसत आहे, परंतु त्यांची नवीनतम खरेदी दुसऱ्या ईमेल अंतर्गत पावती सिस्टीममध्ये आहे. फक्त-बुकिंग अहवाल त्यांना लॅप्स झालेला दाखवतो; योग्यरित्या जोडलेला इतिहास मार्केटिंग टीमला त्यांच्याशी संपर्क साधायचा की नाही हे ठरवण्यासाठी अधिक चांगला आधार देतो.
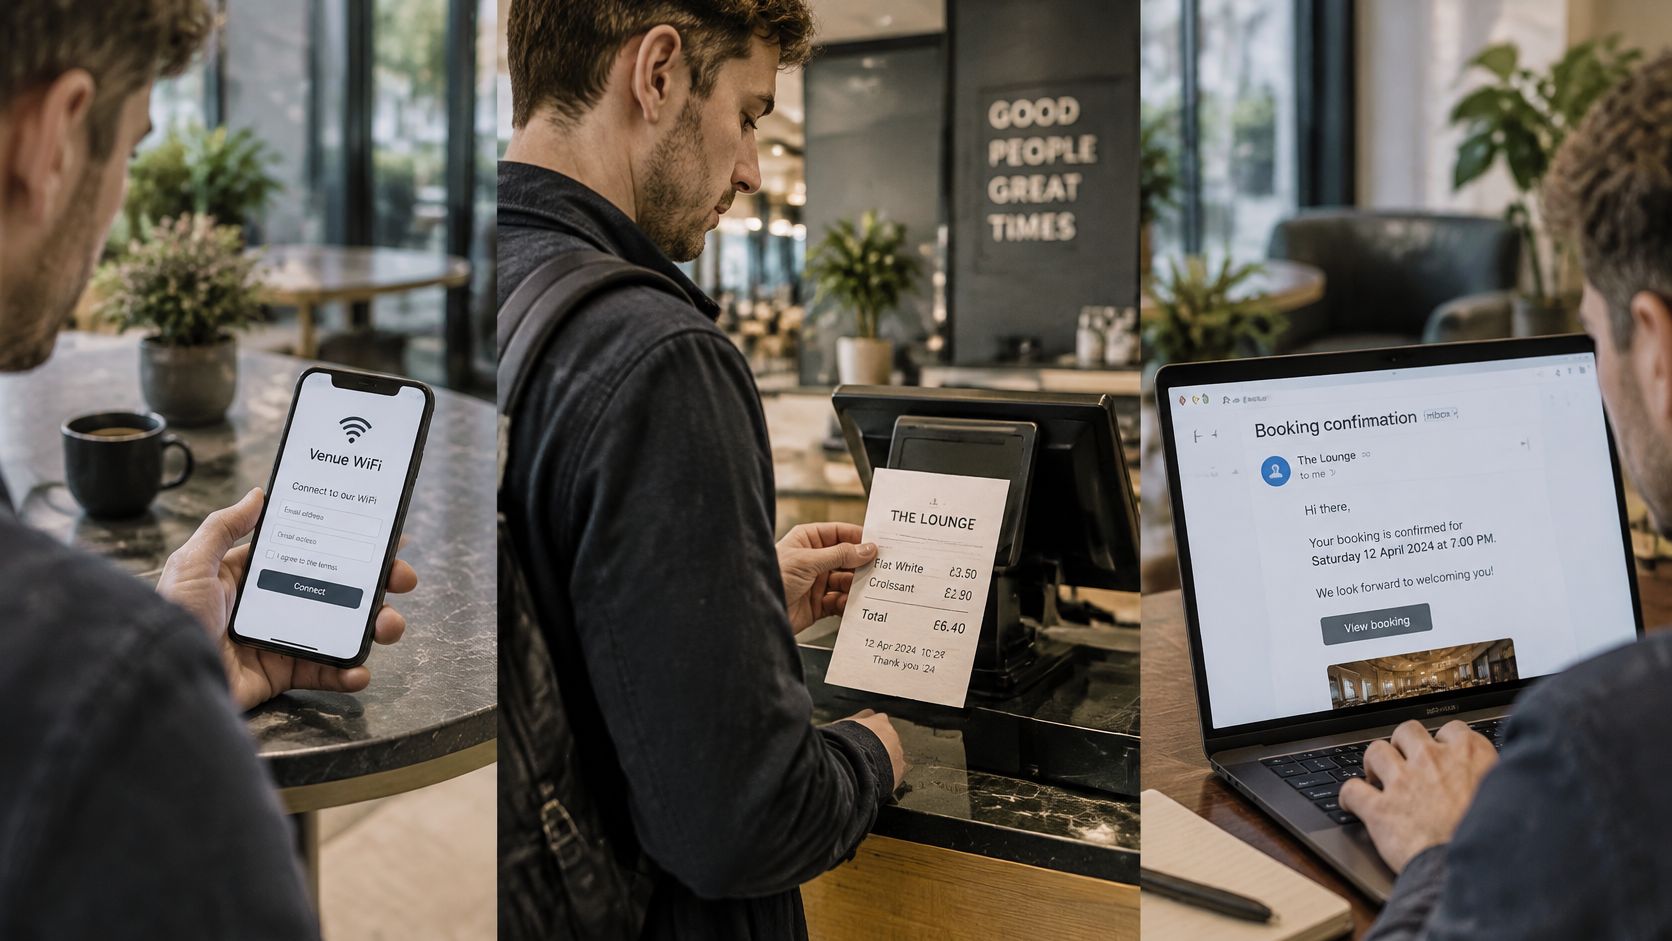
हे दैनंदिन संवाद असंबद्ध नोंदींऐवजी जोडलेल्या अतिथी अनुभवाचे प्रतिनिधित्व करू शकतात.
2024 मध्ये, TransUnion द्वारे सुरू करण्यात आलेल्या Forrester च्या Q4 आयडेंटिटी रिझोल्यूशन सर्व्हेनुसार, 70% मार्केटिंग लीडर्सने एकाधिक टचपॉइंट्सवर प्रेक्षक ओळखण्यात आणि त्यांच्यापर्यंत पोहोचण्यात अडचण येत असल्याचे नोंदवले. व्हेन्यूसाठी व्यावहारिक मूल्य हे कर्मचारी सुधारू शकत असलेल्या निर्णयांमध्ये आहे, परिपूर्ण ग्राहक चित्र मिळवण्यात नाही.
जोडलेल्या इतिहासामधून मिळणारे अधिक चांगले निर्णय
- अधिक चांगली वेळ. रेस्टॉरंट ग्रुप्स इतर ठिकाणी दिलेल्या भेटीला गैरहजेरी समजण्याऐवजी, सर्व ठिकाणांवरील नोंदीकृत हालचालींवर आधारित पुन्हा भेट देणाऱ्या प्रेक्षकांचा आधार घेऊ शकतात.
- कमी त्रासदायक मेसेज. हॉटेल ग्रुप्स योग्य दडपशाही नियम (suppression rules) लागू करून, मुक्काम आणि बार खरेदीच्या आसपास संवादाचा ताळमेळ घालू शकतात.
- अधिक स्पष्ट मोजमाप. रिटेल साखळ्या मोहीम प्राप्त करणाऱ्या पात्र अतिथींची तुलना बाजूला ठेवलेल्या ग्रुपशी करू शकतात आणि त्यानंतरच्या नोंदणीकृत खरेदीचे परीक्षण करू शकतात.
आमचे अतिथी वर्गीकरणाचे स्पष्टीकरण तो इतिहास उपयुक्त प्रेक्षक नियमांमध्ये रूपांतरित करण्यास मदत करते. इतर संपर्क बिंदूंसह ईमेलचे समन्वय साधण्यासाठी, ओम्निचॅनेल ईमेलसाठी SendX मार्गदर्शक अधिक नियोजनाचा संदर्भ प्रदान करतो.
हा व्हिडिओ कनेक्टेड व्हेन्यू मार्केटिंगचा विचार करण्याचा दुसरा मार्ग प्रदान करतो.
उद्दीष्ट स्पष्ट ठेवा: प्रासंगिक आमंत्रणे, कमी अनावश्यक संदेश आणि अतिरिक्त परतीच्या भेटींचे पुरावे. अतिथीबद्दल अधिक माहिती असणे हे स्वतःहून एक यश नाही.
संदेश पाठवण्यापूर्वी जोडलेले रेकॉर्ड तपासा
मॅचिंग हे नोंदी एकाच व्यक्तीच्या आहेत की नाही याचे उत्तर देते. परवानगी हे तुम्ही विशिष्ट हेतूसाठी त्यांचा वापर करू शकता की नाही याचे उत्तर देते. तांत्रिकदृष्ट्या अचूक असलेली लिंक देखील बेकायदेशीर किंवा नको असलेल्या संदेशाला कारणीभूत ठरू शकते.
बुकिंग कन्फर्मेशन स्वीकार केल्याने, जाहिरात करणे, WhatsApp मोहिमा किंवा प्रेक्षक मॅचिंग (audience matching) यासाठी परस्पर स्वाक्षरी केलेला करार आपोआप स्थापित होत नाही. उद्देश परिभाषित करा, योग्य कायदेशीर पाया स्थापित करा आणि चॅनेल व अधिकारक्षेत्रासाठी कोणत्याही संमती आवश्यकतांची (consent requirements) तपासणी करा. आमची GDPR-अनुपालन व्हेन्यू ईमेल मार्केटिंगसाठीची व्यावहारिक चेकलिस्ट त्या ऑपरेशनल रिव्ह्यूला सपोर्ट करते.
याचे विश्वासावरील परिणाम मोठे आहेत: PwC च्या ग्राहक अनुभव सर्वेक्षणानुसार, सर्वेक्षण केलेल्या 53% US ग्राहकांनी सांगितले की वैयक्तिक माहिती शेअर करणे तेव्हाच फायदेशीर ठरते जेव्हा ती त्यांच्या ब्रँडच्या अनुभवात सुधारणा करते, तरीही 93% ग्राहकांनी सांगितले की त्या डेटाचा गैरवापर केल्यास त्यांचा विश्वास उडेल.
अचूक आयडेंटिटी मॅच ही नवीन परवानगी मिळणे असे नाही.
संदेश पाठवण्यापूर्वी उद्देश-विशिष्ट तपासणी करा
- सर्वात मजबूत आयडेंटिफायरची तपासणी करा. कोणत्या स्रोताने कनेक्शन स्थापित केले आहे आणि आयडेंटिफायर सत्यापित केला गेला आहे की नाही याची पुष्टी करा. इम्पोर्ट केलेल्या व्हॅल्यूला नियंत्रणाचा पुरावा समजून गोंधळ करू नका.
- कमी विश्वासाची प्रकरणे सोडवा. तुमच्या स्वीकृती मर्यादेपेक्षा कमी असलेल्या लिंक्सचे पुनरावलोकन करा किंवा त्यांना मोहिमेतून वगळा. पाठवण्याची अंतिम मुदत हे ओळख नियम शिथिल करण्याचे कारण असू शकत नाही.
- इच्छित चॅनेल आणि उद्देश तपासा. तो कसा संकलित केला गेला यासह वास्तविक परवानगी रेकॉर्ड वाचा. ईमेल पात्रता ही आपोआप WhatsApp पात्रता स्थापित करत नाही.
- संबंधित रेकॉर्डवर ऑप्ट-आउट लागू करा. कनेक्ट केलेले स्रोत आणि पाठवणारे टूल सध्याच्या प्राधान्याचा आदर करतात याची पुष्टी करा. जुना इम्पोर्ट काढून घेतलेली परवानगी पुन्हा बहाल करू नये.
- कंट्रोल ग्रुप बाजूला ठेवा. पाठवण्यापूर्वी रोखून ठेवण्यासाठी पात्र अतिथी निवडा, नंतर इच्छित व्यवसाय परिणामांची तुलना करा. ओळखीची गुणवत्ता मोहिमेच्या प्रभावीतेपासून वेगळी ठेवा.
निर्णयाच्या वेळी परवानगी दृश्यमान ठेवा
Purple Engage मध्ये, संमती ही एकाच वहीमध्ये (ledger) नोंदवली जाते, जी मंजुरीच्या वेळी आणि पुन्हा प्रत्येक संदेशापूर्वी तपासली जाते; आयात केलेल्या फाइल्स यापूर्वी रद्द केलेल्या संमती (opt-outs) मागे घेऊ शकत नाहीत. प्रत्येक मेसेज पाठवण्यापूर्वी तो वगळण्याच्या कारणासह प्राप्तकर्त्यांची अचूक संख्या प्रदर्शित करतो. आम्ही ते सिस्टीम बदलण्याऐवजी तुमची बुकिंग, लॉयल्टी आणि पेमेंट टूल्स आणि विद्यमान संमती टूलसोबत काम करताना ईमेल-मॅच केलेल्या पाहुण्यांच्या नोंदी एकत्र करतो.
मोहिमेला मंजुरी देण्यापूर्वी, जबाबदार व्यक्तीने खालील प्रश्नांची उत्तरे देण्यास सक्षम असले पाहिजे: कोणत्या स्रोताने ही ओळख स्थापित केली? या चॅनेलचा समावेश कोणत्या परवानगीमध्ये होतो? ऑप्ट-आउट प्रत्येक संबंधित लिंक केलेल्या रेकॉर्डपर्यंत पोहोचले आहे का? एकत्र विश्लेषण कोणाचीही ओळख न पटवता काम करेल का?
जेव्हा तुम्ही विशिष्ट अतिथींना परत आमंत्रित करण्याऐवजी ठिकाणाच्या ट्रेंडचे मूल्यांकन करत असता, तेव्हा तो शेवटचा प्रश्न महत्त्वाचा असतो. वैयक्तिक ओळख निर्णयाला मदत न करता धोका वाढवू शकते.
या आठवड्यात, साइटच्या अतिथी रेकॉर्डचे ऑडिट करा, डुप्लिकेट दिसणाऱ्या प्रोफाइलची गणना करा आणि सर्वाधिक वारंवार होणारी कारणे ओळखा. पुढील मोहिमेपूर्वी मुख्य त्रुटी सुधारा, त्यानंतर प्रेक्षक पात्रता आणि नोंदणीकृत परवानग्या दोन्ही अद्याप अर्थपूर्ण आहेत याची खात्री करा.
Purple Engage ईमेल-जुळलेले अतिथी इतिहास, सामायिक संमती नियंत्रणे आणि मोहीम मापन एकाच व्हेन्यू मार्केटिंग वर्कफ्लोमध्ये आणते. संदेश पाठवण्यापूर्वी परवानग्या, अपवर्जन आणि मानवी मंजूरी दृश्यमान ठेवताना तुमची टीम कनेक्ट केलेल्या अतिथी रेकॉर्डचा कसा वापर करू शकते हे एक्सप्लोर करण्यासाठी Purple Engage ला भेट द्या.