
स्थळांसाठी GDPR - सुसंगत ईमेल मार्केटिंग: एक व्यावहारिक चेकलिस्ट
ही व्यावहारिक चेकलिस्ट स्थळांच्या मार्केटर्सना GDPR - सुसंगत ईमेल मार्केटिंगच्या आवश्यक गोष्टींबद्दल मार्गदर्शन करते.
Listen to this guide
Read the transcript
Purple Engage मार्केटिंग सिरीजमध्ये आपले स्वागत आहे. मी तुमचा होस्ट आहे, आणि आज आपण अशा विषयावर बोलत आहोत जो प्रत्येक वेन्यू मार्केटरला योग्य प्रकारे समजून घेणे आवश्यक आहे: GDPR सुसंगत ईमेल मार्केटिंग. आपण एखादा रेस्टॉरंट ग्रुप, हॉटेल, बार किंवा रिटेल चेन चालवत असलात तरीही, हा एपिसोड तुम्हाला एक सोपी चेकलिस्ट देतो ज्यावर तुम्ही आजच कृती करू शकता. हे का महत्त्वाचे आहे यापासून सुरुवात करूया. --- हे का महत्त्वाचे आहे --- सत्य हे आहे की बहुतेक वेन्यूज ग्राहक संख्येच्या सुवर्णसंधीवर बसून आहेत आणि त्यासोबत काहीही करत नाहीत. पाहुणे आत येतात, पैसे खर्च करतात आणि बाहेर पडतात. कोणताही फॉलो-अप नाही. परत येण्याचे कोणतेही कारण नाही. कोणतेही नाते नाही. ईमेल मार्केटिंग हे दुरुस्त करते. तीन आठवड्यांपूर्वी भेट दिलेल्या पाहुण्याला योग्य वेळी पाठवलेला ईमेल त्यांना पुन्हा तुमच्या दारात आणू शकतो. लॉगइन करताना त्यांचे तपशील देणाऱ्या ग्राहकाला पाठवलेली वाढदिवसाची ऑफर अशी बुकिंग जनरेट करू शकते जी अन्यथा कधीही झाली नसती. खरेदी केलेल्या किंवा स्क्रॅप केलेल्या लिस्टसाठी सुमारे 21% च्या तुलनेत, Purple Engage वापरणारे वेन्यूज फर्स्ट-पार्टी डेटा लिस्टवर 40% पेक्षा जास्त ओपन रेट पाहतात. हा फरक संमतीचा आहे. जेव्हा कोणी स्वतःहून तुमचे ऐकणे निवडते, तेव्हा ते तुम्ही पाठवलेले वाचतात. पण यात एक अट आहे. GDPR - म्हणजेच General Data Protection Regulation - अंतर्गत, तुम्ही फक्त ईमेल पत्ते गोळा करून पाठवणे सुरू करू शकत नाही. तुम्हाला स्पष्ट, माहितीपूर्ण आणि स्वेच्छेने दिलेली संमती आवश्यक आहे. आणि तुम्हाला ते सिद्ध करता आले पाहिजे. हे चुकल्यास तुम्हाला 20 मिलियन युरो किंवा जागतिक वार्षिक उलाढालीच्या 4% पर्यंत दंड होऊ शकतो, यापैकी जे जास्त असेल ते. केवळ 2023 मध्येच मार्केटिंग संमतीच्या त्रुटींसाठी ICO ने - म्हणजेच युनायटेड किंगडममधील Information Commissioner's Office ने - 7 मिलियन पाउंडपेक्षा जास्त दंड ठोठावला होता. चांगली बातमी काय आहे? जर तुम्ही WiFi लॉगिनच्या वेळी संमती योग्यरित्या कॅप्चर केली, तर तुम्ही आधीच निम्मा टप्पा पार केला आहे. Purple Engage याच कामासाठी तयार केले गेले आहे. --- दृष्टिकोन --- चला मी तुम्हाला वेन्यूजसाठी GDPR सुसंगत ईमेल मार्केटिंगच्या पाच स्तंभांमधून घेऊन जातो. स्तंभ एक: संमती कॅप्चर करणे. GDPR नुसार संमती स्वेच्छेने दिलेली, विशिष्ट, माहितीपूर्ण आणि स्पष्ट असणे आवश्यक आहे. सोप्या भाषेत सांगायचे तर, तुमच्या पाहुण्याने सक्रियपणे एका बॉक्सवर टिक करणे आवश्यक आहे - आधीच टिक केलेला बॉक्स नाही, किंवा तुमच्या अटींमध्ये लपवलेले कलम नाही - हे सांगण्यासाठी की होय, मला तुमच्याकडून मार्केटिंग ईमेल मिळवायचे आहेत. जेव्हा एखादा पाहुणा Purple Engage द्वारे तुमच्या वेन्यूच्या WiFi शी कनेक्ट होतो, तेव्हा त्यांना एक Captive Portal दिसतो - एक स्प्लॅश पेज जे ते ऑनलाइन जाण्यापूर्वी लोड होते. त्या पेजवर स्पष्टपणे लेबल केलेला ऑप्ट-इन चेकबॉक्स समाविष्ट असतो. शब्दांची निवड महत्त्वाची आहे. ते काहीसे असे असावे: "मला The Crown Hotel कडून ऑफर्स आणि बातम्या मिळवायला आवडेल. तुम्ही कधीही अनसब्सक्राइब करू शकता." लहान, स्पष्ट, प्रामाणिक. कोणतीही कायदेशीर क्लिष्ट भाषा नाही. चेकबॉक्स डीफॉल्टनुसार अनटिक केलेला असणे आवश्यक आहे. त्यावर टिक करणे ही पाहुण्याची सक्रिय निवड असते. याच गोष्टीमुळे ते जागरूक-निवडीचे ऑप्ट-इन बनते - आणि हाच वाक्यांश आम्ही Purple मध्ये वापरतो कारण ते GDPR च्या मागणीनुसार अचूक काम करते. स्तंभ दोन: संमतीचे रेकॉर्ड. संमती गोळा करणे पुरेसे नाही. तुम्हाला ती सिद्ध करता आली पाहिजे. GDPR कलम ७ च्या अंतर्गत, जर एखाद्या पाहुण्याने तुम्हाला आव्हान दिले किंवा एखाद्या नियामकाद्वारे तपास केला गेला, तर तुम्हाला संमती दिली गेली होती हे दाखवून द्यावे लागेल. याचा अर्थ संमती दिली गेल्याची अचूक वेळ, तिचा स्रोत - या बाबतीत, WiFi लॉगिन पोर्टल - पाहुण्याने मान्य केलेले अचूक शब्द आणि त्या वेळी लागू असलेले तुमच्या गोपनीयता धोरणाची आवृत्ती नोंदवून ठेवणे. Purple Engage हे सर्व स्वयंचलितपणे नोंदवून ठेवते. प्रत्येक ऑप्ट-इन वेळेसह नोंदवला जातो, ठिकाणाशी टॅग केला जातो आणि पाहुण्याच्या प्रोफाइलमध्ये साठवला जातो. जर कधी ICO तपासणीसाठी आले, तर तुम्ही काही सेकंदात संमतीची नोंद मिळवू शकता. तिसरा स्तंभ: डेटा स्टोरेज आणि सुरक्षितता. GDPR च्या अंतर्गत, वैयक्तिक डेटा - ज्यामध्ये ईमेल पत्त्यांचा समावेश आहे - सुरक्षितपणे साठवला गेला पाहिजे आणि UK आणि EU संस्थांसाठी, एकतर UK किंवा EU मध्ये किंवा UK किंवा EU शी पर्याप्तता करार असलेल्या देशामध्ये साठवला पाहिजे. Purple ची पायाभूत सुविधा ISO 27001 प्रमाणित आणि GDPR-सुसंगत आहे. डेटा EU-आधारित डेटा सेंटर्समध्ये साठवला जातो. जेव्हा तुम्ही Purple Engage वापरता तेव्हा तुम्हाला सीमापार हस्तांतरणाच्या समस्यांबद्दल काळजी करण्याची आवश्यकता नसते. तुम्हाला हे देखील सुनिश्चित करावे लागेल की केवळ अधिकृत कर्मचारीच तुमच्या पाहुण्यांच्या डेटाचा वापर करू शकतील. Purple Engage भूमिका-आधारित प्रवेश नियंत्रणे (रोल-बेस्ड ऍक्सेस कंट्रोल्स) वापरते, ज्यामुळे तुमचा मार्केटिंग व्यवस्थापक संपूर्ण डेटाबेस एक्सपोर्ट न करता देखील मोहिमा राबवू शकतो. चौथा स्तंभ: ऑप्ट-आउट यंत्रणा. तुम्ही पाठवत असलेल्या प्रत्येक मार्केटिंग ईमेलमध्ये स्पष्ट, कार्यरत अनसब्सक्राइब लिंक समाविष्ट असणे आवश्यक आहे. GDPR च्या अंतर्गत, ऑप्ट-आउट विनंतीचा तातडीने आदर केला पाहिजे - ICO मार्गदर्शन सांगते की हे वाजवी वेळेत केले पाहिजे, आणि सर्वोत्तम पद्धत म्हणजे १० कार्यालयीन दिवसांच्या आत. प्रत्यक्षात, Purple Engage अनसब्सक्राइब प्रक्रिया स्वयंचलितपणे हाताळते. जेव्हा एखादा पाहुणा अनसब्सक्राइबवर क्लिक करतो, तेव्हा त्यांना त्वरित तुमच्या सप्रेशन लिस्टमध्ये जोडले जाते. त्यांना तुमच्याकडून दुसरा कोणताही ईमेल प्राप्त होणार नाही. तुम्हाला हे मॅन्युअली व्यवस्थापित करण्याची आवश्यकता नाही. सप्रेशन लिस्ट अत्यंत महत्त्वाची आहे. एखाद्याला तुमच्या सक्रिय यादीमधून फक्त काढून टाकणे पुरेसे नाही. त्यांनी ऑप्ट-आउट केले आहे याची नोंद तुम्हाला ठेवावी लागेल, जेणेकरून जर त्यांचा ईमेल पत्ता नंतर पुन्हा जोडला गेला - समजा, डेटा इम्पोर्टद्वारे - तर सिस्टमला माहित असेल की त्यांना ईमेल पाठवायचा नाही. Purple Engage ही सप्रेशन लिस्ट स्वयंचलितपणे राखते. पाचवा स्तंभ: डेटा धारणा आणि स्वच्छता. GDPR चा स्टोरेज मर्यादा सिद्धांत सांगतो की तुम्ही वैयक्तिक डेटा गरजेपेक्षा जास्त काळ ठेवू नये. ईमेल मार्केटिंगसाठी, याचा अर्थ असा की तुमच्याकडे डेटा धारणा (रिटेंशन) धोरण असणे आवश्यक आहे. बहुतेक ठिकाणांसाठी एक समंजस दृष्टिकोन म्हणजे दर २४ महिन्यांनी संमतीचे पुनरावलोकन करणे. जर एखाद्या पाहुण्याने दोन वर्षांत तुमच्या कोणत्याही ईमेलला प्रतिसाद दिला नसेल आणि तुमच्या ठिकाणाला भेट दिली नसेल, तर त्यांची संमती यापुढे अर्थपूर्ण राहणार नाही. त्यांना पुन्हा-संमती मिळवण्यासाठी ईमेल पाठवा. जर त्यांनी प्रतिसाद दिला नाही, तर त्यांना तुमच्या सक्रिय यादीतून काढून टाका. हा केवळ नियमांचे पालन करण्याचा सराव नाही. हे चांगले मार्केटिंग देखील आहे. एक स्वच्छ, सक्रिय यादी नेहमीच मोठ्या परंतु निष्क्रिय यादीपेक्षा चांगली कामगिरी करेल. डिलिव्हरेबिलिटी सुधारते. ओपन रेट्स सुधारतात. प्रत्येक पाठवण्यामागील महसूल सुधारतो. --- व्यावहारिक पावले आणि अडचणी --- \nआता मी तुम्हाला प्रॅक्टिकल चेकलिस्ट देतो. तुमची पहिली मोहीम पाठवण्यापूर्वी तुमच्याकडे या दहा गोष्टी असणे आवश्यक आहे. एक. स्पष्ट शब्दरचना आणि न टिक केलेल्या ऑप्ट - इन चेकबॉक्ससह WiFi लॉगिनच्या वेळी संमती (Consent) मिळवली गेली पाहिजे. दोन. प्रत्येक गेस्ट प्रोफाइलच्या विरूद्ध संमतीचा टाईमस्टॅम्प आणि सोर्स स्वयंचलितपणे रेकॉर्ड केला पाहिजे. तीन. संमतीच्या वेळी प्रायव्हसी पॉलिसी लिंक केलेली असावी - स्प्लॅश पेजवर तुमच्या संपूर्ण प्रायव्हसी पॉलिसीची लिंक असणे आवश्यक आहे. चार. ऑप्ट - इन केल्यापासून २४ तासांच्या आत वेलकम ईमेल पाठवला पाहिजे. हा तुमचा सर्वात जास्त परफॉर्म करणारा ईमेल असतो. वेलकम ईमेलचा ओपन रेट सरासरी ५०% किंवा त्याहून अधिक असतो. तो वाया घालवू नका. पाच. प्रत्येक ईमेलमध्ये अनसबस्क्राइब लिंक स्पष्टपणे दिसली पाहिजे - खाली लहान अक्षरांमध्ये लपवलेली नसावी. सहा. १० कामकाजाच्या दिवसांत ऑप्ट - आउट्सवर प्रक्रिया झाली पाहिजे. Purple Engage सह, हे स्वयंचलितपणे होते. सात. डेटा UK, EU, किंवा पर्याप्तता - करार (adequacy - agreement) असलेल्या देशामध्ये स्टोअर केलेला असावा. तुम्ही Purple Engage वापरत नसल्यास तुमच्या ईमेल प्लॅटफॉर्मकडे याची पडताळणी करा. आठ. सप्रेशन लिस्ट (Suppression list) राखली आणि पाळली पाहिजे. तुमच्या सप्रेशन लिस्टमध्ये पडताळणी केल्याशिवाय कधीही कोणतीही लिस्ट इम्पोर्ट करू नका. नऊ. ऑडिटसाठी संमतीचे रेकॉर्ड उपलब्ध असावेत. तुम्ही कधीही संमतीचा रिपोर्ट एक्सपोर्ट करू शकले पाहिजे. दहा. वार्षिक संमती हायजीन रिव्ह्यू. कॅलेंडर रिमाइंडर सेट करा. वर्षातून एकदा तुमच्या लिस्टचा रिव्ह्यू घ्या. १८ महिने किंवा त्याहून अधिक काळ निष्क्रिय असलेल्या कोणाकडूनही पुन्हा संमती मिळवा. आता पाहूयात संभाव्य धोके. मला वेन्यूजकडून होणारी सर्वात सामान्य चूक दिसते ती म्हणजे संमतीचा स्त्रोत न तपासता मागील सिस्टममधील लिस्ट इम्पोर्ट करणे. एखाद्याने तुमच्या जुन्या लॉयल्टी प्रोग्रामला आपला ईमेल पत्ता दिला होता याचा अर्थ असा नाही की त्यांनी तुमच्या नवीन CRM कडून ईमेल मिळवण्यास संमती दिली आहे. तुम्ही संमती सिद्ध करू शकत नसल्यास, त्यांना ईमेल पाठवू नका. दुसरा धोका म्हणजे अस्पष्ट संमती शब्दरचना. "मी अटी आणि शर्तींशी सहमत आहे" यामध्ये मार्केटिंग ईमेल्सचा समावेश होत नाही. संमती विशिष्ट असावी. जर तुम्हाला प्रमोशनल ईमेल्स पाठवायचे असतील, तर तुमच्या ऑप्ट - इन चेकबॉक्सवर तसा स्पष्ट उल्लेख असणे आवश्यक आहे. तिसरा धोका म्हणजे सॉफ्ट ऑप्ट - आउट्सकडे दुर्लक्ष करणे. काही अतिथी अनसबस्क्राइबवर क्लिक करणार नाहीत - ते फक्त तुमचे ईमेल उघडणे बंद करतील. सहा महिन्यांच्या शून्य सहभागानंतर (zero engagement), त्यांच्याकडे प्रभावीपणे ऑप्ट - आउट केल्यासारखेच पहा. त्यांना ईमेल पाठवणे थांबवा, किंवा तसे करण्यापूर्वी पुन्हा संवाद साधणारा (re - engagement) ईमेल पाठवा. --- क्विक प्रश्नोत्तरे --- वेन्यू मार्केटर्सकडून मला वारंवार विचारल्या जाणार्या काही प्रश्नांची उत्तरे मी देतो. प्रश्न: ईमेल मार्केटिंगसाठी मी संमतीऐवजी कायदेशीर हितसंबंध (legitmate interests) वापरू शकतो का? उत्तर: सिद्धांतानुसार, होय - GDPR कायदेशीर हितसंबंधांना कायदेशीर आधार म्हणून परवानगी देते. परंतु थेट मार्केटिंगसाठी ICO चे मार्गदर्शन स्पष्ट आहे: संमती हाच प्राधान्य दिलेला आधार आहे, आणि ग्राहकांना प्रमोशनल ईमेल पाठवण्यासाठी कायदेशीर हितसंबंधांचे समर्थन करणे कठीण आहे. संमतीचाच वापर करा. हे अधिक स्पष्ट, समर्थन करण्यास सोपे आहे आणि प्रत्यक्षात अधिक चांगले परिणाम देते कारण तुमची लिस्ट अधिक सक्रिय असते. प्रश्न: मला SMS मार्केटिंगसाठी स्वतंत्र ऑप्ट - इन हवे आहे का? उत्तर: होय. ईमेलसाठी मिळालेल्या संमतीमध्ये SMS चा समावेश होत नाही. तुम्हाला टेक्स्ट मेसेज पाठवायचे असल्यास, तुम्हाला त्या चॅनेलसाठी स्वतंत्र ऑप्ट - इन आवश्यक आहे. Purple Engage बहु - चॅनेल संमती कॅप्चर करण्यास सपोर्ट करते - तुम्ही तुमच्या स्प्लॅश पेजवर ईमेल ऑप्ट - इन सोबतच एक SMS ऑप्ट - इन चेकबॉक्स जोडू शकता. प्रश्न: जर एखाद्या पाहुण्याने मला त्यांचा सर्व डेटा डिलीट करण्यास सांगितले तर काय होईल? उत्तर: हा GDPR Articles 15 आणि 17 अंतर्गत सब्जेक्ट ॲक्सेस रिक्वेस्ट किंवा राईट टू इरेझर (नष्ट करण्याचा अधिकार) विनंती आहे. तुमच्याकडे प्रतिसाद देण्यासाठी एक महिना आहे. Purple Engage तुम्हाला प्लॅटफॉर्मवरून अतिथी प्रोफाइल डिलीट करण्याची परवानगी देते. लक्षात ठेवा की तुम्हाला कायदेशीर किंवा आर्थिक कारणांसाठी काही रेकॉर्ड - उदाहरणार्थ, व्यवहार रेकॉर्ड - ठेवणे आवश्यक आहे - परंतु मार्केटिंग डेटा त्वरित डिलीट केला पाहिजे. --- सारांश आणि पुढील पावले --- चला हे एकत्र समजून घेऊया. वेन्यूजसाठी GDPR-compliant ईमेल मार्केटिंग क्लिष्ट नाही, परंतु त्यासाठी शिस्तीची आवश्यकता असते. त्याचा पाया संमती आहे - जी स्पष्ट, टाईमस्टॅम्प केलेली आणि सिद्ध करण्यायोग्य असावी. त्यावर क्लीन डेटा स्टोरेज, स्वयंचलित ऑप्ट-आउट प्रोसेसिंग आणि नियमित लिस्ट हायजीनची जोड द्या, आणि तुमच्याकडे एक असा प्रोग्राम तयार होईल जो कायदेशीररित्या योग्य आणि व्यावसायिकदृष्ट्या प्रभावी असेल. जे वेन्यूज हे योग्यरित्या करतात ते काहीतरी असे तयार करत आहेत जे Mailchimp, Klaviyo, आणि HubSpot त्यांना देऊ शकत नाहीत: एक अशी लिस्ट जी प्रत्यक्ष पाहुण्यांकडून स्वतःहून तयार होते ज्यांनी तुमच्याकडून माहिती मिळवण्यासाठी जाणीवपूर्वक निवड केली आहे. हा फर्स्ट-पार्टी डेटा आहे. आणि अशा जगात जिथे थर्ड-पार्टी कुकीज नाहीशा होत आहेत आणि पेड मीडिया खर्च वाढत आहेत, फर्स्ट-पार्टी डेटा ही तुमची सर्वात मौल्यवान मार्केटिंग मालमत्ता आहे. Purple Engage WiFi लॉगिनवर जाणीवपूर्वक निवडलेले ऑप्ट-इन्स कॅप्चर करते, प्रत्येक संमती रेकॉर्ड टाईमस्टॅम्प करते आणि अनसबस्क्राइब स्वयंचलितपणे हाताळते. GDPR अनुपालन यामध्ये अंगभूत आहे - वेगळे जोडलेले नाही. तुमची पुढील पावले सोपी आहेत. प्रथम, तुमच्या सध्याच्या संमती कॅप्चर प्रक्रियेचे ऑडिट करा. तुमचा ऑप्ट-इन चेकबॉक्स बाय डीफॉल्ट अनटिक केलेला आहे का? शब्दरचना विशेषतः मार्केटिंग ईमेलसाठी आहे का? दुसरे, तुमचे डेटा स्टोरेज तपासा. तुमच्या अतिथींचा डेटा कुठे ठेवला आहे आणि तो GDPR-compliant आहे का? तिसरे, तुमच्या अनसबस्क्राइब फ्लोची चाचणी घ्या. तुमच्या स्वतःच्या ईमेलमधील अनसबस्क्राइब लिंकवर क्लिक करा आणि ती काम करते की नाही तसेच ऑप्ट-आउट प्रक्रिया १० दिवसांच्या आत पूर्ण होते की नाही हे तपासा. Purple Engage हे सर्व स्वयंचलितपणे कसे हाताळते हे तुम्हाला पहायचे असल्यास, purple.ai ला भेट द्या आणि Engage उत्पादन पहा. तुम्ही साईटच्या मार्केटिंग गाईड्स विभागात आमचे संपूर्ण ईमेल सेगमेंटेशन मार्गदर्शक देखील शोधू शकता. ऐकल्याबद्दल धन्यवाद. पुढील भागात पुन्हा भेटू.
हे तुमच्या वेन्यूसाठी का महत्त्वाचे आहे
बहुतांश वेन्यूज ग्राहकांच्या मोठ्या संख्येवर अवलंबून असतात परंतु त्याचा प्रत्यक्ष काहीच वापर करत नाहीत. पाहुणे येतात, पैसे खर्च करतात आणि निघून जातात. तुमच्याकडे कोणताही फॉलो-अप नसतो. त्यांच्याकडे परत येण्यासाठी कोणतेही कारण नसते. कोणतेही नाते नसते.
ईमेल मार्केटिंग या समस्येचे निवारण करते. तीन आठवड्यांपूर्वी भेट दिलेल्या पाहुण्याला योग्य वेळी पाठवलेला एक ईमेल त्यांना तुमच्या दारापर्यंत परत आणू शकतो. लॉगिन करताना आपली माहिती देणाऱ्या ग्राहकाला वाढदिवसाची ऑफर पाठवल्याने असे बुकिंग मिळू शकते जे एरवी कधीच झाले नसते. खरेदी केलेल्या किंवा स्क्रॅप केलेल्या लिस्टसाठीच्या सुमारे २१% च्या उद्योग सरासरीच्या तुलनेत, Purple Engage वापरणारे वेन्यूज फर्स्ट-पार्टी डेटा लिस्टवर ४०% पेक्षा जास्त ओपन रेट्स पाहतात. या फरकाचे कारण म्हणजे संमती आहे. जेव्हा एखादी व्यक्ती तुमच्याकडून माहिती मिळवणे सक्रियपणे निवडते, तेव्हा ते तुम्ही पाठवलेले ईमेल वाचतात.
पण यामध्ये एक अडचण आहे. GDPR अंतर्गत, तुम्ही केवळ ईमेल पत्ते गोळा करून पाठवणे सुरू करू शकत नाही. तुम्हाला स्पष्ट, माहितीपूर्ण आणि मुक्तपणे दिलेली संमती आवश्यक आहे. आणि तुम्हाला ती सिद्ध करता आली पाहिजे. यामध्ये चूक झाल्यास तुम्हाला €२० दशलक्ष किंवा जागतिक वार्षिक उलाढालीच्या ४% पर्यंत दंड होऊ शकतो, यापैकी जे जास्त असेल ते लागू होईल.
चांगली बातमी अशी आहे की जर तुम्ही Guest WiFi लॉगिन दरम्यान संमती योग्यरित्या गोळा केली, तर तुम्ही आधीच निम्म्याहून अधिक टप्पा पार केला आहे. Purple Engage हे नेमके हेच करण्यासाठी तयार केले गेले आहे.
पद्धत
वेन्यूजसाठी GDPR-सुसंगत ईमेल मार्केटिंगच्या पाच स्तंभांमधून जाऊया.
स्तंभ १: संमती मिळवणे (Consent capture)
GDPR नुसार संमती ही मुक्तपणे दिलेली, विशिष्ट, माहितीपूर्ण आणि स्पष्ट असावी लागते. सोप्या शब्दांत सांगायचे तर, तुमच्या पाहुण्याने स्वतःहून एका बॉक्सवर टिक केले पाहिजे - आधीपासून टिक केलेला बॉक्स नाही, आणि तुमच्या नियम व अटींमध्ये लपवलेले कलम देखील नाही - जेणेकरून त्यांनी होय म्हटले पाहिजे, मला तुमच्याकडून मार्केटिंग ईमेल हवे आहेत.
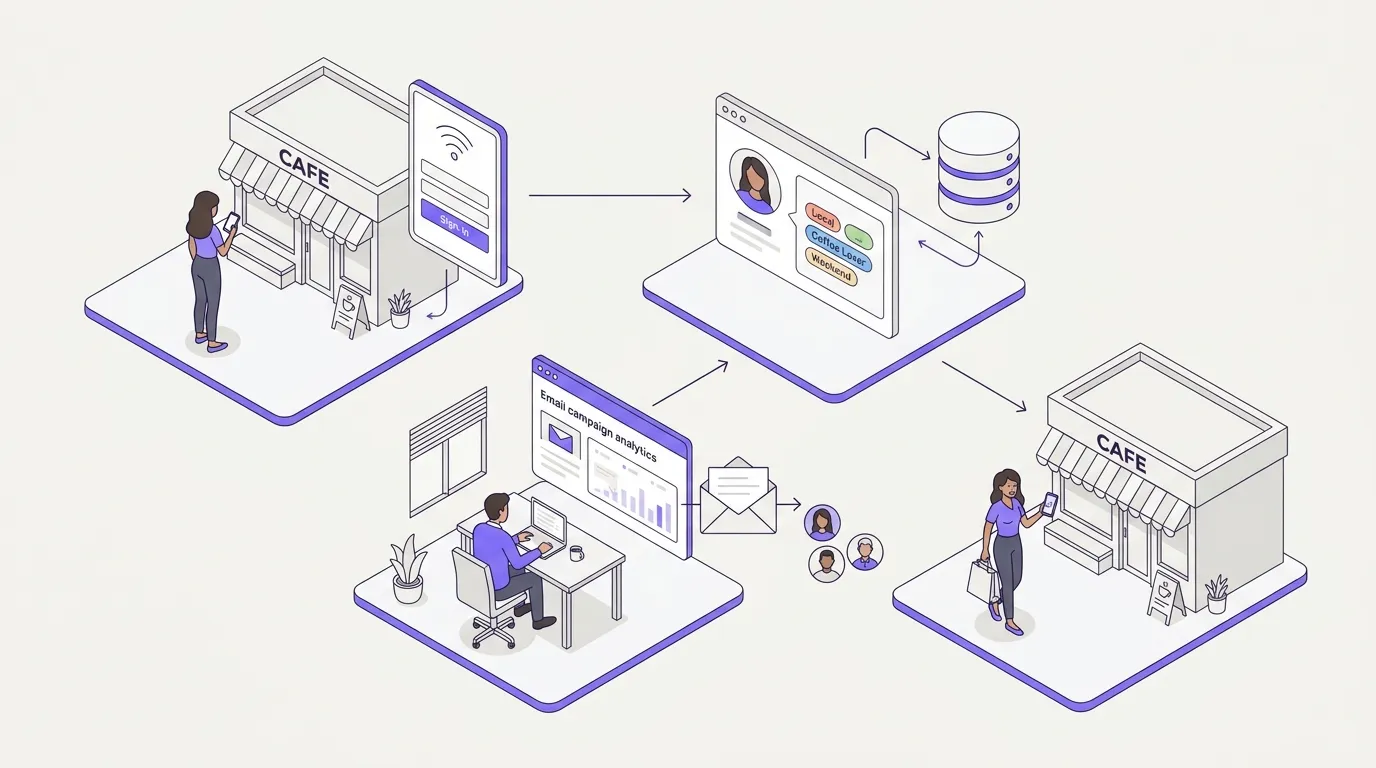
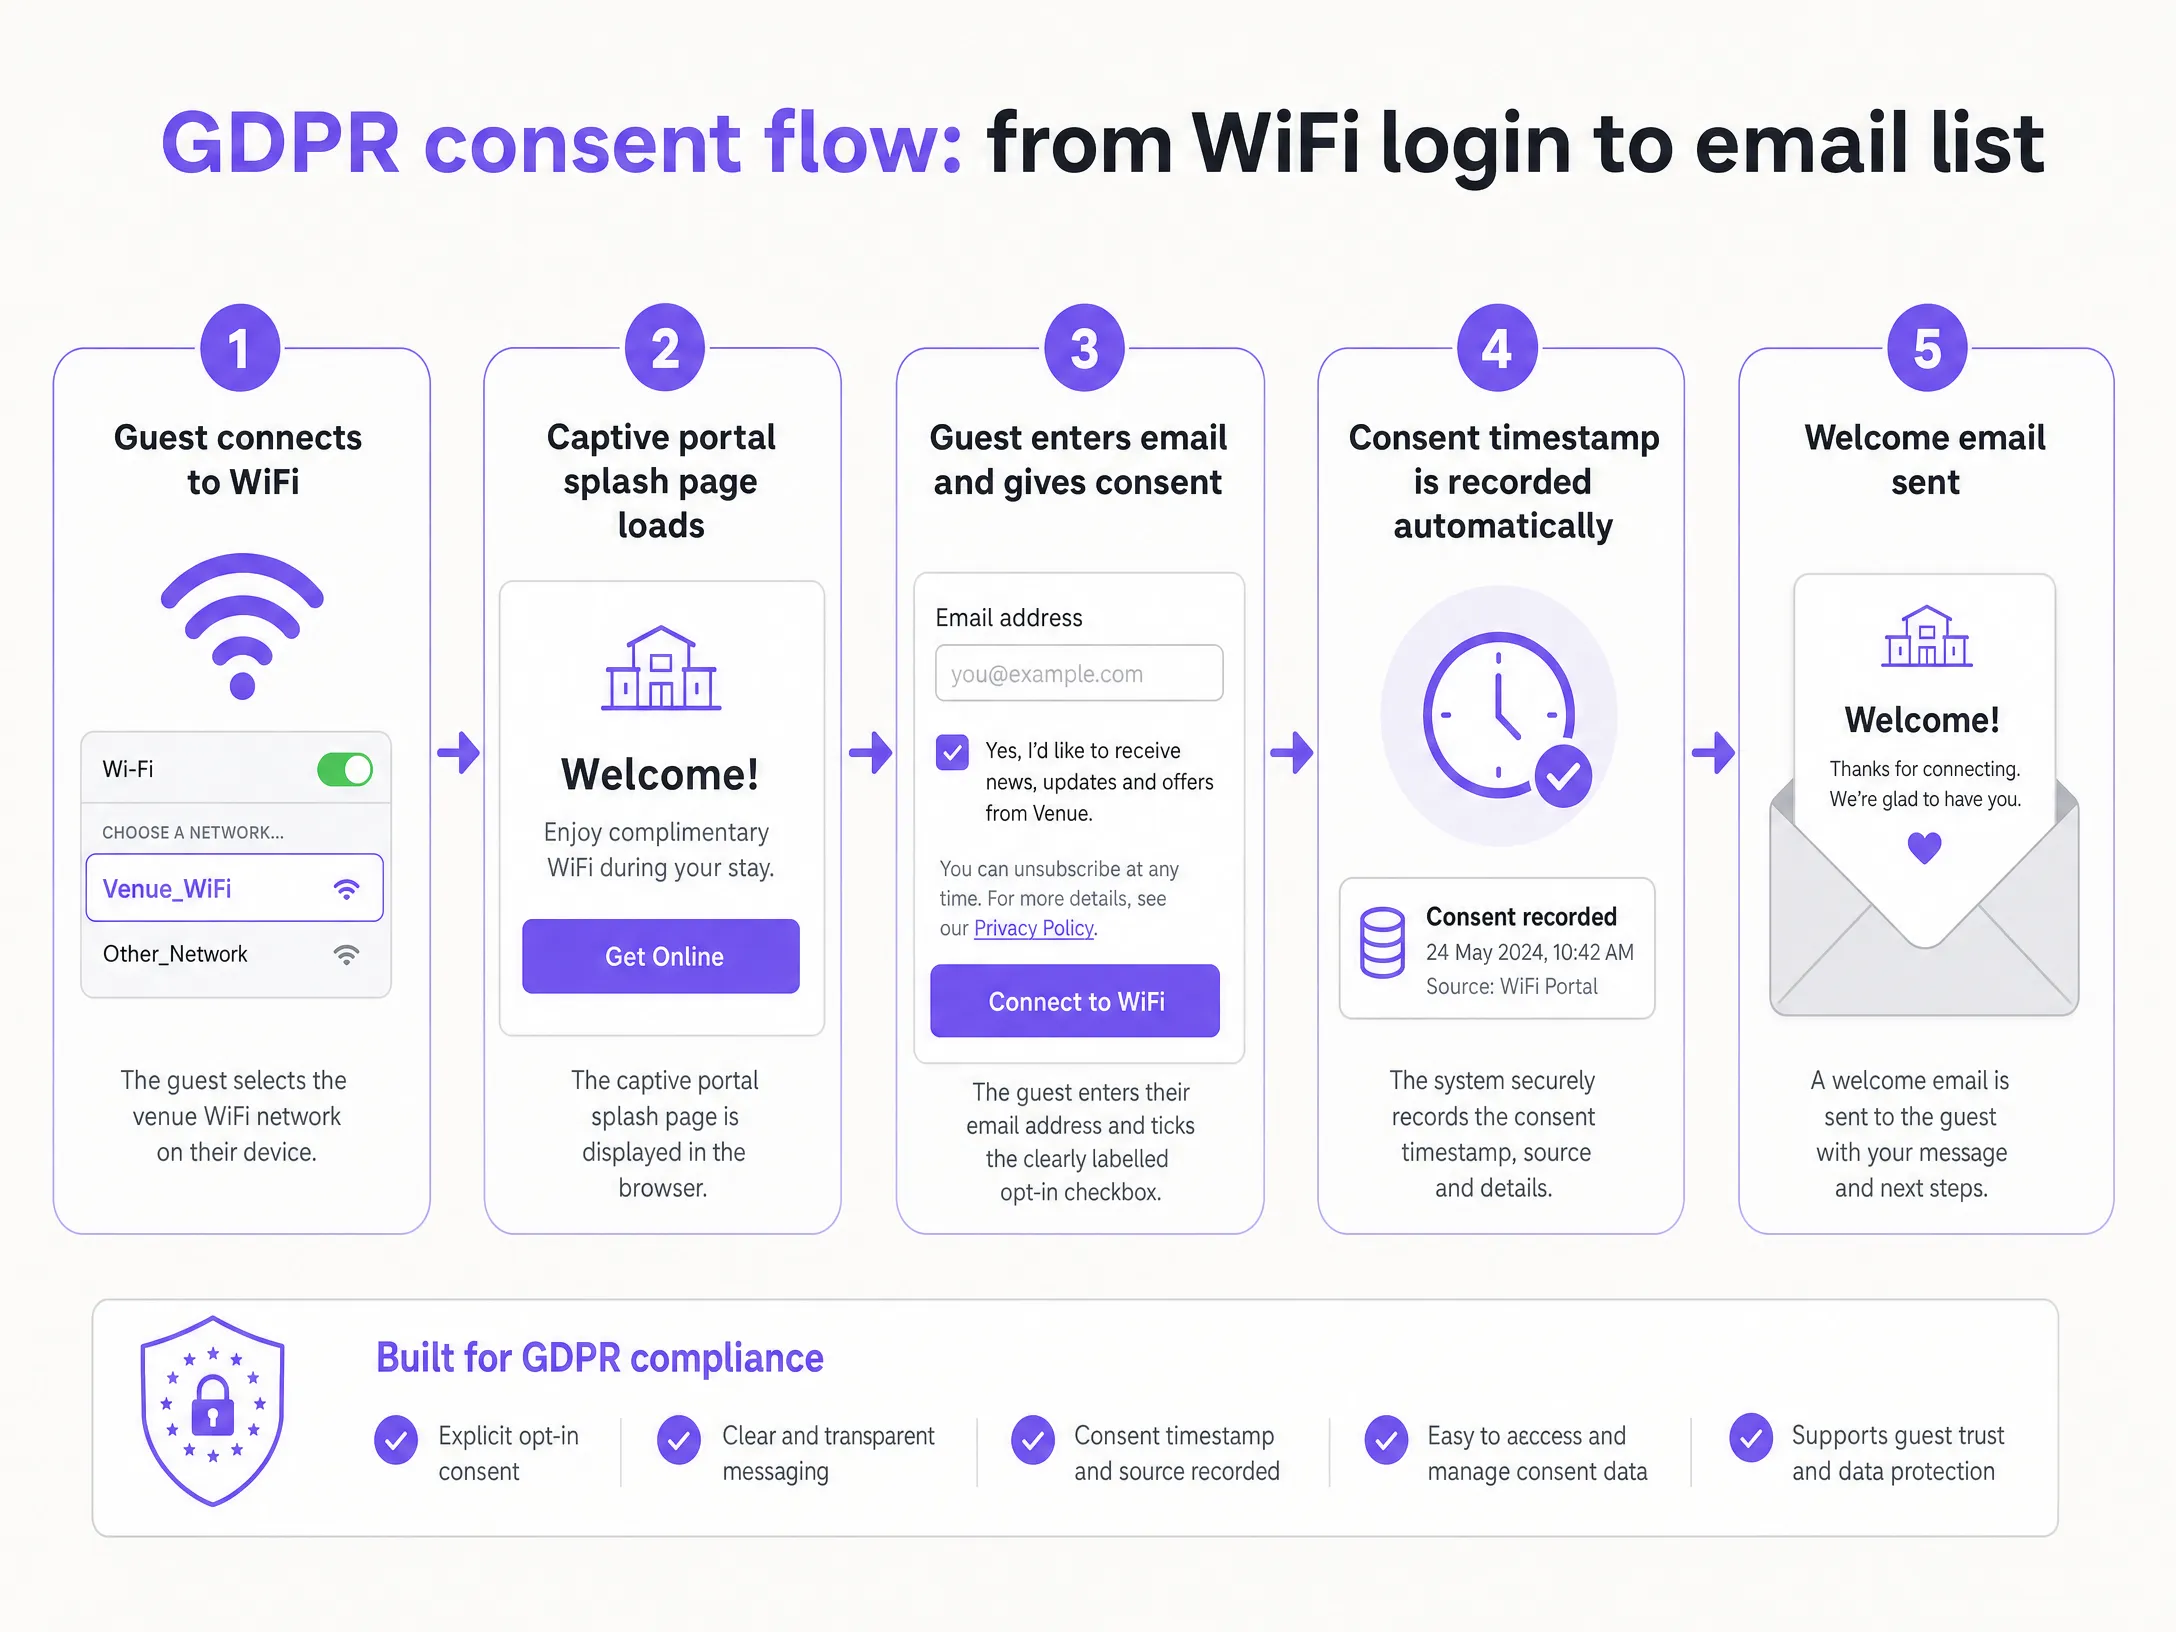
जेव्हा एखादा पाहुणा Purple Engage द्वारे तुमच्या वेन्यूच्या WiFi शी कनेक्ट होतो, तेव्हा त्यांना एक Captive Portal दिसतो - एक स्प्लॅश पेज जे ते ऑनलाइन जाण्यापूर्वी लोड होते. त्या पेजवर एक स्पष्टपणे लेबल केलेला ऑप्ट-इन चेकबॉक्स असतो. त्याची भाषा महत्त्वाची आहे. ती अशी काहीतरी असावी: "मला द क्राउन हॉटेल कडून ऑफर्स आणि बातम्या मिळवायला आवडेल. तुम्ही कधीही अनसब्सक्राइब करू शकता." लहान, स्पष्ट, प्रामाणिक. कोणतीही क्लिष्ट कायदेशीर भाषा नाही.
चेकबॉक्स डीफॉल्टनुसार अनटिक (unticked) केलेला असावा. त्यावर टिक करणे ही पाहुण्याची स्वतःची सक्रिय निवड असली पाहिजे. याच गोष्टीमुळे तो एक जागरूक-निवड ऑप्ट-इन (conscious-choice opt-in) बनतो - आणि हाच शब्दप्रयोग आम्ही Purple मध्ये वापरतो कारण तो GDPR च्या गरजेची अचूक पूर्तता करतो.
स्तंभ २: संमतीच्या नोंदी (Consent records)
केवळ संमती गोळा करणे पुरेसे नाही. आपल्याला ते सिद्ध करता आले पाहिजे. GDPR Article 7 अंतर्गत, जर एखाद्या पाहुण्याने आपल्याला आव्हान दिले किंवा एखाद्या नियामक संस्थेने तपासणी केली, तर आपल्याला संमती दिली गेली होती हे सिद्ध करावे लागेल. याचा अर्थ संमती कधी दिली गेली त्याची टाइमस्टँप, स्त्रोत - या प्रकरणात, WiFi लॉगिन पोर्टल - पाहुण्याने मान्य केलेले नेमके शब्द आणि त्यावेळी तुमच्या गोपनीयता धोरणाची कोणती आवृत्ती सक्रिय होती, या सर्वांची नोंद ठेवणे आवश्यक आहे.
Purple Engage या सर्व गोष्टींची आपोआप नोंद ठेवते. प्रत्येक ऑप्ट-इन टाइमस्टँप केले जाते, ठिकाणाशी टॅग केले जाते आणि पाहुण्यांच्या प्रोफाइलमध्ये साठवले जाते. जर कधी ICO ने तपास केला, तर तुम्ही काही सेकंदात संमतीची नोंद मिळवू शकता.
स्तंभ ३: डेटा संचयन आणि सुरक्षा
GDPR अंतर्गत, ईमेल पत्त्यांसह वैयक्तिक डेटा सुरक्षितपणे साठवला गेला पाहिजे आणि UK आणि EU संस्थांसाठी, UK किंवा EU मध्ये, किंवा UK किंवा EU सोबत पर्याप्तता करार असलेल्या देशामध्ये साठवला गेला पाहिजे. Purple ची पायाभूत सुविधा ISO 27001 प्रमाणित आणि GDPR सुसंगत आहे. डेटा EU-आधारित डेटा सेंटर्समध्ये साठवला जातो. जेव्हा तुम्ही Purple Engage वापरता, तेव्हा तुम्हाला सीमेपलीकडील डेटा हस्तांतरणाच्या समस्यांबद्दल काळजी करण्याची गरज नसते.
तुम्हाला हे देखील सुनिश्चित करावे लागेल की केवळ अधिकृत कर्मचारीच तुमच्या पाहुण्यांच्या डेटामध्ये प्रवेश करू शकतील. Purple Engage भूमिका-आधारित प्रवेश नियंत्रण वापरते, ज्यामुळे तुमचा विपणन व्यवस्थापक संपूर्ण डेटाबेस एक्सपोर्ट न करता मोहिमा चालवू शकतो.
स्तंभ ४: ऑप्ट-आउट यंत्रणा
तुम्ही पाठवत असलेल्या प्रत्येक विपणन ईमेलमध्ये स्पष्ट, कार्यरत अनसब्सक्राइब लिंक असणे आवश्यक आहे. GDPR अंतर्गत, ऑप्ट-आउट विनंतीवर जलद गतीने कारवाई केली पाहिजे - ICO मार्गदर्शक तत्त्वांनुसार वाजवी कालमर्यादेत, ज्यामध्ये सर्वोत्तम पद्धत १० व्यावसायिक दिवसांच्या आत असणे ही आहे. प्रत्यक्षात, Purple Engage अनसब्सक्राइब प्रक्रिया आपोआप हाताळते. जेव्हा एखादा पाहुणा अनसब्सक्राइबवर क्लिक करतो, तेव्हा त्यांना त्वरित तुमच्या सप्रेशन लिस्टमध्ये जोडले जाते. त्यांना तुमच्याकडून दुसरा ईमेल मिळणार नाही. तुम्हाला हे मॅन्युअली व्यवस्थापित करावे लागत नाही.
सप्रेशन लिस्ट अत्यंत महत्त्वाची आहे. एखाद्याला तुमच्या सक्रिय सूचीमधून फक्त हटवणे पुरेसे नाही. त्यांनी ऑप्ट-आउट केले आहे याची नोंद तुम्हाला ठेवावी लागेल, जेणेकरून नंतर कधी त्यांचा ईमेल पत्ता पुन्हा जोडला गेला - समजा, डेटा इम्पोर्टद्वारे - तर सिस्टमला त्यांना ईमेल न पाठवण्याची माहिती मिळते. Purple Engage ही सप्रेशन लिस्ट आपोआप व्यवस्थापित करते.
स्तंभ ५: डेटा धारणा आणि स्वच्छता
GDPR चा डेटा संचयन मर्यादा नियम सांगतो की तुम्ही वैयक्तिक डेटा तुम्हाला गरज असलेल्या कालावधीपेक्षा जास्त काळ ठेवू नये. ईमेल विपणनासाठी, याचा अर्थ असा आहे की तुमच्याकडे डेटा धारणा धोरण असणे आवश्यक आहे. बहुतांश ठिकाणांसाठी एक समंजस दृष्टिकोन म्हणजे दर २४ महिन्यांनी संमतीचे पुनरावलोकन करणे. जर एखाद्या पाहुण्याने तुमच्या कोणत्याही ईमेलवर कोणतीही प्रतिक्रिया दिली नसेल आणि गेल्या दोन वर्षांत तुमच्या ठिकाणाला भेट दिली नसेल, तर त्यांची संमती यापुढे अर्थपूर्ण राहणार नाही. त्यांना पुन्हा संमती देण्यासाठी ईमेल पाठवा. त्यांनी प्रतिसाद न दिल्यास, त्यांना तुमच्या सक्रिय सूचीमधून काढून टाका.
हा केवळ अनुपालनाचा सराव नाही. हे चांगले विपणन देखील आहे. एक स्वच्छ, सक्रिय सूची नेहमीच मोठ्या परंतु निष्क्रिय सूचीपेक्षा चांगली कामगिरी करेल. डिलिव्हरेबिलिटी सुधारते. ओपन रेट वाढतात. प्रति ईमेल मिळणारा महसूल वाढतो.
तुमच्या Guest WiFi द्वारे हे कसे करावे
ज्या जागा या गोष्टीचा योग्य वापर करतात, त्या अशी काहीतरी निर्मिती करत आहेत जी Mailchimp, Klaviyo, आणि HubSpot त्यांना देऊ शकत नाही: एक अशी यादी जी तुमच्याकडून माहिती मिळवण्यासाठी जाणीवपूर्वक निवड करणाऱ्या वास्तविक पाहुण्यांकडून स्वतःहून तयार होते. हा फर्स्ट-पार्टी डेटा (first-party data) आहे. आणि ज्या जगात थर्ड-पार्टी कुकीज नष्ट होत आहेत आणि पेड मीडियाचा खर्च वाढत आहे, तिथे फर्स्ट-पार्टी डेटा ही तुमच्या मालकीची सर्वात मौल्यवान मार्केटिंग मालमत्ता आहे.
Purple Engage WiFi लॉगइन दरम्यान जाणीवपूर्वक केलेल्या निवडीचे ऑप्ट-इन्स कॅप्चर करते, प्रत्येक संमती रेकॉर्डची वेळ नोंदवते आणि अनसबस्क्राइब स्वयंचलितपणे हाताळते. GDPR चे पालन यामध्ये आधीपासूनच समाविष्ट आहे - ते नंतर जोडलेले नाही.
या डेटाचे वर्गीकरण कसे करावे याबद्दल अधिक जाणून घेण्यासाठी, आमचे Email segmentation for venues: a practical guide वाचा.
काय पाठवायचे आणि ते केव्हा पाठवायचे
एकदा तुमच्याकडे संमती मिळालेली यादी तयार झाली की, तुम्हाला महसूल वाढवणारे ईमेल पाठवणे आवश्यक आहे.
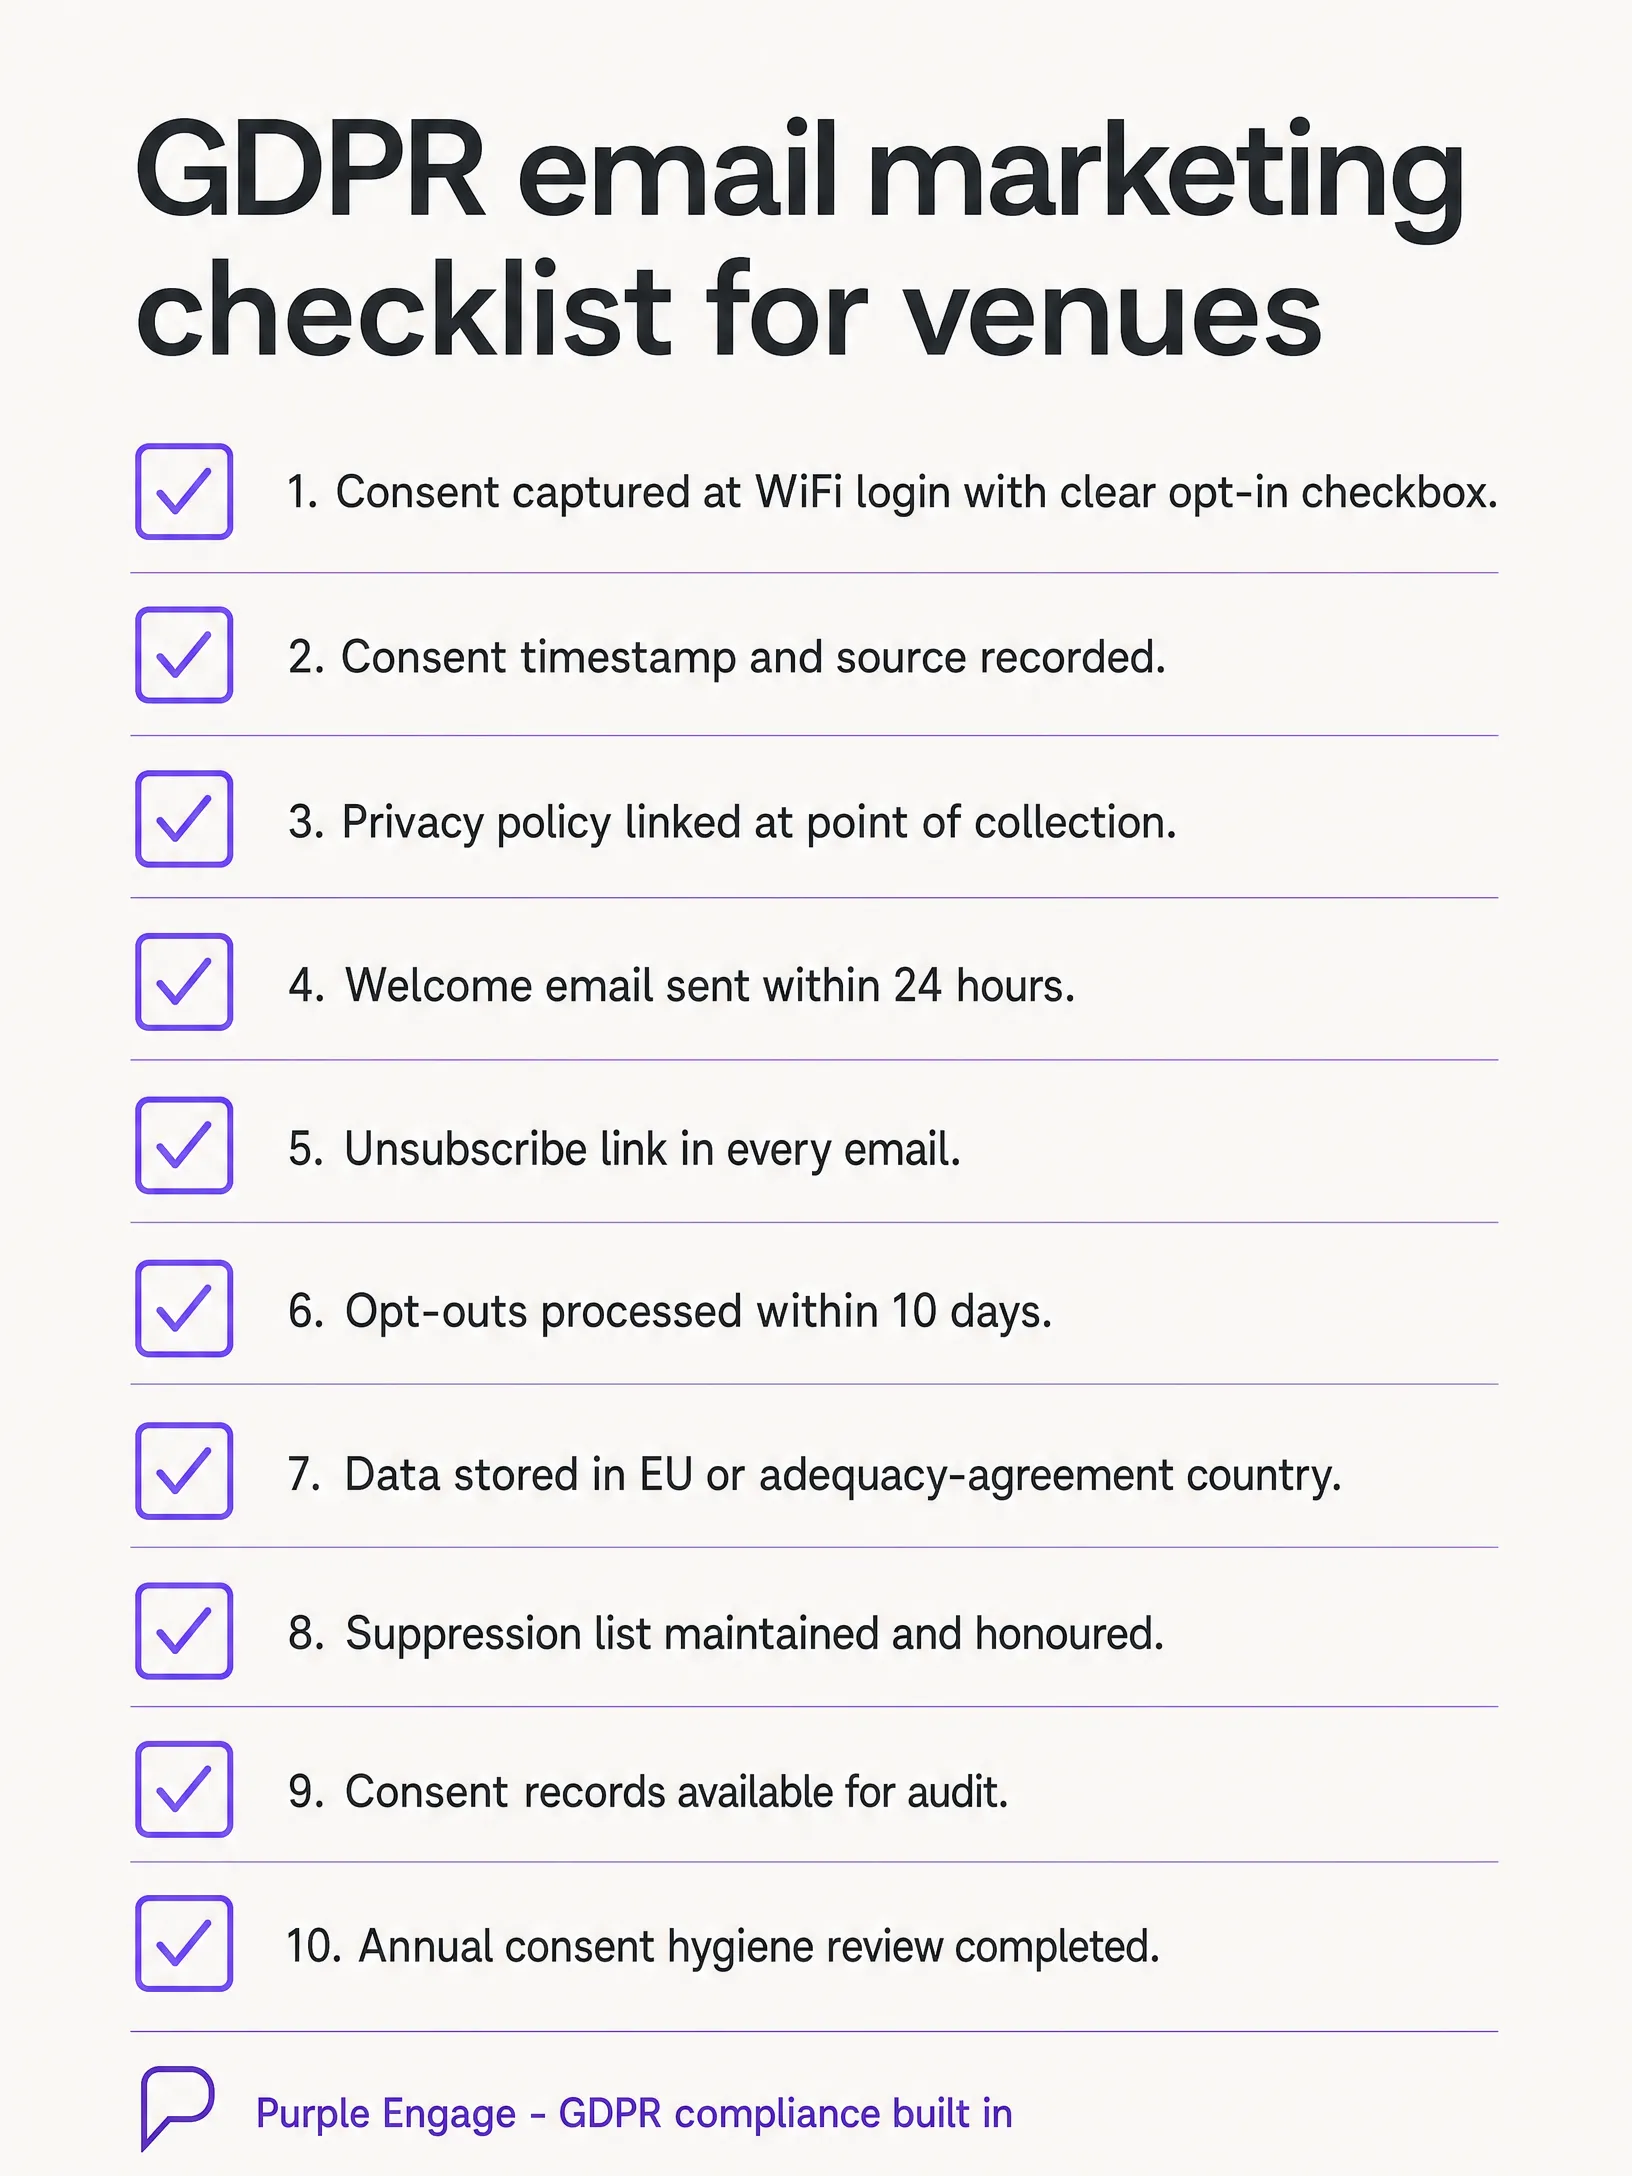
स्वागत ईमेल (Welcome emails) ऑप्ट-इन केल्यापासून २४ तासांच्या आत हे पाठवा. हा तुमचा सर्वोत्तम कामगिरी करणारा ईमेल आहे. स्वागत ईमेलचा सरासरी ओपन रेट ५०% किंवा त्याहून अधिक असतो. पुन्हा भेट देण्यास प्रोत्साहन देण्यासाठी यामध्ये स्पष्ट ऑफर समाविष्ट करा.
वाढदिवसाच्या ऑफर्स तुम्ही लॉगइन करताना जन्मतारीख गोळा करत असल्यास, त्या तारखेच्या १४ दिवस आधी स्वयंचलित वाढदिवसाचा ईमेल सेट करा. यामुळे उच्च-मूल्य असणारे ग्रुप बुकिंग्स वाढतात.
पुन्हा व्यस्त ठेवणारे (Re-engagement) मोहिमा गेल्या ९० दिवसांत भेट न दिलेल्या पाहुण्यांना ऑफर पाठवा. हे एक-वेळ भेट देणाऱ्या पाहुण्यांना निष्ठावंत नियमित ग्राहकांमध्ये बदलते.
काय प्रभावी ठरत आहे याचे मोजमाप करणे
केवळ ओपन्स आणि क्लिक्सचे मोजमाप करू नका. वारंवार होणाऱ्या भेटी आणि मिळणारा महसूल मोजा.
कारण Purple Engage WiFi लॉगइनचा मागोवा घेते, त्यामुळे एखादा पाहुणा ईमेल प्राप्त झाल्यानंतर तुमच्या जागेवर कधी परत येतो हे तुम्ही पाहू शकता. हे खरे क्लोज्ड-लूप अट्रिब्यूशन (closed-loop attribution) आहे. तुमच्या ईमेल मार्केटिंगमधून नेमका किती महसूल मिळत आहे हे तुम्हाला समजेल.
सुरुवात कुठे करावी
तुमची पुढील पावले सोपी आहेत.
१. तुमच्या सध्याच्या संमती कॅप्चर प्रक्रियेचे ऑडिट करा. तुमचा ऑप्ट-इन चेकबॉक्स डिफॉल्टनुसार अनटिक (unticked) आहे का? मजकूर विशेषतः मार्केटिंग ईमेल्ससाठीच स्पष्ट आहे का? २. तुमच्या डेटा स्टोरेजची तपासणी करा. तुमच्या पाहुण्यांचा डेटा कुठे ठेवला जात आहे, आणि तो GDPR-compliant आहे का? ३. तुमच्या अनसबस्क्राइब प्रक्रियेची चाचणी घ्या. तुमच्या स्वतःच्या ईमेल्सपैकी एका ईमेलमधील अनसबस्क्राइब लिंकवर क्लिक करा आणि ती काम करत असल्याचे व ऑप्ट-आउट प्रक्रिया १० दिवसांच्या आत पूर्ण होत असल्याची खात्री करा.
या विषयावरील आमचे १० मिनिटांचे माहितीपत्रक खाली ऐका.