
UK PECR आणि सॉफ्ट ऑप्ट - इन: वेन्यूसाठी ईमेल मार्केटिंग नियम
वेन्यू ईमेल मार्केटिंगसाठी UK PECR ची काय आवश्यकता आहे आणि फिजिकल वेन्यूसाठी सॉफ्ट ऑप्ट - इन अपवाद स्ट्रक्चरलदृष्ट्या का अपुरा पडतो, याचे स्पष्टीकरण हे मार्गदर्शक देते. हे दर्शवते की, पूर्व ग्राहकांपुरतेच मर्यादित असलेल्या अरुंद सॉफ्ट ऑप्ट - इनपेक्षा - Purple Engage चा वापर करून गेस्ट WiFi लॉगिनवर स्पष्ट, टाईमस्टँप केलेली संमती मिळवणे - ईमेल मार्केटिंगसाठी अधिक सुरक्षित, व्यापक आणि अधिक स्केलेबल आधार कसा प्रदान करते.
तुमच्या व्हेन्यूसाठी हे का महत्त्वाचे आहे
भौतिक व्हेन्यूसाठी, पादचारी रहदारी (foot traffic) ही तुमची मुख्य मालमत्ता आहे. दारातून आत येणारा पाहुणा केवळ त्या एका भेटीसाठीच महसूल निर्माण करतो. आजीवन मूल्य (lifetime value) वाढवण्यासाठी, त्यांनी व्हेन्यू सोडल्यानंतर तुम्हाला त्यांच्याशी संपर्क साधणे आणि त्यांना परत येण्याचे एक कारण देणे आवश्यक आहे. यासाठी ईमेल मार्केटिंग हा अजूनही सर्वात प्रभावी मार्ग आहे, परंतु UK मध्ये यावर कडक नियम आहेत. इन्फॉर्मेशन कमिशनर्स ऑफिस (ICO) हे UK GDPR सोबत प्रायव्हसी अँड इलेक्ट्रॉनिक कम्युनिकेशन्स रेग्युलेशन्स २००३ (PECR) ची अंमलबजावणी करते. वैध संमतीशिवाय किंवा कायदेशीर अपवादाशिवाय मार्केटिंग ईमेल पाठवल्यास मोठा दंड आणि प्रतिष्ठेला धक्का पोहोचण्याचा धोका असतो.
अनेक व्हेन्यू पूर्वीच्या ग्राहकांना ईमेल पाठवण्यासाठी "soft opt-in" नियमावर अवलंबून राहण्याचा प्रयत्न करतात. हे ई-कॉमर्ससाठी कार्य करत असले, तरी हॉस्पिटॅलिटी, रिटेल आणि इव्हेंट्ससाठी यामध्ये संरचनात्मक त्रुटी आहेत. जर सहा लोकांच्या टेबलने तुमच्या रेस्टॉरंटमध्ये जेवण केले आणि एका व्यक्तीने बिल भरले, तर तुम्हाला फक्त एक ईमेल पत्ता गोळा करण्याची संधी मिळते. soft opt-in मुळे इतर पाच पाहुणे अनामित राहतात. सर्वात वाईट म्हणजे, जर तुम्ही त्या बिल भरणार्या पाहुण्याला वेगळ्या सेवेबद्दल ईमेल करण्याचा प्रयत्न केला - उदाहरणार्थ जेवणाऐवजी हॉटेलमधील मुक्कामाबद्दल - तर तुम्ही soft opt-in च्या कडक अटींचे उल्लंघन कराल.
वारंवार भेटींना प्रोत्साहन देण्यासाठी आणि प्रत्येक पाठवलेल्या ईमेलमधून महसूल वाढवण्यासाठी, व्हेन्यूला अशा सूचीची आवश्यकता असते जी सत्यापित, opt-in फर्स्ट-पार्टी डेटावरून स्वयंचलितपणे तयार होते. Mailchimp किंवा Klaviyo सारखी मानक ईमेल साधने मोहिमा पाठवण्यासाठी तयार केली गेली आहेत, परंतु ती सूची प्रदान करण्यासाठी तुमच्यावर अवलंबून असतात. Purple Engage WiFi लॉगइनच्या वेळी स्पष्ट, टाईमस्टँप केलेली opt-in संमती गोळा करते, ज्यामुळे अनामित पादचारी रहदारीचे एका सुसंगत, स्केलेबल मार्केटिंग डेटाबेसमध्ये रूपांतर होते. डेटा कॅप्चर सुरुवातीपासून शेवटपर्यंत कसा कार्य करतो हे समजून घेण्यासाठी, आमचे मार्गदर्शक Guest WiFi email capture: how it works and what to expect पहा.
यामागील यंत्रणा: PECR आणि soft opt-in च्या मर्यादा
PECR च्या नियम २२ अंतर्गत, तुम्ही विशिष्ट संमतीशिवाय व्यक्तींना अवांछित मार्केटिंग ईमेल पाठवू शकत नाही. यामध्ये एकमेव अपवाद soft opt-in चा आहे, जो तुम्हाला स्पष्ट संमतीशिवाय विद्यमान ग्राहकांना ईमेल करण्याची परवानगी देतो जर - आणि तरच - तुम्ही खालील चार कडक अटी पूर्ण करत असाल:
- तुम्ही विक्रीच्या किंवा विक्रीसाठीच्या वाटाघाटी दरम्यान त्यांचे संपर्क तपशील गोळा केले आहेत.
- मार्केटिंग केवळ तत्सम उत्पादने किंवा सेवांच्या संदर्भात आहे.
- तुम्ही त्यांचे तपशील गोळा करताना सुरुवातीलाच त्यांना नकार देण्याचा (opt out) सोपा मार्ग प्रदान केला होता.
- तुम्ही त्यानंतरच्या प्रत्येक संदेशामध्ये स्पष्टपणे नकार देण्याचा (opt-out) पर्याय प्रदान करता.
शारीरिक स्वरूपातील ठिकाणासाठी (physical venue), सॉफ्ट ऑप्ट-इन (soft opt-in) हा एक कमकुवत पाया आहे. हे तुम्हाला केवळ भूतकाळातील खरेदीदारांपुरते मर्यादित ठेवते आणि ब्राउझ करणारे, सोबत आलेले लोक आणि संभाव्य ग्राहक यांना वगळते. "समान उत्पादने" (similar products) नियम तुमच्या पोर्टफोलिओमधील विविध प्रकारच्या ठिकाणांवर किंवा ब्रँडवर क्रॉस-सेलिंग करण्यास प्रतिबंधित करतो. पॉईंट-ऑफ-सेल सिस्टीम किंवा थर्ड-पार्टी बुकिंग प्लॅटफॉर्मवर अवलंबून असताना विक्रीच्या वेळी तुम्ही ऑप्ट-आउटचा पर्याय दिला होता हे सिद्ध करणे अनेकदा कठीण असते. ICO ने अशा कंपन्यांना दंड ठोठावला आहे - ज्यामध्ये २०२४ मध्ये एका युकेमधील किरकोळ विक्रेत्याला £१५०,००० चा दंड समाविष्ट आहे - ज्यांनी अनसबस्क्राइब केलेल्या ग्राहकांना मार्केटिंग ईमेल पाठवले होते आणि सॉफ्ट ऑप्ट-इनचे समर्थन मांडले होते जे कंपनी प्रत्यक्षात सिद्ध करू शकली नाही (ICO Enforcement Register, 2024).
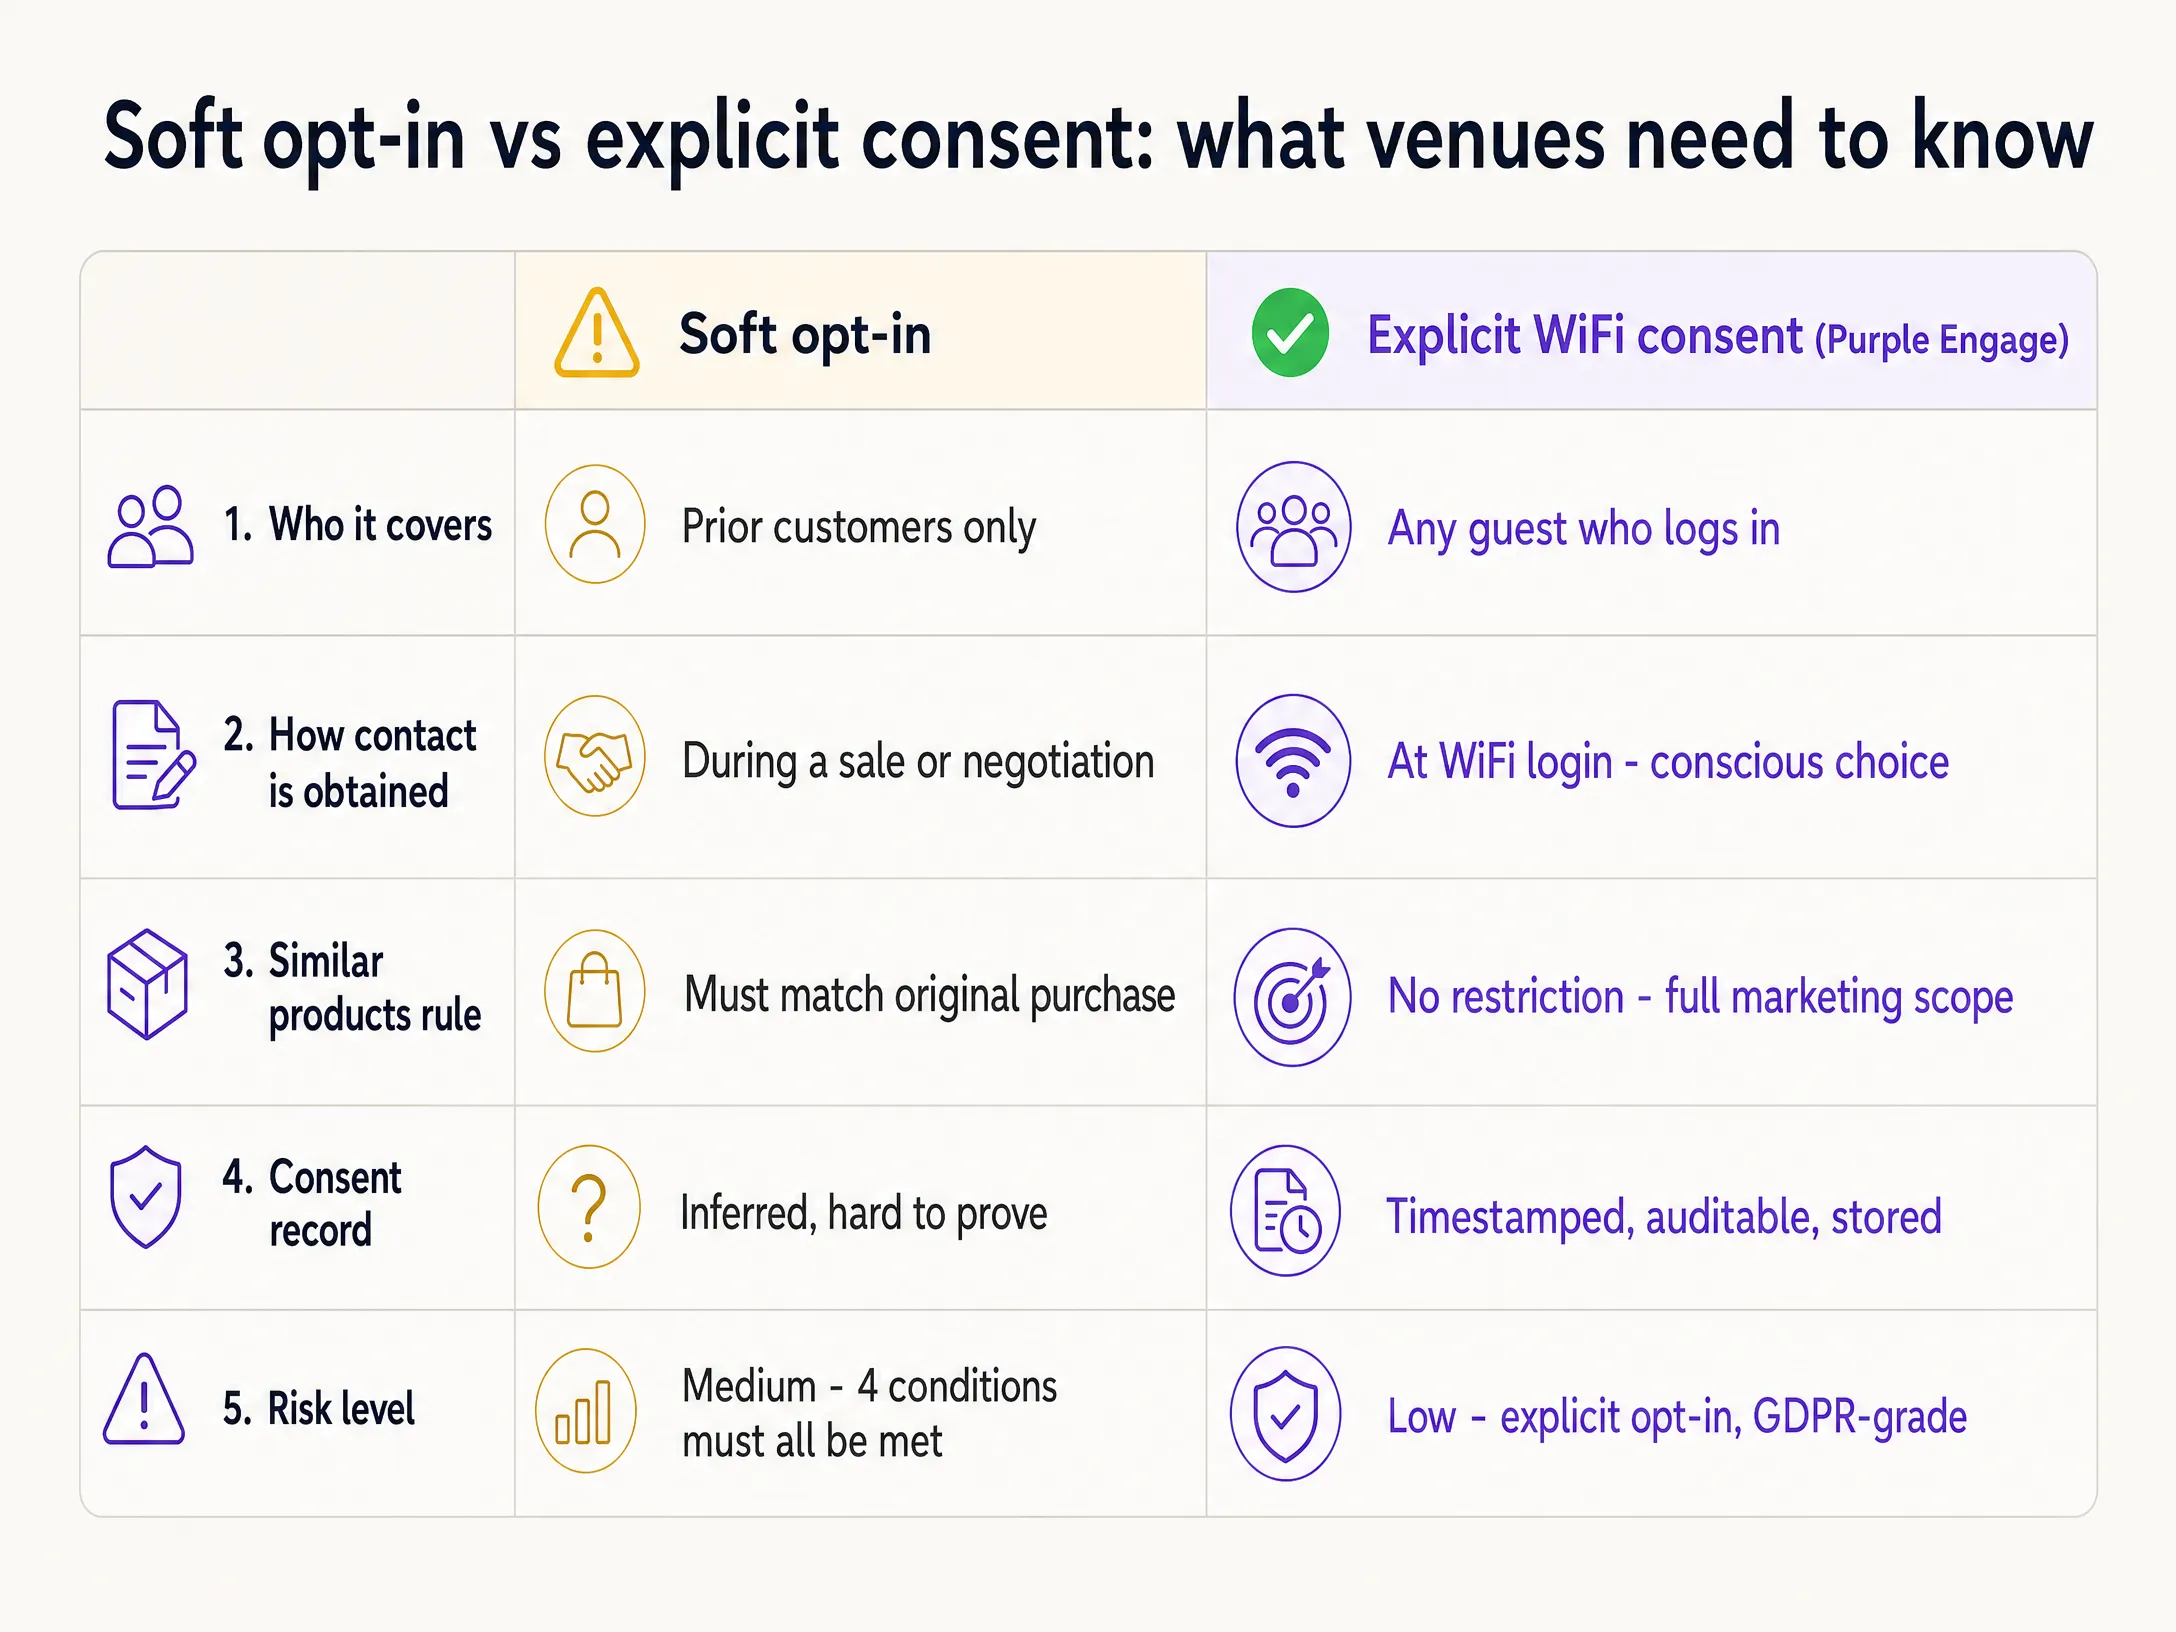
स्पष्ट संमती (Explicit consent) हा अधिक सुरक्षित आणि फायदेशीर पर्याय आहे. UK GDPR च्या कलम 4(11) नुसार, संमती ही स्वेच्छेने दिलेली, विशिष्ट, माहितीपूर्ण आणि पाहुण्यांच्या इच्छेचा स्पष्ट संकेत देणारी असावी. स्पष्ट संमती मिळवून, तुम्ही सॉफ्ट ऑप्ट-इनच्या मर्यादा पूर्णपणे काढून टाकता. तुम्ही तुमच्या सेवांच्या संपूर्ण श्रेणीचे मार्केटिंग अशा लोकांकडे करू शकता ज्यांनी ऑप्ट-इन केले आहे, मग त्यांनी खरेदी केली असो वा नसो.
तुमच्या Guest WiFi द्वारे हे कसे करावे
तुमचे ठिकाण आधीच Guest WiFi ऑफर करत आहे. Purple Engage समाकलित करून, तुम्ही या खर्च केंद्राला स्वयंचलित सूची तयार करणाऱ्या इंजिनमध्ये रूपांतरित करू शकता. जेव्हा एखादा पाहुणा तुमच्या नेटवर्कशी कनेक्ट होतो, तेव्हा त्यांना Captive Portal सादर केले जाते - सार्वजनिक WiFi नेटवर्कवर प्रवेश करण्यापूर्वी पाहुण्यांशी संवाद साधण्यासाठी आवश्यक असलेले वेब पेज. या पोर्टलवर त्यांना मानक फॉर्म किंवा सोशल लॉगिन वापरून प्रमाणीकरण करणे आवश्यक असते.
महत्त्वाची गोष्ट म्हणजे, हे पोर्टल मार्केटिंग संप्रेषणासाठी एक स्पष्ट, अनचेक केलेले ऑप्ट-इन बॉक्स सादर करते. हे WiFi च्या अटी आणि शर्तींसह बंडल केलेले नसते - बंडल केलेली संमती UK GDPR च्या कलम 7 अंतर्गत बेकायदेशीर आहे. पाहुणे ऑफर प्राप्त करण्यासाठी सक्रिय, जाणीवपूर्वक निर्णय घेतात.
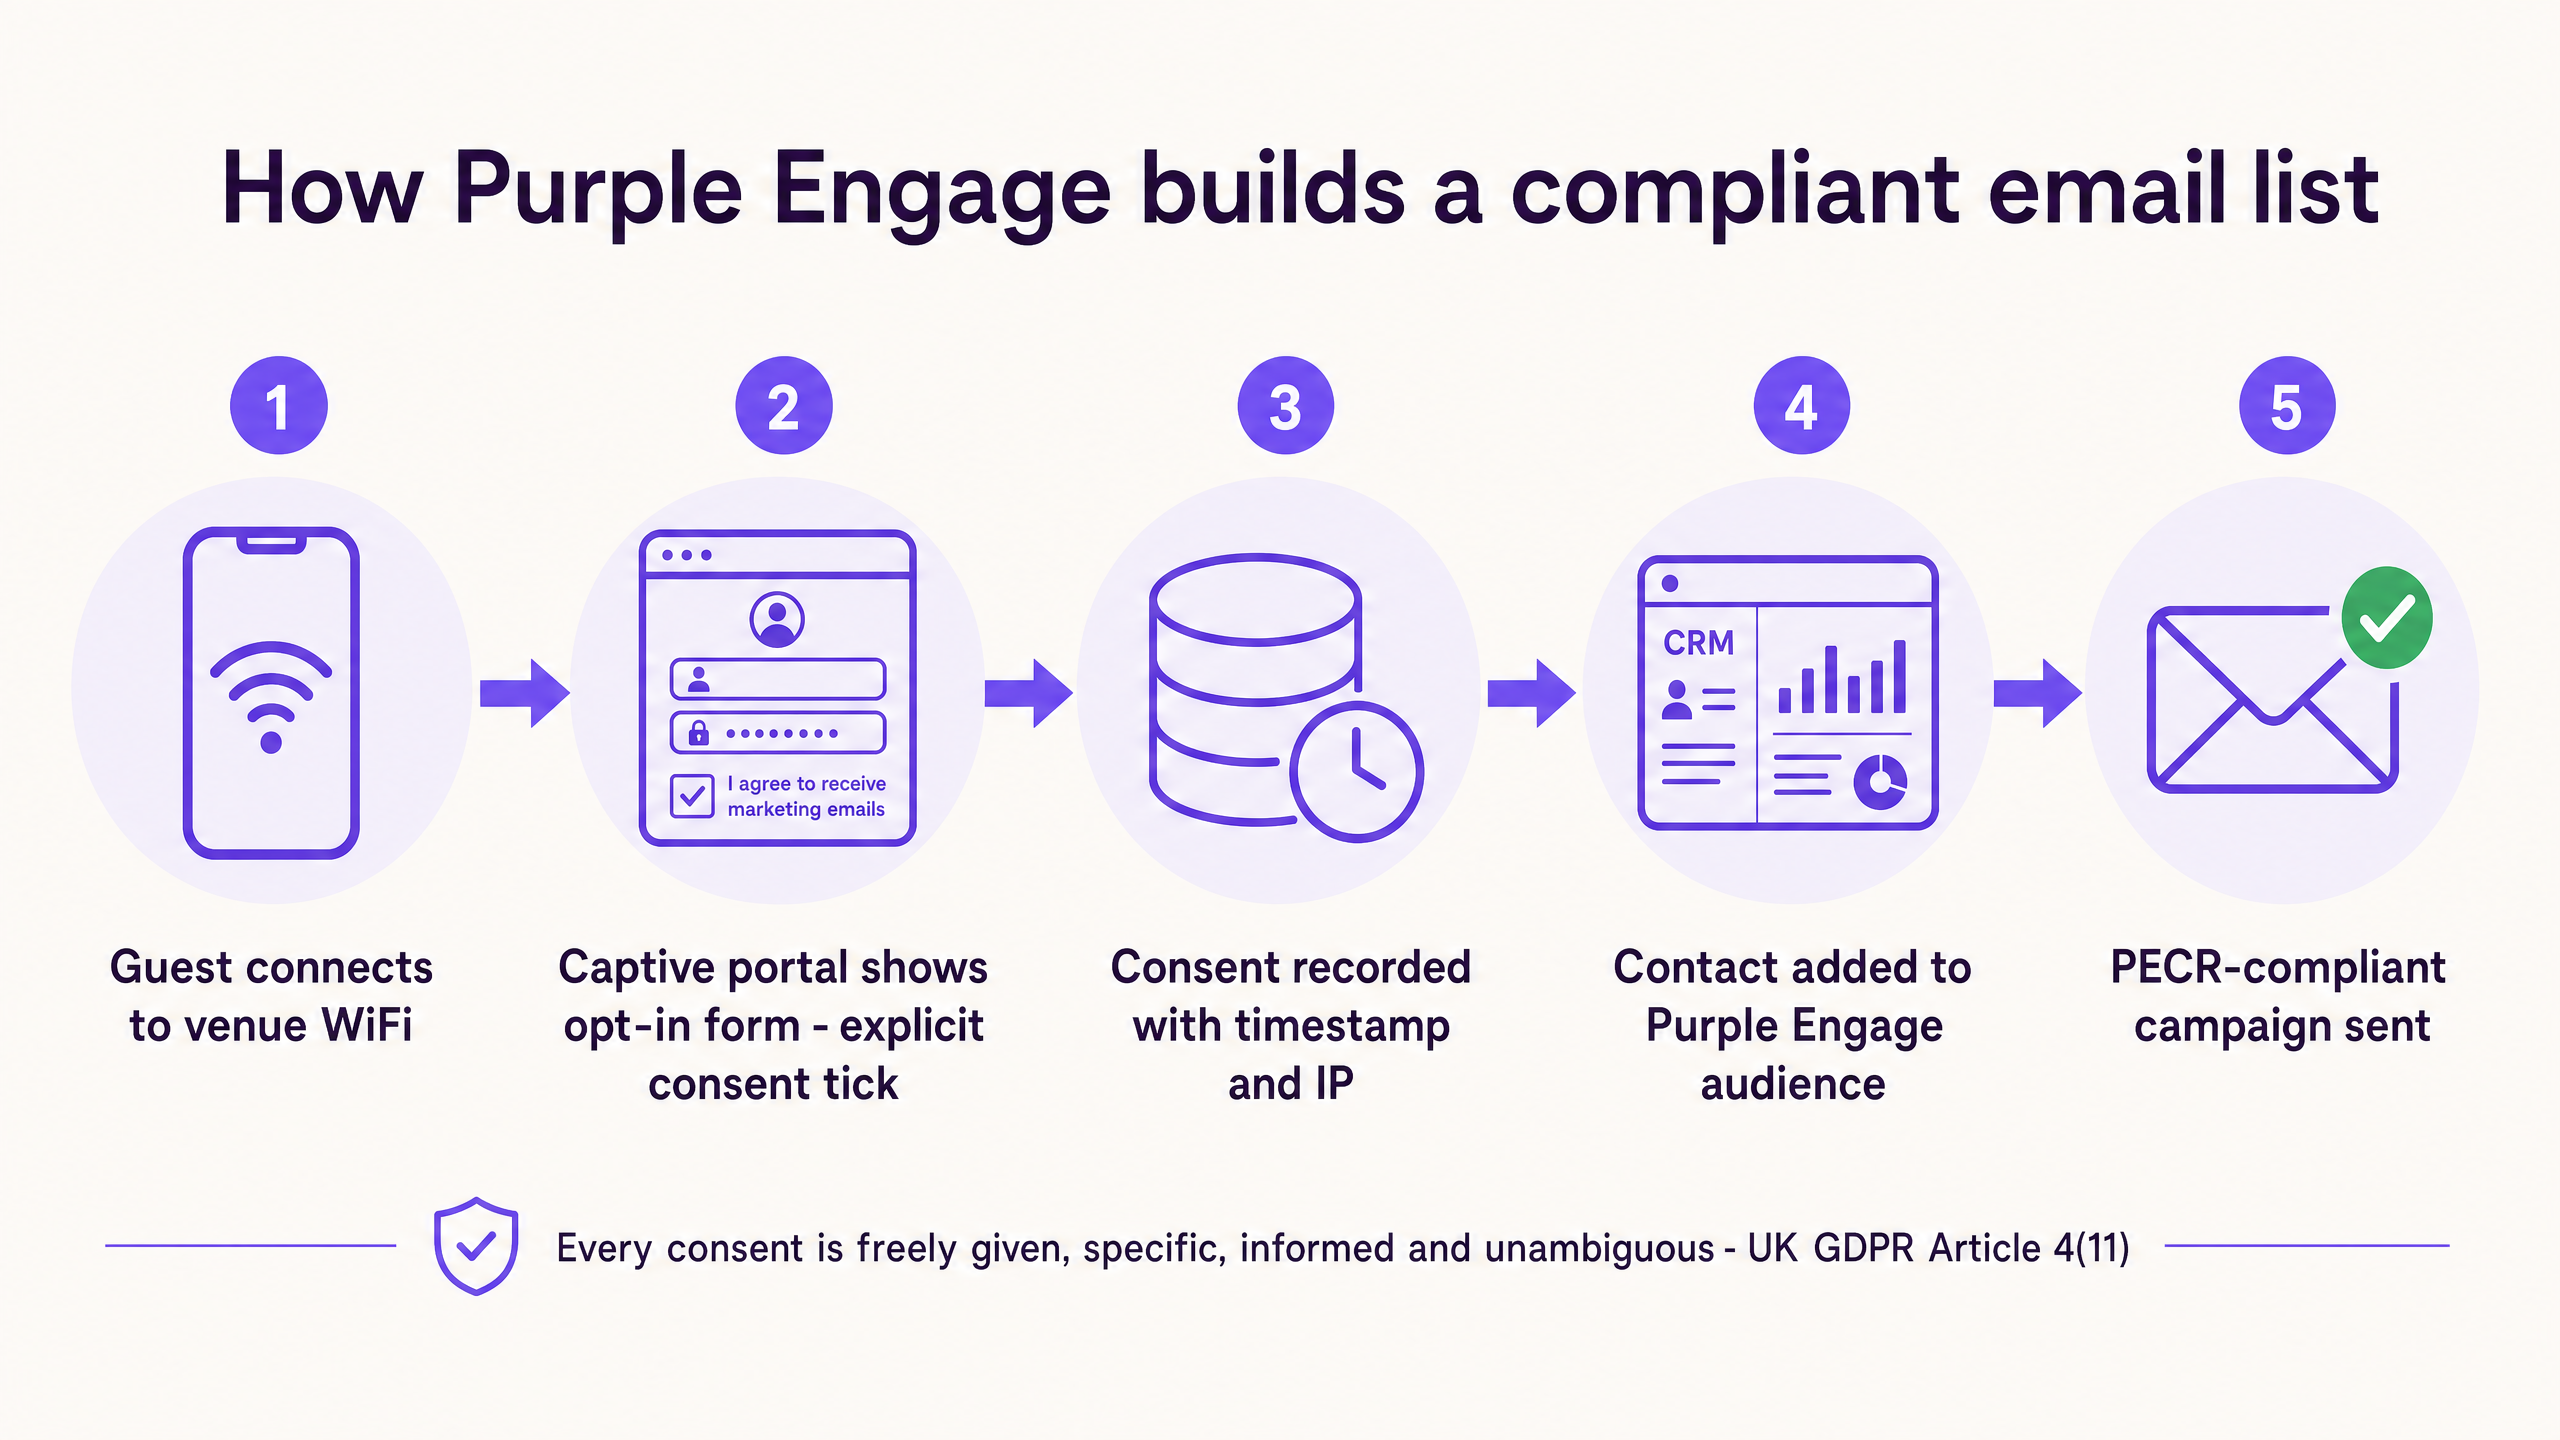
जेव्हा पाहुणे त्या बॉक्सवर टिक करतात, तेव्हा Purple Engage अचूक टाइमस्टँप, IP पत्ता आणि त्यांनी मान्य केलेल्या विशिष्ट शब्दांची नोंद करते. यामुळे ऑडिट करण्यायोग्य संमतीची नोंद तयार होते जी सर्वोच्च UK GDPR मानकांची पूर्तता करते. हा डेटा थेट तुमच्या Purple Engage CRM मध्ये जातो, जो पाहुण्यांना त्यांच्या लोकसंख्याशास्त्र, भेटीची वारंवारता आणि घालवलेल्या वेळेच्या आधारे विभाजित करतो. Purple ८०,००० हून अधिक थेट ठिकाणांवर कार्यरत आहे आणि २०२४ मध्ये ४४० दशलक्ष लॉगिन नोंदवले आहेत (Purple अंतर्गत डेटा, 2024), जे तुम्हाला या दृष्टिकोनासाठी एक सिद्ध, मोठ्या प्रमाणावरील पायाभूत सुविधा प्रदान करते.
काय पाठवावे आणि कधी पाठवावे
एकदा तुम्ही स्पष्ट संमतीवर आधारित सुसंगत सूची तयार केली की, तुम्ही लक्षित मोहिमा चालवू शकता ज्या ग्राहकांची संख्या वाढवतात. Purple Engage तुम्हाला WiFi नेटवर्कद्वारे कॅप्चर केलेल्या वास्तविक-जगातील वर्तनाच्या आधारे या प्रक्रिया स्वयंचलित करण्याची अनुमती देते.
स्वागत मोहिमा (Welcome campaigns): पाहुण्यांच्या पहिल्या भेटीनंतर २४ तासांनी एक स्वयंचलित ईमेल पाठवा. आल्याबद्दल त्यांचे आभार माना आणि पुन्हा भेट देण्यासाठी एक लहान प्रोत्साहन ऑफर करा - जसे की मोफत कॉफी किंवा त्यांच्या पुढील भेटीवर १०% सूट. हे अशा महत्त्वपूर्ण वेळेला लक्ष्य करते जेव्हा एखादा नवीन भेट देणारा पाहुणा नियमित ग्राहक बनायचे की नाही हे ठरवत असतो.
दीर्घकाळ न आलेल्या पाहुण्यांच्या मोहिमा (Lapsed guest campaigns): ३० दिवस भेट न दिलेल्या पाहुण्यांना ओळखण्यासाठी WiFi उपस्थिती डेटा वापरा. एका आकर्षक ऑफरसह "आम्ही तुम्हाला मिस करत आहोत" हा स्वयंचलित ईमेल ट्रिगर करा. तुमच्याकडे स्पष्ट संमती (explicit consent) असल्याने, तुम्ही महिन्यांपूर्वी केलेल्या खरेदीच्या जुन्या सॉफ्ट ऑप्ट-इनवर अवलंबून राहत नाही.
क्रॉस-सेल मोहिमा (Cross-sell campaigns): जर एखादा पाहुणा तुमच्या रेस्टॉरंटला वारंवार भेट देत असेल, तर त्यांना तुमच्या आगामी तिकीट असलेल्या इव्हेंट्स किंवा खाजगी जागेच्या भाडेतत्त्वावरील उपलब्धतेबद्दल ईमेल पाठवा. सॉफ्ट ऑप्ट-इन हे वेगळे उत्पादन म्हणून यावर मर्यादा आणू शकते, परंतु स्पष्ट WiFi संमती तुम्हाला तुमच्या संपूर्ण वेन्यूची जाहिरात करण्याचे स्वातंत्र्य देते.
काय यशस्वी ठरत आहे याचे मोजमाप करणे
ओपन रेट्स आणि क्लिक-थ्रू रेट्स यांसारखे सामान्य ईमेल मेट्रिक्स केवळ अर्धीच गोष्ट सांगतात. वेन्यू मार्केटिंगचे खरे मोजमाप म्हणजे त्या ईमेलने प्रत्यक्ष भेटीसाठी प्रवृत्त केले का आणि महसूल मिळवून दिला का हे आहे.
कारण Purple Engage ईमेल प्रोफाइलला नेटवर्कवरील डिव्हाइसच्या उपस्थितीशी जोडते, ज्यामुळे तुम्ही ऑफलाइन एट्रिब्युशन मोजू शकता. जेव्हा तुम्ही संमती दिलेल्या १०,००० पाहुण्यांना मोहीम पाठवता, तेव्हा Purple पुढील सात दिवसांत त्या विशिष्ट डिव्हाइसेसपैकी किती डिव्हाइसेस तुमच्या वेन्यूवर परत आले याचा मागोवा घेते.
या तीन मेट्रिक्सवर लक्ष केंद्रित करा:
| मेट्रिक | हे तुम्हाला काय सांगते |
|---|---|
| WiFi लॉगिनच्या वेळी ऑप्ट-इन दर | संमती बॉक्सवर सक्रियपणे टिक करणाऱ्या पाहुण्यांची टक्केवारी |
| परत येणाऱ्या भेटींचा दर | ईमेल प्राप्तकर्त्यांची टक्केवारी जे प्रत्यक्षपणे वेन्यूवर परत येतात |
| प्रति पाठवणी महसूल | परत येणाऱ्या पाहुण्यांद्वारे निर्माण झालेला अंदाजित खर्च |
कुठून सुरुवात करावी
सॉफ्ट ऑप्ट-इनच्या जोखमींपासून दूर जाण्यासाठी आणि एक सुसंगत, उच्च-कार्यक्षमता असलेली ईमेल सूची तयार करण्यासाठी, या पायऱ्यांचे क्रमाने अनुसरण करा:
१. तुमच्या सध्याच्या सूचीचे ऑडिट करा. कोणते संपर्क सॉफ्ट ऑप्ट-इनवर अवलंबून आहेत आणि तुम्ही प्रत्येकासाठी चारही PECR अटी सिद्ध करू शकता का ते ओळखा. २. एक Captive Portal उपयोजित करा. तुमच्या सर्व वेन्यूवर ब्रँडेड लॉगिन स्क्रीनसह Purple Guest WiFi सेट करा. ३. स्पष्ट संमती कॉन्फिगर करा. मार्केटिंग ऑप्ट-इन बॉक्स डीफॉल्टनुसार अनचेक केलेला आहे आणि पाहुण्यांना नक्की काय मिळेल हे स्पष्टपणे सांगतो याची खात्री करा. ४. स्वागत संदेश स्वयंचलित करा. दुसरी भेट सुरक्षित करण्यासाठी २४ तासांच्या आत नवीन ऑप्ट-इन्सना ईमेल पाठवण्यासाठी Purple Engage ऑटोमेशन सेट करा. ५. ऑफलाइन परताव्यांचा मागोवा घ्या. किती ईमेलचे प्रत्यक्ष पाहुण्यांमध्ये रूपांतर होत आहे हे पाहण्यासाठी डॅशबोर्डचे निरीक्षण करा.
कॅप्चर मेकॅनिक्सच्या तपशीलवार माहितीसाठी, Guest WiFi email capture: how it works and what to expect पहा.
संदर्भ
[1] Information Commissioner's Office, "Electronic mail marketing," Guide to Privacy and Electronic Communications Regulations. https://ico.org.uk/for-organisations/direct-marketing-and-privacy-and-electronic-communications/guide-to-pecr/electronic-and-telephone-marketing/electronic-mail-marketing/
[2] Information Commissioner's Office, "How do we comply with the PECR electronic mail marketing rules?" Guidance on direct marketing using electronic mail. https://ico.org.uk/for-organisations/direct-marketing-and-privacy-and-electronic-communications/guidance-on-direct-marketing-using-electronic-mail/how-do-we-comply-with-the-pecr-electronic-mail-marketing-rules/
[3] GDPR Local, "PECR Compliance Explained: What Every Email Marketer Needs to Know," मे २०२५. https://gdprlocal.com/gdpr-newsletter-compliance/
[4] MailGraf, "UK GDPR Email Marketing: Compliance Guide (2026)," मे २०२६. https://mailgraf.com/blog/uk-gdpr-email-marketing-guide
[5] Purple अंतर्गत डेटा, २०२४. ८०,०००+ हून अधिक लाइव्ह ठिकाणे, २०२४ मध्ये ४४० दशलक्ष लॉगइन.