
Webhook vs API para Integrações de Locais: Um Guia Prático
Webhook vs API explicados para equipas de locais e hotelaria. Compare latência, fiabilidade, segurança e saiba qual escolher para WiFi, POS, reservas e estadias.
Está há seis semanas num projeto de implementação em vários locais. A captura de WiFi está ativa, as caixas registadoras estão ligadas, as reservas estão a entrar e a equipa de marketing só quer uma coisa simples. Quando um cliente compra, reserva, liga-se ao WiFi ou faz o checkout, envie a mensagem certa no momento certo. Depois, um webhook de compra chega duas vezes e emite duas ofertas de utilização única. Um início de sessão no WiFi desaparece durante o reinício do recetor. Ninguém escolheu um mau fornecedor. Apenas tratou webhook vs API como uma escolha entre dois canais intermutáveis, e a produção expôs a diferença.
Índice
- Por que as equipas dos espaços erram nesta escolha
- O que os Webhooks e as APIs realmente fazem
- A comparar Webhooks e APIs segundo os critérios relevantes
- Qual o padrão adequado para cada evento no espaço
- Como conceber um recetor que não falhe em produção
- Por que a verdadeira escolha é Webhook mais API
Por que Razão as Equipas de Espaços Erram Nesta Escolha
Um grupo de restauração liga o Purple WiFi para inícios de sessão, o Square ou Epos Now para recibos, o ResDiary para reservas e, para o seu negócio de quartos, o Mews para estadias. Cada fornecedor afirma que suporta integração. Cada um quer dizer algo ligeiramente diferente. Um envia eventos, um espera que faça sondagens, outro faz ambos mas com campos e comportamentos de nova tentativa diferentes.
A equipa estabelece primeiro o caminho mais rápido. Uma venda no POS aciona uma jornada de agradecimento com uma oferta. O POS não obtém uma resposta suficientemente rápida, tenta novamente e o recetor processa a mesma venda outra vez porque nunca guardou o ID do evento. O convidado recebe duas mensagens e, pior, dois códigos de recompensa.
O evento falhado é a falha mais discreta
No mesmo fim de semana, o recetor está offline para uma implementação. As entradas no WiFi ficam na fila do remetente durante algum tempo e, depois, as tentativas esgotam-se. Não existe uma leitura programada da API para as recuperar, pelo que esses convidados nunca entram na jornada de boas-vindas. Os relatórios parecem apenas fracos, não partidos. Ninguém alerta ninguém por falta de inícios de sessão.
Regra prática: Trate um webhook como um sinal de que algo pode ter acontecido, não como prova do estado atual. Confirme o estado antes de enviar, emitir ou reverter seja o que for.
Estes não são casos excecionais. São o comportamento normal de sistemas distribuídos, como destacado nas orientações sobre a combinação de webhooks com APIs para recuperação. A entrega é geralmente pelo menos uma vez, os eventos podem chegar com atraso ou fora de ordem, e um recetor indisponível cria falhas, a menos que tenha concebido uma reconciliação.
As equipas de gestão de espaços cometem este erro por três razões compreensíveis.
- Perguntam qual é a ferramenta vencedora: A questão útil é saber qual o padrão que se adequa a cada evento - acesso ao WiFi, venda no POS, reserva ou checkout - dada a sua necessidade de latência e o custo do erro.
- Confiam no payload: Um payload é uma fotografia no momento do envio. O consentimento, a elegibilidade e os gastos podem mudar antes que uma nova tentativa ocorra horas mais tarde.
- Omitem a recuperação: As demonstrações de cenários perfeitos não mostram entregas duplicadas, reordenações ou um recetor indisponível durante o serviço de sábado.
Este é um resumo de trabalho para responsáveis de IT, dados e CRM em restaurantes, hotéis e estabelecimentos de retalho. Irá obter o funcionamento básico, uma comparação critério a critério, uma recomendação evento a evento e o design do recetor que gostaríamos de ver revisto antes de qualquer lançamento multilocal. O objetivo não é declarar um vencedor em webhook vs API. É evitar campanhas duplicadas e jornais perdidas.
O Que os Webhooks e as APIs Realmente Fazem
Comece por quem inicia a chamada. Esse simples facto explica a maioria das vantagens e desvantagens que se seguem.
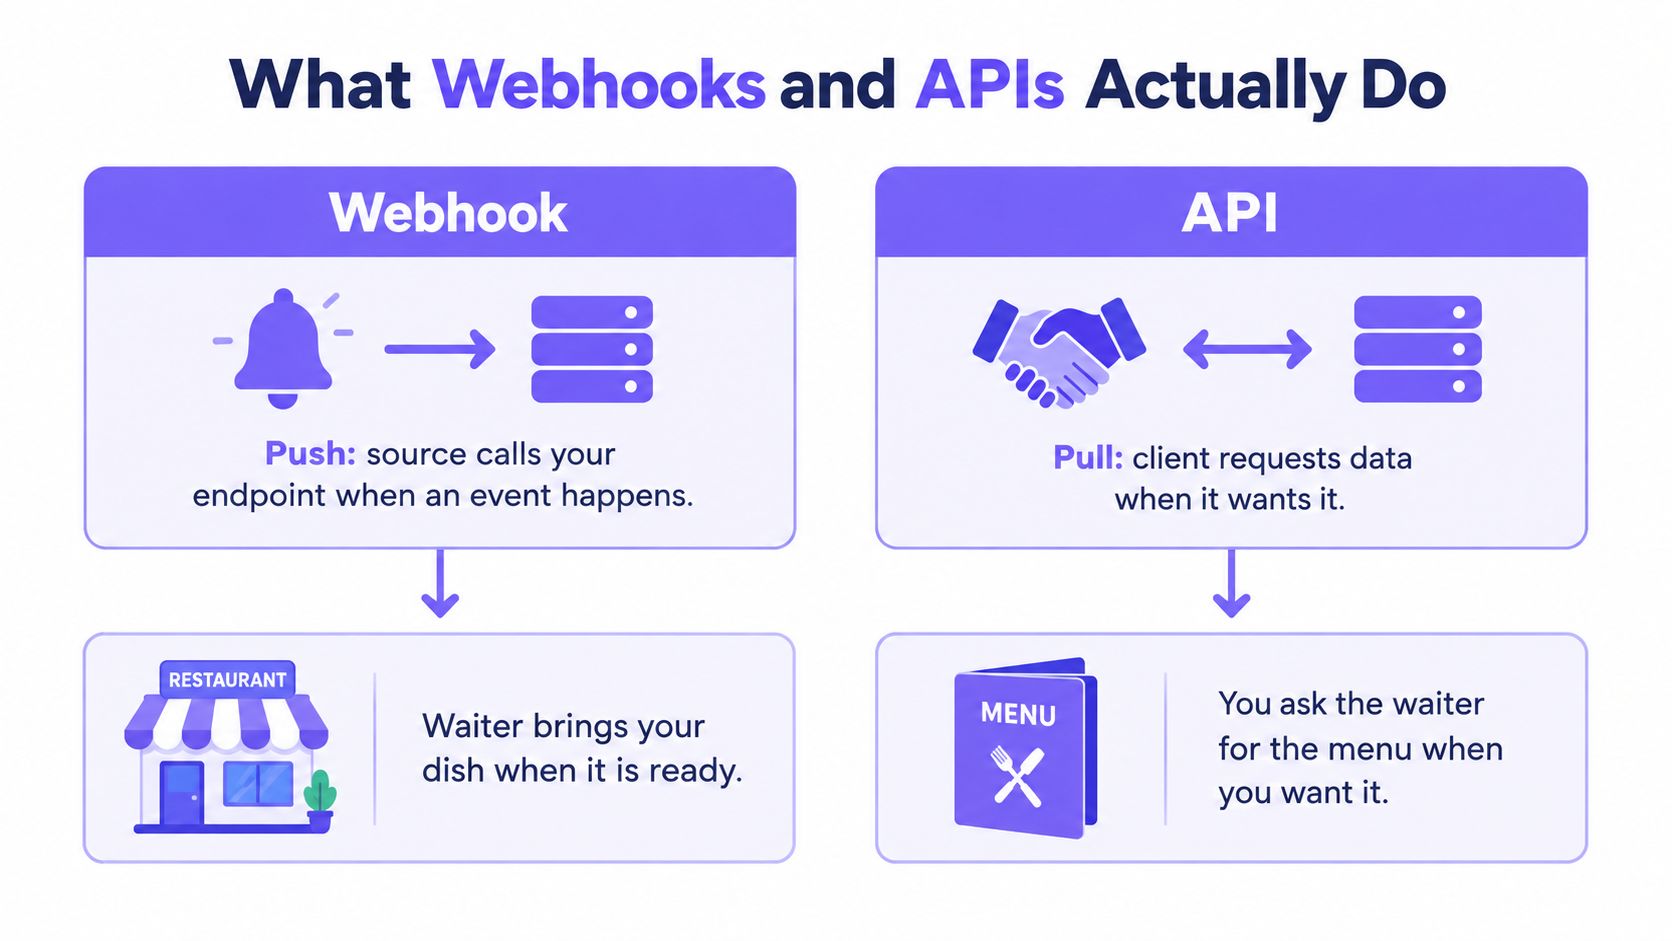
Uma API utiliza um modelo pull. O seu cliente envia um pedido HTTP quando precisa de dados ou quer realizar uma ação, e o servidor responde. Um webhook utiliza um modelo push. O sistema de origem envia um pedido HTTP para um endpoint pré-configurado por si quando ocorre um evento, como uma compra, reserva, subscrição ou atualização de conta. Essa distinção está estabelecida na pesquisa State of Webhooks da Svix sobre a adoção de fornecedores de API.
A analogia do espaço funciona muito bem. Uma API é o utilizador a pedir o menu ao empregado quando o deseja. Um webhook é o empregado a trazer o prato quando está pronto, sem que precise de chamar ninguém.
A mecânica que está a configurar
Ambos os padrões utilizam HTTP, geralmente transportam cargas úteis em JSON, passam metadados nos cabeçalhos e comunicam o sucesso ou a falha através de códigos de resposta. A direção inverte-se, e o mesmo acontece com o encargo operacional. Com uma API, possui as credenciais, escolhe o momento e gere a paginação e os limites de taxa. Com um webhook, expõe um URL acessível publicamente, autentica o tráfego de entrada que não iniciou e deve responder rapidamente sob uma carga que não controla.
- Venda no POS: O ponto de venda envia um webhook quando uma transação é concluída, para que o envio de um recibo ou um percurso de feedback possam ser iniciados sem consultar continuamente cada ponto de venda.
- Histórico de estadias: A sua plataforma chama a API do PMS para obter as estadias passadas de um cliente, reconciliar um checkout ou preencher uma semana em falta.
- Atualização de segmentos: Uma plataforma de marketing recolhe registos atualizados através de uma API de forma agendada, em vez de reagir a cada alteração de campo.
São camadas complementares, não substitutas. Investigações que examinaram 100 fornecedores de API consolidados concluíram que 83% ofereciam um serviço de webhook no estudo de 2023, e um acompanhamento posterior registou que a adoção subiu para 85%, conforme documentado no estudo State of Webhooks. Os fornecedores não estão a substituir APIs por webhooks - estão a adicionar a entrega de eventos como uma camada superior.
O lado push também traz obrigações que o lado pull nunca exige. Um endpoint de webhook tem de verificar assinaturas, tolerar entregas duplicadas e registar todos os eventos para reconciliação posterior, porque a origem irá disparar novamente quer esteja pronto quer não.
Se estiver a encaminhar ambos através de infraestrutura partilhada, vale a pena entender o que é um API gateway da GoReplay, porque os gateways tratam frequentemente da autenticação, limitação de taxa e encaminhamento para o tráfego de API, enquanto os recetores de webhook precisam da sua própria verificação e enfileiramento antes de si.
Desenhe o fluxo num quadro branco antes de aprovar um projeto. Identifique o iniciador em cada seta. Se a sua equipa não consegue dizer quem chama quem para uma ligação WiFi versus uma consulta de histórico de estadia, não está pronta para discutir fornecedores.
Comparar Webhooks e APIs Segundo os Critérios Relevantes
Esqueça as listas genéricas de prós e contras. Avalie ambos os padrões com base na direção, latência, volume de pedidos, comportamento em caso de falha, exposição de segurança e governação. O gráfico abaixo apresenta visualmente os seis critérios antes da tabela detalhada.
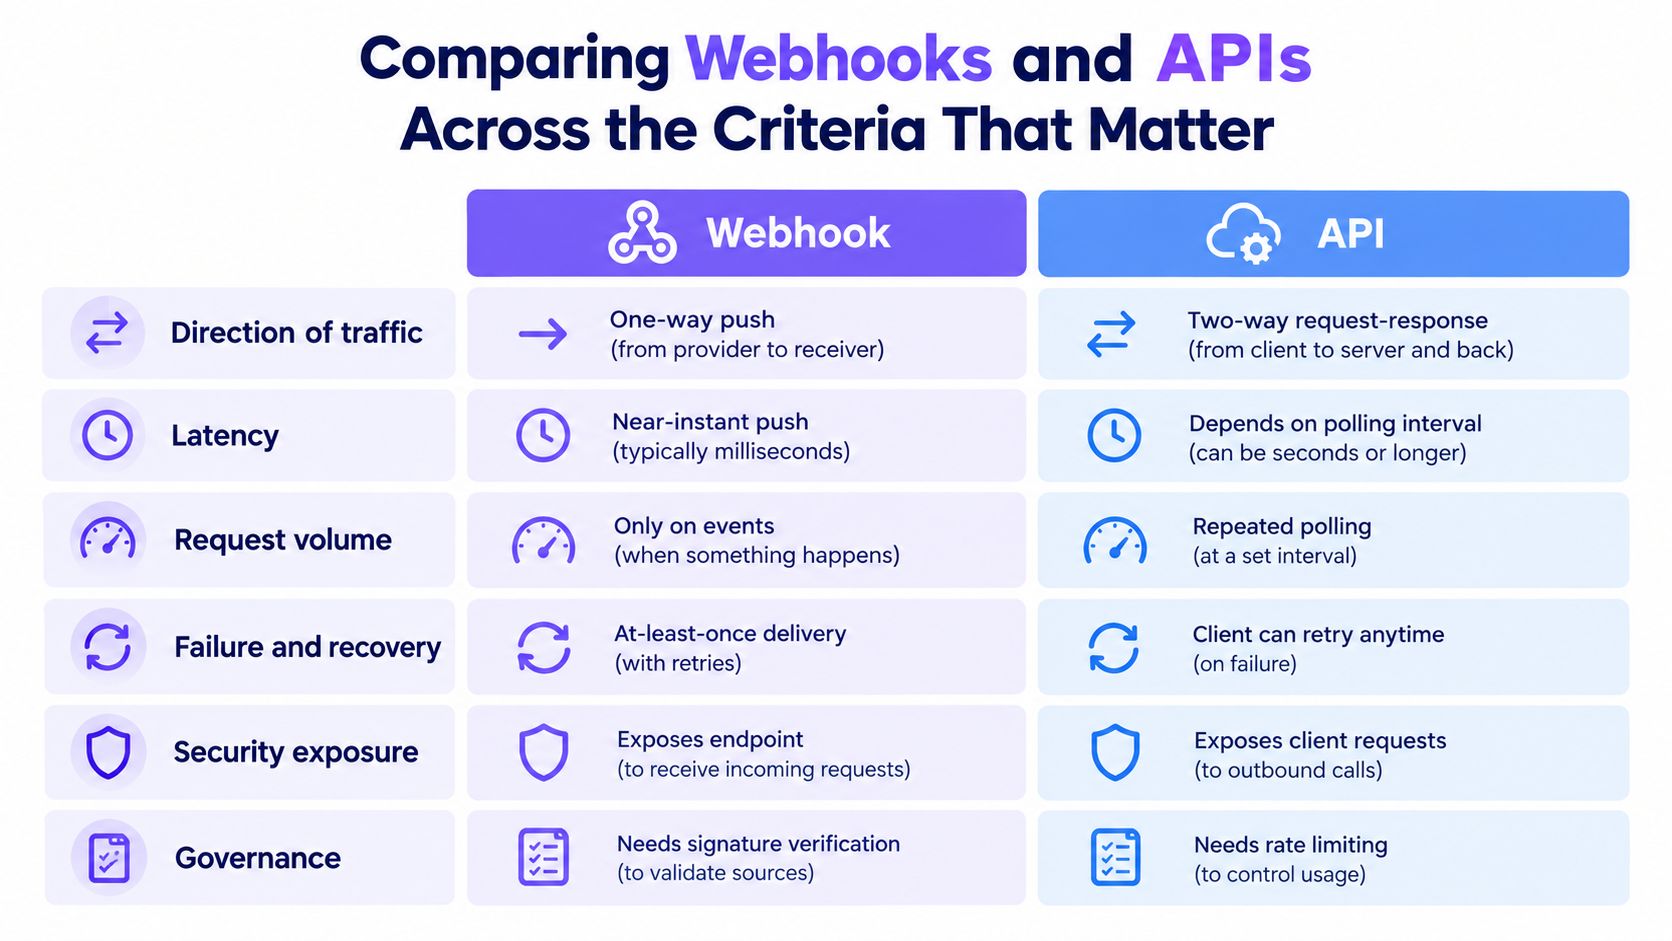
Webhook vs API em Criterios de Integração
| Critério | Webhook | API |
|---|---|---|
| Direção do tráfego | A origem envia (push) para o seu endpoint perante um evento | O cliente recolhe (pull) da origem a pedido |
| Latência | Quase em tempo real, reportado como inferior a um segundo na comparação abaixo | Limitada pelo seu intervalo de sondagem (polling) |
| Volume de pedidos | Pedidos ocorrem maioritariamente quando há alterações | Chamadas repetidas mesmo quando nada mudou |
| Falha e recuperação | Pelo menos uma vez, tentativas adicionais, duplicados possíveis | O cliente pode tentar novamente a qualquer altura, reconciliação mais fácil |
| Exposição de segurança | Recetor acessível publicamente, possibilidade de mensagens forjadas ou repetidas | Autenticação e autorização em cada pedido do cliente |
| Governação | Verificação de assinaturas, registos append-only, gestão de dead-letter | Escopos, limites de débito (rate limits), auditoria de leituras e escritas |
As linhas de latência e volume são onde as contas da sondagem se tornam brutais. Numa comparação representativa na documentação da Hook0 que compara webhooks e sondagem, a sondagem de 60 segundos produz um atraso médio de 30 segundos e aproximadamente 14,4 milhões de chamadas de API por dia ao verificar uma vez por segundo num cenário de grande volume. Reduzir para uma sondagem de 5 segundos resulta numa média de 2,5 segundos, mas aumenta o tráfego para aproximadamente 172,8 milhões de chamadas por dia, segundo a mesma comparação. Estas são contas baseadas em cenários e não referenciais universais, pelo que deve medir a latência do fornecedor, a frequência de eventos e os limites de débito na sua própria região. A tendência é clara. Não é possível alcançar o tempo real através de sondagens de forma económica.
A falha e a recuperação funcionam no sentido inverso. A sondagem é aborrecida e recuperável. Se uma procura falhar, procura novamente e reconcilia. Os webhooks exigem gestão de filas, controlos de contrapressão e gestão de repetições porque o remetente decide quando o tráfego chega, inclusive durante o seu serviço mais movimentado ou a sua janela de implementação.
A demonstração seguinte reforça a diferença de direção e de tempo antes de entrarmos nos aspetos de segurança.
A exposição de segurança é assimétrica, não se tratando de duas versões do mesmo trabalho. A segurança da API centra-se na autenticação de cada pedido do cliente. A segurança do webhook acrescenta a defesa de um endpoint público contra mensagens forjadas, reproduzidas, malformadas e duplicadas, conforme explicado no guia da SuprSend sobre segurança de webhook versus API. Isso significa assinar o pedido em bruto, validar a atualização do carimbo de data/hora, utilizar a comparação em tempo constante, impor HTTPS e tornar o processamento idempotente.
A governança decorre daí. Pergunte se um evento de entrada pode alterar com segurança o registo de um cliente ou acionar um envio em múltiplos locais, fusos horários e regras de aprovação. Quando estiver a rever as integrações do Purple Engage ou qualquer outro diretório, não se fique apenas por saber se existe um logótipo. Pergunte quais os eventos que enviam dados (push), quais os que tem de recolher (pull), como funcionam as tentativas de reenvio e como provaria que um registo está correto após uma interrupção.
Qual o Padrão Adequado a Cada Evento do Espaço
Avalie cada evento com base em duas questões. Com que rapidez deve reagir e qual é o custo de agir sobre dados desatualizados ou duplicados? A imagem abaixo é um lembrete útil de que estes eventos começam como momentos físicos num local, e não como linhas numa base de dados.
Inícios de sessão WiFi
Utilize um webhook como acionador. Um convidado que acabou de se ligar está no local agora, pelo que uma mensagem de boas-vindas, uma oferta no local ou um convite para um inquérito perdem valor com o atraso. Fazer polling para detetar ligações adiciona latência sem qualquer benefício.
Não permita que a carga útil só por si crie o registo. Persista o ID do evento e, em seguida, confirme a identidade e o consentimento antes de inscrever o convidado numa jornada. Uma leitura periódica via API recupera as ligações perdidas enquanto o seu recetor esteve indisponível.
Vendas de POS
Os webhooks adequam-se às vendas pela mesma razão, mas com riscos mais elevados. Uma transação concluída pode acionar um recibo, um pedido de avaliação ou a atualização de um segmento baseado em gastos enquanto a visita ainda está recente. Se está a avaliar um ponto de venda como a integração Toast para o Purple Engage, verifique exatamente quais os estados de transação que emitem eventos, se os reembolsos e anulações emitem eventos separados e como aparece uma conta parcialmente paga. Esses detalhes importam mais do que a palavra webhook numa ficha técnica.
O modo de falha aqui é dispendioso. Eventos de venda duplicados podem duplicar a contagem de gastos, corromper a atribuição e emitir ofertas duplicadas. Torne os manipuladores idempotentes e trate o registo da API como a fonte fidedigna para os gastos finais.
Marcações e reservas
As reservas precisam de ambos, com maior peso para a API. Um webhook para uma reserva nova, alterada ou cancelada permite reagir rapidamente, confirmar, lembrar ou libertar uma etapa da jornada. Mas as reservas mudam de estado repetidamente. O tamanho do grupo altera-se, os horários mudam, os depósitos entram.
Um webhook de reserva indica que deve verificar a informação. Não deve ser a palavra final sobre o estado atual da reserva.
Obtenha o estado atual através da API antes de enviar qualquer mensagem para o visitante. Se atuar sobre uma carga útil antiga após um webhook de cancelamento ter falhado, irá relembrar um visitante sobre uma reserva de mesa que ele já não tem.
Check-outs e estadias em hotéis
Os checkouts despoletam inquéritos pós-estadia e pedidos de avaliação, pelo que um webhook garante uma iniciação atempada. O histórico de estadias, a receita dos quartos e os detalhes da conta pertencem a leituras de API. São dados históricos, paginados e sujeitos a correção após o checkout.
Confiar apenas em webhooks para registos de estadias é o erro clássico. Uma única falha no recetor e estadias inteiras desaparecem da segmentação. Utilize a reconciliação agendada da API para fechar a lacuna e realize o preenchimento histórico através da API ao integrar uma propriedade. O Purple Engage, para contextualizar, combina registos de acesso WiFi, recibos de POS, reservas e estadias de hotel num único registo de cliente, o que só funciona se cada fonte tiver um caminho de disparo e um caminho de recuperação.
Como Projetar um Recetor Que Não Falha em Produção
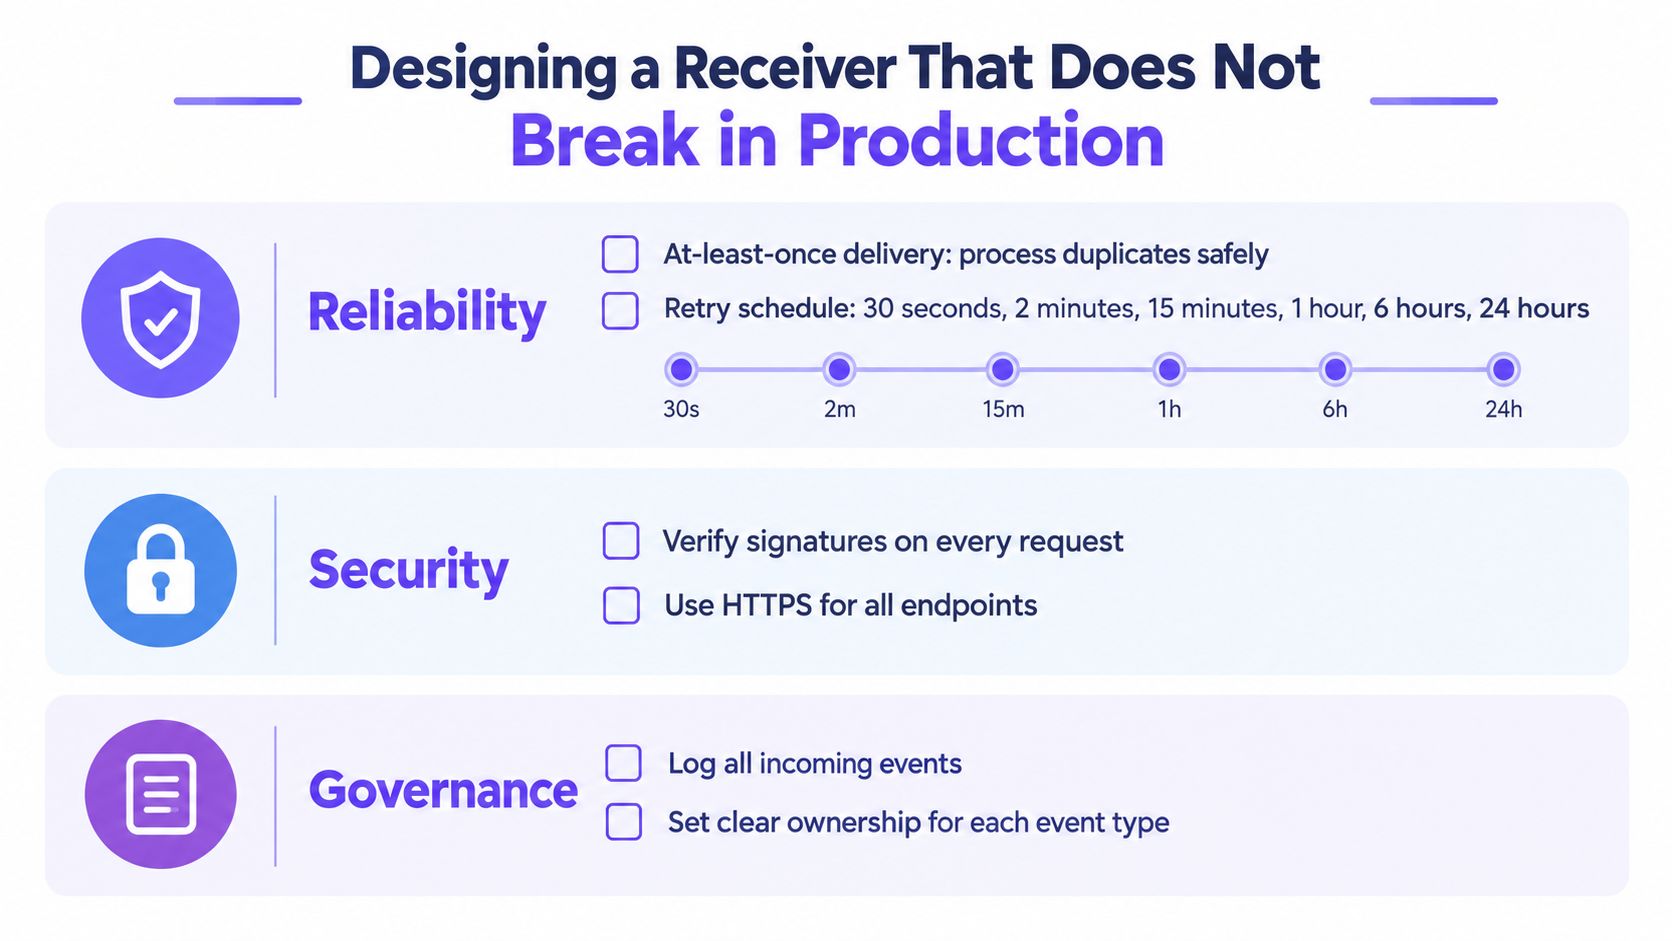
A fiabilidade não é uma funcionalidade que se compra a um fornecedor. É um conjunto de decisões que toma antes do primeiro local entrar em funcionamento. Projete para entrega pelo menos uma vez (at-least-once), e não exatamente uma vez, e tudo o resto fluirá naturalmente.
Confirme rapidamente, processe mais tarde
Autentique o pedido, coloque-o em fila de forma duradoura e, em seguida, devolva sucesso. Considere apenas uma resposta 2xx como confirmação, conforme estabelecido na orientação da Svix sobre garantias de entrega de webhooks. Não execute segmentação, emissão de ofertas ou envio de mensagens dentro do manipulador de pedidos. Manipuladores lentos causam tempos limite, os tempos limite causam novas tentativas e as novas tentativas multiplicam os seus duplicados.
Um agendamento documentado utiliza atrasos de 30 segundos, 2 minutos, 15 minutos, 1 hora, 4 horas, 12 horas e 24 horas, num total de oito tentativas ao longo de aproximadamente 41 horas, com recuo exponencial e jitter, segundo as orientações da Svix associadas acima. Essa é a janela que o seu design deve suportar. Uma nova tentativa efetuada um dia mais tarde é algo normal, não uma anomalia.
Torne os duplicados inofensivos
Guarde o identificador de evento estável do fornecedor e utilize-o como uma chave de idempotência. Se já o tiver visto, confirme a receção e ignore o efeito secundário. As entregas esgotadas vão para uma fila de mensagens mortas com suporte de repetição, para que um operador possa inspecioná-las e reprocessá-las em vez de descobrir falhas através de queixas de convidados.
Para equipas que enviam eventos em fluxo para a infraestrutura a jusante, esta integração de webhook Kafka sem código da Streamkap é uma referência útil para mover eventos de webhook para o Kafka sem ter de construir a camada de ingestão manualmente. Seja qual for a escolha, a fila fica entre a receção e a lógica de negócio. Isso é essencial.
Verifique antes de confiar
- Verifique a assinatura HMAC no corpo em bruto: Se analisar primeiro e voltar a serializar, irá corromper assinaturas válidas ou aceitar assinaturas inválidas.
- Verifique a atualidade do carimbo de data/hora: Um pedido antigo válido que seja repetido hoje tem de ser rejeitado, o que o protege contra o reenvio de cargas úteis capturadas.
- Compare em tempo constante: A comparação comum de strings pode revelar informações de temporização.
- Autorize por fonte: Uma assinatura do seu fornecedor de reservas não deve ser capaz de registar eventos do tipo POS.
A normalização está a melhorar. A especificação Open Webhooks convergem em identificadores comuns, carimbos de data/hora e assinaturas HMAC-SHA256, e o RFC 9421 fornece uma estrutura padronizada de assinatura de mensagens HTTP. Não espere pela adoção universal. Implemente os controlos agora.
Reconfirme o consentimento no último momento
A governança é o ponto em que o marketing de espaços físicos diverge dos conselhos de integração genéricos. Mantenha registos de auditoria exclusivamente de acréscimo (append-only), gira explicitamente os fusos horários dos espaços, respeite os requisitos regionais de processamento e volte a verificar o consentimento e a elegibilidade atuais imediatamente antes de qualquer envio ou emissão de oferta. Um cliente pode cancelar a subscrição entre o evento original e uma nova tentativa 12 horas mais tarde. O seu manipulador deve respeitar a escolha mais recente e não o payload anterior.
Por que Razão a Escolha Real é Webhook Mais API
A comparação honesta não é webhook vs API. É apenas webhook versus webhook mais API. Apenas webhook perde em produção.
As novas tentativas criam duplicados. Os eventos chegam fora de ordem, pelo que um cancelamento pode chegar antes da reserva que cancela. Uma breve interrupção cria falhas que ninguém nota até que um segmento subconsidere os clientes habituais ou uma campanha atribua crédito a visitas que não causou. As referências de latência não captam nada disso.
O padrão de consistência que funciona
- Persista o ID de evento do fornecedor no momento da receção, antes de qualquer processamento.
- Torne todos os manipuladores idempotentes, para que uma segunda entrega não altere nada.
- Obtenha o estado atual através da API antes de qualquer efeito secundário, mensagem, oferta, alteração de segmento ou resgate.
- Execute uma reconciliação agendada em relação ao instantâneo de origem para encontrar registos perdidos, reordenados ou corrigidos.
Trate o webhook como uma campainha e a API como a verificação de quem está à porta. Essa abordagem está alinhada com o artigo webhooks vs APIs para programadores da WebinOne, que aborda a escolha de implementação do lado do programador. Para as equipas dos espaços, o que importa é a consequência operacional. O registo do cliente, tal como a vista unificada descrita nos dados de clientes do Purple Engage, só é de confiança se todas as fontes que o alimentam tiverem um caminho de recuperação e não apenas um acionador.
Teste de conceção: Se o seu recetor ficasse offline durante uma hora no seu sábado mais movimentado, conseguiria provar amanhã que cada entrada no WiFi, venda, reserva e checkout foi recuperada exatamente uma vez na prática? Se não, ainda não tem uma conceção híbrida.
Pule a reconciliação e os custos acumulam-se. Jornadas duplicadas irritam os clientes e desperdiçam o orçamento de ofertas. A segmentação desatualizada direciona-se a pessoas que visitaram ontem como se tivessem inativas. A atribuição inflaciona o impacto incremental porque as compras foram contadas em duplicado ou os checkouts foram omitidos. Nenhum destes problemas surge como erro de integração num painel. Surgem como ações de marketing em que se deixa gradualmente de acreditar.
Crie a solução híbrida à primeira. É menos apelativa do que uma demonstração em tempo real, mas é a diferença entre uma integração que sobrevive a um lançamento multilocal e outra em que a sua equipa deixa de confiar. Escolha webhooks para sinais de baixa latência, APIs para estado autoritário e recuperação, e recuse implementar qualquer uma das opções isoladamente para tudo o que possa enviar uma mensagem ou emitir uma oferta.
Se está a planear uma implementação em vários locais e pretende que o WiFi, POS, reservas e estadias alimentem um único registo de cliente com webhooks assinados, uma API pública e o consentimento verificado novamente antes do envio, explore o Purple Engage e reveja as suas integrações em relação à lista de verificação híbrida acima. Traga o seu evento mais complexo, a venda no POS ou o checkout que não se pode dar ao luxo de duplicar, e teste se a arquitetura o recupera após uma interrupção.