
UK PECR e o soft opt-in: regras de marketing por email para recintos
Este guia explica o que o UK PECR exige para o marketing por email de recintos e por que a exceção do soft opt-in é estruturalmente insuficiente para recintos físicos.
Listen to this guide
Read the transcript
[0:00 - 1:00] Introdução e por que é importante Bem-vindo. Hoje estamos a analisar o PECR do Reino Unido, o soft opt-in, e como os locais de atendimento ao público podem criar listas de e-mail de forma segura. Se gere um restaurante, bar ou espaço de retalho, o fluxo de clientes é o seu maior ativo. Mas transformar um visitante único num cliente habitual significa que precisa de o contactar após a sua saída. O e-mail continua a ser a melhor forma de o fazer. O problema é a conformidade. O Information Commissioner's Office, ou ICO, aplica regras estritas ao abrigo dos Regulamentos de Privacidade e Comunicações Eletrónicas, conhecidos como PECR, e do UK GDPR. Errar significa multas. Acertar significa uma base de dados de clientes verificados que deram o seu consentimento. Vamos analisar por que razão depender do soft opt-in é arriscado para os locais, e por que razão o consentimento explícito captado no login do WiFi é o caminho mais seguro e rentável. [1:00 - 6:00] A abordagem: PECR e o soft opt-in vs consentimento explícito Vamos começar com o soft opt-in. O Regulamento PECR 22(3) permite enviar e-mails de marketing para clientes existentes sem consentimento explícito, mas apenas se cumprir quatro condições estritas. Primeiro, deve ter obtido os dados dos mesmos durante uma venda ou negociações para uma venda. Segundo, o marketing deve referir-se a produtos ou serviços semelhantes. Terceiro, deve oferecer-lhes uma forma simples de recusar o envio (opt-out) no momento em que recolhe os seus dados. Quarto, deve incluir uma opção de exclusão em todas as mensagens subsequentes. Para um retalhista online, isto funciona bem. Para um espaço físico, é um pesadelo. Pense num pub movimentado. Um cliente entra, compra uma cerveja e paga com contactless. Não obtém o seu e-mail. Se reservarem uma mesa online, poderá obter um e-mail, mas o soft opt-in apenas cobre essa pessoa específica que fez a reserva, não as outras cinco pessoas na mesa. E se quiser enviar-lhes um e-mail sobre a abertura de um novo hotel, em vez de apenas comida? A regra de produtos semelhantes restringe-o. É aqui que o consentimento explícito muda o jogo. Em vez de depender de uma exceção estreita apenas para clientes pagantes, capta o consentimento quando os convidados se ligam ao seu WiFi. Com o Purple Engage, o Captive Portal solicita o e-mail e apresenta uma caixa de opt-in clara e desmarcada. Este é um consentimento livremente dado, específico, informado e inequívoco nos termos do Artigo 4(11) do UK GDPR. Porque é que isto é melhor? Primeiro, abrange todos os presentes no local, não apenas a pessoa que paga a conta. Capta todo o grupo. Segundo, elimina a restrição de produtos semelhantes. Com o consentimento explícito, pode comercializar toda a sua gama de serviços. Terceiro, o Purple Engage regista o carimbo de data/hora exato e o endereço IP do consentimento. Se o ICO alguma vez solicitar provas, tem um registo auditável. Ferramentas de e-mail genéricas como o Mailchimp enviam a campanha, mas não criam a lista. A rede Purple constrói a lista por si, transformando o tráfego pedonal anónimo em dados primários de escolha consciente. [6:00 - 8:00] Passos práticos e armadilhas Como é que se implementa isto na prática? Primeiro, não utilize caixas previamente marcadas. O ICO já multou empresas por causa disto. O visitante deve marcar ativamente a caixa. Segundo, mantenha o consentimento de marketing separado dos termos e condições do WiFi. O consentimento agrupado é inválido. Terceiro, certifique-se de que a sua política de privacidade está associada diretamente ao ecrã de início de sessão. Um erro comum é a utilização de listas de terceiros. O soft opt-in nunca se aplica a listas compradas. Deve obter os dados diretamente. Outro erro é a confusão entre B2B e B2C. Embora possa enviar e-mails para endereços corporativos sob interesses legítimos, os empresários em nome individual e os e-mails de consumidores padrão, como Gmail ou Outlook, exigem consentimento explícito ou um soft opt-in válido. Para espaços físicos, a grande maioria do seu tráfego é B2C. Trate todos sob as regras B2C mais rigorosas para estar seguro. [8:00 - 9:00] Perguntas e respostas rápidas Vamos abordar uma pergunta rápida que ouvimos frequentemente dos diretores de CRM. Podemos apenas assumir o consentimento se utilizarem o nosso WiFi gratuito? Não. O silêncio ou a inatividade não constituem consentimento. Fornecer um endereço de e-mail para aceder à internet é uma transação para acesso à internet, não um acordo para receber marketing. O opt-in de marketing deve ser uma ação afirmativa e separada. É por isso que o captive portal da Purple foi concebido para captar esse consentimento de marketing específico de forma clara, antes de navegarem. [9:00 - 10:00] Resumo e próximos passos Para resumir. O soft opt-in é uma base frágil para o marketing em espaços físicos. Deixa passar a maioria do seu tráfego de visitantes e restringe o que pode dizer. O consentimento explícito captado através do Guest WiFi é robusto, escalável e em conformidade com o GDPR. Cria uma base de dados de dados primários verificados de forma automática. Os seus próximos passos: reveja a sua lista de e-mail atual. Sabe exatamente como e quando cada pessoa fez o opt-in? Se depende do soft opt-in, audite os seus processos face às quatro condições do PECR. Para criar uma lista que cresça de forma segura, consulte o Purple Engage para transformar o WiFi do seu espaço físico na sua ferramenta de criação de listas mais poderosa. Obrigado por ouvir.
Porque é que isto é importante para o seu espaço
Para espaços físicos, o tráfego pedonal é o seu principal ativo. Um cliente que entra pela porta apenas gera receita para essa única visita. Para aumentar o valor do ciclo de vida do cliente, deve contactá-lo após a sua saída e dar-lhe um motivo para voltar. O marketing por e-mail continua a ser o canal mais eficaz para isso, mas no Reino Unido é estritamente regulamentado. O Information Commissioner's Office (ICO) aplica os Privacy and Electronic Communications Regulations 2003 (PECR) juntamente com o UK GDPR. Enviar e-mails de marketing sem um consentimento válido ou uma exceção legal corre o risco de multas pesadas e danos na reputação.
Muitos espaços tentam confiar na regra do "soft opt-in" para enviar e-mails a clientes anteriores. Embora isto funcione para o comércio eletrónico, é estruturalmente falho para a hotelaria, retalho e eventos. Se uma mesa de seis pessoas jantar no seu restaurante e uma pessoa pagar a conta, apenas terá a oportunidade de recolher um endereço de e-mail. O soft opt-in deixa os outros cinco clientes anónimos. Pior ainda, se tentar enviar um e-mail a esse cliente pagante sobre um serviço diferente - como uma estadia num hotel em vez de uma refeição - violará as condições estritas do soft opt-in.
Para impulsionar visitas repetidas e maximizar a receita por envio, os espaços precisam de uma lista que se construa a si própria a partir de dados de primeira parte verificados com opt-in. As ferramentas padrão de e-mail como o Mailchimp ou o Klaviyo são criadas para enviar campanhas, mas dependem de si para fornecer a lista. O Purple Engage recolhe o consentimento explícito de opt-in com registo de data e hora no momento do início de sessão no WiFi, convertendo o tráfego pedonal anónimo numa base de dados de marketing em conformidade e escalável. Para compreender como funciona a recolha de dados do início ao fim, consulte o nosso guia Guest WiFi email capture: how it works and what to expect.
O mecanismo: PECR e as limitações do soft opt-in
Ao abrigo do Regulamento 22 do PECR, não pode enviar e-mails de marketing não solicitados a indivíduos sem consentimento específico. A única exceção é o soft opt-in, que lhe permite enviar e-mails a clientes existentes sem consentimento explícito se - e apenas se - cumprir quatro condições estritas:
- Recolheu os seus dados de contacto no decorrer de uma venda ou de negociações para uma venda.
- O marketing refere-se apenas a produtos ou serviços semelhantes.
- Disponibilizou uma forma simples de autoexclusão (opt-out) quando recolheu os seus dados pela primeira vez.
- Disponibiliza uma opção de autoexclusão clara em todas as mensagens subsequentes.
Para um espaço físico, o soft opt-in é uma base frágil. Limita-o apenas a compradores anteriores, excluindo visitantes casuais, acompanhantes e potenciais clientes. A regra de "produtos semelhantes" restringe a venda cruzada entre diferentes tipos de espaços ou marcas dentro do seu portefólio. Provar que ofereceu uma opção de exclusão no ponto de venda é frequentemente difícil quando depende de sistemas de ponto de venda ou plataformas de reserva de terceiros. O ICO já multou empresas - incluindo um retalhista do Reino Unido multado em £150.000 em 2024 - que enviaram emails de marketing para clientes que tinham cancelado a subscrição e argumentaram uma justificação de soft opt-in que a empresa não conseguiu realmente provar (ICO Enforcement Register, 2024).
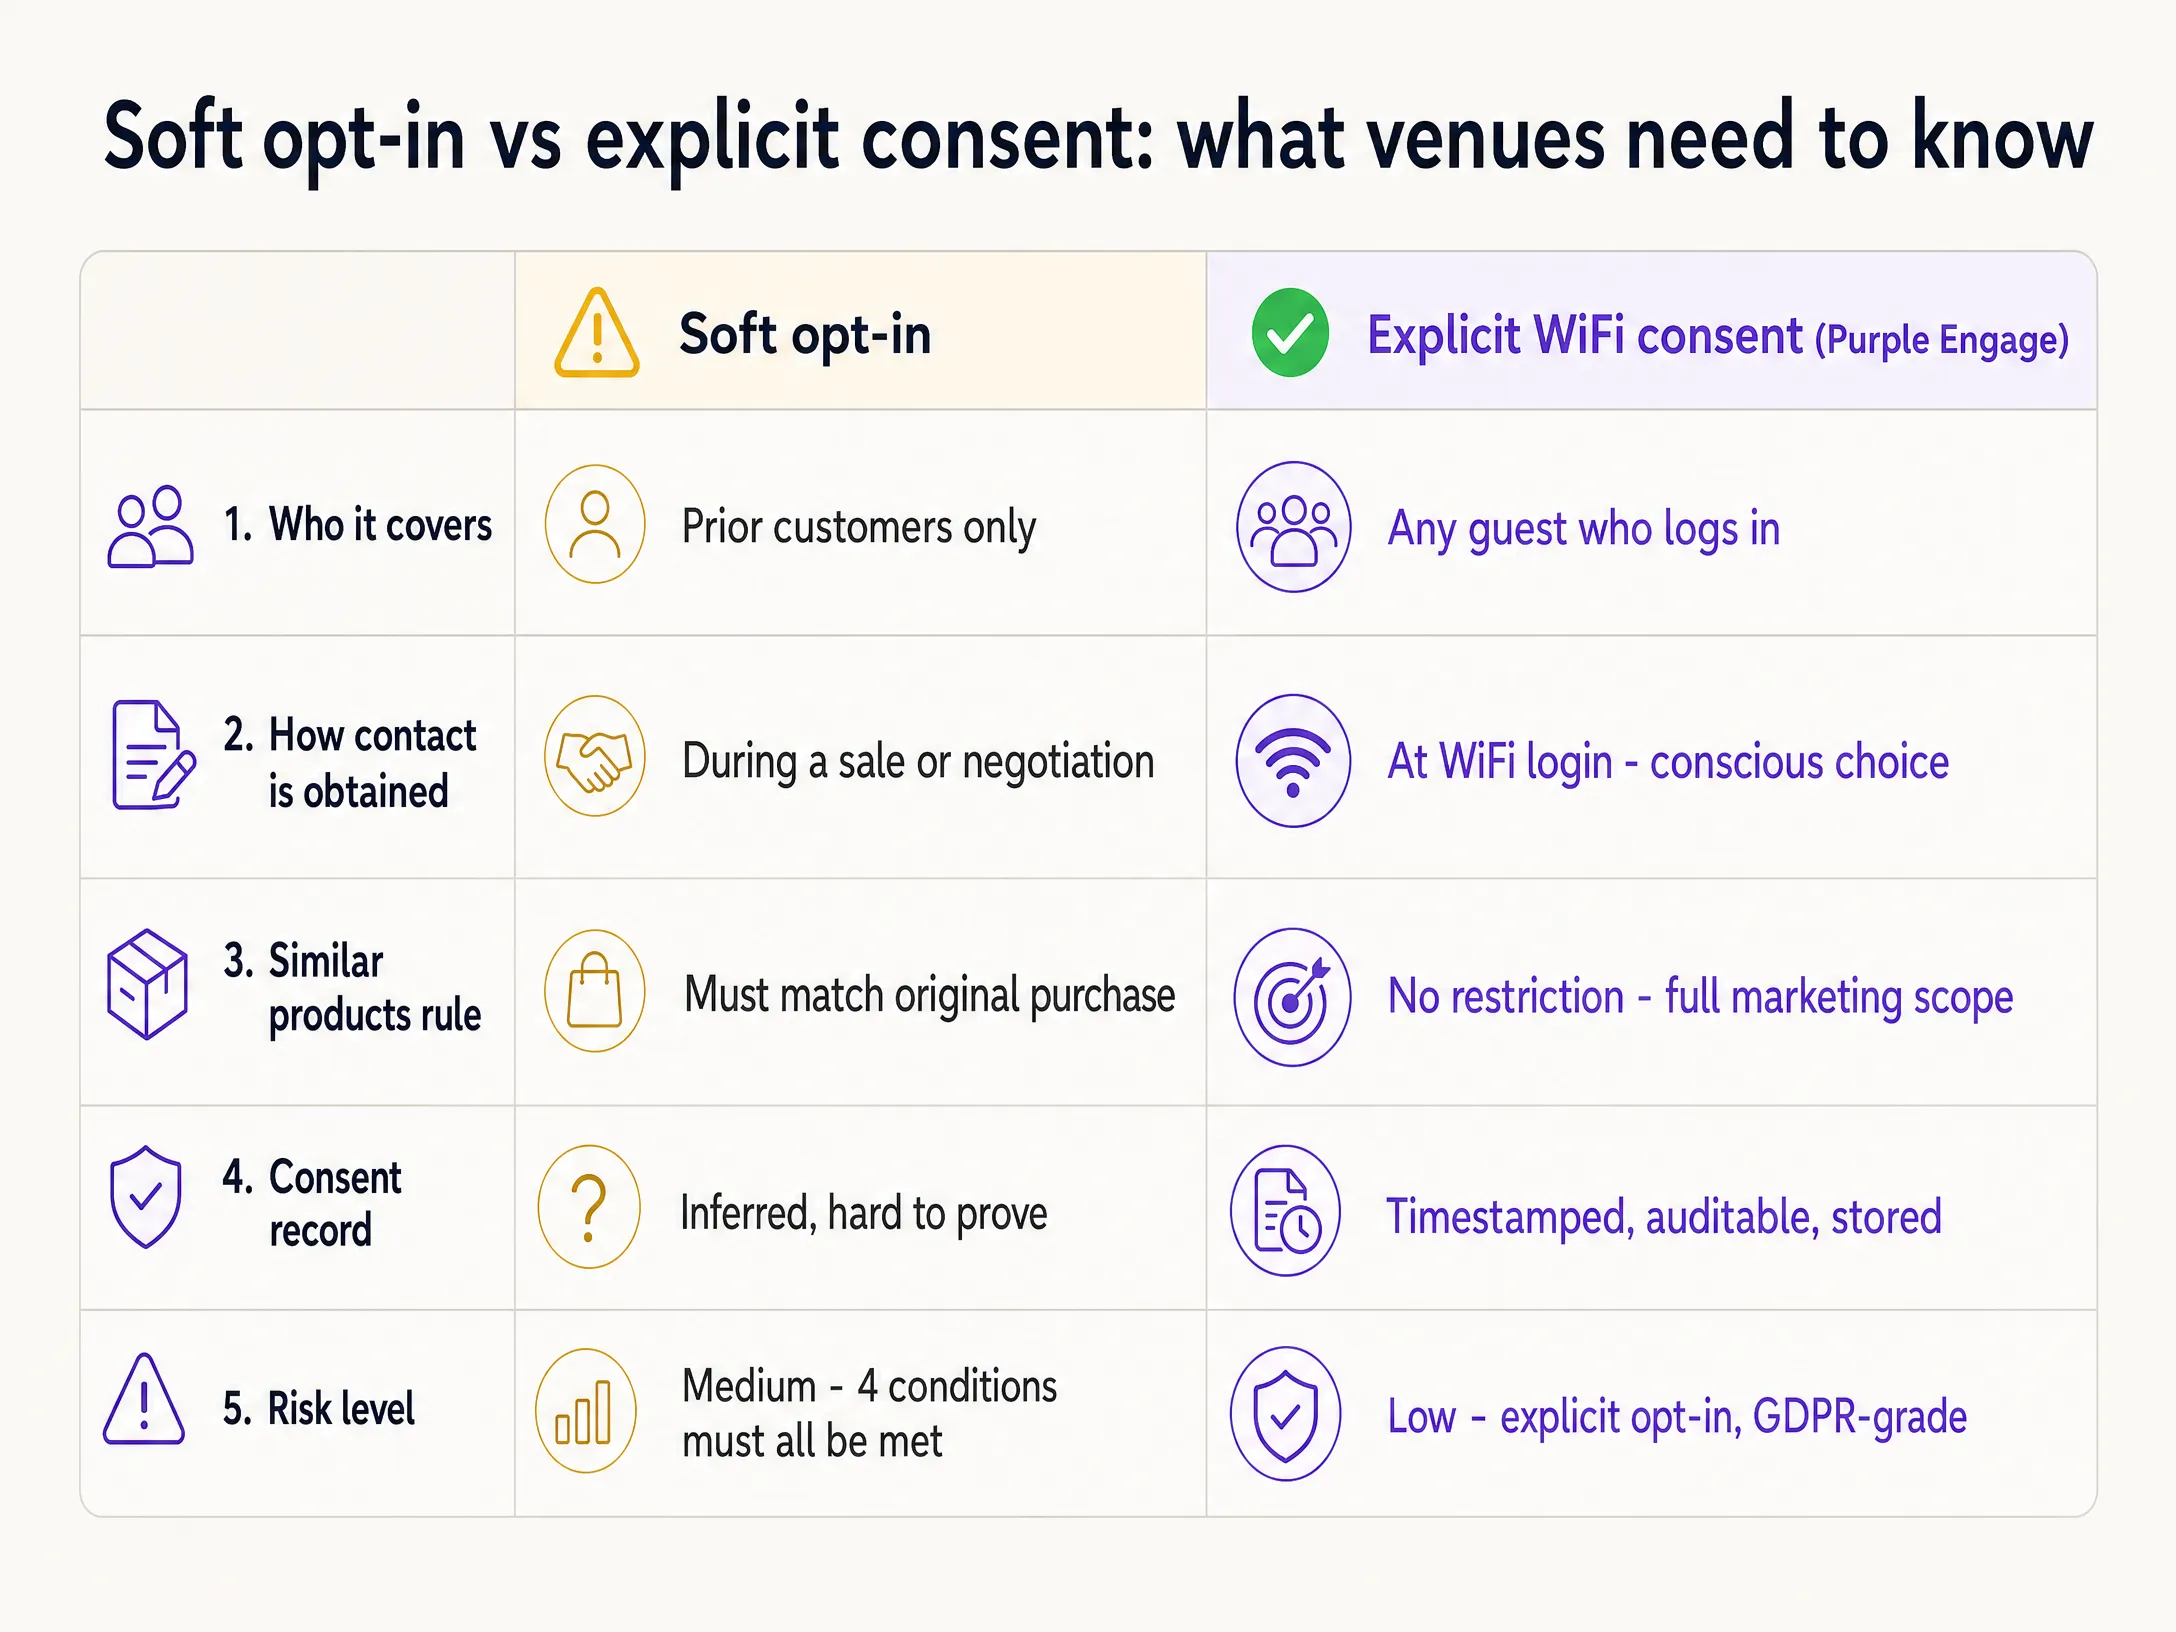
O consentimento explícito é a opção mais segura e rentável. De acordo com o Artigo 4(11) do UK GDPR, o consentimento deve ser dado livremente, específico, informado e uma indicação inequívoca dos desejos do visitante. Ao garantir o consentimento explícito, elimina totalmente as limitações do soft opt-in. Pode promover toda a sua gama de serviços a quem optou por aderir, independentemente de terem efetuado ou não uma compra.
Como fazer isto com o seu Guest WiFi
O seu espaço já oferece Guest WiFi. Ao integrar o Purple Engage, pode converter um centro de custos num motor automatizado de criação de listas de contactos. Quando um visitante se liga à sua rede, é-lhe apresentado um Captive Portal - a página web necessária para interagir com o visitante antes de aceder à rede WiFi pública. Este portal exige que se autentiquem utilizando um formulário padrão ou login social.
Crucialmente, o portal apresenta uma caixa de opt-in clara e desmarcada para comunicações de marketing. Isto não é associado aos termos e condições do WiFi - o consentimento associado é ilegal ao abrigo do Artigo 7 do UK GDPR. O visitante toma uma decisão ativa e consciente de receber ofertas.
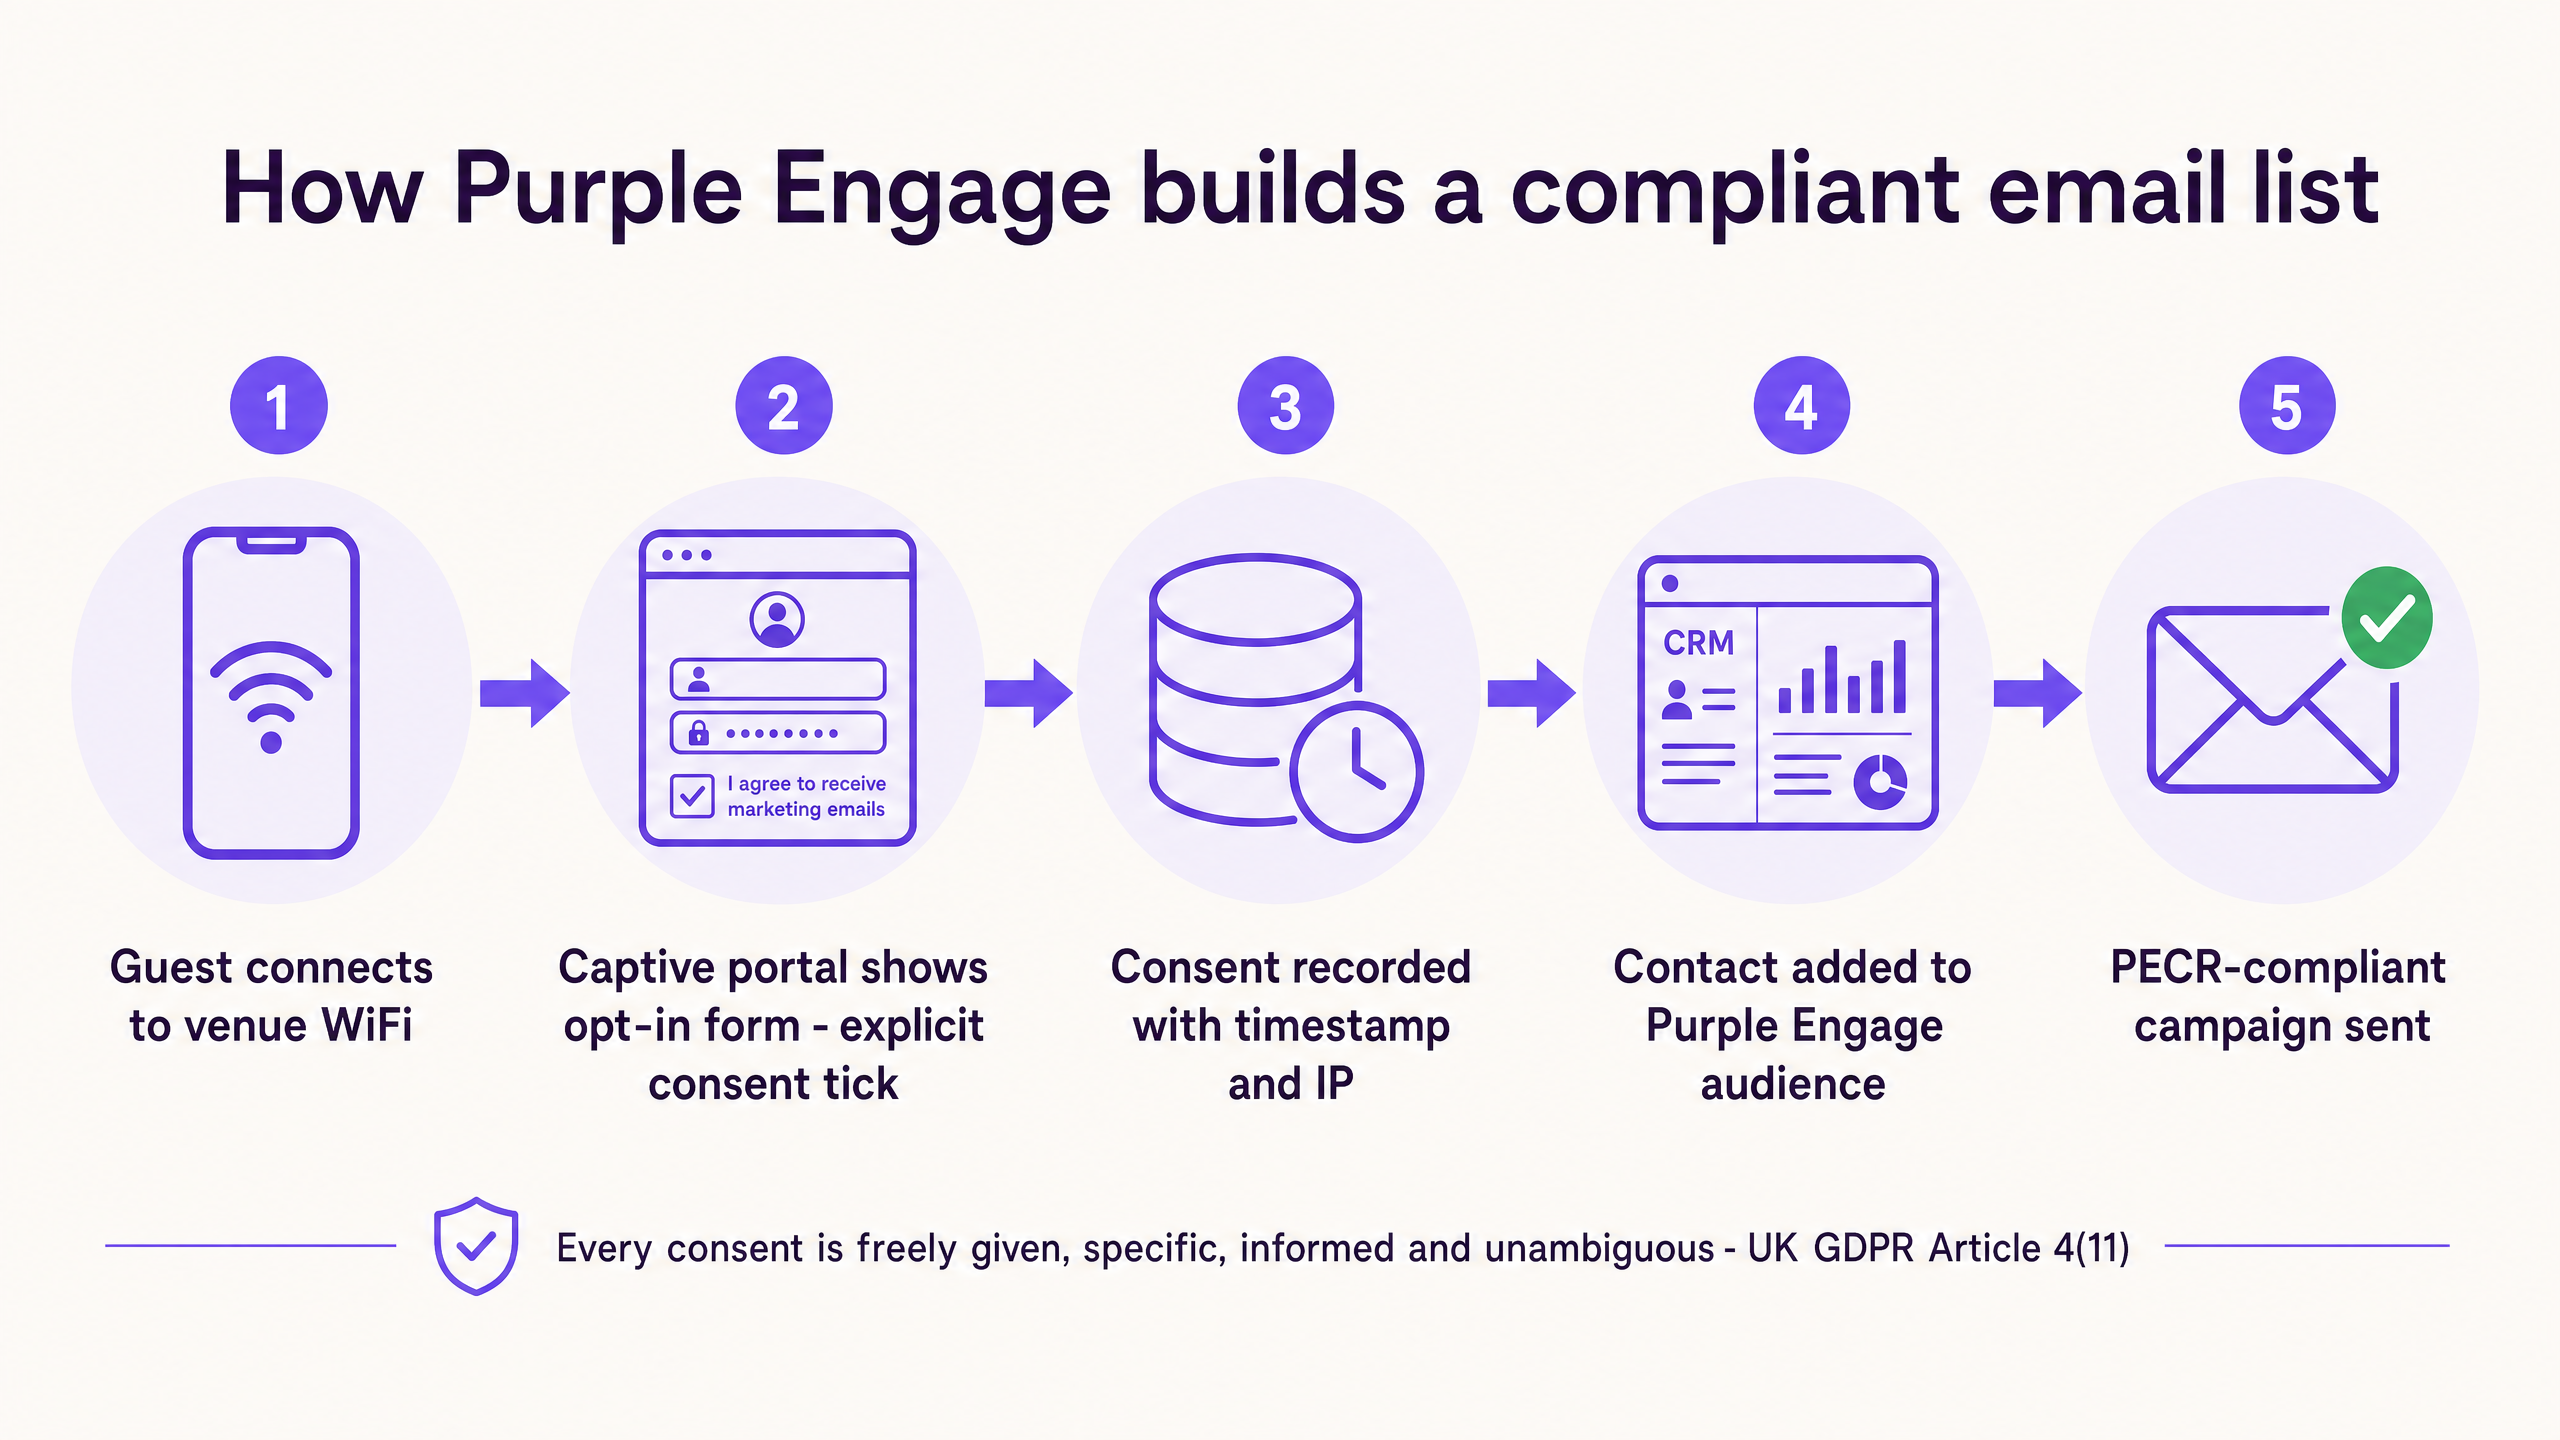
Quando o visitante marca a caixa, o Purple Engage regista o carimbo de data/hora exato, o endereço IP e o texto específico com que concordou. Isto cria um registo de consentimento auditável que cumpre os mais elevados padrões do UK GDPR. Os dados fluem diretamente para o seu CRM Purple Engage, segmentando os visitantes com base nos seus dados demográficos, frequência de visitas e tempo de permanência. A Purple opera em mais de 80.000+ espaços ativos e registou 440 milhões de logins em 2024 (dados internos da Purple, 2024), fornecendo-lhe uma infraestrutura comprovada e em grande escala para esta abordagem.
O que enviar, e quando
Depois de construir uma lista em conformidade com base no consentimento explícito, pode lançar campanhas direcionadas que atraiam visitas. O Purple Engage permite-lhe automatizar estas campanhas com base no comportamento real captado pela rede WiFi.
Campanhas de boas-vindas: Envie um email automatizado 24 horas após a primeira visita de um convidado. Agradeça a sua visita e ofereça um pequeno incentivo para regressar - um café gratuito ou 10% de desconto na sua próxima visita. Isto visa a janela crítica quando um visitante que vem pela primeira vez decide se vai tornar-se um cliente habitual.
Campanhas para clientes ausentes: Utilize os dados de presença WiFi para identificar clientes que não visitam o espaço há 30 dias. Ative automaticamente um email "temos saudades suas" com uma oferta aliciante. Como possui consentimento explícito, não está dependente de um soft opt-in desatualizado de uma compra efetuada há meses.
Campanhas de venda cruzada: Se um cliente visita frequentemente o seu restaurante, envie-lhe um email sobre os seus próximos eventos com bilheteira ou espaços para aluguer privado. O soft opt-in poderia restringir isto por ser um produto diferente, mas o consentimento explícito de WiFi dá-lhe a liberdade de promover todo o seu espaço.
Medir o que funciona
Métricas de email genéricas como taxas de abertura e taxas de clique contam apenas metade da história. A verdadeira medida do marketing para espaços físicos é se o email gerou uma visita física e gerou receita.
Como o Purple Engage associa o perfil de email à presença do dispositivo na rede, pode medir a atribuição offline. Quando envia uma campanha para 10 000 clientes que deram o seu consentimento, a Purple monitoriza quantos desses dispositivos específicos regressam ao seu espaço nos sete dias seguintes.
Foque-se nestas três métricas:
| Métrica | O que lhe diz |
|---|---|
| Taxa de consentimento no login WiFi | A percentagem de clientes que assinalam ativamente a caixa de consentimento |
| Taxa de visitas de retorno | A percentagem de destinatários de email que regressam fisicamente ao espaço |
| Receita por envio | A estimativa de gastos gerados pelos clientes que regressam |
Por onde começar
Para se afastar dos riscos do soft opt-in e construir uma lista de emails em conformidade e de elevado desempenho, siga estes passos por ordem:
- Audite a sua lista atual. Identifique quais os contactos que dependem do soft opt-in e se consegue provar as quatro condições do PECR para cada um.
- Implemente um Captive Portal. Configure o Purple Guest WiFi com um ecrã de login personalizado com a sua marca nos seus espaços.
- Configure o consentimento explícito. Certifique-se de que a caixa de consentimento de marketing está desmarcada por predefinição e explica claramente o que o cliente irá receber.
- Automatize as mensagens de boas-vindas. Configure uma automatização no Purple Engage para enviar um email aos novos contactos que deram consentimento num prazo de 24 horas para garantir essa segunda visita.
- Monitorize os regressos offline. Acompanhe o painel de controlo para ver quantos emails se estão a converter em visitas físicas reais.
Para um guia detalhado sobre a mecânica de recolha, consulte Recolha de email por Guest WiFi: como funciona e o que esperar.
Referências
[1] Information Commissioner's Office, "Electronic mail marketing," Guide to Privacy and Electronic Communications Regulations. https://ico.org.uk/for-organisations/direct-marketing-and-privacy-and-electronic-communications/guide-to-pecr/electronic-and-telephone-marketing/electronic-mail-marketing/
[2] Information Commissioner's Office, "How do we comply with the PECR electronic mail marketing rules?" Guidance on direct marketing using electronic mail. https://ico.org.uk/for-organisations/direct-marketing-and-privacy-and-electronic-communications/guidance-on-direct-marketing-using-electronic-mail/how-do-we-comply-with-the-pecr-electronic-mail-marketing-rules/
[3] GDPR Local, "PECR Compliance Explained: What Every Email Marketer Needs to Know," Maio de 2025. https://gdprlocal.com/gdpr-newsletter-compliance/
[4] MailGraf, "UK GDPR Email Marketing: Compliance Guide (2026)," Maio de 2026. https://mailgraf.com/blog/uk-gdpr-email-marketing-guide
[5] Dados internos da Purple, 2024. Mais de 80.000 locais ativos, 440 milhões de inícios de sessão em 2024.