
POS und EPOS erklärt: Funktionen, Unterschiede und Einsatzbereiche
POS und EPOS im Vergleich: Funktionen, Einsatzorte am Standort und wie Kassendaten Ihr Gäste-Marketing stärken können.
Zwei Standorte können eine identische Kassensoftware nutzen, gleich viele Kartenzahlungen abwickeln und am Ende völlig unterschiedliche Mengen an verwertbaren Gästedaten besitzen. Der eine kann Ihnen sagen, wer vor 45 Tagen da war, wie viel ausgegeben wurde und ob eine Einwilligung für Marketingnachrichten vorliegt. Der andere liefert Ihnen lediglich den heutigen Tagesumsatz und sonst nichts. Worin liegt also der Unterschied - in einem POS oder einem EPOS?
Keine der beiden Bezeichnungen liefert darauf eine Antwort. Anbieter nutzen beide Begriffe für dieselben Produkte, und die Akronyme beschreiben lediglich eine Funktion statt einer Leistungsfähigkeit. Was die beiden Ansätze unterscheidet, ist die Datenhoheit: Welches System verwaltet den Produktdatensatz, den Verkauf, die Identität des Gastes sowie die Einwilligung - und wurden verbindliche Regeln definiert, um Unstimmigkeiten zwischen den Daten abzugleichen? Klären Sie das, und die Begrifflichkeit wird nebensächlich. Versäumen Sie es, kaufen Sie ein POS-System, das sich wie eine Registrierkasse mit Abonnement verhält.
Inhaltsverzeichnis
- POS und EPOS auf einen Blick
- Warum ein EPOS Ihren Sicherheitsbereich erweitert
- Kompromisse bei mobilen und Cloud-EPOS jenseits der Bezeichnung
- Das passende Setup für jeden Standorttyp
- Wem der Kundendatensatz gehört
- Kassenverkäufe in Marketing-Signale für Ihren Standort verwandeln
- Bestätigen Sie Ihren Datenpfad, bevor Sie Marketing anbinden
POS und EPOS im Überblick
POS steht für Point of Sale: der Ort und der Zeitpunkt, an dem ein Verkauf erfasst und bezahlt wird. EPOS steht für Electronic Point of Sale - dieselbe Kassenfunktion, erweitert um ein vernetztes System, das auch den Produktkatalog, Lagerbestände, Mitarbeiterberechtigungen, Berichte und Integrationen umfasst. Ein POS ist die Theke; ein EPOS ist alles, was dahintersteht.
POS und EPOS im Vergleich anhand von Kernkriterien
| Aspekt | POS | EPOS |
|---|---|---|
| Kernaufgabe | Erfasst Verkäufe und wickelt Zahlungen ab | Steuert Verkäufe sowie Warenbestand, Katalog, Personal und Reporting |
| Typischer Umfang | Eine Kasse oder ein Terminal | Mehrere Terminals, Standorte und Backoffice-Tools |
| Erfasste Daten | Transaktion, Datum, Uhrzeit, Artikel, Gesamtbetrag | Ergänzt Bestandsdaten, Mitarbeiteraktionen und Kundenreferenzen, sofern zulässig |
| Integrationen | Oft auf Zahlungen beschränkt | Verbindet Buchungs-, Buchhaltungs-, Treue- und Marketing-Tools |
| PCI-Geltungsbereich | Zahlungsgerät und dessen Datenpfad | Weiter gefasste Umgebung einschließlich Apps, Berechtigungen, Reporting und Integrationen |
| Typische Standorte | Einzelnes Café, Kiosk oder Marktstand | Gastronomiegruppen, Bars mit Tischbedienung, Einzelhandelsketten und Hotels |
Die meisten Anbieterseiten begnügen sich mit dieser Tabelle. Die Zeilen sind jedoch nur wegen des darunterliegenden Fundaments von Bedeutung. IBMs Geschichte des Point of Sale führt den Wendepunkt auf das Jahr 1973 zurück, als das Unternehmen sein 3660 Supermarket System einführte. Dieses nutzte den neu aufkommenden Universal Product Code und einen Laserscanner, um Produkte zu identifizieren, Preise abzurufen und Verkäufe elektronisch zu erfassen. Zu den ersten Installationen gehörten Pathmark in New Jersey und Steinberg's in Quebec. Der Meilenstein war nicht der schnellere Bezahlvorgang. Es war die Tatsache, dass eine Zahlung zu einem Datensatz wurde.
Die Standardisierung dieses Datensatzes dauerte ein weiteres Jahrzehnt. Ein historischer Rückblick von Digimarc auf den Barcode hält fest, dass der erste UPC-Scan im Einzelhandel am 26. Juni 1974 bei einer 10er-Packung Wrigley's Kaugummi in einem Marsh-Supermarkt in Troy, Ohio, stattfand. Bis 1976 scannten nur etwa 50 Geschäfte, doch bis 1980 waren es in den USA bereits rund 8.000 Filialen. Der Lohn ist Skalierbarkeit: GS1 US berichtete später, dass Barcodes mehr als 1 Milliarde Produkte identifizierten und weltweit täglich über 10 Milliarden Mal gescannt wurden.
Ein Barcode identifiziert keine Person. Er identifiziert ein Produkt so, dass jedes System ihn lesen kann - weshalb zwei Standorte Verkaufsdaten überhaupt erst konsolidieren können. Die menschliche Komponente ist die schwierigere Hälfte.
Faustregel: Wenn die Kasse Bestands-, Mitarbeiter- und Gastdaten über mehrere Standorte hinweg teilen muss, spielen die EPOS-Funktionen eine weitaus größere Rolle als die Hardware auf dem Tresen.
Warum ein EPOS Ihren Sicherheitsbereich erweitert
Ein Kartenterminal und ein EPOS-System können dieselbe Zahlung annehmen, befinden sich jedoch nicht innerhalb derselben Sicherheitsgrenze. Der Leitfaden des PCI Security Standards Council zum Scope am Point of Sale benennt den Grund dafür unmissverständlich: Jede Komponente, die Zahlungskontodaten erfasst, speichert, verarbeitet oder überträgt, wird Teil der Karteninhaberdaten-Umgebung des Händlers und unterliegt den geltenden PCI-DSS-Kontrollen.
Ein EPOS bringt üblicherweise mehrere dieser Komponenten gleichzeitig mit sich. Katalogverwaltung, Warenwirtschaft, Mitarbeiterberechtigungen, Reporting und Integrationen kommen alle mit Zahlungsdaten in Berührung oder befinden sich in unmittelbarer Nähe dazu. Daher ist der Umfang einer EPOS-Einführung wesentlich größer als der eines isolierten Terminals. Dieselbe Richtlinie weist darauf hin, dass ein komplexes Kassensystem mit mehreren Anwendungen und Konfigurationsoptionen strengere Kontrollen erfordert als ein einfaches, abgesichertes Terminal.
Die folgende Übersicht zeigt, welche Teile eines typischen Venue-Stacks die Zahlungsgrenzen erweitern.
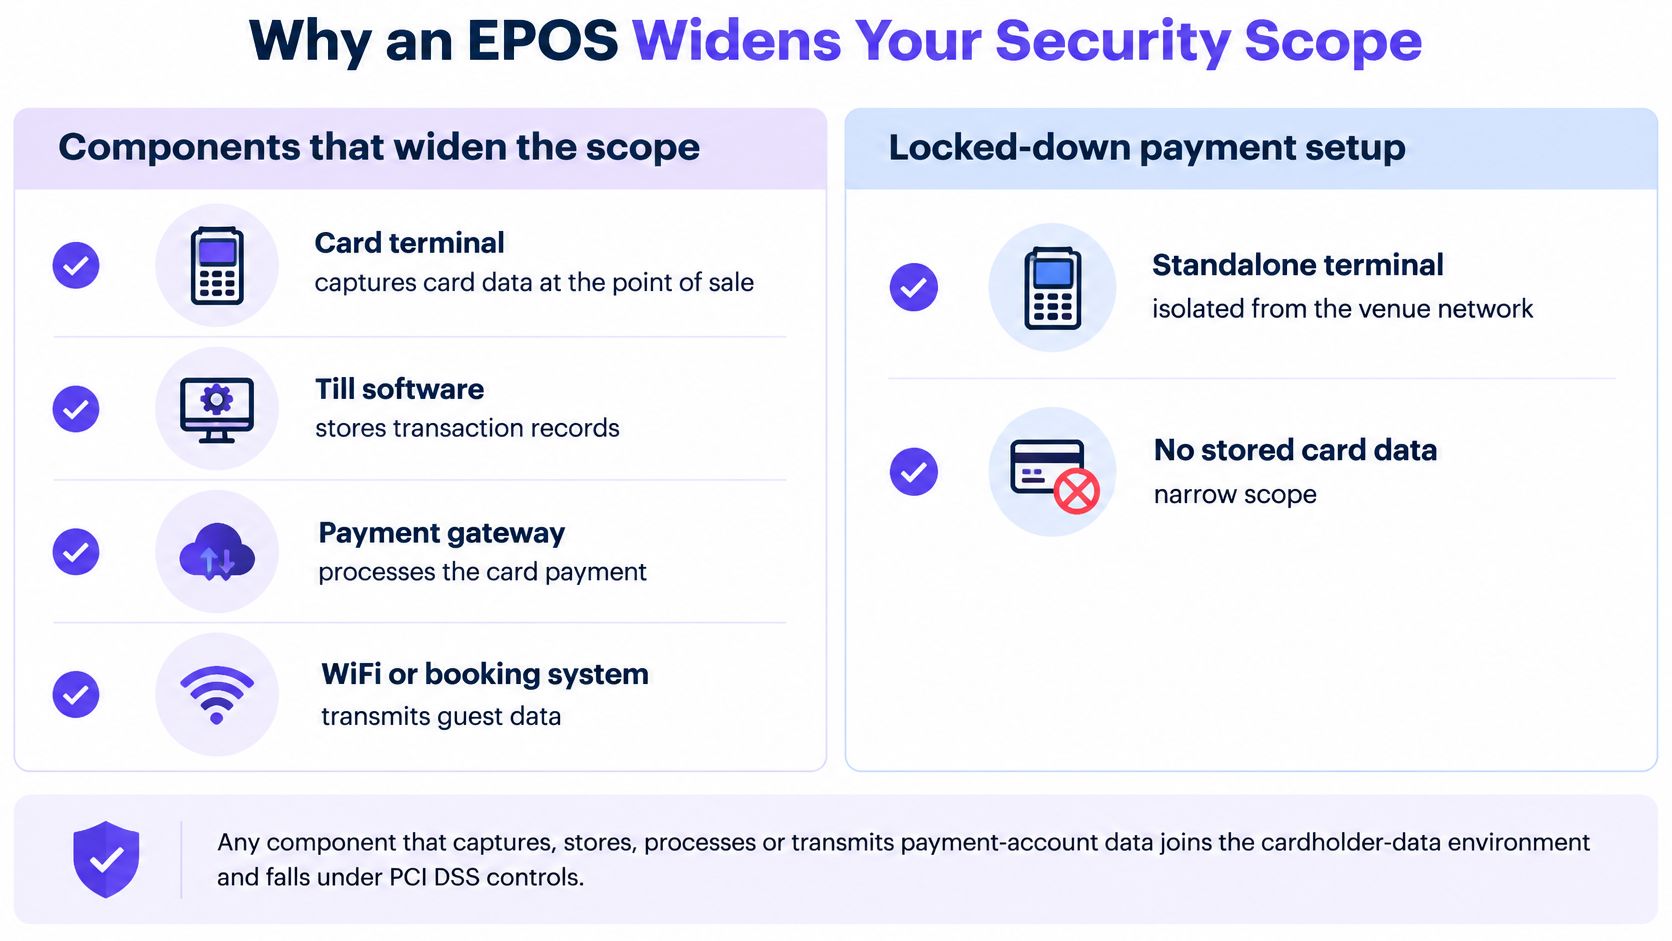
Nichts davon spricht gegen den Kauf eines EPOS. Es spricht vielmehr dafür, den Datenpfad zu kartieren, bevor Sie ein Angebot annehmen.
Die Prüfungen, die ein erweiterter Bereich erfordert
Erfassen Sie alle Terminals und Anwendungen. Dokumentieren Sie jede Kasse, jedes Tablet, jedes Backoffice-Tool und jedes Plugin, das mit einem Verkauf in Berührung kommt. Sie können kein Gerät schützen, das niemand aufgeführt hat.
Prüfen Sie den Herstellersupport und den Patch-Status. Fragen Sie nach, welche Betriebssystemversionen unterstützt werden und wie Updates bereitgestellt werden. Ein Gerät, das keine Fehlerbehebungen mehr erhält, bleibt verwundbar, solange es sich in Ihrem Netzwerk befindet.
Ersetzen Sie Standard-Anmeldedaten. Standard-Administrator-Logins sind in öffentlichen Handbüchern einsehbar. Ändern Sie diese bei der Installation und speichern Sie sie an einem sichereren Ort als einer gemeinsam genutzten Notizen-App.
Schützen Sie gespeicherte Daten und hinterfragen Sie, warum Sie diese vorhalten. Wenn ein Feld nicht für Rückerstattungen, Streitfälle oder die Buchhaltung benötigt wird, speichern Sie es nicht.
Verschlüsseln Sie Kontodaten vor der Übertragung. Die Verschlüsselung schützt den Datenpfad zwischen Kasse, Gateway und Backoffice - genau dort, wo fehlkonfigurierte Integrationen Datenlecks verursachen.
Erzwingen Sie Multi-Faktor-Authentifizierung für den Fernzugriff. Support-Sitzungen von Anbietern und Mitarbeitende im Homeoffice sind die beiden Einfallstore, nach denen Angreifer zuerst suchen.
Überprüfen Sie Geräte auf Manipulationen oder Austausch. Ein ausgetauschtes Terminal oder ein angebrachter Skimmer wirken auf den ersten Blick unauffällig. Gleichen Sie daher Seriennummern mit Ihrem Inventar ab und kontrollieren Sie die Siegel.
Die Falle besteht in der Annahme, ein konformes Zahlungsterminal mache auch das gesamte EPOS-System konform. Das ist nicht der Fall, und es entbindet Händler auch nicht von ihren Prüfpflichten. Bewerten Sie den gesamten Pfad - vom Gerät an der Bar über das Backoffice bis hin zu jeder Integration, die Verkaufsdatensätze empfängt -, denn genau diesen Pfad müssen Sie bei einem Audit nachweisen können.
Vor- und Nachteile von Mobile- und Cloud-EPOS - Ein Blick hinter die Begrifflichkeiten
Die Architekturentscheidung bestimmt, welche Komponente ausfällt, wer weiterhin Zahlungen annehmen kann und welcher Datensatz die alleinige Wahrheit darstellt, während Systeme getrennt sind. Die Bezeichnung POS gegenüber EPOS ist weniger wichtig als die Datenhoheit über jedes einzelne Feld: Produkt, Preis, Verkauf, Gastidentität und Einwilligung.
EPOS-Architekturen und ihre Vor- und Nachteile
| Setup | Offline-Verhalten | Sicherheitsfokus | Eignung |
|---|---|---|---|
| On-Premise-Kassensystem | Verarbeitung läuft bei Ausfällen lokal weiter | Lokales Netzwerk, physischer Zugriff und Patch-Management | Transaktionsstarke Standorte mit instabilem Internet |
| Cloud-Kassensystem | Abhängig vom Cache-Modus des Anbieters; prüfen Sie, was wie lange in die Warteschlange gestellt wird | Anbieterzugriff, Anmeldedaten und Integrationsberechtigungen | Standortübergreifende Gruppen mit Bedarf an zentralem Reporting |
| Mobiles Kassensystem auf Smartphone oder Tablet | Abhängig vom Offline-Modus der App und dem Limit für Warteschlangen-Transaktionen | Validierte Zahlungsarchitektur nach CPoC oder MPoC | Pop-ups, Service am Tisch und verteilte Standorte |
On-Premise-Systeme haben aus gutem Grund weiterhin ihre Berechtigung. Eine Marktanalyse des Marktes für POS-Software stellt fest, dass On-Premise-POS nach wie vor von transaktionsintensiven Unternehmen und Standorten mit unzuverlässigem Internet bevorzugt wird, da es Offline-Verarbeitung und Betriebskontinuität unterstützt. Zudem zitiert sie eine Unternehmensumfrage aus dem Jahr 2025, in der Entscheidungsträger aus dem Gastgewerbe Datenschutz und Sicherheit als größte Herausforderung für Zahlungssysteme und POS-Lösungen nannten - angeführt von 48 % bzw. 47 %. Wenn Ihr Standort bei jedem Regenschauer die Verbindung verliert, ist eine Kasse, die weiterhin Bestellungen aufnimmt, keineswegs altmodisch, sondern schlichtweg praktisch.
Für die mobile Zahlungsakzeptanz gelten eigene Regeln. Die veröffentlichten Standards des PCI Security Standards Council beschreiben Contactless Payments on COTS. Damit kann ein handelsübliches Smartphone oder Tablet kontaktlose Zahlungen über natives NFC ohne externes Lesegerät annehmen, während MPoC das Modell auf Szenarien mit PIN-Eingabe erweitert. Dadurch entfällt dedizierte Hardware bei Pop-ups, beim Service am Tisch und an verteilten Standorten. Der technische Entwicklungsaufwand bleibt jedoch bestehen: Die Spezifikationen erfordern eine starke kryptografische Implementierung, validierte Algorithmen und Bibliotheken zur Zufallszahlengenerierung sowie einen streng reglementierten Zugriff auf Geräteressourcen.
Betrachten Sie den Offline-Modus wie ein Ersatz-Stromkabel. Er hält den Betrieb aufrecht, aber alles, was offline durchgeführt wurde, muss sauber abgeglichen werden, sobald die Verbindung wiederhergestellt ist.
Holen Sie vor Vertragsabschluss fünf Antworten schriftlich ein:
- Welche Transaktionen offline in die Warteschlange gestellt werden und wie lange die Kasse sie weiterhin akzeptiert, bevor sie stoppt.
- Wie doppelte Zahlungen verhindert werden, wenn eine autorisierte Warteschlangen-Zahlung schließlich den Zahlungsabwickler erreicht.
- Wie Preise und Speisekarten zwischengespeichert werden und wer sie ändern kann, während ein Standort getrennt ist.
- Wie der Abgleich bei Wiederherstellung der Verbindung funktioniert, einschließlich der Frage, welcher Datensatz Vorrang hat, wenn der Offline-Preis vom Live-Preis abweicht.
- Welche Funktionen im Fehlerfall sperren (fail-closed), sodass ein Verbindungsproblem nicht zu einer offenen Rechnung oder einem nicht genehmigten Rabatt führen kann.
Der Kompromiss auf den Punkt gebracht: Die Zentralisierung von Zahlungs-, Gast- und Betriebsdaten schafft Transparenz. Gleichzeitig führt dies dazu, dass ein Ausfall, kompromittierte Zugangsdaten oder eine fehlerhaft konfigurierte Integration weit gravierendere Auswirkungen haben als je zuvor.
Kunden, die sich für eine der führenden Plattformen für den Kauf australischen Weins entscheiden, achten auf Sortiment und einen einfachen Bezahlvorgang. Der Betreiber im Hintergrund muss jedoch weiterhin entscheiden, wo die Bestell-, Zahlungs-, Gast- und Einwilligungsfelder liegen, wenn die Verbindung abbricht - denn der Komfort auf dem Bildschirm des Gastes beruht auf eindeutigen Zuständigkeiten und einem reibungslosen Datenabgleich im Backend.
Anpassung des Setups an jeden Standorttyp
Ein Café mit einem Tresen und eine Bar mit Terrasse sind beides Einzelstandorte, stellen jedoch völlig unterschiedliche Anforderungen an ein Kassensystem. Im Folgenden finden Sie sechs Szenarien, jeweils mit der entscheidenden Prüfung, die die meisten Probleme aufdeckt. Jede Prüfung stellt dieselbe grundlegende Frage in einem anderen Kontext: Welches System besitzt den Datensatz und was geschieht, wenn ein Fehler auftritt?
Ein unabhängiges Café mit einem Tresen. Ein POS mit übersichtlichem Tages-Reporting und einem einzelnen Kartenterminal reicht völlig aus. Prüfen Sie, ob sich die Tagesabschlüsse ohne Support-Ticket exportieren lassen, da Sie genau diesen Export mit der Bank abgleichen.
Eine Bar mit Tischbedienung. Servicekräfte, die Bestellungen am Tisch aufnehmen, benötigen ein mobiles EPOS mit einem dokumentierten Offline-Modus und strikten Mitarbeiterberechtigungen. Prüfen Sie, welche Aktionen über das Konto einer Servicekraft nach Schichtende noch möglich sind, da über geteilte Logins unbemerkt Freigetränke verbucht werden können.
Eine Restaurantgruppe mit zwölf Standorten. Das ist klassisches EPOS-Terrain: ein gemeinsamer Produktkatalog, zentrales Reporting, Preisänderungen von einer zentralen Stelle aus gesteuert. Prüfen Sie, ob eine Preisänderung jeden Standort innerhalb desselben Berichtszeitraums erreicht - andernfalls sind Ihre Margenvergleiche Fiktion.
Ein kurzer Überblick ist hilfreich, bevor Sie sich mit einem Anbieter zusammensetzen.
Ein Hotel mit Restaurant, Bar und Spa. Sie benötigen ein EPOS, das Buchungen und Zimmerabrechnungen mit einer einzigen Gastidentität verknüpft. Prüfen Sie, ob eine auf ein Zimmer gebuchte Abrechnung einmal im Verlauf dieses Gastes erscheint und nicht einmal pro Verkaufsstelle.
Ein Einkaufszentrum, das Gäste-WiFi anbietet. Hier muss die Kasse Verkäufe mit autorisierten WiFi-Anmeldungen per E-Mail abgleichen. Prüfen Sie die Duplikatregel vor Ihrer ersten Kampagne, da ein Kunde mit zwei E-Mail-Adressen der Regelfall ist.
Ein Pop-up-Store. Mobile Zahlungen reduzieren den Ausrüstungsaufwand und den Verkabelungsbedarf. Stellen Sie sicher, dass die Zahlungs-App eine nach CPoC oder MPoC validierte Architektur aufweist und es sich nicht bloß um eine Consumer-App mit angeschlossenem Lesegerät handelt.
Die Konsolidierung auf Kassenseite ist unverkennbar. RestaurantDatas Zählung der POS-Installationen aus dem Jahr 2025 bezifferte Aloha/NCR auf 65.079 Restaurantstandorte, was 22,68 % der befragten Standorte entspricht. Eine Konzentration dieser Größenordnung bringt für Einkäufer einen praktischen Vorteil mit sich: Weit verbreitete Systeme bieten in der Regel einen größeren Pool an geschultem Personal und kompatibler Hardware - ein Aspekt, der neben den reinen Lizenzkosten berücksichtigt werden sollte.
Wo die Bezeichnung nicht mehr weiterhilft
Wenn Sie die sechs Szenarien Revue passieren lassen, wird das Muster deutlich. Jedes Szenario läuft auf zwei Entscheidungen hinaus: Welches System speichert die einzelnen Datensätze und wer autorisiert deren Nutzung? Keine dieser Entscheidungen ist auf einer Seite zum Funktionsvergleich zu finden, und keine hängt davon ab, ob in der Broschüre des Anbieters POS oder EPOS steht.
Die Bezeichnung ist weniger wichtig als die Frage, welches System den Kundendatensatz verwaltet und wer dessen Verwendung freigibt.
Wer Eigentümer des Kundendatensatzes ist
Vier Felder tragen fast das gesamte Risiko, wenn Kassendaten in die Nähe des Marketings gelangen. Benennen Sie für jedes Feld schriftlich ein einziges führendes System (System of Record), bevor Sie einen Vertrag unterzeichnen.
- Produkt, Preis und Bestand. Diese Daten liegen beim POS-Katalog. Ändern Sie eine Speisekarte oder einen Preis an anderer Stelle, verkauft ein Standort zum alten Preis, während Ihr Margenbericht von Ihrem Bankkonto abweicht.
- Die Transaktion selbst. Die Kasse hält die Daten zum Verkauf: Datum, Uhrzeit, Standort, Artikel, Rabatte, Rückerstattungen und Gesamtbetrag. Marketing-Tools lesen diese Daten aus; sie korrigieren sie nicht.
- Gästeidentität. Das System, das der Gast zuerst zur Identifizierung genutzt hat - meist ein WiFi-Login, eine Buchung oder ein Hotelaufenthalt -, bestimmt die Identität. Der Abgleich erfolgt per E-Mail, mit einer festen Regel für zwei Adressen, die derselben Person gehören.
- Einwilligung. Der Consent-Datensatz steuert die Berechtigung zum Versand von Nachrichten, und kein Import aus einem anderen System darf ein Opt-out überschreiben.
Ein Gast, drei Datensätze
Nehmen wir an, ein Gast zahlt an der Bar mit Karte, meldet sich mit derselben E-Mail-Adresse im WiFi des Standorts an und reserviert zwei Wochen später einen Tisch für vier Personen. Drei Systeme halten nun jeweils ein Fragment derselben Person. Die Kasse führt den Umsatz, die WiFi-Plattform führt die Anmeldung, das Reservierungstool führt die Buchung - und das zusammengeführte Profil muss aufzeigen, welcher Datensatz Vorrang hat, wenn die drei bei Name, Telefonnummer oder Marketingpräferenz voneinander abweichen.
Duplikate sind der Regelfall, nicht die Ausnahme. Ein Kunde, der eine geschäftliche und eine private E-Mail-Adresse verwendet, erscheint wie zwei verschiedene Gäste, sofern niemand entsprechende Regeln definiert. Genau das ist die Aufgabe der Identitätsauflösung über die Systeme eines Standorts hinweg: zu entscheiden, welche Attribute bei einer Zusammenführung erhalten bleiben und welche als Historie archiviert werden.
Erstellen Sie zuerst die Zuständigkeitsmatrix und wählen Sie dann die Plattform. Eine Integrationsliste zeigt Ihnen, was verbunden werden kann. Sie sagt jedoch nichts darüber aus, wer bei Konflikten Vorrang hat - und genau diese Frage wird bei Ihrer ersten fehlerhaft zugeordneten Kampagne aufkommen.
Kassenumsätze in Venue-Marketing-Signale verwandeln
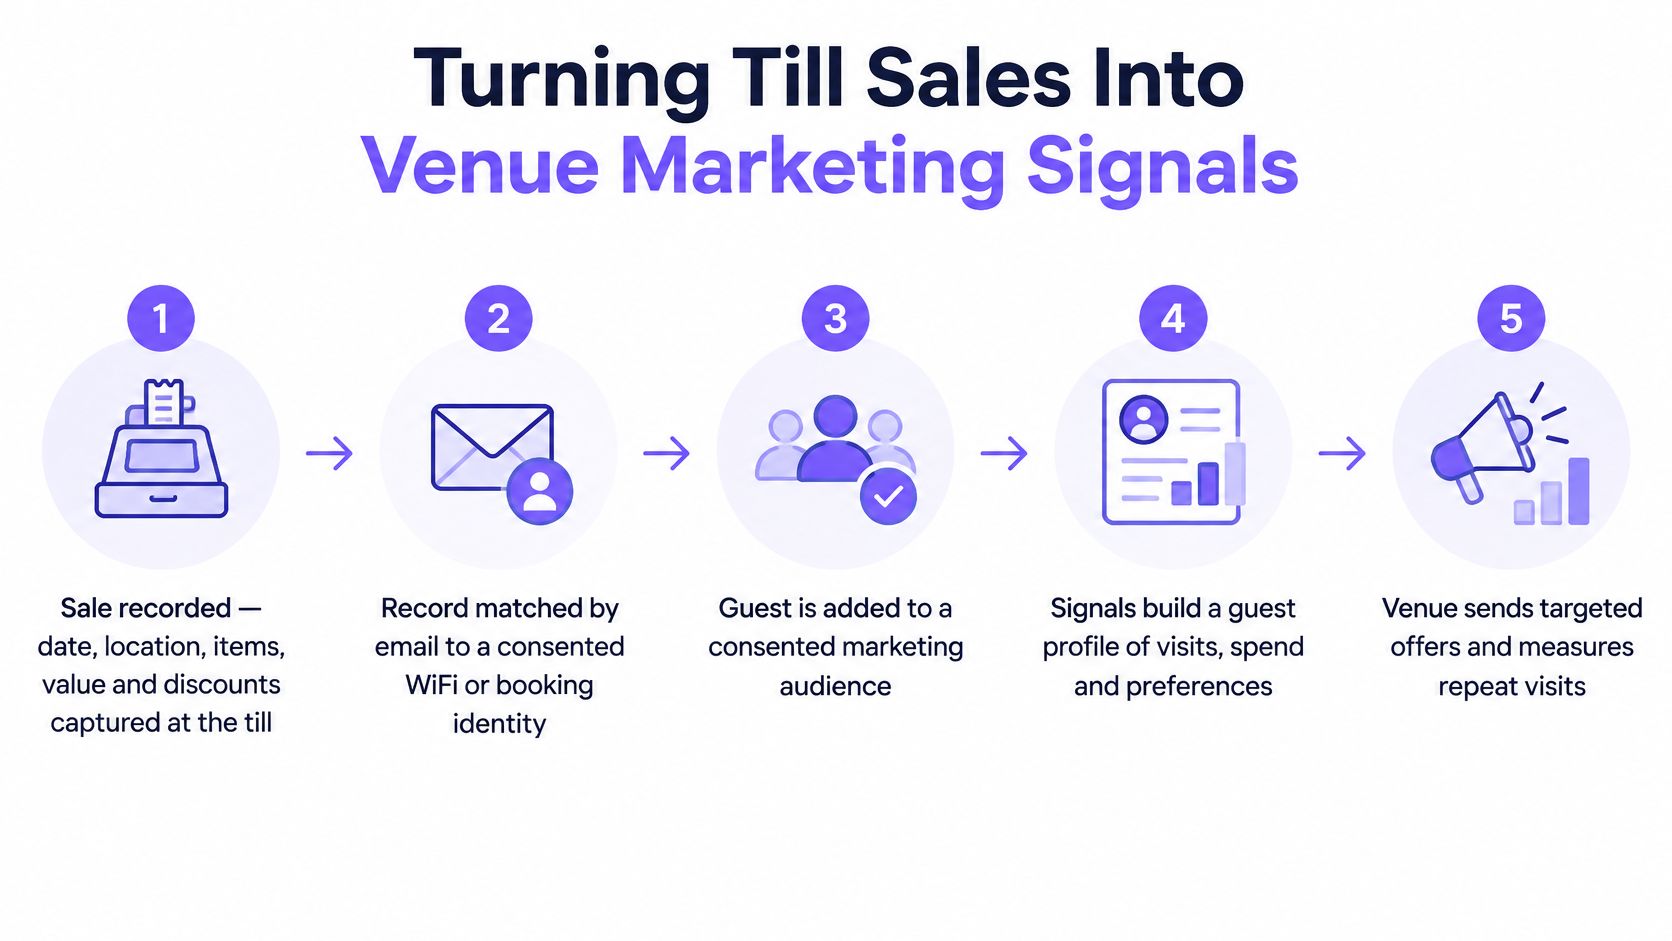
Sobald die Zuständigkeiten geklärt sind, wird eine Kasse in fünf Stufen zu einem Marketinginstrument - keine davon ist optional.
- Der Verkauf wird erfasst mit Datum, Standort, Artikeln, Betrag und Rabatten.
- Der Datensatz wird per E-Mail mit einer bereits bestehenden Identität abgeglichen, üblicherweise einer WiFi-Anmeldung mit Einwilligung oder einer Buchung.
- Der Gast wird Segmenten zugeordnet, die auf Besuchshäufigkeit, Ausgaben und zeitlicher Nähe basieren, wie etwa kein Besuch seit 45 Tagen.
- Eine Journey sendet eine Nachricht nur an Kontakte, deren Einwilligung dies erlaubt.
- Eine zurückgehaltene Kontrollgruppe misst, ob zusätzliche Besuche oder Käufe stattgefunden haben.
Prüfung der Stabilität der Verbindung
Eine Integration kann vorhanden sein und dennoch unzuverlässige Zielgruppen generieren. Ein Umfragebericht zur Datenintegration im Einzelhandel aus dem Jahr 2025 ergab, dass 73 % der Führungskräfte im Einzelhandel Dateninkonsistenzen aufgrund fragmentierter oder fehlender Integrationen erlebt hatten, während nur 27 % über eine einzige Lösung verfügten, die POS, Inventar und Finanzen miteinander verband. In demselben Bericht zitierte Daten aus der Restauranttechnologie zeigten, dass 85 % der Betreiber die Integration als ein wichtiges Kriterium beim POS-Kauf betrachteten, doch 44 % stuften die Integration mit Altsystemen als ihre größte betriebliche Herausforderung ein.
Diese Diskrepanz ist das praktische Risiko. Prüfen Sie eine Stichprobe von Transaktionen, bevor Sie einem Segment vertrauen:
- Duplikate. Prüfen Sie, ob ein Kauf doppelt gezählt wird, wenn ein in der Warteschlange befindlicher Offline-Verkauf synchronisiert wird.
- Zeitstempel. Überprüfen Sie, ob ein Verkauf am Samstag um 23:50 Uhr am Samstag oder Sonntag erfasst wird, da eine Zielgruppe mit 45-tägiger Aktualität davon abhängt.
- Rückerstattungen und Stornierungen. Stellen Sie sicher, dass diese von den Ausgaben abgezogen und nicht separat ausgewiesen werden.
- Historischer Backfill. Erkundigen Sie sich, wie weit der Import zurückreicht und was mit der Lücke davor geschieht.
- Fehlgeschlagene Synchronisierungen. Lokalisieren Sie die Warteschlange und ermitteln Sie, wer benachrichtigt wird, wenn sie voll ist.
Führen Sie anschließend einen Abgleich durch. Rechnen Sie die Kassensummen einer Woche zusammen und vergleichen Sie diese mit den Ausgabewerten Ihrer Marketing-Zielgruppe. Wenn diese nicht übereinstimmen, ist das Segment fehlerhaft - ganz gleich, wie der Integrations-Marktplatz es beschreibt.
Der letzte Schritt wird am häufigsten ausgelassen. Eine Transaktion kann operativ vollkommen valide sein und dennoch für die Kommunikation unbrauchbar bleiben, wenn der zugehörige Einwilligungsnachweis fehlt oder uneindeutig ist. Im großen Maßstab sind Kassendaten nur dann nutzbar, wenn ein dokumentierter Pfad von der Transaktion zum eingewilligten Gast existiert - und genau hier setzt die Verknüpfung von POS-Daten mit einem Gastprofil an.
Bestätigen Sie Ihren Datenpfad, bevor Sie das Marketing anbinden
Das Fazit ist kurz. Ein Einzelstandort ohne Erfassung von Gästeidentitäten - und ohne Pläne, diese aufzubauen - kann ein POS betreiben und gänzlich auf Marketingintegrationen verzichten, da die Daten keinen weiteren Nutzen stiften. Eine Gruppe mit mehreren Standorten sowie WiFi, Tischreservierungen oder Hotelübernachtungen sollte Kassenumsätze erst dann mit Marketingplattformen verbinden, wenn der Datenpfad verifiziert ist.
| Prüfung | Wie ein erfolgreicher Test aussieht |
|---|---|
| Integration ist live | Umsätze kommen von Ihren produktiven Standorten und nicht von einem Pilotstandort |
| Duplikate und Rückerstattungen | Eine Stichprobe von Transaktionen stimmt nach Rückerstattungen, Stornierungen und Offline-Verkäufen mit den Kassensummen überein |
| Einwilligungen werden durchgesetzt | Eine Nachricht kann keinen abgemeldeten Gast erreichen, und kein Import macht eine Abmeldung rückgängig |
| Kontrollgruppe ist eingerichtet | Eine Kontrollgruppe existiert, bevor die erste Kampagne startet |
Prüfen Sie im ersten Schritt, ob Sie einen Webhook nutzen, der Ereignisse aktiv per Push übermittelt, oder eine API, die Sie regelmäßig abfragen. Dies bestimmt, wie schnell ein Verkauf erfasst wird und wer für Wiederholungsversuche zuständig ist. Der Vergleich von Webhooks und APIs für Gastdaten erläutert den Unterschied verständlich und präzise.
Für welche Plattform Sie sich auch entscheiden: Es gelten stets dieselben vier Prüfungen. Handelt es sich bei dieser Plattform um Purple Engage, wird der Gastdatensatz aufgebaut, indem WiFi-Anmeldungen, Kassenumsätze, Buchungen, Formulare, Dateien, Nachrichten und Umfrageantworten anhand der E-Mail-Adresse abgeglichen werden. Zudem werden Daten von Purple WiFi, Juniper Mist, Square, Epos Now und Loyverse erfasst, während sich Cisco Spaces, Cisco Meraki, Lightspeed X-Series, Oracle Simphony, ResDiary, Mews und apaleo in der Pilotphase befinden. Die Einwilligung wird doppelt geprüft, Opt-out-Importe lassen sich nicht rückgängig machen und gelöschte Daten bleiben dauerhaft gelöscht - genau dieses Verhalten überprüft der dritte Kontrollschritt.
Führen Sie die gesamte Checkliste zuerst an einem Standort durch. Ein Standort, an dem die Abstimmung vier Wochen lang reibungslos funktioniert, sagt mehr über den Rest der Gruppe aus als jede Anbieter-Demonstration.
Purple Engage führt WiFi-Anmeldungen, Kassenumsätze, Buchungen und Hotelaufenthalte anhand der E-Mail-Adresse in einem zentralen Gastdatensatz zusammen. So sieht ein Standortbetreiber, wer tatsächlich wiedergekehrt ist, anstatt nur zu wissen, wer eine E-Mail geöffnet hat. Wenn Sie in diesem Quartal ein Kassensystem mit dem Marketing verknüpfen, gleicht das System diese Quellen mit einem zentralen Einwilligungs-Ledger ab, misst Kampagnen anhand einer Kontrollgruppe und weist inkrementelle Besuche mit einer Bandbreite aus. Besuchen Sie Purple Engage, um vor Ihrer Entscheidung zu erfahren, wie der Weg von der Kasse zum Gastdatensatz gehandhabt wird.