
POS y EPOS explicados: Funciones, diferencias y usos
Comparativa entre POS y EPOS: qué hace cada sistema, cómo encaja en un establecimiento y cómo los datos de ventas en caja pueden impulsar el marketing para huéspedes.
Dos establecimientos pueden utilizar un software de caja idéntico, procesar el mismo número de pagos con tarjeta y terminar con cantidades de datos útiles de clientes sumamente distintas. Uno puede decirle quién lo visitó hace 45 días, cuánto gastó y si ha aceptado recibir sus comunicaciones. El otro solo puede informarle de los ingresos de hoy y nada más. Entonces, ¿qué los diferencia, un POS o un EPOS?
Ninguna de las dos etiquetas responde a eso. Los proveedores aplican ambos nombres a los mismos productos, y las siglas describen una función más que una capacidad. Lo que diferencia a ambos establecimientos es la propiedad: qué sistema controla el registro del producto, la venta, la identidad del huésped y el consentimiento, y si alguien definió las reglas para conciliar dichos datos cuando discrepen. Resuelva eso y la etiqueta dejará de importar. Páselo por alto y terminará comprando un EPOS que funciona como una caja registradora con suscripción.
Tabla de contenido
- POS y EPOS en un vistazo
- Por qué un EPOS amplía su alcance de seguridad
- Ventajas y desventajas del EPOS móvil y en la nube más allá de la etiqueta
- Cómo adaptar la configuración a cada tipo de establecimiento
- Quién es el propietario del registro de clientes
- Cómo convertir las ventas en caja en señales de marketing para el establecimiento
- Confirme su ruta de datos antes de conectar el marketing
POS y EPOS en un vistazo
POS significa punto de venta (point of sale): el lugar y el momento en que se registra y se paga una venta. EPOS significa punto de venta electrónico (electronic point of sale), la misma función de cobro ampliada a un sistema en red que también gestiona el catálogo de productos, los niveles de inventario, los permisos del personal, los informes y las integraciones. Un POS es el mostrador; un EPOS es todo lo que está detrás de él.
Comparación entre POS y EPOS según criterios clave
| Aspecto | POS | EPOS |
|---|---|---|
| Función principal | Registra una venta y procesa el pago | Gestiona ventas, inventario, catálogo, personal y reportes |
| Alcance habitual | Una sola caja o terminal | Múltiples terminales, ubicaciones y herramientas de back-office |
| Datos recopilados | Transacción, fecha, hora, artículos, total | Añade niveles de stock, acciones de los empleados y referencias de clientes donde esté permitido |
| Integraciones | A menudo se limita a pagos | Conecta reservas, contabilidad, lealtad y herramientas de marketing |
| Alcance de PCI | Dispositivo de pago y su ruta de datos | Entorno más amplio, incluyendo aplicaciones, permisos, reportes e integraciones |
| Establecimientos habituales | Cafetería individual, quiosco o puesto de mercado | Grupos de restaurantes, bares con servicio de mesa, cadenas minoristas y hoteles |
La mayoría de las páginas de proveedores se limitan a esa tabla y dan por terminado el asunto. Las filas solo importan por lo que hay detrás de ellas. La historia del punto de venta de IBM sitúa el punto de inflexión en 1973, cuando la empresa presentó su 3660 Supermarket System, utilizando el incipiente Código Universal de Producto y un escáner láser para identificar productos, consultar precios y registrar ventas electrónicamente. Entre las primeras instalaciones figuraron Pathmark en Nueva Jersey y Steinberg's en Quebec. El hito no fue agilizar el cobro. Fue que un pago se convirtió en un registro.
Estandarizar ese registro tomó otra década. Una historia del código de barras de Digimarc señala que el primer escaneo de un código UPC en el comercio minorista ocurrió el 26 de junio de 1974, en un paquete de 10 chicles Wrigley's en un supermercado Marsh en Troy, Ohio. Hacia 1976, sólo unas 50 tiendas escaneaban, pero cerca de 8,000 tiendas en EE. UU. ya lo hacían para 1980. La recompensa es la escala: GS1 US informó más tarde que los códigos de barras identificaban más de 1,000 millones de productos y se escaneaban más de 10,000 millones de veces al día en todo el mundo.
Un código de barras no identifica a una persona. Identifica un producto de forma que cualquier sistema pueda leerlo, razón por la cual dos sucursales pueden consolidar sus registros de ventas. La parte humana es la mitad más difícil.
Regla general: si la caja tiene que compartir datos de inventario, personal y clientes entre varias ubicaciones, las funciones de EPOS importan mucho más que el hardware del mostrador.
Por qué un EPOS amplía su alcance de seguridad
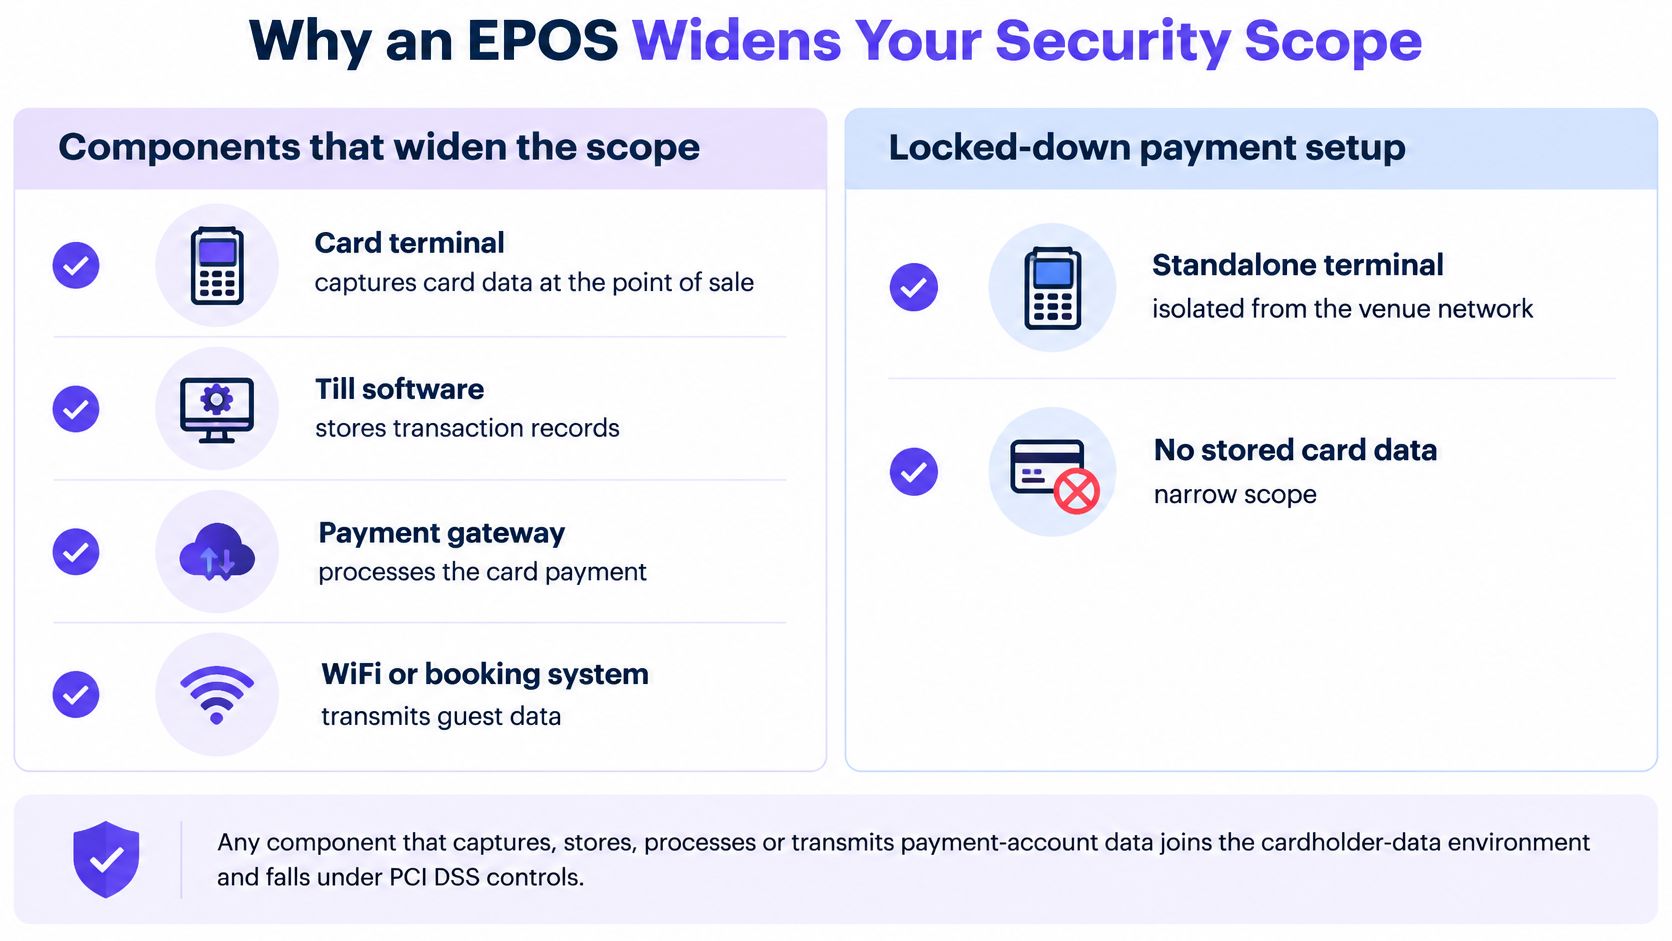
Una terminal de tarjetas y un EPOS pueden aceptar el mismo pago, pero no se ubican dentro del mismo límite de seguridad. La guía del PCI Security Standards Council sobre el alcance del punto de venta es directa sobre el porqué: cualquier componente que capture, almacene, procese o transmita datos de cuentas de pago pasa a formar parte del entorno de datos de los titulares de tarjetas del comerciante y queda sujeto a los controles aplicables de PCI DSS.
Un EPOS suele incorporar varios de esos componentes a la vez. La gestión de catálogos, el inventario, los permisos de los empleados, los informes y las integraciones interactúan con los datos de pago o se ubican directamente junto a ellos, por lo que una implementación de EPOS conlleva un alcance considerablemente más amplio que el de una terminal bloqueada. La misma guía señala que un POS complejo con múltiples aplicaciones y opciones de configuración requiere más controles que una terminal segura convencional.
La siguiente imagen muestra qué componentes de la infraestructura tecnológica habitual de un establecimiento amplían el perímetro de pagos.
Nada de esto es un argumento en contra de adquirir un EPOS. Es un argumento para mapear la ruta de los datos antes de aceptar una cotización.
Las verificaciones que exige un alcance más amplio
Haga un inventario de cada terminal y aplicación. Anote cada caja, tableta, herramienta de back-office y complemento que intervenga en una venta. No se puede proteger un dispositivo que nadie recordó registrar.
Verifique el soporte del proveedor y el estado de los parches. Pregunte qué versiones de sistema operativo son compatibles y cómo se entregan las actualizaciones. Un dispositivo que ha dejado de recibir correcciones sigue siendo vulnerable mientras permanezca en su red.
Cambie las credenciales predeterminadas. Los inicios de sesión administrativos predeterminados están publicados en manuales accesibles para cualquiera. Cámbielos durante la instalación y guárdelos en un lugar más seguro que una aplicación de notas compartida.
Proteja los datos almacenados y cuestiónese por qué los conserva. Si no necesita un campo para reembolsos, aclaraciones o contabilidad, no lo guarde.
Cifre los datos de las cuentas antes de transmitirlos. El cifrado protege el trayecto entre la caja, la pasarela de pago y el back-office, que es donde se producen filtraciones por integraciones mal configuradas.
Aplique autenticación multifactor en el acceso remoto. Las sesiones de soporte técnico de proveedores y los gerentes que trabajan desde casa son las dos puertas que los atacantes buscan primero.
Inspeccione los dispositivos para detectar manipulaciones o sustituciones. Una terminal cambiada o un skimmer instalado parecen normales a simple vista; por ello, coteje los números de serie con su inventario y revise los sellos.
La trampa radica en asumir que una terminal de pago compatible hace que todo el sistema EPOS lo sea. No es así, y tampoco exime al comercio de sus obligaciones de evaluación. Evalúe toda la ruta, desde el dispositivo en el bar hasta el back office y cada una de las integraciones que reciben un registro de venta, ya que esa trayectoria es lo que usted podrá defender en una auditoría.
Ventajas y desventajas del EPOS móvil y en la nube: más allá de la etiqueta
La decisión de arquitectura determina qué componente falla, quién puede seguir cobrando y qué registro mantiene la verdad mientras los sistemas están desconectados. La etiqueta POS frente a EPOS importa menos que la custodia de cada campo: producto, precio, venta, identidad del cliente y consentimiento.
Arquitecturas de EPOS y sus ventajas y desventajas
| Configuración | Comportamiento sin conexión | Enfoque de seguridad | Ideal para |
|---|---|---|---|
| EPOS on-premise (local) | El procesamiento continúa localmente durante las interrupciones | Red local, acceso físico y aplicación de parches | Ubicaciones con alto volumen de transacciones y conexión a internet inestable |
| EPOS en la nube | Definido por el modo en caché del proveedor, por lo que debe confirmar qué se pone en cola y durante cuánto tiempo | Acceso del proveedor, credenciales y permisos de integración | Grupos con múltiples ubicaciones que requieren informes centralizados |
| EPOS móvil en teléfono o tableta | Definido por el modo sin conexión de la aplicación y su límite de transacciones en cola | Arquitectura de pago validada bajo CPoC o MPoC | Tiendas pop-up, servicio en mesa y recintos distribuidos |
Los sistemas on-premise conservan su base de usuarios por una razón. Un análisis del mercado de software POS señala que el POS on-premise sigue siendo el preferido por los negocios con un alto volumen de transacciones y ubicaciones con internet inestable, ya que permite el procesamiento sin conexión y la continuidad operativa. Además, cita una encuesta empresarial de 2025 en la que los responsables de la toma de decisiones del sector hotelero señalaron la privacidad y la seguridad de los datos como el principal reto para los sistemas de pago y las soluciones POS, con un 48 % y un 47 % respectivamente. Si su ubicación pierde la conectividad cada vez que llueve, una caja registradora que siga tomando pedidos es práctica en lugar de anticuada.
La aceptación móvil tiene sus propias reglas. Los estándares publicados por el PCI Security Standards Council describen los Pagos sin contacto en COTS, lo que permite que un teléfono o tableta comercial estándar acepte pagos sin contacto a través de su NFC nativo sin necesidad de un lector externo, mientras que MPoC amplía el modelo a escenarios que implican el ingreso de PIN. Esto elimina el hardware dedicado en tiendas pop-up, servicio en mesa y ubicaciones distribuidas. No obstante, no elimina la ingeniería: las especificaciones exigen una implementación criptográfica robusta, algoritmos y librerías de generación de números aleatorios validados, y un acceso estrictamente restringido a los recursos del dispositivo.
Considere el modo sin conexión como un cable de alimentación de repuesto. Mantiene el servicio en marcha, pero todo lo que se haga mientras esté desconectado debe conciliarse a la perfección una vez que se restablezca la conexión.
Antes de firmar, obtenga cinco respuestas por escrito:
- Qué transacciones se ponen en cola sin conexión y durante cuánto tiempo la caja registradora sigue aceptándolas antes de detenerse.
- Cómo se evitan los pagos duplicados cuando una autorización en cola finalmente llega al procesador.
- Cómo se almacenan en caché los precios y los menús, y quién puede modificarlos mientras una sucursal está desconectada.
- Cómo funciona la conciliación tras la reconexión, incluido qué registro tiene prioridad cuando el precio sin conexión difiere del precio en tiempo real.
- Qué funciones se bloquean por seguridad en caso de fallo, de modo que un problema de conectividad no pueda convertirse en una cuenta abierta o en un descuento no autorizado.
El balance en una sola frase: centralizar los datos de pagos, huéspedes y operaciones le brinda visibilidad y, al mismo tiempo, hace que una interrupción del servicio, una credencial robada o una integración mal configurada tengan un impacto mucho mayor de lo habitual.
Un comprador que elige entre las mejores plataformas para comprar vino australiano ve variedad y facilidad de pago. Sin embargo, el operador debe decidir dónde se alojan los campos de pedido, pago, huésped y consentimiento cuando la conexión se interrumpe, ya que la conveniencia en la pantalla del huésped depende de la titularidad y la conciliación que ocurren en segundo plano.
Cómo adaptar la configuración a cada tipo de recinto
Una cafetería con un solo mostrador y un bar con terraza son ambos negocios de una sola ubicación; sin embargo, necesitan cosas distintas de una caja registradora. A continuación presentamos seis configuraciones, cada una con la comprobación clave que previene la mayor parte de los problemas. Cada comprobación plantea la misma pregunta de fondo en un entorno diferente: qué sistema es el propietario del registro y qué sucede cuando algo sale mal.
Una cafetería independiente con un solo mostrador. Un POS con informes diarios claros y una sola terminal de tarjetas es suficiente. Verifique que los totales de cierre de día se exporten sin necesidad de un ticket de soporte, ya que esa exportación es lo que concilia con el banco.
Un bar con servicio a la mesa. El personal que toma pedidos en la mesa necesita un EPOS móvil con un modo offline documentado y permisos de usuario estrictos. Verifique qué acciones puede seguir realizando una cuenta de mesero después de que termina su turno, ya que el uso compartido de inicios de sesión es la forma en que las bebidas de cortesía pasan desapercibidas.
Un grupo de restaurantes con doce ubicaciones. Este es territorio del EPOS: un catálogo compartido, informes centralizados y actualizaciones de precios aplicadas desde un solo lugar. Verifique que un cambio de precio llegue a cada ubicación dentro del mismo periodo del informe, o sus comparaciones de margen serán ficticias.
Hacer un breve recorrido previo resulta muy útil antes de reunirse con un proveedor.
Un hotel con restaurante, bar y spa. Necesita un EPOS que vincule las reservaciones y los cargos a la habitación con una sola identidad de huésped. Verifique que un cargo cargado a una habitación aparezca una sola vez en el historial de ese huésped, no una vez por cada punto de venta.
Un centro comercial que ofrece WiFi para invitados. Aquí la caja debe vincular las ventas con los registros consentedidos de WiFi por correo electrónico. Verifique la regla de duplicados antes de su primera campaña, ya que es habitual que un comprador tenga dos direcciones de correo electrónico.
Una tienda emergente (pop-up). Los pagos móviles reducen el equipo que transporta y el cableado necesario. Verifique que la aplicación de pago sea una arquitectura validada bajo CPoC o MPoC en lugar de una aplicación de consumo con un lector conectado.
La consolidación en el ámbito de las cajas registradoras y TPV es un hecho. El recuento de instalaciones de POS de 2025 realizado por RestaurantData situó a Aloha/NCR en 65,079 ubicaciones de restaurantes, lo que representa el 22.68% de los establecimientos encuestados. Una concentración a esa escala ofrece una ventaja práctica para el comprador: los sistemas con una presencia tan amplia suelen contar con un grupo más extenso de personal capacitado y hardware compatible, algo que vale la pena sopesar junto con la tarifa inicial.
Donde la etiqueta deja de ser útil
Al repasar las seis configuraciones, el patrón queda claro. Cada escenario se reduce a dos decisiones: qué sistema conserva cada registro y quién autoriza su uso. Ninguna de las dos decisiones aparece en una página comparativa de funciones, y ninguna depende de si el folleto del proveedor dice POS o EPOS.
La etiqueta importa menos que saber qué sistema es propietario del registro del cliente y quién autoriza su uso.
A quién pertenece el registro del cliente
Cuatro campos conllevan prácticamente todo el riesgo cuando los datos de las cajas se aproximan al área de marketing. Para cada uno, designe por escrito un único sistema de registro oficial antes de firmar cualquier contrato.
- Producto, precio e inventario. El catálogo del EPOS es el propietario de estos datos. Si cambia un menú o un precio en cualquier otro lugar, una ubicación venderá al precio anterior mientras que su reporte de margen no coincidirá con el de su banco.
- La transacción en sí. La caja registradora es propietaria de la venta: fecha, hora, ubicación, artículos, descuentos, reembolsos y total. Las herramientas de marketing leen ese registro; no lo corrigen.
- Identidad del huésped. El sistema que el huésped haya utilizado por primera vez para identificarse - por lo general, un inicio de sesión de WiFi, una reservación o una estancia de hotel - es el propietario de la identidad. La vinculación se realiza mediante correo electrónico, con una regla por escrito para dos direcciones que pertenezcan a la misma persona.
- Consentimiento. El registro de consentimiento posee el permiso para enviar cualquier comunicación, y ninguna importación desde ningún otro sistema puede invalidar una exclusión voluntaria (opt-out).
Un huésped, tres registros
Suponga que un huésped paga con tarjeta en el bar, inicia sesión en el WiFi del establecimiento con la misma dirección de correo electrónico y reserva una mesa para cuatro personas dos semanas después. Ahora, tres sistemas poseen un fragmento de una misma persona. La caja registradora es dueña del gasto, la plataforma de WiFi es dueña del inicio de sesión, la herramienta de reservas es dueña de la reservación y el perfil unificado debe mostrar qué registro prevaleció donde los tres difieren sobre un nombre, un número de teléfono o una preferencia de marketing.
Los duplicados son la norma, no la excepción. Un comprador que utiliza una dirección laboral y una personal parece ser dos huéspedes distintos a menos que alguien defina la regla, que es precisamente la tarea para la que existe la resolución de identidades entre los sistemas de un establecimiento: decidir qué atributos se conservan tras una unificación y cuáles se guardan como historial.
Defina primero el mapa de propiedad y luego elija la plataforma. Una lista de integraciones le dice qué se puede conectar. No dice nada sobre quién prevalece en un conflicto, y esa es la pregunta que planteará su primera campaña con discrepancias de datos.
Cómo convertir las ventas en caja en señales de marketing para su establecimiento
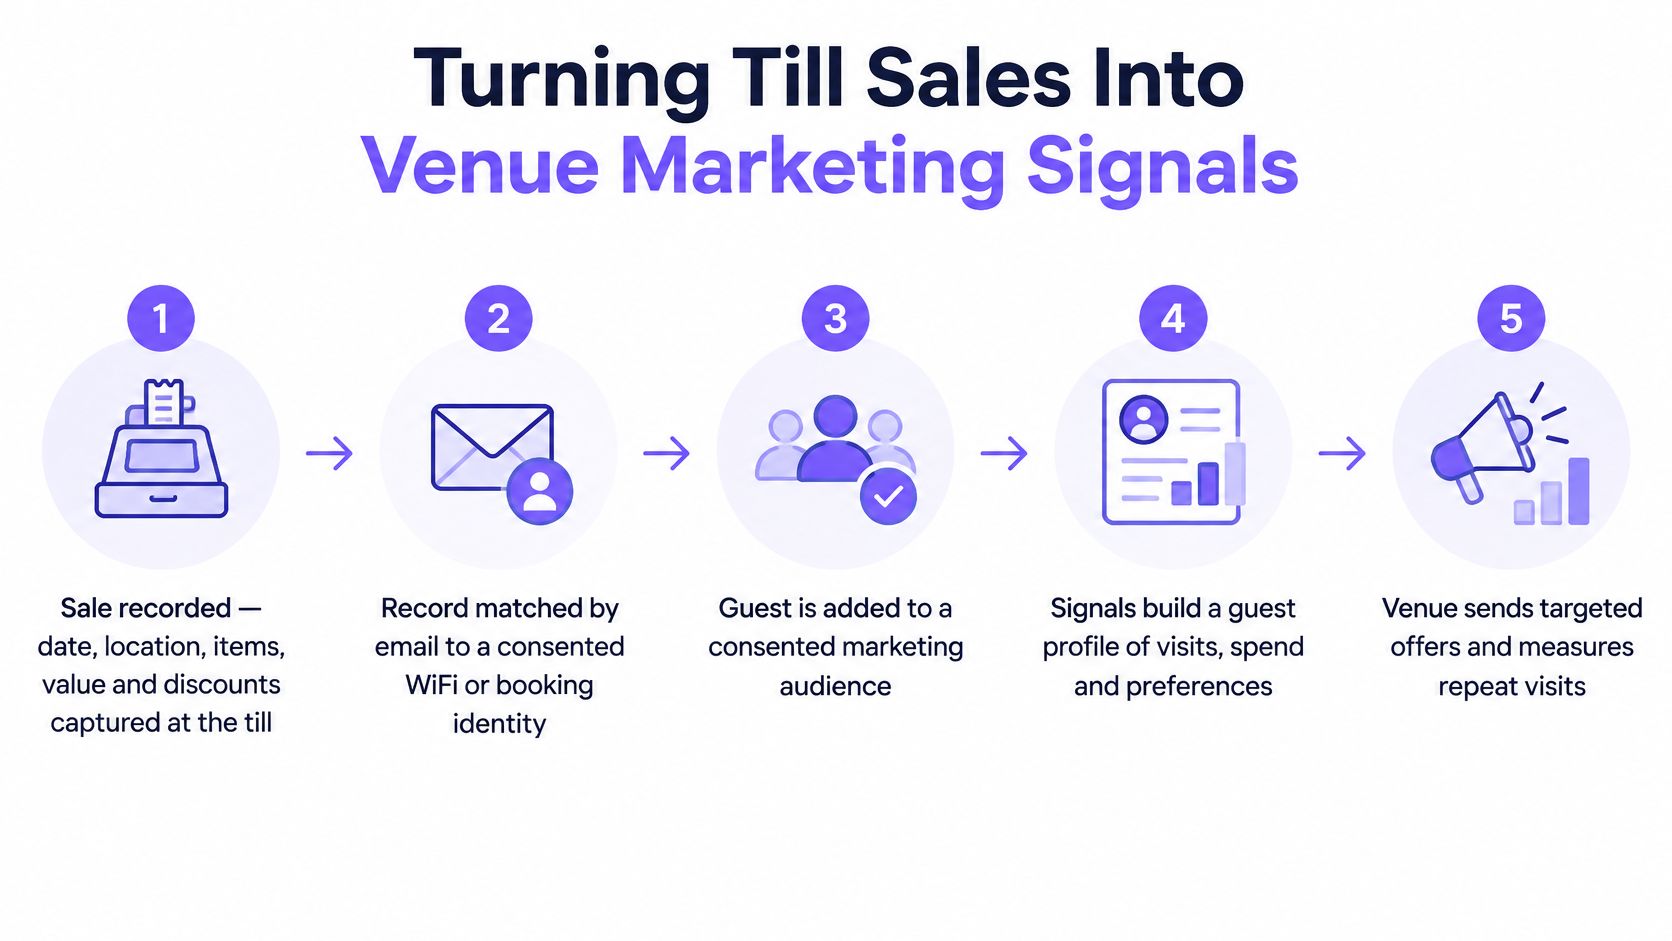
Una vez definida la titularidad, una caja registradora se convierte en una herramienta de marketing a través de cinco etapas, ninguna de ellas opcional.
- Se registra la venta con fecha, ubicación, artículos, valor y descuentos.
- El registro se vincula por correo electrónico con una identidad que ya existe, por lo general un inicio de sesión de WiFi con consentimiento o una reservación.
- El huésped se incorpora a segmentos creados a partir de la frecuencia de visitas, el gasto y la fecha de la última visita, como no haber visitado en 45 días.
- Un recorrido envía un mensaje únicamente a los contactos cuyo consentimiento lo permite.
- Un grupo de control excluido mide si se produjeron visitas o compras adicionales.
Pruebas para comprobar si la conexión se mantiene
Una integración puede existir y aun así generar audiencias poco confiables. Un informe de encuesta de 2025 sobre la integración de datos minoristas reveló que el 73% de los líderes del sector minorista había experimentado inconsistencias en los datos debido a integraciones fragmentadas o inexistentes, mientras que solo el 27% contaba con una solución única que conectara POS, inventario y finanzas. La cobertura tecnológica de restaurantes citada en el mismo informe reveló que el 85% de los operadores consideraba la integración como una característica primordial al comprar un POS; sin embargo, el 44% clasificó la integración con sistemas heredados como su principal desafío operativo.
Esa discrepancia representa el riesgo operativo. Analice una muestra de transacciones antes de confiar en cualquier segmento:
- Duplicados. Verifique que no se contabilice una compra dos veces cuando se sincronice una venta fuera de línea en cola.
- Marcas de tiempo. Revise si una venta realizada a las 23:50 del sábado se registra el sábado o el domingo, ya que una audiencia basada en una actividad reciente de 45 días depende de ello.
- Reembolsos y cancelaciones. Confirme que se resten del gasto en lugar de registrarse por separado.
- Carga retrospectiva del historial. Pregunte hasta qué punto en el pasado abarca la importación y qué sucede con el período anterior.
- Sincronizaciones fallidas. Ubique la cola y averigüe a quién se le notifica cuando se llena.
Después, concilie. Sume los totales de una semana de caja y compárelos con las cifras de gasto de su audiencia de marketing. Si no coinciden, el segmento es incorrecto, sin importar cómo lo describa el catálogo de integraciones.
El último paso es el que más a menudo se pasa por alto. Una transacción puede ser perfectamente válida en el plano operativo y aun así ser inutilizable para comunicaciones si el registro de consentimiento correspondiente falta o es ambiguo. A gran escala, los datos de la caja registradora sólo son útiles cuando existe una ruta documentada desde la transacción hasta un huésped con consentimiento, y ahí es donde comienza conectar los datos del POS con un perfil de huésped.
Confirme la ruta de sus datos antes de conectar el área de marketing
La conclusión es breve. Un establecimiento de una sola ubicación que no cuenta con perfiles de clientes, ni planes para crearlos, puede operar con un POS y prescindir por completo de la integración de marketing, ya que los datos no tienen ningún destino útil. Un grupo con varias ubicaciones con WiFi, reservaciones o estancias hoteleras solo debe conectar las ventas de caja con el marketing una vez confirmada la ruta de los datos.
| Verificación | Cómo se ve una prueba superada |
|---|---|
| La integración está activa | Las ventas provienen de sus ubicaciones en producción, no de una ubicación piloto |
| Duplicados y reembolsos | Una muestra de transacciones coincide con los totales de la caja registradora después de reembolsos, cancelaciones y ventas fuera de línea |
| Se respeta el consentimiento | Un mensaje no puede llegar a un invitado que ha cancelado su suscripción, y ninguna importación revierte una exclusión voluntaria |
| El grupo de control está configurado | Existe un grupo de control antes de que se ejecute la primera campaña |
En la primera comprobación, determine si está consumiendo un webhook que envía eventos o una API que usted sondea, ya que eso decide qué tan rápido aparece una venta y quién se encarga del reintento. La comparación de webhooks y API para datos de huéspedes explica la diferencia con total claridad.
Cualquiera que sea la plataforma que elija, se aplican las mismas cuatro comprobaciones. Cuando esa plataforma es Purple Engage, el registro del huésped se crea cruzando inicios de sesión de WiFi, ventas en caja, reservaciones, formularios, archivos, mensajes y respuestas a encuestas mediante el correo electrónico, y captura datos de Purple WiFi, Juniper Mist, Square, Epos Now y Loyverse, con Cisco Spaces, Cisco Meraki, Lightspeed X-Series, Oracle Simphony, ResDiary, Mews y apaleo en fase piloto. El consentimiento se verifica dos veces, las importaciones de exclusión (opt-out) no se pueden deshacer y lo eliminado permanece eliminado, que es exactamente el comportamiento que evalúa la tercera comprobación.
Ejecute primero toda la lista de verificación en una sola sucursal. Un establecimiento que cuadre de manera impecable durante cuatro semanas le dirá más sobre el resto del grupo que cualquier demostración de un proveedor.
Purple Engage unifica los inicios de sesión de WiFi, las ventas en caja, las reservaciones y las estancias de hotel en un único registro de huésped cruzado por correo electrónico, de modo que el establecimiento pueda ver quién regresó en lugar de quién abrió un correo. Si este trimestre va a conectar un punto de venta con marketing, este consolida dichas fuentes en un único registro de consentimiento y mide las campañas frente a un grupo de control, reportando visitas incrementales dentro de un rango. Visite Purple Engage para ver cómo se gestiona el flujo desde la caja hasta el registro del huésped antes de comprometerse.