
Comprendre les systèmes POS et EPOS : fonctions, différences et usages
Comparatif POS et EPOS : fonctionnalités de chaque système, intégration au sein d'un établissement et valorisation des données d'encaissement pour le marketing client.
Deux établissements peuvent utiliser un logiciel de caisse identique, accepter le même nombre de paiements par carte et se retrouver avec des volumes de données clients exploitables radicalement différents. L'un peut vous dire qui est venu il y a 45 jours, combien cette personne a dépensé et si elle a accepté de recevoir vos communications. L'autre ne peut vous indiquer que la recette du jour, et rien de plus. Alors, qu'est-ce qui les différencie : un POS ou un EPOS ?
Aucune de ces appellations ne répond à la question. Les fournisseurs attribuent ces deux dénominations aux mêmes produits, et les acronymes décrivent une fonction plutôt qu'une capacité. Ce qui distingue les deux approches réside dans la propriété des données : quel système détient la fiche produit, la vente, l'identité du client et le consentement, et les règles de réconciliation en cas de divergence ont-elles été formellement définies ? Réglez cette question et l'appellation n'aura plus d'importance. Ignorez-la et vous achèterez un système de caisse électronique (EPOS) qui n'est rien d'autre qu'une caisse enregistreuse assortie d'un abonnement.
Table des matières
- Aperçu des solutions POS et EPOS
- Pourquoi un EPOS élargit votre périmètre de sécurité
- Compromis des EPOS mobiles et cloud au-delà des étiquettes
- Adapter la configuration à chaque type d'établissement
- À qui appartient la fiche client
- Transformer les ventes de caisse en signaux marketing pour l'établissement
- Confirmez votre flux de données avant de connecter vos outils marketing
POS et EPOS en un coup d'œil
POS signifie point de vente (« point of sale ») : le lieu et le moment où une vente est enregistrée et réglée. EPOS signifie point de vente électronique (« electronic point of sale »), la même fonction d'encaissement étendue à un système en réseau qui gère également le catalogue de produits, les niveaux de stock, les autorisations du personnel, les rapports et les intégrations. Un POS est le comptoir ; un EPOS représente tout ce qui se trouve derrière.
Comparaison entre POS et EPOS selon les critères clés
| Aspect | POS | EPOS |
|---|---|---|
| Rôle principal | Enregistre une vente et encaisse le paiement | Gère les ventes ainsi que les stocks, le catalogue, le personnel et le reporting |
| Périmètre type | Une caisse ou un terminal unique | Terminaux multiples, sites multiples et outils de back-office |
| Données collectées | Transaction, date, heure, articles, total | Ajoute les niveaux de stock, les actions des employés et les références clients lorsque cela est autorisé |
| Intégrations | Souvent limitées aux paiements | Connecte les réservations, la comptabilité, les programmes de fidélité et les outils marketing |
| Périmètre PCI | Terminal de paiement et son flux de données | Environnement plus large comprenant les applications, les autorisations, le reporting et les intégrations |
| Établissements types | Café indépendant, kiosque ou stand de marché | Groupes de restaurants, bars avec service à table, chaînes de magasins et hôtels |
La plupart des pages des fournisseurs s'arrêtent à ce tableau et s'en contentent. Ces lignes n'ont d'importance qu'en raison de ce qui se trouve en dessous. L'histoire du point de vente selon IBM situe le tournant en 1973, lorsque l'entreprise a lancé son système 3660 Supermarket System. Celui-ci utilisait le code universel des produits (UPC) naissant et un scanner laser pour identifier les produits, récupérer les prix et enregistrer les ventes par voie électronique. Parmi les premières installations figuraient Pathmark dans le New Jersey et Steinberg au Québec. L'étape clé n'était pas l'accélération du passage en caisse. C'était le fait qu'un paiement devenait un enregistrement de données.
La standardisation de cet enregistrement a pris une autre décennie. Une rétrospective de Digimarc sur le code-barres indique que le premier scan de code UPC dans le commerce de détail a eu lieu le 26 juin 1974, sur un paquet de 10 chewing-gums Wrigley's dans un supermarché Marsh à Troy, dans l'Ohio. En 1976, seule une cinquantaine de magasins utilisaient le scan, mais environ 8 000 magasins américains l'avaient adopté en 1980. Le véritable atout réside dans le passage à l'échelle : GS1 US a ensuite rapporté que les codes-barres identifiaient plus d'un milliard de produits et étaient scannés plus de 10 milliards de fois par jour dans le monde.
Un code-barres n'identifie pas une personne. Il identifie un produit d'une manière lisible par tous les systèmes, ce qui permet à deux sites de consolider leurs données de vente. Le côté humain constitue la partie la plus complexe.
Règle empirique : si la caisse doit partager les données de stock, de personnel et de clients entre plusieurs sites, les fonctionnalités EPOS comptent bien plus que le matériel installé sur le comptoir.
Pourquoi un système EPOS élargit votre périmètre de sécurité
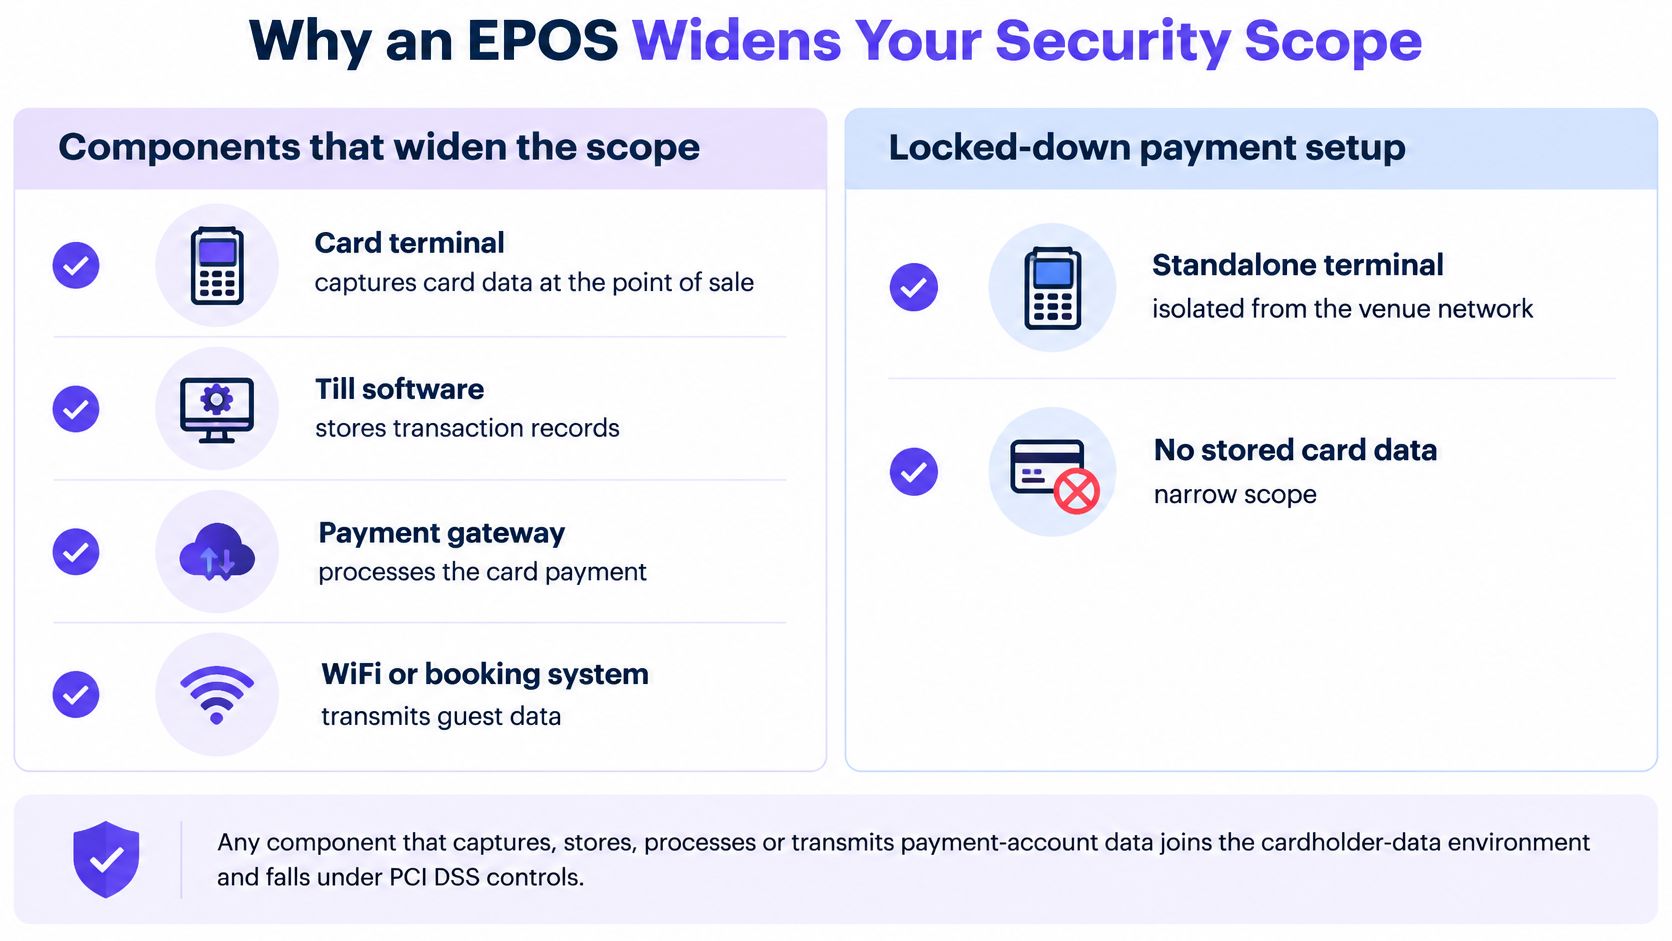
Un terminal de paiement et un système d'encaissement peuvent accepter le même paiement, mais ils ne partagent pas le même périmètre de sécurité. Les recommandations du PCI Security Standards Council sur le périmètre des points de vente en expliquent clairement la raison : tout composant qui capture, stocke, traite ou transmet des données de compte de paiement intègre l'environnement des données de titulaires de carte du commerçant et relève des contrôles PCI DSS applicables.
Un système d'encaissement électronique (EPOS) intègre généralement plusieurs de ces composants en même temps. La gestion du catalogue, les stocks, les autorisations des employés, le reporting et les intégrations interagissent tous avec les données de paiement ou s'y rattachent directement. Par conséquent, le déploiement d'un EPOS présente un périmètre nettement plus étendu que celui d'un simple terminal verrouillé. Ces mêmes recommandations indiquent qu'un système de point de vente complexe, doté de multiples applications et options de configuration, nécessite davantage de contrôles qu'un terminal sécurisé ordinaire.
Le visuel ci-dessous montre quelles parties de l'architecture typique d'un établissement étendent le périmètre de paiement.
Rien de tout cela n'est un argument contre l'achat d'un système EPOS. C'est en revanche un argument pour cartographier le flux de données avant d'accepter un devis.
Les vérifications requises par un périmètre élargi
Inventoriez chaque terminal et chaque application. Notez chaque caisse, tablette, outil de back-office et plug-in qui intervient dans une vente. Vous ne pouvez pas protéger un appareil que personne n'a pensé à répertorier.
Vérifiez l'assistance du fournisseur et l'état des correctifs. Renseignez-vous sur les versions de système d'exploitation prises en charge et sur le mode de déploiement des mises à jour. Un appareil qui ne reçoit plus de correctifs demeure vulnérable tant qu'il reste connecté à votre réseau.
Remplacez les identifiants par défaut. Les identifiants d'administration par défaut sont publiés dans des manuels accessibles à tous. Modifiez-les dès l'installation et conservez-les dans un endroit plus sécurisé qu'une application de notes partagée.
Protégez les données stockées et interrogez-vous sur l'utilité de les conserver. Si un champ n'est pas nécessaire pour les remboursements, les litiges ou la comptabilité, ne le conservez pas.
Chiffrez les données de compte avant leur transmission. Le chiffrement protège le trajet entre la caisse, la passerelle et le back-office, là où se produisent les fuites liées à des intégrations mal configurées.
Appliquez l'authentification multifacteur pour l'accès à distance. Les sessions d'assistance des fournisseurs et les responsables travaillant à domicile sont les deux portes d'entrée que les attaquants recherchent en premier.
Inspectez les appareils afin de détecter toute altération ou substitution. Un terminal remplacé ou équipé d'un skimmer semble tout à fait normal au premier coup d'œil ; comparez donc les numéros de série à votre inventaire et contrôlez les scellés.
Le piège consiste à supposer qu'un terminal de paiement conforme rend l'ensemble de l'EPOS conforme. Ce n'est pas le cas, et cela ne dispense pas non plus le commerçant de ses obligations d'évaluation. Évaluez l'intégralité du parcours, de l'appareil au bar jusqu'au back-office et dans chaque intégration qui reçoit un enregistrement de vente, car c'est ce parcours que vous devrez être en mesure de justifier lors d'un audit.
Compromis des EPOS mobiles et cloud : au-delà des étiquettes
Le choix de l'architecture détermine le composant qui s'arrêtera en cas de panne, qui sera toujours en mesure d'encaisser les paiements et quel enregistrement fera foi pendant que les systèmes sont déconnectés. La distinction entre POS et EPOS importe moins que la responsabilité de chaque champ : produit, prix, vente, identité du client et consentement.
Architectures EPOS et leurs compromis
| Configuration | Comportement hors ligne | Priorité de sécurité | Cas d'usage idéal |
|---|---|---|---|
| POS sur site (on-premise) | Le traitement continue localement en cas de panne | Réseau local, accès physique et correctifs | Établissements à fort volume de transactions avec une connexion Internet instable |
| POS dans le Cloud | Défini par le mode cache du fournisseur ; vérifiez donc ce qui est mis en file d'attente et pendant combien de temps | Accès du fournisseur, identifiants et autorisations d'intégration | Groupes multi-sites nécessitant un reporting centralisé |
| POS mobile sur smartphone ou tablette | Défini par le mode hors ligne de l'application et sa limite de transactions en file d'attente | Architecture de paiement validée selon les normes CPoC ou MPoC | Boutiques éphémères, service à table et sites décentralisés |
Les systèmes sur site conservent leurs adeptes pour une bonne raison. Une analyse du marché des logiciels de caisse (POS) souligne que les POS sur site restent plébiscités par les entreprises traitant d'importants volumes de transactions et les sites disposant d'un accès Internet instable, car ils prennent en charge le traitement hors ligne et la continuité d'activité. Elle cite également une enquête menée auprès d'entreprises en 2025 dans laquelle les décideurs du secteur de l'hôtellerie-restauration ont désigné la confidentialité et la sécurité des données comme le principal défi pour les systèmes de paiement et les solutions de caisse (POS), citées respectivement par 48 % et 47 % d'entre eux. Si votre établissement perd sa connectivité dès qu'il pleut, une caisse qui continue d'enregistrer les commandes relève du bon sens pratique plutôt que du conservatisme.
L'acceptation mobile obéit à ses propres règles. Les normes publiées par le PCI Security Standards Council décrivent la norme CPoC (Contactless Payments on COTS), qui permet à un smartphone ou une tablette standard du commerce d'accepter des paiements sans contact via son NFC natif sans lecteur externe, tandis que la norme MPoC étend ce modèle aux cas nécessitant la saisie d'un code PIN. Cela supprime le matériel dédié pour les boutiques éphémères, le service à table et les sites décentralisés. Mais cela n'enlève rien aux exigences d'ingénierie : les spécifications imposent une implémentation cryptographique robuste, des bibliothèques et algorithmes de génération de nombres aléatoires validés, ainsi qu'un accès strictement restreint aux ressources de l'appareil.
Considérez le mode hors ligne comme un câble d'alimentation de secours. Il permet d'assurer la continuité du service, mais tout ce qui est fait hors connexion doit être rapproché avec rigueur dès le retour de la connexion.
Avant de signer, obtenez cinq réponses par écrit :
- Quelles transactions sont mises en attente hors ligne, et combien de temps la caisse continue de les accepter avant de s'arrêter.
- Comment les paiements en double sont évités lorsqu'une autorisation en attente parvient enfin au processeur de paiement.
- Comment les prix et les menus sont mis en cache, et qui peut les modifier lorsqu'un site est déconnecté.
- Comment s'effectue la réconciliation lors de la reconnexion, notamment pour savoir quel enregistrement l'emporte lorsque le prix hors ligne diffère du prix réel.
- Quelles fonctions se verrouillent par défaut en cas d'échec, afin qu'un problème de connectivité ne puisse pas se transformer en addition restée ouverte ou en remise non autorisée.
Le compromis en une phrase : centraliser les données de paiement, les données clients et les données opérationnelles vous offre de la visibilité mais, dans le même temps, permet à une panne, à un identifiant volé ou à une intégration mal configurée d'avoir un impact bien plus large qu'auparavant.
Un acheteur qui choisit parmi les meilleures plateformes pour acheter du vin australien recherche la variété de l'offre et la simplicité du paiement. En coulisses, l'opérateur doit toujours déterminer où sont hébergés les champs de commande, de paiement, de profil client et de consentement lorsque la connexion est interrompue, car la fluidité côté client repose sur la gouvernance et la réconciliation des données en arrière-plan.
Adapter la configuration à chaque type de site
Un café doté d'un seul comptoir et un bar avec terrasse sont tous deux des établissements uniques, mais leurs besoins en matière de caisse sont différents. Voici six configurations, chacune accompagnée de la vérification essentielle permettant d'éviter la plupart des problèmes. Chaque vérification pose la même question de fond dans un contexte différent : quel système détient l'enregistrement, et que se passe-t-il en cas de problème ?
Un café indépendant avec un seul comptoir. Un POS doté de rapports quotidiens clairs et d'un unique terminal de paiement suffit. Vérifiez que les totaux de fin de journée s'exportent sans nécessiter de ticket d'assistance, car cet export sert à votre rapprochement bancaire.
Un bar avec service à table. Le personnel prenant les commandes à table a besoin d'un EPOS mobile doté d'un mode hors ligne documenté et d'autorisations d'accès strictes. Vérifiez ce qu'un compte de serveur peut encore effectuer une fois son service terminé, car les identifiants partagés permettent aux consommations offertes de passer inaperçues.
Un groupe de restauration de douze établissements. Nous sommes ici dans le domaine de l'EPOS : un catalogue partagé unique, des rapports centralisés, des changements de prix appliqués depuis un seul endroit. Vérifiez qu'une modification de prix se répercute sur chaque site au cours de la même période de référence, faute de quoi vos comparaisons de marges seront faussées.
Une courte démonstration guidée est utile avant d'échanger avec un fournisseur.
Un hôtel avec restaurant, bar et spa. Il vous faut un EPOS reliant les réservations et les frais de chambre à une identité client unique. Vérifiez qu'une note imputée à une chambre n'apparaisse qu'une seule fois dans l'historique de ce client, et non pas une fois par point de vente.
Un centre commercial proposant du WiFi invité WiFi. Ici, la caisse doit associer les ventes aux connexions WiFi consenties par e-mail. Vérifiez la règle de déduplication avant votre première campagne, car il est fréquent qu'un client utilise deux adresses e-mail différentes.
Une boutique éphémère. Les paiements mobiles réduisent le matériel à transporter et le câblage requis. Vérifiez que l'application de paiement repose sur une architecture validée selon les normes CPoC ou MPoC, plutôt que sur une application grand public associée à un lecteur.
La consolidation du côté des caisses est bien réelle. Le recensement 2025 des installations de systèmes de caisse réalisé par RestaurantData attribue à Aloha/NCR 65 079 restaurants, soit 22,68 % des établissements interrogés. Une telle concentration offre un avantage concret à l'acheteur : les systèmes largement déployés bénéficient généralement d'un vivier plus important de personnel formé et de matériel compatible, un élément à prendre en compte au-delà du tarif de base.
Là où le terme cesse d'être utile
En relisant ces six configurations, la logique apparaît clairement. Chaque scénario repose sur deux décisions : quel système conserve chaque enregistrement, et qui valide son utilisation. Aucune de ces décisions ne figure sur une page de comparaison des fonctionnalités, et aucune ne dépend de la mention POS ou EPOS sur la brochure du fournisseur.
L'appellation importe moins que de savoir quel système détient la fiche client et qui en autorise l'utilisation.
À qui appartient la fiche client
Quatre champs concentrent la quasi-totalité des risques lorsque les données de caisse se rapprochent du marketing. Pour chacun d'eux, désignez par écrit un système d'enregistrement unique avant de signer un contrat.
- Produit, prix et stock. Le catalogue du POS fait autorité. Modifiez un menu ou un tarif ailleurs, et un établissement vendra à l'ancien montant tandis que votre rapport de marge sera en décalage avec votre banque.
- La transaction elle-même. La caisse enregistreuse fait autorité sur la vente : date, heure, lieu, articles, remises, remboursements et montant total. Les outils marketing consultent cet enregistrement, ils ne le corrigent pas.
- Identité du client. Le système initialement utilisé par le client pour s'identifier - généralement une connexion WiFi, une réservation ou un séjour à l'hôtel - fait autorité sur l'identité. Le rapprochement repose sur l'adresse e-mail, avec une règle établie pour gérer deux adresses appartenant à une même personne.
- Consentement. Le registre des consentements fait autorité sur l'autorisation d'envoyer toute communication, et aucun import depuis un autre système ne peut prévaloir sur un refus (opt-out).
Un client, trois fiches
Imaginons qu'un client règle sa commande au bar par carte, se connecte au WiFi de l'établissement avec la même adresse e-mail, puis réserve une table pour quatre deux semaines plus tard. Trois systèmes détiennent désormais un fragment de données sur cette même personne. La caisse détient la dépense, la plateforme WiFi détient la connexion, l'outil de réservation détient la réservation, et le profil fusionné doit déterminer quel enregistrement prévaut en cas de divergence sur un nom, un numéro de téléphone ou une préférence marketing.
Les doublons sont la norme, pas l'exception. Un client utilisant une adresse professionnelle et une adresse personnelle ressemble à deux clients distincts à moins que l'on n'établisse une règle, ce qui est précisément le rôle de la réconciliation des identités sur l'ensemble des systèmes d'un établissement : déterminer quels attributs sont conservés lors de la fusion et lesquels sont archivés dans l'historique.
Définissez d'abord la cartographie de propriété des données, puis choisissez la plateforme. Une liste d'intégrations indique ce qui peut être connecté, mais ne précise aucunement quel système a la priorité en cas de conflit - et c'est précisément la question que soulèvera votre première campagne mal ciblée.
Transformer les ventes de caisse en signaux marketing pour les établissements
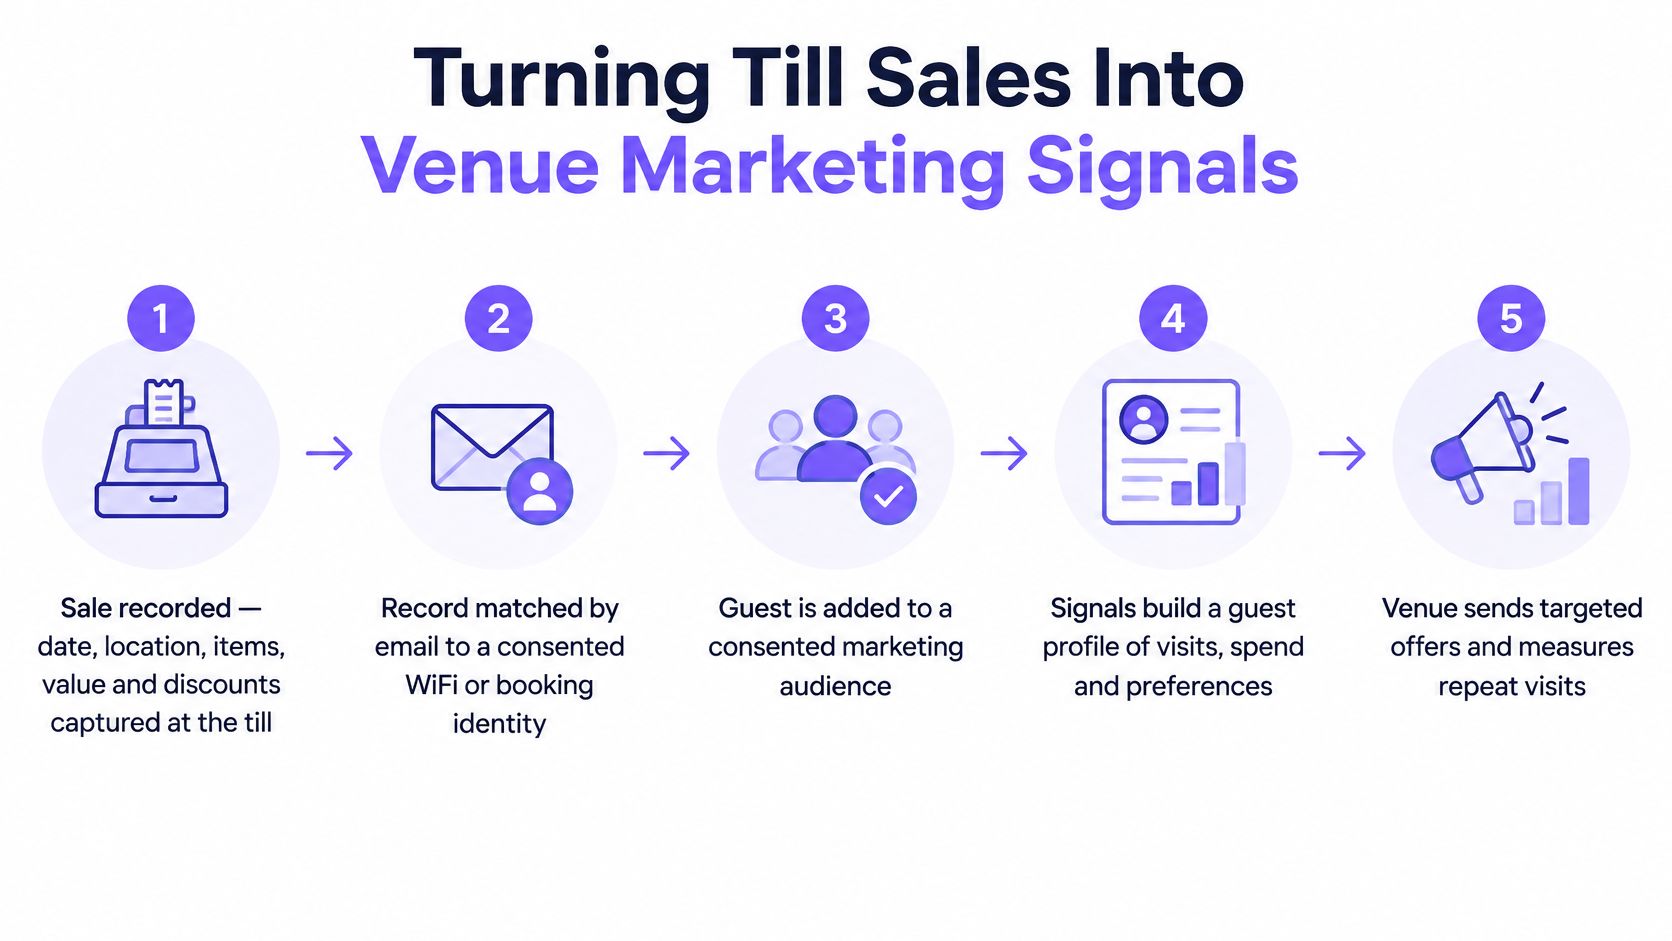
Une fois la propriété des données établie, une caisse devient un levier marketing à travers cinq étapes, dont aucune n'est facultative.
- La vente est enregistrée avec la date, le lieu, les articles, le montant et les remises.
- L'enregistrement est associé par e-mail à une identité existante, généralement issue d'une connexion WiFi avec consentement ou d'une réservation.
- Le client est intégré dans des segments basés sur la fréquence des visites, les dépenses et la récence (par exemple, aucune visite depuis 45 jours).
- Un parcours envoie un message uniquement aux contacts dont le consentement le permet.
- Un groupe de contrôle témoin évalue si des visites ou des achats supplémentaires ont été générés.
Tester le maintien de la connexion
Une intégration peut être en place tout en générant des audiences peu fiables. Un rapport d'enquête de 2025 sur l'intégration des données dans le secteur du commerce de détail a révélé que 73 % des dirigeants du secteur avaient constaté des incohérences de données en raison d'intégrations fragmentées ou manquantes, tandis que seulement 27 % disposaient d'une solution unique reliant le point de vente, les stocks et la comptabilité. Les analyses du secteur de la restauration citées dans ce même rapport ont montré que 85 % des exploitants considéraient l'intégration comme une fonctionnalité essentielle lors de l'achat d'un système de caisse, et pourtant 44 % plaçaient l'intégration avec les systèmes existants au premier rang de leurs défis opérationnels.
Cet écart représente le risque opérationnel réel. Examinez un échantillon de transactions avant de vous fier à un segment :
- Les doublons. Vérifiez qu'un achat n'est pas comptabilisé deux fois lors de la synchronisation d'une vente hors ligne mise en attente.
- L'horodatage. Vérifiez si une vente effectuée le samedi à 23 h 50 est attribuée au samedi ou au dimanche, car une audience basée sur une récence de 45 jours en dépend.
- Les remboursements et annulations. Confirmez qu'ils sont bien déduits des dépenses au lieu d'apparaître simplement à côté.
- La reprise de l'historique. Renseignez-vous sur l'antériorité prise en compte par l'importation et sur le traitement de la période antérieure non couverte.
- Les échecs de synchronisation. Identifiez la file d'attente et déterminez qui est prévenu lorsqu'elle est saturée.
Procédez ensuite au rapprochement. Additionnez les totaux de caisse sur une semaine et comparez-les aux montants de dépenses enregistrés dans votre audience marketing. S'ils ne correspondent pas, le segment est erroné, quelle que soit la description faite par le catalogue d'intégrations.
La dernière étape est celle qui est le plus souvent ignorée. Une transaction peut être parfaitement valide sur le plan opérationnel tout en restant inutilisable pour la communication si l'enregistrement de consentement associé est manquant ou ambigu. À grande échelle, les données de caisse ne sont exploitables que s'il existe une traçabilité documentée entre la transaction et le client ayant donné son consentement - et c'est précisément là que commence la connexion des données de caisse à un profil client.
Confirmez votre flux de données avant de connecter vos outils marketing
Le constat est sans appel. Un établissement unique sans identité client, et sans projet d'en créer une, peut se contenter d'un POS et faire l'impasse sur l'intégration marketing, car les données n'ont nulle part d'utile où aller. Un groupe multisite disposant de WiFi, de réservations ou de séjours hôteliers ne doit associer les ventes de caisse au marketing qu'une fois le parcours des données validé.
| Vérification | Critères de validation |
|---|---|
| L'intégration est active | Les ventes proviennent de vos sites en production, et non d'un établissement pilote |
| Doublons et remboursements | Un échantillon de transactions concorde avec les totaux de caisse après remboursements, annulations et ventes hors ligne |
| Le consentement est respecté | Un message ne peut pas atteindre un client s'étant désinscrit, et aucun import n'annule un désengagement |
| Le groupe témoin est défini | Un groupe exclu existe avant le lancement de la première campagne |
Lors de la première vérification, déterminez si vous utilisez un webhook qui transmet les événements de façon proactive ou une API interrogée régulièrement, car cela conditionne la rapidité d'affichage d'une vente et la gestion des nouvelles tentatives. La comparaison entre webhooks et API pour les données clients détaille clairement cette différence.
Quelle que soit la plateforme choisie, les quatre mêmes contrôles s'appliquent. Lorsque cette plateforme est Purple Engage, le profil client est élaboré en croisant les connexions WiFi, les ventes de caisse, les réservations, les formulaires, les fichiers, les messages et les réponses aux enquêtes par e-mail. Elle recueille les données de Purple WiFi, Juniper Mist, Square, Epos Now et Loyverse, avec Cisco Spaces, Cisco Meraki, Lightspeed X-Series, Oracle Simphony, ResDiary, Mews et apaleo en phase pilote. Le consentement fait l'objet d'une double vérification, les imports d'opt-out sont irréversibles et la suppression reste définitive, ce qui correspond exactement au comportement évalué par le troisième contrôle.
Exécutez d'abord l'ensemble de la checklist sur un seul site. Un établissement dont les données sont rapprochées sans encombre pendant quatre semaines vous en apprendra davantage sur le reste du groupe que n'importe quelle démonstration fournisseur.
Purple Engage regroupe les connexions WiFi, les ventes de caisse, les réservations et les séjours hôteliers au sein d'un profil client unique associé par e-mail, permettant à un établissement d'identifier les clients qui sont revenus plutôt que ceux qui ont ouvert un e-mail. Si vous connectez une caisse au marketing ce trimestre, la solution compare ces sources à un registre unique de consentement et évalue les campagnes par rapport à un groupe témoin, en indiquant les visites incrémentielles selon une fourchette. Visitez Purple Engage pour découvrir comment le cheminement de la caisse au profil client est géré avant de vous engager.