
POS ed EPOS a confronto: funzioni, differenze e utilizzi
POS ed EPOS a confronto: le funzioni di ciascun sistema, la loro collocazione nei locali e il modo in cui i dati di cassa possono potenziare il marketing per gli ospiti.
Due locali possono utilizzare lo stesso software di cassa, registrare lo stesso numero di pagamenti con carta e ottenere quantità nettamente diverse di dati utilizzabili sugli ospiti. Uno può indicare chi è stato ospite 45 giorni fa, quanto ha speso e se ha acconsentito a ricevere comunicazioni. L'altro può indicare solo gli incassi di oggi e nient'altro. Cosa fa la differenza, un POS o un EPOS?
Nessuna delle due definizioni fornisce una risposta. I fornitori attribuiscono entrambi i termini agli stessi prodotti e gli acronimi descrivono una funzione anziché una capacità. Ciò che distingue le due tipologie di attività è la titolarità: quale sistema gestisce il record del prodotto, la vendita, l'identità dell'ospite e il consenso, e se qualcuno ha definito le regole per riconciliarli in caso di discrepanze. Risolto questo punto, la denominazione perde di rilevanza. In caso contrario, si acquisterà un EPOS che si comporta come un registratore di cassa con un canone di abbonamento.
Sommario
- Panoramica su POS ed EPOS
- Perché un EPOS amplia il perimetro di sicurezza
- I compromessi dell'EPOS mobile e su cloud oltre le etichette
- Adattare la configurazione a ciascun tipo di sede
- A chi appartiene il record del cliente
- Trasformare le vendite di cassa in segnali di marketing per la sede
- Confermare il percorso dei dati prima di connettere il marketing
POS ed EPOS in sintesi
POS significa punto vendita (point of sale): il luogo e il momento in cui una vendita viene registrata e pagata. EPOS significa punto vendita elettronico (electronic point of sale), ovvero la stessa funzione di cassa estesa a un sistema in rete che gestisce anche il catalogo dei prodotti, i livelli delle scorte, le autorizzazioni del personale, la reportistica e le integrazioni. Un POS è il bancone; un EPOS è tutto ciò che vi sta dietro.
Confronto tra POS ed EPOS sui criteri fondamentali
| Aspetto | POS | EPOS |
|---|---|---|
| Funzione principale | Registra una vendita e accetta il pagamento | Gestisce le vendite oltre a inventario, catalogo, personale e reportistica |
| Perimetro tipico | Una cassa o un terminale | Più terminali, sedi e strumenti di back-office |
| Dati acquisiti | Transazione, data, ora, articoli, totale | Aggiunge livelli di scorte, azioni dei dipendenti e riferimenti dei clienti ove consentito |
| Integrazioni | Spesso limitate ai pagamenti | Collega prenotazioni, contabilità, programmi fedeltà e strumenti di marketing |
| Perimetro PCI | Dispositivo di pagamento e relativo percorso dei dati | Ambiente più ampio che include app, autorizzazioni, reportistica e integrazioni |
| Sedi tipiche | Singolo bar, chiosco o bancarella del mercato | Gruppi di ristoranti, bar con servizio al tavolo, catene di vendita al dettaglio e hotel |
La maggior parte delle pagine dei fornitori si ferma a quella tabella e si accontenta. Le righe contano solo per ciò che vi sta sotto. La storia del punto vendita di IBM fa risalire la svolta al 1973, quando l'azienda introdusse il suo 3660 Supermarket System, impiegando l'emergente Universal Product Code e uno scanner laser per identificare i prodotti, recuperare i prezzi e registrare le vendite elettronicamente. Tra le prime installazioni figurano Pathmark nel New Jersey e Steinberg's nel Quebec. Il traguardo fondamentale non è stato un checkout più rapido: è stato il fatto che un pagamento è diventato un record.
La standardizzazione di quel record ha richiesto un altro decennio. Una cronologia del codice a barre redatta da Digimarc segnala che la prima scansione UPC nel commercio al dettaglio è avvenuta il 26 giugno 1974, su una confezione da 10 pacchetti di gomme da masticare Wrigley presso un Marsh Supermarket a Troy, in Ohio. Solo circa 50 negozi effettuavano scansioni nel 1976, ma nel 1980 erano circa 8.000 i punti vendita statunitensi a farlo. Il vantaggio è la scalabilità: GS1 US ha successivamente riferito che i codici a barre identificavano oltre 1 miliardo di prodotti ed erano scansionati più di 10 miliardi di volte al giorno in tutto il mondo.
Un codice a barre non identifica una persona. Identifica un prodotto in modo tale che qualsiasi sistema possa leggerlo, motivo per cui due sedi possono consolidare i registri delle vendite. La parte umana è quella più complessa.
Regola generale: se la cassa deve condividere dati su scorte, personale e ospiti tra diverse sedi, le funzionalità EPOS contano molto più dell'hardware presente sul bancone.
Perché un sistema EPOS amplia l'ambito di sicurezza
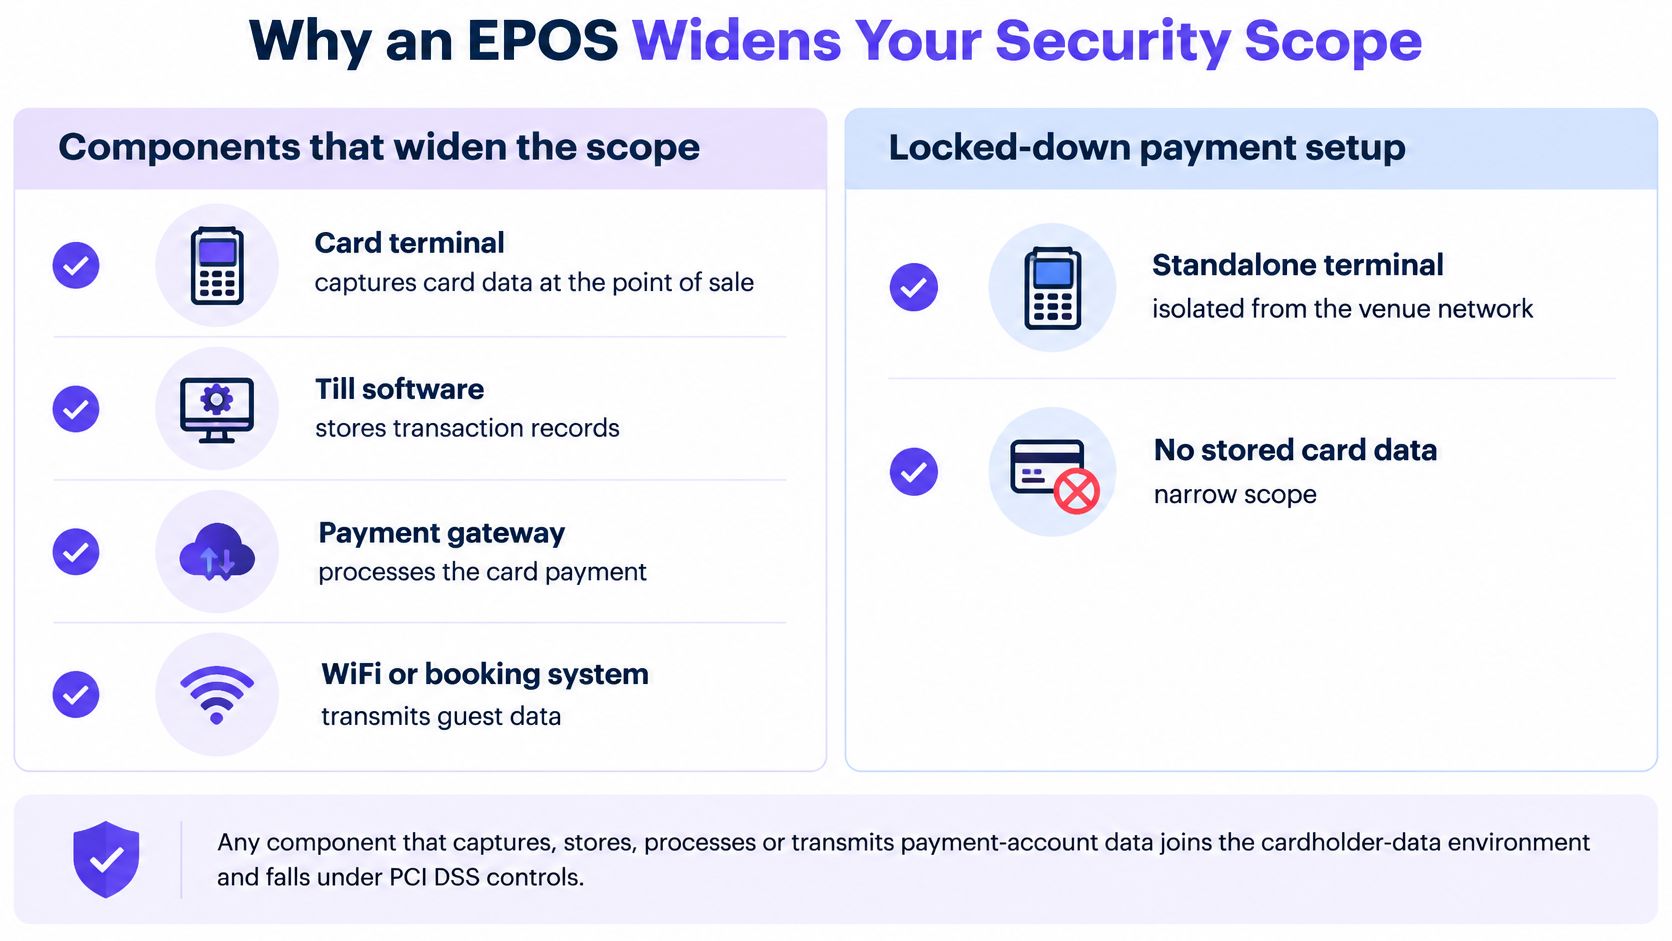
Un terminale per carte e un EPOS possono accettare lo stesso pagamento, ma non rientrano nello stesso perimetro di sicurezza. Le linee guida del PCI Security Standards Council sull'ambito del punto vendita ne spiegano chiaramente il motivo: qualsiasi componente che acquisisce, memorizza, elabora o trasmette dati relativi ai conti di pagamento entra a far parte dell'ambiente dei dati dei titolari di carta (CDE) dell'esercente e ricade sotto i relativi controlli PCI DSS.
Un sistema EPOS di norma introduce contemporaneamente molti di questi componenti. La gestione del catalogo, l'inventario, i permessi dei dipendenti, la reportistica e le integrazioni interagiscono tutti con i dati di pagamento o operano a stretto contatto con essi; pertanto, l'implementazione di un EPOS comporta un perimetro di applicazione sensibilmente più ampio rispetto a un terminale protetto e isolato. La medesima guida sottolinea come un POS complesso dotato di molteplici applicazioni e opzioni di configurazione richieda un numero maggiore di controlli rispetto a un terminale protetto di base.
La seguente rappresentazione visiva mostra quali parti di uno stack tipico di una struttura ampliano il perimetro dei pagamenti.
Nulla di tutto questo è un argomento contro l'acquisto di un sistema EPOS. È una ragione fondamentale per mappare il percorso dei dati prima di accettare un preventivo.
I controlli richiesti da un ambito più ampio
Inventariare ogni terminale e applicazione. Registri ogni cassa, tablet, strumento di back-office e plug-in che interviene in una vendita. Non è possibile proteggere un dispositivo che nessuno si è ricordato di catalogare.
Verificare il supporto del fornitore e lo stato delle patch. Chieda quali versioni del sistema operativo sono supportate e come vengono distribuiti gli aggiornamenti. Un dispositivo che non riceve più correzioni rimane vulnerabile per tutto il tempo in cui resta connesso alla Sua rete.
Sostituire le credenziali predefinite. I dati di accesso amministrativo predefiniti sono pubblicati in manuali accessibili a tutti. È necessario modificarli al momento dell'installazione e archiviarli in un luogo più sicuro rispetto a un'applicazione per note condivise.
Proteggere i dati archiviati e verificare la necessità di conservarli. Se un campo non è necessario per rimborsi, contestazioni o contabilità, non lo conservi.
Crittografare i dati dell'account prima della trasmissione. La crittografia protegge il percorso tra la cassa, il gateway e il back-office, ossia il punto in cui le integrazioni configurate in modo errato subiscono perdite di dati.
Imporre l'autenticazione a più fattori per l'accesso remoto. Le sessioni di supporto dei fornitori e i manager che lavorano da casa sono le prime due porte a cui mirano gli aggressori.
Ispezionare i dispositivi per verificare l'assenza di manomissioni o sostituzioni. Un terminale sostituito o uno skimmer installato possono apparire normali a una prima occhiata; pertanto, verifichi i numeri di serie rispetto al Suo inventario e controlli i sigilli.
L'errore è presumere che un terminale di pagamento conforme renda conforme l'intero sistema EPOS. Non è così, e ciò non esime l'esercente dagli obblighi di valutazione. Valuti l'intero percorso, dal dispositivo al bar fino al back office e a ogni integrazione che riceve una registrazione di vendita, poiché è tale percorso ciò che è possibile difendere durante un audit.
Compromessi tra EPOS mobili e cloud: oltre la semplice etichetta
La scelta dell'architettura determina quale componente si arresta in modo anomalo, chi può continuare ad accettare pagamenti e quale record detiene la versione attendibile dei dati quando i sistemi sono disconnessi. L'etichetta POS rispetto a EPOS conta meno della titolarità di ciascun campo: prodotto, prezzo, vendita, identità dell'ospite e consenso.
Architetture EPOS e relativi compromessi
| Configurazione | Comportamento offline | Focus sulla sicurezza | Ideale per |
|---|---|---|---|
| EPOS on-premise | L'elaborazione continua a livello locale durante le interruzioni | Rete locale, accesso fisico e applicazione di patch | Sedi ad alto volume di transazioni con connessione Internet instabile |
| EPOS in cloud | Definito dalla modalità memorizzata nella cache del fornitore; verificare quindi cosa viene accodato e per quanto tempo | Accesso del fornitore, credenziali e autorizzazioni di integrazione | Gruppi multi-sede che necessitano di una reportistica centralizzata |
| EPOS mobile su telefono o tablet | Definito dalla modalità offline dell'app e dal relativo limite di transazioni in coda | Architettura di pagamento convalidata secondo CPoC o MPoC | Pop-up store, servizio al tavolo e location distribuite |
I sistemi on-premise mantengono il loro seguito per una ragione precisa. Un'analisi del mercato dei software POS evidenzia che il POS on-premise rimane la scelta privilegiata per le attività ad alta intensità di transazioni e per le sedi con una connessione Internet instabile, poiché supporta l'elaborazione offline e la continuità operativa. Lo studio cita inoltre un'indagine aziendale del 2025 in cui i decision maker del settore dell'ospitalità hanno indicato la privacy e la sicurezza dei dati come la sfida principale per i sistemi di pagamento e le soluzioni POS, citate rispettivamente dal 48% e dal 47%. Se la Sua sede perde la connettività ogni volta che piove, una cassa che continua ad accettare ordini è funzionale piuttosto che superata.
L'accettazione su dispositivi mobili ha regole specifiche. Gli standard pubblicati dal PCI Security Standards Council descrivono il sistema Contactless Payments on COTS, che consente a un comune smartphone o tablet commerciale di accettare pagamenti contactless tramite il proprio modulo NFC nativo senza bisogno di un lettore esterno, mentre lo standard MPoC estende il modello ai casi che richiedono l'immissione del PIN. Questo approccio elimina i componenti hardware dedicati in pop-up store, servizio al tavolo e sedi distribuite. Tuttavia, non riduce i requisiti ingegneristici: le specifiche richiedono una solida implementazione crittografica, librerie e algoritmi convalidati di generazione di numeri casuali, nonché un accesso strettamente limitato alle risorse del dispositivo.
Tratti la modalità offline come un cavo di alimentazione di riserva. Mantiene attivo il servizio, ma tutto ciò che viene eseguito mentre il sistema non è collegato deve essere riconciliato correttamente al ripristino della connessione.
Prima di firmare, richieda cinque risposte per iscritto:
- Quali transazioni restano in coda offline e per quanto tempo la cassa continua ad accettarle prima di bloccarsi.
- Come vengono prevenuti i pagamenti duplicati quando un'autorizzazione in coda raggiunge finalmente il processore.
- Come vengono memorizzati nella cache prezzi e menu e chi può modificarli mentre una sede è disconnessa.
- Come funziona la riconciliazione al momento della riconnessione, compreso quale dato prevale quando il prezzo offline differisce da quello in tempo reale.
- Quali funzioni adottano una modalità fail-closed, in modo che un problema di connettività non possa trasformarsi in un conto aperto o in uno sconto non autorizzato.
Il compromesso in una sola frase: centralizzare i pagamenti, i dati degli ospiti e i dati operativi garantisce visibilità ma, al tempo stesso, fa sì che un disservizio, una credenziale compromessa o un'integrazione configurata in modo errato abbiano un impatto molto più esteso rispetto al passato.
Un acquirente che sceglie tra le migliori piattaforme per l'acquisto di vino australiano nota l'ampiezza dell'assortimento e la semplicità del checkout. L'operatore sottostante deve comunque decidere dove collocare i campi relativi a ordine, pagamento, ospite e consenso in caso di interruzione della connessione, poiché la praticità sullo schermo dell'ospite si basa sulla titolarità e sulla riconciliazione a monte.
Adattare la configurazione a ciascuna tipologia di sede
Un bar con un solo bancone e un locale con terrazza sono entrambe attività con un'unica sede, eppure hanno esigenze diverse per quanto riguarda la cassa. Di seguito vengono presentate sei configurazioni, ciascuna con l'unico controllo che previene la maggior parte dei problemi. Ciascun controllo pone la stessa domanda fondamentale in un contesto diverso: quale sistema è proprietario del record e cosa accade quando qualcosa va storto.
Un bar indipendente con un solo bancone. Un POS con una reportistica giornaliera chiara e un unico terminale per carte di pagamento è sufficiente. Verifichi che i totali di fine giornata vengano esportati senza dover aprire un ticket di assistenza, poiché tale esportazione è ciò che serve per la riconciliazione bancaria.
Un bar con servizio al tavolo. Il personale che prende le ordinazioni al tavolo necessita di un EPOS mobile con una modalità offline documentata e rigorose autorizzazioni del personale. Verifichi quali operazioni può ancora eseguire l'account di un cameriere al termine del turno, poiché le credenziali condivise consentono spesso il passaggio inosservato di consumazioni offerte.
Un gruppo di ristorazione con dodici sedi. Questo è il campo di applicazione dell'EPOS: un unico catalogo condiviso, reportistica centralizzata e variazioni di prezzo applicate da un'unica postazione. Verifichi che una variazione di prezzo raggiunga ogni sede entro lo stesso periodo di rendicontazione, altrimenti i confronti sui margini risulteranno inaffidabili.
Una breve disamina preventiva è utile prima di incontrare un fornitore.
Un hotel con ristorante, bar e spa. È necessario un EPOS che colleghi le prenotazioni e gli addebiti sulla camera a un'unica identità dell'ospite. Verifichi che un addebito inviato a una camera figuri una sola volta nella cronologia di quell'ospite, e non una volta per ciascun punto vendita.
Un centro commerciale che offre il WiFi per ospiti. In questo caso, la cassa deve associare le vendite agli accessi al WiFi autorizzati tramite e-mail. Verifichi la regola di deduplicazione prima della Sua prima campagna, poiché è frequente che un cliente utilizzi due indirizzi e-mail diversi.
Un pop-up store. I pagamenti in mobilità riducono le apparecchiature da trasportare e i cablaggi necessari. Verifichi che l'app di pagamento sia basata su un'architettura convalidata CPoC o MPoC, piuttosto che un'app consumer a cui è stato collegato un lettore.
Il consolidamento sul fronte dei punti cassa è concreto. Il conteggio delle installazioni POS del 2025 di RestaurantData colloca Aloha/NCR a 65.079 ristoranti, pari al 22,68% delle sedi esaminate. Una concentrazione di tale portata presenta un vantaggio pratico per gli acquirenti: i sistemi ampiamente diffusi tendono a offrire un bacino più ampio di personale formato e hardware compatibile, aspetto che vale la pena ponderare insieme al costo principale.
Quando la classificazione non è più utile
Rileggendo le sei configurazioni, lo schema emerge chiaramente. Ciascuno scenario si riduce a due decisioni: quale sistema archivia ciascun record e chi ne autorizza l'uso. Nessuna delle due decisioni figura in una pagina di confronto delle funzionalità, e nessuna delle due dipende dal fatto che la brochure del fornitore indichi POS o EPOS.
La denominazione conta meno di quale sistema detenga il record del cliente e di chi ne autorizzi l'utilizzo.
A chi appartiene il record cliente
Quattro campi concentrano quasi tutto il rischio quando i dati di cassa vengono utilizzati per finalità di marketing. Per ciascuno di essi, indichi per iscritto un unico sistema di riferimento (system of record) prima di firmare il contratto.
- Prodotto, prezzo e giacenza. Il catalogo EPOS è il titolare di questi dati. Se si modifica un menu o un prezzo in qualsiasi altro punto, una sede venderà alla vecchia tariffa mentre il report sui margini risulterà incongruente con la banca.
- La transazione vera e propria. La cassa controlla la vendita: data, ora, sede, articoli, sconti, rimborsi e totale. Gli strumenti di marketing leggono tale record; non lo modificano.
- Identità dell'ospite. Il sistema utilizzato per la prima volta dall'ospite per identificarsi - di solito un accesso WiFi, una prenotazione o un soggiorno in hotel - è il titolare dell'identità. La corrispondenza viene eseguita tramite e-mail, con una regola definita per due indirizzi appartenenti alla stessa persona.
- Consenso. Il registro del consenso controlla l'autorizzazione a qualsiasi invio e nessuna importazione da altri sistemi può sovrascrivere un'opzione di esclusione (opt-out).
Un solo ospite, tre record
Supponiamo che un ospite paghi con carta al bar, acceda alla WiFi della struttura con lo stesso indirizzo e-mail e prenoti un tavolo per quattro due settimane dopo. Tre sistemi detengono ora un frammento della stessa persona. La cassa gestisce la spesa, la piattaforma WiFi gestisce l'accesso, lo strumento di prenotazione gestisce il tavolo e il profilo unificato deve stabilire quale record ha la precedenza laddove i tre non coincidano su un nome, un numero di telefono o una preferenza di marketing.
I duplicati rappresentano la norma, non l'eccezione. Un acquirente che utilizza un indirizzo di lavoro e un indirizzo personale appare come due ospiti distinti, a meno che non venga definita una regola. Ed è proprio questo lo scopo della risoluzione delle identità tra i diversi sistemi di una struttura: stabilire quali attributi mantenere dopo un'unificazione e quali conservare come storico.
Definisca prima la mappa di proprietà dei dati, quindi scelga la piattaforma. Un elenco di integrazioni indica cosa può essere collegato. Non dice nulla su quale sistema prevalga in caso di conflitto, ed è proprio questo il problema che emergerà alla Sua prima campagna con dati non allineati.
Trasformare le vendite di cassa in segnali di marketing per la struttura
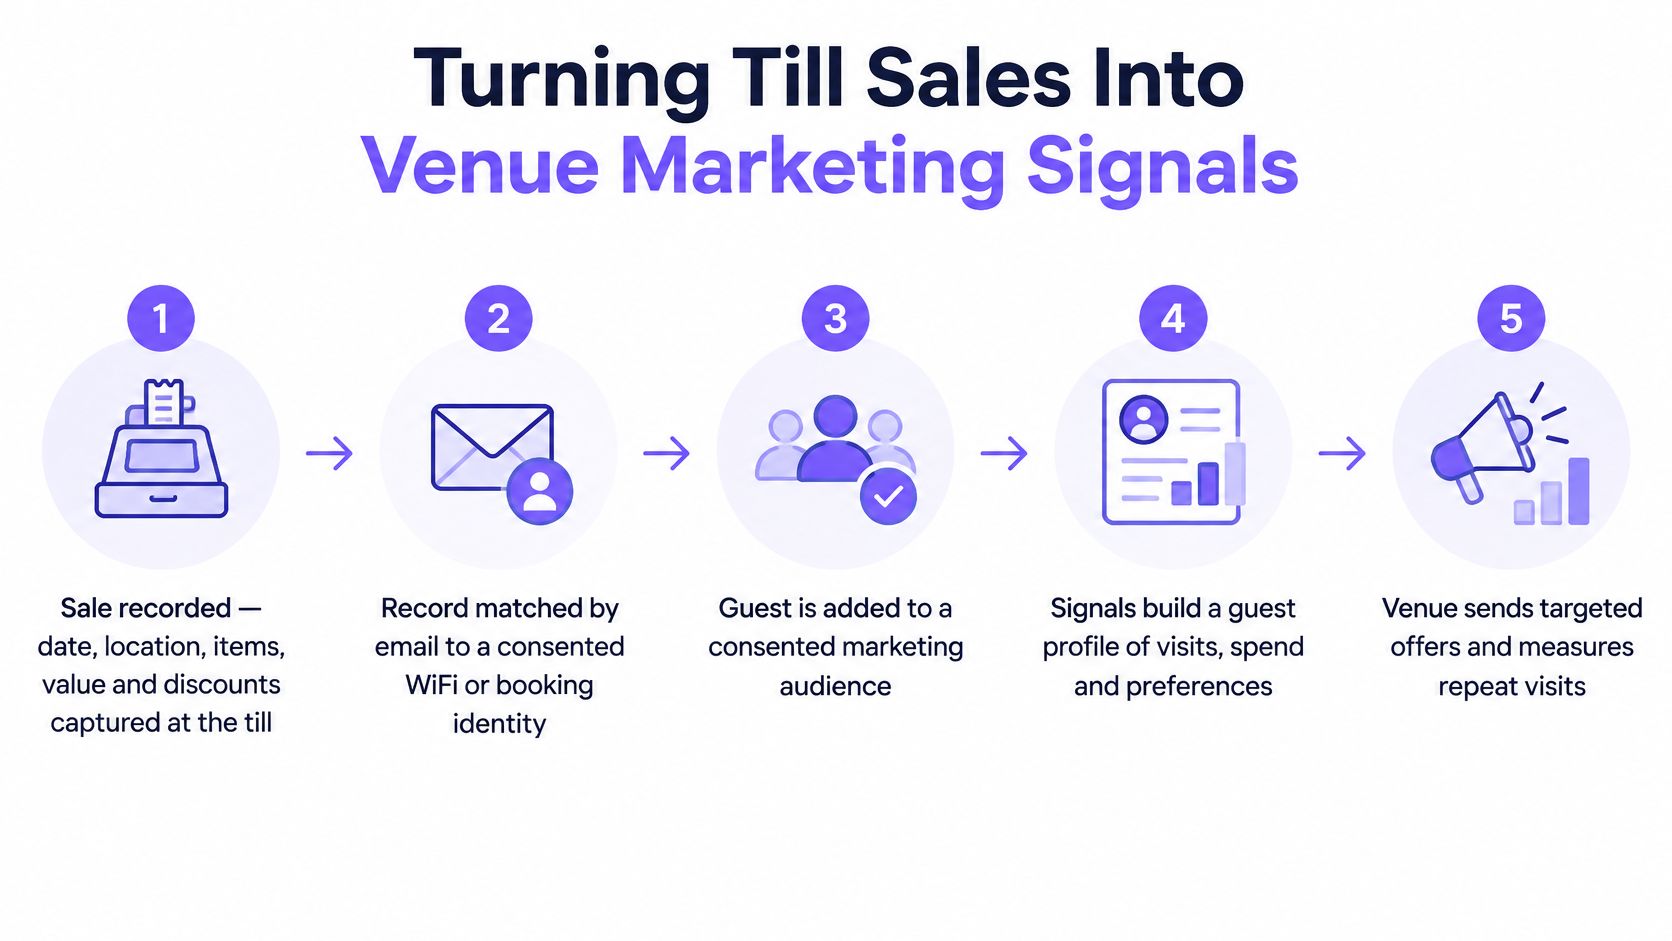
Una volta definita la titolarità dei dati, la cassa diventa uno strumento di marketing attraverso cinque fasi, nessuna delle quali è facoltativa.
- La vendita viene registrata con data, sede, articoli, valore e sconti.
- Il record viene abbinato tramite e-mail a un'identità già esistente, solitamente un accesso WiFi autorizzato o una prenotazione.
- L'ospite viene inserito nei segmenti definiti in base alla frequenza delle visite, alla spesa e alla recenza, come l'assenza di visite da 45 giorni.
- Un percorso di comunicazione invia un messaggio solo ai contatti il cui consenso lo autorizza espressamente.
- Un gruppo di controllo escluso consente di verificare l'effettivo incremento di visite o acquisti aggiuntivi.
Verificare la tenuta della connessione
Un'integrazione può essere attiva e produrre comunque segmenti di pubblico inaffidabili. Un report di indagine del 2025 sull'integrazione dei dati nel settore retail ha rilevato che il 73% dei leader del settore ha riscontrato incoerenze nei dati a causa di integrazioni frammentate o mancanti, mentre solo il 27% disponeva di un'unica soluzione in grado di connettere POS, inventario e contabilità. Gli approfondimenti sulla tecnologia per la ristorazione citati nello stesso report hanno evidenziato che l'85% degli operatori considera l'integrazione una funzionalità prioritaria nell'acquisto di un POS, eppure il 44% indica l'integrazione con i sistemi legacy come la principale sfida operativa.
Tale discrepanza rappresenta il rischio pratico. Analizzi un campione di transazioni prima di considerare affidabile qualsiasi segmento:
- Duplicati. Verifichi la presenza di singoli acquisti conteggiati due volte durante la sincronizzazione delle vendite offline in coda.
- Timestamp. Verifichi se una vendita registrata alle 23:50 di sabato venga attribuita al sabato o alla domenica, poiché da questo dipende la precisione di un pubblico con recency a 45 giorni.
- Rimborsi e storni. Si assicuri che vengano sottratti dall'importo di spesa anziché essere semplicemente affiancati ad esso.
- Backfill storico. Chieda a quale periodo risalga l'importazione e cosa accade al divario temporale precedente.
- Sincronizzazioni non riuscite. Individui la coda di elaborazione e verifichi chi riceve la notifica quando si satura.
Successivamente, proceda alla riconciliazione. Sommi i totali di cassa di una settimana e li confronti con le cifre di spesa presenti nel Suo pubblico di marketing. Se non coincidono, il segmento è errato, indipendentemente da come viene descritto nel marketplace delle integrazioni.
L'ultimo passaggio è quello ignorato più di frequente. Una transazione può essere perfettamente valida a livello operativo e risultare comunque inutilizzabile per le comunicazioni se il relativo record del consenso manca o è ambiguo. Su larga scala, i dati di cassa sono utilizzabili solo quando esiste un percorso documentato dalla transazione all'ospite che ha prestato il consenso: è qui che inizia il processo di connessione dei dati del POS a un profilo ospite.
Verifichi il percorso dei dati prima di connettere il marketing
La conclusione è semplice. Un locale con un'unica sede senza identità dell'ospite, e senza piani per crearne una, può utilizzare un POS ed evitare del tutto l'integrazione di marketing, poiché i dati non hanno una destinazione utile. Un gruppo multisede con WiFi, prenotazioni o soggiorni in hotel dovrebbe collegare le vendite di cassa al marketing solo dopo aver confermato il percorso dei dati.
| Controllo | Cosa si intende per superamento |
|---|---|
| L'integrazione è attiva | Le vendite provengono dalle sedi in produzione, non da una sede pilota |
| Duplicati e rimborsi | Un campione di transazioni corrisponde ai totali di cassa al netto di rimborsi, storni e vendite offline |
| Il consenso viene applicato | I messaggi non possono raggiungere gli ospiti che hanno revocato il consenso e nessuna importazione può annullare un opt-out |
| Il gruppo di controllo è impostato | Esiste un gruppo di controllo (holdout) prima dell'avvio della prima campagna |
Al primo controllo, occorre verificare se si sta utilizzando un webhook che invia eventi tramite notifiche push o una API sottoposta a polling, poiché questo determina la rapidità con cui compare una vendita e chi gestisce il nuovo tentativo. Il confronto tra webhook e API per i dati degli ospiti ne illustra la differenza in termini semplici.
Indipendentemente dalla piattaforma scelta, si applicano gli stessi quattro controlli. Quando tale piattaforma è Purple Engage, il record dell'ospite viene creato associando accessi WiFi, vendite di cassa, prenotazioni, moduli, file, messaggi e risposte ai sondaggi tramite e-mail, e acquisisce dati da Purple WiFi, Juniper Mist, Square, Epos Now e Loyverse, con Cisco Spaces, Cisco Meraki, Lightspeed X-Series, Oracle Simphony, ResDiary, Mews e apaleo in fase pilota. Il consenso viene verificato due volte, le importazioni di opt-out non possono essere annullate e la cancellazione rimane definitiva, che è esattamente il comportamento verificato dal terzo controllo.
Esegua prima l'intera checklist in un'unica sede. Una sede che effettua la riconciliazione senza anomalie per quattro settimane fornisce più informazioni sul resto del gruppo rispetto a qualsiasi dimostrazione di un fornitore.
Purple Engage unifica gli accessi WiFi, le vendite di cassa, le prenotazioni e i soggiorni in hotel in un unico record dell'ospite associato tramite e-mail, consentendo a una struttura di monitorare chi è tornato piuttosto che chi ha aperto un'e-mail. Se questo trimestre sta collegando una cassa al marketing, la soluzione associa tali origini a un unico registro dei consensi e misura le campagne rispetto a un gruppo di controllo, registrando le visite incrementali con un intervallo. Visiti Purple Engage per verificare come viene gestito il percorso dalla cassa al record dell'ospite prima di impegnarsi.