
POS e EPOS explicados: funções, diferenças e usos
Comparativo entre POS e EPOS: o que cada sistema faz, onde se encaixa em um estabelecimento e como os dados de vendas do caixa podem impulsionar o marketing de visitantes.
Dois estabelecimentos podem utilizar softwares de caixa idênticos, processar o mesmo número de pagamentos com cartão e terminar com quantidades amplamente distintas de dados úteis sobre os clientes. Um pode lhe dizer quem visitou o local há 45 dias, quanto gastou e se aceitou receber comunicações. O outro pode informar apenas o faturamento de hoje e nada mais. Então, o que os diferencia, um POS ou um EPOS?
Nenhum dos termos responde a isso. Os fornecedores aplicam ambos os nomes aos mesmos produtos, e as siglas descrevem uma função em vez de uma capacidade. O que diferencia os dois modelos é a propriedade dos dados: qual sistema detém o registro do produto, a venda, a identidade do cliente e o consentimento, e se alguém estabeleceu as regras para reconciliá-los quando houver divergências. Defina isso e o rótulo deixará de importar. Ignore essa etapa e você comprará um EPOS que opera como uma caixa registradora com cobrança por assinatura.
Sumário
- Visão Geral de POS e EPOS
- Por Que um EPOS Amplia Seu Escopo de Segurança
- Compensações do EPOS Móvel e em Nuvem Além do Rótulo
- Adequando a Configuração a Cada Tipo de Local
- Quem É o Proprietário do Registro do Cliente
- Transformando as Vendas do Caixa em Sinais de Marketing para o Local
- Confirme Seu Caminho de Dados Antes de Conectar o Marketing
POS e EPOS em detalhes
POS significa ponto de venda: o local e o momento em que uma venda é registrada e paga. EPOS significa ponto de venda eletrônico, a mesma função de checkout estendida a um sistema em rede que também gerencia o catálogo de produtos, níveis de estoque, permissões de funcionários, relatórios e integrações. Um POS é o balcão; um EPOS é tudo o que está por trás dele.
Comparação entre POS e EPOS em critérios essenciais
| Aspecto | POS | EPOS |
|---|---|---|
| Função principal | Registra uma venda e processa o pagamento | Gerencia vendas, além de estoque, catálogo, equipe e relatórios |
| Escopo típico | Um caixa ou terminal | Múltiplos terminais, unidades e ferramentas de back-office |
| Dados capturados | Transação, data, hora, itens, total | Adiciona níveis de estoque, ações de funcionários e referências de clientes, onde permitido |
| Integrações | Frequentemente limitadas a pagamentos | Conecta reservas, contabilidade, fidelidade e ferramentas de marketing |
| Escopo PCI | Dispositivo de pagamento e seu caminho de dados | Ambiente mais amplo, incluindo aplicativos, permissões, relatórios e integrações |
| Locais típicos | Café individual, quiosque ou barraca de feira | Redes de restaurantes, bares com atendimento de mesa, redes de varejo e hotéis |
A maioria das páginas de fornecedores para nessa tabela e dá o trabalho por encerrado. As linhas só importam pelo que está por trás delas. A história do ponto de venda da IBM traça o ponto de virada em 1973, quando a empresa lançou seu 3660 Supermarket System, utilizando o recém-surgido Código Universal de Produtos e um scanner a laser para identificar produtos, consultar preços e registrar vendas eletronicamente. As primeiras instalações incluíram a Pathmark, em Nova Jersey, e a Steinberg's, em Quebec. O grande marco não foi a maior rapidez no checkout. Foi o fato de que um pagamento passou a se tornar um registro.
Padronizar esse registro levou mais uma década. Um histórico do código de barras da Digimarc observa que a primeira leitura de UPC no varejo ocorreu em 26 de junho de 1974, em um pacote de 10 unidades de chicletes Wrigley's em um supermercado Marsh em Troy, Ohio. Apenas cerca de 50 lojas realizavam leituras em 1976, mas aproximadamente 8.000 lojas nos EUA já o faziam em 1980. O retorno é a escala: a GS1 US informou posteriormente que os códigos de barras identificavam mais de 1 bilhão de produtos e eram lidos mais de 10 bilhões de vezes por dia em todo o mundo.
Um código de barras não identifica uma pessoa. Ele identifica um produto de uma maneira que qualquer sistema consiga ler, e é por isso que dois locais conseguem consolidar relatórios de vendas. O lado humano é a parte mais difícil.
Regra geral: se o caixa precisa compartilhar dados de estoque, equipe e visitantes entre diferentes unidades, os recursos do EPOS importam muito mais do que o hardware instalado no balcão.
Por que um EPOS amplia seu escopo de segurança
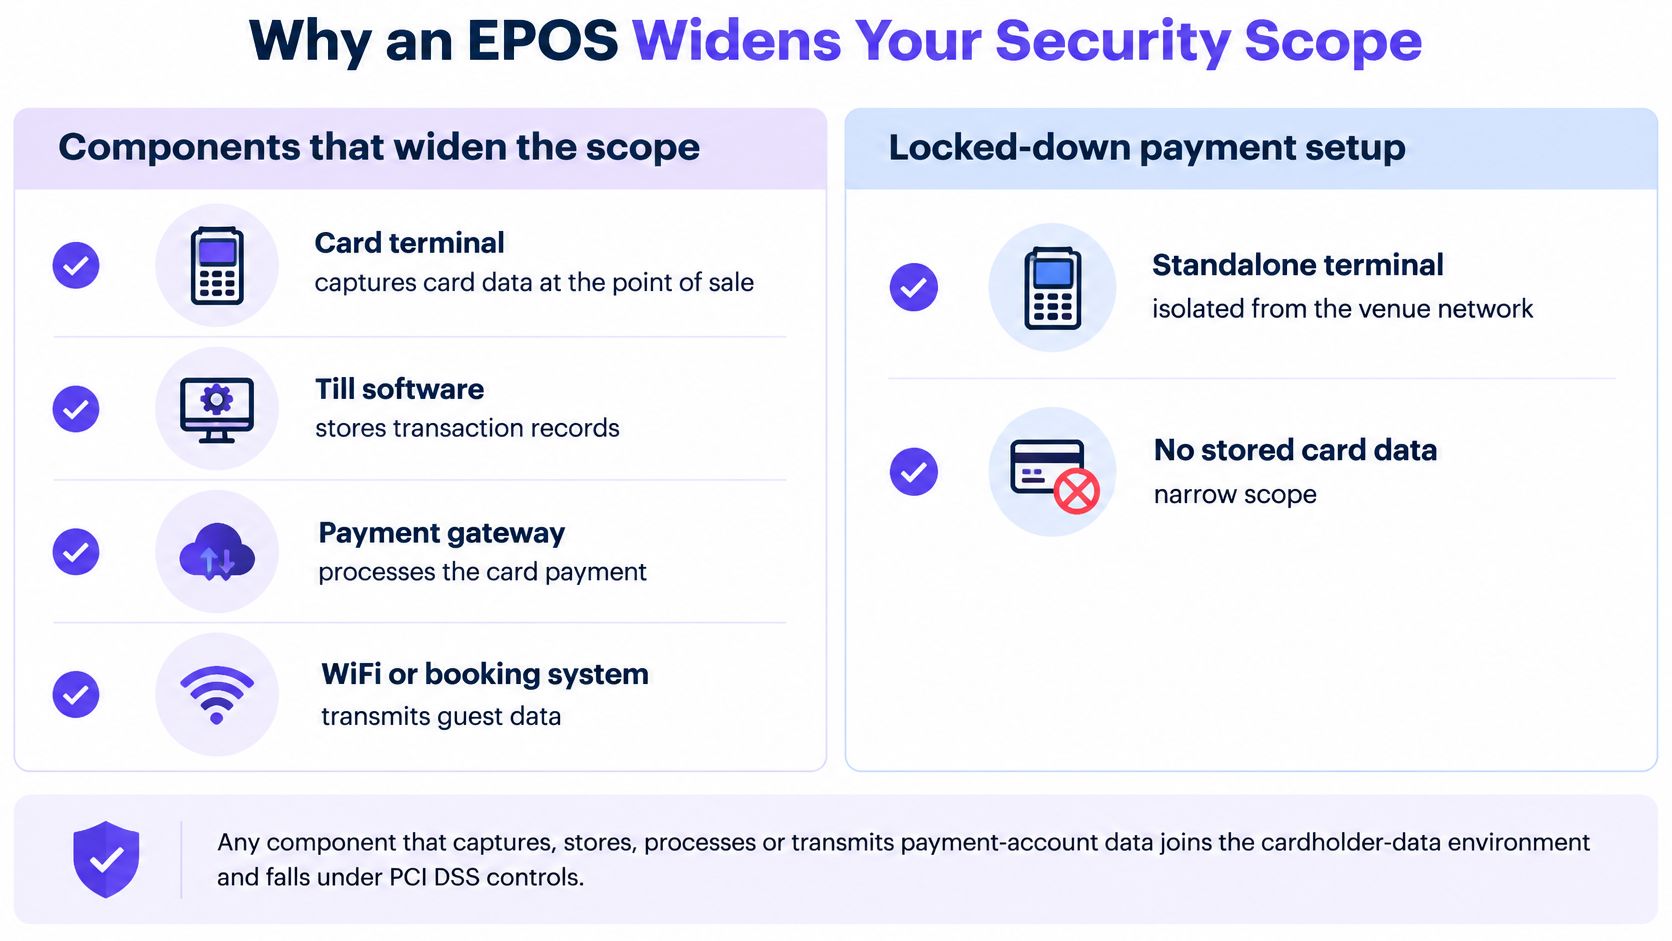
Um terminal de cartão e um PDV eletrônico podem aceitar o mesmo pagamento, mas não pertencem ao mesmo perímetro de segurança. As orientações do PCI Security Standards Council sobre o escopo do ponto de venda explicam claramente o motivo: qualquer componente que capture, armazene, processe ou transmita dados de contas de pagamento passa a fazer parte do ambiente de dados do titular do cartão do comerciante e se enquadra nos controles aplicáveis do PCI DSS.
Geralmente, um EPOS adiciona vários desses componentes de uma só vez. O gerenciamento de catálogos, controle de estoque, permissões de funcionários, relatórios e integrações lidam diretamente com dados de pagamento ou operam imediatamente ao lado deles; por isso, a implementação de um EPOS possui um escopo substancialmente mais amplo do que o de um terminal bloqueado. As mesmas diretrizes observam que um PDV complexo, dotado de múltiplos aplicativos e opções de configuração, exige mais controles do que um terminal seguro simples.
O infográfico abaixo mostra quais partes de um ambiente operacional típico ampliam o perímetro de pagamento.
Nada disso é um argumento contra a contratação de um EPOS. É um argumento para mapear o fluxo de dados antes de aprovar um orçamento.
As verificações que um escopo mais amplo exige
Faça o inventário de cada terminal e aplicativo. Anote cada caixa, tablet, ferramenta de back-office e plugin envolvido em uma venda. Você não pode proteger um dispositivo que ninguém se lembrou de listar.
Verifique o suporte do fornecedor e o status das atualizações. Pergunte quais versões de sistema operacional são suportadas e como as atualizações são distribuídas. Um dispositivo que parou de receber correções permanece vulnerável durante todo o tempo em que estiver na sua rede.
Substitua as credenciais padrão. Os logins administrativos padrão são publicados em manuais públicos. Altere-os no momento da instalação e guarde-os em um local melhor do que um aplicativo compartilhado de notas.
Proteja os dados armazenados e questione por que você os mantém. Se um campo não for necessário para reembolsos, contestações ou contabilidade, não o guarde.
Criptografe os dados da conta antes da transmissão. A criptografia protege o trajeto entre o caixa, o gateway e o back-office, onde ocorrem os vazamentos de integrações desconfiguradas.
Exija autenticação multifator no acesso remoto. Sessões de suporte de fornecedores e gerentes trabalhando em home office são as duas portas que invasores procuram primeiro.
Inspecione os dispositivos contra adulteração ou substituição. Um terminal trocado ou um leitor adulterado (skimmer) instalado parece normal à primeira vista; portanto, compare os números de série com seu inventário e verifique os lacres.
A armadilha é presumir que um terminal de pagamento em conformidade torna todo o EPOS em conformidade. Isso não é verdade e também não elimina as obrigações de avaliação do lojista. Avalie todo o percurso, desde o dispositivo no bar até o back office e cada integração que recebe um registro de venda, pois é esse caminho que você poderá defender em uma auditoria.
Prós e contras de EPOS móvel e em nuvem: além do rótulo
A decisão de arquitetura determina qual componente falha, quem ainda pode receber pagamentos e qual registro detém a verdade enquanto os sistemas estiverem desconectados. O rótulo POS versus EPOS importa menos do que a custódia de cada campo: produto, preço, venda, identidade do visitante e consentimento.
Arquiteturas de EPOS e seus prós e contras
| Configuração | Comportamento offline | Foco em segurança | Ideal para |
|---|---|---|---|
| EPOS local (on-premise) | O processamento continua localmente durante interrupções | Rede local, acesso físico e aplicação de patches | Locais com alto volume de transações e internet instável |
| EPOS em nuvem | Definido pelo modo de cache do fornecedor, portanto confirme o que entra na fila e por quanto tempo | Acesso do fornecedor, credenciais e permissões de integração | Redes com vários locais que necessitam de relatórios centralizados |
| EPOS móvel em celular ou tablet | Definido pelo modo offline do aplicativo e pelo limite de transações em fila | Arquitetura de pagamentos validada sob CPoC ou MPoC | Lojas pop-up, atendimento na mesa e locais distribuídos |
Os sistemas locais (on-premise) mantêm seus adeptos por um motivo. Uma análise de mercado sobre o setor de software de POS destaca que o POS on-premise continua sendo o preferido por empresas com alto volume de transações e locais com internet instável, pois oferece suporte a processamento offline e continuidade operacional. Além disso, cita uma pesquisa corporativa de 2025 na qual tomadores de decisão do setor de hospitalidade apontaram a privacidade e a segurança dos dados como o principal desafio para sistemas de pagamento e soluções de POS, citadas por 48% e 47%, respectivamente. Se o seu estabelecimento perde a conectividade toda vez que chove, um caixa que continua aceitando pedidos é algo prático, e não antiquado.
A aceitação de pagamentos móveis possui regras próprias. Os padrões publicados pelo PCI Security Standards Council descrevem o Contactless Payments on COTS, que permite a um celular ou tablet comercial pronto para uso aceitar pagamentos por aproximação por meio de seu NFC nativo, sem necessidade de um leitor externo, enquanto o MPoC expande o modelo para cenários que exigem a inserção de PIN. Isso elimina a necessidade de hardware dedicado em lojas pop-up, no atendimento na mesa e em locais distribuídos. Mas isso não elimina a engenharia: as especificações exigem uma implementação criptográfica robusta, algoritmos e bibliotecas validados de geração de números aleatórios e acesso estritamente restrito aos recursos do dispositivo.
Trate o modo offline como um cabo de energia reserva. Ele mantém o atendimento funcionando, mas tudo o que for feito enquanto desconectado precisa ser conciliado perfeitamente assim que a conexão retornar.
Antes de assinar, obtenha cinco respostas por escrito:
- Quais transações entram na fila offline e por quanto tempo o caixa continua a aceitá-las antes de interromper a operação.
- Como pagamentos duplicados são evitados quando uma autorização na fila finalmente chega ao processador.
- Como os preços e cardápios são armazenados em cache e quem pode alterá-los enquanto um local estiver desconectado.
- Como funciona a reconciliação após a reconexão, incluindo qual registro prevalece quando o preço offline difere do preço em tempo real.
- Quais funções operam em modo seguro contra falhas (fail-closed), para que uma falha de conectividade não se transforme em uma comanda em aberto ou em um desconto não autorizado.
O trade-off em uma frase: centralizar pagamentos, dados de clientes e informações operacionais proporciona visibilidade e, ao mesmo tempo, faz com que uma interrupção, uma credencial comprometida ou uma integração mal configurada causem um impacto muito mais amplo do que no passado.
Um consumidor que escolhe entre as principais plataformas para comprar vinhos australianos busca variedade e facilidade no checkout. Por trás disso, o operador ainda precisa decidir onde os campos de pedido, pagamento, cliente e consentimento são alocados caso a conexão caia, pois a conveniência na tela do cliente depende do controle e da reconciliação nos bastidores.
Adequando a configuração a cada tipo de local
Um café com um único balcão e um bar com terraço são ambos negócios de uma única unidade, mas precisam de recursos diferentes em um caixa. A seguir, apresentamos seis configurações, cada uma com a verificação essencial que evita a maior parte dos problemas. Cada verificação faz a mesma pergunta fundamental em um contexto diferente: qual sistema é o proprietário do registro e o que acontece quando algo dá errado.
Um café independente com um único balcão. Um POS com relatórios diários claros e um único terminal de cartão é suficiente. Verifique se os totais de fechamento de caixa são exportados sem a necessidade de um chamado de suporte, pois essa exportação é o que você reconcilia com o banco.
Um bar com atendimento nas mesas. A equipe que anota pedidos nas mesas precisa de um EPOS móvel com modo offline documentado e permissões de acesso rigorosas. Verifique o que uma conta de atendente ainda pode fazer após o término do turno, pois logins compartilhados são o motivo pelo qual bebidas cortesia passam despercebidas.
Um grupo de restaurantes com doze unidades. Este é o território do EPOS: um único catálogo compartilhado, relatórios centralizados, alterações de preços aplicadas a partir de um único local. Verifique se uma alteração de preço chega a todas as unidades dentro do mesmo período de relatório, ou suas comparações de margem serão pura ilusão.
Uma breve análise prática ajuda antes de você se reunir com um fornecedor.
Um hotel com restaurante, bar e spa. Você precisa de um EPOS que conecte reservas e despesas de quarto a uma única identidade de hóspede. Verifique se uma despesa lançada no quarto aparece apenas uma vez no histórico desse hóspede, e não uma vez por ponto de venda.
Um shopping center que oferece WiFi para visitantes WiFi. Aqui, o caixa precisa associar as vendas aos logins autorizados de WiFi por e-mail. Verifique a regra de duplicidade antes da sua primeira campanha, pois um comprador ter dois endereços de e-mail é o caso mais comum.
Uma pop-up store. Pagamentos móveis reduzem os equipamentos necessários e o cabeamento. Verifique se o aplicativo de pagamento possui uma arquitetura validada pelo CPoC ou MPoC, em vez de ser um aplicativo voltado ao consumidor com um leitor acoplado.
A consolidação no segmento de pontos de venda é real. O levantamento de 2025 de instalações de PDV da RestaurantData apontou a Aloha/NCR em 65.079 estabelecimentos gastronômicos, representando 22,68% dos locais pesquisados. Uma concentração nessa escala traz uma vantagem prática para o comprador: sistemas amplamente instalados costumam contar com uma base maior de profissionais capacitados e hardware compatível, fatores que valem a pena ponderar junto com a taxa principal.
Onde o rótulo deixa de ajudar
Ao analisar novamente as seis configurações, o padrão fica evidente. Cada cenário se resume a duas decisões: qual sistema mantém cada registro e quem aprova seu uso. Nenhuma das decisões aparece em uma página de comparação de recursos, e nenhuma depende de o catálogo do fornecedor indicar POS ou EPOS.
O rótulo importa menos do que saber qual sistema detém o registro do cliente e quem aprova o uso desses dados.
Quem é o proprietário do registro do cliente
Quatro campos concentram quase todo o risco quando os dados do caixa se aproximam do marketing. Para cada um, defina por escrito um único sistema de registro oficial antes de assinar um contrato.
- Produto, preço e estoque. O catálogo do EPOS é o proprietário desses dados. Se você alterar um menu ou um preço em qualquer outro lugar, uma unidade venderá pelo valor antigo enquanto o seu relatório de margem divergirá do seu banco.
- A transação em si. O caixa é o proprietário da venda: data, hora, local, itens, descontos, reembolsos e total. As ferramentas de marketing leem esse registro; elas não o corrigem.
- Identidade do cliente. O sistema que o cliente usou pela primeira vez para se identificar, geralmente um login via WiFi, uma reserva ou uma estadia em hotel, é o proprietário da identidade. O cruzamento de dados é feito por e-mail, com uma regra clara para lidar com dois endereços pertencentes à mesma pessoa.
- Consentimento. O registro de consentimento é o proprietário da permissão para enviar qualquer comunicação, e nenhuma importação de qualquer outro sistema pode se sobrepor a uma solicitação de cancelamento (opt-out).
Um visitante, três registros
Imagine que um cliente pague no bar com cartão, faça login na rede WiFi do estabelecimento com o mesmo endereço de e-mail e reserve uma mesa para quatro pessoas duas semanas depois. Três sistemas agora contêm um fragmento da mesma pessoa. O caixa detém o valor gasto, a plataforma de WiFi detém o login, a ferramenta de reservas detém o agendamento, e o perfil unificado precisa mostrar qual registro prevaleceu onde os três divergem quanto a nome, número de telefone ou preferência de marketing.
Duplicidades são a regra, não a exceção. Um consumidor que utiliza um endereço profissional e um pessoal parece ser dois clientes distintos, a menos que alguém defina a regra - que é exatamente o papel da resolução de identidade entre os sistemas do estabelecimento: decidir quais atributos prevalecem em uma unificação e quais são mantidos como histórico.
Defina o mapa de propriedade dos dados primeiro e, em seguida, escolha a plataforma. Uma lista de integrações diz o que pode ser conectado. Ela não diz nada sobre quem prevalece em um conflito - e essa é a pergunta que sua primeira campanha com inconsistências trará à tona.
Transformando vendas no caixa em sinais de marketing no estabelecimento
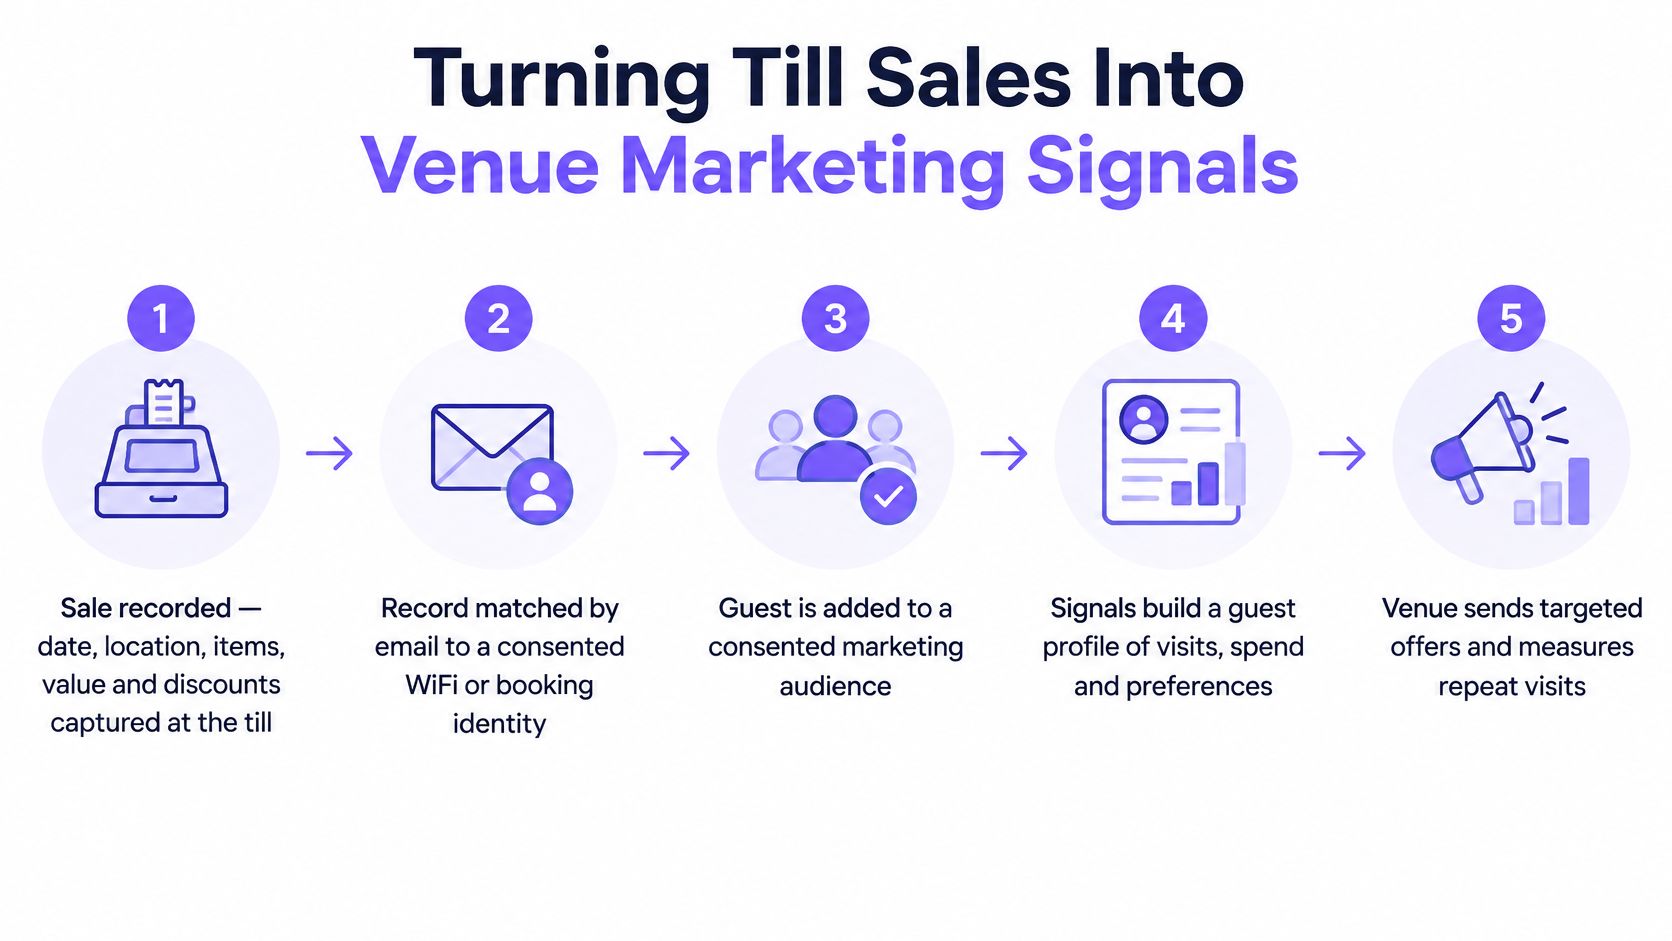
Com a responsabilidade definida, o caixa se torna um instrumento de marketing em cinco etapas, nenhuma delas opcional.
- A venda é registrada com data, local, itens, valor e descontos.
- O registro é associado por e-mail a uma identidade existente, geralmente um login consentido via WiFi ou uma reserva.
- O cliente é incluído em segmentos estruturados por frequência de visitas, gastos e recência, como a ausência de visitas nos últimos 45 dias.
- Uma jornada envia uma mensagem exclusivamente para contatos cujo consentimento permita o envio.
- Um grupo de controle isolado avalia se ocorreram visitas ou compras adicionais.
Testando se a conexão se mantém estável
Uma integração pode existir e, ainda assim, gerar públicos não confiáveis. Um relatório de pesquisa sobre integração de dados no varejo de 2025 revelou que 73% dos líderes do setor enfrentaram inconsistências de dados devido a integrações fragmentadas ou ausentes, enquanto apenas 27% contavam com uma solução única conectando PDV, estoque e finanças. A cobertura sobre tecnologia para restaurantes citada no mesmo relatório apontou que 85% dos operadores consideravam a integração um recurso prioritário na aquisição de PDVs; no entanto, 44% classificaram a integração com sistemas legados como seu principal desafio operacional.
Essa discrepância é o risco prático. Analise uma amostra de transações antes de confiar em qualquer segmento:
- Duplicações. Verifique se uma compra é contabilizada duas vezes quando uma venda offline na fila for sincronizada.
- Carimbos de data/hora (timestamps). Verifique se uma venda às 23:50 de sábado é registrada no sábado ou no domingo, pois um público com base em recência de 45 dias depende disso.
- Reembolsos e cancelamentos. Confirme se eles são subtraídos do valor gasto em vez de figurarem em paralelo a ele.
- Preenchimento de dados históricos (backfill). Questione até quando retrocede a importação e o que acontece com a lacuna anterior a esse período.
- Sincronizações com falha. Identifique onde fica a fila e quem é notificado quando ela atinge a capacidade máxima.
Em seguida, faça a reconciliação. Some os totais de uma semana do caixa e compare-os com os números de gastos presentes no seu público de marketing. Se houver divergência, o segmento está incorreto, não importa como o marketplace de integrações o descreva.
A etapa final é a mais frequentemente ignorada. Uma transação pode ser perfeitamente válida do ponto de vista operacional e, ainda assim, inutilizável para comunicações se o registro de consentimento correspondente estiver ausente ou for ambíguo. Em escala, os dados de caixa só são utilizáveis quando há um caminho documentado da transação até o cliente que deu consentimento, e é aí que conectar os dados de PDV a um perfil de cliente começa.
Confirme o fluxo de dados antes de conectar o marketing
O veredito é simples. Um estabelecimento de unidade única sem identidade de clientes - e sem planos de desenvolver uma - pode operar um POS e ignorar completamente a integração de marketing, pois os dados não teriam um destino útil. Um grupo multiunidades com WiFi, reservas ou estadias em hotéis deve conectar as vendas do caixa ao marketing apenas após a confirmação do fluxo de dados.
| Verificação | Critério de aprovação |
|---|---|
| Integração ativa | As vendas chegam dos seus locais em produção, não de um local de teste piloto |
| Duplicações e reembolsos | Uma amostra de transações corresponde aos totais do caixa após reembolsos, cancelamentos e vendas offline |
| Consentimento obrigatório aplicado | Nenhuma mensagem chega a um visitante que optou por não recebê-la, e nenhuma importação reverte um cancelamento de assinatura (opt-out) |
| Grupo de controle (holdout) definido | Existe um grupo de controle antes do disparo da primeira campanha |
Na primeira verificação, estabeleça se você está consumindo um webhook que envia eventos ou uma API consultada por polling, pois isso define a rapidez com que uma venda aparece e quem gerencia a nova tentativa. A comparação entre webhooks e APIs para dados de clientes explica a diferença de forma clara.
Qualquer que seja a plataforma escolhida, as mesmas quatro verificações se aplicam. Quando essa plataforma é a Purple Engage, o registro do cliente é construído cruzando logins de WiFi, vendas no caixa, reservas, formulários, arquivos, mensagens e respostas de pesquisas por e-mail, capturando dados do Purple WiFi, Juniper Mist, Square, Epos Now e Loyverse, com Cisco Spaces, Cisco Meraki, Lightspeed X-Series, Oracle Simphony, ResDiary, Mews e apaleo em fase piloto. O consentimento é verificado duas vezes, importações de opt-out não podem ser desfeitas e a exclusão permanece excluída, exatamente o comportamento avaliado pela terceira verificação.
Execute todo o checklist em um único local primeiro. Uma unidade que realiza conciliações de forma impecável por quatro semanas ensina mais sobre o restante do grupo do que qualquer demonstração de fornecedor.
O Purple Engage reúne logins de WiFi, vendas no caixa, reservas e estadias em hotéis em um único registro de cliente correlacionado por e-mail, permitindo que um estabelecimento veja quem realmente retornou, em vez de apenas quem abriu um e-mail. Se você estiver conectando o ponto de venda ao marketing neste trimestre, ele consolida essas fontes em um único livro de registros de consentimento e mensura campanhas com base em um grupo de controle, reportando visitas incrementais com uma faixa de precisão. Acesse Purple Engage para conferir como o fluxo do caixa ao registro do cliente é gerenciado antes de assumir um compromisso.