
POS e EPOS explicados: Funções, diferenças e utilizações
Comparação entre POS e EPOS: o que cada sistema faz, onde se enquadra num espaço e como os dados de vendas de caixa podem potenciar o marketing para clientes.
Dois espaços podem utilizar o mesmo software de caixa, processar o mesmo número de pagamentos por cartão e acabar com quantidades completamente diferentes de dados úteis de clientes. Um consegue dizer quem visitou o espaço há 45 dias, quanto gastou e se deu consentimento para receber comunicações. O outro consegue apenas indicar a faturação do dia e nada mais. Então, o que os distingue: um POS ou um EPOS?
Nenhuma das designações responde a isso. Os fornecedores aplicam ambos os nomes aos mesmos produtos, e as siglas descrevem uma função e não uma capacidade. O que distingue os dois espaços é a titularidade: que sistema detém o registo de produtos, a venda, a identidade do cliente e o consentimento, e se alguém definiu por escrito as regras para os reconciliar em caso de divergência. Resolva isso e o nome deixa de importar. Ignore-o e comprará um EPOS que se comporta como uma caixa registadora com uma assinatura.
Índice
- POS e EPOS em Resumo
- Por Que Razão um EPOS Alarga o Seu Âmbito de Segurança
- Compromissos do EPOS Móvel e na Cloud Para Lá do Rótulo
- Adequar a Configuração a Cada Tipo de Espaço
- Quem É o Proprietário do Registo do Cliente
- Transformar as Vendas no Ponto de Venda em Sinais de Marketing do Espaço
- Confirme o Percurso dos Dados Antes de Conectar o Marketing
POS e EPOS num relance
POS significa ponto de venda (point of sale): o local e o momento em que uma venda é registada e paga. EPOS significa ponto de venda eletrónico (electronic point of sale), a mesma função de pagamento alargada a um sistema em rede que também inclui o catálogo de produtos, níveis de stock, permissões de funcionários, relatórios e integrações. Um POS é o balcão; um EPOS é tudo o que está por trás dele.
Comparação entre POS e EPOS com base em critérios essenciais
| Aspeto | POS | EPOS |
|---|---|---|
| Função principal | Regista uma venda e processa o pagamento | Gere vendas, inventário, catálogo, colaboradores e relatórios |
| Âmbito típico | Uma caixa ou terminal | Múltiplos terminais, localizações e ferramentas de back-office |
| Dados recolhidos | Transação, data, hora, artigos, total | Adiciona níveis de stock, ações dos colaboradores e referências dos clientes, quando permitido |
| Integrações | Frequentemente limitadas a pagamentos | Liga reservas, contabilidade, fidelização e ferramentas de marketing |
| Âmbito PCI | Dispositivo de pagamento e o respetivo percurso de dados | Ambiente mais alargado, incluindo aplicações, permissões, relatórios e integrações |
| Espaços típicos | Café individual, quiosque ou banca de mercado | Grupos de restauração, bares com serviço de mesa, cadeias de retalho e hotéis |
A maioria das páginas de fornecedores fica-se por essa tabela e dá o trabalho por terminado. As linhas só importam pelo que está por trás delas. A história do ponto de venda da IBM aponta o ponto de viragem para 1973, quando a empresa introduziu o seu 3660 Supermarket System, utilizando o recém-surgido Código Universal de Produto e um leitor laser para identificar produtos, obter preços e registar vendas eletronicamente. As primeiras instalações incluíram a Pathmark em Nova Jérsia e a Steinberg's no Quebeque. O marco histórico não foi um checkout mais rápido. Foi o facto de um pagamento se ter tornado num registo.
A normalização desse registo demorou mais uma década. Uma resenha histórica do código de barras elaborada pela Digimarc refere que a primeira leitura de um UPC no retalho ocorreu a 26 de junho de 1974, num pacote de 10 pastilhas elásticas da Wrigley's num Marsh Supermarket em Troy, Ohio. Apenas cerca de 50 lojas efetuavam leituras óticas em 1976; no entanto, em 1980, sensivelmente 8 000 lojas nos EUA já o faziam. A contrapartida é a escala: a GS1 US reportou mais tarde que os códigos de barras identificavam mais de mil milhões de produtos e eram lidos mais de 10 mil milhões de vezes por dia em todo o mundo.
Um código de barras não identifica uma pessoa. Identifica um produto de uma forma legível por qualquer sistema, razão pela qual dois espaços conseguem consolidar registos de vendas. A vertente humana é a parte mais difícil.
Regra geral: se a caixa tiver de partilhar dados de stock, funcionários e clientes entre vários locais, as funcionalidades do EPOS são muito mais determinantes do que o hardware instalado no balcão.
Por que razão um EPOS alarga o seu âmbito de segurança
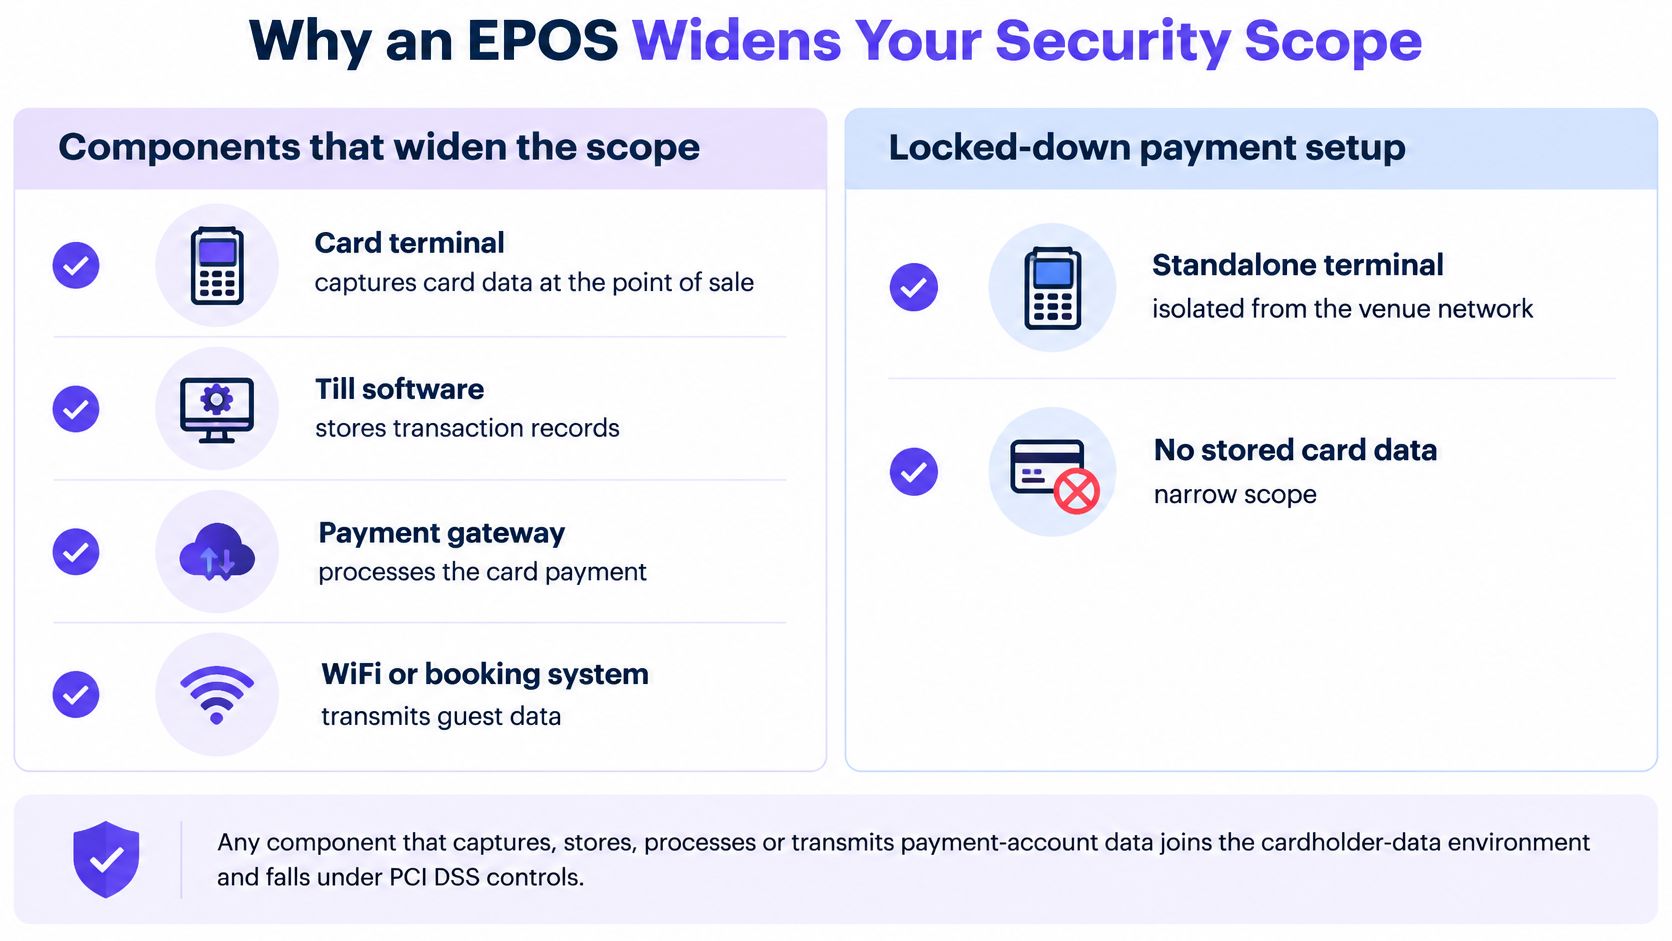
Um terminal de pagamento e um TPV podem aceitar o mesmo pagamento, mas não partilham o mesmo perímetro de segurança. As orientações do PCI Security Standards Council sobre o âmbito do ponto de venda explicam claramente a razão: qualquer componente que recolha, armazene, processe ou transmita dados de contas de pagamento passa a fazer parte do ambiente de dados do titular do cartão do comerciante e fica sujeito aos controlos aplicáveis da norma PCI DSS.
Um EPOS geralmente adiciona vários desses componentes de uma só vez. A gestão de catálogos, o inventário, as permissões de funcionários, os relatórios e as integrações acedem todos a dados de pagamento ou encontram-se diretamente associados a eles; logo, uma implementação de EPOS acarreta um âmbito substancialmente mais alargado do que um terminal isolado e bloqueado. As mesmas orientações salientam que um POS complexo com múltiplas aplicações e opções de configuração requer mais controlos do que um simples terminal seguro.
A imagem abaixo mostra que partes da infraestrutura típica de um espaço alargam o perímetro dos pagamentos.
Nada disto é um argumento contra a aquisição de um EPOS. É um argumento a favor do mapeamento do percurso dos dados antes de aceitar uma proposta.
As verificações que um âmbito mais alargado exige
Faça o inventário de cada terminal e aplicação. Registe cada caixa, tablet, ferramenta de back-office e plugin que intervenha numa venda. Não é possível proteger um dispositivo que ninguém se lembrou de listar.
Verifique o suporte do fornecedor e o estado das correções. Pergunte quais as versões do sistema operativo que são suportadas e como as atualizações são disponibilizadas. Um dispositivo que tenha deixado de receber correções permanece vulnerável enquanto estiver na sua rede.
Substitua as credenciais predefinidas. Os acessos administrativos predefinidos são divulgados em manuais públicos. Altere-os aquando da instalação e guarde-os num local mais seguro do que uma aplicação de notas partilhada.
Proteja os dados armazenados e questione por que razão os mantém. Se um campo não for necessário para reembolsos, disputas ou contabilidade, não o guarde.
Cifre os dados da conta antes da transmissão. A cifragem protege o trajeto entre a caixa, o gateway e o back-office, onde ocorrem fugas devido a integrações mal configuradas.
Exija autenticação multifator no acesso remoto. As sessões de assistência técnica dos fornecedores e os gestores em teletrabalho são as duas portas de entrada que os atacantes procuram primeiro.
Inspecione os dispositivos para detetar adulterações ou substituições. Um terminal substituído ou um skimmer instalado parece comum à primeira vista; por isso, compare os números de série com o seu inventário e inspecione os selos.
A armadilha consiste em presumir que um terminal de pagamento em conformidade torna todo o sistema EPOS em conformidade. Não torna, nem elimina as obrigações de avaliação do comerciante. Avalie todo o percurso, desde o dispositivo no balcão até ao back office e a cada integração que recebe um registo de venda, porque esse percurso é o que conseguirá defender numa auditoria.
Compromissos dos EPOS móveis e na nuvem: mais além do rótulo
A decisão de arquitetura determina qual componente falha, quem ainda pode aceitar pagamentos e qual registo detém a verdade enquanto os sistemas estão separados. O rótulo POS versus EPOS tem menos importância do que a custódia de cada campo: produto, preço, venda, identidade do cliente e consentimento.
Arquiteturas de EPOS e os respetivos compromissos
| Configuração | Comportamento offline | Foco de segurança | Mais adequado para |
|---|---|---|---|
| EPOS local (on-premise) | O processamento continua localmente durante falhas de rede | Rede local, acesso físico e aplicação de correções (patching) | Locais com elevado volume de transações e internet instável |
| EPOS na nuvem | Definido pelo modo em cache do fornecedor, pelo que deve confirmar o que fica em fila de espera e por quanto tempo | Acesso do fornecedor, credenciais e permissões de integração | Grupos multilocal que necessitam de relatórios centralizados |
| EPOS móvel num telemóvel ou tablet | Definido pelo modo offline da aplicação e pelo limite de transações em fila de espera | Arquitetura de pagamentos validada ao abrigo de CPoC ou MPoC | Espaços temporários (pop-ups), serviço de mesa e locais distribuídos |
Os sistemas no local mantêm a sua base de utilizadores por um bom motivo. Uma análise de mercado sobre o mercado de software de POS refere que o POS no local continua a ser preferido por empresas com elevado volume de transações e localizações com acesso instável à internet, pois suporta o processamento offline e a continuidade. Aponta ainda um inquérito empresarial de 2025 no qual os responsáveis de tomada de decisão no setor da hotelaria e restauração indicaram a privacidade dos dados e a segurança como o principal desafio para sistemas de pagamento e soluções de POS, apontados por 48% e 47%, respetivamente. Se o seu espaço perde a conectividade sempre que chove, uma caixa registadora que continua a aceitar pedidos é uma opção prática e não ultrapassada.
A aceitação móvel tem as suas próprias regras. As normas publicadas pelo PCI Security Standards Council descrevem os Contactless Payments on COTS, que permitem que um telemóvel ou tablet comercial convencional (off-the-shelf) aceite pagamentos contactless através do respetivo NFC nativo sem um leitor externo, enquanto o MPoC alarga este modelo a cenários com introdução de PIN. Isto elimina a necessidade de hardware dedicado em espaços temporários (pop-ups), serviço de mesa e locais distribuídos. No entanto, não elimina a exigência técnica: as especificações requerem uma implementação criptográfica robusta, algoritmos e bibliotecas validados de geração de números aleatórios e um controlo rigoroso do acesso aos recursos do dispositivo.
Encare o modo offline como um cabo de alimentação sobresselente. Mantém o serviço em funcionamento, mas tudo o que é feito sem ligação tem de ser reconciliado sem falhas assim que a conectividade for reposta.
Antes de assinar, obtenha cinco respostas por escrito:
- Quais as transações que entram em fila de espera offline e durante quanto tempo a caixa continua a aceitá-las antes de parar.
- Como são evitados pagamentos em duplicado quando uma autorização em fila chega finalmente ao processador.
- Como são armazenados em cache os preços e ementas, e quem pode alterá-los enquanto um local está desligado.
- Como funciona a reconciliação após a reconexão, incluindo qual o registo que prevalece quando o preço offline difere do preço em tempo real.
- Quais as funções que bloqueiam por segurança (fail-closed), para que um problema de conectividade não se transforme numa conta aberta ou num desconto não aprovado.
O compromisso numa única frase: centralizar dados de pagamentos, de clientes e operacionais proporciona visibilidade e, ao mesmo tempo, faz com que uma interrupção, uma credencial roubada ou uma integração mal configurada tenham um impacto muito mais abrangente do que anteriormente.
Um cliente que escolha entre as melhores plataformas para comprar vinho australiano depara-se com variedade e facilidade no pagamento. No entanto, o operador subjacente tem de definir onde ficam os campos de encomenda, pagamento, cliente e consentimento caso a ligação caia, visto que a conveniência visível no ecrã do cliente depende da titularidade e da reconciliação nos bastidores.
Adequar a configuração a cada tipo de espaço
Um café com um único balcão e um bar com esplanada são ambos negócios de localização única, mas necessitam de soluções de caixa diferentes. Seguem-se seis configurações, cada uma com a verificação essencial que previne a maior parte dos problemas. Cada verificação coloca a mesma questão subjacente num contexto diferente: que sistema é proprietário do registo e o que acontece quando algo corre mal.
Um café independente com um único balcão. Um POS com relatórios diários claros e um único terminal de pagamento cobre as necessidades. Verifique se os totais de fecho de dia são exportados sem precisar de um pedido de suporte, pois é essa exportação que reconcilia com o banco.
Um bar com serviço de mesa. Os colaboradores que registam pedidos na mesa precisam de um EPOS móvel com um modo offline documentado e permissões rigorosas de funcionários. Confirme o que a conta de um colaborador ainda pode fazer após o final de um turno, já que as credenciais partilhadas são a forma como as bebidas de oferta passam despercebidas.
Um grupo de restauração com doze espaços. Este é o território do EPOS: um catálogo partilhado, relatórios centralizados, alterações de preços enviadas a partir de um único local. Confirme que uma alteração de preço chega a todos os espaços no mesmo período de relatório, caso contrário as suas comparações de margem serão pura ficção.
Uma breve revisão passo a passo é útil antes de reunir com um fornecedor.
Um hotel com restaurante, bar e spa. Precisa de um EPOS que associe reservas e consumos faturados ao quarto a uma única identidade de hóspede. Verifique se um débito imputado a um quarto surge apenas uma vez no histórico desse hóspede, e não uma vez por cada ponto de venda.
Um centro comercial que disponibiliza WiFi para visitantes. Aqui, a caixa tem de fazer corresponder as vendas aos inícios de sessão com consentimento no WiFi por e-mail. Verifique a regra de duplicados antes da sua primeira campanha, pois o cenário habitual é um comprador ter dois endereços de e-mail.
Uma loja pop-up. Os pagamentos móveis reduzem o equipamento a transportar e a cablagem necessária. Verifique se a aplicação de pagamentos é uma arquitetura validada segundo as normas CPoC ou MPoC, em vez de uma aplicação de consumidor com um leitor acoplado.
A consolidação do lado dos terminais é real. A contagem de 2025 de instalações POS da RestaurantData colocou a Aloha/NCR em 65 079 estabelecimentos de restauração, 22,68% dos locais inquiridos. A concentração a esta escala tem uma vantagem prática para o comprador: sistemas amplamente instalados tendem a contar com uma base maior de colaboradores com formação e hardware compatível, o que vale a pena ponderar a par do preço base anunciado.
Onde o rótulo deixa de ser útil
Ao rever as seis configurações, o padrão torna-se evidente. Cada cenário resume-se a duas decisões: que sistema guarda cada registo e quem aprova a sua utilização. Nenhuma destas decisões surge numa página de comparação de funcionalidades, e nenhuma depende de a brochura do fornecedor indicar POS ou EPOS.
O rótulo tem menos importância do que determinar qual o sistema que detém o registo de cliente e quem aprova a sua utilização.
A quem pertence o registo do cliente
Quatro campos concentram quase todo o risco quando os dados do terminal de caixa se aproximam do marketing. Para cada um deles, defina formalmente por escrito um único sistema de registo antes de assinar contrato.
- Produto, preço e stock. O catálogo do EPOS detém estes dados. Se alterar uma ementa ou um preço em qualquer outro local, um espaço continuará a vender ao valor antigo enquanto o relatório de margem diverge dos dados bancários.
- A transação em si. A caixa regista e detém a venda: data, hora, localização, artigos, descontos, reembolsos e total. As ferramentas de marketing leem esse registo; não o corrigem.
- Identidade do cliente. Seja qual for o sistema que o cliente utilizou inicialmente para se identificar - normalmente um início de sessão no WiFi WiFi, uma reserva ou uma estadia em hotel -, esse sistema detém a identidade. A correspondência é feita por e-mail, existindo uma regra definida para situações em que dois endereços pertencem à mesma pessoa.
- Consentimento. O registo de consentimento detém a permissão para qualquer envio e nenhuma importação a partir de outro sistema pode anular um opt-out.
Um visitante, três registos
Imaginemos que um cliente paga ao balcão com cartão, inicia sessão no WiFi do espaço com o mesmo endereço de e-mail e reserva uma mesa para quatro pessoas duas semanas depois. Três sistemas detêm agora um fragmento da mesma pessoa. O terminal de caixa detém o valor gasto, a plataforma de WiFi detém o início de sessão, a ferramenta de reservas detém a reserva e o perfil consolidado tem de demonstrar que registo prevaleceu quando os três divergirem quanto a um nome, número de telefone ou preferência de marketing.
Os duplicados são a norma, não a exceção. Um comprador que utilize um endereço profissional e um endereço pessoal surge como dois clientes distintos, a menos que alguém defina a regra. É exatamente essa a função da resolução de identidades nos vários sistemas de um espaço: determinar que atributos transitam numa unificação e quais são preservados como histórico.
Defina primeiro o mapa de titularidade e só depois escolha a plataforma. Uma lista de integrações indica o que pode ser ligado. Não diz nada sobre quem prevalece num conflito - e essa é a questão que a sua primeira campanha mal associada irá levantar.
Transformar vendas de caixa em sinais de marketing do espaço
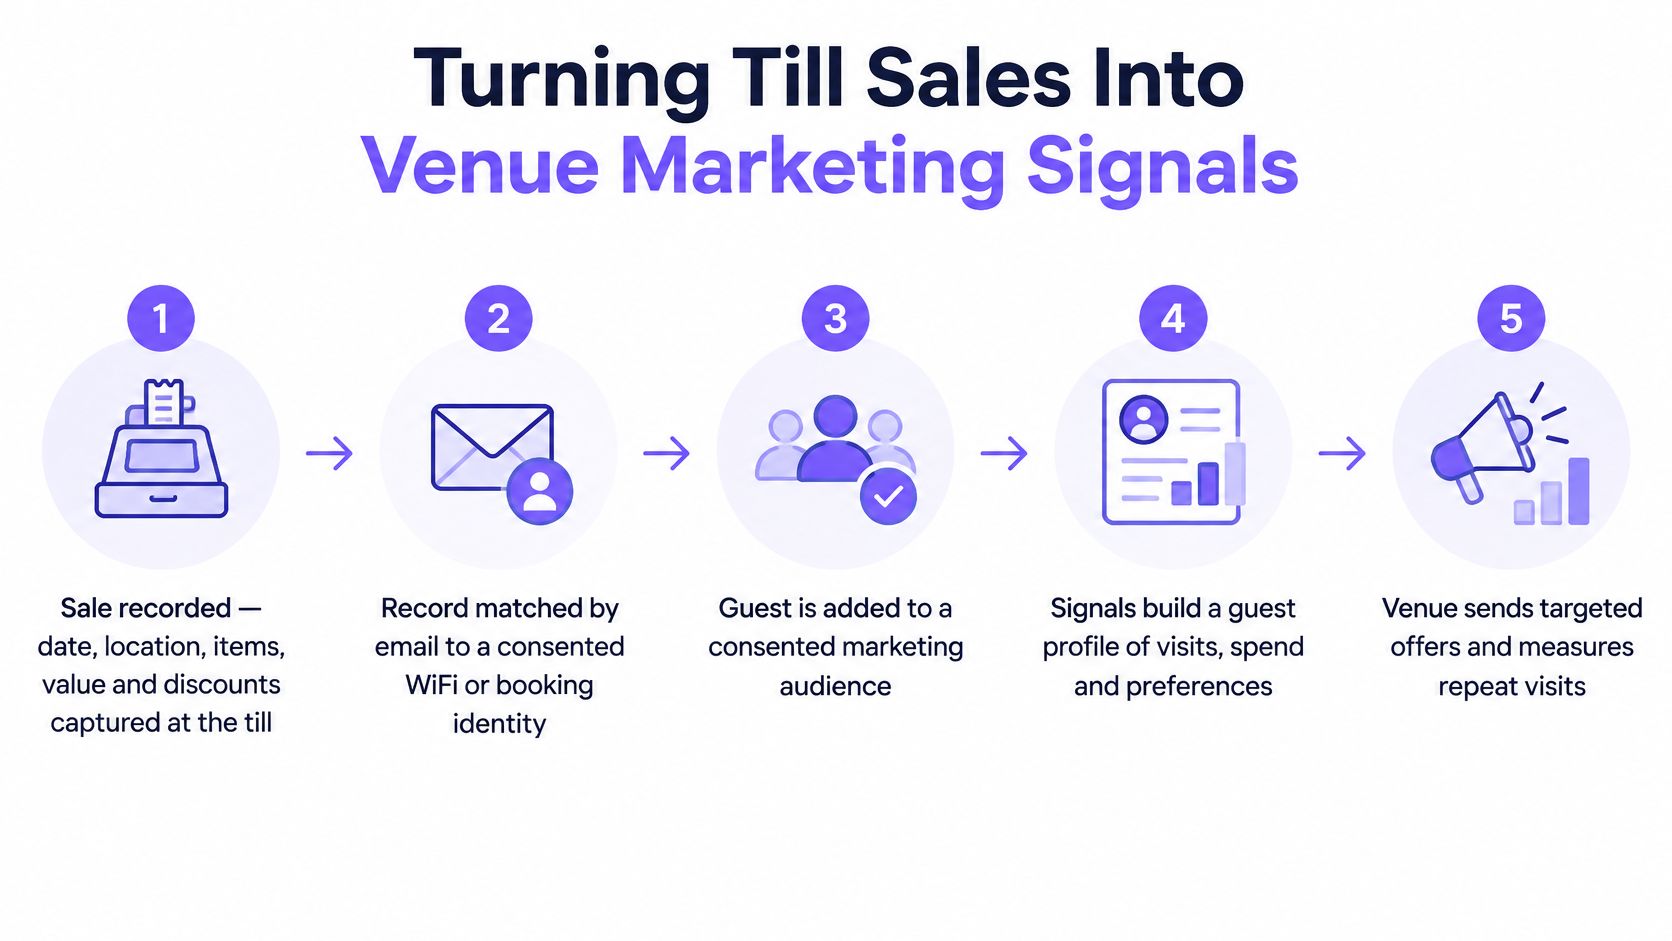
Com a titularidade definida, um terminal de caixa transforma-se num instrumento de marketing ao longo de cinco fases, nenhuma delas opcional.
- A venda é registada com data, localização, artigos, valor e descontos.
- O registo é associado por e-mail a uma identidade existente, geralmente através de um início de sessão autorizado no WiFi WiFi ou de uma reserva.
- O cliente é incluído em segmentos criados com base na frequência de visitas, gastos e recência - como a ausência de visitas nos últimos 45 dias.
- Uma jornada envia uma mensagem apenas a contactos cujo consentimento o permita.
- Um grupo de controlo de exclusão avalia se ocorreram visitas ou compras adicionais.
Testar se a ligação se mantém estável
Uma integração pode existir e, ainda assim, gerar audiências não fiáveis. Um relatório de estudo de 2025 sobre a integração de dados no retalho revelou que 73% dos líderes do setor de retalho enfrentaram inconsistências de dados devido a integrações fragmentadas ou inexistentes, enquanto apenas 27% dispunham de uma solução única a interligar POS, inventário e finanças. A cobertura tecnológica do setor da restauração citada no mesmo relatório concluiu que 85% dos operadores consideravam a integração uma funcionalidade essencial na aquisição de POS; contudo, 44% classificaram a integração com sistemas legados como o seu principal desafio operacional.
Essa discrepância representa o risco prático. Analise uma amostra de transações antes de confiar em qualquer segmento:
- Duplicações. Verifique se uma compra é contabilizada duas vezes quando uma venda offline em fila é sincronizada.
- Carimbos de data/hora. Verifique se uma venda às 23:50 de sábado fica registada no sábado ou no domingo, pois uma audiência baseada numa recência de 45 dias depende disso.
- Reembolsos e anulações. Confirme se são subtraídos do valor gasto em vez de figurarem em paralelo.
- Preenchimento histórico. Pergunte até quando retrocede a importação e o que acontece ao intervalo anterior.
- Sincronizações falhadas. Localize a fila de espera e descubra quem é notificado quando esta fica cheia.
Depois, faça a reconciliação. Some uma semana de totais da caixa e compare-os com os valores de gastos presentes na sua audiência de marketing. Se não coincidirem, o segmento está incorreto, independentemente da descrição dada pelo marketplace de integrações.
O passo final é o que é ignorado com maior frequência. Uma transação pode ser perfeitamente válida a nível operacional e, ainda assim, ser inutilizável para fins de comunicação se o registo de consentimento associado estiver em falta ou for ambíguo. À escala, os dados de caixa só são utilizáveis se existir um percurso documentado desde a transação até ao cliente que concedeu o consentimento, sendo precisamente aí que começa a ligação dos dados de POS a um perfil de cliente.
Confirme o percurso dos seus dados antes de associar o marketing
A conclusão é simples. Um espaço de localização única sem identificação de clientes, e sem planos para a construir, pode utilizar um POS e dispensar totalmente a integração de marketing, porque os dados não têm um destino útil. Um grupo com múltiplos espaços com WiFi, reservas ou estadias em hotel só deve associar as vendas de caixa ao marketing assim que o fluxo de dados estiver confirmado.
| Verificação | Como é uma aprovação |
|---|---|
| A integração está ativa | As vendas chegam dos seus locais em produção, não de um espaço piloto |
| Duplicações e reembolsos | Uma amostra de transações corresponde aos totais de caixa após reembolsos, anulações e vendas offline |
| O consentimento é cumprido | Nenhuma mensagem consegue chegar a um cliente que tenha recusado a adesão, e nenhuma importação reverte essa recusa |
| O grupo de controlo está definido | Existe um grupo excluído antes do lançamento da primeira campanha |
Na primeira verificação, determine se está a consumir um webhook que envia eventos ou uma API consultada periodicamente (polling), visto que isso dita a rapidez com que uma venda é refletida e quem é responsável pela nova tentativa. A comparação entre webhooks e APIs para dados de clientes explica a diferença de forma clara.
Qualquer que seja a plataforma escolhida, aplicam-se as mesmas quatro verificações. Quando essa plataforma é a Purple Engage, o registo de cliente é criado através da correspondência por e-mail de inícios de sessão em WiFi, vendas no terminal, reservas, formulários, ficheiros, mensagens e respostas a questionários, captando dados de Purple WiFi, Juniper Mist, Square, Epos Now e Loyverse, com Cisco Spaces, Cisco Meraki, Lightspeed X-Series, Oracle Simphony, ResDiary, Mews e apaleo em fase-piloto. O consentimento é verificado duas vezes, as importações de cancelamento (opt-out) não podem ser anuladas e o apagamento permanece apagado, que é precisamente o comportamento que a terceira verificação testa.
Execute primeiro toda a checklist num único espaço. Um espaço que reconcilie as contas na perfeição durante quatro semanas diz-lhe mais sobre o resto do grupo do que qualquer demonstração de fornecedor.
O Purple Engage reúne inícios de sessão em WiFi, vendas no terminal, reservas e estadias em hotéis num único registo de cliente correspondido por e-mail, para que um espaço possa ver quem regressou em vez de quem abriu um e-mail. Se estiver a associar um terminal de pagamento ao marketing neste trimestre, a solução valida essas fontes face a um registo único de consentimento e mede as campanhas em comparação com um grupo de controlo, reportando visitas incrementais num determinado intervalo. Visite Purple Engage para ver como o percurso desde o terminal até ao registo do cliente é gerido antes de se comprometer.