¿Qué es un registro de auditoría? Campos, retención y cumplimiento
¿Qué es un registro de auditoría? Conozca los campos que registra, cuánto tiempo conservarlo y cómo hacer que sea confiable para el cumplimiento y las investigaciones.
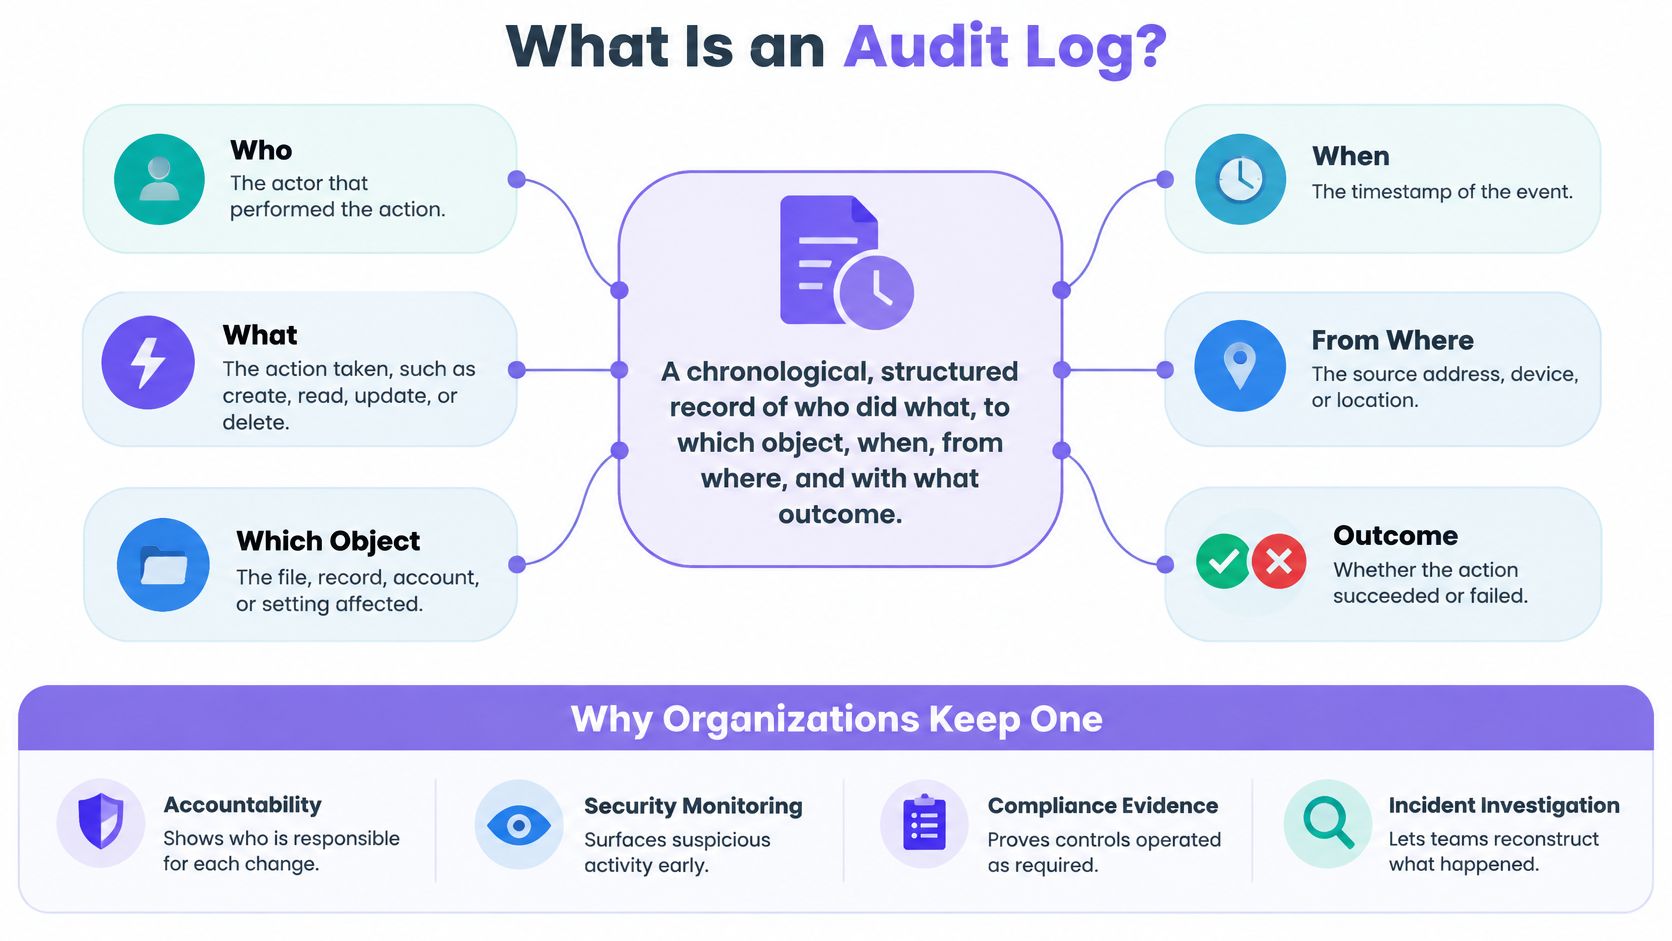
Un registro de auditoría es un expediente cronológico y estructurado que detalla quién hizo qué, en qué objeto, cuándo, desde dónde y con qué resultado, conservado para que la actividad pueda verificarse posteriormente. Si puede ver que ocurrió una acción pero no puede nombrar al actor, el objeto o el resultado, ¿tiene una prueba o solo una nota de que algo sucedió?
Esa pregunta pone de manifiesto la diferencia en la forma en que los equipos hablan sobre los registros. Muchos sistemas conservan archivos llenos de eventos, y muchos proveedores describen cualquiera de esos archivos como un registro de auditoría. El nombre por sí solo no dice nada. Lo que importa es si alguien que no estuvo involucrado puede revisar un registro meses después y si demuestra que los controles funcionaron como debían.
Índice de contenidos
- Qué es un registro de auditoría y por qué las organizaciones lo utilizan
- Qué registra cada entrada y qué se omite
- Comparativa entre registros de auditoría, trazas, registros de aplicaciones y fuentes de supervisión
- Qué normativas exigen un registro de auditoría
- Protección de la integridad y definición de períodos de retención
- Cómo reconstruir un incidente a partir de un registro de auditoría
- Gestión de solicitudes de privacidad sin destruir evidencias
- Erores frecuentes y verificación de gobernanza antes de confiar en su registro
Qué es un registro de auditoría y por qué las organizaciones conservan uno
Empiece con la definición que pueda probar. Un registro de auditoría es un registro cronológico y estructurado de quién hizo qué, en qué objeto, cuándo, desde dónde y con qué resultado. La definición del glosario del NIST de un registro de auditoría lo define como un registro cronológico que proporciona evidencia documental de eventos específicos del sistema, incluidos los accesos y las operaciones realizadas durante un periodo definido.
Cronológico significa que el orden importa. Estructurado significa que cada entrada contiene los mismos campos, lo que permite buscar y comparar entradas en lugar de leer texto libre. Pruebas significa que el registro existe para que otra persona pueda confiar en él más adelante, no solo para el ingeniero que escribió el código.
Por qué existe el registro
Las organizaciones mantienen un registro de auditoría por cuatro razones interconectadas. La rendición de cuentas vincula una acción a una persona, proceso o sistema que pueda responder por ella. La investigación permite a un equipo reconstruir una secuencia de hechos tras un incidente. El cumplimiento demuestra que un control requerido ha funcionado. La reconstrucción de cambios muestra cómo un registro o configuración ha llegado a su estado actual.
Dichos fines diferencian un registro de auditoría de un archivo de errores genérico. Un archivo de errores ayuda a un desarrollador a encontrar un fallo. Puede registrar un trazado de la pila y ninguna información sobre quién activó la acción. Un registro de auditoría puede documentar inicios de sesión correctos y fallidos, cambios de contraseña, uso de privilegios, cambios de configuración, modificaciones de datos, acciones administrativas e intentos de acceso, independientemente de si se produjo algún fallo técnico.
Los seis hechos que establece un registro útil
La guía de NIST establece que un registro de auditoría útil debe determinar al menos seis hechos: qué evento ocurrió, cuándo ocurrió, dónde ocurrió, su origen, su resultado y la identidad de la persona, proceso o entidad involucrada. Si falta uno, la entrada pierde validez. Una entrada sin resultado no puede confirmar si se aplicó un cambio; una entrada sin identidad no puede respaldar la rendición de cuentas.
Esos campos permiten a los investigadores reconstruir una cronología, separar la actividad autorizada del comportamiento sospechoso, identificar los sistemas afectados y conectar una acción con una identidad responsable. Esa es la prueba práctica. Elija cualquier entrada y pregúntese si un desconocido podría responder a esas seis preguntas únicamente a partir de esa entrada.
De la resolución de problemas a la rendición de cuentas
Los registros de auditoría comenzaron estando muy vinculados a las operaciones, como una forma de solucionar problemas en los sistemas. Posteriormente, evolucionaron hacia la responsabilidad formal y la evidencia en ciberseguridad, a medida que las organizaciones necesitaban registros que respaldaran la supervisión, el análisis, la investigación y la notificación de actividades ilícitas o no autorizadas. Este cambio modifica lo que se registra: ya no se escriben notas para uno mismo, sino evidencias para un futuro lector que podría cuestionarlas.
Por ejemplo, supongamos que una plataforma para recintos gestiona identidades de invitados, cambios de consentimiento, aprobaciones de campañas, integraciones y mensajes. Una entrada válida registra quién cambió un estado de consentimiento, cuándo se produjo una aprobación, qué registro o audiencia se vio afectada y si la operación se realizó con éxito. Si solo indica "actualización completada," no está realizando una función de auditoría, independientemente del nombre del archivo.
Qué registra cada entrada y qué omite
Cada evento debe responder a cuatro preguntas. ¿Cuándo ocurrió?, ¿dónde ocurrió?, ¿quién lo inició o se vio afectado por él? y ¿qué ocurrió? La hoja de referencia de registro de OWASP estructura su esquema en torno a estas preguntas y recomienda un formato coherente y legible por máquina.
Que sea legible por máquinas es importante porque las entradas no se quedan en un solo sistema. Las consultará y correlacionará en distintas aplicaciones, sistemas de identidad, API e infraestructuras. OWASP también recomienda centralizar los registros de aplicaciones en un servidor de registros o SIEM, ya que los registros únicamente locales son difíciles de correlacionar durante la respuesta a incidentes. Si las entradas residen en servidores individuales en diferentes formatos, pasará la investigación traduciendo en lugar de investigar.
Campos principales de una entrada del registro de auditoría
| Campo | Pregunta que responde | Ejemplo de valor |
|---|---|---|
| ID de evento | ¿Qué evento exacto es este? | evt_7Qx2, inmutable |
| Marca de tiempo | ¿Cuándo ocurrió? | 2026-03-14T09:12:04Z, UTC |
| Actor | ¿Quién lo inició? | j.smith, cuenta de personal, rol marketing manager |
| Contexto de autenticación | ¿Cómo se verificó al actor? | Inicio de sesión único con MFA superado |
| Alcance | ¿Qué tenant o recinto se vio afectado? | Recinto 214, sede de Londres |
| Sistema de origen | ¿Qué aplicación o servicio lo registró? | Servicio de consentimiento, consola de administración web |
| Acción | ¿Qué se hizo? | consent.status.change |
| Objeto | ¿Qué registro o audiencia se vio afectada? | Referencia de invitado G-48192 |
| Antes y después | ¿Qué cambió? | Consentimiento de correo electrónico, de aceptado a rechazado |
| Decisión de autorización | ¿Se permitió la acción y bajo qué regla? | Permitido, regla de rol ADMIN_CONSENT |
| ID de correlación o aprobación | ¿A qué lote, aprobación o campaña está vinculado? | Aprobación APR-2210, lote B-88 |
| Resultado | ¿Tuvo éxito o falló? | Éxito |
| Origen | ¿Desde qué red o dispositivo? | Rango de IP de la oficina, portátil gestionado |
Hay dos campos que suelen omitirse con mayor frecuencia, y son precisamente los que los investigadores necesitarán más adelante. La decisión de autorización indica si el actor tenía permiso para actuar, no solo que lo hizo. El ID de correlación vincula cientos de cambios individuales con una única actualización masiva y su aprobación. Sin él, una exportación masiva parece un conjunto de cientos de eventos no relacionados y resulta imposible demostrar quién aprobó el lote.
Regla práctica: si no puede vincular un cambio individual con la aprobación que autorizó el lote completo, no dispone de un registro completo de ese cambio.
Eventos que vale la pena registrar
Agrupe la selección de eventos por riesgo, no por lo que la aplicación emita de forma predeterminada.
- Autenticación: Inicios de sesión correctos y fallidos, bloqueos y cambios en MFA.
- Autorización: Concesiones de permisos, intentos de acceso denegados y uso de privilegios.
- Cambios en los datos: Creaciones, ediciones, eliminaciones, exportaciones y actualizaciones masivas.
- Cambios administrativos y de configuración: Ediciones de directivas, creación de claves API y cambios en webhooks, incluidos los fallos de verificación de webhooks.
- Privacidad y consentimiento: Altas (opt-in), bajas (opt-out), solicitudes de acceso y solicitudes de eliminación.
- Actividad de mensajería: Decisiones de aprobación, envíos de mensajes y entregas fallidas.
Ese agrupamiento le ayuda a mantener la transparencia sobre la cobertura. Los equipos suelen registrar meticulosamente los cambios de datos y olvidar por completo el acceso de administradores, que es precisamente la actividad por la que primero pregunta un auditor.
Lo que nunca debe incluirse en una entrada
Un registro de auditoría es consultado por más personas que el sistema de origen y se conserva durante más tiempo. Por tanto, es un lugar de riesgo para la información confidencial. Nunca registre contraseñas, tokens, cookies de sesión, claves de cifrado, datos de tarjetas de pago ni información personal innecesaria.
En su lugar, represente los valores confidenciales con categorías, valores enmascarados o referencias estables. Registre "método de pago actualizado" y una referencia al registro de pago, no el número de tarjeta. Registre una referencia del invitado, no la dirección de correo electrónico y el número de teléfono del invitado repetidos en cada entrada.
La selección es deliberada por la misma razón. Registrar absolutamente todo aumenta la exposición de la privacidad, eleva el coste de almacenamiento y sepulta los eventos verdaderamente importantes. Registrar demasiado poco deja vacíos que no se pueden solucionar a posteriori. No es posible recuperar un evento que nunca se escribió, así que elija la cobertura en función de lo que necesitaría acreditar en una investigación y, después, documente esa justificación.
Comparativa de registros de auditoría con trazas, registros de aplicaciones y fuentes de monitorización
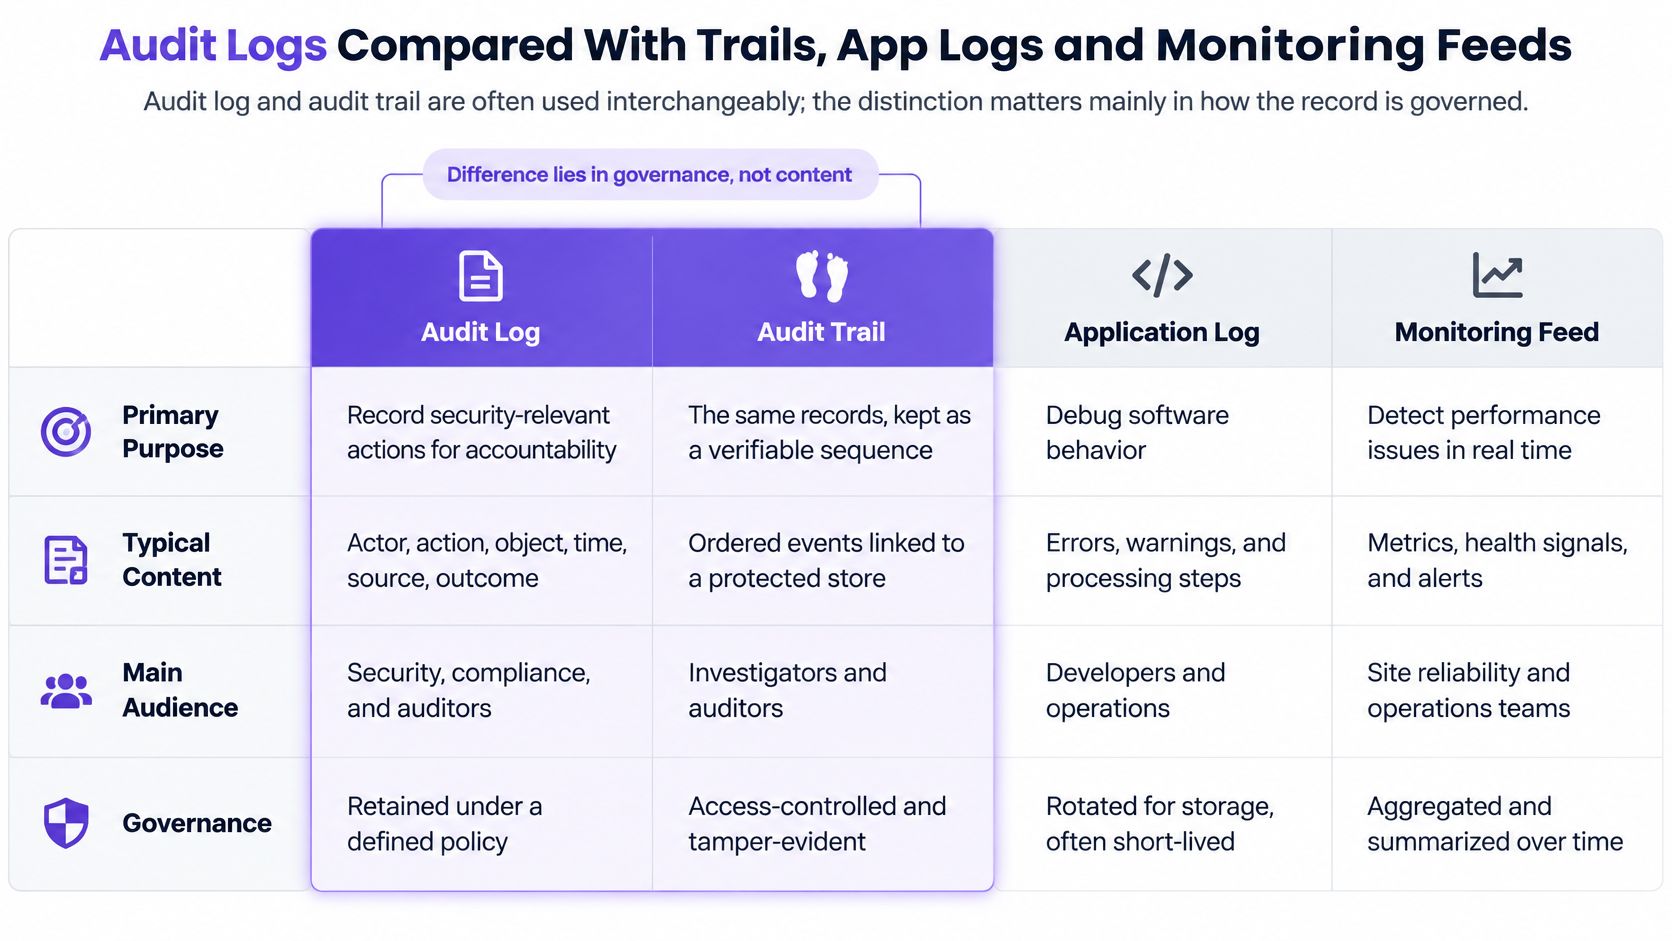
La gente utiliza registro de auditoría (audit log) y pista de auditoría (audit trail) indistintamente, y discutir sobre las palabras rara vez ayuda. La distinción que importa es la gobernanza, es decir, cómo se protege, conserva y presenta el registro cuando se solicita. Dos sistemas pueden contener eventos idénticos. El que se gestiona como prueba es el registro de auditoría.
El registro de auditoría en comparación con otros registros relacionados
| Tipo de registro | Propósito principal | Lector habitual | Patrón de retención |
|---|---|---|---|
| Registro de auditoría (audit log) | Evidencia de quién hizo qué, cuándo y con qué resultado | Cumplimiento, investigadores, auditores | Establecido por directivas, de meses a años, con niveles frecuentes y de archivo |
| Pista de auditoría (audit trail) | Mismo propósito probatorio, a menudo usado como sinónimo | Cumplimiento, auditores | Igual que el registro de auditoría que describe |
| Registro de aplicación o depuración | Resolución de errores y comportamiento | Desarrolladores, ingenieros de soporte | A menudo de días a semanas, más corto que los registros de auditoría |
| Flujo de monitorización de seguridad (SIEM) | Detección rápida de amenazas en todos los sistemas | Analistas de operaciones de seguridad | Ventana de búsqueda establecida por el equipo de monitorización |
| Registro de transacciones de base de datos | Recuperación y replicación de cambios en los datos | Administradores de bases de datos | Rendido a necesidades de recuperación, no a necesidades de auditoría |
| Historial de versiones | Mostrar qué aspecto tenía un registro en cada revisión | Propietarios de contenido, editores | A menudo se conserva con el propio registro |
La distinción más importante
Un registro de auditoría debe conservar pruebas históricas defendibles. Una fuente de monitorización está optimizada para detectar eventos rápidamente. Esos objetivos van en direcciones opuestas. Una fuente puede muestrear, agregar y descartar detalles para mantener la rapidez. Un registro probatorio no puede descartar una entrada inconveniente y seguir siendo confiable.
Eso no los convierte en rivales. Enviar registros de aplicaciones a un servidor de registros central o SIEM es una buena práctica, y los mismos eventos a menudo alimentan a ambos. La detección mejora porque los analistas ven la actividad en todos los sistemas en un solo lugar. Pero una fuente SIEM por sí sola no satisface las necesidades probatorias si los eventos se pueden filtrar, resumir o rotar antes de que un investigador los solicite.
Un registro creado para alertarle rápidamente y un registro creado para ser creído más adelante cumplen funciones distintas, incluso cuando contienen los mismos eventos.
Identificación del tipo de registro examinado
Pregúntese qué cuestión debía responder el registro. "¿Por qué ha fallado esta solicitud?" apunta a un registro de depuración (debug log). "¿Nos está atacando algo en este momento?" apunta a una fuente de monitorización. "¿Podemos revertir la base de datos?" apunta a un registro de transacciones. "¿Qué decía esta página el martes pasado?" apunta al historial de versiones.
La pregunta de auditoría es diferente. Es "¿quién hizo esto, tenía permiso para hacerlo y podemos demostrarlo?". Si el registro no puede responder a eso, llamarlo registro de auditoría en un documento de directivas no lo convertirá en tal.
Qué estándares exigen un registro de auditoría
Un registro de auditoría se convierte en un requisito de control formal cuando una investigación necesita un historial que sobreviva al descubrimiento de un incidente. Ese es el hilo conductor de todos los estándares que se indican a continuación. Cada uno asume que usted se enterará de un problema después de que haya ocurrido la actividad, y que aún necesitará demostrar qué sucedió.
Requisitos para tarjetas de pago
Las organizaciones sujetas a la norma de tarjetas de pago se enfrentan al marco más concreto. La guía del PCI Security Standards Council establece un periodo mínimo de conservación para el historial de registro de auditoría, y parte de ese historial debe permanecer inmediatamente disponible para su análisis en lugar de estar en un archivo que tenga que restaurar. La división es importante a nivel operativo. El almacenamiento duradero conserva las pruebas durante todo el periodo. El almacenamiento inmediatamente disponible le permite detectar y responder sin esperas.
Ese requisito solo vincula a las organizaciones incluidas en el alcance del estándar de tarjetas de pago. Si no procesa datos de tarjetas, no se le aplica directamente. Aún así, es una referencia útil porque separa dos ideas que los equipos suelen confundir: conservar pruebas y poder buscarlas rápidamente.
Directrices de NIST y OWASP
La guía del NIST adopta un enfoque diferente. Espera que las organizaciones identifiquen los tipos de eventos que pueden registrar, seleccionen los eventos que sus objetivos de seguridad y privacidad requieren, documenten por qué esa selección es adecuada para investigaciones posteriores y revisen la selección periódicamente. No existe una lista universal de eventos. La obligación es hacer una elección defendible y redactar su razonamiento.
La guía de OWASP está dirigida a los profesionales. Aconseja conservar los registros el tiempo suficiente para investigar incidentes de desarrollo lento y cumplir con las obligaciones aplicables, así como centralizar los registros de las aplicaciones en un servidor de registros o SIEM para poder correlacionarlos. Leídos conjuntamente, NIST le pide que justifique la cobertura y OWASP le pide que haga que esa cobertura sea utilizable.
DORA y obligaciones específicas del sector
La Ley de Resiliencia Operativa Digital de la UE, conocida como DORA, se aplica a las entidades financieras cubiertas y a los proveedores de TIC relevantes. Exige que la actividad de las TIC se registre de forma que facilite la investigación y la auditoría, abarcando áreas como el acceso a los datos, los cambios en el sistema y las acciones administrativas. La dirección es clara. Tener registros en algún lugar no es la prueba. Lo importante es poder investigar a partir de ellos.
Determinación del marco aplicable a su organización
El alcance lo decide todo, por lo que debe establecerse antes de elegir las clases de eventos o los periodos de retención. Una empresa de procesamiento de tarjetas puede tener obligaciones relativas a PCI-DSS. Un banco puede estar sujeto a DORA. Es posible que un operador de recintos multisede no esté bajo ninguno de los dos directamente, pero aún así necesite pruebas fiables para su propia gobernanza, sus contratos y sus obligaciones de protección de datos.
Ese último punto es donde los equipos se ven atrapados. Quedarse fuera de una norma específica no elimina la necesidad de rendir cuentas. Solo significa que usted mismo debe establecer el requisito y documentarlo. Si utiliza una plataforma para procesar datos de invitados, compruebe lo que dice el contrato sobre la información de auditoría y los subencargados del tratamiento. Nuestro acuerdo de procesamiento de datos es donde establecemos esos compromisos para los clientes que los necesitan por escrito.
No copie un valor numérico de retención de un estándar al que no esté sujeto para tratarlo como una regla universal. Utilícelo como contexto y, a continuación, establezca su propio periodo en función de sus obligaciones, sus necesidades de investigación y sus costes de almacenamiento.
Protección de la integridad y definición de periodos de retención
Un registro de auditoría solo es útil si sus entradas siguen siendo confiables. Controle quién puede acceder a los registros o eliminarlos, decida cuánto tiempo se conserva cada clase de evento y compruebe que el registro siga funcionando. Si el mismo administrador puede cambiar un estado de consentimiento y borrar la entrada que registra dicho cambio, el registro no podrá demostrar con fiabilidad lo que sucedió.
Controles de integridad que otorgan credibilidad a un registro
Almacene los registros de auditoría en un repositorio de solo adición o a prueba de manipulaciones, con privilegios de eliminación restringidos y acceso administrativo supervisado por separado. El almacenamiento de solo adición permite añadir nuevas entradas, pero impide que las funciones normales del producto editen o eliminen las existentes. Una supervisión independiente significa que el acceso al propio registro genera un evento.
Diversas técnicas permiten reforzar la integridad:
- Encadenamiento de hashes: El hash de cada entrada depende de la entrada anterior. Alterar o eliminar una entrada rompe la cadena.
- Eventos firmados: Las firmas criptográficas ayudan a verificar que las entradas proceden del sistema que afirma haberlas escrito.
- Almacenamiento de escritura única: La capa de almacenamiento impide cualquier modificación una vez escrita la entrada.
- Marcado de tiempo independiente: Una fuente horaria independiente confirma cuándo existía una entrada.
- Alertas de vacíos: Las alertas señalan interrupciones en la secuencia o eliminaciones imprevistas.
Elija controles que se adapten a sus sistemas y documente cómo funcionan. El objetivo es lograr que los cambios no autorizados sean detectables y explicables. Registre tanto las acciones intentadas como las completadas: fallos de autorización, aprobaciones, resultados de ejecución y cambios administrativos. Un intento denegado de exportar datos de invitados puede importar más que una edición rutinaria realizada con éxito.
Valores de referencia para la retención
| Requisito | Valor de referencia | Contexto |
|---|---|---|
| Retención de registros de auditoría para PCI-DSS | Al menos 1 año | Organizaciones sujetas a la normativa de tarjetas de pago |
| Historial disponible de inmediato para PCI-DSS | Al menos 3 meses | Disponible para análisis sin necesidad de restaurar archivos |
| Almacenamiento en frío tras el período activo | Archivo de menor coste para el resto del período de retención | Mantiene disponibles los registros más antiguos al tiempo que reduce los costes de almacenamiento |
Estos valores se aplican en contextos específicos, no como reglas universales. Los niveles de almacenamiento en caliente y en frío pueden ayudar a equilibrar la velocidad de búsqueda y el coste: las entradas recientes siguen siendo rápidas de buscar, mientras que los registros más antiguos se mueven a un archivo que tarda más en recuperarse. Si todo permanece en almacenamiento en caliente, el coste puede generar presión para eliminarlo antes de tiempo. Si todo va directamente al almacenamiento en frío, la recuperación puede retrasar una investigación.
Establezca la conservación por clase de evento, en función de las obligaciones aplicables y las necesidades de investigación. La conservación ilimitada puede aumentar la exposición de la privacidad, los costes de almacenamiento y los tiempos de búsqueda. Documente el motivo de cada periodo y, a continuación, elimine los registros según lo programado. Para las organizaciones más pequeñas que están desarrollando una política práctica, los consejos de conservación para pequeñas empresas de Networking2000 ofrecen un punto de partida.
Regla de conservación: Conserve las entradas el tiempo suficiente para investigar los incidentes descubiertos tarde, y no más de lo que pueda justificar por escrito.
Documentación requerida para una implementación defendible
Documente las categorías de eventos que registra y sus motivos, sus políticas de retención y bloqueo legal, qué usuarios desempeñan cada uno de los roles de acceso, cómo se generan y autentican las exportaciones, cómo se sincronizan los relojes, qué umbrales de alerta utiliza y qué controles de copia de seguridad protegen el almacenamiento. A continuación, compruebe de forma periódica que el registro siga funcionando. Un fallo silencioso en el registro de datos puede hacer que un sistema con problemas parezca funcionar con normalidad.
La sincronización del reloj es importante porque las entradas de sistemas con relojes desfasados pueden generar una cronología errónea. Sincronice los sistemas con UTC y verifique que dicha sincronización se mantenga.
Al evaluar a un proveedor, solicite información documentada sobre sus prácticas de seguridad y gobernanza. La información de seguridad y gobernanza de Purple Engage puede ayudar a los responsables de TI y cumplimiento normativo a evaluar la plataforma.
Cómo reconstruir un incidente a partir de un registro de auditoría
La reconstrucción requiere un historial debido a que las vulneraciones a menudo no se detectan de inmediato. La guía del PCI Security Standards Council sobre la supervisión diaria eficaz de registros exige a las organizaciones sujetas a la normativa correspondiente sobre tarjetas de pago que conserven el historial del registro de auditoría durante al menos 1 año, manteniendo un mínimo de 3 meses disponible de inmediato para su análisis.
Ese requisito existe por una razón forense. Los investigadores necesitan suficiente historial para determinar cuándo comenzó la actividad no autorizada, cuánto tiempo continuó y qué sistemas o registros se vieron afectados. Si su registro solo cubre las últimas semanas, podrá describir lo que encontró hoy, pero nada sobre cómo empezó.
El siguiente diagrama establece la secuencia de reconstrucción antes de los pasos detallados a continuación.
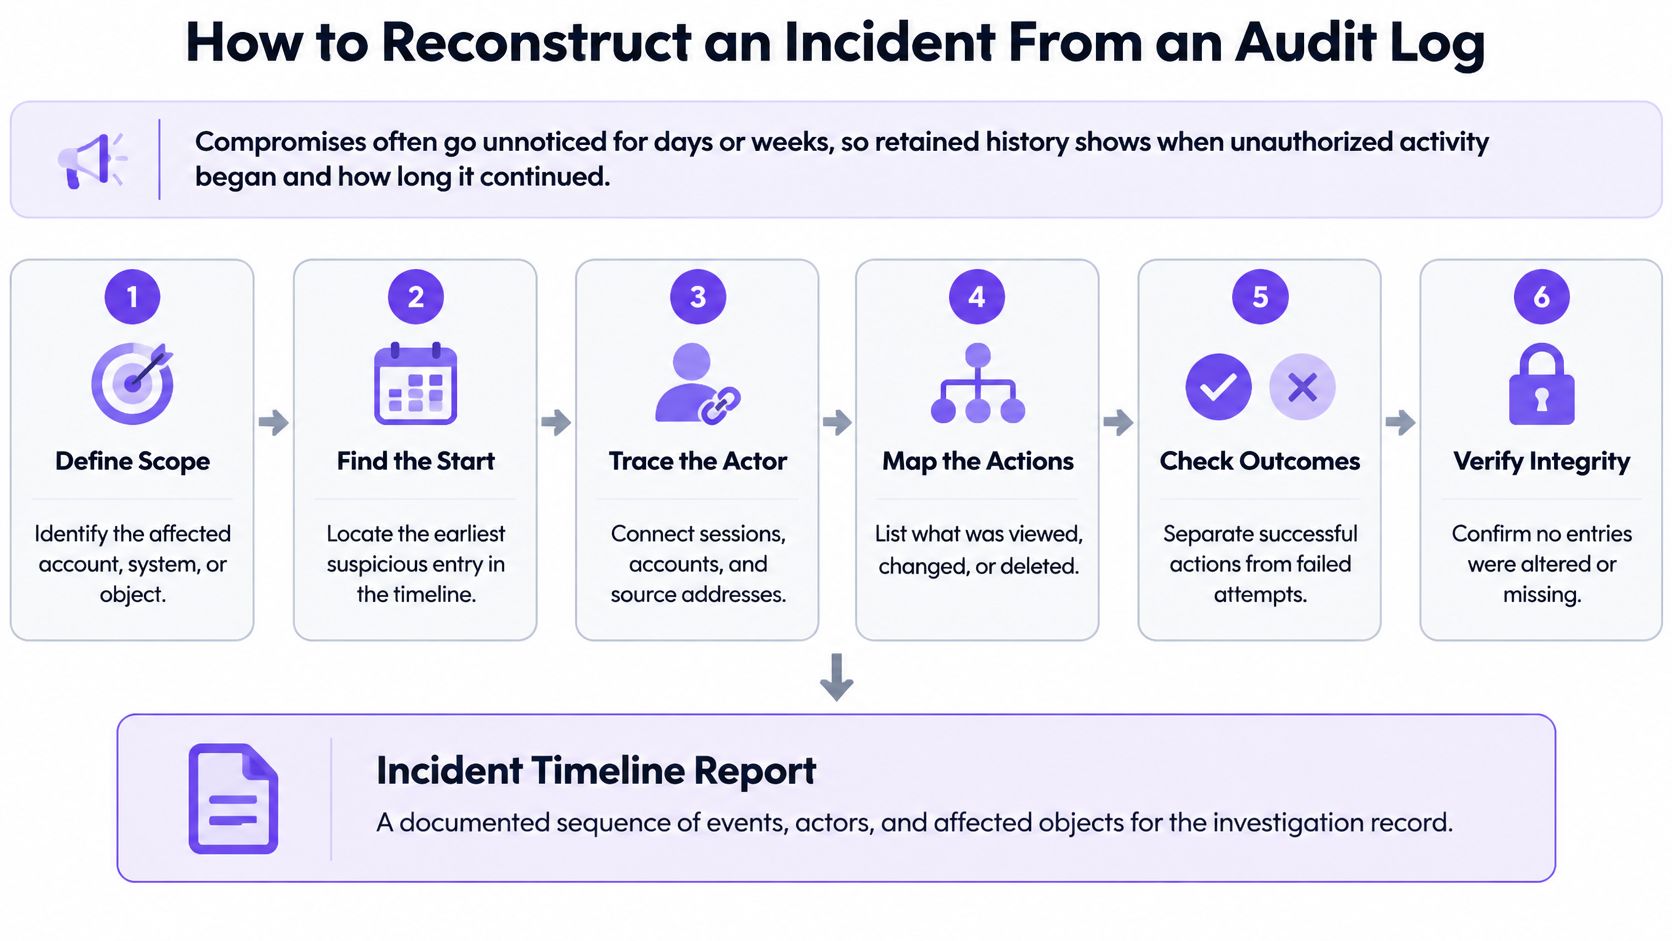
Una reconstrucción en siete pasos
Defina la pregunta y el intervalo de tiempo. Escriba exactamente lo que intenta determinar, como los cambios de consentimiento para un centro en los últimos 30 días. Una pregunta vaga produce una búsqueda vaga. Una específica le indica qué campos filtrar.
Confirme la cobertura y los relojes. Compruebe que la fuente de registros cubre ese intervalo y que sus relojes están sincronizados en UTC. Si parte del intervalo se encuentra en almacenamiento frío, recupérelo antes de empezar a sacar conclusiones.
Filtre por tipo de acción y alcance. Extraiga los eventos que coincidan con la acción, como consent.status.change, delimitados al centro 214. Delimite primero el alcance, ya que de lo contrario la actividad multisitio tapará las entradas que necesita.
Extraiga el actor, el contexto de autenticación y el origen. Para cada evento coincidente, anote quién actuó, cómo se verificó y qué red o dispositivo utilizó. Un actor habitual desde un origen no habitual es un patrón en el que vale la pena detenerse.
Verifique la decisión de autorización y el ID de correlación. Confirme que cada acción estaba permitida y vincule las actualizaciones masivas a su aprobación. Las entradas que comparten un ID de correlación pertenecen a una misma decisión, así que evalúelas juntas en lugar de una por una.
Cree la línea de tiempo y compare los valores. Ordene los eventos por marca de tiempo y compare los valores anteriores y posteriores para cada cambio. Este paso revela si un registro cambió una vez o si cambió, se revirtió y volvió a cambiar.
Separe lo autorizado de lo sospechoso y, a continuación, registre los hallazgos. Marque qué actividad coincide con una aprobación y cuál no, y redacte los hallazgos con los ID de evento como referencias de evidencia. Su conclusión debe apuntar a entradas específicas, no a una impresión general.
El breve recorrido a continuación muestra esa creación de línea de tiempo en la práctica, utilizando el mismo enfoque campo por campo.
Puntos donde fallan las reconstrucciones
Se repiten tres problemas. La falta de eventos es lo peor, porque no se puede distinguir entre "no ocurrió nada" y "no se registró nada". Las zonas horarias desajustadas alteran el orden, por lo que una aprobación parece posterior a la acción que aprobó. Los registros enmascarados demasiado pronto eliminan la referencia que necesitaba para conectar una entrada con un invitado o una campaña.
Para operaciones en múltiples sedes, los registros de solo adición en las acciones de consentimiento, audiencia, oferta, aprobación, integración y mensajería permiten que esto funcione en todas las ubicaciones. Sin un campo de ámbito compartido, no se puede determinar si un patrón es un problema de un solo establecimiento o de todo el grupo. Esa es una decisión de diseño que se toma mucho antes de que ocurra cualquier incidente.
Gestión de solicitudes de privacidad sin destruir pruebas
Un invitado le solicita que elimine sus datos. Su registro de auditoría contiene entradas sobre ese invitado, incluidos los cambios de consentimiento de los que usted es responsable. Eliminarlo todo destruye sus pruebas. Rechazar la solicitud rotundamente ignora sus derechos. Necesita un modelo que respete ambos aspectos.
El conflicto es real, pero más limitado de lo que parece. Una entrada de auditoría no necesita contener los datos personales del invitado para cumplir su función. Solo necesita demostrar que se realizó una acción, quién la llevó a cabo y cuál fue el resultado. Separe esos dos aspectos y la mayor parte de la tensión desaparecerá.
Un patrón de trabajo en cinco pasos
Registre primero la propia solicitud. Guarde la solicitud como un evento antes de actuar sobre ella, indicando su tipo, la hora de recepción, el agente que la gestiona y, finalmente, su resultado. Si alguien pregunta más adelante cómo la gestionó, el propio proceso queda acreditado.
Separe los datos personales del registro de eventos. Mantenga una referencia de invitado estable en la entrada de auditoría en lugar de nombres, datos de contacto o el texto de consentimiento original. La referencia le permite correlacionar entradas mientras que los datos personales permanecen en el registro operativo, donde la eliminación puede alcanzarlos.
Aplique la eliminación al registro operativo. Elimine o restrinja el registro del invitado según sea necesario y mantenga la entrada de auditoría durante su periodo de conservación, a menos que una regla documentada permita su eliminación anticipada. La entrada apuntará ahora a una referencia que ya no se resuelve en datos personales, que es habitualmente el resultado deseado.
Aplique una retención legal cuando sea necesario. Si una investigación o disputa abierta requiere entradas específicas, aplique una retención de forma explícita en lugar de pausar la eliminación de manera informal. Una retención identificada con un motivo y un responsable sobrevive a los cambios de personal. Un acuerdo verbal no.
Registre la decisión y su fundamento. Anote por qué se enmascaró o eliminó un campo, qué regla aplicó y quién lo aprobó. Un auditor que encuentre un campo enmascarado sin explicación lo considerará una deficiencia. Un auditor que encuentre una decisión documentada, por lo general, continuará con la revisión.
Preguntas para confirmar con el asesor jurídico
Dos preguntas requieren asesoramiento legal en lugar de un criterio de ingeniería. ¿Qué periodo de retención se aplica a cada clase de evento, según su sector y contratos? ¿Y sigue contando una entrada enmascarada como un registro completo para la finalidad con la que la conservó?
Obtenga esas respuestas por clase de evento, no como una declaración general. Un cambio de consentimiento y un inicio de sesión fallido no tienen el mismo peso probatorio, y es posible que no tengan la misma obligación de retención. Documentar la diferencia es lo que hace que su postura sea defendible.
La transparencia también ayuda en el lado del invitado. Las personas que realizan solicitudes quieren saber qué conserva y qué sucede con ello. Nuestro aviso de privacidad establece cómo describimos ese tratamiento, y su propio aviso debería ser capaz de explicar, en términos sencillos, que se puede conservar un registro mínimo de la solicitud tras la eliminación.
Eliminar el registro de invitado y mantener solo una entrada de referencia que demuestre que lo eliminó no son cosas contradictorias. Hacer lo segundo es la forma de demostrar lo primero.
Conceptos erróneos y un control de gobernanza antes de confiar en su registro
¿Se puede confiar en un registro de auditoría y qué cambia cuando un investigador lo solicita? Esa es la pregunta que la mayoría de las explicaciones introductorias pasan por alto. La referencia de control NIST SP 800-171 para la generación de registros de auditoría refleja la expectativa de que las organizaciones determinen y documenten qué eventos son significativos y relevantes para las necesidades de auditoría continuas, en lugar de registrar datos de forma indiscriminada.
Esa expectativa corrige cuatro errores habituales.
Cuatro errores habituales que conviene descartar
Más registros significan mejores pruebas. No es así. Lo que importa es la cobertura defendible de los eventos significativos, y el volumen puede sepultar las entradas que necesita al tiempo que aumenta la exposición de la privacidad.
Guardar registros es suficiente. La auditabilidad depende de la integridad, exhaustividad, control de acceso y recuperación, no del mero almacenamiento. Un registro que no pueda buscar o del que no pueda probar que no se ha alterado no sostendrá una investigación.
Un registro de auditoría es una copia de seguridad. Registra la actividad. No restaura datos eliminados y no reconstruirá el registro de un invitado que haya perdido.
El registro de auditoría detiene los ataques. Ayuda a la investigación a posteriori y puede alimentar la detección, pero por sí solo no previene nada.
DORA ilustra hacia dónde se dirige la regulación. Entró en vigor en enero de 2025 y exige que las entidades financieras cubiertas y los proveedores de TIC relevantes registren la actividad de las TIC, incluido el acceso a los datos, los cambios en el sistema y las acciones administrativas, de forma que facilite la investigación y la auditoría. El cambio consiste en pasar de "tener registros" a "ser capaz de investigar".
Una comprobación de gobernanza para ejecutar esta semana
Responda a cada pregunta con pruebas, no con garantías.
- Alcance de los eventos: ¿Son los eventos que registramos los adecuados para nuestro riesgo y normativa, y está eso documentado?
- Integridad de la entrada: ¿Lleva cada entrada la hora UTC, el actor, el alcance, el resultado y el ID de correlación?
- Integridad: ¿El almacenamiento es de tipo "solo añadir" (append-only) o a prueba de manipulaciones, con eliminación restringida y acceso de administración supervisado por separado? ¿Puede un administrador alterar o eliminar una entrada?
- Retención: ¿Está documentada la retención por clase de evento, con niveles calientes y fríos y retenciones legales?
- Recuperación: ¿Podemos exportar registros para un auditor y autenticar esa exportación?
- Relojes: ¿Está verificada la sincronización de los relojes o simplemente se asume?
- Gestión de la privacidad: ¿Podemos responder a una solicitud de consentimiento o eliminación sin destruir el historial probatorio?
No intente solucionarlo todo a la vez. Elija un flujo de trabajo de alto riesgo, como los cambios de consentimiento o las exportaciones masivas, analícelo con la lista de comprobación y corrija la primera deficiencia que encuentre. Un flujo de trabajo totalmente respaldado por pruebas le aportará más conocimientos que una revisión a nivel de todo el grupo que genere una lista larga sin cambios reales.
Esta es también una perspectiva adecuada para evaluar las plataformas que adquiere. Purple Engage ofrece funciones empresariales que incluyen un registro de auditoría, API y webhooks para los responsables que aprueban una plataforma de marketing, y proporciona un único registro de invitados, un registro de consentimiento y un sistema de medición en todos los canales, combinando datos procedentes de fuentes de WiFi, caja registradora, reservas y estancias hoteleras. Engage registra más de 60 tipos de eventos para cada invitado, incluidos inicios de sesión en WiFi, compras, reservas, salidas, envíos de formularios, actividad de campañas y respuestas a encuestas. Esos detalles solo resultan útiles si el registro que hay detrás se gestiona correctamente, razón por la cual la lista de verificación es más importante que la lista de funcionalidades.
La resistencia a la manipulación y la capacidad de explicación son más importantes que el volumen de registros. Si debe recordar una sola prueba cuando alguien le pregunte qué es un registro de auditoría en su propia infraestructura, elija esta: ¿podría entregar este registro a un auditor externo escéptico y hacer que lo considere legítimo?
Si está evaluando cómo se justifican los cambios de consentimiento, las aprobaciones, las exportaciones y los envíos de mensajes en sus recintos, Purple Engage le ofrece un registro de auditoría junto con un registro único de invitados y un libro mayor de consentimiento que se comprueba en el momento de la aprobación y de nuevo antes de cada mensaje. Visítenos para ver cómo se estructura ese registro, qué tipos de eventos cubre y cómo sus responsables de TI y cumplimiento pueden revisarlo antes de que se comprometa.