O que é um Registo de Auditoria? Campos, Retenção e Conformidade
O que é um registo de auditoria? Saiba que campos regista, quanto tempo o deve guardar e como torná-lo fiável para efeitos de conformidade e investigações.
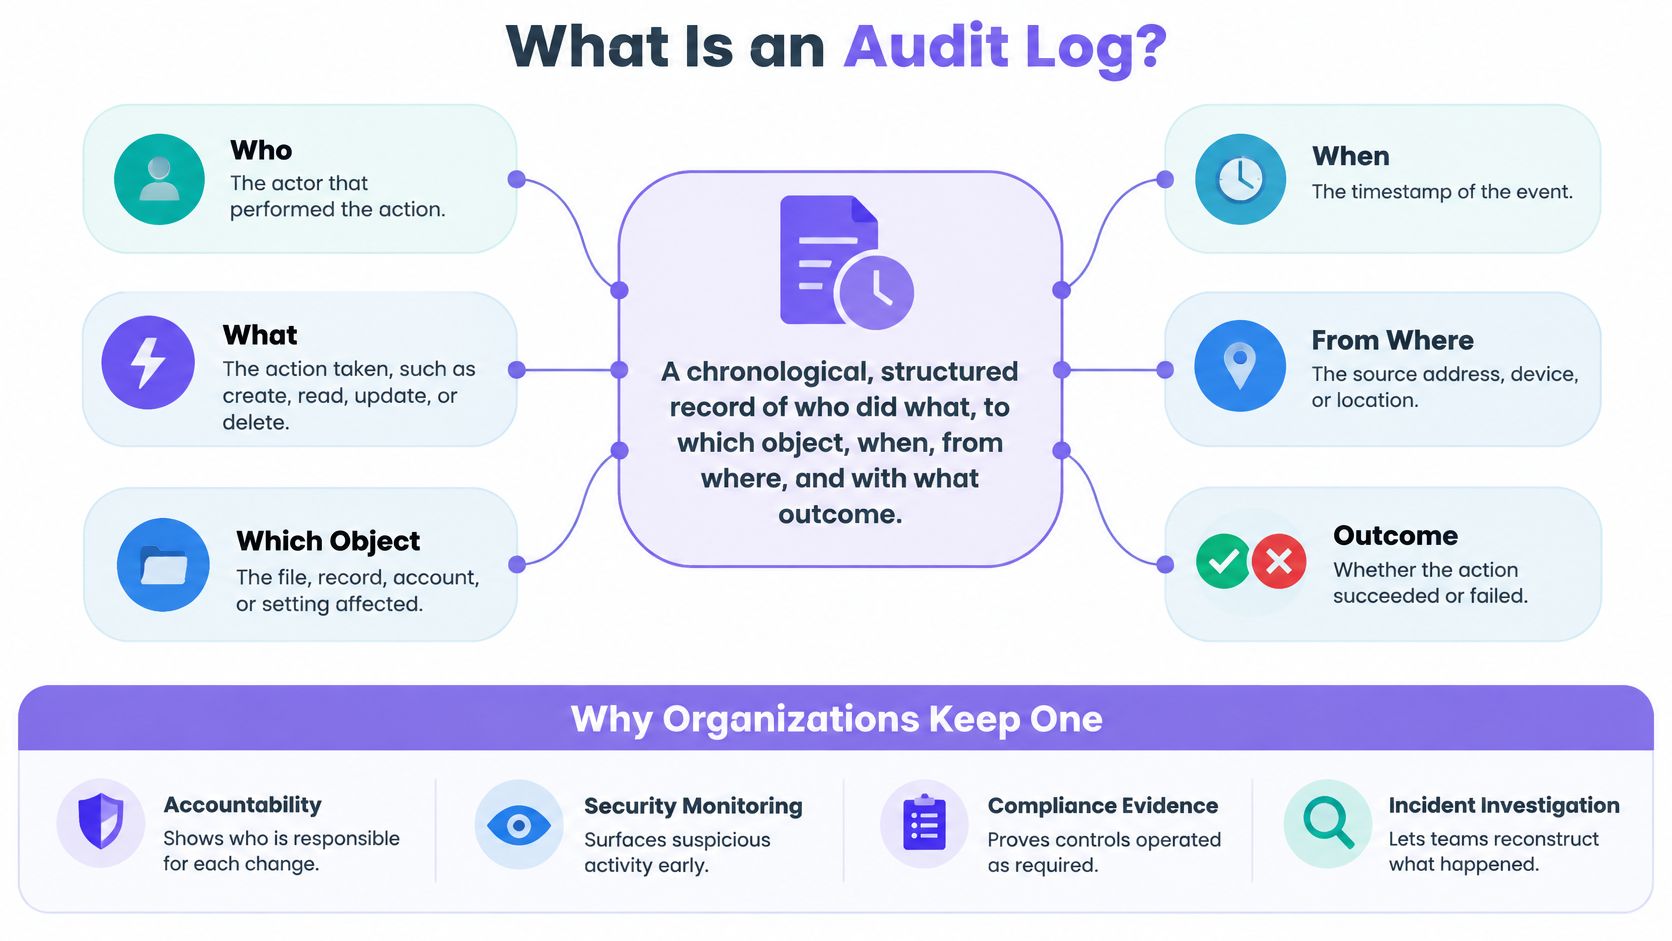
Um registo de auditoria é um registo cronológico e estruturado de quem fez o quê, em que objeto, quando, a partir de onde e com que resultado, mantido para que a atividade possa ser verificada mais tarde. Se consegue ver que uma ação ocorreu, mas não consegue identificar o autor, o objeto ou o resultado, tem uma prova ou apenas uma nota de que algo aconteceu?
Essa questão expõe a lacuna na forma como as equipas falam sobre registos. Muitos sistemas mantêm ficheiros repletos de eventos e muitos fornecedores descrevem qualquer um desses ficheiros como um registo de auditoria. O nome por si só não diz nada. O que importa é se um registo pode ser verificado meses mais tarde por alguém que não esteve envolvido e se ele prova que os controlos funcionaram como deveriam.
Índice
- O que é um Registo de Auditoria e Por Que Razão as Organizações o Mantêm
- O que Cada Entrada Regista e O que Fica de Fora
- Registos de Auditoria Comparados com Pistas, Registos de Aplicação e Feeds de Monitorização
- Quais as Normas que Exigem um Registo de Auditoria
- Proteger a Integridade e Definir Períodos de Retenção
- Como Reconstruir um Incidente a Partir de um Registo de Auditoria
- Gerir Pedidos de Privacidade Sem Destruir Provas
- Equívocos e uma Verificação de Governação Antes de Confiar no Seu Registo
O que é um registo de auditoria e porque é que as organizações mantêm um
Comece com a definição que pode testar. Um registo de auditoria é um registo cronológico e estruturado de quem fez o quê, em que objeto, quando, a partir de onde e com que resultado. A definição de registo de auditoria no glossário do NIST enquadra-o como um registo cronológico que fornece prova documental de eventos específicos do sistema, incluindo acessos e operações efetuadas durante um período definido.
Cronológico significa que a ordem importa. Estruturado significa que cada entrada contém os mesmos campos, para que possa pesquisar e comparar entradas em vez de ler texto livre. Evidência significa que o registo existe para que outra pessoa possa confiar nele mais tarde, e não apenas para o engenheiro que escreveu o código.
Por Que Razão O Registo Existe
As organizações mantêm um registo de auditoria por quatro razões interligadas. A responsabilização liga uma ação a uma pessoa, processo ou sistema que possa responder por ela. A investigação permite que uma equipa reconstrua uma sequência após a ocorrência de um problema. A conformidade prova que um controlo obrigatório esteve operacional. A reconstrução de alterações mostra como um registo ou configuração atingiu o seu estado atual.
Estes fins distinguem um registo de auditoria de um ficheiro de erros genérico. Um ficheiro de erros ajuda um programador a encontrar um bug. Pode registar um stack trace e nada sobre quem desencadeou a ação. Um registo de auditoria pode documentar inícios de sessão com sucesso e falhados, alterações de palavra-passe, utilização de privilégios, alterações de configuração, modificações de dados, ações administrativas e tentativas de acesso, independentemente de ter ocorrido uma falha técnica.
Os Seis Factos Que Um Registo Útil Estabelece
As orientações do NIST preveem que um registo de auditoria útil estabeleça pelo menos seis factos. Esses factos são: que evento ocorreu, quando ocorreu, onde ocorreu, a sua origem, o seu resultado e a identidade da pessoa, processo ou entidade envolvida. Se faltar um, a entrada fica enfraquecida. Uma entrada sem resultado não pode dizer se uma alteração foi aplicada. Uma entrada sem identidade não pode apoiar a responsabilização.
Estes campos permitem aos investigadores reconstruir uma linha temporal, separar a atividade autorizada do comportamento suspeito, identificar os sistemas afetados e associar uma ação a uma identidade responsável. Esse é o teste prático. Escolha qualquer entrada e pergunte se um estranho conseguiria responder a essas seis perguntas apenas com base nessa entrada.
Da Resolução de Problemas à Responsabilização
O registo de auditoria começou perto das operações, como uma forma de resolver problemas nos sistemas. Evoluiu no sentido da responsabilidade formal e das provas de cibersegurança à medida que as organizações precisaram de registos que apoiassem a monitorização, análise, investigação e comunicação de atividades ilícitas ou não autorizadas. A mudança altera o que se regista. Já não está a escrever notas para si próprio. Está a escrever provas para um leitor futuro que as poderá contestar.
Suponhamos que uma plataforma de local gere identidades de convidados, alterações de consentimento, aprovações de campanhas, integrações e mensagens. Uma entrada qualificada regista quem alterou um estado de consentimento, quando ocorreu uma aprovação, qual o registo ou público afetado e se a operação teve sucesso. Se apenas disser "atualização concluída", não está a realizar um trabalho de auditoria, independentemente do nome do ficheiro.
O Que Cada Registo Grava e O Que Deixa de Fora
Cada evento tem de responder a quatro perguntas. Quando ocorreu, onde ocorreu, quem o iniciou ou foi afetado por ele e o que aconteceu? O OWASP Logging Cheat Sheet constrói o seu esquema em torno dessas perguntas e recomenda um formato consistente e legível por máquina.
O formato legível por máquina é importante porque os registos não ficam num único sistema. Irá consultá-los e correlacioná-los entre aplicações, sistemas de identidade, API e infraestruturas. O OWASP também recomenda a centralização dos registos de aplicações num servidor de registos ou SIEM, uma vez que os registos apenas locais são difíceis de correlacionar durante a resposta a incidentes. Se os registos residirem em servidores individuais em formatos diferentes, passará uma investigação a traduzir em vez de investigar.
Campos Principais Numa Entrada de Audit Log
| Campo | Pergunta a que responde | Exemplo de valor |
|---|---|---|
| ID do evento | Qual é exatamente este evento? | evt_7Qx2, imutável |
| Carimbo de data/hora | Quando aconteceu? | 2026-03-14T09:12:04Z, UTC |
| Ator | Quem o iniciou? | j.smith, conta de funcionário, função gestor de marketing |
| Contexto de autenticação | Como foi o ator verificado? | Single sign on com MFA concluído |
| Escopo | Qual o tenant ou local afetado? | Local 214, site de Londres |
| Sistema de origem | Qual a aplicação ou serviço que o registou? | Serviço de consentimento, consola de administração web |
| Ação | O que foi feito? | consent.status.change |
| Objeto | Qual o registo ou público afetado? | Referência de convidado G-48192 |
| Antes e depois | O que mudou? | Consentimento de e-mail, alterado de subscrito para cancelado |
| Decisão de autorização | A ação foi permitida e ao abrigo de que regra? | Permitido, regra de função ADMIN_CONSENT |
| ID de correlação ou aprovação | A que lote, aprovação ou campanha está isto associado? | Aprovação APR-2210, lote B-88 |
| Resultado | Teve sucesso ou falhou? | Sucesso |
| Origem | De que rede ou dispositivo? | Gama de IP do escritório, portátil gerido |
Dois campos são omitidos com maior frequência e são precisamente aqueles de que os investigadores precisam mais tarde. A decisão de autorização indica se o agente tinha permissão para agir, não apenas que o fez. O ID de correlação liga centenas de alterações individuais a uma única atualização em lote e à sua aprovação. Sem ele, uma exportação em lote parece centenas de eventos não relacionados e não é possível provar quem aprovou o lote.
Regra prática: Se não conseguir associar uma alteração individual à aprovação que autorizou o lote, não tem um registo completo dessa alteração.
Eventos que Vale a Pena Registar
Agrupe a seleção de eventos por risco, e não por aquilo que a aplicação emite de momento.
- Autenticação: Inícios de sessão com sucesso e falhados, bloqueios e alterações de MFA.
- Autorização: Concessões de permissões, tentativas de acesso negadas e utilização de privilégios.
- Alterações de dados: Criações, edições, eliminações, exportações e atualizações em massa.
- Alterações administrativas e de configuração: Edições de políticas, criação de chaves de API e alterações de webhooks, incluindo falhas de verificação de webhooks.
- Privacidade e consentimento: Subscrições (opt-ins), cancelamentos (opt-outs), pedidos de acesso e pedidos de eliminação.
- Atividade de mensagens: Decisões de aprovação, envios de mensagens e entregas falhadas.
Esse agrupamento mantém a transparência sobre a cobertura. As equipas registam frequentemente as alterações de dados de forma exaustiva e esquecem-se completamente do acesso de administradores, que é precisamente a atividade sobre a qual um auditor pergunta primeiro.
O Que Nunca Deve Constar de um Registo
Um registo de auditoria é lido por mais pessoas do que o sistema de origem e é conservado por mais tempo. Isso torna-o um local de risco para dados confidenciais. Nunca meça ou registe palavras-passe, tokens, cookies de sessão, chaves de encriptação, dados de cartões de pagamento ou informações pessoais desnecessárias.
Em vez disso, represente valores sensíveis com categorias, valores mascarados ou referências estáveis. Registe "método de pagamento atualizado" e uma referência ao registo de pagamento, não o número do cartão. Registe uma referência do convidado, não o endereço de e-mail e o número de telefone do convidado repetidos em cada entrada.
A seleção é deliberada pelo mesmo motivo. Registar tudo aumenta a exposição da privacidade e os custos de armazenamento, além de ocultar os eventos que realmente importam. Registar demasiado pouco deixa lacunas que não podem ser preenchidas a posteriori. Não é possível recuperar um evento que nunca foi gravado, por isso escolha a cobertura com base no que precisaria de estabelecer numa investigação e, em seguida, documente esse raciocínio.
Registos de auditoria comparados com rastos, registos de aplicações e feeds de monitorização
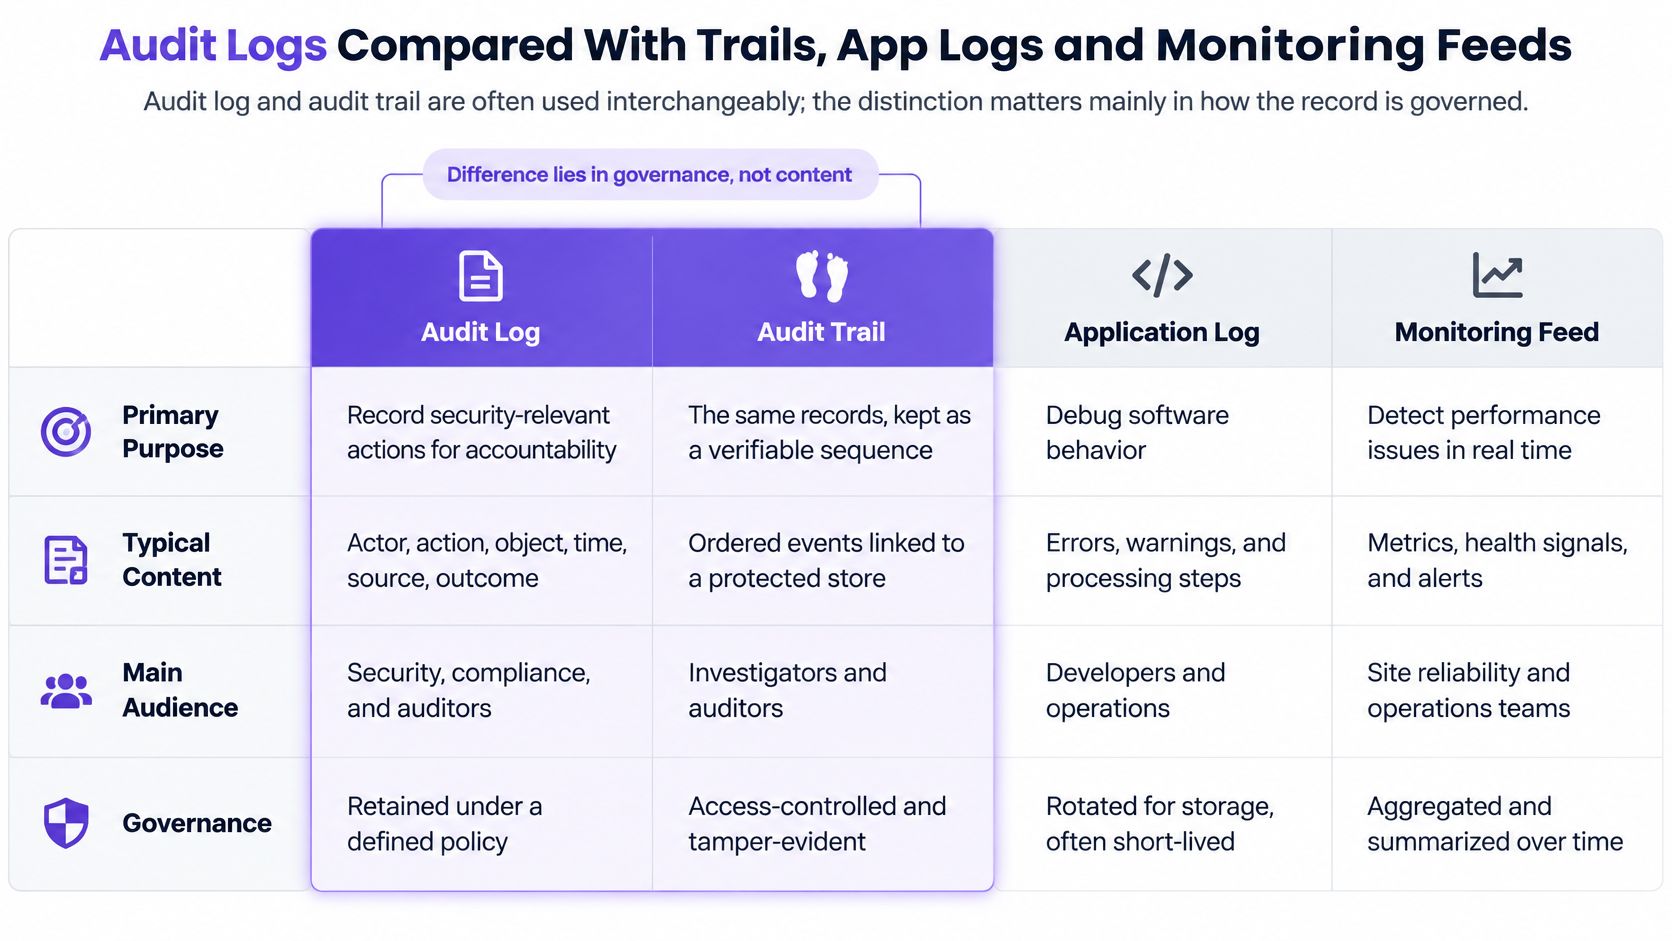
As pessoas utilizam registo de auditoria (audit log) e pista de auditoria (audit trail) indistintamente, e discutir sobre os termos raramente ajuda. A distinção que realmente importa é a governação, ou seja, como o registo é protegido, conservado e apresentado quando solicitado. Dois sistemas podem conter eventos idênticos. Aquele que é governado como prova é o registo de auditoria.
Audit Log Comparado Com Registos Relacionados
| Tipo de registo | Objetivo principal | Leitor típico | Padrão de retenção |
|---|---|---|---|
| Registo de auditoria (Audit log) | Prova de quem fez o quê, quando e com que resultado | Conformidade, investigadores, auditores | Definido por política, de meses a anos, com níveis ativos e de arquivo|
| Pista de auditoria (Audit trail) | Mesmo objetivo probatório, frequentemente usado como sinónimo | Conformidade, auditores | O mesmo que o registo de auditoria que descreve |
| Registo de aplicação ou depuração | Resolução de erros e comportamentos | Desenvolvedores, engenheiros de suporte | Frequência de dias a semanas, mais curto do que os registos de auditoria |
| Feed de monitorização de segurança (SIEM) | Deteção rápida de ameaças em todos os sistemas | Analistas de operações de segurança | Janela de pesquisa definida pela equipa de monitorização |
| Registo de transações da base de dados | Recuperação e replicação de alterações de dados | Administradores de bases de dados | Regido por necessidades de recuperação, não por necessidades de auditoria |
| Histórico de versões | Mostrar como era um registo em cada revisão | Proprietários de conteúdos, editores | Frequentemente mantido com o próprio registo |
A Distinção Que Mais Importa
Um registo de auditoria deve preservar evidências históricas defensáveis. Um feed de monitorização é otimizado para detetar eventos rapidamente. Esses objetivos vão em direções opostas. Um feed pode amostrar, agregar e descartar detalhes para permanecer rápido. Um registo de prova não pode descartar uma entrada inconveniente e continuar a ser fiável.
Isso não os torna rivais. Enviar registos de aplicações para um servidor central de registos ou SIEM é uma boa prática, e os mesmos eventos alimentam frequentemente ambos. A deteção melhora porque os analistas veem a atividade de múltiplos sistemas num só local. No entanto, um feed de SIEM por si só não satisfaz as necessidades probatórias se os eventos puderem ser filtrados, resumidos ou eliminados por rotação antes de um investigador os solicitar.
Um registo criado para o alertar rapidamente e um registo criado para ser aceite como credível mais tarde desempenham funções diferentes, mesmo quando contêm os mesmos eventos.
Saber Qual o Registo Que Está a Visualizar
Pergunte que questão o registo foi concebido para responder. "Por que razão esta solicitação falhou?" aponta para um registo de depuração. "Algo nos está a atacar neste momento?" aponta para um feed de monitorização. "Podemos reverter a base de dados?" aponta para um registo de transações. "O que dizia esta página na última terça-feira?" aponta para o histórico de versões.
A questão da auditoria é diferente. É "quem fez isto, tinha permissão para o fazer e conseguimos prová-lo?" Se o registo não puder responder a isso, chamá-lo registo de auditoria num documento de política não o tornará num.
Quais as Normas Que Exigem um Audit Log
Um registo de auditoria torna-se um requisito de controlo formal quando uma investigação necessita de um histórico que sobreviva à descoberta de um incidente. Esse é o fio condutor de todas as normas abaixo. Cada uma pressupõe que saberá da existência de um problema após a atividade ter ocorrido e que continuará a precisar de demonstrar o que aconteceu.
Expectativas para Cartões de Pagamento
As organizações sujeitas às normas de cartões de pagamento enfrentam o enquadramento mais concreto. A orientação do PCI Security Standards Council estabelece um período mínimo de retenção para o histórico da pista de auditoria, e parte desse histórico deve permanecer imediatamente disponível para análise, em vez de ficar num arquivo que precisa de ser restaurado. A divisão é importante em termos operacionais. O armazenamento duradouro preserva a prova durante todo o período. O armazenamento imediatamente disponível permite detetar e responder sem esperar.
Esse requisito só vincula as organizações que estão no âmbito da norma de cartões de pagamento. Se não processa dados de cartões, não se aplica a si diretamente. Ainda assim, é uma referência útil porque separa duas ideias que as equipas costumam confundir: guardar provas e ser capaz de as pesquisar rapidamente.
Orientações da NIST e OWASP
As orientações do NIST seguem uma abordagem diferente. Exigem que as organizações identifiquem os tipos de eventos que podem registar, selecionem os eventos necessários para os seus objetivos de segurança e privacidade, documentem o motivo pelo qual essa seleção é adequada para investigações a posteriori e revejam a seleção periodicamente. Não existe uma lista universal de eventos. A obrigação é fazer uma escolha defensável e registar o seu raciocínio por escrito.
As orientações da OWASP são dirigidas aos profissionais. Aconselham a reter os registos durante o tempo suficiente para investigar incidentes de evolução lenta e cumprir as obrigações aplicáveis, bem como a centralizar os registos de aplicações num servidor de registos ou num SIEM para que os possa correlacionar. Lidos em conjunto, o NIST pede que justifique a cobertura e a OWASP pede que torne essa cobertura utilizável.
DORA e Deveres Específicos do Setor
O Regulamento da Resiliência Operacional Digital da UE, conhecido como DORA, aplica-se às entidades financeiras abrangidas e aos fornecedores de TIC relevantes. Exige que a atividade de TIC seja registada de forma a apoiar a investigação e a auditoria, cobrindo áreas como o acesso a dados, alterações de sistema e ações administrativas. A orientação é clara. Ter registos em algum lugar não é o teste. Ser capaz de investigar a partir deles é.
Determinar O Que Se Aplica ao Seu Caso
O âmbito decide tudo, por isso defina-o antes de escolher as classes de eventos ou os períodos de retenção. Uma empresa de processamento de cartões pode ter obrigações de PCI-DSS. Um banco pode enfrentar a DORA. Um operador de instalações multi-local pode não estar sujeito a nenhuma das duas diretamente, mas ainda assim necessitar de provas fiáveis para a sua própria governação, os seus contratos e os seus deveres de proteção de dados.
Esse último ponto é onde as equipas são apanhadas. Ficar fora de uma norma designada não elimina a necessidade de responsabilidade. Significa apenas que estabelece o requisito por si próprio e o documenta. Se utiliza uma plataforma para processar dados de convidados, verifique o que o contrato diz sobre informações de auditoria e subprocessadores. O nosso acordo de processamento de dados é onde estabelecemos esses compromissos para os clientes que precisam deles por escrito.
Não copie um valor numérico de retenção de uma norma à qual não está sujeito para o tratar como uma regra universal. Utilize-o como contexto e, em seguida, defina o seu próprio período em função das suas obrigações, das suas necessidades de investigação e dos seus custos de armazenamento.
Proteger a Integridade e Definir Períodos de Retenção
Um registo de auditoria só é útil se as suas entradas permanecerem fiáveis. Controle quem pode aceder ou eliminar os registos, decida quanto tempo cada classe de evento é mantida e verifique se a gravação de registos continua a funcionar. Se o mesmo administrador puder alterar um estado de consentimento e apagar a entrada que regista essa alteração, o registo não pode demonstrar com confiança o que aconteceu.
Controlos de Integridade Que Tornam um Registo Credível
Armazene os registos de auditoria num repositório do tipo append-only ou à prova de adulteração, com privilégios de eliminação restritos e acesso administrativo monitorizado separadamente. O armazenamento append-only permite a adição de novas entradas, mas impede que as funções normais do produto editem ou removam as existentes. A monitorização separada significa que o acesso ao próprio registo gera um novo registo.
Várias técnicas podem reforçar a integridade:
- Encadeamento de hashes: O hash de cada entrada depende da entrada anterior. Alterar ou remover uma entrada quebra a cadeia.
- Eventos assinados: As assinaturas criptográficas ajudam a verificar se as entradas vieram do sistema que alega as ter escrito.
- Armazenamento de escrita única: A camada de armazenamento impede a modificação após a gravação de uma entrada.
- Carimbo de data/hora independente: Uma fonte de hora separada confirma quando uma entrada existia.
- Alertas de lacunas: Os alertas sinalizam lacunas na sequência ou eliminações inesperadas.
Escolha controlos que se adaptem aos seus sistemas e documente o seu funcionamento. O objetivo é tornar as alterações não autorizadas detetáveis e explicáveis. Registe as ações tentadas, bem como as concluídas: falhas de autorização, aprovações, resultados de execução e alterações administrativas. Uma tentativa recusada de exportar dados de convidados pode ser mais importante do que uma edição rotineira bem-sucedida.
Valores de Referência para Retenção
| Requisito | Valor de referência | Contexto |
|---|---|---|
| Retenção do registo de auditoria PCI-DSS | Pelo menos 1 ano | Organizações sujeitas à norma de cartões de pagamento |
| Histórico do PCI-DSS imediatamente disponível | Pelo menos 3 meses | Disponível para análise sem restaurar arquivos |
| Armazenamento em frio (cold storage) após período ativo | Arquivo de menor custo para o restante período de retenção | Mantedém registos mais antigos disponíveis enquanto reduz os custos de armazenamento |
Estes valores aplicam-se em contextos específicos, não como regras universais. Os níveis de armazenamento hot e cold ajudam a equilibrar a velocidade de pesquisa e os custos: as entradas recentes permanecem rápidas de pesquisar, enquanto os registos mais antigos passam para um arquivo cuja recuperação demora mais tempo. Se tudo permanecer no armazenamento hot, os custos podem pressionar a uma eliminação precoce. Se tudo for diretamente para o armazenamento cold, a recuperação pode atrasar uma investigação.
Defina a retenção por classe de evento, com base nas obrigações aplicáveis e nas necessidades de investigação. A retenção ilimitada pode aumentar a exposição da privacidade, os custos de armazenamento e os tempos de pesquisa. Documente o motivo de cada período e, em seguida, elimine os registos conforme agendado. Para organizações de menor dimensão que estejam a desenvolver uma política prática, os conselhos de retenção para pequenas empresas da Networking2000 oferecem um ponto de partida.
Regra de retenção: Mantenha os registos o tempo suficiente para investigar incidentes descobertos tardiamente, e não mais do que consegue justificar por escrito.
Documentação Que Uma Implementação Defensável Requer
Documente as classes de eventos que regista e a razão, as suas políticas de retenção e bloqueio legal, quem detém quais funções de acesso, como as exportações são produzidas e autenticadas, como os relógios são sincronizados, que limiares de alerta utiliza e que controlos de cópia de segurança protegem o repositório. Em seguida, verifique periodicamente se o registo continua a funcionar. Uma falha silenciosa no registo pode fazer com que um sistema inativo pareça normal.
A sincronização de relógios é importante porque as entradas de sistemas com relógios desajustados podem produzir uma linha temporal enganosa. Sincronize os sistemas com o UTC e verifique se a sincronização se mantém.
Ao avaliar um fornecedor, solicite informações documentadas sobre as suas práticas de segurança e governança. As informações de segurança e governança do Purple Engage podem ajudar os responsáveis de TI e conformidade a avaliar a plataforma.
Como Reconstruir um Incidente a Partir de um Audit Log
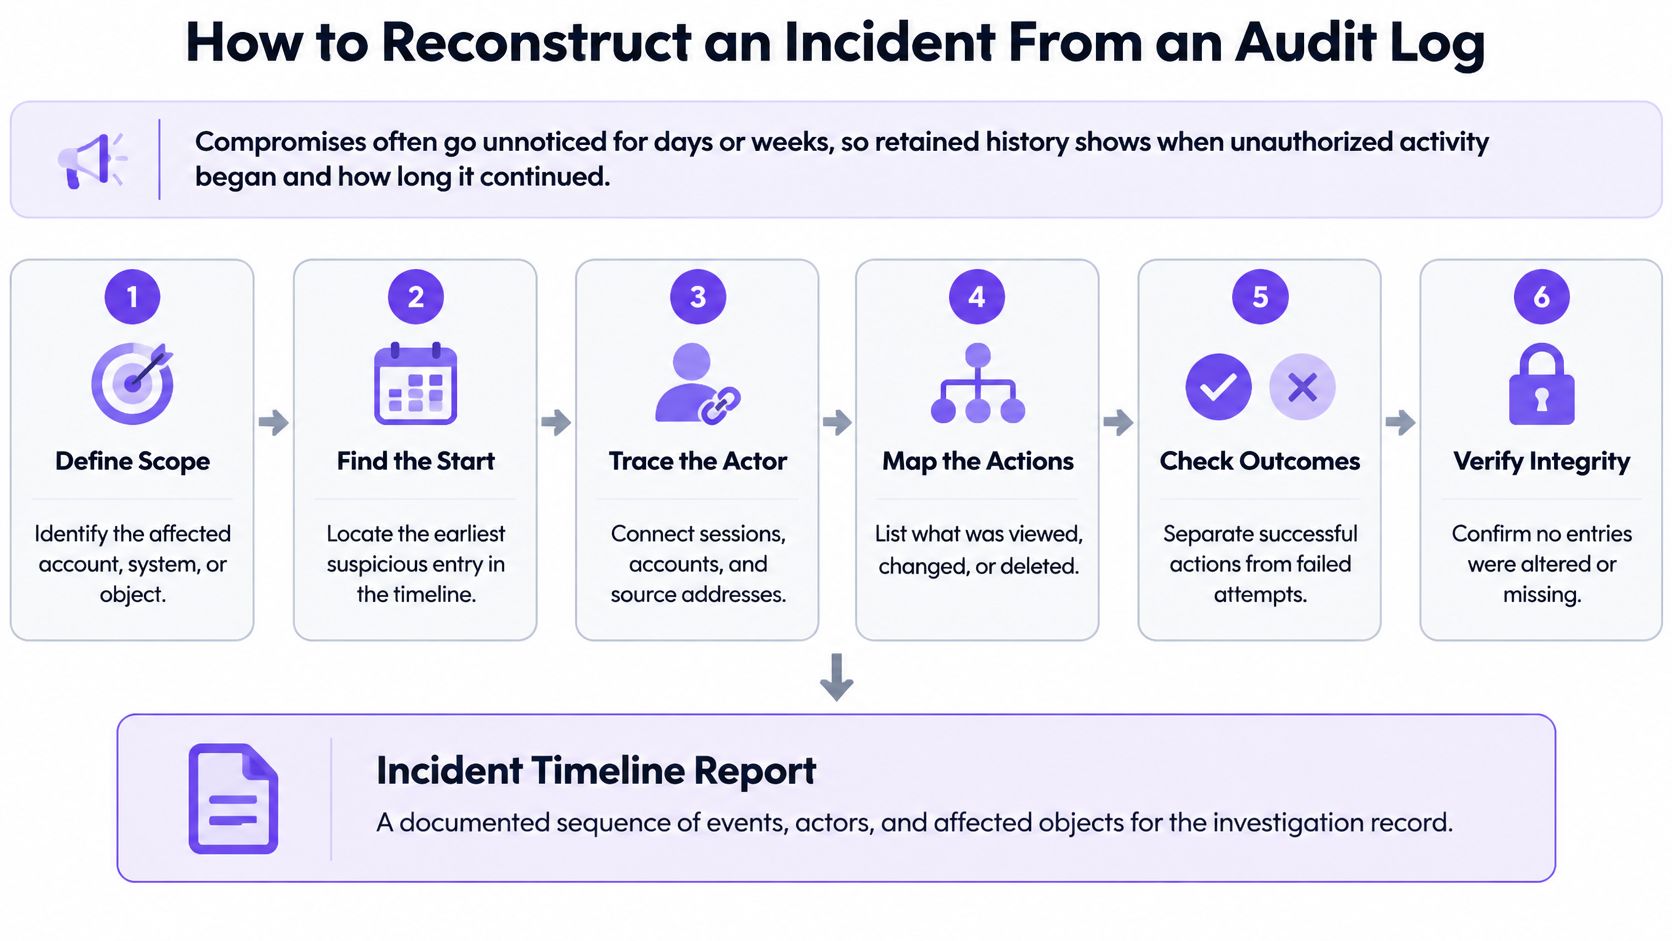
A reconstrução necessita de histórico porque as violações frequentemente não são detetadas de imediato. As orientações do PCI Security Standards Council sobre a monitorização diária eficaz de registos exigem que as organizações sujeitas à norma de cartões de pagamento relevante conservem o histórico do registo de auditoria durante pelo menos 1 ano, mantendo um mínimo de 3 meses imediatamente disponíveis para análise.
Esse requisito existe por um motivo forense. Os investigadores precisam de histórico suficiente para determinar quando começou a atividade não autorizada, quanto tempo durou e quais os sistemas ou registos afetados. Se o seu registo cobrir apenas as últimas semanas, poderá descrever o que encontrou hoje, mas nada sobre como começou.
O diagrama abaixo apresenta a sequência de reconstrução antes das etapas detalhadas que se seguem.
Uma Reconstrução em Sete Passos
Defina a pergunta e a janela temporal. Escreva exatamente o que está a tentar determinar, como as alterações de consentimento num local nos últimos 30 dias. Uma pergunta vaga produz uma pesquisa vaga. Uma pergunta específica indica em que campos deve filtrar.
Confirme a cobertura e os relógios. Verifique se a fonte do registo cobre essa janela e se os seus relógios estão sincronizados em UTC. Se parte da janela estiver num armazenamento de arquivo (cold storage), recupere-a antes de começar a tirar conclusões.
Filtre por tipo de ação e âmbito. Extraia eventos correspondentes à ação, como consent.status.change, no âmbito do local 214. Defina o âmbito em primeiro lugar, caso contrário a atividade de vários locais irá ocultar os registos de que necessita.
Extraia o interveniente, o contexto de autenticação e a origem. Para cada evento correspondente, anote quem agiu, como foi verificado e que rede ou dispositivo utilizou. Um interveniente familiar vindo de uma origem não familiar é um padrão que merece atenção.
Verifique a decisão de autorização e o ID de correlação. Confirme se cada ação foi permitida e associe as atualizações em massa à respetiva aprovação. Os registos que partilham um ID de correlação pertencem a uma única decisão, pelo que devem ser avaliados em conjunto e não individualmente.
Crie a linha do tempo e compare os valores. Ordene os eventos por carimbo de data/hora e compare os valores anteriores e posteriores de cada alteração. Este passo revela se um registo mudou uma vez ou se foi alterado, revertido e alterado novamente.
Separe o que é autorizado do que é suspeito e, em seguida, registe as conclusões. Marque a atividade que corresponde a uma aprovação e a que não corresponde, e elabore as conclusões utilizando os ID de evento como referências de evidência. A sua conclusão deve apontar para registos específicos e não para uma impressão geral.
A breve demonstração abaixo mostra essa criação de linha do tempo na prática, utilizando a mesma abordagem campo a campo.
Onde As Reconstruções Falham
Três problemas recorrem com frequência. Eventos em falta são o pior, porque não é possível distinguir entre "nada aconteceu" e "nada foi registado". Fusos horários desalinhados desordenam a sequência temporal, fazendo com que uma aprovação pareça ser posterior à ação que aprovou. Registos mascarados demasiado cedo removem a referência necessária para associar uma entrada a um convidado ou a uma campanha.
Para operações multi-site, registos do tipo append-only em ações de consentimento, público-alvo, oferta, aprovação, integração e mensagens fazem com que isto funcione em todas as localizações. Sem um campo de âmbito partilhado, não é possível saber se um padrão é um problema de um único local ou de todo o grupo. Essa é uma decisão de design que se toma muito antes de qualquer incidente.
Gerir Pedidos de Privacidade Sem Destruir Provas
Um convidado pede-lhe para eliminar os seus dados. O seu registo de auditoria contém entradas sobre esse convidado, incluindo as alterações de consentimento pelas quais é responsável. Eliminar tudo destrói a sua evidência. Recusar categoricamente ignora o pedido. Precisa de um padrão que respeite ambos.
O conflito é real, mas é mais restrito do que parece. Uma entrada de auditoria não precisa de conter os dados pessoais do convidado para cumprir a sua função. Precisa de provar que uma ação ocorreu, quem a realizou e qual foi o resultado. Separe essas duas coisas e a maior parte da tensão desaparece.
Um Padrão de Trabalho em Apenas Cinco Passos
Registe primeiro o próprio pedido. Registe o pedido como um evento antes de agir sobre ele, com o seu tipo, hora de receção, o interveniente que o está a tratar e, finalmente, o seu resultado. Se mais tarde alguém perguntar como o tratou, o próprio tratamento fica comprovado.
Separe os dados pessoais do registo do evento. Mantenha uma referência estável do visitante na entrada de auditoria em vez de nomes, dados de contacto ou texto de consentimento em bruto. A referência permite correlacionar entradas enquanto os dados pessoais residem no registo operacional, onde a eliminação os pode alcançar.
Alique a eliminação ao registo operacional. Elimine ou restrinja o registo do visitante conforme necessário e mantenha a entrada de auditoria no seu lugar durante o período de retenção, a menos que uma regra documentada permita a remoção antecipada. A entrada passa a apontar para uma referência que já não resolve para dados pessoais, o que é geralmente o resultado pretendido.
Aplique uma limitação legal quando necessário. Se uma investigação ou litígio em curso ainda precisar de entradas específicas, retenha-as explicitamente em vez de pausar a eliminação de forma informal. Uma limitação identificada, com uma razão e um responsável, sobrevive a mudanças de pessoal. Um acordo verbal não.
Registe a decisão e a sua fundamentação. Anote o motivo pelo qual um campo foi mascarado ou removido, qual a regra aplicada e quem a aprovou. Um auditor que encontre um campo mascarado sem explicação irá tratar isso como uma falha. Um auditor que encontre uma decisão documentada irá, normalmente, prosseguir.
Questões a Confirmar Com o Aconselhamento Jurídico
Duas questões requerem parecer jurídico em vez de uma decisão de engenharia. Qual o período de retenção aplicável a cada classe de evento, considerando o seu setor e contratos? E uma entrada ocultada continua a contar como um registo completo para a finalidade para a qual o manteve?
Obtenha essas respostas por classe de evento, e não como uma declaração genérica. Uma alteração de consentimento e uma falha de início de sessão não têm o mesmo peso probatório e podem não ter o mesmo dever de retenção. Documentar essa diferença é o que torna a sua posição defensável.
A transparência também ajuda do lado do convidado. As pessoas que fazem pedidos querem saber o que guarda e o que acontece a esses dados. O nosso aviso de privacidade define a forma como descrevemos esse tratamento, e o seu próprio aviso deve ser capaz de explicar, em termos simples, que um registo mínimo do próprio pedido pode ser mantido após a eliminação.
Eliminar o registo do convidado e manter apenas uma entrada de referência que prova a eliminação não são ações contraditórias. Fazer a segunda é a forma de comprovar a primeira.
Equívocos e uma verificação de governação antes de confiar no seu registo
Pode um registo de auditoria ser confiável e o que muda quando um investigador o solicita? Essa é a questão que a maioria das explicações introdutórias ignora. A referência de controlo NIST SP 800-171 para a geração de registos de auditoria reflete a expectativa de que as organizações determinem e documentem quais os eventos significativos e relevantes para as necessidades contínuas de auditoria, em vez de registarem indiscriminadamente.
Essa expectativa corrige quatro equívocos comuns.
Quatro Equívocos Que Vale a Pena Abandonar
Mais registos significam melhor prova. Falso. A cobertura defensável de eventos significativos é o que importa, e o volume pode enterrar as entradas de que necessita, aumentando simultaneamente a exposição da privacidade.
Guardar registos é suficiente. A auditabilidade depende da integridade, completude, controlo de acessos e recuperação, e não do mero armazenamento. Um registo que não consegue pesquisar ou provar que não foi alterado não sustentará uma investigação.
Um registo de auditoria é uma cópia de segurança. Regista a atividade. Não restaura dados eliminados e não irá reconstruir um registo de convidado que tenha perdido.
O registo de auditoria previne ataques. Falso. Ele apoia a investigação pós-incidente e pode alimentar a deteção, mas por si só não previne nada.
O DORA ilustra a direção das regulamentações. Entrou em vigor em janeiro de 2025 e exige que as entidades financeiras abrangidas e os fornecedores de TIC relevantes registem as atividades de TIC, incluindo acesso a dados, alterações no sistema e ações administrativas, de forma a apoiar investigações e auditorias. A mudança é do "ter registos" para o "ser capaz de investigar".
Uma Verificação de Governança Que Pode Executar Esta Semana
Responda a cada pergunta com provas, e não com uma garantia.
- Âmbito do evento: Os eventos que registamos são os adequados para o nosso risco e regulamentação, e isso está documentado?
- Integridade do registo: Cada entrada contém a hora UTC, o interveniente, o âmbito, o resultado e o ID de correlação?
- Integridade: O repositório é apenas de acréscimo (append only) ou à prova de adulteração, com eliminação restrita e acesso de administrador monitorizado separadamente? Um administrador pode alterar ou eliminar um registo?
- Retenção: A retenção está documentada por classe de evento, com camadas ativas e de arquivo, e bloqueios legais?
- Recuperação: Conseguimos exportar registos para um auditor e autenticar essa exportação?
- Relógios: A sincronização do relógio está verificada ou é apenas presumida?
- Tratamento da privacidade: Conseguimos respeitar um pedido de consentimento ou de eliminação sem destruir o histórico de evidências?
Não tente corrigir tudo de uma vez. Escolha um fluxo de trabalho de alto risco, como alterações de consentimento ou exportações em lote, siga-o através da lista de verificação e corrija a primeira lacuna que encontrar. Um fluxo de trabalho totalmente comprovado ensina-lhe mais do que uma revisão a nível do grupo que produz uma lista longa e nenhuma alteração.
Esta é também uma perspetiva justa para avaliar as plataformas que adquire. O Purple Engage oferece funcionalidades empresariais, incluindo um registo de auditoria, API e webhooks para as pessoas que aprovam uma plataforma de marketing, e fornece um registo de visitante, um livro-razão de consentimento e um sistema de medição únicos em todos os canais, combinando dados de fontes de WiFi, caixa registadora, reservas e estadias de hotel. O Engage registou mais de 60 tipos de eventos para cada visitante, incluindo inícios de sessão em WiFi, compras, reservas, check-outs, submissões de formulários, atividade de campanhas e respostas a inquéritos. Esses detalhes só ajudam se o registo por trás deles for devidamente governado, razão pela qual a lista de verificação é mais importante do que a lista de funcionalidades.
A resistência a adulterações e a capacidade de explicação contam mais do que o mero volume de registos. Se se lembrar de um teste quando alguém perguntar o que é um registo de auditoria na sua própria stack, use este: conseguiria entregar este registo a um auditor externo cético e fazê-lo acreditar nele?
Se está a avaliar como as alterações de consentimento, aprovações, exportações e envios de mensagens são comprovados nos seus locais, o Purple Engage fornece-lhe um registo de auditoria juntamente com um registo único de convidado e um livro de registo de consentimento verificado no momento da aprovação e novamente antes de cada mensagem. Visite-nos para ver como esse registo está estruturado, que tipos de eventos cobre e como os seus responsáveis de IT e conformidade o podem rever antes de se comprometer.