
Portal cautivo para WiFi: cómo funciona y quién lo necesita
Descubra qué es un portal cautivo para WiFi, cómo lo utilizan los espacios, qué reglas de consentimiento se aplican y qué opciones de integración se adaptan a su red.
Si un invitado puede unirse a su WiFi y navegar de inmediato, ¿qué ha aceptado exactamente y qué ha aprendido usted sobre él? Ese es el vacío que cubre un portal cautivo para WiFi, pero solo si se separan tres tareas que a menudo se agrupan en una sola pantalla. Una tarea controla el acceso a la red. Una segunda registra la aceptación de sus condiciones de uso. Una tercera solicita el consentimiento de marketing, y no es lo mismo que las otras dos.
El personal de recepción puede dar paso a alguien, explicarle las normas de las instalaciones e invitarle a unirse a una lista de correo. Son acciones relacionadas, pero no forman parte de una sola decisión. Cuando los establecimientos las tratan como una única casilla de verificación, los invitados se confunden, el consentimiento deja de ser claro y los dispositivos que nunca abren un navegador pueden pasar desapercibidos o quedarse bloqueados.
Índice de contenidos
- Cómo funciona un portal cautivo paso a paso
- Dónde utilizan los recintos un portal cautivo
- Datos de invitados, consentimiento y qué solicitar
- Comparativa de métodos de inicio de sesión por esfuerzo y datos
- Por qué fallan los portales cautivos y cómo evitarlo
- Opciones de integración con su red existente
- Elija la configuración de portal que necesita su recinto
Cómo funciona un portal cautivo paso a paso
Piense en la recepción de un hotel. Todos los huéspedes pasan por el mostrador antes de recoger la llave de su habitación, y un portal funciona de la misma manera entre conectarse a WiFi y acceder a internet. El invitado se conecta primero a la red, pero esa conexión por sí sola no le otorga una navegación sin restricciones.
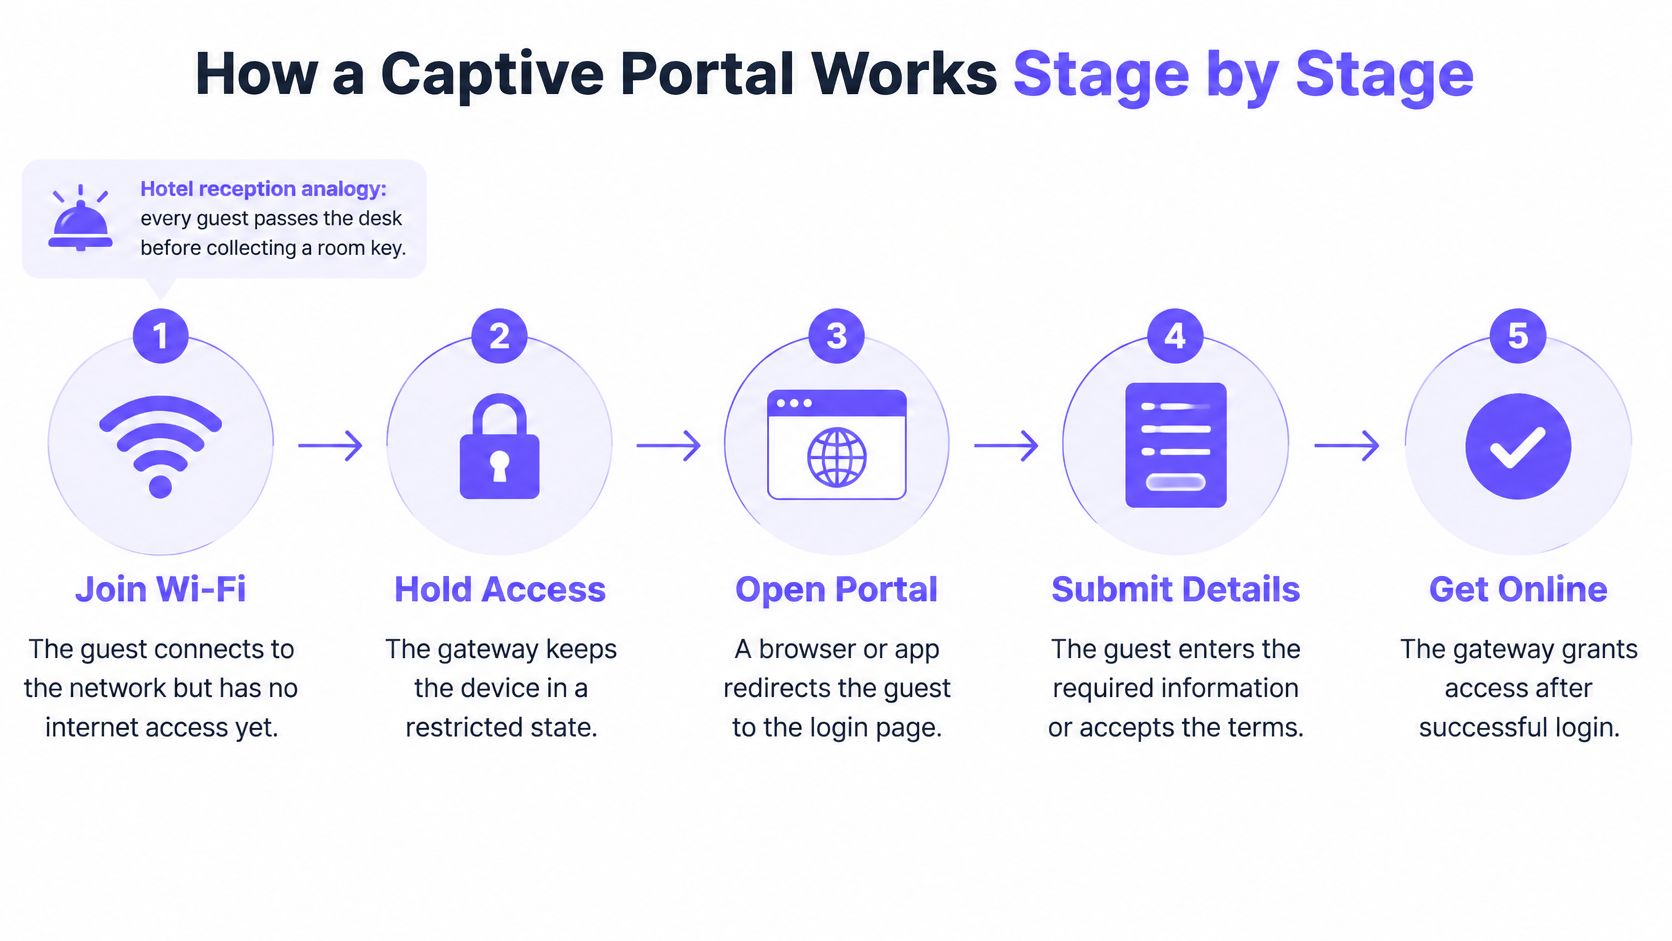
Imagine que una clienta en una cafetería pulsa sobre el nombre de su red. Su teléfono se asocia a un punto de acceso y obtiene la configuración de la red local; sin embargo, la pasarela la mantiene en un estado restringido. Cuando intenta navegar, esa solicitud se intercepta y se la redirige a la página de su portal en lugar de al sitio que había solicitado.
Esa es la transacción que describe la documentación del portal cautivo de Advantech, en la que un usuario se une a una red abierta o semiabierta y es redirigido a un portal que puede solicitar credenciales, un pago, el registro o la aceptación de los términos antes de conceder el acceso. A continuación, se autentica aceptando los términos, introduciendo un correo electrónico o realizando un pago. Una vez completado ese paso, la red autoriza su dispositivo y permite el paso del tráfico normal.
| Etapa | Qué ocurre |
|---|---|
| 1. Asociación | El dispositivo se une a la red de invitados |
| 2. Intercepción | La solicitud del navegador se redirige a la página del portal |
| 3. Autenticación | El invitado introduce un correo electrónico, acepta los términos o paga |
| 4. Autorización | La red concede al dispositivo acceso a internet |
| 5. Fin de la sesión | El temporizador expira y el dispositivo vuelve al portal |
El mismo flujo se aplica en un aeropuerto o en una cafetería pequeña, porque el portal es donde la directiva de su red decide quién se conecta a internet. Cuando el temporizador caduca, la autorización finaliza y el dispositivo vuelve al portal.
Pruebe este test: Conecte un teléfono a su red de invitados, abra una página HTTP sencilla y confirme que aparece la página de inicio de sesión antes de poder navegar.
Dónde utilizan las empresas un portal cautivo
El tipo de establecimiento debe definir la función del portal antes de que alguien diseñe la pantalla. Una cafetería, un hotel y un hospital no necesitan el mismo paso de inicio de sesión, y forzar una misma plantilla para los tres genera fricciones en distintos aspectos.
| Tipo de espacio | Objetivo | Paso de inicio de sesión | Duración típica de la sesión |
|---|---|---|---|
| Cafetería y restaurante | Inicio de sesión rápido y lista de invitados | Términos y correo electrónico opcional | De 1 a 2 horas |
| Hotel y alojamiento | Acceso vinculado a una habitación o reserva | Comprobación de reserva o habitación, cupón o código de acceso | Duración de la estancia |
| Centro comercial | Medición de visitas recurrentes | Inicio de sesión por correo electrónico o cuenta que reconoce a los visitantes habituales | De 2 a 4 horas |
| Evento, espacio de trabajo compartido u hospital | Acceso por tiempo limitado | Cupón o código de acceso | Día del evento o franja reservada |
Cafeterías, hoteles y centros comerciales
Supongamos que un cliente de una cafetería se conecta entre que realiza el pedido y se sienta. Ve una pantalla con las condiciones y una casilla opcional para el correo electrónico, pulsa en conectar y está en línea en segundos. Si añade cinco campos más, elegirá cambiar a datos móviles.
Un hotel afronta el riesgo opuesto. Si el portal no comprueba una habitación o una reserva, cualquier persona en el vestíbulo o en la calle puede utilizar el ancho de banda destinado a los huéspedes de pago. Los centros comerciales se enfrentan a un problema de medición. Sin una lógica que reconozca un dispositivo o una cuenta recurrente, cada visita parece la primera y no es posible medir las visitas repetidas.
Eventos, espacios de trabajo compartido y hospitales
A estos establecimientos les importa más el temporizador de sesión y el código de acceso que el formulario. Un pase de un día, una cita o una entrada a un evento determinan cuánto tiempo debe durar el acceso. Cuando ese periodo finaliza, el acceso debe terminar de forma limpia sin que el personal tenga que eliminar los dispositivos manualmente.
Sea cual sea su configuración, conviene revisar estos errores habituales en redes públicas de WiFi explicados antes de asumir que una página de inicio de sesión por sí sola protege a los invitados. Una red exclusiva para el personal protegida con una clave gestionada no obtiene ningún beneficio de un portal; solo añade un paso innecesario para su equipo.
Escriba el único resultado que debe ofrecer su red de invitados. Esa frase determinará su método de inicio de sesión de forma mucho más eficaz que una lista de campos que le gustaría recopilar.
Datos de los invitados, consentimiento y qué solicitar
¿Conectarse a Internet tiene que significar necesariamente ceder datos personales? Muchos establecimientos dan por sentado que sí y crean el formulario más largo que pueden permitirse. La experiencia demuestra que se trata de una elección, no de un requisito.
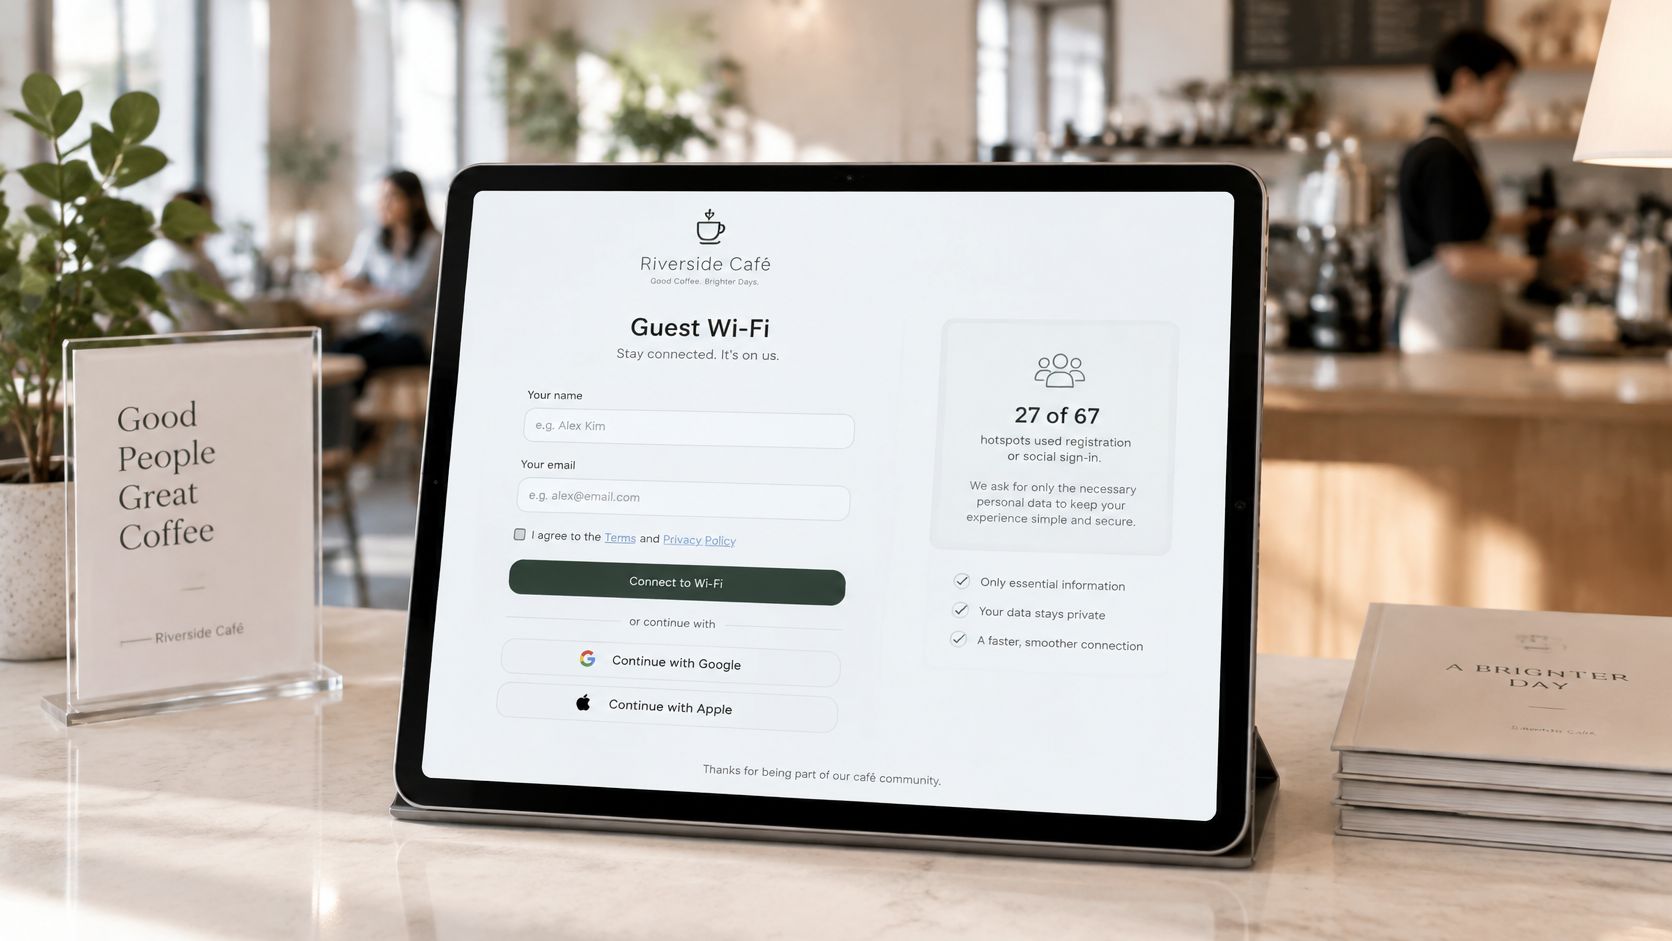
En un estudio académico de 2019 realizado sobre 67 puntos de acceso WiFi públicos WiFi, 27 puntos de acceso (el 40,3 % de la muestra) utilizaban el inicio de sesión con redes sociales o una página de registro para recopilar datos personales, y en 19 casos completar dicho proceso era obligatorio para acceder a Internet. El mismo estudio reveló que 40 puntos de acceso (el 59,7 %) permitían acceder a Internet sin solicitar datos personales explícitos. Por lo tanto, un portal no equivale automáticamente a un registro de marketing.
Tres funciones en una sola pantalla
Sepárelos claramente en su diseño y en sus registros.
- Controlar el acceso a la red: La puerta de enlace decide si este dispositivo puede acceder a Internet.
- Mostrar las condiciones de uso: El invitado acepta las condiciones de uso aceptables de la propia conexión.
- Obtener el consentimiento de marketing: El invitado acepta recibir mensajes más adelante, lo cual es una decisión independiente.
Este es el punto que los lectores pasan por alto con mayor frecuencia. Solo la aceptación explícita se considera consentimiento de marketing; aceptar los términos de WiFi no otorga consentimiento de marketing. Un invitado que marca una casilla para conectarse a internet no ha aceptado recibir su boletín de noticias. Tratar esa casilla como una autorización pone en riesgo su lista y su reputación.
Un diseño comprensible para los invitados
Añada una casilla obligatoria para la aceptación de los términos junto a la redacción sobre el uso aceptable. Debajo, coloque una casilla independiente de marketing sin marcar con su propia frase clara, como una invitación a recibir ofertas por correo electrónico. Añada un enlace visible al aviso de privacidad que se abra antes de que el invitado envíe cualquier dato, no oculto tras el inicio de sesión.
Esta separación se alinea con las comprobaciones prácticas de esta GDPR lista de verificación de marketing por correo electrónico conforme a la normativa para establecimientos. Además, ofrece a los invitados una opción real. Alguien puede rechazar el marketing y seguir conectándose a internet, que es exactamente como debe funcionar.
Más campos no significan más valor. Cada pregunta adicional reduce las finalizaciones del formulario y añade datos que usted es responsable de proteger.
Cuando un invitado da su consentimiento, el portal puede guardar su correo electrónico, fecha de visita y ubicación preferida en un registro centralizado. Cuando un invitado se conecta e inicia sesión mediante su dirección de correo electrónico o un perfil social, capturamos esos datos y los almacenamos en un CRM centralizado. Así es como un establecimiento genera datos propios que le pertenecen, en lugar de depender de la audiencia de una plataforma.
Responda a tres preguntas antes del lanzamiento. ¿Qué datos son estrictamente necesarios para ofrecer acceso? ¿Durante cuánto tiempo conservará los registros de identidad y de dispositivos? ¿Puede un invitado rechazar el marketing y seguir conectándose a internet? Si alguna respuesta no es precisa, corrija el formulario antes de corregir el diseño.
Comparativa de métodos de inicio de sesión según el esfuerzo y los datos
Cada método de inicio de sesión contrapone el esfuerzo del cliente a los datos capturados y a la fiabilidad en distintos dispositivos. Lea la tabla de arriba abajo y verá cómo esa compensación aumenta paso a paso.
| Método de inicio de sesión | Datos recopilados | Esfuerzo del invitado | Caso de uso óptimo |
|---|---|---|---|
| Aceptación exclusiva de términos | Solo registro del dispositivo | Muy bajo | Cafeterías que buscan un acceso rápido |
| Cupón o código de acceso | Solo canje de código | Bajo | Hoteles y eventos con acceso impreso o de pago |
| Registro por correo electrónico | Correo electrónico y suscripción a marketing | Medio | Recintos que crean una lista de invitados |
| Inicio de sesión social | Datos de perfil permitidos por el proveedor | Bajo | Invitados que prefieren un inicio de sesión con un solo toque |
| Código de un solo uso por SMS | Número de teléfono móvil | Medio | Recintos que requieren verificación de identidad |
| Passpoint o autenticación basada en certificados | Credenciales del dispositivo, sin página de portal | Muy bajo tras la configuración | Grandes recintos con dispositivos gestionados |
De menos a más datos
El acceso mediante aceptación de términos únicamente requiere un solo toque y crea solo un registro de dispositivo. Es rápido, pero no permite crear una lista de invitados. Un vale o código de acceso añade control sin preguntar quién es el invitado, lo que resulta adecuado para tarjetas impresas de hotel y pases de eventos.
El registro por correo electrónico requiere un mayor esfuerzo y proporciona un contacto útil, siempre que el consentimiento de marketing se mantenga al margen. Si está comparando esa opción con otras vías de captación, esta comparativa del registro mediante código QR frente al inicio de sesión en WiFi para captar correos electrónicos le ayudará a valorar el esfuerzo respecto a la calidad de los datos.
El inicio de sesión con redes sociales parece cuestión de un solo toque, pero añade una redirección de terceros. Algunos navegadores y las pequeñas ventanas de inicio de sesión que usan los teléfonos para WiFi gestionan mal esas redirecciones, y es posible que los invitados no recuerden una contraseña que no han escrito en años. Los códigos SMS de un solo uso verifican un número, pero dependen de que el invitado tenga cobertura móvil y un número que acepte el mensaje.
Passpoint o la autenticación basada en certificados elimina la página del portal tras la configuración. Requiere un perfil gestionado en el dispositivo, por lo que se adapta mejor al personal y a los invitados habituales que a los visitantes ocasionales que se conectan a su red por primera vez.
Regla de decisión: Adapte el paso de inicio de sesión al resultado único que necesita, no al conjunto más amplio de campos que pueda recopilar.
Seleccione dos métodos ahora. Probará ambos con su hardware y sus verificaciones de fallos antes de elegir uno.
Por qué fallan los portales cautivos y cómo evitarlo
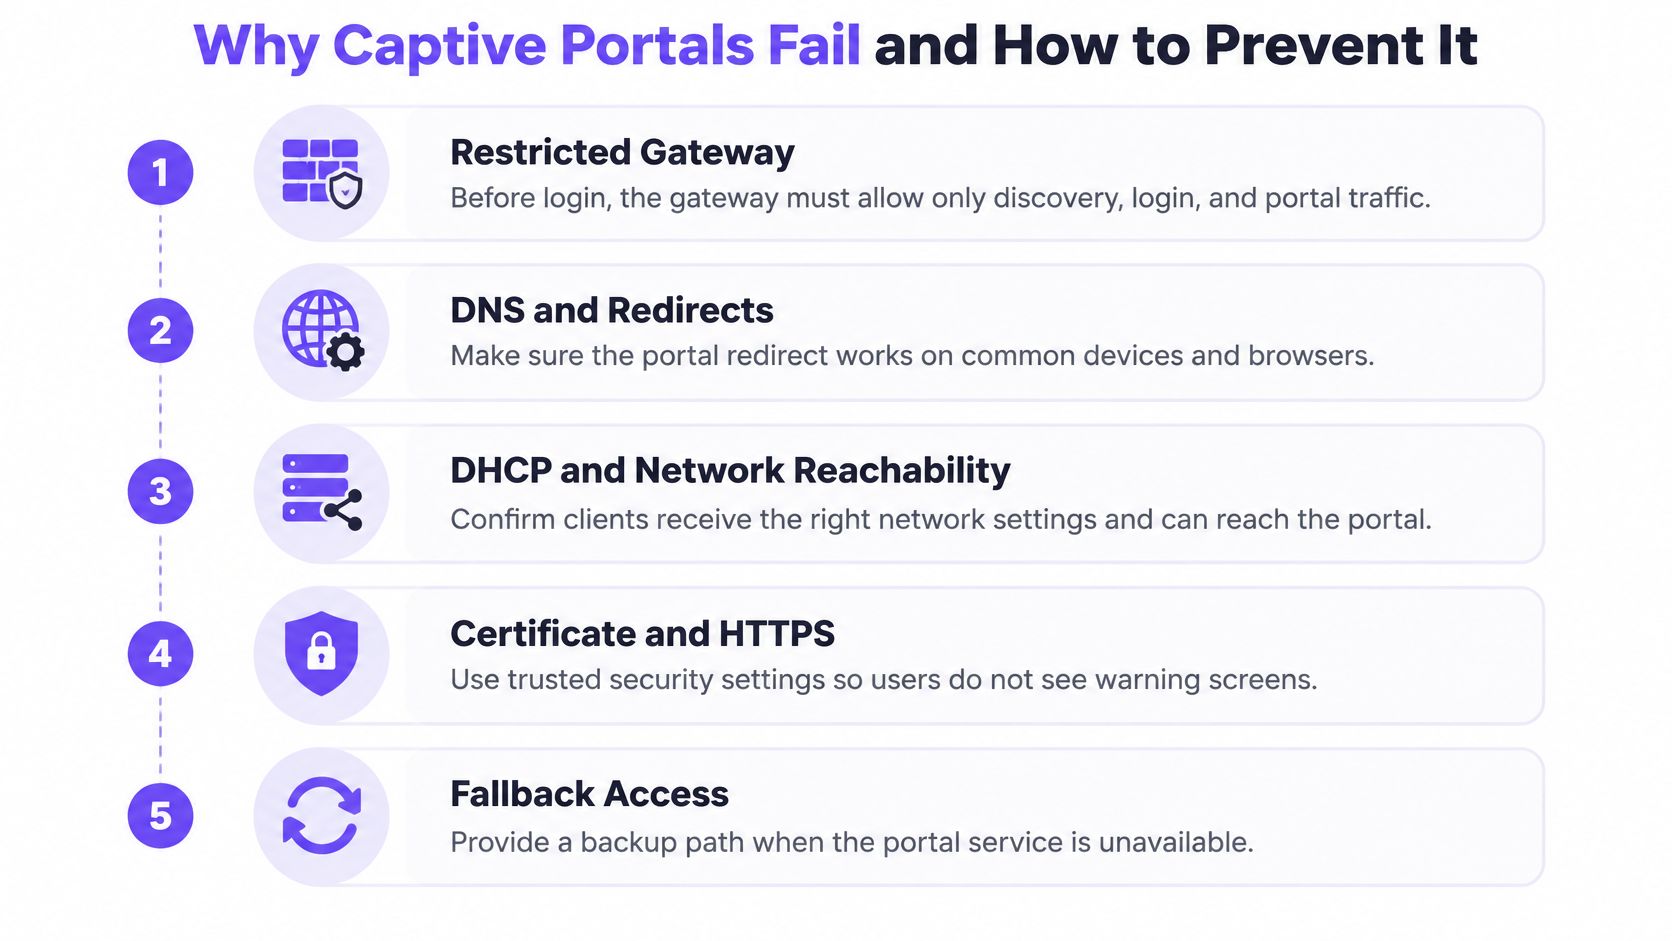
Un portal no es solo una página personalizada con la marca. Antes del inicio de sesión, la pasarela mantiene cada dispositivo en un estado restringido y solo permite el tráfico de detección, inicio de sesión y del portal. La mayoría de los fallos ocurren porque esa área de retención se ha diseñado o probado de forma deficiente.
Cuatro síntomas que perciben los invitados
El portal nunca aparece. La mayoría de los sitios web utilizan ahora HTTPS y los navegadores rechazan los certificados sustituidos, por lo que la intercepción HTTP antigua no puede mostrar su página de forma fiable. En su lugar, los sistemas operativos ejecutan comprobaciones de conectividad, como las solicitudes descritas en la guía de soporte de red cautiva de Apple a captive.apple.com a través de los puertos TCP 80 y 443, para detectar si se está interceptando el acceso a internet.
La página se carga mal. El HTML llega, pero las hojas de estilo, las secuencias de comandos, las fuentes o las redirecciones del proveedor de identidad se bloquean dentro del estado restringido. Aloje los recursos del portal de forma local o añada a la lista de permitidos cada extremo que necesite la página.
Algunos invitados eluden el portal. Si filtra IPv4 pero deja IPv6 abierto, el tráfico puede ignorar su regla. Aplique el mismo tratamiento a ambas vías.
Los clientes vuelven en bucle al inicio de sesión. El temporizador de autorización caduca, o la itinerancia entre puntos de acceso interrumpe la sesión, y se redirige al cliente de forma reiterada. Esto se interpreta como una conexión WiFi defectuosa, incluso cuando la señal es fuerte.
Pruebas a realizar antes del lanzamiento
- Pruebe en dispositivos reales: Realice pruebas en iOS, Android, Windows, macOS y al menos un dispositivo IoT, como una impresora o un televisor.
- Mida dos tiempos: Registre el tiempo hasta el portal y el tiempo hasta la autorización en cada dispositivo.
- Fuerce el vencimiento de la sesión: Confirme que el invitado vuelve al portal de forma limpia y puede volver a iniciar sesión.
- Haga roaming mientras está conectado: Camine entre puntos de acceso con una dirección MAC privada habilitada y observe si se mantiene el acceso.
Mantenga una alternativa documentada para cuando falle la detección del portal, como una dirección corta que el personal pueda facilitar a los clientes para abrirla manualmente. No reduzca la seguridad pasando la red a un estado totalmente abierto.
Por último, ayude a los invitados a detectar el phishing. El nombre de la red debe coincidir con el del establecimiento, la dirección del portal debe estar en el propio dominio del establecimiento y el navegador debe mostrar un certificado TLS válido para dicho dominio. Un portal legítimo nunca solicita datos bancarios ni contraseñas de redes sociales.
Opciones de integración con su red existente
No necesita desmantelar su red para añadir un portal. Comience por determinar cómo detectan los dispositivos la existencia del portal, ya que esto define la fiabilidad para los teléfonos que nunca abren un navegador en primer lugar.
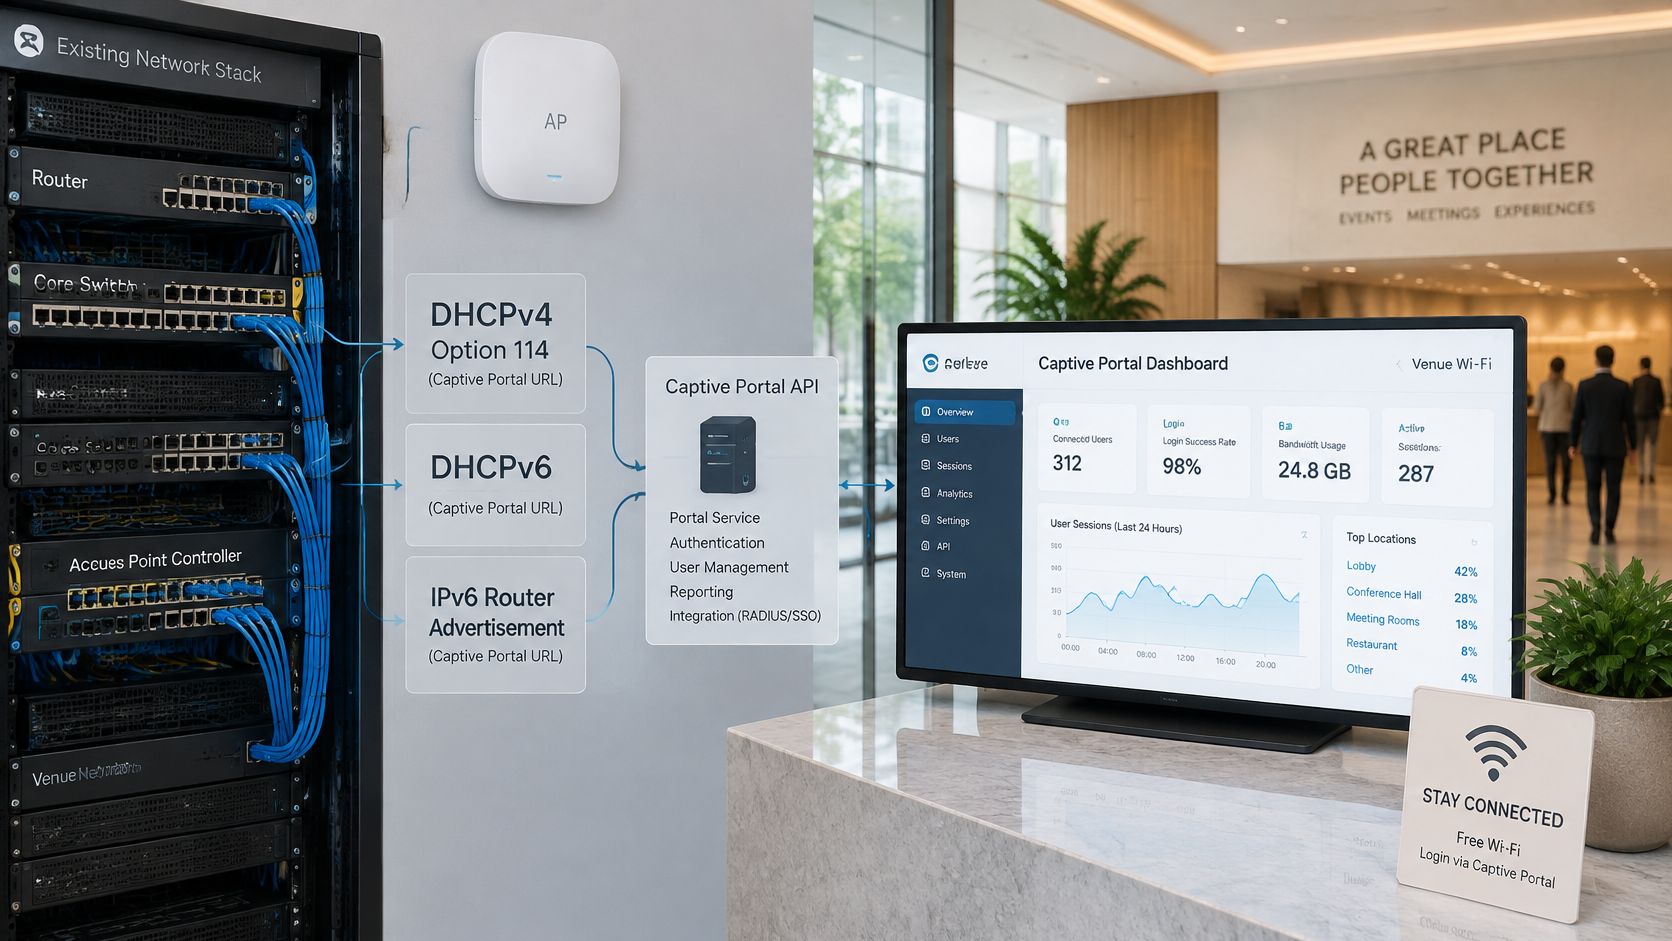
La siguiente imagen muestra cómo se ubica el portal entre sus puntos de acceso y los sistemas que reciben los registros de los clientes.
La ruta de los estándares
Con el enfoque descrito en la guía de administración del portal cautivo de Fortinet, la especificación RFC 8910 define cómo una red anuncia su punto de conexión del portal API mediante la opción 114 de DHCPv4, DHCPv6 o los anuncios de router IPv6. A continuación, la especificación RFC 8908 define un JSON HTTPS API que utiliza el tipo de medio application/captive+json, el cual expone si el cliente sigue en estado cautivo, el URI de inicio de sesión orientado al usuario y la información de la sesión, como el tiempo de acceso restante.
En pocas palabras, la red indica directamente al sistema operativo dónde iniciar sesión y cuánto dura el acceso. Esto reduce la dependencia de redirecciones fallidas, especialmente cuando las aplicaciones utilizan HTTPS o fijación de certificados. Tanto el punto de extremo de API como el portal deben utilizar TLS con validación de certificados; de lo contrario, un atacante podría falsificar un estado autorizado o cambiar el destino del inicio de sesión.
Este breve vídeo muestra cómo se conectan en la práctica estos puntos de integración.
Planifique cada punto de conexión
Una capa de portal puede ubicarse sobre su hardware existente, incluidos Cisco Meraki, HPE Aruba y Ubiquiti UniFi, y puede funcionar con o sin una plataforma WiFi dedicada en sus inicios de sesión. El responsable de TI debe definir cuatro puntos antes de elegir la configuración.
- Controlador del punto de acceso: administra el nombre de la red, el estado restringido y la redirección o anuncio de API.
- Fuente de identidad: verifica números de habitación, cupones, cuentas de personal o inicio de sesión en redes sociales.
- Sistema de registro de invitados: recibe datos de contacto consentidos, tal como se muestra en las integraciones de Purple WiFi disponibles.
- Certificado TLS: debe coincidir con el dominio del portal que ven los invitados, y su renovación debe estar a cargo de una persona asignada.
Realice una prueba de decisión. Si su red admite el anuncio RFC 8910 en IPv4 e IPv6, consérvelo y pruebe las respuestas JSON. Si no es así, planifique una redirección basada en navegador con una alternativa documentada.
Elija la configuración del portal que necesita su establecimiento
En una sola pantalla de inicio de sesión se ocultan tres decisiones distintas: el acceso a la red, la aceptación de las condiciones y el consentimiento de marketing. El acceso conecta el dispositivo a la red. La aceptación de las condiciones registra que el invitado ha aceptado sus normas. El consentimiento de marketing es una autorización explícita, y la aceptación de las condiciones de WiFi no lo otorga. Una configuración que combine todo en una sola casilla recopilará un consentimiento que no podrá utilizar o bloqueará a invitados que habrían iniciado sesión de buen grado.
Tres puntos de partida
Una cafetería que necesite un acceso rápido y una lista de suscripción opt-in debe utilizar términos más un correo electrónico opcional. El campo de correo electrónico y la casilla de suscripción a marketing solo aparecen cuando el invitado los elige activamente. Compruebe primero el sistema de registro de invitados, para que los nuevos contactos lleguen a un lugar útil.
Un hotel que vincule el acceso a las reservas debe emplear una comprobación de habitación o reserva, o bien cupones emitidos durante el registro de entrada. Capture la referencia de estancia necesaria para autorizar el acceso, no campos de perfil adicionales. Verifique primero la fuente de identidad, ya que el personal de recepción resolverá las discrepancias.
Un grupo con múltiples ubicaciones que necesite coherencia debe estandarizar un único registro de consentimiento e informes en todas las sedes. El registro por correo electrónico con la misma casilla de aceptación independiente en todas partes permite que cada sede gestione las negativas de la misma forma. Compruebe primero los informes y la retención de datos.
Dispositivos que el portal nunca detectará
Un portal cautivo solo funciona en hardware que pueda abrir un navegador. Las Smart TV, las impresoras, los terminales de TPV y los dispositivos de las habitaciones no tienen donde renderizar la página, por lo que permanecen en estado restringido de forma indefinida. Proporcione a esos dispositivos una ruta independiente, como claves por dispositivo en una red de personal o de dispositivos, y reserve el portal para teléfonos y ordenadores portátiles que puedan mostrar el inicio de sesión.
Antes del lanzamiento, confirme que su hardware admite la ruta de estándares o que su opción alternativa está documentada. Realice las comprobaciones de dispositivos, caducidad, itinerancia e IPv6 con dispositivos reales de clientes, no solo con un portátil en la oficina.
Purple Engage se adapta a recintos que desean que el inicio de sesión alimente sus acciones de marketing posteriores. Se trata de un sistema de marketing integral para espacios físicos que convierte cada inicio de sesión por WiFi en una nueva visita, con o sin Purple WiFi, y demuestra qué campañas lo han conseguido. Combina inicios de sesión por WiFi, ventas en caja, reservas, formularios, archivos, mensajes y respuestas a encuestas en un único registro de invitado vinculado al correo electrónico. Dado que funciona con o sin Purple WiFi y lee sus sistemas actuales, puede conectarlo al hardware y a las cajas registradoras de los que ya dispone.
Haga una sola cosa esta semana. Anote el único resultado que debe ofrecer su portal y, a continuación, vincule su método de inicio de sesión, sus campos de datos y su primera comprobación de integración a ese resultado.
Si está configurando un portal cautivo para WiFi y desea que cada inicio de sesión con consentimiento se convierta en un registro de invitado útil, Purple Engage unifica los inicios de sesión de WiFi con las ventas de caja, reservas, formularios y respuestas a encuestas en un solo lugar. Visite el sitio web para ver cómo funciona en el hardware que ya utiliza y cómo ayuda a convertir una primera conexión en una visita recurrente.