
Portal cautivo para WiFi: Cómo funciona y quién lo necesita
Conozca qué es un portal cautivo para WiFi, cómo lo utilizan los establecimientos, qué reglas de consentimiento aplican y qué opciones de integración se adaptan a su red.
Si un invitado puede unirse a su WiFi y navegar de inmediato, ¿qué aceptó exactamente y qué aprendió usted sobre él? Ese es el vacío que llena un portal cautivo para WiFi, pero solo si separa tres tareas que a menudo se agrupan en una sola pantalla. Una tarea controla el acceso a la red. Una segunda registra la aceptación de sus términos de uso. Una tercera solicita el consentimiento de marketing, y no es lo mismo que las otras dos.
La recepción puede dar acceso a alguien, explicar las reglas del lugar e invitarle a unirse a una lista de correo. Son acciones relacionadas, pero no forman una sola decisión. Cuando los recintos las tratan como una única casilla de verificación, los invitados se confunden, el consentimiento pierde firmeza y los dispositivos que nunca abren un navegador pueden colarse o quedarse bloqueados.
Tabla de contenido
- Cómo funciona un portal cautivo etapa por etapa
- Dónde utilizan las instalaciones un portal cautivo
- Datos de invitados, consentimiento y qué solicitar
- Comparativa de métodos de inicio de sesión por esfuerzo y datos
- Por qué fallan los portales cautivos y cómo prevenirlo
- Opciones de integración con su red existente
- Elija la configuración de portal que su instalación necesita
Cómo funciona un portal cautivo etapa por etapa
Piense en la recepción de un hotel. Cada huésped pasa por el mostrador antes de recoger la llave de la habitación, y un portal funciona de la misma manera entre conectarse WiFi y acceder a Internet. El invitado se une a la red primero, pero esa conexión por sí sola no le otorga una navegación sin restricciones.
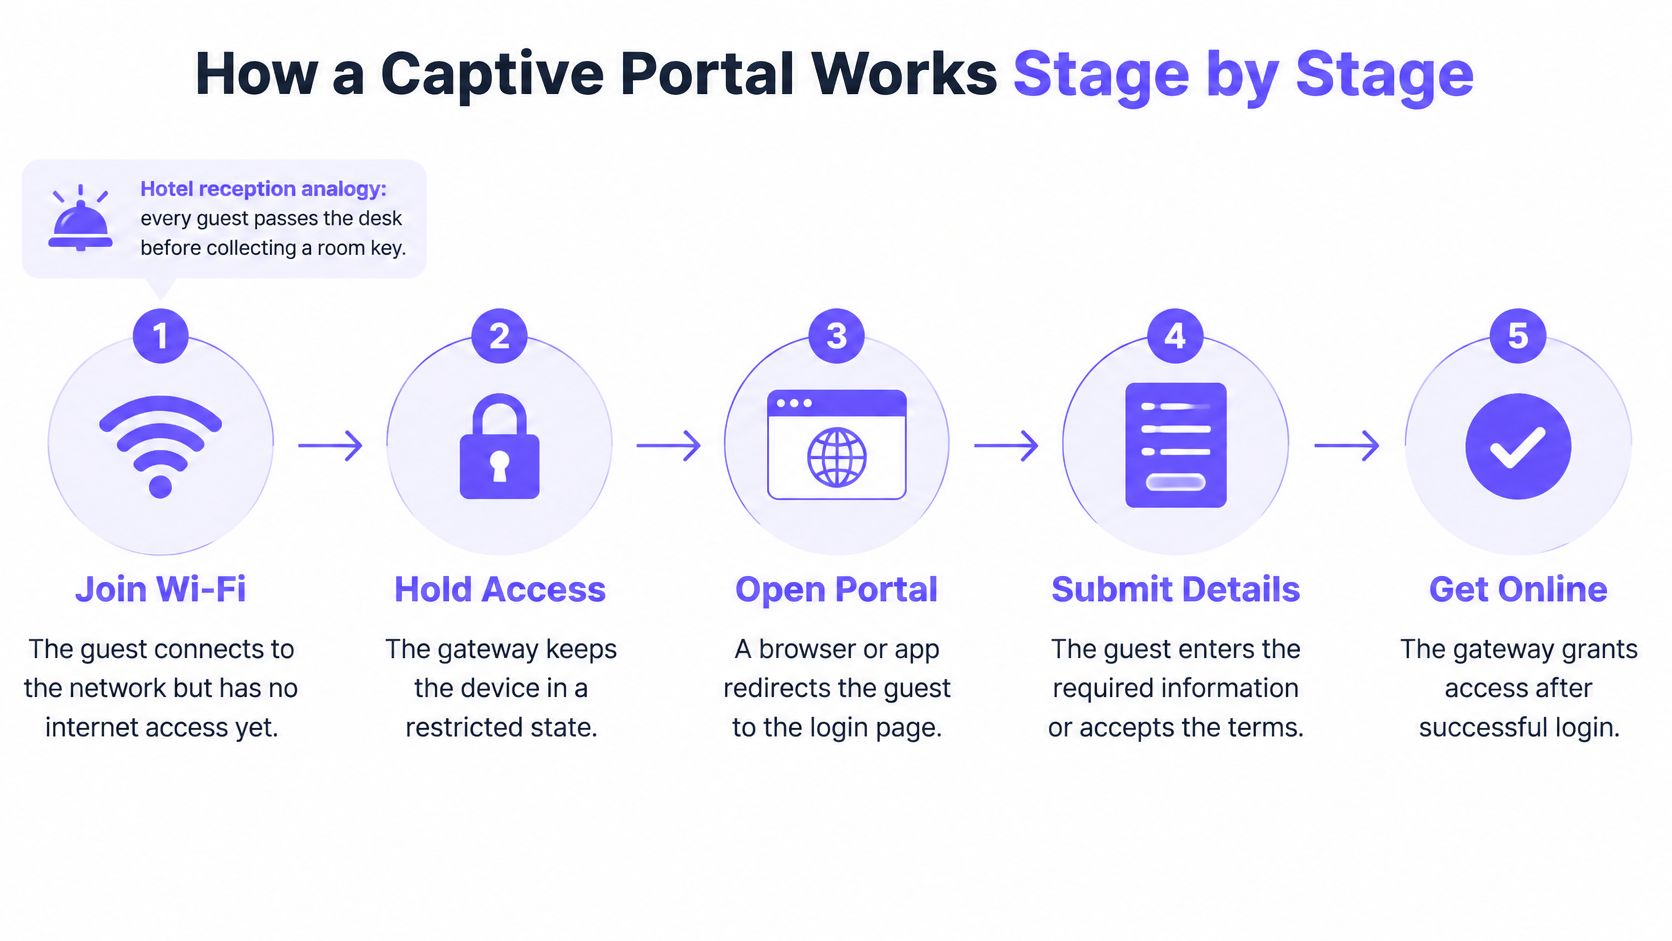
Supongamos que una clienta en una cafetería toca el nombre de su red. Su teléfono se asocia con un punto de acceso y obtiene la configuración de la red local; sin embargo, el gateway la mantiene en un estado restringido. Cuando intenta navegar, esa solicitud se intercepta y se le redirige a la página de su portal en lugar del sitio que solicitó.
Esa es la transacción que describe la documentación del portal cautivo de Advantech, en la que un usuario se une a una red abierta o semiabierta y se le redirige a un portal que puede solicitar credenciales, pagos, registro o la aceptación de términos antes de conceder el acceso. A continuación, el usuario se autentica aceptando los términos, ingresando un correo electrónico o realizando un pago. Una vez que completa ese paso, la red autoriza su dispositivo y permite el paso del tráfico normal.
| Etapa | Qué sucede |
|---|---|
| 1. Asociación | El dispositivo se une a la red de invitados |
| 2. Intercepción | La solicitud del navegador se redirige a la página del portal |
| 3. Autenticación | El invitado ingresa un correo electrónico, acepta los términos o realiza un pago |
| 4. Autorización | La red otorga acceso a internet al dispositivo |
| 5. Fin de la sesión | El temporizador expira y el dispositivo vuelve al portal |
El mismo flujo se aplica en un aeropuerto o en una cafetería pequeña porque el portal es donde la directiva de su red decide quién se conecta a internet. Cuando el temporizador expira, la autorización finaliza y el dispositivo regresa al portal.
Intente esta prueba: Conecte un teléfono a su red de invitados, abra una página HTTP básica y confirme que aparezca la página de inicio de sesión antes de que funcione cualquier navegación.
Dónde utilizan las empresas un portal cautivo
El tipo de establecimiento debe definir la función del portal antes de que alguien diseñe la pantalla. Una cafetería, un hotel y un hospital no necesitan el mismo paso de inicio de sesión, y forzar una misma plantilla en los tres genera fricción en diferentes aspectos.
| Tipo de establecimiento | Objetivo | Paso de inicio de sesión | Duración típica de la sesión |
|---|---|---|---|
| Cafetería y restaurante | Inicio de sesión rápido y lista de invitados | Términos más correo electrónico opcional | 1 a 2 horas |
| Hotel y alojamiento | Acceso vinculado a una habitación o reservación | Verificación de reservación o habitación, cupón o código de acceso | Duración de la estancia |
| Centro comercial | Medir las visitas recurrentes | Inicio de sesión por correo electrónico o cuenta que reconoce a los clientes recurrentes | 2 a 4 horas |
| Eventos, espacio de trabajo compartido o hospital | Acceso con tiempo limitado | Cupón o código de acceso | Día del evento o turno reservado |
Cafeterías, hoteles y centros comerciales
Supongamos que el cliente de una cafetería se conecta entre el momento en que realiza su pedido y cuando se sienta. Ve una pantalla con los términos y un campo opcional para el correo electrónico, toca conectar y está en línea en segundos. Agregue cinco campos más y preferirá cambiar a datos móviles.
Un hotel se enfrenta al riesgo opuesto. Si el portal no verifica una habitación o reservación, cualquiera en el vestíbulo o en la calle puede utilizar el ancho de banda destinado a los huéspedes de pago. Los centros comerciales enfrentan un problema de medición. Sin una lógica que reconozca un dispositivo o una cuenta recurrente, cada visita parece la primera y no es posible medir las visitas repetidas.
Eventos, espacios de coworking u hospitales
A estos recintos les importa más el temporizador de sesión y el código de acceso que el formulario. Un pase por día, una cita o una entrada a un evento definen cuánto tiempo debe durar el acceso. Cuando ese período termina, el acceso debe finalizar de forma limpia sin que el personal elimine dispositivos manualmente.
Sin importar cuál sea su configuración, vale la pena revisar estos errores comunes de las redes WiFi públicas explicadosWiFi antes de asumir que una página de inicio de sesión por sí sola protege a los invitados. Una red exclusiva para el personal protegida mediante una clave administrada no obtiene beneficio alguno de un portal. Esto solo añade un paso innecesario para su equipo.
Defina el objetivo principal que debe cumplir su red de invitados. Esa frase determinará su método de inicio de sesión de manera mucho más acertada que una lista de campos que le gustaría recopilar.
Datos de invitados, consentimiento y qué solicitar
¿Conectarse a internet tiene que significar necesariamente entregar datos personales? Muchos establecimientos asumen que sí y crean el formulario más largo que se puedan permitir. La evidencia demuestra que esa es una elección, no un requisito.
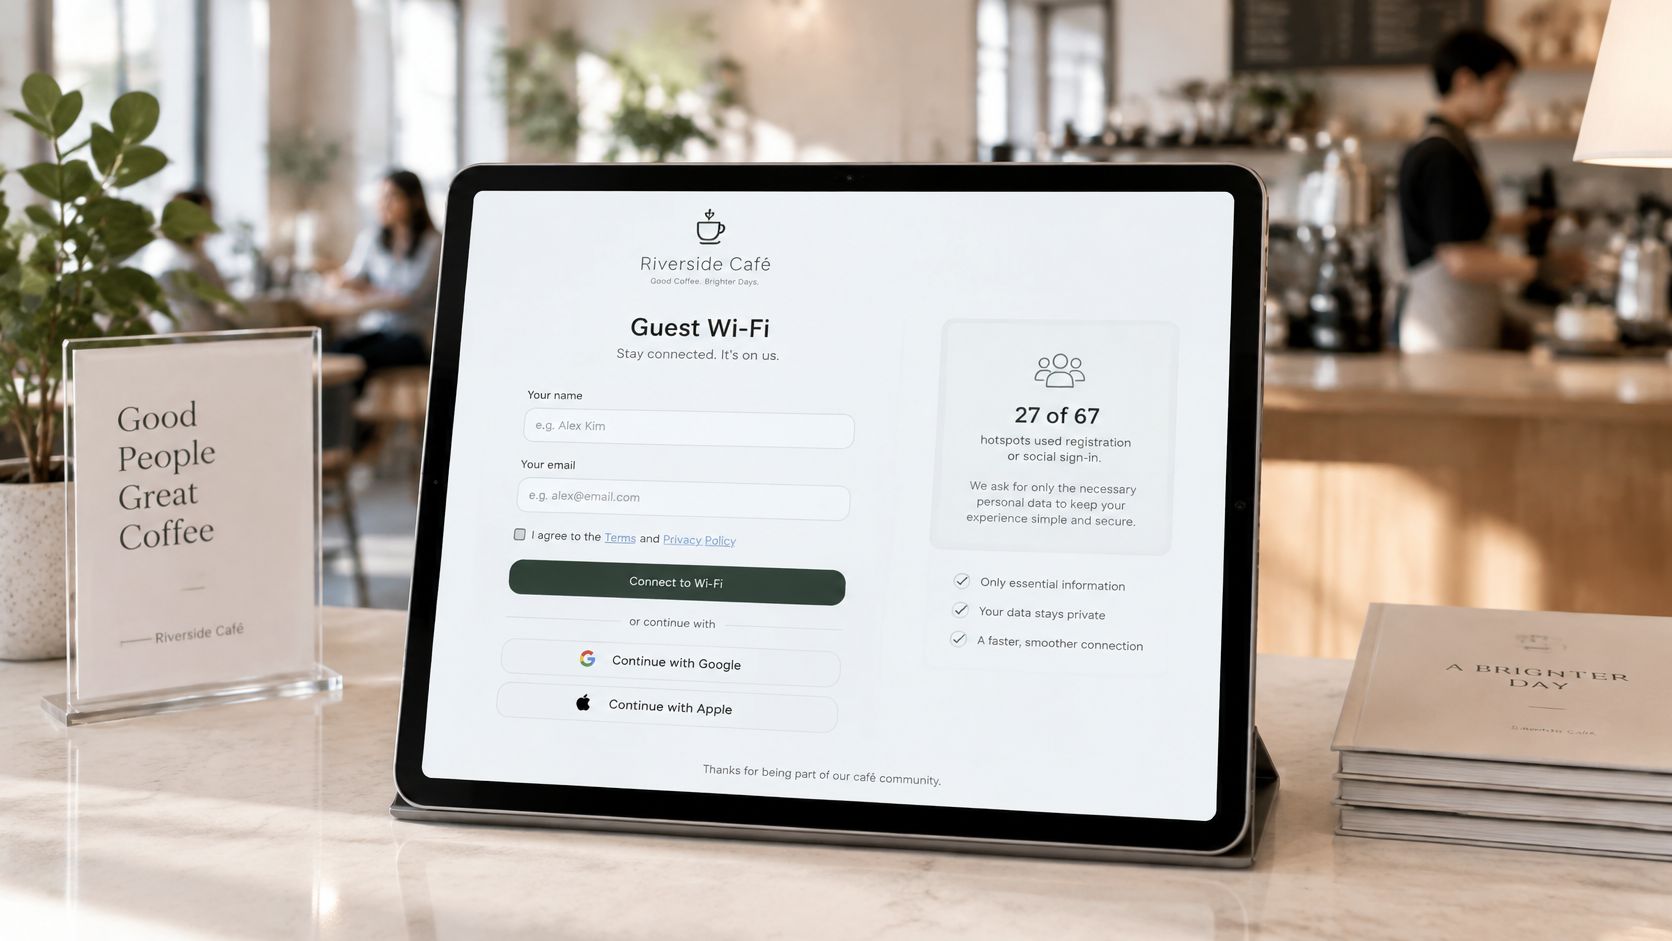
En un estudio académico de 2019 sobre 67 puntos de acceso WiFi WiFi públicos, 27 puntos de acceso, el 40.3 % de la muestra, utilizaron inicio de sesión con redes sociales o una página de registro para recopilar información personal, y en 19 casos completar ese proceso era obligatorio para acceder a internet. El mismo estudio reveló que 40 puntos de acceso, o el 59.7 %, permitían el acceso a internet sin solicitar datos personales explícitos. Por lo tanto, un portal no equivale automáticamente a un registro de marketing.
Tres funciones en una sola pantalla
Separe estos elementos claramente en su diseño y en sus registros.
- Control del acceso a la red: La puerta de enlace determina si este dispositivo puede acceder a internet.
- Muestra de los términos de uso: El invitado acepta las condiciones de uso aceptables para la conexión en sí.
- Obtención del consentimiento de marketing: El invitado acepta recibir mensajes posteriormente, lo cual representa una decisión independiente.
Este es el punto que los lectores pasan por alto con mayor frecuencia. Solo la aceptación explícita se considera consentimiento de marketing; aceptar los términos de WiFi no otorga dicho consentimiento. Un invitado que marca una casilla para conectarse a internet no ha aceptado recibir su boletín informativo. Tratar esa casilla como una autorización pone en riesgo su lista de contactos y su reputación.
Un diseño fácil de entender para los invitados
Coloque una casilla obligatoria de términos junto a la redacción de uso aceptable. Debajo, incluya una casilla de marketing independiente y desmarcada con su propia frase explícita, como una invitación para recibir ofertas por correo electrónico. Agregue un enlace visible al aviso de privacidad que se abra antes de que el invitado envíe cualquier información, y no oculto tras el inicio de sesión.
Esa separación coincide con las verificaciones prácticas de esta GDPR lista de cotejo de marketing por correo electrónico conforme para recintos. También les ofrece a los invitados una opción real. Alguien puede rechazar el marketing y aun así conectarse a internet, que es exactamente como debe funcionar.
Más campos no significan más valor. Cada pregunta adicional reduce las finalizaciones y añade datos que usted tiene la responsabilidad de proteger.
Cuando un invitado decide dar su consentimiento voluntario, el portal puede almacenar su correo electrónico, fecha de visita y ubicación preferida en un registro centralizado. Cuando un invitado se conecta e inicia sesión mediante su correo electrónico o un perfil social, capturamos esos datos y los almacenamos en un CRM centralizado. De este modo, un establecimiento genera sus propios datos propios en lugar de depender de la audiencia de una plataforma externa.
Responda a tres preguntas antes del lanzamiento: ¿Qué datos son estrictamente necesarios para proporcionar el acceso? ¿Durante cuánto tiempo conservará los registros de identidad y de dispositivos? ¿Puede un invitado rechazar el marketing y aun así conectarse a internet? Si alguna respuesta es vaga, corrija el formulario antes de modificar el diseño.
Comparativa de métodos de inicio de sesión según el esfuerzo y los datos
Cada método de inicio de sesión equilibra el esfuerzo del invitado frente a los datos capturados y la confiabilidad entre dispositivos. Lea la tabla de arriba a abajo y verá cómo ese equilibrio evoluciona paso a paso.
| Método de inicio de sesión | Datos recopilados | Esfuerzo del invitado | Uso ideal |
|---|---|---|---|
| Aceptación directa de términos | Solo registro del dispositivo | Muy bajo | Cafeterías que buscan un acceso rápido |
| Voucher o código de acceso | Solo canje del código | Bajo | Hoteles y eventos con acceso impreso o de pago |
| Registro por correo electrónico | Dirección de correo electrónico y consentimiento de mercadotecnia | Medio | Instalaciones que crean una lista de invitados |
| Inicio de sesión con redes sociales | Datos de perfil que el proveedor permita | Bajo | Invitados que prefieren el inicio de sesión con un solo toque |
| Código único por SMS | Número de teléfono móvil | Medio | Instalaciones que requieren verificar la identidad |
| Passpoint o autenticación basada en certificados | Credenciales del dispositivo, sin página de portal | Muy bajo tras la configuración | Grandes instalaciones con dispositivos administrados |
De menor a mayor cantidad de datos
El acceso con un solo clic aceptando términos solicita un toque y solo crea un registro del dispositivo. Es rápido, pero no puede crear una lista de invitados. Un cupón o código de acceso añade control sin preguntar quién es el invitado, lo que resulta ideal para tarjetas impresas de hotel y pases de eventos.
El registro por correo electrónico requiere un mayor esfuerzo y proporciona un contacto útil, siempre y cuando la opción voluntaria de marketing se mantenga por separado. Si usted está comparando esta alternativa con otras vías de captura, esta comparación del registro mediante código QR frente al inicio de sesión de WiFi para recopilar correos electrónicos le ayudará a evaluar el esfuerzo frente a la calidad de los datos.
El inicio de sesión mediante redes sociales parece cuestión de un solo toque, pero añade la redirección a un tercero. Algunos navegadores y las pequeñas ventanas de inicio de sesión que los teléfonos usan para el WiFi no gestionan adecuadamente esas redirecciones, y es posible que los invitados no recuerden una contraseña que no han escrito en años. Los códigos de un solo uso por SMS verifican un número, pero dependen de que el invitado tenga señal móvil y un número que acepte el mensaje.
La autenticación basada en certificados o Passpoint elimina la página del portal después de la configuración. Requiere un perfil administrado en el dispositivo, por lo que se adapta mejor al personal y a los invitados recurrentes habituales que a los visitantes casuales que se conectan a su red por primera vez.
Regla de decisión: Adapte el paso de inicio de sesión al único resultado que necesite, no al conjunto más grande de campos que pueda recopilar.
Seleccione dos métodos ahora. Probará ambos con su hardware y sus verificaciones de fallas antes de elegir uno.
Por qué fallan los portales cautivos y cómo evitarlo
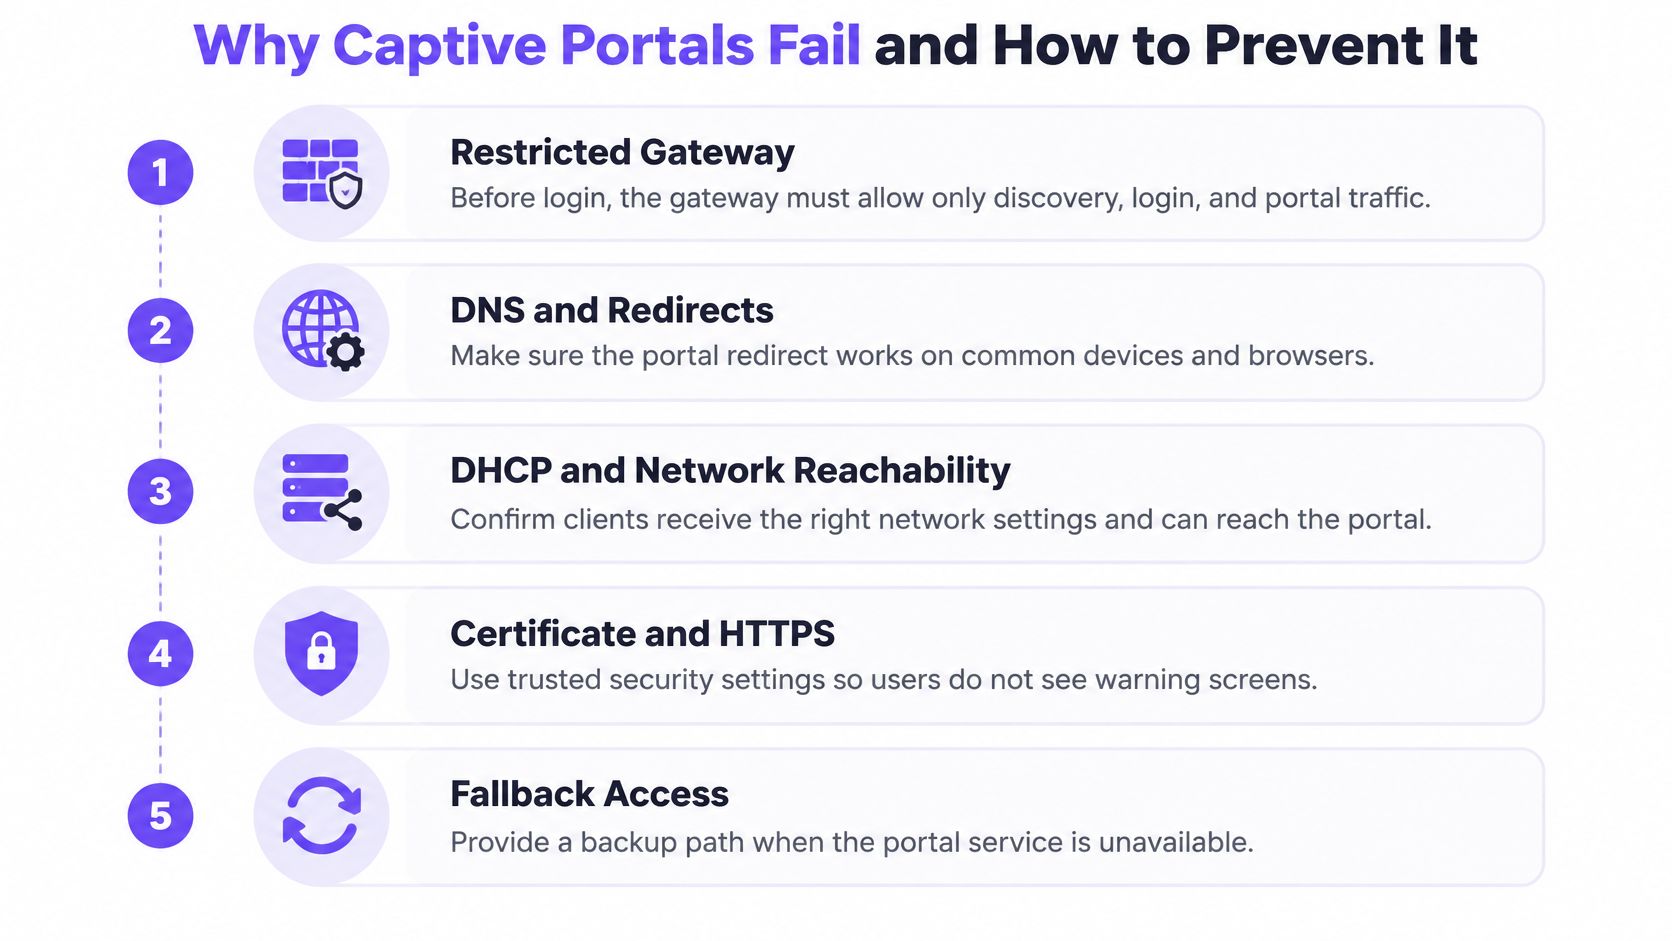
Un portal no es solo una página con la marca. Antes de iniciar sesión, el gateway mantiene a cada dispositivo en un estado restringido y solo permite tráfico de detección, inicio de sesión y del portal. La mayoría de las fallas ocurren porque esa área de espera está mal construida o mal probada.
Cuatro síntomas que perciben los invitados
El portal nunca aparece. La mayoría de los sitios ahora usan HTTPS y los navegadores rechazan los certificados sustituidos, por lo que la antigua intercepción HTTP no puede mostrar su página de manera confiable. En su lugar, los sistemas operativos ejecutan comprobaciones de conectividad, como las solicitudes descritas en la guía de asistencia de red cautiva de Apple a captive.apple.com a través de los puertos TCP 80 y 443, para detectar si se está interceptando el acceso a internet.
La página se carga de forma incorrecta. El HTML llega, pero las hojas de estilo, los scripts, las fuentes o las redirecciones del proveedor de identidad se bloquean dentro del estado restringido. Aloje los recursos del portal de forma local o incluya en la lista de permitidos cada extremo que requiera la página.
Algunos invitados eluden el portal. Si filtra IPv4 pero deja abierto IPv6, el tráfico puede eludir su regla. Dé el mismo tratamiento a ambas rutas.
Los invitados vuelven a ser redirigidos al inicio de sesión. El temporizador de autorización expira, o la itinerancia entre puntos de acceso interrumpe la sesión, y el invitado es redirigido repetidamente. Eso se percibe como una falla de WiFi, incluso cuando la señal es fuerte.
Pruebas que debe realizar antes del lanzamiento
- Pruebe dispositivos reales: Trabaje con iOS, Android, Windows, macOS y al menos un dispositivo IoT, como una impresora o una TV.
- Mida dos tiempos: Registre el tiempo hasta el portal y el tiempo hasta la autorización en cada dispositivo.
- Fuerce el vencimiento de la sesión: Confirme que el invitado regrese al portal limpiamente y pueda volver a iniciar sesión.
- Realice roaming mientras esté conectado: Camine entre puntos de acceso con una dirección MAC privada habilitada y observe si el acceso se mantiene.
Mantenga una alternativa documentada para cuando falle la detección del portal, como una dirección corta que el personal pueda proporcionar a los invitados para abrir manualmente. No debilite la seguridad dejando la red completamente abierta.
Por último, ayude a los invitados a detectar el phishing. El nombre de la red debe coincidir con el del recinto, la dirección del portal debe estar en el dominio propio del recinto y el navegador debe mostrar un certificado TLS válido para dicho dominio. Un portal legítimo nunca solicita datos bancarios ni contraseñas de redes sociales.
Opciones de integración con su red existente
No necesita reemplazar toda su red para agregar un portal. Comience por analizar cómo descubren los dispositivos la existencia del portal, ya que eso determina la confiabilidad para los teléfonos que nunca abren un navegador primero.
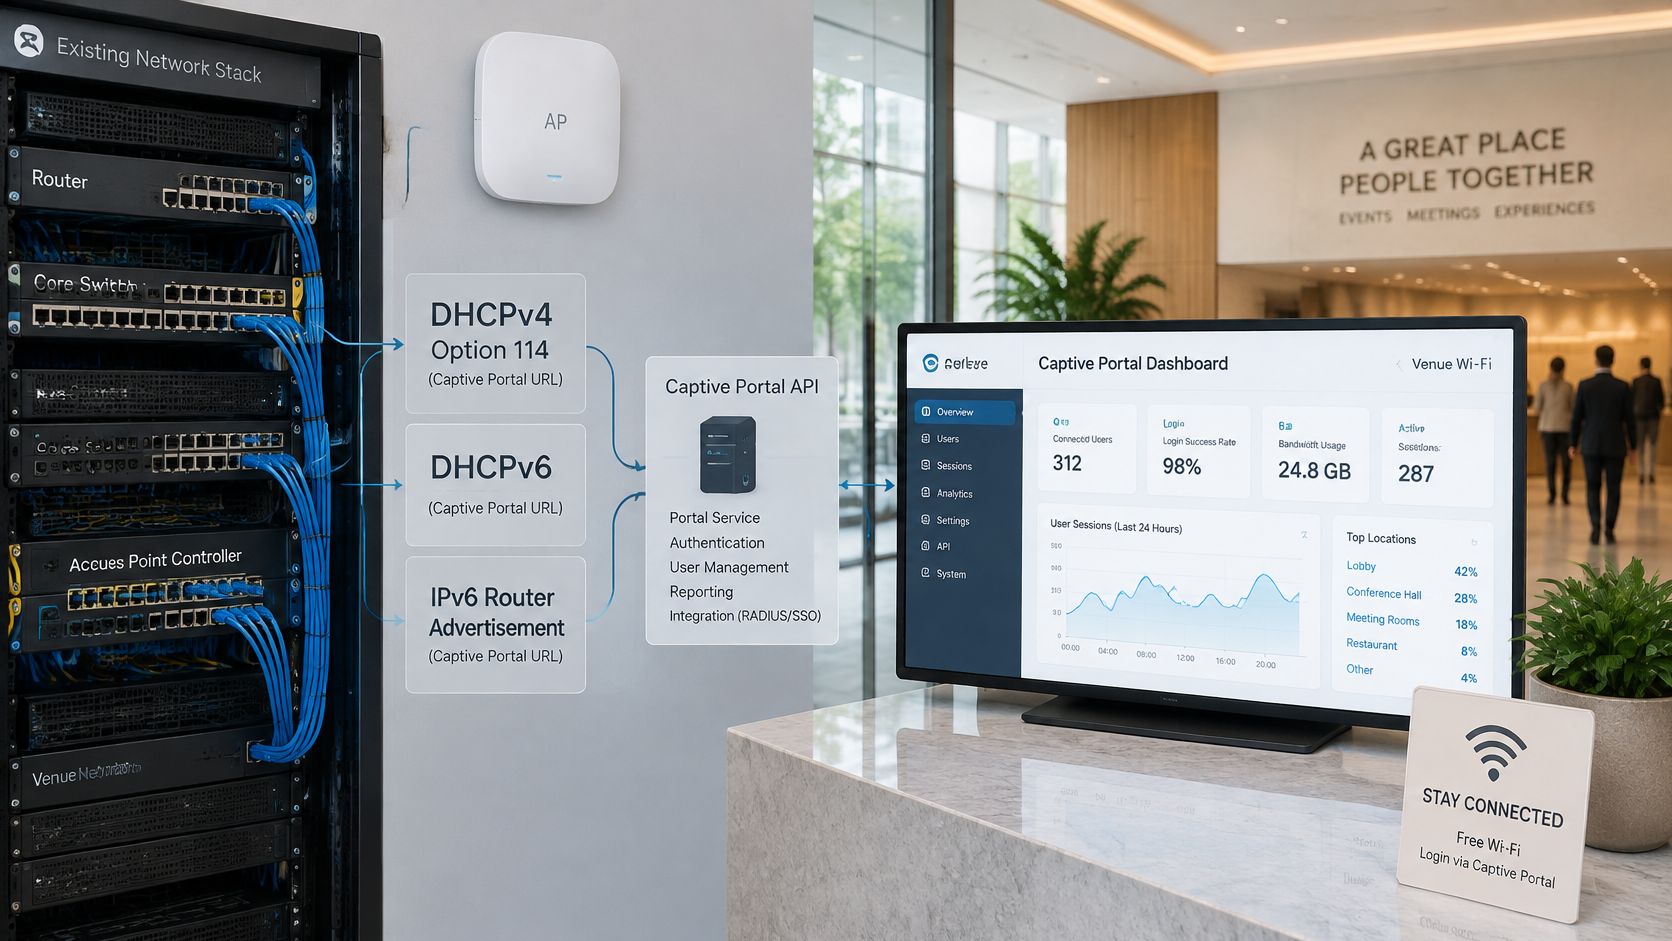
La siguiente imagen muestra cómo se ubica el portal entre sus puntos de acceso y los sistemas que reciben los registros de los invitados.
La ruta de los estándares
Con el enfoque descrito en la guía de administración del portal cautivo de Fortinet, RFC 8910 define cómo una red anuncia el extremo de su portal API mediante la opción 114 de DHCPv4, DHCPv6 o los anuncios de router IPv6. Después, RFC 8908 especifica un JSON HTTPS API utilizando el tipo de medio application/captive+json, mostrando si el cliente aún está cautivo, el URI de inicio de sesión orientado al usuario y la información de la sesión, como el tiempo de acceso restante.
En términos sencillos, la red le indica directamente al sistema operativo dónde iniciar sesión y cuánto tiempo durará el acceso. Esto reduce la dependencia de redirecciones fallidas, especialmente cuando las aplicaciones utilizan HTTPS o asignación fija de certificados (certificate pinning). Tanto el punto final del API como el portal deben utilizar TLS con validación de certificados, o de lo contrario un atacante podría falsificar un estado autorizado o cambiar el destino del inicio de sesión.
Este breve video explica cómo se conectan en la práctica estos puntos de integración.
Mapee cada punto de conexión
Una capa de portal se puede ubicar sobre su hardware existente, incluyendo Cisco Meraki, HPE Aruba y Ubiquiti UniFi, y puede funcionar con o sin una plataforma WiFi dedicada en sus inicios de sesión. Su responsable de TI debe mapear cuatro puntos antes de elegir la configuración.
- Controlador del punto de acceso: Es propietario del nombre de la red, el estado restringido y la redirección o el anuncio de API.
- Fuente de identidad: Verifica los números de habitación, cupones, cuentas del personal o inicio de sesión mediante redes sociales.
- Sistema de registro de invitados: Recibe los datos de contacto consentidos, como se muestra en las integraciones disponibles de Purple WiFi.
- Certificado TLS: Debe coincidir con el dominio del portal que ven los invitados, y su renovación debe estar a cargo de una persona designada.
Realice una prueba de decisión. Si su red admite el anuncio RFC 8910 en IPv4 e IPv6, consérvelo y pruebe las respuestas JSON. Si no es así, planifique una redirección basada en navegador con una alternativa documentada.
Elija la configuración de portal que su recinto necesita
Tres decisiones independientes se ocultan dentro de una misma pantalla de inicio de sesión: el acceso a la red, la aceptación de los términos y el consentimiento de marketing. El acceso conecta el dispositivo a la red. La aceptación de los términos registra que el invitado estuvo de acuerdo con sus reglas. El consentimiento de marketing es una opción de inclusión voluntaria explícita, y el aceptar los términos de WiFi no lo otorga. Una configuración que combina todo esto en una sola casilla recopila un consentimiento que usted no podrá utilizar o bloquea a invitados que habrían iniciado sesión con gusto.
Tres puntos de partida
Una cafetería que necesite un acceso rápido y una lista de suscripción debe utilizar términos más un correo electrónico opcional. El campo de correo electrónico y la opción de suscripción de marketing solo aparecen cuando el invitado los elige activamente. Verifique primero el sistema de registro de invitados, de modo que los nuevos contactos lleguen a un lugar útil.
Un hotel que vincule el acceso a las reservaciones debe utilizar la validación de habitación o reservación, o vouchers emitidos en la recepción. Capture la referencia de la estancia necesaria para autorizar el acceso y no campos de perfil adicionales. Verifique primero la fuente de identidad, ya que el personal de recepción resolverá las discrepancias.
Un grupo multisitio que necesite consistencia debe estandarizar un registro de consentimiento y de informes en todas las ubicaciones. El registro por correo electrónico con la misma opción de inclusión independiente en todas partes significa que cada sitio gestiona las negativas de la misma manera. Verifique primero los informes y la retención de datos.
Dispositivos que el portal nunca detectará
Un portal cautivo solo funciona en hardware que pueda abrir un navegador. Las Smart TV, impresoras, terminales de punto de venta y dispositivos en las habitaciones no tienen donde desplegar la página, por lo que permanecen en un estado restringido de forma indefinida. Proporcione a esos dispositivos una ruta independiente, como claves individuales por dispositivo en una red para el personal o para dispositivos, y reserve el portal para teléfonos y laptops que sí puedan mostrar un inicio de sesión.
Antes del lanzamiento, confirme que su hardware sea compatible con la ruta de estándares o que su alternativa esté documentada. Realice las comprobaciones de dispositivos, expiración, itinerancia e IPv6 con dispositivos reales de invitados, no solo con una computadora portátil en la oficina.
Purple Engage se adapta a los establecimientos que desean que el inicio de sesión alimente el marketing posterior. Es un sistema de marketing todo en uno para espacios físicos que convierte cada inicio de sesión de WiFi en una visita de regreso, con o sin Purple WiFi, y demuestra qué campañas lo lograron. Combina inicios de sesión de WiFi, ventas en caja, reservaciones, formularios, archivos, mensajes y respuestas de encuestas en un solo registro de invitado vinculado por correo electrónico. Dado que funciona con o sin Purple WiFi y lee sus sistemas existentes, puede conectarlo al hardware y a las cajas registradoras que ya utiliza.
Haga una cosa esta semana. Escriba el resultado único que su portal debe ofrecer y, a continuación, vincule su método de inicio de sesión, los campos de datos y la primera comprobación de integración con ese resultado.
Si está configurando un portal cautivo para WiFi y desea que cada inicio de sesión con consentimiento se convierta en un registro de invitado útil, Purple Engage reúne los inicios de sesión de WiFi con las ventas de caja, reservaciones, formularios y respuestas de encuestas en un solo lugar. Visite el sitio para ver cómo funciona en el hardware que ya utiliza y cómo ayuda a transformar una primera conexión en una visita recurrente.