Qu'est-ce qu'un journal d'audit ? Champs, rétention et conformité
Qu'est-ce qu'un journal d'audit ? Découvrez les champs enregistrés, la durée de conservation recommandée et comment le rendre fiable pour la conformité et les enquêtes.
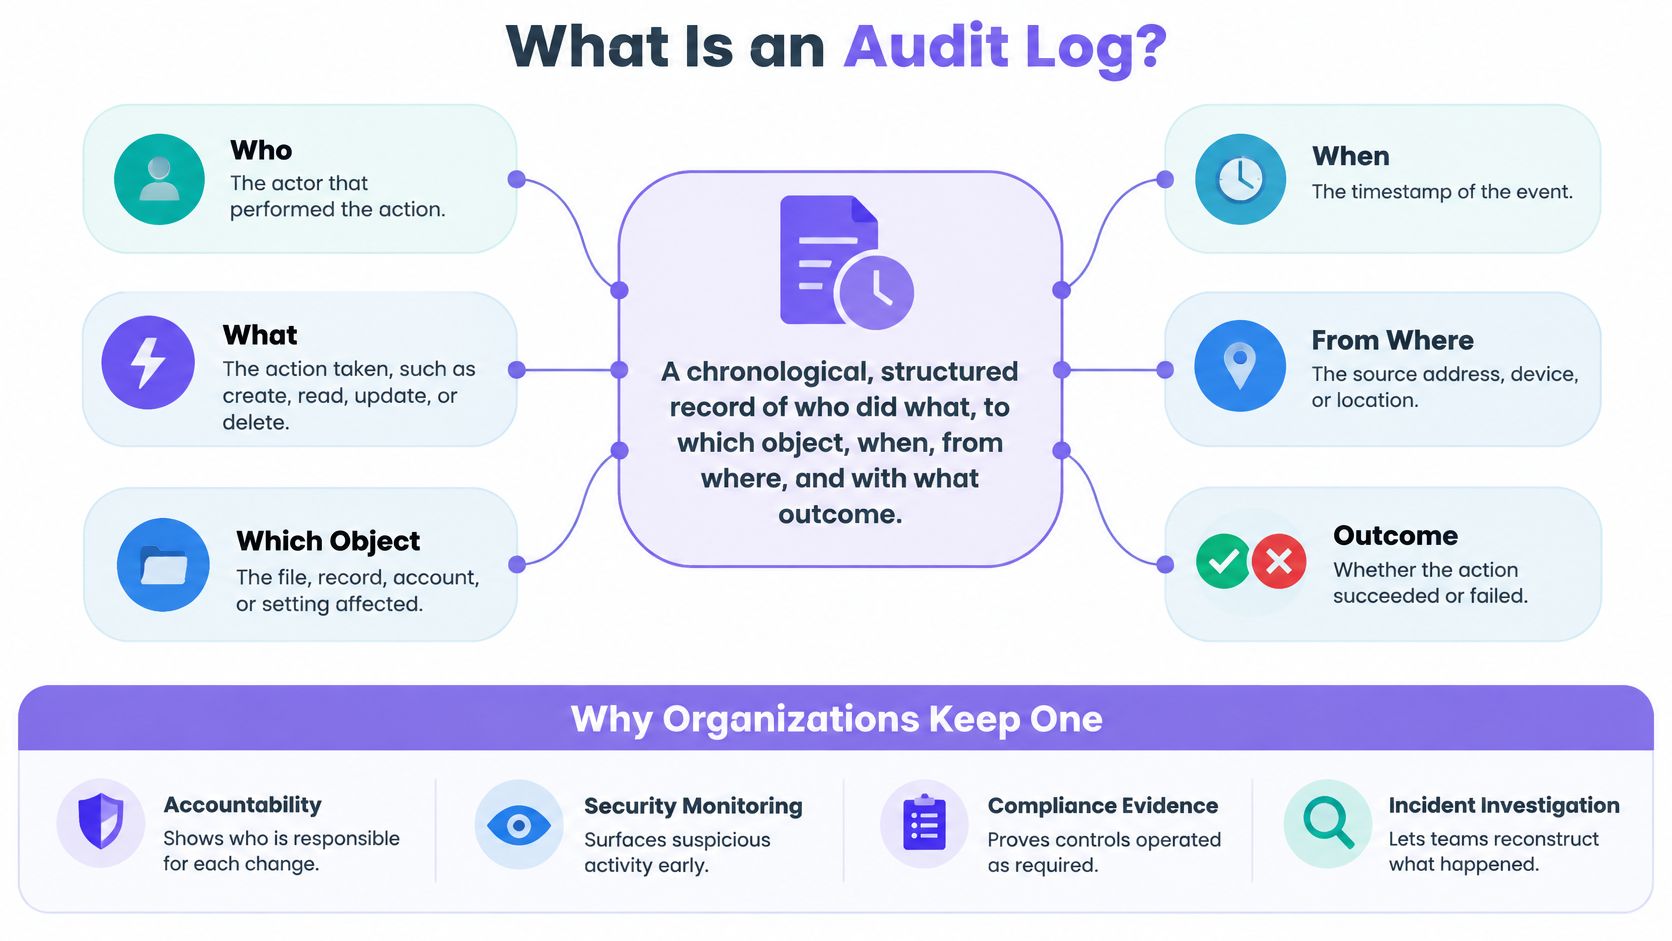
Un journal d'audit est un enregistrement chronologique et structuré indiquant qui a fait quoi, sur quel objet, quand, depuis quel endroit et avec quel résultat, conservé afin que l'activité puisse être vérifiée ultérieurement. Si vous constatez qu'une action a eu lieu mais que vous ne pouvez pas nommer l'acteur, l'objet ou le résultat, disposez-vous d'une preuve ou d'une simple note indiquant qu'un événement s'est produit ?
Cette question met en évidence le décalage dans la manière dont les équipes parlent de la journalisation. De nombreux systèmes conservent des fichiers remplis d'événements, et de nombreux fournisseurs qualifient n'importe lequel de ces fichiers de journal d'audit. Le nom seul ne vous dit rien. Ce qui importe, c'est de savoir si un enregistrement peut être vérifié des mois plus tard par une personne qui n'y était pas impliquée, et s'il prouve que les contrôles ont fonctionné comme prévu.
Table des matières
- Qu'est-ce qu'un journal d'audit et pourquoi les organisations en conservent un
- Ce que chaque entrée enregistre et ce qu'elle omet
- Journaux d'audit comparés aux pistes d'audit, journaux d'applications et flux de surveillance
- Quelles normes exigent un journal d'audit
- Protéger l'intégrité et définir les durées de conservation
- Comment reconstruire un incident à partir d'un journal d'audit
- Gérer les demandes de confidentialité sans détruire de preuves
- Idées reçues et contrôle de gouvernance avant de faire confiance à votre journal
Qu'est-ce qu'un journal d'audit et pourquoi les entreprises en conservent un
Commencez par la définition que vous pouvez tester. Un journal d'audit est un enregistrement chronologique et structuré déterminant qui a fait quoi, sur quel objet, quand, d'où et avec quel résultat. La définition du journal d'audit dans le glossaire du NIST le présente comme un enregistrement chronologique apportant une preuve documentaire d'événements système spécifiques, y compris les accès et les opérations effectuées pendant une période définie.
Chronologique signifie que l'ordre compte. Structuré signifie que chaque entrée comporte les mêmes champs, ce qui vous permet de rechercher et de comparer les entrées au lieu de lire du texte libre. Preuve signifie que l'enregistrement existe pour qu'une autre personne puisse s'y fier ultérieurement, et pas seulement pour l'ingénieur qui a écrit le code.
Pourquoi l'enregistrement existe
Les organisations tiennent un journal d'audit pour quatre raisons liées. La responsabilité relie une action à une personne, un processus ou un système qui peut en répondre. L'enquête permet à une équipe de reconstruire une séquence après un incident. La conformité prouve qu'un contrôle requis a fonctionné. La reconstitution des modifications montre comment un enregistrement ou un paramètre a atteint son état actuel.
Ces objectifs distinguent un journal d'audit d'un fichier d'erreurs générique. Un fichier d'erreurs aide un développeur à trouver un bug. Il peut enregistrer une trace d'exécution et rien sur l'utilisateur qui a déclenché l'action. Un journal d'audit peut documenter les connexions réussies et échouées, les changements de mot de passe, l'utilisation de privilèges, les modifications de configuration, les altérations de données, les actions administratives et les tentatives d'accès, que quelque chose ait échoué ou non sur le plan technique.
Les six faits qu'une entrée utile établit
Les directives du NIST prévoient qu'un enregistrement d'audit utile établisse au moins six faits. Ces faits sont : quel événement s'est produit, quand il s'est produit, où il s'est produit, sa source, son résultat et l'identité de la personne, du processus ou de l'entité impliquée. Manquez-en un et l'entrée s'affaiblit. Une entrée sans résultat ne peut pas vous dire si une modification a été appliquée. Une entrée sans identité ne peut pas étayer la responsabilité.
Ces champs permettent aux enquêteurs de reconstituer une chronologie, de séparer l'activité autorisée des comportements suspects, d'identifier les systèmes affectés et d'associer une action à une identité responsable. C'est le test pratique : prenez n'importe quelle entrée et demandez-vous si une personne externe pourrait répondre à ces six questions à partir de cette seule entrée.
Du dépannage à la responsabilité
La journalisation d'audit a débuté au plus près des opérations, comme un moyen de dépanner les systèmes. Elle a évolué vers une responsabilité formelle et une preuve de cybersécurité à mesure que les organisations ont eu besoin de registres prenant en charge la surveillance, l'analyse, l'enquête et le signalement d'activités illégales ou non autorisées. Cette évolution change ce que vous enregistrez. Vous n'écrivez plus des notes pour vous-même. Vous rédigez des preuves pour un futur lecteur qui pourra les contester.
Prenons l'exemple d'une plateforme d'établissement qui gère les identités des visiteurs, les modifications de consentement, les approbations de campagnes, les intégrations et les messages. Une entrée valide enregistre qui a modifié un statut de consentement, quand une approbation a eu lieu, quel enregistrement ou public a été affecté, et si l'opération a réussi. Si elle indique seulement "mise à jour terminée," elle ne remplit pas son rôle d'audit, quel que soit le nom du fichier.
Ce que chaque entrée enregistre et ce qu'elle omet
Chaque événement doit répondre à quatre questions. Quand s'est-il produit, où s'est-il produit, qui l'a initié ou a été affecté, et que s'est-il passé ? La Cheat Sheet de journalisation OWASP bâtit son schéma autour de ces questions et recommande un format cohérent et lisible par machine.
Le format lisible par machine est essentiel car les entrées ne restent pas confinées à un seul système. Vous allez les interroger et les corrélations à travers diverses applications, systèmes d'identité, API et infrastructures. L'OWASP recommande également de centraliser les journaux d'application dans un serveur de journaux ou SIEM, car les enregistrements uniquement locaux sont difficiles à corréler lors de la réponse aux incidents. Si les entrées résident sur des serveurs individuels dans des formats différents, vous passerez votre temps à traduire au lieu d'enquêter.
Champs principaux d'une entrée du journal d'audit
| Champ | Question à laquelle il répond | Exemple de valeur |
|---|---|---|
| ID d'événement | De quel événement précis s'agit-il ? | evt_7Qx2, immuable |
| Horodatage | Quand cela s'est-il produit ? | 2026-03-14T09:12:04Z, UTC |
| Acteur | Qui l'a initié ? | j.smith, compte personnel, rôle responsable marketing |
| Contexte d'authentification | Comment l'acteur a-t-il été vérifié ? | Authentification unique avec MFA validée |
| Périmètre | Quel client ou site a été affecté ? | Site 214, site de Londres |
| Système source | Quelle application ou quel service l'a enregistré ? | Service de consentement, console d'administration web |
| Action | Que s'est-il passé ? | consent.status.change |
| Objet | Quel enregistrement ou public a été affecté ? | Référence visiteur G-48192 |
| Avant et après | Qu'est-ce qui a changé ? | Consentement e-mail, de consenti à refusé |
| Décision d'autorisation | L'action était-elle autorisée, et selon quelle règle ? | Autorisée, règle de rôle ADMIN_CONSENT |
| ID de corrélation ou d'approbation | À quel lot, quelle approbation ou quelle campagne ceci est-il lié ? | Approbation APR-2210, lot B-88 |
| Résultat | A-t-elle réussi ou échoué ? | Succès |
| Origine | Depuis quel réseau ou appareil ? | Plage IP du bureau, ordinateur portable géré |
Deux champs sont très souvent oubliés, et ce sont précisément ceux dont les enquêteurs auront besoin plus tard. La décision d'autorisation indique si l'acteur était autorisé à agir, et pas seulement qu'il l'a fait. L'ID de corrélation relie des centaines de modifications individuelles à une seule mise à jour groupée et à son approbation. Sans lui, une exportation groupée ressemble à des centaines d'événements sans lien, et vous ne pouvez pas prouver qui a approuvé le lot.
Règle pratique : Si vous ne pouvez pas relier une modification individuelle à l'approbation qui a autorisé le lot, vous ne disposez pas d'un enregistrement complet de cette modification.
Événements à enregistrer
Regroupez la sélection des événements par risque, et non en fonction de ce que l'application émet par hasard.
- Authentification : Connexions réussies et échouées, verrouillages et modifications MFA.
- Autorisation : Attributions de permissions, tentatives d'accès refusées et utilisation de privilèges.
- Modifications de données : Créations, modifications, suppressions, exportations et mises à jour groupées.
- Modifications d'administration et de configuration : Modifications de politiques, création de clés API et modifications de webhooks, y compris les échecs de vérification de webhooks.
- Confidentialité et consentement : Opt ins, opt outs, demandes d'accès et demandes de suppression.
- Activité de messagerie : Décisions d'approbation, envois de messages et échecs de livraison.
Ce regroupement vous permet de rester rigoureux sur la couverture. Les équipes journalisent souvent en détail les modifications de données tout en oubliant complètement les accès administrateur, ce qui est exactement l'activité sur laquelle un auditeur s'interroge en premier.
Ce qui ne doit jamais figurer dans une entrée
Un journal d'audit est lu par plus de personnes que le système source, et il est conservé plus longtemps. Cela en fait un endroit risqué pour les secrets. Ne conservez jamais de mots de passe, jetons, cookies de session, clés de chiffrement, données de carte de paiement ou informations personnelles non nécessaires.
Représentez plutôt les valeurs sensibles par des catégories, des valeurs masquées ou des références stables. Enregistrez "moyen de paiement mis à jour" et une référence à l'enregistrement de paiement, et non le numéro de carte. Enregistrez une référence d'invité, plutôt que de répéter l'adresse e-mail et le numéro de téléphone de l'invité dans chaque entrée.
La sélection est délibérée pour la même raison. Tout journaliser augmente l'exposition de la vie privée ainsi que les coûts de stockage, et noie les événements qui comptent vraiment. Trop peu journaliser laisse des lacunes que vous ne pourrez pas combler a posteriori. Vous ne pouvez pas récupérer un événement que vous n'avez jamais écrit - choisissez donc la couverture en fonction de ce que vous auriez besoin d'établir lors d'une enquête, puis documentez ce raisonnement.
Journaux d'audit comparés aux pistes d'audit, journaux d'applications et flux de surveillance
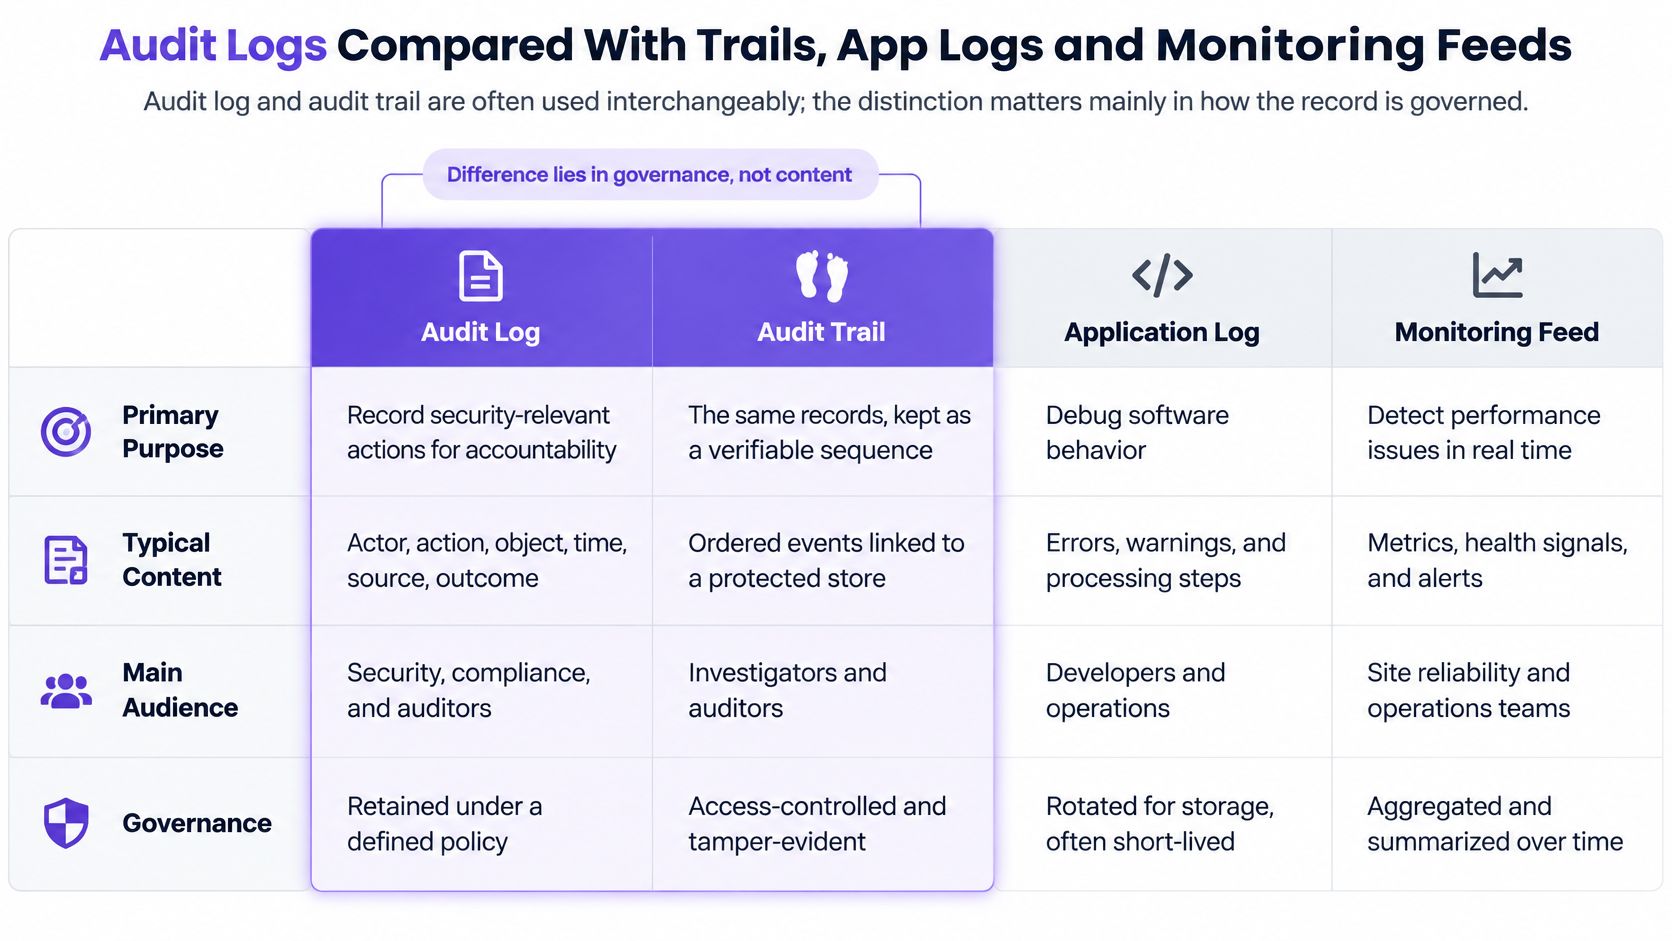
Les termes journal d'audit et piste d'audit sont souvent utilisés de manière interchangeable. La distinction essentielle réside dans la gouvernance, c'est-à-dire la manière dont l'enregistrement est protégé, conservé et produit sur demande. Deux systèmes peuvent contenir des événements identiques : seul celui qui est régi comme une preuve constitue un registre d'audit.
Le journal d'audit comparé aux enregistrements connexes
| Type d'enregistrement | Objectif principal | Lecteur type | Modèle de conservation |
|---|---|---|---|
| Journal d'audit | Preuve de qui a fait quoi, quand et avec quel résultat | Conformité, enquêteurs, auditeurs | Defini par la politique, de quelques mois à plusieurs années, avec des niveaux d'accès fréquents et archivés|
| Piste d'audit | Même objectif probant, souvent utilisé comme synonyme | Conformité, auditeurs | Identique au journal d'audit qu'elle décrit|
| Journal d'application ou de débogage | Résolution des erreurs et analyse du comportement | Développeurs, ingénieurs du support | Souvent de quelques jours à quelques semaines, plus court que les enregistrements d'audit|
| Flux de surveillance de la sécurité (SIEM) | Détection rapide des menaces sur l'ensemble des systèmes | Analystes des opérations de sécurité | Fenêtre de recherche définie par l'équipe de surveillance|
| Journal des transactions de la base de données | Restauration et réplication des modifications de données | Administrateurs de bases de données | Régi par les besoins de restauration, non par les besoins d'audit|
| Historique des versions | Affichage de l'état d'un enregistrement à chaque révision | Propriétaires de contenu, éditeurs | Souvent conservé avec l'enregistrement lui-même
La distinction essentielle à retenir
Un journal d'audit doit conserver une preuve historique défendable. Un flux de surveillance est optimisé pour détecter rapidement les événements. Ces objectifs vont dans des directions opposées. Un flux peut échantillonner, agréger et faire l'impasse sur certains détails pour rester rapide. Un enregistrement probant ne peut pas écarter une entrée embarrassante tout en restant digne de confiance.
Cela n'en fait pas des rivaux. L'envoi de journaux d'application vers un serveur de journaux centralisé ou un SIEM est une bonne pratique, et les mêmes événements alimentent souvent les deux. La détection s'améliore car les analystes visualisent l'activité sur l'ensemble des systèmes en un seul endroit. Cependant, un flux SIEM à lui seul ne répond pas aux exigences de preuve si les événements peuvent être filtrés, synthétisés ou supprimés par rotation avant qu'un enquêteur ne les demande.
Un enregistrement conçu pour vous alerter rapidement et un enregistrement conçu pour être crédible ultérieurement remplissent des fonctions différentes, même lorsqu'ils contiennent les mêmes événements.
Identifier le type d'enregistrement que vous consultez
Demandez-vous à quelle question l'enregistrement était censé répondre. "Pourquoi cette requête a-t-elle échoué ?" oriente vers un journal de débogage. "Est-ce que quelque chose nous attaque en ce moment ?" oriente vers un flux de surveillance. "Pouvons-nous restaurer la base de données ?" oriente vers un journal de transactions. "Que disait cette page mardi dernier ?" oriente vers l'historique des versions.
La question de l'audit est différente. Elle consiste à savoir "qui a fait cela, en avait-il le droit, et pouvons-nous le prouver ?" Si l'enregistrement ne peut pas y répondre, le qualifier de journal d'audit dans un document de politique n'en fera pas un pour autant.
Quelles normes exigent un journal d'audit
Un journal d'audit devient une exigence de contrôle formelle lorsqu'une enquête nécessite un historique qui survit à la découverte d'un incident. C'est le fil conducteur de toutes les normes ci-dessous. Chacune d'elles part du principe que vous découvrirez un problème après que l'activité s'est produite, et que vous devrez toujours démontrer ce qui s'est passé.
Exigences relatives aux cartes de paiement
Les organisations soumises à la norme sur les cartes de paiement sont confrontées au cadre le plus concret. Les directives du PCI Security Standards Council définissent une période minimale de conservation pour l'historique de la piste d'audit, et une partie de cet historique doit rester immédiatement disponible pour analyse plutôt que de résider dans des archives à restaurer. Cette distinction est essentielle sur le plan opérationnel. Le stockage durable préserve les preuves sur toute la période. Le stockage immédiatement disponible vous permet de détecter et d'intervenir sans attendre.
Cette exigence ne s'impose qu'aux organisations entrant dans le périmètre de la norme sur les cartes de paiement. Si vous ne traitez pas de données de cartes, elle ne s'applique pas directement à vous. Elle constitue néanmoins une référence utile car elle sépare deux concepts que les équipes confondent souvent : la conservation des preuves et la capacité à les rechercher rapidement.
Directives NIST et OWASP
Les recommandations du NIST adoptent une approche différente. Elles demandent aux organisations d'identifier les types d'événements qu'elles peuvent journaliser, de sélectionner les événements requis par leurs objectifs de sécurité et de confidentialité, de documenter pourquoi cette sélection est adéquate pour les investigations ultérieures et de réviser périodiquement cette sélection. Il n'existe pas de liste d'événements universelle. L'obligation consiste à faire un choix défendable et à consigner votre raisonnement par écrit.
Les directives de l'OWASP s'adressent aux praticiens. Elles recommandent de conserver les journaux suffisamment longtemps pour enquêter sur des incidents à progression lente et répondre aux obligations applicables, ainsi que de centraliser les journaux d'applications dans un serveur de journaux ou un SIEM pour les corréler. Prises ensemble, le NIST vous demande de justifier la couverture et l'OWASP vous demande de rendre cette couverture exploitable.
DORA et obligations sectorielles spécifiques
Le Règlement sur la résilience opérationnelle numérique de l'UE, connu sous le nom de DORA, s'applique aux entités financières concernées et aux prestataires de services TIC pertinents. Il exige que les activités TIC soient enregistrées sous une forme permettant l'investigation et l'audit, couvrant des domaines tels que l'accès aux données, les modifications du système et les actions administratives. L'orientation est claire. Avoir des journaux quelque part ne suffit pas. C'est la capacité d'effectuer des investigations à partir de ces journaux qui compte.
Déterminer ce qui s'applique à votre organisation
Le périmètre détermine l'ensemble du projet : définissez-le avant de choisir les classes d'événements ou les durées de conservation. Une entreprise de traitement de cartes de paiement peut être soumise aux obligations PCI-DSS. Une banque peut reléver du règlement DORA. Un opérateur de sites multiples peut n'être soumis directement ni à l'un ni à l'autre, tout en ayant besoin de preuves fiables pour sa propre gouvernance, ses contrats et ses obligations de protection des données.
Ce dernier point est l'endroit où les équipes se font piéger. Ne pas relever d'une norme spécifique n'élimine pas le besoin de responsabilité. Cela signifie simplement que vous devez définir le besoin vous-même et le documenter. Si vous utilisez une plateforme pour traiter les données des visiteurs, vérifiez ce que le contrat stipule concernant les informations d'audit et les sous-traitants ultérieurs. Notre accord de traitement des données énonce ces engagements pour les clients qui en ont besoin par écrit.
Ne copiez pas une durée de conservation numérique issue d'une norme à laquelle vous n'êtes pas soumis pour la traiter comme une règle universelle. Utilisez-la comme contexte, puis définissez votre propre durée en fonction de vos obligations, de vos besoins d'investigation et de vos coûts de stockage.
Protéger l'intégrité et définir les durées de conservation
Un journal d'audit n'est utile que si ses entrées restent dignes de confiance. Contrôlez qui peut accéder aux enregistrements ou les supprimer, décidez de la durée de conservation de chaque classe d'événements et vérifiez que la journalisation continue de fonctionner. Si le même administrateur peut modifier un statut de consentement et effacer l'entrée qui enregistre cette modification, l'enregistrement ne peut pas prouver de manière fiable ce qui s'est passé.
Contrôles d'intégrité rendant une entrée crédible
Stockez les enregistrements d'audit dans un dépôt à ajout exclusif (append-only) ou infalsifiable, avec des privilèges de suppression restreints et un accès administratif surveillé séparément. Le stockage à ajout exclusif permet d'ajouter de nouvelles entrées mais empêche les fonctions normales du produit de modifier ou de supprimer celles qui existent déjà. Une surveillance séparée signifie que l'accès au journal lui-même génère un enregistrement.
Plusieurs techniques peuvent renforcer l'intégrité :
- Chaînage par hachage : Le hachage de chaque entrée dépend de l'entrée précédente. La modification ou la suppression d'une entrée rompt la chaîne.
- Événements signés : Les signatures cryptographiques aident à vérifier que les entrées proviennent bien du système qui prétend les avoir écrites.
- Stockage à écriture unique : La couche de stockage empêche toute modification après l'écriture d'une entrée.
- Horodatage indépendant : Une source de temps distincte confirme le moment où une entrée existait.
- Alerte d'interruption : Les alertes signalent les manques dans la séquence ou les suppressions inattendues.
Choisissez des contrôles adaptés à vos systèmes et documentez leur fonctionnement. L'objectif est de rendre les modifications non autorisées détectables et explicables. Enregistrez les tentatives d'actions tout comme celles qui ont été menées à bien : échecs d'autorisation, approbations, résultats d'exécution et modifications administratives. Une tentative refusée d'exporter des données invités peut avoir plus d'importance qu'une modification réussie de routine.
Valeurs de référence pour la conservation
| Exigence | Valeur de référence | Contexte |
|---|---|---|
| Conservation du journal d'audit PCI-DSS | Au moins 1 an | Organisations soumises à la norme sur les cartes de paiement |
| Historique PCI-DSS immédiatement disponible | Au moins 3 mois | Disponible pour analyse sans restaurer les archives |
| Stockage à froid après la période à chaud | Archive à moindre coût pour la période de conservation restante | Conserve les anciens enregistrements disponibles tout en réduisant les coûts de stockage |
Ces valeurs s'appliquent dans des contextes spécifiques et non comme des règles universelles. Les niveaux de stockage chaud et froid permettent d'équilibrer la vitesse de recherche et le coût : les entrées récentes restent rapides à interroger, tandis que les enregistrements plus anciens sont déplacés vers une archive plus longue à récupérer. Si tout reste en stockage chaud, le coût risque de pousser à une suppression anticipée. Si tout va directement en stockage froid, la récupération peut retarder une investigation.
Définissez la conservation par classe d'événements, en fonction des obligations applicables et des besoins d'enquête. Une conservation illimitée peut augmenter l'exposition en matière de confidentialité, les coûts de stockage et les délais de recherche. Documentez la raison de chaque période, puis supprimez les enregistrements comme prévu. Pour les plus petites organisations élaborant une politique pratique, les conseils de conservation pour petites entreprises de Networking2000 offrent un excellent point de départ.
Règle de conservation : Conservez les entrées suffisamment longtemps pour enquêter sur les incidents découverts tardivement, et pas plus longtemps que ce que vous pouvez justifier par écrit.
Documentation nécessaire pour une mise en œuvre défendable
Documentez les catégories d'événements que vous enregistrez et pourquoi, vos politiques de conservation et de gel juridique, qui détient quels rôles d'accès, comment les exportations sont produites et authentifiées, comment les horloges sont synchronisées, quels seuils d'alerte vous utilisez et quelles commandes de sauvegarde protègent le stockage. Vérifiez ensuite périodiquement que la journalisation fonctionne toujours. Une défaillance silencieuse de la journalisation peut donner à un système silencieux une apparence normale.
La synchronisation de l'horloge est essentielle car les entrées provenant de systèmes présentant un décalage horaire peuvent produire une chronologie trompeuse. Synchronisez les systèmes sur UTC et vérifiez que cette synchronisation reste effective.
Lors de l'évaluation d'un fournisseur, demandez des informations documentées sur ses pratiques de sécurité et de gouvernance. Les informations de sécurité et de gouvernance de Purple Engage peuvent aider les responsables IT et de la conformité à évaluer la plateforme.
Comment reconstruire un incident à partir d'un journal d'audit
La reconstruction nécessite un historique car les compromissions ne sont souvent pas remarquées immédiatement. Les directives du PCI Security Standards Council sur la surveillance quotidienne efficace des journaux exigent des organisations soumises à la norme sur les cartes de paiement applicable qu'elles conservent l'historique du journal d'audit pendant au moins 1 an, tout en conservant un minimum de 3 mois immédiatement disponibles pour l'analyse.
Cette exigence existe pour une raison d'analyse criminalistique. Les enquêteurs ont besoin d'un historique suffisant pour déterminer quand l'activité non autorisée a commencé, combien de temps elle a duré et quels systèmes ou enregistrements ont été affectés. Si votre journal ne couvre que les dernières semaines, vous ne pourrez décrire que ce que vous avez trouvé aujourd'hui, sans pouvoir expliquer comment cela a commencé.
Le schéma ci-dessous présente la séquence de reconstruction avant les étapes détaillées qui suivent.
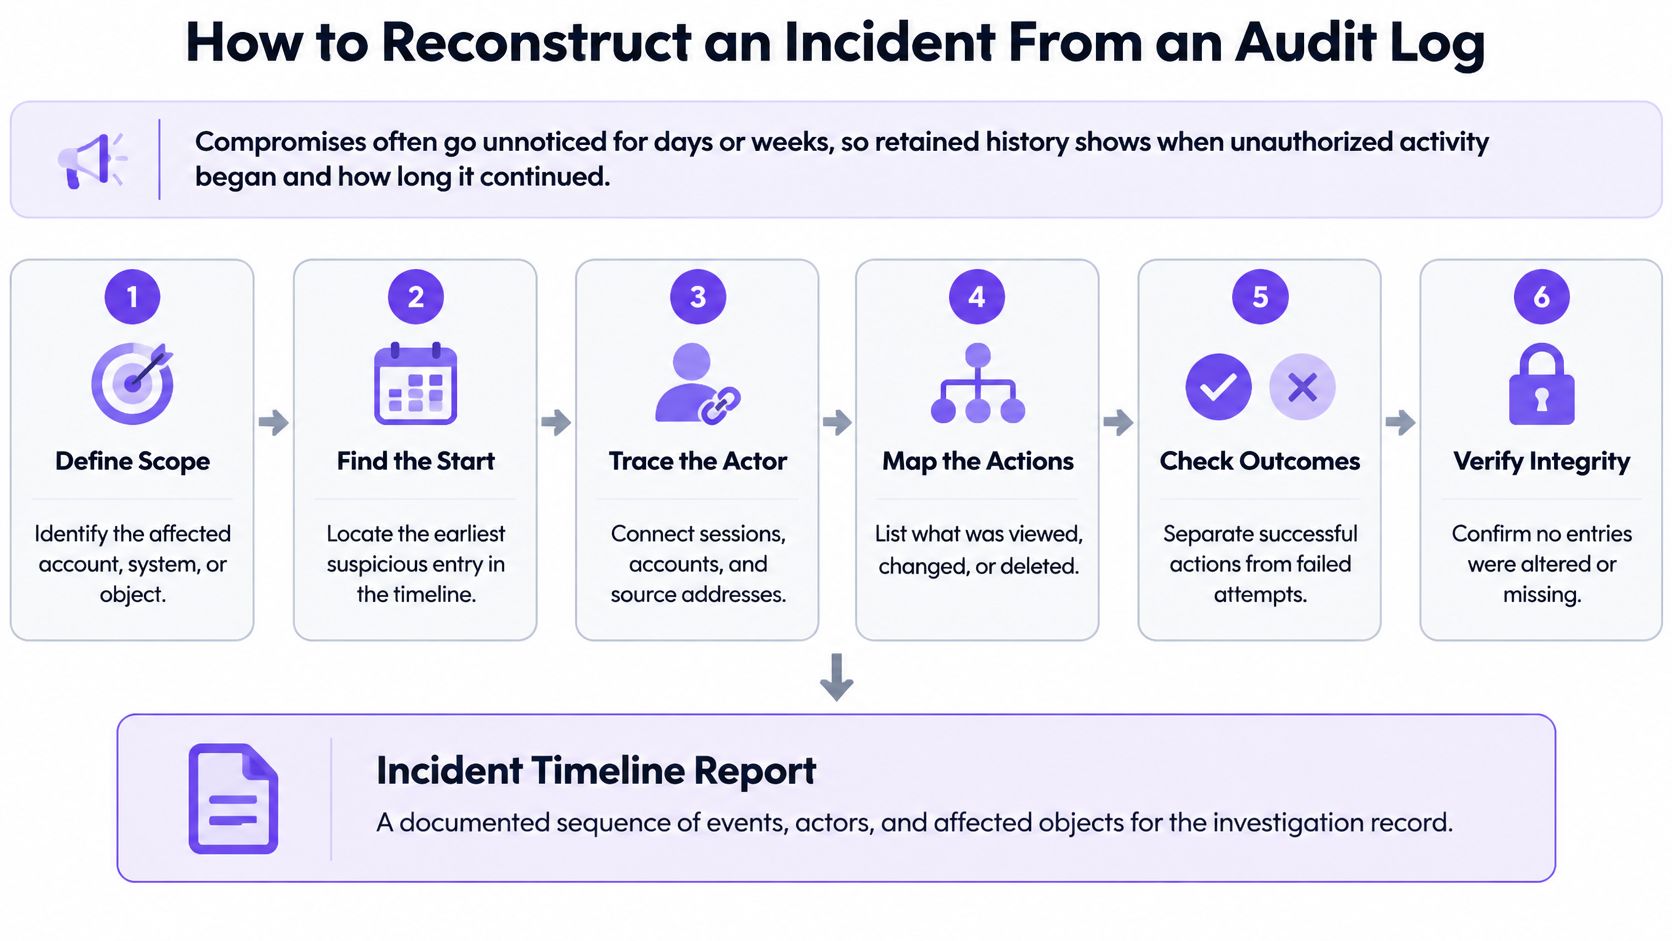
Une reconstruction en sept étapes
Définissez la question et la plage temporelle. Écrivez exactement ce que vous cherchez à établir, comme les modifications de consentement pour un site au cours des 30 derniers jours. Une question vague produit une recherche vague. Une question précise vous indique sur quels champs filtrer.
Confirmez la couverture et les horloges. Vérifiez que la source de journaux couvre cette période et que ses horloges sont synchronisées en UTC. Si une partie de la période se trouve dans un stockage froid, récupérez-la avant de commencer à tirer des conclusions.
Filtrez par type d'action et par périmètre. Extrayez les événements correspondant à l'action, tels que consent.status.change, restreints au site 214. Définissez le périmètre en premier, car l'activité multi-sites risquerait sinon de noyer les entrées dont vous avez besoin.
Extrayez l'acteur, le contexte d'authentification et l'origine. Pour chaque événement correspondant, notez qui a agi, comment son identité a été vérifiée et quel réseau ou appareil a été utilisé. Un acteur familier provenant d'une origine inconnue est un schéma qui mérite que l'on s'y arrête.
Vérifiez la décision d'autorisation et l'ID de corrélation. Confirmez que chaque action était autorisée et liez les mises à jour en masse à leur approbation. Les entrées partageant un ID de corrélation appartiennent à une seule décision, évaluez-les donc ensemble plutôt qu'une par une.
Construisez la chronologie et comparez les valeurs. Ordronnez les événements par horodatage et comparez les valeurs avant et après pour chaque modification. Cette étape révèle si un enregistrement a changé une seule fois ou s'il a été modifié, rétabli, puis modifié à nouveau.
Séparez ce qui est autorisé de ce qui est suspect, puis enregistrez vos conclusions. Indiquez quelle activité correspond à une approbation et laquelle n'y correspond pas, puis rédigez vos conclusions en utilisant les ID d'événement comme preuves de référence. Votre conclusion doit pointer vers des entrées spécifiques, et non vers une impression générale.
La courte présentation ci-dessous montre la construction d'une chronologie en pratique, en utilisant la même approche champ par champ.
Où les reconstructions échouent
Trois problèmes reviennent fréquemment. Les événements manquants sont les plus graves, car vous ne pouvez pas faire la différence entre "rien ne s'est passé" et "rien n'a été enregistré". Les faisceaux horaires incohérents brouillent l'ordre chronologique, de sorte qu'une approbation semble suivre l'action qu'elle a pourtant autorisée. Enfin, les données masquées trop tôt suppriment la référence dont vous aviez besoin pour lier une entrée à un invité ou à une campagne.
Pour les opérations multi-sites, des enregistrements à ajout exclusif couvrant les actions de consentement, d'audience, d'offre, d'approbation, d'intégration et de messagerie permettent de concrétiser cela sur l'ensemble des sites. Sans un champ de portée partagé, vous ne pouvez pas savoir si une tendance est le problème d'un seul établissement ou de tout le groupe. C'est une décision d'architecture qui se prend bien avant le moindre incident.
Gérer les demandes de confidentialité sans détruire les preuves
Un visiteur vous demande de supprimer ses données. Votre journal d'audit contient des entrées sur ce visiteur, y compris les modifications de consentement dont vous êtes responsable. Tout supprimer détruit vos preuves. Refuser catégoriquement ignore la demande. Vous avez besoin d'un modèle qui respecte les deux impératifs.
Le conflit est réel mais plus étroit qu'il n'y paraît. Une entrée d'audit n'a pas besoin de contenir les données personnelles du visiteur pour remplir sa fonction. Elle doit prouver qu'une action a eu lieu, qui l'a effectuée et quel en a été le résultat. Séparez ces deux éléments et la majeure parte de la tension disparaît.
Un modèle de travail en cinq étapes
Consignez d'abord la demande elle-même. Enregistrez la demande en tant qu'événement avant d'y donner suite, en indiquant son type, l'heure de réception, l'intervenant qui la traite et, à terme, son résultat. Si quelqu'un demande plus tard comment vous l'avez traitée, le traitement lui-même est prouvé.
Séparez les données personnelles du registre des événements. Conservez une référence visiteur stable dans l'entrée d'audit plutôt que des noms, des coordonnées ou le texte brut du consentement. La référence vous permet de corréler les entrées tandis que les données personnelles restent dans le registre opérationnel où la suppression peut les atteindre.
Appliquez la suppression au registre opérationnel. Supprimez ou restreignez le fichier visiteur comme requis, et laissez l'entrée d'audit en place pendant sa période de conservation, sauf si une règle documentée autorise une suppression anticipée. L'entrée pointe désormais vers une référence qui ne renvoie plus à des données personnelles, ce qui est généralement le résultat recherché.
Mettez en place une conservation légale si nécessaire. Si une enquête ou un litige en cours nécessite encore des entrées spécifiques, conservez-les explicitement plutôt que de suspendre la suppression de manière informelle. Une conservation désignée avec un motif et un responsable survit aux changements de personnel. Un accord verbal, non.
Consignez la décision et son fondement. Notez pourquoi un champ a été masqué ou supprimé, quelle règle vous avez appliquée et qui l'a approuvée. Un auditeur qui trouve un champ masqué sans explication le considérera comme une lacune. Un auditeur qui trouve une décision documentée passera généralement à autre chose.
Questions à confirmer auprès du service juridique
Deux questions nécessitent un avis juridique plutôt qu'une décision technique. Quelle durée de conservation s'applique à chaque classe d'événement, compte tenu de votre secteur et de vos contrats ? Et une entrée masquée constitue-t-elle toujours un enregistrement complet au regard de la finalité pour laquelle vous l'avez conservée ?
Obtenez ces réponses par classe d'événement, et non sous la forme d'une déclaration globale. Une modification de consentement et un échec de connexion n'ont pas le même poids probant, et ils peuvent ne pas impliquer la même obligation de conservation. Documenter cette différence est ce qui rend votre position défendable.
La transparence est tout aussi bénéfique du côté des invités. Les personnes qui soumettent des demandes souhaitent savoir ce que vous conservez et ce qu'il en advient. Notre avis de confidentialité détaille la manière dont nous décrivons ce traitement, et votre propre avis doit pouvoir expliquer, en termes simples, qu'un enregistrement minimal de la demande elle-même peut être conservé après la suppression.
Supprimer l'enregistrement du visiteur et conserver uniquement une entrée de référence prouvant que vous l'avez supprimé ne sont pas contradictoires. Faire le second est la façon dont vous apportez la preuve du premier.
Idées reçues et contrôle de gouvernance avant de faire confiance à votre journal
Peut-on faire confiance à un journal d'audit, et que se passe-t-il lorsqu'un enquêteur le demande ? C'est la question que la plupart des explications d'introduction omettent. La référence de contrôle NIST SP 800-171 pour la génération d'enregistrements d'audit reflète l'attente selon laquelle les organisations déterminent et documentent les événements significatifs et pertinents pour les besoins d'audit continus, plutôt que d'enregistrer de manière indifférenciée.
Cette attente corrige quatre idées reçues courantes.
Quatre idées reçues à abandonner
Plus de journaux signifie de meilleures preuves. C'est faux. Une couverture défendable des événements significatifs est ce qui importe, et le volume peut noyer les entrées dont vous avez besoin tout en augmentant l'exposition des données personnelles.
Conserver des journaux suffit. L'auditabilité dépend de l'intégrité, de l'exhaustivité, du contrôle d'accès et de la recherche, et non du simple stockage. Un journal que vous ne pouvez pas rechercher ou dont vous ne pouvez pas prouver qu'il n'a pas été altéré ne permettra pas de mener une investigation.
Un journal d'audit est une sauvegarde. Il enregistre l'activité. Il ne restaure pas les données supprimées et ne reconstituera pas la fiche d'un invité que vous avez perdue.
Le journal d'audit stoppe les attaques. Il facilite les investigations a posteriori et peut alimenter la détection, mais à lui seul, il ne prévient rien.
DORA illustre l'évolution de la réglementation. Entré en vigueur en janvier 2025, il impose aux entités financières concernées et aux prestataires de services TIC pertinents d'enregistrer et de journaliser les activités TIC - notamment l'accès aux données, les modifications système et les actions administratives - sous une forme facilitant l'investigation et l'audit. Le passage s'effectue de "posséder des journaux" à "être en mesure de mener une investigation".
Un contrôle de gouvernance exécutable cette semaine
Répondez à chaque question avec des preuves, non avec une simple assurance.
- Périmètre des événements : Les événements que nous enregistrons sont-ils les bons au vu de nos risques et de nos réglementations, et cela est-il documenté ?
- Exhaustivité des entrées : Chaque entrée comporte-t-elle l'heure UTC, l'acteur, le périmètre, le résultat et l'ID de corrélation ?
- Intégrité : Le stockage est-il à ajout exclusif ou inviolable, avec une suppression restreinte et un accès administrateur surveillé séparément ? Un administrateur peut-il modifier ou supprimer une entrée ?
- Rétention : La rétention est-elle documentée par classe d'événements, avec des niveaux chauds et froids et des rétentions légales ?
- Extraction : Pouvons-nous exporter des enregistrements pour un auditeur et authentifier cet export ?
- Horloges : La synchronisation des horloges est-elle vérifiée ou simplement supposée ?
- Gestion de la confidentialité : Pouvons-nous honorer une demande de consentement ou de suppression sans détruire l'historique des preuves ?
N'essayez pas de tout corriger d'un coup. Choisissez un flux de travail à haut risque, comme les modifications de consentement ou les exportations massives, suivez-le à travers la liste de contrôle et corrigez la première lacune identifiée. Un flux de travail entièrement étayé par des preuves vous en apprendra plus qu'une révision à l'échelle du groupe qui génère une longue liste sans aucun changement.
C'est également un bon prisme pour évaluer les plateformes que vous achetez. Purple Engage offre des fonctionnalités d'entreprise, notamment un registre d'audit, une API et des webhooks pour les personnes qui valident une plateforme marketing, et propose un fichier visiteur unique, un registre de consentement unique et un système de mesure unique sur l'ensemble des canaux, combinant les données provenant du WiFi, de la caisse, des réservations et des séjours hôteliers. Engage enregistre plus de 60 types d'événements pour chaque visiteur, y compris les connexions WiFi, les achats, les réservations, les départs, les soumissions de formulaires, l'activité des campagnes et les réponses aux enquêtes. Ces détails ne sont utiles que si le registre sous-jacent est correctement gouverné, c'est pourquoi la liste de contrôle importe plus que la liste des fonctionnalités.
La résistance aux altérations et l'explicabilité comptent plus que le simple volume de journaux. Si vous devez retenir un seul test lorsque l'on vous demande ce qu'est un journal d'audit dans votre propre environnement, utilisez celui-ci : pourriez-vous remettre cet enregistrement à un tiers sceptique et le convaincre ?
Si vous évaluez la façon dont les modifications de consentement, les approbations, les exportations et les envois de messages sont consignés dans vos établissements, Purple Engage vous fournit un enregistrement d'audit associé à une fiche visiteur unique et un registre de consentement vérifié lors de l'approbation et à nouveau avant chaque message. Visitez notre site pour découvrir comment cet enregistrement est structuré, quels types d'événements il couvre, et comment vos responsables informatiques et de conformité peuvent l'examiner avant de vous engager.