Che cos'è un Audit Log? Campi, conservazione e conformità
Che cos'è un audit log? Scopri i campi registrati, per quanto tempo conservarlo e come renderlo affidabile per la conformità e le indagini.
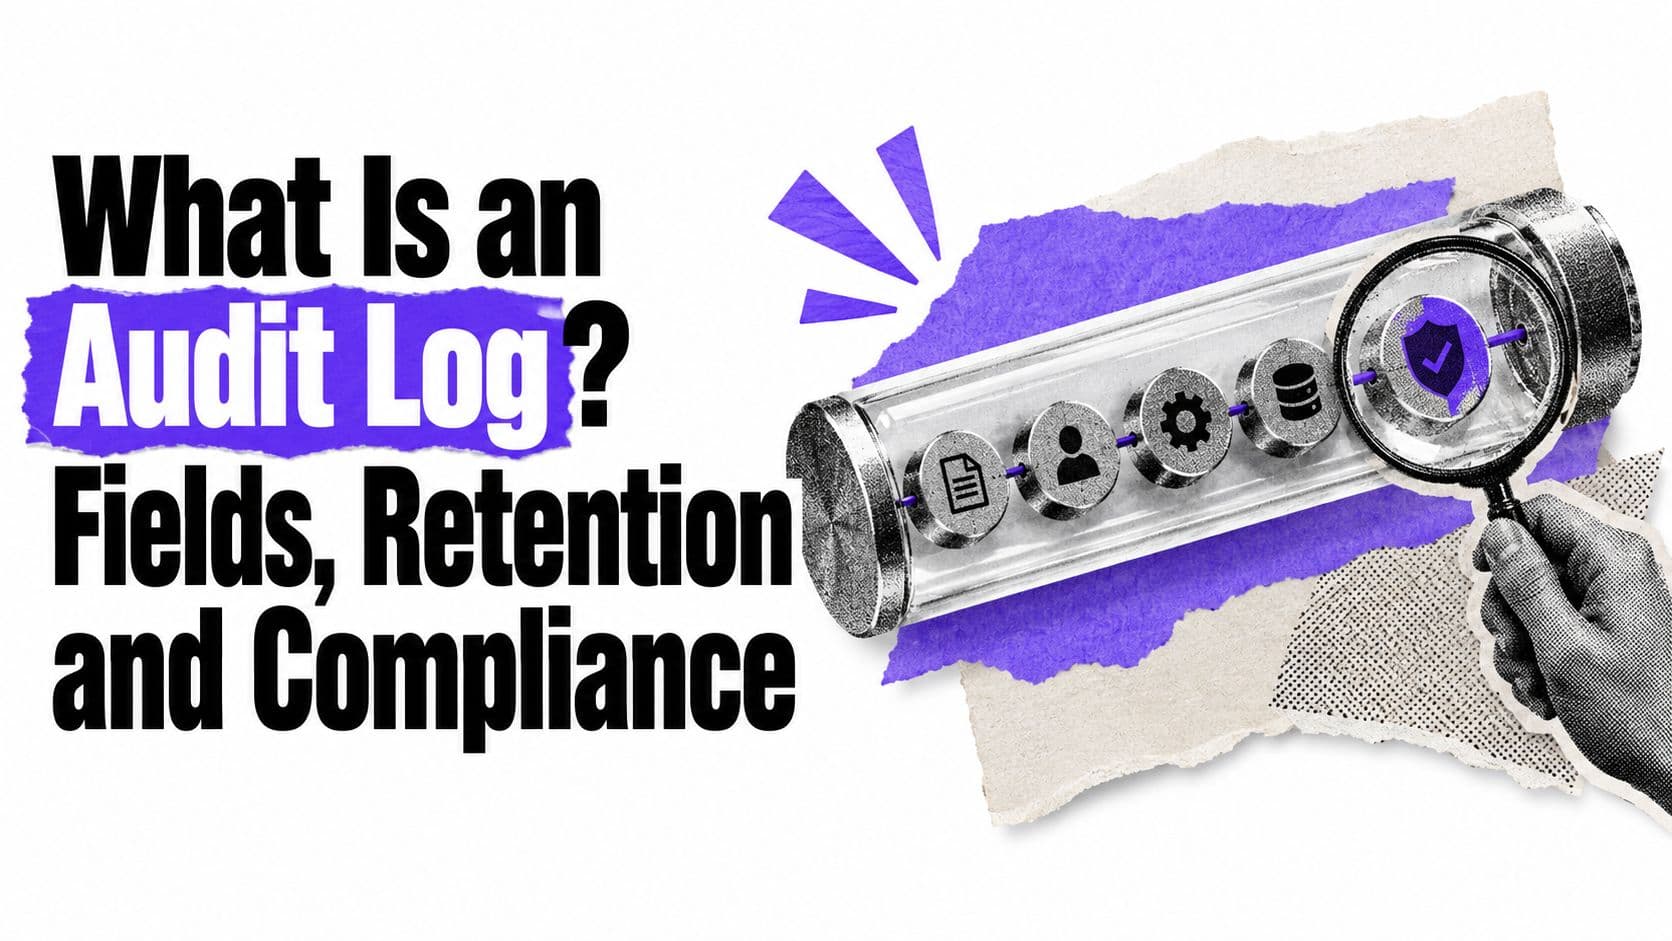
Un audit log è un registro cronologico e strutturato di chi ha compiuto un'azione, su quale oggetto, quando, da dove e con quale risultato, conservato per consentire la verifica dell'attività in un secondo momento. Se riesci a vedere che un'azione è avvenuta ma non sei in grado di identificare l'esecutore, l'oggetto o il risultato, non disponi di una prova, ma solo di una nota che attesta un evento.
Questa domanda evidenzia il divario nel modo in cui i team parlano della registrazione dei log. Molti sistemi conservano file ricchi di eventi e molti fornitori descrivono ciascuno di essi come un registro di audit. Il nome da solo non dice nulla. Ciò che conta è se un registro possa essere verificato mesi dopo da qualcuno che non era coinvolto e se dimostri che i controlli hanno funzionato come previsto.
Sommario
- Che cos'è un registro di audit e perché le organizzazioni ne conservano uno
- Cosa registra ogni voce e cosa viene escluso
- Confronto tra registri di audit, audit trail, log delle applicazioni e feed di monitoraggio
- Quali standard richiedono un registro di audit
- Proteggere l'integrità e stabilire i periodi di conservazione
- Come ricostruire un incidente da un registro di audit
- Gestire le richieste di privacy senza distruggere le prove
- Errori comuni e verifica della governance prima di affidarsi al registro
Che cos'è un audit log e perché le organizzazioni ne mantengono uno
Inizia con la definizione che puoi verificare. Un registro di audit è un record cronologico e strutturato di chi ha fatto cosa, su quale oggetto, quando, da dove e con quale risultato. La definizione di registro di audit nel glossario NIST lo inquadra come un registro cronologico che fornisce prove documentali di specifici eventi di sistema, inclusi gli accessi e le operazioni eseguite durante un periodo definito.
Cronologico significa che l'ordine è importante. Strutturato significa che ogni voce contiene gli stessi campi, in modo da poter cercare e confrontare le voci invece di leggere testo libero. Prova evidenziabile significa che il registro esiste affinché qualcun altro possa farvi affidamento in seguito, non solo l'ingegnere che ha scritto il codice.
Perché esiste il registro
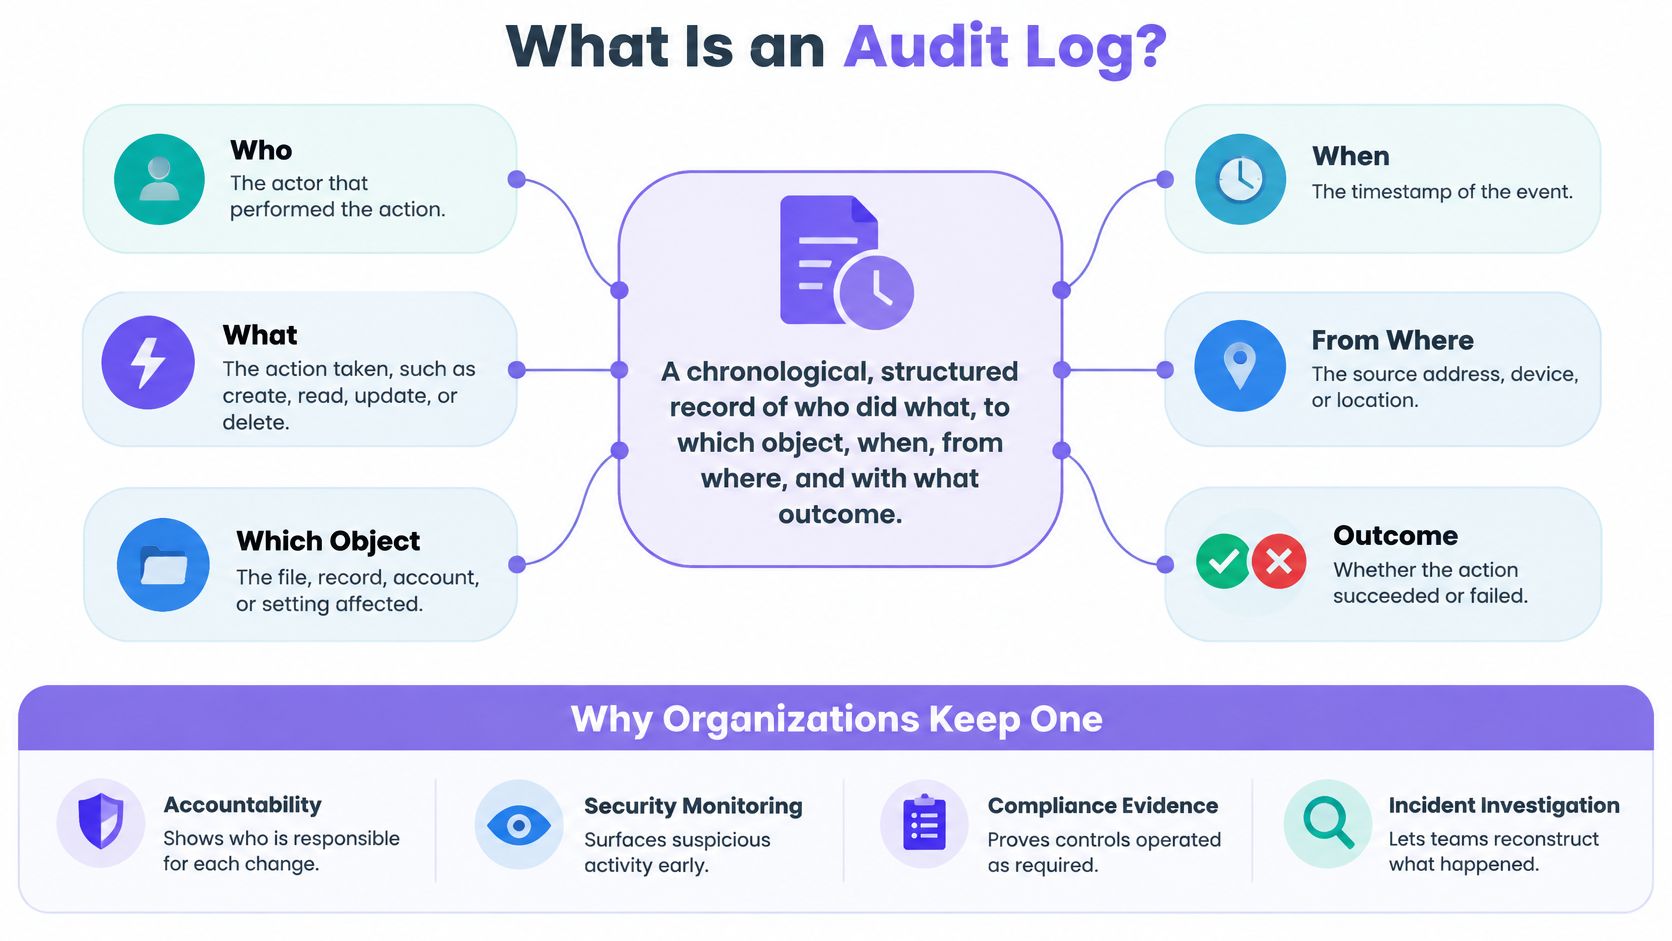
Le organizzazioni mantengono un registro di audit per quattro motivi correlati. La responsabilità collega un'azione a una persona, a un processo o a un sistema che possa risponderne. L'indagine consente a un team di ricostruire una sequenza a seguito di un incidente. La conformità dimostra che un controllo richiesto è stato eseguito. La ricostruzione delle modifiche mostra come un registro o un'impostazione ha raggiunto lo stato attuale.
Tali scopi distinguono un registro di audit da un generico file di errore. Un file di errore aiuta uno sviluppatore a individuare un bug. Può registrare uno stack trace e nulla su chi ha attivato l'azione. Un registro di audit può documentare accessi riusciti e falliti, modifiche alle password, uso dei privilegi, modifiche alla configurazione, modifiche ai dati, azioni amministrative e tentativi di accesso, indipendentemente dal fatto che si sia verificato un errore tecnico.
I sei elementi fondamentali stabiliti da una voce utile
Le linee guida del NIST prevedono che un registro di audit utile stabilisca almeno sei fatti. Tali fatti sono: quale evento si è verificato, quando si è verificato, dove si è verificato, la sua origine, il suo esito e l'identità della persona, del processo o dell'entità coinvolta. Se ne manca uno, la voce perde di valore. Una voce senza esito non può indicare se una modifica è stata applicata. Una voce senza identità non può supportare la responsabilità.
Questi campi consentono agli analisti di ricostruire una cronologia, separare le attività autorizzate dai comportamenti sospetti, identificare i sistemi coinvolti e associare un'azione a un'identità responsabile. Questo è il test pratico: seleziona una voce qualsiasi e verifica se un esterno sarebbe in grado di rispondere a queste sei domande basandosi esclusivamente su di essa.
Dalla risoluzione dei problemi alla responsabilizzazione
La registrazione di audit è nata in ambito operativo come strumento per la risoluzione dei problemi dei sistemi. Si è poi evoluta verso la responsabilità formale e la prova di sicurezza informatica quando le organizzazioni hanno iniziato ad avere bisogno di registri a supporto del monitoraggio, dell'analisi, dell'indagine e della segnalazione di attività illecite o non autorizzate. Questo cambiamento modifica ciò che viene registrato. Non si stanno più scrivendo note ad uso interno, ma si stanno preparando prove per un lettore futuro che potrebbe contestarle.
Si consideri una piattaforma per location che gestisce le identità degli ospiti, le modifiche al consenso, le approvazioni delle campagne, le integrazioni e i messaggi. Una voce idonea registra chi ha modificato uno stato di consenso, quando è avvenuta un'approvazione, quale registro o pubblico è stato interessato e se l'operazione è andata a buon fine. Se indica solo "aggiornamento completato", non sta svolgendo la funzione di audit, a prescindere dal nome del file.
Cosa registra ciascuna voce e cosa viene omesso
Ogni evento deve rispondere a quattro domande. Quando si è verificato, dove si è verificato, chi lo ha avviato o ne è stato interessato e cosa è successo? La Cheat Sheet sul Logging di OWASP struttura il proprio schema attorno a queste domande e raccomanda un formato coerente e leggibile dalle macchine.
La leggibilità automatica è importante perché le voci non rimangono in un solo sistema. Le interrogherai e le correlerai tra applicazioni, sistemi di identità, API e infrastrutture. OWASP raccomanda inoltre di centralizzare i log delle applicazioni in un server di log o SIEM, poiché i record solo locali sono difficili da correlare durante la risposta agli incidenti. Se le voci risiedono su singoli server in formati diversi, trascorrerai un'indagine a tradurre invece di indagare.
Campi principali in una voce del registro di audit
| Campo | Domanda a cui risponde | Esempio di valore |
|---|---|---|
| ID evento | Di quale evento esatto si tratta? | evt_7Qx2, immutabile |
| Timestamp | Quando è accaduto? | 2026-03-14T09:12:04Z, UTC |
| Attore | Chi l'ha avviato? | j.smith, account personale, ruolo marketing manager |
| Contesto di autenticazione | Come è stato verificato l'attore? | Single sign on con MFA superato |
| Ambito | Quale tenant o sede è stata interessata? | Sede 214, sito di Londra |
| Sistema sorgente | Quale applicazione o servizio l'ha registrato? | Servizio consensi, console web di amministrazione |
| Azione | Cosa è stato fatto? | consent.status.change |
| Oggetto | Quale registro o pubblico è stato interessato? | Riferimento ospite G-48192 |
| Prima e dopo | Cosa è cambiato? | Consenso e-mail, da acconsentito a negato |
| Decisione di autorizzazione | L'azione era consentita e in base a quale regola? | Consentita, regola di ruolo ADMIN_CONSENT |
| ID di correlazione o approvazione | A quale batch, approvazione o campagna è collegato? | Approvazione APR-2210, batch B-88 |
| Esito | Ha avuto successo o è fallito? | Successo |
| Origine | Da quale rete o dispositivo? | Intervallo IP aziendale, laptop gestito |
Due campi vengono tralasciati più di frequente, e sono proprio quelli di cui gli investigatori avranno bisogno in seguito. La decisione di autorizzazione indica se l'attore era autorizzato ad agire, non solo che lo ha fatto. L'ID di correlazione collega centinaia di singole modifiche a un unico aggiornamento cumulativo e alla relativa approvazione. Senza di esso, un'esportazione di massa appare come centinaia di eventi non correlati e non è possibile dimostrare chi ha approvato il lotto.
Regola pratica: Se non puoi collegare una singola modifica all'approvazione che ha autorizzato il pacchetto, non disponi di un registro completo di quella modifica.
Eventi che vale la pena registrare
Raggruppa la selezione degli eventi in base al rischio, non in base a ciò che l'applicazione genera casualmente.
- Autenticazione: accessi riusciti e falliti, blocchi dell'account e modifiche MFA.
- Autorizzazione: concessione di autorizzazioni, tentativi di accesso negati e utilizzo dei privilegi.
- Modifiche ai dati: creazioni, modifiche, eliminazioni, esportazioni e aggiornamenti di massa.
- Modifiche amministrative e di configurazione: modifiche alle policy, creazione di chiavi API e modifiche ai webhook, inclusi i problemi di verifica dei webhook.
- Privacy e consenso: iscrizioni (opt-in), cancellazioni (opt-out), richieste di accesso e richieste di eliminazione.
- Attività di messaggistica: decisioni di approvazione, invii di messaggi e consegne fallite.
Questo raggruppamento ti permette di mantenere la massima trasparenza sulla copertura. I team spesso registrano minuziosamente le modifiche ai dati dimenticando completamente gli accessi degli amministratori, che è esattamente la prima attività su cui un auditor chiede conto.
Cosa non deve mai essere incluso in una voce
Un log di audit viene letto da più persone rispetto al sistema di origine e viene conservato più a lungo. Questo lo rende un luogo a rischio per i dati sensibili. Non registrare mai password, token, cookie di sessione, chiavi di crittografia, dati delle carte di pagamento o informazioni personali non necessarie.
Rappresenta i valori sensibili mediante categorie, valori mascherati o riferimenti stabili. Registra "metodo di pagamento aggiornato" e un riferimento al record di pagamento, non il numero della carta. Registra un riferimento dell'ospite, non l'indirizzo email e il numero di telefono dell'ospite ripetuti in ogni singola voce.
La selezione è deliberata per la stessa ragione. Registrare qualsiasi cosa aumenta l'esposizione alla privacy e i costi di archiviazione, oltre a seppellire gli eventi davvero importanti. Registrare troppo poco lascia lacune che non si possono colmare a posteriori. Non è possibile recuperare un evento mai scritto, quindi definisci la copertura in base a ciò che dovresti dimostrare durante un'indagine e documenta tale motivazione.
Confronto tra audit log, audit trail, log delle applicazioni e feed di monitoraggio
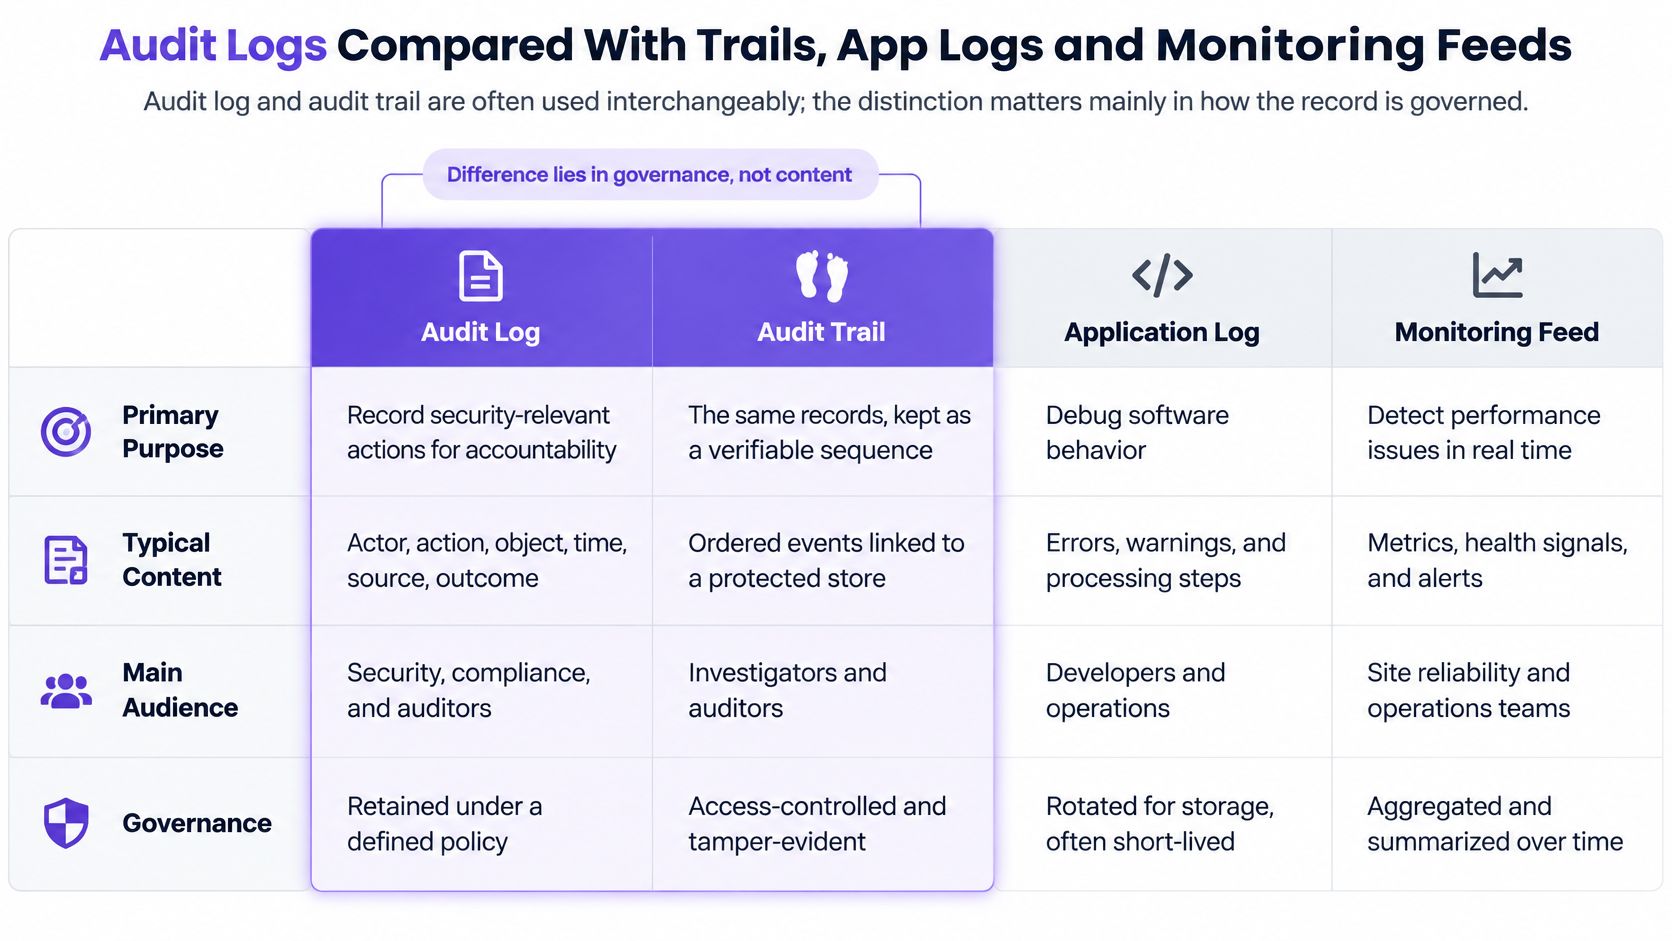
Spesso i termini audit log e audit trail vengono usati in modo intercambiabile, e discuterne il significato raramente porta a un risultato utile. La distinzione fondamentale risiede nella governance, ovvero nella modalità con cui la registrazione viene protetta, conservata e prodotta su richiesta. Due sistemi possono contenere eventi identici. Quello gestito come prova legale o di conformità costituisce il vero registro di audit.
Registro di audit a confronto con altri dati correlati
| Tipo di registro | Scopo principale | Lettore tipico | Modello di conservazione |
|---|---|---|---|
| Audit log | Dimostrazione di chi ha fatto cosa, quando e con quale esito | Compliance, investigatori, revisori | Definito dalla policy, da mesi ad anni, con livelli hot e cold |
| Traccia di audit | Stesso scopo probatorio, spesso usato come sinonimo | Compliance, revisori | Uguale all'audit log che descrive |
| Log applicativo o di debug | Risoluzione di errori e problemi di comportamento | Sviluppatori, ingegneri del supporto | Spesso da giorni a settimane, più breve dei registri di audit |
| Feed di monitoraggio della sicurezza (SIEM) | Rilevamento rapido delle minacce in tutti i sistemi | Analisti delle operazioni di sicurezza | Finestra di ricerca definita dal team di sicurezza |
| Log delle transazioni del database | Ripristino e replicazione delle modifiche ai dati | Amministratori di database | Regolato da esigenze di ripristino, non di audit |
| Cronologia delle versioni | Mostrare l'aspetto di un registro a ogni revisione | Proprietari dei contenuti, editori | Spesso conservata insieme al registro stesso |
La distinzione fondamentale che conta di più
Un registro di audit deve conservare prove storiche difendibili. Un flusso di monitoraggio è ottimizzato per rilevare gli eventi rapidamente. Questi obiettivi vanno in direzioni opposte. Un flusso può campionare, aggregare e tralasciare dettagli per rimanere veloce. Un registro con valore probatorio non può tralasciare una voce sconveniente e rimanere affidabile.
Questo non li rende rivali. L'invio dei log delle applicazioni a un server di log centrale o a un SIEM è una buona pratica e gli stessi eventi spesso alimentano entrambi. Il rilevamento migliora perché gli analisti vedono l'attività su più sistemi in un unico punto. Tuttavia, un flusso SIEM da solo non soddisfa le esigenze probatorie se gli eventi possono essere filtrati, riassunti o eliminati a rotazione prima che un investigatore li richieda.
Un record creato per inviare un avviso rapido e un record creato per essere ritenuto affidabile in seguito svolgono ruoli diversi, anche quando contengono gli stessi eventi.
Riconoscere quale registro si sta consultando
Chiediti a quale domanda il registro doveva rispondere. "Perché questa richiesta è fallita?" porta a un log di debug. "Qualcuno ci sta attaccando in questo momento?" porta a un flusso di monitoraggio. "Possiamo ripristinare il database?" porta a un log delle transazioni. "Cosa diceva questa pagina martedì scorso?" porta alla cronologia delle versioni.
La domanda di audit è diversa. È: "chi ha fatto questo, era autorizzato a farlo e possiamo dimostrarlo?" Se il record non può rispondere a questa domanda, definirlo un audit log all'interno di un documento di policy non lo renderà tale.
Quali standard richiedono un registro di audit
Un audit log diventa un requisito di controllo formale quando un'indagine richiede una cronologia in grado di sopravvivere alla scoperta di un incidente. Questo è il filo conduttore di tutti gli standard descritti di seguito. Ciascuno di essi presuppone che si venga a conoscenza di un problema solo a distanza di tempo e che sia comunque necessario dimostrare esattamente ciò che è accaduto.
Requisiti per le carte di pagamento
Le organizzazioni soggette allo standard sulle carte di pagamento devono affrontare l'inquadramento più concreto. Le linee guida del PCI Security Standards Council stabiliscono un periodo minimo di conservazione per la cronologia delle traccia di audit, e parte di questa cronologia deve rimanere immediatamente disponibile per l'analisi piuttosto che risiedere in un archivio da ripristinare. La suddivisione è importante a livello operativo. L'archiviazione durevole conserva le prove per l'intero periodo. L'archiviazione immediatamente disponibile consente di rilevare e rispondere senza attendere.
Questo requisito vincola unicamente le organizzazioni che rientrano nell'ambito di applicazione dello standard per le carte di pagamento. Se non elabori dati di carte di credito, non si applica direttamente alla tua realtà. Resta comunque un riferimento utile poiché distingue due concetti che i team tendono a confondere: la conservazione delle prove e la capacità di interrogarle rapidamente.
Linee guida NIST e OWASP
Le linee guida NIST adottano un approccio diverso. Richiedono alle organizzazioni di identificare i tipi di eventi che possono registrare, selezionare gli eventi richiesti dai propri obiettivi di sicurezza e privacy, documentare perché tale selezione è adeguata per le indagini a posteriori e riesaminare la selezione periodicamente. Non esiste un elenco universale di eventi. L'obbligo è compiere una scelta difendibile e documentare le proprie motivazioni.
Le linee guida OWASP si rivolgono direttamente ai professionisti del settore. Raccomandano di conservare i log per un tempo sufficiente a indagare incidenti complessi o ad azione lenta e a soddisfare i requisiti applicabili, accentrando i log delle applicazioni in un server di log o SIEM per consentirne la correlazione. Consultati insieme, il NIST richiede di giustificare la copertura dei dati, mentre l'OWASP chiede di rendere tale copertura effettivamente utilizzabile.
DORA e obblighi specifici di settore
Il Digital Operational Resilience Act dell'UE, noto come DORA, si applica alle entità finanziarie coperte e ai relativi fornitori di ICT. Richiede che le attività ICT siano registrate in una forma che consenta indagini e audit, coprendo aree quali l'accesso ai dati, le modifiche di sistema e le azioni amministrative. La direzione è chiara. Avere dei log da qualche parte non è la prova sufficiente. Essere in grado di svolgere indagini a partire da essi lo è.
Stabilire quali requisiti si applicano alla propria organizzazione
L'ambito applicativo stabilisce ogni scelta, quindi è fondamentale definirlo prima di selezionare le classi di eventi o i periodi di conservazione dei dati. Un'azienda che gestisce pagamenti con carta può essere soggetta ai requisiti PCI. Una banca può dover rispettare la normativa DORA. Un operatore con più sedi potrebbe non rientrare direttamente in nessuna delle due, ma necessitare comunque di prove affidabili per la propria governance, per i contratti in essere e per gli obblighi di protezione dei dati.
Quest'ultimo punto è dove i team si trovano in difficoltà. Non rientrare in uno standard specifico non elimina la necessità di rendere conto. Significa solo che definisci tu stesso il requisito e lo documenti. Se utilizzi una piattaforma per elaborare i dati degli ospiti, verifica cosa dice il contratto riguardo alle informazioni di audit e ai subresponsabili del trattamento. Il nostro accordo sul trattamento dei dati è dove definiamo tali impegni per i clienti che ne hanno necessità per iscritto.
Non copiare un valore numerico di conservazione da uno standard a cui non sei soggetto per trattarlo come una regola universale. Utilizzalo come contesto, quindi stabilisci il tuo periodo in base ai tuoi obblighi, alle tue esigenze di indagine e ai tuoi costi di archiviazione.
Protezione dell'integrità e definizione dei periodi di conservazione
Un registro di audit è utile solo se le sue voci rimangono affidabili. Controlla chi può accedere o eliminare i registri, decidi per quanto tempo viene conservata ciascuna classe di eventi e verifica che la registrazione continui a funzionare. Se lo stesso amministratore può modificare uno stato di consenso e cancellare la voce che registra tale modifica, il registro non può mostrare in modo affidabile cosa è successo.
Controlli di integrità che rendono attendibile una registrazione
Archivia i registri di audit in un repository di solo inserimento (append-only) o a prova di manomissione, con privilegi di eliminazione limitati e accessi amministrativi monitorati separatamente. L'archiviazione di solo inserimento consente di aggiungere nuove voci ma impedisce alle normali funzioni del prodotto di modificare o rimuovere quelle esistenti. Un monitoraggio separato significa che l'accesso stesso al log genera un registro.
Diverse tecniche possono rafforzare l'integrità:
- Concatenazione hash: L'hash di ogni voce dipende da quella precedente. L'alterazione o la rimozione di una voce interrompe la catena.
- Eventi firmati: Le firme crittografiche aiutano a verificare che le voci provengano dal sistema che dichiara di averle scritte.
- Archiviazione write-once: Lo strato di archiviazione impedisce le modifiche dopo la scrittura di una voce.
- Timestamping indipendente: Una fonte oraria separata conferma il momento in cui una voce esisteva.
- Avvisi sui vuoti: Gli avvisi segnalano lacune nella sequenza o eliminazioni impreviste.
Scegli controlli adatti ai tuoi sistemi e documenta il loro funzionamento. L'obiettivo è rendere le modifiche non autorizzate rilevabili e spiegabili. Registra le azioni tentate così come quelle completate: errori di autorizzazione, approvazioni, risultati di esecuzione e modifiche amministrative. Un tentativo negato di esportare i dati degli ospiti può essere più importante di una consueta modifica andata a buon fine.
Valori di riferimento per la conservazione
| Requisito | Valore di riferimento | Contesto |
|---|---|---|
| Conservazione dell'audit trail PCI-DSS | Almeno 1 anno | Organizzazioni soggette allo standard sulle carte di pagamento |
| Cronologia immediatamente disponibile PCI-DSS | Almeno 3 mesi | Disponibile per l'analisi senza ripristinare gli archivi |
| Cold storage dopo il periodo hot | Archivio a costo inferiore per il restante periodo di conservazione | Mantiene disponibili i record più datati riducendo i costi di archiviazione |
Questi valori si applicano in contesti specifici, non come regole universali. I livelli di archiviazione hot e cold possono aiutare a bilanciare la velocità di ricerca e i costi: le voci recenti rimangono rapide da consultare, mentre i record più vecchi passano a un archivio che richiede più tempo per il recupero. Se tutto rimane in archiviazione hot, i costi potrebbero spingere a un'eliminazione anticipata. Se tutto finisce direttamente in archiviazione cold, il recupero può rallentare un'indagine.
Imposta la conservazione per classe di evento, in base agli obblighi applicabili e alle esigenze di indagine. Una conservazione illimitata può aumentare l'esposizione della privacy, i costi di archiviazione e i tempi di ricerca. Documenta il motivo di ciascun periodo, quindi elimina i record come programmato. Per le organizzazioni più piccole che sviluppano una politica pratica, i consigli sulla conservazione dei dati per le piccole imprese di Networking2000 offrono un punto di partenza.
Regola di conservazione: Conserva le voci per il tempo sufficiente a indagare su incidenti scoperti in ritardo, e non più di quanto puoi giustificare per iscritto.
Documentazione necessaria per un'implementazione difendibile
Documenta le classi di evento che registri e i relativi motivi, le tue politiche di conservazione e blocco legale, chi detiene quali ruoli di accesso, come vengono prodotti e autenticati gli export, come sono sincronizzati gli orologi, quali soglie di allarme utilizzi e quali controlli di backup proteggono l'archivio. Successivamente, verifica periodicamente che la registrazione sia ancora attiva. Un errore di registrazione silenzioso può far sembrare normale un sistema privo di attività.
La sincronizzazione dell'orologio è fondamentale perché le registrazioni provenienti da sistemi con orologi non allineati possono produrre una cronologia fuorviante. Sincronizza i sistemi su UTC e verifica che la sincronizzazione continui nel tempo.
Quando valuti un fornitore, richiedi informazioni documentate sulle sue pratiche di sicurezza e governance. Le informazioni sulla sicurezza e sulla governance di Purple Engage possono aiutare i responsabili IT e compliance a valutare la piattaforma.
Come ricostruire un incidente da un registro di audit
La ricostruzione richiede una cronologia poiché le compromissioni spesso non vengono notate immediatamente. Le linee guida del PCI Security Standards Council sul monitoraggio quotidiano efficace dei log richiedono alle organizzazioni soggette al relativo standard sulle carte di pagamento di conservare la cronologia degli audit trail per almeno 1 anno, mantenendo un minimo di 3 mesi immediatamente disponibili per l'analisi.
Questo requisito risponde a un'esigenza di tipo informatico-forense. Gli analisti hanno bisogno di una cronologia sufficientemente ampia per determinare quando è iniziata un'attività non autorizzata, quanto è durata e quali sistemi o registri sono stati coinvolti. Se il tuo log copre solo le ultime settimane, potrai descrivere unicamente ciò che hai riscontrato oggi, senza alcuna visibilità sulle origini dell'incidente.
Il diagramma seguente illustra la sequenza di ricostruzione prima dei passaggi dettagliati che seguono.
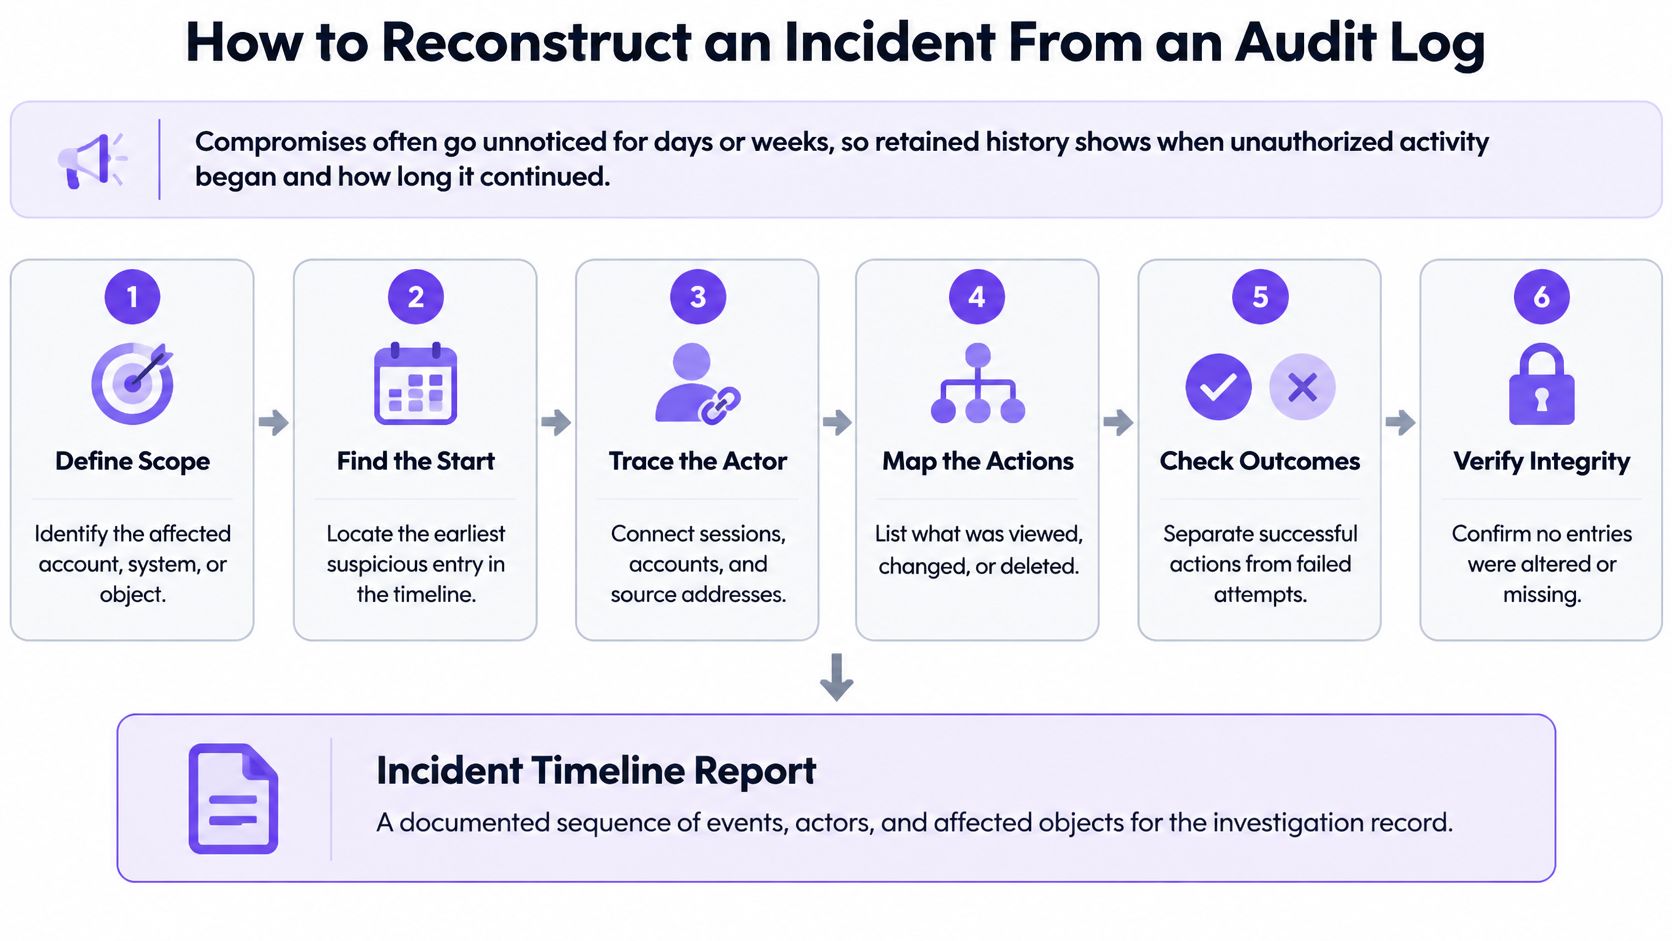
Una ricostruzione in sette passaggi
Definisci il quesito e la finestra temporale. Scrivi esattamente cosa stai cercando di stabilire, ad esempio le modifiche al consenso per una sede negli ultimi 30 giorni. Domande vaghe generano ricerche vaghe. Un quesito specifico indica su quali campi filtrare.
Conferma la copertura e l'ora di sistema. Verifica che la sorgente dei log copra tale finestra e che i relativi orologi siano sincronizzati in UTC. Se parte della finestra si trova in un archivio a freddo (cold storage), recuperala prima di trarre conclusioni.
Filtra per tipo di azione e ambito. Estrai gli eventi corrispondenti all'azione, come consent.status.change, limitatamente alla sede 214. Definisci prima l'ambito, altrimenti l'attività multi-sito nasconderà le voci di cui hai bisogno.
Estrai l'esecutore, il contesto di autenticazione e l'origine. Per ogni evento corrispondente, annota chi ha agito, come è stato verificato e quale rete o dispositivo ha utilizzato. Un utente noto che agisce da un'origine insolita è un pattern su cui vale la pena soffermarsi.
Verifica la decisione di autorizzazione e l'ID di correlazione. Conferma che ogni azione fosse consentita e collega gli aggiornamenti massivi alla relativa approvazione. Le voci che condividono un ID di correlazione appartengono a un'unica decisione, quindi valutale insieme anziché singolarmente.
Crea la cronologia e confronta i valori. Ordina gli eventi in base al timestamp e confronta i valori precedenti e successivi per ciascuna modifica. Questo passaggio rivela se un record è stato modificato una sola volta oppure se è stato modificato, ripristinato e modificato di nuovo.
Separa le attività autorizzate da quelle sospette, quindi registra i risultati. Distingui le attività corrispondenti a un'approvazione da quelle che non lo sono e redigi le conclusioni citando gli ID degli eventi come riferimenti di prova. La tua conclusione deve fare riferimento a voci specifiche, non a un'impressione generale.
La breve panoramica sottostante mostra la creazione pratica di una sequenza temporale, utilizzando lo stesso approccio campo per campo.
Dove le ricostruzioni si interrompono
Tre problemi si ripresentano costantemente. Gli eventi mancanti sono i peggiori, perché non si può distinguere "non è successo nulla" da "non è stato registrato nulla". I fusi orari non corrispondenti alterano l'ordine cronologico, facendo apparire un'approvazione successiva all'azione che ha approvato. I dati mascherati troppo presto rimuovono il riferimento necessario per collegare una voce a un ospite o a una campagna.
Per le operazioni multi-sede, i registri di solo inserimento relativi ad azioni di consenso, pubblico, offerte, approvazioni, integrazioni e messaggistica consentono il funzionamento coerente tra le varie sedi. Senza un campo di ambito condiviso, non è possibile capire se un modello riguarda un singolo locale o l'intero gruppo. Questa è una decisione di progettazione da prendere molto prima che si verifichi un incidente.
Gestione delle richieste di privacy senza distruggere le prove
Un ospite ti chiede di eliminare i suoi dati. Il tuo log di audit contiene voci relative a quell'ospite, comprese le modifiche al consenso di cui sei responsabile. Eliminare tutto distrugge le tue prove. Rifiutare apertamente ignora la richiesta. Hai bisogno di un modello che rispetti entrambi gli aspetti.
Il conflitto è reale ma più circoscritto di quanto sembri. Una voce di audit non ha bisogno di contenere i dati personali dell'ospite per svolgere il suo compito. Deve dimostrare che un'azione è avvenuta, chi l'ha compiuta e quale è stato il risultato. Separa questi due aspetti e la maggior parte della tensione scomparirà.
Un modello operativo in cinque passaggi
Registra prima di tutto la richiesta stessa. Registra la richiesta come evento prima di gestirla, indicandone il tipo, l'ora di ricezione, l'operatore che la gestisce ed eventualmente il suo esito. Se in seguito qualcuno chiede come è stata gestita, la gestione stessa è documentata.
Separa i dati personali dal registro degli eventi. Mantieni un riferimento ospite stabile nella voce di audit anziché nomi, dettagli di contatto o testo del consenso non elaborato. Il riferimento consente di correlare le voci mentre i dati personali risiedono nel registro operativo dove la cancellazione può raggiungerli.
Applica la cancellazione al registro operativo. Elimina o limita il registro degli ospiti come richiesto e lascia la voce di audit al suo posto per il periodo di conservazione previsto, a meno che una regola documentata non ne consenta la rimozione anticipata. La voce ora punta a un riferimento che non risale più ai dati personali, che di solito è il risultato desiderato.
Applica un blocco legale ove necessario. Se un'indagine o una controversia in corso richiede ancora voci specifiche, bloccale esplicitamente anziché sospendere la cancellazione in modo informale. Un blocco formale con una motivazione e un responsabile sopravvive ai cambiamenti del personale. Un accordo verbale no.
Registra la decisione e la relativa base giuridica. Annota perché un campo è stato mascherato o rimosso, quale regola hai applicato e chi l'ha approvata. Un auditor che trova un campo mascherato senza spiegazione lo tratterà come una lacuna. Un auditor che trova una decisione documentata di solito passerà oltre.
Quesiti da verificare con la consulenza legale
Due questioni richiedono un parere legale piuttosto che una decisione tecnica. Quale periodo di conservazione si applica a ciascuna classe di eventi, considerando il tuo settore e i tuoi contratti? E una registrazione mascherata conta ancora come record completo per lo scopo per cui è stata conservata?
Ottieni queste risposte per ciascuna classe di eventi, non come un'unica affermazione generica. Una modifica al consenso e un accesso non riuscito non hanno lo stesso peso probatorio e potrebbero non avere lo stesso obbligo di conservazione. Documentare la differenza è ciò che rende la tua posizione difendibile.
La trasparenza aiuta anche sul fronte degli ospiti. Le persone che inviano richieste desiderano sapere cosa conservate e cosa ne succede. La nostra informativa sulla privacy spiega come descriviamo tale gestione e la vostra informativa dovrebbe essere in grado di chiarire, in parole semplici, che un record minimo della richiesta stessa potrebbe essere conservato anche dopo l'eliminazione.
Eliminare il registro dell'ospite e conservare solo una voce di riferimento che dimostri l'avvenuta eliminazione non sono azioni contraddittorie. Eseguire la seconda è il modo in cui si fornisce la prova della prima.
Falsi miti e una verifica di governance prima di fidarsi del proprio log
Un registro di audit è davvero affidabile e cosa cambia quando un investigatore ne richiede l'accesso? Questa è la domanda che la maggior parte delle spiegazioni introduttive omette. Il riferimento di controllo NIST SP 800-171 per la generazione dei registri di audit riflette l'aspettativa che le organizzazioni determinino e documentino quali eventi siano significativi e rilevanti per le esigenze di audit in corso, anziché registrare dati in modo indiscriminato.
Tale aspettativa corregge quattro errori di valutazione comuni.
Quattro errori di valutazione da superare
Più log significano prove migliori. Non è così. La copertura difendibile degli eventi significativi è ciò che conta, mentre il volume può seppellire le registrazioni necessarie aumentando al contempo l'esposizione alla privacy.
Conservare i log è sufficiente. L'auditabilità dipende da integrità, completezza, controllo degli accessi e recuperabilità, non dalla semplice archiviazione. Un log che non puoi cercare o di cui non puoi dimostrare l'inalterabilità non sarà utile in un'indagine.
Un audit log è un backup. Registra l'attività. Non ripristina i dati eliminati e non ricostruirà un record ospite che avete perso.
L'audit log blocca gli attacchi. Supporta le indagini a posteriori e può alimentare i sistemi di rilevamento, ma da solo non previene nulla.
DORA illustra la direzione verso cui si sta muovendo la normativa. Entrato in vigore a gennaio 2025, richiede alle entità finanziarie coperte e ai relativi fornitori di ICT di registrare e tracciare le attività ICT, inclusi gli accessi ai dati, le modifiche di sistema e le azioni amministrative, in una forma che supporti indagini e audit. Il passaggio è da "avere dei log" a "essere in grado di svolgere indagini".
Un controllo di governance da eseguire questa settimana
Rispondi a ciascuna domanda con prove concrete, non con una semplice rassicurazione.
- Ambito degli eventi: gli eventi che registriamo sono quelli corretti per i nostri rischi e le nostre normative, ed è documentato?
- Completezza delle voci: ogni voce include orario UTC, esecutore, ambito, esito e ID di correlazione?
- Integrità: l'archivio è di tipo append-only o a prova di manomissione, con eliminazione limitata e accessi amministrativi monitorati separatamente? Un amministratore può modificare o eliminare una voce?
- Conservazione: i tempi di conservazione sono documentati per classe di evento, con livelli hot e cold e blocchi legali (legal hold)?
- Recupero: possiamo esportare i record per un auditor e autenticare tale esportazione?
- Orologi di sistema: la sincronizzazione dell'orologio è verificata o solo presunta?
- Gestione della privacy: possiamo soddisfare una richiesta di consenso o di eliminazione senza distruggere lo storico probatorio?
Non cercare di correggere tutto in una volta. Scegli un flusso di lavoro ad alto rischio, come le modifiche al consenso o le esportazioni massive, verificalo attraverso la checklist e correggi la prima lacuna che trovi. Un flusso di lavoro completamente documentato insegna più di una revisione a livello aziendale che produce solo un lungo elenco senza alcun cambiamento reale.
Questo è anche un eccellente criterio per valutare le piattaforme che acquisti. Purple Engage offre funzionalità enterprise tra cui un registro di audit, API e webhook per i responsabili dell'approvazione di una piattaforma di marketing, e fornisce un unico registro degli ospiti, un unico registro dei consensi e un unico sistema di misurazione su ogni canale, unendo i dati provenienti dalle fonti WiFi, cassa, prenotazioni e soggiorni alberghieri. Engage registra oltre 60 tipi di eventi per ciascun ospite, tra cui accessi WiFi, acquisti, prenotazioni, check-out, invii di moduli, attività delle campagne e risposte ai sondaggi. Tali dettagli sono utili solo se il registro sottostante è gestito correttamente, motivo per cui la checklist conta più dell'elenco delle funzionalità.
La resistenza alle manomissioni e la chiarezza delle spiegazioni contano più del semplice volume dei log. Se devi ricordare un solo test quando ti chiedono cos'è un log di audit nella tua infrastruttura, usa questo. Potresti consegnare questo registro a un revisore esterno scettico e fare in modo che lo ritenga attendibile?
Se stai valutando come vengono comprovate le modifiche al consenso, le approvazioni, le esportazioni e gli invii di messaggi nelle tue sedi, Purple Engage ti offre un registro di audit insieme a un record unico dell'ospite e un registro del consenso verificato al momento dell'approvazione e di nuovo prima di ogni messaggio. Visitaci per vedere come è strutturato tale registro, quali tipi di eventi copre e come i tuoi responsabili IT e compliance possono esaminarlo prima di impegnarti.