
Captive Portal für WiFi: Funktionsweise und Anwendungsbereiche
Erfahren Sie, was ein Captive Portal für WiFi ist, wie Veranstaltungsorte es nutzen, welche Einwilligungsvorschriften gelten und welche Integrationsoptionen zu Ihrem Netzwerk passen.
Wenn ein Gast sich mit Ihrem WiFi verbinden und sofort surfen kann, worunter hat er dann genau zugestimmt, und was haben Sie über ihn erfahren? Das ist die Lücke, die ein Captive Portal für WiFi schließt - jedoch nur, wenn Sie drei Aufgaben trennen, die oft auf einem einzigen Bildschirm zusammengefasst werden. Eine Aufgabe steuert den Netzwerkzugriff. Eine zweite erfasst die Zustimmung zu Ihren Nutzungsbedingungen. Eine dritte bittet um die Marketing-Einwilligung, und diese unterscheidet sich von den anderen beiden.
Ein Empfang kann jemanden hereinlassen, die Hausregeln erklären und dazu einladen, sich in eine Mailingliste einzutragen. Das gehört zusammen, ist aber nicht eine einzige Entscheidung. Wenn Veranstaltungsorte dies als ein einziges Ankreuzkästchen behandeln, werden die Gäste verwirrt, die Einwilligung steht auf wackeligen Beinen und Geräte, die niemals einen Browser öffnen, können durchschlüpfen oder stecken bleiben.
Inhaltsverzeichnis
- Wie ein Captive Portal Schritt für Schritt funktioniert
- Wo Standorte ein Captive Portal einsetzen
- Gästedaten, Einwilligung und abzufragende Informationen
- Anmeldemethoden im Vergleich nach Aufwand und Daten
- Warum Captive Portals fehlschlagen und wie Sie dies verhindern
- Integrationsoptionen in Ihr bestehendes Netzwerk
- Wählen Sie die Portal-Einrichtung, die Ihr Standort benötigt
Funktionsweise eines Captive Portals Schritt für Schritt
Denken Sie an eine Hotelrezeption. Jeder Gast passiert den Empfang, bevor er den Zimmerschlüssel erhält. Ein Portal funktioniert genauso zwischen dem Verbinden mit dem WiFi und dem Zugriff auf das Internet. Der Gast verbindet sich zuerst mit dem Netzwerk, aber diese Verbindung allein gewährt noch kein uneingeschränktes Surfen.
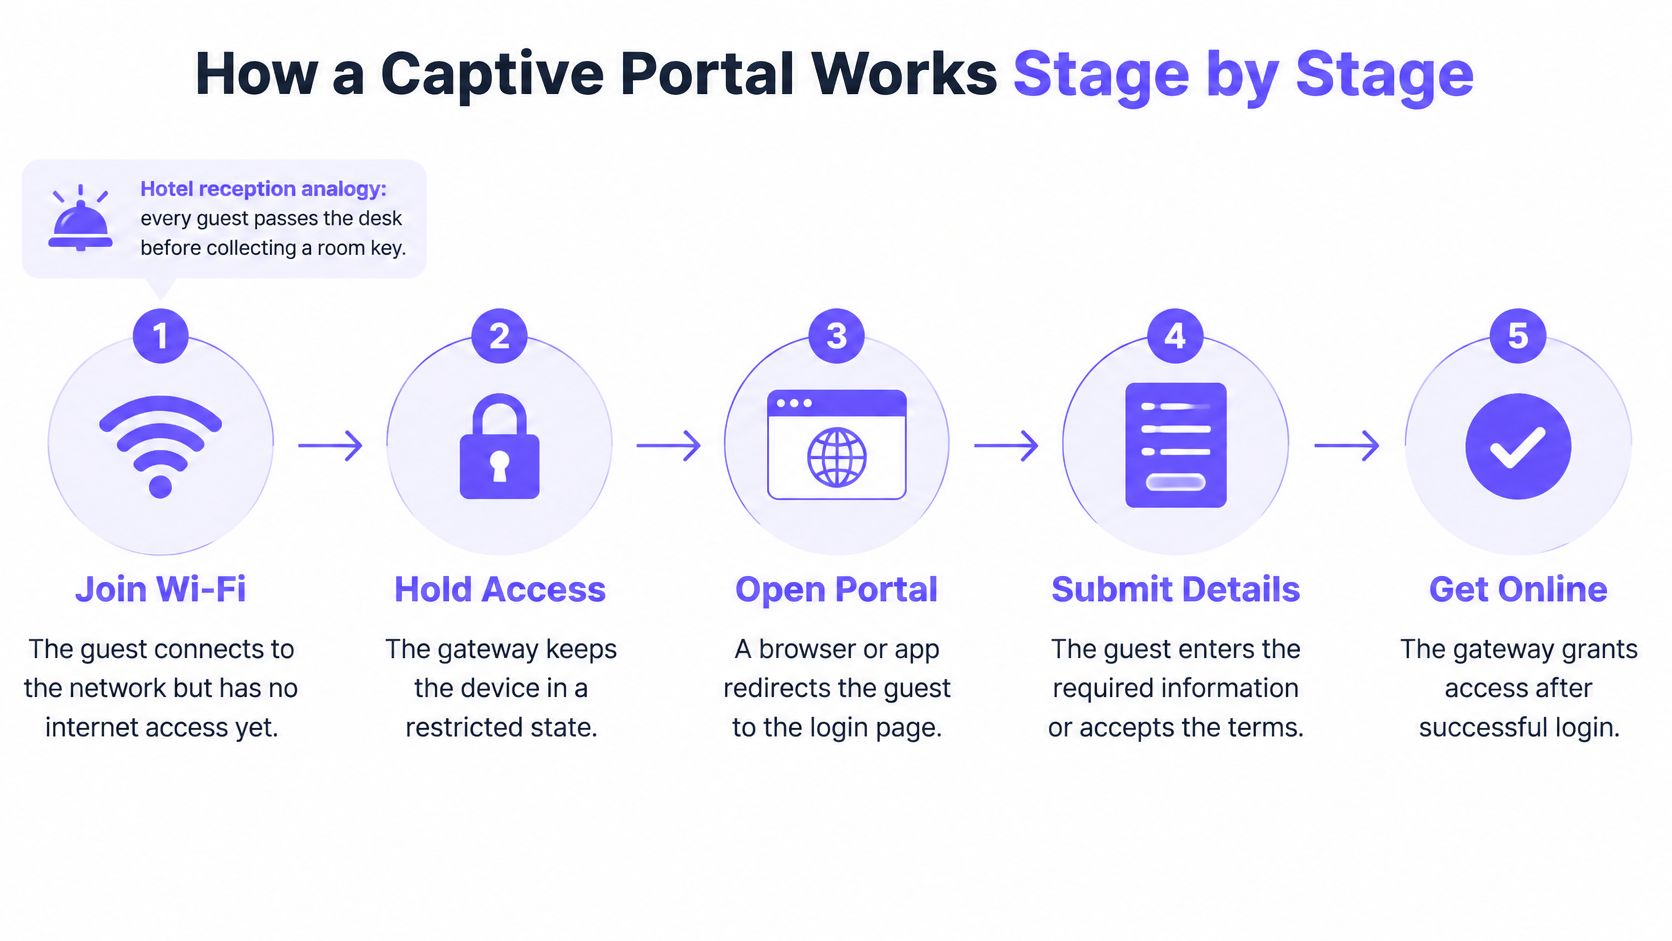
Nehmen wir an, ein Gast in einem Café tippt auf Ihren Netzwerknamen. Sein Smartphone verbindet sich mit einem Access Point und erhält lokale Netzwerkeinstellungen, aber das Gateway hält es in einem eingeschränkten Zustand. Wenn der Gast versucht zu surfen, wird diese Anfrage abgefangen und er wird stattdessen auf Ihre Portalseite umgeleitet, anstatt auf die von ihm angeforderte Website.
Das ist genau der Vorgang, den die Advantech Captive Portal-Dokumentation beschreibt: Ein Benutzer verbindet sich mit einem offenen oder halboffenen Netzwerk und wird zu einem Portal weitergeleitet, das möglicherweise Anmeldedaten, eine Zahlung, eine Registrierung oder die Zustimmung zu Nutzungsbedingungen anfordert, bevor der Zugriff gewährt wird. Der Benutzer authentifiziert sich anschließend durch die Akzeptanz der Bedingungen, die Eingabe einer E-Mail-Adresse oder eine Zahlung. Sobald dieser Schritt abgeschlossen ist, autorisiert das Netzwerk sein Gerät und lässt den normalen Datenverkehr zu.
| Phase | Was passiert |
|---|---|
| 1. Assoziierung | Gerät verbindet sich mit dem Gästenetzwerk |
| 2. Interzeption | Browser-Anfrage wird auf die Portalseite umgeleitet |
| 3. Authentifizierung | Gast gibt eine E-Mail-Adresse ein, akzeptiert die Bedingungen oder zahlt |
| 4. Autorisierung | Netzwerk gewährt dem Gerät Internetzugang |
| 5. Sitzungsende | Timer läuft ab und das Gerät kehrt zum Portal zurück |
Derselbe Ablauf gilt an einem Flughafen oder in einem kleinen Café, da das Portal der Ort ist, an dem Ihre Netzwerkrichtlinie entscheidet, wer online gehen darf. Wenn der Timer abläuft, endet die Autorisierung und das Gerät kehrt zum Portal zurück.
Führen Sie diesen Test durch: Verbinden Sie ein Smartphone mit Ihrem Gastnetzwerk, öffnen Sie eine einfache HTTP-Seite und überprüfen Sie, ob die Anmeldeseite erscheint, bevor das Surfen funktioniert.
Wo Standorte ein Captive Portal einsetzen
Ihr Standorttyp sollte die Aufgabe des Portals festlegen, bevor jemand den Bildschirm gestaltet. Ein Café, ein Hotel und ein Krankenhaus benötigen nicht denselben Anmeldeschritt, und das Aufzwingen einer einzigen Vorlage für alle drei führt an unterschiedlichen Stellen zu Hürden.
| Standorttyp | Ziel | Anmeldeschritt | Typische Sitzungsdauer |
|---|---|---|---|
| Café und Restaurant | Schnelle Anmeldung und Gästeliste | AGB plus optionale E-Mail | 1 bis 2 Stunden |
| Hotel und Unterkunft | Zugang an Zimmer oder Buchung geknüpft | Buchungs- oder Zimmerprüfung, Voucher oder Zugangscode | Dauer des Aufenthalts |
| Einkaufszentrum | Wiederkehrende Besuche messen | E-Mail- oder Konto-Anmeldung, die wiederkehrende Gäste erkennt | 2 bis 4 Stunden |
| Event, Coworking oder Krankenhaus | Zeitlich begrenzter Zugang | Voucher oder Zugangscode | Veranstaltungstag oder gebuchter Slot |
Cafés, Hotels und Einkaufszentren
Nehmen wir an, ein Café-Gast verbindet sich zwischen der Bestellung und dem Hinsetzen. Sie sieht einen Bildschirm mit den AGB und einem optionalen E-Mail-Feld, tippt auf Verbinden und ist innerhalb von Sekunden online. Fügt man fünf weitere Felder hinzu, wechselt sie stattdessen zu ihren mobilen Daten.
Ein Hotel trägt das entgegengesetzte Risiko. Wenn das Portal kein Zimmer oder keine Buchung prüft, kann jeder in der Lobby oder auf der Straße davor die Bandbreite nutzen, die für zahlende Gäste vorgesehen ist. Einkaufszentren stehen vor einem Messproblem. Ohne eine Logik, die ein wiederkehrendes Gerät oder Konto erkennt, sieht jeder Besuch wie ein Erstbesuch aus und wiederholte Besuche können nicht gemessen werden.
Veranstaltungen, Coworking-Spaces und Krankenhäuser
Diesen Standorten geht es mehr um den Sitzungs-Timer und den Zugangscode als um das Formular. Ein Tagespass, ein Termin oder ein Veranstaltungsticket bestimmt, wie lange der Zugang dauern soll. Wenn dieser Zeitraum endet, sollte der Zugang sauber beendet werden, ohne dass das Personal Geräte manuell entfernen muss.
Unabhängig von Ihren Einstellungen lohnt es sich, diese Stolperfallen bei öffentlichem WiFi WiFi zu prüfen, bevor Sie davon ausgehen, dass eine Anmeldeseite allein für die Sicherheit der Gäste sorgt. Ein internes Netzwerk für Mitarbeiter, das mit einem verwalteten Schlüssel gesichert ist, zieht keinen Nutzen aus einem Portal. Es fügt lediglich einen Schritt hinzu, den Ihr Team nicht benötigt.
Formulieren Sie das einzige Ergebnis schriftlich, das Ihr Gastnetzwerk erbringen muss. Dieser eine Satz bestimmt Ihre Anmeldemethode weitaus besser als eine Liste von Feldern, die Sie gerne erfassen würden.
Gästedaten, Einwilligung und abzufragende Informationen
Muss der Online-Zugang zwangsläufig die Preisgabe persönlicher Daten bedeuten? Viele Standorte gehen davon aus und erstellen das längste Formular, das sie ihren Gästen zumuten können. Die Erfahrung zeigt jedoch, dass dies eine Entscheidung ist und keine Anforderung.
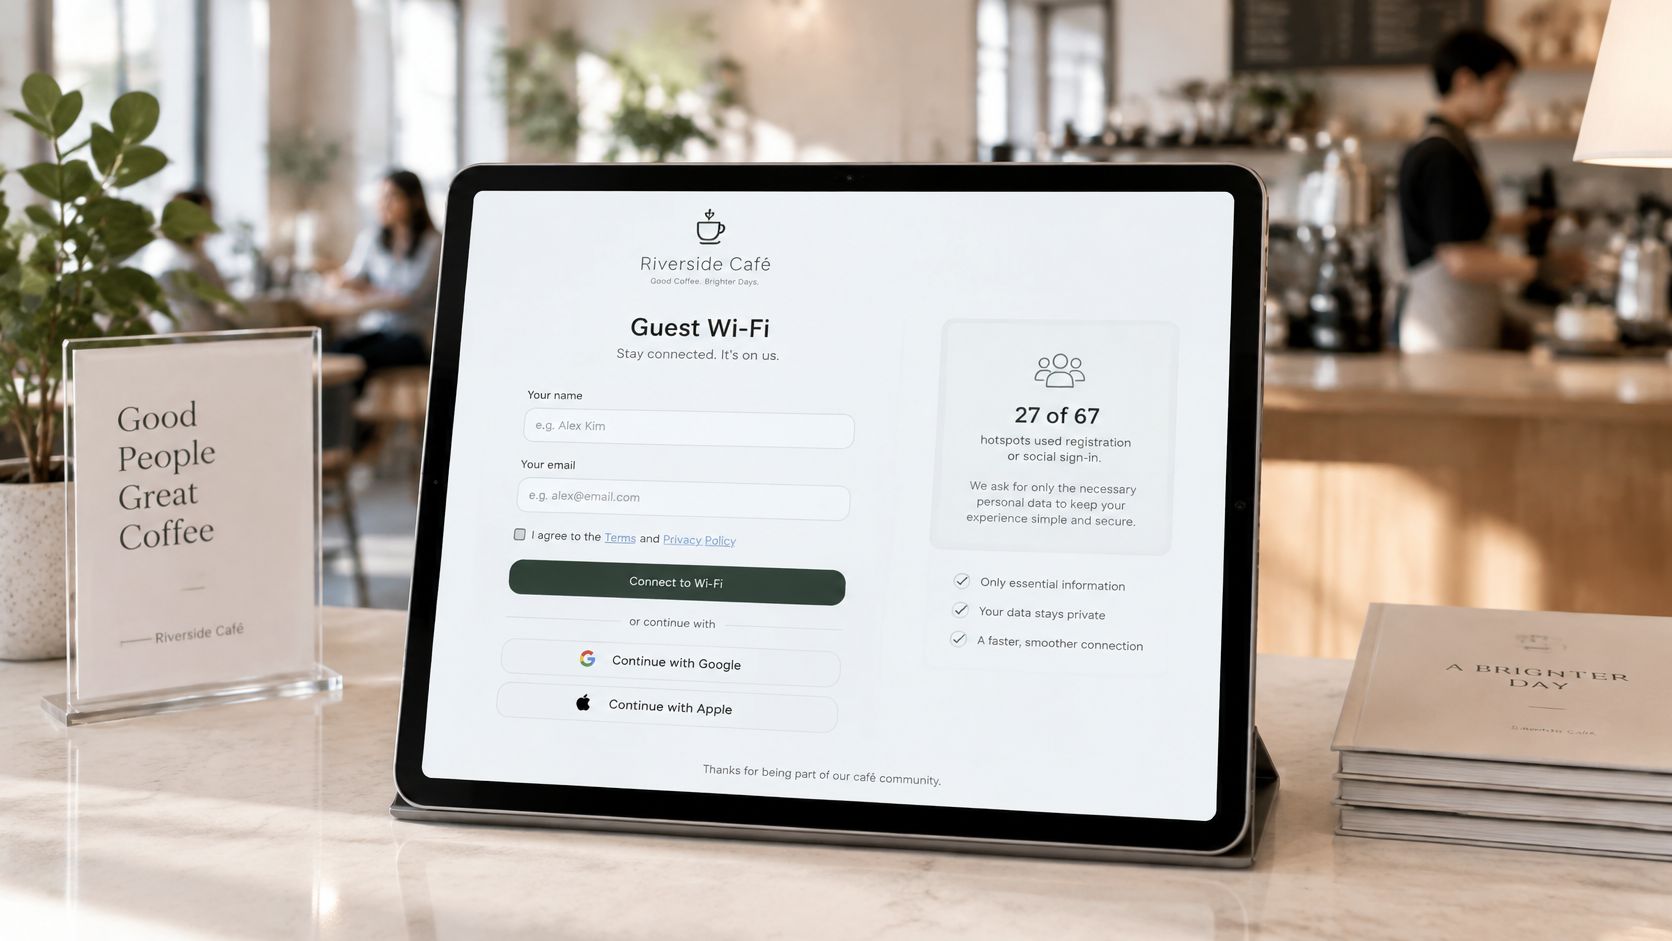
In einer akademischen Studie aus dem Jahr 2019 über 67 öffentliche WiFi-Hotspots nutzten 27 Hotspots (40,3 % der Stichprobe) Social Login oder eine Registrierungsseite zur Erfassung personenbezogener Daten. In 19 Fällen war das Ausfüllen dieser Daten für den Internetzugang verpflichtend. Dieselbe Studie ergab, dass 40 Hotspots (59,7 %) den Internetzugang ohne die Abfrage expliziter personenbezogener Daten gestatteten. Ein Portal führt also nicht automatisch zu einer Marketing-Registrierung.
Drei Funktionen auf einem Bildschirm
Trennen Sie diese in Ihrem Design und in Ihren Unterlagen klar voneinander.
- Steuerung des Netzwerkzugriffs: Das Gateway entscheidet, ob dieses Gerät das Internet erreichen darf.
- Anzeigen der Nutzungsbedingungen: Der Gast akzeptiert die Nutzungsbedingungen für die Verbindung selbst.
- Einholen der Marketing-Einwilligung: Der Gast stimmt zu, zu einem späteren Zeitpunkt Nachrichten zu erhalten - dies ist eine separate Entscheidung.
Hier ist der Punkt, den Leser am häufigsten übersehen. Nur ein ausdrückliches Opt-in gilt als Marketing-Einwilligung; das Akzeptieren der WiFi Bedingungen erteilt keine Marketing-Einwilligung. Ein Gast, der ein Kästchen ankreuzt, um online zu gehen, hat Ihrem Newsletter nicht zugestimmt. Das Behandeln dieses Häkchens als Erlaubnis gefährdet Ihre Empfängerliste und Ihren Ruf.
Ein Layout, das für Gäste leicht verständlich ist
Setzen Sie ein erforderliches Häkchen für die Nutzungsbedingungen neben den Text zur angemessenen Nutzung. Platzieren Sie darunter ein separates, nicht angehaktes Marketing-Kontrollkästchen mit einem eigenen einfachen Satz, wie etwa einer Einladung zum Erhalt von Angeboten per E-Mail. Fügen Sie einen sichtbaren Link zur Datenschutzerklärung hinzu, der sich öffnet, bevor der Gast etwas absendet, und nicht erst nach der Anmeldung versteckt ist.
Diese Trennung entspricht den praktischen Prüfungen in dieser GDPR konformen E-Mail-Marketing-Checkliste für Veranstaltungsorte. Sie bietet den Gästen zudem eine echte Wahlmöglichkeit. Jemand kann Marketing ablehnen und trotzdem online gehen - genau so sollte es funktionieren.
Mehr Felder bedeuten nicht mehr Wert. Jede zusätzliche Frage verringert die Abschlussrate und führt zu Daten, für deren Schutz Sie verantwortlich sind.
Wenn sich ein Gast für das Opt-in entscheidet, kann das Portal seine E-Mail-Adresse, das Besuchsdatum und den bevorzugten Standort in einem zentralen Datensatz speichern. Wenn sich ein Gast verbindet und über seine E-Mail-Adresse oder ein Social-Media-Profil anmeldet, erfassen wir diese Daten und speichern sie in einem zentralen CRM. So baut ein Standort eigene First-Party-Daten auf, anstatt sich auf das Publikum einer Plattform zu verlassen.
Beantworten Sie vor dem Start drei Fragen. Welche Daten werden strikt benötigt, um den Zugang bereitzustellen? Wie lange werden Sie Identitäts- und Gerätedatensätze aufbewahren? Kann ein Gast Marketing ablehnen und trotzdem online gehen? Wenn eine Antwort unklar ist, korrigieren Sie das Formular, bevor Sie das Design anpassen.
Vergleich von Anmeldemethoden nach Aufwand und Datenumfang
Jede Anmeldemethode wägt Aufwand für den Gast gegen erfasste Daten und Zuverlässigkeit über Geräte hinweg ab. Wenn Sie die Tabelle von oben nach unten lesen, werden Sie sehen, wie dieser Zielkonflikt Schritt für Schritt wächst.
| Anmeldemethode | Erfasste Daten | Gästeaufwand | Bestmögliche Eignung |
|---|---|---|---|
| Reiner AGB-Click-Through | Nur Geräteeintrag | Sehr gering | Cafés, die einen schnellen Zugang wünschen |
| Gutschein oder Zugangscode | Nur Code-Einlösung | Gering | Hotels und Events mit gedrucktem oder kostenpflichtigem Zugang |
| E-Mail-Registrierung | E-Mail-Adresse und Marketing-Einwilligung | Mittel | Standorte, die eine Gästeliste aufbauen |
| Social Login | Vom Anbieter zugelassene Profildaten | Gering | Gäste, die eine Anmeldung mit einem Klick bevorzugen |
| Einmal-Code per SMS | Mobilnummer | Mittel | Standorte, die eine verifizierte Identität benötigen |
| Passpoint oder zertifikatsbasierte Authentifizierung | Geräte-Anmeldeinformationen, keine Portalseite | Nach der Einrichtung sehr gering | Große Standorte mit verwalteten Geräten |
Von den wenigsten Daten zu den meisten
Das reine Bestätigen der AGB via Klick erfordert nur ein Antippen und erstellt lediglich einen Geräte-Datensatz. Das geht schnell, baut aber keine Gästeliste auf. Ein Gutschein oder Zugangscode fügt Kontrolle hinzu, ohne nach der Identität des Gastes zu fragen. Dies eignet sich für gedruckte Hotelkarten und Veranstaltungspässe.
Die E-Mail-Registrierung erfordert mehr Aufwand, liefert aber einen nutzbaren Kontakt, sofern das Marketing-Opt-in separat bleibt. Wenn Sie dies gegen andere Erfassungswege abwägen, hilft Ihnen dieser Vergleich von QR-Code-Anmeldung gegenüber WiFi WiFi-Login für die E-Mail-Erfassung dabei, den Aufwand im Verhältnis zur Datenqualität zu bewerten.
Social Login fühlt sich wie ein einziger Tipp an, fügt aber eine Weiterleitung über Drittanbieter hinzu. Einige Browser und die kleinen Anmeldefenster, die Smartphones für WiFi WiFi nutzen, verarbeiten diese Weiterleitungen nur unzureichend. Zudem erinnern sich Gäste möglicherweise nicht an ein Passwort, das sie seit Jahren nicht eingegeben haben. SMS-Einmal-Codes verifizieren zwar eine Nummer, hängen jedoch davon ab, dass der Gast Mobilfunkempfang hat und die Nummer Nachrichten empfangen kann.
Passpoint oder zertifikatsbasierte Authentifizierung entfernt die Portalseite nach der Einrichtung. Sie erfordert ein verwaltetes Profil auf dem Gerät und eignet sich daher eher für Mitarbeiter und regelmäßig wiederkehrende Gäste als für Laufkundschaft, die Ihr Netzwerk zum ersten Mal nutzt.
Entscheidungsregel: Stimmen Sie den Anmeldeschritt auf das eine Ergebnis ab, das Sie benötigen, und nicht auf die größte Menge an Feldern, die Sie erfassen können.
Wählen Sie jetzt zwei Methoden in die engere Auswahl. Sie werden beide anhand Ihrer Hardware und Ihrer Ausfallprüfungen testen, bevor Sie sich für eine entscheiden.
Warum Captive Portals fehlschlagen und wie Sie dies verhindern
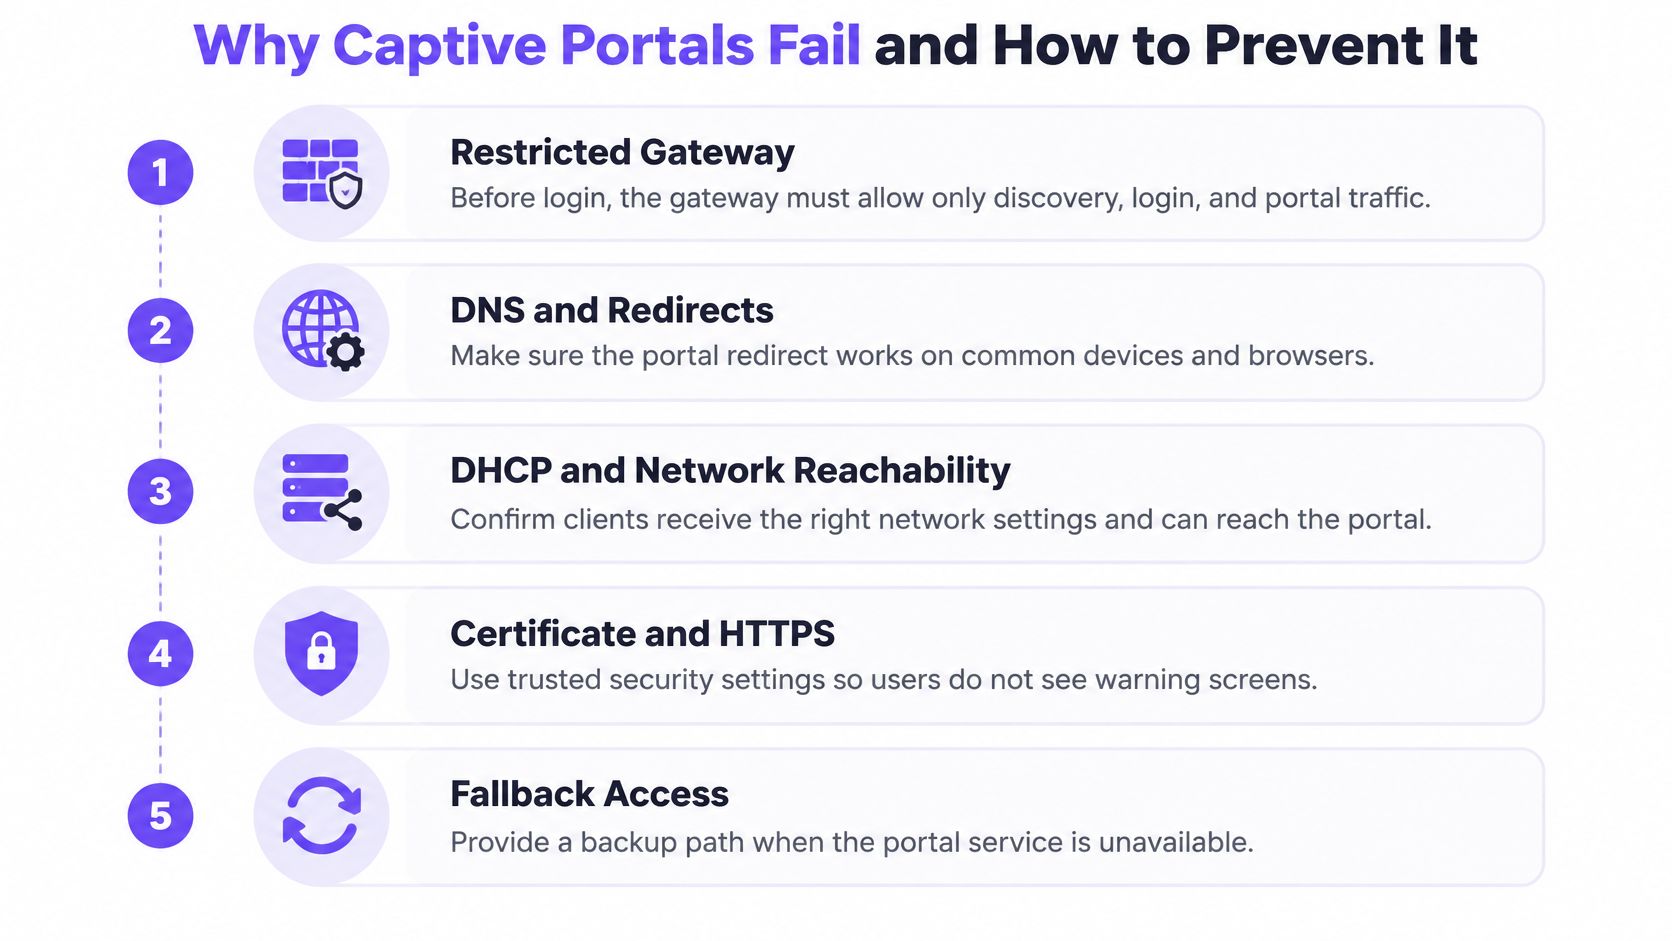
Ein Portal ist nicht nur eine Marken-Webseite. Vor der Anmeldung hält das Gateway jedes Gerät in einem eingeschränkten Status und erlaubt nur Discovery-, Anmelde- und Portal-Datenverkehr. Die meisten Fehler entstehen, weil dieser Wartebereich schlecht aufgebaut oder fehlerhaft getestet ist.
Vier Symptome, die Gästen auffallen
Das Portal wird nie angezeigt. Die meisten Websites verwenden mittlerweile HTTPS und Browser lehnen ersetzte Zertifikate ab. Daher kann die alte HTTP-Interzeption Ihre Seite nicht mehr zuverlässig anzeigen. Betriebssysteme führen stattdessen Konnektivitätsprüfungen durch - wie etwa die in den Leitfäden zur Captive Network-Unterstützung von Apple beschriebenen Anfragen an captive.apple.com über die TCP-Ports 80 und 443 -, um festzustellen, ob der Internetzugang abgefangen wird.
Die Seite lädt fehlerhaft. Das HTML wird übermittelt, aber Stylesheets, Skripte, Schriftarten oder Weiterleitungen des Identity-Providers werden im eingeschränkten Status blockiert. Hosten Sie Portal-Assets lokal oder setzen Sie jeden Endpunkt, den die Seite benötigt, auf die Allowlist.
Manche Gäste umgehen das Portal. Wenn Sie IPv4 filtern, aber IPv6 offen lassen, kann der Datenverkehr Ihre Regel umgehen. Behandeln Sie beide Pfade gleichwertig.
Gäste werden immer wieder zur Anmeldung zurückgeleitet. Der Autorisierungs-Timer läuft ab oder das Roaming zwischen Access Points führt zum Abbruch der Sitzung, woraufhin der Gast wiederholt weitergeleitet wird. Das wirkt wie ein defektes WiFi - selbst bei starkem Signal.
Vor dem Start durchzuführende Tests
- Echte Geräte testen: Testen Sie iOS, Android, Windows, macOS und mindestens ein IoT-Gerät wie einen Drucker oder ein TV-Gerät.
- Zwei Zeiten messen: Zeichnen Sie auf jedem Gerät die Zeit bis zum Portal und die Zeit bis zur Autorisierung auf.
- Sitzungsablauf erzwingen: Bestätigen Sie, dass der Gast einwandfrei zum Portal zurückkehrt und sich erneut anmelden kann.
- Roaming während der Verbindung: Gehen Sie mit aktivierter privater MAC-Adresse zwischen Access Points umher und beobachten Sie, ob der Zugriff bestehen bleibt.
Richten Sie eine dokumentierte Ausweichoption für Fälle ein, in denen die Portalerkennung fehlschlägt, z. B. eine kurze Adresse, die das Personal den Gästen zur manuellen Eingabe geben kann. Schwächen Sie die Sicherheit nicht ab, indem Sie das Netzwerk vollständig öffnen.
Helfen Sie Gästen schließlich dabei, Phishing zu erkennen. Der Netzwerkname sollte zum Veranstaltungsort passen, die Portaladresse sollte auf der eigenen Domain des Veranstaltungsorts liegen und der Browser sollte ein gültiges TLS-Zertifikat für diese Domain anzeigen. Ein legitimes Portal fragt niemals nach Bankdaten oder einem Social-Media-Passwort.
Integrationsoptionen für Ihr bestehendes Netzwerk
Sie müssen Ihr Netzwerk nicht komplett ersetzen, um ein Portal hinzuzufügen. Beginnen Sie damit, wie Geräte erkennen, dass das Portal existiert - denn das entscheidet über die Zuverlässigkeit bei Smartphones, die nie zuerst einen Browser öffnen.
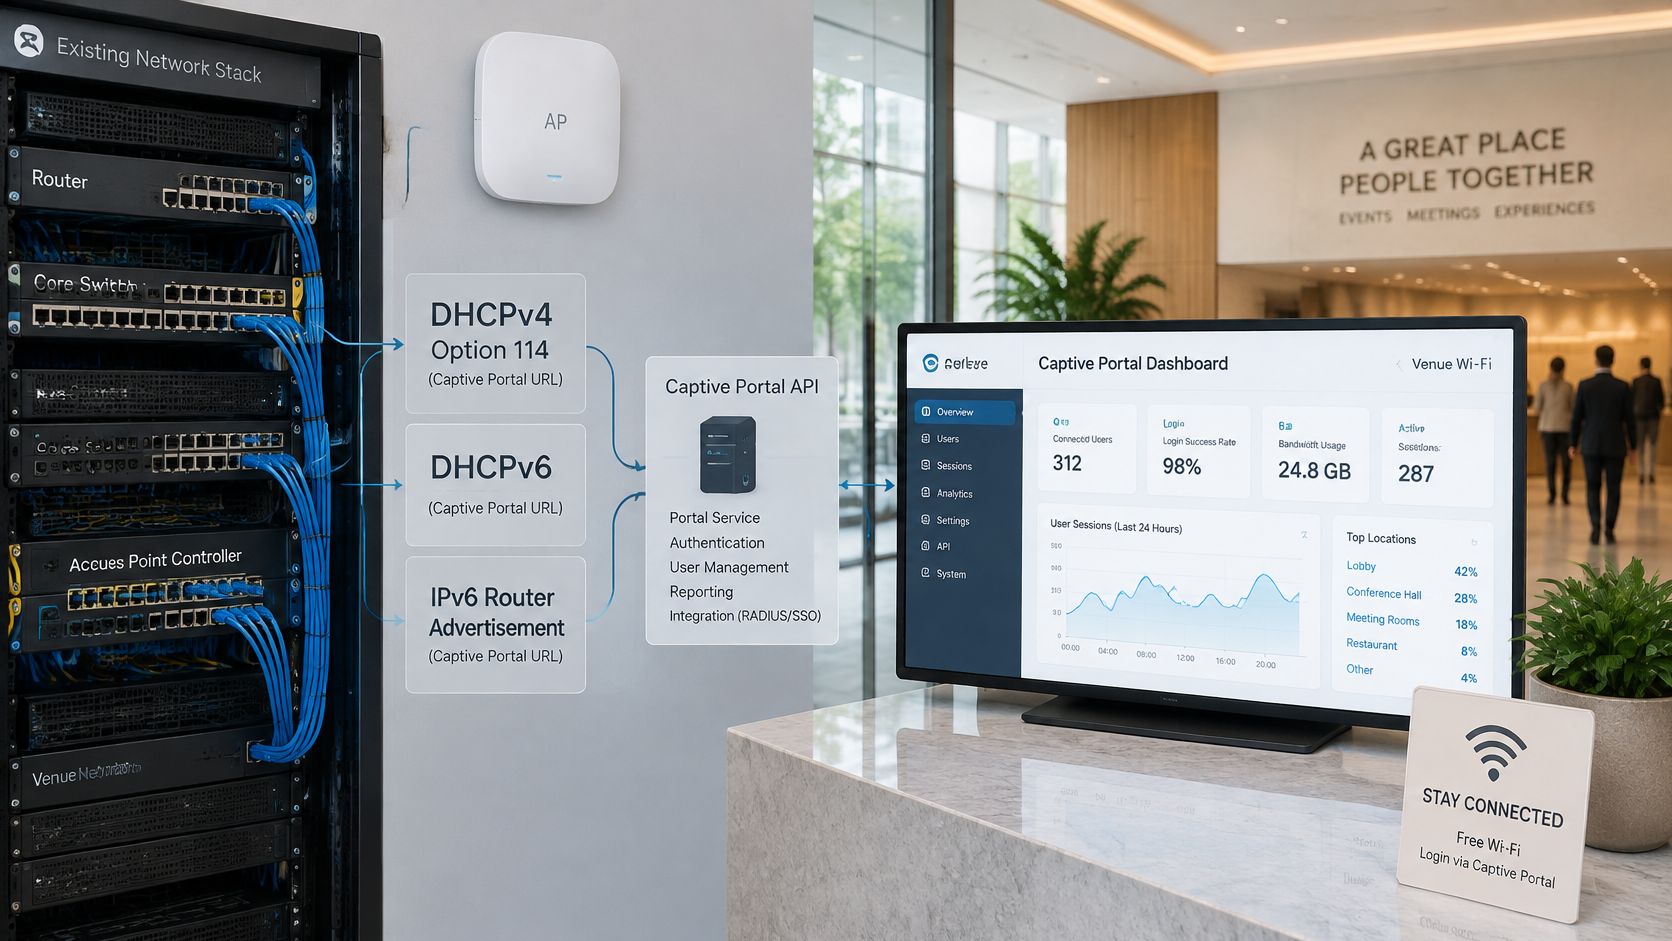
Die folgende Abbildung zeigt, wie sich das Portal zwischen Ihren Access Points und den Systemen befindet, die Gastdaten empfangen.
Der Standard-Pfad
Gemäß dem Ansatz im Leitfaden zur Captive Portal-Administration von Fortinet definiert RFC 8910, wie ein Netzwerk seinen Portal-APIEndpunkt über die DHCPv4-Option 114, DHCPv6 oder IPv6-Router-Advertisements ankündigt. RFC 8908 spezifiziert anschließend ein HTTPS-JSON API unter Verwendung des Medientyps application/captive+json, das offenlegt, ob der Client weiterhin im Portal gefangen ist, sowie die benutzerseitige Login-URI und Sitzungsinformationen wie die verbleibende Zugangszeit bereitstellt.
Einfach ausgedrückt teilt das Netzwerk dem Betriebssystem direkt mit, wo die Anmeldung erfolgen soll und wie lange der Zugriff dauert. Das verringert die Abhängigkeit von fehlerhaften Weiterleitungen, insbesondere wenn Apps HTTPS oder Certificate Pinning verwenden. Sowohl der API WiFi-Endpunkt als auch das Portal müssen TLS mit Zertifikatsvalidierung nutzen, da ein Angreifer andernfalls einen autorisierten Status fälschen oder das Anmeldeziel ändern könnte.
Dieses kurze Video veranschaulicht, wie diese Integrationspunkte in der Praxis zusammenpassen.
Bilden Sie jeden Verbindungspunkt ab
Eine Portal-Schicht kann auf Ihrer bestehenden Hardware aufsetzen, einschließlich Cisco Meraki, HPE Aruba und Ubiquiti UniFi, und sie kann mit oder ohne eine dedizierte WiFi-Plattform bei Ihren Anmeldungen laufen. Veranlassen Sie Ihre IT-Leitung dazu, vier Punkte zu kartieren, bevor Sie die Einstellungen wählen.
- Access Point Controller: Verwaltet den Netzwerknamen, den eingeschränkten Status und die Weiterleitung oder API Anzeige.
- Identitätsquelle: Überprüft Zimmernummern, Voucher, Mitarbeiterkonten oder Social Logins.
- Gästedatenbanksystem: Empfängt eingewilligte Kontaktdaten, wie in den verfügbaren Purple WiFi Integrationen dargestellt.
- TLS-Zertifikat: Muss mit der Portal-Domain übereinstimmen, die die Gäste sehen; die Erneuerung muss einer benannten Person zugewiesen sein.
Führen Sie einen Entscheidungstest durch. Wenn Ihr Netzwerk die RFC 8910-Ankündigung auf IPv4 und IPv6 unterstützt, behalten Sie diese bei und testen Sie die JSON-Antworten. Wenn nicht, planen Sie eine browserbasierte Weiterleitung mit einer dokumentierten Ausweichoption ein.
Wählen Sie die Portal-Einrichtung, die Ihr Standort benötigt
In einem einzigen Anmeldebildschirm verbergen sich drei separate Entscheidungen: Netzwerkzugriff, Zustimmmung zu den Nutzungsbedingungen und Marketing-Einwilligung. Der Zugriff verbindet das Gerät mit dem Netzwerk. Die Zustimmung zu den Nutzungsbedingungen hält fest, dass der Gast Ihren Regeln zugestimmt hat. Die Marketing-Einwilligung ist ein bewusstes Opt-in, das durch das Akzeptieren der Nutzungsbedingungen von WiFi nicht erteilt wird. Eine Konfiguration, die diese Entscheidungen zusammenfasst, erfasst entweder Einwilligungen, die Sie nicht nutzen können, oder blockiert Gäste, die sich andernfalls gerne angemeldet hätten.
Drei Ausgangspunkte
Ein Café, das schnellen Zugang und eine Opt-in-Liste benötigt, sollte AGB plus optionale E-Mail nutzen. Das E-Mail-Feld und das Marketing-Opt-in erscheinen nur, wenn der Gast sie aktiv auswählt. Prüfen Sie zuerst das Gästedaten-System, damit neue Kontakte an einer nützlichen Stelle landen.
Ein Hotel, das den Zugang an Buchungen knüpft, sollte eine Zimmer- oder Buchungsprüfung oder beim Check-in ausgestellte Gutscheine nutzen. Erfassen Sie die für die Zugangsautorisierung erforderliche Referenz des Aufenthalts und keine zusätzlichen Profilfelder. Überprüfen Sie zuerst die Identitätsquelle, da das Rezeptionspersonal Abweichungen beheben muss.
Eine Gruppe mit mehreren Standorten, die Konsistenz benötigt, sollte einen einheitlichen Einwilligungsdatensatz und ein standortübergreifendes Reporting standardisieren. Die E-Mail-Registrierung mit demselben separaten Opt-in an allen Standorten bedeutet, dass jeder Standort mit Ablehnungen gleich umgeht. Prüfen Sie zuerst das Reporting und die Datenaufbewahrung.
Geräte, die das Portal niemals erfasst
Ein Captive Portal funktioniert nur auf Hardware, die einen Browser öffnen kann. Smart-TVs, Drucker, Kassen-Terminals und Geräte in Hotelzimmern besitzen keine Möglichkeit, die Seite darzustellen, sodass sie auf unbestimmte Zeit im eingeschränkten Zustand verbleiben. Weisen Sie diesen Geräten einen separaten Pfad zu, wie z. B. gerätespezifische Schlüssel über ein Mitarbeiter- oder Gerätenetzwerk, und reservieren Sie das Portal für Smartphones und Laptops, die ein Login anzeigen können.
Bestätigen Sie vor dem Start, dass Ihre Hardware den Standards-Pfad unterstützt oder Ihre Ausweichoption dokumentiert ist. Führen Sie die Überprüfungen von Geräten, Ablaufzeiten, Roaming und IPv6 mit realen Gastgeräten durch - nicht nur mit einem Laptop im Büro.
Purple Engage eignet sich für Standorte, die den Anmeldevorgang für spätere Marketingmaßnahmen nutzen möchten. Es ist ein Komplettsystem für Marketing an physischen Standorten, das jede WiFi-Anmeldung mit oder ohne Purple WiFi in einen erneuten Besuch verwandelt und nachweist, welche Kampagnen erfolgreich waren. Es führt WiFi-Anmeldungen, Kassenverkäufe, Buchungen, Formulare, Dateien, Nachrichten und Umfrageantworten in einem einzigen Gästedatensatz zusammen, der über die E-Mail-Adresse zugeordnet wird. Da es mit oder ohne Purple WiFi funktioniert und Ihre bestehenden Systeme ausliest, können Sie es direkt mit Ihrer vorhandenen Hardware und Ihren Kassensystemen verbinden.
Setzen Sie in dieser Woche eine Sache um: Schreiben Sie das eine Ergebnis auf, das Ihr Portal liefern muss, und stimmen Sie dann Ihre Anmeldemethode, Ihre Datenfelder und Ihre erste Integrationsprüfung auf dieses Ergebnis ab.
Wenn Sie ein Captive Portal für WiFi einrichten und möchten, dass jede zugestimmt Anmeldung zu einem nutzbaren Gäste-Datensatz wird, führt Purple Engage WiFi-Anmeldungen mit Kassenverkäufen, Buchungen, Formularen und Umfrageantworten an einem Ort zusammen. Besuchen Sie die Website, um zu erfahren, wie es auf Ihrer vorhandenen Hardware funktioniert und wie es hilft, aus einer ersten Verbindung einen wiederkehrenden Besuch zu machen.