
Portail captif pour WiFi : comment ça marche et qui en a besoin
Découvrez ce qu'est un portail captif pour WiFi, comment les établissements l'utilisent, quelles règles de consentement s'appliquent et quelles options d'intégration s'adaptent à votre réseau.
Si un invité peut se connecter à votre WiFi et naviguer immédiatement, à quoi a-t-il exactement consenti, et qu'avez-vous appris sur lui ? C'est le vide qu'un portail captif pour WiFi comble, mais seulement si vous séparez trois fonctions souvent regroupées sur un seul écran. La première contrôle l'accès au réseau. La deuxième enregistre l'acceptation de vos conditions d'utilisation. La troisième demande le consentement marketing, et elle est différente des deux autres.
Une réception peut laisser entrer quelqu'un, lui expliquer le règlement intérieur et l'inviter à s'inscrire à une liste de diffusion. Ces actions sont liées, mais il ne s'agit pas d'une seule et même décision. Lorsque les établissements les traitent comme une seule case à cocher, les invités sont confus, le consentement devient incertain et les appareils qui n'ouvrent jamais de navigateur risquent de passer outre ou de se retrouver bloqués.
Table des matières
- Fonctionnement d'un portail captif étape par étape
- Où les établissements utilisent-ils un portail captif ?
- Données invités, consentement et informations à demander
- Comparatif des méthodes de connexion selon l'effort et les données
- Pourquoi les portails captifs échouent et comment l'éviter
- Options d'intégration avec votre réseau existant
- Choisir la configuration de portail adaptée à votre établissement
Fonctionnement d'un portail captif étape par étape
Pensez à la réception d'un hôtel. Chaque client passe par le comptoir avant de récupérer la clé de sa chambre. Un portail fonctionne exactement de la même manière entre le moment où l'on se connecte au WiFi et celui où l'on accède à Internet. L'invité rejoint d'abord le réseau, mais cette seule connexion ne lui donne pas un accès illimité.
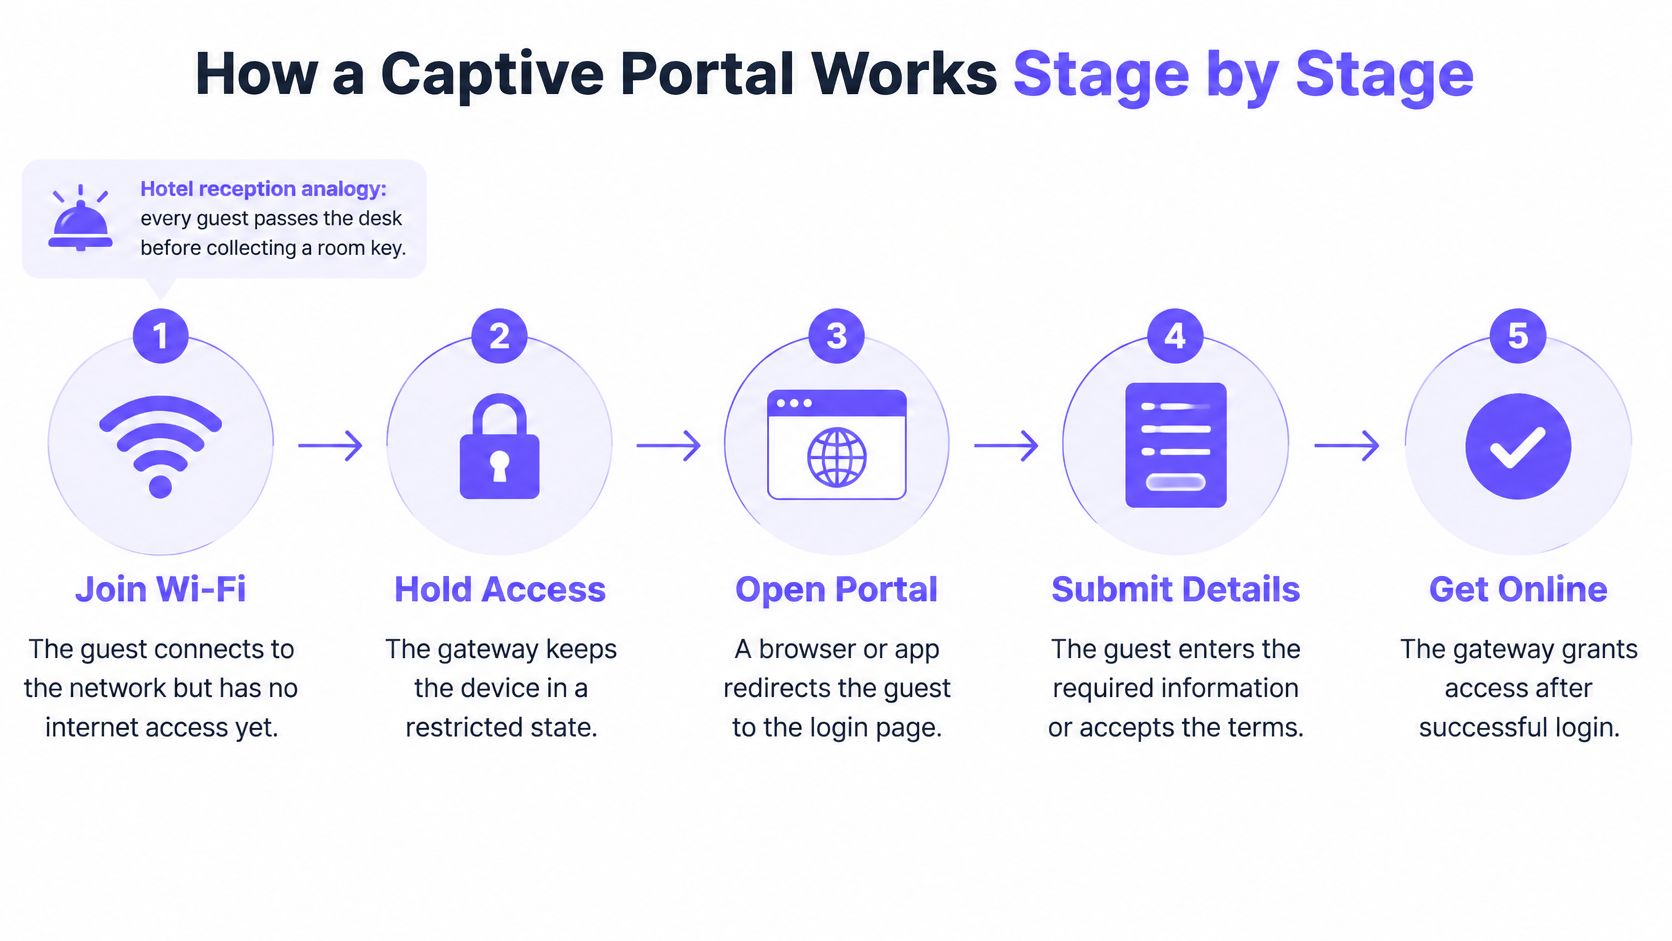
Imaginons qu'une cliente dans un café clique sur le nom de votre réseau. Son téléphone s'associe à un point d'accès et obtient les paramètres du réseau local, mais la passerelle la maintient dans un état restreint. Lorsqu'elle tente de naviguer, sa requête est interceptée et elle est réorientée vers la page de votre portail au lieu du site demandé.
C'est la transaction décrite dans la documentation du portail captif Advantech, où un utilisateur rejoint un réseau ouvert ou semi-ouvert et se voit réorienté vers un portail qui peut exiger des identifiants, un paiement, une inscription ou l'acceptation des conditions avant d'accorder l'accès. L'utilisatrice s'authentifie ensuite en acceptant les conditions, en saisissant un e-mail ou en payant. Une fois cette étape validée, le réseau autorise son appareil et laisse passer le trafic normal.
| Étape | Ce qui se passe |
|---|---|
| 1. Association | L'appareil rejoint le réseau invité |
| 2. Interception | La requête du navigateur est réorientée vers le portail |
| 3. Authentification | L'invité saisit un e-mail, accepte les conditions ou paie |
| 4. Autorisation | Le réseau accorde l'accès Internet à l'appareil |
| 5. Fin de session | Le minuteur expire et l'appareil retourne sur le portail |
Le même processus s'applique dans un aéroport ou dans un petit café, car c'est au niveau du portail que la politique de votre réseau détermine qui peut se connecter. Lorsque le minuteur expire, l'autorisation prend fin et l'appareil est renvoyé vers le portail.
Essayez ce test : connectez un téléphone à votre réseau invité, ouvrez une page HTTP simple et vérifiez que la page de connexion s'affiche avant que toute navigation ne fonctionne.
Où les établissements utilisent-ils un portail captif ?
Le type de votre établissement doit définir le rôle du portail avant toute conception d'écran. Un café, un hôtel et un hôpital n'ont pas besoin de la même étape de connexion, et imposer le même modèle aux trois crée des frictions à différents niveaux.
| Type d'établissement | Objectif | Étape de connexion | Durée typique de la session |
|---|---|---|---|
| Café et restaurant | Connexion rapide et constitution d'une liste d'invités | Conditions générales et e-mail facultatif | 1 à 2 heures |
| Hôtel et hébergement | Accès lié à une chambre ou une réservation | Vérification de chambre ou réservation, coupon ou code d'accès | Durée du séjour |
| Centre commercial | Mesurer la récurrence des visites | Inscription par e-mail ou compte reconnaissant les visiteurs fidèles | 2 à 4 heures |
| Événement, espace de coworking ou hôpital | Accès limité dans le temps | Coupon ou code d'accès | Journée de l'événement ou créneau réservé |
Cafés, hôtels et centres commerciaux
Imaginons qu'une cliente d'un café se connecte entre le moment où elle passe commande et celui où elle s'assied. Elle voit un écran unique avec les conditions générales et un champ e-mail facultatif, clique sur Se connecter et se retrouve en ligne en quelques secondes. Ajoutez cinq champs supplémentaires et elle basculera sur ses données mobiles.
Un hôtel fait face au risque inverse. Si le portail ne vérifie pas le numéro de chambre ou la réservation, n'importe qui dans le hall ou dans la rue peut consommer la bande passante réservée aux clients payants. Les centres commerciaux sont confrontés à un problème de mesure. Sans une logique qui reconnaît un appareil ou un compte existant, chaque visite ressemble à une première visite et la récurrence ne peut pas être mesurée.
Événements, espaces de coworking et hôpitaux
Ces établissements accordent plus d'importance au minuteur de session et au code d'accès qu'au formulaire. Un pass journée, un rendez-vous ou un billet d'événement définit la durée de l'accès. Une fois cette période écoulée, l'accès doit prendre fin proprement sans que le personnel n'ait à supprimer manuellement les appareils.
Quel que soit votre secteur, il est utile de consulter ces pièges du WiFi public expliqués avant d'avancer qu'une simple page de connexion garantit la sécurité de vos invités. Un réseau réservé au personnel et sécurisé par une clé gérée n'a rien à gagner d'un portail. Cela ajoute uniquement une étape inutile pour votre équipe.
Définissez le résultat unique que votre réseau invité doit offrir. Cette simple phrase déterminera votre méthode de connexion bien mieux qu'une liste de champs que vous aimeriez collecter.
Données invités, consentement et informations à demander
Se connecter doit-il forcément signifier céder des données personnelles ? De nombreux établissements le pensent et conçoivent des formulaires aussi longs que possible. Les faits montrent pourtant qu'il s'agit d'un choix et non d'une obligation.
Dans une étude académique de 2019 menée sur 67 points d'accès WiFi publics, 27 points d'accès (40,3 % de l'échantillon) utilisaient la connexion via les réseaux sociaux ou une page d'inscription pour collecter des données personnelles, et dans 19 cas, cette démarche était obligatoire pour accéder à Internet. La même étude a révélé que 40 points d'accès (soit 59,7 %) permettaient d'accéder à Internet sans demander de données personnelles explicites. Un portail ne signifie donc pas automatiquement une inscription marketing.
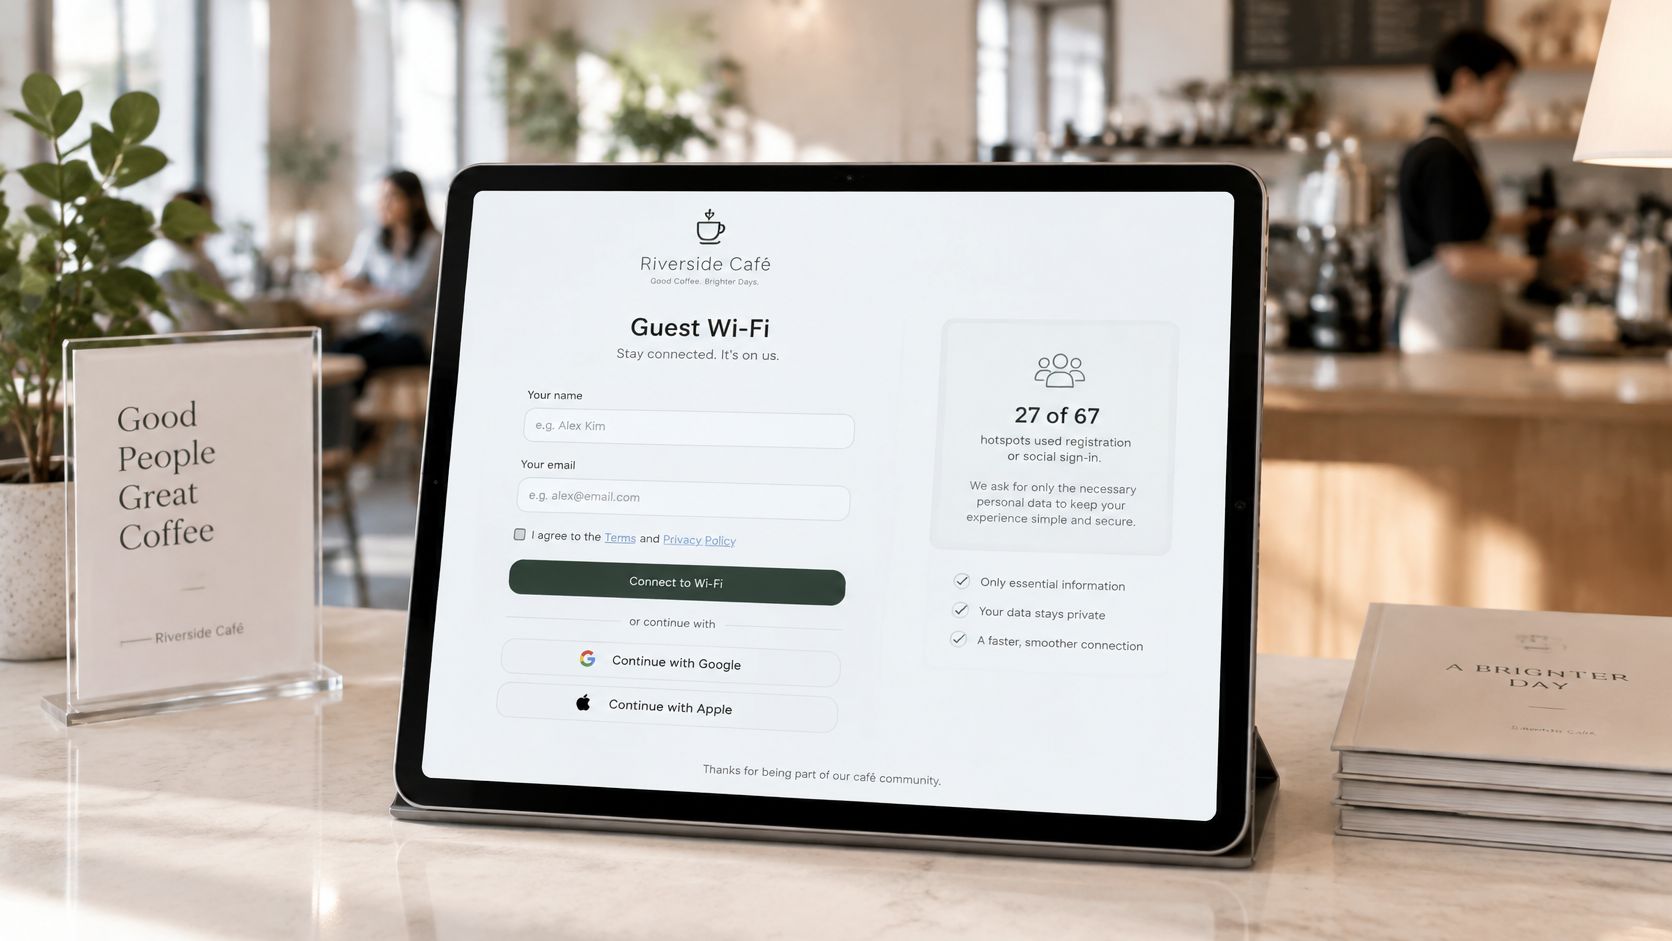
Trois fonctions sur un seul écran
Séparez clairement ces éléments dans votre conception et vos registres.
- Contrôler l'accès au réseau : la passerelle détermine si cet appareil peut accéder à Internet.
- Présenter les conditions d'utilisation : l'invité accepte les conditions d'utilisation conforme de la connexion.
- Obtenir le consentement marketing : l'invité accepte de recevoir des messages ultérieurement, ce qui constitue une décision distincte.
Voici le point qui échappe le plus souvent aux lecteurs. Seul un opt-in explicite est considéré comme un consentement marketing ; l'acceptation des conditions du WiFi ne vaut pas consentement marketing. Un invité qui coche une case pour se connecter n'a pas accepté de recevoir votre newsletter. Assimiler cette case cochée à une autorisation met votre liste de diffusion et votre réputation en danger.
Une disposition claire pour les invités
Placez une case obligatoire pour les conditions à côté du texte d'utilisation conforme. En dessous, ajoutez une case à cocher marketing distincte et non précochée, accompagnée d'une phrase claire (par exemple une invitation à recevoir des offres par e-mail). Ajoutez un lien visible vers la politique de confidentialité qui s'ouvre avant que l'invité ne soumette quoi que ce soit, et non enfoui après la connexion.
Cette séparation s'aligne sur les contrôles pratiques présentés dans cette liste de contrôle pour un marketing par e-mail conforme au GDPR destiné aux établissements. Elle offre également un choix réel aux invités. Quelqu'un peut refuser le marketing tout en accédant au réseau, ce qui est exactement le fonctionnement attendu.
Multiplier les champs n'apporte pas plus de valeur. Chaque question supplémentaire réduit le taux de finalisation et ajoute des données dont vous devez assurer la protection.
Lorsqu'un invité accepte l'opt-in, le portail peut enregistrer son e-mail, la date de sa visite et son établissement préféré dans un registre central. Quand un utilisateur se connecte avec son adresse e-mail ou son profil social, nous capturons ces données et les stockons dans un CRM centralisé. C'est ainsi qu'un établissement constitue des données first-party dont il est propriétaire, au lieu de dépendre de l'audience d'une plateforme tierce.
Répondez à trois questions avant le lancement : Quelles sont les données strictement nécessaires pour fournir l'accès ? Combien de temps conserverez-vous les registres d'identité et d'appareil ? Un invité peut-il refuser le marketing tout en accédant au réseau ? Si l'une des réponses reste floue, corrigez le formulaire avant de modifier le design.
Comparatif des méthodes de connexion selon l'effort et les données
Chaque méthode de connexion établit un compromis entre l'effort de l'invité, les données capturées et la fiabilité sur les différents appareils. En parcourant le tableau de haut en bas, vous verrez ce compromis évoluer étape par étape.
| Méthode de connexion | Données collectées | Effort de l'invité | Idéal pour |
|---|---|---|---|
| Clic d'acceptation des conditions | Registre de l'appareil uniquement | Très faible | Cafés souhaitant un accès rapide |
| Coupon ou code d'accès | Utilisation du code uniquement | Faible | Hôtels et événements avec accès imprimé ou payant |
| Inscription par e-mail | Adresse e-mail et opt-in marketing | Moyen | Établissements souhaitant constituer une liste d'invités |
| Connexion via les réseaux sociaux | Données de profil autorisées par le fournisseur | Faible | Invités préférant une connexion en un clic |
| Code à usage unique par SMS | Numéro de téléphone mobile | Moyen | Établissements nécessitant une identité vérifiée |
| Passpoint ou authentification par certificat | Identifiants d'appareil, sans page de portail | Très faible après configuration | Grands établissements avec appareils gérés |
De la méthode collectant le moins de données à celle en collectant le plus
Le clic d'acceptation des conditions nécessite un seul clic et ne crée qu'un registre d'appareil. C'est rapide, mais cela ne permet pas de constituer une liste d'invités. Un coupon ou code d'accès ajoute du contrôle sans demander l'identité de l'invité, ce qui convient parfaitement aux cartes d'hôtel imprimées et aux pass d'événements.
L'inscription par e-mail demande plus d'efforts mais fournit un contact exploitable, à condition que l'opt-in marketing reste distinct. Si vous évaluez cette méthode par rapport à d'autres modes de capture, ce comparatif entre l'inscription par QR code et la connexion WiFi pour la capture d'e-mails vous aidera à évaluer le rapport entre l'effort demandé et la qualité des données.
La connexion via les réseaux sociaux semble très simple, mais elle ajoute une redirection tierce. Certains navigateurs et les petites fenêtres de connexion utilisées par les téléphones pour le WiFi gèrent mal ces redirections, et les invités peuvent ne pas se souvenir d'un mot de passe qu'ils n'ont pas saisi depuis des années. Les codes à usage unique par SMS vérifient le numéro, mais ils reposent sur le fait que l'invité capte un réseau mobile et possède un numéro acceptant le message.
L'authentification Passpoint ou basée sur un certificat supprime la page du portail après la configuration initiale. Elle nécessite un profil géré sur l'appareil et convient donc mieux au personnel et aux visiteurs réguliers qu'aux clients de passage qui découvrent votre réseau pour la première fois.
Règle de décision : adaptez l'étape de connexion au résultat unique recherché, et non au plus grand nombre de champs possible.
Sélectionnez deux méthodes dès maintenant. Vous les testerez toutes les deux sur votre matériel et effectuerez les vérifications d'erreur avant de faire votre choix final.
Pourquoi les portails captifs échouent et comment l'éviter
Un portail ne se limite pas à une page aux couleurs de votre marque. Avant la connexion, la passerelle maintient chaque appareil dans un état restreint et autorise uniquement la détection, la connexion et le trafic lié au portail. La plupart des échecs surviennent parce que cette zone d'attente est mal conçue ou mal testée.
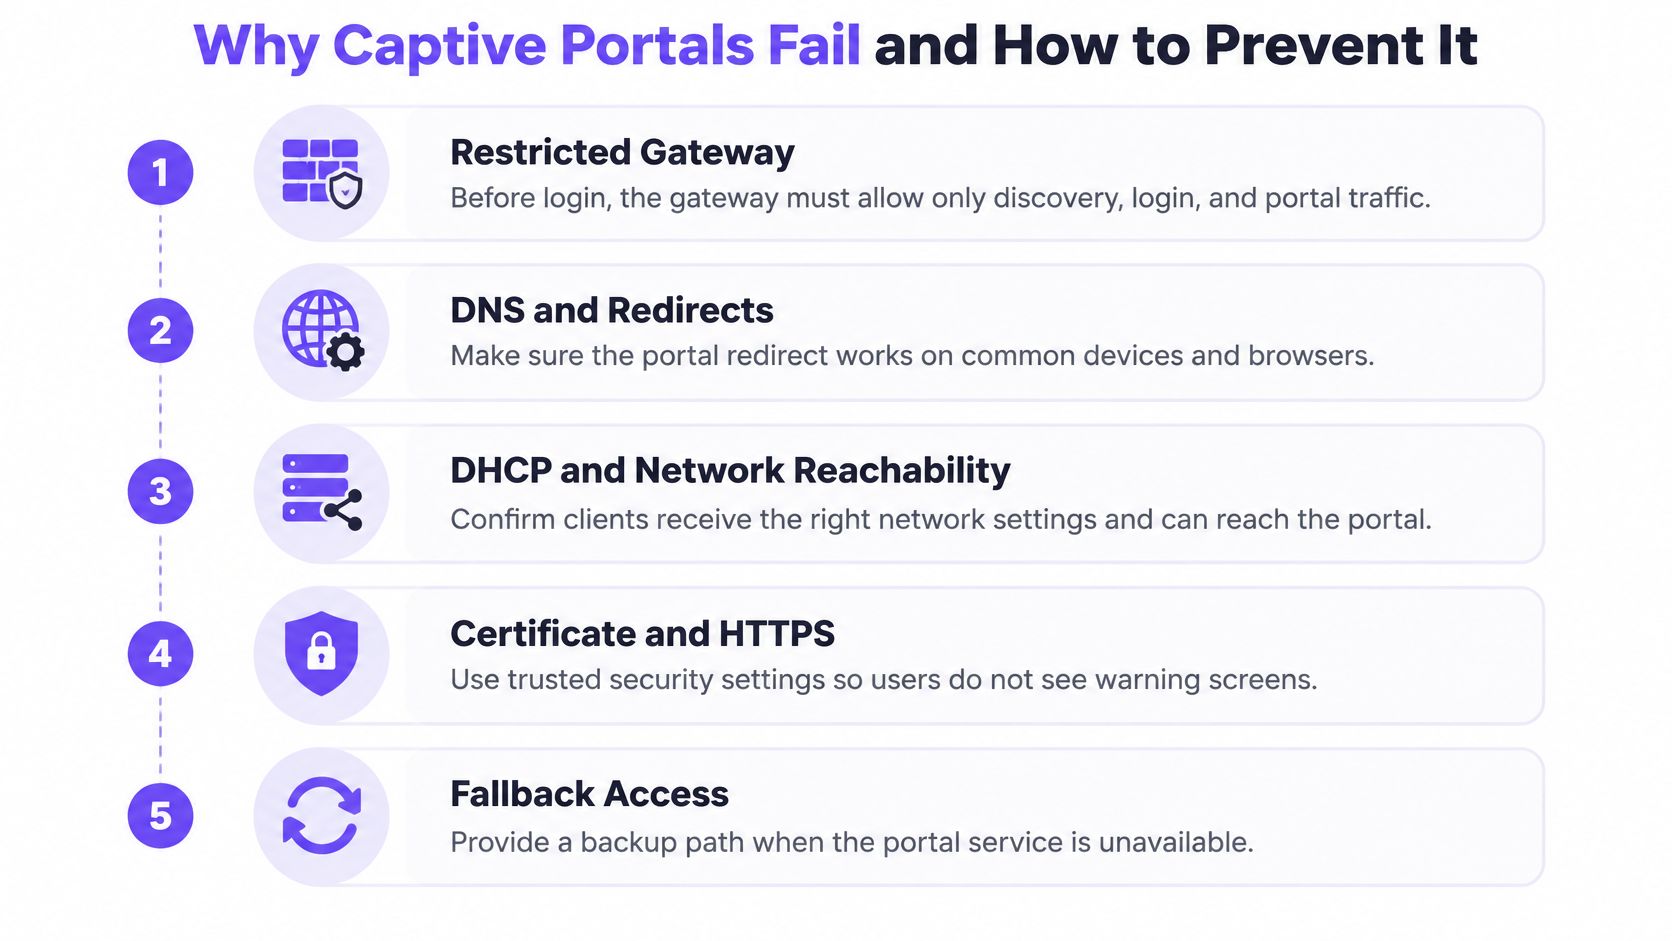
Quatre symptômes constatés par les invités
Le portail ne s'affiche jamais. La plupart des sites utilisent désormais le protocole HTTPS et les navigateurs rejettent les certificats substitués ; l'ancienne interception HTTP ne permet donc plus d'afficher votre page de manière fiable. À la place, les systèmes d'exploitation exécutent des tests de connectivité, tels que les requêtes décrites dans les conseils d'assistance d'Apple sur les réseaux captifs vers captive.apple.com sur les ports TCP 80 et 443, afin de détecter si l'accès à Internet est intercepté.
La page s'affiche de manière incomplète. Le code HTML arrive, mais les feuilles de style, les scripts, les polices ou les redirections des fournisseurs d'identité sont bloqués dans l'état restreint. Hébergez les ressources du portail en local ou ajoutez à la liste autorisée tous les points de terminaison dont la page a besoin.
Certains invités contournent le portail. Si vous filtrez l'IPv4 mais laissez l'IPv6 ouvert, le trafic peut contourner votre règle. Appliquez le même traitement aux deux protocoles.
Les invités restent bloqués dans une boucle de connexion. Le minuteur d'autorisation expire ou l'itinérance entre les points d'accès interrompt la session, réorientant l'invité en boucle. Cela donne l'impression d'un WiFi défaillant, même lorsque le signal est fort.
Tests à effectuer avant le lancement
- Tester des appareils réels : effectuez les tests sur iOS, Android, Windows, macOS et sur au moins un appareil IoT comme une imprimante ou une télévision.
- Mesurer deux délais : enregistrez le temps d'affichage du portail et le temps jusqu'à l'autorisation sur chaque appareil.
- Forcer l'expiration de la session : vérifiez que l'invité est réorienté proprement vers le portail et peut se reconnecter.
- Tester l'itinérance en cours de connexion : déplacez-vous entre les points d'accès avec une adresse MAC privée activée et vérifiez si l'accès est maintenu.
Conservez une solution de secours documentée en cas d'échec de la détection du portail, par exemple une adresse courte que le personnel peut donner aux invités pour une ouverture manuelle. Ne compromettez pas la sécurité en ouvrant entièrement le réseau.
Enfin, aidez les invités à repérer l'hameçonnage (phishing). Le nom du réseau doit correspondre à l'établissement, l'adresse du portail doit appartenir au domaine propre de l'établissement et le navigateur doit afficher un certificat TLS valide pour ce domaine. Un portail légitime ne demande jamais de coordonnées bancaires ni de mot de passe de réseau social.
Options d'intégration avec votre réseau existant
Vous n'avez pas besoin de remplacer toute votre infrastructure réseau pour ajouter un portail. Commencez par analyser la manière dont les appareils détectent l'existence du portail, car cela détermine la fiabilité pour les téléphones qui n'ouvrent pas spontanément de navigateur.
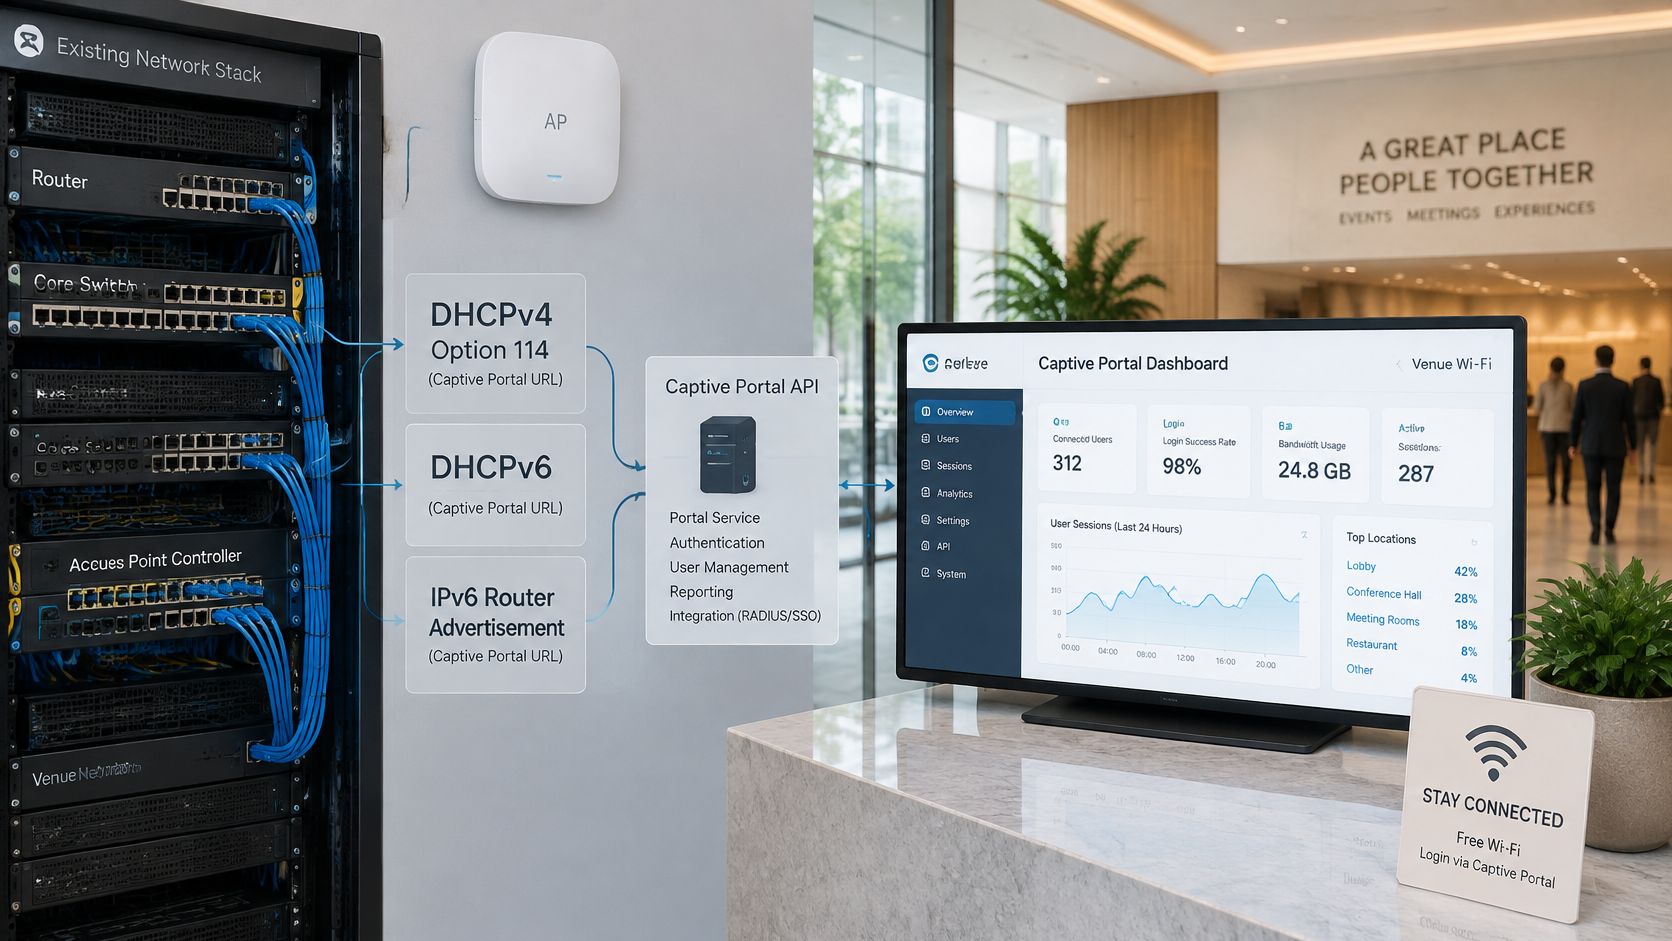
L'image ci-dessous montre comment le portail s'intercale entre vos points d'accès et les systèmes qui reçoivent les registres des invités.
La voie des normes
Selon l'approche décrite dans le guide d'administration du portail captif de Fortinet, la norme RFC 8910 définit la manière dont un réseau annonce le point de terminaison de son API de portail via l'option DHCPv4 114, DHCPv6 ou les annonces de routeur IPv6. La norme RFC 8908 spécifie ensuite une API JSON HTTPS utilisant le type de média application/captive+json, indiquant si le client est toujours captif, l'URI de connexion destinée à l'utilisateur ainsi que les informations de session telles que le temps d'accès restant.
En termes simples, le réseau indique directement au système d'exploitation où se connecter et quelle est la durée de l'accès. Cela réduit la dépendance aux redirections défaillantes, en particulier lorsque les applications utilisent le protocole HTTPS ou le pining de certificat. Le point de terminaison de l'API et le portail doivent tous deux utiliser le protocole TLS avec validation de certificat, faute de quoi un attaquant pourrait falsifier un état autorisé ou modifier la destination de connexion.
Cette courte vidéo explique comment ces points d'intégration s'articulent dans la pratique.
Cartographier chaque point de connexion
Une couche de portail peut se superposer à votre matériel existant, notamment Cisco Meraki, HPE Aruba et Ubiquiti UniFi, et fonctionner avec ou sans plateforme WiFi dédiée pour vos connexions. Votre responsable informatique doit cartographier quatre points avant de choisir la configuration.
- Contrôleur de point d'accès : gère le nom du réseau, l'état restreint et la redirection ou l'annonce de l'API.
- Source d'identité : vérifie les numéros de chambre, les coupons, les comptes du personnel ou la connexion via les réseaux sociaux.
- Système de registre invité : reçoit les coordonnées des personnes ayant donné leur consentement, comme illustré à travers les intégrations Purple WiFi disponibles.
- Certificat TLS : doit correspondre au domaine du portail visible par les invités, avec un renouvellement attribué à une personne désignée.
Effectuez un test de décision. Si votre réseau prend en charge l'annonce RFC 8910 sur IPv4 et IPv6, conservez-la et testez les réponses JSON. Si ce n'est pas le cas, prévoyez une redirection via le navigateur avec une solution de secours documentée.
Choisir la configuration de portail adaptée à votre établissement
Trois décisions distinctes se cachent derrière un seul écran de connexion : l'accès au réseau, l'acceptation des conditions et le consentement marketing. L'accès connecte l'appareil au réseau. L'acceptation des conditions confirme que l'invité a accepté vos règles. Le consentement marketing constitue un opt-in délibéré, et l'acceptation des conditions du WiFi ne vaut pas consentement marketing. Une configuration qui regroupe ces éléments sous une seule case à cocher risque soit de collecter un consentement inexploitable, soit de bloquer des invités qui se seraient volontiers connectés.
Trois points de départ
Un café recherchant un accès rapide et une liste d'opt-in doit proposer les conditions d'utilisation accompagnées d'un champ e-mail facultatif. Le champ e-mail et l'opt-in marketing n'apparaissent que si l'invité choisit activement de les afficher. Vérifiez d'abord le système de registre des invités afin que les nouveaux contacts soient enregistrés au bon endroit.
Un hôtel liant l'accès aux réservations doit utiliser la vérification du numéro de chambre ou de la réservation, ou des coupons remis lors de l'enregistrement. Récoltez la référence du séjour nécessaire pour autoriser l'accès, sans demander de champs de profil supplémentaires. Vérifiez d'abord la source d'identité, car le personnel de réception sera sollicité pour résoudre les erreurs.
Un groupe multi-sites recherchant une homogénéité doit harmoniser le registre de consentement et les rapports sur l'ensemble de ses sites. L'inscription par e-mail avec un opt-in séparé identique partout permet à chaque établissement de traiter les refus de la même manière. Vérifiez d'abord les fonctions de reporting et de conservation des données.
Les appareils que le portail ne verra jamais
Un portail captif fonctionne uniquement sur du matériel capable d'ouvrir un navigateur. Les Smart TV, imprimantes, terminaux de caisse et équipements en chambre ne disposent d'aucun moyen d'afficher la page et restent donc bloqués indéfiniment dans l'état restreint. Offrez à ces appareils une solution dédiée, comme des clés par appareil sur un réseau réservé au personnel ou aux équipements, et réservez le portail aux téléphones et ordinateurs portables capables d'afficher une page de connexion.
Avant le lancement, confirmez que votre matériel prend en charge la méthode basée sur les normes ou que votre solution de secours est documentée. Effectuez les vérifications relatives aux appareils, à l'expiration, à l'itinérance et à l'IPv6 avec de vrais appareils d'invités, et pas seulement depuis un ordinateur de bureau.
Purple Engage convient aux établissements qui souhaitent utiliser la connexion WiFi pour alimenter leurs démarches marketing ultérieures. C'est un système marketing tout-en-un pour les espaces physiques qui transforme chaque connexion WiFi en visite récurrente, avec ou sans Purple WiFi, tout en prouvant l'efficacité de vos campagnes. Il réunit les connexions WiFi, les ventes en caisse, les réservations, les formulaires, les fichiers, les messages et les réponses aux enquêtes dans un registre d'invité unique associé à l'e-mail. Comme il fonctionne avec ou sans Purple WiFi et interagit avec vos systèmes existants, vous pouvez le connecter directement au matériel et aux caisses que vous utilisez déjà.
Réalisez une action cette semaine : inscrivez le résultat unique que votre portail doit apporter, puis associez votre méthode de connexion, vos champs de données et votre première vérification d'intégration à cet objectif.
Si vous configurez un portail captif pour WiFi et souhaitez transformer chaque connexion consentie en un registre invité exploitable, Purple Engage rassemble au même endroit les connexions WiFi, les ventes en caisse, les réservations, les formulaires et les réponses aux enquêtes. Visitez notre site pour découvrir comment la solution s'intègre au matériel que vous utilisez déjà et vous aide à convertir une première connexion en visite récurrente.