
Portale captive per il WiFi: come funziona e a chi serve
Scopra cos'è un portale captive per il WiFi, come viene utilizzato nelle sedi, quali regole sul consenso si applicano e quali opzioni di integrazione si adattano alla Sua rete.
Se un ospite può connettersi al WiFi WiFi e navigare immediatamente, a cosa ha acconsentito esattamente e quali informazioni sono state acquisite sul suo conto? Questa è la lacuna colmata da un portale captive per il WiFiWiFi, ma solo se si separano tre attività che spesso vengono raggruppate in un'unica schermata. La prima attività controlla l'accesso alla rete. La seconda registra l'accettazione dei termini di utilizzo. La terza richiede il consenso al marketing, e non coincide con le altre due.
Una reception può accogliere un cliente, illustrare le regole della struttura e invitarlo a iscriversi a una mailing list. Si tratta di azioni correlate, ma che non costituiscono un'unica decisione. Quando le strutture le trattano con una singola casella di controllo, si genera confusione negli ospiti, il consenso diventa incerto e i dispositivi che non aprono mai un browser rischiano di accedere indebitamente o di bloccarsi.
Sommario
- Come funziona un portale captive fase per fase
- Dove le strutture utilizzano un portale captive
- Dati degli ospiti, consenso e quali informazioni richiedere
- Metodi di accesso a confronto tra impegno richiesto e dati raccolti
- Perché i portali captive falliscono e come evitarlo
- Opzioni di integrazione con la rete esistente
- Scegliere la configurazione del portale adatta alla propria struttura
Come funziona un portale captive fase per fase
Si pensi alla reception di un hotel. Ogni ospite passa dal banco prima di ritirare la chiave della camera, e un portale funziona allo stesso modo tra la connessione WiFi e l'accesso a Internet. L'ospite si collega prima alla rete, ma questa sola connessione non garantisce una navigazione senza restrizioni.
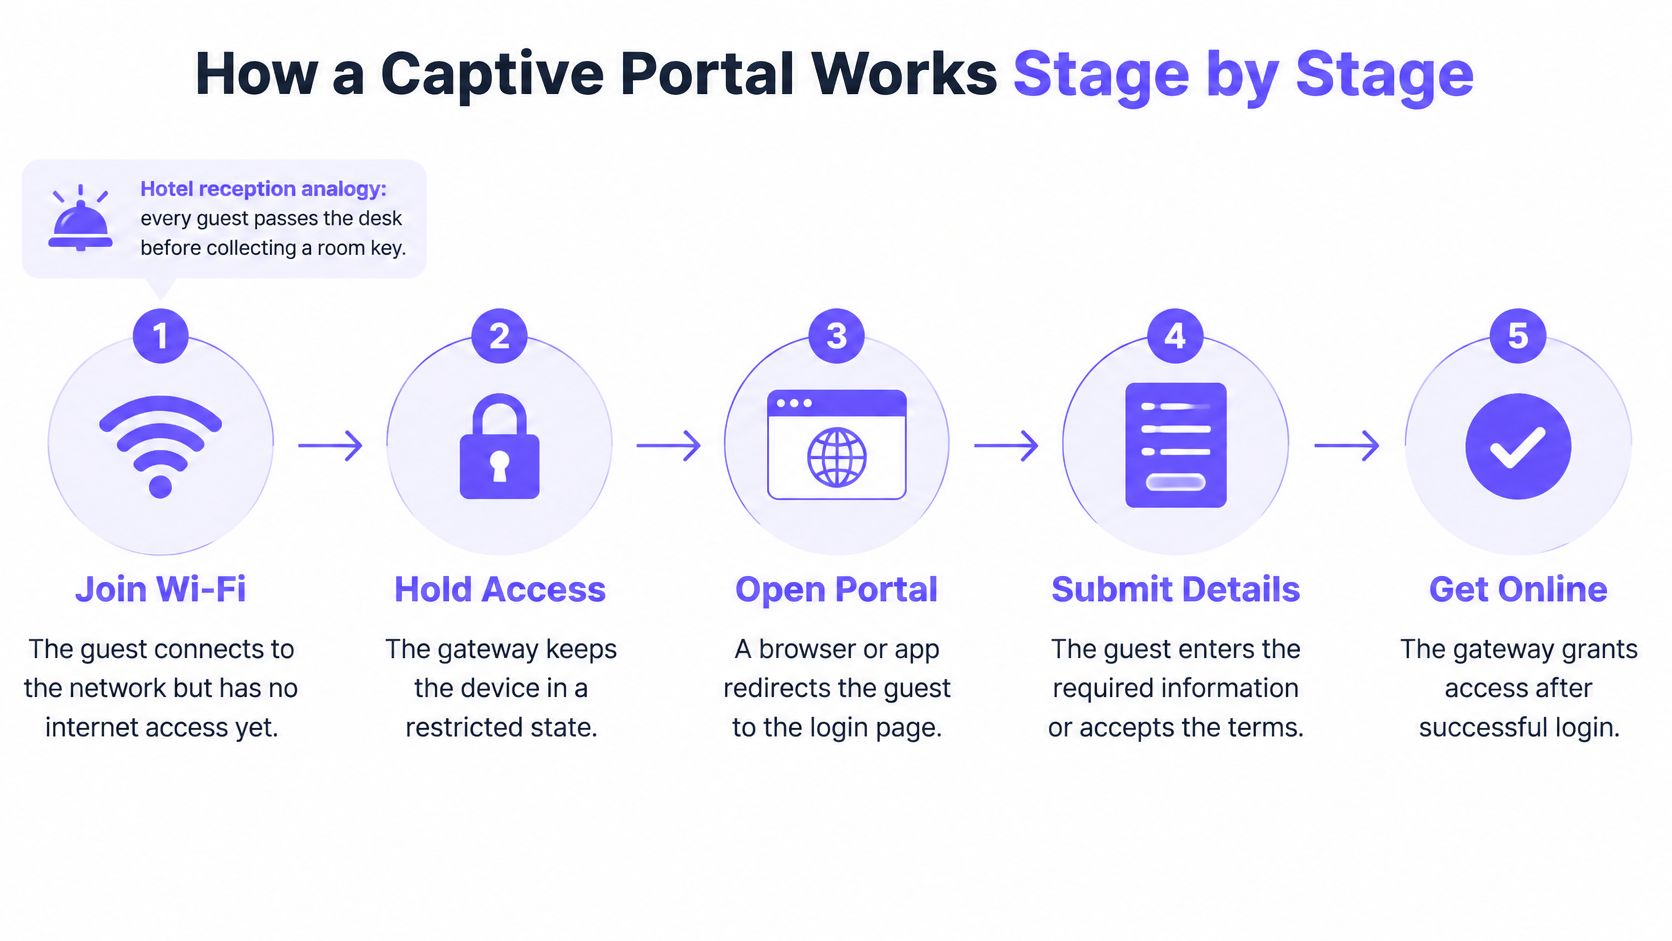
Si consideri l'esempio di una cliente in un bar che seleziona il nome della rete. Il suo smartphone si associa a un access point e riceve le impostazioni della rete locale, ma il gateway la trattiene in uno stato limitato. Quando l'utente tenta la navigazione, la richiesta viene intercettata e reindirizzata alla pagina del portale anziché al sito richiesto.
Questa è la transazione descritta nella documentazione del portale captive di Advantech, in cui un utente si connette a una rete aperta o semi-aperta e viene reindirizzato a un portale che può richiedere credenziali, pagamento, registrazione o l'accettazione dei termini prima di concedere l'accesso. L'utente si autentica accettando i termini, inserendo un'e-mail o effettuando un pagamento. Una volta completato questo passaggio, la rete autorizza il dispositivo e consente il normale traffico dati.
| Fase | Cosa succede |
|---|---|
| 1. Associazione | Il dispositivo si connette alla rete ospiti |
| 2. Intercettazione | La richiesta del browser viene reindirizzata alla pagina del portale |
| 3. Autenticazione | L'ospite inserisce un'e-mail, accetta i termini o effettua un pagamento |
| 4. Autorizzazione | La rete concede al dispositivo l'accesso a Internet |
| 5. Fine sessione | Il timer scade e il dispositivo torna al portale |
Il medesimo flusso si applica in un aeroporto o in un piccolo bar, poiché il portale è il punto in cui i criteri di rete stabiliscono chi può accedere a Internet. Alla scadenza del timer, l'autorizzazione termina e il dispositivo viene reindirizzato al portale.
Provi questo test: Connetta uno smartphone alla rete ospiti, apra una semplice pagina HTTP e verifichi che la pagina di accesso appaia prima di qualsiasi operazione di navigazione.
Dove le strutture utilizzano un portale captive
Il tipo di struttura in cui opera dovrebbe definire la funzione del portale prima ancora che la schermata venga progettata. Un bar, un hotel e un ospedale non necessitano del medesimo passaggio di accesso e l'imposizione di un unico modello per tutti e tre crea attrito in contesti diversi.
| Tipologia di struttura | Obiettivo | Passaggio di accesso | Durata tipica della sessione |
|---|---|---|---|
| Caffè e ristorante | Accesso rapido ed elenco ospiti | Termini e condizioni ed e-mail opzionale | Da 1 a 2 ore |
| Hotel e strutture ricettive | Accesso collegato alla camera o alla prenotazione | Verifica camera o prenotazione, voucher o codice di accesso | Durata del soggiorno |
| Centro commerciale | Misurazione delle visite ricorrenti | Accesso tramite e-mail o account che riconosce gli ospiti che ritornano | Da 2 a 4 ore |
| Eventi, coworking o ospedali | Accesso a tempo limitato | Voucher o codice di accesso | Giorno dell'evento o fascia oraria prenotata |
Caffetterie, hotel e centri commerciali
Ipotizziamo che un cliente di un bar si connetta tra l'ordinazione e il momento di sedersi. Visualizza una schermata con i termini e un campo e-mail opzionale, tocca per connettersi ed è online in pochi secondi. Aggiunga altri cinque campi e passerà invece ai dati mobili.
Un hotel corre il rischio opposto. Se il portale non verifica una camera o una prenotazione, chiunque nella hall o per strada può utilizzare la banda destinata agli ospiti paganti. I centri commerciali si trovano ad affrontare un problema di misurazione. Senza una logica in grado di riconoscere un dispositivo o un account che ritorna, ogni visita sembra un primo accesso e le visite ripetute non possono essere misurate.
Eventi, spazi di coworking e ospedali
Queste strutture si concentrano maggiormente sul timer della sessione e sul codice di accesso rispetto al modulo. Un pass giornaliero, un appuntamento o un biglietto per un evento determinano la durata dell'accesso. Al termine di tale periodo, l'accesso deve concludersi in modo pulito senza che il personale debba rimuovere manualmente i dispositivi.
Qualunque sia la Sua configurazione, è opportuno esaminare queste insidie del WiFi pubblico spiegato WiFi prima di dare per scontato che una semplice pagina di accesso garantisca la sicurezza degli ospiti. Una rete riservata al personale e protetta da una chiave gestita non trae alcun beneficio da un portale. Aggiunge solo un passaggio superfluo per il Suo team.
Definisca il singolo obiettivo che la Sua rete ospiti deve raggiungere. Tale definizione determinerà il metodo di accesso in modo molto più efficace rispetto a un elenco di campi da raccogliere.
Dati degli ospiti, consenso e informazioni da richiedere
Connettersi a Internet deve per forza significare cedere i propri dati personali? Molte strutture pensano di sì e creano il modulo più lungo possibile. I fatti dimostrano che si tratta di una scelta, non di un requisito obbligatorio.
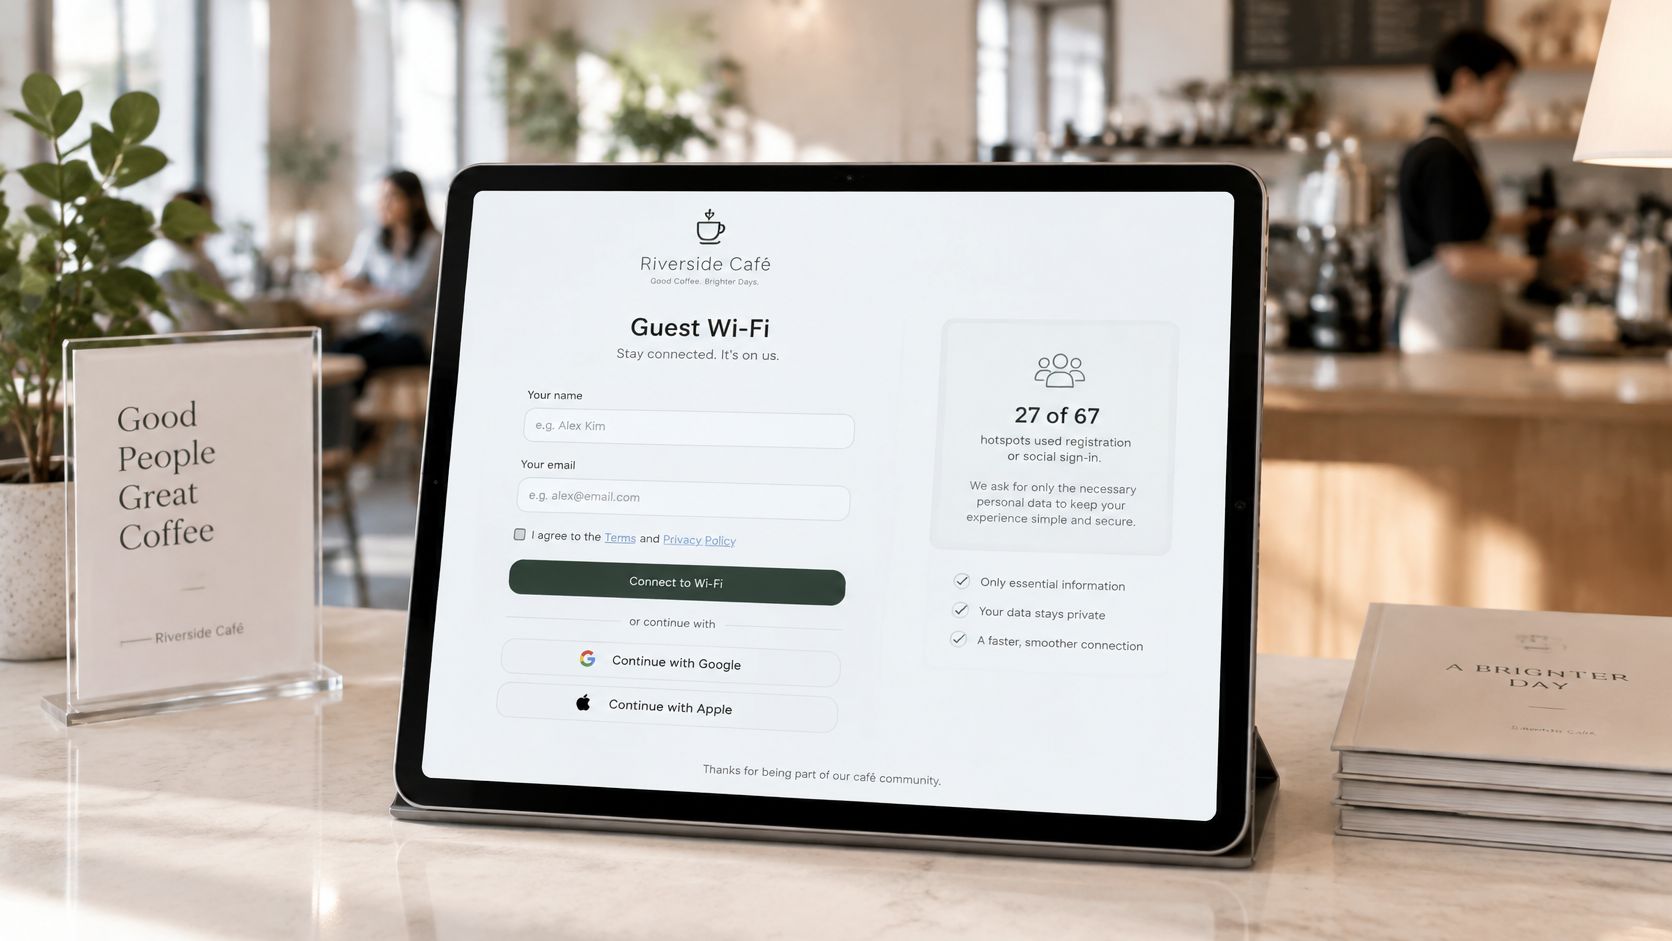
In uno studio accademico del 2019 su 67 hotspot WiFi WiFi pubblici, 27 hotspot (ovvero il 40,3% del campione) hanno utilizzato il login tramite social o una pagina di registrazione per raccogliere dati personali e, in 19 casi, il completamento di tale procedura era obbligatorio per accedere a Internet. Il medesimo studio ha rilevato che 40 hotspot (il 59,7%) consentivano l'accesso a Internet senza richiedere dati personali espliciti. Pertanto, un portale non equivale automaticamente a una registrazione di marketing.
Tre funzioni in un'unica schermata
Separare chiaramente questi elementi nella progettazione e nei registri.
- Controllo dell'accesso alla rete: il gateway stabilisce se il dispositivo può raggiungere Internet.
- Mostra dei termini di utilizzo: l'ospite accetta le condizioni di uso consentito per la connessione stessa.
- Ottenimento del consenso al marketing: l'ospite accetta di ricevere messaggi in un secondo momento, decisione che rimane separata.
Ecco il punto che i lettori trascurano più spesso. Solo un opt-in esplicito è considerato un consenso al marketing; l'accettazione dei termini WiFi non concede il consenso al marketing. Un ospite che spunta una casella per accedere a Internet non ha acconsentito a ricevere la newsletter. Trattare tale spunta come un'autorizzazione mette a rischio la propria lista di contatti e la propria reputazione.
Un layout comprensibile per gli ospiti
Inserire una spunta dei termini obbligatori accanto al testo di utilizzo accettabile. Al di sotto di essa, posizionare una casella di controllo separata e non spuntata per il marketing con una frase chiara e dedicata, come un invito a ricevere offerte via e-mail. Aggiungere un link ben visibile all'informativa sulla privacy che si apra prima dell'invio dei dati da parte dell'ospite, senza che sia nascosto dopo l'accesso.
Tale separazione è conforme ai controlli pratici indicati in questa GDPR checklist sull'e-mail marketing conforme per le strutture. Inoltre, garantisce agli ospiti una scelta reale. Un utente può rifiutare il marketing e accedere comunque a Internet, che è esattamente il principio su cui si basa il sistema.
Più campi non significano maggiore valore. Ogni domanda aggiuntiva riduce i completamenti e aggiunge dati che si ha la responsabilità di proteggere.
Quando un ospite acconsente al marketing, il portale può memorizzare la sua e-mail, la data della visita e la sede preferita in un registro centralizzato. Quando un ospite si connette e accede utilizzando il proprio indirizzo e-mail o un profilo social, acquisiamo tali dati e li archiviamo in un CRM centralizzato. In questo modo una struttura raccoglie dati di prima parte di sua proprietà, anziché affidarsi al pubblico di una piattaforma terza.
È necessario rispondere a tre domande prima del lancio. Quali dati sono strettamente necessari per fornire l'accesso? Per quanto tempo verranno conservati i registri dell'identità e del dispositivo? Un ospite può rifiutare il marketing e accedere comunque a Internet? Se una qualsiasi risposta risulta vaga, occorre correggere il modulo prima di procedere con la grafica.
Confronto tra i metodi di accesso per impegno e dati
Ogni metodo di accesso bilancia l'impegno richiesto all'ospite con i dati acquisiti e l'affidabilità sui diversi dispositivi. Consultando la tabella dall'alto verso il basso, vedrà questo compromesso aumentare gradualmente.
| Metodo di accesso | Dati raccolti | Impegno dell'ospite | Soluzione ideale |
|---|---|---|---|
| Accettazione dei soli Termini e condizioni | Solo registro del dispositivo | Molto basso | Caffetterie che desiderano un accesso rapido |
| Voucher o codice di accesso | Solo riscatto del codice | Basso | Hotel ed eventi con accesso stampato o a pagamento |
| Registrazione tramite e-mail | Indirizzo e-mail e consenso al marketing | Medio | Strutture che creano un elenco di ospiti |
| Accesso tramite social network | Dati del profilo consentiti dal provider | Basso | Ospiti che preferiscono l'accesso con un solo tocco |
| Codice monouso via SMS | Numero di cellulare | Medio | Strutture che necessitano di un'identità verificata |
| Passpoint o autenticazione basata su certificati | Credenziali del dispositivo, nessuna pagina del portale | Molto basso dopo la configurazione | Grandi strutture con dispositivi gestiti |
Dal minor numero di dati al maggior numero
Il reindirizzamento tramite semplice accettazione dei termini richiede un solo tocco e crea unicamente un record del dispositivo. È veloce, ma non consente di creare un elenco di ospiti. Un voucher o codice di accesso aggiunge controllo senza chiedere l'identità dell'ospite, risultando ideale per le tessere cartacee degli hotel e i pass per gli eventi.
La registrazione tramite e-mail richiede maggiore sforzo ma restituisce un contatto utilizzabile, a condizione che l'adesione al marketing rimanga separata. Se sta valutando questo metodo rispetto ad altre modalità di acquisizione, questo confronto tra registrazione tramite codice QR e WiFi accesso WiFi per l'acquisizione di e-mail La aiuterà a valutare lo sforzo rispetto alla qualità dei dati.
L'accesso tramite social network richiede un solo tocco, ma aggiunge un reindirizzamento di terze parti. Alcuni browser e le piccole finestre di accesso utilizzate dai telefoni per il WiFi gestiscono male tali reindirizzamenti, e gli ospiti potrebbero non ricordare una password che non digitano da anni. I codici monouso via SMS verificano un numero, ma dipendono dal fatto che l'ospite disponga di segnale telefonico e di un numero abilitato a ricevere il messaggio.
Passpoint o l'autenticazione basata su certificati rimuove la pagina del portale dopo la configurazione. Richiede un profilo gestito sul dispositivo, risultando quindi più adatta al personale e agli ospiti abituali piuttosto che ai visitatori occasionali che si collegano alla rete per la prima volta.
Regola decisionale: Abbinare la fase di accesso all'unico risultato necessario, non al set di campi più ampio che è possibile raccogliere.
Selezionare due metodi ora. Sarà possibile testarli entrambi rispetto all'hardware e ai controlli di errore prima di sceglierne uno.
Perché i portali captive falliscono e come prevenirlo
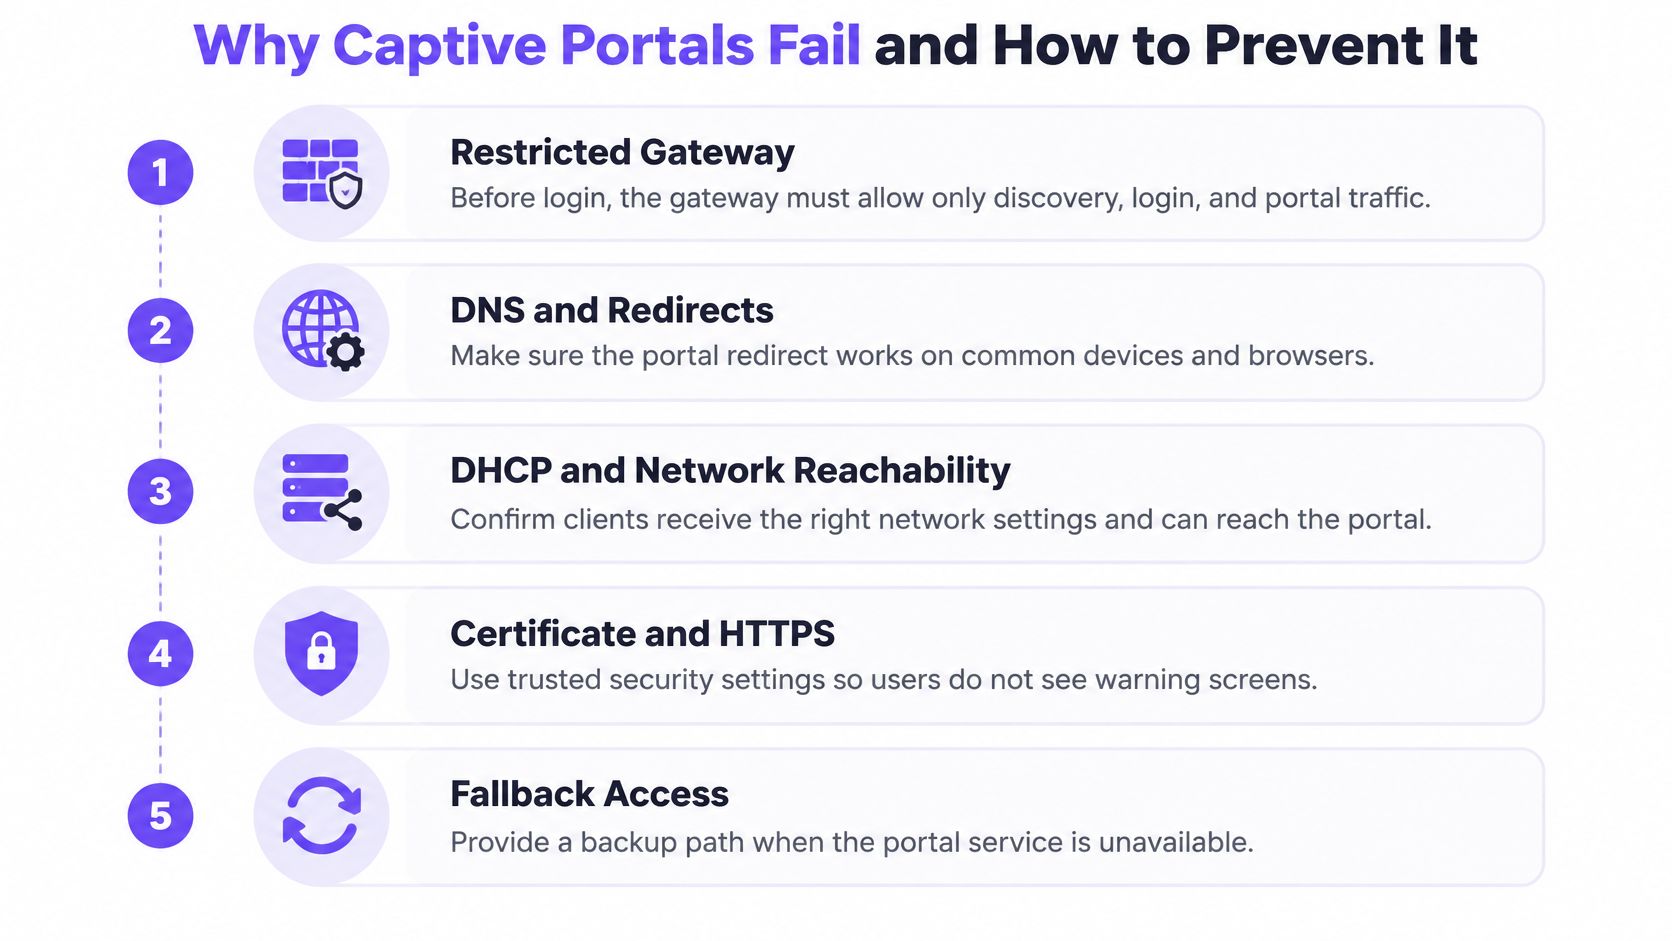
Un portale non è solo una pagina personalizzata con il proprio brand. Prima dell'accesso, il gateway mantiene ciascun dispositivo in uno stato di restrizione e consente solo il traffico di individuazione, di login e del portale. La maggior parte dei problemi si verifica quando tale area di blocco è strutturata o testata in modo errato.
Quattro sintomi notati dagli ospiti
Il portale non viene mai visualizzato. La maggior parte dei siti utilizza ormai il protocollo HTTPS e i browser rifiutano i certificati sostituiti, pertanto la vecchia intercettazione HTTP non è in grado di mostrare la pagina in modo affidabile. I sistemi operativi eseguono invece controlli di connettività, come le richieste descritte nelle linee guida al supporto delle reti captive di Apple verso captive.apple.com tramite le porte TCP 80 e 443, per rilevare se l'accesso a Internet sia stato intercettato.
La pagina si carica in modo errato. L'HTML arriva, ma fogli di stile, script, font o reindirizzamenti dei provider di identità vengono bloccati all'interno dello stato limitato. Ospiti le risorse del portale a livello locale o inserisca in allowlist tutti gli endpoint necessari alla pagina.
Alcuni ospiti aggirano il portale. Se si filtra IPv4 ma si lascia aperto IPv6, il traffico può aggirare la regola imposta. Trattare entrambi i percorsi allo stesso modo.
Gli ospiti tornano continuamente alla schermata di accesso. Il timer di autorizzazione scade o il roaming tra i punti di accesso fa cadere la sessione, reindirizzando l'ospite ripetutamente. Questo fenomeno viene percepito come un malfunzionamento del WiFi, anche in presenza di un segnale forte.
Test da eseguire prima del lancio
- Testare dispositivi reali: Eseguire i test con iOS, Android, Windows, macOS e almeno un dispositivo IoT come una stampante o una TV.
- Misurare due intervalli di tempo: Registrare il tempo necessario per raggiungere il portale e il tempo necessario per l'autorizzazione su ciascun dispositivo.
- Forzare la scadenza della sessione: Verificare che l'ospite torni al portale in modo corretto e possa effettuare nuovamente l'accesso.
- Effettuare il roaming durante la connessione: Spostarsi tra gli access point con un indirizzo MAC privato abilitato e verificare che l'accesso rimanga attivo.
Mantenga una procedura di riserva documentata per i casi in cui il rilevamento del portale fallisce, ad esempio un indirizzo breve che il personale può fornire agli ospiti affinché lo aprano manualmente. Non indebolisca la sicurezza rendendo la rete completamente aperta.
Infine, è opportuno aiutare gli ospiti a individuare i tentativi di phishing. Il nome della rete deve corrispondere a quello della struttura, l'indirizzo del portale deve risiedere sul dominio della struttura stessa e il browser deve mostrare un certificato TLS valido per quel dominio. Un portale legittimo non richiede mai coordinate bancarie o la password dei social media.
Opzioni di integrazione con la rete esistente
Non è necessario smantellare la propria rete per aggiungere un portale. Inizi analizzando il modo in cui i dispositivi rilevano la presenza del portale, poiché da questo dipende l'affidabilità per gli smartphone che non aprono mai prima un browser.
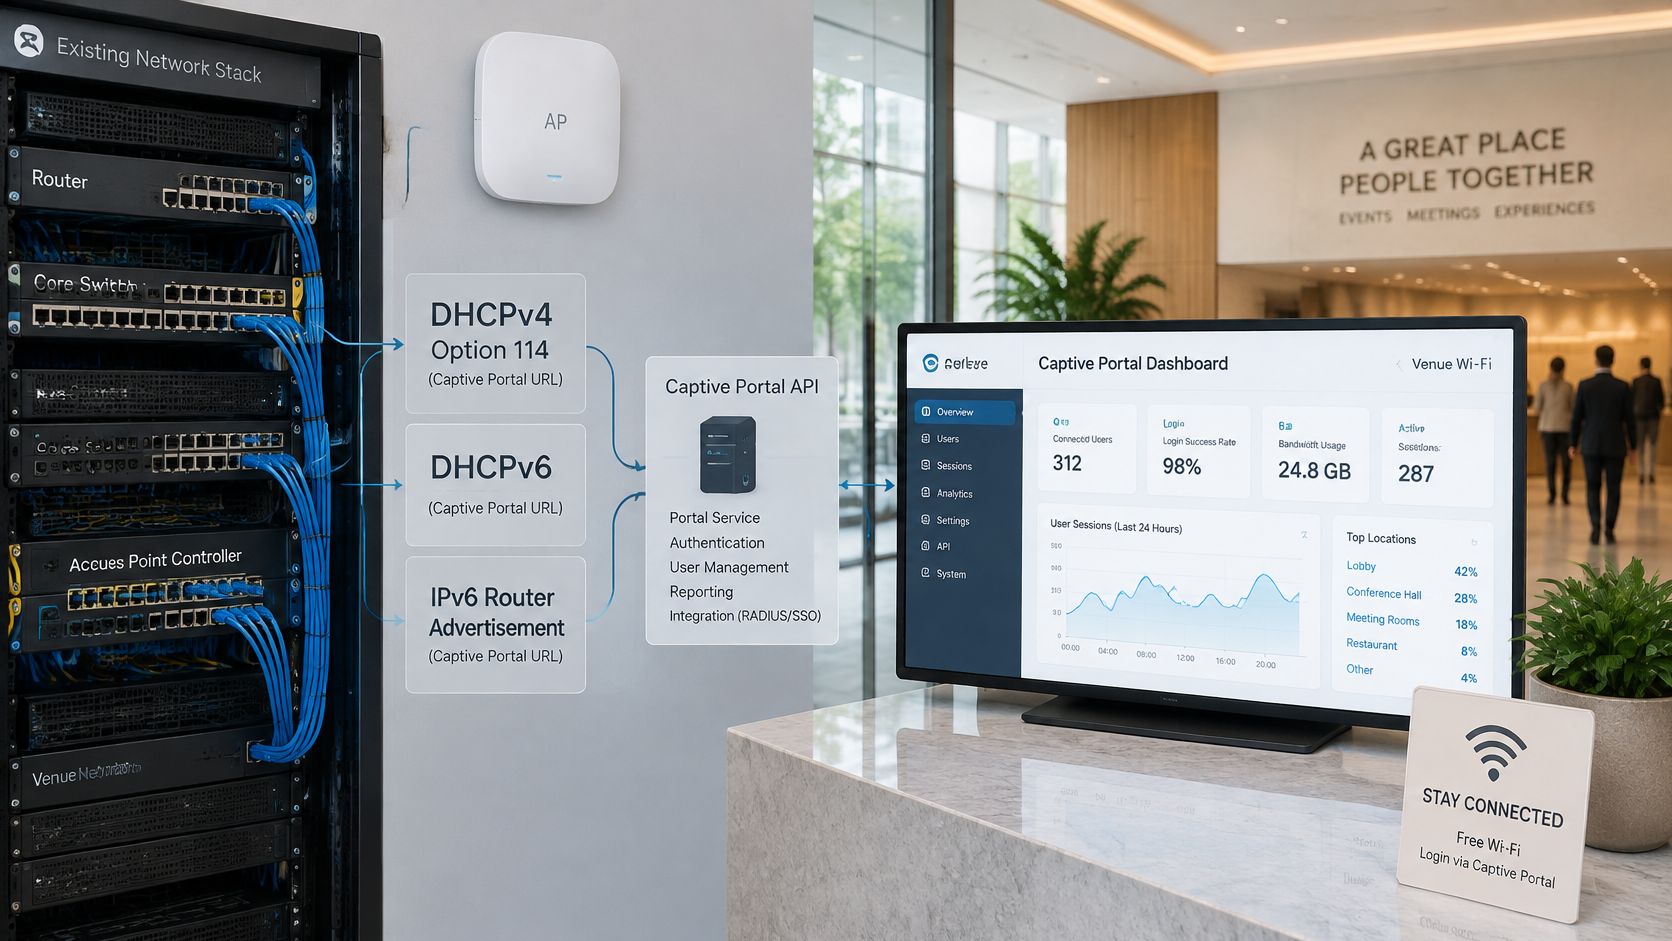
L'immagine sottostante illustra come il portale si colloca tra gli access point e i sistemi che ricevono i dati degli ospiti.
Il percorso degli standard
Secondo l'approccio descritto nella guida all'amministrazione del portale captive di Fortinet, l'RFC 8910 definisce il modo in cui una rete annuncia il proprio endpoint API del portale tramite l'opzione DHCPv4 114, DHCPv6 o IPv6 Router Advertisements. L'RFC 8908 specifica quindi un JSON HTTPS API utilizzando il tipo di media application/captive+json, mostrando se il client è ancora captive, l'URI di login rivolto all'utente e le informazioni sulla sessione, come il tempo di accesso rimanente.
In parole semplici, la rete comunica direttamente al sistema operativo dove effettuare l'accesso e quanto durerà la connessione. Ciò riduce la dipendenza da reindirizzamenti non riusciti, specialmente quando le app utilizzano HTTPS o il pinning dei certificati. Sia l'endpoint API sia il portale devono utilizzare il protocollo TLS con convalida del certificato, altrimenti un malintenzionato potrebbe contraffare uno stato autorizzato o modificare la destinazione dell'accesso.
Questo breve video mostra come questi punti di integrazione si combinano tra loro nella pratica.
Mappare ciascun punto di connessione
Un livello portale può essere integrato sopra l'hardware esistente, inclusi Cisco Meraki, HPE Aruba e Ubiquiti UniFi, e può funzionare con o senza una piattaforma WiFi dedicata per gli accessi. Il responsabile IT deve mappare quattro punti prima di scegliere le impostazioni.
- Controller dell'access point: Gestisce il nome della rete, lo stato limitato e il reindirizzamento o l'annuncio API.
- Origine identità: Verifica i numeri di camera, i voucher, gli account del personale o l'accesso tramite social network.
- Sistema di registrazione degli ospiti: Riceve i dati di contatto previo consenso, come mostrato nelle integrazioni disponibili per Purple WiFi.
- Certificato TLS: Deve corrispondere al dominio del portale visualizzato dagli ospiti, con il rinnovo gestito da una persona incaricata.
Esegua un test di decisione. Se la Sua rete supporta l'annuncio RFC 8910 su IPv4 e IPv6, lo mantenga e verifichi le risposte JSON. In caso contrario, pianifichi un reindirizzamento basato su browser con una procedura di riserva documentata.
Scegliere la configurazione del portale necessaria per la propria struttura
Una singola schermata di accesso cela tre decisioni distinte: l'accesso alla rete, l'accettazione dei termini e il consenso al marketing. L'accesso consente al dispositivo di collegarsi alla rete. L'accettazione dei termini registra che l'ospite ha accettato le Sue regole. Il consenso al marketing è un'adesione esplicita e l'accettazione dei termini WiFi non lo concede automaticamente. Una configurazione che unisce queste opzioni in un'unica spunta raccoglie un consenso inutilizzabile oppure blocca gli ospiti che avrebbero effettuato l'accesso senza problemi.
Tre punti di partenza
Un bar o ristorante che desidera un accesso rapido e un elenco opt-in dovrebbe utilizzare i termini insieme all'e-mail opzionale. Il campo e-mail e l'opt-in di marketing vengono visualizzati solo quando l'ospite li seleziona attivamente. Verificare prima il sistema di registrazione degli ospiti, in modo che i nuovi contatti vengano salvati in una destinazione utile.
Un hotel che collega l'accesso alle prenotazioni dovrebbe utilizzare una verifica della camera o della prenotazione, oppure voucher emessi al momento del check-in. Acquisisca il riferimento del soggiorno necessario per autorizzare l'accesso, evitare campi del profilo aggiuntivi. Verificare prima la fonte di identità, in quanto il personale della reception dovrà risolvere eventuali discrepanze.
Un gruppo multi-sede che necessita di coerenza dovrebbe standardizzare un unico record di consenso e di reportistica tra le varie sedi. La registrazione tramite e-mail con lo stesso opt-in separato ovunque consente a ciascuna sede di gestire i rifiuti nello stesso modo. Verificare prima di tutto la reportistica e la conservazione dei dati.
Dispositivi che il portale non vedrà mai
Un portale captive funziona solo su hardware in grado di aprire un browser. Smart TV, stampanti, terminali di cassa e dispositivi in camera non hanno alcun supporto su cui visualizzare la pagina, pertanto rimangono in uno stato limitato a tempo indeterminato. Occorre assegnare a tali dispositivi un percorso separato, come chiavi dedicate per singolo dispositivo su una rete aziendale o per dispositivi, e riservare il portale a smartphone e laptop in grado di visualizzare una schermata di login.
Prima del lancio, verifichi che l'hardware supporti il percorso basato su standard o che la procedura di riserva sia documentata. Esegua i controlli relativi a dispositivi, scadenza, roaming e IPv6 con dispositivi reali degli ospiti, non solo con un laptop in ufficio.
Purple Engage è ideale per le strutture che desiderano utilizzare l'accesso per le successive attività di marketing. È un sistema di marketing tutto in uno per spazi fisici che trasforma ogni accesso WiFi WiFi in una nuova visita, con o senza WiFi Purple WiFi, e dimostra quali campagne hanno ottenuto risultati. Unisce accessi WiFi WiFi, vendite di cassa, prenotazioni, moduli, file, messaggi e risposte ai sondaggi in un unico profilo ospite abbinato tramite e-mail. Poiché funziona con o senza WiFi Purple WiFi e legge i sistemi esistenti, è possibile collegarlo all'hardware e ai registratori di cassa già in uso.
Un'unica cosa da fare questa settimana. Annotare l'unico risultato che il portale deve offrire, quindi mappare il metodo di accesso, i campi dati e il primo controllo dell'integrazione su tale risultato.
Se desidera configurare un portale captive per il WiFi WiFi e fare in modo che ogni accesso con consenso diventi una scheda ospite utilizzabile, Purple Engage unisce in un'unica piattaforma gli accessi WiFi WiFi con le vendite di cassa, le prenotazioni, i moduli e le risposte ai sondaggi. Visiti il sito web per scoprire come funziona sull'hardware già in uso e come aiuta a trasformare una prima connessione in una visita di ritorno.