
Was eine Suppression List ist und warum sie wichtig ist
Was ist eine Suppression List? Erfahren Sie, wie sie sich von Opt-outs unterscheidet, warum sie für die Compliance wichtig ist und welche Best Practices es gibt, um die Marketinglisten Ihres Standorts sauber zu halten.
Eine Sperrliste (Suppression List) ist ein minimaler Kontaktsperr-Datensatz, der aufbewahrt wird, nachdem ein Gast seine Einwilligung widerrufen hat, damit Ihre Systeme diese Verweigerung bei zukünftigen Kampagnen über alle verbundenen Kanäle hinweg erkennen und respektieren können. Sie bewahrt die Anweisung auf, jemanden nicht zu kontaktieren, ohne das vollständige Marketingprofil zu speichern.
Sie bereiten eine Kampagne für Gäste vor, die in letzter Zeit nicht zu Besuch waren. Die Zielgruppe speist sich aus WiFi-Registrierungen, Restaurantbelegen, Hotelbuchungen und einer von einer Agentur hochgeladenen Tabelle. Ein Gast, der sich letzte Woche abgemeldet hat, erscheint erneut, weil die Tabelle ihn als angemeldet führt.
Die entscheidende Frage ist nicht, ob Ihre E-Mail-Vorlage einen Abmeldelink enthält. Es geht darum, ob jedes beteiligte System die frühere Ablehnung respektiert, selbst wenn neuere Daten eintreffen.
Inhaltsverzeichnis
- Die verständliche Definition einer Sperrliste
- Sperrlisten im Vergleich zu Opt-Outs und Segmenten
- Was auf einen Sperreintrag gehört
- Kanal- und Zweckgranularität in der Praxis
- Sperrung versus Löschungsrechte
- Hygiene-Praktiken für eine funktionierende Sperrung
- Warum Sperrung ein Governance-Thema im Standort-Marketing ist
Die verständliche Definition einer Sperrliste
Für Marketingverantwortliche in Standorten, die sich fragen, was eine Suppression List ist, lautet die praxisnahe Antwort: Ein geschützter Ausschlussdatensatz mit ausreichend Informationen zur Identifizierung von Personen, die bestimmte Mitteilungen nicht erhalten dürfen, zusammen mit der Anweisung, die Ihre Versandsysteme durchsetzen müssen.
Das Information Commissioner's Office des Vereinigten Königreichs beschreibt Sperrlisten als Do-Not-Contact-Listen. Es empfiehlt, neue Marketinglisten mit diesen abzugleichen und einbehaltene Informationen klar zu kennzeichnen, damit sie nicht für den vom Empfänger abgelehnten Marketingzweck verwendet werden, wie in den Leitlinien zur Planung von Direktmarketing erläutert.
Der operative Unterschied ist entscheidend. Wenn Sie jemanden aus der heutigen Kampagne entfernen, schützt das diese Person nicht zwangsläufig vor der morgen importierten Zielgruppe. Ihr Team benötigt einen Datensatz, der erkennbar bleibt, wenn ein anderes System dieselbe Kennung liefert.
Warum Standorte mehr als eine Abmeldespalte benötigen
Stellen Sie sich einen hypothetischen Gast vor, der dieselbe E-Mail-Adresse beim WiFi Login eines Cafés und an der Rezeption eines Partnerhotels verwendet. Diese Systeme erfassen unterschiedliche Aktivitäten, aber Ihre Marketing-Tools müssen dieselbe Kontaktanweisung erkennen, egal wo diese Adresse auftaucht.
Das bedeutet nicht, dass jedes übereinstimmende Detail als Erlaubnis zur Zusammenführung von Identitäten behandelt wird. Es bedeutet, zuverlässige Abgleichregeln zu definieren und die entsprechende Einschränkung in den resultierenden Gästedatensatz zu übernehmen.
Das Diagramm zeigt die grundlegende Beziehung zwischen der einbehaltenen Kennung und der von ihr unterstützten Anweisung.
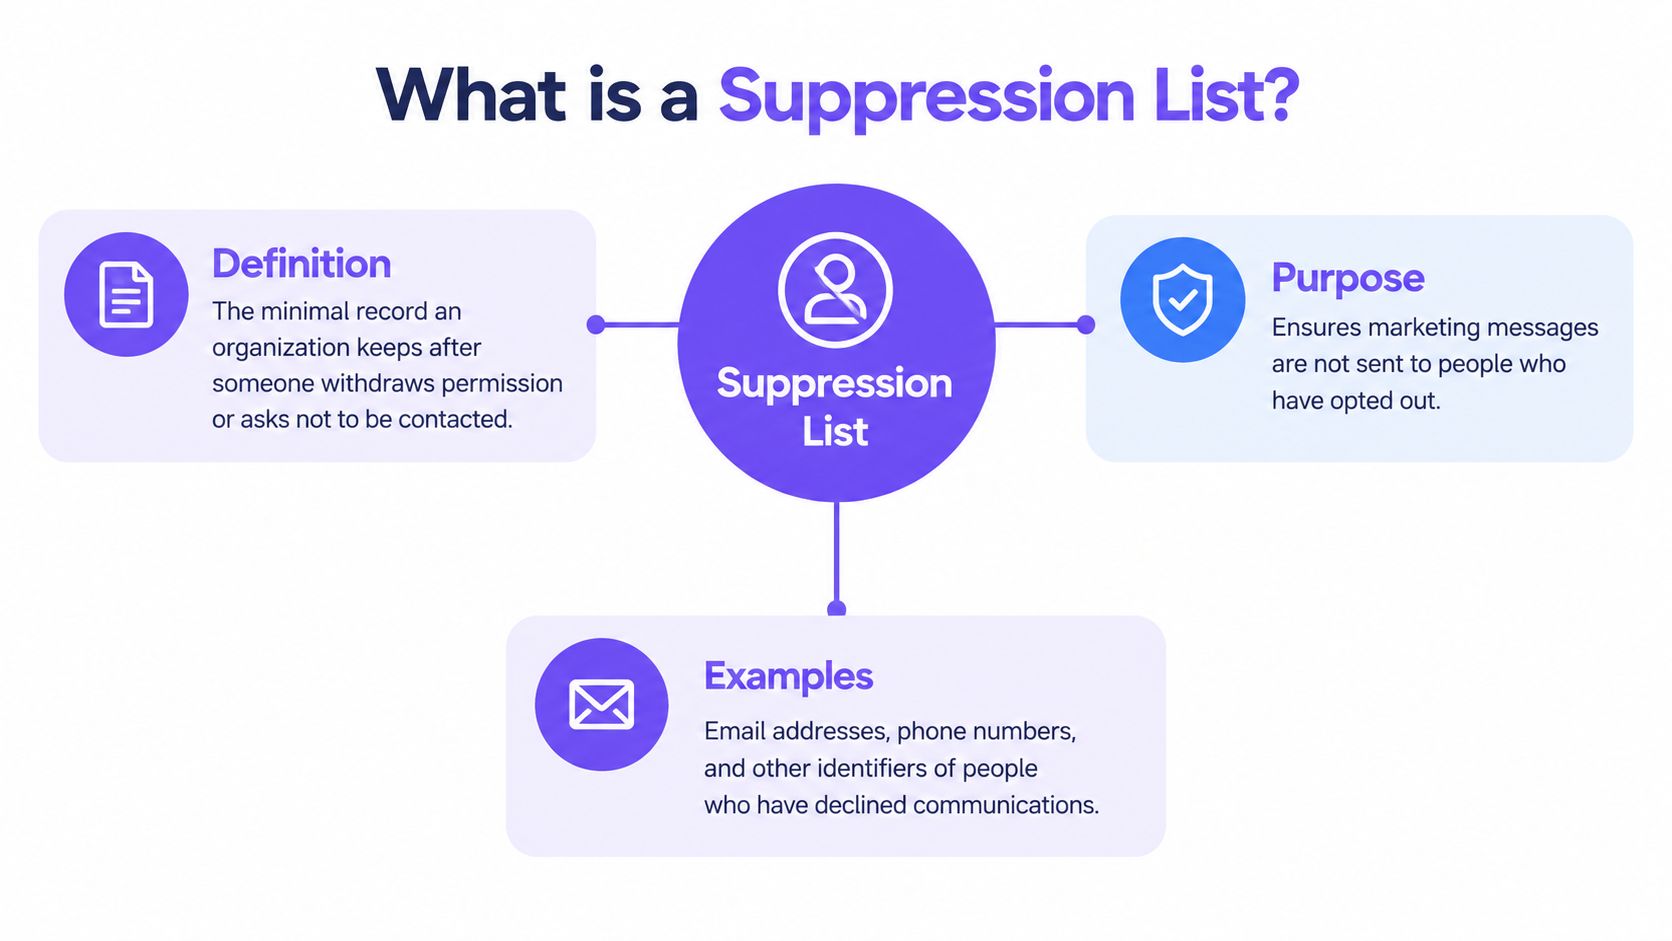
Eine nützliche Implementierung trennt die für die Wiedererkennung benötigten Informationen von den für das Targeting verwendeten Informationen:
- Wiedererkennungsdaten ermöglichen es dem System, eine eingehende E-Mail-Adresse, Telefonnummer oder Kundenkennung zuzuordnen.
- Einschränkungsdaten teilen dem System mit, welche Kommunikation es verhindern muss.
- Nachweise erklären, woher diese Einschränkung stammt und wie sie gehandhabt wurde.
Für Teams, die diese Entscheidungen dokumentieren, bietet AuditReadys Erläuterung der Terminologie für Audit-Nachweise eine nützliche Referenz. Ihre eigenen Aufzeichnungen sollten für jemanden verständlich bleiben, der bei der Erstellung der Integration nicht anwesend war.
Praktische Regel: Ein Sperrdatensatz existiert, um eine Ablehnung durchzusetzen, nicht um eine weitere Zielgruppe für das Marketing zu schaffen.
Die schwierigeren Fragen betreffen Umfang, Nachweise, zulässige Service-Nachrichten und die Entfernung. Diese Entscheidungen bestimmen, ob Ihre Liste als Steuerungselement funktioniert oder lediglich in einer Datenbank liegt.
Sperrlisten im Vergleich zu Opt-Outs und Segmenten
Ein Opt-out ist eine Aktion. Ein Segment ist eine Zielgruppe. Eine Sperrliste ist die dauerhafte Steuerung, die verhindert, dass ansonsten berechtigte Zielgruppenmitglieder unzulässige Nachrichten erhalten.
Werden diese Begriffe verwechselt, führt dies zu einem bekannten Fehler: Ein Marketer entfernt jemanden aus einem gespeicherten Segment, geht davon aus, dass die Abmeldung erledigt ist, und erstellt dieses Segment später aus den Quelldaten neu. Der Kontakt qualifiziert sich erneut, da der Ausschluss nirgendwo dauerhaft erfasst wurde.
Sperrliste vs. Opt-Out vs. Segment
| Dimension | Sperrliste (Suppression List) | Opt-Out-Ereignis | Segment |
|---|---|---|---|
| Hauptfunktion | Setzt eine Einschränkung durch | Erfasst einen Widerruf oder Widerspruch | Wählt Personen aus, die den Zielgruppenkriterien entsprechen |
| Typischer Ort | Gemeinsame Berechtigungs- oder Einwilligungskontrollen | Präferenzzentrum, Nachrichtenereignis oder Einwilligungsverlauf | CRM oder Campaign Builder |
| Was es ändert | Kontrollierte, nachgewiesene Statusänderungen | Aktion eines Gastes oder erfasste Anfrage | Änderungen am Verhalten, an Attributen oder Auswahlregeln |
| Häufiger Fehler | Behandlung als bearbeitbare Verteilerliste | Erfassung des Ereignisses ohne anderweitige Anwendung | Annahme, dass der Ausschluss aus einer Zielgruppe jeglichen Kontakt verhindert |
| Beantwortete Frage | Darf diese Nachricht gesendet werden? | Was hat die Person angefordert? | Wer passt zu dieser Kampagnenidee? |
Angenommen, ein Restaurant-Marketer erstellt ein Segment von Gästen, die an Private Dining interessiert sind. Ein abgemeldeter Gast entspricht möglicherweise weiterhin diesem Interesse. Seine Relevanz für das Angebot macht ihn jedoch nicht empfangsberechtigt.
Diese Unterscheidung ändert auch die Art und Weise, wie Sie Probleme untersuchen. Wenn die Anfrage nie erfasst wurde, prüfen Sie die Ereigniserfassung. Wenn sie erfasst, aber ignoriert wurde, prüfen Sie die Weiterleitung und die Berechtigungsprüfungen. Wenn der Gast in einer Zielgruppen-Vorschau erschien, aber vor der Zustellung ausgeschlossen wurde, hat die Steuerung möglicherweise korrekt funktioniert.
Die Zielgruppenzugehörigkeit ist ein Vorschlag für das Targeting, keine Erlaubnis zum Senden.
Machen Sie die Verantwortlichkeit explizit
Weisen Sie für jeden Teil des Workflows Zuständigkeiten zu. Teams mit Kundenkontakt benötigen einen zuverlässigen Weg zur Erfassung von Anfragen, CRM-Administratoren müssen diese aufbewahren und Kampagnenverantwortliche müssen die Ausschlussgründe verstehen.
Ein praktischer Ausgangspunkt ist dieser Leitfaden zur Verwaltung von Einwilligungen und Abmeldungen für Standort-E-Mails. Nutzen Sie ihn zusammen mit Ihrer Integrationsübersicht, anstatt das Abmeldemanagement als bloße Aufgabe für E-Mail-Vorlagen zu betrachten.
Derselbe Gast kann berechtigterweise weiterhin für eine Buchungsbestätigung infrage kommen, während er für Werbe-E-Mails gesperrt ist. Das zugrundeliegende Modell ist für diesen Zweck blockiert, nicht aktiv oder inaktiv.
Was in einen Sperrdatensatz gehört
Eine E-Mail-Adresse in einer verborgenen Tabellenkalkulation kann einen Kontakt identifizieren, aber sie kann nicht erklären, welche Nachrichten gesperrt sind oder warum. Ein nutzbarer Sperrdatensatz benötigt ausreichend strukturierte Informationen, damit verschiedene Systeme zu derselben Entscheidung gelangen.
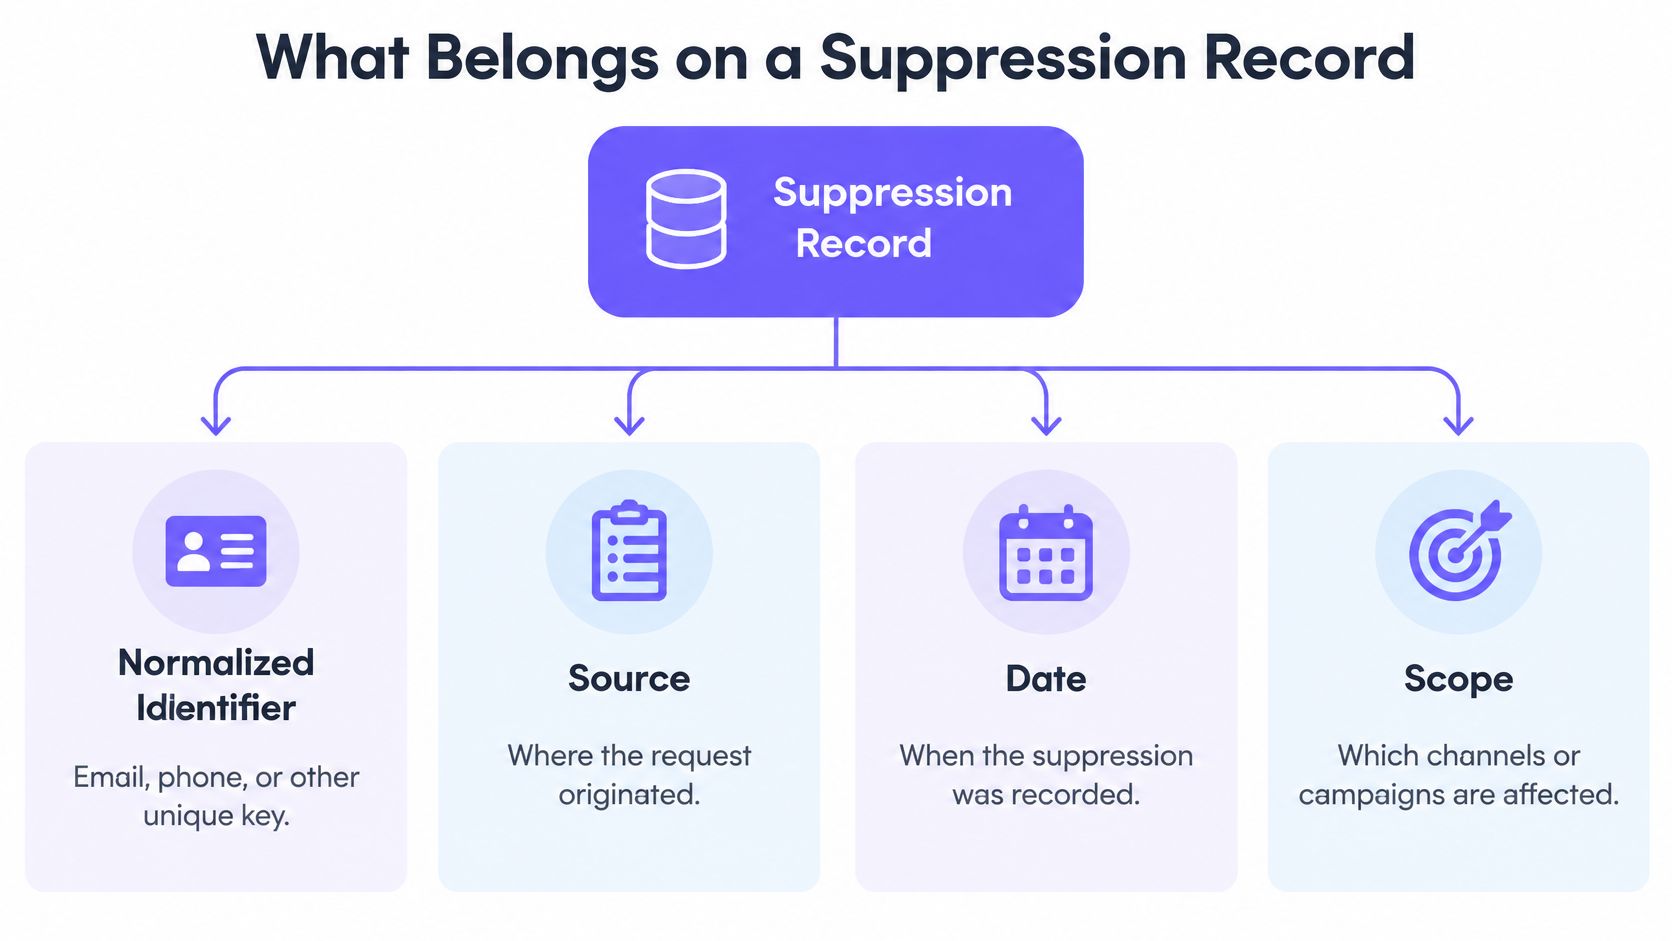
Für eine Standortgruppe würde ich den Datensatz um die unten stehenden Felder herum gestalten. Dies sind Empfehlungen für die Implementierung, kein Grund, die gesamte Historie des Gastes aufzubewahren.
| Feld | Warum es wichtig ist |
|---|---|
| Normalisierte Kennung | Ermöglicht den konsistenten Abgleich von E-Mail-Adresse, Telefonnummer oder Kundenschlüssel |
| Kanal und Zweck | Trennt Werbe-E-Mails von SMS-, WhatsApp- oder Service-Mitteilungen |
| Grund-Code | Unterscheidet zwischen Abmeldung, Widerspruch, Beschwerde oder Zustellungsfehler |
| Zeitstempel | Legt fest, wann das Ereignis eingetreten ist und erfasst wurde |
| Quellereignis | Verbindet die Einschränkung mit einer Präferenzeingabe, einem Plattformereignis oder einer vom Personal erfassten Anfrage |
| Geltungsbereich | Definiert die relevante Marke, Juristische Person, den Standort oder eine übergeordnete Grenze |
| Gerichtsstand | Hilft dem Team, die entsprechenden Regeln und Prüfprozesse anzuwenden |
Die Grafik fasst die zentralen Identifikations- und Nachweisfelder zusammen.
Trennen Sie Berechtigungsprobleme von Zustellproblemen
Ein Hard Bounce ist keine Abmeldung. Ersterer weist auf ein Zustellproblem hin, typischerweise einen dauerhaften Fehler; Letztere erfasst die Anweisung einer Person. Beide können einen Ausschluss rechtfertigen, sollten aber nicht dieselbe unerklärte Blockierungsmarkierung teilen.
Amazon SES veranschaulicht diesen Unterschied durch kontobezogene Sperrungen für BOUNCE, COMPLAINT oder beides, zusammen mit Funktionen zur Verwaltung gesperrter Zieladressen in der Dokumentation zur Sperrliste. Dauerhafte Zustellungsfehler sollten zudem von vorübergehenden Fehlern unterschieden werden, die kontrollierte erneute Zustellversuche rechtfertigen können.
Für eine Gastronomie- und Hotelgruppe, die Restaurants, Hotels und Co-Working-Spaces umfasst, erfordert der Umfang besondere Sorgfalt:
- Markenweiter Widerspruch sollte die angegebene markenweite Einschränkung tragen und nicht zu einer lokalen Standorteinstellung werden.
- Zustellereignis sollte seine technische Ursache behalten, damit Administratoren es nicht mit einer widerrufenen Einwilligung verwechseln.
- Manuelle Anfrage sollte die ursprüngliche Interaktion identifizieren, ohne unnötige personenbezogene Daten in Notizen zu kopieren.
Verwenden Sie eine Verlaufshistorie mit reinem Schreibschutz oder prüfbaren Statusübergängen. Eine Korrektur sollte erklären, was geändert wurde und wer dies autorisiert hat, anstatt das vorherige Ereignis zu löschen. Das gibt Administratoren einen belastbaren Nachweis, wenn ein Datenimport und eine Gastanfrage im Widerspruch zueinander zu stehen scheinen.
Kanal- und Zweck-Granularität in der Praxis
Ein Hotelgast meldet sich von Werbe-E-Mails ab und nimmt anschließend eine weitere Reservierung vor. Er erwartet weiterhin seine Buchungsbestätigung. Ein einziges globales Sperr-Flag zwingt das Personal zur Entscheidung zwischen dem Versand unerwünschter Werbung und dem Zurückhalten einer nützlichen Service-Nachricht.
Der Unterschied lässt sich am Empfang leichter verstehen.
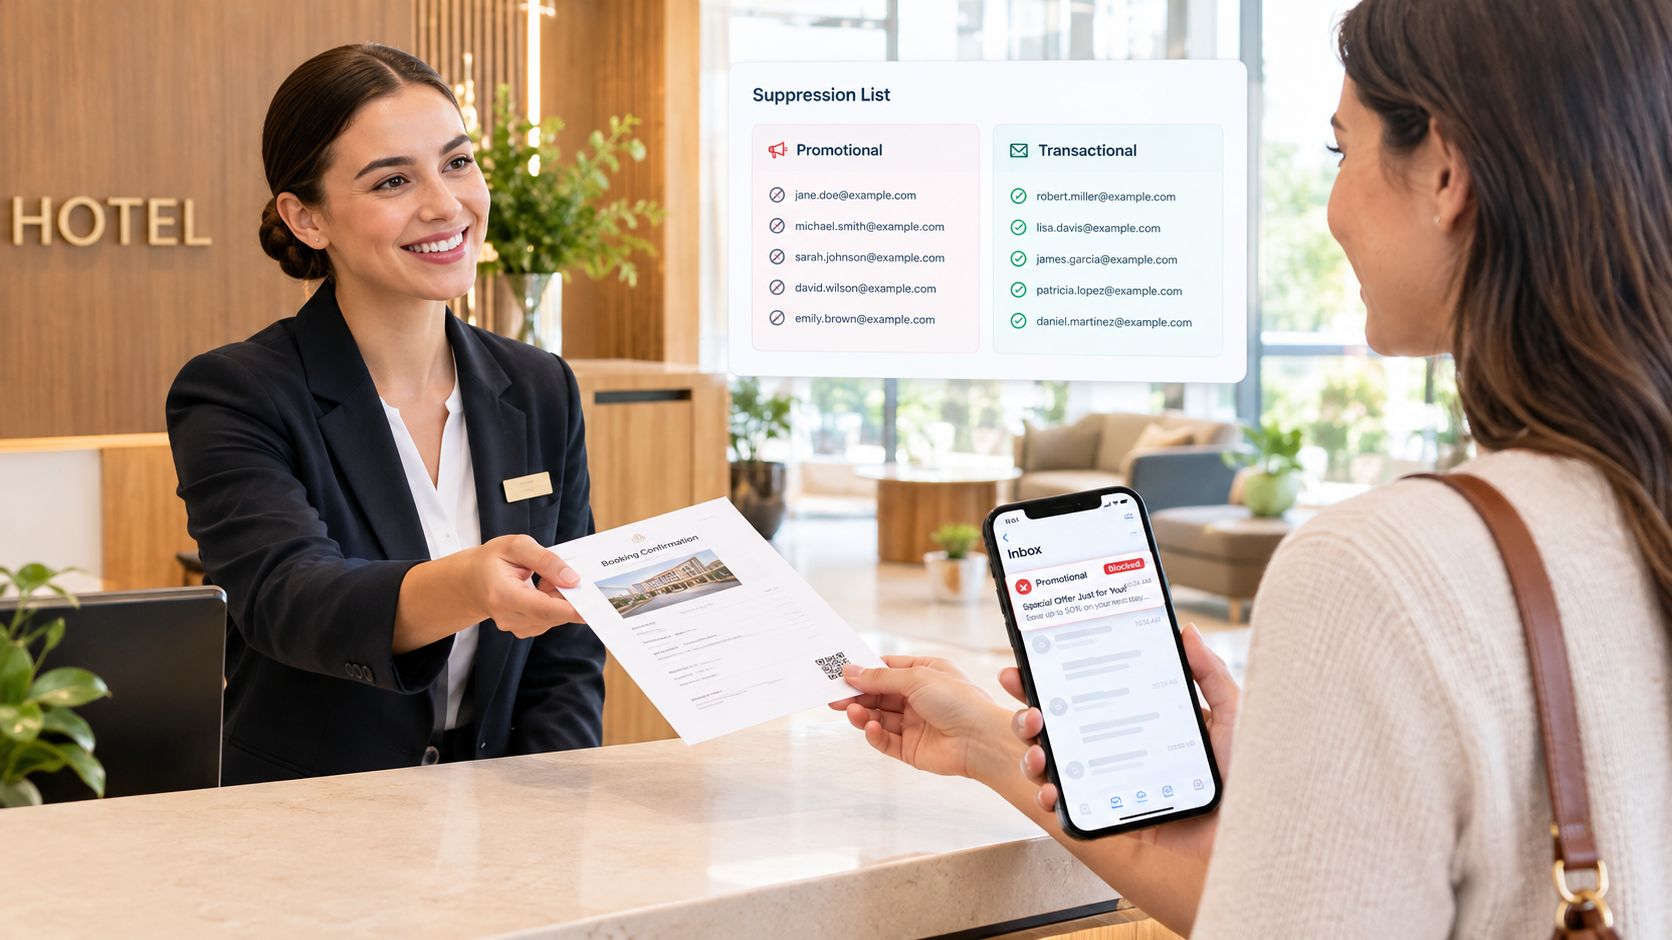
Das bessere Modell ist eine Kanal-und-Zweck-Matrix. Erfassen Sie, was der Gast abgelehnt hat, und prüfen Sie dann jede geplante Kommunikation anhand dieses Umfangs. Gehen Sie nicht davon aus, dass eine Erlaubnis für einen anderen Kanal vorliegt, nur weil dieser nicht erwähnt wurde.
Klassifizieren Sie die Nachricht vor der Berechtigungsprüfung
Die folgenden hypothetischen Entscheidungen zeigen, wie diese Matrix funktioniert. Sie ersetzen keine Prüfung der jeweils geltenden rechtlichen Anforderungen.
| Gästeanweisung | Geplante Kommunikation | Betriebliche Entscheidung |
|---|---|---|
| Werbe-E-Mails stoppen | Saisonales Restaurant-Angebot per E-Mail | Sperren |
| Werbe-E-Mails stoppen | Bestätigung einer bestehenden Reservierung | Separate Bewertung als Servicenachricht |
| Jegliches Marketing stoppen | Marketing-Nachricht via WhatsApp | Sperren |
| Marketing-SMS stoppen | Werbe-E-Mail | E-Mail-Einwilligung unabhängig prüfen |
| Genereller Widerspruch gegen Marketing | Upload in eine Zielgruppe für Werbeanzeigen | Widerspruch auf diese Marketingnutzung anwenden |
Eine Bewertungsanfrage benötigt ebenfalls einen definierten Zweck und eine Berechtigungsregel. Stufen Sie nicht jede automatisierte Nachricht als transaktionsbezogen ein, nur weil ein Besuch sie ausgelöst hat. Ebenso verdient das Hinzufügen eines erheblichen Werbeangebots zu einer Servicenachricht eine genaue Prüfung statt einer automatischen Ausnahme.
Die Kanal- und Zweck-Compliance-Diskussion behandelt diese Trennung sowie die Bedeutung von Abmeldungen und Beschwerdebearbeitung. Für Betreiber besteht die praktische Aufgabe darin, die Klassifizierung in Kampagnenvorlagen, Journeys und verbundenen Absendern explizit zu machen.
Behalten Sie den Unterschied zwischen Service-Erwartungen und Marketing-Präferenzen im Hinterkopf, während Sie dieses Video ansehen.
Bieten Sie Optionen, ohne Ablehnungen zu schwächen
Präferenzzentren können Gästen die Wahl engerer Interessen oder Kanäle ermöglichen. Sie dürfen eine explizite Abmeldung nicht verschwinden lassen, nur weil sich ein anderes Feld geändert hat.
- Frische Einwilligung erfordert eine bestätigende, nachgewiesene Handlung, die den relevanten Zweck abdeckt.
- Eine neue Buchung begründet eine Service-Interaktion, keine Anweisung, eine frühere Marketing-Ablehnung rückgängig zu machen.
- Eine Beschwerde erfordert eine kontrollierte Bearbeitung, keine automatische Freigabe, wenn ein Profil bearbeitet wird.
Postfachfilterung und Absenderreputation machen dies sowohl zu einem betrieblichen Anliegen als auch zu einer Datenschutzfrage. Ihr Team sollte Beschwerden als Ausschlussereignisse behandeln, nicht nur als Kennzahlen im Dashboard.
Sperrlisten im Vergleich zu Löschrechten
Das Löschen aller Daten mag wie die sicherste Reaktion auf eine Datenschutzanfrage wirken. Es kann jedoch auch die Kennung entfernen, die Ihre Systeme benötigen, um zu erkennen, dass die Person kein weiteres Marketing erhalten darf.
Löschung und Sperrung lösen unterschiedliche Probleme. Ein gültiges Löschersuchen kann die Entfernung eines Gästeprofils und der Marketinghistorie erfordern. Die Beibehaltung einer eng begründeten Kontaktsperr-Kennung kann verhindern, dass diese Person unbeabsichtigt über eine andere Quelle wieder aufgenommen wird.
Minimieren Sie den Datensatz, nicht die Ernsthaftigkeit der Anfrage
Der differenzierte Ansatz ist die Datenminimierung, nicht eine pauschale Ausnahme von der Löschung. Die Sperr- und Löschdiskussion von Tomba befasst sich mit dem Risiko, Abmeldeinformationen zu verlieren, wenn alle Datensätze entfernt werden.
Betrachten Sie einen hypothetischen Hotelgast, der die Löschung seiner Daten und kein weiteres Marketing anfordert. Das Team entfernt sein an den Aufenthalt gebundenes Marketingprofil, aber eine spätere WiFi-Registrierung liefert dieselbe E-Mail-Adresse. Ohne eine angemessen aufbewahrte Ausschlusskennung behandelt das Marketingsystem diese Adresse möglicherweise als neu verfügbar.
Der folgende Vergleich veranschaulicht das Spannungsfeld. Er sollte nicht so verstanden werden, dass die Löschung optional oder falsch ist.
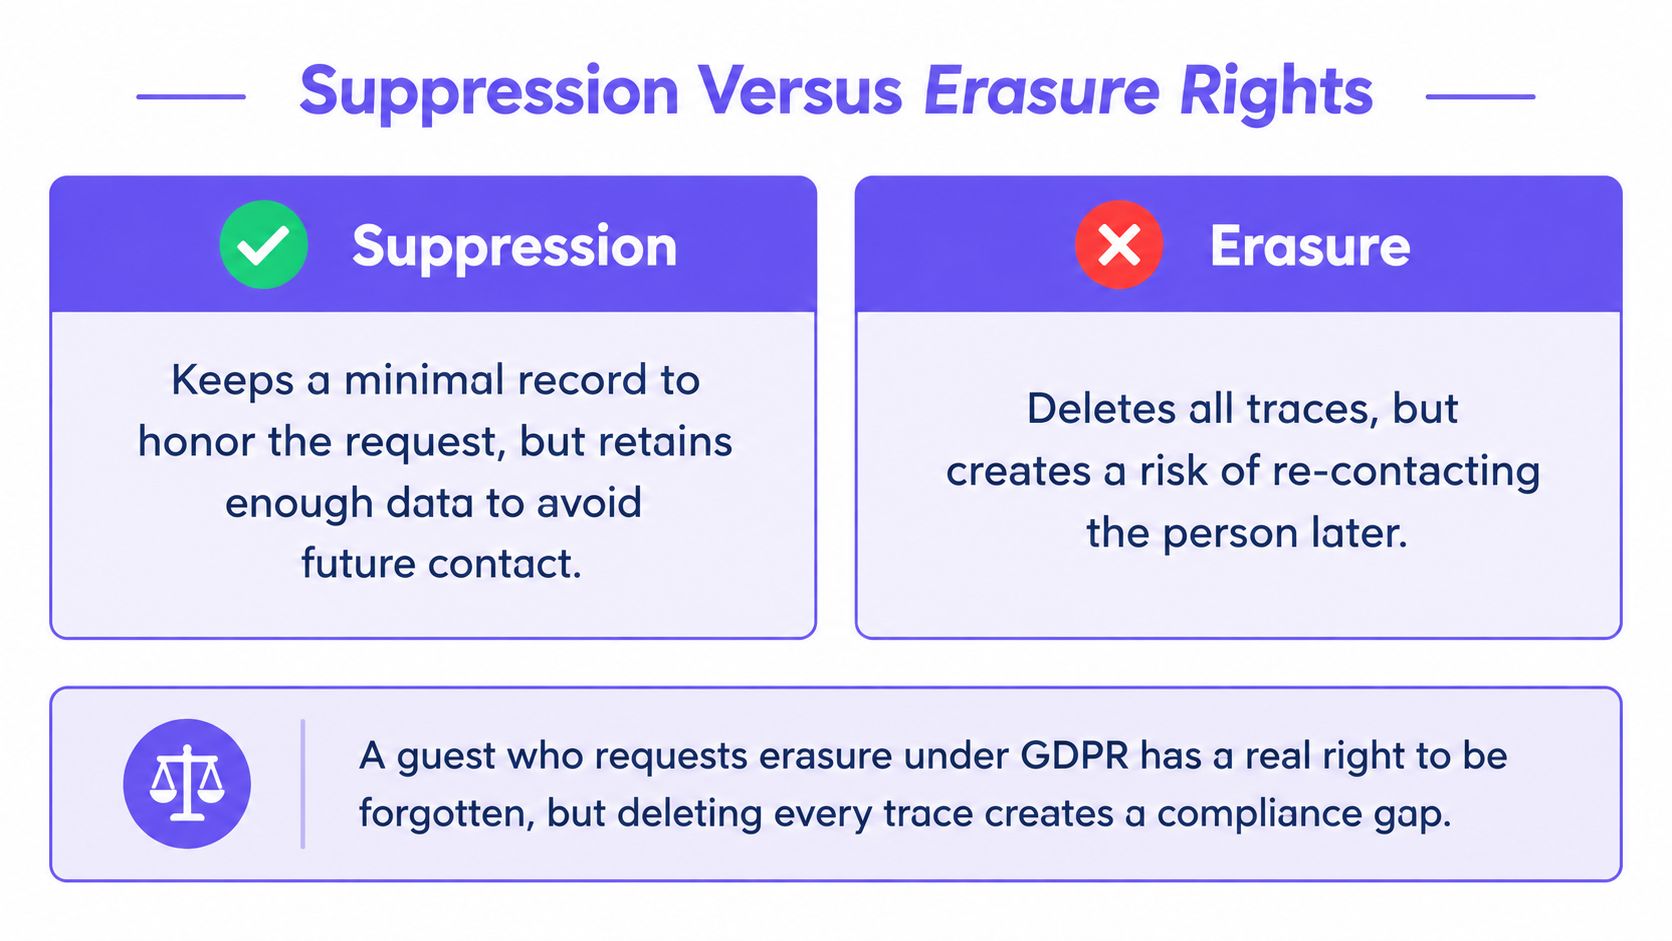
Eine gespeicherte Sperrkennung kann weiterhin ein personenbezogenes Datum sein. Das Unternehmen benötigt daher einen dokumentierten Zweck, angemessene Zugriffskontrollen, eine Begründung für die Speicherdauer und einen Prozess zur Überprüfung oder Löschung von Datensätzen, wenn die Speicherung nicht mehr gerechtfertigt ist.
Datenschutz-Schutzmaßnahme: Bewahren Sie auf, was Sie benötigen, um dem Widerspruch nachzukommen - nicht das, was Sie für zukünftiges Targeting wünschen könnten.
Liefern Sie Datenschutz-Teams eine ausführbare Entscheidung
Ein Lösch-Workflow sollte klare Anweisungen für Systemverantwortliche erzeugen, anstatt ein allgemeines Ticket mit der Aufschrift "Kunde löschen".
- Identifizieren, was gelöscht werden muss. Trennen Sie Marketingverlauf, Profilattribute und die Mindest-Ausschlussinformationen, die überprüft werden.
- Jede Aufbewahrungsentscheidung dokumentieren. Erläutern Sie den Zweck und die anwendbare Begründung, bei Bedarf mit datenschutzrechtlicher oder juristischer Prüfung.
- Zugriff beschränken. Campaign Builder sollten einbehaltene Identifikatoren nicht verwenden, um Profile anzureichern oder Targeting-Möglichkeiten zu schaffen.
- Endbedingung definieren. Legen Sie fest, wie das Team die Aufbewahrung überprüft und geschlossene Datensätze handhabt.
Die Checkliste für GDPR-konformes E-Mail-Marketing an Veranstaltungsorten kann dabei helfen, diese Entscheidung mit dem Kampagnenbetrieb zu verknüpfen.
Ein fälschungssicheres Protokoll unterstützt die Rechenschaftspflicht, ist aber keine Anweisung, jedes personenbezogene Detail für immer aufzubewahren. Gestalten Sie den Ereignisverlauf und die Aufbewahrung von Kennungen gemeinsam. Andernfalls bewahrt das Technikteam möglicherweise zu viele Nachweise auf, während dem Marketingteam weiterhin eine zuverlässige Ausschlusskontrolle fehlt.
Hygiene-Praktiken, die die Funktionsfähigkeit der Sperrung sichern
Eine Sperrliste benötigt Durchsetzungspunkte, nicht nur Speicherplatz. Ich empfehle, diese Punkte in Ihren Betriebsabläufen, Integrationstests und Freigabebildschirmen für Kampagnen sichtbar zu machen.
Setzen Sie Prüfungen dort an, wo Fehler entstehen
- Bestehende Einschränkungen beim Import beibehalten. Das Abonnent-Feld einer POS-Datei darf ein bestehendes Opt-Out nicht überschreiben. Wenden Sie dieselbe Regel auf erneute WiFi-Anmeldungen, Buchungs-Feeds und CRM-Synchronisierungen an.
- Bei der Segmentierung zwischen Übereinstimmung und Berechtigung unterscheiden. Ein Gast kann die Bedingung eines inaktiven Besuchers erfüllen, ohne kontaktierbar zu sein. Zeigen Sie diese Unterscheidung an, anstatt jede Übereinstimmung als sendbar zu behandeln.
- Ausschlüsse bei der Freigabe offenlegen. Stellen Sie dem Prüfer neben der vorgeschlagenen Zielgruppe auch die Ausschlussgründe zur Verfügung. Er sollte in der Lage sein, ein unerwartetes Ergebnis zu hinterfragen, ohne die Ablehnung eines Gastes manuell zu übersteuern.
- Beim Versand den aktuellen Status auswerten. Eine geplante Zielgruppe ist eine Momentaufnahme. Ein Gast, der seine Einwilligung nach der Freigabe widerruft, muss trotzdem blockiert werden.
- Beim Audit die Entscheidung rekonstruieren. Bewahren Sie genügend Ereignisnachweise auf, um zu erklären, welche Einschränkung galt, als das System die Nachricht ausgewertet hat.
Diese Prüfungen sind bei KI-entworfenen Kampagnen besonders wichtig. Angenommen, ein automatisierter Chancennachweis identifiziert Gäste, die wahrscheinlich wiederkehren, einschließlich jemandem, der sich bereits abgemeldet hat. Der erstellte Plan muss dieselben Berechtigungskontrollen durchlaufen wie eine von Menschen erstellte Kampagne - eine überzeugende Argumentation bezüglich der Relevanz ist keine Erlaubnis.
Testen Sie den Regelbetrieb, nicht nur Abmeldelinks
Schließen Sie Journaleinträge und manuelle Gästenotizen in Ihre Überprüfung ein. Wenn Mitarbeiter eine Ablehnung nur als Freitext erfassen, kann die Versandplattform diese nicht zuverlässig durchsetzen. Stellen Sie eine strukturierte Aktion bereit, die das entsprechende Sperrereignis erstellt, wobei die Notiz als Kontext dient und nicht als die Kontrolle selbst.
Überprüfen Sie bei Agenturen und Werbeintegrationen beide Synchronisationsrichtungen. Das Exportieren berechtigter Kontakte reicht nicht aus, wenn das Zielsystem nachfolgende Ausschlüsse nie erhält. Halten Sie die Berechtigung für Servicenachrichten getrennt, wenn Sie diese Pfade testen.
Bevorzugen Sie idempotente Schreibvorgänge, bei denen das erneute Empfangen desselben Ereignisses keine widersprüchlichen Ergebnisse erzeugt. Strukturierte Ursachencodes, Zeitstempel und die Herkunft von Ereignissen erleichtern das Testen im Vergleich zu uneinheitlichen Freitextnotizen.
Nutzen Sie die Grundlagen der E-Mail-Zustellbarkeit für Standorte zusammen mit diesen Governance-Prüfungen. Die Fehlersuche bei der Zustellung sollte bestätigen, dass Ausschlussregeln funktioniert haben, und sich nicht nur auf die Nachrichten konzentrieren, die den Posteingang erreicht haben.
Warum Sperrlisten ein Governance-Thema im Standort-Marketing sind
Die Anwendung von Sperrlisten gehört zusammen mit der Erfassung der Einwilligung, der Kampagnengenehmigung und dem Messkonzept. Das Marketing benötigt eine nutzbare Zielgruppe, das Datenschutz-Team eine durchsetzbare Anweisung und die IT zuverlässige Regeln über alle verbundenen Systeme hinweg.
Das Ausmaß der Bereinigung von Do-Not-Contact-Listen ist beträchtlich. Das National Do Not Call Registry der FTC wies laut den Do Not Call-Ressourcen im Geschäftsjahr 2025 mehr als 258 Millionen aktive Registrierungen auf und erhielt über 2,6 Millionen Beschwerden. Dieses Register betrifft Telefonmarketing und keine universellen Regeln für jeden Kanal, aber es verdeutlicht, warum Unternehmen eine wiederholbare Überprüfung statt einer einmaligen Bereinigung benötigen.
Stimmen Sie die Verantwortung mit dem Umfang der Sperrung ab
Technische Grenzen stimmen nicht immer mit den Erwartungen der Gäste überein. Amazon SES dokumentiert in seinen Hinweisen zur Sperrlisten-Architektur ein separates Sperrverhalten auf globaler und Kontoebene sowie Steuerelemente auf Mandantenebene. Die Erkenntnis für das Systemdesign besteht darin, den Geltungsbereich bewusst zu wählen, anstatt ihn zufällig von dem Versandkonto zu erben, das ein Standort verwendet.
Für eine Standortgruppe würde ich Einschränkungen in einer dokumentierten Reihenfolge bewerten:
- Allgemeine Widersprüche zuerst, gefolgt von relevanten Kanaleinschränkungen.
- Marken- oder Mandantensteuerungen als Nächstes, gefolgt von Ausschlüssen bei Zustellungsereignissen.
- Kampagnenberechtigung zuletzt, erst nachdem die erforderlichen Einschränkungen angewendet wurden.
Diese Reihenfolge hilft auch bei der Messung. Wenn Ihr Team nicht erklären kann, wer berechtigt und wer ausgeschlossen war, wird die Interpretation von Kampagnenergebnissen schwieriger.
Jede neue Integration sollte daher einen Verantwortlichen, einen Sperrlistentest und ein Fehlerverfahren haben. Behandeln Sie KI-generierte Pläne, Agentur-Uploads und Werbe-Syncs als zusätzliche Wege innerhalb desselben gesteuerten Prozesses, nicht als Ausnahmen.
Purple Engage kombiniert WiFi-, POS-, Buchungs- und Aufenthaltsdaten in einem einheitlichen Gästedatensatz mit einem gemeinsamen Einwilligungsprotokoll, das bei der Genehmigung und erneut vor dem Versand geprüft wird; Importe können Abmeldungen nicht rückgängig machen. Besuchen Sie Purple Engage, um die Plattform zu erkunden, und bringen Sie Ihre Anwendungsfälle für Gästedatenflüsse und Sperrprüfungen in die Diskussion ein, damit Sie beurteilen können, wie diese Kontrollen zu Ihren Standorten passen.