
Portal cativo para WiFi: como funciona e quem precisa de um
Saiba o que é um portal cativo para WiFi, como os locais o utilizam, quais regras de consentimento se aplicam e quais opções de integração se adaptam à sua rede.
Se um convidado pode entrar na sua rede WiFi e navegar imediatamente, com o que exatamente ele concordou e o que você aprendeu sobre ele? Essa é a lacuna que um portal cativo para WiFi preenche, mas apenas se você separar três funções que costumam ser agrupadas em uma única tela. Uma função controla o acesso à rede. A segunda registra a aceitação dos seus termos de uso. A terceira solicita o consentimento de marketing, e ela não é igual às outras duas.
Uma recepção pode dar acesso a alguém, explicar as regras da casa e convidar a pessoa a entrar em uma lista de e-mails. Essas ações estão relacionadas, mas não são uma única decisão. Quando os estabelecimentos tratam tudo em uma só caixa de seleção, os convidados ficam confusos, o consentimento se torna questionável e os dispositivos que nunca abrem um navegador podem passar despercebidos ou ficar bloqueados.
Sumário
- Como um portal cativo funciona etapa por etapa
- Onde os estabelecimentos utilizam um portal cativo
- Dados de convidados, consentimento e o que solicitar
- Métodos de login comparados por esforço e dados
- Por que os portais cativos falham e como evitar isso
- Opções de integração com sua rede existente
- Escolha a configuração de portal que seu estabelecimento precisa
Como funciona um portal cativo etapa por etapa
Pense na recepção de um hotel. Cada hóspede passa pelo balcão antes de pegar a chave do quarto, e um portal funciona da mesma forma entre conectar-se WiFi e acessar a internet. O visitante entra na rede primeiro, mas essa conexão por si só não concede navegação irrestrita.
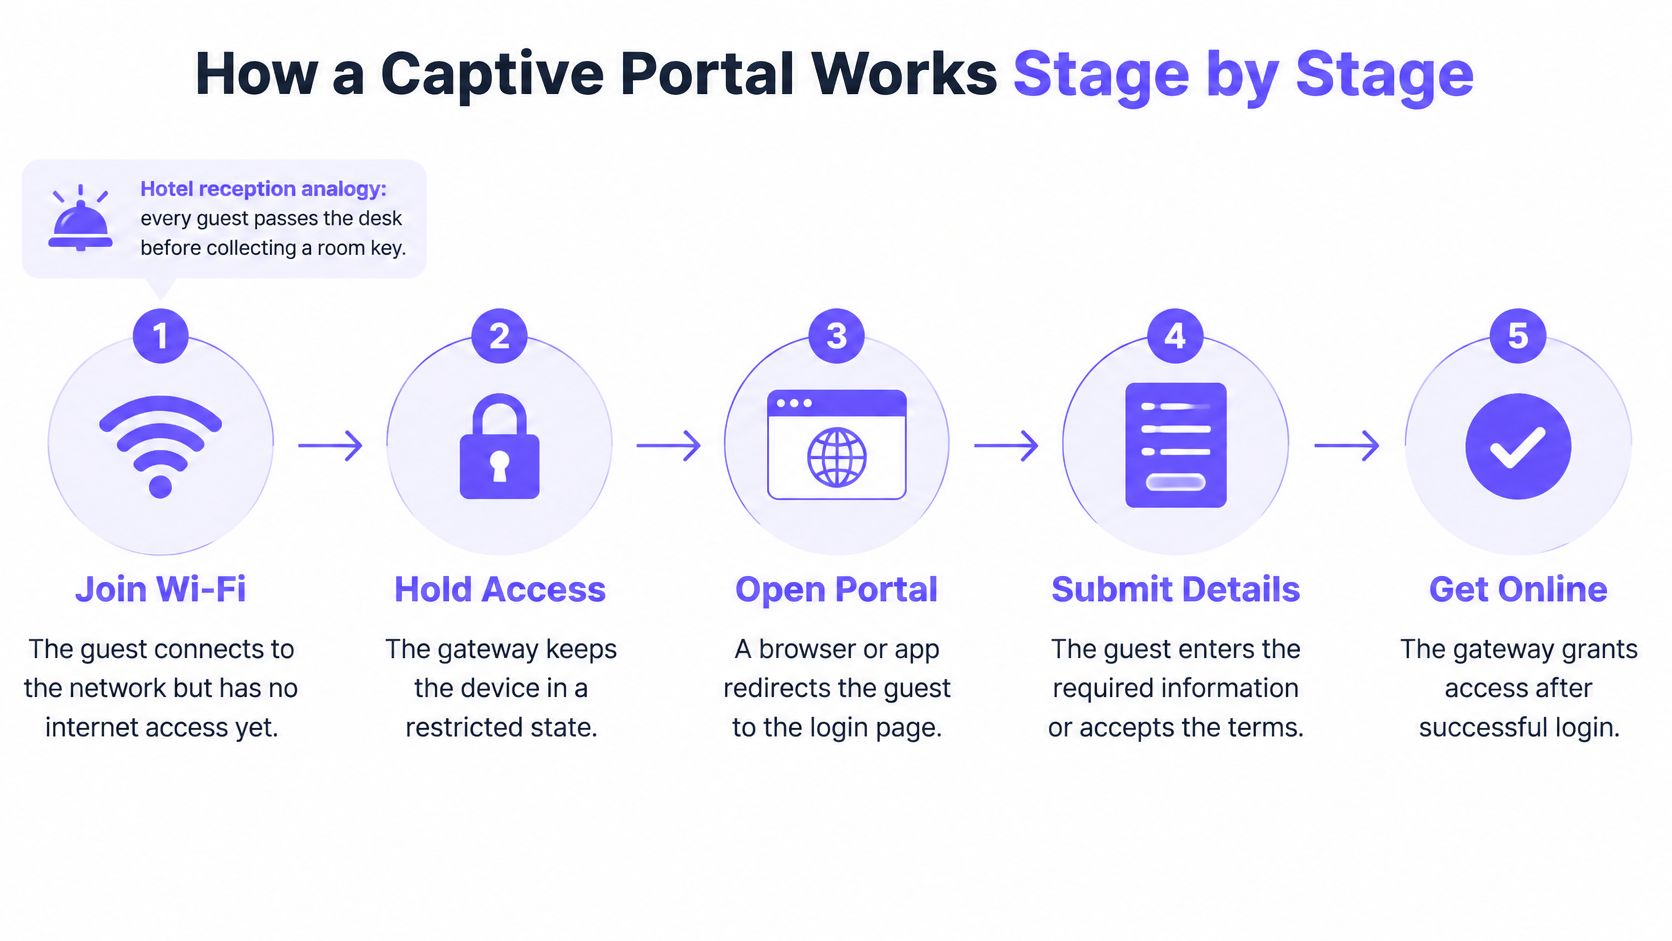
Imagine que uma cliente em uma cafeteria toque no nome da sua rede. O celular dela se associa a um ponto de acesso e recebe as configurações da rede local, mas o gateway a mantém em um estado restrito. Quando ela tenta navegar, a solicitação é interceptada e ela é redirecionada para a página do seu portal em vez do site solicitado.
Essa é a transação descrita na documentação de portal cativo da Advantech, em que o usuário entra em uma rede aberta ou semiaberta e é redirecionado para um portal que pode solicitar credenciais, pagamento, cadastro ou aceitação dos termos antes de conceder o acesso. Em seguida, ele se autentica aceitando os termos, inserindo um e-mail ou pagando. Assim que ele conclui essa etapa, a rede autoriza o dispositivo e permite o tráfego normal.
| Etapa | O que acontece |
|---|---|
| 1. Associação | O dispositivo entra na rede de convidados |
| 2. Interceptação | A solicitação do navegador é redirecionada para a página do portal |
| 3. Autenticação | O convidado insere um e-mail, aceita os termos ou paga |
| 4. Autorização | A rede concede acesso à internet ao dispositivo |
| 5. Fim da sessão | O temporizador expira e o dispositivo retorna ao portal |
O mesmo fluxo se aplica em um aeroporto ou em um pequeno café, porque o portal é onde a política da sua rede decide quem fica online. Quando o temporizador expira, a autorização termina e o dispositivo retorna ao portal.
Faça este teste: Conecte um celular à sua rede de visitantes, abra uma página HTTP simples e confirme se a página de login aparece antes que qualquer navegação funcione.
Onde os estabelecimentos usam um portal cativo
O tipo do seu local deve definir a função do portal antes que alguém projete a tela. Um café, um hotel e um hospital não precisam da mesma etapa de login, e forçar o mesmo modelo para os três cria atritos em pontos diferentes.
| Tipo de local | Objetivo | Etapa de login | Duração típica da sessão |
|---|---|---|---|
| Café e restaurante | Login rápido e lista de convidados | Termos e e-mail opcional | 1 a 2 horas |
| Hotel e acomodação | Acesso vinculado a um quarto ou reserva | Validação de reserva ou quarto, voucher ou código de acesso | Duração da estadia |
| Centro comercial e varejo | Métricas de visitas recorrentes | Login por e-mail ou conta que reconhece visitantes que retornam | 2 a 4 horas |
| Evento, coworking ou hospital | Acesso com tempo limitado | Voucher ou código de acesso | Dia do evento ou período reservado |
Cafés, hotéis e centros de compras
Digamos que uma cliente de um café se conecte entre fazer o pedido e se sentar. Ela vê uma tela com os termos e uma caixa de e-mail opcional, toca em conectar e fica online em segundos. Adicione mais cinco campos e ela mudará para os dados móveis.
Um hotel corre o risco oposto. Se o portal não verificar um quarto ou uma reserva, qualquer pessoa no saguão ou na rua pode usar a largura de banda destinada a hóspedes pagantes. Já os shopping centers enfrentam um problema de métrica. Sem uma lógica que reconheça um dispositivo ou conta recorrente, cada visita parece a primeira, impossibilitando a medição de visitas repetidas.
Eventos, espaços de coworking e hospitais
Esses locais se preocupam mais com o temporizador de sessão e o código de acesso do que com o formulário. Um passe diário, agendamento ou ingresso de evento define quanto tempo o acesso deve durar. Quando esse período termina, o acesso deve ser encerrado de forma limpa, sem que a equipe precise remover os dispositivos manualmente.
Qualquer que seja a sua configuração, vale a pena analisar estas armadilhas da WiFiWiFi pública explicadas antes de presumir que apenas uma página de login deixa os convidados seguros. Uma rede exclusiva para funcionários e protegida com uma chave gerenciada não ganha nada com um portal. Isso apenas adiciona uma etapa de que sua equipe não precisa.
Defina o objetivo único que a sua rede de visitantes deve entregar. Essa definição determinará o seu método de login de forma muito mais eficiente do que uma lista de campos que você gostaria de coletar.
Dados de visitantes, consentimento e o que solicitar
Ficar online precisa significar a entrega de dados pessoais? Muitos locais presumem que sim e criam o formulário mais longo que conseguem aplicar. As evidências mostram que isso é uma escolha, não um requisito.
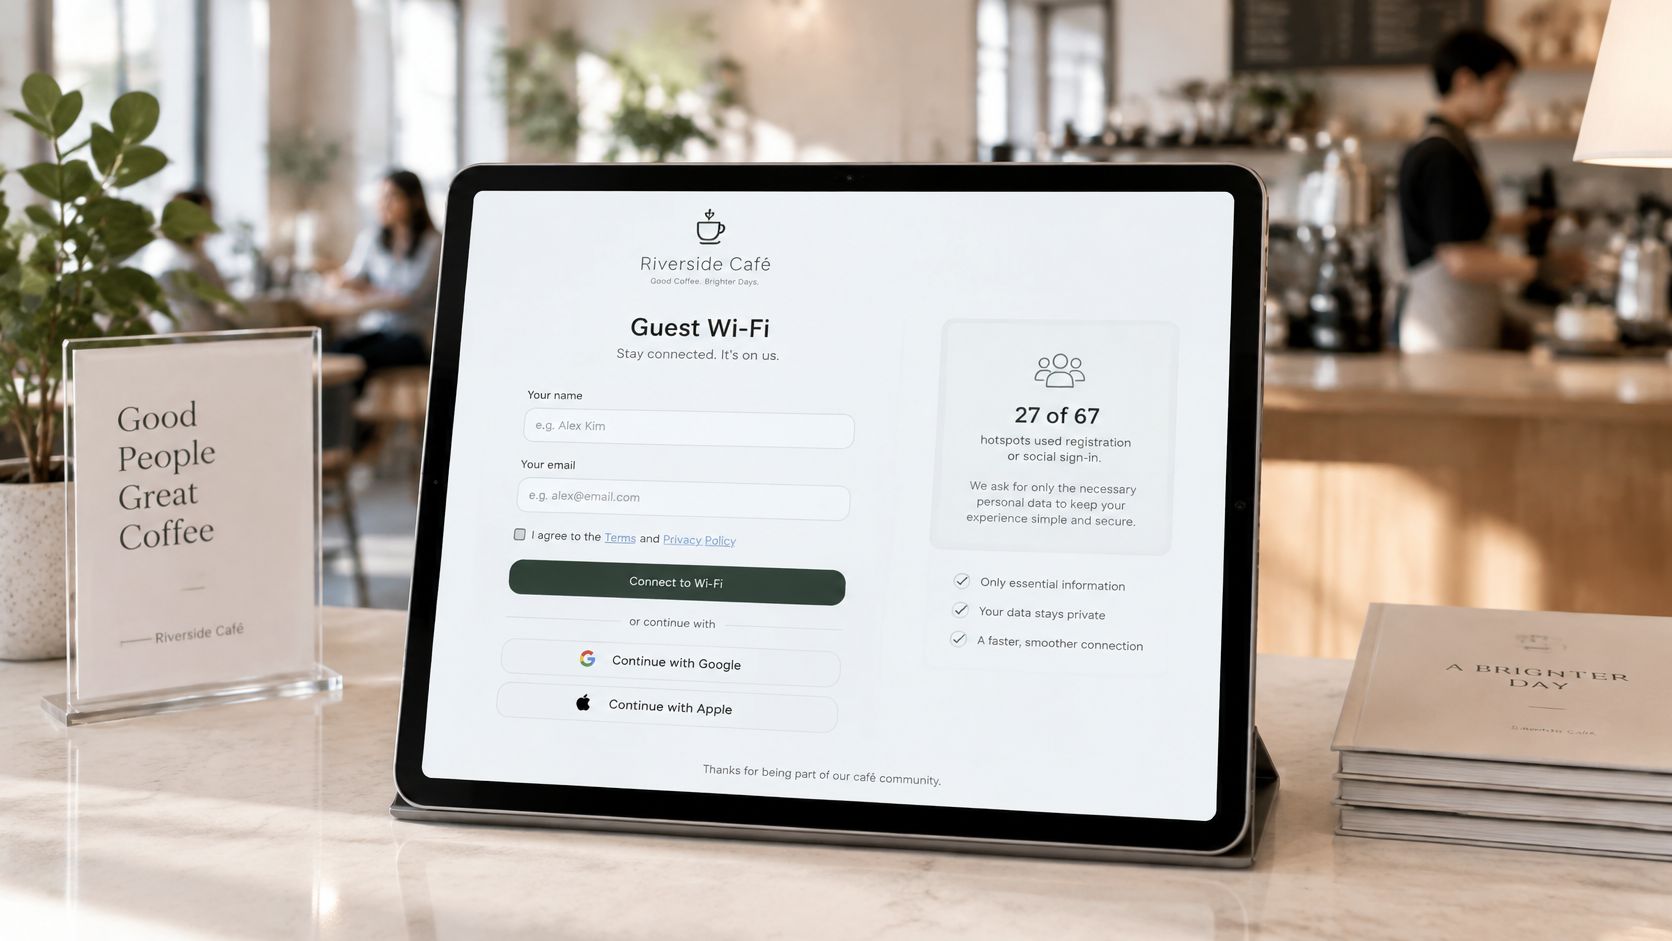
Em um estudo acadêmico de 2019 com 67 hotspots de WiFi públicos, 27 hotspots (40,3% da amostra) utilizaram login social ou uma página de cadastro para coletar informações pessoais e, em 19 casos, a conclusão desse processo era obrigatória para o acesso à internet. O mesmo estudo identificou que 40 hotspots (59,7%) permitiam o acesso à internet sem solicitar dados pessoais explícitos. Portanto, um portal não equivale automaticamente ao cadastro para marketing.
Três funções em uma única tela
Separe estes itens claramente em seu design e em seus registros.
- Controlar o acesso à rede: O gateway decide se este dispositivo pode acessar a internet.
- Exibir os termos de uso: O convidado aceita as condições de uso aceitável para a própria conexão.
- Obter consentimento de marketing: O convidado concorda em receber mensagens posteriormente, o que é uma decisão separada.
Este é o ponto que os leitores mais deixam passar. Apenas um opt-in explícito é considerado consentimento de marketing; aceitar os termos de WiFi não concede consentimento de marketing. O convidado que marca uma caixa para se conectar não concordou em receber sua newsletter. Tratar essa marcação como permissão coloca sua lista e sua reputação em risco.
Um layout simples para os visitantes entenderem
Coloque uma marcação de seleção de termos obrigatórios ao lado do texto de uso aceitável. Abaixo dela, insira uma caixa de seleção de marketing separada e desmarcada com sua própria frase simples, como um convite para receber ofertas por e-mail. Adicione um link visível para o aviso de privacidade que abra antes de o convidado enviar qualquer informação, sem ocultá-lo para depois do login.
Essa separação está alinhada às verificações práticas deste GDPR checklist de e-mail marketing em conformidade para estabelecimentos. Ela também oferece uma escolha real aos convidados. É possível recusar o marketing e ainda assim se conectar, que é exatamente como deve funcionar.
Mais campos não significam mais valor. Cada pergunta adicional reduz as conclusões de cadastro e adiciona dados que você é responsável por proteger.
Quando um convidado dá o consentimento, o portal pode armazenar seu e-mail, data da visita e local preferido em um registro central. Quando um convidado se conecta e faz o login usando seu endereço de e-mail ou um perfil de rede social, nós capturamos esses dados e os armazenamos em um CRM centralizado. É assim que um local constrói dados próprios dos quais é proprietário, em vez de depender do público de uma plataforma.
Responda a três perguntas antes do lançamento. Quais dados são estritamente necessários para fornecer acesso? Por quanto tempo você manterá os registros de identidade e de dispositivos? O convidado pode recusar o marketing e ainda assim se conectar? Se qualquer resposta for vaga, ajuste o formulário antes de ajustar o design.
Comparativo dos métodos de login por esforço e dados
Cada método de login pondera o esforço do visitante em relação aos dados capturados e à confiabilidade nos dispositivos. Leia a tabela de cima para baixo e você verá essa relação crescer passo a passo.
| Método de login | Dados coletados | Esforço do convidado | Melhor aplicação |
|---|---|---|---|
| Clique simples nos termos | Apenas registro do dispositivo | Muito baixo | Cafés que desejam acesso rápido |
| Voucher ou código de acesso | Apenas resgate do código | Baixo | Hotéis e eventos com acesso impresso ou pago |
| Cadastro por e-mail | Endereço de e-mail e consentimento de marketing | Médio | Estabelecimentos construindo uma lista de convidados |
| Login por rede social | Dados de perfil permitidos pelo provedor | Baixo | Convidados que preferem acesso com um único toque |
| Código de uso único via SMS | Número de celular | Médio | Estabelecimentos que precisam de identidade verificada |
| Passpoint ou autenticação baseada em certificado | Credenciais do dispositivo, sem página de portal | Muito baixo após a configuração | Grandes estabelecimentos com dispositivos gerenciados |
Do menor volume de dados para o maior
O clique de aceitação apenas dos termos exige apenas um toque e cria somente um registro de dispositivo. É rápido, mas não consegue criar uma lista de visitantes. Um voucher ou código de acesso adiciona controle sem perguntar quem é o visitante, o que é ideal para cartões impressos de hotéis e credenciais de eventos.
O cadastro por e-mail exige mais esforço e retorna um contato útil, desde que a opção de consentimento de marketing permaneça separada. Se você estiver pesando isso em relação a outras rotas de captura, esta comparação de inscrição por QR code versus WiFi login para captura de e-mail ajuda você a avaliar o esforço em relação à qualidade dos dados.
O login por rede social parece exigir apenas um toque, mas adiciona um redirecionamento de terceiros. Alguns navegadores e as pequenas janelas de login que os telefones usam para WiFi lidam mal com esses redirecionamentos, e os convidados podem não se lembrar de uma senha que não digitam há anos. Os códigos de uso único por SMS verificam um número, mas dependem de o convidado ter sinal de celular e um número que aceite a mensagem.
A autenticação baseada em certificado ou Passpoint remove a página do portal após a configuração. Ela exige um perfil gerenciado no dispositivo, portanto, é mais adequada para funcionários e visitantes frequentes do que para visitantes ocasionais que estão acessando sua rede pela primeira vez.
Regra de decisão: Alinhe a etapa de login ao único resultado de que você precisa, e não ao maior conjunto de campos que você consegue coletar.
Selecione dois métodos agora. Você testará ambos no seu hardware e fará verificações de falha antes de escolher um.
Por que os portais cativos falham e como prevenir isso
Um portal não é apenas uma página personalizada. Antes do login, o gateway mantém cada dispositivo em um estado restrito e permite apenas o tráfego de descoberta, login e portal. A maioria das falhas ocorre porque essa área de espera é construída ou testada de forma inadequada.
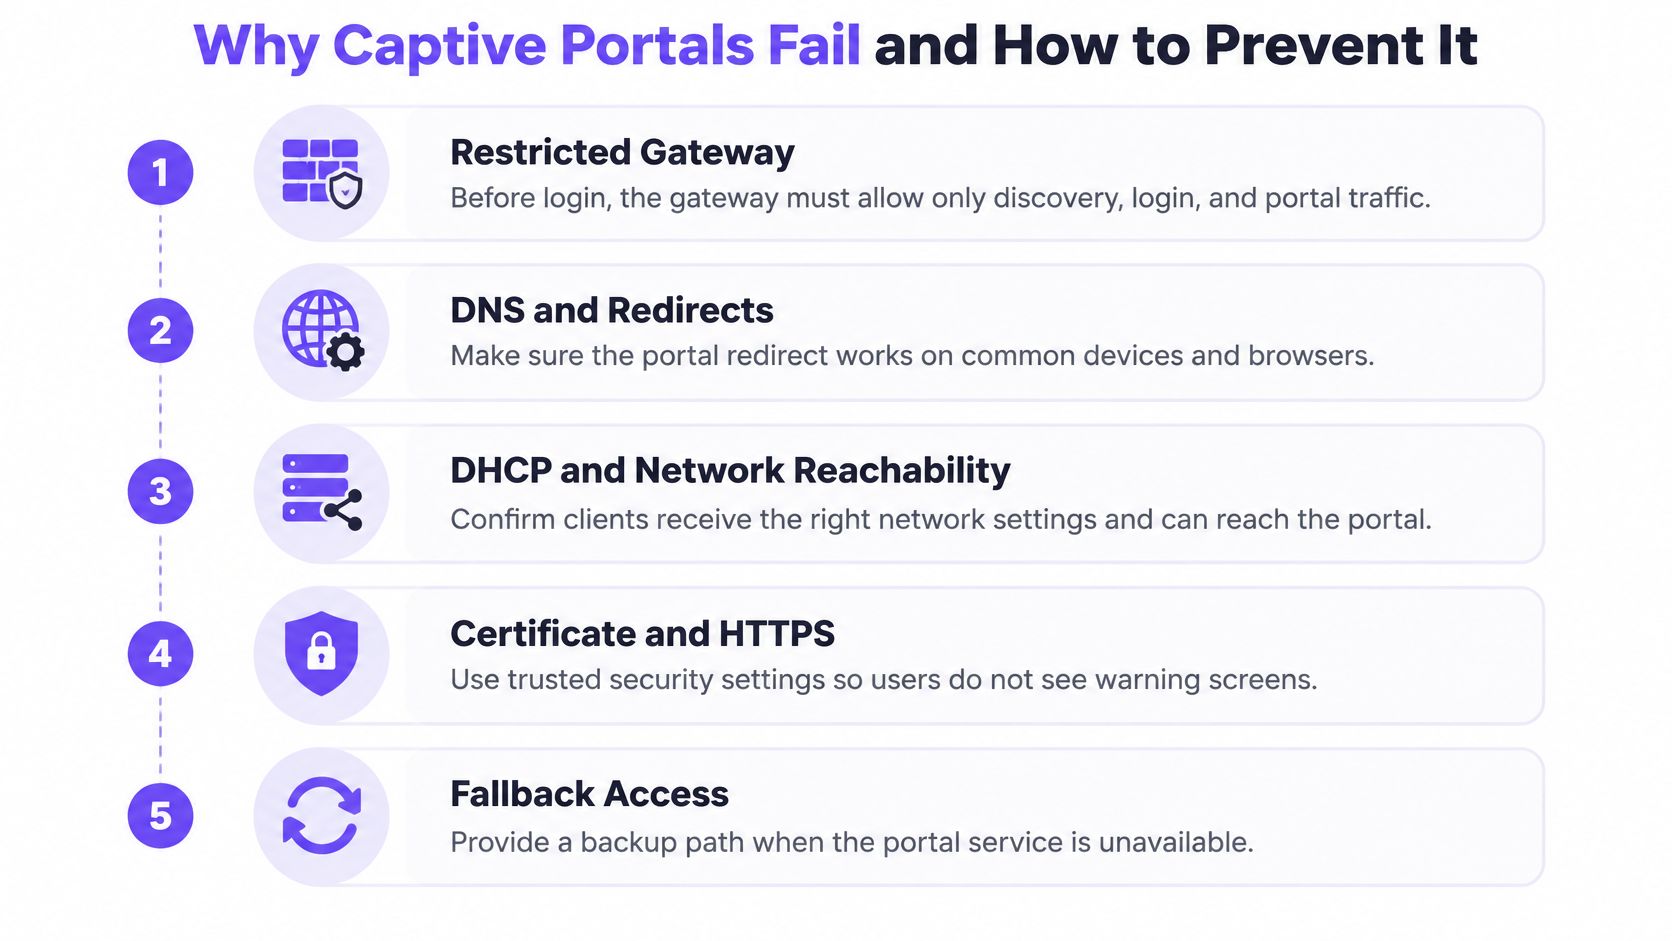
Quatro sintomas que os visitantes percebem
O portal nunca é exibido. A maioria dos sites agora usa HTTPS, e os navegadores rejeitam certificados substituídos; por isso, a interceptação HTTP antiga não consegue exibir sua página de maneira confiável. Em vez disso, os sistemas operacionais executam verificações de conectividade, como as solicitações descritas nas orientações de suporte a redes cativas da Apple para captive.apple.com por meio das portas TCP 80 e 443, a fim de detectar se o acesso à internet está sendo interceptado.
A página é carregada incorretamente. O HTML chega, mas folhas de estilo, scripts, fontes ou redirecionamentos do provedor de identidade são bloqueados dentro do estado restrito. Hospede os recursos do portal localmente ou inclua na lista de permissões todos os endpoints necessários para a página.
Alguns visitantes ignoram o portal. Se você filtrar o IPv4, mas deixar o IPv6 aberto, o tráfego poderá passar por fora da sua regra. Dê o mesmo tratamento a ambos os caminhos.
Os visitantes entram em um loop de login. O temporizador de autorização expira, ou o roaming entre pontos de acesso interrompe a sessão, e o visitante é redirecionado repetidamente. Isso dá a impressão de que a rede WiFi está com problemas, mesmo quando o sinal está forte.
Testes a serem executados antes do lançamento
- Teste em dispositivos reais: Realize testes em iOS, Android, Windows, macOS e em pelo menos um dispositivo IoT, como uma impressora ou TV.
- Meça dois tempos: Registre o tempo até a exibição do portal e o tempo até a autorização em cada dispositivo.
- Force a expiração da sessão: Confirme se o convidado retorna ao portal de forma correta e consegue fazer login novamente.
- Faça itinerância (roaming) enquanto conectado: Caminhe entre pontos de acesso com um endereço MAC privado ativado e observe se o acesso se mantém.
Mantenha um plano de contingência documentado para quando a detecção do portal falhar, como um endereço curto que a equipe possa fornecer aos visitantes para abertura manual. Não reduza a segurança abrindo totalmente a rede.
Por fim, ajude os convidados a identificar tentativas de phishing. O nome da rede deve corresponder ao estabelecimento, o endereço do portal deve estar no próprio domínio do local e o navegador deve exibir um certificado TLS válido para esse domínio. Um portal legítimo nunca solicita dados bancários ou senhas de redes sociais.
Opções de integração com sua rede existente
Você não precisa reformular toda a sua rede para adicionar um portal. Comece entendendo como os dispositivos identificam a existência do portal, pois isso determina a confiabilidade para telefones que nunca abrem um navegador primeiro.
A imagem abaixo mostra como o portal se posiciona entre seus pontos de acesso e os sistemas que recebem os registros dos visitantes.
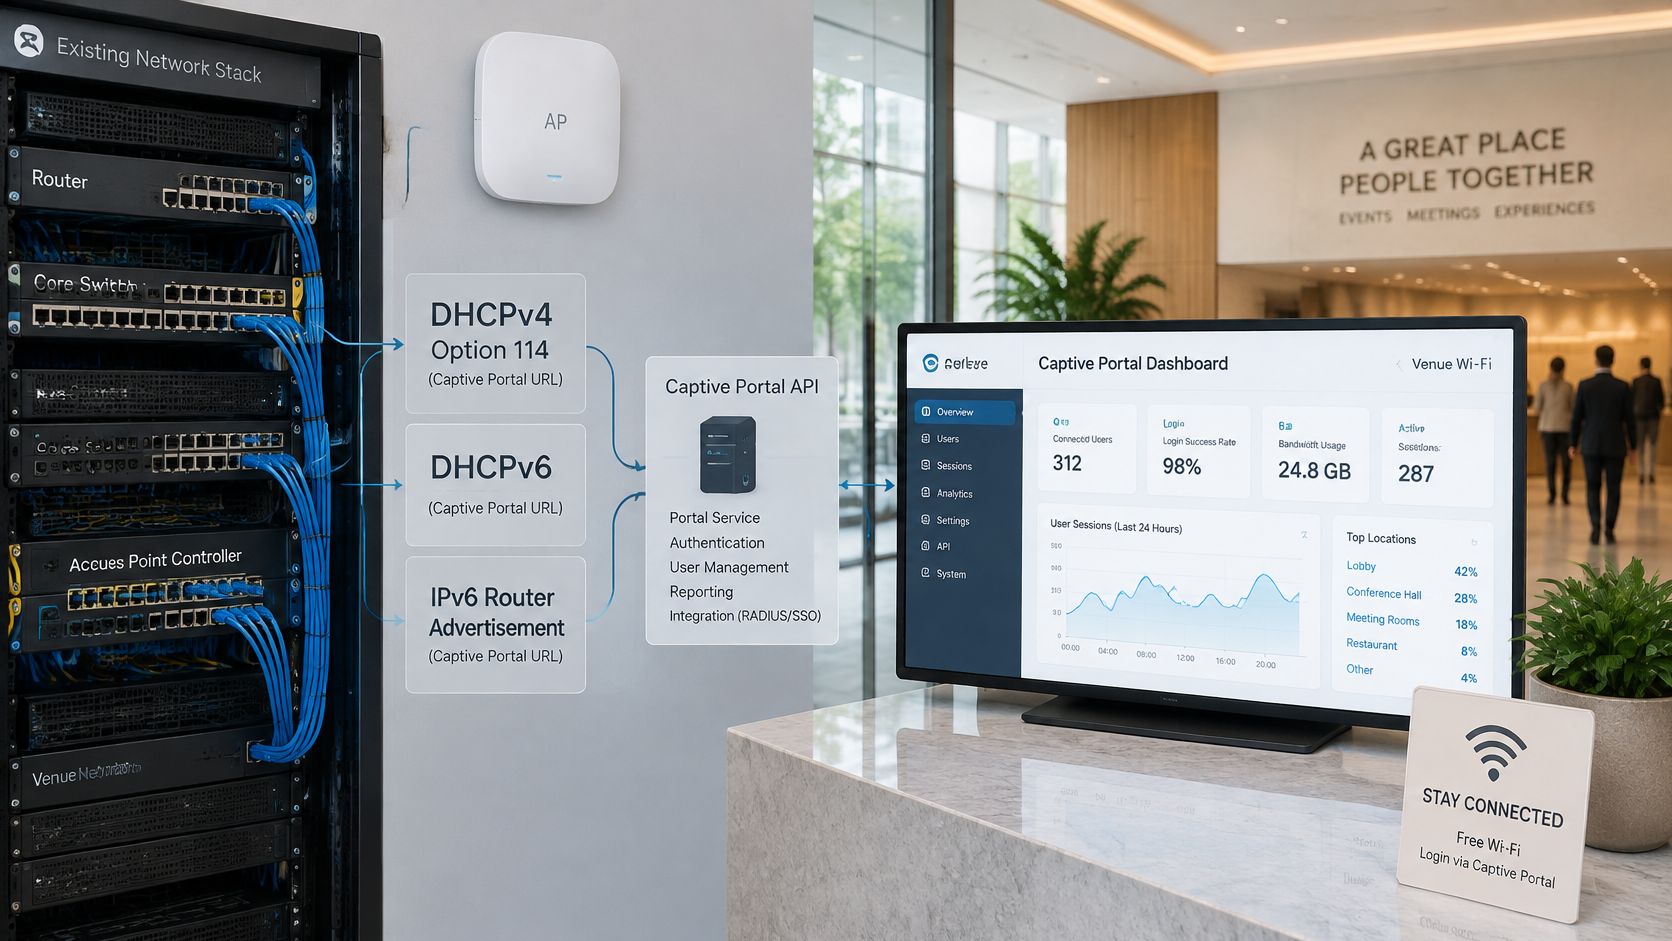
O caminho dos padrões
Sob a abordagem descrita no guia de administração de portal cativo da Fortinet, a norma RFC 8910 define como uma rede anuncia o seu endpoint de portal API por meio da opção 114 do DHCPv4, do DHCPv6 ou de IPv6 Router Advertisements. A norma RFC 8908 especifica, em seguida, um JSON HTTPS API usando o tipo de mídia application/captive+json, expondo se o cliente ainda está retido no portal, o URI de login voltado ao usuário e informações de sessão, como o tempo de acesso restante.
Em termos simples, a rede diz diretamente ao sistema operacional onde fazer o login e quanto tempo dura o acesso. Isso reduz a dependência de redirecionamentos com falhas, especialmente quando os aplicativos usam HTTPS ou fixação de certificado (certificate pinning). Tanto o endpoint de API quanto o portal devem usar TLS com validação de certificado, ou um invasor poderá forjar um estado autorizado ou alterar o destino do login.
Este vídeo curto mostra como esses pontos de integração se encaixam na prática.
Mapeie cada ponto de conexão
Uma camada de portal pode ser instalada sobre o seu hardware existente, incluindo Cisco Meraki, HPE Aruba e Ubiquiti UniFi, e pode funcionar com ou sem uma plataforma WiFi dedicada em seus logins. Seu líder de TI deve mapear quatro pontos antes de escolher as configurações.
- Controlador de ponto de acesso: detém o nome da rede, o estado restrito e o redirecionamento ou anúncio de API.
- Fonte de identidade: verifica números de quartos, vouchers, contas de funcionários ou login social.
- Sistema de registro de convidados: recebe dados de contato consentidos, conforme exibido nas integrações Purple WiFi disponíveis.
- Certificado TLS: deve corresponder ao domínio do portal exibido aos convidados, com a renovação sob responsabilidade de uma pessoa designada.
Execute um teste de decisão. Se a sua rede der suporte ao anúncio RFC 8910 no IPv4 e no IPv6, mantenha-o e teste as respostas JSON. Se não der suporte, planeje um redirecionamento baseado em navegador com um plano de contingência documentado.
Escolha a configuração de portal de que seu local precisa
Três decisões distintas estão escondidas em uma única tela de login: acesso à rede, aceitação dos termos e consentimento de marketing. O acesso coloca o dispositivo na rede. A aceitação dos termos registra que o convidado concordou com as suas regras. O consentimento de marketing é uma opção de inclusão (opt-in) deliberada, e a aceitação dos termos do WiFi não o concede. Uma configuração que mescla essas opções em uma única caixa de seleção coleta um consentimento que você não pode usar ou bloqueia convidados que teriam feito o login de bom grado.
Três pontos de partida
Um café que precisa de acesso rápido e de uma lista de aceites deve usar termos mais e-mail opcional. O campo de e-mail e o aceite de marketing aparecem apenas quando o visitante os escolhe ativamente. Verifique o sistema de registro de visitantes primeiro, para que os novos contatos cheguem a um local útil.
Um hotel que vincula o acesso às reservas deve usar a verificação de quarto ou reserva, ou vouchers emitidos no check-in. Capture a referência da estadia necessária para autorizar o acesso, não campos de perfil extras. Verifique a fonte de identidade primeiro, pois a equipe da recepção resolverá eventuais divergências.
Um grupo com vários locais que precisa de consistência deve padronizar um registro de consentimento e relatórios em todos os locais. O cadastro por e-mail com a mesma opção de aceite separado em todos os lugares significa que cada local trata as recusas da mesma maneira. Verifique os relatórios e a retenção de dados primeiro.
Dispositivos que o portal nunca verá
Um portal cativo funciona apenas em hardwares capazes de abrir um navegador. Smart TVs, impressoras, terminais de caixa e dispositivos em quartos não têm onde renderizar a página, permanecendo no estado restrito indefinidamente. Forneça a esses dispositivos um caminho separado, como chaves por dispositivo em uma rede de funcionários ou de dispositivos, e reserve o portal para celulares e notebooks que possam exibir um login.
Antes do lançamento, confirme se o seu hardware dá suporte ao caminho dos padrões ou se o seu plano de contingência está documentado. Execute as verificações de dispositivo, expiração, roaming e IPv6 com dispositivos reais de visitantes, e não apenas com um notebook no escritório.
Purple Engage é ideal para locais que desejam usar o login para alimentar o marketing posterior. Trata-se de um sistema de marketing completo para espaços físicos que transforma cada login no WiFi em uma nova visita, com ou sem Purple WiFi, e comprova quais campanhas geraram os resultados. Ele combina logins no WiFi, vendas no caixa, reservas, formulários, arquivos, mensagens e respostas a pesquisas em um único registro de convidado vinculado por e-mail. Como funciona com ou sem Purple WiFi e lê seus sistemas existentes, você pode conectá-lo ao hardware e aos caixas que já utiliza.
Faça uma coisa esta semana. Anote o resultado único que seu portal precisa entregar e, em seguida, mapeie seu método de login, campos de dados e a primeira verificação de integração para esse resultado.
Se você está configurando um portal cativo para WiFi e deseja que cada login com consentimento se transforme em um registro de convidado utilizável, o Purple Engage reúne logins de WiFi com vendas de caixa, reservas, formulários e respostas de pesquisas em um só lugar. Visite o site para ver como ele funciona no hardware que você já utiliza e como ele ajuda a transformar uma primeira conexão em uma nova visita.